HashiCorp Vault skladište tajni Pro
Semaphore UI podržava HashiCorp Vault kao skladište za tajne.
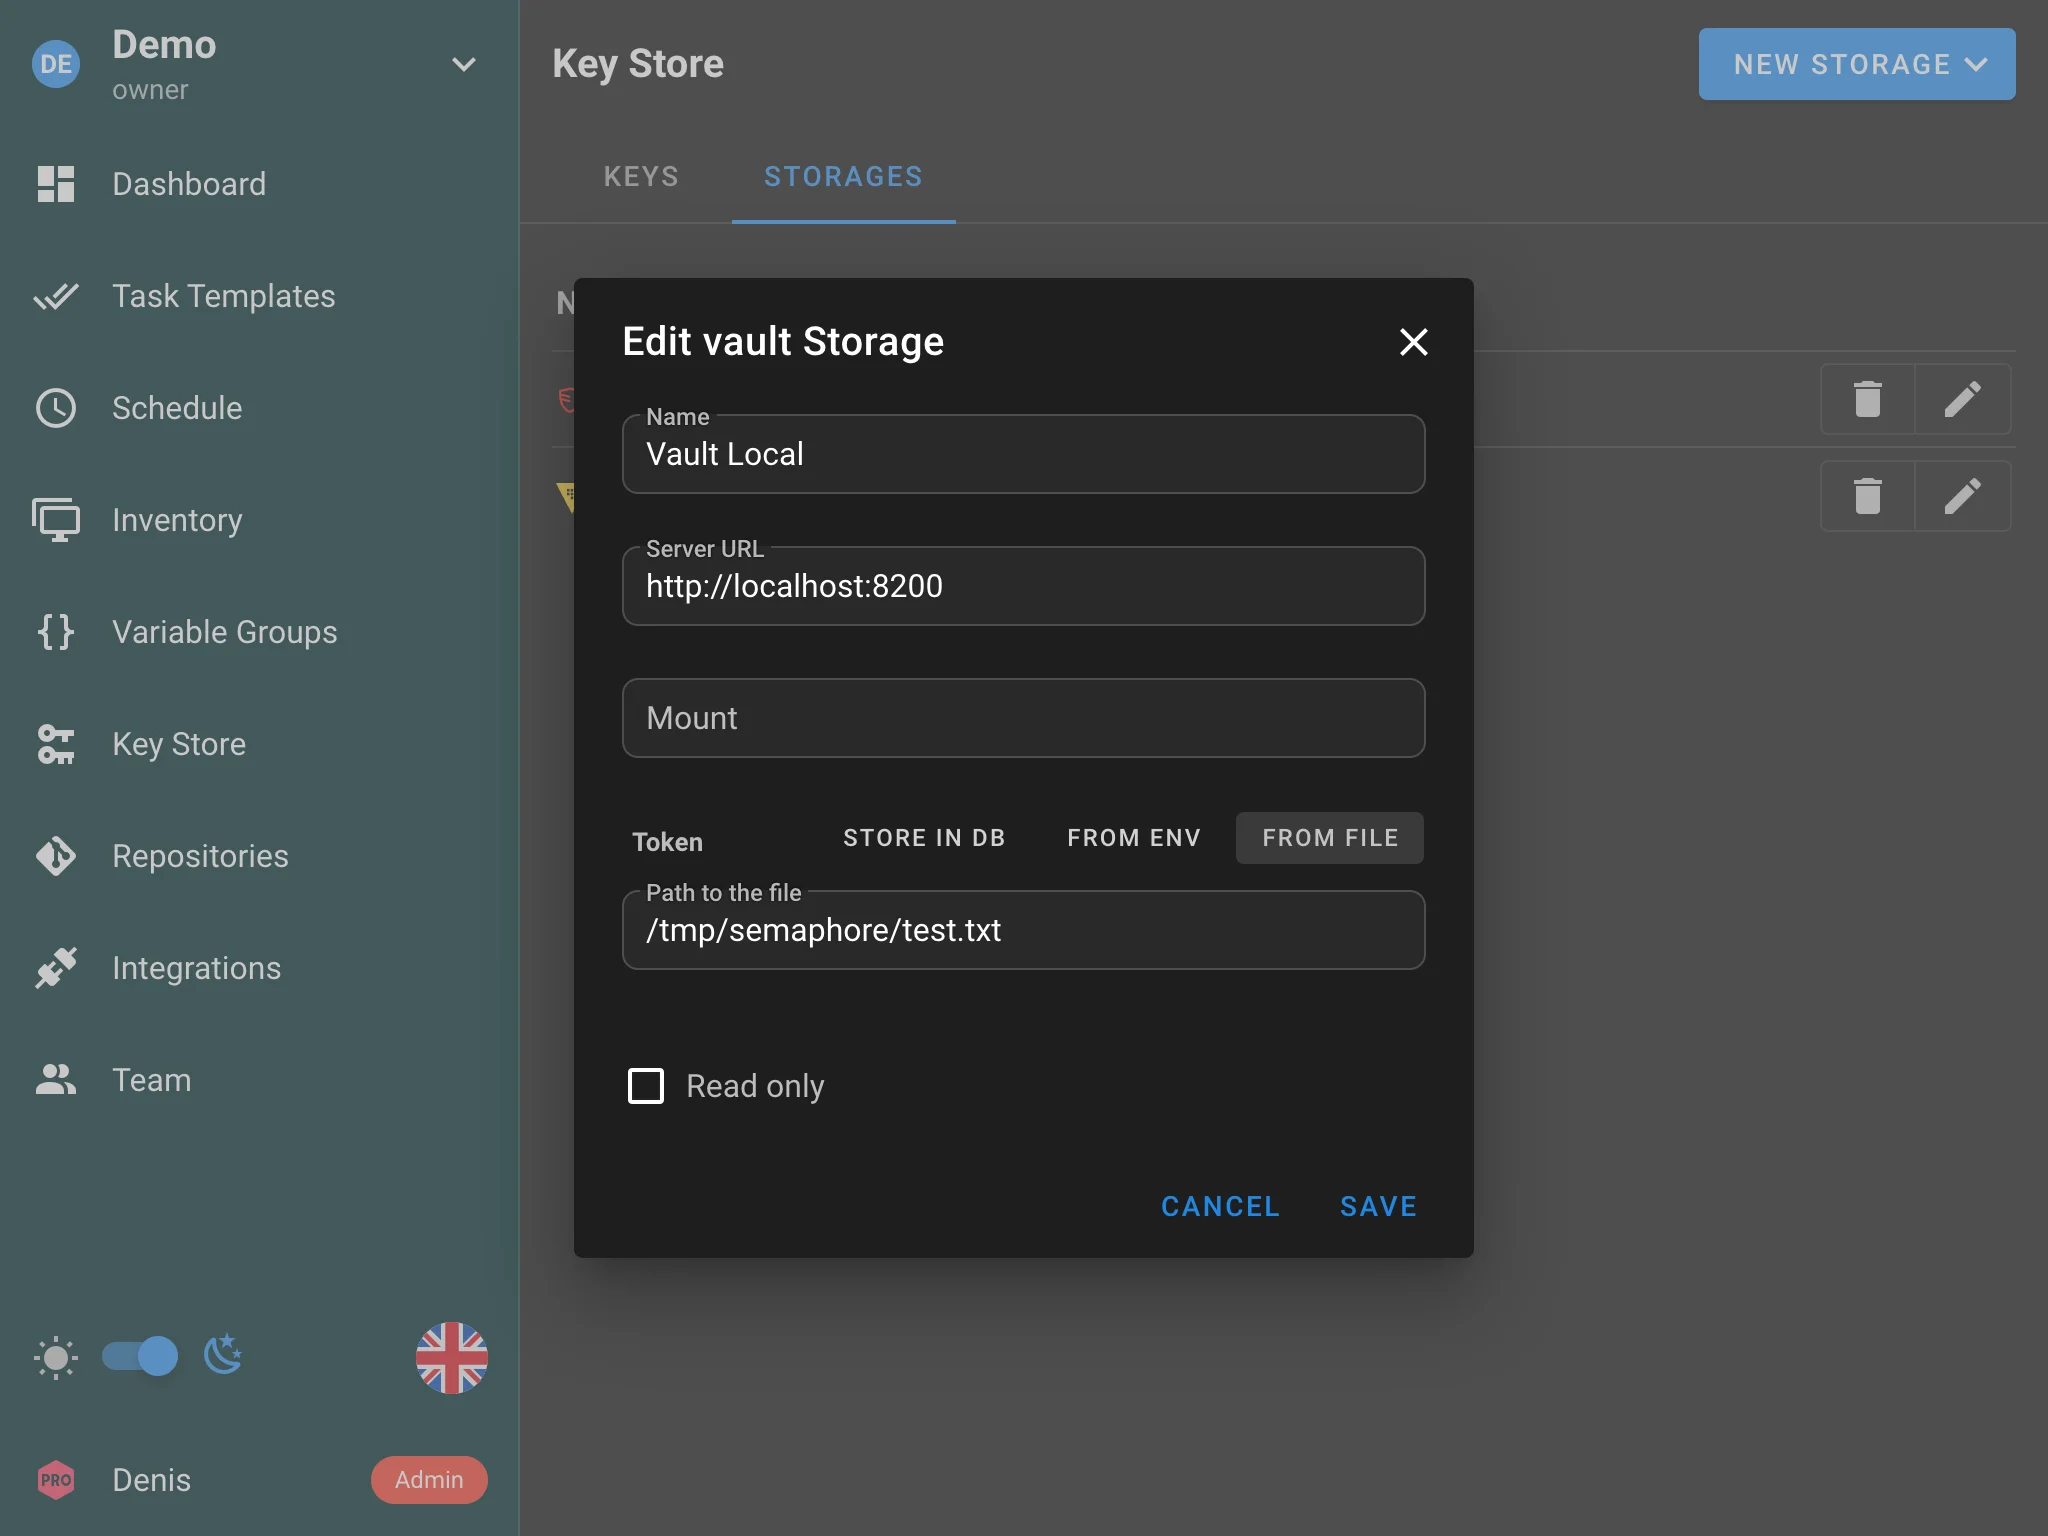
Možete navesti sledeće opcije:
- HashiCorp Vault URL — adresa vašeg Vault servera.
- Mount — putanja montiranja secrets engine-a.
- Token — token za autentifikaciju. Token može biti:
-
Sačuvan u bazi podataka.
-
Obezbeđen preko promenljive okruženja.
-
Obezbeđen preko datoteke (korisno za Vault Agent).
upozorenjeKada token dolazi iz datoteke, ta datoteka mora biti unutar direktorijuma za tajne koji Semaphore koristi. Konfigurišite taj direktorijum pomoću
dirs.secretsili promenljive okruženjaSEMAPHORE_SECRETS_PATH. Nasleđena opcijasecrets_pathnajvišeg nivoa se i dalje prihvata za starije konfiguracije. Ako ništa nije podešeno, podrazumevana vrednost je/tmp/semaphore. Pogledajte Direktorijum za tajne za detalje o prioritetu.Primer fragmenta
config.json:{
"dirs": {
"secrets": "/root/path/for/secrets"
}
}
-
Skladište može da radi u režimu samo za čitanje.
Kako koristiti
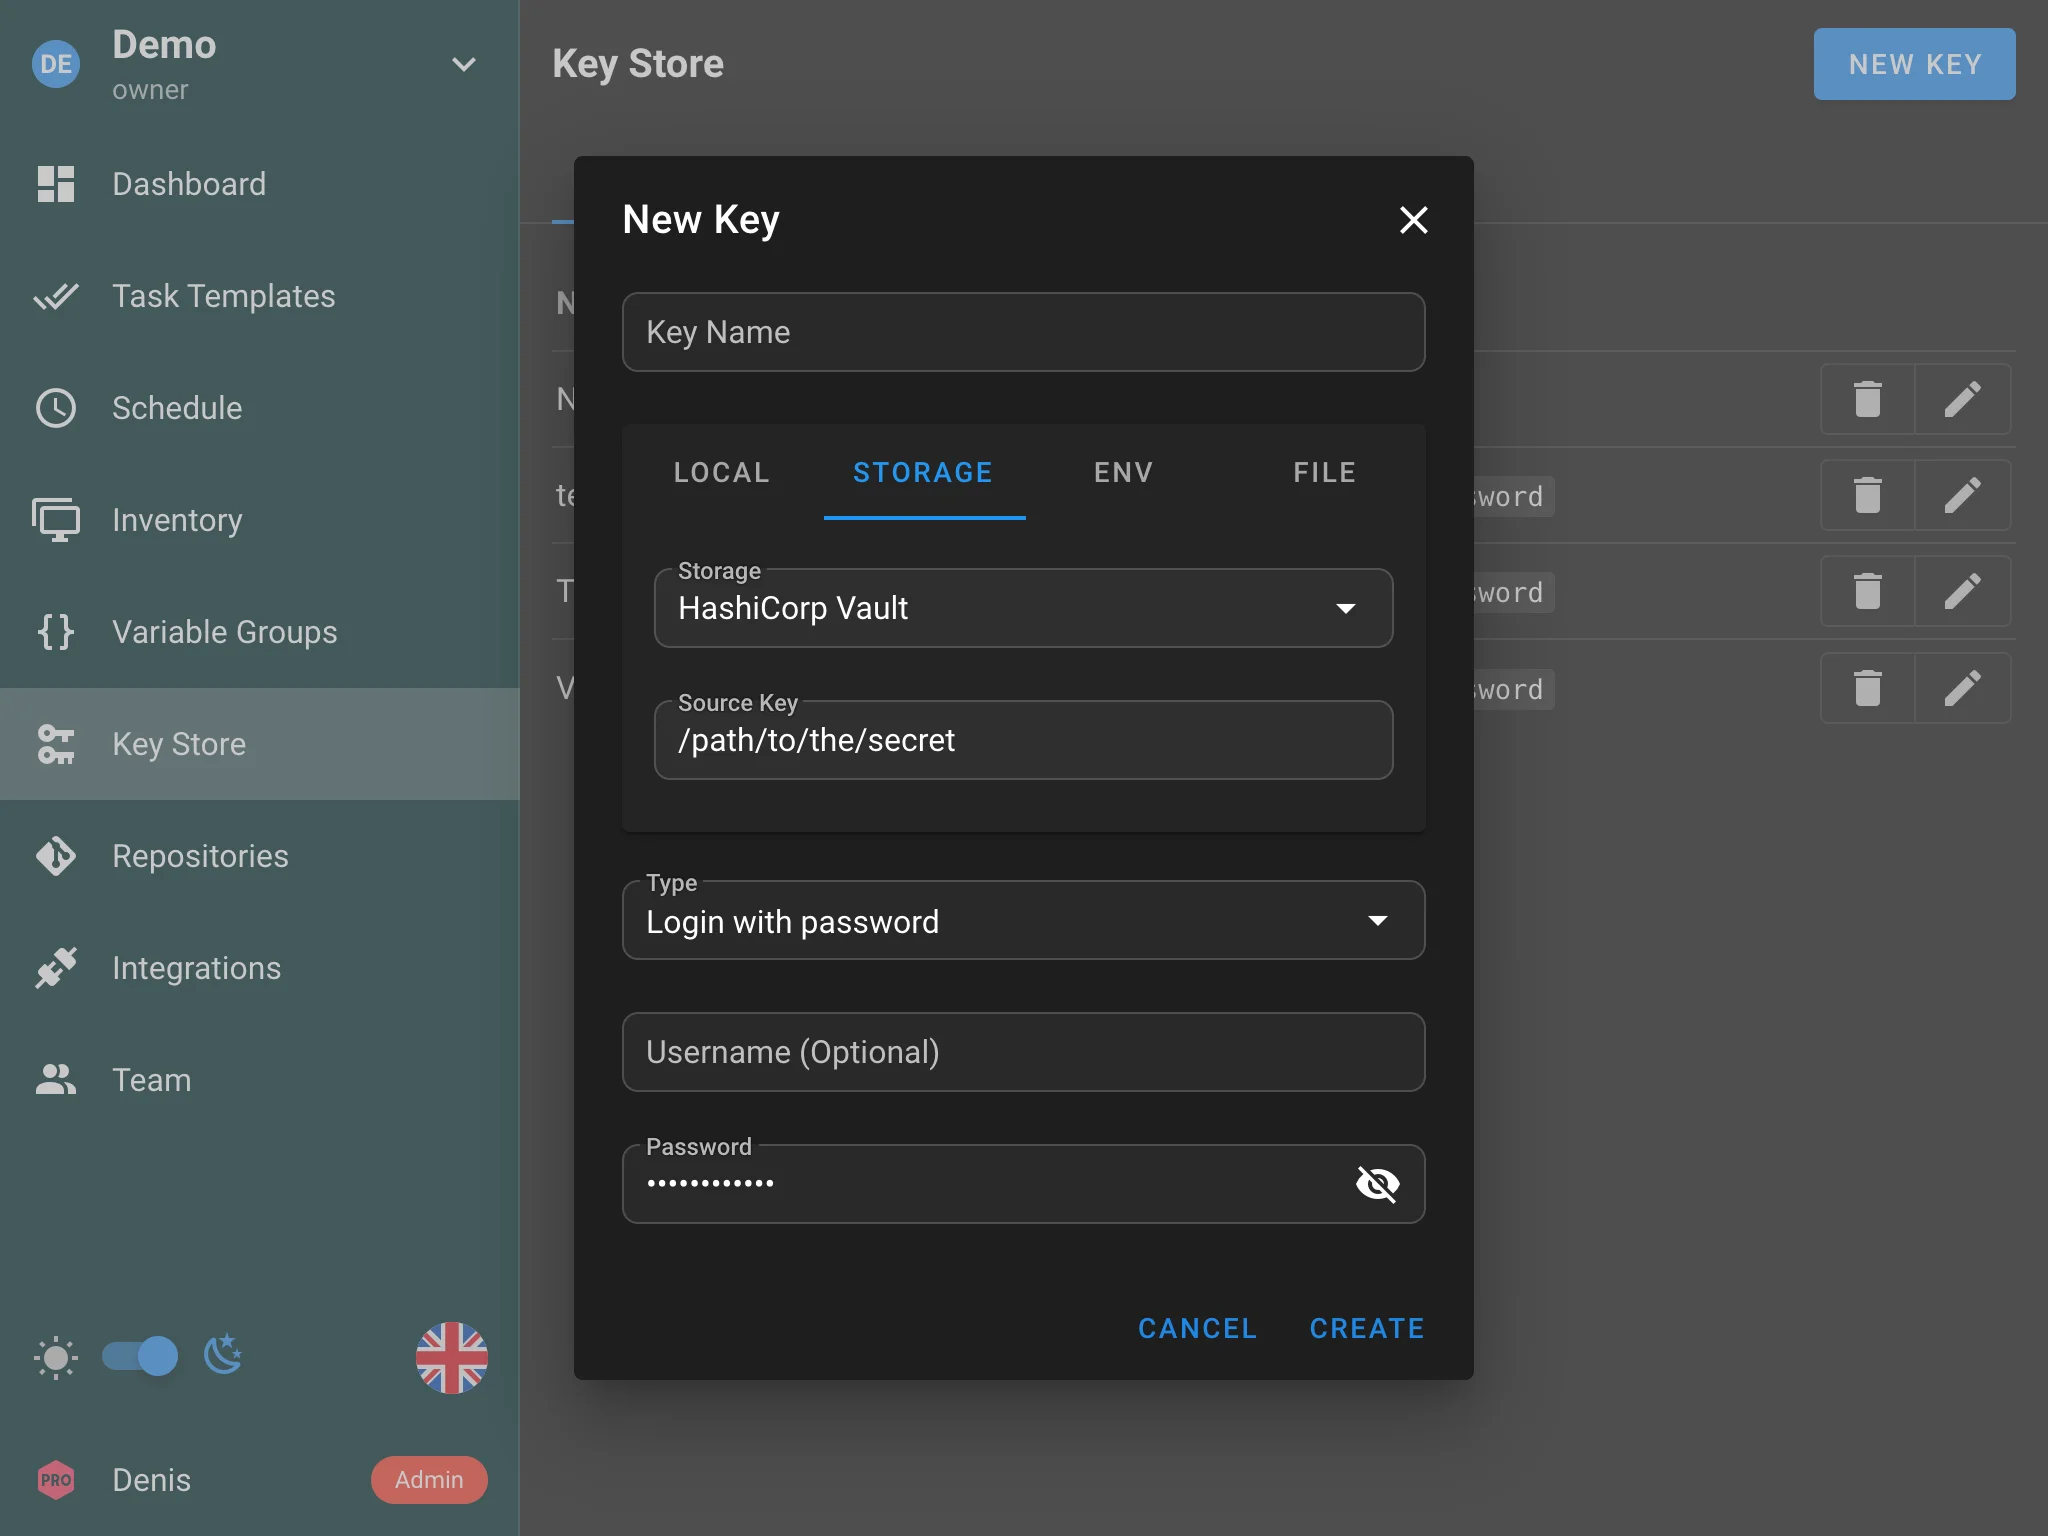
- Konfigurišite HashiCorp Vault vezu u podešavanjima Semaphore-a (URL, putanja montiranja i token).
- Kada kreirate ili menjate ključ u skladištu ključeva (Key Store), izaberite HashiCorp Vault kao tip skladišta.
- Navedite putanju tajne u Vault-u na kojoj kredencijal treba da bude sačuvan.
HashiCorp Vault Agent
Umesto da Vault token čuvate direktno, možete koristiti HashiCorp Vault Agent koji automatski preuzima i obnavlja token.
Vault Agent radi kao sidecar proces uz Semaphore i upisuje važeći token u datoteku na disku. Semaphore zatim čita token iz te datoteke.
Da biste ovo podesili:
-
Konfigurišite i pokrenite Vault Agent sa odgovarajućom auto-auth metodom (npr. AppRole, Kubernetes, AWS IAM).
-
Podesite Vault Agent da upisuje token u datoteku pomoću bloka
sink, na primer:auto_auth {
method {
type = "approle"
config = {
role_id_file_path = "/etc/vault/role-id"
secret_id_file_path = "/etc/vault/secret-id"
}
}
sink {
type = "file"
config = {
path = "/etc/vault/token"
}
}
} -
U Semaphore-u, kada konfigurišete HashiCorp Vault vezu, izaberite File kao izvor tokena i navedite putanju do datoteke sa tokenom (npr.
/etc/vault/token).
Ovaj pristup izbegava dugotrajne statičke tokene i omogućava Vault Agent-u da automatski upravlja autentifikacijom i obnavljanjem tokena.
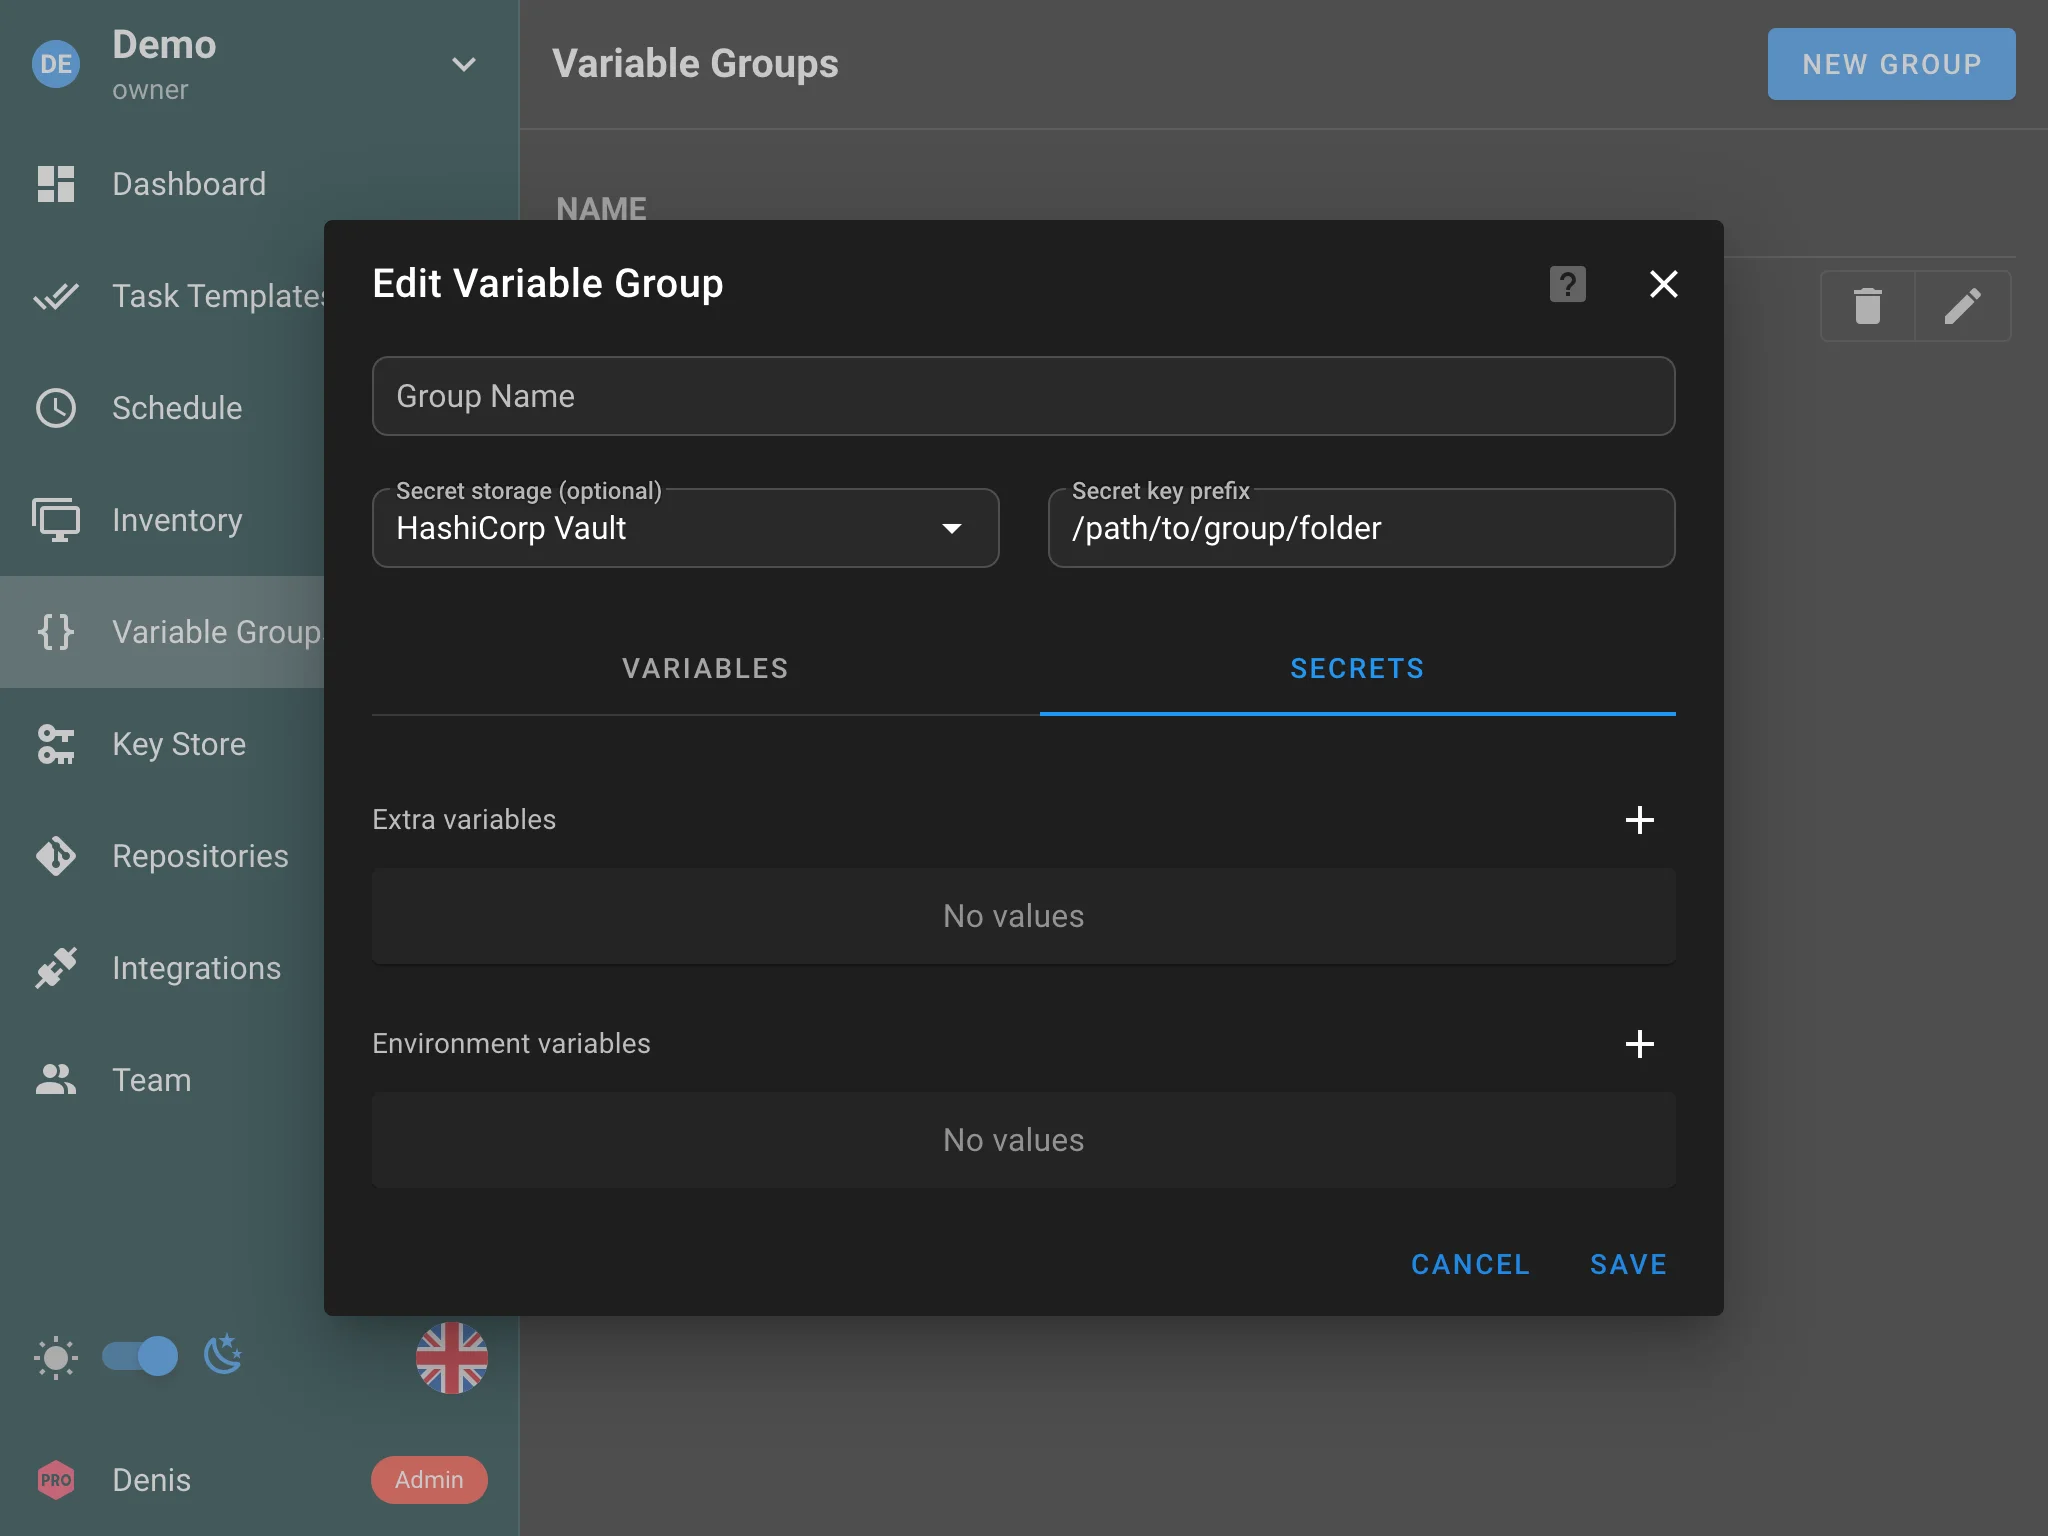
Grupe promenljivih
HashiCorp Vault se takođe može koristiti kao skladište za grupe promenljivih (Variable Groups). Kada menjate grupu promenljivih, izaberite HashiCorp Vault kao tip skladišta i navedite putanju foldera u kome će tajne biti sačuvane.