Semaphore UI i GitLab CI/CD

Denis GukovOsnivač i tehnički direktor Semaphore UI-ja
Vreme čitanja: 20 min

GitLab CI/CD i Semaphore UI izvršavaju infrastrukturnu automatizaciju. GitLab povezuje poslove sa pregledom koda, testiranjem i isporukom aplikacija. Semaphore UI organizuje Ansible, Terraform/OpenTofu i procedure održavanja kao zajedničke operacije sa inventarima, pristupnim podacima, obrascima za pokretanje i rasporedima. Ovo poređenje obuhvata GitLab 19.5 i Semaphore UI 2.20.0.

Razgovaraj o članku sa AI

Pregled

Izdavanje aplikacije i provera sertifikata kroz celu flotu mogu koristiti iste playbookove, ali zahtevati različite radne rutine. Izdavanje obično počinje promenom koda, proizvodi artefakt i beleži testove. Održavanje može početi tako što operator izabere servis, okruženje i pripremljenu radnju. Oboje zahteva pouzdanu automatizaciju, ali ljudi koji pokreću posao i konfiguracija kojom upravljaju nisu uvek isti.

GitLab objedinjuje repozitorijume, merge zahteve i CI/CD unutar šire razvojne platforme. Pipeline YAML definiše poslove, GitLab Runneri ih izvršavaju, a rezultati ostaju povezani sa predloženom promenom koda. Ručna pokretanja i rasporedi pipelineova pokrivaju i posao nezavisan od novog commita. GitLab.com, Self-Managed i Dedicated pružaju različite načine nabavke i upravljanja tom platformom.

Semaphore UI se povezuje sa postojećim Git repozitorijumima i priprema automatizaciju kroz Task Template šablone. Ansible inventari, pristupni podaci i grupe promenljivih zajednički su projektni resursi. Ulazni obrasci prikupljaju vrednosti specifične za izvršavanje, rasporedi ponavljaju pripremljene zadatke, a workflowi povezuju operacije različitih podržanih alata. Playbookovi mogu ostati u GitLabu dok timovi koriste Semaphore UI kao interfejs za deployment, provisioning i kasnije održavanje.

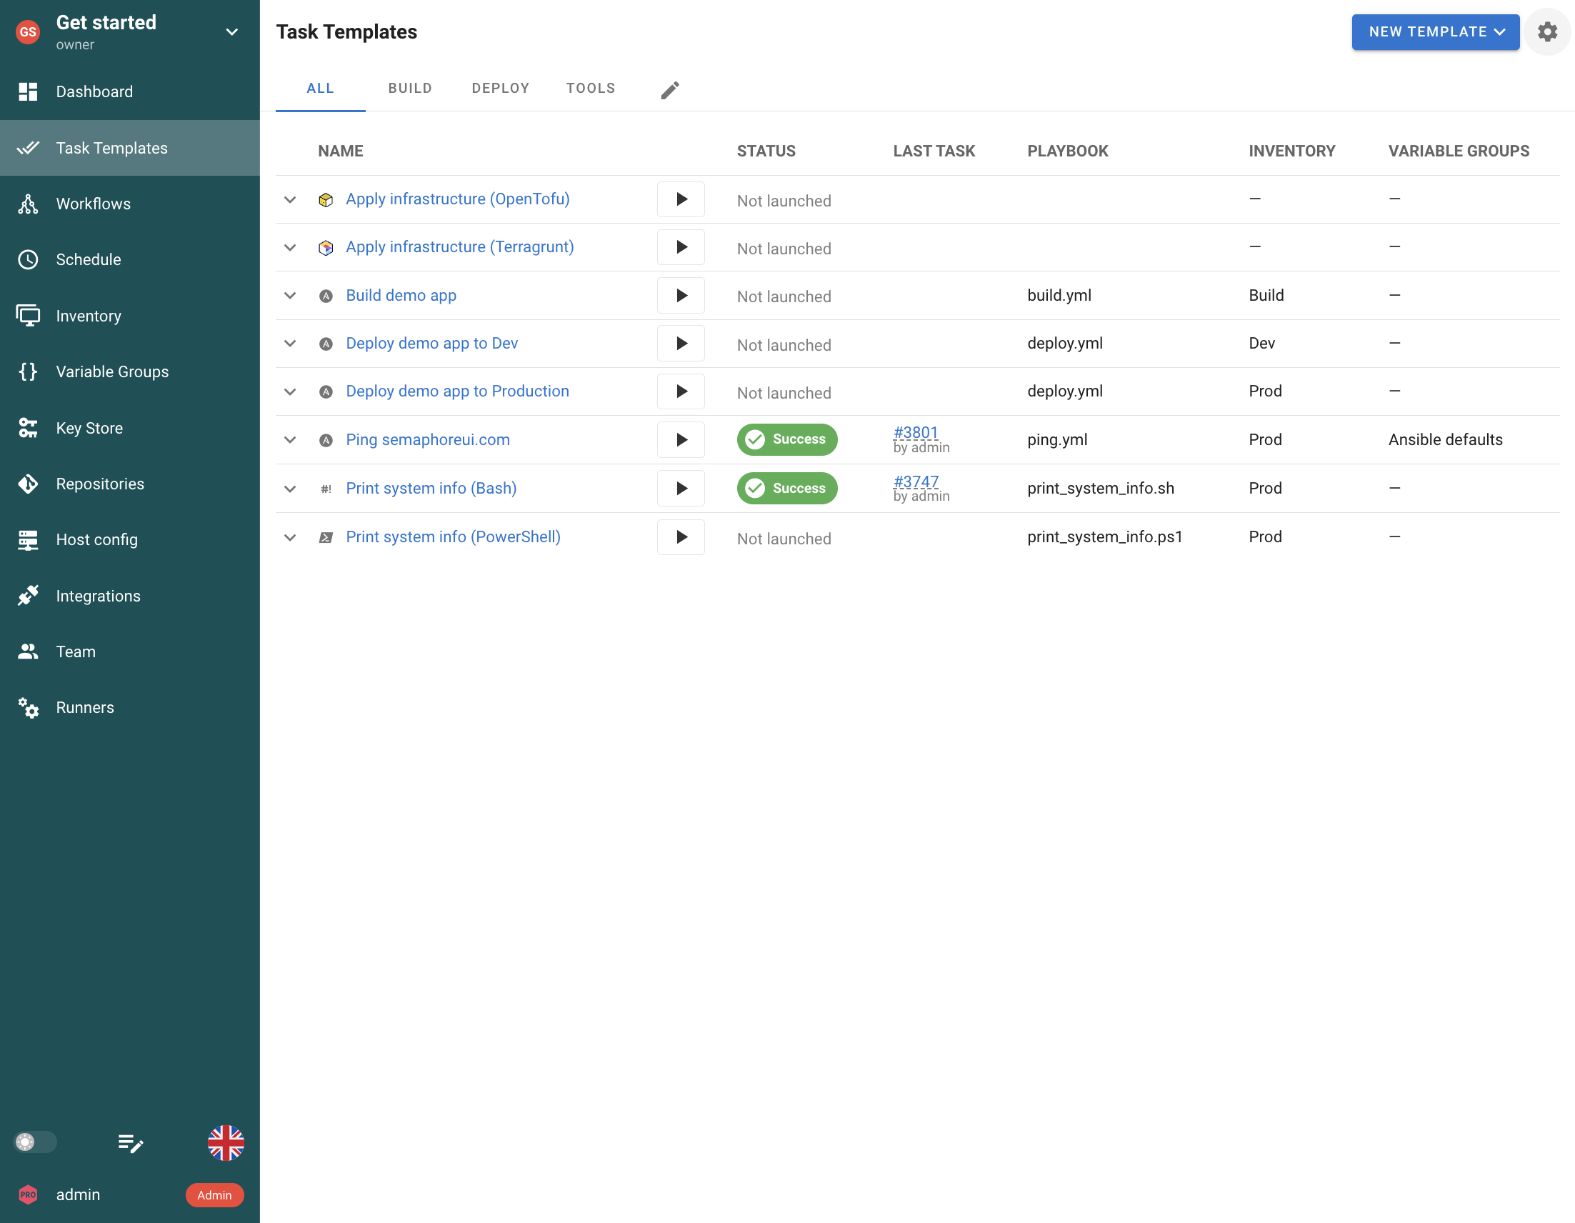
Semaphore UI šabloni zadataka za više alata za automatizaciju u jednom projektu.
Semaphore UI. Pripremljene Ansible, Infrastructure as Code i komandne operacije dele listu zadataka projekta.
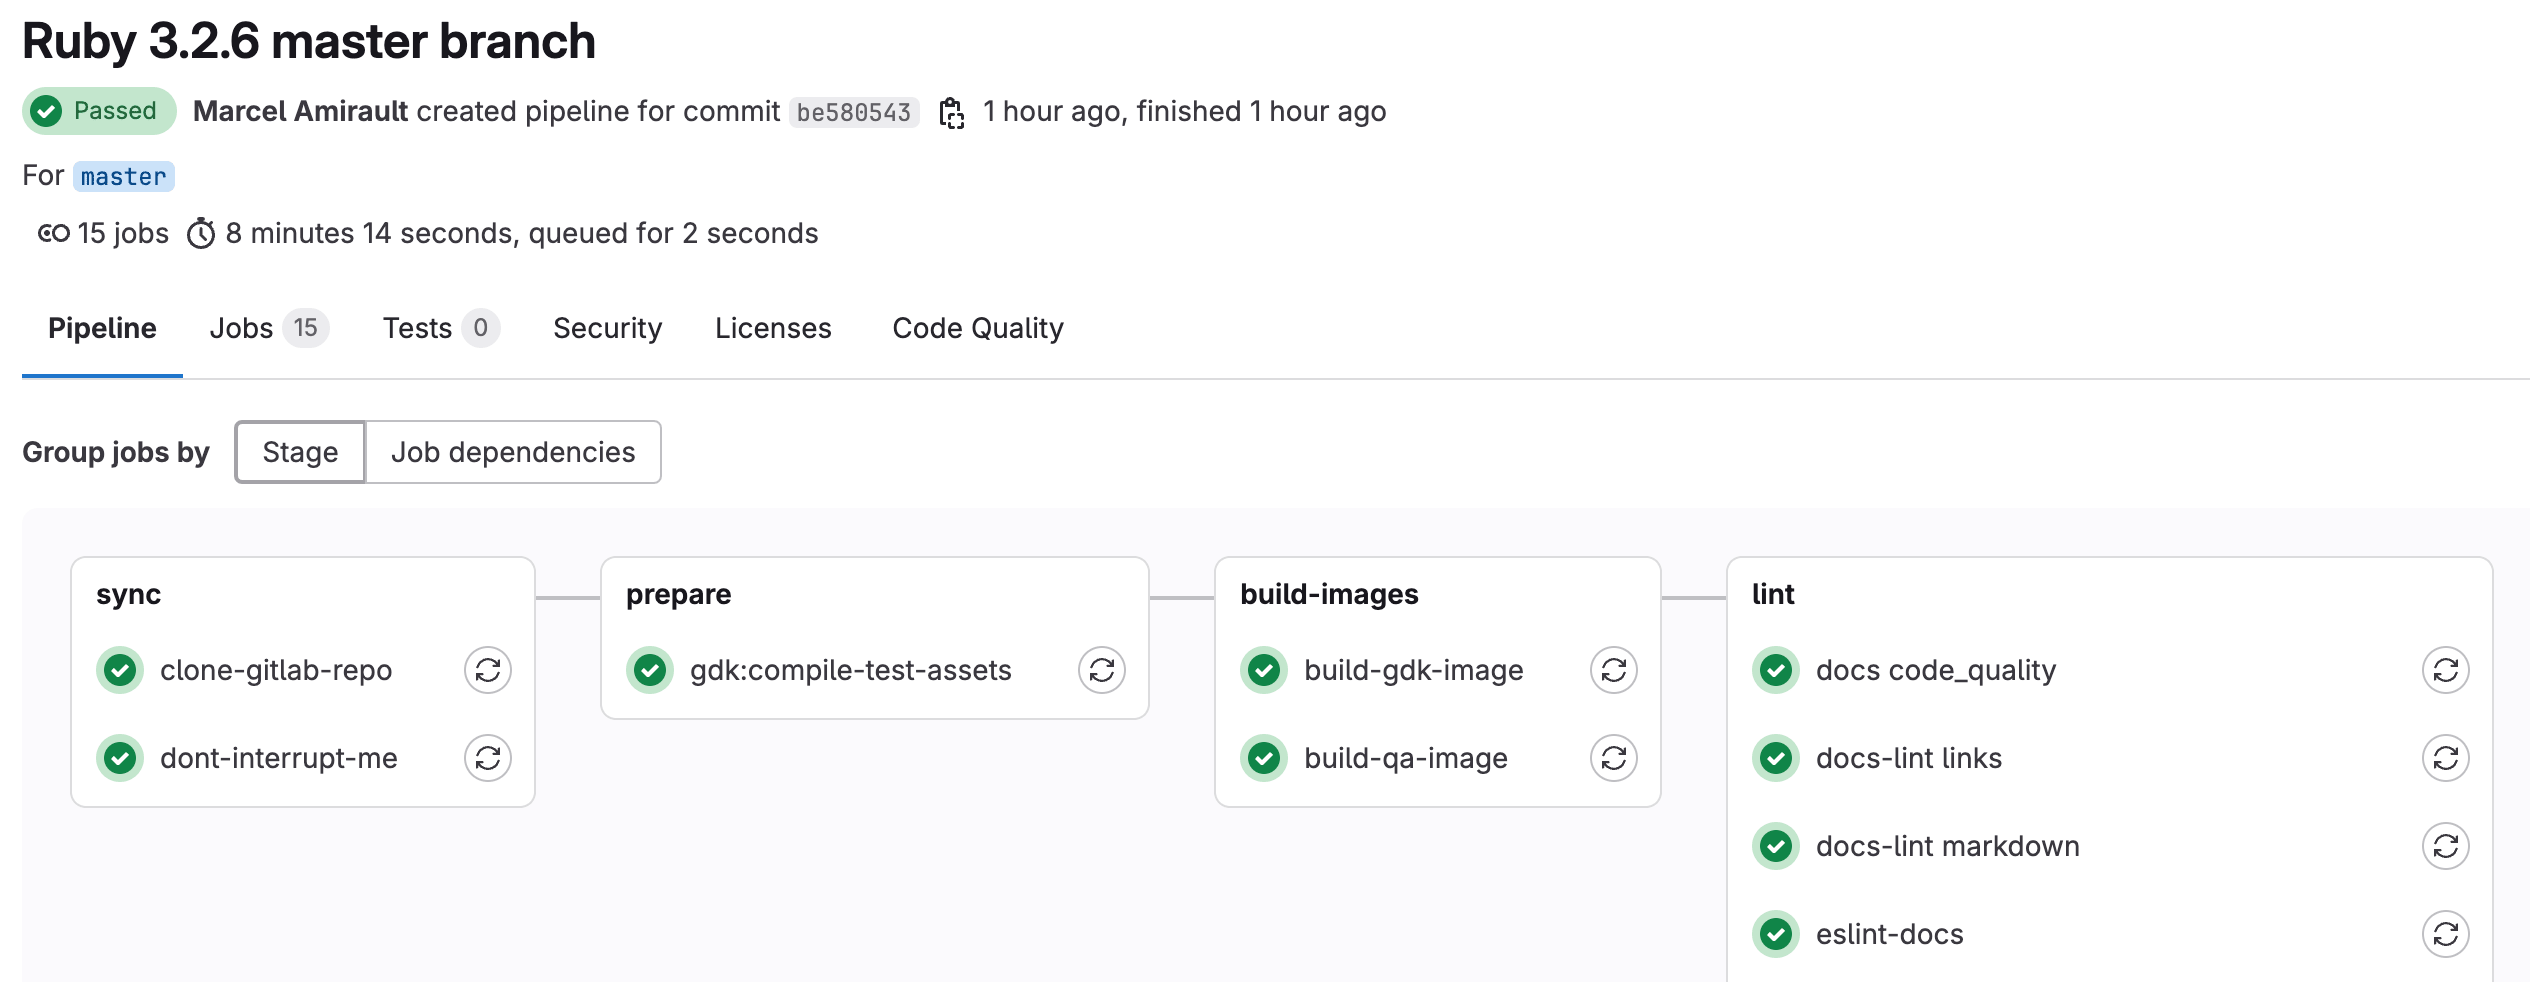
Detalji GitLab pipelinea sa poslovima grupisanim po fazama.
GitLab. Poslovi grupisani u faze pipelinea. Primer iz zvanične dokumentacije. Izvor

Kratko poređenje

Za rutinsku automatizaciju, oba podržavaju ručno pokretanje, rasporede i logove izvršavanja. Razlike se odnose na to gde inženjeri definišu operaciju, kako ponovo koriste ciljeve i pristupne podatke i koliko rezultati pripadaju procesu pregleda koda i isporuke.

GitLab i Semaphore UI: ključne karakteristike
Kriterijumi Semaphore UI GitLab
Konfiguracija poslova Task Template šabloni specifični za alat Poslovi u .gitlab-ci.yml i komponente za ponovnu upotrebu
Alati za automatizaciju Ansible, Terraform/OpenTofu, Terragrunt, Bash, PowerShell, Python Alati komandne linije u runner poslovima
Hostovanje Samostalno hostovanje, binarna datoteka, paketi, Docker ili Kubernetes GitLab.com, Self-Managed ili Dedicated
Izvršavanje Na serveru ili na runnerima GitLab Runneri sa shell, kontejnerskim ili Kubernetes izvršavačima
Ansible inventar Inventari za ponovnu upotrebu, datoteke u Gitu i Ansible discovery pluginovi Datoteke inventara i discovery pluginovi podešeni u poslu
Ulazi i promenljive Ulazni obrasci, grupe promenljivih i promenljive inventara Tipizirani pipeline ulazi, CI/CD promenljive i opsezi okruženja
Workflowi Vizuelni graf koji povezuje Task Template šablone prilagođene alatima YAML pipelineovi, zavisnosti poslova i komponente za ponovnu upotrebu
Pristupni podaci Key Store i integracije sa eksternim skladištima tajni CI/CD promenljive i integracije sa spoljnim tajnim podacima
Kontrola pristupa Projektne uloge, Enterprise prilagođene uloge i dozvole na nivou šablona Grupne i projektne uloge, zaštićene grane i okruženja
Terraform stanje Ugrađeni HTTP backend u Pro ili spoljni backend HTTP backend stanja kojim upravlja GitLab, uključujući Free
Licenca i paketi MIT Community, Pro i Enterprise MIT Community Edition, komercijalne mogućnosti Enterprise Edition

Semaphore UI daje timu mesto za ponovnu upotrebu inventara, njegovih pristupnih podataka i promenljivih potrebnih za više playbookova. Zadatak može biti dostupan kao obrazac za kolegu, zakazana operacija održavanja ili korak u workflowu provisioninga. GitLab pruža sopstvenu pipeline konfiguraciju i promenljive za ponovnu upotrebu, sa čvršćim vezama ka merge zahtevima, artefaktima i okruženjima za deployment. Razlika je u modelu konfiguracije oko automatizacije, a ne u tome može li proizvod izvršiti komandu za održavanje.

Poređenje funkcija

Razmotrite ceo životni vek okruženja: kreirajte ga, konfigurišite hostove, isporučite izdanje i nastavite da ga održavate. Isti kod može učestvovati u više koraka. Menja se način na koji platforma ponovo koristi ciljeve i pristupne podatke, prikuplja ulaze, izvršava posao i povezuje ishod sa sledećom radnjom.

Instalacija i podešavanje

Zajedničkom servisu za automatizaciju potrebni su host, baza podataka i proces nadogradnje. Ti zahtevi su važni čak i kada je posao noćni bekap, a ne build aplikacije.

PodržanoDelimično podržanoNije podržano
Instalacija i podešavanje: GitLab i Semaphore UI
Kriterijumi Semaphore UI GitLab
Samostalno hostovana instalacija Da Da
Nativni Linux paketi Da Da
Nativni Windows server Da NePodržani server radi na Linuxu
Primena u Kubernetes-u DaHelm chart DaHelm chart ili Operator

GitLab.com pruža Git hostovanje, CI/CD i okolnu platformu kao upravljani servis. Za Self-Managed GitLab, Linux paketi i Docker i Kubernetes instalacije uključuju više povezanih servisa, poput PostgreSQL, Redis i pozadinskih izvršavača. Tim koji već upravlja GitLabom može koristiti tu instalaciju za automatizaciju bez dodavanja još jednog veb-servisa.

Semaphore UI može raditi kao samostalna binarna datoteka, izvorni Linux paket, Docker kontejner ili Kubernetes instalacija, sa aplikativnim servisom i bazom podataka. Izvorne serverske binarne datoteke pokrivaju i macOS, Windows i FreeBSD. To timu kome treba samo interfejs za automatizaciju daje manju aplikaciju za instalaciju uz postojeći Git servis.

Serverske platforme i platforme izvršavača odvojeni su izbori. GitLab Runner može raditi na operativnim sistemima uključujući Windows i macOS, iako podržani Self-Managed GitLab server radi na Linuxu. Ansible izvršavanje zahteva podržano kontrolno okruženje, kao što su Linux, WSL ili Linux runner, čak i kada Semaphore UI veb-servis radi na Windowsu.

Alati za automatizaciju i IaC

Provisioning, konfigurisanje hostova i održavanje servisa često koriste različite alate. Razlika je u tome kako se svaka operacija priprema i ponovo upotrebljava, a ne u tome da li shell može da pozove njenu komandu.

PodržanoDelimično podržanoNije podržano
Alati za automatizaciju i IaC: GitLab i Semaphore UI
Kriterijumi Semaphore UI GitLab
Ansible playbook datoteke DaTask Template DaKomanda pipeline posla
Terraform/OpenTofu DaTask Template DaKomanda pipeline posla
Terragrunt DaTask Template DaKomanda pipeline posla
Bash DaTask Template DaKomanda pipeline posla
PowerShell DaTask Template DaKomanda pipeline posla
Python DaTask Template DaKomanda pipeline posla
Ugrađeno skladište Terraform stanja DaProHTTP backend DaHTTP backend, uključujući Free

GitLab poslovi izvršavaju komande definisane u pipeline YAML-u koristeći alate instalirane na runneru ili obezbeđene slikom kontejnera. Ansible, Terraform/OpenTofu i Terragrunt zato mogu biti deo istog pipelinea kao testovi i deploymenti ili samostalnog pipelinea održavanja. GitLab takođe dokumentuje OpenTofu komponente i infrastrukturne workflowe za izmene pregledane kroz merge zahteve.

Semaphore UI daje Ansible, Terraform/OpenTofu, Terragrunt, Bash, PowerShell i Python sopstvene Task Template šablone. Inženjeri u interfejsu biraju repozitorijum, podešavanja alata, pristupne podatke i zajedničke promenljive, dok kod automatizacije ostaje u Gitu. Terraform provisioning ili Python provera spremnosti mogu se izvršavati nezavisno, po rasporedu ili u workflowu. To odgovara timovima koji žele zajednička podešavanja pokretanja u Semaphore UI i pripremljene operacije dostupne kroz interfejs. Pipeline YAML koristan je kada izmene same orkestracije, uključujući redosled poslova i konfiguraciju, zahtevaju pregled koda i istoriju verzija.

Za provisioning, Semaphore UI Pro dodaje HTTP backend stanja sa radnim prostorima, istorijom verzija i upravljanjem kroz interfejs. Zajedničko Terraform/OpenTofu stanje može ostati uz pripremljene IaC operacije umesto da zahteva drugi servis. Terraform/OpenTofu stanje kojim upravlja GitLab dostupno je u Free paketu i takođe podržava HTTP backend i zaključavanje. Postojeći spoljni backend sistemi ostaju opcija za oba proizvoda. Podrazumevane Semaphore UI plan i apply komande isključuju zaključavanje ako nisu izmenjene, pa sama podrška backenda ne uključuje zaključavanje za ta izvršavanja.

Repozitorijumi ne moraju da se sele samo zbog uvođenja Semaphore UI. Projekat može registrovati više Git repozitorijuma sa sopstvenim URL-ovima, granama i pristupnim podacima, pa izabrati odgovarajući u svakom šablonu. GitLab CI/CD radi i sa spoljnim Git servisima: Premium i Ultimate integracija spoljnih repozitorijuma kreira preslikan GitLab projekat. Pipeline konfiguracija može biti na alternativnoj putanji, u drugom projektu ili na spoljnom YAML URL-u, a posao može eksplicitno klonirati drugi repozitorijum. GitLab pipelineovi i dalje pripadaju GitLab projektu. Semaphore UI operativni projekat zato može stajati uz postojeće Git servise tima, dok GitLab ostaje opcija i za isporuku i za održavanje.

Sačuvane operacije i raspored

Restart servisa, obnova sertifikata ili izdanje aplikacije treba da sačuvaju svoju konfiguraciju. Kolege zatim izaberu operaciju, popune promenljive ulaze i pokrenu je ručno ili po rasporedu.

PodržanoDelimično podržanoNije podržano
Sačuvane operacije i raspored: GitLab i Semaphore UI
Kriterijumi Semaphore UI GitLab
Definicije poslova bez CI/CD YAML-a DaTask Template obrazac NePotreban pipeline YAML
Obrasci za ulazne podatke pri pokretanju DaObavezna polja, provera celih brojeva i izbori DaTipizirani ulazi, izbori i regex validacija
Zajedničke promenljive DaGrupe promenljivih DaGrupne i projektne promenljive
Planirana pokretanja Da Da
Verzije builda i izbor isporuke DaPovezani Build i Deploy šabloni DaPipeline poslovi i reference artefakata/verzija
Sačuvane veze sa repozitorijumima DaImenovani projektni repozitorijumi koje šabloni ponovo koriste DaProjektni repozitorijum i CI/CD konfiguracija

GitLab definiše poslove u pipeline YAML-u. Njegov editor pipelinea validira i vizuelizuje konfiguraciju, a Pipeline Wizard generiše konfiguracionu datoteku koja se commit-uje u repozitorijum. Semaphore UI Task Template obrazac čuva operaciju izborom alata, repozitorijuma, inventara i grupa promenljivih, bez CI/CD YAML definicije. To se odnosi na način na koji inženjeri održavaju sačuvanu proceduru. Oba proizvoda mogu ručno pokretati postojeće poslove sa ulazima ili po rasporedu, bez novog commita za svako izvršavanje.

GitLab pipeline ulazi su tipizirani parametri deklarisani u YAML-u, sa podrazumevanim vrednostima, dozvoljenim izborima i regex validacijom. Grupne i projektne CI/CD promenljive pružaju konfiguraciju za ponovnu upotrebu, uključujući opsege okruženja. Kolega unosi te vrednosti pri pokretanju pripremljenog pipelinea, dok raspored pipelinea obezbeđuje konfiguraciju za automatska izvršavanja.

Semaphore UI čuva konfiguraciju za ponovnu upotrebu u Task Template šablonu, izabranom inventaru i grupama promenljivih. Ulazni obrasci izlažu vrednosti za pokretanje sa obaveznim poljima, proverama celih brojeva i unapred definisanim izborima. Ne pružaju GitLab podesiva regex pravila. Na primer, inženjer može pripremiti servisnu operaciju sa izborima imena servisa, željenog stanja i okruženja. Kolega popunjava obrazac, pokreće zadatak i čita status i izlaz. Playbook implementira traženu radnju, dok zajednički resursi daju repozitorijum, hostove i detalje povezivanja.

Semaphore UI povezuje i Build i Deploy šablone. Build beleži verziju, a deployment bira uspešnu build verziju ili počinje automatski posle uspešnog builda. Automatizacija objavljuje i preuzima paket ili sliku iz skladišta koje je tim izabrao. GitLab predstavlja to izdanje kroz pipeline poslove, reference artefakata i deployment okruženja, uz integrisane dokaze testiranja i isporuke.

Isto podešavanje podržava automatski rad. Šablon za proveru sertifikata može se izvršavati svake noći nad inventarom okruženja i prijaviti grešku kada playbook pronađe sertifikat blizu isteka. Cron izraz kao 0 2 * * * zakazuje ga svakodnevno u 02:00 prema konfigurisanom vremenskom pojasu planera, podrazumevano UTC. Jednokratni rasporedi pokrivaju planirani prozor održavanja. GitLab takođe može zakazati isti playbook koristeći raspored pipelinea i konfigurisane ulaze.

Inventar

Održavanje hostova zavisi od višekratne definicije ciljeva i njihovih podešavanja povezivanja. Instaliranje zakrpa, rezervne kopije i provera sertifikata mogu da dele tu definiciju.

PodržanoDelimično podržanoNije podržano
Inventar: GitLab i Semaphore UI
Kriterijumi Semaphore UI GitLab
Ansible inventari za ponovnu upotrebu DaResursi inventara kojima se upravlja iz interfejsa DaDatoteke inventara i pluginovi u poslovima
Dinamičko otkrivanje hostova DaAnsible pluginovi za inventar DaPokretanje Ansible pluginova za inventar u okviru posla
Izbor hostova pri pokretanju DaUnos Ansible limita DaPipeline ulaz prosleđen u Ansible limit

Semaphore UI pravi od inventara imenovani projektni resurs koji šabloni mogu da dele. On može da sadrži INI/YAML koji se uređuje, referencu na datoteku u Gitu ili da koristi Ansible dinamičke pluginove za inventar. Izabrani inventar sadrži i reference na pristupne podatke hostova i opcione sudo pristupne podatke, pa izmena konfiguracije ciljeva ne zahteva uređivanje svake operacije održavanja.

GitLab može koristiti iste Ansible datoteke i discovery pluginove. Posao preuzima inventar iz repozitorijuma ili drugog konfigurisanog izvora, instalira potreban discovery plugin i prosleđuje izabrane ulaze Ansibleu. Oba mogu otkrivati hostove kroz cloud API-je ili druge sisteme koje podržavaju instalirani Ansible pluginovi. Razlika Semaphore UI je inventar kao objekat za ponovnu upotrebu i podešavanja povezivanja u operativnom interfejsu.

Za zadatak oporavka na jednom serveru, dozvoljeni Ansible limit sužava izvršavanje bez kreiranja novog inventara. Time se biraju hostovi unutar jednog zadatka, umesto automatskog deljenja flote na nezavisne poslove. Inventar u Gitu ostaje koristan u oba proizvoda kada njegove izmene zahtevaju pregled.

Izvršavanje

Izvršavanje mora da ima pristup ciljnoj mreži i odgovarajuće zavisnosti. Raspored izvršnih mašina i izolacija pojedinačnih poslova odvojeni su od načina instalacije veb-servera.

PodržanoDelimično podržanoNije podržano
Izvršavanje: GitLab i Semaphore UI
Kriterijumi Semaphore UI GitLab
Udaljeno izvršavanje DaRunneri DaGitLab Runneri
Poslovi u kontejnerima DaProDocker izvršavač DaDocker izvršavač
Kubernetes podovi za zadatke DaEnterprise DaKubernetes izvršavač
Usmeravanje na runnere DaProOznake runnera DaOznake runnera
Projektni izvršavači DaProRunneri dodeljeni projektu DaProjektni runneri

GitLab Runneri izvršavaju poslove kroz shell, Docker ili Kubernetes izvršavače. Semaphore UI može izvršavati na svom aplikativnom serveru ili na runneru blizu upravljanih sistema. Oba omogućavaju timu da izvršavanje smesti u privatnu mrežu, dok zajednički interfejs ostaje drugde.

GitLab podržava runnere specifične za projekat i rutiranje poslova po tagovima. Semaphore UI Pro dodaje runnere dodeljene projektu, rutiranje po tagovima i Docker izvršavanje pojedinačnih zadataka. Enterprise dodaje izvršavanje zadataka u Kubernetesu. Ova podešavanja omogućavaju timu da izabere kapacitet za izvršavanje sa potrebnom povezivošću i zavisnostima. Instalacija aplikativnog servera u kontejneru ostaje odvojena od izbora kontejnerskog okruženja za svaki posao.

Workflowi

Provisioning hosta, njegovo konfigurisanje i provera njegovog servisa kombinuju više sačuvanih operacija. Greške i tačke odobravanja određuju da li sledeći korak treba da se izvrši.

PodržanoDelimično podržanoNije podržano
Workflowi: GitLab i Semaphore UI
Kriterijumi Semaphore UI GitLab
Uređivanje workflowa kroz graf DaVizuelno povezivanje sačuvanih šablona NeUređivanje YAML-a, prikaz nastalog grafa
Grane za uspeh i grešku DaVizuelne veze u workflowu DaPoslovi po uspehu/grešci i needs zavisnosti
Pauza za ručnu odluku DaWorkflow odobravanje DaBlokirajući ručni posao
Zasebna dozvola za odobravanje Ne DaPremiumOdobravanja deploymenta za zaštićena okruženja
Prosleđivanje vrednosti između poslova Da DaDotenv artefakti izveštaja
Datoteke između poslova DelimičnoPodešavanje skladišta i prenosa DaArtefakti poslova
Komponente od više koraka za ponovnu upotrebu DelimičnoPonovna upotreba zadataka, ponovno sastavljanje niza DaCI/CD komponente

Semaphore UI workflowi povezuju sačuvane operacije kada procedura obuhvata više alata. OpenTofu zadatak može kreirati okruženje, Ansible zadatak konfigurisati hostove, a Python zadatak registrovati ga u drugom sistemu. Grane uspeha i greške određuju sledeći korak, a odobrenje može zaustaviti sekvencu pre promene. Šabloni ostaju zasebno dostupni za kasnije održavanje, pa pokretanje dijagnostike ne zahteva ponavljanje cele provisioning procedure.

Semaphore UI workflow editor omogućava inženjeru da poveže sačuvane šablone i na grafu konfiguriše putanje uspeha i greške. GitLab pipeline editor uređuje i validira YAML, a zatim vizuelizuje nastale poslove i needs zavisnosti. Vizuelizacija pomaže pri pregledu procedure, dok promene veza ostaju promene pipeline konfiguracije. To je važno kada operator želi vizuelno sastavljati postojeće procedure umesto održavanja orkestracije u YAML-u.

GitLab može prosleđivati izračunate vrednosti kasnijim poslovima kroz dotenv artefakte izveštaja, kao što su isporučena verzija ili URL okruženja. Složen JSON ili višelinijski podaci umesto toga koriste običan artefakt datoteke. Provisioning i konfiguracija mogu prosleđivati strukturisane vrednosti između Semaphore UI zadataka. Terraform/OpenTofu izlaz sa adresom novog hosta, na primer, može postati ulaz sledeće operacije. U verziji 2.20 prikupljanje izlaza pokriva Ansible set_stats, Terraform/OpenTofu/Terragrunt izlazne vrednosti i JSON iz Bash, PowerShell ili Python zadataka kroz lokalnog izvršavača na serveru ili udaljenom runneru. Docker i Kubernetes izvršavači zadataka ne proizvode te workflow izlaze. Prijemni šablon deklariše ulaz koji konfiguracija njegovog playbooka ili inventara koristi da odredi novi host.

GitLab može zaustaviti pipeline blokirajućim ručnim poslom u svakom paketu. Postavite when: manual uz allow_failure: false, jer opcioni ručni poslovi ne blokiraju pipeline. Premium i Ultimate odobravanja deploymenta dodaju nezavisno dodeljene zahteve za odobravanje zaštićenih okruženja. Semaphore UI 2.20 workflow odobrenje prati dozvolu za pokretanje projektnih zadataka, uz zasebnu ulogu odobravaoca najavljenu za 2.21. Koristite GitLab odobravanja zaštićenih okruženja kada je potrebna ta nezavisno upravljana granica odobravanja.

Datotekama je potreban drugačiji put. Kompajlirani paket ili sačuvani Terraform plan mora biti smešten tamo gde sledeća operacija može da ga preuzme ili eksplicitno prenet. GitLab artefakti poslova već pokrivaju taj deo pipelinea isporuke. Kada Semaphore UI upravlja deploymentom, automatizacija može preuzeti objavljeni artefakt koristeći verziju ili digest koje je CI dostavio. Tako se zadržavaju GitLab dokazi builda, a kasnije operacije nad hostovima koriste inventare, pristupne podatke i istoriju izvršavanja u Semaphore UI.

GitLab CI/CD komponente pakuju verzionisanu pipeline konfiguraciju za ponovnu upotrebu, uključujući sekvence poslova. Semaphore UI ponovo koristi pojedinačne Task Template šablone, dok je sekvenca definisana u svakom workflowu i ne može biti ubačena kao jedan ugnježdeni workflow. Komponente su korisne kada mnogo pipelineova isporuke mora deliti održavan proces sa više koraka. Semaphore UI model koristan je kada timovi prvenstveno ponovo koriste osnovne operacije i različito ih povezuju za provisioning, deployment ili oporavak.
Kontrola pristupa i prijavljivanje

Osoba koja pokreće pripremljenu operaciju ne mora biti inženjer koji je menja. Projektne dozvole, uža prava izvršavanja i kontrole prijavljivanja rešavaju različite delove tog delegiranja.

PodržanoDelimično podržanoNije podržano
Kontrola pristupa i prijavljivanje: GitLab i Semaphore UI
Kriterijumi Semaphore UI GitLab
RBAC na nivou projekta DaProjektne uloge DaGrupne i projektne uloge
Izvršavanje bez administracije projekta DaTask Runner DaUloga Developer, može i da šalje kod
Kontrole izvršavanja deploymenta DaEnterpriseDozvole na nivou šablona DaPremiumZaštićena okruženja
LDAP prijavljivanje DaPro DaSelf-Managed
OpenID Connect prijavljivanje DaPro DaSelf-Managed
Višefaktorska autentifikacija DaProLokalni TOTP ili provajder identiteta DaLokalni autentifikator ili passkey

GitLab koristi grupne i projektne uloge, sa dodatnim kontrolama za zaštićene grane i okruženja. Standardna uloga Developer može izvršavati pipelineove i slati kod u nezaštićene grane. Za pristup samo deploymentu bez tih dozvola za doprinos kodu, Premium i Ultimate podržavaju pozvane grupe sa Reporter ulogom i pristupom zaštićenom okruženju. Timovi koji delegiraju operacije kroz GitLab eksplicitno konfigurišu tu granicu deploymenta.

Semaphore UI daje operativnom timu sopstvenu projektnu granicu oko šablona, inventara, repozitorijuma, pristupnih podataka i grupa promenljivih. Community već razdvaja administraciju projekta od izvršavanja: Task Runneri mogu pokretati projektne šablone i imaju pristup drugim resursima samo za čitanje. Inženjeri održavaju pripremljenu konfiguraciju, dok kolege izvršavaju procedure dostupne u projektu.

Enterprise prilagođene uloge i dozvole na nivou šablona dodatno sužavaju pristup. Kolega iz podrške može imati osnovnu ulogu Guest uz prilagođenu ulogu koja daje izvršavanje određenog restart šablona, umesto Task Runner pristupa celom projektu. Inventar, pristupne podatke i opcije pokretanja priprema inženjer. To je korisno kada je delegirana radnja uža od članstva u celom operativnom projektu.

Obrazac je interfejs procedure, a ne zamena za pravila pristupa. Kod automatizacije i dozvoljene izmene pri pokretanju moraju zadržati operaciju unutar predviđenih ciljeva. Dozvole šablona u Semaphore UI ne pružaju zasebne dozvole inventara i pristupnih podataka za proizvoljne kombinacije resursa.

GitLab Self-Managed podržava LDAP i OpenID Connect, a GitLab pruža i dvofaktorsku autentifikaciju na nivou naloga. Semaphore UI Pro pruža lokalni TOTP i podržava LDAP i OIDC. Centralni identitet proverava ko se prijavljuje, dok projektne uloge i dozvole šablona i dalje određuju koje operacije ta osoba može da pokreće.

Tajne

Operater treba da izabere pripremljenu vezu, umesto da stalno unosi lozinke u ulazne parametre pri pokretanju. Postojeći trezori tajni mogu da obezbede te veze bez pretvaranja tajni u parametre posla.

PodržanoDelimično podržanoNije podržano
Tajne: GitLab i Semaphore UI
Kriterijumi Semaphore UI GitLab
Sačuvani tajni podaci DaKey Store i tajne promenljive DaMaskirane ili skrivene promenljive
HashiCorp Vault DaPro DaPremiumKonfigurisani tajni podatak za posao
AWS Secrets Manager DaEnterprise DaPremiumKonfigurisani tajni podatak za posao
Azure Key Vault DaEnterprise DaPremiumKonfigurisani tajni podatak za posao
Eksterne OpenBao tajne DaProKey Store integracija DaPreuzimanje preko CLI-ja konfigurisano u poslu
Devolutions Server pristupni podaci DaEnterpriseKey Store integracija DaPoziv API-ja za pristupne podatke konfigurisan u poslu
CyberArk tajne DaEnterpriseČuvanje preko PVWA REST API-ja DaCCP preuzimanje u Ansible poslu

GitLab poslovi koriste CI/CD promenljive koje se mogu maskirati ili sakriti, a Premium integracije spoljnih tajnih podataka preuzimaju vrednosti iz servisa kao što su HashiCorp Vault, AWS Secrets Manager, Azure Key Vault i Google Cloud Secret Manager. GitLab 19.5 nudi i Secrets Manager zasnovan na OpenBao za Premium i Ultimate, naplaćen kroz GitLab Credits za onlajn licence, uz dodatak za oflajn Self-Managed licence. Poslovi eksplicitno traže njegove tajne podatke, sa pristupom upravljanim kroz podešene dozvole i zabeleženim u audit događajima.

Key Store u Semaphore UI razlikuje SSH ključeve od korisničkog imena/lozinke, uključujući lozinke i pristupne tokene. Repozitorijum bira podatke za checkout, Ansible inventar bira pristupne i opcione sudo podatke za hostove, a šablon može koristiti Ansible Vault lozinku. Ti odnosi deo su sačuvane operacije, pa kolega koji pokreće obnovu sertifikata ili servisni zadatak ne mora da lepi svaki tajni podatak za povezivanje u survey obrazac.

Za tim koji već koristi trezor, Semaphore UI Pro integriše HashiCorp Vault i OpenBao. Enterprise dodaje AWS Secrets Manager, Azure Key Vault i Devolutions Server. Za isti deployment, GitLab isporučuje tajne podatke kroz promenljive posla ili konfigurisane integracije. Semaphore UI vezuje reference pristupnih podataka za repozitorijume, inventare i šablone, tako da operatori pri pokretanju ponovo koriste pripremljene veze. Komanda može direktno preuzeti tajni podatak kada izvorna integracija ne pokriva potrebni servis, a tim konfiguriše i održava to preuzimanje.

Za OpenBao i Devolutions Server, Semaphore UI pruža imenovane Key Store integracije u Pro, odnosno Enterprise izdanju. GitLab poslovi mogu preuzeti OpenBao vrednost kroz CLI ili Devolutions Credentials stavku kroz API. Tim održava autentifikaciju, preuzimanje i ubacivanje u posao umesto izbora sačuvane Key Store veze. To je održiv pristup kada postojeći trezor i kod posla već pokrivaju proceduru.

Semaphore UI Enterprise integriše CyberArk kroz PVWA REST API. GitLab posao koji izvršava Ansible može preuzeti CyberArk pristupne podatke kroz cyberark.pas collection i Central Credential Provider, uz collection i autentifikaciju aplikacije podešene u okruženju posla. Ovi pristupi koriste različite CyberArk interfejse, pa integracija mora odgovarati CyberArk servisu koji tim koristi.

Evidencije i revizija

Posle zakrpljivanja ili isporuke, timu su potrebni i rezultati izvršavanja i zapis o tome ko je operaciju promenio ili pokrenuo. Ti zapisi odgovaraju na različita pitanja.

PodržanoDelimično podržanoNije podržano
Evidencije i revizija: GitLab i Semaphore UI
Kriterijumi Semaphore UI GitLab
Istorija izvršavanja i logovi Da Da
Prikaz Ansible rezultata DaProUgrađeni pregled po hostovima i zadacima DaKonfigurisani Ansible JUnit callback i objavljivanje izveštaja
Administrativni revizioni trag DaUključivanje beleženja, administratorski prikaz DaPremiumProjektni i grupni audit događaji
Prosleđivanje u SIEM DaProTLS Syslog ili Splunk HEC DaUltimateStrimovanje grupnih audit događaja

Semaphore UI čuva status zadatka, detalje pokretanja, reviziju repozitorijuma i izlaz. Pro dodaje integrisan pregled Ansible hostova i zadataka, što olakšava praćenje neuspele provere kroz flotu do pogođenih hostova. GitLab čuva logove poslova i može prikazati Ansible rezultate kroz konfigurisane JUnit artefakte izveštaja. Test izveštaji takođe ulaze u prikaze merge zahteva i pipelineova, što je korisno kada su infrastrukturne provere deo pregleda koda.

Za preglede pristupa i istrage incidenata, Semaphore UI beleži autentifikaciju, promene resursa i aktivnost zadataka kada je audit logovanje omogućeno. Administratorski audit pregled obuhvata projekte u svakom izdanju. GitLab Premium i Ultimate pružaju grupne i projektne audit stranice, dok Free istorija naloga pokriva uspešna prijavljivanja. GitLab audit dozvole i tipovi događaja prate grupni, projektni i instancni opseg.

Semaphore UI Pro dodaje filtriranje, CSV ili JSONL izvoz i prosleđivanje kroz TLS Syslog ili Splunk HEC. GitLab Ultimate strimuje grupne audit događaje kao JSON ka spoljnim odredištima. Oba mogu snabdevati SIEM sistem, ali događaji i opseg razlikuju se od običnog izlaza poslova.

Integracije

Događaj izdanja ili sistem za nadzor mogu pokrenuti pripremljenu operaciju i poslati njen rezultat timu. Korisno poređenje je koliko se od te veze konfiguriše u samom proizvodu.

PodržanoDelimično podržanoNije podržano
Integracije: GitLab i Semaphore UI
Kriterijumi Semaphore UI GitLab
Pokretanje i pregled poslova preko API-ja Da Da
Pokretanje dolaznim webhookovima DaPravila podudaranja zahteva i izdvajanje vrednosti DaWebhook za pokretanje pipelinea
Obaveštenja u chat kanalima DaSlack, Teams, Telegram i drugi kanali DaProjektne integracije za obaveštavanje

Semaphore UI pruža autentifikovani API za zadatke i dolazne integracione endpointove. Matcheri filtriraju zahtev, a ekstraktori mapiraju zaglavlja ili polja tela na ulaze zadatka. GitLab izlaže API-je za pokretanje pipelineova i webhook URL-ove koji pokreću pipeline za granu ili tag. Projektne integracije takođe povezuju događaje isporuke sa sistemima za tikete i spoljnim servisima. Monitoring upozorenje zato može pokrenuti pripremljenu dijagnostiku bez novog commita koda.

Semaphore UI uključuje kanale obaveštavanja za e-poštu, Slack, Microsoft Teams, Telegram, Rocket.Chat, DingTalk i Gotify. Šabloni i projektna upozorenja određuju gde rezultati idu. GitLab pruža projektne integracije kao što su Microsoft Teams obaveštenja, e-poruke o statusu pipelinea i Slack aplikacija. Veza u obaveštenju pomaže kolegama da pregledaju izvršavanje, ali sama nije odobrenje unutar četa.

Automatizacija uz AI asistente

Asistent za kodiranje može pomoći u pripremi operacije ili u istraživanju neuspelog pokretanja koristeći dokumentovane API-je, primere konfiguracije i relevantan izlaz.

PodržanoDelimično podržanoNije podržano
Automatizacija uz AI asistente: GitLab i Semaphore UI
Kriterijumi Semaphore UI GitLab
MCP pristup DaKonektor zajednice DaGitLab MCP server

Oba proizvoda pružaju javnu dokumentaciju i API-je koje asistenti kao Claude Code i Codex mogu konsultovati pri pripremi konfiguracije ili istraživanju izlaza poslova. GitLab pipeline YAML daje asistentu konfiguraciju isporuke, dok Semaphore UI API izlaže sačuvanu operaciju i njene projektne resurse. To podržava pomoć pri podešavanju i dijagnostici, ali generisane izmene ne čini automatski ispravnim.

GitLab 19.5 uključuje opšte dostupan MCP server, sa alatima koji zavise od pristupa i licenciranih funkcija. Semaphore UI ima MCP konektor zajednice za svoj API i najavio je zvaničnu MCP podršku za Pro u verziji 2.21.0. Pristup konektora prati nalog i pristupne podatke koji su mu dati, pa asistent treba da dobije opseg primeren operaciji.

Licenciranje i podrška

GitLab pokriva razvojnu platformu oko automatizacije, dok Semaphore UI pruža usmeren servis za njeno izvršavanje. Ekonomsko poređenje zavisi od odgovornosti koje tim treba da kupi i održava, uključujući sisteme koje već ima.

Otvoreni kod i komercijalne opcije

GitLab Community Edition ima MIT licencu, dok Enterprise Edition uključuje zasebno licencirane komercijalne mogućnosti. Free, Premium i Ultimate paketi pokrivaju različite zahteve, pri čemu odobravanja deploymenta i dokumentovane izvorne integracije spoljnih tajnih podataka zahtevaju Premium. GitLab upravljanje Terraform/OpenTofu stanjem dostupno je u Free paketu. Hostovane ponude uključuju kvote računarskih resursa i skladišta, dok samostalno upravljani runneri koriste infrastrukturu tima.

Semaphore UI Community ima MIT licencu i pokriva osnovne šablone, projektne uloge, rasporede i workflowe. Pro i Enterprise dodaju mogućnosti unutar iste porodice proizvoda. Svi trenutni Semaphore UI paketi samostalno se hostuju. Za tim koji već ima Git servis i treba mu Ansible i IaC servis, novi servis ostaje usmeren na automatizaciju umesto uvođenja šire razvojne platforme samo zbog tih poslova.

Plaćene mogućnosti i podrška

Semaphore UI Pro dodaje ovde opisani backend stanja, projektne runnere i Docker izvršavanje pojedinačnih zadataka. Enterprise dodaje izvršavanje u Kubernetesu, prilagođene uloge i dozvole šablona. Odluka o izdanju prati potreban model izvršavanja i delegiranja, a ne pretpostavku da svakom operatoru treba napredna kontrola.

GitLab Free ne uključuje tehničku podršku, dok Premium i Ultimate uključuju podršku dobavljača sa ciljnim odzivom prema uticaju problema. Semaphore UI Community pruža pomoć prema raspoloživim mogućnostima, Pro uključuje podršku dobavljača tokom radnog vremena, a Enterprise nudi prilagođene obaveze podrške i pomoć pri uvođenju, konfiguraciji, nadogradnjama i migraciji. Uporedite stvarni paket i ugovor za okruženje kojim upravljate.

Održavanje i odgovornost

Za istu proceduru deploymenta ili održavanja, GitLab drži komande, redosled i reference konfiguracije u pipeline YAML-u. Semaphore UI drži podešavanja alata, inventar, pristupne podatke i grupe promenljivih uz Task Template šablone za ponovnu upotrebu. Premeštanje tih operacija u Semaphore UI može zameniti njihovu CI konfiguraciju, dok kod automatizacije i njegovi pregledi ostaju u GitLabu. Zadržavanje poslova u GitLabu razumno je kada ulazi, dozvole i model izvršavanja već odgovaraju ljudima koji ih koriste.

Kako izabrati

Birajte prema ljudima koji koriste automatizaciju i resursima koje platforma treba da organizuje za njih. Mogućnost izvršavanja komande zajednička je obema. Veća razlika je u tome da li je okolni posao pipeline isporuke, pripremljena infrastrukturna operacija ili oboje.

Kada izabrati GitLab CI/CD

Izaberite GitLab CI/CD kada automatizacija treba da ostane tesno povezana sa razvojem i pregledom koda.

  • Pregled koda, testovi i artefakti čine jedan lanac. Infrastrukturne i aplikativne izmene proveravaju se kroz merge zahteve, uz rezultate pipelineova i dokaze deploymenta sačuvane zajedno sa njima.
  • Pipeline komponente i kontrole okruženja su ključne. Mnogi projekti dele verzionisane sekvence poslova ili deploymenti zavise od pravila odobravanja zaštićenih okruženja.
  • Postojeći pipelineovi dobro služe operatorima. Njihovi ulazi, rasporedi, runneri i kontrole pristupa već pokrivaju održavanje bez zasebnog interfejsa.

Kada izabrati Semaphore UI

Izaberite Semaphore UI kada su deljenje i upravljanje infrastrukturnom automatizacijom zasebna potreba, čak i ako kod ostaje u GitLabu.

  • Ansible inventari i pristupni podaci koriste se svakodnevno. Ažuriranja, dijagnostika, rad sa sertifikatima i deploymenti dele ciljna okruženja umesto da svako zahteva zasebno podešavanje posla.
  • Kolegama su potrebne pripremljene operacije. Inženjeri održavaju šablone i zajedničku konfiguraciju, dok operatori koriste survey obrasce, rasporede i istoriju zadataka. Community projektne uloge pokrivaju zajedničko izvršavanje, uz Enterprise dozvole za pojedinačne šablone.
  • Procedura obuhvata više alata za automatizaciju. Direktni Terraform/OpenTofu, Terragrunt, Bash, PowerShell i Python šabloni povezuju se sa Ansible operacijama u jednom workflowu i ostaju nezavisno upotrebljivi.
  • Servis treba da se uklopi u postojeću infrastrukturu. Instalacija kroz binarnu datoteku, paket ili Docker omogućava timu da hostuje operativni interfejs uz postojeći Git servis, sa runnerima blizu privatnih sistema.

Korišćenje Semaphore UI uz GitLab CI/CD

Za izdavanje aplikacije, GitLab može pregledati kod, izvršiti testove i objaviti kontejnersku sliku ili verzionisani paket. Pipeline posao zatim šalje nepromenljivu referencu artefakta pripremljenom Semaphore UI deployment šablonu kroz autentifikovani API za zadatke. Semaphore UI koristi sačuvani inventar, pristupne podatke i promenljive za deployment preko runnera sa pristupom ciljnom okruženju. Automatizacija deploymenta preuzima artefakt iz registra ili repozitorijuma tima.

GitLab posao mora sačuvati vraćeni identifikator zadatka, proveriti konačni status i preslikati ga na rezultat pipelinea. Prihvatanje zahteva za pokretanje samo stavlja zadatak u red. Dolazni webhook takođe može pokrenuti operaciju, a integracija implementira izveštavanje o završetku. To je veza koju tim gradi kroz API-je, a ne automatska dvosmerna integracija deploymenta.

Posle izdavanja, kolege mogu koristiti Semaphore UI za dijagnostiku ili restart servisa, dok noćni šablon za proveru sertifikata nastavlja po svom rasporedu. Te operacije koriste pripremljenu infrastrukturnu konfiguraciju nezavisno od novog commita. GitLab zadržava pregled izvornog koda, test izveštaje i istoriju artefakata, dok Semaphore UI pruža svakodnevni interfejs za aktivno okruženje.

Česta pitanja

Može li GitLab CI/CD izvršavati Ansible i održavanje infrastrukture?

Da. Poslovi mogu pozivati Ansible, Terraform/OpenTofu i druge alate komandne linije kroz runner okruženje. Mogu se pokretati ručno ili po rasporedu bez novog commita. Semaphore UI dodaje drugačiji model konfiguracije kroz šablone prilagođene alatima, zajedničke inventare, pristupne podatke i grupe promenljivih.

Mogu li playbookovi ostati u GitLabu kada koristimo Semaphore UI?

Da. Povežite postojeći GitLab repozitorijum, podesite pristupne podatke za checkout, pa izaberite playbook i inventar u Semaphore UI Task Template šablonu. GitLab može nastaviti da upravlja pregledom koda, dok Semaphore UI izvršava pripremljenu operaciju.

Koji proizvod može čuvati Terraform/OpenTofu stanje?

Stanje kojim upravlja GitLab dostupno je u Free paketu. Semaphore UI Pro pruža HTTP backend stanja sa radnim prostorima i upravljanjem kroz interfejs. Oba mogu izvršavati i kod koji koristi spoljni backend. Podesite zaključavanje i rukovanje sačuvanim planovima za stvarni proces izvršavanja umesto da ih podrazumevate zbog postojanja backenda stanja.

Da li delegirano izvršavanje zahteva Semaphore UI Enterprise?

Ne za uobičajeno zajedničko izvršavanje u projektu. Community uključuje ulogu Task Runner koja može pokretati projektne šablone uz pristup drugim resursima samo za čitanje. Enterprise dodaje prilagođene uloge i dozvole na nivou šablona kada kolegi treba dozvoliti samo određene operacije.

Može li GitLab pipeline čekati Semaphore UI deployment?

Da, kroz integraciju koju tim implementira. Pokrenite pripremljeni zadatak autentifikovanim API-jem, sačuvajte identifikator, pa proveravajte status i vratite konačni ishod GitLabu. Uspešno prihvaćen zahtev za pokretanje nije dokaz da je deployment završen.

Da li je članak bio koristan?

Izvori

  1. GitLab, “GitLab Secrets Manager credit usage and licensing”. URL: https://docs.gitlab.com/ci/secrets/secrets_manager/credit_usage/ (pristupljeno: ).
  2. GitLab, “GitLab Secrets Manager”. URL: https://docs.gitlab.com/ci/secrets/secrets_manager/ (pristupljeno: ).
  3. Semaphore UI, “Semaphore UI build and deploy templates”. URL: https://semaphoreui.com/docs/user-guide/task-templates/build-deploy (pristupljeno: ).
  4. Semaphore UI, “Semaphore UI automation applications”. URL: https://semaphoreui.com/docs/user-guide/apps (pristupljeno: ).
  5. Semaphore UI, “Semaphore UI task templates”. URL: https://semaphoreui.com/docs/user-guide/task-templates (pristupljeno: ).
  6. Semaphore UI, “Semaphore UI installation methods”. URL: https://semaphoreui.com/docs/admin-guide/installation (pristupljeno: ).
  7. Semaphore UI, “Semaphore UI runners”. URL: https://semaphoreui.com/docs/admin-guide/runners (pristupljeno: ).
  8. Semaphore UI, “Semaphore UI workflow nodes and data passing”. URL: https://semaphoreui.com/docs/user-guide/workflows (pristupljeno: ).
  9. Semaphore UI, “Semaphore UI Terraform HTTP backend”. URL: https://semaphoreui.com/docs/user-guide/apps/terraform/states (pristupljeno: ).
  10. Semaphore UI, “Semaphore UI project roles and template permissions”. URL: https://semaphoreui.com/docs/user-guide/team (pristupljeno: ).
  11. Semaphore UI, “Semaphore UI Key Store”. URL: https://semaphoreui.com/docs/user-guide/key-store (pristupljeno: ).
  12. Semaphore UI, “Semaphore UI Variable Groups”. URL: https://semaphoreui.com/docs/user-guide/environment (pristupljeno: ).
  13. Semaphore UI, “Semaphore UI schedules”. URL: https://semaphoreui.com/docs/user-guide/schedules (pristupljeno: ).
  14. Semaphore UI, “Semaphore UI webhook integrations”. URL: https://semaphoreui.com/docs/user-guide/integrations (pristupljeno: ).
  15. Semaphore UI, “Semaphore UI Community, Pro and Enterprise”. URL: https://semaphoreui.com/pricing (pristupljeno: ).
  16. Semaphore UI, “Semaphore UI inventories”. URL: https://semaphoreui.com/docs/user-guide/inventory (pristupljeno: ).
  17. Semaphore UI, “Semaphore UI 2.20 candidate Terraform execution”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/db_lib/TerraformApp.go (pristupljeno: ).
  18. Semaphore UI, “Semaphore UI 2.20 candidate runner output handling”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/services/runners/job_pool.go (pristupljeno: ).
  19. GitLab, “GitLab 19.5 release notes”. URL: https://docs.gitlab.com/releases/19/gitlab-19-5-released/ (pristupljeno: ).
  20. GitLab, “GitLab CI/CD pipelines”. URL: https://docs.gitlab.com/ci/pipelines/ (pristupljeno: ).
  21. GitLab, “GitLab Runner executors”. URL: https://docs.gitlab.com/runner/executors/ (pristupljeno: ).
  22. GitLab, “Install GitLab”. URL: https://about.gitlab.com/install/ (pristupljeno: ).
  23. GitLab, “GitLab CI/CD inputs”. URL: https://docs.gitlab.com/ci/inputs/ (pristupljeno: ).
  24. GitLab, “GitLab CI/CD variables”. URL: https://docs.gitlab.com/ci/variables/ (pristupljeno: ).
  25. GitLab, “GitLab scheduled pipelines”. URL: https://docs.gitlab.com/ci/pipelines/schedules/ (pristupljeno: ).
  26. GitLab, “GitLab deployment approvals”. URL: https://docs.gitlab.com/ci/environments/deployment_approvals/ (pristupljeno: ).
  27. GitLab, “GitLab-managed Terraform/OpenTofu state”. URL: https://docs.gitlab.com/user/infrastructure/iac/terraform_state/ (pristupljeno: ).
  28. GitLab, “Infrastructure as Code with OpenTofu and GitLab”. URL: https://docs.gitlab.com/user/infrastructure/iac/ (pristupljeno: ).
  29. GitLab, “GitLab job artifacts”. URL: https://docs.gitlab.com/ci/jobs/job_artifacts/ (pristupljeno: ).
  30. GitLab, “GitLab unit test reports”. URL: https://docs.gitlab.com/ci/testing/unit_test_reports/ (pristupljeno: ).
  31. GitLab, “GitLab roles and permissions”. URL: https://docs.gitlab.com/user/permissions/ (pristupljeno: ).
  32. GitLab, “Use external secrets in GitLab CI/CD”. URL: https://docs.gitlab.com/ci/secrets/ (pristupljeno: ).
  33. GitLab, “GitLab Licensing and Compatibility”. URL: https://docs.gitlab.com/development/licensing/ (pristupljeno: ).
  34. GitLab, “GitLab pricing and hosting offerings”. URL: https://about.gitlab.com/pricing/ (pristupljeno: ).
  35. GitLab, “GitLab CI/CD components”. URL: https://docs.gitlab.com/ci/components/ (pristupljeno: ).
  36. GitLab, “CI/CD for external repositories”. URL: https://docs.gitlab.com/ci/ci_cd_for_external_repos/ (pristupljeno: ).
  37. GitLab, “GitLab Support”. URL: https://support.gitlab.com/hc/en-us/articles/11626483177756-GitLab-Support (pristupljeno: ).
  38. Semaphore UI, “Semaphore UI REST API, task creation and task status”. URL: https://semaphoreui.com/api-docs (pristupljeno: ).
  39. Semaphore UI, “Tasks, execution history and Ansible summaries”. URL: https://semaphoreui.com/docs/user-guide/tasks (pristupljeno: ).
  40. GitLab, “Protected environments”. URL: https://docs.gitlab.com/ci/environments/protected_environments/ (pristupljeno: ).
  41. Semaphore UI, “Get Started, installation methods and server platforms”. URL: https://semaphoreui.com/docs/getting-started (pristupljeno: ).
  42. GitLab, “Installation methods and supported server platforms”. URL: https://docs.gitlab.com/install/install_methods/ (pristupljeno: ).
  43. GitLab, “GitLab Runner requirements and supported platforms”. URL: https://docs.gitlab.com/runner/install/requirements/ (pristupljeno: ).
  44. GitLab, “Pass dotenv variables to specific jobs”. URL: https://docs.gitlab.com/ci/variables/dotenv_variables/ (pristupljeno: ).
  45. GitLab, “CI/CD job logs”. URL: https://docs.gitlab.com/ci/jobs/job_logs/ (pristupljeno: ).
  46. Semaphore UI, “Repositories, reusable Git resources and authentication”. URL: https://semaphoreui.com/docs/user-guide/repositories (pristupljeno: ).
  47. GitLab, “Pipeline editor, YAML editing and validation”. URL: https://docs.gitlab.com/ci/pipeline_editor/ (pristupljeno: ).
  48. GitLab, “Customize pipeline configuration, alternate paths and external YAML”. URL: https://docs.gitlab.com/ci/pipelines/settings/ (pristupljeno: ).
  49. GitLab, “Pipeline Wizard, generated CI configuration and commit step”. URL: https://docs.gitlab.com/development/cicd/pipeline_wizard/ (pristupljeno: ).
  50. Ansible project, “JUnit callback, structured playbook result reports”. URL: https://docs.ansible.com/projects/ansible/latest/collections/ansible/builtin/junit_callback.html (pristupljeno: ).
  51. GitLab, “GitLab manual jobs, optional and blocking behavior”. URL: https://docs.gitlab.com/ci/jobs/job_control/ (pristupljeno: ).
  52. GitLab, “GitLab runner tags and project assignment”. URL: https://docs.gitlab.com/ci/runners/configure_runners/ (pristupljeno: ).
  53. Semaphore UI, “Semaphore UI authentication”. URL: https://semaphoreui.com/docs/admin-guide/authentication (pristupljeno: ).
  54. GitLab, “LDAP authentication for GitLab Self-Managed”. URL: https://docs.gitlab.com/administration/auth/ldap/ (pristupljeno: ).
  55. GitLab, “OpenID Connect authentication for GitLab Self-Managed”. URL: https://docs.gitlab.com/administration/auth/oidc/ (pristupljeno: ).
  56. GitLab, “GitLab two-factor authentication”. URL: https://docs.gitlab.com/user/profile/account/two_factor_authentication/ (pristupljeno: ).
  57. GitLab, “HashiCorp Vault integration”. URL: https://docs.gitlab.com/ci/secrets/hashicorp_vault/ (pristupljeno: ).
  58. GitLab, “AWS Secrets Manager integration”. URL: https://docs.gitlab.com/ci/secrets/aws_secrets_manager/ (pristupljeno: ).
  59. GitLab, “Azure Key Vault integration”. URL: https://docs.gitlab.com/ci/secrets/azure_key_vault/ (pristupljeno: ).
  60. Semaphore UI, “Semaphore UI audit history, export and SIEM forwarding”. URL: https://semaphoreui.com/docs/admin-guide/audit-log (pristupljeno: ).
  61. GitLab, “GitLab audit events and edition scope”. URL: https://docs.gitlab.com/user/compliance/audit_events/ (pristupljeno: ).
  62. GitLab, “GitLab audit event streaming”. URL: https://docs.gitlab.com/user/compliance/audit_event_streaming/ (pristupljeno: ).
  63. Semaphore UI, “Semaphore UI notification channels”. URL: https://semaphoreui.com/docs/admin-guide/notifications (pristupljeno: ).
  64. GitLab, “Pipeline trigger API and incoming webhooks”. URL: https://docs.gitlab.com/ci/triggers/ (pristupljeno: ).
  65. GitLab, “GitLab project integrations and notifications”. URL: https://docs.gitlab.com/user/project/integrations/ (pristupljeno: ).
  66. Community connector contributors, “Community MCP connector for Semaphore UI”. URL: https://github.com/cloin/semaphore-mcp (pristupljeno: ).
  67. GitLab, “GitLab MCP server”. URL: https://docs.gitlab.com/user/model_context_protocol/mcp_server/ (pristupljeno: ).
  68. OpenBao project, “OpenBao CLI, read a secret”. URL: https://openbao.org/docs/commands/kv/get/ (pristupljeno: ).
  69. Devolutions, “Devolutions Server REST API, credential retrieval”. URL: https://docs.devolutions.net/server/web-interface/utilities/api-documentation (pristupljeno: ).
  70. GitLab, “GitLab conditional jobs and pipeline dependencies”. URL: https://docs.gitlab.com/ci/yaml/ (pristupljeno: ).
  71. GitLab, “GitLab Jobs API, status and logs”. URL: https://docs.gitlab.com/api/jobs/ (pristupljeno: ).
  72. Semaphore UI, “Semaphore UI CyberArk PVWA secret storage”. URL: https://semaphoreui.com/docs/user-guide/key-store/cyberark (pristupljeno: ).
  73. CyberArk collection maintainers, “CyberArk collection, CCP credential retrieval”. URL: https://docs.ansible.com/projects/ansible/latest/collections/cyberark/pas/cyberark_credential_module.html (pristupljeno: ).

Poređenje je pripremio Semaphore UI Team koristeći navedenu dokumentaciju, repozitorijume i informacije o proizvodima. Datum pristupa naveden je uz svaki izvor.