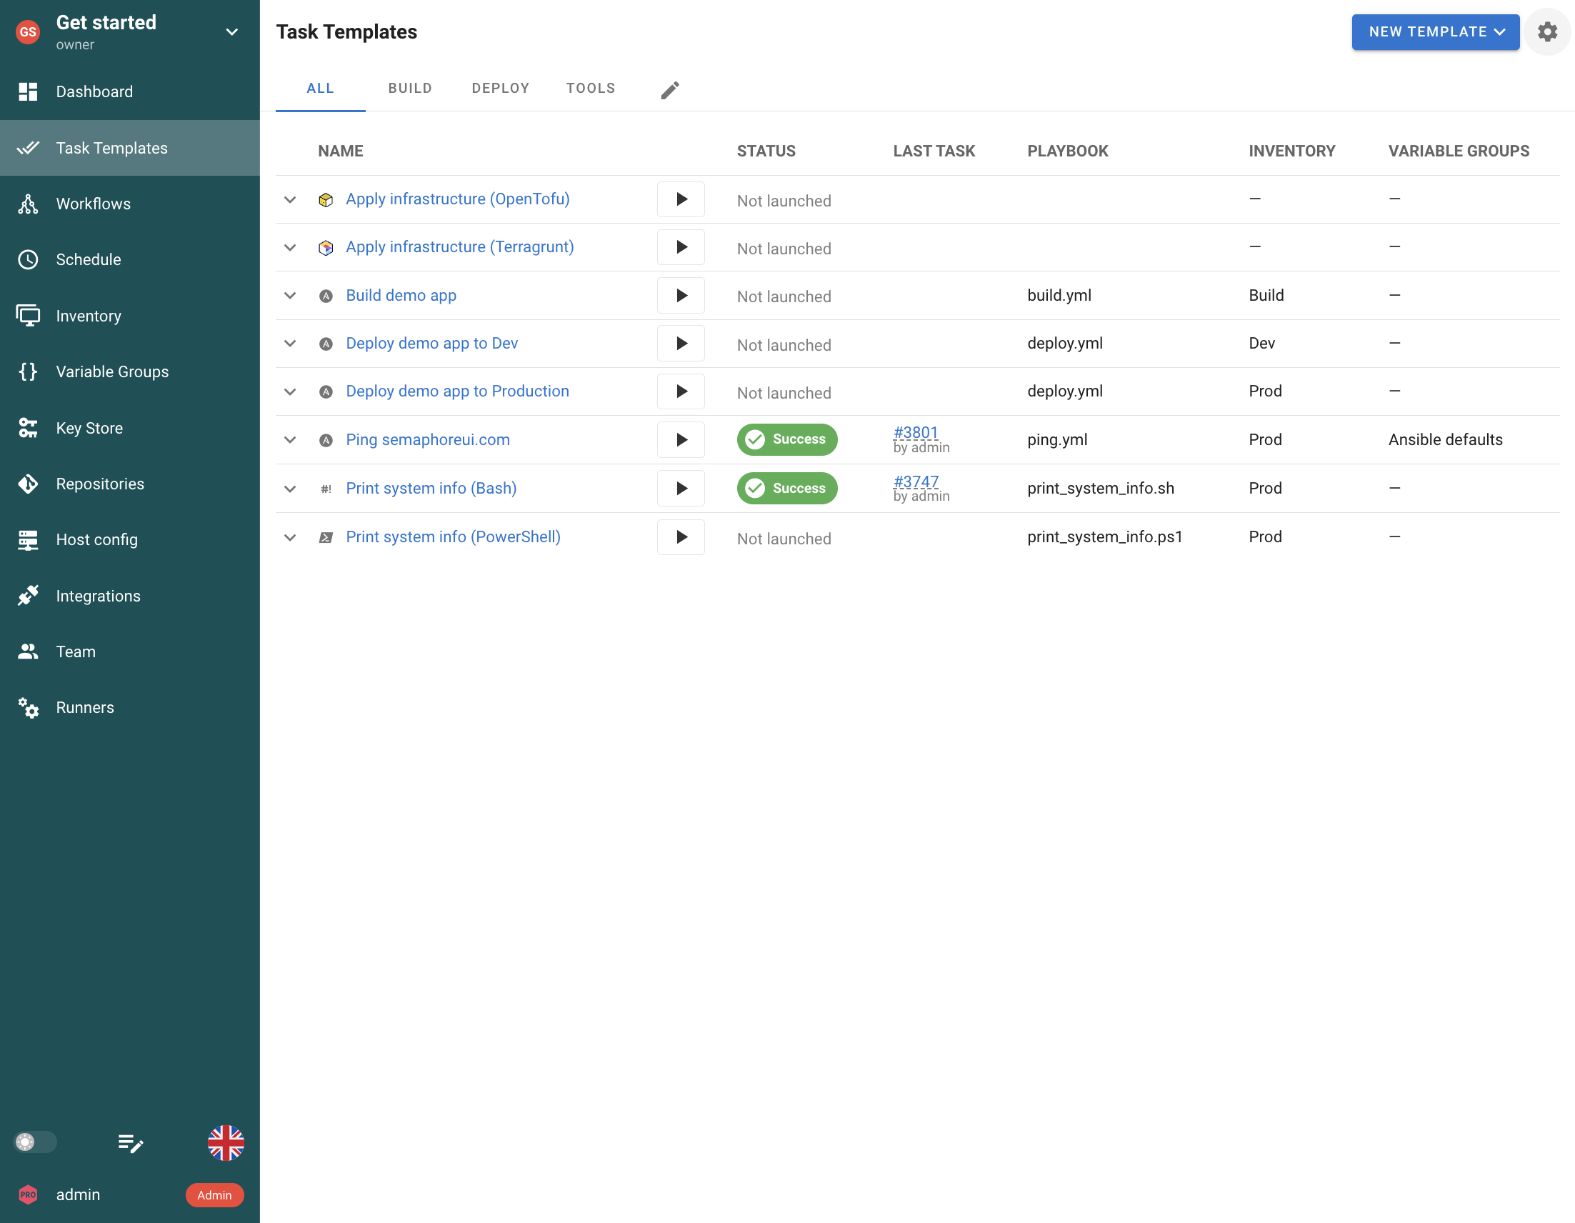
Semaphore UI-workflows forbinder gemte operationer, når en procedure omfatter flere værktøjer. En OpenTofu-opgave kan oprette et miljø, en Ansible-opgave konfigurere værterne og en Python-opgave registrere det i et andet system. Grene for succes og fejl styrer næste trin, og en godkendelse kan sætte sekvensen på pause før en ændring. Skabelonerne forbliver separat tilgængelige til senere vedligeholdelse, så diagnostik ikke kræver gentagelse af hele provisioneringsproceduren.
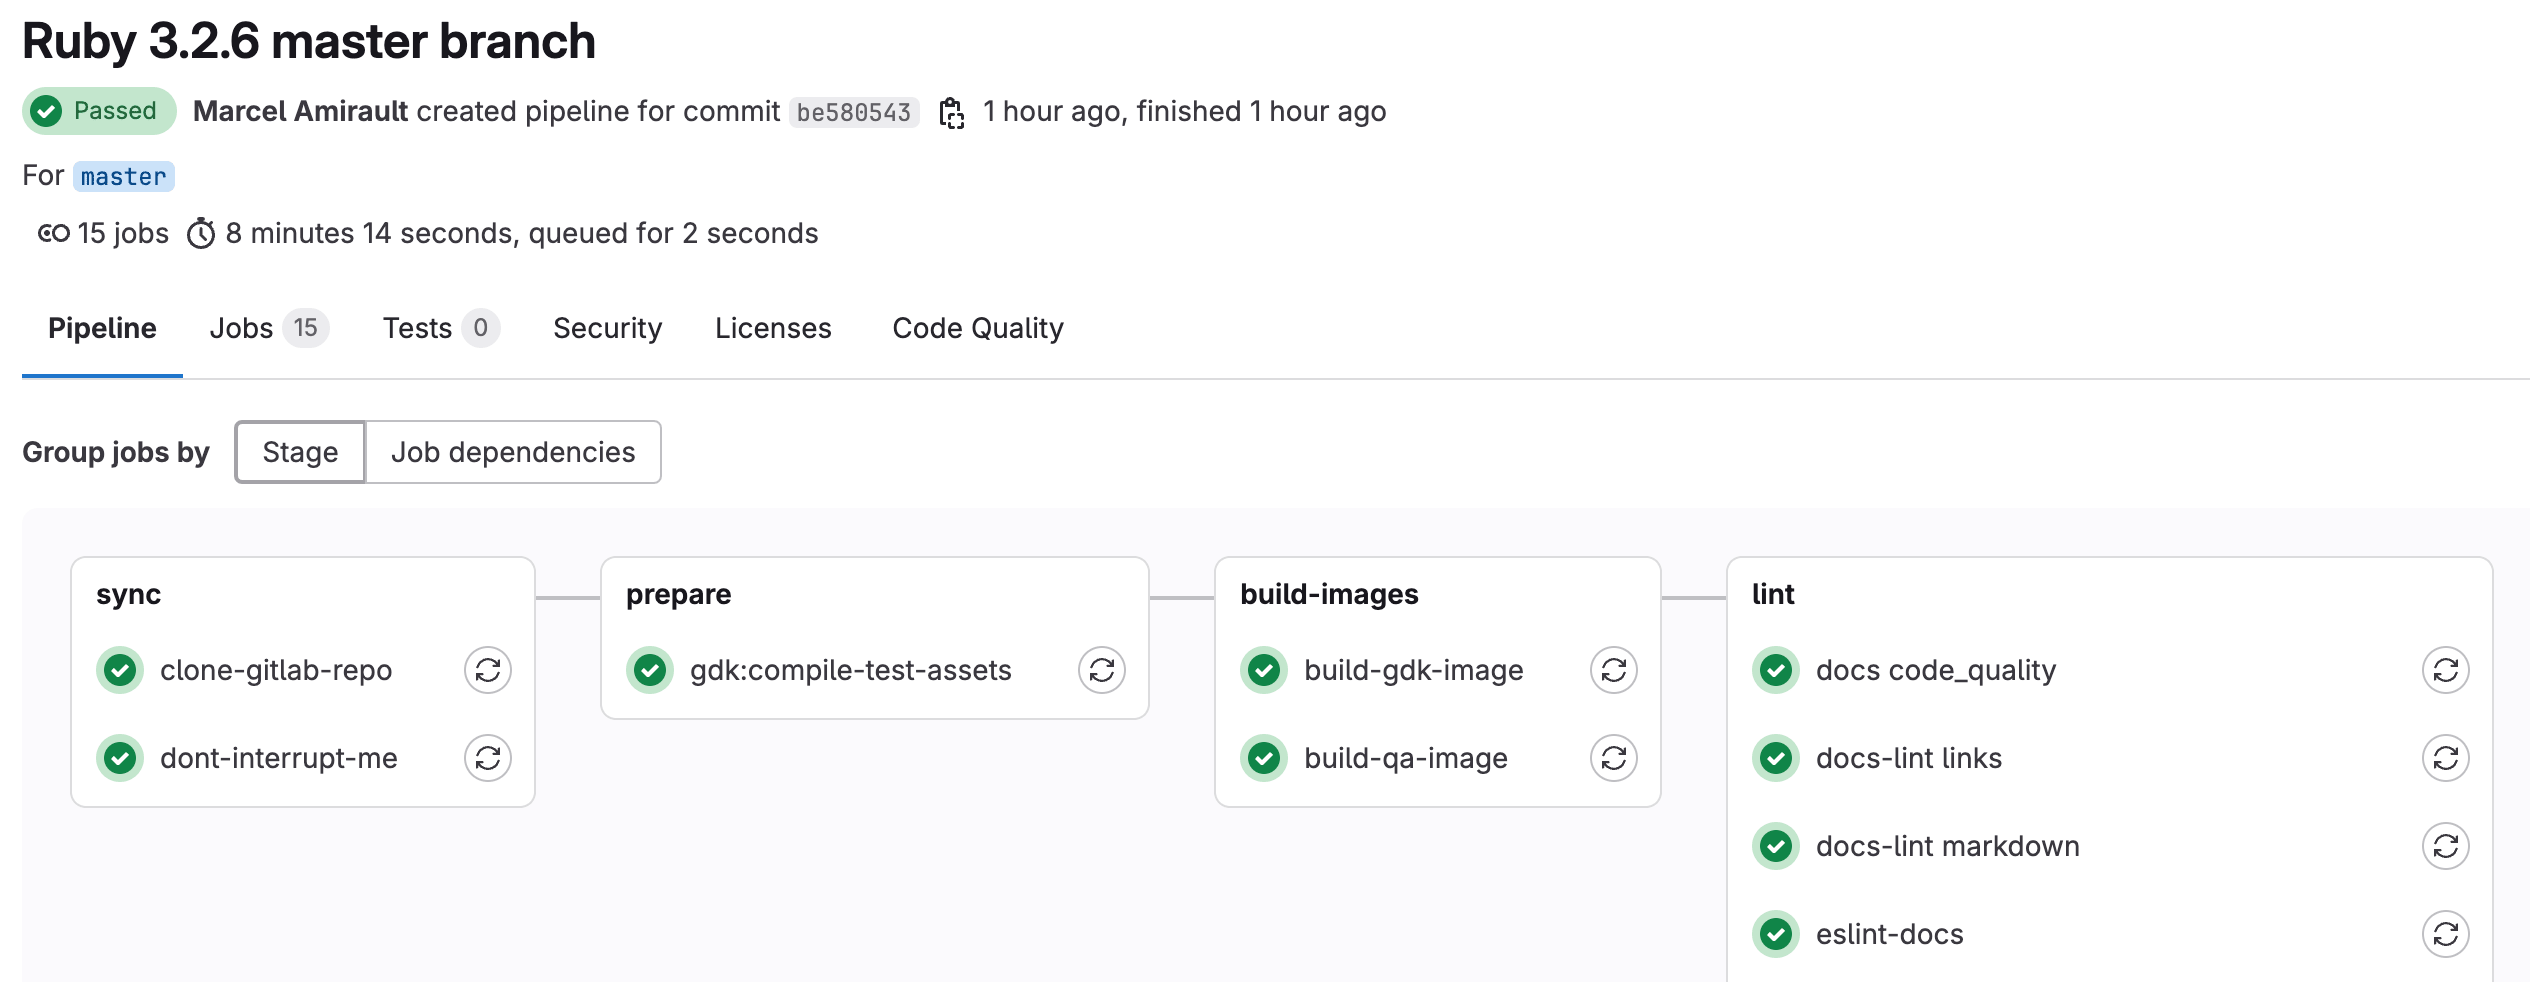
Semaphore UI’s workfloweditor lader en ingeniør forbinde gemte skabeloner og konfigurere deres succes- og fejlstier i en graf. GitLabs pipelineeditor redigerer og validerer YAML og visualiserer derefter de resulterende jobs og needs-afhængigheder. Visualiseringen hjælper med at undersøge proceduren, mens ændringer af forbindelserne fortsat er ændringer i pipelinekonfigurationen. Det er vigtigt, når operatøren vil sammensætte eksisterende procedurer visuelt frem for at vedligeholde orkestreringen i YAML.
GitLab kan overføre beregnede værdier til senere jobs gennem dotenv-rapportartefakter, eksempelvis en udrullet version eller miljø-URL. Kompleks JSON eller data over flere linjer bruger i stedet et almindeligt filartefakt. Provisionering og konfiguration kan overføre strukturerede værdier mellem Semaphore UI-opgaver. Et Terraform/OpenTofu-output med en ny værtsadresse kan eksempelvis blive input til næste operation. I 2.20 dækker indsamlingen Ansible set_stats, Terraform/OpenTofu/Terragrunt-output og JSON fra Bash, PowerShell eller Python med den lokale executor på serveren eller en ekstern runner. Docker- og Kubernetes-opgaveexecutors producerer ikke disse workflowoutput. Modtagerskabelonen erklærer inputtet, som dens playbook eller inventarkonfiguration derefter bruger til at ramme den nye vært.
GitLab kan sætte en pipeline på pause med et blokerende manuelt job i alle abonnementer. Angiv when: manual med allow_failure: false, da valgfrie manuelle jobs ikke blokerer pipelinen. Udrulningsgodkendelser i Premium og Ultimate tilføjer uafhængigt tildelte godkendelseskrav for beskyttede miljøer. Semaphore UI 2.20-workflowgodkendelse følger retten til at køre projektopgaver, med en separat godkenderrolle annonceret til 2.21. Brug GitLabs godkendelser for beskyttede miljøer, når denne uafhængigt styrede godkendelsesgrænse er påkrævet.
Filer kræver en anden vej. En kompileret pakke eller gemt Terraform-plan skal lagres, hvor næste operation kan hente den, eller overføres eksplicit. GitLabs jobartefakter dækker allerede denne del af en leveringspipeline. Når Semaphore UI håndterer udrulningen, kan automatiseringen hente det udgivne artefakt med den version eller det digest, CI leverer. Det bevarer GitLabs builddokumentation, samtidig med at de efterfølgende værtsoperationer bruger Semaphore UI’s inventarer, legitimationsoplysninger og kørselshistorik.
GitLab CI/CD-komponenter pakker versionsstyret, genanvendelig pipelinekonfiguration, herunder sekvenser af jobs. Semaphore UI genbruger individuelle Task Templates, mens sekvensen defineres i hvert workflow og ikke kan indsættes som ét indlejret workflow. Komponenter er værdifulde, når mange leveringspipelines skal dele en vedligeholdt proces med flere trin. Semaphore UI’s model er nyttig, når teams primært genbruger de underliggende operationer og forbinder dem forskelligt til provisionering, udrulning eller gendannelse.

 20 min. læsetid