
Platform til IaC-styring: Semaphore UI vs Spacelift

Denis GukovStifter og CTO hos Semaphore UI
18 min. læsetid

Spacelift og Semaphore UI kører begge Ansible og Infrastructure as Code (IaC). Spacelift Deploy administrerer infrastruktur-stacks og politikstyrede ændringer, mens Flows forbinder tjenester gennem visuelle automatiseringer. Semaphore UI samler Ansible-operationer, Terraform/OpenTofu-provisionering og tilbagevendende vedligeholdelse i én selvhostet brugerflade. Denne sammenligning dækker Spacelift-dokumentationen pr. 21. oktober 2026 og Semaphore UI 2.20.0.

Drøft artiklen med AI

Overblik

Et nyt miljø kræver mere end en gennemført Terraform apply. Nogen skal konfigurere dets værter, deploye tjenester og holde dem kørende gennem patches, certifikatfornyelser og backups. Når disse procedurer bliver fælles arbejde, har teamet brug for et sted at administrere deres konfiguration, delegere eksekvering og se, hvad der skete.

Spacelift Deploy forbinder repositories med infrastruktur-stacks. Hver stack rummer sin konfiguration og sine eksekveringsindstillinger, mens politikker, reviews og afhængigheder koordinerer ændringer. Den understøtter Terraform/OpenTofu, Ansible, Terragrunt, Pulumi, CloudFormation og Kubernetes. Flows udvider platformen med et visuelt canvas til hændelser, tjenesteintegrationer og Deploy-handlinger.

Semaphore UI tager udgangspunkt i genanvendelige operationer. En Ansible Task Template kombinerer en playbook med dens inventar, legitimationsoplysninger, variabler og startinput. Dedikerede skabeloner for Terraform/OpenTofu, Terragrunt, Bash, PowerShell og Python udvider den samme model til provisionering og andre operationer. Projekter rummer de delte ressourcer, tidsplaner gentager jobs, og workflows forbinder trinnene i en længere procedure.

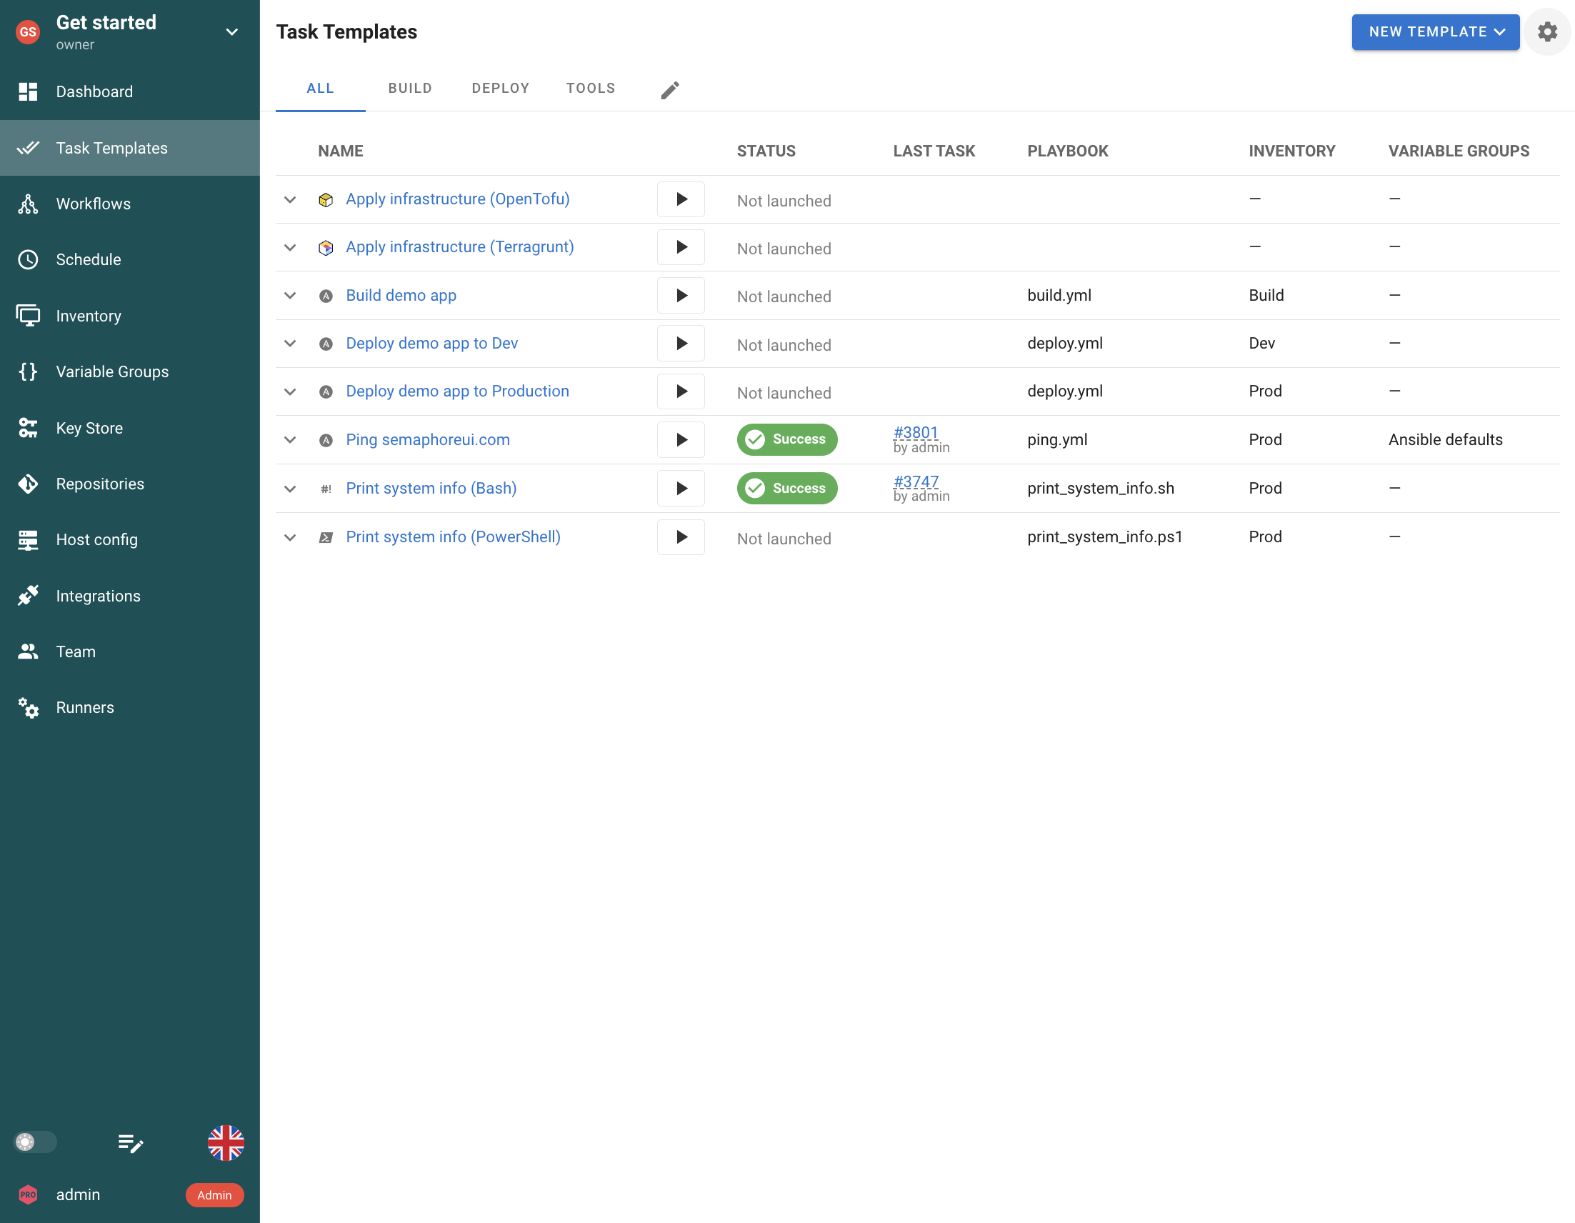
Semaphore UI task skabeloner for flere automatiseringsværktøjer i ét projekt.
Semaphore UI. Forberedte Ansible-, Infrastructure as Code- og kommandolinjeoperationer deler et projekts opgaveliste.
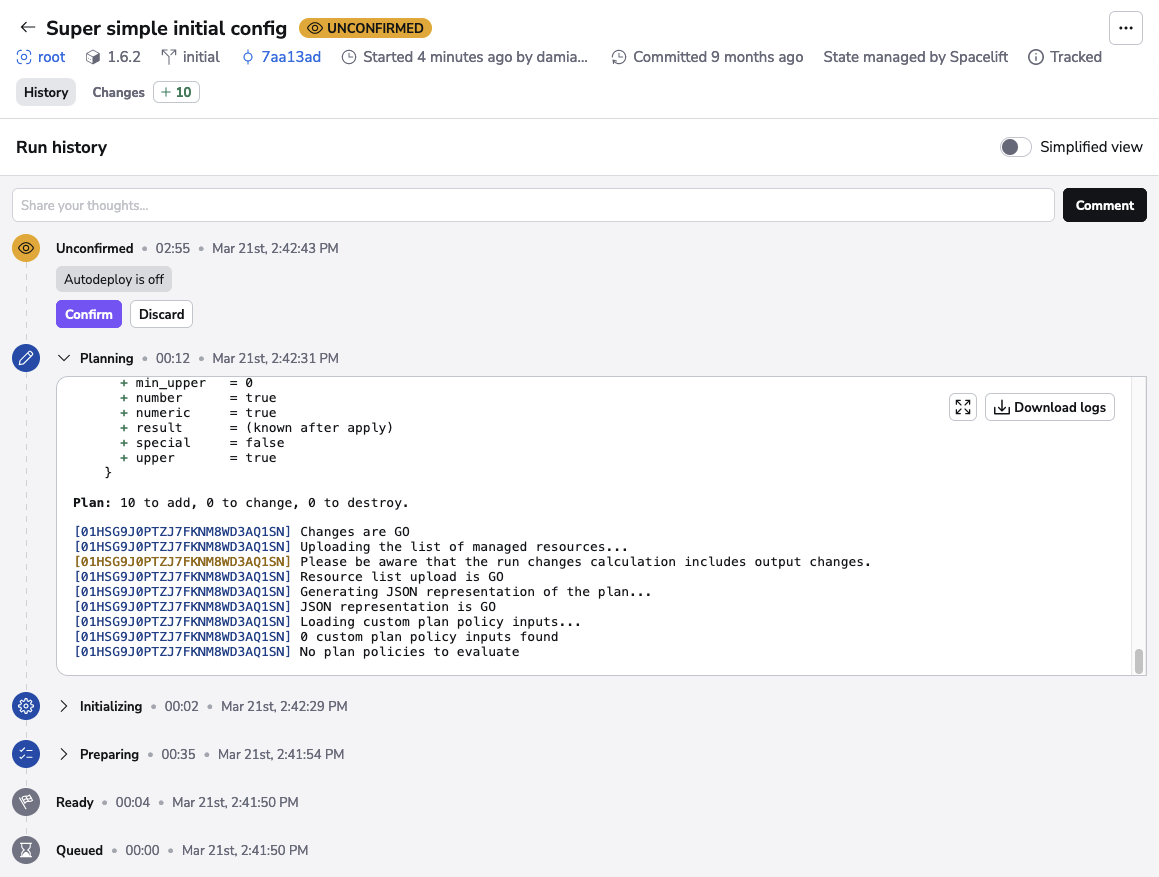
En Spacelift-kørsel venter på bekræftelse af en Terraform-plan.
Spacelift. En sporet infrastrukturkørsel holder pause til bekræftelse efter planlægningen. Eksempel fra den officielle dokumentation. Kilde

Kort sammenligning

Begge platforme kan provisionere infrastruktur og konfigurere den med Ansible. De adskiller sig i, hvordan teams forbereder en operation, deler dens konfiguration, styrer ændringer og hoster tjenesten.

Spacelift og Semaphore UI: centrale kendetegn
Kriterier Semaphore UI Spacelift
Primær model Projekter, genanvendelige skabeloner og workflows Deploy-stacks og politikker, visuelle Flows-automatiseringer
Automatiseringsværktøjer Dedikerede skabeloner til Ansible, Terraform/OpenTofu, Terragrunt, Bash, PowerShell og Python Native integrationer til Ansible, Terraform/OpenTofu, Terragrunt, Pulumi, CloudFormation og Kubernetes. Bash, PowerShell og Python gennem Tasks eller konfigurerede workflow-værktøjer
Hosting Selvhostet binær fil, pakker, Docker eller Kubernetes SaaS, kommerciel selvhostet og on-premises
Afvikling Server eller runnere, valgfri opgavecontainere Hostede workers eller private worker-pools
Planlægning Cron og engangskørsler i Community Tidsplaner for Deploy-stacks (Business+), Flows schedule-blokke
Terraform-state Indbygget HTTP-backend i Pro, eksterne backends understøttes Managed stack-state eller en ekstern backend
Ændringskontroller Template-indstillinger, workflow-godkendelser og automatiseringskode Plan-review, godkendelsespolitikker, OPA/Rego og drift-detektion
Fælles konfiguration Variable groups, legitimationsoplysninger og inventories Contexts, miljøvariabler og cloud-integrationer
Adgangsstyring Projektroller, skabelon-tilladelser i Enterprise Spaces, RBAC og tilladelser til stack-ressourcer
Licens og abonnementer MIT Community, kommerciel Pro og Enterprise Proprietær tjeneste, gratis plan og betalte abonnementer

Et Ansible-først-team kan beholde en eksisterende Git-inventar, sine playbooks og driftsprocedurer i Semaphore UI og derefter give kolleger en forberedt startformular. Provisionering kan bruge den samme brugerflade, med Pro-state-lagring, når teamet ønsker en indbygget backend. Spacelift anvender en stack-baseret model på både IaC og Ansible og tilføjer en fælles proces til infrastruktur-reviews og politikbeslutninger. Flows koordinerer disse handlinger med hændelser og tjenester uden for stacken.

Den forskel er fortsat nyttig efter udrulning. En backup eller certifikatkontrol kan have brug for en gemt konfiguration, en tidsplan og et klart resultat, mens en ændring af et delt netværk også kan kræve politikvurdering og review af den præcise plan. Platformen bør passe til det arbejde, der delegeres, i stedet for at tvinge hver operation gennem samme procedure.

Sammenligning af funktioner

Overlappet bliver tydeligere, når man følger et miljø fra provisionering til daglig drift. Værktøjsunderstøttelse og state-håndtering fastlægger, hvad der kan køre, mens inventories, startinput, tidsplaner og adgang afgør, hvordan teamet kommer til at bruge det.

Installation og opsætning

En automatiseringstjeneste skal kunne nå de systemer, den administrerer. Placeringen af webapplikationen og placeringen af den maskine, der eksekverer et job, er to separate valg.

UnderstøttetDelvist understøttetIkke understøttet
Installation og opsætning: Spacelift og Semaphore UI
Kriterier Semaphore UI Spacelift
Selvstændig native binærfil Ja NejSaaS eller containeriserede tjenester
Selvhostet kontrollaget Ja JaEnterprise+
Gratis selvhostet edition JaMIT Community NejKommerciel selvhosting
Kør uden Kubernetes Ja JaDeploy som SaaS eller på ECS, selvhostet Flows kræver EKS

Spacelift Deploy er tilgængelig som en hostet tjeneste, så et team kan bruge den uden selv at drive kontrollaget. Enterprise+ leverer fuldt selvhostede, on-premises og air-gapped muligheder, herunder installationsmetoder med ECS og Kubernetes. Flows er et separat tilknyttet modul med sine egne adgangsindstillinger. Dets dokumenterede selvhostede installation kræver en licens og bruger i dag AWS EKS.

Semaphore UI Community leverer den selvhostede tjeneste uden licensafgift. En installation som binær fil, systempakke eller Docker kan bruge en eksisterende server, mens Kubernetes fortsat er en mulighed. Det er nyttigt, når teamet ønsker at dele provisionerings- og vedligeholdelsesjobs uden at købe et selvhostet platformsniveau eller indføre en klynge udelukkende til automatisering. Teamet driver selv applikationen og databasen.
Automatiseringsværktøjer og state

Teams provisionerer ofte med ét værktøj og konfigurerer de resulterende systemer med et andet. Direkte værktøjsunderstøttelse og en delt state-backend afgør, hvor stor en del af proceduren der kan forblive i én tjeneste.

UnderstøttetDelvist understøttetIkke understøttet
Automatiseringsværktøjer og state: Spacelift og Semaphore UI
Kriterier Semaphore UI Spacelift
Ansible-playbooks Ja Ja
Terraform/OpenTofu Ja Ja
Terragrunt Ja Ja
Python JaDedikeret skabelon JaTasks (betalt) eller konfigurerede workflow-værktøjer
PowerShell JaDedikeret skabelon JaTasks (betalt) eller konfigurerede workflow-værktøjer
Bash JaDedikeret skabelon JaTasks (betalt) eller konfigurerede workflow-værktøjer
Integration af Pulumi-livscyklus DelvistCustom CLI eller Ansible-automatisering JaNative stack-integration, preview
Integration af CloudFormation-livscyklus DelvistCustom CLI eller Ansible-automatisering JaNative stack-integration
Integration af Kubernetes-livscyklus DelvistCustom CLI eller Ansible-automatisering JaNative kubectl-stack-integration
Indbygget state-lagring JaPro Ja
Versionshistorik for state JaPro Ja

Spacelift behandler Ansible som en understøttet stack-type på linje med sine IaC-integrationer. En stack vælger en playbook og kører normalt Ansible check mode før eksekvering, med mulighed for at springe den fase over. Dens visning til konfigurationsstyring eksponerer resultater pr. vært og opgave. Terraform/OpenTofu-state-styring og stack-afhængigheder udvider den samme platform på tværs af infrastrukturteknologier. Pulumi har sin egen preview/apply-livscyklus, som i dag er markeret som en preview-integration. CloudFormation og Kubernetes har også native stack-integrationer med gennemgang af ændringer og politikker.

Semaphore UI giver Ansible, Terraform/OpenTofu, Terragrunt, Bash, PowerShell og Python deres egne skabeloner. Eksisterende automatisering kan køre direkte, hvor dens repository- og værktøjsindstillinger gemmes til næste kørsel. Et team kan bruge Ansible til værtskonfiguration uden at skulle beskrive hver Python-operation eller hvert Terraform-kald inde i en ekstra playbook. Pulumi-, CloudFormation- og kubectl-kommandoer kan køre gennem tilpassede scripts eller Ansible-automatisering, men Semaphore UI leverer ikke deres dedikerede stack-livscyklusser. Teamet leverer selv kommandoerne, afhængighederne og proceduren for ændringsgennemgang til de værktøjer.

Til en PowerShell-kontrol af en tjeneste gemmer Semaphore UI en PowerShell Task Template med dens repository, variabler og startinput. Spacelift kan køre den kommando gennem Tasks eller et tilpasset workflow-værktøj i en stack-runtime, og Blueprints eller Templates kan genbruge stack-opsætningen. Forskellen ligger i den dedikerede sprogspecifikke konfiguration, ikke i om scriptet kan eksekveres.

Til provisionering vælger en Semaphore UI-skabelon til Terraform/OpenTofu repository, workspace og genanvendelige variabelgrupper. Pro tilføjer en indbygget HTTP-state-backend med versionshistorik og administration via brugerfladen, så teamet kan holde delt state tæt på de jobs, der ændrer den. En eksisterende ekstern backend er fortsat en mulighed. Spacelift understøtter ligeledes sin managed state-backend eller en ekstern backend, hvor state er integreret i stackens ændringslivscyklus.

Opsætning og planlægning

En kollega bør kunne starte en forberedt operation uden at skulle genopbygge dens repository, indstillinger og legitimationsoplysninger. Gemte definitioner og startinput afgør, hvor meget forberedelse der kan genbruges.

UnderstøttetDelvist understøttetIkke understøttet
Opsætning og planlægning: Spacelift og Semaphore UI
Kriterier Semaphore UI Spacelift
Gemte automatiseringsdefinitioner JaTask Templates til hvert værktøj JaDeploy-stacks og Flows-definitioner
Genbrugelige variabler og konfiguration JaVariabelgrupper JaContexts
Forberedte inputformularer JaSurveys i Task Templates JaBusiness+Infrastructure Templates
Planlagt automatisering Ja JaDeploy med Business+ og private workers, Flows Schedule-blokke
Custom vedligeholdelseskommandoer Ja JaPaid plansDeploy Tasks i en stack-runtime

Spacelift Deploy gemmer repository, runtime og konfiguration i en stack. Contexts deler variabler, filer og hooks på tværs af stacks. Business Templates tilbyder formularbaserede infrastruktur-udrulninger, mens betalte Deploy Tasks accepterer tilpasset, ikke-interaktive kommandoer. Det er nyttige selvbetjeningsveje, men en provisionerings-Template og en ad hoc Task-kommando tjener forskellige formål.

Semaphore UI gemmer en operation som en Task Template. En ingeniør vælger dens repository, værktøjsindstillinger og genanvendelige variabelgrupper og leverer derefter legitimationsoplysninger samt, for Ansible, en inventar. En survey spørger kollegaen kun om de input, operationen har brug for, såsom et tjenestenavn eller en ændringsreference. Et team kan forberede en anmodning om et Terraform-miljø og en PowerShell-kontrol af en tjeneste uden at tvinge nogen af dem ind i en generel kommando til stack-vedligeholdelse.

En planlagt kørsel genbruger den gemte konfiguration. Semaphore UI Community understøtter cron- og engangstidsplaner til backups, certifikatkontroller og provisionering. Spacelift Deploy planlægger stack-kørsler og Tasks fra Business og bruger private workers. Flows leverer særskilt Schedule-blokke med cron og interval samt tidszoneindstillinger. Forskellen ligger i, hvor operationen forberedes, og hvordan den forbindes til resten af teamets procedurer.

Inventar

Et provisioneringsoutput bliver nyttigt for driften, når det næste job kan identificere de rigtige værter. Inventory-kilden og modellen for valg af mål betyder mere end blot at kunne køre Ansible.

UnderstøttetDelvist understøttetIkke understøttet
Inventar: Spacelift og Semaphore UI
Kriterier Semaphore UI Spacelift
Git-baserede og dynamiske Ansible-inventories JaGenbrugelig projekt-inventar JaInventory-filer og Ansible-plugins
Begræns en Ansible-kørsel til udvalgte værter JaForberedt inventar og begrænsning ved start JaAnsible-konfiguration og CLI-argumenter

Spacelift Ansible-stacks bruger den inventar og de kommandoindstillinger, der er konfigureret for den playbook. Eksisterende Git-inventories og Ansible discovery-plugins kan derfor fortsat være en del af automatiseringen. Stack-afhængigheder kan levere infrastruktur-outputs, men playbooken eller inventoryen skal stadig bruge de værdier til at identificere sine mål.

Semaphore UI gør en inventar til en genanvendelig projektressource. En Task Template kan vælge en INI- eller YAML-inventar, en definition fra Git eller en dynamisk Ansible-kilde. Et team, der opdager værter gennem NetBox eller cloud-API'er, kan genbruge den definition til skabeloner for udrulning, certifikatfornyelse og backup i stedet for at vedligeholde en separat værtsliste til hver operation.

Til genopretning på én vært kan en forberedt Ansible-operation bruge en begrænset inventar eller en aktiveret host limit. Det reducerer arbejdet med at ramme reparationen, mens templatens rolle og konfiguration fortsat afgør, hvad operatøren må starte. Hverken et inventar-tag eller en Ansible-limit er en separat autorisationspolitik pr. vært.

Afvikling

En planlagt backup og en provisioneringskørsel har begge brug for en runtime, der kan nå deres mål. Installation af kontrollaget er noget andet end placering af den eksekveringskapacitet.

UnderstøttetDelvist understøttetIkke understøttet
Afvikling: Spacelift og Semaphore UI
Kriterier Semaphore UI Spacelift
Eksekvering i private netværk JaRunners JaStarter+Private workere
Afviklingsrouting JaProRunner-tags på skabeloner eller inventories JaWorker-pool tilknyttet en stack
Containeriseret jobeksekvering JaProDocker-executor Ja
Kontroller for samtidig eksekvering JaGrænser for skabelon, projekt og instans JaWorker-kapacitet og serialiserede stack-operationer

Spacelift Deploy kører jobs på hostede eller private workers. En privat pool giver infrastrukturkode og Ansible mulighed for at nå systemer inde i teamets netværk og er inkluderet fra Starter+. Stack-indstillinger vælger worker-pool og eksekveringsimage. Deploy Tasks serialiseres med andet state-ændrende arbejde på den stack, hvilket beskytter den mod overlappende operationer.

Semaphore UI kan starte med eksekvering på sin server og bruge runnere tæt på private værter eller fjerne lokationer. Community indeholder globale runnere. Pro tilføjer projektrunnere, tagbaseret routing og Docker-opgaveeksekvering, mens Enterprise tilføjer Kubernetes-opgaveeksekvering. Et projekt kan dirigere sine certifikatkontroller til det netværk, der ejer værterne, og samtidig holde provisionering og verifikation i samme brugerflade.

Til en Python-verifikation eller en PowerShell-vedligeholdelsesoperation har runneren brug for den tilsvarende fortolker og netværksadgang. En opgavecontainer kan levere et gentageligt sæt afhængigheder. At installere webtjenesten i Docker isolerer ikke i sig selv hvert job, og Semaphore UI's opsamling af workflow-output bruger i dag den lokale executor frem for Docker- eller Kubernetes-executorerne.

Workflows

At oprette en server, konfigurere den og kontrollere applikationen er én procedure, også når forskellige værktøjer udfører hvert trin. Workflows koordinerer den procedure og den vej, der følges efter en fejl.

UnderstøttetDelvist understøttetIkke understøttet
Workflows: Spacelift og Semaphore UI
Kriterier Semaphore UI Spacelift
Visuelle workflows JaTemplates, godkendelser og forgreninger JaFlows-canvas og integrationsblokke
Procedurer med blandede værktøjer JaForbind native værktøjstemplates JaFlows-blokke og Deploy-handlinger
Godkendelsesgates med menneskelig involvering JaGodkendelsesnoder JaDeploy-godkendelsespolitikker og review af kørsler
Overførsel af værdier i workflows Ja Ja

Spacelift Flows forbinder hændelser, betingelser, datatransformationer og tjenestehandlinger på et visuelt canvas. Deploy-blokke kan starte kørsler eller Tasks, følge deres fremdrift og bekræfte eller gennemgå ændringer. Det er nyttigt, når en alarm eller en sag skal koordinere infrastrukturarbejde med notifikationer og andre tjenester. Deploy stack-afhængigheder styrer særskilt rækkefølgen af infrastrukturændringer og mapper de tilgængelige stack-outputs.

Semaphore UI-workflows forbinder forberedte Task Templates med succes- og fejlstier, godkendelser og forsinkelser. En OpenTofu-skabelon kan oprette miljøet, Ansible kan konfigurere det, og Python kan kontrollere endpointet. De samme skabeloner er fortsat tilgængelige til uafhængig provisionering eller genopretning. En godkendelsesnode kan sætte en følsom ændring på pause uden at kræve en separat orkestreringstjeneste. I 2.20 følger godkendelse tilladelsen til at køre projektets opgaver. En separat godkenderrolle er annonceret til 2.21.

Semaphore UI 2.20 opsamler Ansible set_stats, outputs fra Terraform/OpenTofu/Terragrunt og JSON fra Bash, PowerShell eller Python og mapper derefter værdierne til senere input. Det fungerer på serveren eller en runner med den lokale executor, ikke med Docker- eller Kubernetes-executorerne. Flows sender og transformerer hændelsesdata mellem blokke. Deploy-output-afhængigheder har værktøjsspecifikke begrænsninger, herunder Ansible- og Kubernetes-stacks, der kan modtage værdier uden at producere stack-outputs, der kan refereres.

Semaphore UI genbruger enkelte skabeloner, men kan ikke indlejre et komplet workflow inde i et andet workflow. Et team kan beholde genanvendelige procedurer som skabeloner eller orkestrere separate workflows gennem API'et, hvilket kræver forbindelses- og resultathåndtering. At sende en værtsadresse videre er desuden noget andet end at overføre en gemt planfil, som kræver tilgængelig lagring eller en eksplicit overførsel.

Ændringskontroller for infrastruktur

Det næste spørgsmål er, hvordan man koordinerer en ændring, der spænder over provisionering og konfiguration, og hvilke beslutninger platformen skal håndhæve, før ændringen når produktion.

UnderstøttetDelvist understøttetIkke understøttet
Ændringskontroller for infrastruktur: Spacelift og Semaphore UI
Kriterier Semaphore UI Spacelift
Anvend den gennemgåede plan DelvistGem og genbrug planen eksplicit Ja
Planlagte drift-kontroller DelvistPlanlagt plan og tilpasset håndtering JaStarter+Private workere
Indbygget politikmotor NejEksterne kontroller kan køre i opgaver JaStarter+OPA / Rego
Privat modul-registry NejBrug et eksternt registry Ja

Spacelift leverer en sporet livscyklus til planlægning, gennemgang og anvendelse af infrastrukturændringer. Godkendelsespolitikker definerer krav til review, mens OPA/Rego-politikker vurderer beslutninger såsom om en foreslået ændring må fortsætte. Drift-detektion på private workers kontrollerer for afvigelser fra den tilsigtede konfiguration og kan udløse genopretning. Et privat modul-registry hjælper teams med at distribuere og teste fælles infrastrukturmoduler.

Forskellen bliver vigtig, når godkendelsen skal dække en præcis Terraform-plan. Spacelift gør plan-review en del af den sporede kørsel. Semaphore UI's standard-Terraform-opgave bevarer ikke automatisk en plan og anvender den samme fil senere, så den procedure kræver eksplicit lagring og genbrug af planen. At sende workflow-værdier videre overfører ikke planfilen. Planlagte Semaphore UI-plans kan også understøtte drift-kontroller, men klassificering af resultater og afhjælpning forbliver en del af teamets egen automatisering frem for en indbygget politik- eller drift-motor.

Disse kontroller betyder noget, når et platformteam skal håndhæve infrastrukturregler på tværs af organisationen eller distribuere godkendte moduler. Semaphore UI kan køre eksterne valideringsværktøjer, holde moduler i et eksisterende registry og planlægge plan-kontroller, men teamet skal selv implementere politikbeslutninger og håndtering af drift. Til en forberedt miljøanmodning, en backup eller en reparation af en tjeneste, der ikke har brug for de centraliserede kontroller, kan dedikerede værktøjstemplates dække operationen uden det bredere governance-lag.

Adgangskontrol og autentificering

At dele et job betyder, at man skal beslutte, hvem der kan redigere det, hvem der kan køre det, og hvordan de personer logger ind. En startformular er ikke i sig selv en autorisationsgrænse.

UnderstøttetDelvist understøttetIkke understøttet
Adgangskontrol og autentificering: Spacelift og Semaphore UI
Kriterier Semaphore UI Spacelift
Rollebaseret adgang Ja Ja
Custom roller JaEnterprise Ja
Afgrænsede starttilladelser JaEnterpriseEnkelte skabeloner JaRessourcer inden for en Space
Single sign-on med OIDC JaPro JaPaid plans
SAML-baseret single sign-on NejBrug OIDC i stedet JaEnterprise

Spacelift Spaces delegerer adgang til stacks, politikker, worker-pools og andre ressourcetyper inden for en Space. RBAC-bindinger gælder på Space-niveau frem for at vælge en enkelt stack som tilladelsesgrænse. Contexts deler miljøvariabler, filer og hooks, så et platformteam kan distribuere fælles konfiguration, mens de enkelte teams administrerer deres egne stacks. Native integrationer til AWS, Azure og Google Cloud henter kortlivede legitimationsoplysninger til kørsler, hvilket gør adgangen til cloud-konti til en del af platformkonfigurationen.

Semaphore UI-projekter samler skabeloner, repositories, inventories, legitimationsoplysninger og variabelgrupper. Projektroller i Community understøtter allerede deling af automatisering med kolleger, der har tilladelse til at starte jobs. En ingeniør kan forberede en operation med dens målkonfiguration og legitimationsoplysninger, og et andet teammedlem kan køre den og gennemgå det registrerede resultat uden at skulle opsætte et separat lokalt miljø.

Custom roller i Enterprise og eksekveringstilladelser på skabelon-niveau gør den delegering mere præcis. Et supportteam kan for eksempel få adgang til en forberedt operation til genstart af en tjeneste frem for generel redigeringsadgang til projektet. Den tilladte handling følger af automatiseringen, skabelon-konfigurationen og rolletilladelserne tilsammen. En survey leverer de ønskede input, mens den egentlige autorisation fortsat er rollens ansvar.

Semaphore UI Pro understøtter login med LDAP/Active Directory og OIDC samt lokal TOTP. Spacelift understøtter eksterne identitetsudbydere, OIDC på betalte planer og SAML på Enterprise. Det kan være en afgørende forskel, når organisationen stiller krav om SAML direkte. Semaphore UI kan i stedet bruge en identitetsudbyder med OIDC-understøttelse, mens applikationsroller fortsat styrer de tilladte operationer.

Hemmeligheder

En forberedt operation har brug for legitimationsoplysninger uden at bede den kollega, der starter den, om at indsætte en nøgle eller et token. Den vigtige forskel er, hvordan platformen gemmer eller henter de værdier.

UnderstøttetDelvist understøttetIkke understøttet
Hemmeligheder: Spacelift og Semaphore UI
Kriterier Semaphore UI Spacelift
Gemte SSH-legitimationsoplysninger JaKey Store JaFølsomme monterede filer
Følsomme variabler og filer JaSecrets og Key Store-referencer JaFølsomme variabler og monterede filer
Adgang til HashiCorp Vault JaProKonfigureret ekstern vault JaPaid plansOIDC-tillid og opslag ved kørsel
OpenBao JaPro DelvistCustom opslag ved kørsel
AWS Secrets Manager JaEnterprise DelvistAWS-legitimationsoplysninger, opslag i automatiseringen
Azure Key Vault JaEnterprise DelvistAzure-legitimationsoplysninger, opslag i automatiseringen
Devolutions Server JaEnterprise DelvistCustom opslag ved kørsel eller via API
CyberArk JaEnterprisePVWA REST-integration DelvistCustom opslag ved kørsel eller via API

Spacelift Deploy gemmer følsomme miljøværdier og monterede filer, og Contexts genbruger konfiguration på tværs af stacks. Dens cloud-integrationer og workload-OIDC kan levere midlertidige legitimationsoplysninger, herunder adgang til HashiCorp Vault. Flows har projekt-secrets, som blokke og app-installationer refererer til ved kørsel. Teamet konfigurerer selv den relevante tillid og det relevante opslag for den tjeneste, det bruger.

Semaphore UI's Key Store giver repositories og automatiseringstemplates genanvendelige SSH-nøgler og passwords. Pro tilføjer integrationer med HashiCorp Vault og OpenBao, mens Enterprise tilføjer AWS Secrets Manager, Azure Key Vault, Devolutions Server og CyberArk. En ingeniør kan forberede legitimationsoplysning-referencen sammen med inventar og variabler, så en kollega starter den godkendte backup eller konfigurationsopgave uden at skulle rekonstruere secret-adgang ved hver kørsel.

De to tilgange løser forskellige opsætningsopgaver. Semaphore UI eksponerer den understøttede vault-forbindelse i automatiseringskonfigurationen. Spacelifts identitetsføderation er nyttig, når cloud- eller Vault-adgang skal tildeles en bestemt kørsel uden et langlivet provider-legitimationsoplysning. Hentning af secrets, tilladelse til at starte og hvad automatiseringen kan gøre med det legitimationsoplysning er fortsat separate beslutninger.

OpenBao, cloud-secret-stores, Devolutions Server eller CyberArk kan også nås fra Spacelift-automatisering gennem et SDK, en CLI eller et HTTP-kald. Disse tilpasset opslag kræver kode ved kørsel og håndtering af legitimationsoplysninger. De adskiller sig fra at vælge en konfigureret secret-lagring i Semaphore UI's Key Store. De native cloud-identitetsintegrationer tildeler legitimationsoplysninger til en kørsel frem for automatisk at hente hvert secret, som operationen har brug for.

Logning og revision

Et mislykket udrulning kræver eksekveringsdetaljer, mens en adgangsgennemgang kræver en registrering af, hvem der ændrede konfiguration. Det er forskellige registreringer og bør sammenlignes hver for sig.

UnderstøttetDelvist understøttetIkke understøttet
Logning og revision: Spacelift og Semaphore UI
Kriterier Semaphore UI Spacelift
Eksekveringshistorik og output Ja Ja
Ansible-værtsopsummeringer JaPro Ja
Administrativ audithistorik JaAdministratorens revisionslog, registrering skal aktiveres JaEnterpriseRessourceændringer og revisionsbrugerflade for kontoen
Videresend revisionshændelser JaProTLS Syslog og Splunk HEC JaEnterpriseRevisions-webhooks

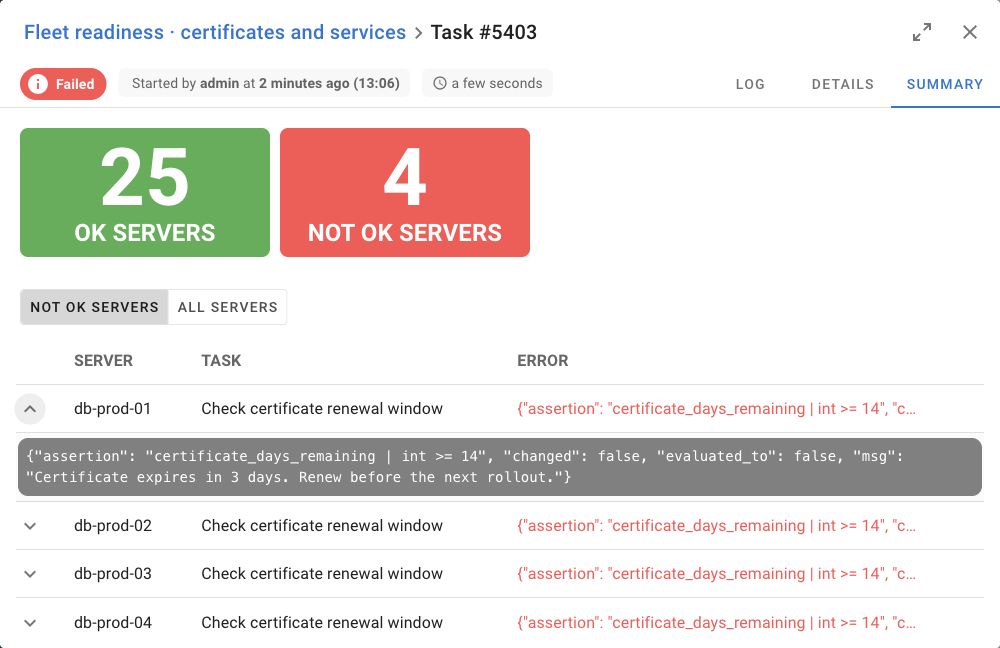
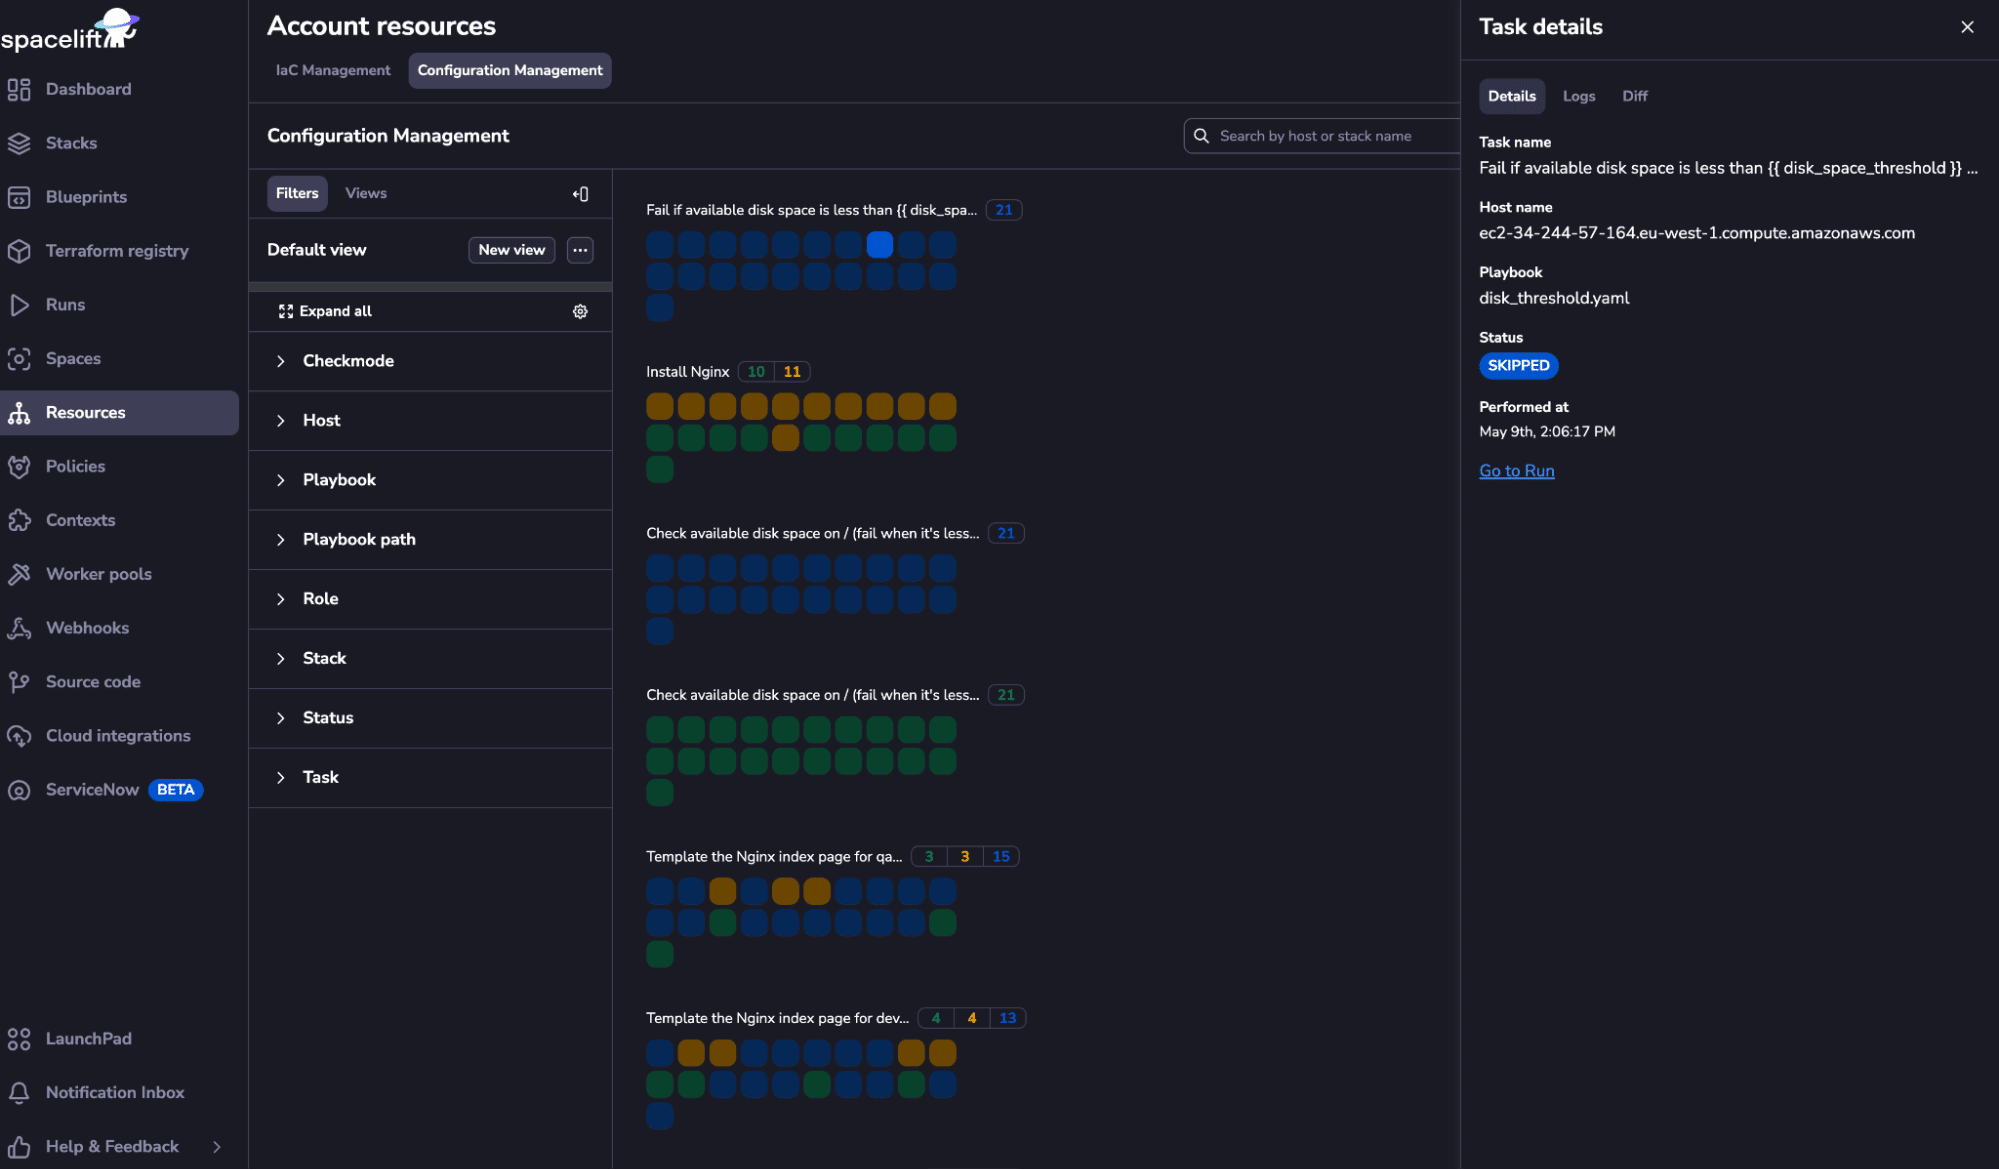
Spacelift bevarer kørsler og deres logs, hvor dens visning til konfigurationsstyring grupperer resultater pr. vært og opgave. Semaphore UI bevarer opgavestatus, output og startdetaljer, og Pro tilføjer en Ansible-værtsopsummering. Til en certifikatkontrol eller et patching-job hjælper den opsummering en operatør med at identificere den berørte vært og åbne detaljerne for den mislykkede opgave i stedet for at søge i én udifferentieret log.

Semaphore UI Ansible-kørselsopsummering med mislykkede værter og detaljer om opgavefejl.
Semaphore UI. Pro's Ansible-kørselsopsummering fremhæver mislykkede værter og deres opgavefejl.
Spacelifts visning til konfigurationsstyring med Ansible-resultater grupperet efter vært og detaljer for den valgte opgave.
Spacelift. Visningen til konfigurationsstyring grupperer Ansible-opgaveresultater efter vært. Officielt eksempel fra leverandøren. Kilde

Administrative revisionsspor besvarer et andet spørgsmål. Semaphore UI har en revisionslog-visning for administratorer, når registrering er aktiveret, hvor Pro videresender via TLS Syslog eller Splunk HEC. Spacelift Enterprise leverer en revisionsbrugerflade for ressourceændrende operationer samt videresendelse via webhooks. Et sikkerhedsteam kan dirigere de hændelser ind i sit eksisterende SIEM, mens opgaveoutput fortsat er tilgængeligt til driftsmæssig fejlsøgning.

Integrationer og notifikationer

En build, en overvågningsalarm eller en serviceanmodning kan igangsætte operationen. API- og webhook-forbindelser afgør, hvordan den hændelse når det forberedte job, og hvordan dets resultat vender tilbage til den omgivende proces.

UnderstøttetDelvist understøttetIkke understøttet
Integrationer og notifikationer: Spacelift og Semaphore UI
Kriterier Semaphore UI Spacelift
Automatiserings-API JaREST JaGraphQL
Indgående hændelsesudløsere JaMatchere og udtræk af input JaFlows HTTP-endpoints
Notifikationer om kørsler JaE-mail, Slack, Teams og andre kanaler JaNotifikationspolitikker og Flows-integrationer
Integration med Git-repository JaGenbrugelige repository-objekter JaStack-VCS-integration

Spacelift Deploy forbinder ændringer i repositoryet med stack-kørsler, med notifikationspolitikker til Slack-beskeder, webhooks og opdateringer af pull requests. Flows udvider dette til indgående HTTP-hændelser, handlinger i eksterne tjenester og blokke til Deploy-kørsler eller Tasks. Det er værdifuldt, når infrastrukturhandlinger er én del af en større sagsbehandlings- eller incidentproces.

Semaphore UI tilbyder et REST-API og indgående webhook-integrationer med matchning af anmodninger og udtræk af input. En pipeline kan publicere en applikation og derefter sende dens version videre til en udrulning-skabelon. Et overvågningssystem kan anmode om en forberedt kontrol eller genopretningsoperation. Skabelonen holder inventar, variabler og legitimationsoplysninger samlet, mens det oprindelige system bevarer sin egen build- eller alarmhistorik.

De indbyggede notifikationer i Semaphore UI omfatter e-mail, Slack, Microsoft Teams, Telegram, Rocket.Chat, DingTalk og Gotify. De gør det muligt for en kollega at se, at en planlagt backup eller udrulning kræver opmærksomhed, og vende tilbage til resultatet. I en API-styret proces, der skal vente, kontrollerer integrationen også opgavens endelige status. En notifikation med et link er ikke en godkendelse i chattjenesten.

AI-assisteret automatisering

UnderstøttetDelvist understøttetIkke understøttet
AI-assisteret automatisering: Spacelift og Semaphore UI
Kriterier Semaphore UI Spacelift
MCP-connector JaForbindelse fra fællesskabet JaOfficiel

Begge platforme stiller API’er til rådighed, som en assistent kan bruge gennem en passende integration. Spacelift tilbyder et GraphQL-API og et officielt MCP-endpoint med læse- og skriverettigheder samt yderligere infrastrukturfokuserede funktioner i Intelligence-tilbuddet. Semaphore UI tilbyder et REST-API, MCP-forbindelser fra fællesskabet og har annonceret officiel MCP-understøttelse til Pro i 2.21.0.

Semaphore UI’s offentlige dokumentation og kildekode hjælper også kodeassistenter med at arbejde med en eksisterende operation. Med en playbook, dens skabelonkonfiguration og outputtet fra den fejlede opgave kan Claude Code eller Codex hjælpe med at spore et konfigurationsproblem eller udarbejde en API-integration. Den kontekst er nyttig til fejlfinding uafhængigt af en MCP-forbindelse.

Licenser og support

Spacelift sælger en bredere platform til styring af infrastruktur med hostede løsninger og kommercielle løsninger til egen hosting. Semaphore UI tilbyder en fokuseret automatiseringstjeneste til egen hosting, begyndende med en gratis Community-udgave under MIT-licensen. Den nyttige sammenligning handler om det omfang og den support, teamet har brug for, frem for antallet af funktioner.

Muligheder med Spacelift

Spacelift er proprietær software med et gratis hostet abonnement og betalte abonnementer. Starter+ omfatter private workers, registrering af konfigurationsafvigelser og en politikmotor. Business tilføjer avanceret planlægning, mens fuld egen hosting, lokal installation og installation i isolerede netværk er anført under Enterprise+. Dette er vilkår for Deploy-abonnementerne. Flows er et separat tilknyttet modul, så kontrollér brugsretten sammen med de nødvendige Deploy-funktioner. Spacelift har størst værdi, når fælles infrastrukturkontroller og orkestrering på tværs af tjenester er en del af platformsteamets ansvar.

Semaphore UI-editions

Community dækker grundlaget for en fælles automatiseringstjeneste, herunder værktøjsspecifikke skabeloner, workflows, tidsplaner, projektroller og eksekveringshistorik. Pro tilføjer lagring af state, projektrunners, opgavekørsel i Docker, integrationer med eksterne secret vaults og leverandørsupport i arbejdstiden. Enterprise tilføjer brugerdefinerede roller, skabelonrettigheder, opgavekørsel i Kubernetes, høj tilgængelighed og tilpassede supportmuligheder. Teams kan tilføje disse funktioner og fortsat bruge samme produktfamilie.

Driftsomkostninger

For et team, der deler Ansible-procedurer og udvalgte Terraform/OpenTofu-jobs, kan Semaphore UI være en enklere og mere økonomisk løsning. En installation fra binærfil eller systempakke bruger en eksisterende server, uden at man skal købe en udgave til fuld egen hosting for at drive kontrollaget. Teamet vedligeholder stadig serveren, databasen og automatiseringens afhængigheder, men investeringen kan forblive fokuseret på denne tjeneste.

Spacelifts hostede tjeneste fjerner opgaven med at hoste kontrollaget fra teamet, og funktionerne til politikker og stackstyring kan retfærdiggøre det bredere abonnement. Det praktiske spørgsmål er, om disse kontroller løser arbejde, som teamet ellers selv måtte implementere, eller om forberedte jobs, delt state og de nødvendige adgangsregler allerede dækker behovet.

Sådan vælger du

Tag udgangspunkt i det arbejde, kollegerne skal udføre. At forberede en gentagelig operation til vedligeholdelse af værter og at styre infrastrukturændringer på tværs af mange stacks er beslægtede krav, men de kræver ikke altid en platform med samme omfang.

Hvornår bør man vælge Spacelift?

Vælg Spacelift, når et platformsteam har brug for en fælles Git-baseret proces til infrastrukturændringer på tværs af mange stacks. Planpolitikker, registrering af konfigurationsafvigelser, distribution af moduler og stackafhængigheder er konkrete grunde til at bruge det. Den fuldt integrerede Ansible-understøttelse holder konfigurationsarbejdet inden for samme styringsmodel som Terraform/OpenTofu, Pulumi eller CloudFormation. Flows er relevant, når processen også kræver hændelsesstyret koordinering med overvågning, ticketsystemer og andre tjenester.

Hvornår bør du vælge Semaphore UI?

Vælg Semaphore UI, når teamet har brug for en fælles tjeneste til Terraform/OpenTofu-, Ansible-, Bash-, PowerShell- eller Python-operationer med dedikerede skabeloner, startparametre og tidsplaner. Udgangspunktet kan være provisionering af infrastruktur, vedligeholdelse af værter eller begge dele.

Terraform/OpenTofu- og Terragrunt-skabeloner samler repository, variabler og legitimationsoplysninger med valgfri state-lagring i Pro. Ansible-inventarer understøtter forberedte operationer til opdatering, udrulning og gendannelse. Workflows forbinder skabelonerne, når en procedure omfatter flere værktøjer, mens hver operation fortsat kan bruges alene.

Egen hosting på en eksisterende server og valgfri kommerciel support holder investeringen fokuseret på driftstjenesten. Spacelift bliver det stærkere valg, når organisationsdækkende planpolitikker, indbygget håndtering af konfigurationsafvigelser og styring af flere stacks er nødvendige dele af tjenesten.

Brug af Semaphore UI sammen med Spacelift

Et platformsteam kan lade Spacelift stå for kontrolleret provisionering og bruge Semaphore UI til de efterfølgende værtsoperationer. Spacelift kan eksempelvis oprette det godkendte netværk og serverne, hvorefter en HTTP Request-blok i Flows eller en CI-integration sender deres identifikatorer til Semaphore UI’s API. Semaphore UI anvender Ansible-konfigurationen og kører senere planlagte backups, certifikatkontroller og delegerede serviceoperationer.

Teamet implementerer denne API-forbindelse med et token med afgrænset adgang og netværksadgang, sender målidentifikatorerne til den forberedte skabelon og kontrollerer opgavens endelige status, før overdragelsen markeres som afsluttet. Det er en tilpasset integration, ikke en automatisk Spacelift-forbindelse.

Denne opdeling giver mening, når Spacelifts ændringskontroller er nødvendige, og Semaphore UI tilbyder en bedre driftsgrænseflade til tilbagevendende eller delegerede jobs. Behold arbejdet i Spacelift, når dets input, rettigheder, planlægning og eksekvering allerede opfylder brugernes behov.

Ofte stillede spørgsmål

Hvilken platform passer til et driftsteam, der primært bruger Ansible?

Semaphore UI forbinder playbooks med genanvendelige inventarer, legitimationsoplysninger, variabelgrupper, startformularer og tidsplaner. Det passer til teams, der deler patching, serviceændringer, backups og provisionering. Spacelift har også en indbygget Ansible-integration og er særligt relevant, når disse jobs kræver samme stackgennemgang og politikkontroller som teamets IaC-ændringer.

Kan automatiseringen blive i vores eget netværk?

Semaphore UI hostes på egen infrastruktur, og runners kan placeres tæt på private systemer. Spacelifts private workers holder eksekveringen i jeres infrastruktur, mens kontrollaget forbliver SaaS. De er tilgængelige fra Starter+. Et fuldt selvhostet Spacelift-kontrollag er en separat Enterprise+-mulighed. Afgør, om kravet gælder jobkørslen, kontrollaget eller begge dele.

Har vi brug for en separat Terraform-state-tjeneste med Semaphore UI?

Ikke hvis I vælger Pros indbyggede HTTP-backend, som giver workspaces, versionshistorik og administration af Terraform/OpenTofu-state i grænsefladen. I kan også beholde en eksisterende ekstern backend. Konfigurér låsning og genbrug af den præcist gemte plan til de konkrete opgavekommandoer i stedet for at antage, at en state-backend leverer hele godkendelsesprocessen.

Hvad kræver en separat implementering ved flytning fra Spacelift?

Kontrollér godkendelsespolitikker, OPA/Rego-beslutninger, registrering og håndtering af konfigurationsafvigelser, moduldistribution og afhængigheder mellem stacks. Semaphore UI dækker forberedte provisionerings- og driftsjobs, men import af den underliggende kode genskaber ikke disse Spacelift-kontroller. Workflows, state-backend og tidsplaner kan dække et fokuseret driftsbehov, når de bredere kontroller er unødvendige.

Kan vi beholde Spacelift til provisionering og bruge Semaphore UI til drift?

Ja. En integration kan sende godkendte infrastrukturidentifikatorer fra Spacelift til en forberedt Semaphore UI-operation gennem API’et. Semaphore UI kan derefter køre Ansible-konfiguration, planlagte backups, certifikatkontroller og delegerede servicehandlinger. Integrationen skal levere de nødvendige input og kontrollere afslutningen, når den omgivende proces afhænger af resultatet.

Var denne artikel nyttig?

Kilder

  1. Spacelift, “Ansible automation and configuration management”. URL: https://spacelift.io/blog/ansible-automation (tilgået: ).
  2. Semaphore UI, “Semaphore automation applications”. URL: https://semaphoreui.com/docs/user-guide/apps (tilgået: ).
  3. Semaphore UI, “Semaphore installation methods and dependencies”. URL: https://semaphoreui.com/docs/admin-guide/installation (tilgået: ).
  4. Semaphore UI, “Semaphore global runners”. URL: https://semaphoreui.com/docs/admin-guide/runners/ (tilgået: ).
  5. Semaphore UI, “Semaphore workflow nodes and approvals”. URL: https://semaphoreui.com/docs/user-guide/workflows (tilgået: ).
  6. Semaphore UI, “Semaphore Community, Pro and Enterprise”. URL: https://semaphoreui.com/pricing (tilgået: ).
  7. Semaphore UI, “Semaphore Terraform HTTP backend”. URL: https://semaphoreui.com/docs/user-guide/apps/terraform/states (tilgået: ).
  8. Semaphore UI, “Semaphore project access”. URL: https://semaphoreui.com/docs/user-guide/projects (tilgået: ).
  9. Semaphore UI, “Semaphore variable groups”. URL: https://semaphoreui.com/docs/user-guide/environment (tilgået: ).
  10. Semaphore UI, “Semaphore scheduled tasks”. URL: https://semaphoreui.com/docs/user-guide/schedules (tilgået: ).
  11. Semaphore UI, “Semaphore Key Store”. URL: https://semaphoreui.com/docs/user-guide/key-store (tilgået: ).
  12. Semaphore UI, “Terraform plan and apply execution”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/db_lib/TerraformApp.go (tilgået: ).
  13. Semaphore UI, “Semaphore local execution, workflow outputs, inventory paths, host limits and branch overrides”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/services/tasks/local_executor.go (tilgået: ).
  14. Semaphore UI, “Semaphore task dispatch, runner routing, concurrency and remote workflow outputs”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/services/tasks/TaskPool.go (tilgået: ).
  15. Spacelift, “Ansible”. URL: https://docs.spacelift.io/vendors/ansible (tilgået: ).
  16. Spacelift, “OpenTofu”. URL: https://docs.spacelift.io/vendors/opentofu (tilgået: ).
  17. Spacelift, “Terraform”. URL: https://docs.spacelift.io/vendors/terraform (tilgået: ).
  18. Spacelift, “State management”. URL: https://docs.spacelift.io/vendors/terraform/state-management (tilgået: ).
  19. Spacelift, “Worker pools”. URL: https://docs.spacelift.io/concepts/worker-pools (tilgået: ).
  20. Spacelift, “Enterprise deployment options”. URL: https://spacelift.io/platform/deployment-options (tilgået: ).
  21. Spacelift, “Self-hosted install methods”. URL: https://docs.spacelift.io/self-hosted/latest/installing-spacelift/install-methods (tilgået: ).
  22. Spacelift, “Tracked run and approval flow”. URL: https://docs.spacelift.io/concepts/run/tracked (tilgået: ).
  23. Spacelift, “Policy”. URL: https://docs.spacelift.io/concepts/policy (tilgået: ).
  24. Spacelift, “Approval policy”. URL: https://docs.spacelift.io/concepts/policy/approval-policy (tilgået: ).
  25. Spacelift, “Drift detection”. URL: https://docs.spacelift.io/concepts/stack/drift-detection (tilgået: ).
  26. Spacelift, “Stack dependencies and vendor limitations”. URL: https://docs.spacelift.io/concepts/stack/stack-dependencies (tilgået: ).
  27. Spacelift, “Module registry”. URL: https://docs.spacelift.io/vendors/terraform/module-registry (tilgået: ).
  28. Spacelift, “Context”. URL: https://docs.spacelift.io/concepts/configuration/context (tilgået: ).
  29. Spacelift, “Spaces”. URL: https://docs.spacelift.io/concepts/spaces.html (tilgået: ).
  30. Spacelift, “Spacelift MCP”. URL: https://docs.spacelift.io/concepts/intelligence/spacelift-mcp (tilgået: ).
  31. Spacelift, “Plans and pricing”. URL: https://spacelift.io/pricing (tilgået: ).
  32. Semaphore UI, “Semaphore REST API”. URL: https://semaphoreui.com/api-docs (tilgået: ).
  33. Semaphore UI, “Semaphore team roles and template-level permissions”. URL: https://semaphoreui.com/docs/user-guide/team#extended-rbac (tilgået: ).
  34. Semaphore UI, “Semaphore source and MIT license”. URL: https://github.com/semaphoreui/semaphore (tilgået: ).
  35. Semaphore MCP contributors, “Semaphore MCP connector”. URL: https://github.com/cloin/semaphore-mcp (tilgået: ).
  36. Semaphore UI, “Semaphore 2.20 API routes and resource model”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/api/router.go (tilgået: ).
  37. Spacelift, “Role-Based Access Control (RBAC)”. URL: https://docs.spacelift.io/concepts/authorization/rbac-system (tilgået: ).
  38. Spacelift, “GraphQL API”. URL: https://docs.spacelift.io/integrations/api (tilgået: ).
  39. Spacelift, “Runtime configuration and hooks”. URL: https://docs.spacelift.io/concepts/configuration/runtime-configuration (tilgået: ).
  40. Spacelift, “Ansible stack settings and execution”. URL: https://docs.spacelift.io/vendors/ansible/reference (tilgået: ).
  41. Spacelift, “Ansible configuration management view”. URL: https://docs.spacelift.io/vendors/ansible/configuration-management (tilgået: ).
  42. Spacelift, “Task”. URL: https://docs.spacelift.io/concepts/run/task (tilgået: ).
  43. Spacelift, “Spacelift cloud provider integrations”. URL: https://docs.spacelift.io/integrations/cloud-providers (tilgået: ).
  44. Semaphore UI, “Task Templates”. URL: https://semaphoreui.com/docs/user-guide/task-templates (tilgået: ).
  45. Semaphore UI, “Inventory”. URL: https://semaphoreui.com/docs/user-guide/inventory (tilgået: ).
  46. Semaphore UI, “Task history and output”. URL: https://semaphoreui.com/docs/user-guide/tasks (tilgået: ).
  47. Semaphore UI, “Semaphore cron and one-time schedule execution”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/services/schedules/SchedulePool.go (tilgået: ).
  48. Spacelift, “Scheduling stack actions”. URL: https://docs.spacelift.io/concepts/stack/scheduling (tilgået: ).
  49. Spacelift, “Custom workflow tools”. URL: https://docs.spacelift.io/vendors/terraform/workflow-tool (tilgået: ).
  50. Spacelift, “Blueprints and Templates for reusable stack configuration”. URL: https://docs.spacelift.io/concepts/blueprint (tilgået: ).
  51. Spacelift, “Introduction to Spacelift Flows”. URL: https://docs.spacelift.io/flows/introduction (tilgået: ).
  52. Spacelift, “Flows Time Blocks”. URL: https://docs.spacelift.io/flows/core-blocks-reference/time-blocks (tilgået: ).
  53. Spacelift, “Flows Business Logic Blocks”. URL: https://docs.spacelift.io/flows/core-blocks-reference/business-logic-blocks (tilgået: ).
  54. Spacelift, “Spacelift Deploy Blocks in Flows”. URL: https://docs.spacelift.io/flows/spacelift-deploy-integration/spacelift-blocks (tilgået: ).
  55. Spacelift, “Flows HTTP Blocks”. URL: https://docs.spacelift.io/flows/core-blocks-reference/http-blocks (tilgået: ).
  56. Spacelift, “Linking Spacelift Deploy and Flows”. URL: https://docs.spacelift.io/flows/spacelift-deploy-integration/setup (tilgået: ).
  57. Spacelift, “Self-hosting Spacelift Flows”. URL: https://docs.spacelift.io/flows/self-hosting (tilgået: ).
  58. Spacelift, “Spacelift Templates and self-service deployment forms”. URL: https://docs.spacelift.io/concepts/template (tilgået: ).
  59. Spacelift, “Pulumi integration”. URL: https://docs.spacelift.io/vendors/pulumi (tilgået: ).
  60. Spacelift, “AWS CloudFormation integration”. URL: https://docs.spacelift.io/vendors/cloudformation (tilgået: ).
  61. Spacelift, “Kubernetes integration”. URL: https://docs.spacelift.io/vendors/kubernetes (tilgået: ).
  62. Semaphore UI, “Semaphore UI authentication”. URL: https://semaphoreui.com/docs/admin-guide/authentication (tilgået: ).
  63. Spacelift, “Spacelift single sign-on”. URL: https://docs.spacelift.io/integrations/single-sign-on (tilgået: ).
  64. Spacelift, “Sensitive environment variables and mounted files”. URL: https://docs.spacelift.io/concepts/configuration/environment (tilgået: ).
  65. Spacelift, “Secrets in Spacelift Flows”. URL: https://docs.spacelift.io/flows/configuration-and-expressions/secrets (tilgået: ).
  66. Spacelift, “HashiCorp Vault authentication for Spacelift runs”. URL: https://docs.spacelift.io/integrations/cloud-providers/oidc/vault-oidc (tilgået: ).
  67. Spacelift, “Spacelift workload OIDC”. URL: https://docs.spacelift.io/integrations/cloud-providers/oidc (tilgået: ).
  68. Semaphore UI, “Semaphore UI audit log and forwarding”. URL: https://semaphoreui.com/docs/admin-guide/audit-log (tilgået: ).
  69. Spacelift, “Spacelift audit trail”. URL: https://docs.spacelift.io/integrations/audit-trail (tilgået: ).
  70. Semaphore UI, “View the Semaphore UI audit log”. URL: https://semaphoreui.com/docs/admin-guide/audit-log/view (tilgået: ).
  71. Semaphore UI, “Semaphore UI webhook integrations”. URL: https://semaphoreui.com/docs/user-guide/integrations (tilgået: ).
  72. Semaphore UI, “Semaphore UI notification channels”. URL: https://semaphoreui.com/docs/admin-guide/notifications (tilgået: ).
  73. Spacelift, “Spacelift notification policies”. URL: https://docs.spacelift.io/concepts/policy/notification-policy (tilgået: ).
  74. Semaphore UI, “Semaphore UI repositories”. URL: https://semaphoreui.com/docs/user-guide/repositories (tilgået: ).
  75. Semaphore UI, “OpenBao secret storage”. URL: https://semaphoreui.com/docs/user-guide/key-store/openbao (tilgået: ).
  76. Semaphore UI, “Devolutions Server secret storage”. URL: https://semaphoreui.com/docs/user-guide/key-store/devolutions-server (tilgået: ).
  77. Semaphore UI, “CyberArk secret storage”. URL: https://semaphoreui.com/docs/user-guide/key-store/cyberark (tilgået: ).

Sammenligning udarbejdet af Semaphore UI Team med dokumentationen, repositories og produktinformationen ovenfor. Besøgsdato er angivet for hver kilde.