IaC-Verwaltungsplattform: Semaphore UI vs. Spacelift
 18 Min. Lesezeit
Spacelift und Semaphore UI führen beide Ansible und Infrastructure as Code (IaC) aus. Spacelift Deploy verwaltet Infrastruktur-Stacks und richtliniengesteuerte Änderungen. Flows verbindet Dienste durch visuelle Automatisierungen. Semaphore UI vereint Ansible-Vorgänge, Terraform/OpenTofu-Provisionierung und wiederkehrende Wartung in einer selbst gehosteten Oberfläche. Dieser Vergleich beruht auf der Spacelift-Dokumentation vom 21. Oktober 2026 und Semaphore UI 2.20.0.
Diesen Artikel mit KI besprechen


Übersicht
Eine neue Umgebung benötigt mehr als ein erfolgreiches Terraform apply. Jemand muss ihre Hosts konfigurieren, Dienste bereitstellen und sie durch Patches, Zertifikatserneuerungen und Sicherungen betriebsfähig halten. Werden diese Prozeduren gemeinsame Arbeit, braucht das Team einen Ort, um ihre Konfiguration zu verwalten, die Ausführung zu delegieren und Ergebnisse nachzuvollziehen.
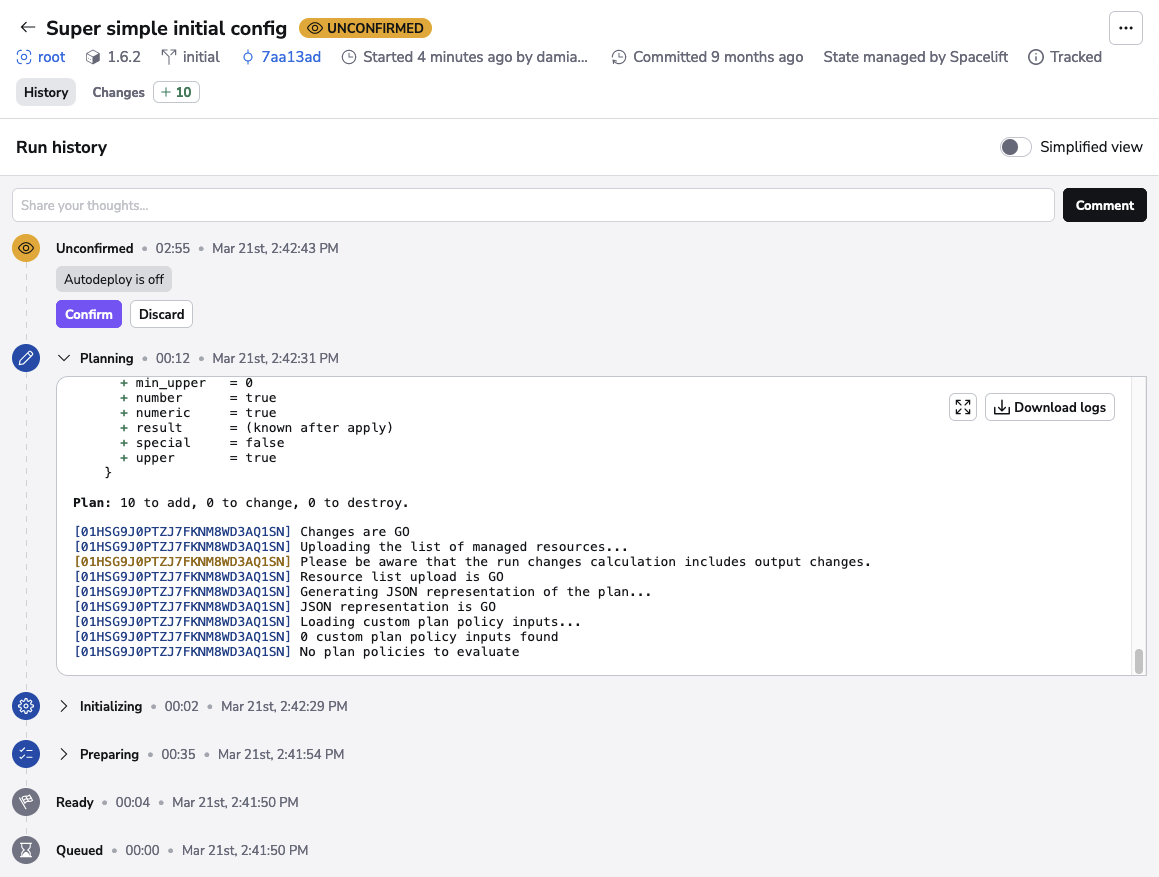
Spacelift Deploy verbindet Repositories mit Infrastruktur-Stacks. Jeder Stack enthält seine Konfiguration und Ausführungseinstellungen. Richtlinien, Reviews und Abhängigkeiten koordinieren Änderungen. Es unterstützt Terraform/OpenTofu, Ansible, Terragrunt, Pulumi, CloudFormation und Kubernetes. Flows erweitert die Plattform um eine visuelle Arbeitsfläche für Ereignisse, Dienstintegrationen und Deploy-Aktionen.
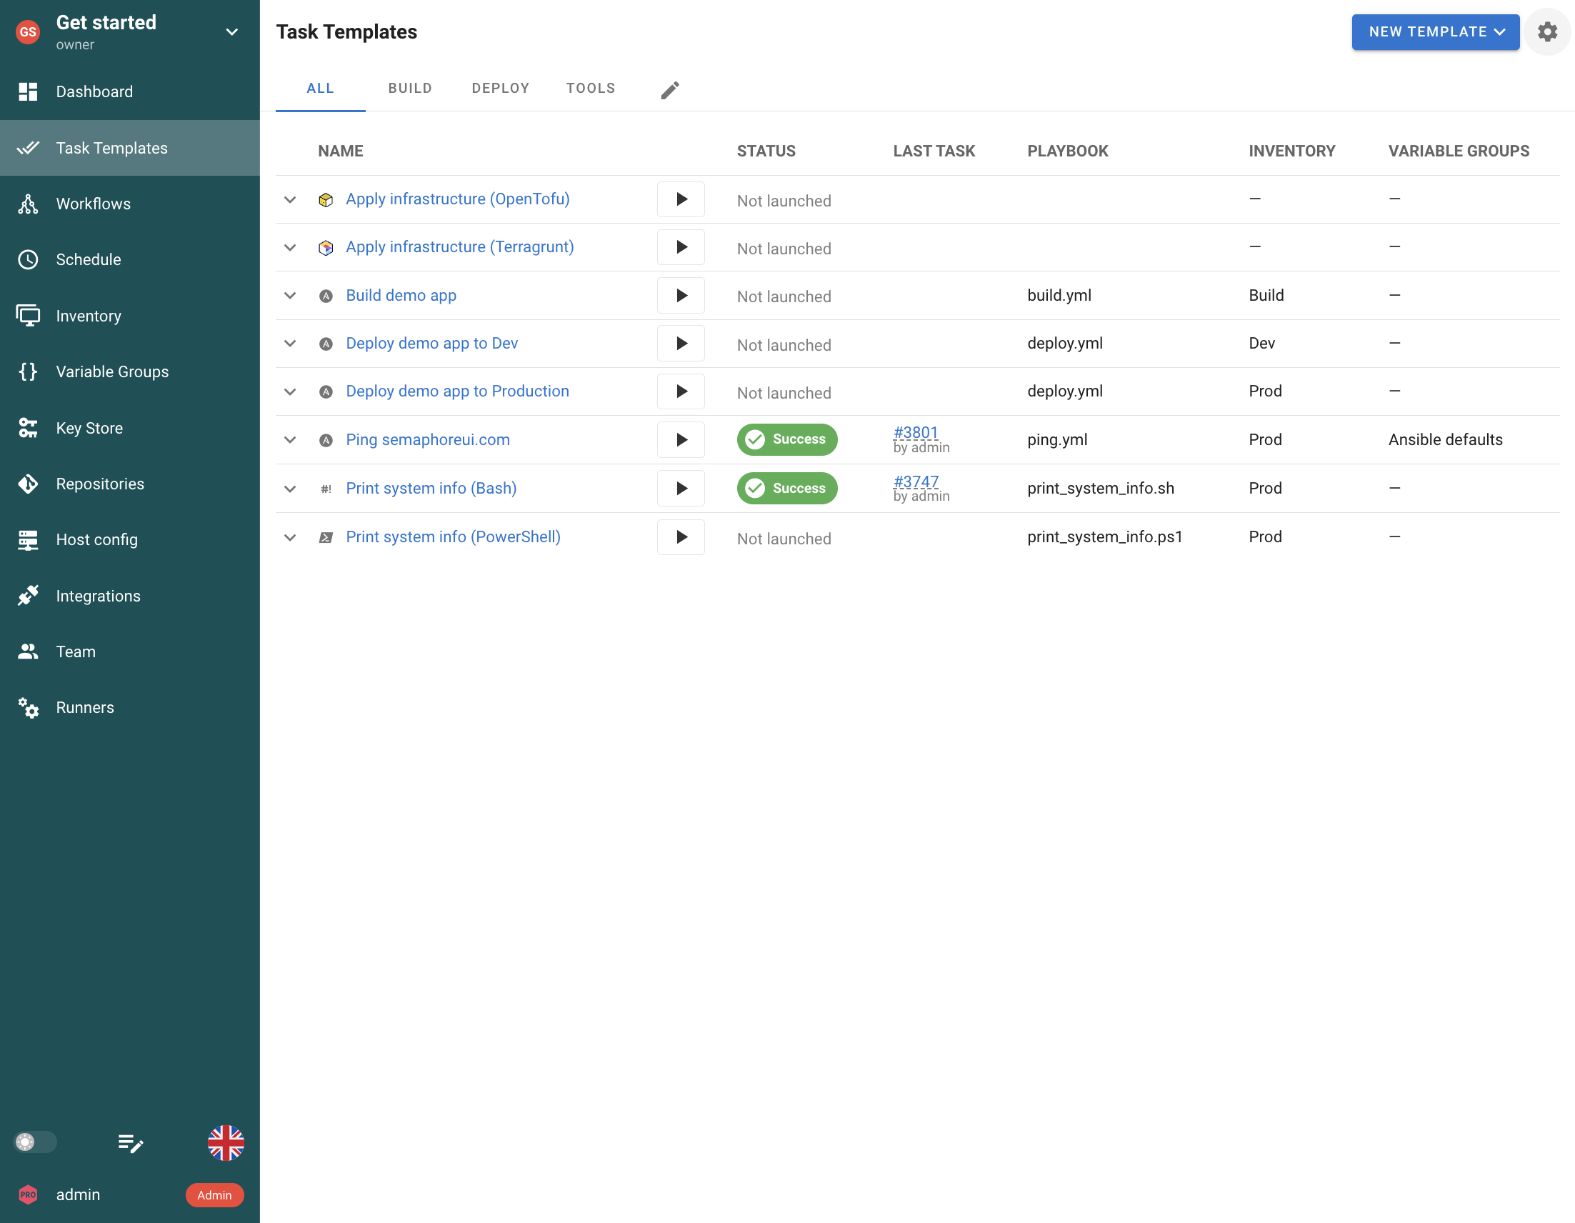
Semaphore UI beginnt mit wiederverwendbaren Vorgängen. Ein Ansible-Task-Template kombiniert ein Playbook mit Inventar, Zugangsdaten, Variablen und Starteingaben. Eigene Vorlagen für Terraform/OpenTofu, Terragrunt, Bash, PowerShell und Python erweitern dasselbe Modell auf Provisionierung und weitere Vorgänge. Projekte enthalten die gemeinsamen Ressourcen, Zeitpläne wiederholen Jobs und Workflows verbinden die Schritte einer längeren Prozedur.
Kurzvergleich
Beide Plattformen können Infrastruktur bereitstellen und mit Ansible konfigurieren. Sie unterscheiden sich darin, wie Teams einen Vorgang vorbereiten, seine Konfiguration teilen, Änderungen kontrollieren und den Dienst hosten.
| Kriterien | Semaphore UI | Spacelift |
|---|---|---|
| Grundmodell | Projekte, wiederverwendbare Vorlagen und Workflows | Deploy-Stacks und Richtlinien, visuelle Flows-Automatisierungen |
| Automatisierungstools | Eigene Vorlagen für Ansible, Terraform/OpenTofu, Terragrunt, Bash, PowerShell und Python | Native Integrationen für Ansible, Terraform/OpenTofu, Terragrunt, Pulumi, CloudFormation und Kubernetes. Bash, PowerShell und Python über Tasks oder konfigurierte Workflow-Werkzeuge |
| Hosting | Selbst gehostetes Binärprogramm, Pakete, Docker oder Kubernetes | SaaS, kommerziell selbst gehostet und On-Premises |
| Ausführung | Server oder Runner, optionale Aufgabencontainer | Gehostete Worker oder private Worker-Pools |
| Zeitplanung | Cron und einmalige Ausführungen in Community | Zeitpläne für Deploy-Stacks (Business+), Schedule-Blöcke in Flows |
| Terraform-State | Integriertes HTTP-Backend in Pro, externe Backends unterstützt | Verwalteter Stack-State oder externes Backend |
| Änderungskontrollen | Vorlageneinstellungen, Workflow-Genehmigungen und Automatisierungscode | Planprüfung, Genehmigungsrichtlinien, OPA/Rego und Drift-Erkennung |
| Gemeinsame Konfiguration | Variablengruppen, Zugangsdaten und Inventare | Contexts, Umgebungsvariablen und Cloud-Integrationen |
| Zugriffskontrolle | Projektrollen, Vorlagenberechtigungen in Enterprise | Spaces, RBAC und Berechtigungen für Stack-Ressourcen |
| Lizenz und Tarife | MIT Community, kommerzielles Pro und Enterprise | Proprietärer Dienst, kostenloser Tarif und kostenpflichtige Abonnements |
Ein Ansible-orientiertes Team kann vorhandene Git-Inventare, Playbooks und Betriebsprozeduren in Semaphore UI beibehalten und Kollegen ein vorbereitetes Startformular geben. Provisionierung kann dieselbe Oberfläche nutzen, mit Pro-State-Speicher, wenn das Team ein integriertes Backend möchte. Spacelift wendet ein Stack-basiertes Modell sowohl auf IaC als auch auf Ansible an und ergänzt einen gemeinsamen Prozess für Infrastruktur-Reviews und Richtlinienentscheidungen. Flows koordiniert diese Aktionen mit Ereignissen und Diensten außerhalb des Stacks.
Diese Unterscheidung bleibt nach dem Deployment nützlich. Eine Sicherung oder Zertifikatsprüfung benötigt möglicherweise eine gespeicherte Konfiguration, einen Zeitplan und ein klares Ergebnis. Eine Änderung an einem gemeinsam genutzten Netzwerk kann zusätzlich eine Richtlinienbewertung und die Prüfung des genauen Plans erfordern. Die Plattform sollte zur delegierten Arbeit passen, statt jeden Vorgang durch denselben Ablauf zu führen.
Funktionsvergleich
Die Überschneidungen werden deutlicher, wenn man eine Umgebung von der Provisionierung bis zum täglichen Betrieb betrachtet. Werkzeugunterstützung und State-Verarbeitung bestimmen, was ausgeführt werden kann. Inventare, Starteingaben, Zeitpläne und Zugriff bestimmen dagegen, wie das Team die Plattform verwendet.
Installation und Einrichtung
Ein Automatisierungsdienst muss die von ihm verwalteten Systeme erreichen. Der Standort der Webanwendung und der Maschine, die einen Job ausführt, sind getrennte Entscheidungen.
| Kriterien | Semaphore UI | Spacelift |
|---|---|---|
| Eigenständiges natives Binary | Ja | NeinSaaS oder containerisierte Dienste |
| Selbst gehostete Steuerungsebene | Ja | JaEnterprise+ |
| Kostenlose selbst gehostete Edition | JaCommunity unter MIT-Lizenz | NeinKommerzielles Self-Hosting |
| Ohne Kubernetes betreiben | Ja | JaDeploy als SaaS oder auf ECS, selbst gehostetes Flows benötigt EKS |
Spacelift Deploy ist als gehosteter Dienst verfügbar. Ein Team kann es daher nutzen, ohne die Steuerungsebene zu betreiben. Enterprise+ bietet vollständig selbst gehostete, On-Premises- und Air-Gap-Optionen, einschließlich Installationsmethoden für ECS und Kubernetes. Flows ist ein separat verknüpftes Modul mit eigenen Zugriffseinstellungen. Seine dokumentierte selbst gehostete Installation erfordert eine Lizenz und verwendet derzeit AWS EKS.
Semaphore UI Community stellt den selbst gehosteten Dienst ohne Lizenzgebühr bereit. Eine Installation als Binärprogramm, natives Paket oder mit Docker kann einen vorhandenen Server nutzen. Kubernetes bleibt ebenfalls eine Option. Das ist sinnvoll, wenn das Team Provisionierungs- und Wartungsjobs teilen möchte, ohne einen Self-Hosting-Plattformtarif zu kaufen oder allein für Automatisierung einen Cluster einzuführen. Das Team betreibt Anwendung und Datenbank selbst.
Automatisierungswerkzeuge und State
Teams stellen häufig mit einem Werkzeug bereit und konfigurieren die entstandenen Systeme mit einem anderen. Direkte Werkzeugunterstützung und ein gemeinsames State-Backend bestimmen, wie viel dieser Prozedur in einem Dienst bleiben kann.
| Kriterien | Semaphore UI | Spacelift |
|---|---|---|
| Ansible-Playbooks | Ja | Ja |
| Terraform/OpenTofu | Ja | Ja |
| Terragrunt | Ja | Ja |
| Python | JaEigene Vorlage | JaTasks (kostenpflichtig) oder konfigurierte Workflow-Werkzeuge |
| PowerShell | JaEigene Vorlage | JaTasks (kostenpflichtig) oder konfigurierte Workflow-Werkzeuge |
| Bash | JaEigene Vorlage | JaTasks (kostenpflichtig) oder konfigurierte Workflow-Werkzeuge |
| Pulumi-Lebenszyklusintegration | TeilweiseEigene CLI- oder Ansible-Automatisierung | JaNative Stack-Integration, Vorschau |
| CloudFormation-Lebenszyklusintegration | TeilweiseEigene CLI- oder Ansible-Automatisierung | JaNative Stack-Integration |
| Kubernetes-Lebenszyklusintegration | TeilweiseEigene CLI- oder Ansible-Automatisierung | JaNative kubectl-Stack-Integration |
| Integrierter State-Speicher | JaPro | Ja |
| State-Versionshistorie | JaPro | Ja |
Spacelift behandelt Ansible neben seinen IaC-Integrationen als unterstützten Stack-Typ. Ein Stack wählt ein Playbook und führt vor der Ausführung normalerweise den Ansible-Check-Modus aus, mit der Möglichkeit, diese Phase zu überspringen. Seine Konfigurationsmanagement-Ansicht zeigt Host- und Aufgabenergebnisse. Terraform/OpenTofu-State-Verwaltung und Stack-Abhängigkeiten erweitern dieselbe Plattform über Infrastrukturtechnologien hinweg. Pulumi hat einen eigenen Preview-/Apply-Lebenszyklus, der derzeit als Preview-Integration gekennzeichnet ist. Auch CloudFormation und Kubernetes haben native Stack-Integrationen mit Änderungsprüfung und Richtlinien.
Semaphore UI gibt Ansible, Terraform/OpenTofu, Terragrunt, Bash, PowerShell und Python eigene Vorlagen. Vorhandene Automatisierung kann direkt laufen. Repository und Werkzeugeinstellungen bleiben für den nächsten Start gespeichert. Ein Team kann Ansible zur Hostkonfiguration verwenden, ohne jeden Python-Vorgang oder Terraform-Aufruf in einem zusätzlichen Playbook zu beschreiben. Pulumi-, CloudFormation- und kubectl-Befehle können über eigene Skripte oder Ansible-Automatisierung laufen. Semaphore UI bietet jedoch keine eigenen Stack-Lebenszyklen für sie. Das Team stellt Befehle, Abhängigkeiten und das Änderungsprüfverfahren für diese Werkzeuge bereit.
Für eine PowerShell-Dienstprüfung speichert Semaphore UI ein PowerShell-Task-Template mit Repository, Variablen und Starteingaben. Spacelift kann diesen Befehl über Tasks oder ein eigenes Workflow-Werkzeug in einer Stack-Laufzeit ausführen. Blueprints oder Templates können die Stack-Einrichtung wiederverwenden. Der Unterschied liegt in der eigenen sprachspezifischen Konfiguration, nicht darin, ob das Skript ausführbar ist.
Für die Provisionierung wählt eine Terraform/OpenTofu-Vorlage in Semaphore UI Repository, Workspace und wiederverwendbare Variablengruppen. Pro ergänzt ein integriertes HTTP-State-Backend mit Versionshistorie und Verwaltung in der Oberfläche. Das Team kann gemeinsamen State damit neben den Jobs halten, die ihn ändern. Ein vorhandenes externes Backend bleibt eine Option. Spacelift unterstützt ebenfalls sein verwaltetes State-Backend oder ein externes Backend, wobei State in den Änderungslebenszyklus des Stacks eingebunden ist.
Einrichtung und Zeitplanung
Ein Kollege sollte einen vorbereiteten Vorgang starten können, ohne Repository, Einstellungen und Zugangsdaten neu zusammenzustellen. Gespeicherte Definitionen und Starteingaben bestimmen, wie viel Vorbereitung wiederverwendet werden kann.
| Kriterien | Semaphore UI | Spacelift |
|---|---|---|
| Gespeicherte Automatisierungsdefinitionen | JaTask Templates für jedes Werkzeug | JaDeploy-Stacks und Flows-Definitionen |
| Wiederverwendbare Variablen und Konfiguration | JaVariablengruppen | JaContexts |
| Vorbereitete Eingabeformulare | JaEingabeformulare in Task Templates | JaBusiness+Infrastructure Templates |
| Geplante Automatisierung | Ja | JaDeploy mit Business+ und privaten Workern, Schedule-Blöcke in Flows |
| Eigene Wartungsbefehle | Ja | JaPaid plansDeploy Tasks in einer Stack-Laufzeit |
Spacelift Deploy speichert Repository, Laufzeit und Konfiguration in einem Stack. Contexts teilen Variablen, Dateien und Hooks zwischen Stacks. Business Templates bieten formularbasierte Infrastruktur-Deployments, während kostenpflichtige Deploy Tasks eigene nicht interaktive Befehle annehmen. Das sind nützliche Self-Service-Wege. Ein Provisionierungs-Template und ein Ad-hoc-Task-Befehl erfüllen jedoch unterschiedliche Zwecke.
Semaphore UI speichert einen Vorgang als Task Template. Ein Ingenieur wählt Repository, Werkzeugeinstellungen und wiederverwendbare Variablengruppen und ergänzt Zugangsdaten sowie für Ansible ein Inventar. Ein Eingabeformular fragt den Kollegen nur nach den benötigten Werten, etwa einem Dienstnamen oder einer Änderungsreferenz. Ein Team kann eine Terraform-Umgebungsanfrage und eine PowerShell-Dienstprüfung vorbereiten, ohne beide in einen allgemeinen Stack-Wartungsbefehl zu zwingen.
Ein geplanter Start verwendet diese gespeicherte Konfiguration wieder. Semaphore UI Community unterstützt Cron- und einmalige Zeitpläne für Sicherungen, Zertifikatsprüfungen und Provisionierung. Spacelift Deploy plant Stack-Ausführungen und Tasks ab Business mit privaten Workern. Flows bietet separat Cron- und Intervall-Schedule-Blöcke mit Zeitzoneneinstellungen. Der Unterschied liegt darin, wo der Vorgang vorbereitet wird und wie er mit den übrigen Prozeduren des Teams verbunden ist.
Inventar
Eine Provisionierungsausgabe wird für den Betrieb nützlich, wenn der nächste Job die richtigen Hosts identifizieren kann. Inventarquelle und Zielauswahlmodell sind wichtiger als die bloße Fähigkeit, Ansible auszuführen.
| Kriterien | Semaphore UI | Spacelift |
|---|---|---|
| Git- und dynamische Ansible-Inventare | JaWiederverwendbares Projektinventar | JaInventardateien und Ansible-Plugins |
| Ansible-Ausführung auf ausgewählte Hosts begrenzen | JaVorbereitetes Inventar und Limit beim Start | JaAnsible-Konfiguration und CLI-Argumente |
Spacelift-Ansible-Stacks verwenden die für das jeweilige Playbook konfigurierten Inventar- und Befehlseinstellungen. Vorhandene Git-Inventare und Ansible-Discovery-Plugins können deshalb Teil der Automatisierung bleiben. Stack-Abhängigkeiten können Infrastrukturausgaben liefern. Das Playbook oder Inventar muss diese Werte aber weiterhin zur Bestimmung seiner Ziele verwenden.
Semaphore UI macht ein Inventar zu einer wiederverwendbaren Projektressource. Ein Task Template kann ein INI- oder YAML-Inventar, eine Definition aus Git oder eine dynamische Ansible-Quelle auswählen. Ein Team, das Hosts über NetBox oder Cloud-APIs ermittelt, kann diese Definition für Deployment-, Zertifikatserneuerungs- und Sicherungsvorlagen wiederverwenden, statt für jeden Vorgang eine eigene Hostliste zu pflegen.
Zur Wiederherstellung auf einem einzelnen Host kann ein vorbereiteter Ansible-Vorgang ein begrenztes Inventar oder ein aktiviertes Host-Limit verwenden. Das verringert den Aufwand, die Reparatur auf das richtige Ziel zu richten. Rolle und Konfiguration der Vorlage bestimmen weiterhin, was der Bediener starten darf. Weder ein Inventar-Tag noch ein Ansible-Limit ist eine separate Autorisierungsrichtlinie pro Host.
Ausführung
Eine geplante Sicherung und eine Provisionierung benötigen beide eine Laufzeit, die ihre Ziele erreicht. Die Installation der Steuerungsebene ist von der Platzierung dieser Ausführungskapazität zu trennen.
| Kriterien | Semaphore UI | Spacelift |
|---|---|---|
| Ausführung in privaten Netzwerken | JaRunners | JaStarter+Private Worker |
| Ausführungsrouting | JaProRunner-Tags an Vorlagen oder Inventaren | JaEinem Stack zugeordneter Worker-Pool |
| Containerisierte Jobausführung | JaProDocker-Executor | Ja |
| Kontrollen für gleichzeitige Ausführung | JaVorlagen-, Projekt- und Instanzbeschränkungen | JaWorker-Kapazität und serialisierte Stack-Vorgänge |
Spacelift Deploy führt Jobs auf gehosteten oder privaten Workern aus. Ein privater Pool ermöglicht Infrastrukturcode und Ansible den Zugriff auf Systeme im Netzwerk des Teams und ist ab Starter+ enthalten. Stack-Einstellungen wählen Worker-Pool und Ausführungsimage. Deploy Tasks werden mit anderen zustandsändernden Arbeiten am selben Stack serialisiert und schützen ihn damit vor überlappenden Vorgängen.
Semaphore UI kann mit der Ausführung auf seinem Server beginnen und Runner nahe an privaten Hosts oder entfernten Standorten verwenden. Community enthält globale Runner. Pro ergänzt Projekt-Runner, tagbasiertes Routing und Docker-Aufgabenausführung. Enterprise ergänzt Kubernetes-Aufgabenausführung. Ein Projekt kann seine Zertifikatsprüfungen in das Netzwerk der Hosts leiten und gleichzeitig Provisionierung und Verifikation in derselben Oberfläche halten.
Für eine Python-Prüfung oder einen PowerShell-Wartungsvorgang benötigt der Runner den entsprechenden Interpreter und Netzwerkzugriff. Ein Aufgabencontainer kann einen reproduzierbaren Satz von Abhängigkeiten bereitstellen. Die Installation des Webdienstes in Docker isoliert nicht automatisch jeden Job. Die Erfassung von Workflow-Ausgaben in Semaphore UI verwendet derzeit den lokalen Executor statt Docker- oder Kubernetes-Executors.
Workflows
Einen Server erstellen, konfigurieren und die Anwendung prüfen ist eine Prozedur, auch wenn unterschiedliche Werkzeuge jeden Schritt ausführen. Workflows koordinieren diese Prozedur und den Pfad nach einem Fehler.
| Kriterien | Semaphore UI | Spacelift |
|---|---|---|
| Visuelle Workflows | JaVorlagen, Genehmigungen und Verzweigungen | JaFlows-Arbeitsfläche und Integrationsblöcke |
| Prozeduren mit mehreren Werkzeugen | JaNative Werkzeugvorlagen verbinden | JaFlows-Blöcke und Deploy-Aktionen |
| Manuelle Genehmigungspunkte | JaGenehmigungsknoten | JaDeploy-Genehmigungsrichtlinien und Ausführungsprüfung |
| Übergeben von Workflow-Werten | Ja | Ja |
Spacelift Flows verbindet Ereignisse, Bedingungen, Datentransformationen und Dienstaktionen auf einer visuellen Arbeitsfläche. Deploy-Blöcke können Ausführungen oder Tasks starten, ihren Fortschritt verfolgen und Änderungen bestätigen oder prüfen. Das ist nützlich, wenn ein Alarm oder Ticket Infrastrukturarbeit mit Benachrichtigungen und anderen Diensten koordinieren muss. Deploy-Stack-Abhängigkeiten ordnen separat Infrastrukturänderungen und weisen verfügbare Stack-Ausgaben zu.
Semaphore-UI-Workflows verbinden vorbereitete Task Templates mit Erfolgs- und Fehlerpfaden, Genehmigungen und Verzögerungen. Eine OpenTofu-Vorlage kann die Umgebung erstellen, Ansible sie konfigurieren und Python den Endpunkt prüfen. Dieselben Vorlagen bleiben für unabhängige Provisionierung oder Wiederherstellung verfügbar. Ein Genehmigungsknoten kann eine sensible Änderung pausieren, ohne einen separaten Orchestrierungsdienst zu erfordern. In 2.20 folgt die Genehmigung der Berechtigung zur Ausführung von Projektaufgaben. Eine separate Genehmigerrolle ist für 2.21 angekündigt.
Semaphore UI 2.20 erfasst Ansible set_stats, Terraform/OpenTofu/Terragrunt-Ausgaben und JSON aus Bash, PowerShell oder Python und ordnet Werte späteren Eingaben zu. Das funktioniert auf dem Server oder einem Runner mit dem lokalen Executor, nicht mit Docker- oder Kubernetes-Executors. Flows übergibt und transformiert Ereignisdaten zwischen Blöcken. Deploy-Ausgabeabhängigkeiten haben werkzeugspezifische Grenzen. Dazu gehören Ansible- und Kubernetes-Stacks, die Werte empfangen können, ohne referenzierbare Stack-Ausgaben zu erzeugen.
Semaphore UI verwendet einzelne Vorlagen wieder, kann aber keinen vollständigen Workflow in einen anderen einbetten. Ein Team kann wiederverwendbare Prozeduren als Vorlagen halten oder getrennte Workflows über die API orchestrieren. Dafür sind Anbindung und Ergebnisverarbeitung erforderlich. Eine Hostadresse zu übergeben ist außerdem etwas anderes als eine gespeicherte Plandatei zu übertragen. Diese braucht zugänglichen Speicher oder eine ausdrückliche Übertragung.
Kontrollen für Infrastrukturänderungen
Die nächste Frage ist, wie eine Änderung über Provisionierung und Konfiguration hinweg koordiniert wird und welche Entscheidungen die Plattform durchsetzen soll, bevor sie die Produktion erreicht.
| Kriterien | Semaphore UI | Spacelift |
|---|---|---|
| Den geprüften Plan anwenden | TeilweisePlan ausdrücklich speichern und wiederverwenden | Ja |
| Geplante Drift-Prüfungen | TeilweiseGeplantes plan und eigene Verarbeitung | JaStarter+Private Worker |
| Integrierte Policy Engine | NeinExterne Prüfungen können in Aufgaben laufen | JaStarter+OPA / Rego |
| Private Modulregistry | NeinEine externe Registry verwenden | Ja |
Spacelift bietet einen nachverfolgten Lebenszyklus zum Planen, Prüfen und Anwenden von Infrastrukturänderungen. Genehmigungsrichtlinien definieren Review-Anforderungen. OPA/Rego-Richtlinien bewerten Entscheidungen, etwa ob eine vorgeschlagene Änderung fortgesetzt werden darf. Drift-Erkennung auf privaten Workern prüft Abweichungen von der vorgesehenen Konfiguration und kann einen Abgleich auslösen. Eine private Modulregistry hilft Teams, gemeinsame Infrastrukturmodule zu verteilen und zu testen.
Die Unterscheidung wird wichtig, wenn eine Genehmigung einen exakten Terraform-Plan umfassen muss. Spacelift macht die Planprüfung zum Teil der nachverfolgten Ausführung. Die Standard-Terraform-Aufgabe von Semaphore UI bewahrt einen Plan nicht automatisch auf, um später dieselbe Datei anzuwenden. Diese Prozedur braucht daher ausdrückliche Speicherung und Wiederverwendung des Plans. Workflow-Werte zu übergeben überträgt nicht die Plandatei. Geplante Semaphore-UI-Pläne können auch Drift-Prüfungen unterstützen. Ergebnisklassifizierung und Behebung bleiben jedoch Teil der Automatisierung des Teams statt einer integrierten Policy- oder Drift-Engine.
Diese Kontrollen sind wichtig, wenn ein Plattformteam organisationsweite Infrastrukturregeln durchsetzen oder genehmigte Module verteilen muss. Semaphore UI kann externe Validierungswerkzeuge ausführen, Module in einer vorhandenen Registry halten und Planprüfungen zeitlich planen. Richtlinienentscheidungen und Drift-Reaktionen muss das Team jedoch selbst implementieren. Für eine vorbereitete Umgebungsanfrage, Sicherung oder Dienstreparatur ohne solche zentralen Kontrollen können eigene Werkzeugvorlagen den Vorgang ohne die umfassendere Governance-Ebene abdecken.
Zugriffskontrolle und Authentifizierung
Einen Job zu teilen bedeutet festzulegen, wer ihn bearbeiten, wer ihn ausführen darf und wie sich diese Personen anmelden. Ein Startformular ist für sich allein keine Autorisierungsgrenze.
| Kriterien | Semaphore UI | Spacelift |
|---|---|---|
| Rollenbasierter Zugriff | Ja | Ja |
| Benutzerdefinierte Rollen | JaEnterprise | Ja |
| Eingegrenzte Startberechtigungen | JaEnterpriseEinzelne Vorlagen | JaRessourcen innerhalb eines Space |
| OIDC Single Sign-on | JaPro | JaPaid plans |
| SAML-Single-Sign-on | NeinStattdessen OIDC verwenden | JaEnterprise |
Spacelift Spaces delegieren den Zugriff auf Stacks, Richtlinien, Worker-Pools und andere Ressourcentypen innerhalb eines Space. RBAC-Zuweisungen gelten auf Space-Ebene, statt einen einzelnen Stack als Berechtigungsgrenze auszuwählen. Contexts teilen Umgebungsvariablen, Dateien und Hooks. So kann ein Plattformteam gemeinsame Konfiguration verteilen, während einzelne Teams ihre eigenen Stacks verwalten. Native AWS-, Azure- und Google-Cloud-Integrationen beschaffen kurzlebige Zugangsdaten für Ausführungen und machen den Cloud-Kontozugriff zum Teil der Plattformkonfiguration.
Semaphore-UI-Projekte bündeln Vorlagen, Repositories, Inventare, Zugangsdaten und Variablengruppen. Community-Projektrollen unterstützen bereits das Teilen von Automatisierung mit Kollegen, die Jobs starten dürfen. Ein Ingenieur kann einen Vorgang mit Zielkonfiguration und Zugangsdaten vorbereiten. Ein anderes Teammitglied kann ihn ausführen und das aufgezeichnete Ergebnis prüfen, ohne eine separate lokale Umgebung einzurichten.
Benutzerdefinierte Enterprise-Rollen und Ausführungsberechtigungen auf Vorlagenebene machen diese Delegation gezielter. Ein Supportteam kann beispielsweise Zugriff auf einen vorbereiteten Dienstneustart erhalten statt allgemeinen Bearbeitungszugriff auf das Projekt. Die erlaubte Aktion ergibt sich gemeinsam aus Automatisierung, Vorlagenkonfiguration und Rollenberechtigungen. Ein Formular liefert die angefragten Eingaben. Die eigentliche Autorisierung bleibt Aufgabe der Rolle.
Semaphore UI Pro unterstützt LDAP-/Active-Directory- und OIDC-Anmeldung sowie lokales TOTP. Spacelift unterstützt externe Identitätsanbieter, OIDC in kostenpflichtigen Tarifen und SAML in Enterprise. Das kann entscheidend sein, wenn die Organisation ausdrücklich SAML vorschreibt. Semaphore UI kann stattdessen einen OIDC-fähigen Identitätsanbieter verwenden. Anwendungsrollen steuern weiterhin die erlaubten Vorgänge.
Secrets
Ein vorbereiteter Vorgang benötigt Zugangsdaten, ohne den startenden Kollegen zum Einfügen eines Schlüssels oder Tokens aufzufordern. Entscheidend ist, wie die Plattform diese Werte speichert oder beschafft.
| Kriterien | Semaphore UI | Spacelift |
|---|---|---|
| Gespeicherte SSH-Zugangsdaten | JaKey Store | JaSensitiv markierte eingebundene Dateien |
| Sensible Variablen und Dateien | JaSecrets und Key-Store-Referenzen | JaSensitiv markierte Variablen und eingebundene Dateien |
| HashiCorp-Vault-Zugriff | JaProKonfigurierter externer Vault | JaPaid plansOIDC-Vertrauen und Lookup zur Laufzeit |
| OpenBao | JaPro | TeilweiseEigener Lookup zur Laufzeit |
| AWS Secrets Manager | JaEnterprise | TeilweiseAWS-Zugangsdaten, Lookup in der Automatisierung |
| Azure Key Vault | JaEnterprise | TeilweiseAzure-Zugangsdaten, Lookup in der Automatisierung |
| Devolutions Server | JaEnterprise | TeilweiseEigener Laufzeit- oder API-Lookup |
| CyberArk | JaEnterprisePVWA-REST-Integration | TeilweiseEigener Laufzeit- oder API-Lookup |
Spacelift Deploy speichert sensible Umgebungswerte und eingebundene Dateien. Contexts verwenden Konfiguration über Stacks hinweg wieder. Seine Cloud-Integrationen und Workload-OIDC können temporäre Zugangsdaten liefern, einschließlich Zugriff auf HashiCorp Vault. Flows hat Projekt-Secrets, auf die Blöcke und App-Installationen zur Laufzeit verweisen. Das Team konfiguriert die nötige Vertrauensbeziehung und den Lookup für den verwendeten Dienst.
Der Key Store von Semaphore UI gibt Repositories und Automatisierungsvorlagen wiederverwendbare SSH-Schlüssel und Passwörter. Pro ergänzt HashiCorp-Vault- und OpenBao-Integrationen. Enterprise ergänzt AWS Secrets Manager, Azure Key Vault, Devolutions Server und CyberArk. Ein Ingenieur kann die Zugangsdatenreferenz zusammen mit Inventar und Variablen vorbereiten. Ein Kollege startet dadurch den genehmigten Sicherungs- oder Konfigurationsjob, ohne den Secret-Zugriff bei jeder Ausführung neu aufzubauen.
Diese Ansätze lösen unterschiedliche Einrichtungsaufgaben. Semaphore UI stellt die unterstützte Vault-Verbindung in der Automatisierungskonfiguration bereit. Spacelifts Identitätsföderation ist nützlich, wenn Cloud- oder Vault-Zugriff einer bestimmten Ausführung ohne langlebige Anbieterzugangsdaten gewährt werden soll. Secret-Abruf, Startberechtigung und das, was die Automatisierung mit diesen Zugangsdaten tun darf, bleiben getrennte Entscheidungen.
OpenBao, Cloud-Secret-Speicher, Devolutions Server oder CyberArk können auch aus Spacelift-Automatisierung über SDK, CLI oder HTTP-Aufruf erreicht werden. Diese eigenen Lookups erfordern Laufzeitcode und die Verarbeitung von Zugangsdaten. Sie unterscheiden sich von der Auswahl eines konfigurierten Secret-Speichers im Key Store von Semaphore UI. Native Cloud-Identitätsintegrationen geben einer Ausführung Zugangsdaten, statt automatisch jedes vom Vorgang benötigte Secret abzurufen.
Logs und Audit
Ein fehlgeschlagenes Deployment benötigt Ausführungsdetails. Eine Zugriffsprüfung braucht dagegen eine Aufzeichnung darüber, wer die Konfiguration geändert hat. Das sind unterschiedliche Aufzeichnungen, die getrennt verglichen werden sollten.
| Kriterien | Semaphore UI | Spacelift |
|---|---|---|
| Ausführungshistorie und Ausgabe | Ja | Ja |
| Ansible-Hostübersichten | JaPro | Ja |
| Administrativer Audit-Verlauf | JaAudit-Log für Administratoren, Aufzeichnung aktivieren | JaEnterpriseRessourcenänderungen und Konto-Audit-Oberfläche |
| Audit-Ereignisse weiterleiten | JaProTLS Syslog und Splunk HEC | JaEnterpriseAudit-Webhooks |
Spacelift speichert Ausführungen und ihre Protokolle. Seine Ansible-Konfigurationsmanagement-Ansicht gruppiert Host- und Aufgabenergebnisse. Semaphore UI speichert Aufgabenstatus, Ausgabe und Startdetails. Pro ergänzt eine Ansible-Hostübersicht. Bei einer Zertifikatsprüfung oder einem Patching-Job hilft diese Übersicht, den betroffenen Host zu identifizieren und Details der fehlgeschlagenen Aufgabe zu öffnen, statt ein einziges undifferenziertes Protokoll zu durchsuchen.
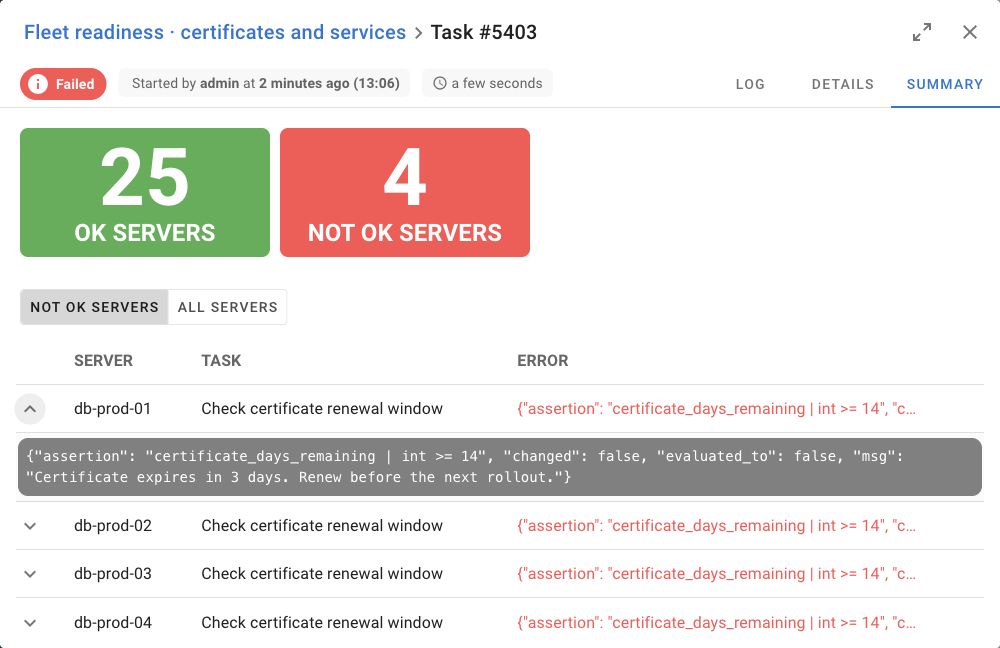
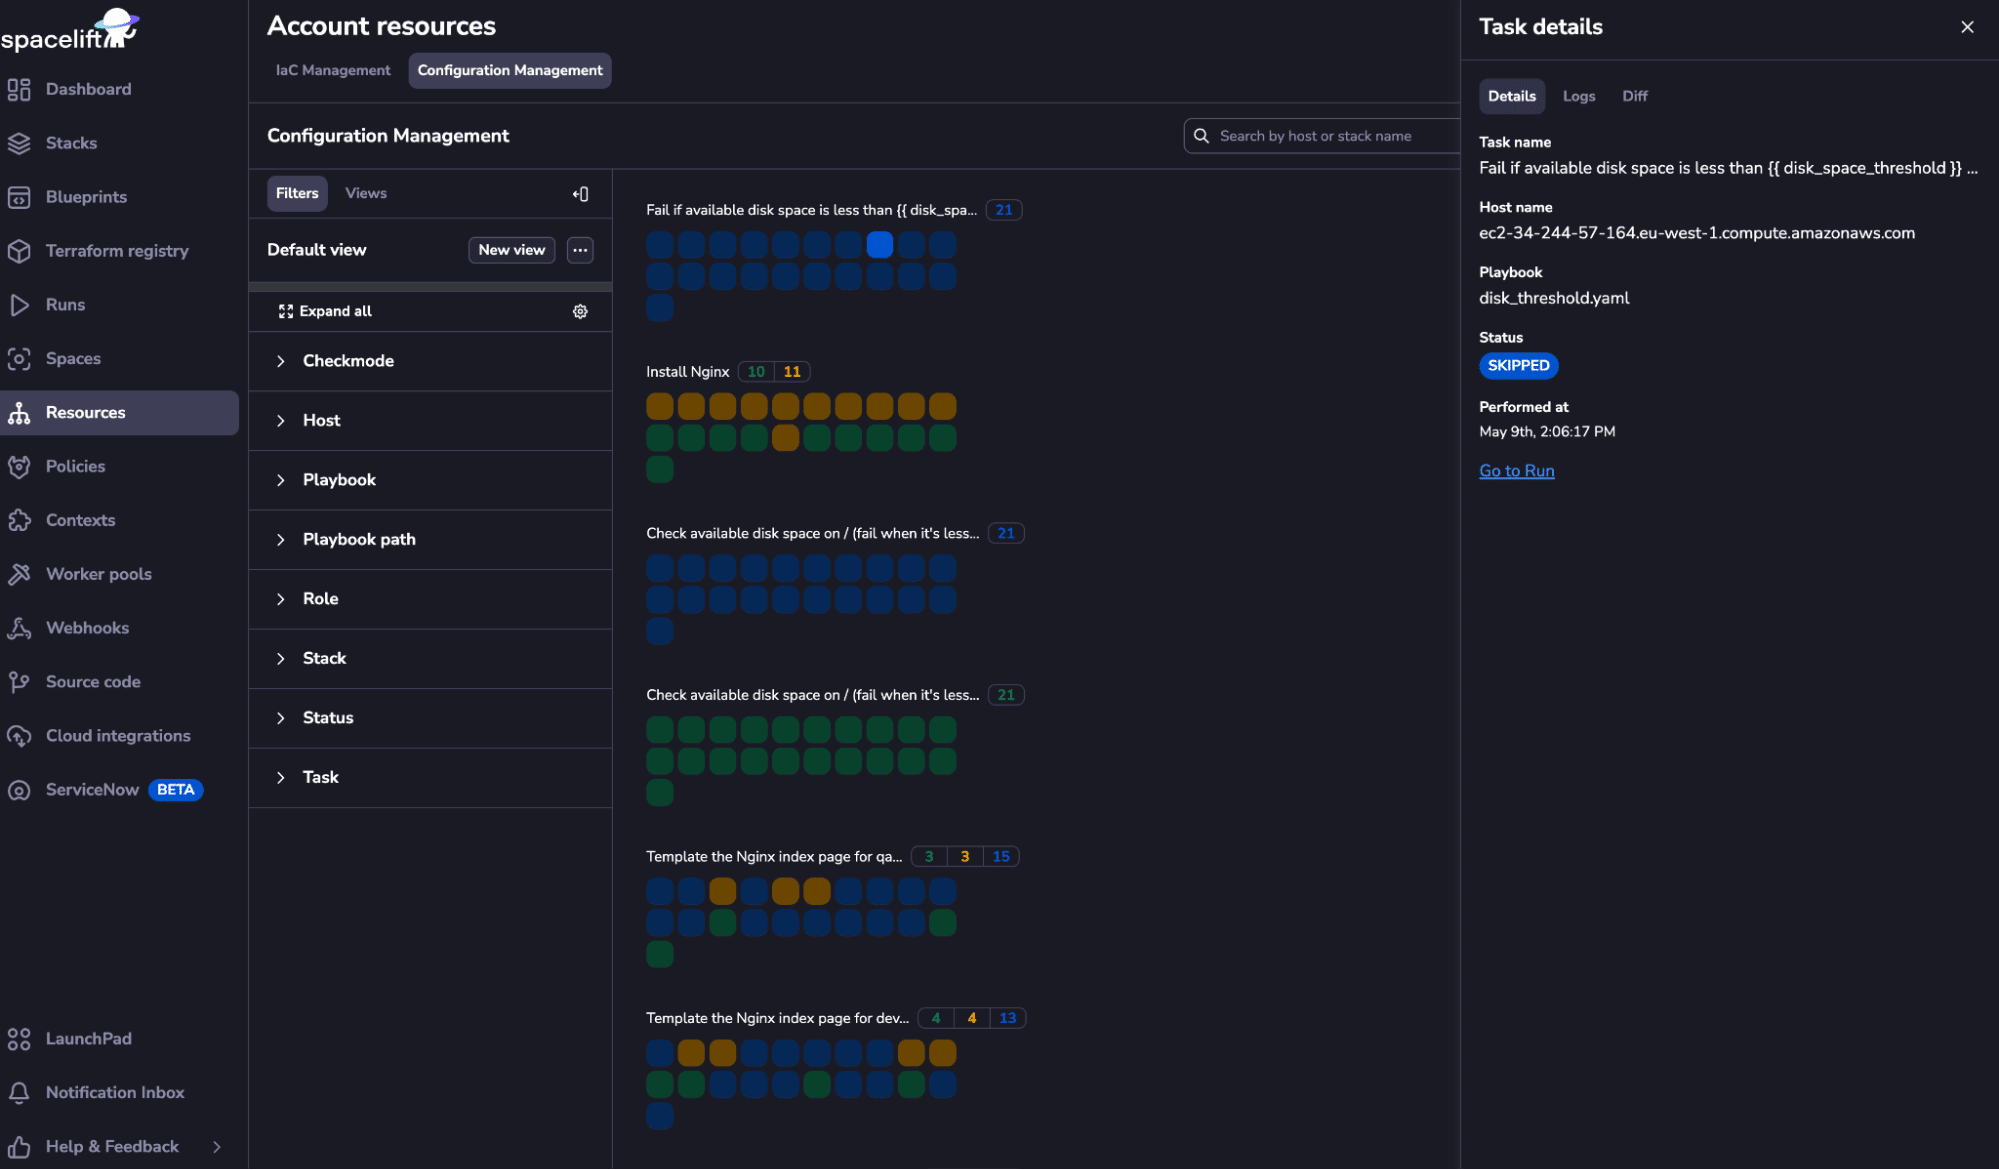
Administrative Audit-Aufzeichnungen beantworten eine andere Frage. Semaphore UI bietet bei aktivierter Aufzeichnung eine Audit-Log-Ansicht für Administratoren. Pro ermöglicht die Weiterleitung über TLS Syslog oder Splunk HEC. Spacelift Enterprise stellt eine Audit-Oberfläche für ressourcenändernde Vorgänge sowie Webhook-Weiterleitung bereit. Ein Sicherheitsteam kann diese Ereignisse in sein bestehendes SIEM leiten, während Aufgabenoutput für die betriebliche Fehlersuche verfügbar bleibt.
Integrationen und Benachrichtigungen
Ein Build, Monitoring-Alarm oder eine Serviceanfrage kann den Vorgang anstoßen. API- und Webhook-Verbindungen bestimmen, wie das Ereignis den vorbereiteten Job erreicht und sein Ergebnis in den umgebenden Prozess zurückfließt.
| Kriterien | Semaphore UI | Spacelift |
|---|---|---|
| Automatisierungs-API | JaREST | JaGraphQL |
| Auslöser für eingehende Ereignisse | JaMatcher und Eingabeextraktion | JaHTTP-Endpunkte in Flows |
| Ausführungsbenachrichtigungen | JaE-Mail, Slack, Teams und weitere Kanäle | JaBenachrichtigungsrichtlinien und Flows-Integrationen |
| Git-Repository-Integration | JaWiederverwendbare Repository-Objekte | JaVCS-Integration für Stacks |
Spacelift Deploy verbindet Repository-Änderungen mit Stack-Ausführungen und bietet Benachrichtigungsrichtlinien für Slack-Nachrichten, Webhooks und Pull-Request-Updates. Flows erweitert dies auf eingehende HTTP-Ereignisse, Aktionen externer Dienste und Deploy-Ausführungs- oder Task-Blöcke. Das ist wertvoll, wenn Infrastrukturaktionen Teil eines größeren Ticketing- oder Incident-Response-Prozesses sind.
Semaphore UI bietet eine REST-API und eingehende Webhook-Integrationen mit Anfrageabgleich und Eingabeextraktion. Eine Pipeline kann eine Anwendung veröffentlichen und anschließend deren Version an eine Deployment-Vorlage übergeben. Ein Monitoringsystem kann eine vorbereitete Prüfung oder Wiederherstellung anfordern. Die Vorlage hält Inventar, Variablen und Zugangsdaten zusammen, während das Ursprungssystem seine eigene Build- oder Alarmhistorie behält.
Die integrierten Benachrichtigungen von Semaphore UI umfassen E-Mail, Slack, Microsoft Teams, Telegram, Rocket.Chat, DingTalk und Gotify. Sie zeigen einem Kollegen, dass eine geplante Sicherung oder ein Deployment Aufmerksamkeit benötigt, und führen zum Ergebnis zurück. Bei einem API-gesteuerten Prozess, der warten muss, prüft die Integration außerdem den endgültigen Aufgabenstatus. Eine Benachrichtigung mit einem Link ist keine Genehmigung innerhalb des Chatdienstes.
KI-gestützte Automatisierung
| Kriterien | Semaphore UI | Spacelift |
|---|---|---|
| MCP-Connector | Ja | JaOffiziell |
Beide Plattformen stellen APIs bereit, die ein Assistent über eine passende Integration verwenden kann. Spacelift bietet eine GraphQL-API und einen offiziellen MCP-Endpunkt mit Lese- und Schreibbereichen sowie weitere infrastrukturbezogene Funktionen in seinem Intelligence-Angebot. Semaphore UI bietet eine REST-API, Community-MCP-Connectors und hat offizielle MCP-Unterstützung für Pro in 2.21.0 angekündigt.
Die öffentliche Dokumentation und der Quellcode von Semaphore UI helfen Programmierassistenten außerdem bei der Arbeit mit einem bestehenden Vorgang. Mit einem Playbook, dessen Vorlagenkonfiguration und der Ausgabe der fehlgeschlagenen Aufgabe können Claude Code oder Codex helfen, ein Konfigurationsproblem nachzuverfolgen oder eine API-Integration zu entwerfen. Dieser Kontext zur Fehlersuche ist unabhängig von einer MCP-Verbindung nützlich.
Lizenzierung und Support
Spacelift verkauft eine umfassendere Infrastruktur-Governance-Plattform mit gehosteten und kommerziell selbst gehosteten Optionen. Semaphore UI bietet einen fokussierten selbst gehosteten Automatisierungsdienst, beginnend mit einer kostenlosen Community-Edition unter MIT-Lizenz. Sinnvoll ist der Vergleich des benötigten Umfangs und Supports statt einer bloßen Anzahl von Funktionen.
Spacelift-Optionen
Spacelift ist proprietär und bietet einen kostenlosen gehosteten Tarif sowie kostenpflichtige Abonnements. Starter+ enthält private Worker, Drift-Erkennung und die Policy Engine. Business ergänzt erweiterte Zeitplanung. Vollständig selbst gehostete, On-Premises- und Air-Gap-Bereitstellung sind unter Enterprise+ aufgeführt. Das sind die Tarifbedingungen für Deploy. Flows ist ein separates verknüpftes Modul. Prüfen Sie deshalb dessen Nutzungsberechtigung neben den benötigten Deploy-Funktionen. Spacelift bietet den größten Nutzen, wenn gemeinsame Infrastrukturkontrollen und dienstübergreifende Orchestrierung zu den Aufgaben des Plattformteams gehören.
Semaphore-UI-Editionen
Community deckt den grundlegenden Dienst für gemeinsame Automatisierung ab, einschließlich werkzeugspezifischer Vorlagen, Workflows, Zeitpläne, Projektrollen und Ausführungshistorie. Pro ergänzt State-Speicher, Projekt-Runner, Docker-Aufgabenausführung, Integrationen externer Vaults und Herstellersupport zu Geschäftszeiten. Enterprise ergänzt benutzerdefinierte Rollen, Vorlagenberechtigungen, Kubernetes-Aufgabenausführung, Hochverfügbarkeit und individuelle Supportoptionen. Teams können diese Funktionen ergänzen und dabei in derselben Produktfamilie bleiben.
Betriebskosten
Für ein Team, das Ansible-Prozeduren und ausgewählte Terraform/OpenTofu-Jobs teilt, kann Semaphore UI einfacher und wirtschaftlicher passen. Eine Installation als Binärprogramm oder natives Paket nutzt einen vorhandenen Server. Um die Steuerungsebene zu betreiben, muss keine vollständig selbst gehostete Edition gekauft werden. Das Team wartet weiterhin Server, Datenbank und Automatisierungsabhängigkeiten, kann seine Investition aber auf diesen Dienst konzentrieren.
Spacelifts gehosteter Dienst nimmt dem Team das Hosting der Steuerungsebene ab. Seine Richtlinien- und Stack-Verwaltungsfunktionen können das umfassendere Abonnement rechtfertigen. Praktisch geht es darum, ob diese Kontrollen Arbeit lösen, die das Team sonst selbst implementieren müsste, oder ob vorbereitete Jobs, gemeinsamer State und die erforderlichen Zugriffsregeln den Bedarf bereits abdecken.
Auswahlkriterien
Beginnen Sie mit der Arbeit, die Ihre Kollegen erledigen müssen. Einen wiederholbaren Hostwartungsvorgang vorzubereiten und Infrastrukturänderungen über viele Stacks hinweg zu steuern sind verwandte Anforderungen. Sie benötigen aber nicht immer denselben Plattformumfang.
Wann Spacelift wählen?
Wählen Sie Spacelift, wenn ein Plattformteam einen gemeinsamen Git-gesteuerten Prozess für Infrastrukturänderungen über viele Stacks benötigt. Planrichtlinien, Drift-Erkennung, Modulverteilung und Stack-Abhängigkeiten sind konkrete Gründe dafür. Seine native Ansible-Integration hält Konfigurationsarbeit im selben Governance-Modell wie Terraform/OpenTofu, Pulumi oder CloudFormation. Flows ist relevant, wenn dieser Prozess zusätzlich ereignisgesteuerte Koordination mit Monitoring, Ticketing und anderen Diensten braucht.
Wann sollte man Semaphore UI wählen?
Wählen Sie Semaphore UI, wenn das Team einen gemeinsamen Dienst für Vorgänge mit Terraform/OpenTofu, Ansible, Bash, PowerShell oder Python braucht, mit eigenen Vorlagen, Starteingaben und Zeitplänen. Ausgangspunkt kann Infrastrukturprovisionierung, Hostwartung oder beides sein.
Vorlagen für Terraform/OpenTofu und Terragrunt halten Repository, Variablen und Zugangsdaten zusammen, mit optionalem Pro-State-Speicher. Ansible-Inventare unterstützen vorbereitete Patching-, Deployment- und Wiederherstellungsvorgänge. Workflows verbinden diese Vorlagen, wenn eine Prozedur mehrere Werkzeuge umfasst. Jeder Vorgang bleibt dabei separat verfügbar.
Eine selbst gehostete Installation auf einem vorhandenen Server und optionaler kommerzieller Support konzentrieren die Investition auf den Betriebsdienst. Spacelift passt besser, wenn organisationsweite Planrichtlinien, integrierte Drift-Verarbeitung und Governance über mehrere Stacks erforderliche Bestandteile dieses Dienstes sind.
Semaphore UI zusammen mit Spacelift verwenden
Ein Plattformteam kann Spacelift für kontrollierte Provisionierung zuständig lassen und Semaphore UI für die anschließenden Hostvorgänge verwenden. Beispielsweise erstellt Spacelift das genehmigte Netzwerk und die Server. Anschließend übergibt ein HTTP-Request-Block in Flows oder eine CI-Integration deren Kennungen an die Semaphore-UI-API. Semaphore UI wendet die Ansible-Konfiguration an und führt später geplante Sicherungen, Zertifikatsprüfungen und delegierte Dienstvorgänge aus.
Das Team implementiert diese API-Verbindung mit einem eingegrenzten Token und Netzwerkzugriff, übergibt die Zielkennungen an die vorbereitete Vorlage und prüft den endgültigen Aufgabenstatus, bevor es die Übergabe als abgeschlossen markiert. Dies ist eine eigene Integration und kein automatischer Spacelift-Connector.
Diese Aufteilung ist sinnvoll, wenn Spacelifts Änderungskontrollen notwendig sind und Semaphore UI für wiederkehrende oder delegierte Jobs die passendere Bedienoberfläche liefert. Belassen Sie die Arbeit in Spacelift, wenn dessen Eingaben, Berechtigungen, Zeitplanung und Ausführung die Bedürfnisse der Nutzer bereits erfüllen.
FAQ
Welche Plattform passt zu einem Ansible-orientierten Betriebsteam?
Semaphore UI verbindet Playbooks mit wiederverwendbaren Inventaren, Zugangsdaten, Variablengruppen, Startformularen und Zeitplänen. Das passt zu Teams, die Patching, Dienständerungen, Sicherungen und Provisionierung teilen. Spacelift besitzt ebenfalls eine native Ansible-Integration und ist besonders relevant, wenn diese Jobs dieselben Stack-Reviews und Richtlinienkontrollen wie die IaC-Änderungen des Teams benötigen.
Kann die Automatisierung in unserem eigenen Netzwerk bleiben?
Semaphore UI ist selbst gehostet. Runner können nahe an privaten Systemen platziert werden. Private Spacelift-Worker halten die Ausführung in Ihrer Infrastruktur, während die Steuerungsebene SaaS bleibt. Sie sind ab Starter+ verfügbar. Eine vollständig selbst gehostete Spacelift-Steuerungsebene ist eine separate Enterprise+-Option. Entscheiden Sie, ob die Anforderung die Jobausführung, die Steuerungsebene oder beides betrifft.
Brauchen wir mit Semaphore UI einen separaten Terraform-State-Dienst?
Nicht, wenn Sie das integrierte HTTP-Backend von Pro wählen. Es bietet Workspaces, Versionshistorie und Verwaltung von Terraform/OpenTofu State in der Oberfläche. Sie können auch ein vorhandenes externes Backend beibehalten. Konfigurieren Sie Locking und die exakte Wiederverwendung gespeicherter Pläne für die tatsächlichen Aufgabenbefehle, statt anzunehmen, ein State-Backend liefere den gesamten Review-Prozess.
Was muss bei einem Wechsel von Spacelift separat implementiert werden?
Prüfen Sie Genehmigungsrichtlinien, OPA/Rego-Entscheidungen, Drift-Erkennung und -Abgleich, Modulverteilung und Stack-übergreifende Abhängigkeiten. Semaphore UI deckt vorbereitete Provisionierungs- und Betriebsjobs ab. Der Import des zugrunde liegenden Codes bildet diese Spacelift-Kontrollen aber nicht nach. Seine Workflows, sein State-Backend und seine Zeitpläne können einen fokussierten betrieblichen Bedarf abdecken, wenn diese umfassenderen Kontrollen nicht nötig sind.
Können wir Spacelift für Provisionierung behalten und Semaphore UI für den Betrieb nutzen?
Ja. Eine Integration kann genehmigte Infrastrukturkennungen aus Spacelift über die API an einen vorbereiteten Semaphore-UI-Vorgang übergeben. Semaphore UI kann anschließend Ansible-Konfiguration, geplante Sicherungen, Zertifikatsprüfungen und delegierte Dienstaktionen ausführen. Die Integration muss die erforderlichen Eingaben liefern und den Abschluss prüfen, wenn der umgebende Prozess vom Ergebnis abhängt.
War dieser Artikel hilfreich?
Quellen
- Spacelift, “Ansible automation and configuration management”. URL: https://spacelift.io/blog/ansible-automation (abgerufen am: ).
- Semaphore UI, “Semaphore automation applications”. URL: https://semaphoreui.com/docs/user-guide/apps (abgerufen am: ).
- Semaphore UI, “Semaphore installation methods and dependencies”. URL: https://semaphoreui.com/docs/admin-guide/installation (abgerufen am: ).
- Semaphore UI, “Semaphore global runners”. URL: https://semaphoreui.com/docs/admin-guide/runners/ (abgerufen am: ).
- Semaphore UI, “Semaphore workflow nodes and approvals”. URL: https://semaphoreui.com/docs/user-guide/workflows (abgerufen am: ).
- Semaphore UI, “Semaphore Community, Pro and Enterprise”. URL: https://semaphoreui.com/pricing (abgerufen am: ).
- Semaphore UI, “Semaphore Terraform HTTP backend”. URL: https://semaphoreui.com/docs/user-guide/apps/terraform/states (abgerufen am: ).
- Semaphore UI, “Semaphore project access”. URL: https://semaphoreui.com/docs/user-guide/projects (abgerufen am: ).
- Semaphore UI, “Semaphore variable groups”. URL: https://semaphoreui.com/docs/user-guide/environment (abgerufen am: ).
- Semaphore UI, “Semaphore scheduled tasks”. URL: https://semaphoreui.com/docs/user-guide/schedules (abgerufen am: ).
- Semaphore UI, “Semaphore Key Store”. URL: https://semaphoreui.com/docs/user-guide/key-store (abgerufen am: ).
- Semaphore UI, “Terraform plan and apply execution”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/db_lib/TerraformApp.go (abgerufen am: ).
- Semaphore UI, “Semaphore local execution, workflow outputs, inventory paths, host limits and branch overrides”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/services/tasks/local_executor.go (abgerufen am: ).
- Semaphore UI, “Semaphore task dispatch, runner routing, concurrency and remote workflow outputs”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/services/tasks/TaskPool.go (abgerufen am: ).
- Spacelift, “Ansible”. URL: https://docs.spacelift.io/vendors/ansible (abgerufen am: ).
- Spacelift, “OpenTofu”. URL: https://docs.spacelift.io/vendors/opentofu (abgerufen am: ).
- Spacelift, “Terraform”. URL: https://docs.spacelift.io/vendors/terraform (abgerufen am: ).
- Spacelift, “State management”. URL: https://docs.spacelift.io/vendors/terraform/state-management (abgerufen am: ).
- Spacelift, “Worker pools”. URL: https://docs.spacelift.io/concepts/worker-pools (abgerufen am: ).
- Spacelift, “Enterprise deployment options”. URL: https://spacelift.io/platform/deployment-options (abgerufen am: ).
- Spacelift, “Self-hosted install methods”. URL: https://docs.spacelift.io/self-hosted/latest/installing-spacelift/install-methods (abgerufen am: ).
- Spacelift, “Tracked run and approval flow”. URL: https://docs.spacelift.io/concepts/run/tracked (abgerufen am: ).
- Spacelift, “Policy”. URL: https://docs.spacelift.io/concepts/policy (abgerufen am: ).
- Spacelift, “Approval policy”. URL: https://docs.spacelift.io/concepts/policy/approval-policy (abgerufen am: ).
- Spacelift, “Drift detection”. URL: https://docs.spacelift.io/concepts/stack/drift-detection (abgerufen am: ).
- Spacelift, “Stack dependencies and vendor limitations”. URL: https://docs.spacelift.io/concepts/stack/stack-dependencies (abgerufen am: ).
- Spacelift, “Module registry”. URL: https://docs.spacelift.io/vendors/terraform/module-registry (abgerufen am: ).
- Spacelift, “Context”. URL: https://docs.spacelift.io/concepts/configuration/context (abgerufen am: ).
- Spacelift, “Spaces”. URL: https://docs.spacelift.io/concepts/spaces.html (abgerufen am: ).
- Spacelift, “Spacelift MCP”. URL: https://docs.spacelift.io/concepts/intelligence/spacelift-mcp (abgerufen am: ).
- Spacelift, “Plans and pricing”. URL: https://spacelift.io/pricing (abgerufen am: ).
- Semaphore UI, “Semaphore REST API”. URL: https://semaphoreui.com/api-docs (abgerufen am: ).
- Semaphore UI, “Semaphore team roles and template-level permissions”. URL: https://semaphoreui.com/docs/user-guide/team#extended-rbac (abgerufen am: ).
- Semaphore UI, “Semaphore source and MIT license”. URL: https://github.com/semaphoreui/semaphore (abgerufen am: ).
- Semaphore MCP contributors, “Semaphore MCP connector”. URL: https://github.com/cloin/semaphore-mcp (abgerufen am: ).
- Semaphore UI, “Semaphore 2.20 API routes and resource model”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/api/router.go (abgerufen am: ).
- Spacelift, “Role-Based Access Control (RBAC)”. URL: https://docs.spacelift.io/concepts/authorization/rbac-system (abgerufen am: ).
- Spacelift, “GraphQL API”. URL: https://docs.spacelift.io/integrations/api (abgerufen am: ).
- Spacelift, “Runtime configuration and hooks”. URL: https://docs.spacelift.io/concepts/configuration/runtime-configuration (abgerufen am: ).
- Spacelift, “Ansible stack settings and execution”. URL: https://docs.spacelift.io/vendors/ansible/reference (abgerufen am: ).
- Spacelift, “Ansible configuration management view”. URL: https://docs.spacelift.io/vendors/ansible/configuration-management (abgerufen am: ).
- Spacelift, “Task”. URL: https://docs.spacelift.io/concepts/run/task (abgerufen am: ).
- Spacelift, “Spacelift cloud provider integrations”. URL: https://docs.spacelift.io/integrations/cloud-providers (abgerufen am: ).
- Semaphore UI, “Task Templates”. URL: https://semaphoreui.com/docs/user-guide/task-templates (abgerufen am: ).
- Semaphore UI, “Inventory”. URL: https://semaphoreui.com/docs/user-guide/inventory (abgerufen am: ).
- Semaphore UI, “Task history and output”. URL: https://semaphoreui.com/docs/user-guide/tasks (abgerufen am: ).
- Semaphore UI, “Semaphore cron and one-time schedule execution”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/services/schedules/SchedulePool.go (abgerufen am: ).
- Spacelift, “Scheduling stack actions”. URL: https://docs.spacelift.io/concepts/stack/scheduling (abgerufen am: ).
- Spacelift, “Custom workflow tools”. URL: https://docs.spacelift.io/vendors/terraform/workflow-tool (abgerufen am: ).
- Spacelift, “Blueprints and Templates for reusable stack configuration”. URL: https://docs.spacelift.io/concepts/blueprint (abgerufen am: ).
- Spacelift, “Introduction to Spacelift Flows”. URL: https://docs.spacelift.io/flows/introduction (abgerufen am: ).
- Spacelift, “Flows Time Blocks”. URL: https://docs.spacelift.io/flows/core-blocks-reference/time-blocks (abgerufen am: ).
- Spacelift, “Flows Business Logic Blocks”. URL: https://docs.spacelift.io/flows/core-blocks-reference/business-logic-blocks (abgerufen am: ).
- Spacelift, “Spacelift Deploy Blocks in Flows”. URL: https://docs.spacelift.io/flows/spacelift-deploy-integration/spacelift-blocks (abgerufen am: ).
- Spacelift, “Flows HTTP Blocks”. URL: https://docs.spacelift.io/flows/core-blocks-reference/http-blocks (abgerufen am: ).
- Spacelift, “Linking Spacelift Deploy and Flows”. URL: https://docs.spacelift.io/flows/spacelift-deploy-integration/setup (abgerufen am: ).
- Spacelift, “Self-hosting Spacelift Flows”. URL: https://docs.spacelift.io/flows/self-hosting (abgerufen am: ).
- Spacelift, “Spacelift Templates and self-service deployment forms”. URL: https://docs.spacelift.io/concepts/template (abgerufen am: ).
- Spacelift, “Pulumi integration”. URL: https://docs.spacelift.io/vendors/pulumi (abgerufen am: ).
- Spacelift, “AWS CloudFormation integration”. URL: https://docs.spacelift.io/vendors/cloudformation (abgerufen am: ).
- Spacelift, “Kubernetes integration”. URL: https://docs.spacelift.io/vendors/kubernetes (abgerufen am: ).
- Semaphore UI, “Semaphore UI authentication”. URL: https://semaphoreui.com/docs/admin-guide/authentication (abgerufen am: ).
- Spacelift, “Spacelift single sign-on”. URL: https://docs.spacelift.io/integrations/single-sign-on (abgerufen am: ).
- Spacelift, “Sensitive environment variables and mounted files”. URL: https://docs.spacelift.io/concepts/configuration/environment (abgerufen am: ).
- Spacelift, “Secrets in Spacelift Flows”. URL: https://docs.spacelift.io/flows/configuration-and-expressions/secrets (abgerufen am: ).
- Spacelift, “HashiCorp Vault authentication for Spacelift runs”. URL: https://docs.spacelift.io/integrations/cloud-providers/oidc/vault-oidc (abgerufen am: ).
- Spacelift, “Spacelift workload OIDC”. URL: https://docs.spacelift.io/integrations/cloud-providers/oidc (abgerufen am: ).
- Semaphore UI, “Semaphore UI audit log and forwarding”. URL: https://semaphoreui.com/docs/admin-guide/audit-log (abgerufen am: ).
- Spacelift, “Spacelift audit trail”. URL: https://docs.spacelift.io/integrations/audit-trail (abgerufen am: ).
- Semaphore UI, “View the Semaphore UI audit log”. URL: https://semaphoreui.com/docs/admin-guide/audit-log/view (abgerufen am: ).
- Semaphore UI, “Semaphore UI webhook integrations”. URL: https://semaphoreui.com/docs/user-guide/integrations (abgerufen am: ).
- Semaphore UI, “Semaphore UI notification channels”. URL: https://semaphoreui.com/docs/admin-guide/notifications (abgerufen am: ).
- Spacelift, “Spacelift notification policies”. URL: https://docs.spacelift.io/concepts/policy/notification-policy (abgerufen am: ).
- Semaphore UI, “Semaphore UI repositories”. URL: https://semaphoreui.com/docs/user-guide/repositories (abgerufen am: ).
- Semaphore UI, “OpenBao secret storage”. URL: https://semaphoreui.com/docs/user-guide/key-store/openbao (abgerufen am: ).
- Semaphore UI, “Devolutions Server secret storage”. URL: https://semaphoreui.com/docs/user-guide/key-store/devolutions-server (abgerufen am: ).
- Semaphore UI, “CyberArk secret storage”. URL: https://semaphoreui.com/docs/user-guide/key-store/cyberark (abgerufen am: ).
Vergleich des Semaphore UI Teams auf Grundlage der oben aufgeführten Dokumentation, Repositories und Produktinformationen. Das Abrufdatum ist für jede Quelle angegeben.
Nützliche Links
Prüfen Sie die Vorgänge, die Ihr Team bereits ausführt, und die Kontrollen, die es benötigt.