Plataforma de gestión de IaC: Semaphore UI vs Spacelift
 18 min de lectura
Spacelift y Semaphore UI ejecutan tanto Ansible como infraestructura como código (IaC). Spacelift Deploy gestiona stacks de infraestructura y cambios sujetos a políticas, mientras que Flows conecta servicios mediante automatizaciones visuales. Semaphore UI reúne las operaciones de Ansible, el aprovisionamiento con Terraform/OpenTofu y el mantenimiento periódico en una interfaz autogestionada. Esta comparación abarca la documentación de Spacelift disponible el 21 de octubre de 2026 y Semaphore UI 2.20.0.
Comenta este artículo con IA


Descripción general
Un entorno nuevo necesita algo más que un terraform apply correcto. Alguien debe configurar sus hosts, desplegar servicios y mantenerlos mediante parches, renovaciones de certificados y copias de seguridad. Cuando estos procedimientos se convierten en trabajo compartido, el equipo necesita un lugar donde gestionar su configuración, delegar la ejecución y consultar lo ocurrido.
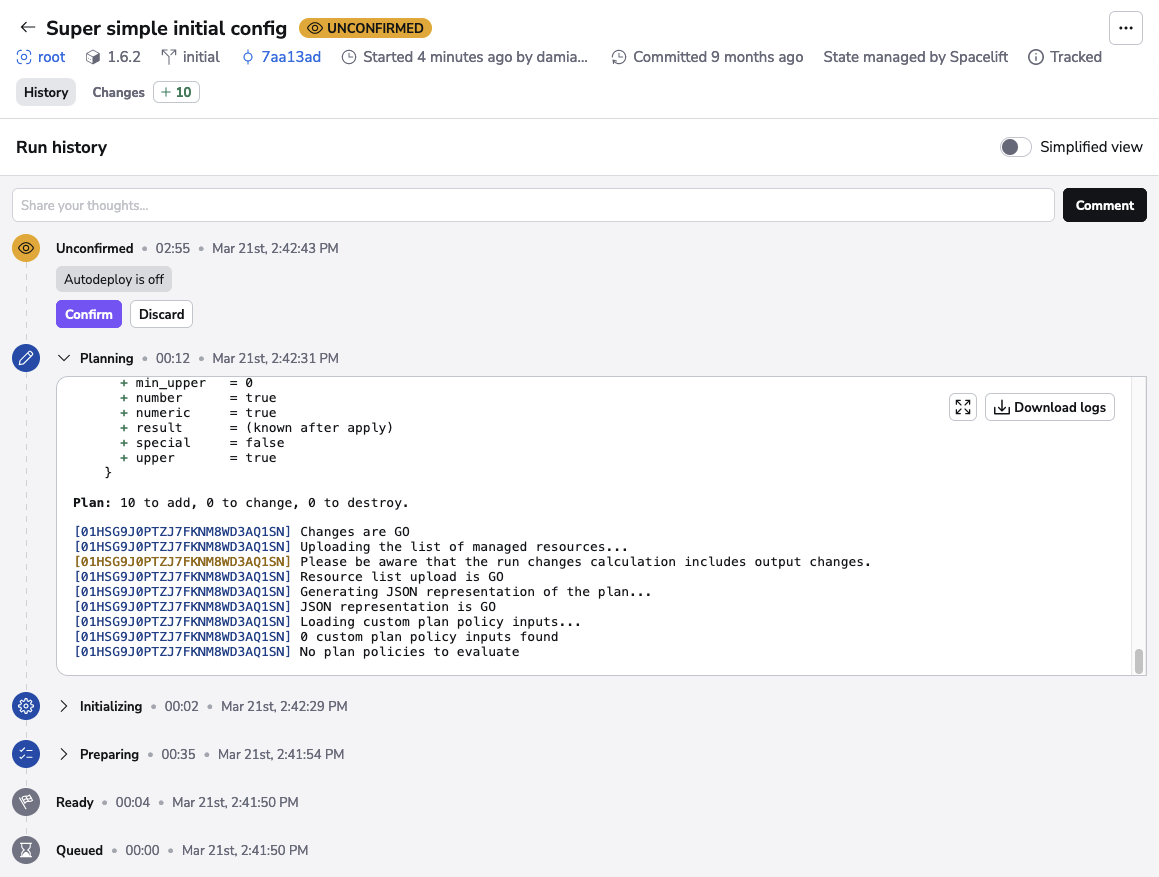
Spacelift Deploy conecta repositorios con stacks de infraestructura. Cada stack contiene su configuración y sus ajustes de ejecución, mientras que las políticas, las revisiones y las dependencias coordinan los cambios. Es compatible con Terraform/OpenTofu, Ansible, Terragrunt, Pulumi, CloudFormation y Kubernetes. Flows amplía la plataforma con un lienzo visual para eventos, integraciones con servicios y acciones de Deploy.
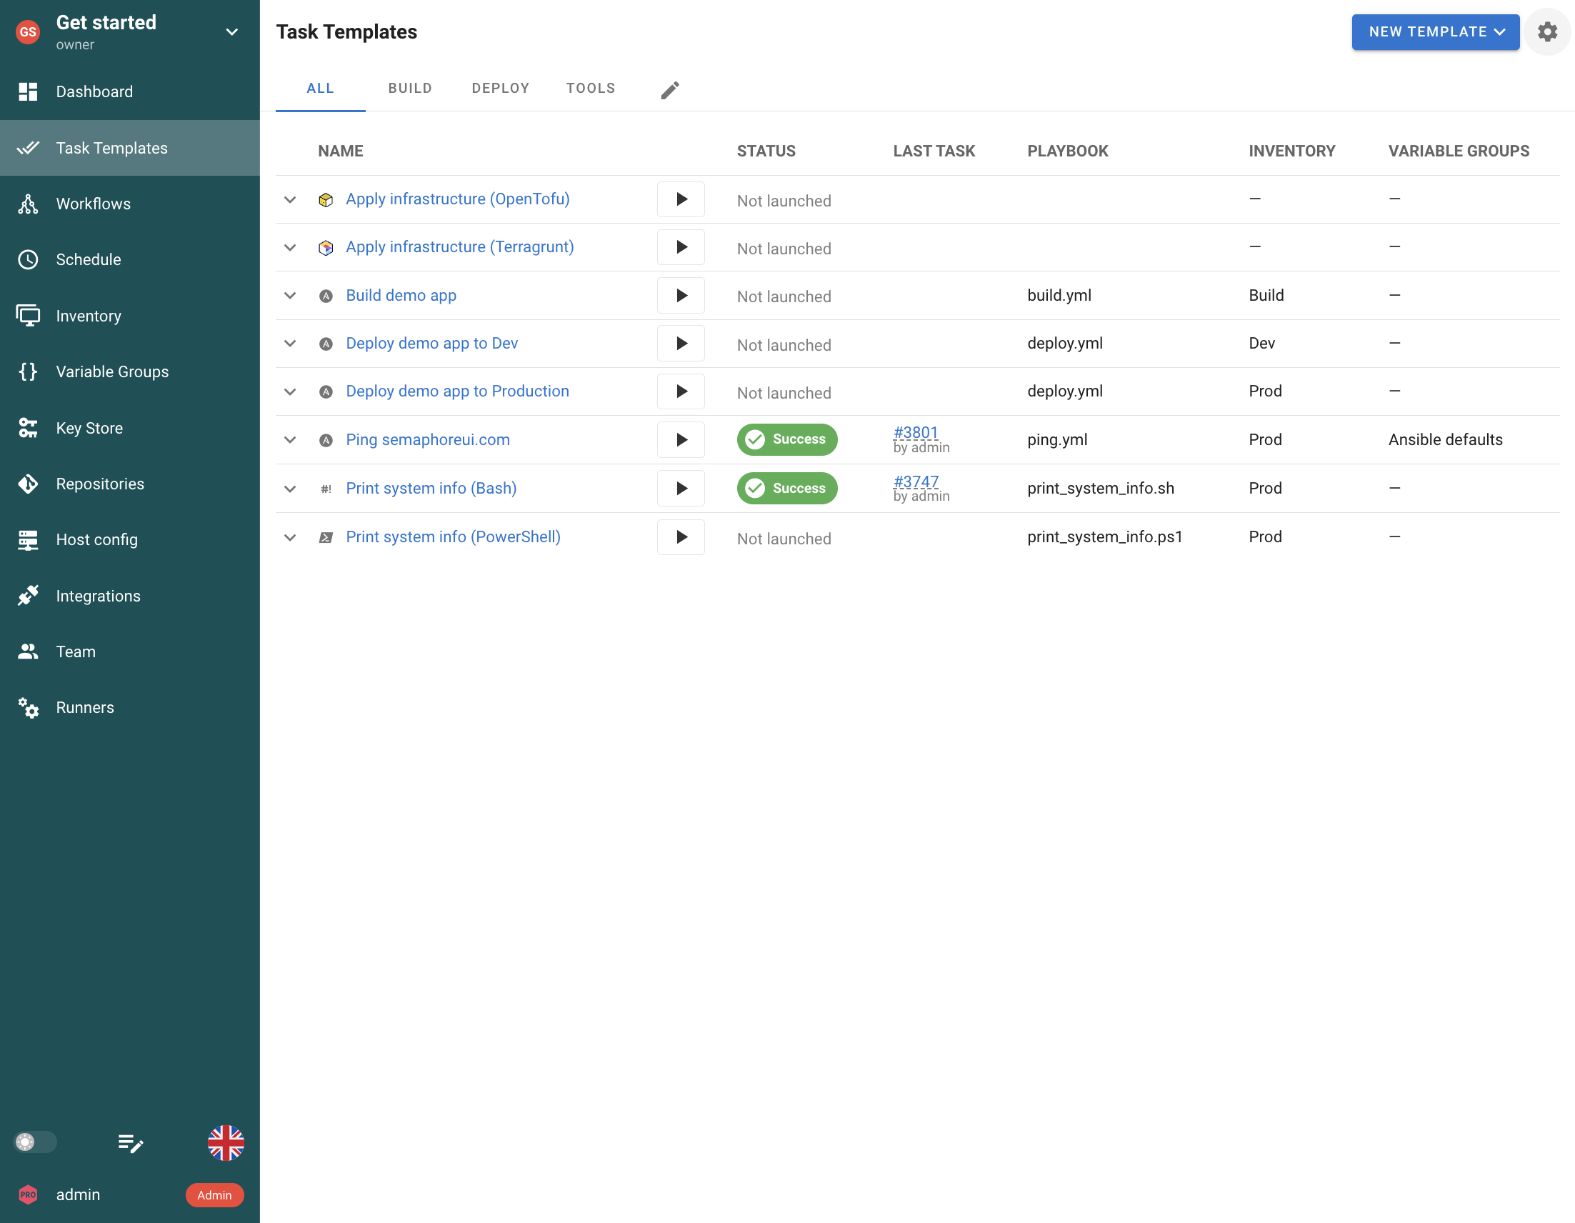
Semaphore UI parte de operaciones reutilizables. Una plantilla de tareas de Ansible combina un playbook con su inventario, credenciales, variables y parámetros de lanzamiento. Las plantillas específicas de Terraform/OpenTofu, Terragrunt, Bash, PowerShell y Python extienden el mismo modelo al aprovisionamiento y otras operaciones. Los proyectos contienen los recursos compartidos, las programaciones repiten los jobs y los workflows conectan los pasos de un procedimiento más largo.
Comparación rápida
Ambas plataformas permiten aprovisionar infraestructura y configurarla con Ansible. Se diferencian en cómo los equipos preparan una operación, comparten su configuración, controlan los cambios y alojan el servicio.
| Criterios | Semaphore UI | Spacelift |
|---|---|---|
| Modelo principal | Proyectos, plantillas reutilizables y workflows | Stacks y políticas de Deploy, automatizaciones visuales de Flows |
| Herramientas de automatización | Plantillas específicas para Ansible, Terraform/OpenTofu, Terragrunt, Bash, PowerShell y Python | Integraciones nativas para Ansible, Terraform/OpenTofu, Terragrunt, Pulumi, CloudFormation y Kubernetes. Bash, PowerShell y Python mediante Tasks o herramientas configuradas en workflows |
| Alojamiento | Binario, paquetes, Docker o Kubernetes autogestionados | SaaS, opciones comerciales autogestionadas y locales |
| Ejecución | Servidor o runners, contenedores de tareas opcionales | Workers alojados o pools de workers privados |
| Programación | Cron y ejecuciones únicas en Community | Programaciones de stacks de Deploy (Business+), bloques de programación de Flows |
| Estado de Terraform | Backend HTTP incorporado en Pro, compatibilidad con backends externos | Estado gestionado del stack o backend externo |
| Control de cambios | Ajustes de plantillas, aprobaciones de workflows y código de automatización | Revisión del plan, políticas de aprobación, OPA/Rego y detección de desviaciones |
| Configuración compartida | Grupos de variables, credenciales e inventarios | Contexts, variables de entorno e integraciones con la nube |
| Control de acceso | Roles de proyecto, permisos por plantilla en Enterprise | Spaces, RBAC y permisos sobre recursos de stacks |
| Licencia y planes | Community con licencia MIT, Pro y Enterprise comerciales | Servicio propietario, plan gratuito y suscripciones de pago |
Un equipo centrado en Ansible puede conservar en Semaphore UI su inventario en Git, sus playbooks y sus procedimientos operativos, y ofrecer a sus compañeros un formulario de lanzamiento preparado. El aprovisionamiento puede utilizar la misma interfaz, con almacenamiento de estado en Pro si el equipo necesita un backend incorporado. Spacelift aplica un modelo basado en stacks tanto a IaC como a Ansible, con un proceso compartido para revisar la infraestructura y decidir políticas. Flows coordina esas acciones con eventos y servicios externos al stack.
Esta diferencia sigue siendo útil después del despliegue. Una copia de seguridad o una comprobación de certificados puede necesitar una configuración guardada, una programación y un resultado claro, mientras que un cambio en una red compartida puede exigir además una evaluación de políticas y la revisión del plan exacto. La plataforma debe ajustarse al trabajo delegado, en lugar de obligar a que cada operación siga el mismo procedimiento.
Comparación de características
La coincidencia entre ambas plataformas se entiende mejor al seguir un entorno desde su aprovisionamiento hasta la operación diaria. Las herramientas compatibles y la gestión del estado determinan qué se puede ejecutar, mientras que los inventarios, los parámetros de lanzamiento, las programaciones y los permisos definen cómo trabajará el equipo.
Instalación y configuración
Un servicio de automatización necesita acceder a los sistemas que gestiona. La ubicación de la aplicación web y la de la máquina que ejecuta un job son decisiones independientes.
| Criterios | Semaphore UI | Spacelift |
|---|---|---|
| Binario nativo independiente | Sí | NoSaaS o servicios en contenedores |
| Plano de control autogestionado | Sí | SíEnterprise+ |
| Edición autogestionada gratuita | SíCommunity con licencia MIT | NoAutogestión de pago |
| Ejecución sin Kubernetes | Sí | SíDeploy en SaaS o ECS, Flows autogestionado requiere EKS |
Spacelift Deploy está disponible como servicio alojado, por lo que el equipo puede utilizarlo sin operar el plano de control. Enterprise+ ofrece opciones completamente autogestionadas, locales y aisladas de Internet, con métodos de instalación en ECS y Kubernetes. Flows es un módulo vinculado por separado que tiene sus propios ajustes de acceso. Su instalación autogestionada documentada requiere una licencia y actualmente utiliza AWS EKS.
Semaphore UI Community ofrece el servicio autogestionado sin coste de licencia. Una instalación mediante binario, paquete nativo o Docker puede aprovechar un servidor existente, y Kubernetes sigue siendo una opción. Esto resulta útil cuando el equipo quiere compartir jobs de aprovisionamiento y mantenimiento sin adquirir un nivel comercial de plataforma autogestionada ni introducir un clúster únicamente para la automatización. El propio equipo opera la aplicación y la base de datos.
Herramientas de automatización y estado
Los equipos suelen aprovisionar con una herramienta y configurar los sistemas resultantes con otra. La ejecución directa de herramientas y un backend de estado compartido determinan qué parte del procedimiento puede permanecer en un único servicio.
| Criterios | Semaphore UI | Spacelift |
|---|---|---|
| Playbooks de Ansible | Sí | Sí |
| Terraform/OpenTofu | Sí | Sí |
| Terragrunt | Sí | Sí |
| Python | SíPlantilla específica | SíTasks (de pago) o herramientas configuradas en workflows |
| PowerShell | SíPlantilla específica | SíTasks (de pago) o herramientas configuradas en workflows |
| Bash | SíPlantilla específica | SíTasks (de pago) o herramientas configuradas en workflows |
| Integración del ciclo de vida de Pulumi | ParcialAutomatización propia mediante CLI o Ansible | SíIntegración nativa de stacks, en versión preliminar |
| Integración del ciclo de vida de CloudFormation | ParcialAutomatización propia mediante CLI o Ansible | SíIntegración nativa de stacks |
| Integración del ciclo de vida de Kubernetes | ParcialAutomatización propia mediante CLI o Ansible | SíIntegración nativa de stacks con kubectl |
| Almacenamiento de estado incorporado | SíPro | Sí |
| Historial de versiones del estado | SíPro | Sí |
Spacelift trata Ansible como un tipo de stack compatible junto con sus integraciones de IaC. Un stack selecciona un playbook y normalmente utiliza el modo de comprobación de Ansible antes de ejecutarlo, con la opción de omitir esa fase. Su vista de gestión de configuración muestra los resultados de hosts y tareas. La gestión del estado de Terraform/OpenTofu y las dependencias entre stacks extienden la misma plataforma a distintas tecnologías de infraestructura. Pulumi tiene su propio ciclo preview/apply, actualmente identificado como integración preliminar. CloudFormation y Kubernetes también cuentan con integraciones nativas de stacks que incluyen revisión de cambios y políticas.
Semaphore UI ofrece plantillas propias para Ansible, Terraform/OpenTofu, Terragrunt, Bash, PowerShell y Python. La automatización existente se ejecuta directamente y su repositorio y ajustes quedan guardados para el siguiente lanzamiento. Un equipo puede usar Ansible para configurar hosts sin describir cada operación de Python o llamada a Terraform en un playbook adicional. Los comandos de Pulumi, CloudFormation y kubectl pueden ejecutarse mediante scripts personalizados o automatización de Ansible, pero Semaphore UI no ofrece ciclos de vida de stacks específicos para ellos. El equipo aporta los comandos, las dependencias y el procedimiento de revisión de cambios de esas herramientas.
Para una comprobación de servicios con PowerShell, Semaphore UI guarda una plantilla de tareas de PowerShell con su repositorio, variables y parámetros de lanzamiento. Spacelift puede ejecutar ese comando mediante Tasks o una herramienta de workflow personalizada dentro del entorno de un stack, y Blueprints o Templates permiten reutilizar su configuración. La diferencia está en la configuración específica del lenguaje, no en si el script puede ejecutarse.
Para el aprovisionamiento, una plantilla de Terraform/OpenTofu de Semaphore UI selecciona el repositorio, el workspace y los grupos de variables reutilizables. Pro añade un backend HTTP de estado incorporado con historial de versiones y gestión desde la interfaz, por lo que el equipo puede mantener el estado compartido junto a los jobs que lo modifican. También se puede utilizar un backend externo existente. Spacelift permite igualmente usar su backend de estado gestionado o uno externo, con el estado integrado en el ciclo de cambios del stack.
Configuración y programación
Un compañero debería poder iniciar una operación preparada sin reconstruir su repositorio, ajustes y credenciales. Las definiciones guardadas y los parámetros de lanzamiento determinan cuánta preparación puede reutilizarse.
| Criterios | Semaphore UI | Spacelift |
|---|---|---|
| Definiciones de automatización guardadas | SíPlantillas de tareas para cada herramienta | SíStacks de Deploy y definiciones de Flows |
| Variables y configuración reutilizables | SíGrupos de variables | SíContexts |
| Formularios de entrada preparados | SíFormularios de las plantillas de tareas | SíBusiness+Infrastructure Templates |
| Automatización programada | Sí | SíDeploy con Business+ y workers privados, bloques Schedule de Flows |
| Comandos de mantenimiento personalizados | Sí | SíPaid plansTasks de Deploy en el entorno de ejecución de un stack |
Spacelift Deploy guarda el repositorio, el entorno de ejecución y la configuración en un stack. Contexts permite compartir variables, archivos y hooks entre stacks. Las Templates de Business ofrecen despliegues de infraestructura mediante formularios, mientras que las Tasks de Deploy de pago aceptan comandos personalizados no interactivos. Son vías útiles de autoservicio, pero una Template de aprovisionamiento y un comando Task puntual tienen fines diferentes.
Semaphore UI guarda una operación como plantilla de tareas. Un ingeniero selecciona el repositorio, los ajustes de la herramienta y los grupos de variables reutilizables, y añade las credenciales y, en el caso de Ansible, un inventario. Un formulario solicita al compañero únicamente los datos que necesita la operación, como el nombre de un servicio o la referencia de un cambio. El equipo puede preparar una solicitud de entorno de Terraform y una comprobación de servicios con PowerShell sin convertir ninguna de ellas en un comando genérico de mantenimiento de stacks.
Una ejecución programada reutiliza esa configuración guardada. Semaphore UI Community admite cron y programaciones de una sola ejecución para copias de seguridad, comprobaciones de certificados y aprovisionamiento. Spacelift Deploy programa ejecuciones de stacks y Tasks a partir de Business, utilizando workers privados. Flows ofrece por separado bloques Schedule con cron e intervalos y ajustes de zona horaria. La diferencia está en dónde se prepara la operación y cómo se conecta con los demás procedimientos del equipo.
Inventario
Una salida del aprovisionamiento resulta útil para las operaciones cuando el siguiente job puede identificar los hosts correctos. El origen del inventario y el modelo de selección de destinos importan más que la mera posibilidad de ejecutar Ansible.
| Criterios | Semaphore UI | Spacelift |
|---|---|---|
| Inventarios de Ansible en Git y dinámicos | SíInventario de proyecto reutilizable | SíArchivos de inventario y plugins de Ansible |
| Limitar una ejecución de Ansible a hosts seleccionados | SíInventario preparado y límite de hosts al iniciar | SíConfiguración de Ansible y argumentos de CLI |
Los stacks de Ansible de Spacelift utilizan el inventario y los ajustes de comandos configurados para ese playbook. Por tanto, los inventarios existentes en Git y los plugins de descubrimiento de Ansible pueden seguir formando parte de la automatización. Las dependencias entre stacks pueden proporcionar salidas de infraestructura, pero el playbook o el inventario deben utilizar esos valores para identificar sus destinos.
Semaphore UI convierte el inventario en un recurso reutilizable del proyecto. Una plantilla de tareas puede seleccionar un inventario INI o YAML, una definición en Git o un origen dinámico de Ansible. Un equipo que descubre hosts mediante NetBox o API de la nube puede reutilizar esa definición en plantillas de despliegue, renovación de certificados y copias de seguridad, sin mantener una lista de hosts separada para cada operación.
Para recuperar un único host, una operación de Ansible preparada puede utilizar un inventario restringido o un límite de hosts habilitado. Esto reduce el trabajo necesario para dirigir la reparación, aunque el rol y la configuración de la plantilla siguen determinando qué puede iniciar el operador. Ni una etiqueta de inventario ni un límite de Ansible constituyen una política de autorización independiente por host.
Ejecución
Una copia de seguridad programada y una ejecución de aprovisionamiento necesitan un entorno de ejecución que alcance sus destinos. La instalación del plano de control es independiente de la ubicación de esa capacidad de ejecución.
| Criterios | Semaphore UI | Spacelift |
|---|---|---|
| Ejecución en redes privadas | SíRunners | SíStarter+Workers privados |
| Enrutamiento de ejecución | SíProEtiquetas de runner en plantillas o inventarios | SíPool de workers asignado a un stack |
| Ejecución de jobs en contenedores | SíProEjecutor Docker | Sí |
| Controles de ejecución simultánea | SíLímites de plantilla, proyecto e instancia | SíCapacidad de workers y operaciones serializadas del stack |
Spacelift Deploy ejecuta jobs en workers alojados o privados. Un pool privado permite que el código de infraestructura y Ansible accedan a sistemas dentro de la red del equipo y está incluido a partir de Starter+. Los ajustes del stack seleccionan el pool de workers y la imagen de ejecución. Las Tasks de Deploy se serializan con otras operaciones que modifican el estado de ese stack para evitar ejecuciones superpuestas.
Semaphore UI puede empezar ejecutando tareas en su servidor y utilizar runners cerca de hosts privados o ubicaciones remotas. Community incluye runners globales. Pro añade runners de proyecto, enrutamiento por etiquetas y ejecución de tareas en Docker, mientras que Enterprise incorpora la ejecución en Kubernetes. Un proyecto puede dirigir sus comprobaciones de certificados a la red de los hosts y mantener el aprovisionamiento y la verificación en la misma interfaz.
Para una verificación con Python o una operación de mantenimiento con PowerShell, el runner necesita el intérprete correspondiente y acceso de red. Un contenedor de tareas puede proporcionar un conjunto de dependencias reproducible. Instalar el servicio web en Docker no aísla por sí solo cada job, y la recopilación de salidas de workflows de Semaphore UI utiliza actualmente el ejecutor local en lugar de los ejecutores Docker o Kubernetes.
Flujos de trabajo
Crear un servidor, configurarlo y comprobar la aplicación forman un solo procedimiento, aunque cada paso lo ejecute una herramienta distinta. Los workflows coordinan ese procedimiento y el camino que se sigue tras un fallo.
| Criterios | Semaphore UI | Spacelift |
|---|---|---|
| Workflows visuales | SíPlantillas, aprobaciones y ramas | SíLienzo de Flows y bloques de integración |
| Procedimientos con varias herramientas | SíConexión de plantillas nativas de herramientas | SíBloques de Flows y acciones de Deploy |
| Puntos de aprobación humana | SíNodos de aprobación | SíPolíticas de aprobación de Deploy y revisión de ejecuciones |
| Pasar valores de flujo de trabajo | Sí | Sí |
Spacelift Flows conecta eventos, condiciones, transformaciones de datos y acciones de servicios en un lienzo visual. Los bloques de Deploy pueden iniciar ejecuciones o Tasks, seguir su progreso y confirmar o revisar cambios. Esto resulta útil cuando una alerta o un ticket debe coordinar trabajo de infraestructura con notificaciones y otros servicios. Por separado, las dependencias entre stacks de Deploy ordenan los cambios de infraestructura y asignan las salidas disponibles de los stacks.
Los workflows de Semaphore UI conectan plantillas de tareas preparadas mediante rutas de éxito y fallo, aprobaciones y esperas. Una plantilla de OpenTofu puede crear el entorno, Ansible configurarlo y Python comprobar el endpoint. Las mismas plantillas siguen disponibles para el aprovisionamiento o la recuperación independientes. Un nodo de aprobación puede pausar un cambio sensible sin necesitar un servicio de orquestación separado. En 2.20, la aprobación depende del permiso para ejecutar las tareas del proyecto. Se ha anunciado un rol de aprobador independiente para 2.21.
Semaphore UI 2.20 recopila set_stats de Ansible, salidas de Terraform/OpenTofu/Terragrunt y JSON de Bash, PowerShell o Python, y después asigna esos valores a parámetros posteriores. Esto funciona en el servidor o en un runner con el ejecutor local, no con los ejecutores Docker o Kubernetes. Flows transmite y transforma datos de eventos entre bloques. Las dependencias de salidas de Deploy tienen límites específicos de cada herramienta, incluidos los stacks de Ansible y Kubernetes, que pueden recibir valores sin generar salidas de stack referenciables.
Semaphore UI reutiliza plantillas individuales, pero no puede insertar un workflow completo dentro de otro. El equipo puede conservar procedimientos reutilizables como plantillas u orquestar workflows separados mediante la API, lo que requiere gestionar la conexión y los resultados. Transmitir la dirección de un host también es distinto de transferir un archivo de plan guardado, que necesita almacenamiento accesible o una transferencia explícita.
Controles de cambios de infraestructura
La siguiente cuestión es cómo coordinar un cambio que abarque aprovisionamiento y configuración, y qué decisiones debe exigir la plataforma antes de llevarlo a producción.
| Criterios | Semaphore UI | Spacelift |
|---|---|---|
| Aplicar el plan revisado | ParcialGuardar y reutilizar el plan de forma explícita | Sí |
| Comprobaciones programadas de desviaciones | ParcialPlan programado y tratamiento personalizado | SíStarter+Workers privados |
| Motor de políticas incorporado | NoLas tareas pueden ejecutar comprobaciones externas | SíStarter+OPA / Rego |
| Registro privado de módulos | NoUso de un registro externo | Sí |
Spacelift ofrece un ciclo de vida con seguimiento para planificar, revisar y aplicar cambios de infraestructura. Las políticas de aprobación definen los requisitos de revisión, mientras que las políticas OPA/Rego evalúan decisiones como si un cambio propuesto puede continuar. La detección de desviaciones en workers privados comprueba las diferencias respecto de la configuración prevista y puede iniciar una reconciliación. Un registro privado de módulos ayuda a distribuir y probar módulos de infraestructura comunes.
La diferencia importa cuando la aprobación debe cubrir un plan exacto de Terraform. Spacelift integra la revisión del plan en la ejecución registrada. La tarea de Terraform predeterminada de Semaphore UI no conserva automáticamente un plan para aplicar después ese mismo archivo, por lo que el procedimiento necesita almacenar y reutilizar el plan de forma explícita. La transmisión de valores entre workflows no transfiere el archivo del plan. Los planes programados de Semaphore UI también pueden servir para comprobar desviaciones, pero la clasificación de resultados y la corrección siguen formando parte de la automatización del equipo, en lugar de un motor incorporado de políticas o desviaciones.
Estos controles importan cuando un equipo de plataforma debe imponer reglas de infraestructura para toda la organización o distribuir módulos aprobados. Semaphore UI puede ejecutar herramientas de validación externas, utilizar módulos de un registro existente y programar comprobaciones de planes, pero el equipo debe implementar las decisiones de políticas y la respuesta a desviaciones. Para una solicitud de entorno preparada, una copia de seguridad o una reparación de servicio que no necesite esos controles centralizados, las plantillas específicas pueden cubrir la operación sin esa capa más amplia de gobernanza.
Control de acceso y autenticación
Compartir un job implica decidir quién puede editarlo, quién puede ejecutarlo y cómo se autentican esas personas. Un formulario de lanzamiento, por sí solo, no delimita la autorización.
| Criterios | Semaphore UI | Spacelift |
|---|---|---|
| Acceso basado en roles | Sí | Sí |
| Roles personalizados | SíEnterprise | Sí |
| Permisos de lanzamiento delimitados | SíEnterprisePlantillas individuales | SíRecursos dentro de un Space |
| Inicio de sesión único con OIDC | SíPro | SíPaid plans |
| Inicio de sesión único SAML | NoUso de OIDC como alternativa | SíEnterprise |
Spaces de Spacelift permite delegar el acceso a stacks, políticas, pools de workers y otros tipos de recursos dentro de un Space. Las asignaciones RBAC se aplican al ámbito de Space, en lugar de tomar un stack individual como límite de permisos. Contexts comparte variables de entorno, archivos y hooks, lo que permite al equipo de plataforma distribuir una configuración común mientras cada equipo gestiona sus propios stacks. Las integraciones nativas con AWS, Azure y Google Cloud obtienen credenciales temporales para las ejecuciones y convierten el acceso a las cuentas de la nube en parte de la configuración de la plataforma.
Los proyectos de Semaphore UI reúnen plantillas, repositorios, inventarios, credenciales y grupos de variables. Los roles de proyecto de Community ya permiten compartir automatización con compañeros autorizados para iniciar jobs. Un ingeniero puede preparar una operación con su configuración de destinos y credenciales, y otro miembro del equipo puede ejecutarla y revisar el resultado registrado sin configurar un entorno local separado.
Los roles personalizados de Enterprise y los permisos de ejecución por plantilla permiten una delegación más precisa. Por ejemplo, se puede dar a un equipo de soporte acceso a una operación preparada de reinicio de servicios en lugar de permisos generales de edición del proyecto. La acción permitida resulta de la combinación de la automatización, la configuración de la plantilla y los permisos del rol. Un formulario recoge los datos solicitados, mientras que la autorización real sigue siendo responsabilidad del rol.
Semaphore UI Pro admite autenticación mediante LDAP/Active Directory y OIDC, además de TOTP local. Spacelift admite proveedores de identidad externos, OIDC en los planes de pago y SAML en Enterprise. Esta puede ser una diferencia decisiva cuando la organización exige SAML directo. Semaphore UI puede utilizar en su lugar un proveedor de identidad compatible con OIDC, mientras los roles de la aplicación siguen controlando las operaciones permitidas.
Secretos
Una operación preparada necesita credenciales sin pedir a quien la inicia que pegue una clave o un token. La diferencia importante es cómo la plataforma almacena u obtiene esos valores.
| Criterios | Semaphore UI | Spacelift |
|---|---|---|
| Credenciales SSH almacenadas | SíKey Store | SíArchivos sensibles montados |
| Variables y archivos sensibles | SíSecretos y referencias al almacén de claves | SíVariables sensibles y archivos montados |
| Acceso a HashiCorp Vault | SíProAlmacén de secretos externo configurado | SíPaid plansRelación de confianza OIDC y consulta durante la ejecución |
| OpenBao | SíPro | ParcialConsulta personalizada durante la ejecución |
| AWS Secrets Manager | SíEnterprise | ParcialCredenciales de AWS, consulta desde la automatización |
| Azure Key Vault | SíEnterprise | ParcialCredenciales de Azure, consulta desde la automatización |
| Devolutions Server | SíEnterprise | ParcialConsulta personalizada durante la ejecución o mediante API |
| CyberArk | SíEnterpriseIntegración REST de PVWA | ParcialConsulta personalizada durante la ejecución o mediante API |
Spacelift Deploy almacena valores sensibles de entorno y archivos montados, y Contexts reutiliza la configuración entre stacks. Sus integraciones con la nube y OIDC para cargas de trabajo pueden proporcionar credenciales temporales, incluido el acceso a HashiCorp Vault. Flows dispone de secretos de proyecto que los bloques y las instalaciones de aplicaciones referencian durante la ejecución. El equipo configura la relación de confianza y la consulta correspondientes al servicio que utiliza.
El almacén de claves de Semaphore UI ofrece claves SSH y contraseñas reutilizables para repositorios y plantillas de automatización. Pro añade integraciones con HashiCorp Vault y OpenBao, mientras que Enterprise incorpora AWS Secrets Manager, Azure Key Vault, Devolutions Server y CyberArk. Un ingeniero puede preparar la referencia a las credenciales junto al inventario y las variables, de modo que un compañero inicie el job aprobado de copia de seguridad o configuración sin reconstruir el acceso a los secretos en cada ejecución.
Estos enfoques resuelven tareas de configuración distintas. Semaphore UI presenta la conexión al almacén de secretos compatible dentro de la configuración de automatización. La federación de identidad de Spacelift resulta útil cuando el acceso a la nube o a Vault debe concederse a una ejecución concreta sin credenciales permanentes del proveedor. Obtener secretos, autorizar el lanzamiento y definir qué puede hacer la automatización con esas credenciales siguen siendo decisiones independientes.
La automatización de Spacelift también puede acceder a OpenBao, almacenes de secretos de la nube, Devolutions Server o CyberArk mediante un SDK, una CLI o una llamada HTTP. Estas consultas personalizadas requieren código de ejecución y gestión de credenciales. No equivalen a seleccionar un almacén de secretos configurado en el almacén de claves de Semaphore UI. Las integraciones nativas de identidad en la nube conceden credenciales a una ejecución, pero no recuperan automáticamente todos los secretos que necesita la operación.
Registros y auditoría
Un despliegue fallido requiere detalles de ejecución, mientras que una revisión de acceso necesita un registro de quién cambió la configuración. Son registros distintos y deben compararse por separado.
| Criterios | Semaphore UI | Spacelift |
|---|---|---|
| Historial y salida de ejecución | Sí | Sí |
| Resúmenes de hosts de Ansible | SíPro | Sí |
| Historial de auditoría administrativa | SíRegistro de auditoría para administradores, requiere activar el registro | SíEnterpriseCambios en recursos e interfaz de auditoría de la cuenta |
| Reenvío de eventos de auditoría | SíProTLS Syslog y Splunk HEC | SíEnterpriseWebhooks de auditoría |
Spacelift conserva las ejecuciones y sus logs, y su vista de gestión de configuración de Ansible agrupa los resultados de hosts y tareas. Semaphore UI conserva el estado, la salida y los detalles de lanzamiento de las tareas, y Pro añade un resumen de hosts de Ansible. Para una comprobación de certificados o un job de aplicación de parches, ese resumen ayuda al operador a identificar el host afectado y abrir los detalles de la tarea fallida sin buscar en un único log indiferenciado.
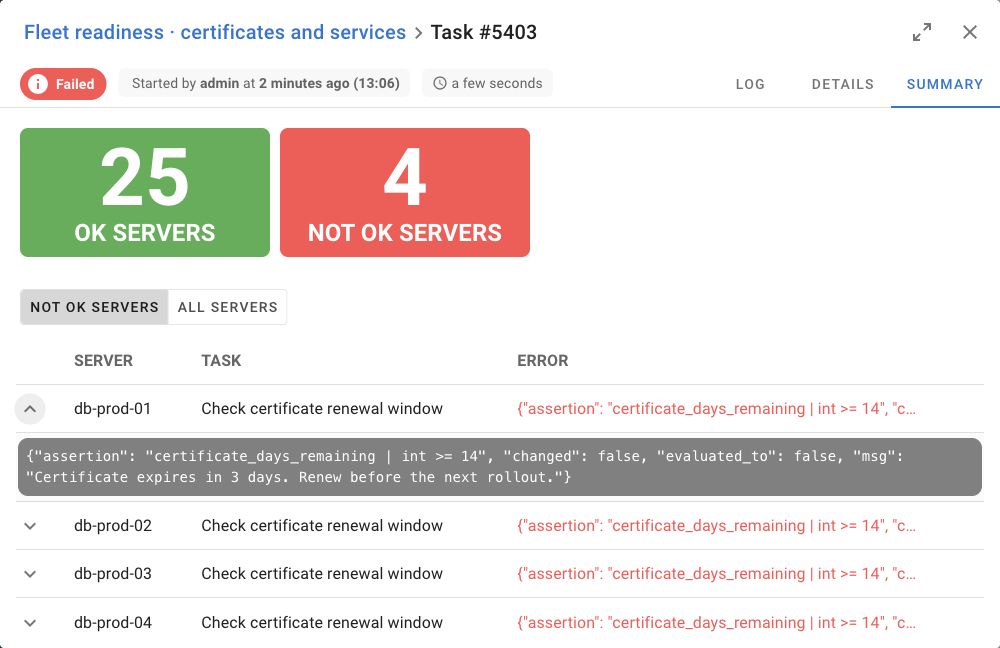
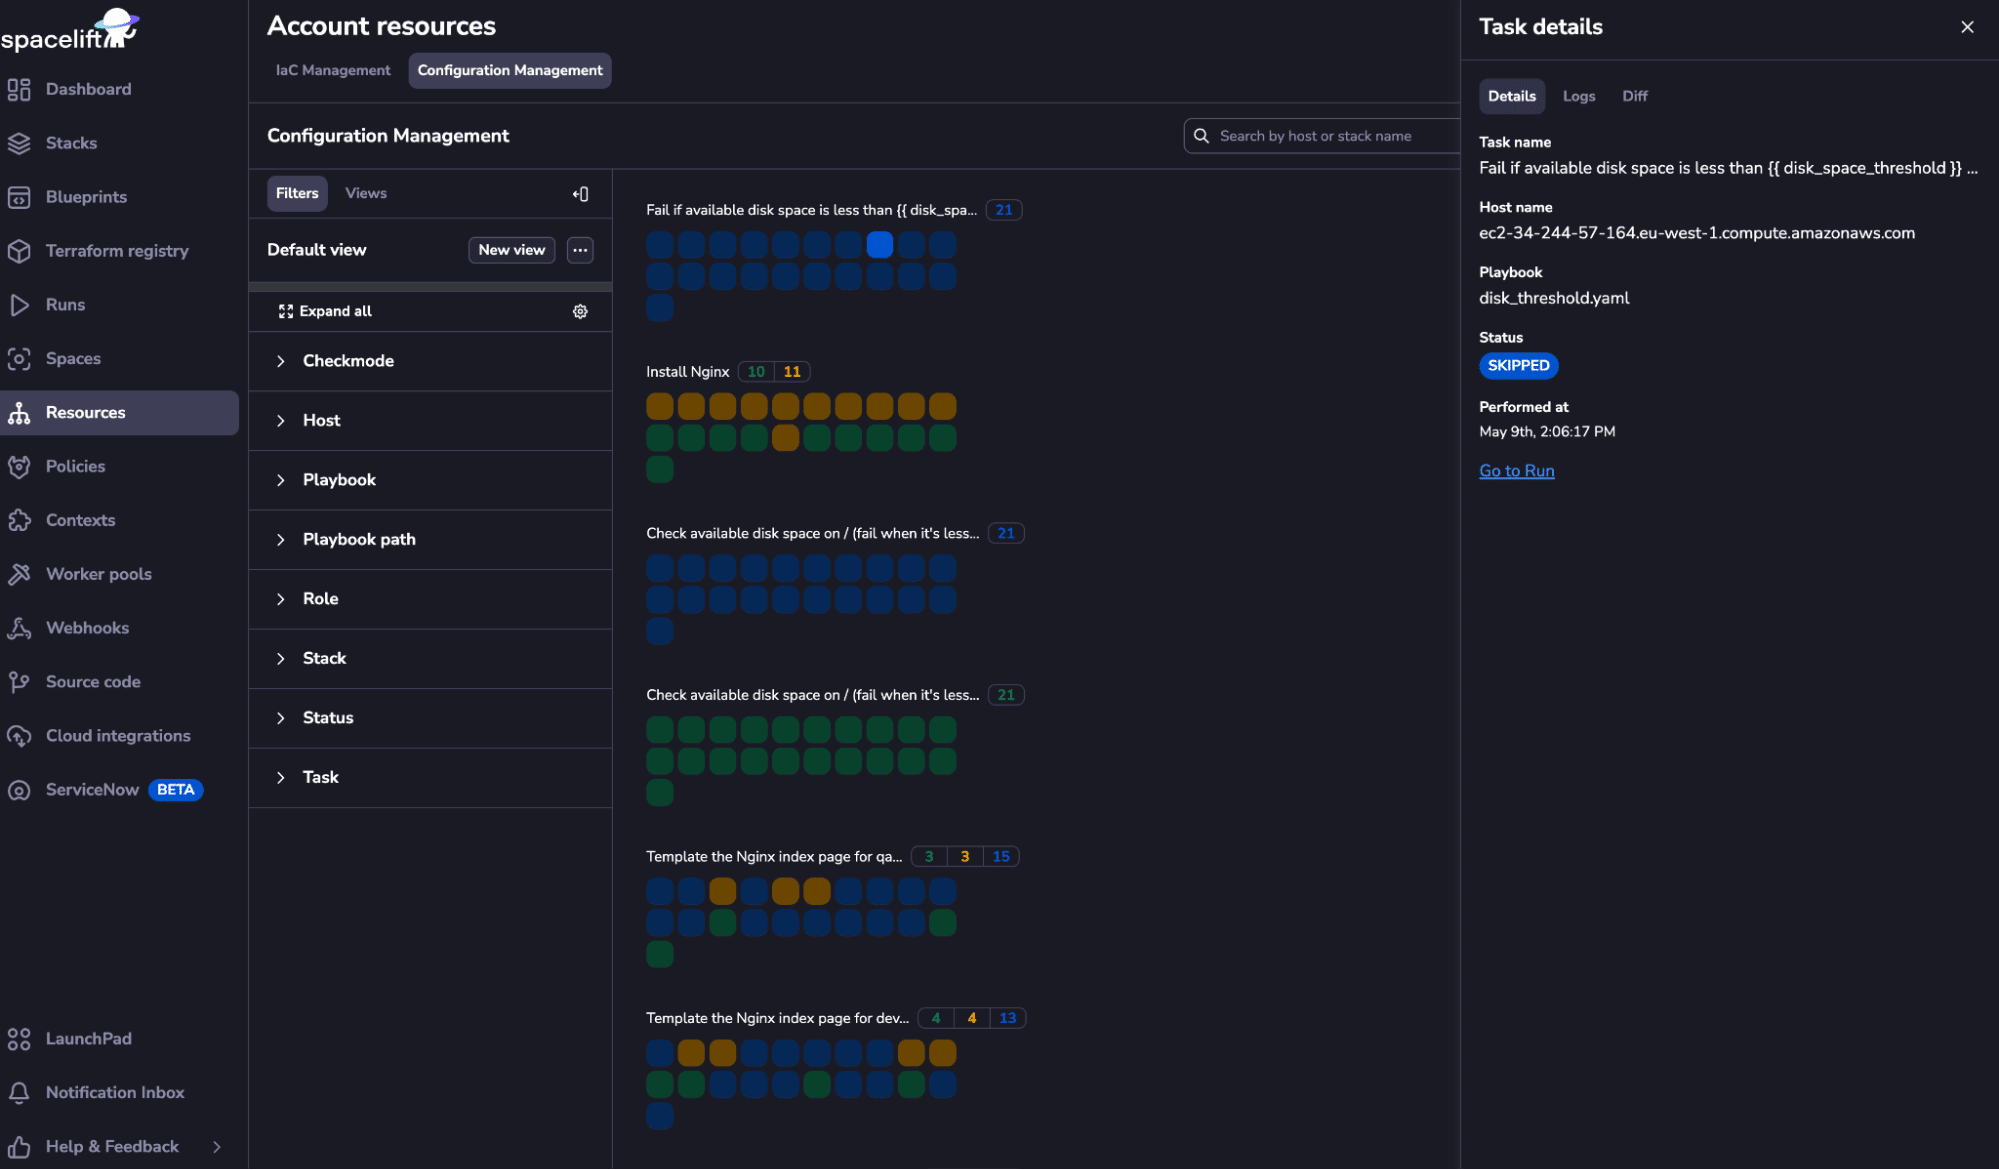
Los registros de auditoría administrativa responden a una pregunta distinta. Semaphore UI dispone de una vista de logs de auditoría para administradores cuando se habilita el registro, y Pro permite reenviarlos mediante TLS Syslog o Splunk HEC. Spacelift Enterprise ofrece una interfaz de auditoría de operaciones que modifican recursos y reenvío mediante webhooks. El equipo de seguridad puede dirigir esos eventos a su SIEM existente, mientras la salida de las tareas sigue disponible para resolver problemas operativos.
Integraciones y notificaciones
Una compilación, una alerta de monitorización o una solicitud de servicio pueden iniciar la operación. Las conexiones mediante API y webhooks determinan cómo llega ese evento al job preparado y cómo vuelve su resultado al proceso que lo rodea.
| Criterios | Semaphore UI | Spacelift |
|---|---|---|
| API de automatización | SíREST | SíGraphQL |
| Activadores por eventos entrantes | SíReglas de coincidencia y extracción de parámetros | SíEndpoints HTTP de Flows |
| Notificaciones de ejecución | SíCorreo, Slack, Teams y otros canales | SíPolíticas de notificación e integraciones de Flows |
| Integración con repositorios Git | SíObjetos de repositorio reutilizables | SíIntegración VCS del stack |
Spacelift Deploy conecta los cambios en repositorios con ejecuciones de stacks e incluye políticas de notificación para mensajes de Slack, webhooks y actualizaciones de pull requests. Flows amplía este modelo con eventos HTTP entrantes, acciones de servicios externos y bloques de ejecuciones o Tasks de Deploy. Esto aporta valor cuando las acciones de infraestructura forman parte de un proceso más amplio de gestión de tickets o respuesta a incidentes.
Semaphore UI ofrece una API REST e integraciones de webhooks entrantes con reglas de coincidencia y extracción de parámetros. Un pipeline puede publicar una aplicación y transmitir después su versión a una plantilla de despliegue. Un sistema de monitorización puede solicitar una comprobación o una operación de recuperación preparada. La plantilla mantiene juntos el inventario, las variables y las credenciales, mientras el sistema de origen conserva su propio historial de compilaciones o alertas.
Las notificaciones incorporadas de Semaphore UI incluyen correo electrónico, Slack, Microsoft Teams, Telegram, Rocket.Chat, DingTalk y Gotify. Permiten que un compañero vea que una copia de seguridad programada o un despliegue necesita atención y vuelva al resultado. En un proceso basado en API que deba esperar, la integración también comprueba el estado final de la tarea. Una notificación con un enlace no equivale a una aprobación dentro del servicio de chat.
Automatización asistida por IA
| Criterios | Semaphore UI | Spacelift |
|---|---|---|
| Conector MCP | Sí | SíOficial |
Ambas plataformas exponen API que un asistente puede utilizar mediante una integración adecuada. Spacelift ofrece una API GraphQL y un endpoint MCP oficial con ámbitos de lectura y escritura, además de otras capacidades orientadas a infraestructura en su oferta Intelligence. Semaphore UI ofrece una API REST, conectores MCP de la comunidad y ha anunciado soporte MCP oficial para Pro en 2.21.0.
La documentación pública y el código fuente de Semaphore UI también ayudan a los asistentes de programación a trabajar con operaciones existentes. Con un playbook, la configuración de su plantilla y la salida de una tarea fallida, Claude Code o Codex pueden ayudar a investigar un problema de configuración o preparar una integración mediante API. Ese contexto para el diagnóstico resulta útil independientemente de una conexión MCP.
Licencias y soporte
Spacelift comercializa una plataforma más amplia de gobernanza de infraestructura, con opciones alojadas y autogestionadas comerciales. Semaphore UI ofrece un servicio autogestionado centrado en la automatización, empezando por una edición Community gratuita con licencia MIT. Lo útil es comparar el alcance y el soporte que necesita el equipo, no contar funciones.
Opciones de Spacelift
Spacelift es propietario y dispone de un plan alojado gratuito y suscripciones de pago. Starter+ incluye workers privados, detección de desviaciones y el motor de políticas. Business añade programación avanzada, mientras que el despliegue completamente autogestionado, local y aislado de Internet figura en Enterprise+. Estas condiciones corresponden a los planes de Deploy. Flows es un módulo vinculado por separado, por lo que conviene confirmar su disponibilidad junto con las funciones necesarias de Deploy. Spacelift aporta más valor cuando los controles compartidos de infraestructura y la orquestación entre servicios forman parte de las responsabilidades del equipo de plataforma.
Ediciones de Semaphore UI
Community cubre el servicio básico de automatización compartida, incluidas las plantillas específicas de herramientas, los workflows, las programaciones, los roles de proyecto y el historial de ejecución. Pro añade almacenamiento de estado, runners de proyecto, ejecución de tareas en Docker, integraciones con almacenes de secretos externos y soporte del proveedor en horario laboral. Enterprise incorpora roles personalizados, permisos por plantilla, ejecución de tareas en Kubernetes, alta disponibilidad y opciones de soporte a medida. El equipo puede añadir estas capacidades sin cambiar de familia de producto.
Costes operativos
Para un equipo que comparte procedimientos de Ansible y determinados jobs de Terraform/OpenTofu, Semaphore UI puede ser una opción más sencilla y económica. Una instalación mediante binario o paquete nativo aprovecha un servidor existente, sin necesidad de comprar una edición completamente autogestionada para operar el plano de control. El equipo sigue manteniendo el servidor, la base de datos y las dependencias de automatización, pero su inversión puede centrarse en ese servicio.
El servicio alojado de Spacelift libera al equipo del alojamiento del plano de control, y sus capacidades de políticas y gestión de stacks pueden justificar una suscripción más amplia. La cuestión práctica es si esos controles resuelven trabajo que el equipo tendría que implementar por su cuenta o si los jobs preparados, el estado compartido y las reglas de acceso necesarias ya cubren la necesidad.
Cómo elegir
Conviene partir del trabajo que los compañeros necesitan realizar. Preparar una operación repetible de mantenimiento de hosts y gobernar cambios de infraestructura en muchos stacks son necesidades relacionadas, pero no siempre exigen el mismo alcance de plataforma.
Cuándo elegir Spacelift
Spacelift encaja cuando el equipo de plataforma necesita un proceso común basado en Git para cambiar infraestructura en muchos stacks. Las políticas de planes, la detección de desviaciones, la distribución de módulos y las dependencias entre stacks son razones concretas para elegirlo. Su integración nativa de Ansible mantiene la configuración dentro del mismo modelo de gobernanza que Terraform/OpenTofu, Pulumi o CloudFormation. Flows resulta pertinente cuando ese proceso también requiere coordinación por eventos con monitorización, tickets y otros servicios.
Cuándo elegir Semaphore UI
Semaphore UI encaja cuando el equipo necesita un servicio compartido para operaciones de Terraform/OpenTofu, Ansible, Bash, PowerShell o Python, con plantillas específicas, parámetros de lanzamiento y programaciones. El punto de partida puede ser el aprovisionamiento de infraestructura, el mantenimiento de hosts o ambos.
Las plantillas de Terraform/OpenTofu y Terragrunt mantienen juntos el repositorio, las variables y las credenciales, con almacenamiento de estado opcional en Pro. Los inventarios de Ansible sirven para operaciones preparadas de aplicación de parches, despliegue y recuperación. Los workflows conectan estas plantillas cuando un procedimiento utiliza varias herramientas, mientras cada operación sigue disponible por separado.
La instalación autogestionada en un servidor existente y el soporte comercial opcional permiten centrar la inversión en el servicio de operaciones. Spacelift encaja mejor cuando las políticas de planes para toda la organización, el tratamiento incorporado de desviaciones y la gobernanza de múltiples stacks son requisitos de ese servicio.
Usar Semaphore UI junto con Spacelift
El equipo de plataforma puede mantener Spacelift a cargo del aprovisionamiento sujeto a controles y utilizar Semaphore UI para las operaciones posteriores sobre hosts. Por ejemplo, Spacelift crea la red y los servidores aprobados, y después un bloque HTTP Request de Flows o una integración de CI transmite sus identificadores a la API de Semaphore UI. Semaphore UI aplica la configuración de Ansible y posteriormente ejecuta copias de seguridad programadas, comprobaciones de certificados y operaciones de servicio delegadas.
El equipo implementa esta conexión mediante API con un token de alcance limitado y acceso de red, pasa los identificadores de destino a la plantilla preparada y comprueba el estado final de la tarea antes de dar por completada la transferencia de responsabilidad. Es una integración personalizada, no un conector automático de Spacelift.
Esta división tiene sentido cuando los controles de cambios de Spacelift son necesarios y Semaphore UI ofrece una interfaz operativa más adecuada para jobs periódicos o delegados. Conviene mantener el trabajo en Spacelift cuando sus parámetros, permisos, programaciones y ejecución ya satisfacen las necesidades de los usuarios.
Preguntas frecuentes
¿Qué plataforma encaja con un equipo de operaciones centrado en Ansible?
Semaphore UI conecta playbooks con inventarios reutilizables, credenciales, grupos de variables, formularios de lanzamiento y programaciones. Encaja con equipos que comparten aplicación de parches, cambios de servicios, copias de seguridad y aprovisionamiento. Spacelift también tiene una integración nativa de Ansible y resulta especialmente pertinente cuando esos jobs necesitan las mismas revisiones de stacks y controles de políticas que los cambios de IaC del equipo.
¿Puede la automatización permanecer dentro de nuestra red?
Semaphore UI es autogestionado y permite colocar runners cerca de los sistemas privados. Los workers privados de Spacelift mantienen la ejecución en la infraestructura del equipo mientras el plano de control sigue siendo SaaS y están disponibles a partir de Starter+. Un plano de control de Spacelift completamente autogestionado es una opción separada de Enterprise+. Hay que determinar si el requisito afecta a la ejecución de jobs, al plano de control o a ambos.
¿Necesitamos un servicio de estado de Terraform separado con Semaphore UI?
No si se elige el backend HTTP incorporado de Pro, que ofrece workspaces, historial de versiones y gestión desde la interfaz para el estado de Terraform/OpenTofu. También se puede conservar un backend externo existente. El bloqueo y la reutilización exacta del plan guardado deben configurarse para los comandos reales de las tareas, sin asumir que un backend de estado aporta todo el proceso de revisión.
¿Qué necesita una implementación separada al migrar desde Spacelift?
Conviene revisar las políticas de aprobación, las decisiones OPA/Rego, la detección y corrección de desviaciones, la distribución de módulos y las dependencias entre stacks. Semaphore UI cubre jobs preparados de aprovisionamiento y operaciones, pero importar el código subyacente no recrea esos controles de Spacelift. Sus workflows, backend de estado y programaciones pueden cubrir una necesidad operativa concreta cuando no hacen falta esos controles más amplios.
¿Podemos conservar Spacelift para aprovisionar y usar Semaphore UI para las operaciones?
Sí. Una integración puede transmitir identificadores de infraestructura aprobada de Spacelift a una operación preparada de Semaphore UI mediante su API. Semaphore UI puede ejecutar después la configuración de Ansible, copias de seguridad programadas, comprobaciones de certificados y acciones de servicio delegadas. La integración debe aportar los parámetros necesarios y comprobar la finalización cuando el proceso que la rodea depende del resultado.
¿Te resultó útil este artículo?
Fuentes
- Spacelift, “Ansible automation and configuration management”. URL: https://spacelift.io/blog/ansible-automation (consultado el: ).
- Semaphore UI, “Semaphore automation applications”. URL: https://semaphoreui.com/docs/user-guide/apps (consultado el: ).
- Semaphore UI, “Semaphore installation methods and dependencies”. URL: https://semaphoreui.com/docs/admin-guide/installation (consultado el: ).
- Semaphore UI, “Semaphore global runners”. URL: https://semaphoreui.com/docs/admin-guide/runners/ (consultado el: ).
- Semaphore UI, “Semaphore workflow nodes and approvals”. URL: https://semaphoreui.com/docs/user-guide/workflows (consultado el: ).
- Semaphore UI, “Semaphore Community, Pro and Enterprise”. URL: https://semaphoreui.com/pricing (consultado el: ).
- Semaphore UI, “Semaphore Terraform HTTP backend”. URL: https://semaphoreui.com/docs/user-guide/apps/terraform/states (consultado el: ).
- Semaphore UI, “Semaphore project access”. URL: https://semaphoreui.com/docs/user-guide/projects (consultado el: ).
- Semaphore UI, “Semaphore variable groups”. URL: https://semaphoreui.com/docs/user-guide/environment (consultado el: ).
- Semaphore UI, “Semaphore scheduled tasks”. URL: https://semaphoreui.com/docs/user-guide/schedules (consultado el: ).
- Semaphore UI, “Semaphore Key Store”. URL: https://semaphoreui.com/docs/user-guide/key-store (consultado el: ).
- Semaphore UI, “Terraform plan and apply execution”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/db_lib/TerraformApp.go (consultado el: ).
- Semaphore UI, “Semaphore local execution, workflow outputs, inventory paths, host limits and branch overrides”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/services/tasks/local_executor.go (consultado el: ).
- Semaphore UI, “Semaphore task dispatch, runner routing, concurrency and remote workflow outputs”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/services/tasks/TaskPool.go (consultado el: ).
- Spacelift, “Ansible”. URL: https://docs.spacelift.io/vendors/ansible (consultado el: ).
- Spacelift, “OpenTofu”. URL: https://docs.spacelift.io/vendors/opentofu (consultado el: ).
- Spacelift, “Terraform”. URL: https://docs.spacelift.io/vendors/terraform (consultado el: ).
- Spacelift, “State management”. URL: https://docs.spacelift.io/vendors/terraform/state-management (consultado el: ).
- Spacelift, “Worker pools”. URL: https://docs.spacelift.io/concepts/worker-pools (consultado el: ).
- Spacelift, “Enterprise deployment options”. URL: https://spacelift.io/platform/deployment-options (consultado el: ).
- Spacelift, “Self-hosted install methods”. URL: https://docs.spacelift.io/self-hosted/latest/installing-spacelift/install-methods (consultado el: ).
- Spacelift, “Tracked run and approval flow”. URL: https://docs.spacelift.io/concepts/run/tracked (consultado el: ).
- Spacelift, “Policy”. URL: https://docs.spacelift.io/concepts/policy (consultado el: ).
- Spacelift, “Approval policy”. URL: https://docs.spacelift.io/concepts/policy/approval-policy (consultado el: ).
- Spacelift, “Drift detection”. URL: https://docs.spacelift.io/concepts/stack/drift-detection (consultado el: ).
- Spacelift, “Stack dependencies and vendor limitations”. URL: https://docs.spacelift.io/concepts/stack/stack-dependencies (consultado el: ).
- Spacelift, “Module registry”. URL: https://docs.spacelift.io/vendors/terraform/module-registry (consultado el: ).
- Spacelift, “Context”. URL: https://docs.spacelift.io/concepts/configuration/context (consultado el: ).
- Spacelift, “Spaces”. URL: https://docs.spacelift.io/concepts/spaces.html (consultado el: ).
- Spacelift, “Spacelift MCP”. URL: https://docs.spacelift.io/concepts/intelligence/spacelift-mcp (consultado el: ).
- Spacelift, “Plans and pricing”. URL: https://spacelift.io/pricing (consultado el: ).
- Semaphore UI, “Semaphore REST API”. URL: https://semaphoreui.com/api-docs (consultado el: ).
- Semaphore UI, “Semaphore team roles and template-level permissions”. URL: https://semaphoreui.com/docs/user-guide/team#extended-rbac (consultado el: ).
- Semaphore UI, “Semaphore source and MIT license”. URL: https://github.com/semaphoreui/semaphore (consultado el: ).
- Semaphore MCP contributors, “Semaphore MCP connector”. URL: https://github.com/cloin/semaphore-mcp (consultado el: ).
- Semaphore UI, “Semaphore 2.20 API routes and resource model”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/api/router.go (consultado el: ).
- Spacelift, “Role-Based Access Control (RBAC)”. URL: https://docs.spacelift.io/concepts/authorization/rbac-system (consultado el: ).
- Spacelift, “GraphQL API”. URL: https://docs.spacelift.io/integrations/api (consultado el: ).
- Spacelift, “Runtime configuration and hooks”. URL: https://docs.spacelift.io/concepts/configuration/runtime-configuration (consultado el: ).
- Spacelift, “Ansible stack settings and execution”. URL: https://docs.spacelift.io/vendors/ansible/reference (consultado el: ).
- Spacelift, “Ansible configuration management view”. URL: https://docs.spacelift.io/vendors/ansible/configuration-management (consultado el: ).
- Spacelift, “Task”. URL: https://docs.spacelift.io/concepts/run/task (consultado el: ).
- Spacelift, “Spacelift cloud provider integrations”. URL: https://docs.spacelift.io/integrations/cloud-providers (consultado el: ).
- Semaphore UI, “Task Templates”. URL: https://semaphoreui.com/docs/user-guide/task-templates (consultado el: ).
- Semaphore UI, “Inventory”. URL: https://semaphoreui.com/docs/user-guide/inventory (consultado el: ).
- Semaphore UI, “Task history and output”. URL: https://semaphoreui.com/docs/user-guide/tasks (consultado el: ).
- Semaphore UI, “Semaphore cron and one-time schedule execution”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/services/schedules/SchedulePool.go (consultado el: ).
- Spacelift, “Scheduling stack actions”. URL: https://docs.spacelift.io/concepts/stack/scheduling (consultado el: ).
- Spacelift, “Custom workflow tools”. URL: https://docs.spacelift.io/vendors/terraform/workflow-tool (consultado el: ).
- Spacelift, “Blueprints and Templates for reusable stack configuration”. URL: https://docs.spacelift.io/concepts/blueprint (consultado el: ).
- Spacelift, “Introduction to Spacelift Flows”. URL: https://docs.spacelift.io/flows/introduction (consultado el: ).
- Spacelift, “Flows Time Blocks”. URL: https://docs.spacelift.io/flows/core-blocks-reference/time-blocks (consultado el: ).
- Spacelift, “Flows Business Logic Blocks”. URL: https://docs.spacelift.io/flows/core-blocks-reference/business-logic-blocks (consultado el: ).
- Spacelift, “Spacelift Deploy Blocks in Flows”. URL: https://docs.spacelift.io/flows/spacelift-deploy-integration/spacelift-blocks (consultado el: ).
- Spacelift, “Flows HTTP Blocks”. URL: https://docs.spacelift.io/flows/core-blocks-reference/http-blocks (consultado el: ).
- Spacelift, “Linking Spacelift Deploy and Flows”. URL: https://docs.spacelift.io/flows/spacelift-deploy-integration/setup (consultado el: ).
- Spacelift, “Self-hosting Spacelift Flows”. URL: https://docs.spacelift.io/flows/self-hosting (consultado el: ).
- Spacelift, “Spacelift Templates and self-service deployment forms”. URL: https://docs.spacelift.io/concepts/template (consultado el: ).
- Spacelift, “Pulumi integration”. URL: https://docs.spacelift.io/vendors/pulumi (consultado el: ).
- Spacelift, “AWS CloudFormation integration”. URL: https://docs.spacelift.io/vendors/cloudformation (consultado el: ).
- Spacelift, “Kubernetes integration”. URL: https://docs.spacelift.io/vendors/kubernetes (consultado el: ).
- Semaphore UI, “Semaphore UI authentication”. URL: https://semaphoreui.com/docs/admin-guide/authentication (consultado el: ).
- Spacelift, “Spacelift single sign-on”. URL: https://docs.spacelift.io/integrations/single-sign-on (consultado el: ).
- Spacelift, “Sensitive environment variables and mounted files”. URL: https://docs.spacelift.io/concepts/configuration/environment (consultado el: ).
- Spacelift, “Secrets in Spacelift Flows”. URL: https://docs.spacelift.io/flows/configuration-and-expressions/secrets (consultado el: ).
- Spacelift, “HashiCorp Vault authentication for Spacelift runs”. URL: https://docs.spacelift.io/integrations/cloud-providers/oidc/vault-oidc (consultado el: ).
- Spacelift, “Spacelift workload OIDC”. URL: https://docs.spacelift.io/integrations/cloud-providers/oidc (consultado el: ).
- Semaphore UI, “Semaphore UI audit log and forwarding”. URL: https://semaphoreui.com/docs/admin-guide/audit-log (consultado el: ).
- Spacelift, “Spacelift audit trail”. URL: https://docs.spacelift.io/integrations/audit-trail (consultado el: ).
- Semaphore UI, “View the Semaphore UI audit log”. URL: https://semaphoreui.com/docs/admin-guide/audit-log/view (consultado el: ).
- Semaphore UI, “Semaphore UI webhook integrations”. URL: https://semaphoreui.com/docs/user-guide/integrations (consultado el: ).
- Semaphore UI, “Semaphore UI notification channels”. URL: https://semaphoreui.com/docs/admin-guide/notifications (consultado el: ).
- Spacelift, “Spacelift notification policies”. URL: https://docs.spacelift.io/concepts/policy/notification-policy (consultado el: ).
- Semaphore UI, “Semaphore UI repositories”. URL: https://semaphoreui.com/docs/user-guide/repositories (consultado el: ).
- Semaphore UI, “OpenBao secret storage”. URL: https://semaphoreui.com/docs/user-guide/key-store/openbao (consultado el: ).
- Semaphore UI, “Devolutions Server secret storage”. URL: https://semaphoreui.com/docs/user-guide/key-store/devolutions-server (consultado el: ).
- Semaphore UI, “CyberArk secret storage”. URL: https://semaphoreui.com/docs/user-guide/key-store/cyberark (consultado el: ).
Comparación elaborada por el equipo de Semaphore UI a partir de la documentación, los repositorios y la información de producto indicados arriba. Cada fuente incluye su fecha de consulta.
Enlaces útiles
Evalúe las operaciones que ya ejecuta su equipo y los controles que necesita.