Servidor de automatización: Semaphore UI frente a Jenkins
 18 min de lectura
Jenkins y Semaphore UI ejecutan muchas de las mismas herramientas de automatización, pero organizan el trabajo de forma diferente. Jenkins conecta compilaciones, pruebas y despliegues mediante jobs, Pipelines y plugins. Semaphore UI reúne Ansible, Terraform/OpenTofu, Terragrunt, Bash, PowerShell y Python en un servicio compartido para preparar, ejecutar y delegar operaciones de infraestructura. Esta comparación abarca Jenkins 2.580.1 LTS y Semaphore UI 2.20.0.
Comenta este artículo con IA


Descripción general
La automatización suele empezar con código que funciona: un playbook que aplica parches a los servidores, un proyecto Terraform que crea un entorno o un comando que reinicia un servicio. Compartirlo requiere tomar otras decisiones. Alguien debe seleccionar los destinos, proporcionar credenciales, recopilar los valores que cambian entre ejecuciones y poner los resultados a disposición de sus compañeros. Un pipeline de entrega y una interfaz de operaciones pueden realizar ese trabajo, aunque lo organizan de maneras distintas.
Jenkins es un servidor de automatización extensible, ampliamente utilizado para la integración y la entrega continuas. Los jobs Freestyle configuran los pasos de compilación desde la interfaz, mientras que un Jenkinsfile describe un Pipeline mediante código bajo control de versiones. Los agentes ejecutan el trabajo y los plugins añaden integraciones con herramientas, autorización, informes y gestión de artefactos. El mismo modelo de jobs también admite comprobaciones programadas y procedimientos de infraestructura iniciados manualmente.
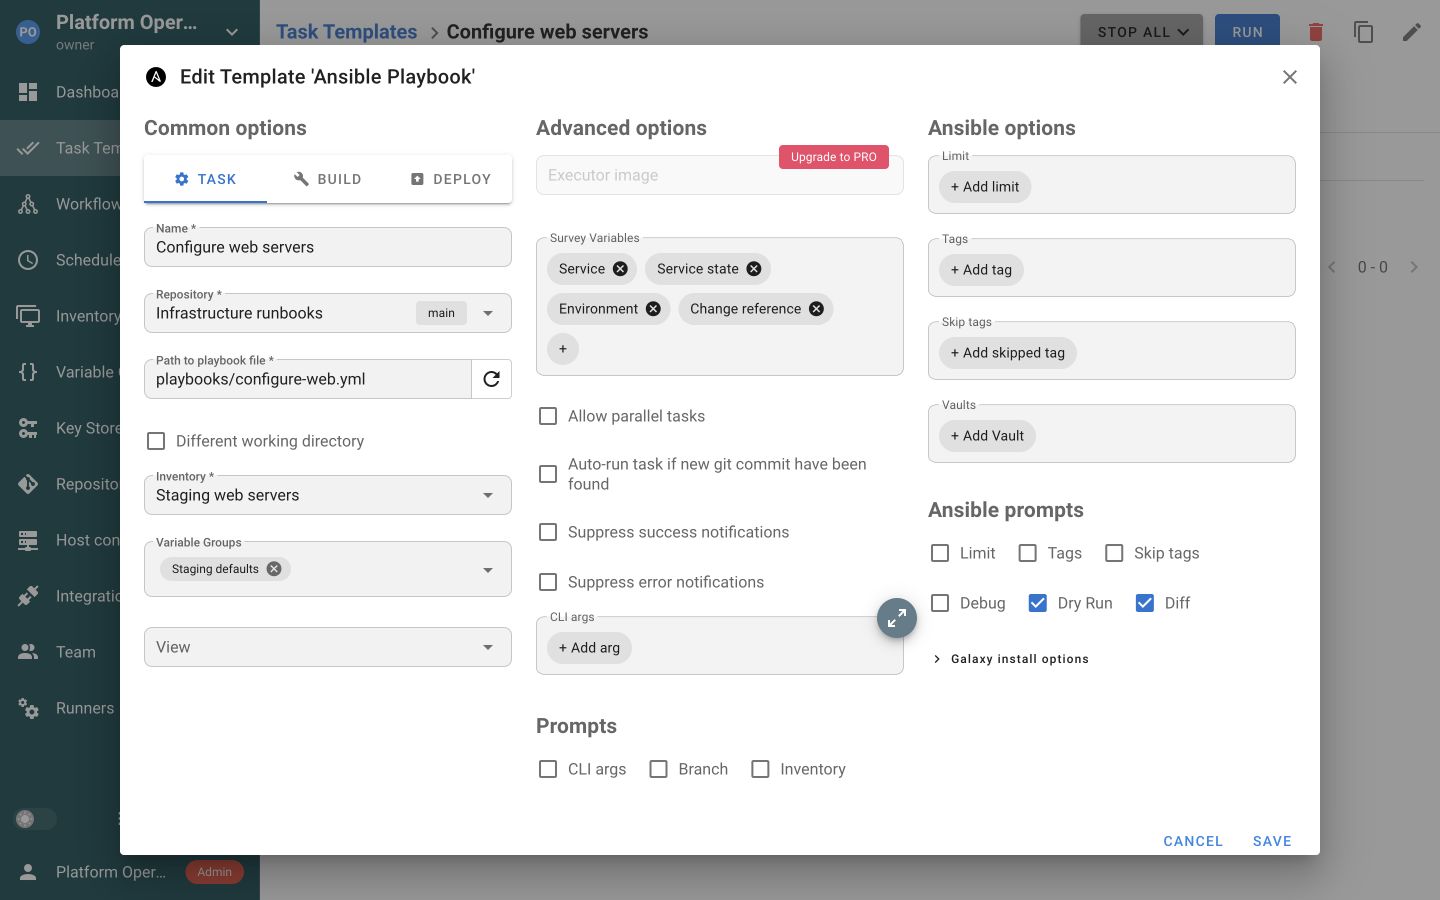
Semaphore UI organiza el procedimiento en torno a una plantilla de tareas, o Task Template. La plantilla selecciona una herramienta de automatización y un repositorio, y vincula los ajustes necesarios para la operación. En Ansible, estos incluyen un inventario, credenciales y grupos de variables, o Variable Groups. Los formularios recogen valores al iniciar la tarea, las programaciones repiten la operación y los flujos de trabajo conectan varias plantillas. La automatización permanece en Git y la interfaz ofrece al equipo una forma común de utilizarla.
Comparación rápida
Ambos pueden iniciar un playbook bajo demanda o según una programación. Las diferencias resultan más claras cuando hay que reutilizarlo en varios entornos, delegarlo en otro miembro del equipo o combinarlo con el aprovisionamiento.
| Criterios | Semaphore UI | Jenkins |
|---|---|---|
| Herramientas de automatización | Plantillas para Ansible, Terraform/OpenTofu, Terragrunt, Bash, PowerShell y Python | Herramientas de línea de comandos y pasos de compilación proporcionados por plugins |
| Instalación | Binario, paquetes nativos, Docker, Kubernetes | Paquete WAR, paquetes nativos, Docker, Kubernetes |
| Ejecución | En el servidor o en runners | Agentes, incluidos entornos basados en contenedores |
| Inventario de Ansible | Inventarios estáticos compartidos o almacenados en Git, plugins de descubrimiento de Ansible | Inventario configurado mediante el plugin de Ansible o en el job |
| Configuración de jobs | Plantillas de tareas específicas para cada herramienta | Jobs configurados en la interfaz y Pipelines en Jenkinsfile |
| Entradas y variables | Formularios de entrada y grupos de variables reutilizables | Parámetros de jobs, variables de Pipeline y configuración en código |
| Flujos de trabajo | Grafo visual que conecta plantillas de tareas | Declarative o Scripted Pipeline, bibliotecas reutilizables |
| Estado de Terraform | Backend externo o backend HTTP integrado en Pro | Backend configurado por el proceso de Terraform |
| Credenciales | Almacén de claves e integraciones con almacenes de secretos externos | Almacén de credenciales, vinculaciones y plugins de almacenes de secretos |
| Control de acceso | Roles de proyecto, roles personalizados y permisos de plantillas en Enterprise | Autorización configurable, incluidos permisos basados en proyectos |
| Licencia | Community con licencia MIT, Pro y Enterprise comerciales | Núcleo con licencia MIT, licencias independientes para plugins |
Para una operación habitual de Ansible, Semaphore UI mantiene juntos el playbook, los destinos, las credenciales de conexión y la configuración compartida. Un despliegue en staging, una comprobación de certificados y un reinicio de servicio pueden reutilizar esos recursos del proyecto y presentar distintos formularios de inicio. Jenkins puede representar las mismas operaciones mediante jobs y plugins configurados o código Pipeline. Sus funciones adicionales de entrega aportan valor cuando el procedimiento también depende de artefactos de compilación, informes de pruebas o bibliotecas comunes de pipelines.
Comparación de características
Un servicio de automatización compartido debe hacer algo más que ejecutar un comando. Los ingenieros preparan la operación y su acceso, sus compañeros la inician con las entradas adecuadas y la ejecución alcanza los sistemas que se administran. Las siguientes secciones comparan cómo cada producto admite esa secuencia, incluidas las partes de un pipeline de entrega que pueden seguir correspondiendo a Jenkins.
Instalación y configuración
El entorno de ejecución, el almacenamiento persistente y el proceso de actualización determinan cómo se aloja un servicio de automatización compartido. Jenkins guarda los datos del controlador en su sistema de archivos, mientras que Semaphore UI utiliza una base de datos.
| Criterios | Semaphore UI | Jenkins |
|---|---|---|
| Binario nativo independiente | Sí | NoRequiere un entorno de ejecución Java |
| Paquetes nativos | Sí | Sí |
| Plataformas de servidor | Linux, macOS, Windows, FreeBSD | Linux, macOS, Windows y otras plataformas Java compatibles |
Jenkins se ejecuta desde un WAR ejecutable en un entorno Java compatible, mediante paquetes nativos o en un contenedor. El controlador coordina los jobs en los agentes y sus etiquetas permiten seleccionar un sistema operativo o conjunto de herramientas adecuado. Por tanto, los agentes existentes y sus herramientas instaladas pueden seguir siendo útiles tanto para los pipelines de entrega como para los jobs de mantenimiento.
Semaphore UI ofrece binarios independientes, paquetes nativos y despliegues con Docker y Kubernetes. Una instalación pequeña puede ejecutar la automatización en el mismo servidor que el servicio web. Las opciones de binario y paquetes no requieren una JVM ni un clúster de Kubernetes, lo que permite empezar con un servidor convencional antes de necesitar ejecución distribuida. La ejecución de Ansible sigue necesitando un entorno de control compatible, como Linux, WSL o un runner Linux, incluso cuando el servicio web se ejecuta en Windows.
Herramientas de automatización
El aprovisionamiento, la configuración de hosts y el mantenimiento de servicios suelen utilizar herramientas diferentes. La diferencia está en cómo se prepara y reutiliza cada operación, no en si una shell puede ejecutar su comando.
| Criterios | Semaphore UI | Jenkins |
|---|---|---|
| Playbooks de Ansible | SíPlantilla de tareas | SíPlugin de Ansible o CLI |
| Terraform/OpenTofu | SíPlantilla de tareas | SíPaso de job o Pipeline |
| Terragrunt | SíPlantilla de tareas | SíPaso de job o Pipeline |
| Bash | SíPlantilla de tareas | SíPaso de job o Pipeline |
| PowerShell | SíPlantilla de tareas | SíPaso de job o Pipeline |
| Python | SíPlantilla de tareas | SíPaso de job o Pipeline |
| Backend HTTP de Terraform integrado | SíPro | NoConfigurar un backend independiente |
Jenkins invoca herramientas de línea de comandos mediante pasos de compilación Freestyle o código Pipeline. Su plugin de Ansible añade ajustes de playbook, inventario y credenciales a ambos tipos de jobs. Un Jenkinsfile puede combinar compilación, pruebas, creación de imágenes y cambios de infraestructura, sometiendo la secuencia a revisión junto con la aplicación.
Semaphore UI proporciona plantillas de tareas específicas para Ansible, Terraform/OpenTofu, Terragrunt, Bash, PowerShell y Python. Los ingenieros seleccionan el repositorio, los ajustes de la herramienta, las credenciales y las variables compartidas desde la interfaz, mientras el código de automatización permanece en Git. Una tarea de aprovisionamiento con Terraform o una comprobación de disponibilidad con Python puede ejecutarse de forma independiente, según una programación o dentro de un flujo de trabajo. Esto encaja con equipos que quieren mantener los ajustes de inicio compartidos en Semaphore UI y disponer de operaciones preparadas mediante la interfaz. Un Jenkinsfile resulta útil cuando los cambios en la propia orquestación, incluidos el orden y la configuración de los jobs, necesitan revisión de código e historial de versiones.
Semaphore UI Pro incluye un backend HTTP para el estado de Terraform/OpenTofu, con workspaces, historial de versiones y gestión desde la interfaz. Un equipo que aprovisiona varios entornos puede revisar sus versiones de estado en el mismo servicio que utiliza para ejecutar los cambios. Jenkins no proporciona un backend HTTP de estado integrado. Su plugin de Terraform conserva un archivo de estado local en el directorio de trabajo del job, mientras que los jobs basados en CLI pueden utilizar un backend S3, cloud u otro backend remoto configurado por el equipo. Un archivo de estado local del plugin no equivale a un servicio de estado compartido. Semaphore UI también puede utilizar un backend externo.
Cuando un cambio de IaC necesita aprobación, almacenar el estado es distinto de conservar el plan exacto que se aplicará. La secuencia predeterminada de Terraform en Semaphore UI ejecuta plan y apply sin reutilizar automáticamente un plan guardado, y sus comandos predeterminados desactivan el bloqueo del estado salvo que se modifiquen. Configura esas opciones de comandos si el proceso necesita aprobar un plan guardado o bloquear el estado. Así, el backend de estado y el flujo de trabajo respaldan el proceso de cambios previsto en lugar de sustituir su configuración.
Operaciones guardadas y programaciones
Un reinicio de servicio, una renovación de certificado o una publicación de aplicación deben conservar su configuración. Así, los compañeros seleccionan la operación, proporcionan las entradas que cambian y la ejecutan manualmente o según una programación.
| Criterios | Semaphore UI | Jenkins |
|---|---|---|
| Entradas de inicio | Sí | Sí |
| Configuración compartida | SíGrupos de variables | SíShared Libraries o archivos gestionados |
| Ejecuciones programadas | Sí | Sí |
| Versiones de compilación y selección del despliegue | SíPlantillas Build y Deploy vinculadas | SíEtapas de Pipeline y parámetros de compilación |
| Conexiones guardadas a repositorios | SíRepositorios de proyecto con nombre, reutilizados por las plantillas | SíConfiguración SCM del job o Jenkinsfile |
Los jobs Freestyle de Jenkins recogen parámetros en la interfaz, mientras que los Pipelines mantienen la secuencia en código. Las plantillas de tareas de Semaphore UI reúnen la herramienta, el repositorio, el inventario, las credenciales y los grupos de variables en una operación guardada. Los ingenieros pueden preparar plantillas independientes para copias de seguridad, despliegues y recuperación de servicios que reutilicen esos recursos.
Para un reinicio, un formulario puede pedir el servicio y el estado deseado sin obligar al operador a reconstruir los detalles de conexión. Los grupos de variables con nombre proporcionan configuración compartida del entorno. Los parámetros de Jenkins y los archivos de configuración gestionados pueden resolver el mismo caso, con las referencias y vinculaciones necesarias configuradas en el job o en su Pipeline.
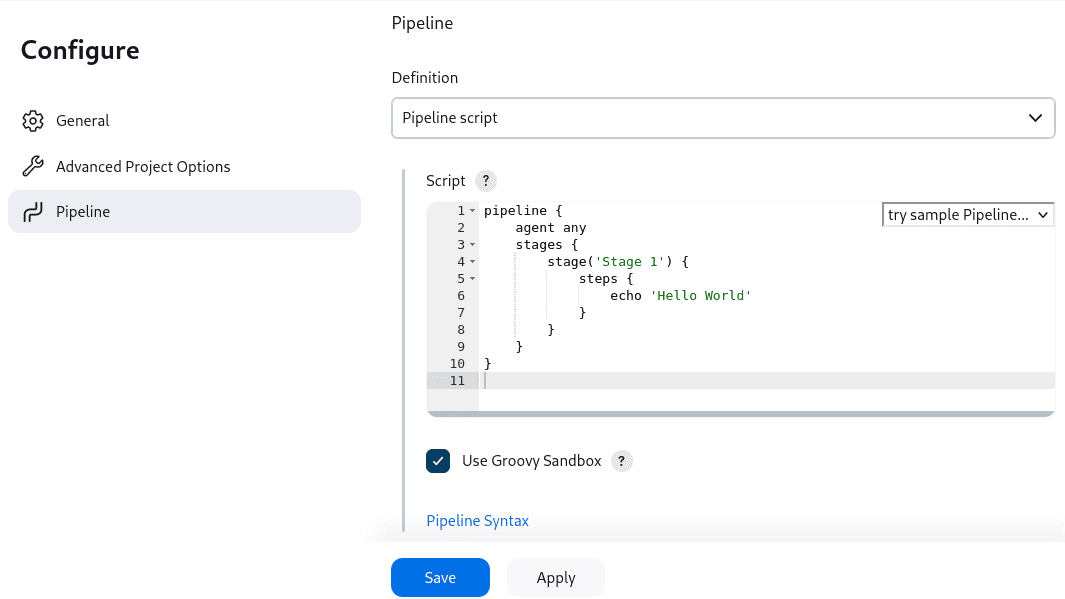
Semaphore UI también vincula plantillas Build y Deploy. Una compilación registra una versión incremental, y un despliegue selecciona una versión de compilación correcta o se inicia automáticamente tras completarse la compilación con éxito. La automatización publica y recupera el paquete o la imagen desde el almacenamiento elegido por el equipo. Los Pipelines de Jenkins ofrecen la misma progresión de publicación mediante etapas, parámetros y gestión de artefactos, con informes de pruebas y entrega más amplios.
Ambos pueden ejecutar una comprobación nocturna de certificados sin un nuevo commit. Semaphore UI asocia una expresión cron o una programación de una sola ejecución a la plantilla preparada. Jenkins asocia disparadores cron a jobs o Pipelines. El inventario y las variables guardados hacen que las operaciones recurrentes sobre hosts sean repetibles sin tener que configurarlas de nuevo cada vez.
Inventario
El mantenimiento de hosts depende de una definición reutilizable de los destinos y sus ajustes de conexión. Una ejecución de parches, una copia de seguridad y una comprobación de certificados pueden compartir esa definición.
| Criterios | Semaphore UI | Jenkins |
|---|---|---|
| Inventarios de Ansible reutilizables | SíRecursos de inventario gestionados desde la interfaz | SíArchivos de inventario o configuración del plugin |
| Descubrimiento dinámico de hosts | SíPlugins de inventario de Ansible | SíEjecutar plugins de inventario de Ansible dentro del job |
| Selección de hosts al iniciar | SíEntrada del parámetro limit de Ansible | SíLimit del plugin de Ansible o parámetro del job |
Semaphore UI convierte el inventario en un recurso de proyecto con nombre que las plantillas pueden compartir. Puede contener INI/YAML editable, referenciar un archivo en Git o utilizar los plugins de inventario dinámico de Ansible. El inventario seleccionado también guarda referencias a las credenciales de los hosts y, opcionalmente, de sudo. Así, cambiar la configuración de los destinos no obliga a editar todas las operaciones de mantenimiento.
Jenkins puede utilizar los mismos archivos y plugins de descubrimiento de Ansible. Su plugin de Ansible acepta una ruta de inventario o contenido en línea y permite configurar el límite de hosts de Ansible. Los jobs y los archivos gestionados pueden reutilizar esa configuración. Ambos productos pueden descubrir hosts mediante API de la nube u otros sistemas compatibles con los plugins de Ansible instalados. La diferencia de Semaphore UI es disponer de un objeto de inventario reutilizable y sus ajustes de conexión en la interfaz de operaciones.
Para recuperar un servidor concreto, un límite de Ansible permitido acota la ejecución sin crear otro inventario. Esto selecciona hosts dentro de una tarea, no divide automáticamente el conjunto de servidores en jobs independientes. Un inventario en Git sigue siendo útil en ambos productos cuando sus cambios requieren revisión.
Ejecución
La ejecución debe acceder a la red de destino con las dependencias correctas. La ubicación de los workers y el aislamiento por job son cuestiones distintas de la instalación del servidor web.
| Criterios | Semaphore UI | Jenkins |
|---|---|---|
| Ejecución remota | SíRunners | SíAgentes |
| Jobs en contenedores | SíProExecutor Docker por tarea | SíPlugin Docker Pipeline |
| Pods de trabajos de Kubernetes | SíEnterprise | SíPlugin de Kubernetes |
| Selección de runners | SíProEtiquetas de runners | SíEtiquetas de agentes |
| Asignación de workers | SíProRunners asignados a proyectos | SíEtiquetas de agentes seleccionadas por los jobs |
Los agentes de Jenkins ejecutan jobs en máquinas elegidas mediante etiquetas y la configuración del Pipeline. Semaphore UI puede ejecutar tareas en su servidor o enviarlas a runners próximos a los sistemas gestionados. Un runner puede realizar la automatización dentro de una red privada mientras la interfaz central registra la operación.
Semaphore UI Pro añade runners asignados a proyectos y enrutamiento por etiquetas, de modo que producción puede usar un grupo de ejecución distinto del de pruebas. Las etiquetas de los agentes de Jenkins eligen dónde se ejecuta un job, pero no restringen por sí solas quién puede usar el agente. Las compilaciones se ejecutan como SYSTEM por defecto, por lo que aplicar permisos sobre los agentes también requiere una configuración adecuada de autorización de builds.
Para entornos de ejecución desechables, Semaphore UI Pro ejecuta tareas individuales en Docker y Enterprise admite pods de tareas en Kubernetes. Jenkins utiliza los plugins Docker Pipeline y Kubernetes para entornos equivalentes. Ejecutar el servidor en un contenedor no proporciona un entorno separado a cada operación. Estas opciones importan cuando los jobs necesitan distintas versiones de herramientas o dependencias.
Flujos de trabajo
Aprovisionar un host, configurarlo y verificar su servicio combina varias operaciones guardadas. Los fallos y los puntos de aprobación determinan si debe ejecutarse el siguiente paso.
| Criterios | Semaphore UI | Jenkins |
|---|---|---|
| Edición de flujos de trabajo mediante grafos | SíConectar visualmente plantillas guardadas | SíEditor Blue Ocean, obsoleto |
| Ramas de éxito y fallo | SíConexiones visuales del flujo de trabajo | SíCondiciones de Pipeline y acciones post |
| Pasos de aprobación | Sí | SíPipeline Input Step |
| Pasar valores de flujo de trabajo | Sí | SíVariables de Pipeline y valores devueltos por los pasos |
| Archivos entre pasos | ParcialConfigurar almacenamiento compartido o transferencias | Sístash y unstash dentro de un Pipeline |
| Componentes reutilizables de varios pasos | ParcialReutilizar tareas y reconstruir la secuencia | SíShared Libraries |
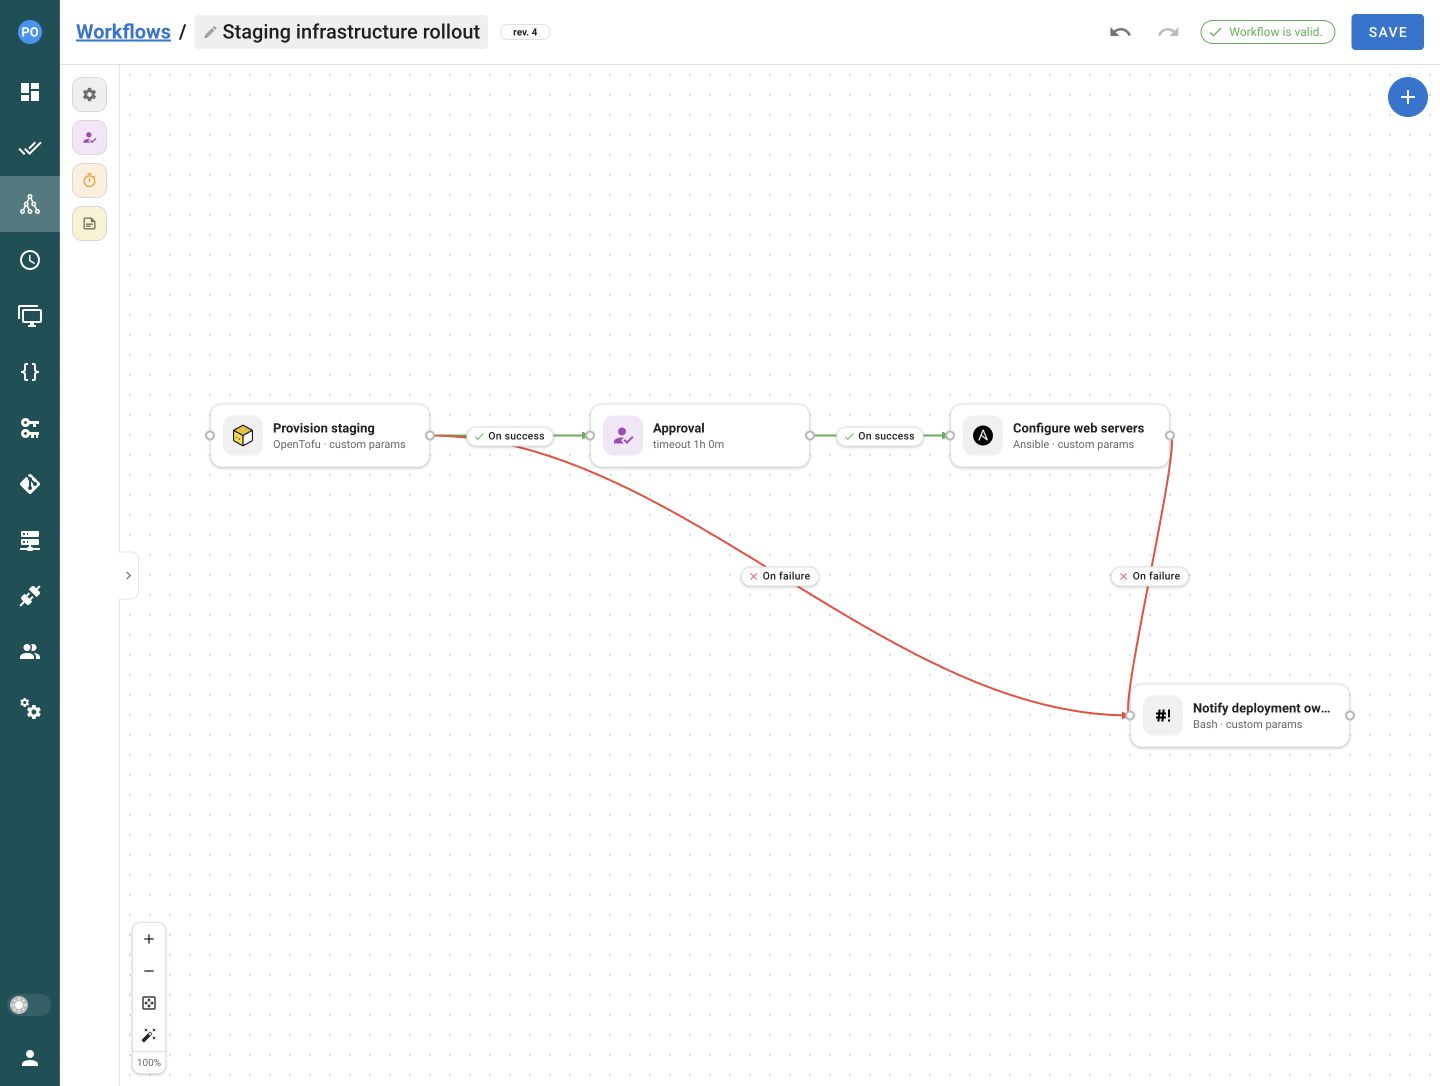
Varias operaciones pueden formar un workflow de Semaphore UI. Una plantilla de OpenTofu crea el entorno de pruebas, un paso de aprobación pausa el proceso antes del siguiente cambio y una plantilla de Ansible configura los hosts. Una rama de error puede iniciar una notificación en Bash o un procedimiento de recuperación. Cada tarea conserva la configuración propia de su herramienta y también puede ejecutarse por separado. El grafo muestra la relación entre las operaciones preparadas sin convertirlas todas en un único script de Pipeline.
Semaphore UI permite definir las conexiones entre plantillas guardadas en su editor de workflows. Jenkins también ofrece edición visual mediante Blue Ocean Pipeline Editor, que crea Pipelines declarativos basados en SCM y guarda un Jenkinsfile. No cubre todas las funciones de Declarative Pipeline. Blue Ocean quedó obsoleto en julio de 2026 y ya no recibe actualizaciones de seguridad ni funcionalidad, por lo que Jenkins recomienda sus herramientas mantenidas de generación de sintaxis para crear Pipelines.
Los valores de un workflow pueden conectar esos pasos, por ejemplo, pasando la dirección de un host recién creado a una tarea de configuración. Semaphore UI 2.20 recoge Ansible set_stats, outputs de Terraform/OpenTofu/Terragrunt y JSON de Bash, PowerShell o Python con el ejecutor local del servidor o de un runner. Los ejecutores de tareas Docker y Kubernetes no producen esos outputs del workflow. La plantilla receptora declara el parámetro de entrada, que su playbook o configuración de inventario utiliza para dirigirse al nuevo host.
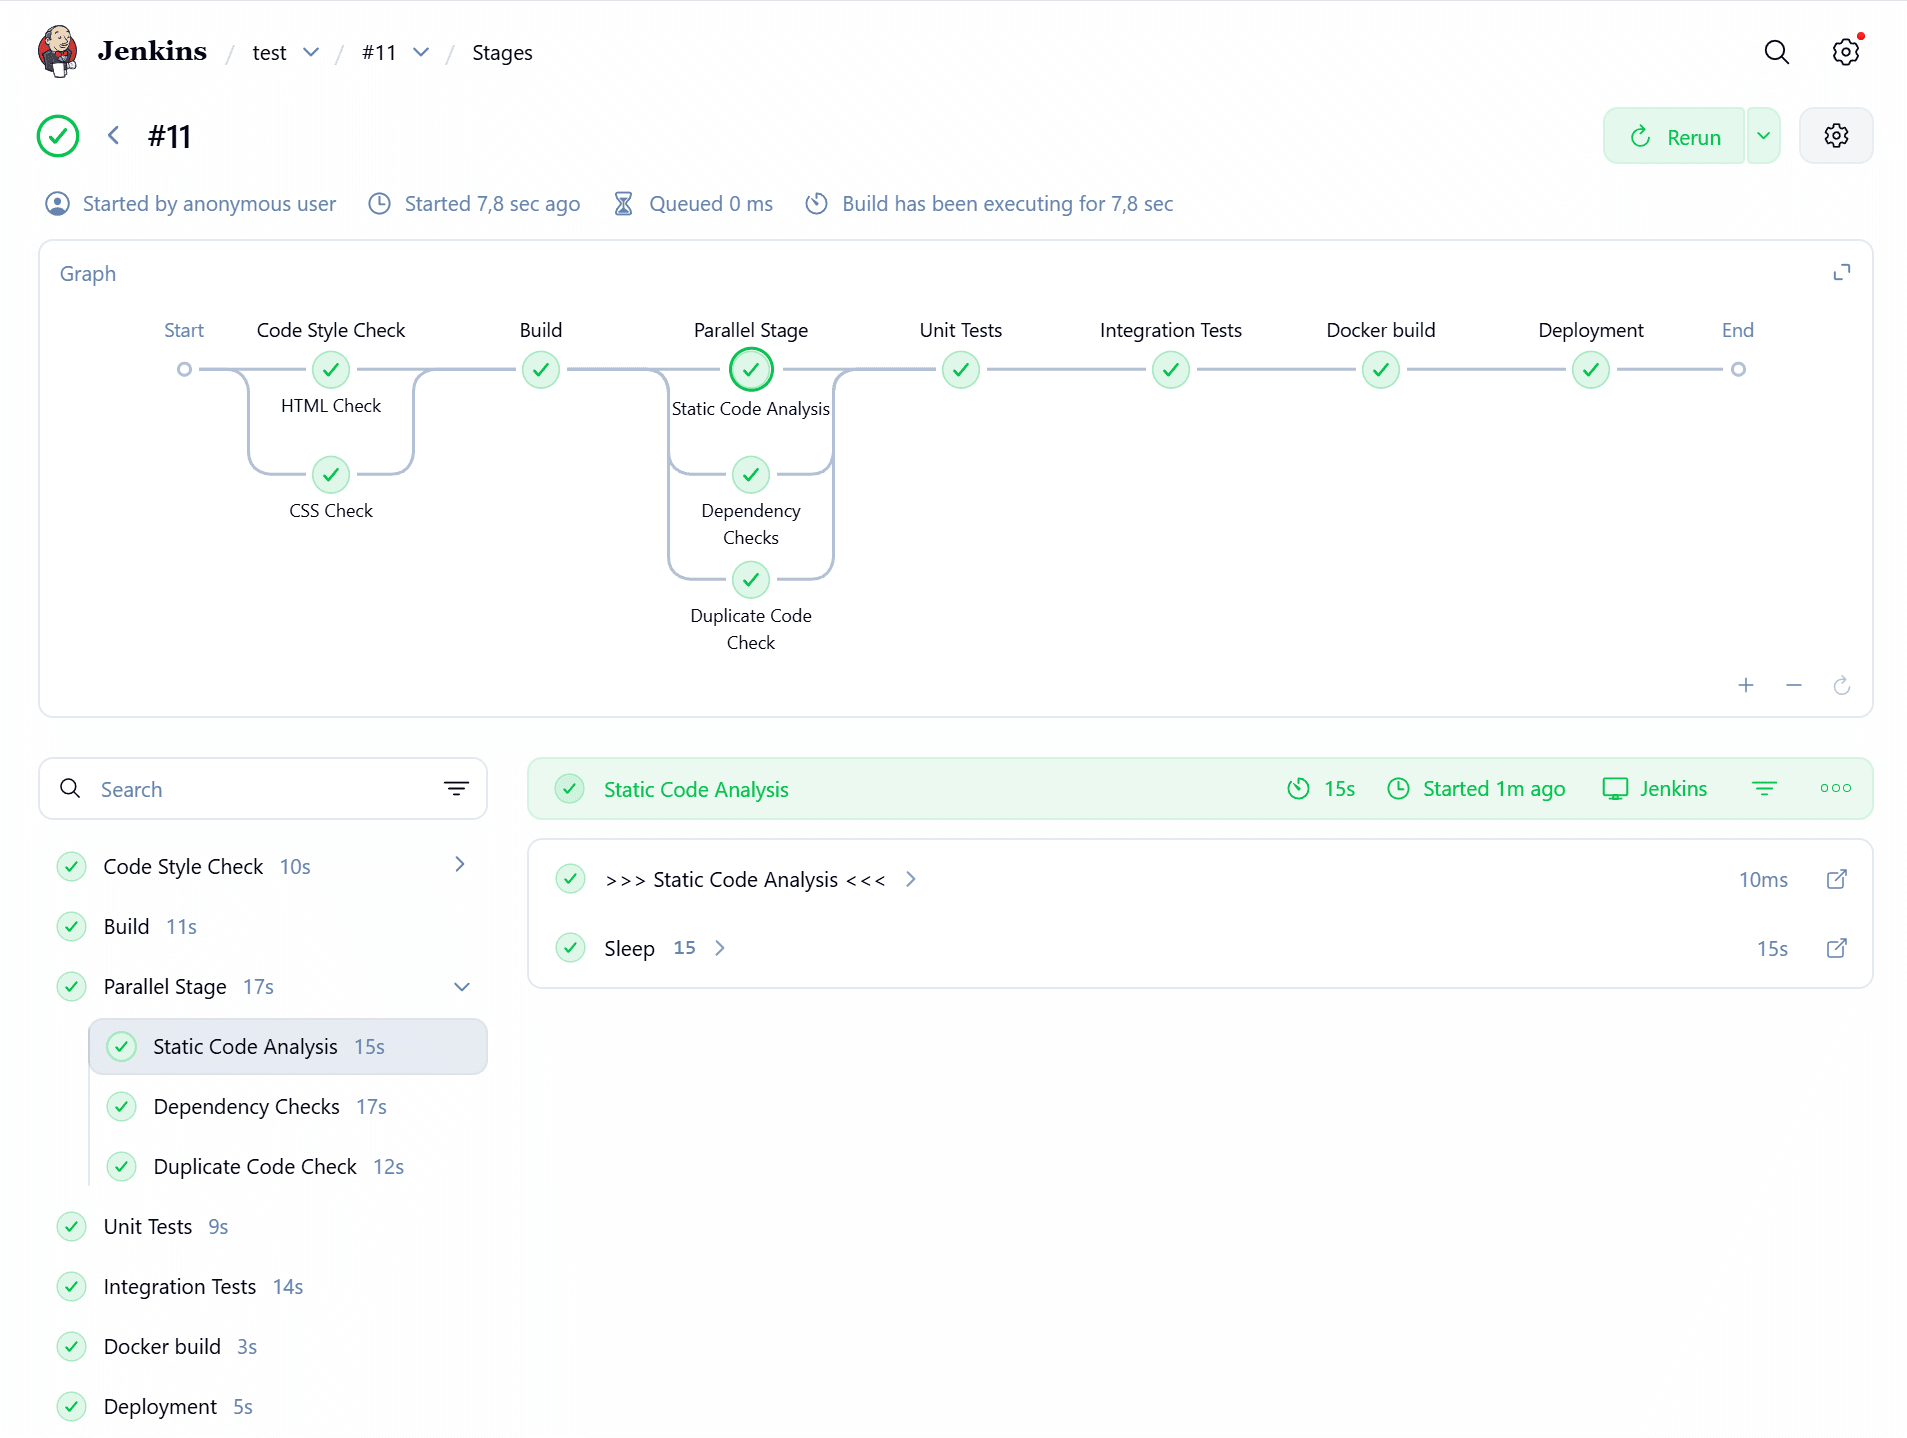
Las Shared Libraries de Jenkins pueden empaquetar un procedimiento de varios pasos mantenido para numerosos Pipelines. Semaphore UI reutiliza plantillas de tareas individuales, mientras cada workflow define sus conexiones y no puede incluir otro workflow como un nodo. Las Shared Libraries son valiosas cuando la propia secuencia de entrega debe versionarse de forma centralizada. Reutilizar operaciones independientes suele bastar cuando el despliegue, el diagnóstico y la recuperación las combinan de maneras diferentes.
stash, unstash y los artefactos archivados de Jenkins trasladan o conservan archivos. Los valores de los workflows de Semaphore UI transportan datos, mientras que los paquetes y los planes guardados de Terraform necesitan almacenamiento configurado o una transferencia explícita. Una versión de build identifica qué recuperar, pero no es un repositorio de archivos. La diferencia importa cuando los pasos posteriores deben consumir exactamente el paquete probado o el plan aprobado.
Control de acceso e inicio de sesión
La persona que ejecuta una operación preparada puede no ser quien la modifica. Los permisos de proyecto, los derechos de ejecución más restringidos y los controles de inicio de sesión resuelven distintas partes de esa delegación.
| Criterios | Semaphore UI | Jenkins |
|---|---|---|
| Reglas de acceso a proyectos | Sí | SíEstrategia de autorización |
| Ejecutar sin administrar el job | SíTask Runner | SíPermiso Build sin Configure |
| Permisos por job | SíEnterprisePermisos de plantillas | SíPlugin de autorización basada en proyectos |
| Inicio de sesión con LDAP | SíPro | SíPlugin de LDAP |
| Inicio de sesión con OpenID Connect | SíPro | SíPlugin de OIDC |
| Autenticación multifactor | SíProTOTP local o proveedor de identidad | SíA través del proveedor de identidad configurado |
Jenkins separa autenticación y autorización. Las estrategias de autorización matricial y por proyecto permiten distinguir quién puede configurar un job y quién puede ejecutarlo. Los administradores combinan los plugins y permisos correspondientes con el sistema de identidad de su organización.
Semaphore UI Community ya permite compartir la ejecución mediante roles de proyecto. Los Owners y Managers mantienen el proyecto, mientras que un Task Runner puede ejecutar sus plantillas y tiene acceso de solo lectura a los demás recursos. Esto permite compartir operaciones sin dar responsabilidades de administración del proyecto a todos los operadores. El rol abarca las plantillas del proyecto, no solo un procedimiento concreto.
Enterprise añade roles personalizados y permisos de ejecución por plantilla. Si el equipo de soporte debe ejecutar un reinicio concreto de producción y no todas las plantillas, el administrador puede partir del rol Guest y conceder ejecución sobre esa plantilla mediante un rol personalizado. El ingeniero prepara el inventario, las credenciales y las opciones de lanzamiento. Es una delegación más específica dentro de Semaphore UI, mientras Jenkins permite delegar por job mediante su configuración de autorización.
El formulario recoge parámetros, mientras la automatización y los permisos definen qué puede hacer la operación. Para un reinicio de alcance limitado, el playbook y las modificaciones permitidas deben mantener el servicio y los destinos previstos. Los permisos de plantilla no crean permisos independientes sobre inventarios o credenciales para combinaciones arbitrarias de recursos.
Jenkins añade LDAP y OpenID Connect mediante plugins de dominios de seguridad. El proveedor de identidad elegido puede exigir autenticación multifactor. Semaphore UI Pro ofrece TOTP local y admite LDAP y OIDC. La identidad central verifica quién inicia sesión, mientras los roles de proyecto y los permisos de plantilla siguen definiendo qué operaciones puede ejecutar esa persona.
Secretos
El operador debe seleccionar la conexión preparada en lugar de pegar contraseñas repetidamente en las entradas de inicio. Los almacenes de secretos existentes pueden proporcionar esas conexiones sin convertirlas en parámetros del job.
| Criterios | Semaphore UI | Jenkins |
|---|---|---|
| Almacenamiento de claves SSH y contraseñas | SíKey Store | SíAlmacén de credenciales |
| Contraseñas de Ansible Vault | SíCredencial de la plantilla | SíPlugin de Ansible |
| HashiCorp Vault | SíPro | SíPlugin de Vault |
| AWS Secrets Manager | SíEnterprise | SíPlugin Credentials Provider |
| Azure Key Vault | SíEnterprise | SíPlugin Azure Key Vault |
| Secretos de OpenBao externo | SíProIntegración del almacén de claves | SíObtención mediante CLI configurada en el job |
| Credenciales de Devolutions Server | SíEnterpriseIntegración del almacén de claves | SíLlamada a la API de credenciales configurada en el job |
| Secretos de CyberArk | SíEnterpriseAlmacenamiento mediante PVWA REST API | SíPlugin Conjur Secrets |
Jenkins almacena credenciales y las pone a disposición de los pasos de build y los bindings de Pipeline. Otros plugins conectan los jobs con servicios como HashiCorp Vault y AWS Secrets Manager. Este modelo encaja con equipos que ya mantienen credenciales y plugins para sus pipelines de entrega.
Key Store de Semaphore UI representa claves SSH y credenciales de usuario y contraseña, incluidas contraseñas o tokens de acceso sin usuario. Los repositorios utilizan la credencial necesaria para obtener el código, mientras el inventario de Ansible selecciona las credenciales de acceso y, opcionalmente, de sudo para sus hosts. Una plantilla también puede referenciar una contraseña de Ansible Vault. El operador lanza la tarea preparada sin copiar cada dato de conexión al formulario.
Los sistemas existentes de gestión de secretos pueden seguir siendo la fuente de credenciales. Semaphore UI Pro añade integraciones con HashiCorp Vault y OpenBao, y Enterprise incorpora AWS Secrets Manager, Azure Key Vault y Devolutions Server. Jenkins ofrece conexiones comparables mediante plugins. Compare el almacén y el método de autenticación que ya utiliza el equipo y decida si encaja mejor una configuración mantenida mediante plugins o una integración compatible con Semaphore UI.
Para OpenBao y Devolutions Server, Semaphore UI ofrece integraciones específicas de Key Store en Pro y Enterprise, respectivamente. Los jobs de Jenkins pueden obtener un valor de OpenBao mediante su CLI o una entrada de Devolutions Credentials mediante su API. El equipo mantiene la autenticación, la consulta y la inyección en el job, en lugar de seleccionar una conexión guardada en Key Store. Es una alternativa viable si el almacén existente y el código del job ya cubren el procedimiento.
Semaphore UI Enterprise se integra con CyberArk mediante la API REST de PVWA. Jenkins ofrece el plugin Conjur Secrets para el servicio Conjur/Secrets Manager de CyberArk. Utilizan interfaces de CyberArk distintas, por lo que la integración debe corresponder al servicio que usa el equipo.
Registros y auditoría
Tras aplicar parches o desplegar, el equipo necesita tanto los resultados de ejecución como un registro de quién modificó o inició la operación. Esos registros responden a preguntas diferentes.
| Criterios | Semaphore UI | Jenkins |
|---|---|---|
| Historial de ejecución y logs | Sí | Sí |
| Presentación de resultados de Ansible | SíProResumen integrado de hosts y tareas | SíCallback de Ansible JUnit y publicación de informes configurados |
| Historial de auditoría administrativa | SíActivar el registro, vista de administrador | SíPlugin Audit Trail |
| Reenvío SIEM | SíProTLS Syslog o Splunk HEC | SíSyslog o Elasticsearch mediante Audit Trail |
Semaphore UI conserva el estado de la tarea, los datos de lanzamiento, la revisión del repositorio y la salida. Pro añade un resumen integrado de hosts y tareas de Ansible, que facilita localizar los hosts afectados por una comprobación fallida en toda la infraestructura. Jenkins utiliza la salida de consola y los informes configurados. El callback JUnit de Ansible y el plugin JUnit pueden publicar resultados estructurados, pero requieren configurar el callback y la publicación del informe.
Para revisar accesos e investigar incidentes, Semaphore UI registra autenticación, cambios de recursos y actividad de tareas cuando el registro de auditoría está habilitado. Su vista administrativa abarca todos los proyectos en cualquier edición. Jenkins Audit Trail registra las solicitudes configuradas, eventos de autenticación, disparadores de builds y uso de credenciales mediante un plugin. Sus patrones de eventos y destinos deben configurarse para la actividad que necesita el equipo.
Semaphore UI Pro añade filtros, exportación CSV o JSONL y reenvío mediante TLS Syslog o Splunk HEC. Audit Trail puede enviar eventos de Jenkins a Syslog o Elasticsearch. Ambos pueden alimentar un sistema de gestión de información y eventos de seguridad (SIEM), aunque los eventos y su alcance son distintos de la salida habitual de un job.
Integraciones
Un evento de publicación o un sistema de monitorización puede iniciar una operación preparada y enviar el resultado al equipo. Lo relevante es comparar qué parte de esa conexión se configura en el propio producto.
| Criterios | Semaphore UI | Jenkins |
|---|---|---|
| Iniciar e inspeccionar jobs mediante API | Sí | Sí |
| Disparadores de webhooks entrantes | SíReglas de coincidencia de solicitudes y extractores de valores | SíPlugin Generic Webhook Trigger |
| Notificaciones en chats | SíSlack, Teams, Telegram y otros canales | SíPlugins de notificaciones |
Semaphore UI proporciona una API de tareas autenticada y endpoints de integración entrantes. Los matchers filtran la solicitud y los extractores asignan cabeceras o campos del cuerpo a los parámetros de la tarea. Jenkins expone API de builds y jobs, mientras Generic Webhook Trigger añade extracción y filtros para eventos entrantes. Así, una alerta de monitorización puede iniciar un diagnóstico preparado sin un nuevo commit.
Semaphore UI incluye notificaciones por correo, Slack, Microsoft Teams, Telegram, Rocket.Chat, DingTalk y Gotify. Las plantillas y alertas del proyecto eligen dónde enviar los resultados. Jenkins ofrece conexiones equivalentes mediante plugins, como Slack Notification. Un enlace de notificación ayuda a revisar la ejecución, pero no equivale a aprobarla desde el chat.
Automatización asistida por IA
Un asistente de programación puede ayudar a preparar una operación o investigar una ejecución fallida utilizando API documentadas, ejemplos de configuración y los resultados pertinentes.
| Criterios | Semaphore UI | Jenkins |
|---|---|---|
| Acceso mediante MCP | Sí | SíPlugin MCP Server |
Ambos productos ofrecen documentación pública y API que asistentes como Claude Code y Codex pueden consultar al preparar configuraciones o investigar la salida de un job. Un Jenkinsfile proporciona una definición versionada del pipeline, mientras la API de Semaphore UI expone la operación guardada y los recursos de su proyecto. Esto facilita la configuración y el diagnóstico asistidos, sin garantizar que los cambios generados sean correctos.
Jenkins ofrece un plugin MCP Server para herramientas de jobs y builds. Semaphore UI tiene un conector MCP comunitario para su API y ha anunciado soporte MCP oficial para Pro en la versión 2.21.0. El acceso del conector depende de la cuenta y las credenciales que reciba, por lo que el asistente debe disponer de un alcance adecuado a la operación.
Licencias y soporte
Ambos productos ofrecen un punto de partida gratuito y de código abierto. El coste de un servicio compartido de automatización también incluye el software que lo rodea, las máquinas de ejecución y el mantenimiento de la configuración. El soporte de pago y las funciones comerciales son componentes independientes de esa decisión.
Opciones comerciales y de código abierto
El núcleo de Jenkins tiene licencia MIT y el proyecto comunitario no cobra licencia. Los plugins tienen sus propias licencias y responsables de mantenimiento. El equipo opera el controlador, los agentes, Java y las integraciones elegidas, y puede contratar soporte comercial a través de un proveedor u oferta independiente.
Semaphore UI Community también tiene licencia MIT e incluye la interfaz principal de tareas, roles de proyecto, horarios y workflows. Pro y Enterprise amplían la misma familia de productos con funciones comerciales y soporte del proveedor. Así, un equipo puede empezar compartiendo operaciones Ansible y añadir los controles necesarios sin adoptar una plataforma completa de entrega de aplicaciones para esos jobs.
Funciones de pago
Semaphore UI Pro incluye funciones aquí analizadas, como almacenamiento integrado de estado de Terraform/OpenTofu, runners de proyecto y ejecución Docker por tarea. Enterprise añade roles personalizados, permisos por plantilla y ejecución en Kubernetes. Pro incluye soporte en horario laboral, mientras Enterprise ofrece compromisos adaptados y asistencia para incorporación, configuración, actualizaciones y migración. Compare esa cobertura con cualquier acuerdo de soporte de Jenkins, sin asumir que la ayuda comunitaria de ninguno de los productos constituye un SLA.
Mantenimiento y responsabilidades
Para un equipo que utiliza Jenkins principalmente para ofrecer playbooks y comandos de mantenimiento, Semaphore UI puede sustituir configuraciones personalizadas de jobs por su modelo de inventarios, credenciales, variables y plantillas. La ventaja operativa depende de la configuración e integraciones que realmente sustituya. Si Jenkins ya proporciona los jobs, agentes, informes y soporte necesarios, un segundo servicio añade trabajo. La sustitución es práctica cuando Semaphore UI cubre las operaciones y controles utilizados. Cuando siguen siendo esenciales los informes específicos de Jenkins, los artefactos o las Shared Libraries, pueden trasladarse algunas operaciones y conservar esos pipelines en Jenkins.
Semaphore UI incorpora la configuración de plantillas e inventarios Ansible, con integraciones de almacenes de secretos y contenedores en las ediciones correspondientes. Jenkins proporciona integraciones equivalentes mediante plugins cuyas dependencias y actualizaciones se gestionan junto al controlador. Esto cambia el trabajo de integración que mantiene el equipo. Ambos siguen necesitando las herramientas y entornos utilizados en sus máquinas de ejecución.
Cómo elegir
Elija según el trabajo de sus compañeros y la configuración que el equipo quiere mantener. Ninguno de los productos se limita a un disparador o lenguaje de automatización. Sus ventajas más claras proceden del modelo operativo que los rodea.
Cuándo elegir Jenkins
Elija Jenkins cuando los informes de pruebas integrados, la gestión de artefactos y el código compartido de Pipelines con varias etapas sean centrales en el procedimiento.
- Los resultados de build y las pruebas determinan el siguiente paso. El proceso compila código, ejecuta una matriz de pruebas, genera informes y mueve artefactos entre etapas.
- Muchos proyectos comparten la lógica de entrega en código. El equipo ya utiliza Jenkinsfiles y Shared Libraries para revisar y mantener esas secuencias.
- La instalación existente cubre la necesidad operativa. Los jobs, agentes, plugins y la autorización ya proporcionan una interfaz eficaz a quienes los utilizan.
Cuándo elegir Semaphore UI
Elija Semaphore UI cuando el objetivo principal del servicio sea hacer reutilizables las operaciones de infraestructura y ponerlas a disposición del equipo.
- Ansible forma parte de las operaciones cotidianas. Las actualizaciones, comprobaciones de certificados y recuperaciones de servicios reutilizan inventarios, credenciales de hosts y configuraciones compartidas de entorno.
- Sus compañeros necesitan acciones preparadas. Los ingenieros mantienen el código y las plantillas de tareas, mientras los operadores ejecutan procedimientos mediante formularios o programaciones. Los roles de proyecto permiten esta separación básica, y los permisos por plantilla de Enterprise ofrecen una delegación más precisa.
- Prefiere configurar cada herramienta desde la interfaz. Prepare operaciones de Ansible, Terraform/OpenTofu, Terragrunt, Bash, PowerShell y Python mediante plantillas específicas, con inventarios, credenciales y grupos de variables compartidos.
- La instalación debe centrarse en la automatización. Un binario o paquete puede ejecutarse en un servidor existente, los runners alcanzan otras redes y Pro puede proporcionar el backend compartido de estado de Terraform/OpenTofu.
Usar Semaphore UI junto con Jenkins
Un lanzamiento puede comenzar en Jenkins con compilación, pruebas y publicación de artefactos. Después, el pipeline envía un digest de imagen o una referencia a un paquete versionado a una plantilla de despliegue de Semaphore UI mediante la API autenticada de tareas. Semaphore UI utiliza el repositorio, inventario y credenciales configurados y envía la operación a la máquina adecuada. La automatización de despliegue recupera el artefacto del registro o repositorio del equipo.
La integración de Jenkins debe guardar el identificador de tarea devuelto, comprobar su estado final y decidir si el pipeline termina correctamente o falla. Una solicitud API aceptada significa que la tarea está en cola, no que el despliegue haya funcionado. El receptor integrado de webhooks es otra opción de disparador, mientras que el seguimiento de finalización y la decisión de éxito o fallo siguen siendo parte de la integración implementada por el equipo.
Tras el despliegue, el mismo equipo de operaciones puede reiniciar un servicio desde un formulario o dejar una comprobación de certificados programada cada noche en Semaphore UI. Esos jobs utilizan la configuración preparada de infraestructura sin necesitar un nuevo commit de la aplicación, mientras Jenkins conserva la responsabilidad de las evidencias de build y pruebas.
Preguntas frecuentes
¿Podemos reutilizar la automatización existente de Ansible y Terraform?
Sí. Los jobs y Pipelines de Jenkins pueden ejecutar estas herramientas, y su plugin de Ansible proporciona ajustes de playbook, inventario y credenciales. Semaphore UI utiliza plantillas específicas conectadas a inventarios, credenciales, grupos de variables y formularios reutilizables. El código existente puede permanecer en Git mientras el equipo prepara la operación con cualquiera de los dos modelos.
¿Pueden los compañeros ejecutar tareas de Semaphore UI sin Enterprise?
Sí. Los roles de proyecto de Community incluyen Task Runner, que permite ejecutar plantillas del proyecto con acceso de solo lectura a los demás recursos. Enterprise añade roles personalizados y permisos para plantillas individuales cuando se necesita un acceso más limitado.
¿Puede ejecutarse el mantenimiento sin un nuevo commit?
Sí, en ambos productos. Jenkins admite builds manuales y jobs programados. Semaphore UI permite ejecutar plantillas manualmente, mediante cron o una sola vez, utilizando el inventario, las credenciales y las variables preparados.
¿Puede Semaphore UI sustituir un pipeline de Jenkins?
Puede cubrir aprovisionamiento, despliegues y mantenimiento con las herramientas que admite. Decida expresamente qué hacer con los requisitos específicos de Jenkins, incluidos plugins de informes, gestión de artefactos y Shared Libraries. Un Pipeline existente también puede llamar a una operación independiente de Semaphore UI.
¿Puede ejecutarse la automatización dentro de una red privada?
Sí, en ambos casos. Jenkins utiliza agentes, mientras Semaphore UI ejecuta en su servidor o en runners. Las máquinas de ejecución pueden situarse cerca de los sistemas privados y deben disponer de las herramientas necesarias en el entorno elegido.
¿Te resultó útil este artículo?
Fuentes
- Semaphore UI, “Semaphore UI build and deploy templates”. URL: https://semaphoreui.com/docs/user-guide/task-templates/build-deploy (consultado el: ).
- Semaphore UI, “Semaphore UI automation applications”. URL: https://semaphoreui.com/docs/user-guide/apps (consultado el: ).
- Semaphore UI, “Semaphore UI task templates”. URL: https://semaphoreui.com/docs/user-guide/task-templates (consultado el: ).
- Semaphore UI, “Semaphore UI installation methods”. URL: https://semaphoreui.com/docs/admin-guide/installation (consultado el: ).
- Semaphore UI, “Semaphore UI runners”. URL: https://semaphoreui.com/docs/admin-guide/runners (consultado el: ).
- Semaphore UI, “Semaphore UI workflow nodes and data passing”. URL: https://semaphoreui.com/docs/user-guide/workflows (consultado el: ).
- Semaphore UI, “Semaphore UI Terraform HTTP backend”. URL: https://semaphoreui.com/docs/user-guide/apps/terraform/states (consultado el: ).
- Semaphore UI, “Semaphore UI project roles and template permissions”. URL: https://semaphoreui.com/docs/user-guide/team (consultado el: ).
- Semaphore UI, “Semaphore UI Key Store”. URL: https://semaphoreui.com/docs/user-guide/key-store (consultado el: ).
- Semaphore UI, “Semaphore UI Variable Groups”. URL: https://semaphoreui.com/docs/user-guide/environment (consultado el: ).
- Semaphore UI, “Semaphore UI schedules”. URL: https://semaphoreui.com/docs/user-guide/schedules (consultado el: ).
- Semaphore UI, “Semaphore UI webhook integrations”. URL: https://semaphoreui.com/docs/user-guide/integrations (consultado el: ).
- Semaphore UI, “Semaphore UI Community, Pro and Enterprise”. URL: https://semaphoreui.com/pricing (consultado el: ).
- Semaphore UI, “Semaphore UI inventories”. URL: https://semaphoreui.com/docs/user-guide/inventory (consultado el: ).
- Semaphore UI, “Semaphore UI 2.20 candidate Terraform execution”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/db_lib/TerraformApp.go (consultado el: ).
- Semaphore UI, “Semaphore UI 2.20 candidate runner output handling”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/services/runners/job_pool.go (consultado el: ).
- Jenkins project, “Jenkins downloads and release lines”. URL: https://www.jenkins.io/download/ (consultado el: ).
- Jenkins project, “Installing Jenkins”. URL: https://www.jenkins.io/doc/book/installing/ (consultado el: ).
- Jenkins project, “Using a Jenkinsfile”. URL: https://www.jenkins.io/doc/book/pipeline/jenkinsfile/ (consultado el: ).
- Jenkins project, “Pipeline Nodes and Processes”. URL: https://www.jenkins.io/doc/pipeline/steps/workflow-durable-task-step/ (consultado el: ).
- Jenkins Ansible plugin contributors, “Ansible plugin”. URL: https://plugins.jenkins.io/ansible/ (consultado el: ).
- Jenkins project, “Pipeline Syntax”. URL: https://www.jenkins.io/doc/book/pipeline/syntax/ (consultado el: ).
- Jenkins project, “Extending with Shared Libraries”. URL: https://www.jenkins.io/doc/book/pipeline/shared-libraries/ (consultado el: ).
- Jenkins project, “Pipeline Input Step”. URL: https://www.jenkins.io/doc/pipeline/steps/pipeline-input-step/ (consultado el: ).
- Jenkins project, “Pipeline Basic Steps”. URL: https://www.jenkins.io/doc/pipeline/steps/workflow-basic-steps/ (consultado el: ).
- Jenkins project, “Using Jenkins agents”. URL: https://www.jenkins.io/doc/book/using/using-agents/ (consultado el: ).
- Jenkins project, “Using Docker with Pipeline”. URL: https://www.jenkins.io/doc/book/pipeline/docker/ (consultado el: ).
- Jenkins project, “Using credentials”. URL: https://www.jenkins.io/doc/book/using/using-credentials/ (consultado el: ).
- Jenkins project, “Jenkins Access Control”. URL: https://www.jenkins.io/doc/book/security/access-control/ (consultado el: ).
- Jenkins project, “Managing Plugins”. URL: https://www.jenkins.io/doc/book/managing/plugins/ (consultado el: ).
- Jenkins project, “Jenkins Project Governance and license”. URL: https://www.jenkins.io/project/governance/ (consultado el: ).
- Jenkins Matrix Authorization contributors, “Jenkins Matrix Authorization Strategy”. URL: https://plugins.jenkins.io/matrix-auth/ (consultado el: ).
- Jenkins JUnit plugin contributors, “JUnit plugin”. URL: https://plugins.jenkins.io/junit/ (consultado el: ).
- Jenkins HashiCorp Vault plugin contributors, “HashiCorp Vault plugin”. URL: https://plugins.jenkins.io/hashicorp-vault-plugin/ (consultado el: ).
- Jenkins AWS Secrets Manager plugin contributors, “AWS Secrets Manager Credentials Provider”. URL: https://plugins.jenkins.io/aws-secrets-manager-credentials-provider/ (consultado el: ).
- Jenkins project, “Getting started with Pipeline”. URL: https://www.jenkins.io/doc/book/pipeline/getting-started/ (consultado el: ).
- Stefan Spieker, Jenkins project, “Plugin of the Month – April 2026: Pipeline Graph View”. URL: https://www.jenkins.io/blog/2026/04/06/plugin-of-the-month/ (consultado el: ).
- Semaphore UI, “Semaphore UI REST API, task creation and task status”. URL: https://semaphoreui.com/api-docs (consultado el: ).
- Semaphore UI, “Tasks, execution history and Ansible summaries”. URL: https://semaphoreui.com/docs/user-guide/tasks (consultado el: ).
- Semaphore UI, “Get Started, installation methods and server platforms”. URL: https://semaphoreui.com/docs/getting-started (consultado el: ).
- Jenkins Kubernetes plugin contributors, “Kubernetes plugin, agents in job pods”. URL: https://plugins.jenkins.io/kubernetes/ (consultado el: ).
- Jenkins Config File Provider contributors, “Config File Provider, reusable managed configuration”. URL: https://plugins.jenkins.io/config-file-provider/ (consultado el: ).
- Jenkins Terraform plugin contributors, “Terraform plugin, job workspace and local state file”. URL: https://plugins.jenkins.io/terraform/ (consultado el: ).
- Ansible project, “JUnit callback, structured playbook result reports”. URL: https://docs.ansible.com/projects/ansible/latest/collections/ansible/builtin/junit_callback.html (consultado el: ).
- Semaphore UI, “Semaphore UI authentication”. URL: https://semaphoreui.com/docs/admin-guide/authentication (consultado el: ).
- Jenkins project and plugin contributors, “LDAP authentication plugin”. URL: https://plugins.jenkins.io/ldap/ (consultado el: ).
- Jenkins project and plugin contributors, “OpenID Connect Authentication plugin”. URL: https://plugins.jenkins.io/oic-auth/ (consultado el: ).
- Jenkins project and plugin contributors, “Azure Key Vault plugin”. URL: https://plugins.jenkins.io/azure-keyvault/ (consultado el: ).
- Semaphore UI, “Semaphore UI audit history, export and SIEM forwarding”. URL: https://semaphoreui.com/docs/admin-guide/audit-log (consultado el: ).
- Jenkins project and plugin contributors, “Audit Trail plugin and external log destinations”. URL: https://plugins.jenkins.io/audit-trail/ (consultado el: ).
- Semaphore UI, “Semaphore UI notification channels”. URL: https://semaphoreui.com/docs/admin-guide/notifications (consultado el: ).
- Jenkins project and plugin contributors, “Jenkins Remote Access API”. URL: https://www.jenkins.io/doc/book/using/remote-access-api/ (consultado el: ).
- Jenkins project and plugin contributors, “Generic Webhook Trigger plugin”. URL: https://plugins.jenkins.io/generic-webhook-trigger/ (consultado el: ).
- Jenkins project and plugin contributors, “Slack Notification plugin”. URL: https://plugins.jenkins.io/slack/ (consultado el: ).
- Community connector contributors, “Community MCP connector for Semaphore UI”. URL: https://github.com/cloin/semaphore-mcp (consultado el: ).
- Jenkins project and plugin contributors, “Jenkins MCP Server plugin”. URL: https://plugins.jenkins.io/mcp-server/ (consultado el: ).
- OpenBao project, “OpenBao CLI, read a secret”. URL: https://openbao.org/docs/commands/kv/get/ (consultado el: ).
- Devolutions, “Devolutions Server REST API, credential retrieval”. URL: https://docs.devolutions.net/server/web-interface/utilities/api-documentation (consultado el: ).
- Semaphore UI, “Semaphore UI CyberArk PVWA secret storage”. URL: https://semaphoreui.com/docs/user-guide/key-store/cyberark (consultado el: ).
- Jenkins Conjur plugin contributors, “Jenkins Conjur Secrets plugin”. URL: https://plugins.jenkins.io/conjur-credentials/ (consultado el: ).
- Jenkins project, “Jenkins access control for builds”. URL: https://www.jenkins.io/doc/book/security/build-authorization/ (consultado el: ).
- Jenkins project, “Blue Ocean Pipeline Editor and deprecation status”. URL: https://www.jenkins.io/doc/book/blueocean/pipeline-editor/ (consultado el: ).
- Jenkins project, “Jenkins persistent objects and filesystem storage”. URL: https://www.jenkins.io/doc/developer/persistence/ (consultado el: ).
Comparación elaborada por el equipo de Semaphore UI a partir de la documentación, los repositorios y la información de producto indicados arriba. Cada fuente incluye su fecha de consulta.
Enlaces útiles
Evalúe las operaciones que ya ejecuta su equipo y los controles que necesita.