
IaC yönetim platformu: Semaphore UI ve Spacelift

Denis GukovSemaphore UI Kurucusu ve Teknoloji Direktörü
18 dk okuma

Spacelift ve Semaphore UI hem Ansible hem kod olarak altyapı (IaC) çalıştırır. Spacelift Deploy altyapı stack'lerini ve politika kontrollü değişiklikleri yönetir, Flows ise hizmetleri görsel otomasyonlarla bağlar. Semaphore UI Ansible işlemlerini, Terraform/OpenTofu kaynak sağlamayı ve tekrarlanan bakımı kendi altyapınızda barındırılan tek arayüzde birleştirir. Bu karşılaştırma 21 Ekim 2026 tarihindeki Spacelift dokümantasyonunu ve Semaphore UI 2.20.0 sürümünü kapsar.

Bu makaleyi yapay zekâyla tartış

Genel bakış

Yeni ortam başarılı Terraform apply işleminden fazlasını gerektirir. Birinin host'ları yapılandırması, hizmetleri dağıtması, yamalar, sertifika yenilemeleri ve yedeklemelerle çalışır tutması gerekir. Bu işlemler ortak işe dönüştüğünde ekibin yapılandırmayı yöneteceği, yürütmeyi devredeceği ve ne olduğunu göreceği bir yere ihtiyacı olur.

Spacelift Deploy depoları altyapı stack'lerine bağlar. Her stack kendi yapılandırma ve yürütme ayarlarını tutar, politikalar, incelemeler ve bağımlılıklar değişiklikleri koordine eder. Terraform/OpenTofu, Ansible, Terragrunt, Pulumi, CloudFormation ve Kubernetes'i destekler. Flows platformu olaylar, hizmet entegrasyonları ve Deploy eylemleri için görsel tuvalle genişletir.

Semaphore UI yeniden kullanılabilir işlemlerle başlar. Ansible görev şablonu playbook'u envanter, kimlik bilgileri, değişkenler ve başlatma girdileriyle birleştirir. Terraform/OpenTofu, Terragrunt, Bash, PowerShell ve Python'a özel şablonlar aynı modeli kaynak sağlama ve diğer işlemlere taşır. Projeler ortak kaynakları tutar, zamanlamalar job'ları tekrarlar ve iş akışları daha uzun işlemin adımlarını bağlar.

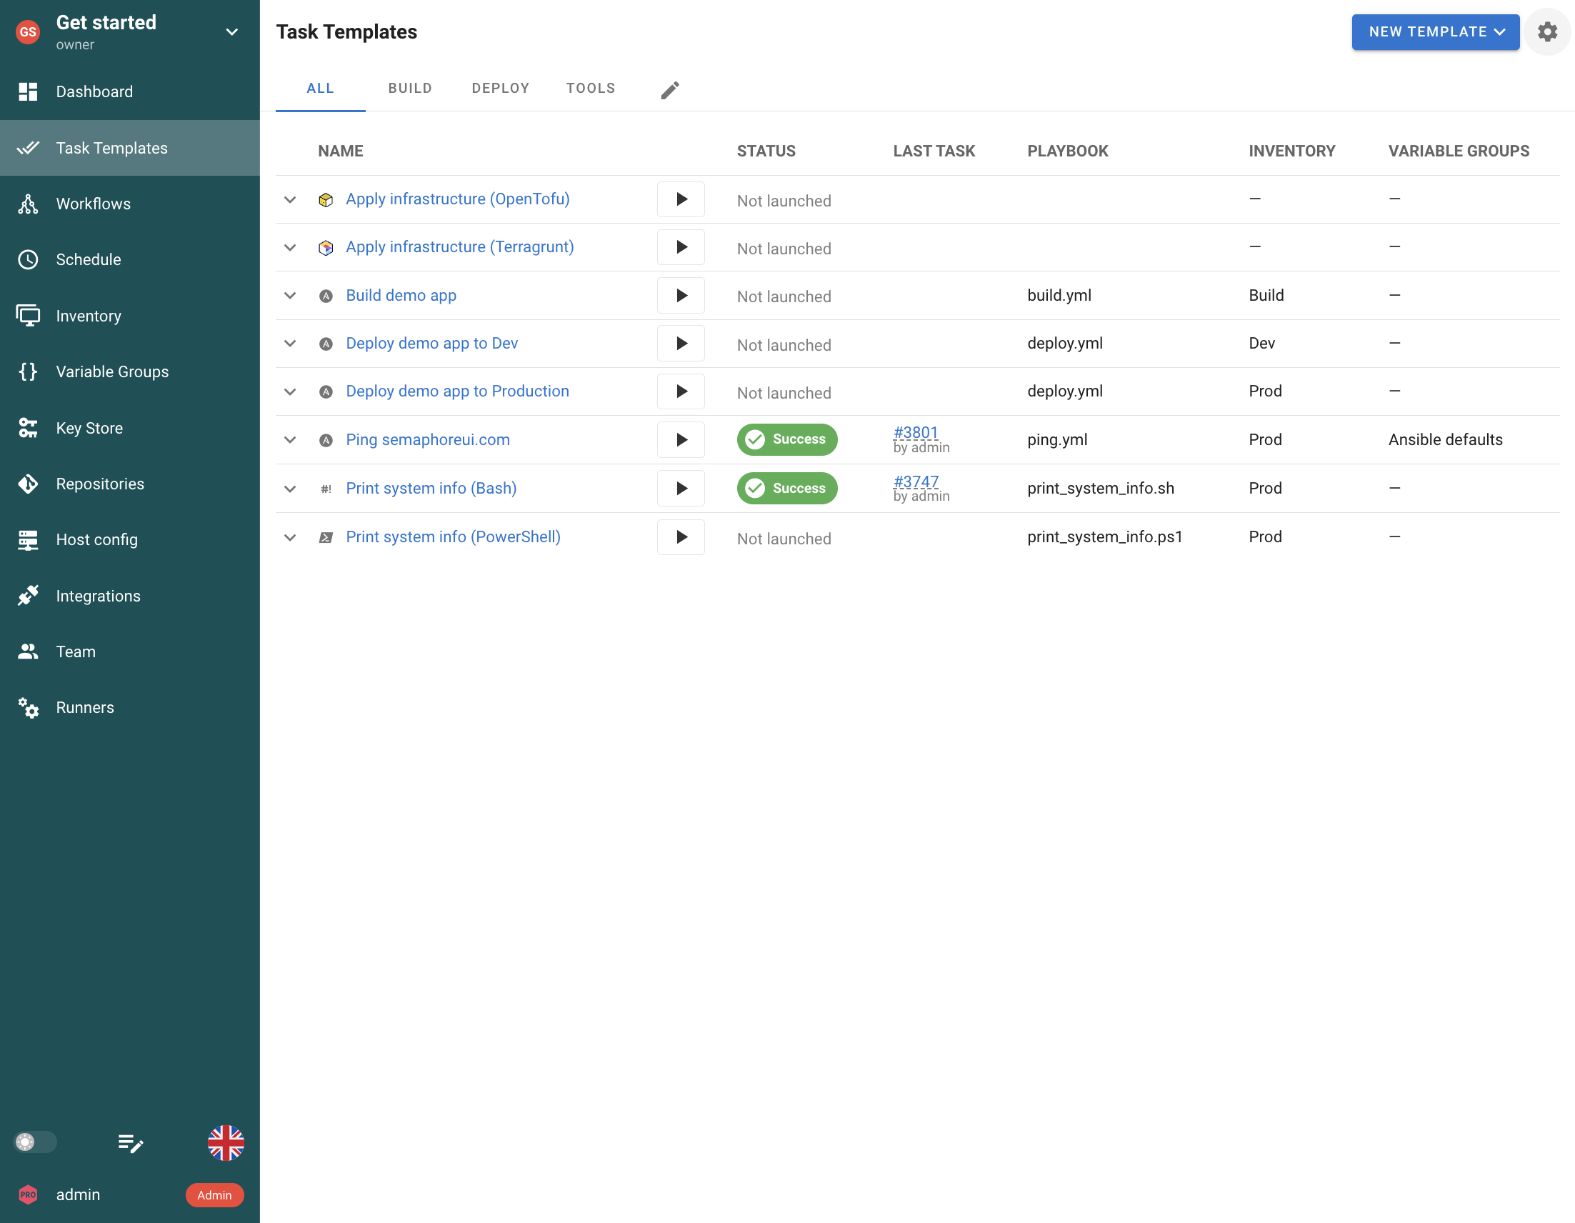
Tek projede farklı otomasyon araçları için Semaphore UI görev şablonları.
Semaphore UI. Hazırlanmış Ansible, kod olarak altyapı ve komut satırı işlemleri projenin görev listesini paylaşır.
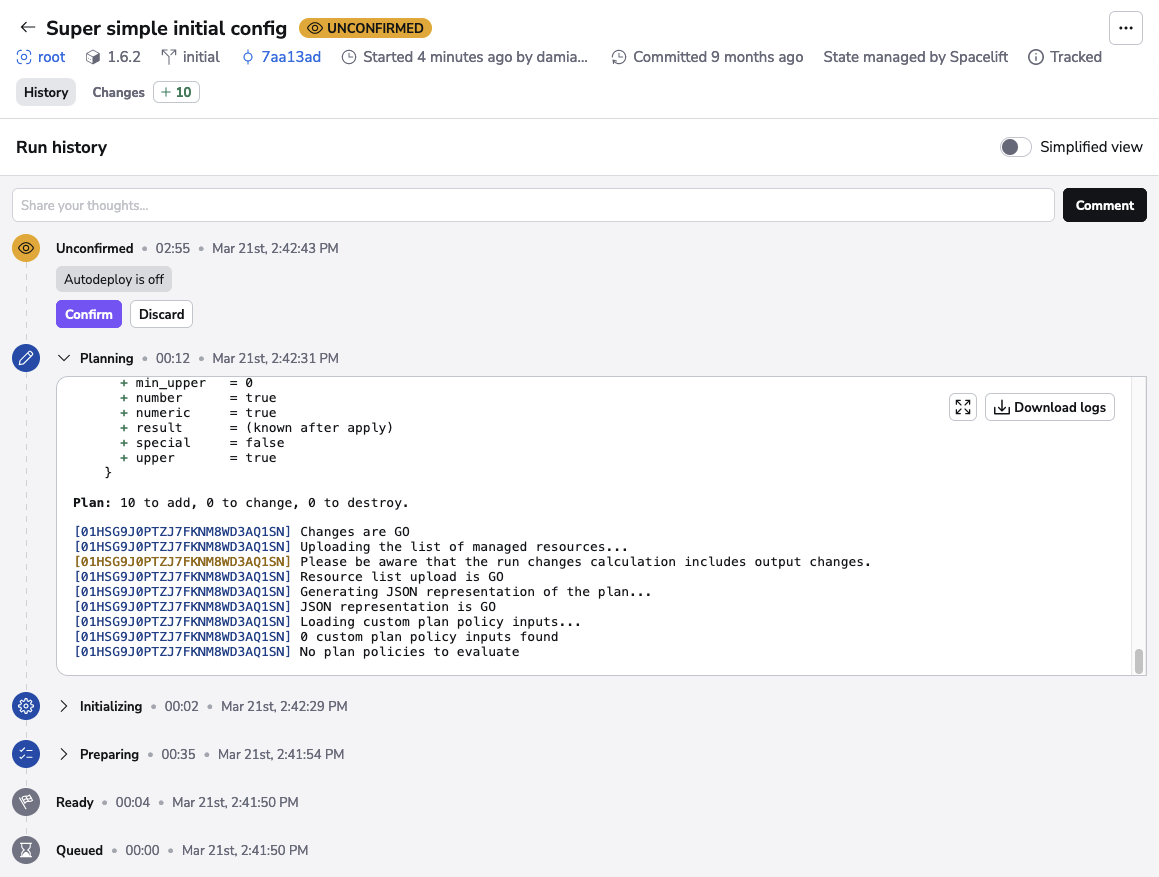
Terraform planının onayını bekleyen Spacelift çalıştırması.
Spacelift. İzlenen altyapı çalıştırması, planlamadan sonra onay için duraklar. Resmî belgelerden örnek. Kaynak

Kısa karşılaştırma

İki platform da altyapı oluşturup Ansible ile yapılandırabilir. Ekiplerin işlemi hazırlama, yapılandırmayı paylaşma, değişiklikleri kontrol etme ve hizmeti barındırma biçimleri farklıdır.

Spacelift ve Semaphore UI: temel özellikler
Ölçütler Semaphore UI Spacelift
Temel model Projeler, yeniden kullanılabilir şablonlar ve iş akışları Deploy stack'leri ve politikaları, Flows görsel otomasyonları
Otomasyon araçları Ansible, Terraform/OpenTofu, Terragrunt, Bash, PowerShell ve Python'a özel şablonlar Ansible, Terraform/OpenTofu, Terragrunt, Pulumi, CloudFormation ve Kubernetes için yerel entegrasyonlar. Tasks veya yapılandırılmış iş akışı araçları üzerinden Bash, PowerShell ve Python
Barındırma Kendi altyapısında ikili dosya, paketler, Docker veya Kubernetes SaaS, ticari self-hosted ve şirket içi kurulum
Yürütme Sunucu veya runner'lar, isteğe bağlı görev konteynerleri Barındırılan worker'lar veya özel worker havuzları
Zamanlama Community'de cron ve tek seferlik çalıştırmalar Deploy stack zamanlamaları (Business+), Flows zamanlama blokları
Terraform durumu Pro'da yerleşik HTTP backend, harici backend desteği Yönetilen stack state veya harici backend
Değişiklik kontrolleri Şablon ayarları, iş akışı onayları ve otomasyon kodu Plan incelemesi, onay politikaları, OPA/Rego ve drift tespiti
Paylaşılan yapılandırma Değişken grupları, kimlik bilgileri ve envanterler Contexts, ortam değişkenleri ve bulut entegrasyonları
Erişim denetimi Proje rolleri, Enterprise'da şablon izinleri Spaces, RBAC ve stack kaynak izinleri
Lisans ve planlar MIT lisanslı Community, ticari Pro ve Enterprise Tescilli hizmet, ücretsiz plan ve ücretli abonelikler

Ansible odaklı ekip mevcut Git envanterini, playbook'larını ve operasyon prosedürlerini Semaphore UI'da tutup ekip arkadaşlarına hazırlanmış başlatma formu sunabilir. Kaynak sağlama aynı arayüzü kullanabilir, yerleşik backend istendiğinde Pro state depolama eklenebilir. Spacelift hem IaC hem Ansible'a stack tabanlı model uygular ve altyapı incelemeleri ile politika kararları için ortak süreç sağlar. Flows bu eylemleri stack dışındaki olay ve hizmetlerle koordine eder.

Bu ayrım dağıtımdan sonra da yararlıdır. Yedekleme veya sertifika kontrolü kayıtlı yapılandırma, zamanlama ve açık sonuç gerektirebilir. Paylaşılan ağdaki değişiklik ise politika değerlendirmesi ve planın tam halinin incelemesini de gerektirebilir. Platform her işlemi aynı prosedüre zorlamak yerine devredilen işe uymalıdır.

Özellik karşılaştırması

Bir ortamı kaynak sağlamadan günlük işletime kadar izleyince örtüşme belirginleşir. Araç desteği ve state yönetimi neyin çalışabileceğini, envanterler, başlatma girdileri, zamanlamalar ve erişim ise ekibin onu nasıl kullanacağını belirler.

Kurulum ve yapılandırma

Otomasyon hizmetinin yönettiği sistemlere ulaşması gerekir. Web uygulamasının ve job'ı çalıştıran makinenin konumu ayrı seçimlerdir.

DestekleniyorKısmen destekleniyorDesteklenmiyor
Kurulum ve yapılandırma: Spacelift ve Semaphore UI
Ölçütler Semaphore UI Spacelift
Bağımsız yerel ikili dosya Evet HayırSaaS veya konteyner hizmetleri
Kendi altyapısında kontrol düzlemi Evet EvetEnterprise+
Ücretsiz self-hosted sürüm EvetMIT lisanslı Community HayırTicari self-hosted kurulum
Kubernetes olmadan çalıştırma Evet EvetDeploy SaaS veya ECS, self-hosted Flows EKS gerektirir

Spacelift Deploy barındırılan hizmet olarak sunulduğundan ekip kontrol düzlemini işletmeden kullanabilir. Enterprise+ ECS ve Kubernetes kurulum yöntemleri dahil tamamen kendi altyapısında, şirket içinde ve dış ağdan yalıtılmış seçenekler sağlar. Flows kendi erişim ayarlarına sahip, ayrı bağlanan modüldür. Belgelenmiş self-hosted kurulumu lisans gerektirir ve şu anda AWS EKS kullanır.

Semaphore UI Community kendi altyapınızda barındırılan hizmeti lisans ücreti olmadan sağlar. İkili dosya, yerel paket veya Docker kurulumu mevcut sunucuyu kullanabilir, Kubernetes de seçenek olarak kalır. Ekip self-hosted platform katmanı satın almadan veya yalnızca otomasyon için küme kurmadan kaynak sağlama ve bakım job'larını paylaşmak istediğinde bu yararlıdır. Uygulama ve veritabanını ekip kendisi işletir.
Otomasyon araçları ve state

Ekipler sıklıkla bir araçla kaynak oluşturur, ortaya çıkan sistemleri başka araçla yapılandırır. Doğrudan araç desteği ve paylaşılan state backend, işlemin ne kadarının tek hizmette kalabileceğini belirler.

DestekleniyorKısmen destekleniyorDesteklenmiyor
Otomasyon araçları ve state: Spacelift ve Semaphore UI
Ölçütler Semaphore UI Spacelift
Ansible playbook dosyaları Evet Evet
Terraform/OpenTofu Evet Evet
Terragrunt Evet Evet
Python EvetÖzel şablon EvetTasks (ücretli) veya yapılandırılmış iş akışı araçları
PowerShell EvetÖzel şablon EvetTasks (ücretli) veya yapılandırılmış iş akışı araçları
Bash EvetÖzel şablon EvetTasks (ücretli) veya yapılandırılmış iş akışı araçları
Pulumi yaşam döngüsü entegrasyonu KısmenÖzel CLI veya Ansible otomasyonu EvetYerel stack entegrasyonu, önizleme
CloudFormation yaşam döngüsü entegrasyonu KısmenÖzel CLI veya Ansible otomasyonu EvetYerel stack entegrasyonu
Kubernetes yaşam döngüsü entegrasyonu KısmenÖzel CLI veya Ansible otomasyonu EvetYerel kubectl stack entegrasyonu
Yerleşik state depolama EvetPro Evet
State sürüm geçmişi EvetPro Evet

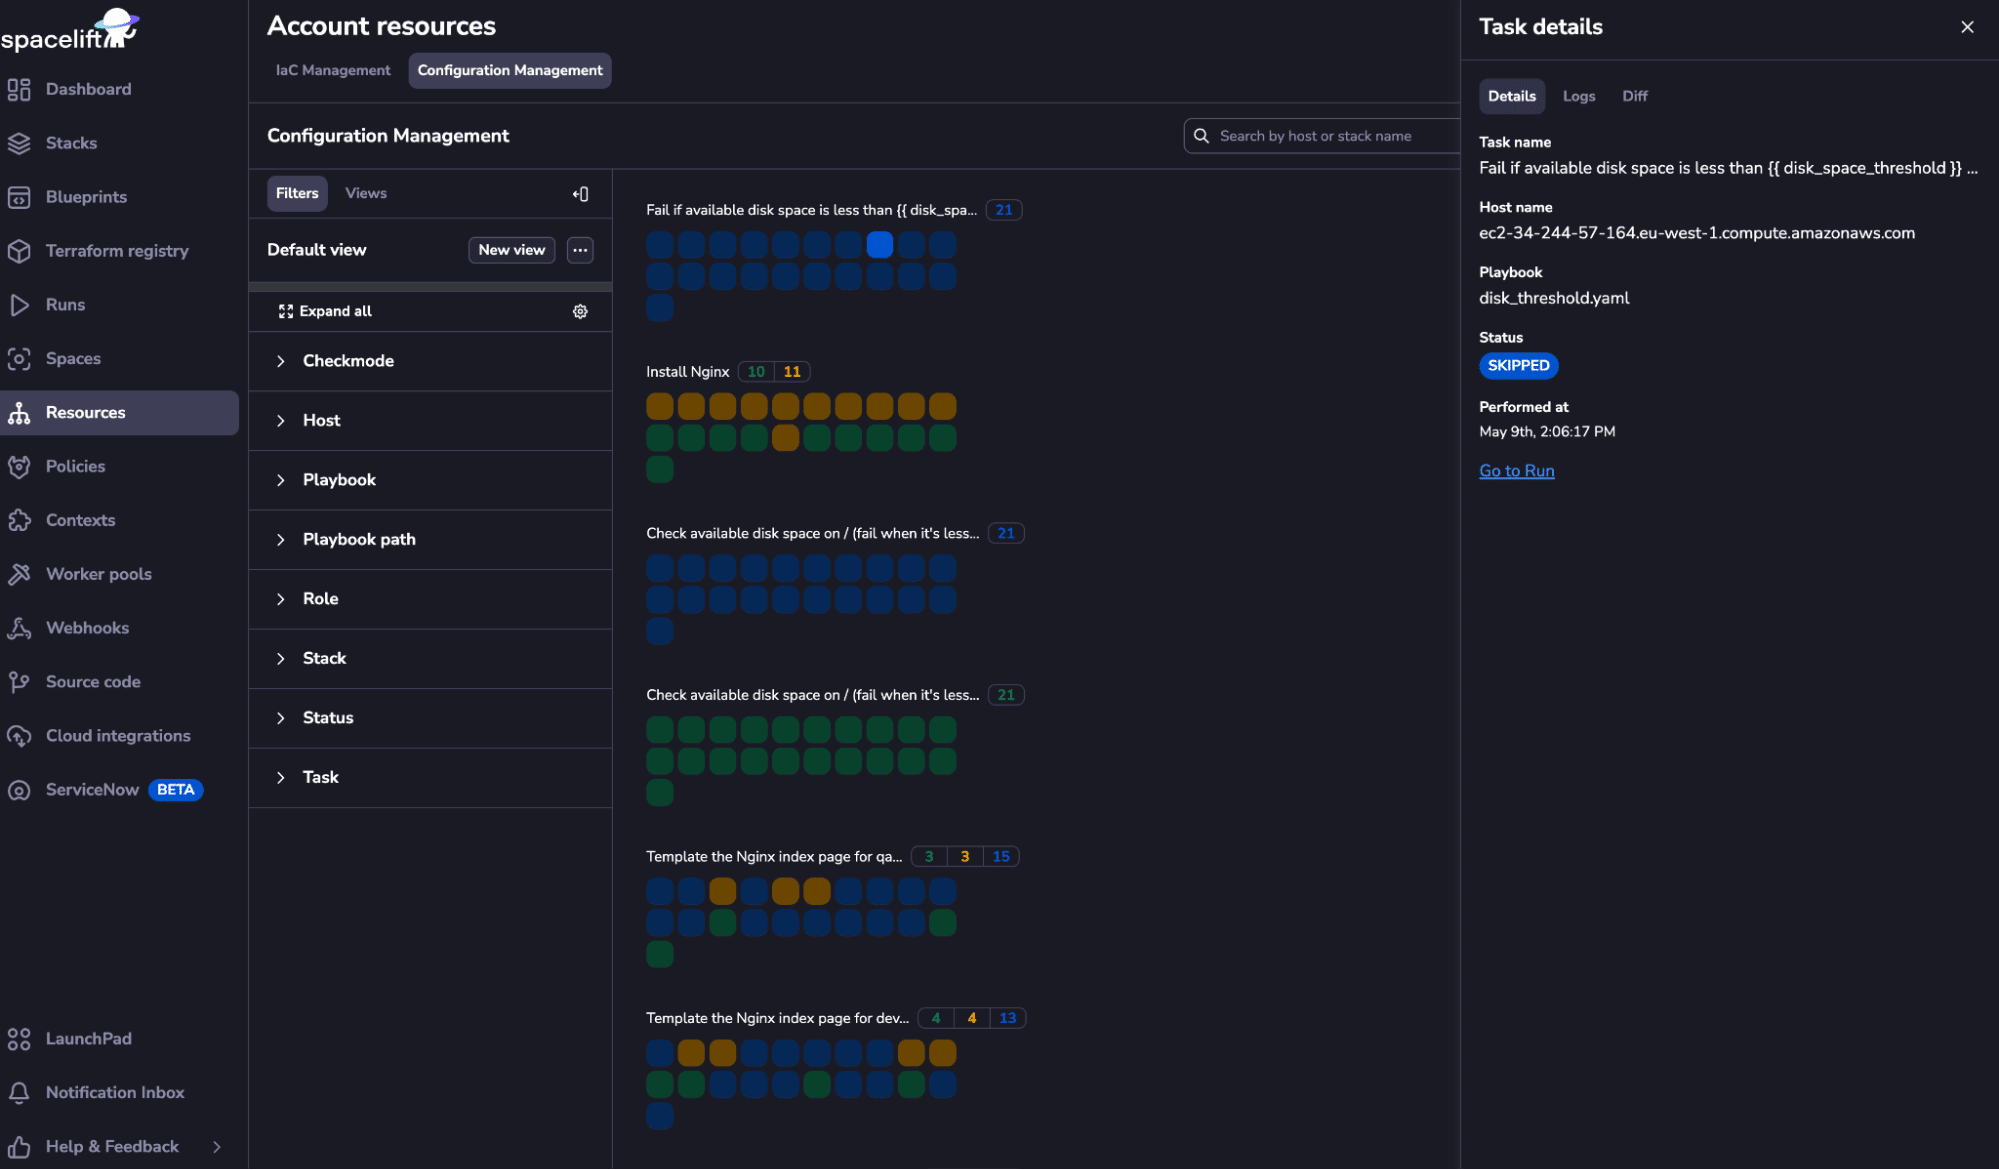
Spacelift Ansible'ı IaC entegrasyonlarının yanında desteklenen stack türü olarak ele alır. Stack playbook seçer ve normalde yürütmeden önce Ansible check modunu çalıştırır, bu aşama atlanabilir. Yapılandırma yönetimi görünümü host ve görev sonuçlarını gösterir. Terraform/OpenTofu state yönetimi ve stack bağımlılıkları aynı platformu farklı altyapı teknolojilerine genişletir. Pulumi kendi preview/apply yaşam döngüsüne sahiptir, entegrasyon şu anda önizleme olarak etiketlenmiştir. CloudFormation ve Kubernetes de değişiklik incelemesi ve politikaları içeren yerel stack entegrasyonlarına sahiptir.

Semaphore UI Ansible, Terraform/OpenTofu, Terragrunt, Bash, PowerShell ve Python'a kendi şablonlarını verir. Mevcut otomasyon doğrudan çalışabilir, depo ve araç ayarları sonraki başlatma için kaydedilir. Ekip her Python işlemini veya Terraform çağrısını ek playbook içinde tanımlamadan host yapılandırması için Ansible kullanabilir. Pulumi, CloudFormation ve kubectl komutları özel script veya Ansible otomasyonuyla çalışabilir, ancak Semaphore UI bunlara özel stack yaşam döngüleri sağlamaz. Bu araçların komutlarını, bağımlılıklarını ve değişiklik inceleme sürecini ekip sağlar.

PowerShell hizmet kontrolünde Semaphore UI depoyu, değişkenleri ve başlatma girdilerini içeren PowerShell görev şablonunu saklar. Spacelift bu komutu stack çalışma ortamında Tasks veya özel iş akışı aracıyla çalıştırabilir, Blueprints veya Templates de stack kurulumunu yeniden kullanabilir. Fark script'in çalışıp çalışamaması değil, dile özel yapılandırmadır.

Kaynak sağlama için Semaphore UI Terraform/OpenTofu şablonu depoyu, workspace'i ve yeniden kullanılabilir değişken gruplarını seçer. Pro sürüm geçmişi ve arayüz yönetimi içeren yerleşik HTTP state backend ekler, böylece ekip ortak state'i değiştiren job'ların yanında tutabilir. Mevcut harici backend seçenek olmaya devam eder. Spacelift de yönetilen veya harici state backend destekler, state stack'in değişiklik yaşam döngüsüne entegredir.

Hazırlık ve zamanlama

Ekip arkadaşı depoyu, ayarları ve kimlik bilgilerini yeniden kurmadan hazırlanmış işlemi başlatabilmelidir. Kayıtlı tanımlar ve başlatma girdileri hazırlığın ne kadarının yeniden kullanılabileceğini belirler.

DestekleniyorKısmen destekleniyorDesteklenmiyor
Hazırlık ve zamanlama: Spacelift ve Semaphore UI
Ölçütler Semaphore UI Spacelift
Kaydedilmiş otomasyon tanımları EvetHer araç için görev şablonları EvetDeploy stack'leri ve Flows tanımları
Yeniden kullanılabilir değişkenler ve yapılandırma EvetDeğişken grupları EvetContexts
Hazırlanmış girdi formları EvetGörev şablonu formları EvetBusiness+Infrastructure Templates
Zamanlanmış otomasyon Evet EvetBusiness+ ve özel worker'larla Deploy, Flows Schedule blokları
Özel bakım komutları Evet EvetPaid plansStack çalışma ortamında Deploy Tasks

Spacelift Deploy depoyu, çalışma zamanını ve yapılandırmayı stack içinde saklar. Contexts değişkenleri, dosyaları ve hook'ları stack'ler arasında paylaşır. Business Templates form tabanlı altyapı dağıtımları sunar, ücretli Deploy Tasks ise özel etkileşimsiz komutlar kabul eder. Bunlar yararlı self-servis yollarıdır, ancak kaynak sağlama Template'i ile tek seferlik Task komutu farklı amaçlara hizmet eder.

Semaphore UI işlemi görev şablonu olarak kaydeder. Mühendis depoyu, araç ayarlarını ve yeniden kullanılabilir değişken gruplarını seçer, ardından kimlik bilgileri ve Ansible için envanter sağlar. Form ekip arkadaşından yalnızca hizmet adı veya değişiklik referansı gibi işlemin ihtiyaç duyduğu girdileri ister. Ekip Terraform ortam isteği ve PowerShell hizmet kontrolü hazırlarken bunları genel stack bakım komutuna dönüştürmek zorunda kalmaz.

Zamanlanmış başlatma kayıtlı yapılandırmayı yeniden kullanır. Semaphore UI Community yedekleme, sertifika kontrolü ve kaynak sağlama için cron ve tek seferlik zamanlamaları destekler. Spacelift Deploy Business'tan itibaren özel worker'larla stack çalıştırmalarını ve Tasks'i zamanlar. Flows ayrıca saat dilimi ayarlı cron ve aralık tabanlı Schedule blokları sunar. Ayrım işlemin nerede hazırlandığı ve ekibin diğer prosedürlerine nasıl bağlandığıdır.

Envanter

Kaynak sağlama çıktısı, sonraki job doğru host'ları belirleyebildiğinde operasyon için yararlı olur. Envanter kaynağı ve hedef seçim modeli yalnızca Ansible çalıştırabilmekten daha önemlidir.

DestekleniyorKısmen destekleniyorDesteklenmiyor
Envanter: Spacelift ve Semaphore UI
Ölçütler Semaphore UI Spacelift
Git ve dinamik Ansible envanterleri EvetYeniden kullanılabilir proje envanteri EvetEnvanter dosyaları ve Ansible eklentileri
Ansible çalıştırmasını seçilen host'larla sınırlama EvetHazırlanmış envanter ve başlatma limiti EvetAnsible yapılandırması ve CLI argümanları

Spacelift Ansible stack'leri playbook için yapılandırılmış envanter ve komut ayarlarını kullanır. Dolayısıyla mevcut Git envanterleri ve Ansible keşif eklentileri otomasyonun parçası kalabilir. Stack bağımlılıkları altyapı çıktıları sağlayabilir, ancak playbook veya envanter hedeflerini belirlemek için bu değerleri kullanmalıdır.

Semaphore UI envanteri yeniden kullanılabilir proje kaynağına dönüştürür. Görev şablonu INI veya YAML envanteri, Git'ten tanım veya dinamik Ansible kaynağı seçebilir. Host'ları NetBox veya bulut API'leriyle keşfeden ekip, her işlem için ayrı host listesi tutmak yerine bu tanımı dağıtım, sertifika yenileme ve yedekleme şablonlarında yeniden kullanabilir.

Tek host üzerinde kurtarmada hazırlanmış Ansible işlemi kısıtlı envanter veya etkinleştirilmiş host limiti kullanabilir. Bu, onarımı hedeflemek için gereken işi azaltır, operatörün ne başlatabileceğini ise yine şablonun rolü ve yapılandırması belirler. Ne envanter etiketi ne de Ansible limit ayrı host başına yetkilendirme politikasıdır.

Yürütme

Zamanlanmış yedekleme ve kaynak sağlama çalıştırması hedeflerine erişebilen çalışma ortamı gerektirir. Kontrol düzlemi kurulumu bu yürütme kapasitesinin konumundan bağımsızdır.

DestekleniyorKısmen destekleniyorDesteklenmiyor
Yürütme: Spacelift ve Semaphore UI
Ölçütler Semaphore UI Spacelift
Özel ağlarda yürütme EvetRunner'lar EvetStarter+Özel worker'lar
Yürütme yönlendirmesi EvetProŞablonlarda veya envanterlerde runner etiketleri EvetStack'e atanmış worker havuzu
Konteyner içinde job yürütme EvetProDocker yürütücüsü Evet
Eşzamanlı yürütme kontrolleri EvetŞablon, proje ve örnek sınırları EvetWorker kapasitesi ve sıralı stack işlemleri

Spacelift Deploy job'ları barındırılan veya özel worker'larda çalıştırır. Özel havuz altyapı kodunun ve Ansible'ın ekip ağı içindeki sistemlere ulaşmasını sağlar ve Starter+'tan itibaren dahildir. Stack ayarları worker havuzunu ve yürütme imajını seçer. Deploy Tasks, stack'i çakışan işlemlerden korumak için aynı stack'teki diğer state değiştiren işlerle sıraya alınır.

Semaphore UI sunucusunda yürütmeyle başlayıp özel host'ların veya uzak lokasyonların yakınındaki runner'ları kullanabilir. Community global runner'lar içerir. Pro proje runner'ları, etiket tabanlı yönlendirme ve Docker görev yürütmesi ekler, Enterprise ise Kubernetes görev yürütmesi sunar. Proje kaynak sağlama ve doğrulamayı aynı arayüzde tutarken sertifika kontrollerini host'ların bulunduğu ağa yönlendirebilir.

Python doğrulaması veya PowerShell bakım işlemi için runner ilgili yorumlayıcıya ve ağ erişimine ihtiyaç duyar. Görev konteyneri tekrarlanabilir bağımlılık kümesi sağlayabilir. Web hizmetini Docker'da kurmak tek başına her job'ı izole etmez. Semaphore UI iş akışı çıktı toplama şu anda Docker veya Kubernetes yürütücüleri yerine yerel yürütücüyü kullanır.

İş akışları

Sunucu oluşturma, yapılandırma ve uygulamayı kontrol etme, her adımı farklı araç yürütse bile tek prosedürdür. İş akışları bu prosedürü ve hata sonrasında izlenen yolu koordine eder.

DestekleniyorKısmen destekleniyorDesteklenmiyor
İş akışları: Spacelift ve Semaphore UI
Ölçütler Semaphore UI Spacelift
Görsel iş akışları EvetŞablonlar, onaylar ve dallar EvetFlows tuvali ve entegrasyon blokları
Birden fazla araç içeren işlemler EvetYerel araç şablonlarını bağlama EvetFlows blokları ve Deploy eylemleri
Manuel onay adımları EvetOnay düğümleri EvetDeploy onay politikaları ve çalıştırma incelemesi
İş akışında değer aktarımı Evet Evet

Spacelift Flows olayları, koşulları, veri dönüşümlerini ve hizmet eylemlerini görsel tuvalde bağlar. Deploy blokları çalıştırma veya Tasks başlatabilir, ilerlemelerini takip edebilir ve değişiklikleri onaylayabilir ya da inceleyebilir. Uyarı veya ticket'ın altyapı işini bildirimler ve diğer hizmetlerle koordine etmesi gerektiğinde bu yararlıdır. Deploy stack bağımlılıkları ayrıca altyapı değişikliklerini sıralar ve mevcut stack çıktılarını eşler.

Semaphore UI iş akışları hazırlanmış görev şablonlarını başarı ve hata yolları, onaylar ve gecikmelerle bağlar. OpenTofu şablonu ortam oluşturabilir, Ansible yapılandırabilir ve Python endpoint'i kontrol edebilir. Aynı şablonlar bağımsız kaynak sağlama veya kurtarma için kullanılabilir kalır. Onay düğümü ayrı orkestrasyon hizmeti gerektirmeden hassas değişikliği duraklatabilir. 2.20'de onay proje görevlerini çalıştırma iznine bağlıdır. Ayrı onaylayıcı rolü 2.21 için duyurulmuştur.

Semaphore UI 2.20 Ansible set_stats, Terraform/OpenTofu/Terragrunt çıktıları ve Bash, PowerShell veya Python'dan JSON toplar, sonra değerleri sonraki girdilere eşler. Bu, Docker veya Kubernetes yürütücüleriyle değil sunucu veya runner'daki yerel yürütücüyle çalışır. Flows olay verisini bloklar arasında iletir ve dönüştürür. Deploy çıktı bağımlılıklarının araca özel sınırları vardır. Ansible ve Kubernetes stack'leri değer alabilir, ancak referans verilebilen stack çıktıları üretmez.

Semaphore UI tek tek şablonları yeniden kullanır, fakat tam bir iş akışını başka iş akışının içine koyamaz. Ekip yeniden kullanılabilir işlemleri şablon olarak tutabilir veya ayrı iş akışlarını bağlantı ve sonuç yönetimi gerektiren API üzerinden koordine edebilir. Host adresi iletmek, erişilebilir depolama veya açık aktarım gerektiren kaydedilmiş plan dosyasını taşımaktan da farklıdır.

Altyapı değişiklik kontrolleri

Sonraki soru, kaynak sağlama ve yapılandırmayı kapsayan değişikliğin nasıl koordine edileceği ve üretime ulaşmadan önce platformun hangi kararları zorunlu kılması gerektiğidir.

DestekleniyorKısmen destekleniyorDesteklenmiyor
Altyapı değişiklik kontrolleri: Spacelift ve Semaphore UI
Ölçütler Semaphore UI Spacelift
İncelenen planı uygulama KısmenPlanı açıkça kaydetme ve yeniden kullanma Evet
Zamanlanmış drift kontrolleri KısmenZamanlanmış plan ve özel sonuç işleme EvetStarter+Özel worker'lar
Yerleşik politika motoru HayırGörevlerde harici kontroller çalıştırılabilir EvetStarter+OPA / Rego
Özel modül registry'si HayırHarici registry kullanımı Evet

Spacelift altyapı değişikliklerini planlamak, incelemek ve uygulamak için takip edilen yaşam döngüsü sunar. Onay politikaları inceleme gereksinimlerini tanımlar, OPA/Rego politikaları önerilen değişikliğin ilerleyip ilerleyemeyeceği gibi kararları değerlendirir. Özel worker'lardaki drift tespiti amaçlanan yapılandırmadan farkları kontrol eder ve uzlaştırma tetikleyebilir. Özel modül registry'si ortak altyapı modüllerini dağıtmaya ve test etmeye yardım eder.

Onayın Terraform planının tam halini kapsaması gerektiğinde fark önem kazanır. Spacelift plan incelemesini takip edilen çalıştırmanın parçası yapar. Semaphore UI varsayılan Terraform görevi planı otomatik saklayıp sonra aynı dosyayı uygulamaz, bu yüzden süreç açık plan depolama ve yeniden kullanım gerektirir. İş akışı değerlerini iletmek plan dosyasını aktarmaz. Zamanlanmış Semaphore UI planları drift kontrollerini destekleyebilir, ancak sonuç sınıflandırması ve düzeltme yerleşik politika veya drift motoru yerine ekibin otomasyonunun parçasıdır.

Platform ekibinin kuruluş çapında altyapı kurallarını uygulaması veya onaylı modülleri dağıtması gerektiğinde bu kontroller önemlidir. Semaphore UI harici doğrulama araçlarını çalıştırabilir, modülleri mevcut registry'de tutabilir ve plan kontrollerini zamanlayabilir, ancak politika kararları ve drift yanıtını ekip uygular. Bu merkezi kontrolleri gerektirmeyen hazırlanmış ortam isteği, yedekleme veya hizmet onarımında araca özel şablonlar daha geniş yönetişim katmanı olmadan işlemi karşılayabilir.

Erişim kontrolü ve kimlik doğrulama

Job paylaşmak onu kimin düzenleyebileceği, kimin çalıştırabileceği ve bu kişilerin nasıl giriş yapacağına karar vermektir. Başlatma formu tek başına yetkilendirme sınırı değildir.

DestekleniyorKısmen destekleniyorDesteklenmiyor
Erişim kontrolü ve kimlik doğrulama: Spacelift ve Semaphore UI
Ölçütler Semaphore UI Spacelift
Rol tabanlı erişim Evet Evet
Özel roller EvetEnterprise Evet
Sınırlandırılmış başlatma izinleri EvetEnterpriseTek tek şablonlar EvetSpace içindeki kaynaklar
OIDC tek oturum açma EvetPro EvetPaid plans
SAML ile tek oturum açma HayırAlternatif olarak OIDC kullanımı EvetEnterprise

Spacelift Spaces bir Space içindeki stack'lere, politikalara, worker havuzlarına ve diğer kaynak türlerine erişimi devreder. RBAC atamaları tek stack'i izin sınırı seçmek yerine Space kapsamında uygulanır. Contexts ortam değişkenlerini, dosyaları ve hook'ları paylaşarak platform ekibinin ortak yapılandırma dağıtmasına, ekiplerin ise kendi stack'lerini yönetmesine izin verir. Yerel AWS, Azure ve Google Cloud entegrasyonları çalıştırmalar için kısa ömürlü kimlik bilgileri alır, bulut hesabı erişimini platform yapılandırmasının parçası yapar.

Semaphore UI projeleri şablonları, depoları, envanterleri, kimlik bilgilerini ve değişken gruplarını bir araya getirir. Community proje rolleri job başlatma izni olan ekip arkadaşlarıyla otomasyon paylaşmayı zaten destekler. Mühendis hedef yapılandırması ve kimlik bilgileriyle işlem hazırlayabilir, başka ekip üyesi ayrı yerel ortam kurmadan çalıştırıp kayıtlı sonucu inceleyebilir.

Enterprise özel rolleri ve şablon düzeyinde yürütme izinleri bu yetki devrini daha belirli hale getirir. Örneğin destek ekibine genel proje düzenleme erişimi yerine hazırlanmış hizmet yeniden başlatma işlemi verilebilir. İzin verilen eylem otomasyon, şablon yapılandırması ve rol izinlerinin birleşiminden doğar. Form istenen girdileri sağlar, gerçek yetkilendirme rolün sorumluluğunda kalır.

Semaphore UI Pro LDAP/Active Directory ve OIDC ile oturum açma, ayrıca yerel TOTP destekler. Spacelift harici kimlik sağlayıcılarını, ücretli planlarda OIDC'yi ve Enterprise'da SAML'i destekler. Kuruluş doğrudan SAML zorunlu tutuyorsa bu belirleyici fark olabilir. Semaphore UI bunun yerine OIDC destekli kimlik sağlayıcısı kullanabilir, uygulama rolleri izin verilen işlemleri kontrol etmeye devam eder.

Gizli bilgiler

Hazırlanmış işlem, başlatan kişiden anahtar veya token yapıştırmasını istemeden kimlik bilgilerine ulaşmalıdır. Önemli fark platformun bu değerleri nasıl sakladığı veya elde ettiğidir.

DestekleniyorKısmen destekleniyorDesteklenmiyor
Gizli bilgiler: Spacelift ve Semaphore UI
Ölçütler Semaphore UI Spacelift
Saklanan SSH kimlik bilgileri EvetKey Store EvetBağlanan hassas dosyalar
Hassas değişkenler ve dosyalar EvetSecret'lar ve anahtar deposu referansları EvetHassas değişkenler ve bağlanan dosyalar
HashiCorp Vault erişimi EvetProYapılandırılmış harici vault EvetPaid plansOIDC güven ilişkisi ve çalışma zamanı sorgusu
OpenBao EvetPro KısmenÖzel çalışma zamanı sorgusu
AWS Secrets Manager EvetEnterprise KısmenAWS kimlik bilgileri, otomasyon içinden sorgulama
Azure Key Vault EvetEnterprise KısmenAzure kimlik bilgileri, otomasyon içinden sorgulama
Devolutions Server EvetEnterprise KısmenÖzel çalışma zamanı veya API sorgusu
CyberArk EvetEnterprisePVWA REST entegrasyonu KısmenÖzel çalışma zamanı veya API sorgusu

Spacelift Deploy hassas ortam değerlerini ve bağlanan dosyaları saklar, Contexts yapılandırmayı stack'ler arasında yeniden kullanır. Bulut entegrasyonları ve workload OIDC, HashiCorp Vault erişimi dahil geçici kimlik bilgileri sağlayabilir. Flows blokların ve uygulama kurulumlarının çalışma sırasında başvurduğu proje secret'larına sahiptir. Ekip kullandığı hizmet için ilgili güven ilişkisini ve sorgulamayı yapılandırır.

Semaphore UI anahtar deposu depolara ve otomasyon şablonlarına yeniden kullanılabilir SSH anahtarları ve parolalar verir. Pro HashiCorp Vault ve OpenBao entegrasyonları ekler, Enterprise AWS Secrets Manager, Azure Key Vault, Devolutions Server ve CyberArk sunar. Mühendis kimlik bilgisi referansını envanter ve değişkenlerin yanında hazırlayabilir, böylece ekip arkadaşı her çalıştırmada secret erişimini yeniden kurmadan onaylı yedekleme veya yapılandırma job'ını başlatır.

Bu yaklaşımlar farklı hazırlık işlerini çözer. Semaphore UI desteklenen vault bağlantısını otomasyon yapılandırmasında sunar. Spacelift kimlik federasyonu, bulut veya Vault erişiminin uzun ömürlü sağlayıcı kimlik bilgisi olmadan belirli çalıştırmaya verilmesi gerektiğinde yararlıdır. Secret alma, başlatma izni ve otomasyonun kimlik bilgisiyle ne yapabileceği ayrı kararlar olmaya devam eder.

OpenBao, bulut secret depoları, Devolutions Server veya CyberArk'a Spacelift otomasyonundan SDK, CLI veya HTTP çağrısıyla da erişilebilir. Bu özel sorgular çalışma zamanı kodu ve kimlik bilgisi yönetimi gerektirir. Semaphore UI anahtar deposunda yapılandırılmış secret deposu seçmekten farklıdırlar. Yerel bulut kimliği entegrasyonları, işlemin ihtiyaç duyduğu her secret'ı otomatik almak yerine çalıştırmaya kimlik bilgisi verir.

Günlükler ve denetim

Başarısız dağıtım yürütme ayrıntılarını, erişim incelemesi ise yapılandırmayı kimin değiştirdiği kaydını gerektirir. Bunlar farklı kayıtlardır ve ayrı karşılaştırılmalıdır.

DestekleniyorKısmen destekleniyorDesteklenmiyor
Günlükler ve denetim: Spacelift ve Semaphore UI
Ölçütler Semaphore UI Spacelift
Yürütme geçmişi ve çıktı Evet Evet
Ansible host özetleri EvetPro Evet
Yönetimsel denetim geçmişi EvetYönetici denetim günlüğü, kayıt etkinleştirilmeli EvetEnterpriseKaynak değişiklikleri ve hesap denetim arayüzü
Denetim olaylarını iletme EvetProTLS Syslog ve Splunk HEC EvetEnterpriseDenetim webhook'ları

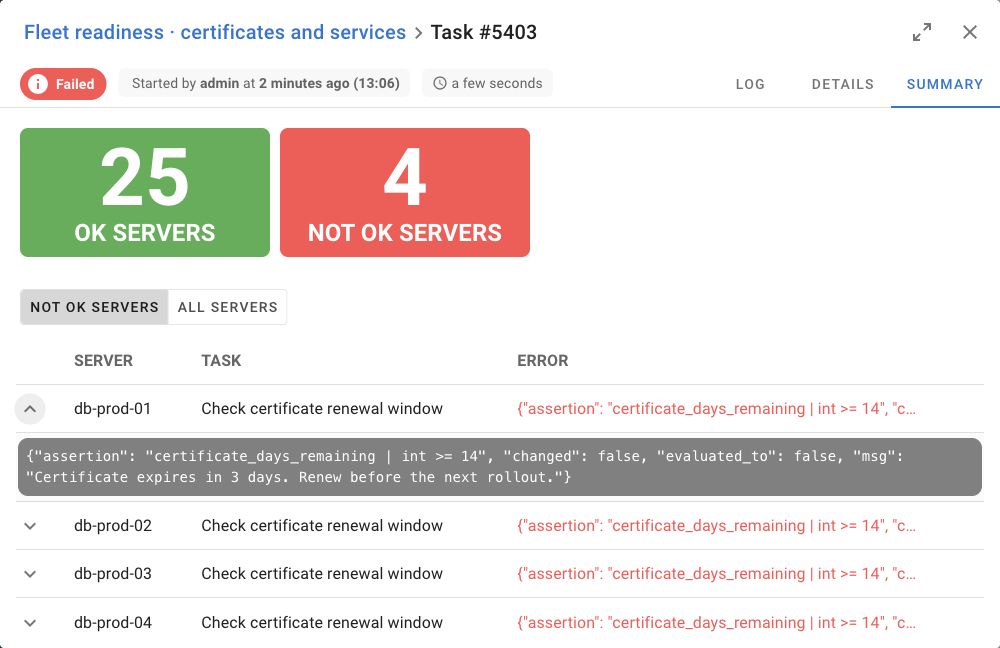
Spacelift çalıştırmaları ve loglarını tutar, Ansible yapılandırma yönetimi görünümü host ve görev sonuçlarını gruplar. Semaphore UI görev durumunu, çıktısını ve başlatma ayrıntılarını saklar, Pro Ansible host özeti ekler. Sertifika kontrolü veya yama job'ında bu özet operatörün tek ayrıştırılmamış logda arama yapmak yerine etkilenen host'u belirleyip başarısız görevin ayrıntılarını açmasına yardım eder.

Başarısız host'lar ve görev hata ayrıntıları içeren Semaphore UI Ansible çalıştırma özeti.
Semaphore UI. Pro'nun Ansible çalıştırma özeti başarısız host'ları ve görev hatalarını öne çıkarır.
Host'a göre gruplanmış Ansible sonuçları ve seçilen görev ayrıntıları içeren Spacelift yapılandırma yönetimi görünümü.
Spacelift. Yapılandırma yönetimi görünümü Ansible görev sonuçlarını host'a göre gruplar. Resmî üretici örneği. Kaynak

Yönetimsel denetim kayıtları ayrı soruyu yanıtlar. Semaphore UI kayıt açıkken yönetici denetim logu görünümü sunar, Pro TLS Syslog veya Splunk HEC üzerinden iletir. Spacelift Enterprise kaynak değiştiren işlemler için denetim arayüzü ve webhook ile iletme sağlar. Güvenlik ekibi bu olayları mevcut SIEM'e yönlendirebilir, görev çıktısı ise operasyonel sorun giderme için erişilebilir kalır.

Entegrasyonlar ve bildirimler

Derleme, izleme uyarısı veya hizmet isteği işlemi başlatabilir. API ve webhook bağlantıları olayın hazırlanmış job'a nasıl ulaşacağını ve sonucunun çevresindeki sürece nasıl döneceğini belirler.

DestekleniyorKısmen destekleniyorDesteklenmiyor
Entegrasyonlar ve bildirimler: Spacelift ve Semaphore UI
Ölçütler Semaphore UI Spacelift
Otomasyon API'si EvetREST EvetGraphQL
Gelen olay tetikleyicileri EvetEşleştiriciler ve girdi çıkarma EvetFlows HTTP endpoint'leri
Çalıştırma bildirimleri EvetE-posta, Slack, Teams ve diğer kanallar EvetBildirim politikaları ve Flows entegrasyonları
Git deposu entegrasyonu EvetYeniden kullanılabilir depo nesneleri EvetStack VCS entegrasyonu

Spacelift Deploy depo değişikliklerini stack çalıştırmalarına bağlar, Slack mesajları, webhook'lar ve pull request güncellemeleri için bildirim politikaları sağlar. Flows bunu gelen HTTP olayları, harici hizmet eylemleri ve Deploy çalıştırma veya Task bloklarına genişletir. Altyapı eylemleri daha büyük ticket veya olay müdahale sürecinin parçasıysa bu değerlidir.

Semaphore UI REST API ve istek eşleştirme ile girdi çıkarma içeren gelen webhook entegrasyonları sağlar. Pipeline uygulamayı yayımlayıp sürümünü dağıtım şablonuna iletebilir. İzleme sistemi hazırlanmış kontrol veya kurtarma işlemi isteyebilir. Şablon envanteri, değişkenleri ve kimlik bilgilerini birlikte tutar, kaynak sistem ise kendi derleme veya uyarı geçmişini korur.

Semaphore UI’nin yerleşik bildirimleri e-posta, Slack, Microsoft Teams, Telegram, Rocket.Chat, DingTalk ve Gotify’ı kapsar. Bir ekip arkadaşının zamanlanmış bir yedekleme veya dağıtımın ilgi gerektirdiğini görmesini ve sonucuna dönmesini sağlar. Beklemesi gereken API tabanlı süreçlerde entegrasyon, görevin son durumunu da kontrol eder. Bağlantı içeren bir bildirim, sohbet hizmeti içinden onay verme anlamına gelmez.

Yapay zekâ destekli otomasyon

DestekleniyorKısmen destekleniyorDesteklenmiyor
Yapay zekâ destekli otomasyon: Spacelift ve Semaphore UI
Ölçütler Semaphore UI Spacelift
MCP bağlayıcısı EvetTopluluk bağlayıcısı EvetResmî

Her iki platform da bir asistanın uygun entegrasyon aracılığıyla kullanabileceği API’ler sunar. Spacelift, GraphQL API’si ve okuma-yazma kapsamlarına sahip resmî MCP uç noktası sunar. Intelligence ürününde ayrıca altyapı odaklı ek yetenekler bulunur. Semaphore UI, REST API’si ve topluluk MCP bağlayıcıları sunar, Pro için 2.21.0 sürümünde resmî MCP desteği duyurmuştur.

Semaphore UI’nin herkese açık belgeleri ve kaynak kodu da kodlama asistanlarının mevcut bir işlem üzerinde çalışmasına yardımcı olur. Playbook, şablon yapılandırması ve başarısız görevin çıktısı verildiğinde Claude Code veya Codex, bir yapılandırma sorununu izlemeye ya da API entegrasyonu hazırlamaya yardımcı olabilir. Bu sorun giderme bağlamı, MCP bağlantısından bağımsız olarak da değerlidir.

Lisanslama ve destek

Spacelift, barındırılan ve ticari olarak kendi altyapınızda barındırılan seçenekleri olan daha geniş bir altyapı yönetimi platformu satar. Semaphore UI ise ücretsiz, MIT lisanslı Community sürümünden başlayarak kendi altyapınızda barındırabileceğiniz odaklı bir otomasyon hizmeti sunar. Faydalı karşılaştırma, özellik sayısı yerine ekibin ihtiyaç duyduğu kapsam ve destek üzerindedir.

Spacelift seçenekleri

Spacelift, ücretsiz barındırılan planı ve ücretli abonelikleri olan tescilli bir yazılımdır. Starter+ özel worker’ları, sapma tespitini ve politika motorunu içerir. Business gelişmiş zamanlamayı ekler. Tamamen kendi altyapınızda barındırma, şirket içi ve ağdan yalıtılmış kurulum Enterprise+ altında listelenir. Bunlar Deploy planının koşullarıdır. Flows ayrı bir bağlantılı modüldür, bu nedenle kullanım hakkını gereken Deploy özellikleriyle birlikte doğrulayın. Spacelift’in değeri, ortak altyapı denetimleri ve hizmetler arası orkestrasyon platform ekibinin sorumluluğunda olduğunda en yüksektir.

Semaphore UI sürümleri

Community, araca özel şablonlar, iş akışları, zamanlamalar, proje rolleri ve yürütme geçmişi dâhil ortak otomasyon hizmetinin temelini kapsar. Pro, durum depolama, proje runner’ları, Docker’da görev yürütme, harici kasa entegrasyonları ve mesai saatlerinde üretici desteği ekler. Enterprise ise özel roller, şablon izinleri, Kubernetes’te görev yürütme, yüksek erişilebilirlik ve özel destek seçenekleri sunar. Ekipler aynı ürün ailesini kullanmayı sürdürürken bu yetenekleri ekleyebilir.

İşletme maliyetleri

Ansible prosedürlerini ve belirli Terraform/OpenTofu işlerini paylaşan bir ekip için Semaphore UI daha basit ve ekonomik bir seçenek olabilir. İkili dosya veya yerel paket kurulumu mevcut bir sunucuyu kullanır, kontrol düzlemini çalıştırmak için tamamen kendi altyapınızda barındırılan bir sürüm satın almanız gerekmez. Ekip sunucuyu, veritabanını ve otomasyon bağımlılıklarını yine yönetir ancak yatırım bu hizmete odaklanabilir.

Spacelift’in barındırılan hizmeti, kontrol düzlemini barındırma işini ekipten alır. Politika ve stack yönetimi yetenekleri daha kapsamlı aboneliği haklı çıkarabilir. Pratik soru, bu denetimlerin ekibin aksi hâlde kendisinin uygulaması gereken işleri çözüp çözmediği veya hazırlanmış işler, paylaşılan durum ve gerekli erişim kurallarının ihtiyacı zaten karşılayıp karşılamadığıdır.

Nasıl seçmeli?

Ekip arkadaşlarınızın yapması gereken işten başlayın. Tekrarlanabilir bir host bakım işlemi hazırlamak ile birçok stack üzerindeki altyapı değişikliklerini yönetmek ilişkili gereksinimlerdir ancak her zaman aynı platform kapsamını gerektirmez.

Spacelift ne zaman seçilmeli?

Platform ekibinin birçok stack üzerindeki altyapı değişiklikleri için Git odaklı ortak bir sürece ihtiyacı varsa Spacelift’i seçin. Plan politikaları, sapma tespiti, modül dağıtımı ve stack bağımlılıkları somut kullanım nedenleridir. Birinci sınıf Ansible entegrasyonu, yapılandırma işlerini Terraform/OpenTofu, Pulumi veya CloudFormation ile aynı yönetim modeli içinde tutar. Süreç ayrıca izleme, bilet sistemleri ve diğer hizmetlerle olay odaklı koordinasyon gerektiriyorsa Flows da önem kazanır.

Semaphore UI ne zaman seçilmeli?

Ekibin özel şablonlar, başlatma girdileri ve zamanlamalarla Terraform/OpenTofu, Ansible, Bash, PowerShell veya Python işlemleri için ortak bir hizmete ihtiyacı varsa Semaphore UI’yi seçin. Başlangıç noktası altyapı sağlama, host bakımı veya her ikisi olabilir.

Terraform/OpenTofu ve Terragrunt şablonları, isteğe bağlı Pro durum depolamasıyla depoyu, değişkenleri ve kimlik bilgilerini bir arada tutar. Ansible envanterleri, hazırlanmış yama, dağıtım ve kurtarma işlemlerini destekler. Bir prosedür birkaç aracı kapsadığında iş akışları bu şablonları bağlar, her işlem ayrı olarak da kullanılabilir durumda kalır.

Mevcut bir sunucuda kendi altyapınızda barındırılan kurulum ve isteğe bağlı ticari destek, yatırımı operasyon hizmetine odaklar. Kurum genelinde plan politikaları, yerleşik sapma yönetimi ve birden çok stack’in yönetişimi bu hizmetin zorunlu parçalarıysa Spacelift daha güçlü bir seçenek hâline gelir.

Semaphore UI’yi Spacelift ile birlikte kullanma

Platform ekibi, denetimli altyapı sağlamayı Spacelift’e bırakıp ardından gelen host işlemleri için Semaphore UI kullanabilir. Örneğin Spacelift onaylanan ağı ve sunucuları oluşturur, ardından bir Flows HTTP Request bloğu veya CI entegrasyonu bunların kimliklerini Semaphore UI API’sine iletir. Semaphore UI Ansible yapılandırmasını uygular, daha sonra zamanlanmış yedeklemeleri, sertifika kontrollerini ve devredilmiş hizmet işlemlerini yürütür.

Ekip bu API bağlantısını kapsamı sınırlandırılmış bir token ve ağ erişimiyle uygular, hedef kimliklerini hazırlanmış şablona iletir ve devri tamamlandı saymadan önce görevin son durumunu kontrol eder. Bu, otomatik bir Spacelift bağlayıcısı değil, özel bir entegrasyondur.

Bu ayrım, Spacelift’in değişiklik denetimleri gerekli olduğunda ve Semaphore UI tekrarlanan veya devredilmiş işler için daha uygun bir operasyon arayüzü sunduğunda anlamlıdır. Spacelift’in girdileri, izinleri, zamanlaması ve yürütmesi kullanıcı ihtiyaçlarını zaten karşılıyorsa işi orada tutun.

Sık sorulan sorular

Ansible öncelikli operasyon ekibine hangi platform uygundur?

Semaphore UI, playbook’ları yeniden kullanılabilir envanterlere, kimlik bilgilerine, Değişken Gruplarına, başlatma formlarına ve zamanlamalara bağlar. Bu, yama uygulama, hizmet değişiklikleri, yedekleme ve altyapı sağlama işlemlerini paylaşan ekiplere uygundur. Spacelift de yerel Ansible entegrasyonuna sahiptir ve özellikle bu işler ekibin IaC değişiklikleriyle aynı stack incelemelerine ve politika denetimlerine ihtiyaç duyduğunda anlamlıdır.

Otomasyon kendi ağımızın içinde kalabilir mi?

Semaphore UI kendi altyapınızda barındırılır ve runner’lar özel sistemlerin yakınında konumlandırılabilir. Spacelift özel worker’ları, kontrol düzlemi SaaS olarak kalırken yürütmeyi altyapınızda tutar ve Starter+ planından itibaren kullanılabilir. Tamamen kendi altyapınızda barındırılan Spacelift kontrol düzlemi ayrı bir Enterprise+ seçeneğidir. Gereksinimin iş yürütmesine, kontrol düzlemine veya her ikisine mi uygulandığını belirleyin.

Semaphore UI ile ayrı bir Terraform durum hizmetine ihtiyacımız var mı?

Terraform/OpenTofu durumu için çalışma alanları, sürüm geçmişi ve arayüzden yönetim sağlayan Pro’nun yerleşik HTTP backend’ini seçerseniz gerekmez. Mevcut harici backend’i de koruyabilirsiniz. Durum backend’inin inceleme sürecinin tamamını sağladığını varsaymak yerine kilitlemeyi ve tam olarak kaydedilmiş planın yeniden kullanımını gerçek görev komutları için yapılandırın.

Spacelift’ten geçerken nelerin ayrıca uygulanması gerekir?

Onay politikalarını, OPA/Rego kararlarını, sapma tespiti ve uzlaştırmayı, modül dağıtımını ve stack’ler arası bağımlılıkları kontrol edin. Semaphore UI, hazırlanmış altyapı sağlama ve operasyon işlerini kapsar ancak temel kodu içe aktarmak bu Spacelift denetimlerini yeniden oluşturmaz. Daha geniş denetimler gerekmiyorsa iş akışları, durum backend’i ve zamanlamalar odaklı bir operasyon ihtiyacını karşılayabilir.

Altyapı sağlama için Spacelift’i tutup operasyonlar için Semaphore UI kullanabilir miyiz?

Evet. Bir entegrasyon, onaylanmış altyapı kimliklerini Spacelift’ten API aracılığıyla hazırlanmış bir Semaphore UI işlemine iletebilir. Semaphore UI daha sonra Ansible yapılandırmasını, zamanlanmış yedeklemeleri, sertifika kontrollerini ve devredilmiş hizmet işlemlerini yürütebilir. Entegrasyon gerekli girdileri sağlamalı ve çevreleyen süreç sonuca bağımlıysa tamamlanmayı kontrol etmelidir.

Bu makale yararlı oldu mu?

Kaynaklar

  1. Spacelift, “Ansible automation and configuration management”. URL: https://spacelift.io/blog/ansible-automation (erişim tarihi: ).
  2. Semaphore UI, “Semaphore automation applications”. URL: https://semaphoreui.com/docs/user-guide/apps (erişim tarihi: ).
  3. Semaphore UI, “Semaphore installation methods and dependencies”. URL: https://semaphoreui.com/docs/admin-guide/installation (erişim tarihi: ).
  4. Semaphore UI, “Semaphore global runners”. URL: https://semaphoreui.com/docs/admin-guide/runners/ (erişim tarihi: ).
  5. Semaphore UI, “Semaphore workflow nodes and approvals”. URL: https://semaphoreui.com/docs/user-guide/workflows (erişim tarihi: ).
  6. Semaphore UI, “Semaphore Community, Pro and Enterprise”. URL: https://semaphoreui.com/pricing (erişim tarihi: ).
  7. Semaphore UI, “Semaphore Terraform HTTP backend”. URL: https://semaphoreui.com/docs/user-guide/apps/terraform/states (erişim tarihi: ).
  8. Semaphore UI, “Semaphore project access”. URL: https://semaphoreui.com/docs/user-guide/projects (erişim tarihi: ).
  9. Semaphore UI, “Semaphore variable groups”. URL: https://semaphoreui.com/docs/user-guide/environment (erişim tarihi: ).
  10. Semaphore UI, “Semaphore scheduled tasks”. URL: https://semaphoreui.com/docs/user-guide/schedules (erişim tarihi: ).
  11. Semaphore UI, “Semaphore Key Store”. URL: https://semaphoreui.com/docs/user-guide/key-store (erişim tarihi: ).
  12. Semaphore UI, “Terraform plan and apply execution”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/db_lib/TerraformApp.go (erişim tarihi: ).
  13. Semaphore UI, “Semaphore local execution, workflow outputs, inventory paths, host limits and branch overrides”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/services/tasks/local_executor.go (erişim tarihi: ).
  14. Semaphore UI, “Semaphore task dispatch, runner routing, concurrency and remote workflow outputs”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/services/tasks/TaskPool.go (erişim tarihi: ).
  15. Spacelift, “Ansible”. URL: https://docs.spacelift.io/vendors/ansible (erişim tarihi: ).
  16. Spacelift, “OpenTofu”. URL: https://docs.spacelift.io/vendors/opentofu (erişim tarihi: ).
  17. Spacelift, “Terraform”. URL: https://docs.spacelift.io/vendors/terraform (erişim tarihi: ).
  18. Spacelift, “State management”. URL: https://docs.spacelift.io/vendors/terraform/state-management (erişim tarihi: ).
  19. Spacelift, “Worker pools”. URL: https://docs.spacelift.io/concepts/worker-pools (erişim tarihi: ).
  20. Spacelift, “Enterprise deployment options”. URL: https://spacelift.io/platform/deployment-options (erişim tarihi: ).
  21. Spacelift, “Self-hosted install methods”. URL: https://docs.spacelift.io/self-hosted/latest/installing-spacelift/install-methods (erişim tarihi: ).
  22. Spacelift, “Tracked run and approval flow”. URL: https://docs.spacelift.io/concepts/run/tracked (erişim tarihi: ).
  23. Spacelift, “Policy”. URL: https://docs.spacelift.io/concepts/policy (erişim tarihi: ).
  24. Spacelift, “Approval policy”. URL: https://docs.spacelift.io/concepts/policy/approval-policy (erişim tarihi: ).
  25. Spacelift, “Drift detection”. URL: https://docs.spacelift.io/concepts/stack/drift-detection (erişim tarihi: ).
  26. Spacelift, “Stack dependencies and vendor limitations”. URL: https://docs.spacelift.io/concepts/stack/stack-dependencies (erişim tarihi: ).
  27. Spacelift, “Module registry”. URL: https://docs.spacelift.io/vendors/terraform/module-registry (erişim tarihi: ).
  28. Spacelift, “Context”. URL: https://docs.spacelift.io/concepts/configuration/context (erişim tarihi: ).
  29. Spacelift, “Spaces”. URL: https://docs.spacelift.io/concepts/spaces.html (erişim tarihi: ).
  30. Spacelift, “Spacelift MCP”. URL: https://docs.spacelift.io/concepts/intelligence/spacelift-mcp (erişim tarihi: ).
  31. Spacelift, “Plans and pricing”. URL: https://spacelift.io/pricing (erişim tarihi: ).
  32. Semaphore UI, “Semaphore REST API”. URL: https://semaphoreui.com/api-docs (erişim tarihi: ).
  33. Semaphore UI, “Semaphore team roles and template-level permissions”. URL: https://semaphoreui.com/docs/user-guide/team#extended-rbac (erişim tarihi: ).
  34. Semaphore UI, “Semaphore source and MIT license”. URL: https://github.com/semaphoreui/semaphore (erişim tarihi: ).
  35. Semaphore MCP contributors, “Semaphore MCP connector”. URL: https://github.com/cloin/semaphore-mcp (erişim tarihi: ).
  36. Semaphore UI, “Semaphore 2.20 API routes and resource model”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/api/router.go (erişim tarihi: ).
  37. Spacelift, “Role-Based Access Control (RBAC)”. URL: https://docs.spacelift.io/concepts/authorization/rbac-system (erişim tarihi: ).
  38. Spacelift, “GraphQL API”. URL: https://docs.spacelift.io/integrations/api (erişim tarihi: ).
  39. Spacelift, “Runtime configuration and hooks”. URL: https://docs.spacelift.io/concepts/configuration/runtime-configuration (erişim tarihi: ).
  40. Spacelift, “Ansible stack settings and execution”. URL: https://docs.spacelift.io/vendors/ansible/reference (erişim tarihi: ).
  41. Spacelift, “Ansible configuration management view”. URL: https://docs.spacelift.io/vendors/ansible/configuration-management (erişim tarihi: ).
  42. Spacelift, “Task”. URL: https://docs.spacelift.io/concepts/run/task (erişim tarihi: ).
  43. Spacelift, “Spacelift cloud provider integrations”. URL: https://docs.spacelift.io/integrations/cloud-providers (erişim tarihi: ).
  44. Semaphore UI, “Task Templates”. URL: https://semaphoreui.com/docs/user-guide/task-templates (erişim tarihi: ).
  45. Semaphore UI, “Inventory”. URL: https://semaphoreui.com/docs/user-guide/inventory (erişim tarihi: ).
  46. Semaphore UI, “Task history and output”. URL: https://semaphoreui.com/docs/user-guide/tasks (erişim tarihi: ).
  47. Semaphore UI, “Semaphore cron and one-time schedule execution”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/services/schedules/SchedulePool.go (erişim tarihi: ).
  48. Spacelift, “Scheduling stack actions”. URL: https://docs.spacelift.io/concepts/stack/scheduling (erişim tarihi: ).
  49. Spacelift, “Custom workflow tools”. URL: https://docs.spacelift.io/vendors/terraform/workflow-tool (erişim tarihi: ).
  50. Spacelift, “Blueprints and Templates for reusable stack configuration”. URL: https://docs.spacelift.io/concepts/blueprint (erişim tarihi: ).
  51. Spacelift, “Introduction to Spacelift Flows”. URL: https://docs.spacelift.io/flows/introduction (erişim tarihi: ).
  52. Spacelift, “Flows Time Blocks”. URL: https://docs.spacelift.io/flows/core-blocks-reference/time-blocks (erişim tarihi: ).
  53. Spacelift, “Flows Business Logic Blocks”. URL: https://docs.spacelift.io/flows/core-blocks-reference/business-logic-blocks (erişim tarihi: ).
  54. Spacelift, “Spacelift Deploy Blocks in Flows”. URL: https://docs.spacelift.io/flows/spacelift-deploy-integration/spacelift-blocks (erişim tarihi: ).
  55. Spacelift, “Flows HTTP Blocks”. URL: https://docs.spacelift.io/flows/core-blocks-reference/http-blocks (erişim tarihi: ).
  56. Spacelift, “Linking Spacelift Deploy and Flows”. URL: https://docs.spacelift.io/flows/spacelift-deploy-integration/setup (erişim tarihi: ).
  57. Spacelift, “Self-hosting Spacelift Flows”. URL: https://docs.spacelift.io/flows/self-hosting (erişim tarihi: ).
  58. Spacelift, “Spacelift Templates and self-service deployment forms”. URL: https://docs.spacelift.io/concepts/template (erişim tarihi: ).
  59. Spacelift, “Pulumi integration”. URL: https://docs.spacelift.io/vendors/pulumi (erişim tarihi: ).
  60. Spacelift, “AWS CloudFormation integration”. URL: https://docs.spacelift.io/vendors/cloudformation (erişim tarihi: ).
  61. Spacelift, “Kubernetes integration”. URL: https://docs.spacelift.io/vendors/kubernetes (erişim tarihi: ).
  62. Semaphore UI, “Semaphore UI authentication”. URL: https://semaphoreui.com/docs/admin-guide/authentication (erişim tarihi: ).
  63. Spacelift, “Spacelift single sign-on”. URL: https://docs.spacelift.io/integrations/single-sign-on (erişim tarihi: ).
  64. Spacelift, “Sensitive environment variables and mounted files”. URL: https://docs.spacelift.io/concepts/configuration/environment (erişim tarihi: ).
  65. Spacelift, “Secrets in Spacelift Flows”. URL: https://docs.spacelift.io/flows/configuration-and-expressions/secrets (erişim tarihi: ).
  66. Spacelift, “HashiCorp Vault authentication for Spacelift runs”. URL: https://docs.spacelift.io/integrations/cloud-providers/oidc/vault-oidc (erişim tarihi: ).
  67. Spacelift, “Spacelift workload OIDC”. URL: https://docs.spacelift.io/integrations/cloud-providers/oidc (erişim tarihi: ).
  68. Semaphore UI, “Semaphore UI audit log and forwarding”. URL: https://semaphoreui.com/docs/admin-guide/audit-log (erişim tarihi: ).
  69. Spacelift, “Spacelift audit trail”. URL: https://docs.spacelift.io/integrations/audit-trail (erişim tarihi: ).
  70. Semaphore UI, “View the Semaphore UI audit log”. URL: https://semaphoreui.com/docs/admin-guide/audit-log/view (erişim tarihi: ).
  71. Semaphore UI, “Semaphore UI webhook integrations”. URL: https://semaphoreui.com/docs/user-guide/integrations (erişim tarihi: ).
  72. Semaphore UI, “Semaphore UI notification channels”. URL: https://semaphoreui.com/docs/admin-guide/notifications (erişim tarihi: ).
  73. Spacelift, “Spacelift notification policies”. URL: https://docs.spacelift.io/concepts/policy/notification-policy (erişim tarihi: ).
  74. Semaphore UI, “Semaphore UI repositories”. URL: https://semaphoreui.com/docs/user-guide/repositories (erişim tarihi: ).
  75. Semaphore UI, “OpenBao secret storage”. URL: https://semaphoreui.com/docs/user-guide/key-store/openbao (erişim tarihi: ).
  76. Semaphore UI, “Devolutions Server secret storage”. URL: https://semaphoreui.com/docs/user-guide/key-store/devolutions-server (erişim tarihi: ).
  77. Semaphore UI, “CyberArk secret storage”. URL: https://semaphoreui.com/docs/user-guide/key-store/cyberark (erişim tarihi: ).

Bu karşılaştırma yukarıda listelenen dokümantasyon, depolar ve ürün bilgileri kullanılarak Semaphore UI ekibi tarafından hazırlanmıştır. Her kaynak için erişim tarihi kaydedilmiştir.