
Plateforme de gestion IaC : Semaphore UI et Spacelift

Denis GukovFondateur et directeur technique chez Semaphore UI
18 min de lecture

Spacelift et Semaphore UI exécutent tous deux Ansible et l'Infrastructure as Code, ou IaC. Spacelift Deploy gère des stacks d'infrastructure et des modifications encadrées par des politiques, tandis que Flows relie les services au moyen d'automatisations visuelles. Semaphore UI rassemble les opérations Ansible, le provisionnement Terraform/OpenTofu et la maintenance récurrente dans une interface auto-hébergée. Cette comparaison s'appuie sur la documentation de Spacelift au 21 octobre 2026 et sur Semaphore UI 2.20.0.

Discuter de cet article avec l’IA

Aperçu

Un nouvel environnement exige plus qu'un Terraform apply réussi. Il faut configurer ses hôtes, déployer les services et les maintenir en fonctionnement grâce aux correctifs, aux renouvellements de certificats et aux sauvegardes. Lorsque ces procédures deviennent un travail partagé, l'équipe a besoin d'un endroit où gérer leur configuration, déléguer leur exécution et consulter ce qui s'est passé.

Spacelift Deploy connecte des dépôts à des stacks d'infrastructure. Chaque stack contient sa configuration et ses réglages d'exécution, tandis que les politiques, les revues et les dépendances coordonnent les changements. Il prend en charge Terraform/OpenTofu, Ansible, Terragrunt, Pulumi, CloudFormation et Kubernetes. Flows étend la plateforme avec un canevas visuel pour les événements, les intégrations de services et les actions Deploy.

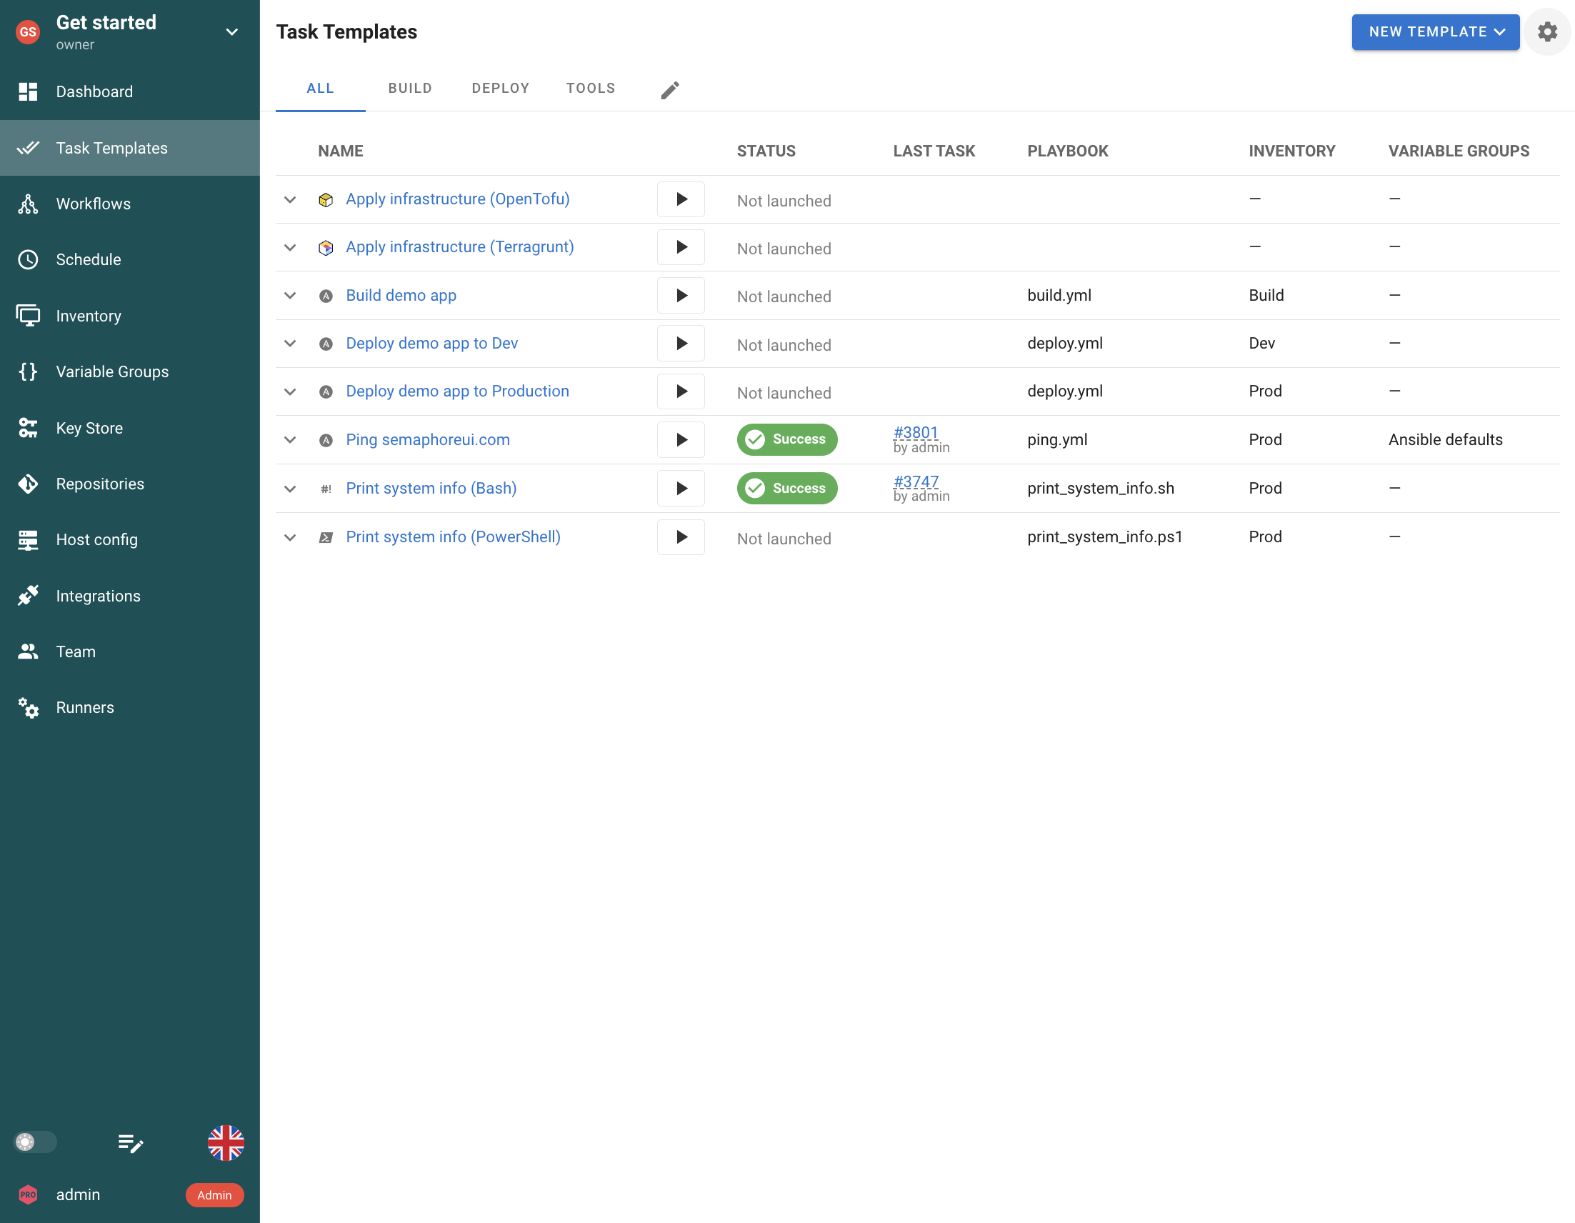
Semaphore UI part d'opérations réutilisables. Un modèle de tâche Ansible associe un playbook à son inventaire, ses identifiants, ses variables et ses entrées de lancement. Des modèles dédiés à Terraform/OpenTofu, Terragrunt, Bash, PowerShell et Python étendent ce modèle au provisionnement et à d'autres opérations. Les projets conservent les ressources partagées, les planifications répètent les jobs et les workflows relient les étapes d'une procédure plus longue.

Modèles de tâches Semaphore UI pour plusieurs outils d'automatisation dans un même projet.
Semaphore UI. Les opérations préparées pour Ansible, l'Infrastructure as Code et la ligne de commande partagent la liste de tâches d'un projet.
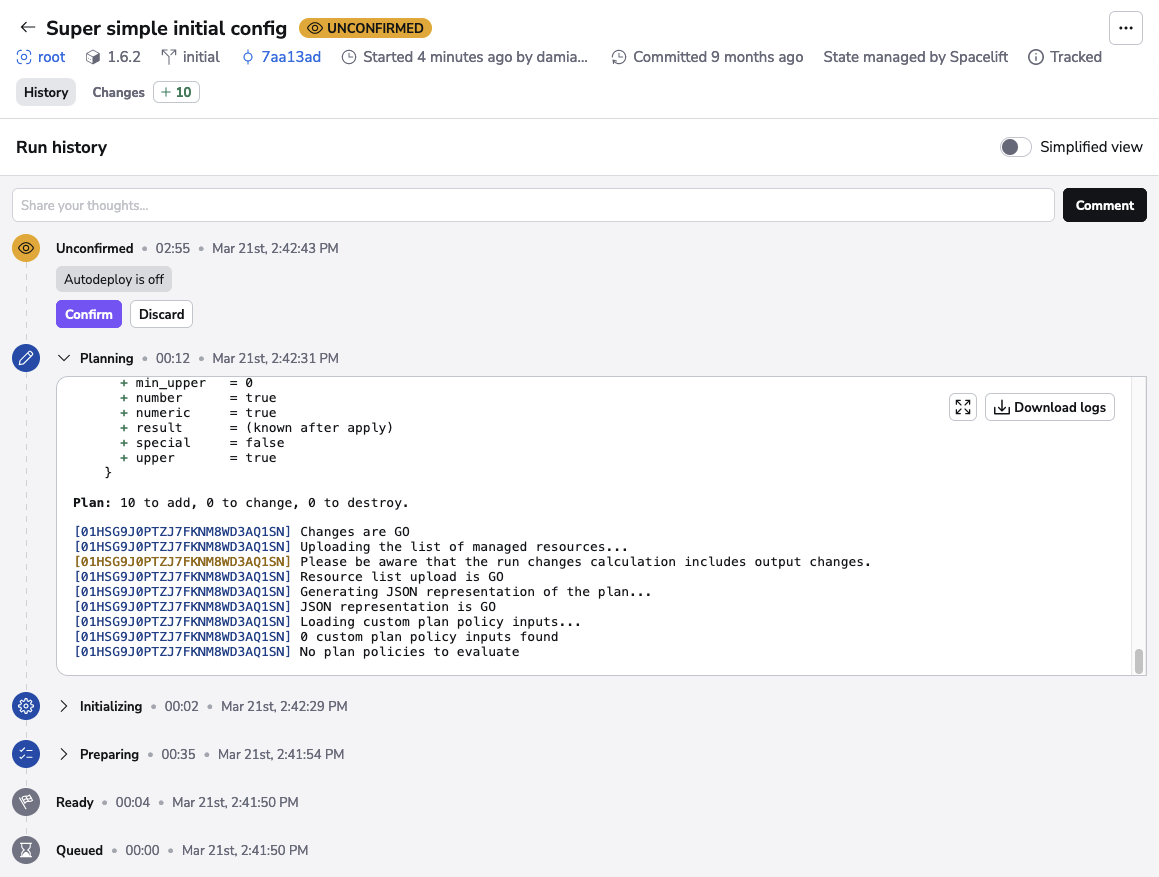
Exécution Spacelift en attente de confirmation d'un plan Terraform.
Spacelift. Une exécution d'infrastructure suivie attend une confirmation après la planification. Exemple de la documentation officielle. Source

Comparaison rapide

Les deux plateformes peuvent provisionner l'infrastructure et la configurer avec Ansible. Elles diffèrent par la préparation des opérations, le partage de leur configuration, le contrôle des changements et l'hébergement du service.

Spacelift et Semaphore UI : caractéristiques principales
Critères Semaphore UI Spacelift
Modèle principal Projets, modèles réutilisables et workflows Stacks et politiques Deploy, automatisations visuelles Flows
Outils d'automatisation Modèles dédiés à Ansible, Terraform/OpenTofu, Terragrunt, Bash, PowerShell et Python Intégrations natives pour Ansible, Terraform/OpenTofu, Terragrunt, Pulumi, CloudFormation et Kubernetes. Bash, PowerShell et Python via Tasks ou des outils de workflow configurés
Hébergement Binaire, paquets, Docker ou Kubernetes auto-hébergés SaaS, auto-hébergement commercial et sur site
Exécution Serveur ou runners, conteneurs de tâches facultatifs Workers hébergés ou pools de workers privés
Planification Cron et exécutions ponctuelles dans Community Planifications de stacks Deploy (Business+), blocs de planification Flows
État Terraform Backend HTTP intégré dans Pro, backends externes pris en charge État de stack géré ou backend externe
Contrôle des changements Paramètres de modèles, approbations de workflow et code d'automatisation Revue des plans, politiques d'approbation, OPA/Rego et détection de dérive
Configuration partagée Groupes de variables, identifiants et inventaires Contexts, variables d'environnement et intégrations cloud
Contrôle d’accès Rôles de projet, permissions de modèles dans Enterprise Spaces, RBAC et permissions sur les ressources de stack
Licence et offres Community sous licence MIT, Pro et Enterprise commerciales Service propriétaire, offre gratuite et abonnements payants

Une équipe privilégiant Ansible peut conserver son inventaire Git, ses playbooks et ses procédures dans Semaphore UI, puis fournir un formulaire préparé à ses collègues. Le provisionnement peut utiliser la même interface, avec le stockage d'état Pro lorsque l'équipe souhaite un backend intégré. Spacelift applique un modèle fondé sur les stacks à l'IaC comme à Ansible, en ajoutant un processus commun pour les revues d'infrastructure et les décisions de politiques. Flows coordonne ces actions avec des événements et des services extérieurs à la stack.

Cette distinction reste utile après le déploiement. Une sauvegarde ou une vérification de certificats peut nécessiter une configuration enregistrée, une planification et un résultat clair. Une modification d'un réseau partagé peut aussi exiger une évaluation des politiques et la revue du plan exact. La plateforme doit correspondre au travail délégué, sans imposer la même procédure à chaque opération.

Comparaison des fonctionnalités

Le chevauchement devient plus clair en suivant un environnement, du provisionnement à l'exploitation quotidienne. La prise en charge des outils et la gestion d'état définissent ce qui peut s'exécuter. Les inventaires, les entrées de lancement, les planifications et les accès déterminent comment l'équipe l'utilisera.

Installation et configuration

Un service d'automatisation doit atteindre les systèmes qu'il gère. L'emplacement de l'application web et celui de la machine exécutant un job sont deux choix distincts.

Pris en chargePartiellement pris en chargeNon pris en charge
Installation et configuration: Spacelift et Semaphore UI
Critères Semaphore UI Spacelift
Binaire natif autonome Oui NonSaaS ou services conteneurisés
Plan de contrôle auto-hébergé Oui OuiEnterprise+
Édition auto-hébergée gratuite OuiCommunity sous MIT NonAuto-hébergement commercial
Exécution sans Kubernetes Oui OuiDeploy en SaaS ou sur ECS, Flows auto-hébergé nécessite EKS

Spacelift Deploy est disponible en service hébergé. Une équipe peut donc l'utiliser sans exploiter le plan de contrôle. Enterprise+ fournit des options entièrement auto-hébergées, sur site et isolées du réseau, avec notamment des méthodes d'installation ECS et Kubernetes. Flows est un module associé séparément, avec ses propres paramètres d'accès. Son installation auto-hébergée documentée nécessite une licence et utilise actuellement AWS EKS.

Semaphore UI Community fournit le service auto-hébergé sans frais de licence. Une installation par binaire, paquet natif ou Docker peut utiliser un serveur existant, Kubernetes restant possible. Ce modèle convient lorsque l'équipe souhaite partager des jobs de provisionnement et de maintenance sans acheter une offre de plateforme auto-hébergée ni introduire un cluster uniquement pour l'automatisation. L'équipe exploite elle-même l'application et la base de données.
Outils d'automatisation et état

Les équipes provisionnent souvent avec un outil, puis configurent les systèmes créés avec un autre. La prise en charge directe des outils et un backend d'état partagé déterminent quelle partie de la procédure peut rester dans un même service.

Pris en chargePartiellement pris en chargeNon pris en charge
Outils d'automatisation et état: Spacelift et Semaphore UI
Critères Semaphore UI Spacelift
Playbooks Ansible Oui Oui
Terraform/OpenTofu Oui Oui
Terragrunt Oui Oui
Python OuiModèle dédié OuiTasks (payant) ou outils de workflow configurés
PowerShell OuiModèle dédié OuiTasks (payant) ou outils de workflow configurés
Bash OuiModèle dédié OuiTasks (payant) ou outils de workflow configurés
Intégration du cycle de vie Pulumi PartielCLI personnalisée ou automatisation Ansible OuiIntégration native de stack, prévisualisation
Intégration du cycle de vie CloudFormation PartielCLI personnalisée ou automatisation Ansible OuiIntégration native de stack
Intégration du cycle de vie Kubernetes PartielCLI personnalisée ou automatisation Ansible OuiIntégration native de stack kubectl
Stockage d'état intégré OuiPro Oui
Historique des versions d'état OuiPro Oui

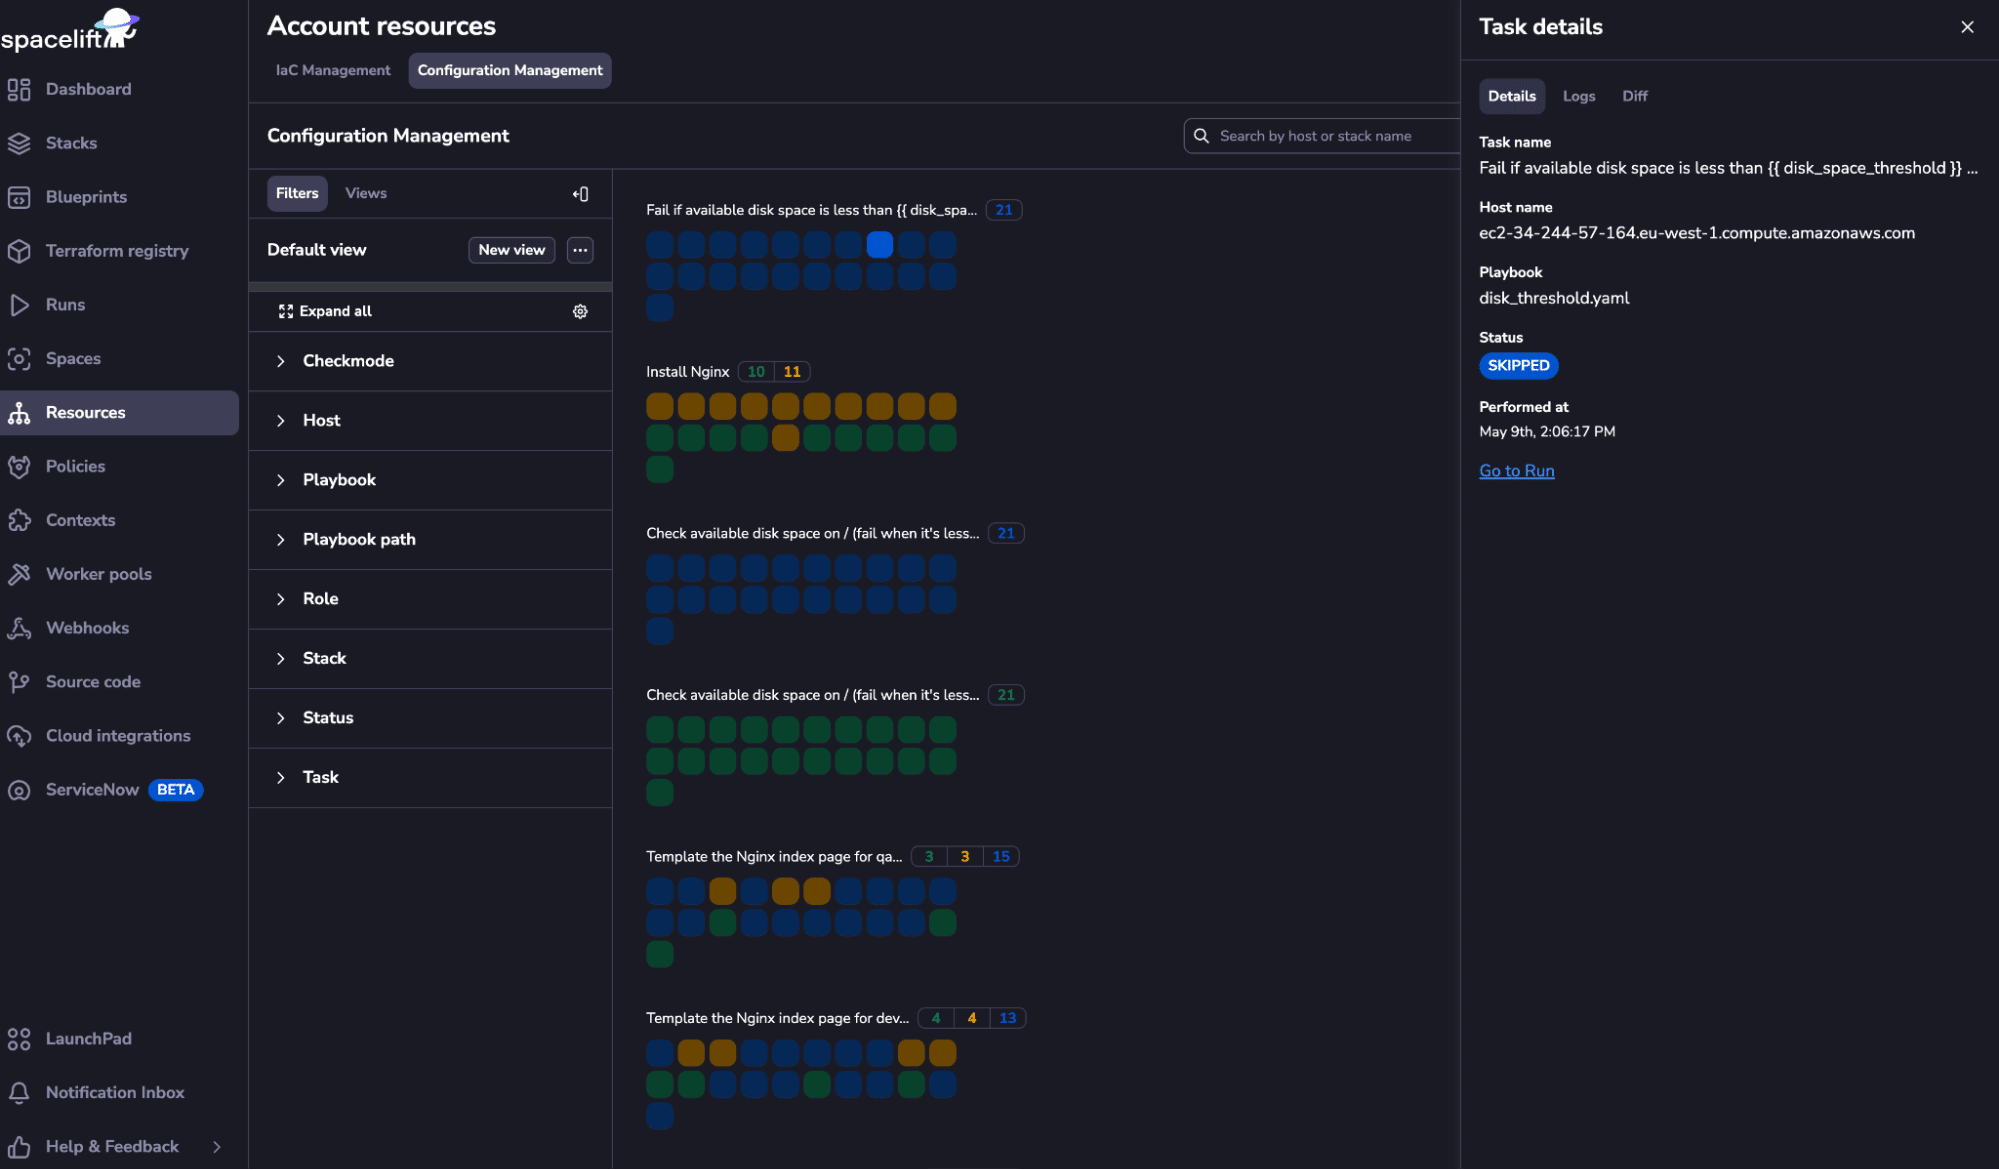
Spacelift considère Ansible comme un type de stack pris en charge, à côté de ses intégrations IaC. Une stack sélectionne un playbook et exécute normalement le mode check d'Ansible avant l'exécution, avec la possibilité d'ignorer cette phase. Sa vue de gestion de configuration expose les résultats des hôtes et des tâches. La gestion d'état Terraform/OpenTofu et les dépendances entre stacks étendent la même plateforme à plusieurs technologies d'infrastructure. Pulumi dispose de son propre cycle preview/apply, actuellement indiqué comme une intégration en préversion. CloudFormation et Kubernetes disposent aussi d'intégrations de stacks natives avec revue des changements et politiques.

Semaphore UI fournit des modèles dédiés à Ansible, Terraform/OpenTofu, Terragrunt, Bash, PowerShell et Python. L'automatisation existante peut s'exécuter directement, avec son dépôt et ses réglages d'outil enregistrés pour le prochain lancement. Une équipe peut configurer les hôtes avec Ansible sans décrire chaque opération Python ou invocation Terraform dans un playbook supplémentaire. Les commandes Pulumi, CloudFormation et kubectl peuvent s'exécuter via des scripts personnalisés ou de l'automatisation Ansible, mais Semaphore UI ne fournit pas leurs cycles de vie de stack dédiés. L'équipe fournit les commandes, les dépendances et la procédure de revue des changements pour ces outils.

Pour une vérification de service en PowerShell, Semaphore UI enregistre un modèle de tâche PowerShell avec son dépôt, ses variables et ses entrées de lancement. Spacelift peut exécuter cette commande via Tasks ou un outil de workflow personnalisé dans l'environnement d'une stack. Blueprints ou Templates peuvent réutiliser la configuration de la stack. La différence est la configuration dédiée au langage, et non la possibilité d'exécuter le script.

Pour le provisionnement, un modèle Terraform/OpenTofu de Semaphore UI sélectionne le dépôt, le workspace et les groupes de variables réutilisables. Pro ajoute un backend HTTP d'état intégré avec historique des versions et gestion dans l'interface. L'équipe peut ainsi conserver l'état partagé à côté des jobs qui le modifient. Un backend externe existant reste possible. Spacelift prend également en charge son backend d'état géré ou un backend externe, avec un état intégré au cycle de changement de la stack.

Configuration et planification

Un collègue doit pouvoir lancer une opération préparée sans reconstituer son dépôt, ses réglages et ses identifiants. Les définitions enregistrées et les entrées de lancement déterminent quelle préparation peut être réutilisée.

Pris en chargePartiellement pris en chargeNon pris en charge
Configuration et planification: Spacelift et Semaphore UI
Critères Semaphore UI Spacelift
Définitions d'automatisation enregistrées OuiModèles de tâches pour chaque outil OuiStacks Deploy et définitions Flows
Variables et configuration réutilisables OuiGroupes de variables OuiContexts
Formulaires d'entrée préparés OuiFormulaires des modèles de tâches OuiBusiness+Infrastructure Templates
Automatisation planifiée Oui OuiDeploy avec Business+ et workers privés, blocs Schedule de Flows
Commandes de maintenance personnalisées Oui OuiPaid plansDeploy Tasks dans l'environnement d'une stack

Spacelift Deploy enregistre le dépôt, l'environnement d'exécution et la configuration dans une stack. Les Contexts partagent variables, fichiers et hooks entre stacks. Les Templates de Business proposent des déploiements d'infrastructure par formulaire, tandis que les Deploy Tasks payantes acceptent des commandes personnalisées non interactives. Ces possibilités de libre-service sont utiles, mais un Template de provisionnement et une commande Task ponctuelle répondent à des objectifs différents.

Semaphore UI enregistre une opération sous forme de modèle de tâche. Un ingénieur sélectionne son dépôt, les réglages de l'outil et les groupes de variables réutilisables, puis fournit les identifiants et, pour Ansible, un inventaire. Un formulaire ne demande au collègue que les entrées nécessaires à l'opération, comme un nom de service ou une référence de changement. Une équipe peut préparer une demande d'environnement Terraform et une vérification de service PowerShell sans devoir les transformer en commandes générales de maintenance de stack.

Une exécution planifiée réutilise cette configuration enregistrée. Semaphore UI Community prend en charge cron et les planifications ponctuelles pour les sauvegardes, les vérifications de certificats et le provisionnement. Spacelift Deploy planifie les exécutions de stacks et les Tasks à partir de Business, avec des workers privés. Flows fournit séparément des blocs Schedule cron et à intervalle, avec réglage du fuseau horaire. La différence porte sur l'endroit où l'opération est préparée et sur sa connexion au reste des procédures de l'équipe.

Inventaire

Une sortie de provisionnement devient utile à l'exploitation lorsque le job suivant peut identifier les bons hôtes. La source d'inventaire et le modèle de sélection des cibles importent davantage que la seule capacité à exécuter Ansible.

Pris en chargePartiellement pris en chargeNon pris en charge
Inventaire: Spacelift et Semaphore UI
Critères Semaphore UI Spacelift
Inventaires Ansible Git et dynamiques OuiInventaire de projet réutilisable OuiFichiers d'inventaire et plugins Ansible
Limiter une exécution Ansible aux hôtes sélectionnés OuiInventaire préparé et limite au lancement OuiConfiguration Ansible et arguments CLI

Les stacks Ansible de Spacelift utilisent l'inventaire et les paramètres de commande configurés pour le playbook. Les inventaires Git et plugins de découverte Ansible existants peuvent donc rester intégrés à l'automatisation. Les dépendances de stacks peuvent fournir des sorties d'infrastructure, mais le playbook ou l'inventaire doit toujours exploiter ces valeurs pour identifier ses cibles.

Semaphore UI fait de l'inventaire une ressource de projet réutilisable. Un modèle de tâche peut sélectionner un inventaire INI ou YAML, une définition Git ou une source Ansible dynamique. Une équipe qui découvre ses hôtes via NetBox ou des API cloud peut réutiliser cette définition pour les modèles de déploiement, de renouvellement de certificats et de sauvegarde, au lieu de maintenir une liste d'hôtes différente pour chaque opération.

Pour une restauration sur un seul hôte, une opération Ansible préparée peut utiliser un inventaire restreint ou une limite d'hôtes activée. Cela réduit la préparation nécessaire pour cibler la réparation, tandis que le rôle et la configuration du modèle déterminent toujours ce que l'opérateur peut lancer. Ni un tag d'inventaire ni une limite Ansible ne constituent une politique d'autorisation distincte par hôte.

Exécution

Une sauvegarde planifiée et un provisionnement nécessitent tous deux un environnement d'exécution ayant accès à leurs cibles. L'installation du plan de contrôle est distincte du placement de cette capacité d'exécution.

Pris en chargePartiellement pris en chargeNon pris en charge
Exécution: Spacelift et Semaphore UI
Critères Semaphore UI Spacelift
Exécution dans les réseaux privés OuiRunners OuiStarter+Workers privés
Routage d'exécution OuiProTags de runner sur les modèles ou les inventaires OuiPool de workers affecté à une stack
Exécution des jobs dans des conteneurs OuiProExécuteur Docker Oui
Contrôle des exécutions simultanées OuiLimites des modèles, des projets et des instances OuiCapacité des workers et opérations de stack sérialisées

Spacelift Deploy exécute les jobs sur des workers hébergés ou privés. Un pool privé permet au code d'infrastructure et à Ansible d'accéder aux systèmes du réseau de l'équipe. Il est inclus à partir de Starter+. Les paramètres de stack sélectionnent le pool et l'image d'exécution. Les Deploy Tasks sont sérialisées avec les autres opérations qui modifient l'état de cette stack, ce qui évite les opérations simultanées sur celle-ci.

Semaphore UI peut commencer par exécuter les tâches sur son serveur, puis utiliser des runners proches des hôtes privés ou des sites distants. Community inclut les runners globaux. Pro ajoute les runners de projet, le routage par tags et l'exécution Docker, tandis qu'Enterprise ajoute l'exécution Kubernetes. Un projet peut acheminer ses vérifications de certificats vers le réseau hébergeant les hôtes tout en conservant le provisionnement et les vérifications dans la même interface.

Pour une vérification en Python ou une opération de maintenance PowerShell, le runner nécessite l'interpréteur correspondant et un accès réseau. Un conteneur de tâche peut fournir un ensemble reproductible de dépendances. Installer le service web dans Docker n'isole pas automatiquement chaque job. La collecte des sorties de workflows de Semaphore UI utilise actuellement l'exécuteur local, et non ses exécuteurs Docker ou Kubernetes.

Workflows

Créer un serveur, le configurer et vérifier l'application constitue une seule procédure, même lorsque chaque étape utilise un outil différent. Les workflows coordonnent cette procédure et le chemin suivi après un échec.

Pris en chargePartiellement pris en chargeNon pris en charge
Workflows: Spacelift et Semaphore UI
Critères Semaphore UI Spacelift
Workflows visuels OuiModèles, approbations et branches OuiCanevas Flows et blocs d'intégration
Procédures multi-outils OuiRelier les modèles d'outils natifs OuiBlocs Flows et actions Deploy
Validations humaines OuiNœuds d'approbation OuiPolitiques d'approbation Deploy et revue des exécutions
Transmission de valeurs entre tâches Oui Oui

Spacelift Flows relie événements, conditions, transformations de données et actions de services sur un canevas visuel. Les blocs Deploy peuvent lancer des exécutions ou des Tasks, suivre leur progression et confirmer ou revoir les changements. Cette approche est utile lorsqu'une alerte ou un ticket doit coordonner des opérations d'infrastructure avec des notifications et d'autres services. Les dépendances de stacks Deploy ordonnent séparément les modifications d'infrastructure et associent les sorties disponibles des stacks.

Les workflows Semaphore UI relient des modèles de tâches préparés avec des chemins de réussite et d'échec, des approbations et des délais. Un modèle OpenTofu peut créer l'environnement, Ansible le configurer et Python vérifier son point d'accès. Les mêmes modèles restent disponibles pour le provisionnement ou la restauration indépendants. Un nœud d'approbation peut suspendre un changement sensible sans service d'orchestration distinct. Dans la version 2.20, l'approbation dépend du droit d'exécuter les tâches du projet. Un rôle d'approbateur séparé est annoncé pour la version 2.21.

Semaphore UI 2.20 collecte Ansible set_stats, les sorties Terraform/OpenTofu/Terragrunt et le JSON de Bash, PowerShell ou Python, puis associe ces valeurs aux entrées suivantes. Cela fonctionne sur le serveur ou un runner avec l'exécuteur local, mais pas avec les exécuteurs Docker ou Kubernetes. Flows transmet et transforme les données d'événements entre blocs. Les dépendances de sorties Deploy ont des limites propres aux outils : les stacks Ansible et Kubernetes peuvent notamment recevoir des valeurs sans produire de sorties de stack référençables.

Semaphore UI réutilise des modèles individuels, mais ne peut pas imbriquer un workflow complet dans un autre. Une équipe peut conserver les procédures réutilisables sous forme de modèles ou orchestrer des workflows distincts via l'API, avec la gestion des connexions et des résultats que cela implique. Transmettre une adresse d'hôte diffère aussi du transfert d'un fichier de plan enregistré, qui nécessite un stockage accessible ou un transfert explicite.

Contrôle des changements d'infrastructure

Il faut ensuite déterminer comment coordonner un changement qui couvre le provisionnement et la configuration, et quelles décisions la plateforme doit imposer avant sa mise en production.

Pris en chargePartiellement pris en chargeNon pris en charge
Contrôle des changements d'infrastructure: Spacelift et Semaphore UI
Critères Semaphore UI Spacelift
Appliquer le plan revu PartielEnregistrer et réutiliser explicitement le plan Oui
Vérifications de dérive planifiées PartielPlan planifié et traitement personnalisé OuiStarter+Workers privés
Moteur de politiques intégré NonDes vérifications externes peuvent s'exécuter dans les tâches OuiStarter+OPA / Rego
Registre de modules privé NonUtiliser un registre externe Oui

Spacelift fournit un cycle de vie suivi pour planifier, revoir et appliquer les changements d'infrastructure. Les politiques d'approbation définissent les exigences de revue, tandis que les politiques OPA/Rego évaluent des décisions telles que l'autorisation de poursuivre un changement proposé. La détection de dérive sur workers privés recherche les écarts à la configuration attendue et peut déclencher une réconciliation. Un registre privé de modules aide les équipes à distribuer et tester des modules d'infrastructure communs.

Cette distinction devient importante lorsque l'approbation doit porter sur un plan Terraform exact. Spacelift intègre la revue du plan à l'exécution suivie. La tâche Terraform par défaut de Semaphore UI ne conserve pas automatiquement un plan pour appliquer ensuite ce même fichier. Il faut donc prévoir explicitement le stockage et la réutilisation du plan. La transmission des valeurs de workflow ne transfère pas son fichier. Des plans Semaphore UI planifiés peuvent aussi servir aux vérifications de dérive, mais la classification des résultats et la correction restent à implémenter dans l'automatisation de l'équipe, plutôt que de relever d'un moteur intégré de politiques ou de dérive.

Ces contrôles comptent lorsqu'une équipe plateforme doit imposer des règles d'infrastructure à l'échelle de l'organisation ou distribuer des modules approuvés. Semaphore UI peut exécuter des outils de validation externes, conserver les modules dans un registre existant et planifier des vérifications de plan, mais l'équipe doit implémenter les décisions de politiques et la réponse aux dérives. Pour une demande d'environnement préparée, une sauvegarde ou une réparation de service ne nécessitant pas ces contrôles centralisés, les modèles dédiés aux outils peuvent couvrir l'opération sans cette couche de gouvernance plus large.

Contrôle d'accès et authentification

Partager un job implique de décider qui peut le modifier, qui peut l'exécuter et comment ces personnes se connectent. Un formulaire de lancement ne constitue pas à lui seul une frontière d'autorisation.

Pris en chargePartiellement pris en chargeNon pris en charge
Contrôle d'accès et authentification: Spacelift et Semaphore UI
Critères Semaphore UI Spacelift
Accès fondé sur les rôles Oui Oui
Rôles personnalisés OuiEnterprise Oui
Permissions de lancement ciblées OuiEnterpriseModèles individuels OuiRessources au sein d'un Space
Authentification unique OIDC OuiPro OuiPaid plans
Authentification unique SAML NonUtiliser OIDC à la place OuiEnterprise

Les Spaces de Spacelift délèguent l'accès aux stacks, politiques, pools de workers et autres types de ressources au sein d'un Space. Les associations RBAC s'appliquent au périmètre du Space, et non à une stack individuelle comme frontière de permissions. Les Contexts partagent variables d'environnement, fichiers et hooks. L'équipe plateforme peut ainsi distribuer une configuration commune pendant que les équipes gèrent leurs propres stacks. Les intégrations natives AWS, Azure et Google Cloud obtiennent des identifiants temporaires pour les exécutions. L'accès aux comptes cloud fait ainsi partie de la configuration de la plateforme.

Les projets Semaphore UI regroupent modèles, dépôts, inventaires, identifiants et groupes de variables. Les rôles de projet de Community permettent déjà de partager l'automatisation avec des collègues autorisés à lancer les jobs. Un ingénieur peut préparer une opération avec sa configuration cible et ses identifiants. Un autre membre de l'équipe peut l'exécuter et consulter le résultat enregistré sans préparer un environnement local distinct.

Les rôles personnalisés et les permissions d'exécution par modèle d'Enterprise rendent cette délégation plus précise. Une équipe de support peut par exemple accéder à une opération préparée de redémarrage de service plutôt qu'à l'édition générale du projet. L'action autorisée découle à la fois de l'automatisation, de la configuration du modèle et des permissions du rôle. Un formulaire fournit les entrées demandées, tandis que l'autorisation effective reste du ressort du rôle.

Semaphore UI Pro prend en charge la connexion LDAP/Active Directory et OIDC, ainsi qu'un TOTP local. Spacelift prend en charge des fournisseurs d'identité externes, OIDC dans les offres payantes et SAML dans Enterprise. Cette différence peut être décisive lorsque l'organisation impose directement SAML. Semaphore UI peut utiliser à la place un fournisseur d'identité compatible OIDC, tandis que les rôles applicatifs continuent de contrôler les opérations autorisées.

Secrets

Une opération préparée a besoin d'identifiants sans demander au collègue qui la lance de coller une clé ou un jeton. La différence importante est la manière dont la plateforme stocke ou obtient ces valeurs.

Pris en chargePartiellement pris en chargeNon pris en charge
Secrets: Spacelift et Semaphore UI
Critères Semaphore UI Spacelift
Identifiants SSH stockés OuiKey Store OuiFichiers sensibles montés
Variables et fichiers sensibles OuiSecrets et références Key Store OuiVariables sensibles et fichiers montés
Accès à HashiCorp Vault OuiProCoffre-fort externe configuré OuiPaid plansRelation de confiance OIDC et récupération à l'exécution
OpenBao OuiPro PartielRécupération personnalisée à l'exécution
AWS Secrets Manager OuiEnterprise PartielIdentifiants AWS, récupération dans l'automatisation
Azure Key Vault OuiEnterprise PartielIdentifiants Azure, récupération dans l'automatisation
Devolutions Server OuiEnterprise PartielRécupération personnalisée à l'exécution ou via API
CyberArk OuiEnterpriseIntégration REST PVWA PartielRécupération personnalisée à l'exécution ou via API

Spacelift Deploy stocke les variables d'environnement sensibles et les fichiers montés, et les Contexts réutilisent la configuration entre stacks. Ses intégrations cloud et l'OIDC des workloads peuvent fournir des identifiants temporaires, notamment pour accéder à HashiCorp Vault. Flows dispose de secrets de projet référencés par les blocs et les installations d'applications à l'exécution. L'équipe configure la relation de confiance et la récupération adaptées au service utilisé.

Le Key Store de Semaphore UI fournit aux dépôts et aux modèles d'automatisation des clés SSH et mots de passe réutilisables. Pro ajoute les intégrations HashiCorp Vault et OpenBao, tandis qu'Enterprise ajoute AWS Secrets Manager, Azure Key Vault, Devolutions Server et CyberArk. Un ingénieur peut préparer la référence d'identifiant à côté de l'inventaire et des variables. Un collègue lance alors le job approuvé de sauvegarde ou de configuration sans reconstituer l'accès aux secrets à chaque exécution.

Ces approches résolvent des travaux de configuration différents. Semaphore UI expose la connexion au coffre-fort pris en charge dans la configuration de l'automatisation. La fédération d'identité de Spacelift est utile lorsque l'accès cloud ou Vault doit être accordé à une exécution précise sans identifiant durable du fournisseur. La récupération des secrets, la permission de lancement et les actions que l'automatisation peut effectuer avec ces identifiants restent des décisions distinctes.

L'automatisation Spacelift peut aussi accéder à OpenBao, aux magasins de secrets cloud, à Devolutions Server ou à CyberArk via un SDK, une CLI ou un appel HTTP. Ces récupérations personnalisées nécessitent du code d'exécution et une gestion des identifiants. Elles diffèrent de la sélection d'un stockage de secrets configuré dans le Key Store de Semaphore UI. Les intégrations natives d'identité cloud accordent des identifiants à une exécution, sans récupérer automatiquement tous les secrets nécessaires à l'opération.

Journaux et audit

Un déploiement échoué nécessite des détails d'exécution, tandis qu'une revue d'accès exige de savoir qui a modifié la configuration. Ces enregistrements sont différents et doivent être comparés séparément.

Pris en chargePartiellement pris en chargeNon pris en charge
Journaux et audit: Spacelift et Semaphore UI
Critères Semaphore UI Spacelift
Historique et sortie d'exécution Oui Oui
Synthèses des hôtes Ansible OuiPro Oui
Historique d'audit administratif OuiJournal d’audit accessible aux administrateurs, enregistrement à activer OuiEnterpriseModifications des ressources et interface d'audit du compte
Transmettre les événements d'audit OuiProTLS Syslog et Splunk HEC OuiEnterpriseWebhooks d'audit

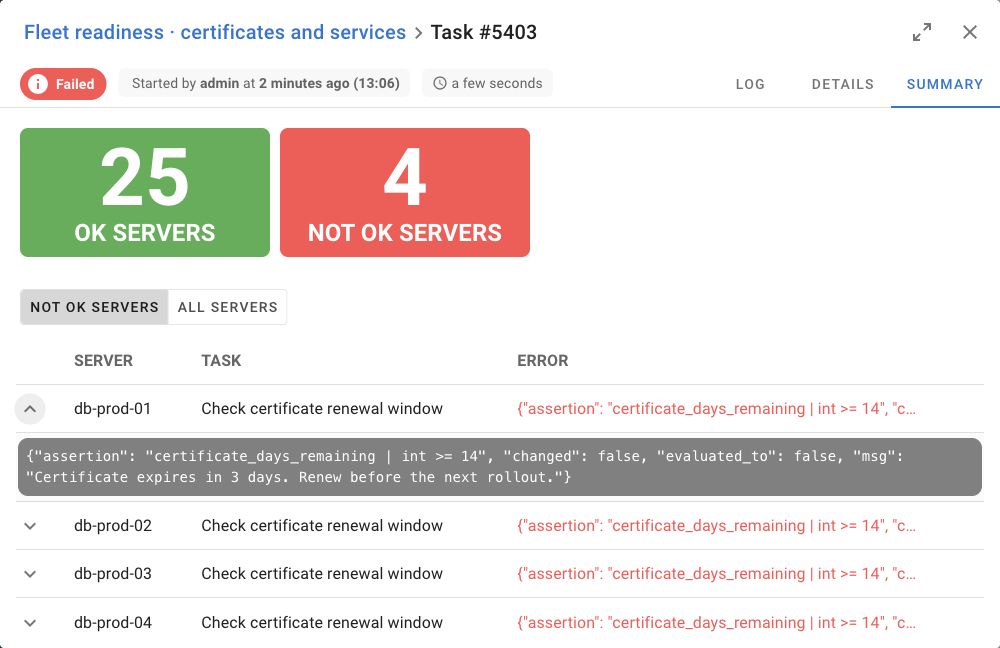
Spacelift conserve les exécutions et leurs journaux, avec une vue de gestion de configuration Ansible qui regroupe les résultats des hôtes et des tâches. Semaphore UI conserve l'état, la sortie et les détails de lancement des tâches. Pro ajoute une synthèse des hôtes Ansible. Pour une vérification de certificats ou l'application de correctifs, cette synthèse aide à identifier l'hôte concerné et à ouvrir les détails de la tâche échouée plutôt qu'à parcourir un journal unique non différencié.

Synthèse d'exécution Ansible dans Semaphore UI avec les hôtes en échec et le détail des erreurs de tâches.
Semaphore UI. La synthèse Ansible de Pro met en évidence les hôtes en échec et les erreurs de leurs tâches.
Vue de gestion de configuration Spacelift avec les résultats Ansible regroupés par hôte et les détails de la tâche sélectionnée.
Spacelift. La vue de gestion de configuration regroupe les résultats des tâches Ansible par hôte. Exemple officiel de l'éditeur. Source

Les enregistrements d'audit administratif répondent à une autre question. Semaphore UI dispose d'une vue du journal d'audit pour l'administrateur lorsque l'enregistrement est activé, avec une transmission via TLS Syslog ou Splunk HEC dans Pro. Spacelift Enterprise propose une interface d'audit des opérations modifiant les ressources et une transmission par webhook. Une équipe de sécurité peut acheminer ces événements vers son SIEM existant, tandis que la sortie des tâches reste disponible pour le dépannage opérationnel.

Intégrations et notifications

Un build, une alerte de supervision ou une demande de service peut déclencher l'opération. Les connexions API et webhook déterminent comment cet événement atteint le job préparé et comment son résultat revient au processus qui l'entoure.

Pris en chargePartiellement pris en chargeNon pris en charge
Intégrations et notifications: Spacelift et Semaphore UI
Critères Semaphore UI Spacelift
API d'automatisation OuiREST OuiGraphQL
Déclencheurs d'événements entrants OuiRègles de correspondance et extraction des entrées OuiPoints d'entrée HTTP de Flows
Notifications d'exécution OuiE-mail, Slack, Teams et autres canaux OuiPolitiques de notification et intégrations Flows
Intégration des dépôts Git OuiObjets de dépôt réutilisables OuiIntégration VCS de stack

Spacelift Deploy relie les changements de dépôts aux exécutions de stacks, avec des politiques de notification pour les messages Slack, les webhooks et les mises à jour de pull requests. Flows étend cette approche aux événements HTTP entrants, aux actions de services externes et aux blocs d'exécution ou de Tasks Deploy. Cela est utile lorsque les actions d'infrastructure s'inscrivent dans un processus plus large de gestion de tickets ou de réponse aux incidents.

Semaphore UI fournit une API REST et des intégrations de webhooks entrants avec correspondance des requêtes et extraction des entrées. Un pipeline peut publier une application, puis transmettre sa version à un modèle de déploiement. Un système de supervision peut demander une vérification ou une opération de restauration préparée. Le modèle conserve ensemble l'inventaire, les variables et les identifiants, tandis que le système d'origine conserve son propre historique de builds ou d'alertes.

Les notifications intégrées de Semaphore UI comprennent l'e-mail, Slack, Microsoft Teams, Telegram, Rocket.Chat, DingTalk et Gotify. Elles permettent à un collègue de voir qu'une sauvegarde planifiée ou un déploiement nécessite son attention, puis d'en consulter le résultat. Pour un processus piloté par API qui doit attendre, l'intégration vérifie également l'état final de la tâche. Une notification contenant un lien ne constitue pas une approbation dans le service de chat.

Automatisation assistée par l’IA

Pris en chargePartiellement pris en chargeNon pris en charge
Automatisation assistée par l’IA: Spacelift et Semaphore UI
Critères Semaphore UI Spacelift
Connecteur MCP OuiConnecteur communautaire OuiOfficiel

Les deux plateformes exposent des API qu'un assistant peut utiliser au moyen d'une intégration adaptée. Spacelift fournit une API GraphQL et un point d'accès MCP officiel avec des périmètres de lecture et d'écriture, ainsi que des fonctionnalités supplémentaires orientées infrastructure dans son offre Intelligence. Semaphore UI fournit une API REST, des connecteurs MCP communautaires et a annoncé une prise en charge officielle de MCP dans Pro pour la version 2.21.0.

La documentation publique et le code source de Semaphore UI aident également les assistants de programmation à travailler sur une opération existante. Avec un playbook, sa configuration de modèle et la sortie d'une tâche en échec, Claude Code ou Codex peuvent aider à identifier un problème de configuration ou à rédiger une intégration API. Ce contexte de dépannage est utile indépendamment d'une connexion MCP.

Licences et support

Spacelift commercialise une plateforme plus large de gouvernance de l'infrastructure, avec des options hébergées et auto-hébergées commerciales. Semaphore UI propose un service d'automatisation auto-hébergé ciblé, à partir d'une édition Community gratuite sous licence MIT. La comparaison utile porte sur le périmètre et le support dont l'équipe a besoin, plutôt que sur le nombre de fonctionnalités.

Les offres Spacelift

Spacelift est propriétaire, avec une offre hébergée gratuite et des abonnements payants. Starter+ inclut les workers privés, la détection de dérive et le moteur de politiques. Business ajoute une planification avancée, tandis que le déploiement entièrement auto-hébergé, sur site et isolé du réseau figure dans Enterprise+. Ces conditions concernent les offres Deploy. Flows est un module lié distinct. Vérifiez donc les droits associés en même temps que les fonctionnalités Deploy requises. Spacelift apporte le plus de valeur lorsque les contrôles partagés d'infrastructure et l'orchestration interservices relèvent des responsabilités de l'équipe plateforme.

Les éditions Semaphore UI

Community couvre le service de base pour partager l'automatisation, notamment les modèles propres à chaque outil, les workflows, les planifications, les rôles de projet et l'historique d'exécution. Pro ajoute le stockage d'état, les runners de projet, l'exécution Docker par tâche, les intégrations de coffres-forts externes et le support de l'éditeur pendant les heures ouvrées. Enterprise ajoute les rôles personnalisés, les permissions de modèles, l'exécution Kubernetes, la haute disponibilité et des options de support adaptées. Les équipes peuvent ajouter ces fonctionnalités tout en restant dans la même famille de produits.

Coûts d'exploitation

Pour une équipe qui partage des procédures Ansible et certains jobs Terraform/OpenTofu, Semaphore UI peut être plus simple et plus économique. Une installation par binaire ou paquet natif utilise un serveur existant, sans acheter une édition entièrement auto-hébergée pour exploiter le plan de contrôle. L'équipe maintient toujours le serveur, la base de données et les dépendances d'automatisation, mais son investissement peut rester centré sur ce service.

Le service hébergé de Spacelift évite à l'équipe d'héberger le plan de contrôle, et ses fonctionnalités de politiques et de gestion des stacks peuvent justifier un abonnement plus large. La question pratique est de savoir si ces contrôles remplacent un travail que l'équipe devrait autrement implémenter, ou si les jobs préparés, l'état partagé et les règles d'accès nécessaires répondent déjà au besoin.

Comment choisir

Partez du travail que les collègues doivent accomplir. Préparer une opération répétable de maintenance des hôtes et gouverner les changements d'infrastructure sur de nombreuses stacks sont des besoins liés, mais ils ne nécessitent pas toujours le même périmètre de plateforme.

Quand choisir Spacelift

Choisissez Spacelift lorsqu'une équipe plateforme a besoin d'un processus commun piloté par Git pour modifier l'infrastructure de nombreuses stacks. Les politiques de plan, la détection de dérive, la distribution de modules et les dépendances de stacks sont des raisons concrètes de l'utiliser. Son intégration Ansible native maintient la configuration dans le même modèle de gouvernance que Terraform/OpenTofu, Pulumi ou CloudFormation. Flows est pertinent lorsque ce processus nécessite aussi une coordination événementielle avec la supervision, les tickets et d'autres services.

Quand choisir Semaphore UI

Choisissez Semaphore UI lorsque l'équipe a besoin d'un service partagé pour des opérations Terraform/OpenTofu, Ansible, Bash, PowerShell ou Python, avec des modèles dédiés, des entrées de lancement et des planifications. Le point de départ peut être le provisionnement de l'infrastructure, la maintenance des hôtes ou les deux.

Les modèles Terraform/OpenTofu et Terragrunt conservent ensemble le dépôt, les variables et les identifiants, avec le stockage d'état Pro en option. Les inventaires Ansible servent aux opérations préparées de correctifs, de déploiement et de restauration. Les workflows relient ces modèles lorsqu'une procédure utilise plusieurs outils, tandis que chaque opération reste disponible séparément.

Une installation auto-hébergée sur un serveur existant et un support commercial facultatif concentrent l'investissement sur le service d'exploitation. Spacelift devient plus adapté lorsque les politiques de plan à l'échelle de l'organisation, la gestion intégrée des dérives et la gouvernance multistack sont des exigences de ce service.

Utiliser Semaphore UI avec Spacelift

Une équipe plateforme peut conserver Spacelift pour le provisionnement gouverné et utiliser Semaphore UI pour les opérations qui suivent sur les hôtes. Spacelift crée par exemple le réseau et les serveurs approuvés, puis un bloc HTTP Request de Flows ou une intégration CI transmet leurs identifiants à l'API Semaphore UI. Semaphore UI applique la configuration Ansible, puis exécute les sauvegardes planifiées, les vérifications de certificats et les opérations de service déléguées.

L'équipe implémente cette connexion API avec un jeton au périmètre limité et un accès réseau, transmet les identifiants cibles au modèle préparé et vérifie l'état final de la tâche avant de considérer le relais comme terminé. Il s'agit d'une intégration personnalisée, pas d'un connecteur Spacelift automatique.

Cette répartition est pertinente lorsque les contrôles de changement de Spacelift sont nécessaires et que Semaphore UI offre une interface d'exploitation mieux adaptée aux jobs récurrents ou délégués. Conservez le travail dans Spacelift lorsque ses entrées, permissions, planifications et mécanismes d'exécution répondent déjà aux besoins des utilisateurs.

FAQ

Quelle plateforme convient à une équipe d'exploitation privilégiant Ansible ?

Semaphore UI relie les playbooks à des inventaires, identifiants, groupes de variables, formulaires de lancement et planifications réutilisables. Cela convient aux équipes qui partagent correctifs, modifications de services, sauvegardes et provisionnement. Spacelift dispose aussi d'une intégration Ansible native. Il est particulièrement pertinent lorsque ces jobs nécessitent les mêmes revues de stacks et contrôles de politiques que les changements IaC de l'équipe.

L'automatisation peut-elle rester dans notre propre réseau ?

Semaphore UI est auto-hébergé, avec des runners disponibles à proximité des systèmes privés. Les workers privés de Spacelift conservent l'exécution dans votre infrastructure tandis que son plan de contrôle reste en SaaS. Ils sont disponibles à partir de Starter+. Un plan de contrôle Spacelift entièrement auto-hébergé constitue une option Enterprise+ distincte. Déterminez si l'exigence concerne l'exécution des jobs, le plan de contrôle ou les deux.

Faut-il un service d'état Terraform distinct avec Semaphore UI ?

Pas si vous choisissez le backend HTTP intégré de Pro, qui fournit des workspaces, un historique de versions et une gestion dans l'interface pour l'état Terraform/OpenTofu. Vous pouvez aussi conserver un backend externe existant. Configurez le verrouillage et la réutilisation exacte des plans enregistrés dans les commandes de tâches réelles, sans supposer qu'un backend d'état fournit tout le processus de revue.

Que faut-il implémenter séparément lors d'une migration depuis Spacelift ?

Vérifiez les politiques d'approbation, les décisions OPA/Rego, la détection et la correction des dérives, la distribution des modules et les dépendances entre stacks. Semaphore UI couvre le provisionnement préparé et les jobs d'exploitation, mais importer le code sous-jacent ne recrée pas ces contrôles Spacelift. Ses workflows, son backend d'état et ses planifications peuvent répondre à un besoin opérationnel ciblé lorsque ces contrôles plus larges ne sont pas nécessaires.

Peut-on conserver Spacelift pour le provisionnement et utiliser Semaphore UI pour l'exploitation ?

Oui. Une intégration peut transmettre les identifiants d'infrastructure approuvés depuis Spacelift à une opération préparée dans Semaphore UI via son API. Semaphore UI peut ensuite exécuter la configuration Ansible, les sauvegardes planifiées, les vérifications de certificats et les actions de service déléguées. L'intégration doit fournir les entrées nécessaires et vérifier la fin d'exécution lorsque le processus global dépend du résultat.

Cet article vous a-t-il été utile ?

Sources

  1. Spacelift, “Ansible automation and configuration management”. URL: https://spacelift.io/blog/ansible-automation (consulté le: ).
  2. Semaphore UI, “Semaphore automation applications”. URL: https://semaphoreui.com/docs/user-guide/apps (consulté le: ).
  3. Semaphore UI, “Semaphore installation methods and dependencies”. URL: https://semaphoreui.com/docs/admin-guide/installation (consulté le: ).
  4. Semaphore UI, “Semaphore global runners”. URL: https://semaphoreui.com/docs/admin-guide/runners/ (consulté le: ).
  5. Semaphore UI, “Semaphore workflow nodes and approvals”. URL: https://semaphoreui.com/docs/user-guide/workflows (consulté le: ).
  6. Semaphore UI, “Semaphore Community, Pro and Enterprise”. URL: https://semaphoreui.com/pricing (consulté le: ).
  7. Semaphore UI, “Semaphore Terraform HTTP backend”. URL: https://semaphoreui.com/docs/user-guide/apps/terraform/states (consulté le: ).
  8. Semaphore UI, “Semaphore project access”. URL: https://semaphoreui.com/docs/user-guide/projects (consulté le: ).
  9. Semaphore UI, “Semaphore variable groups”. URL: https://semaphoreui.com/docs/user-guide/environment (consulté le: ).
  10. Semaphore UI, “Semaphore scheduled tasks”. URL: https://semaphoreui.com/docs/user-guide/schedules (consulté le: ).
  11. Semaphore UI, “Semaphore Key Store”. URL: https://semaphoreui.com/docs/user-guide/key-store (consulté le: ).
  12. Semaphore UI, “Terraform plan and apply execution”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/db_lib/TerraformApp.go (consulté le: ).
  13. Semaphore UI, “Semaphore local execution, workflow outputs, inventory paths, host limits and branch overrides”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/services/tasks/local_executor.go (consulté le: ).
  14. Semaphore UI, “Semaphore task dispatch, runner routing, concurrency and remote workflow outputs”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/services/tasks/TaskPool.go (consulté le: ).
  15. Spacelift, “Ansible”. URL: https://docs.spacelift.io/vendors/ansible (consulté le: ).
  16. Spacelift, “OpenTofu”. URL: https://docs.spacelift.io/vendors/opentofu (consulté le: ).
  17. Spacelift, “Terraform”. URL: https://docs.spacelift.io/vendors/terraform (consulté le: ).
  18. Spacelift, “State management”. URL: https://docs.spacelift.io/vendors/terraform/state-management (consulté le: ).
  19. Spacelift, “Worker pools”. URL: https://docs.spacelift.io/concepts/worker-pools (consulté le: ).
  20. Spacelift, “Enterprise deployment options”. URL: https://spacelift.io/platform/deployment-options (consulté le: ).
  21. Spacelift, “Self-hosted install methods”. URL: https://docs.spacelift.io/self-hosted/latest/installing-spacelift/install-methods (consulté le: ).
  22. Spacelift, “Tracked run and approval flow”. URL: https://docs.spacelift.io/concepts/run/tracked (consulté le: ).
  23. Spacelift, “Policy”. URL: https://docs.spacelift.io/concepts/policy (consulté le: ).
  24. Spacelift, “Approval policy”. URL: https://docs.spacelift.io/concepts/policy/approval-policy (consulté le: ).
  25. Spacelift, “Drift detection”. URL: https://docs.spacelift.io/concepts/stack/drift-detection (consulté le: ).
  26. Spacelift, “Stack dependencies and vendor limitations”. URL: https://docs.spacelift.io/concepts/stack/stack-dependencies (consulté le: ).
  27. Spacelift, “Module registry”. URL: https://docs.spacelift.io/vendors/terraform/module-registry (consulté le: ).
  28. Spacelift, “Context”. URL: https://docs.spacelift.io/concepts/configuration/context (consulté le: ).
  29. Spacelift, “Spaces”. URL: https://docs.spacelift.io/concepts/spaces.html (consulté le: ).
  30. Spacelift, “Spacelift MCP”. URL: https://docs.spacelift.io/concepts/intelligence/spacelift-mcp (consulté le: ).
  31. Spacelift, “Plans and pricing”. URL: https://spacelift.io/pricing (consulté le: ).
  32. Semaphore UI, “Semaphore REST API”. URL: https://semaphoreui.com/api-docs (consulté le: ).
  33. Semaphore UI, “Semaphore team roles and template-level permissions”. URL: https://semaphoreui.com/docs/user-guide/team#extended-rbac (consulté le: ).
  34. Semaphore UI, “Semaphore source and MIT license”. URL: https://github.com/semaphoreui/semaphore (consulté le: ).
  35. Semaphore MCP contributors, “Semaphore MCP connector”. URL: https://github.com/cloin/semaphore-mcp (consulté le: ).
  36. Semaphore UI, “Semaphore 2.20 API routes and resource model”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/api/router.go (consulté le: ).
  37. Spacelift, “Role-Based Access Control (RBAC)”. URL: https://docs.spacelift.io/concepts/authorization/rbac-system (consulté le: ).
  38. Spacelift, “GraphQL API”. URL: https://docs.spacelift.io/integrations/api (consulté le: ).
  39. Spacelift, “Runtime configuration and hooks”. URL: https://docs.spacelift.io/concepts/configuration/runtime-configuration (consulté le: ).
  40. Spacelift, “Ansible stack settings and execution”. URL: https://docs.spacelift.io/vendors/ansible/reference (consulté le: ).
  41. Spacelift, “Ansible configuration management view”. URL: https://docs.spacelift.io/vendors/ansible/configuration-management (consulté le: ).
  42. Spacelift, “Task”. URL: https://docs.spacelift.io/concepts/run/task (consulté le: ).
  43. Spacelift, “Spacelift cloud provider integrations”. URL: https://docs.spacelift.io/integrations/cloud-providers (consulté le: ).
  44. Semaphore UI, “Task Templates”. URL: https://semaphoreui.com/docs/user-guide/task-templates (consulté le: ).
  45. Semaphore UI, “Inventory”. URL: https://semaphoreui.com/docs/user-guide/inventory (consulté le: ).
  46. Semaphore UI, “Task history and output”. URL: https://semaphoreui.com/docs/user-guide/tasks (consulté le: ).
  47. Semaphore UI, “Semaphore cron and one-time schedule execution”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/services/schedules/SchedulePool.go (consulté le: ).
  48. Spacelift, “Scheduling stack actions”. URL: https://docs.spacelift.io/concepts/stack/scheduling (consulté le: ).
  49. Spacelift, “Custom workflow tools”. URL: https://docs.spacelift.io/vendors/terraform/workflow-tool (consulté le: ).
  50. Spacelift, “Blueprints and Templates for reusable stack configuration”. URL: https://docs.spacelift.io/concepts/blueprint (consulté le: ).
  51. Spacelift, “Introduction to Spacelift Flows”. URL: https://docs.spacelift.io/flows/introduction (consulté le: ).
  52. Spacelift, “Flows Time Blocks”. URL: https://docs.spacelift.io/flows/core-blocks-reference/time-blocks (consulté le: ).
  53. Spacelift, “Flows Business Logic Blocks”. URL: https://docs.spacelift.io/flows/core-blocks-reference/business-logic-blocks (consulté le: ).
  54. Spacelift, “Spacelift Deploy Blocks in Flows”. URL: https://docs.spacelift.io/flows/spacelift-deploy-integration/spacelift-blocks (consulté le: ).
  55. Spacelift, “Flows HTTP Blocks”. URL: https://docs.spacelift.io/flows/core-blocks-reference/http-blocks (consulté le: ).
  56. Spacelift, “Linking Spacelift Deploy and Flows”. URL: https://docs.spacelift.io/flows/spacelift-deploy-integration/setup (consulté le: ).
  57. Spacelift, “Self-hosting Spacelift Flows”. URL: https://docs.spacelift.io/flows/self-hosting (consulté le: ).
  58. Spacelift, “Spacelift Templates and self-service deployment forms”. URL: https://docs.spacelift.io/concepts/template (consulté le: ).
  59. Spacelift, “Pulumi integration”. URL: https://docs.spacelift.io/vendors/pulumi (consulté le: ).
  60. Spacelift, “AWS CloudFormation integration”. URL: https://docs.spacelift.io/vendors/cloudformation (consulté le: ).
  61. Spacelift, “Kubernetes integration”. URL: https://docs.spacelift.io/vendors/kubernetes (consulté le: ).
  62. Semaphore UI, “Semaphore UI authentication”. URL: https://semaphoreui.com/docs/admin-guide/authentication (consulté le: ).
  63. Spacelift, “Spacelift single sign-on”. URL: https://docs.spacelift.io/integrations/single-sign-on (consulté le: ).
  64. Spacelift, “Sensitive environment variables and mounted files”. URL: https://docs.spacelift.io/concepts/configuration/environment (consulté le: ).
  65. Spacelift, “Secrets in Spacelift Flows”. URL: https://docs.spacelift.io/flows/configuration-and-expressions/secrets (consulté le: ).
  66. Spacelift, “HashiCorp Vault authentication for Spacelift runs”. URL: https://docs.spacelift.io/integrations/cloud-providers/oidc/vault-oidc (consulté le: ).
  67. Spacelift, “Spacelift workload OIDC”. URL: https://docs.spacelift.io/integrations/cloud-providers/oidc (consulté le: ).
  68. Semaphore UI, “Semaphore UI audit log and forwarding”. URL: https://semaphoreui.com/docs/admin-guide/audit-log (consulté le: ).
  69. Spacelift, “Spacelift audit trail”. URL: https://docs.spacelift.io/integrations/audit-trail (consulté le: ).
  70. Semaphore UI, “View the Semaphore UI audit log”. URL: https://semaphoreui.com/docs/admin-guide/audit-log/view (consulté le: ).
  71. Semaphore UI, “Semaphore UI webhook integrations”. URL: https://semaphoreui.com/docs/user-guide/integrations (consulté le: ).
  72. Semaphore UI, “Semaphore UI notification channels”. URL: https://semaphoreui.com/docs/admin-guide/notifications (consulté le: ).
  73. Spacelift, “Spacelift notification policies”. URL: https://docs.spacelift.io/concepts/policy/notification-policy (consulté le: ).
  74. Semaphore UI, “Semaphore UI repositories”. URL: https://semaphoreui.com/docs/user-guide/repositories (consulté le: ).
  75. Semaphore UI, “OpenBao secret storage”. URL: https://semaphoreui.com/docs/user-guide/key-store/openbao (consulté le: ).
  76. Semaphore UI, “Devolutions Server secret storage”. URL: https://semaphoreui.com/docs/user-guide/key-store/devolutions-server (consulté le: ).
  77. Semaphore UI, “CyberArk secret storage”. URL: https://semaphoreui.com/docs/user-guide/key-store/cyberark (consulté le: ).

Comparaison réalisée par l'équipe Semaphore UI à partir de la documentation, des dépôts et des informations produit répertoriés ci-dessus. La date de consultation est indiquée pour chaque source.