Denis GukovFondateur et directeur technique chez Semaphore UI
15 min de lecture
Gaia et Semaphore UI proposent tous deux une interface web pour automatiser l'infrastructure. Gaia fournit un catalogue en libre-service de modules et de stacks Terraform. Semaphore UI exécute Terraform/OpenTofu aux côtés d'Ansible, Terragrunt, Bash, PowerShell et Python, couvrant le provisionnement et les opérations ultérieures. Cette comparaison porte sur Gaia 2.4.0 et Semaphore UI 2.20.0.
Discuter de cet article avec l’IA
Aperçu
Un module Terraform peut créer un environnement, mais partager ce processus implique plus que lancer apply. Les utilisateurs doivent fournir les bonnes entrées, utiliser les bons identifiants et retrouver l'état et les sorties obtenus. Les serveurs et les services nécessitent ensuite configuration, sauvegardes, mises à jour et procédures d'exploitation reproductibles par d'autres personnes.
Gaia présente le provisionnement comme un catalogue de services Terraform. Les auteurs publient des modules, les utilisateurs créent des stacks configurées séparément, puis les jobs planifient, appliquent ou détruisent leurs ressources. Chaque stack conserve ses variables, identifiants, état et historique d'exécution autour d'une instance d'infrastructure.
Semaphore UI intègre le provisionnement dans un service d'automatisation plus large. Les modèles Terraform/OpenTofu peuvent utiliser des workspaces, des variables réutilisables et des formulaires de lancement. Les modèles Ansible ajoutent les inventaires et la configuration des hôtes, tandis que les opérations Bash, PowerShell, Python et Terragrunt utilisent le même modèle de projet et d'exécution. Les workflows relient les étapes, et les planifications maintiennent les opérations de maintenance ultérieures dans cette interface.
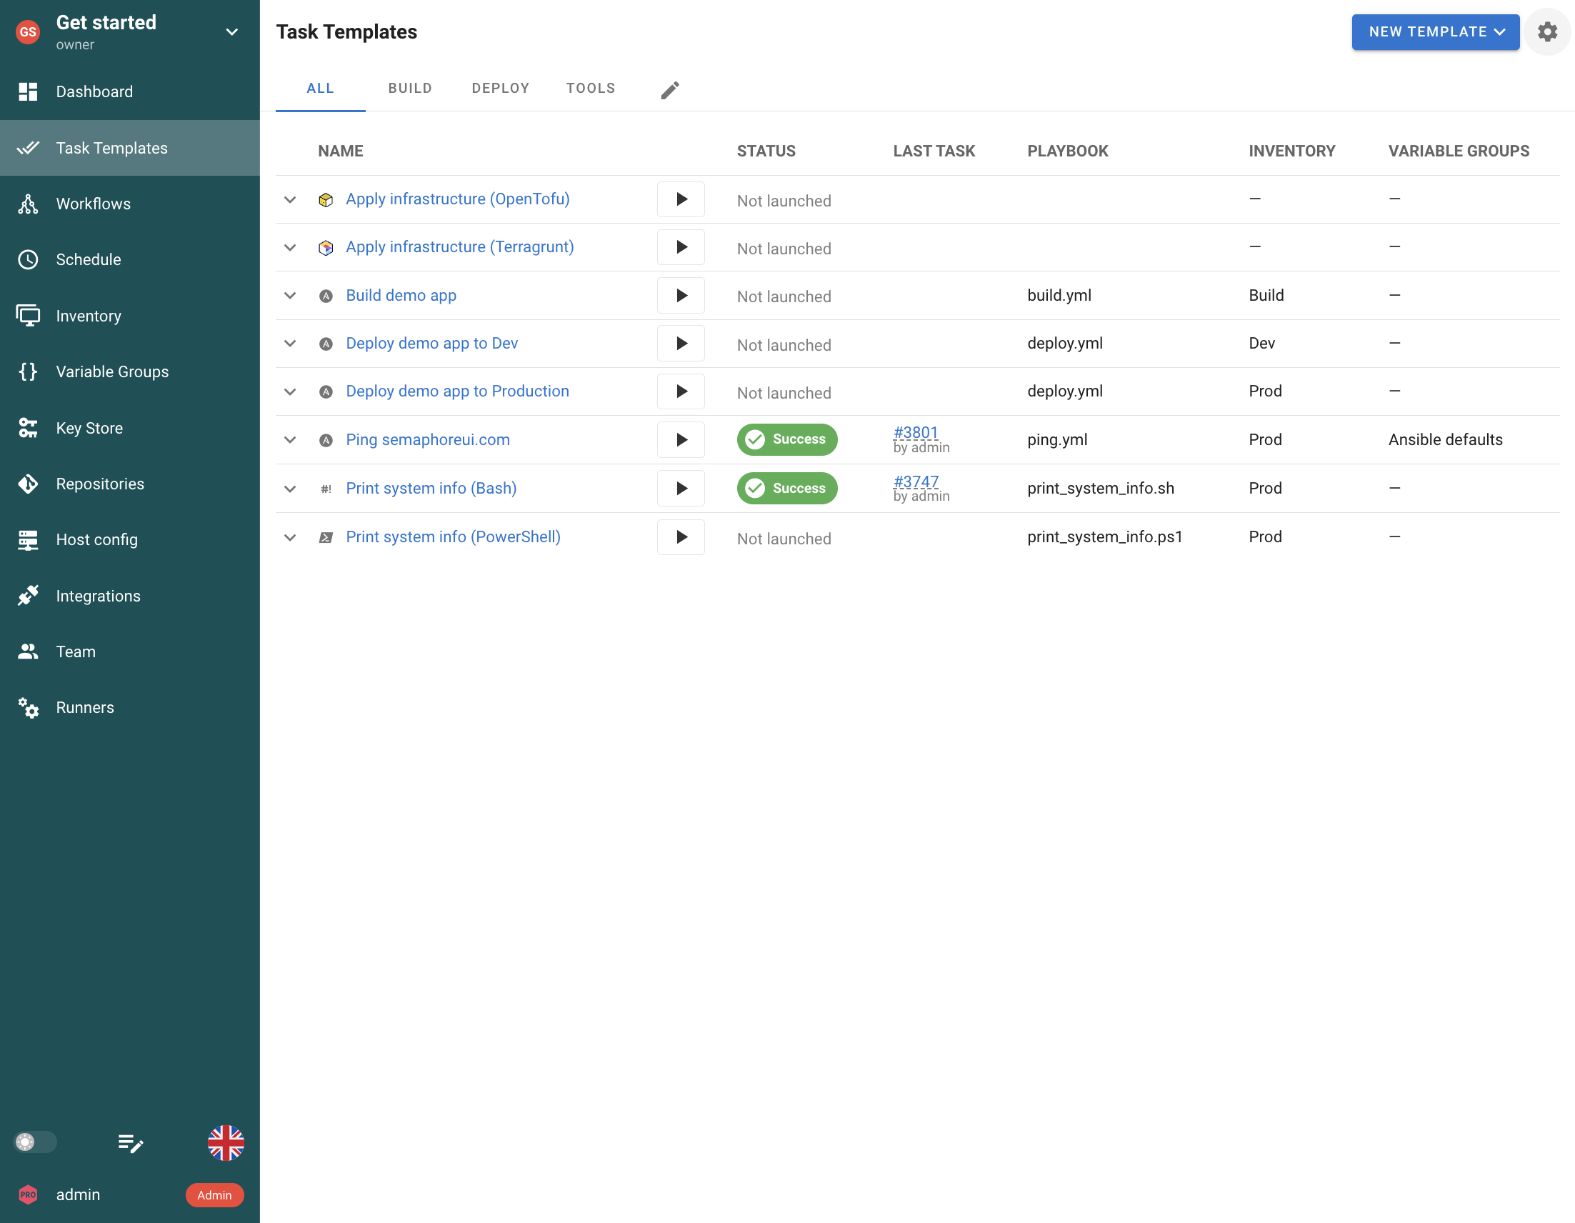
Semaphore UI. Les opérations préparées pour Ansible, l'Infrastructure as Code et la ligne de commande partagent la liste de tâches d'un projet.
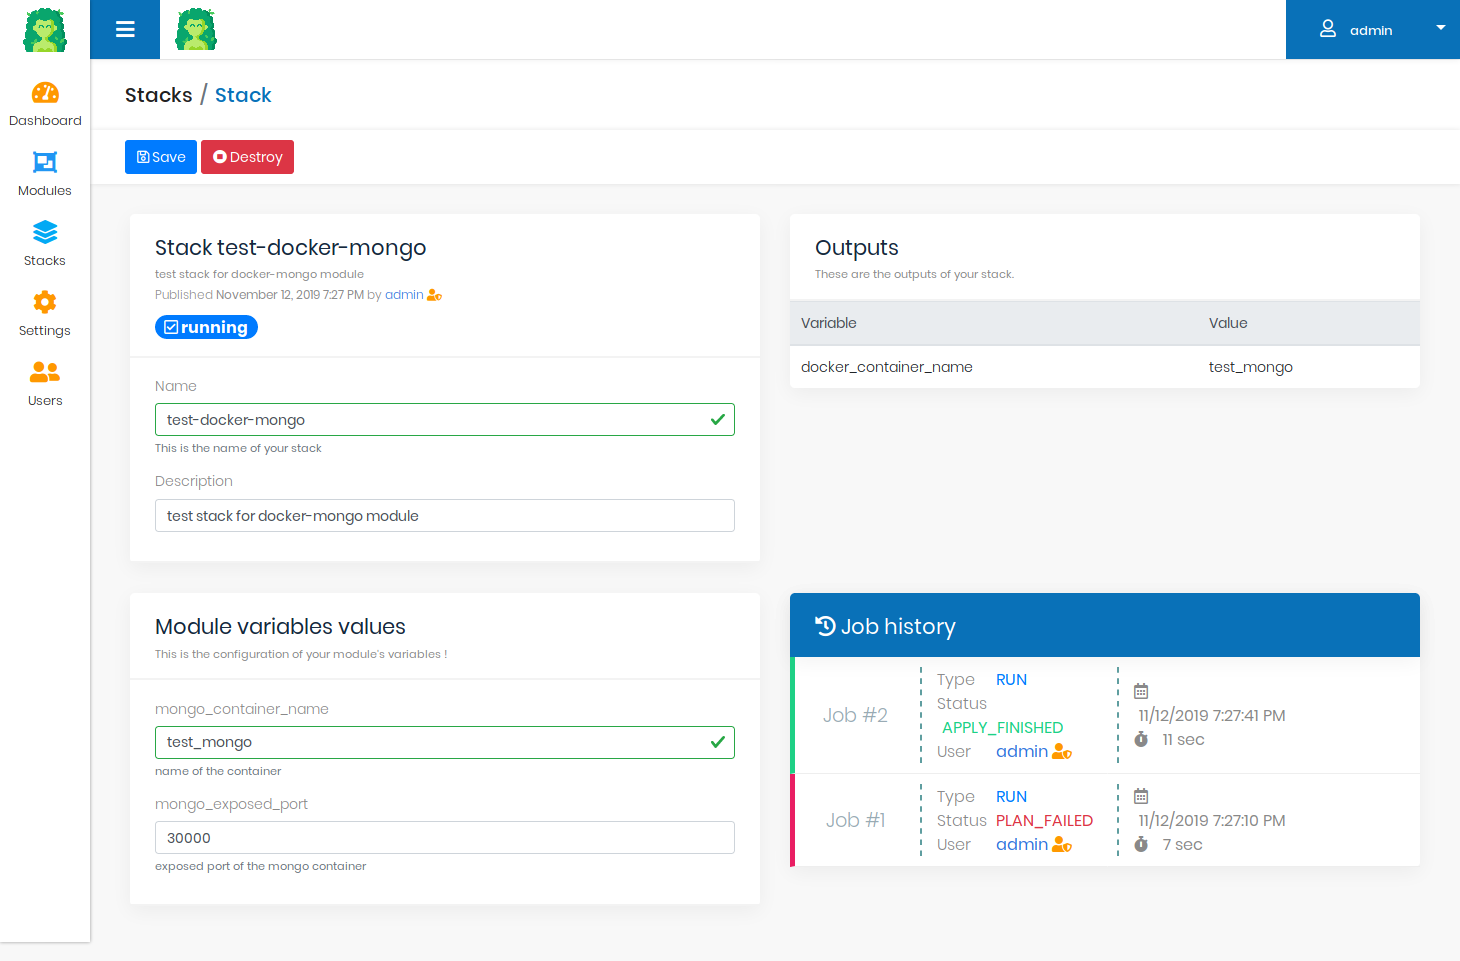
Gaia. Une instance de module est gérée comme une stack avec ses propres paramètres, jobs et état. Exemple tiré de la documentation officielle. Source
Comparaison rapide
Les deux produits permettent d'exécuter du code d'infrastructure sans reproduire sa configuration sur chaque ordinateur. La différence principale est le périmètre du service partagé : un catalogue de modules Terraform, ou le provisionnement, la configuration Ansible et les opérations récurrentes.
Critères
Semaphore UI
Gaia
Gaia et Semaphore UI : caractéristiques principales
Backends existants ou backend HTTP intégré dans Pro
Backend d'état de stack intégré
Entrées
Formulaires, groupes de variables réutilisables et secrets
Variables de module, valeurs par défaut et validation
Inventaire
Définitions Ansible et plugins de découverte réutilisables
Ressources et sorties Terraform par stack
Contrôle d’accès
Rôles de projet, rôles personnalisés dans Enterprise
Rôles administrateur et utilisateur, accès aux modules par organisation
Informations d'identification
Key Store et magasins de secrets externes
Identifiants cloud, intégration Vault facultative
Licence
Community sous licence MIT, Pro et Enterprise commerciales
Open source sous MPL 2.0
Gaia regroupe un module approuvé et ses instances de stacks distinctes, avec le stockage d'état Terraform intégré au projet open source. Semaphore UI prépare les opérations autour des outils et configurations existants de l'équipe. Un job de provisionnement peut donc partager son interface avec les playbooks Ansible et les jobs de maintenance utilisés pendant toute la vie de l'environnement.
Ce périmètre plus large n'impose pas de transformer chaque job en workflow. Un collègue peut lancer indépendamment une sauvegarde ou un redémarrage de service préparé, tandis que les ingénieurs relient provisionnement et configuration lorsque la procédure l'exige.
Comparaison des fonctionnalités
Des entrées, inventaires et identifiants réutilisables permettent aux collègues de lancer une opération sans reconstituer sa configuration. Les paramètres d'exécution définissent où elle s'exécute. Les planifications, workflows et résultats enregistrés accompagnent le travail qui suit le provisionnement.
Installation et configuration
Un service d'automatisation partagé peut fonctionner sur un serveur existant ou dans une plateforme de conteneurs. L'application et l'environnement des jobs constituent deux choix de déploiement distincts.
Pris en chargePartiellement pris en chargeNon pris en charge
Critères
Semaphore UI
Gaia
Installation et configuration: Gaia et Semaphore UI
Critères
Semaphore UI
Gaia
Binaire natif autonome
Oui
NonRuntime Java requis
Packages natifs Linux
Oui
NonDistribution de l'application Java
Déploiement Docker
Oui
OuiServices Docker Compose
Déploiement Kubernetes
Oui
Oui
Gaia sépare son application web Java, sa base MongoDB et son runner d'exécution. Le runner lance Terraform dans des conteneurs Docker ou des pods Kubernetes, avec une limite configurable de jobs parallèles. Docker Compose assemble ces services. Un chart Helm expérimental offre une option d'installation Kubernetes.
Semaphore UI fonctionne sous forme de binaire ou de paquet natif, ainsi que dans Docker ou Kubernetes. Une équipe qui déplace l'automatisation courante hors des ordinateurs des ingénieurs peut commencer sur un serveur existant et utiliser le même service pour le provisionnement Terraform et la maintenance Ansible. Le mode d'exécution choisi détermine si des conteneurs de jobs sont nécessaires.
Outils d'automatisation
Le provisionnement, la configuration des hôtes et la maintenance utilisent différents outils. Les modèles directs permettent d'exécuter ces procédures indépendamment, tandis que les provisioners Terraform rattachent les commandes au cycle de vie d'une ressource.
Pris en chargePartiellement pris en chargeNon pris en charge
Critères
Semaphore UI
Gaia
Outils d'automatisation: Gaia et Semaphore UI
Critères
Semaphore UI
Gaia
Terraform / OpenTofu
Oui
PartielModules Terraform, pas de modèle OpenTofu
Playbooks Ansible
Oui
PartielProvisioner avec un environnement Ansible
Jobs Terragrunt directs
Oui
NonCycle de commandes Terraform
Bash
Oui
PartielProvisioner avec l'interpréteur requis
PowerShell
Oui
PartielProvisioner avec l'interpréteur requis
Python
Oui
PartielProvisioner avec l'interpréteur requis
Opérations Ansible et scripts indépendants
Oui
NonJobs de stack RUN et DESTROY
Gaia exécute les modules Terraform via une séquence de commandes Terraform générée. Les provisioners Terraform peuvent appeler Ansible ou des programmes en ligne de commande lorsque l'image du runner ou la cible distante fournit les outils nécessaires. Cela permet de configurer une ressource nouvellement provisionnée, mais la commande reste liée à une exécution Terraform plutôt que de devenir une opération Gaia indépendante. La construction standard des commandes ne fournit pas de modèle distinct OpenTofu ou Terragrunt.
Semaphore UI possède des modèles directs pour Ansible, Terraform/OpenTofu, Terragrunt, Bash, PowerShell et Python. Une équipe peut créer l'infrastructure avec OpenTofu, configurer les paquets avec Ansible et lancer une vérification de disponibilité en Python. Plus tard, la configuration Ansible ou une opération de maintenance PowerShell peut s'exécuter seule, sans démarrer un autre cycle Terraform. Le backend d'état intégré de Pro conserve aussi l'état Terraform/OpenTofu et son historique à côté de ces jobs.
Configuration des opérations et entrées
Un auteur prépare la configuration une fois pour que ses collègues puissent demander une opération reproductible. Gaia enregistre un module et ses instances de stacks, tandis que Semaphore UI enregistre des modèles réutilisables pour le provisionnement et la maintenance.
Pris en chargePartiellement pris en chargeNon pris en charge
Critères
Semaphore UI
Gaia
Configuration des opérations et entrées: Gaia et Semaphore UI
Critères
Semaphore UI
Gaia
Configuration d'opération enregistrée
OuiModèles de tâches
OuiModules et stacks
Formulaires d'entrée
Oui
Oui
Configuration et réutilisation des variables
OuiGroupes nommés partagés entre modèles
OuiValeurs par défaut du module et valeurs par stack
Validation des entrées
OuiChamps obligatoires, vérification des entiers et choix
OuiValeurs obligatoires et expressions régulières
L'auteur d'un module Gaia définit le dépôt source, la version de Terraform et le schéma des variables. Les utilisateurs créent des stacks à partir du module et fournissent les valeurs et l'identifiant cloud adaptés à leur environnement. La stack devient une instance durable avec son propre état et ses jobs, ce qui convient à un catalogue d'infrastructures demandées indépendamment. Gaia valide les valeurs obligatoires et des expressions régulières configurables. Les formulaires Semaphore UI valident les champs obligatoires, les entiers et les choix, sans règle configurable équivalente par expression régulière.
Semaphore UI appelle l'opération enregistrée un Task Template. Elle regroupe un dépôt, la configuration de l'outil, les variables ainsi que les inventaires et identifiants nécessaires. Des groupes de variables nommés réutilisent les paramètres d'environnement entre modèles, tandis que les champs du formulaire collectent les entrées au lancement. Un modèle de redémarrage de service peut par exemple proposer un choix de service et d'environnement au lieu de demander au collègue de construire une commande. Un modèle de provisionnement peut utiliser le même principe pour les paramètres d'environnement.
Cycle de vie Terraform
Une interface Terraform utile doit faire plus que lancer une commande. Elle doit établir une relation reproductible entre le code, les entrées, l'état et les opérations que les utilisateurs sont autorisés à demander.
Pris en chargePartiellement pris en chargeNon pris en charge
Critères
Semaphore UI
Gaia
Cycle de vie Terraform: Gaia et Semaphore UI
Critères
Semaphore UI
Gaia
Terraform plan et apply
Oui
Oui
Instances d'environnement distinctes
OuiModèles préparés et configuration des workspaces
OuiStacks créées à partir d'un module
État et identifiants propres à l'environnement
OuiBackend, workspace et identifiants configurés
OuiÉtat de stack et identifiants cloud distincts
Détruire un environnement
OuiOpération destroy Terraform/OpenTofu
OuiJob de destruction
Appliquer par défaut un plan précédemment enregistré
Non
Non
Stockage d'état intégré
OuiPro
Oui
Gaia exécute plan, apply et destroy avec le module, les entrées et les identifiants cloud configurés dans la stack. Son backend intégré conserve l'état de cette stack, tandis que sa page rassemble les sorties et l'historique des jobs. Des environnements de test distincts peuvent donc conserver un état et des enregistrements d'exécution indépendants, même s'ils proviennent du même module.
Semaphore UI utilise un modèle de tâche pour sélectionner le dépôt, le workspace et la configuration Terraform/OpenTofu. Les groupes de variables réutilisent les paramètres entre jobs liés, et les formulaires collectent les entrées au lancement. Un ingénieur peut préparer une seule fois une opération de provisionnement d'environnement, puis permettre aux collègues de la demander via cette configuration enregistrée. Chaque environnement a aussi besoin de ses propres variables, identifiants et état de backend. Gaia les représente par des instances de stacks distinctes. Dans Semaphore UI, l'équipe prépare la configuration correspondante de modèle, de workspace et de backend. L'isolation des workspaces dépend du backend. Sélectionner un workspace ne sépare donc pas l'état avec tous les backends. Terragrunt et OpenTofu sont des choix de modèles directs aux côtés de Terraform.
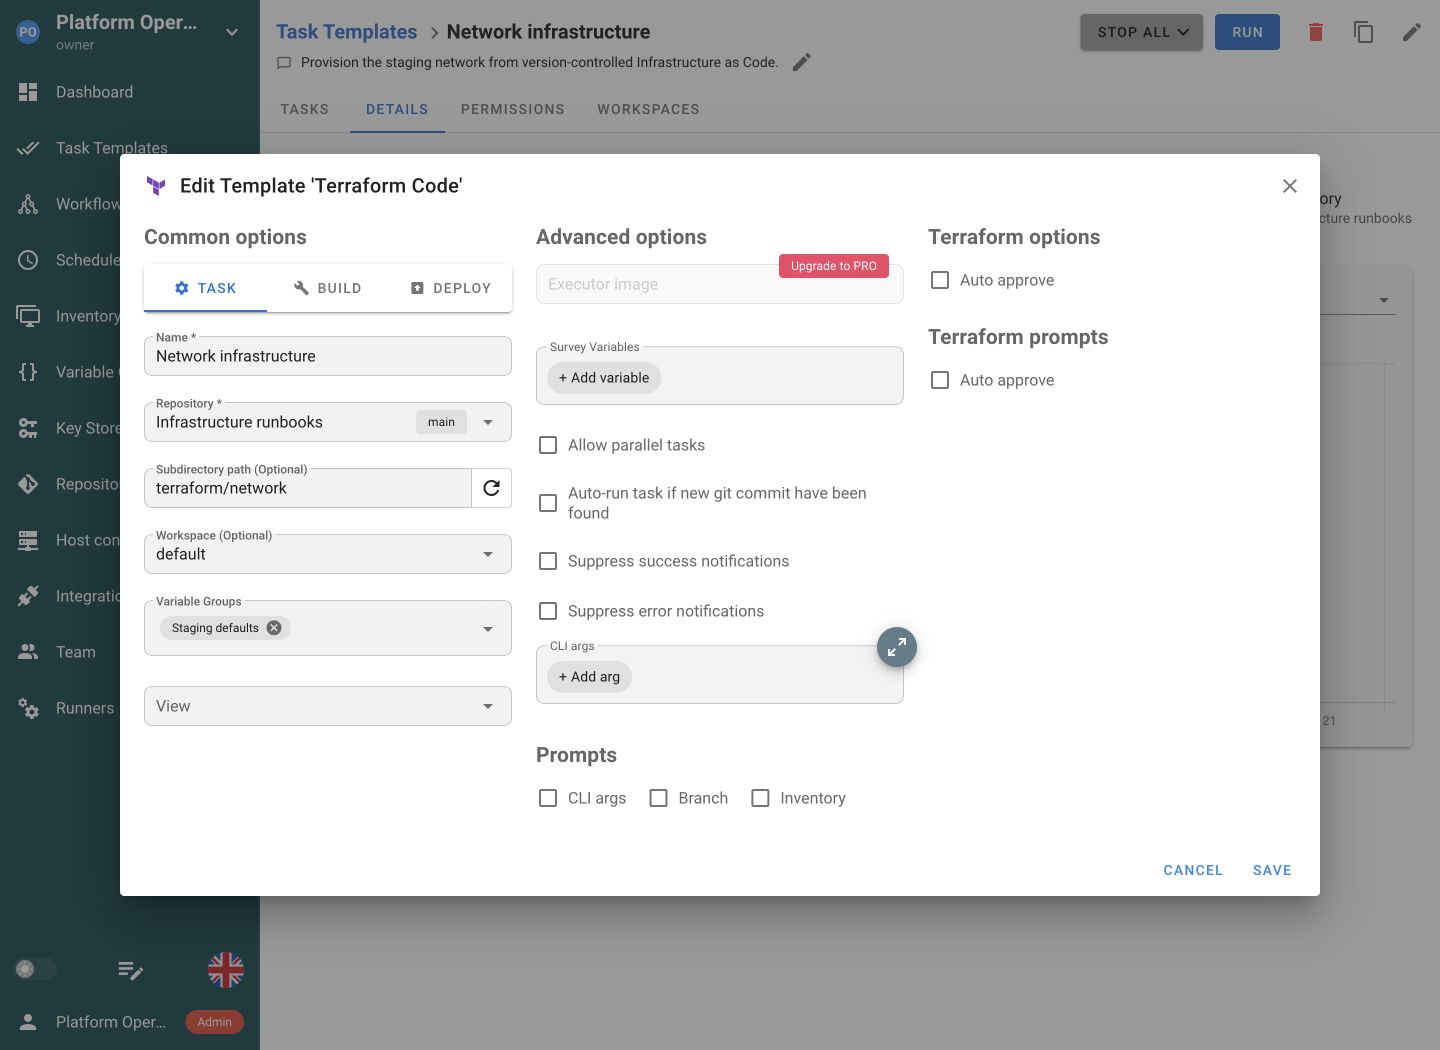
Semaphore UI. Un modèle Terraform réunit le code source, le workspace et les variables réutilisables dans une opération préparée.
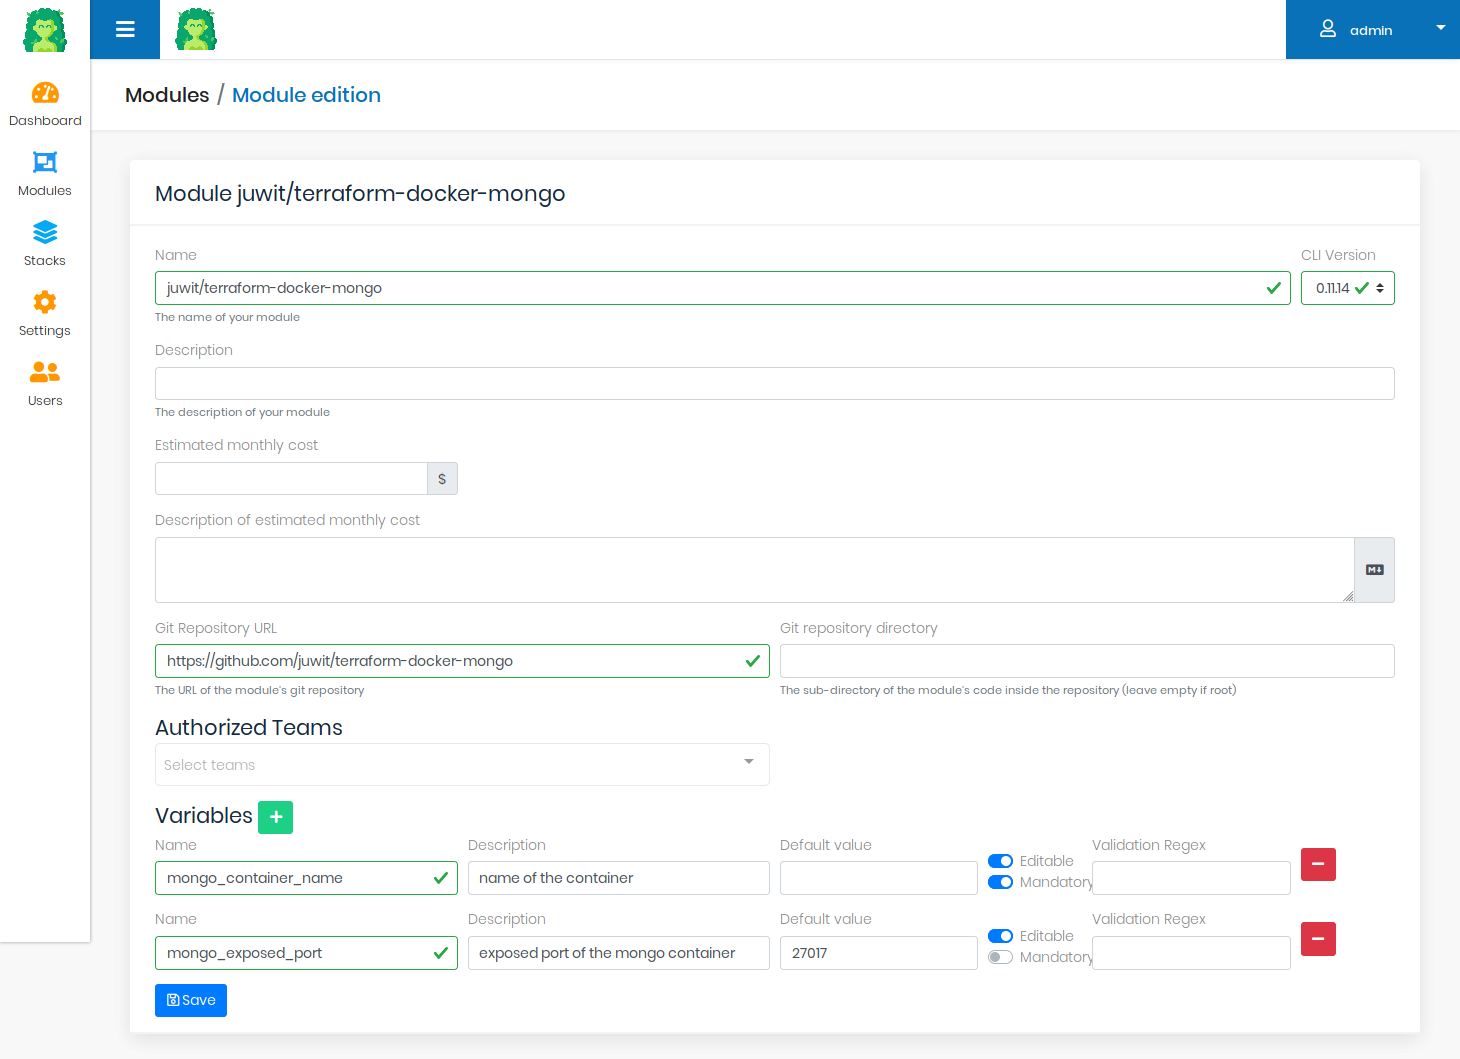
Gaia. Un module définit son dépôt, les équipes autorisées et la validation des entrées. Exemple officiel du projet. Source
L'état constitue une partie distincte de cette configuration. Gaia inclut un backend d'état pour chaque stack sans licence commerciale. Semaphore UI utilise le backend configuré dans le code Terraform/OpenTofu. Pro fournit aussi un backend HTTP d'état intégré avec historique et gestion dans l'interface. Conserver ce backend dans Semaphore UI place l'état partagé à côté des jobs qui le modifient, plutôt que d'ajouter un autre service d'état.
Aucun des deux produits n'applique par défaut un fichier de plan précédemment enregistré. Gaia 2.4.0 affiche le résultat de la planification, mais sa commande apply n'utilise pas le fichier de plan enregistré. L'exécution par défaut de Semaphore UI lance également plan et apply séparément. Si l'approbation doit porter sur le changement exact proposé, la procédure nécessite un stockage et une réutilisation explicites du plan.
Inventaire
Un job de correctifs ou de vérification des certificats nécessite un moyen reproductible de sélectionner les hôtes. Les inventaires Ansible remplissent ce rôle, tandis que l'état Terraform décrit les ressources gérées par une stack.
Pris en chargePartiellement pris en chargeNon pris en charge
Critères
Semaphore UI
Gaia
Inventaire: Gaia et Semaphore UI
Critères
Semaphore UI
Gaia
Inventaires Ansible réutilisables
OuiDéfinitions dans l'interface ou fichiers dans Git
NonPas de ressource d'inventaire
Découverte dynamique des hôtes
OuiPlugins d'inventaire Ansible
PartielInventaire généré ou Ansible appelé depuis Terraform
Gaia conserve les ressources et les sorties Terraform avec chaque stack. Une sortie Terraform peut fournir l'adresse d'hôte nécessaire à un provisioner ou à un autre système, mais elle ne crée pas de ressource d'inventaire Ansible dans l'interface Gaia. Ansible appelé via un provisioner doit recevoir ou générer son inventaire dans cette automatisation.
Semaphore UI stocke les inventaires Ansible comme des ressources de projet réutilisables. Les équipes peuvent modifier une définition statique, utiliser un fichier Git ou laisser des plugins d'inventaire Ansible découvrir les hôtes à l'exécution. Le même inventaire peut servir aux déploiements, aux correctifs et aux vérifications de certificats. Cela est particulièrement utile lorsque le provisionnement n'est que le début du travail et que les opérateurs reviennent sur un parc existant pendant toute sa durée de vie.
Exécution
Les paramètres d'exécution définissent quelle machine atteint les cibles et quelles dépendances elle fournit. Les deux plateformes peuvent s'exécuter dans une infrastructure privée, avec des possibilités différentes pour les jobs sans conteneurs.
Pris en chargePartiellement pris en chargeNon pris en charge
Critères
Semaphore UI
Gaia
Exécution: Gaia et Semaphore UI
Critères
Semaphore UI
Gaia
Jobs sans conteneurs
Oui
NonLe runner de jobs Terraform nécessite Docker ou Kubernetes
Exécution à distance
OuiRunners
OuiGaia Runner distinct
Exécution des jobs dans Docker
OuiPro
Oui
Pods de tâches Kubernetes
OuiEnterprise
Oui
Gaia sépare l'application de son runner. Le runner demande les étapes Terraform en attente et les exécute dans des conteneurs Docker ou des pods Kubernetes, avec une concurrence configurable. Il peut fonctionner près de l'infrastructure privée s'il peut atteindre l'API Gaia et les services utilisés par le module. L'image choisie fournit Terraform et les programmes supplémentaires nécessaires aux provisioners.
Semaphore UI peut exécuter les jobs sur son serveur applicatif ou sur des runners proches des cibles. Une petite installation peut ainsi commencer sans plateforme de conteneurs, tandis qu'une plus grande atteint différents réseaux via des runners. Pro ajoute les runners de projet et l'exécution Docker, tandis qu'Enterprise ajoute les pods Kubernetes par job. Installer l'application web dans Docker et exécuter chaque job dans son propre conteneur restent deux choix distincts.
Planification
La planification compte lorsque les jobs d'infrastructure doivent démarrer à une heure choisie ou se répéter sans lancement manuel. Semaphore UI planifie directement ses modèles préparés. Gaia nécessite un ordonnanceur externe pour coordonner les jobs de stacks Terraform. Le modèle de tâches plus large de Semaphore UI permet aussi d'utiliser la même interface de planification pour les sauvegardes indépendantes, les correctifs et les vérifications de certificats.
Pris en chargePartiellement pris en chargeNon pris en charge
Critères
Semaphore UI
Gaia
Planification: Gaia et Semaphore UI
Critères
Semaphore UI
Gaia
Planifications cron
Oui
PartielOrdonnanceur externe appelant l'API des jobs
Exécutions ponctuelles planifiées
Oui
PartielOrdonnanceur externe appelant l'API des jobs
Semaphore UI enregistre les planifications cron et ponctuelles sur les modèles préparés. Une sauvegarde nocturne, une vérification récurrente de certificats ou un job de correctifs peut réutiliser l'inventaire, les identifiants et les réglages de lancement choisis par l'auteur. Les exécutions manuelles et planifiées apparaissent ensuite dans le même historique.
Gaia 2.4.0 ne comporte pas d'interface de planification. Un ordonnanceur externe peut créer un job RUN ou DESTROY via POST /api/stacks/{id}/{jobType}, puis démarrer son plan via POST /api/jobs/{jobId}/plan. Appliquer le changement nécessite un POST distinct vers /api/jobs/{jobId}/apply après la fin du plan. L'ordonnanceur doit gérer ce cycle et examiner le résultat final, plutôt que d'assimiler la création d'un identifiant de job à une exécution terminée.
Workflows
Une procédure complète peut provisionner l'infrastructure, configurer les hôtes et vérifier un service. Gaia gère les étapes plan/apply d'un job de stack, tandis que Semaphore UI relie des opérations distinctes et leurs résultats.
Pris en chargePartiellement pris en chargeNon pris en charge
Critères
Semaphore UI
Gaia
Workflows: Gaia et Semaphore UI
Critères
Semaphore UI
Gaia
Workflows visuels entre outils
Oui
NonPas d'éditeur de workflow multi-outils
Étapes d'approbation
Oui
PartielConfirmation entre Terraform plan et apply
Transmission de valeurs entre opérations
Oui
PartielSorties de stack via du code ou une intégration API
Gaia guide une stack à travers la planification et l'application. Son interface propose une confirmation distincte après le plan, y compris pour détruire une stack. Les provisioners Terraform peuvent effectuer des actions supplémentaires dans ce cycle, et un système externe peut coordonner plusieurs jobs via l'API. Gaia ne fournit pas de graphe visuel d'opérations Ansible, Terraform et de scripts réutilisables indépendamment.
Semaphore UI relie les modèles enregistrés au moyen d'un workflow visuel, avec approbation et chemins de réussite et d'échec. Un déploiement peut provisionner l'infrastructure, attendre une approbation, configurer les hôtes et lancer une vérification, tandis que chaque modèle reste disponible pour la maintenance ultérieure. Les valeurs collectées peuvent être transmises entre étapes avec l'exécuteur local sur le serveur ou un runner. Les fichiers générés et les plans Terraform enregistrés nécessitent toujours un stockage accessible ou un transfert explicite. Aucun des deux produits n'applique par défaut un plan Terraform précédemment enregistré.
Contrôle d’accès
Partager un module de provisionnement et déléguer un redémarrage de service préparé nécessitent des périmètres différents. Les paramètres d'accès doivent permettre à l'auteur de préparer l'opération et de donner aux collègues les permissions nécessaires pour l'utiliser.
Pris en chargePartiellement pris en chargeNon pris en charge
Critères
Semaphore UI
Gaia
Contrôle d’accès: Gaia et Semaphore UI
Critères
Semaphore UI
Gaia
Accès fondé sur les rôles
OuiRôles de projet
OuiRôles et organisations de modules
Rôles personnalisés
OuiEnterprise
NonRôles applicatifs fixes
Connexion externe
OuiProLDAP et OIDC
OuiOAuth2 GitHub et GitLab, LDAP
Gaia utilise des organisations pour partager les modules, avec des rôles administrateur et utilisateur. Un auteur peut rendre une définition Terraform approuvée disponible à une équipe, tandis que les utilisateurs fournissent la configuration de leurs propres stacks. Les intégrations GitHub et GitLab combinent connexion OAuth2 et importation de dépôts. LDAP est également pris en charge.
Semaphore UI Community organise l'automatisation partagée dans des projets. Les rôles de projet contrôlent qui peut voir, exécuter ou modifier l'automatisation du projet. Les collègues autorisés à exécuter peuvent lancer un déploiement, une sauvegarde ou un job de maintenance et consulter le résultat. L'ingénieur prépare l'opération, tandis que le collègue utilise sa configuration enregistrée et ses entrées de lancement.
Enterprise ajoute les rôles personnalisés et les permissions d'exécution par modèle lorsque l'accès doit se limiter à certaines opérations. Une équipe peut par exemple déléguer un modèle de redémarrage sans donner à l'opérateur des droits généraux d'édition du projet. Ce périmètre résulte conjointement des permissions du rôle et de la configuration de l'opération, et non du formulaire seul. Pro ajoute la connexion LDAP et OIDC pour les équipes utilisant un fournisseur d'identité central. Semaphore UI Pro ajoute aussi l'authentification à deux facteurs TOTP pour les comptes locaux.
Secrets
Les identifiants cloud de provisionnement et les identifiants SSH utilisés pour configurer un hôte sont des ressources distinctes. Un service partagé doit les réutiliser sans demander à l'opérateur de coller un secret à chaque exécution.
Pris en chargePartiellement pris en chargeNon pris en charge
Critères
Semaphore UI
Gaia
Secrets: Gaia et Semaphore UI
Critères
Semaphore UI
Gaia
Identifiants stockés
OuiClés SSH et mots de passe
OuiObjets d'identifiants cloud
HashiCorp Vault
OuiProRécupération de secrets
OuiChiffrement Transit et identifiants AWS dynamiques
Récupération OpenBao intégrée
OuiPro
Non
Récupération AWS Secrets Manager intégrée
OuiEnterprise
Non
Récupération Azure Key Vault intégrée
OuiEnterprise
Non
Récupération Devolutions Server intégrée
OuiEnterprise
Non
Récupération CyberArk intégrée
OuiEnterpriseAPI REST PVWA
Non
Gaia fournit des identifiants cloud pour AWS, Google Cloud et Azure. Son intégration Vault facultative utilise le moteur Transit pour le chiffrement et peut demander des identifiants AWS dynamiques à un moteur de secrets Vault. Ces identifiants servent au cycle de vie des stacks Terraform.
Le Key Store de Semaphore UI prend en charge les identifiants utilisés dans les procédures de l'équipe, notamment les clés SSH et les mots de passe des hôtes Ansible. Une opération préparée référence ces entrées stockées au lieu de demander à l'opérateur de coller les identifiants à chaque lancement. Pro ajoute la récupération de secrets dans HashiCorp Vault et OpenBao. Enterprise ajoute les intégrations AWS Secrets Manager, Azure Key Vault et Devolutions Server, ainsi que CyberArk via son API PVWA.
Un environnement peut par exemple utiliser un identifiant cloud pour le provisionnement et une clé SSH pour sa configuration Ansible ultérieure. Ces identifiants restent distincts et associés à l'opération concernée. Les deux plateformes peuvent fonctionner avec Vault, mais le chiffrement et les identifiants dynamiques de Gaia diffèrent de la récupération d'un secret stocké pour un job. Les types d'identifiants intégrés de Gaia n'incluent pas de connecteurs pour les autres magasins de secrets mentionnés. Le code Terraform peut récupérer des secrets via ses propres sources de données ou des commandes externes. Cette récupération est alors configurée et maintenue dans l'automatisation plutôt que dans l'interface d'identifiants de Gaia.
Journaux et audit
Après un job, les opérateurs ont besoin du résultat et d'un contexte suffisant pour analyser un échec. L'historique des stacks Terraform et les résultats par hôte Ansible répondent à des questions différentes sur le même environnement.
Pris en chargePartiellement pris en chargeNon pris en charge
Critères
Semaphore UI
Gaia
Journaux et audit: Gaia et Semaphore UI
Critères
Semaphore UI
Gaia
Historique d'exécution et journaux
Oui
Oui
Auteur de l'exécution et horodatages
Oui
Oui
Rapport intégré par hôte et tâche Ansible
OuiPro
NonSortie Terraform plan/apply
Interface d'audit administratif
OuiConnexions et actions enregistrées
NonHistorique des jobs, pas d'interface d'audit administratif
Gaia enregistre l'utilisateur, l'état, les horaires et les étapes plan/apply d'un job de stack. Cet historique aide à examiner les changements de provisionnement d'un environnement et à analyser la sortie Terraform. Il s'agit d'un enregistrement d'opérations de stack, pas d'une interface de rapports par hôte Ansible ni d'audit administratif.
Semaphore UI conserve l’historique des tâches pour tous les outils pris en charge. Les synthèses Ansible de Pro ajoutent les résultats par hôte et par tâche, permettant à un opérateur d’identifier les serveurs sur lesquels une mise à jour ou une vérification de certificat a échoué. Son journal d’audit enregistre les connexions et les actions administratives prises en charge séparément de la sortie des tâches. Une équipe qui assure à la fois le provisionnement et la maintenance des hôtes peut ainsi analyser ces opérations dans le même service, sans considérer l’état Terraform comme un compte rendu de chaque action effectuée sur un serveur. Pro ajoute le filtrage et l’export des événements d’audit, notamment vers Syslog et Splunk HEC pour alimenter le SIEM de l’équipe.
Intégrations et assistance par IA
Un pipeline ou service existant peut demander une automatisation préparée via une API. Les intégrations de dépôts apportent le code au service, tandis qu'une connexion événementielle doit aussi suivre fiablement le résultat.
Pris en chargePartiellement pris en chargeNon pris en charge
Critères
Semaphore UI
Gaia
Intégrations et assistance par IA: Gaia et Semaphore UI
Critères
Semaphore UI
Gaia
REST API
Oui
Oui
Dépôts Git
Oui
OuiImportation de modules GitHub et GitLab
Webhooks d'automatisation entrants
OuiCorrespondance des requêtes et extraction des entrées
PartielRécepteur externe appelant l'API des jobs
Gaia importe des modules depuis GitHub ou GitLab et expose des API pour les stacks, les jobs et leurs résultats. Un pipeline CI ou un service de demandes externe peut créer un job de stack, lancer la planification et décider quand appliquer le plan. Une configuration pilotée par webhook nécessite un adaptateur qui effectue ces appels et suit leur résultat. Semaphore UI fournit une API REST et des webhooks d’intégration entrants qui filtrent les requêtes et associent leurs valeurs aux paramètres des tâches préparées.
Une équipe qui conserve le catalogue Terraform de Gaia peut utiliser une intégration API pour déclencher un modèle Ansible de configuration ou de maintenance dans Semaphore UI après le provisionnement. Semaphore UI gère alors l’inventaire, les identifiants et l’historique d’exécution de cette opération. Cette connexion doit être mise en place par l’équipe, ce n’est pas une intégration Gaia–Semaphore native. Les deux projets publient également leur documentation et leur code source, qu’un assistant de programmation peut consulter pour ébaucher cette connexion ou analyser la configuration et la sortie des jobs.
Licences et support
Gaia et Semaphore UI proposent tous deux une édition open source gratuite et auto-hébergée. Leur périmètre diffère avant même de considérer les fonctions payantes, entre un catalogue de modules Terraform et un service dédié à plusieurs outils d’automatisation. Les capacités commerciales et le support constituent un autre volet du choix.
Options open source et commerciales
Gaia est distribué sous licence MPL-2.0 et inclut son backend d’état pour les stacks Terraform. Semaphore UI Community est sous licence MIT et couvre les modèles, workflows, planifications, rôles de projet et historiques d’exécution pour les outils pris en charge. Pro ajoute le backend d’état intégré, les runners de projet, l’exécution des tâches dans Docker et les intégrations de coffres externes. Enterprise ajoute des contrôles plus précis pour les accès, l’exécution et la disponibilité.
Pour une équipe qui a besoin à la fois de provisionnement Terraform et d’opérations Ansible récurrentes, ces fonctions Community offrent déjà un service d’automatisation partagé. Le besoin de Pro ou Enterprise découle des exigences de gestion d’état, d’accès et d’exécution, plutôt que du simple fait d’utiliser plusieurs outils.
Maintenance et support
La dernière version publiée de Gaia est la 2.4.0, datée du 12 août 2022. Lors de la vérification du 21 octobre 2026, la branche principale du dépôt de l’application pointait toujours vers le même commit. Une équipe qui l’adopte doit évaluer ses dépendances actuelles et maintenir les modifications dont elle a besoin.
Semaphore UI continue de publier des versions et propose un support éditeur au sein de la même famille de produits. L’assistance Community est fournie dans la mesure du possible, Pro inclut un support éditeur pendant les heures ouvrées et Enterprise propose des options de support adaptées. Une équipe peut commencer par partager ses jobs avec Community, puis obtenir des capacités commerciales ou du support à mesure que ses exigences opérationnelles augmentent.
Comment choisir
Partez de la manière dont l’équipe souhaite demander et gérer son infrastructure. Gaia organise le provisionnement autour d’un catalogue de modules et d’instances de stack distinctes. Semaphore UI l’organise autour de modèles Terraform/OpenTofu réutilisables, de variables et de paramètres d’exécution, avec des planifications et des workflows pour la procédure complète. Les deux peuvent assurer le provisionnement. Le choix dépend du modèle de fonctionnement et de la nécessité de prendre en charge d’autres automatisations dans la même interface.
Quand choisir Gaia
Gaia constitue un choix ciblé si vous souhaitez publier des modules Terraform approuvés et permettre aux utilisateurs de créer leurs propres instances de stack.
Les instances de stack distinctes constituent le service principal. Chaque environnement demandé a besoin de ses propres paramètres, identifiants, état et historique de plan/apply/destroy, tandis que la gestion de configuration et la maintenance sont assurées ailleurs.
Le stockage d’état inclus est important. Vous souhaitez réunir le catalogue de modules et le backend d’état Terraform dans un seul produit open source, et l’équipe peut assurer la maintenance de l’application et du runner.
Quand choisir Semaphore UI
Choisissez Semaphore UI si vous souhaitez des opérations Terraform/OpenTofu réutilisables avec des options d’exécution flexibles et de support commercial, ou si le provisionnement doit être relié à Ansible, Bash, PowerShell et Python.
Vous souhaitez choisir votre déploiement et votre support. Commencez sur un serveur existant avec un binaire ou un paquet natif, ajoutez l’exécution à distance où nécessaire et accédez aux fonctions Pro ou Enterprise ainsi qu’au support éditeur au sein de la même famille de produits.
Le travail Ansible se poursuit après le provisionnement. Le même service doit configurer les hôtes et effectuer les mises à jour, vérifications de certificats ou sauvegardes à l’aide des inventaires, identifiants et playbooks existants.
Votre code IaC définit déjà les environnements que vous exploitez. Préparez des modèles Terraform/OpenTofu ou Terragrunt avec les variables, identifiants et paramètres d’état nécessaires, puis laissez vos collègues exécuter ou planifier ces opérations. Cette approche convient à une équipe qui souhaite partager l’exécution de configurations existantes sans organiser le service autour d’un catalogue de modules et de demandes d’instances de stack distinctes.
Votre procédure combine plusieurs outils. Le provisionnement Terraform/OpenTofu ou Terragrunt peut être suivi d’une configuration Ansible, d’opérations Bash ou PowerShell et de vérifications Python grâce aux modèles et workflows réutilisables.
FAQ
Des collègues peuvent-ils créer des environnements distincts à partir d’une même configuration ?
Gaia publie un module Terraform une seule fois et permet aux utilisateurs de créer des stacks distinctes avec leurs propres paramètres, identifiants et état. Semaphore UI utilise des modèles, des paramètres de formulaire, des groupes de variables et des workspaces Terraform/OpenTofu. Lorsque vous préparez une demande d’environnement dans Semaphore UI, attribuez à chaque environnement le workspace et la configuration d’état du backend appropriés.
Quel backend d’état utiliser avec Semaphore UI ?
Semaphore UI peut conserver le backend déjà configuré dans votre code Terraform/OpenTofu. Pro fournit également un backend HTTP intégré avec historique et gestion dans l’interface. Gaia inclut son backend d’état des stacks dans le produit open source. Changer l’interface de lancement nécessite de préserver la relation entre chaque environnement, sa configuration et son état.
L’exécution peut-elle rester dans un environnement privé ?
Oui. Gaia Runner est séparé de l’application web et exécute Terraform dans des conteneurs Docker ou des pods Kubernetes. Semaphore UI exécute les tâches sur son serveur ou sur des runners distincts, avec une exécution Docker par tâche en option dans Pro et une exécution Kubernetes dans Enterprise. La machine d’exécution doit pouvoir accéder à l’infrastructure cible et aux services requis.
Le provisionnement peut-il se poursuivre par la configuration et la maintenance avec Ansible ?
Oui, dans Semaphore UI. Un workflow peut relier le provisionnement Terraform/OpenTofu, la configuration Ansible et une tâche de vérification. Les modèles individuels restent également disponibles pour des sauvegardes, mises à jour ou opérations de service ultérieures, et les planifications permettent de répéter la maintenance. Le cycle de vie intégré de Gaia se concentre sur les opérations Terraform plan, apply et destroy, les opérations suivantes étant assurées par d’autres systèmes.
Peut-on transférer directement un catalogue de modules Gaia vers Semaphore UI ?
Le code Terraform sous-jacent peut être réutilisé, mais le catalogue de modules et de stacks de Gaia repose sur un modèle différent des modèles et workspaces Semaphore UI. Associez les paramètres, références d’identifiants, état du backend et dépendances d’exécution de chaque environnement à l’opération préparée.
Comparaison réalisée par l'équipe Semaphore UI à partir de la documentation, des dépôts et des informations produit répertoriés ci-dessus. La date de consultation est indiquée pour chaque source.
Liens utiles
Évaluez les opérations déjà exécutées par votre équipe et les contrôles dont elle a besoin.
 15 min de lecture