
Terraform UI: Semaphore UI vs Gaia

Denis GukovFundador e CTO do Semaphore UI
15 min de leitura

Gaia e Semaphore UI oferecem uma interface web para automação de infraestrutura. O Gaia fornece um catálogo de autoatendimento de módulos e stacks Terraform. O Semaphore UI executa Terraform/OpenTofu junto a Ansible, Terragrunt, Bash, PowerShell e Python, cobrindo provisionamento e operações posteriores. Esta comparação abrange Gaia 2.4.0 e Semaphore UI 2.20.0.

Converse sobre este artigo com IA

Visão geral

Um módulo Terraform pode criar um ambiente, mas compartilhar o processo exige mais que executar apply. Os usuários precisam fornecer entradas adequadas, usar as credenciais corretas e encontrar state e outputs resultantes. Depois, servidores e serviços precisam de configuração, backups, atualizações e um procedimento operacional que outras pessoas possam repetir.

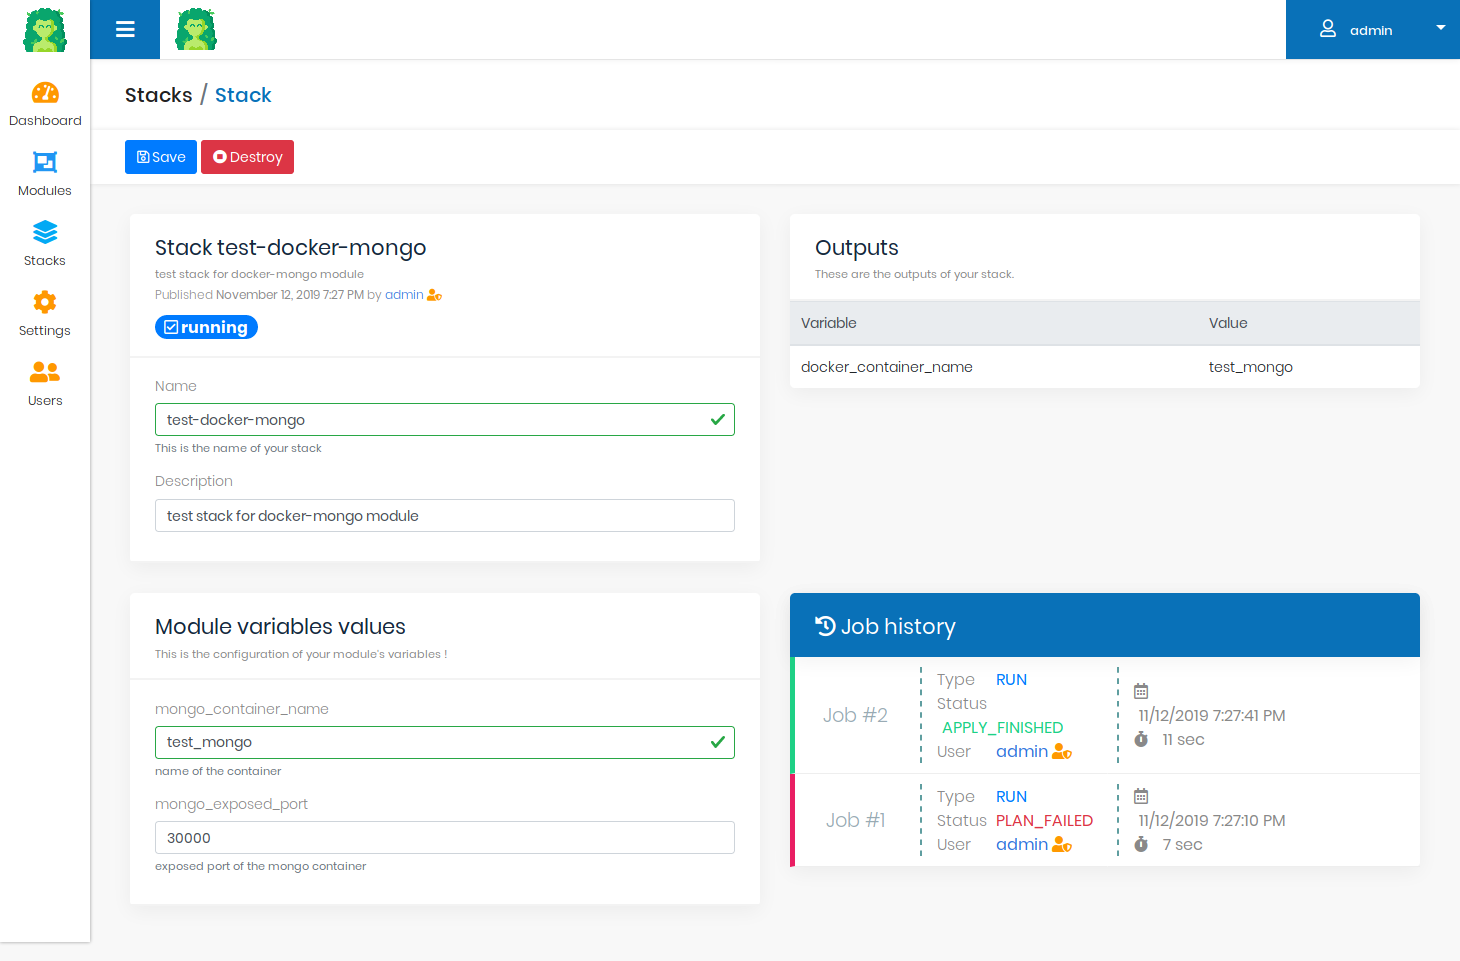
O Gaia apresenta o provisionamento como catálogo de serviços Terraform. Autores publicam módulos, usuários criam stacks configuradas separadamente e jobs executam plan, apply ou destroy dos recursos. Cada stack mantém variáveis, credenciais, state e histórico de execução próprios em torno de uma instância de infraestrutura.

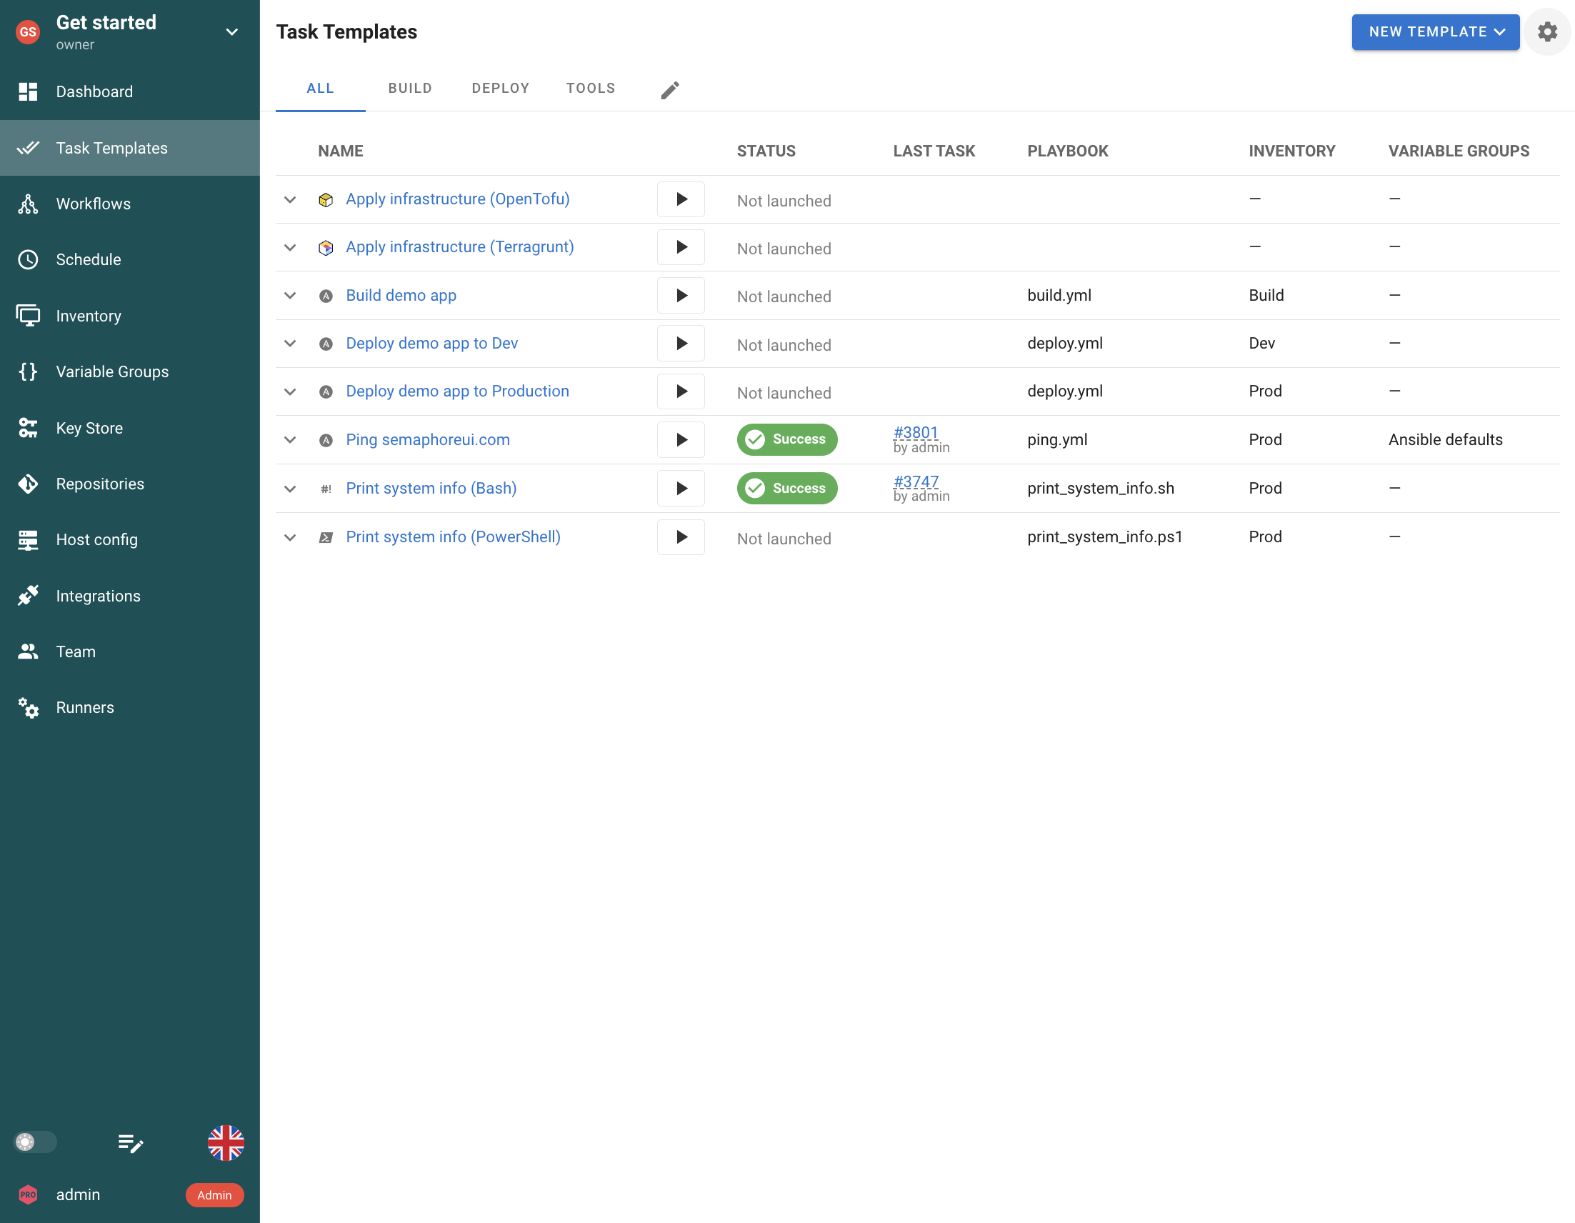
O Semaphore UI incorpora o provisionamento a um serviço de automação mais amplo. Modelos Terraform/OpenTofu podem usar workspaces, variáveis reutilizáveis e formulários. Modelos Ansible acrescentam inventários e configuração de hosts, enquanto operações Bash, PowerShell, Python e Terragrunt usam o mesmo modelo de projeto e execução. Workflows conectam etapas e agendamentos mantêm a manutenção posterior nessa interface.

Modelos de tarefas do Semaphore UI para várias ferramentas de automação em um projeto.
Semaphore UI. Operações preparadas de Ansible, infraestrutura como código e linha de comando compartilham a lista de tarefas do projeto.
Visualização de stack do Gaia com variáveis de entrada, jobs Terraform e saídas.
Gaia. Uma instância de módulo é gerenciada como stack com entradas, jobs e state próprios. Exemplo da documentação oficial. Fonte

Comparação rápida

Ambos permitem executar código de infraestrutura sem reproduzir a configuração em cada notebook. A diferença principal é o que o serviço compartilhado gerencia, de um catálogo de módulos Terraform a provisionamento, configuração Ansible e operações recorrentes.

Gaia e Semaphore UI: características principais
Critérios Semaphore UI Gaia
Ferramentas de automação Ansible, Terraform/OpenTofu, Terragrunt, Bash, PowerShell, Python Terraform
Unidade reutilizável Modelos de tarefas e workflows Módulos Terraform e stacks configuradas independentemente
Instalação Binário, pacotes, Docker, Kubernetes Aplicação Java, Docker Compose, Kubernetes
Dependências de execução Banco de dados, Git e ferramentas selecionadas Aplicação Java, MongoDB e runner Docker/Kubernetes
Execução No servidor ou em runners Runner separado usando Docker ou Kubernetes
Agendamento Expressões cron e execuções únicas Agendador externo pelas APIs de jobs plan/apply
Workflows Modelos conectados de Ansible, IaC e scripts Etapas Terraform plan/apply, orquestração externa
Armazenamento de state Backends existentes ou backend HTTP integrado no Pro Backend integrado de state da stack
Entradas Formulários, grupos de variáveis reutilizáveis e segredos Variáveis de módulo, valores padrão e validação
Inventário Definições Ansible reutilizáveis e plugins de descoberta Recursos Terraform e outputs por stack
Controle de acesso Funções de projeto, funções personalizadas no Enterprise Funções de administrador e usuário, acesso a módulos por organização
Credenciais Key Store e armazenamentos externos de segredos Credenciais de nuvem, integração opcional com Vault
Licença Community sob MIT, Pro e Enterprise comerciais Código aberto sob MPL 2.0

O Gaia reúne um módulo aprovado e suas instâncias separadas de stacks, com armazenamento de state Terraform integrado incluído no projeto de código aberto. O Semaphore UI prepara operações em torno das ferramentas e configurações existentes da equipe. Assim, um job de provisionamento compartilha a interface com playbooks Ansible e jobs de manutenção usados durante a vida do ambiente.

Esse escopo mais amplo não exige transformar cada job em workflow. Um colega pode executar um backup ou reinicialização preparada de forma independente, enquanto engenheiros conectam provisionamento e configuração quando o procedimento precisa de ambos.

Comparação de funcionalidades

Entradas, inventários e credenciais reutilizáveis permitem executar uma operação sem refazer a configuração. Opções de execução determinam onde ela ocorre, enquanto agendamentos, workflows e resultados registrados apoiam o trabalho posterior ao provisionamento.

Instalação e configuração

Um serviço compartilhado de automação pode executar em um servidor existente ou em uma plataforma de contêineres. A aplicação e o ambiente de execução de jobs são escolhas separadas de implantação.

SuportadoParcialmente suportadoNão suportado
Instalação e configuração: Gaia e Semaphore UI
Critérios Semaphore UI Gaia
Binário nativo independente Sim NãoRequer runtime Java
Pacotes nativos para Linux Sim NãoDistribuição de aplicação Java
Implantação com Docker Sim SimServiços Docker Compose
Implantação no Kubernetes Sim Sim

O Gaia separa sua aplicação web Java, banco MongoDB e runner. O runner inicia Terraform em contêineres Docker ou pods Kubernetes, com limite configurável de jobs paralelos. O Docker Compose reúne esses serviços, enquanto um chart Helm experimental oferece instalação em Kubernetes.

O Semaphore UI executa como binário ou pacote nativo, além de Docker ou Kubernetes. Uma equipe que tira a automação rotineira dos notebooks dos engenheiros pode começar em um servidor existente e usar o mesmo serviço para provisionamento Terraform e manutenção Ansible. O modo de execução escolhido determina se contêineres de jobs são necessários.
Ferramentas de automação

Provisionar, configurar hosts e manter serviços usa ferramentas diferentes. Modelos diretos permitem executar esses procedimentos independentemente, enquanto provisioners do Terraform associam comandos ao ciclo de vida de um recurso.

SuportadoParcialmente suportadoNão suportado
Ferramentas de automação: Gaia e Semaphore UI
Critérios Semaphore UI Gaia
Terraform / OpenTofu Sim ParcialmenteMódulos Terraform, sem modelo OpenTofu
Playbooks do Ansible Sim ParcialmenteProvisioner com ambiente de execução Ansible
Jobs Terragrunt diretos Sim NãoCiclo de vida de comandos Terraform
Bash Sim ParcialmenteProvisioner com o interpretador necessário
PowerShell Sim ParcialmenteProvisioner com o interpretador necessário
Python Sim ParcialmenteProvisioner com o interpretador necessário
Operações independentes de Ansible e scripts Sim NãoJobs de stack RUN e DESTROY

O Gaia executa módulos Terraform por uma sequência gerada de comandos Terraform. Provisioners do Terraform chamam Ansible ou programas de linha de comando quando a imagem do runner ou o destino remoto fornece as ferramentas necessárias. Isso configura um recurso recém-provisionado, mas o comando permanece ligado a uma execução Terraform, sem se tornar uma operação Gaia independente. A construção padrão dos comandos não fornece um modelo separado de OpenTofu ou Terragrunt.

O Semaphore UI tem modelos diretos para Ansible, Terraform/OpenTofu, Terragrunt, Bash, PowerShell e Python. Uma equipe cria infraestrutura com OpenTofu, configura pacotes com Ansible e executa uma verificação de prontidão Python. Depois, a configuração Ansible ou manutenção PowerShell pode executar isoladamente, sem iniciar outro ciclo Terraform. O backend de state integrado do Pro também mantém state Terraform/OpenTofu e seu histórico junto a esses jobs.

Configuração e entradas de operações

O autor prepara a configuração uma vez para que os colegas solicitem uma operação repetível. O Gaia salva um módulo e suas instâncias de stacks, enquanto o Semaphore UI salva modelos reutilizáveis para provisionamento e manutenção.

SuportadoParcialmente suportadoNão suportado
Configuração e entradas de operações: Gaia e Semaphore UI
Critérios Semaphore UI Gaia
Configuração salva de operação SimTask Templates SimMódulos e stacks
Formulários de entrada Sim Sim
Configuração e reutilização de variáveis SimGrupos nomeados compartilhados entre modelos SimValores padrão do módulo e valores por stack
Validação de entradas SimCampos obrigatórios, verificações de inteiros e escolhas SimValores obrigatórios e expressões regulares

O autor de um módulo Gaia define repositório de origem, versão do Terraform e esquema de variáveis. Usuários criam stacks a partir dele e fornecem valores e credencial de nuvem adequados ao ambiente. A stack se torna uma instância durável com state e jobs próprios, adequada a um catálogo de infraestrutura solicitada independentemente. O Gaia valida valores obrigatórios e expressões regulares configuráveis. Formulários do Semaphore UI validam campos obrigatórios, inteiros e escolhas, sem regra regex configurável equivalente.

O Semaphore UI chama a operação salva de Task Template. Ele reúne repositório, configuração da ferramenta, variáveis e os inventários ou credenciais necessários. Variable Groups nomeados reutilizam configurações de ambiente entre modelos, enquanto campos de formulário coletam entradas. Por exemplo, um modelo de reinicialização pode oferecer escolhas de serviço e ambiente em vez de pedir ao colega que construa um comando. Um modelo de provisionamento pode usar o mesmo padrão para parâmetros de ambiente.

Ciclo de vida do Terraform

Uma interface Terraform útil precisa fazer mais que iniciar um comando. Ela precisa de uma relação repetível entre código, entradas, state e operações que os usuários têm permissão de solicitar.

SuportadoParcialmente suportadoNão suportado
Ciclo de vida do Terraform: Gaia e Semaphore UI
Critérios Semaphore UI Gaia
Terraform plan e apply Sim Sim
Instâncias separadas de ambientes SimModelos preparados e configuração de workspace SimStacks criadas a partir de um módulo
State e credenciais específicos por ambiente SimBackend, workspace e credenciais configurados SimState e credenciais de nuvem separados por stack
Destruir um ambiente SimOperação destroy de Terraform/OpenTofu SimJob de destroy
Aplicar por padrão um plano salvo anteriormente Não Não
Armazenamento de state integrado SimPro Sim

O Gaia executa plan, apply e destroy com módulo, entradas e credenciais de nuvem configurados na stack. Seu backend integrado mantém o state da stack, enquanto a página da stack reúne outputs e histórico de jobs. Assim, ambientes separados de testes mantêm state e registros independentes mesmo quando vêm do mesmo módulo.

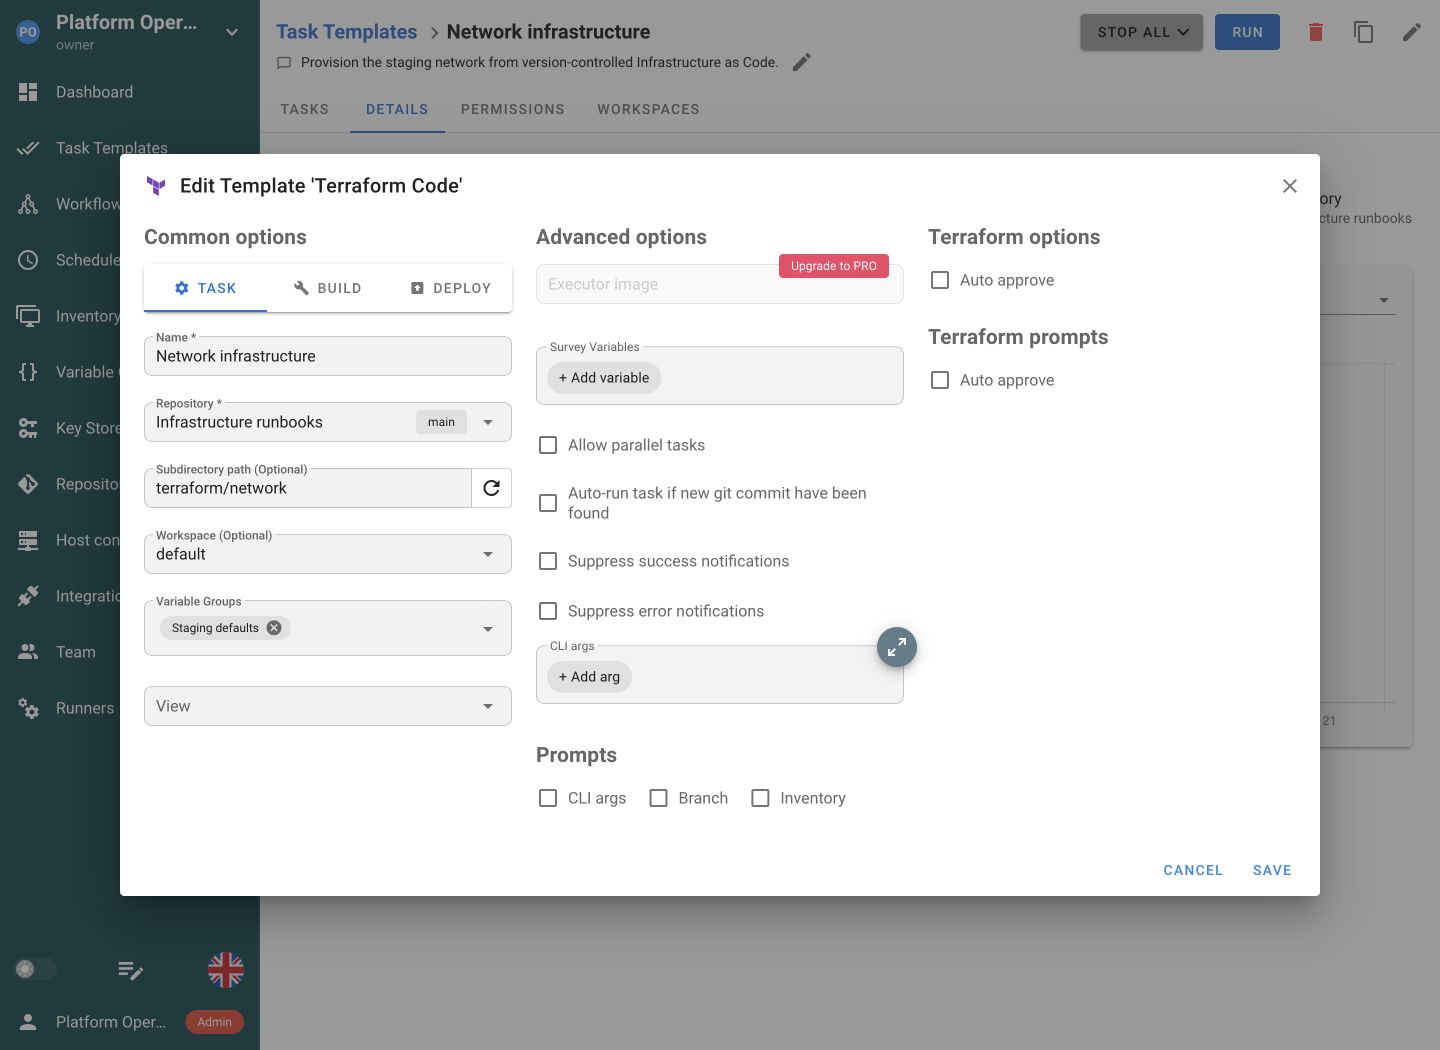
O Semaphore UI usa um Task Template para selecionar repositório, workspace e configuração Terraform/OpenTofu. Variable Groups reutilizam configurações entre jobs relacionados, e formulários coletam entradas ao iniciar. Um engenheiro prepara uma operação de provisionamento de ambiente uma vez e permite que colegas a solicitem por essa configuração salva. Cada ambiente também precisa de variáveis, credenciais e state de backend próprios. O Gaia os representa como instâncias separadas de stacks. No Semaphore UI, a equipe prepara a configuração correspondente de modelo, workspace e backend. O isolamento por workspace depende do backend, portanto selecionar um workspace não separa o state em todo backend. Terragrunt e OpenTofu são opções diretas de modelos, ao lado do Terraform.

Configuração de modelo Terraform do Semaphore UI com repositório, workspace e grupos de variáveis.
Semaphore UI. Um modelo Terraform reúne código-fonte, workspace e variáveis reutilizáveis em uma operação preparada.
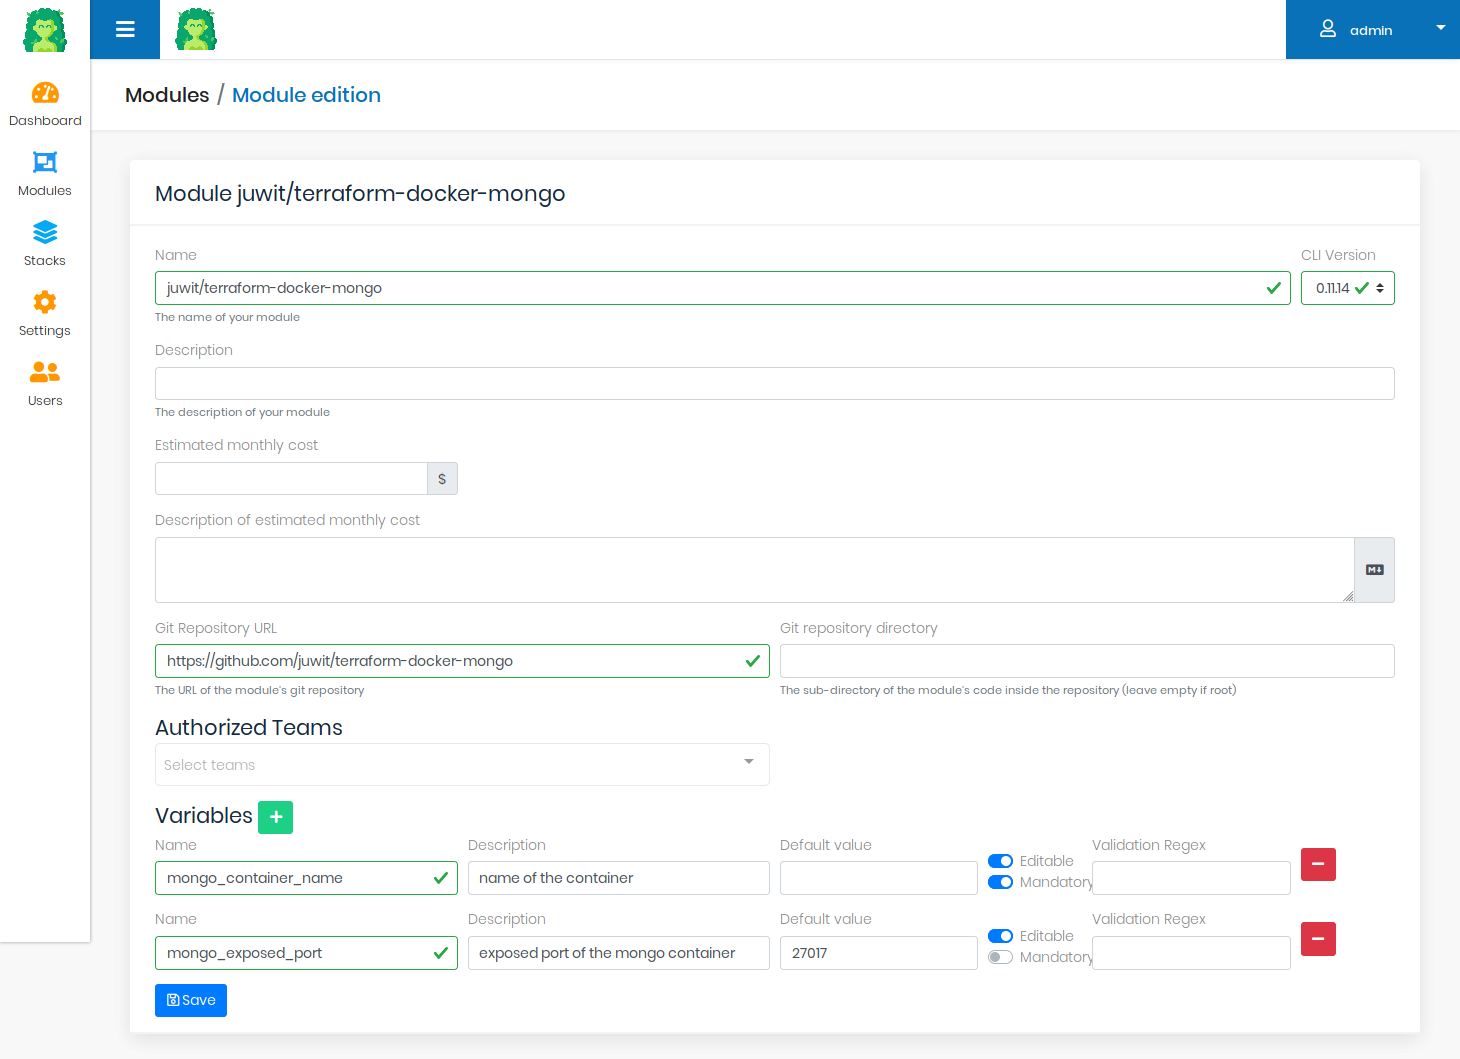
Editor de módulo do Gaia mostrando configurações de repositório, equipes autorizadas e variáveis de entrada editáveis.
Gaia. Um módulo define repositório, equipes autorizadas e validação de entradas. Exemplo oficial do projeto. Fonte

O state é uma parte separada da configuração. O Gaia inclui um backend de state por stack sem licença comercial. O Semaphore UI usa o backend configurado no código Terraform/OpenTofu, e o Pro também fornece backend HTTP integrado com histórico e gestão pela interface. Manter esse backend no Semaphore UI coloca o state compartilhado junto aos jobs que o alteram, em vez de acrescentar outro serviço de state.

Nenhum produto aplica por padrão um arquivo de plano salvo anteriormente. O Gaia 2.4.0 mostra o resultado do planejamento, mas seu comando apply não usa o arquivo de plano salvo. A execução padrão do Semaphore UI também faz plan e apply separadamente. Se a aprovação deve abranger exatamente a mudança proposta, o procedimento precisa armazenar e reutilizar esse plano explicitamente.

Inventário

Um job de patches ou verificação de certificados precisa selecionar hosts de forma repetível. Inventários Ansible têm essa finalidade, enquanto o state Terraform descreve os recursos gerenciados por uma stack.

SuportadoParcialmente suportadoNão suportado
Inventário: Gaia e Semaphore UI
Critérios Semaphore UI Gaia
Inventários Ansible reutilizáveis SimDefinições na interface ou arquivos no Git NãoSem recurso de inventário
Descoberta dinâmica de hosts SimPlugins de inventário do Ansible ParcialmenteInventário gerado ou Ansible chamado pelo Terraform

O Gaia mantém recursos Terraform e outputs em cada stack. Um output Terraform fornece o endereço de host necessário a um provisioner ou outro sistema, mas não cria um recurso de inventário Ansible na interface Gaia. Ansible chamado por um provisioner precisa receber ou gerar seu inventário nessa automação.

O Semaphore UI armazena inventários Ansible como recursos reutilizáveis do projeto. A equipe edita uma definição estática, usa um arquivo Git ou deixa plugins de inventário Ansible descobrirem hosts durante a execução. O mesmo inventário atende a implantação, patches e verificações de certificados. Isso é especialmente útil quando provisionar é só o começo e operadores voltam a um parque existente durante sua vida.

Execução

As configurações de execução determinam qual máquina alcança os destinos e quais dependências fornece. Ambas as plataformas executam em infraestrutura privada, com opções diferentes para jobs sem contêineres.

SuportadoParcialmente suportadoNão suportado
Execução: Gaia e Semaphore UI
Critérios Semaphore UI Gaia
Jobs sem contêineres Sim NãoRunner de jobs Terraform exige Docker ou Kubernetes
Execução remota SimRunners SimGaia Runner separado
Execução Docker de jobs SimPro Sim
Pods de jobs no Kubernetes SimEnterprise Sim

O Gaia separa a aplicação do runner. O runner solicita etapas Terraform pendentes e as executa em contêineres Docker ou pods Kubernetes, com concorrência configurável. Pode ficar próximo à infraestrutura privada desde que alcance a API Gaia e os serviços usados pelo módulo. A imagem selecionada fornece Terraform e programas adicionais exigidos pelos provisioners.

O Semaphore UI executa jobs no servidor da aplicação ou em runners próximos aos destinos. Isso permite começar sem plataforma de contêineres em uma instalação pequena e alcançar redes separadas por runners em uma maior. O Pro acrescenta runners de projeto e execução Docker de jobs, enquanto o Enterprise acrescenta pods Kubernetes. Instalar a aplicação web no Docker e executar cada job em um contêiner próprio continuam sendo escolhas separadas.

Agendamento

O agendamento importa quando jobs de infraestrutura precisam executar em um horário escolhido ou se repetir sem execução manual. O Semaphore UI agenda diretamente seus modelos preparados. O Gaia precisa de um agendador externo para coordenar jobs de stacks Terraform. O modelo mais amplo de tarefas do Semaphore UI também permite usar a mesma interface de agendamento para backups, patches e verificações independentes de certificados.

SuportadoParcialmente suportadoNão suportado
Agendamento: Gaia e Semaphore UI
Critérios Semaphore UI Gaia
Agendamentos cron Sim ParcialmenteAgendador externo que chama a API de jobs
Execuções únicas agendadas Sim ParcialmenteAgendador externo que chama a API de jobs

O Semaphore UI salva agendamentos cron e únicos em modelos preparados. Backup noturno, verificação recorrente de certificados ou patches reutilizam inventário, credenciais e configurações escolhidos pelo autor. Execuções manuais e agendadas aparecem no mesmo histórico.

O Gaia 2.4.0 não inclui interface de agendamento. Um agendador externo cria um job RUN ou DESTROY por POST /api/stacks/{id}/{jobType} e inicia o plan por POST /api/jobs/{jobId}/plan. Aplicar a mudança exige outro POST para /api/jobs/{jobId}/apply após concluir o plan. O agendador precisa tratar esse ciclo e consultar o resultado final, sem considerar a criação de um identificador de job como execução concluída.

Workflows

Um procedimento completo de ambiente pode provisionar infraestrutura, configurar hosts e verificar um serviço. O Gaia gerencia as etapas plan/apply de um job de stack, enquanto o Semaphore UI conecta operações separadas e seus resultados.

SuportadoParcialmente suportadoNão suportado
Workflows: Gaia e Semaphore UI
Critérios Semaphore UI Gaia
Workflows visuais entre ferramentas Sim NãoSem editor de workflows com várias ferramentas
Etapas de aprovação Sim ParcialmenteConfirmação entre Terraform plan e apply
Passagem de valores entre operações Sim ParcialmenteOutputs de stack por código ou integração via API

O Gaia conduz uma stack pelo planejamento e aplicação. Sua interface oferece confirmação separada após o plan, inclusive para destruir uma stack. Provisioners Terraform realizam outras ações dentro desse ciclo, e um sistema externo coordena vários jobs pela API. O Gaia não fornece um grafo visual de operações Ansible, Terraform e scripts reutilizáveis independentemente.

O Semaphore UI conecta modelos salvos por um workflow visual, com aprovação e caminhos de sucesso e falha. Uma implantação pode provisionar infraestrutura, aguardar aprovação, configurar hosts e executar verificação, enquanto cada modelo permanece disponível para manutenção posterior. Valores coletados passam entre etapas pelo executor local no servidor ou runner. Arquivos gerados e planos Terraform salvos ainda precisam de armazenamento acessível ou transferência explícita. Nenhum produto aplica um plano Terraform salvo anteriormente por padrão.

Controle de acesso

Compartilhar um módulo de provisionamento e delegar uma reinicialização preparada exigem limites diferentes. As configurações de acesso devem permitir ao autor preparar uma operação e dar aos colegas as permissões para usá-la.

SuportadoParcialmente suportadoNão suportado
Controle de acesso: Gaia e Semaphore UI
Critérios Semaphore UI Gaia
Acesso baseado em funções SimFunções de projeto SimFunções e organizações de módulos
Funções personalizadas SimEnterprise NãoFunções fixas da aplicação
Login externo SimProLDAP e OIDC SimOAuth2 do GitHub e GitLab, LDAP

O Gaia usa organizações para compartilhar módulos, com funções de administrador e usuário. O autor disponibiliza uma definição Terraform aprovada à equipe, enquanto usuários fornecem a configuração das próprias stacks. Integrações GitHub e GitLab combinam login OAuth2 com importação de repositórios, e LDAP também é suportado.

O Semaphore UI Community organiza a automação compartilhada em projetos. Funções controlam quem pode visualizar, executar ou editar automações no projeto. Colegas com permissão de execução iniciam implantações, backups ou manutenção e consultam os resultados. O engenheiro prepara a operação, enquanto o colega usa a configuração salva e as entradas de execução.

O Enterprise acrescenta funções personalizadas e permissões de execução por modelo quando o acesso deve se limitar a operações selecionadas. Por exemplo, uma equipe pode delegar um modelo de reinicialização de serviço sem dar ao operador direitos gerais de edição do projeto. Esse limite decorre das permissões de função e da configuração da operação em conjunto, não apenas do formulário. O Pro acrescenta login LDAP e OIDC para equipes que usam um provedor central de identidade. O Semaphore UI Pro também acrescenta autenticação de dois fatores por TOTP para contas locais.

Segredos

Credenciais de provisionamento de nuvem e credenciais SSH para configurar um host são recursos separados. Um serviço compartilhado deve reutilizá-las sem pedir que um operador cole segredos a cada execução.

SuportadoParcialmente suportadoNão suportado
Segredos: Gaia e Semaphore UI
Critérios Semaphore UI Gaia
Credenciais armazenadas SimChaves SSH e senhas SimObjetos de credenciais de nuvem
HashiCorp Vault SimProConsulta de segredos SimCriptografia Transit e credenciais AWS dinâmicas
Consulta integrada ao OpenBao SimPro Não
Consulta integrada ao AWS Secrets Manager SimEnterprise Não
Consulta integrada ao Azure Key Vault SimEnterprise Não
Consulta integrada ao Devolutions Server SimEnterprise Não
Consulta integrada ao CyberArk SimEnterpriseAPI REST PVWA Não

O Gaia fornece credenciais de nuvem para AWS, Google Cloud e Azure. Sua integração opcional com Vault usa o mecanismo Transit para criptografia e pode solicitar credenciais AWS dinâmicas a um mecanismo de segredos do Vault. Essas credenciais atendem ao ciclo de vida da stack Terraform.

O Key Store do Semaphore UI oferece as credenciais usadas nos procedimentos da equipe, incluindo chaves SSH e senhas de hosts Ansible. Uma operação preparada referencia essas entradas salvas em vez de exigir que o operador cole credenciais a cada execução. O Pro acrescenta consultas de segredos ao HashiCorp Vault e OpenBao, enquanto o Enterprise acrescenta integrações com AWS Secrets Manager, Azure Key Vault e Devolutions Server, além de CyberArk pela API PVWA.

Por exemplo, um ambiente pode usar uma credencial de nuvem no provisionamento e uma chave SSH na configuração Ansible posterior. Elas permanecem como credenciais separadas associadas à operação correspondente. As duas plataformas podem trabalhar com Vault, mas os recursos de criptografia e credenciais dinâmicas do Gaia diferem da consulta de um segredo armazenado para um job. Os tipos de credenciais integrados do Gaia não incluem conectores para os demais armazenamentos de segredos listados acima. O código Terraform pode recuperar segredos por suas próprias fontes de dados ou comandos externos, com essa consulta configurada e mantida na automação, e não na interface de credenciais do Gaia.

Logs e auditoria

Após um job, os operadores precisam do resultado e de contexto suficiente para investigar falhas. Histórico de stacks Terraform e resultados de hosts Ansible respondem a perguntas diferentes sobre o mesmo ambiente.

SuportadoParcialmente suportadoNão suportado
Logs e auditoria: Gaia e Semaphore UI
Critérios Semaphore UI Gaia
Histórico e logs de execução Sim Sim
Responsável pela execução e registros de data e hora Sim Sim
Relatório integrado de hosts e tarefas Ansible SimPro NãoSaída de Terraform plan/apply
Interface de auditoria administrativa SimLogins e ações registradas NãoHistórico de jobs, sem interface de auditoria administrativa

O Gaia registra usuário, status, duração e etapas de plan/apply de um job da stack. Esse histórico ajuda a equipe a consultar mudanças de provisionamento do ambiente e investigar a saída do Terraform. É um registro de operações de stacks, e não uma interface de relatórios de hosts Ansible ou auditoria administrativa.

O Semaphore UI mantém o histórico de tarefas das ferramentas suportadas. Os resumos Ansible do Pro acrescentam resultados de hosts e tarefas, ajudando o operador a identificar quais servidores falharam em uma verificação de patches ou certificados. Seu log de auditoria registra logins e ações administrativas suportadas separadamente da saída das tarefas. Assim, uma equipe que executa provisionamento e manutenção de hosts pode investigar essas operações no mesmo serviço, sem tratar o state do Terraform como relatório de toda ação em um servidor. O Pro acrescenta filtros e exportação de auditoria, incluindo entrega via Syslog e Splunk HEC para o pipeline SIEM da equipe.

Integrações e trabalho assistido por IA

Um pipeline ou serviço existente pode solicitar automação preparada por uma API. Integrações de repositório trazem código ao serviço, enquanto uma conexão orientada a eventos também precisa acompanhar o resultado de forma confiável.

SuportadoParcialmente suportadoNão suportado
Integrações e trabalho assistido por IA: Gaia e Semaphore UI
Critérios Semaphore UI Gaia
REST API Sim Sim
Repositórios Git Sim SimImportação de módulos do GitHub e GitLab
Webhooks de entrada para automação SimCorrespondência de solicitações e extração de entradas ParcialmenteReceptor externo que chama a API de jobs

O Gaia importa módulos do GitHub ou GitLab e expõe APIs para stacks, jobs e resultados. Um pipeline CI ou serviço externo de solicitações pode criar um job de stack, iniciar o planejamento e decidir quando aplicá-lo. Uma configuração acionada por webhook precisa de um adaptador que faça essas chamadas e acompanhe o resultado. O Semaphore UI fornece uma API REST e webhooks de integração de entrada que identificam solicitações e mapeiam valores para entradas de tarefas preparadas.

Para uma equipe que mantém o catálogo Terraform do Gaia, uma integração via API pode acionar um modelo de configuração ou manutenção Ansible no Semaphore UI após concluir o provisionamento. O Semaphore UI passa a gerenciar inventário, credenciais e registro de execução dessa operação. A equipe implementa essa conexão, que não é uma integração nativa Gaia–Semaphore. Os dois projetos também disponibilizam documentação e código-fonte que um assistente de programação pode consultar ao elaborar essa conexão ou investigar configurações e saídas de jobs.

Licenciamento e suporte

Gaia e Semaphore UI têm edições gratuitas, de código aberto e com hospedagem própria. Seus escopos diferem antes mesmo de considerar recursos pagos, de um catálogo de módulos Terraform a um serviço para várias ferramentas de automação. Recursos comerciais e suporte são partes separadas da decisão.

Opções de código aberto e comerciais

O Gaia usa licença MPL-2.0 e inclui o backend de state das stacks Terraform. O Semaphore UI Community usa MIT e abrange modelos, workflows, agendamentos, funções de projeto e histórico de execução das ferramentas suportadas. O Pro acrescenta backend de state integrado, runners de projeto, execução Docker de tarefas e integrações com cofres externos. O Enterprise acrescenta controles mais específicos de acesso, execução e disponibilidade.

Para uma equipe que precisa de provisionamento Terraform e operações Ansible recorrentes, esses recursos do Community já fornecem um serviço de automação compartilhado. A necessidade de Pro ou Enterprise decorre dos requisitos de state, acesso e execução, e não apenas do uso de várias ferramentas.

Manutenção e suporte

A última release publicada do Gaia é a 2.4.0, de 12 de agosto de 2022, e a branch principal do repositório da aplicação aponta para o mesmo commit, conforme verificado em 21 de outubro de 2026. Uma equipe que o adota precisa avaliar as dependências atuais e manter as alterações necessárias.

O Semaphore UI continua publicando releases e oferece suporte do fornecedor na mesma família de produtos. A assistência comunitária é de melhor esforço, o Pro inclui suporte em horário comercial e o Enterprise oferece opções adaptadas. A equipe pode começar com jobs compartilhados no Community e obter recursos comerciais ou suporte conforme crescem as exigências operacionais.

Como escolher

Comece pela forma como a equipe quer solicitar e gerenciar infraestrutura. O Gaia organiza o provisionamento por um catálogo de módulos e instâncias separadas de stacks. O Semaphore UI o organiza por modelos reutilizáveis Terraform/OpenTofu, variáveis e configurações de execução, com agendamentos e workflows para o procedimento mais amplo. Ambos podem atender ao provisionamento. A escolha depende do modelo operacional e de a mesma interface precisar ou não atender a outras automações.

Quando escolher o Gaia

O Gaia é uma escolha focada quando o requisito é publicar módulos Terraform aprovados e permitir que usuários criem suas próprias instâncias de stacks.

  • Instâncias separadas de stacks são o serviço central. Cada ambiente solicitado precisa de entradas, credenciais, state e histórico de plan/apply/destroy próprios, enquanto gestão de configuração e manutenção ficam em outros sistemas.
  • Armazenamento de state incluído é importante. Você quer o catálogo de módulos e o backend de state Terraform no mesmo produto de código aberto, e a equipe pode assumir a manutenção da aplicação e do runner.

Quando escolher o Semaphore UI

Escolha o Semaphore UI quando quiser operações reutilizáveis de Terraform/OpenTofu com execução flexível e opções de suporte comercial, ou quando o provisionamento precisar se conectar a Ansible, Bash, PowerShell e Python.

  • Você quer opções de implantação e suporte. Comece em um servidor existente com binário ou pacote nativo, acrescente execução remota onde necessário e obtenha recursos Pro ou Enterprise e suporte do fornecedor na mesma família de produtos.
  • O trabalho com Ansible continua após o provisionamento. O mesmo serviço precisa configurar hosts e executar patches, verificações de certificados ou backups usando inventários, credenciais e playbooks existentes.
  • Seu código IaC já define os ambientes que você opera. Prepare modelos Terraform/OpenTofu ou Terragrunt com variáveis, credenciais e configuração de state necessárias e deixe os colegas executar ou agendar essas operações. Isso atende a uma equipe que quer compartilhar a execução de configurações existentes sem organizar o serviço em torno de um catálogo de módulos e instâncias de stacks solicitadas separadamente.
  • Seu procedimento combina várias ferramentas. O provisionamento Terraform/OpenTofu ou Terragrunt pode seguir para configuração Ansible, operações Bash ou PowerShell e verificações Python por modelos e workflows reutilizáveis.

Perguntas frequentes

Os colegas podem criar ambientes separados a partir de uma configuração?

O Gaia publica um módulo Terraform uma vez e permite que usuários criem stacks separadas com entradas, credenciais e state próprios. O Semaphore UI usa modelos, entradas de formulário, Variable Groups e workspaces Terraform/OpenTofu. Ao preparar uma solicitação de ambiente no Semaphore UI, atribua a cada ambiente o workspace e a configuração de state do backend adequados.

Qual backend de state usaríamos com o Semaphore UI?

O Semaphore UI pode manter o backend já configurado no código Terraform/OpenTofu. O Pro também fornece um backend HTTP integrado com histórico e gestão pela interface. O Gaia inclui o backend de state de stacks no produto de código aberto. Mudar a interface de execução exige preservar a relação entre cada ambiente, sua configuração e seu state.

A execução pode permanecer em um ambiente privado?

Sim. O Gaia Runner é separado da aplicação web e executa Terraform em contêineres Docker ou pods Kubernetes. O Semaphore UI executa tarefas no servidor ou em runners separados, com execução Docker por tarefa opcional no Pro e Kubernetes no Enterprise. A máquina de execução precisa acessar a infraestrutura de destino e os serviços necessários.

O provisionamento pode continuar para configuração e manutenção Ansible?

Sim, no Semaphore UI. Um workflow pode conectar provisionamento Terraform/OpenTofu, configuração Ansible e uma tarefa de verificação. Os modelos individuais continuam disponíveis para backups, atualizações e operações de serviço posteriores, e agendamentos podem repetir a manutenção. O ciclo de vida integrado do Gaia se concentra em Terraform plan, apply e destroy, com operações posteriores em outros sistemas.

Podemos transferir um catálogo de módulos Gaia diretamente para o Semaphore UI?

O código Terraform subjacente pode ser reutilizado, mas o catálogo de módulos e stacks do Gaia é um modelo diferente dos templates e workspaces do Semaphore UI. Mapeie as entradas, referências de credenciais, state do backend e dependências de execução de cada ambiente para a operação preparada.

Este artigo foi útil?

Fontes

  1. Gaia contributors, “Gaia v2.4.0 release”. URL: https://github.com/gaia-app/gaia/releases/tag/v2.4.0 (acessado em: ).
  2. Gaia, “Gaia concepts”. URL: https://docs.gaia-app.io/getting-started/concepts/ (acessado em: ).
  3. Gaia, “QuickStart”. URL: https://docs.gaia-app.io/getting-started/quick-start/ (acessado em: ).
  4. Gaia, “Gaia Runner configuration”. URL: https://docs.gaia-app.io/configuration/runner-configuration/ (acessado em: ).
  5. Gaia contributors, “Mozilla Public License 2.0”. URL: https://github.com/gaia-app/gaia/blob/v2.4.0/LICENSE (acessado em: ).
  6. Gaia contributors, “Gaia v2.4.0 source code”. URL: https://github.com/gaia-app/gaia/tree/v2.4.0 (acessado em: ).
  7. Gaia, “GitHub integration”. URL: https://docs.gaia-app.io/configuration/github-integration/ (acessado em: ).
  8. Gaia, “GitLab integration”. URL: https://docs.gaia-app.io/configuration/gitlab-integration/ (acessado em: ).
  9. Semaphore UI, “Installation”. URL: https://semaphoreui.com/docs/admin-guide/installation (acessado em: ).
  10. Semaphore UI, “Applications”. URL: https://semaphoreui.com/docs/user-guide/apps (acessado em: ).
  11. Semaphore UI, “Terraform/OpenTofu”. URL: https://semaphoreui.com/docs/user-guide/apps/terraform (acessado em: ).
  12. Semaphore UI, “Task Templates”. URL: https://semaphoreui.com/docs/user-guide/task-templates (acessado em: ).
  13. Semaphore UI, “Workflows”. URL: https://semaphoreui.com/docs/user-guide/workflows (acessado em: ).
  14. Semaphore UI, “Runners”. URL: https://semaphoreui.com/docs/admin-guide/runners (acessado em: ).
  15. Semaphore UI, “Semaphore UI editions”. URL: https://semaphoreui.com/pricing (acessado em: ).
  16. Semaphore UI, “Variable Groups”. URL: https://semaphoreui.com/docs/user-guide/environment (acessado em: ).
  17. Gaia, “Gaia interface example”. URL: https://github.com/gaia-app/gaia/blob/v2.4.0/README.md (acessado em: ).
  18. Gaia contributors, “Terraform plan and apply command construction”. URL: https://github.com/gaia-app/gaia/blob/v2.4.0/src/main/java/io/gaia_app/runner/RunnerCommandBuilder.java (acessado em: ).
  19. Semaphore UI, “Terraform execution implementation”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/db_lib/TerraformApp.go (acessado em: ).
  20. Semaphore UI, “Inventory”. URL: https://semaphoreui.com/docs/user-guide/inventory (acessado em: ).
  21. Semaphore UI, “Schedules”. URL: https://semaphoreui.com/docs/user-guide/schedules (acessado em: ).
  22. Semaphore UI, “Semaphore cron and one-time schedule execution”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/services/schedules/SchedulePool.go (acessado em: ).
  23. Semaphore UI, “Task history and output”. URL: https://semaphoreui.com/docs/user-guide/tasks (acessado em: ).
  24. Semaphore UI, “Team roles and extended RBAC”. URL: https://semaphoreui.com/docs/user-guide/team#extended-rbac (acessado em: ).
  25. Semaphore UI, “Key Store”. URL: https://semaphoreui.com/docs/user-guide/key-store (acessado em: ).
  26. Semaphore UI, “Semaphore local execution, workflow outputs, inventory paths, host limits and branch overrides”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/services/tasks/local_executor.go (acessado em: ).
  27. Gaia contributors, “Stack job launch API for RUN and DESTROY”. URL: https://github.com/gaia-app/gaia/blob/v2.4.0/src/main/java/io/gaia_app/stacks/controller/StackRestController.java#L104-L123 (acessado em: ).
  28. Gaia contributors, “Independent stacks, variables and credential references”. URL: https://github.com/gaia-app/gaia/blob/v2.4.0/src/main/java/io/gaia_app/stacks/bo/Stack.java (acessado em: ).
  29. Semaphore UI, “External secret storage types in the Semaphore UI 2.20 candidate”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/db/SecretStorage.go (acessado em: ).
  30. Gaia contributors, “Gaia 2.4.0 built-in credential types”. URL: https://github.com/gaia-app/gaia/blob/v2.4.0/src/main/java/io/gaia_app/credentials/Credentials.kt (acessado em: ).
  31. Semaphore UI, “CyberArk secret storage for Enterprise”. URL: https://semaphoreui.com/docs/user-guide/key-store/cyberark (acessado em: ).
  32. Gaia contributors, “Gaia 2.4.0 application routes”. URL: https://github.com/gaia-app/gaia/blob/v2.4.0/src/main/client/app/router.js (acessado em: ).
  33. Gaia contributors, “Gaia RUN and DESTROY job types”. URL: https://github.com/gaia-app/gaia/blob/v2.4.0/src/main/java/io/gaia_app/stacks/bo/JobType.java (acessado em: ).
  34. Gaia contributors, “Configurable Terraform runner image”. URL: https://github.com/gaia-app/gaia/blob/v2.4.0/src/main/java/io/gaia_app/modules/bo/TerraformImage.kt (acessado em: ).
  35. Gaia contributors, “Runner scripts, stack inputs and execution environment”. URL: https://github.com/gaia-app/gaia/blob/v2.4.0/src/main/java/io/gaia_app/runner/RunnerController.java (acessado em: ).
  36. Gaia contributors, “Separate plan, apply and retry API actions”. URL: https://github.com/gaia-app/gaia/blob/v2.4.0/src/main/java/io/gaia_app/stacks/controller/JobRestController.kt (acessado em: ).
  37. Gaia contributors, “Stack job identity, user, timing and execution steps”. URL: https://github.com/gaia-app/gaia/blob/v2.4.0/src/main/java/io/gaia_app/stacks/bo/Job.java (acessado em: ).
  38. HashiCorp, “Terraform provisioners and command execution”. URL: https://developer.hashicorp.com/terraform/language/provisioners (acessado em: ).
  39. Semaphore UI, “Audit log and external log forwarding”. URL: https://semaphoreui.com/docs/admin-guide/audit-log (acessado em: ).
  40. Semaphore UI, “Incoming integrations and webhooks”. URL: https://semaphoreui.com/docs/user-guide/integrations (acessado em: ).
  41. Semaphore UI, “Reusable Git repositories”. URL: https://semaphoreui.com/docs/user-guide/repositories (acessado em: ).
  42. Gaia contributors, “Stack state API used to retrieve Terraform outputs”. URL: https://github.com/gaia-app/gaia/blob/v2.4.0/src/main/java/io/gaia_app/stacks/controller/TerraformStateController.java (acessado em: ).

Comparação preparada pela equipe do Semaphore UI com base na documentação, nos repositórios e nas informações dos produtos listados acima. A data de acesso é registrada para cada fonte.