Gaia e Semaphore UI offrono entrambi un’interfaccia web per l’automazione dell’infrastruttura. Gaia propone un catalogo self-service di moduli e stack Terraform. Semaphore UI esegue Terraform/OpenTofu insieme ad Ansible, Terragrunt, Bash, PowerShell e Python, coprendo provisioning e operazioni successive. Questo confronto riguarda Gaia 2.4.0 e Semaphore UI 2.20.0.
Discuti questo articolo con l’IA
Panoramica
Un modulo Terraform può creare un ambiente, ma condividere il processo richiede più che eseguire apply. Gli utenti devono fornire gli input giusti, usare le credenziali corrette e trovare stato e output risultanti. Server e servizi necessitano poi di configurazione, backup, aggiornamenti e una procedura operativa ripetibile da altri.
Gaia presenta il provisioning come un catalogo di servizi Terraform. Gli autori pubblicano moduli, gli utenti creano stack configurati separatamente e i job pianificano, applicano o distruggono le loro risorse. Ogni stack conserva variabili, credenziali, stato e cronologia di esecuzione propri intorno a un’istanza di infrastruttura.
Semaphore UI inserisce il provisioning in un servizio di automazione più ampio. I template Terraform/OpenTofu possono usare workspace, variabili riutilizzabili e moduli di avvio. I template Ansible aggiungono inventari e configurazione degli host, mentre le operazioni Bash, PowerShell, Python e Terragrunt usano lo stesso modello di progetto ed esecuzione. I workflow collegano i passaggi e le pianificazioni mantengono la manutenzione successiva nella stessa interfaccia.
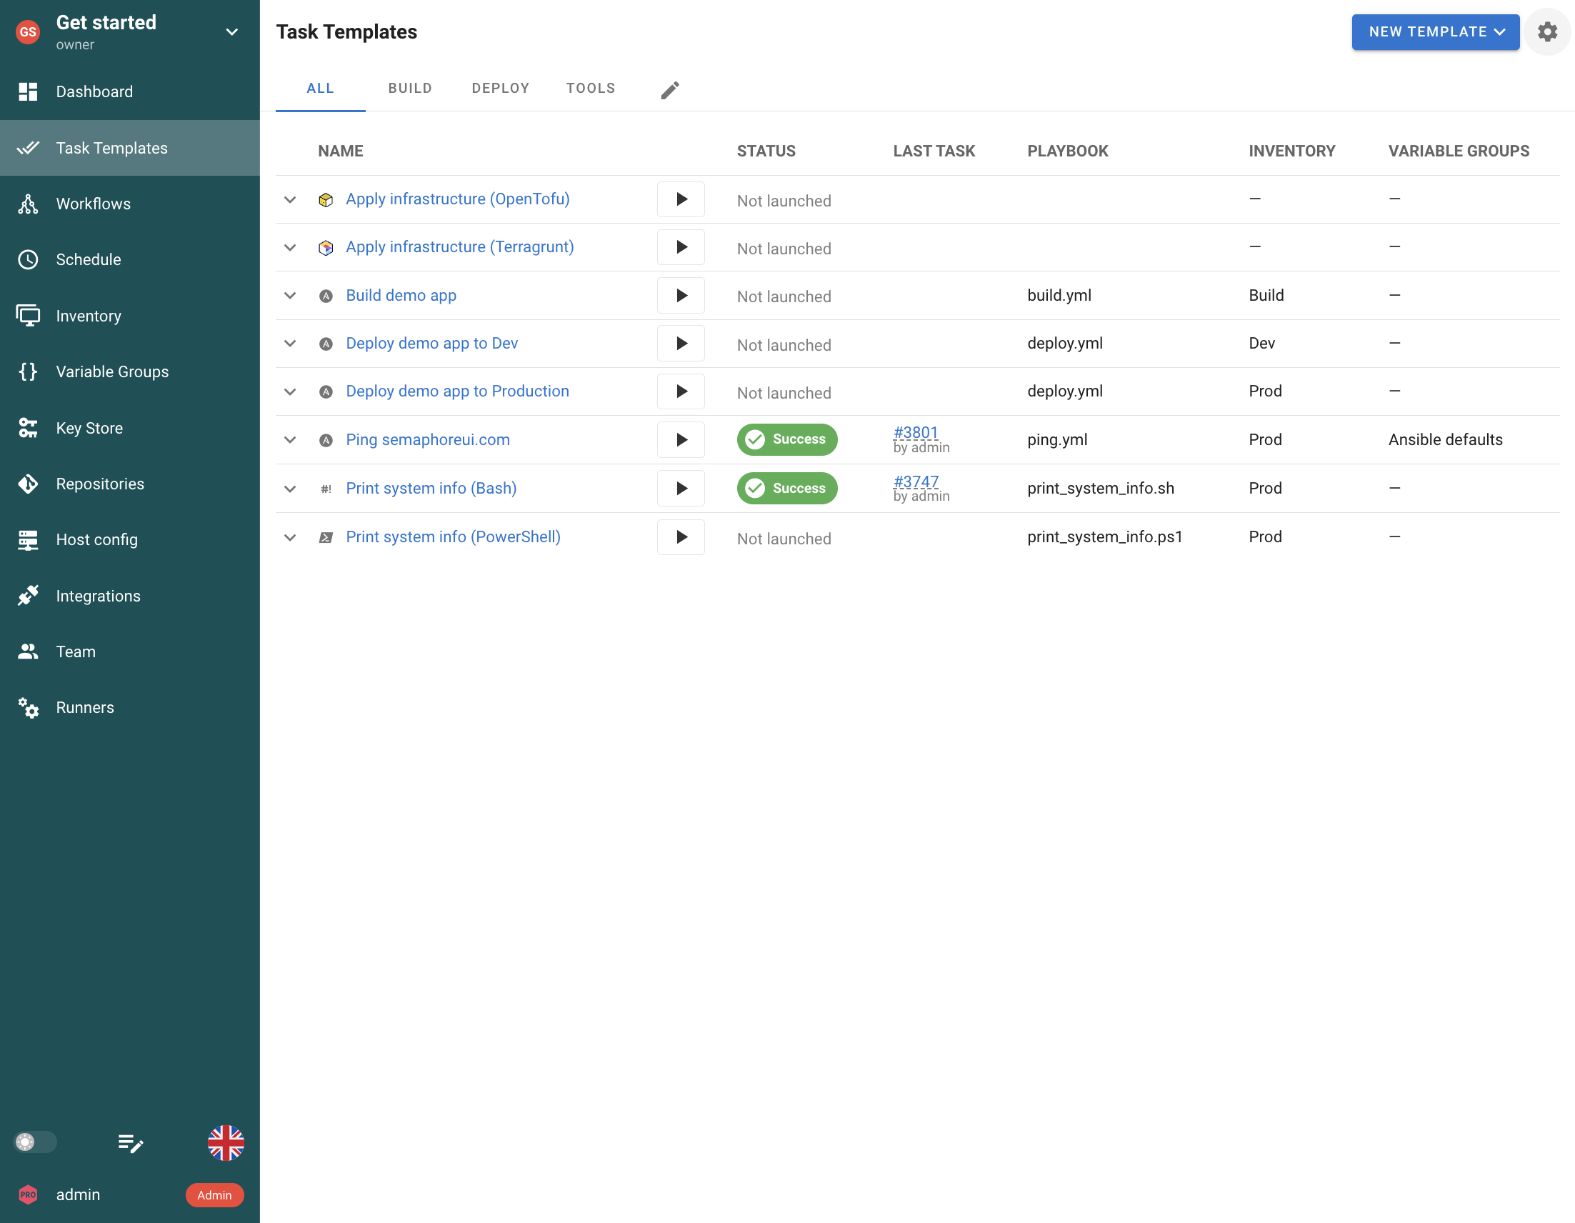
Semaphore UI. Operazioni preparate per Ansible, Infrastructure as Code e riga di comando condividono l’elenco delle attività di un progetto.
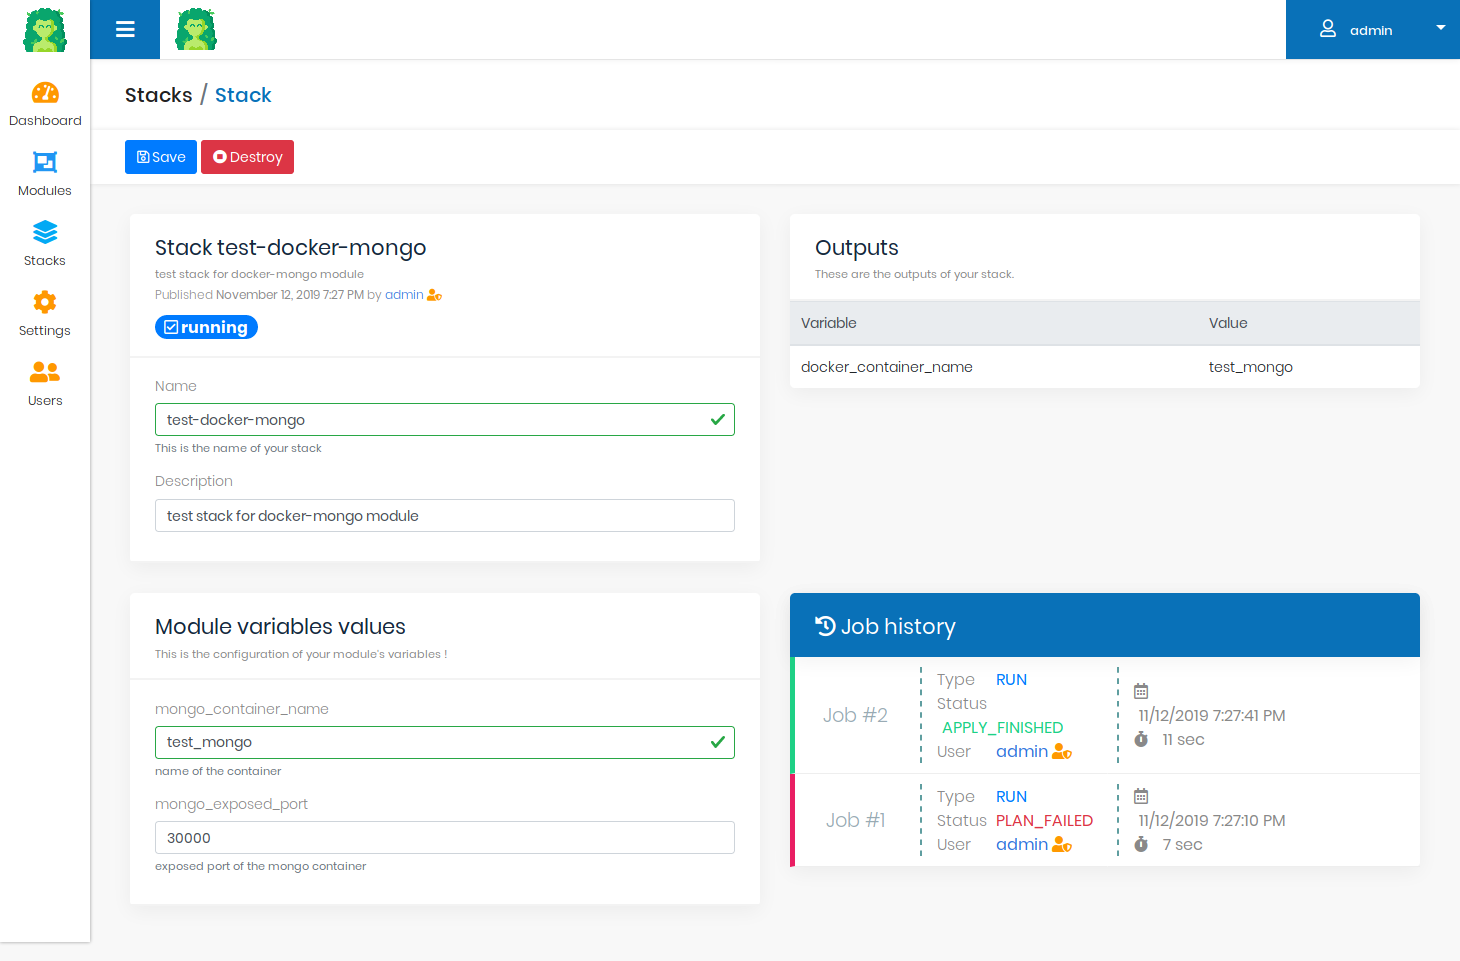
Gaia. Un’istanza di modulo viene gestita come uno stack con input, job e stato propri. Esempio dalla documentazione ufficiale. Fonte
Confronto rapido
Entrambi consentono di eseguire codice infrastrutturale senza riprodurne la configurazione su ogni portatile. La differenza principale riguarda cosa gestisce il servizio condiviso, da un catalogo di moduli Terraform a provisioning, configurazione Ansible e operazioni ricorrenti.
Moduli Terraform e stack configurati indipendentemente
Installazione
Binario, pacchetti, Docker, Kubernetes
Applicazione Java, Docker Compose, Kubernetes
Dipendenze del runtime
Database, Git e strumenti selezionati
Applicazione Java, MongoDB e un runner Docker/Kubernetes
Esecuzione
Sul server o sui runner
Runner separato con Docker o Kubernetes
Pianificazione
Espressioni cron ed esecuzioni una tantum
Scheduler esterno tramite API dei job plan/apply
Workflow
Template Ansible, IaC e script collegati
Fasi Terraform plan/apply, orchestrazione esterna
Archiviazione dello stato
Backend esistenti o backend HTTP integrato in Pro
Backend integrato dello stato degli stack
Input
Questionari, gruppi di variabili riutilizzabili e segreti
Variabili dei moduli, valori predefiniti e validazione
Inventario
Definizioni Ansible riutilizzabili e plugin di rilevamento
Risorse e output Terraform per stack
Controllo degli accessi
Ruoli di progetto, ruoli personalizzati in Enterprise
Ruoli amministratore e utente, accesso ai moduli per organizzazione
Credenziali
Key Store e archivi di segreti esterni
Credenziali cloud, integrazione Vault facoltativa
Licenza
Community con licenza MIT, Pro ed Enterprise commerciali
Open source con licenza MPL 2.0
Gaia mantiene insieme un modulo approvato e le sue istanze separate di stack, con archiviazione dello stato Terraform integrata nel progetto open source. Semaphore UI prepara operazioni intorno agli strumenti e alle configurazioni esistenti del team. Un job di provisioning può quindi condividere l’interfaccia con playbook Ansible e job di manutenzione usati per tutta la vita dell’ambiente.
Questo ambito più ampio non richiede che ogni job diventi un workflow. Un collega può avviare autonomamente un job predisposto di backup o riavvio del servizio, mentre gli ingegneri collegano provisioning e configurazione quando la procedura richiede entrambi.
Confronto delle funzionalità
Input, inventari e credenziali riutilizzabili consentono ai colleghi di eseguire un’operazione senza ricostruirne la configurazione. Le impostazioni di esecuzione determinano dove viene eseguita, mentre pianificazioni, workflow e risultati registrati supportano il lavoro successivo al provisioning.
Installazione e configurazione
Un servizio di automazione condiviso può essere eseguito su un server esistente o all’interno di una piattaforma container. Applicazione e runtime dei job sono scelte di deployment separate.
SupportatoParzialmente supportatoNon supportato
Criteri
Semaphore UI
Gaia
Installazione e configurazione: Gaia e Semaphore UI
Criteri
Semaphore UI
Gaia
Binario nativo autonomo
Sì
NoRichiede un runtime Java
Pacchetti Linux nativi
Sì
NoDistribuzione dell’applicazione Java
Distribuzione Docker
Sì
SìServizi Docker Compose
Distribuzione Kubernetes
Sì
Sì
Gaia separa applicazione web Java, database MongoDB e runner di esecuzione. Il runner avvia Terraform in container Docker o pod Kubernetes, con un limite configurabile di job paralleli. Docker Compose riunisce questi servizi, mentre un chart Helm sperimentale offre un’opzione di installazione Kubernetes.
Semaphore UI viene eseguito come binario o pacchetto nativo, oltre che in Docker o Kubernetes. Un team che sposta l’automazione ordinaria dai portatili degli ingegneri può iniziare su un server esistente e usare lo stesso servizio per provisioning Terraform e manutenzione Ansible. La modalità di esecuzione selezionata determina se servono container per i job.
Strumenti di automazione
Provisioning, configurazione degli host e manutenzione dei servizi usano strumenti diversi. I template diretti consentono al team di eseguire queste procedure autonomamente, mentre i provisioner Terraform associano comandi al ciclo di vita di una risorsa.
Gaia esegue i moduli Terraform attraverso una sequenza generata di comandi Terraform. I provisioner Terraform possono chiamare Ansible o programmi da riga di comando quando l’immagine del runner o la destinazione remota fornisce gli strumenti necessari. Questo può configurare una risorsa appena creata, ma il comando rimane associato a un’esecuzione Terraform anziché diventare un’operazione Gaia indipendente. La costruzione standard dei comandi non offre un template OpenTofu o Terragrunt separato.
Semaphore UI ha template diretti per Ansible, Terraform/OpenTofu, Terragrunt, Bash, PowerShell e Python. Un team può creare infrastruttura con OpenTofu, configurare pacchetti con Ansible ed eseguire una verifica di disponibilità in Python. In seguito, la configurazione Ansible o l’operazione di manutenzione PowerShell può essere eseguita autonomamente, senza avviare un altro ciclo Terraform. Il backend dello stato integrato in Pro mantiene inoltre stato Terraform/OpenTofu e cronologia accanto a questi job.
Configurazione delle operazioni e input
Un autore prepara la configurazione una volta, affinché i colleghi possano richiedere un’operazione ripetibile. Gaia salva un modulo e le relative istanze di stack, mentre Semaphore UI salva template riutilizzabili per provisioning e manutenzione.
SupportatoParzialmente supportatoNon supportato
Criteri
Semaphore UI
Gaia
Configurazione delle operazioni e input: Gaia e Semaphore UI
Criteri
Semaphore UI
Gaia
Configurazione dell’operazione salvata
SìTask Template
SìModuli e stack
Moduli di input
Sì
Sì
Configurazione e riutilizzo delle variabili
SìGruppi con nome condivisi tra template
SìValori predefiniti del modulo e valori per stack
Validazione degli input
SìCampi obbligatori, controlli sui numeri interi e scelte
SìValori obbligatori ed espressioni regolari
L’autore di un modulo Gaia definisce repository sorgente, versione Terraform e schema delle variabili. Gli utenti creano stack dal modulo e forniscono valori e credenziali cloud appropriati al proprio ambiente. Lo stack diventa un’istanza persistente con stato e job propri, adatta a un catalogo di infrastrutture richieste indipendentemente. Gaia valida i valori obbligatori ed espressioni regolari configurabili. I questionari Semaphore UI validano campi obbligatori, numeri interi e scelte, senza una regola regex configurabile equivalente.
Semaphore UI chiama l’operazione salvata Task Template. Riunisce repository, configurazione dello strumento, variabili e gli eventuali inventari o credenziali necessari. I gruppi di variabili con nome riutilizzano impostazioni degli ambienti tra template, mentre i campi del questionario raccolgono input all’avvio. Ad esempio, un template di riavvio del servizio può offrire una scelta di servizio e ambiente invece di chiedere al collega di costruire un comando. Un template di provisioning può usare lo stesso modello per i parametri dell’ambiente.
Ciclo di vita Terraform
Un’interfaccia Terraform utile deve fare più che avviare un comando. Occorre una relazione ripetibile tra codice, input, stato e operazioni che gli utenti sono autorizzati a richiedere.
SupportatoParzialmente supportatoNon supportato
Criteri
Semaphore UI
Gaia
Ciclo di vita Terraform: Gaia e Semaphore UI
Criteri
Semaphore UI
Gaia
Terraform plan e apply
Sì
Sì
Istanze di ambiente separate
SìTemplate predisposti e configurazione dei workspace
SìStack creati da un modulo
Stato e credenziali specifici per ambiente
SìBackend, workspace e credenziali configurati
SìStato dello stack e credenziali cloud separati
Distruzione di un ambiente
SìOperazione destroy di Terraform/OpenTofu
SìJob di distruzione
Applicazione predefinita di un piano salvato in precedenza
No
No
Archiviazione dello state integrata
SìPro
Sì
Gaia esegue plan, apply e destroy sul modulo, sugli input e sulle credenziali cloud configurati nello stack. Il backend integrato conserva lo stato dello stack, mentre la pagina dello stack raccoglie output e cronologia dei job. Ambienti di test separati possono quindi mantenere stato e registri di esecuzione indipendenti anche quando derivano dallo stesso modulo.
Semaphore UI usa un Task Template per selezionare repository, workspace e configurazione Terraform/OpenTofu. I gruppi di variabili riutilizzano impostazioni tra job correlati e i questionari raccolgono input all’avvio. Un ingegnere può preparare un’operazione di provisioning dell’ambiente una volta, quindi consentire ai colleghi di richiederla tramite quella configurazione salvata. Ogni ambiente necessita anche di variabili, credenziali e stato del backend propri. Gaia li rappresenta come istanze separate di stack. In Semaphore UI il team prepara la corrispondente configurazione di template, workspace e backend. L’isolamento dei workspace dipende dal backend, quindi selezionare un workspace non separa da solo lo stato per qualsiasi backend. Terragrunt e OpenTofu sono opzioni dirette dei template accanto a Terraform.
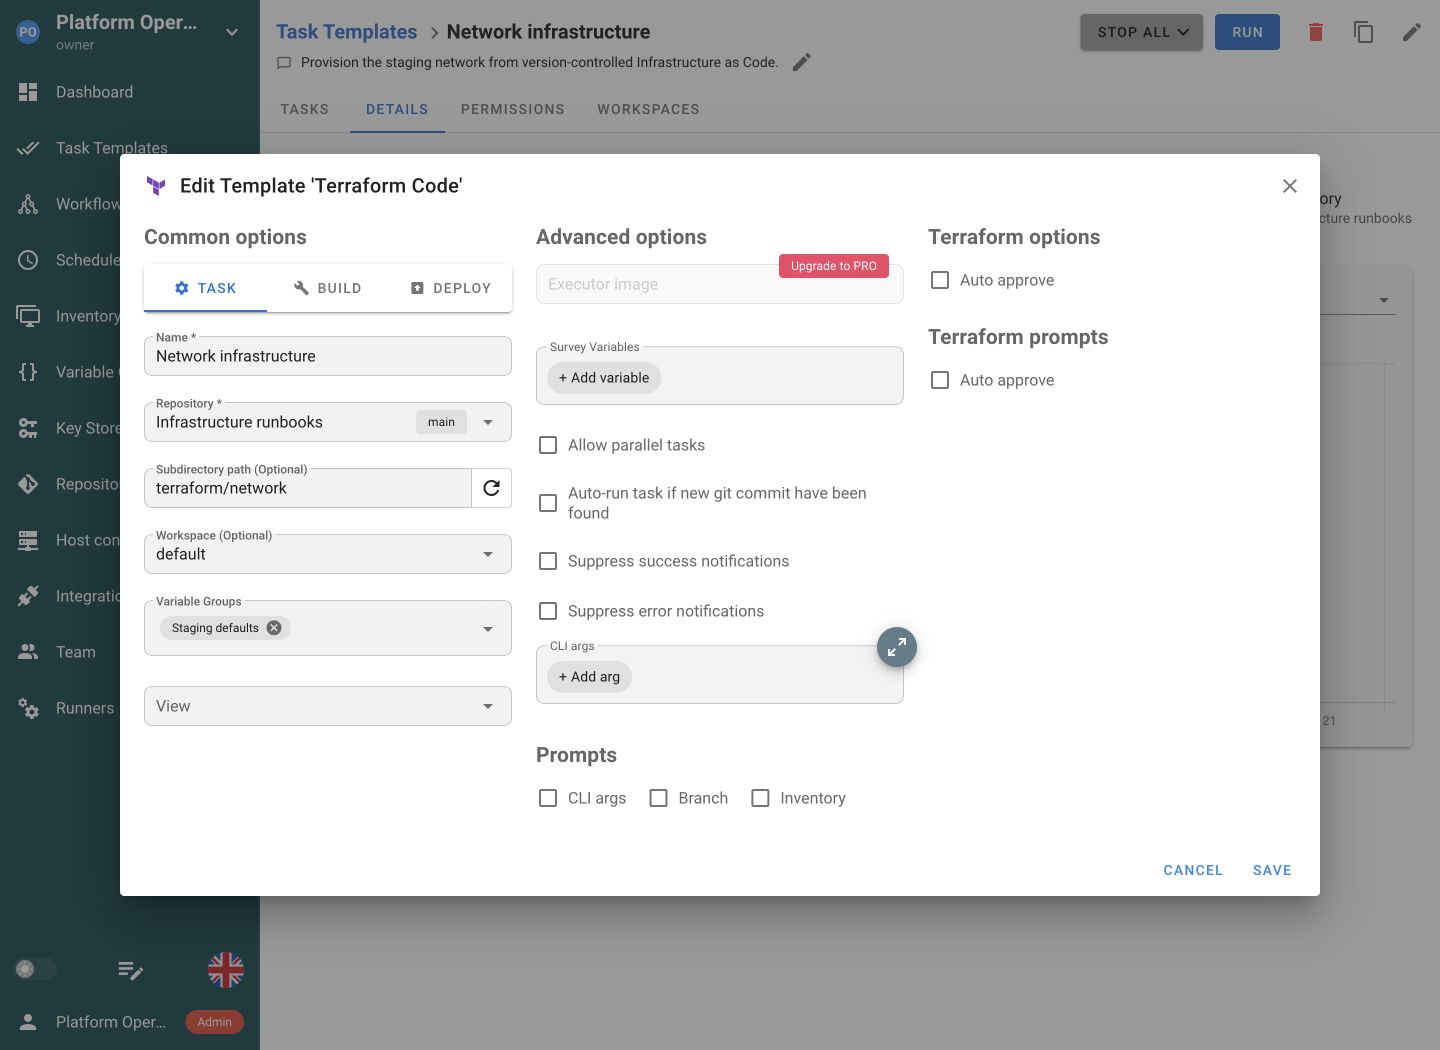
Semaphore UI. Un template Terraform riunisce codice sorgente, workspace e variabili riutilizzabili in un’unica operazione predisposta.
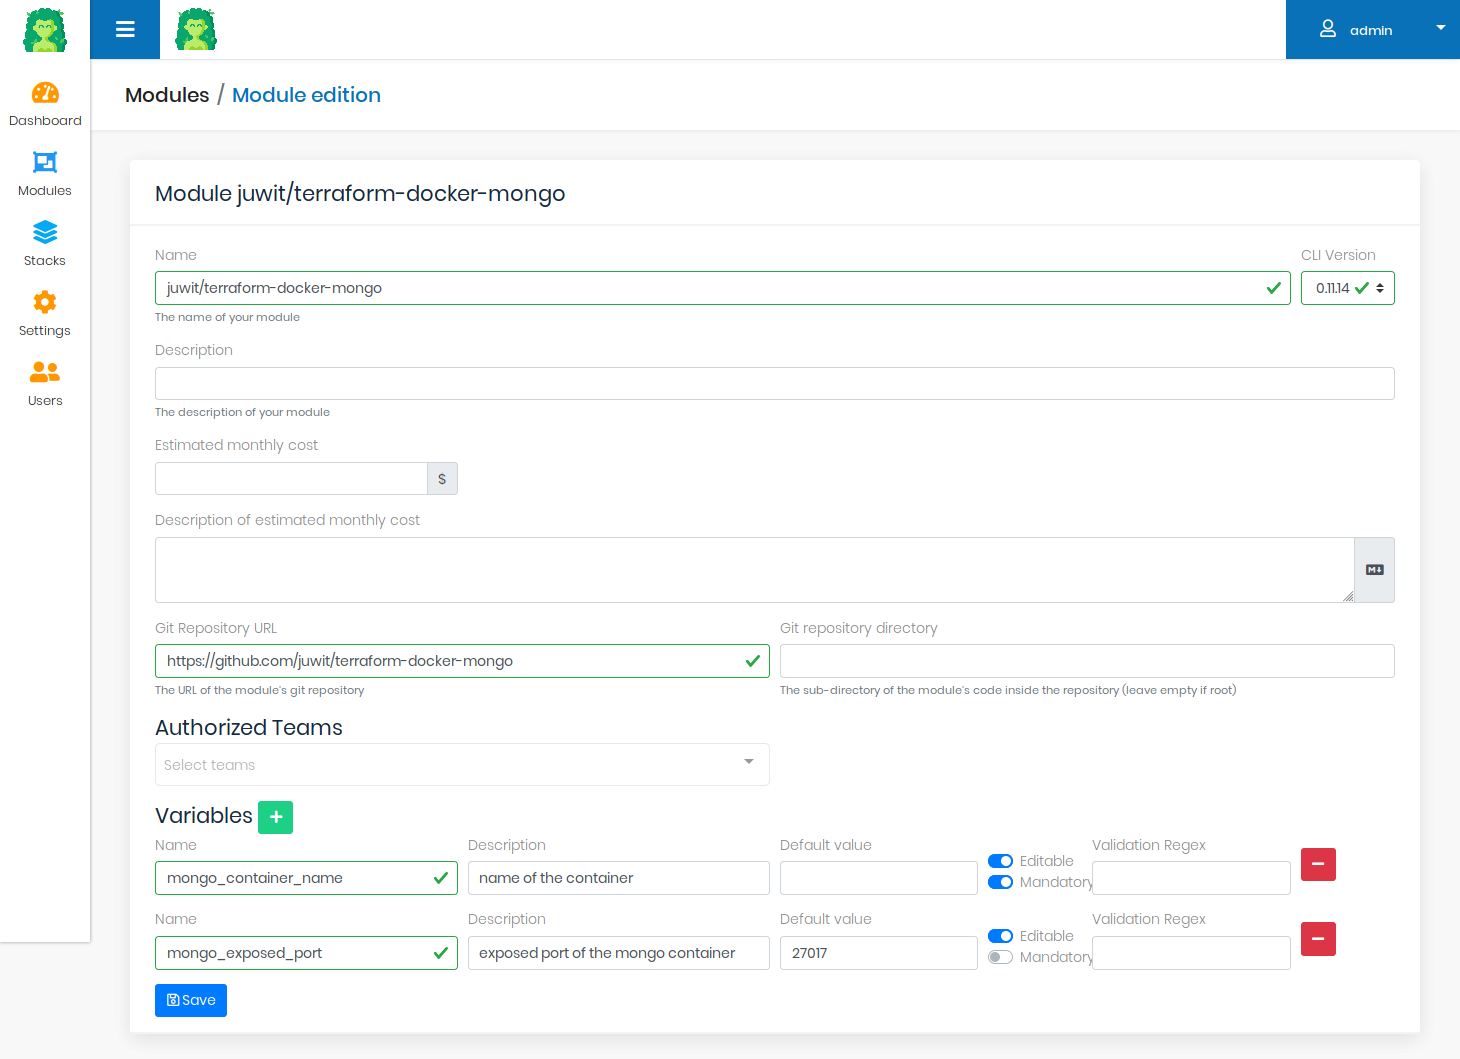
Gaia. Un modulo definisce repository, team autorizzati e validazione degli input. Esempio ufficiale del progetto. Fonte
Lo stato è una parte separata di questa configurazione. Gaia include un backend dello stato per ogni stack senza licenza commerciale. Semaphore UI usa il backend configurato per il codice Terraform/OpenTofu e Pro offre anche un backend HTTP dello stato integrato con cronologia e gestione nell’interfaccia. Mantenere questo backend in Semaphore UI colloca lo stato condiviso accanto ai job che lo modificano, anziché aggiungere un altro servizio di stato.
Nessuno dei prodotti applica per impostazione predefinita un file di piano salvato in precedenza. Gaia 2.4.0 mostra il risultato della pianificazione, ma il comando apply non usa il file di piano salvato. Anche l’esecuzione predefinita di Semaphore UI esegue plan e apply separatamente. Se l’approvazione deve coprire la modifica esatta proposta, la procedura richiede archiviazione e riutilizzo espliciti del piano.
Inventario
Un job di applicazione delle patch o verifica dei certificati richiede un modo ripetibile per selezionare gli host. Gli inventari Ansible servono a questo scopo, mentre lo stato Terraform descrive le risorse gestite da uno stack.
SupportatoParzialmente supportatoNon supportato
Criteri
Semaphore UI
Gaia
Inventario: Gaia e Semaphore UI
Criteri
Semaphore UI
Gaia
Inventari Ansible riutilizzabili
SìDefinizioni nell’interfaccia o file in Git
NoNessuna risorsa inventario
Rilevamento dinamico degli host
SìPlugin di inventario Ansible
ParzialeInventario generato o Ansible chiamato da Terraform
Gaia conserva risorse e output Terraform con ogni stack. Un output Terraform può fornire l’indirizzo host necessario a un provisioner o a un altro sistema, ma non crea una risorsa inventario Ansible nell’interfaccia Gaia. Ansible invocato tramite un provisioner deve ricevere o generare l’inventario come parte di quella automazione.
Semaphore UI conserva gli inventari Ansible come risorse di progetto riutilizzabili. I team possono modificare una definizione statica, usare un file da Git o lasciare che i plugin di inventario Ansible rilevino gli host durante l’esecuzione di un job. Lo stesso inventario può servire deployment, applicazione delle patch e verifiche dei certificati. È particolarmente utile quando il provisioning è solo l’inizio del lavoro e gli operatori tornano su un parco macchine esistente per tutta la sua vita.
Esecuzione
Le impostazioni di esecuzione decidono quale macchina raggiunge le destinazioni e quali dipendenze fornisce. Entrambe le piattaforme possono eseguire all’interno di infrastrutture private, con opzioni diverse per i job senza container.
SupportatoParzialmente supportatoNon supportato
Criteri
Semaphore UI
Gaia
Esecuzione: Gaia e Semaphore UI
Criteri
Semaphore UI
Gaia
Job senza container
Sì
NoIl runner dei job Terraform richiede Docker o Kubernetes
Esecuzione remota
SìRunner
SìGaia Runner separato
Esecuzione dei job in Docker
SìPro
Sì
Pod di job Kubernetes
SìEnterprise
Sì
Gaia separa l’applicazione dal runner. Il runner richiede i passaggi Terraform in attesa e li esegue in container Docker o pod Kubernetes, con concorrenza configurabile. Può essere eseguito vicino a infrastrutture private purché raggiunga l’API Gaia e i servizi usati dal modulo. L’immagine selezionata fornisce Terraform e gli eventuali programmi aggiuntivi richiesti dai provisioner.
Semaphore UI può eseguire job sul proprio server applicativo o su runner collocati vicino alle destinazioni. Questo consente a una piccola installazione di iniziare senza una piattaforma container e a una più grande di raggiungere reti separate attraverso runner. Pro aggiunge runner di progetto ed esecuzione dei job in Docker, mentre Enterprise aggiunge pod Kubernetes per i job. Installare l’applicazione web in Docker ed eseguire ogni job nel proprio container rimangono scelte separate.
Pianificazione
La pianificazione conta quando i job infrastrutturali devono essere eseguiti a un’ora scelta o ripetersi senza avvio manuale. Semaphore UI pianifica direttamente i template predisposti. Gaia richiede uno scheduler esterno per coordinare i job degli stack Terraform. Il modello più ampio delle attività di Semaphore UI consente inoltre alla stessa interfaccia di pianificazione di coprire backup, applicazione delle patch e verifiche dei certificati indipendenti.
SupportatoParzialmente supportatoNon supportato
Criteri
Semaphore UI
Gaia
Pianificazione: Gaia e Semaphore UI
Criteri
Semaphore UI
Gaia
Pianificazioni cron
Sì
ParzialeScheduler esterno che chiama l’API dei job
Esecuzioni pianificate una tantum
Sì
ParzialeScheduler esterno che chiama l’API dei job
Semaphore UI salva pianificazioni cron e una tantum associate ai template predisposti. Un backup notturno, una verifica ricorrente dei certificati o un job di applicazione delle patch può riutilizzare inventario, credenziali e impostazioni di avvio selezionati dall’autore. Esecuzioni manuali e pianificate compaiono nella stessa cronologia.
Gaia 2.4.0 non include un’interfaccia di pianificazione. Uno scheduler esterno può creare un job RUN o DESTROY tramite POST /api/stacks/{id}/{jobType}, quindi avviarne il piano tramite POST /api/jobs/{jobId}/plan. Applicare la modifica richiede una POST separata a /api/jobs/{jobId}/apply dopo la conclusione del piano. Uno scheduler deve gestire questo ciclo e verificare il risultato finale del job, senza considerare la creazione di un ID job come un’esecuzione completata.
Workflow
Una procedura completa per un ambiente può creare l’infrastruttura, configurare gli host e verificare un servizio. Gaia gestisce le fasi plan/apply di un job dello stack, mentre Semaphore UI collega operazioni separate e i loro risultati.
SupportatoParzialmente supportatoNon supportato
Criteri
Semaphore UI
Gaia
Workflow: Gaia e Semaphore UI
Criteri
Semaphore UI
Gaia
Workflow visuali tra strumenti
Sì
NoNessun editor di workflow con più strumenti
Passaggi di approvazione
Sì
ParzialeConferma tra Terraform plan e apply
Passaggio di valori tra operazioni
Sì
ParzialeOutput dello stack tramite codice o integrazione API
Gaia guida uno stack attraverso pianificazione e applicazione. L’interfaccia offre una conferma separata dopo il piano, anche per la distruzione di uno stack. I provisioner Terraform possono eseguire ulteriori azioni all’interno di quel ciclo e un sistema esterno può coordinare più job tramite l’API. Gaia non offre un grafo visuale di operazioni Ansible, Terraform e script riutilizzabili indipendentemente.
Semaphore UI collega template salvati tramite un workflow visuale, con approvazioni e percorsi di successo ed errore. Un rollout può creare infrastruttura, attendere l’approvazione, configurare host ed eseguire una verifica, mentre ogni template resta disponibile per la manutenzione successiva. I valori raccolti possono passare tra i passaggi usando l’esecutore locale sul server o su un runner. File generati e piani Terraform salvati richiedono comunque archiviazione accessibile o trasferimento esplicito. Nessuno dei prodotti applica un piano Terraform salvato in precedenza per impostazione predefinita.
Controllo degli accessi
Condividere un modulo di provisioning e delegare un riavvio predisposto del servizio richiedono confini diversi. Le impostazioni di accesso dovrebbero consentire all’autore di preparare un’operazione e concedere ai colleghi le autorizzazioni necessarie per usarla.
SupportatoParzialmente supportatoNon supportato
Criteri
Semaphore UI
Gaia
Controllo degli accessi: Gaia e Semaphore UI
Criteri
Semaphore UI
Gaia
Accesso basato sui ruoli
SìRuoli di progetto
SìRuoli e organizzazioni dei moduli
Ruoli personalizzati
SìEnterprise
NoRuoli applicativi fissi
Autenticazione esterna
SìProLDAP e OIDC
SìOAuth2 GitHub e GitLab, LDAP
Gaia usa organizzazioni per condividere moduli, con ruoli amministratore e utente. Un autore può rendere disponibile al team una definizione Terraform approvata, mentre gli utenti forniscono la configurazione dei propri stack. Le integrazioni GitHub e GitLab combinano accesso OAuth2 e importazione dei repository, ed è supportato anche LDAP.
Semaphore UI Community organizza l’automazione condivisa all’interno di progetti. I ruoli di progetto controllano chi può visualizzare, eseguire o modificare l’automazione al loro interno. I colleghi con autorizzazione di esecuzione possono avviare un deployment, un backup o un job di manutenzione e consultarne il risultato. L’ingegnere prepara l’operazione, mentre il collega usa la configurazione salvata e gli input di avvio.
Enterprise aggiunge ruoli personalizzati e autorizzazioni di esecuzione a livello di template quando l’accesso deve essere limitato a operazioni selezionate. Ad esempio, un team può delegare un template di riavvio del servizio senza concedere all’operatore diritti generali di modifica del progetto. Questo confine deriva insieme dalle autorizzazioni del ruolo e dalla configurazione dell’operazione, non dal solo questionario. Pro aggiunge accesso LDAP e OIDC per i team che usano un provider di identità centrale. Semaphore UI Pro aggiunge anche autenticazione a due fattori TOTP per gli account locali.
Segreti
Le credenziali cloud per il provisioning e le credenziali SSH usate per configurare un host sono risorse separate. Un servizio condiviso dovrebbe riutilizzarle senza chiedere all’operatore di incollare un segreto a ogni esecuzione.
SupportatoParzialmente supportatoNon supportato
Criteri
Semaphore UI
Gaia
Segreti: Gaia e Semaphore UI
Criteri
Semaphore UI
Gaia
Credenziali archiviate
SìChiavi SSH e password
SìOggetti credenziali cloud
HashiCorp Vault
SìProRecupero dei segreti
SìCrittografia Transit e credenziali AWS dinamiche
Recupero OpenBao integrato
SìPro
No
Recupero AWS Secrets Manager integrato
SìEnterprise
No
Recupero Azure Key Vault integrato
SìEnterprise
No
Recupero Devolutions Server integrato
SìEnterprise
No
Recupero CyberArk integrato
SìEnterpriseAPI REST PVWA
No
Gaia fornisce credenziali cloud per AWS, Google Cloud e Azure. L’integrazione Vault facoltativa usa il motore Transit per la crittografia e può richiedere credenziali AWS dinamiche a un motore di segreti Vault. Queste credenziali supportano il ciclo di vita degli stack Terraform.
Il Key Store di Semaphore UI supporta le credenziali usate nelle procedure del team, incluse chiavi SSH e password per gli host Ansible. Un’operazione predisposta fa riferimento alle voci salvate invece di richiedere all’operatore di incollare credenziali a ogni avvio. Pro aggiunge recupero dei segreti da HashiCorp Vault e OpenBao, mentre Enterprise aggiunge integrazioni AWS Secrets Manager, Azure Key Vault e Devolutions Server, oltre a CyberArk tramite l’API PVWA.
Ad esempio, un ambiente può usare credenziali cloud per il provisioning e una chiave SSH per la successiva configurazione Ansible. Rimangono credenziali separate associate all’operazione pertinente. Entrambe le piattaforme possono lavorare con Vault, ma crittografia e credenziali dinamiche di Gaia differiscono dal recupero di un segreto salvato per un job. I tipi di credenziali integrati di Gaia non includono connettori per gli altri archivi di segreti elencati sopra. Il codice Terraform può recuperare segreti tramite proprie fonti dati o comandi esterni, con tale recupero configurato e mantenuto nell’automazione anziché nell’interfaccia delle credenziali di Gaia.
Log e audit
Dopo l’esecuzione di un job, gli operatori necessitano del risultato e di un contesto sufficiente per indagare eventuali errori. La cronologia degli stack Terraform e i risultati degli host Ansible rispondono a domande diverse sullo stesso ambiente.
SupportatoParzialmente supportatoNon supportato
Criteri
Semaphore UI
Gaia
Log e audit: Gaia e Semaphore UI
Criteri
Semaphore UI
Gaia
Cronologia di esecuzione e log
Sì
Sì
Autore dell’esecuzione e timestamp
Sì
Sì
Report Ansible integrato di host e attività
SìPro
NoOutput Terraform plan/apply
Interfaccia di audit amministrativo
SìAccessi e azioni registrate
NoCronologia dei job, nessuna interfaccia di audit amministrativo
Gaia registra utente, stato, tempi e passaggi plan/apply di un job dello stack. Questa cronologia aiuta il team a esaminare le modifiche di provisioning di un ambiente e indagare l’output Terraform. È un registro delle operazioni sugli stack, non un’interfaccia di report degli host Ansible o di audit amministrativo.
Semaphore UI mantiene la cronologia delle attività per gli strumenti supportati. I riepiloghi Ansible Pro aggiungono risultati di host e attività, aiutando l’operatore a identificare quali server hanno fallito l’applicazione di una patch o una verifica dei certificati. Il log di audit registra accessi e azioni amministrative supportate separatamente dall’output delle attività. Un team che esegue provisioning e manutenzione degli host può quindi indagare queste operazioni nello stesso servizio, senza considerare lo stato Terraform come un report di ogni azione su un server. Pro aggiunge filtri ed esportazione dell’audit, inclusa consegna a Syslog e Splunk HEC per la pipeline SIEM del team.
Integrazioni e lavoro assistito dall’IA
Una pipeline o un servizio esistente può richiedere automazione predisposta tramite un’API. Le integrazioni con i repository portano il codice nel servizio, mentre una connessione basata su eventi richiede anche un modo affidabile per seguire il risultato.
SupportatoParzialmente supportatoNon supportato
Criteri
Semaphore UI
Gaia
Integrazioni e lavoro assistito dall’IA: Gaia e Semaphore UI
Criteri
Semaphore UI
Gaia
REST API
Sì
Sì
Repository Git
Sì
SìImportazione di moduli da GitHub e GitLab
Webhook di automazione in ingresso
SìCorrispondenza delle richieste ed estrazione degli input
ParzialeRicevitore esterno che chiama l’API dei job
Gaia importa moduli da GitHub o GitLab ed espone API per stack, job e relativi risultati. Una pipeline CI o un servizio esterno di richieste può creare un job dello stack, avviare la pianificazione e decidere quando applicarlo. Una configurazione basata su webhook richiede un adattatore che esegua queste chiamate e ne segua l’esito. Semaphore UI offre un’API REST e webhook di integrazione in ingresso che riconoscono le richieste e ne associano i valori agli input delle attività predisposte.
Per un team che mantiene il catalogo Terraform di Gaia, un’integrazione API può attivare un template Semaphore UI di configurazione Ansible o manutenzione dopo il completamento del provisioning. Semaphore UI gestisce quindi inventario, credenziali e registro di esecuzione di quell’operazione. È una connessione implementata dal team, non un’integrazione Gaia-Semaphore nativa. Entrambi i progetti espongono inoltre documentazione e codice sorgente consultabili da un assistente di programmazione per preparare la connessione o indagare configurazione e output dei job.
Licenze e supporto
Gaia e Semaphore UI hanno entrambi edizioni open source gratuite e self-hosted. Il loro ambito differisce già prima di considerare funzionalità a pagamento, da un catalogo di moduli Terraform a un servizio per più strumenti di automazione. Funzionalità commerciali e supporto sono una parte distinta della decisione.
Opzioni open source e commerciali
Gaia ha licenza MPL-2.0 e include il proprio backend dello stato degli stack Terraform. Semaphore UI Community ha licenza MIT e copre template, workflow, pianificazioni, ruoli di progetto e cronologia di esecuzione per gli strumenti supportati. Pro aggiunge backend dello stato integrato, runner di progetto, esecuzione delle attività in Docker e integrazioni con archivi di segreti esterni. Enterprise aggiunge controlli più specifici su accesso, esecuzione e disponibilità.
Per un team che necessita sia di provisioning Terraform sia di operazioni Ansible ricorrenti, queste funzionalità Community offrono già un servizio di automazione condiviso. La necessità di Pro o Enterprise dipende dai requisiti relativi a stato, accesso ed esecuzione, non dalla semplice presenza di più strumenti.
Manutenzione e supporto
L’ultima release pubblicata di Gaia è la 2.4.0, datata 12 agosto 2022, e il branch main del repository applicativo punta allo stesso commit, secondo la verifica del 21 ottobre 2026. Un team che la adotta deve valutare le dipendenze attuali e mantenere le modifiche di cui necessita.
Semaphore UI continua a pubblicare release e offre supporto del fornitore nella stessa famiglia di prodotti. L’assistenza Community è fornita secondo disponibilità, Pro include supporto del fornitore in orario lavorativo ed Enterprise offre opzioni di supporto personalizzate. Un team può iniziare con job condivisi in Community e ottenere funzionalità commerciali o supporto con l’aumentare delle esigenze operative.
Come scegliere
Partite da come il team desidera richiedere e gestire l’infrastruttura. Gaia organizza il provisioning intorno a un catalogo di moduli e istanze separate di stack. Semaphore UI lo organizza intorno a template Terraform/OpenTofu riutilizzabili, variabili e impostazioni di esecuzione, con pianificazioni e workflow per la procedura più ampia. Entrambi possono servire il provisioning. La scelta dipende dal modello operativo e dalla necessità di supportare anche altre automazioni nella stessa interfaccia.
Quando scegliere Gaia
Gaia è una scelta mirata quando il requisito è pubblicare moduli Terraform approvati e consentire agli utenti di creare le proprie istanze di stack.
Le istanze separate di stack sono il servizio principale. Ogni ambiente richiesto necessita di input, credenziali, stato e cronologia plan/apply/destroy propri, mentre configurazione e manutenzione sono gestite altrove.
L’archiviazione dello stato inclusa è importante. Volete catalogo dei moduli e backend dello stato Terraform in un unico prodotto open source e il team può assumersi la manutenzione di applicazione e runner.
Quando scegliere Semaphore UI
Scegliete Semaphore UI quando volete operazioni Terraform/OpenTofu riutilizzabili con esecuzione flessibile e opzioni di supporto commerciale, oppure quando il provisioning deve collegarsi ad Ansible, Bash, PowerShell e Python.
Volete possibilità di scelta per deployment e supporto. Iniziate su un server esistente con un binario o pacchetto nativo, aggiungete esecuzione remota dove serve e ottenete funzionalità Pro o Enterprise e supporto del fornitore nella stessa famiglia di prodotti.
Il lavoro Ansible prosegue dopo il provisioning. Lo stesso servizio deve configurare host ed eseguire applicazione delle patch, verifiche dei certificati o backup usando inventari, credenziali e playbook esistenti.
Il codice IaC definisce già gli ambienti che gestite. Preparate template Terraform/OpenTofu o Terragrunt con variabili, credenziali e configurazione dello stato necessarie, quindi consentite ai colleghi di eseguire o pianificare queste operazioni. Si adatta a un team che vuole esecuzione condivisa di configurazioni esistenti senza organizzare il servizio intorno a un catalogo di moduli e istanze di stack richieste separatamente.
La vostra procedura combina più strumenti. Il provisioning Terraform/OpenTofu o Terragrunt può proseguire con configurazione Ansible, operazioni Bash o PowerShell e verifiche Python tramite template e workflow riutilizzabili.
Domande frequenti
I colleghi possono creare ambienti separati da una sola configurazione?
Gaia pubblica un modulo Terraform una volta e permette agli utenti di creare stack separati con input, credenziali e stato propri. Semaphore UI usa template, input dei questionari, gruppi di variabili e workspace Terraform/OpenTofu. Quando preparate una richiesta di ambiente in Semaphore UI, assegnate a ogni ambiente il workspace appropriato e la relativa configurazione dello stato del backend.
Quale backend dello stato useremmo con Semaphore UI?
Semaphore UI può mantenere il backend già configurato nel codice Terraform/OpenTofu. Pro offre anche un backend HTTP integrato con cronologia e gestione nell’interfaccia. Gaia include il backend dello stato degli stack nel prodotto open source. Spostare l’interfaccia di avvio richiede di preservare la relazione tra ogni ambiente, la sua configurazione e il suo stato.
L’esecuzione può rimanere in un ambiente privato?
Sì. Gaia Runner è separato dall’applicazione web ed esegue Terraform in container Docker o pod Kubernetes. Semaphore UI esegue le attività sul proprio server o su runner separati, con esecuzione Docker per attività facoltativa in Pro ed esecuzione Kubernetes in Enterprise. La macchina di esecuzione deve accedere all’infrastruttura di destinazione e ai servizi necessari.
Il provisioning può proseguire con configurazione e manutenzione Ansible?
Sì, in Semaphore UI. Un workflow può collegare provisioning Terraform/OpenTofu, configurazione Ansible e un’attività di verifica. I singoli template rimangono disponibili anche per backup, aggiornamenti o operazioni sui servizi successivi e le pianificazioni possono ripetere la manutenzione. Il ciclo integrato di Gaia si concentra su Terraform plan, apply e destroy, con le operazioni successive gestite da altri sistemi.
Possiamo trasferire direttamente un catalogo di moduli Gaia in Semaphore UI?
Il codice Terraform sottostante può essere riutilizzato, ma il catalogo di moduli e stack di Gaia è un modello diverso da template e workspace Semaphore UI. Associate all’operazione predisposta input, riferimenti alle credenziali, stato del backend e dipendenze di esecuzione di ogni ambiente.
Confronto a cura del team Semaphore UI, basato sulla documentazione, i repository e le informazioni sui prodotti elencati sopra. Le date di consultazione sono indicate per ciascuna fonte.
Collegamenti utili
Valutate le operazioni già eseguite dal vostro team e i controlli di cui ha bisogno.

 15 min di lettura