Piattaforma di gestione IaC: Semaphore UI e Spacelift

Denis GukovFondatore e CTO presso Semaphore UI
18 min di lettura

Spacelift e Semaphore UI eseguono entrambi Ansible e Infrastructure as Code (IaC). Spacelift Deploy gestisce stack infrastrutturali e modifiche controllate da politiche, mentre Flows collega servizi attraverso automazioni visive. Semaphore UI riunisce operazioni Ansible, provisioning Terraform/OpenTofu e manutenzione ricorrente in un’interfaccia self-hosted. Il confronto copre la documentazione Spacelift al 21 ottobre 2026 e Semaphore UI 2.20.0.

Discuti questo articolo con l’IA

Panoramica

Un nuovo ambiente richiede più di un Terraform apply riuscito. Qualcuno deve configurarne gli host, distribuire i servizi e mantenerli operativi con patch, rinnovi dei certificati e backup. Quando queste procedure diventano lavoro condiviso, il team ha bisogno di uno spazio per gestirne la configurazione, delegare l’esecuzione e vedere cosa è successo.

Spacelift Deploy collega i repository agli stack infrastrutturali. Ogni stack conserva configurazione e impostazioni di esecuzione, mentre politiche, revisioni e dipendenze coordinano le modifiche. Supporta Terraform/OpenTofu, Ansible, Terragrunt, Pulumi, CloudFormation e Kubernetes. Flows estende la piattaforma con un canvas visivo per eventi, integrazioni di servizi e azioni Deploy.

Semaphore UI parte da operazioni riutilizzabili. Un Task Template Ansible combina un playbook con inventario, credenziali, variabili e parametri di avvio. Template dedicati per Terraform/OpenTofu, Terragrunt, Bash, PowerShell e Python estendono lo stesso modello a provisioning e altre operazioni. I progetti conservano le risorse condivise, le pianificazioni ripetono i job e i workflow collegano i passaggi di una procedura più lunga.

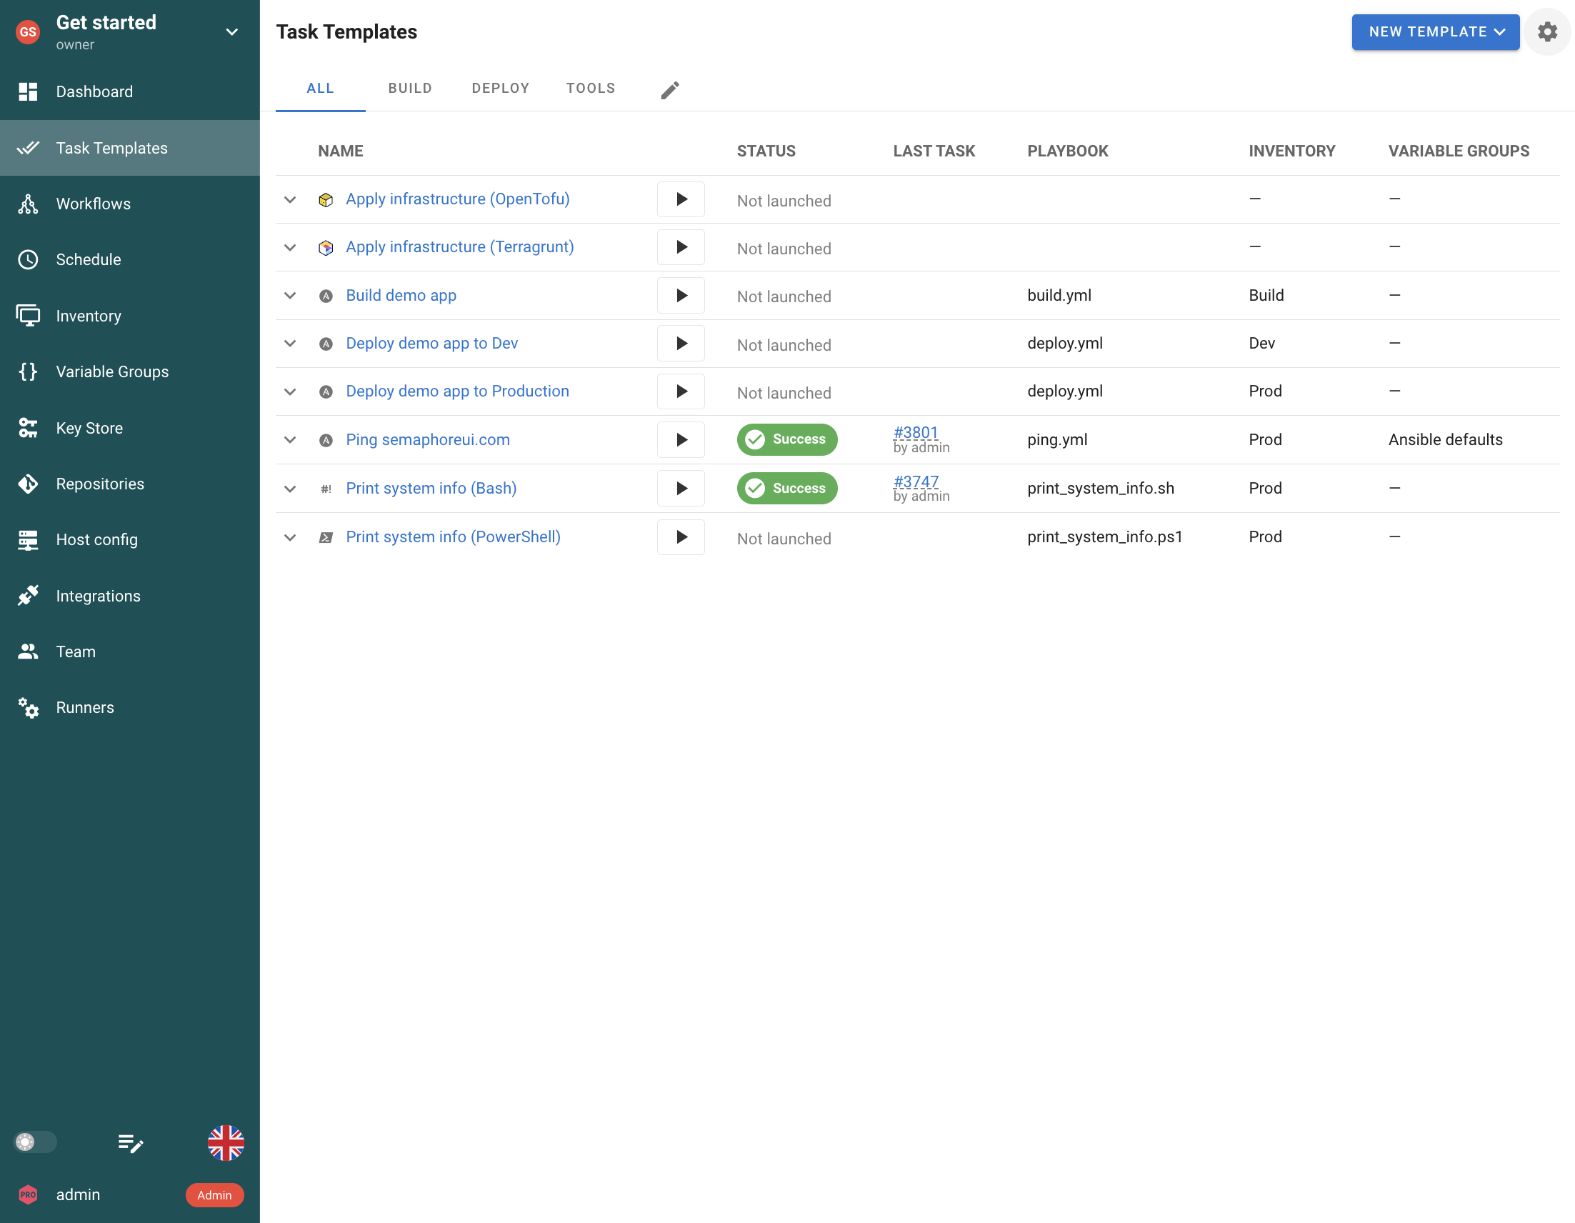
Task Template di Semaphore UI per diversi strumenti di automazione in un unico progetto.
Semaphore UI. Operazioni preparate per Ansible, Infrastructure as Code e riga di comando condividono l’elenco delle attività di un progetto.
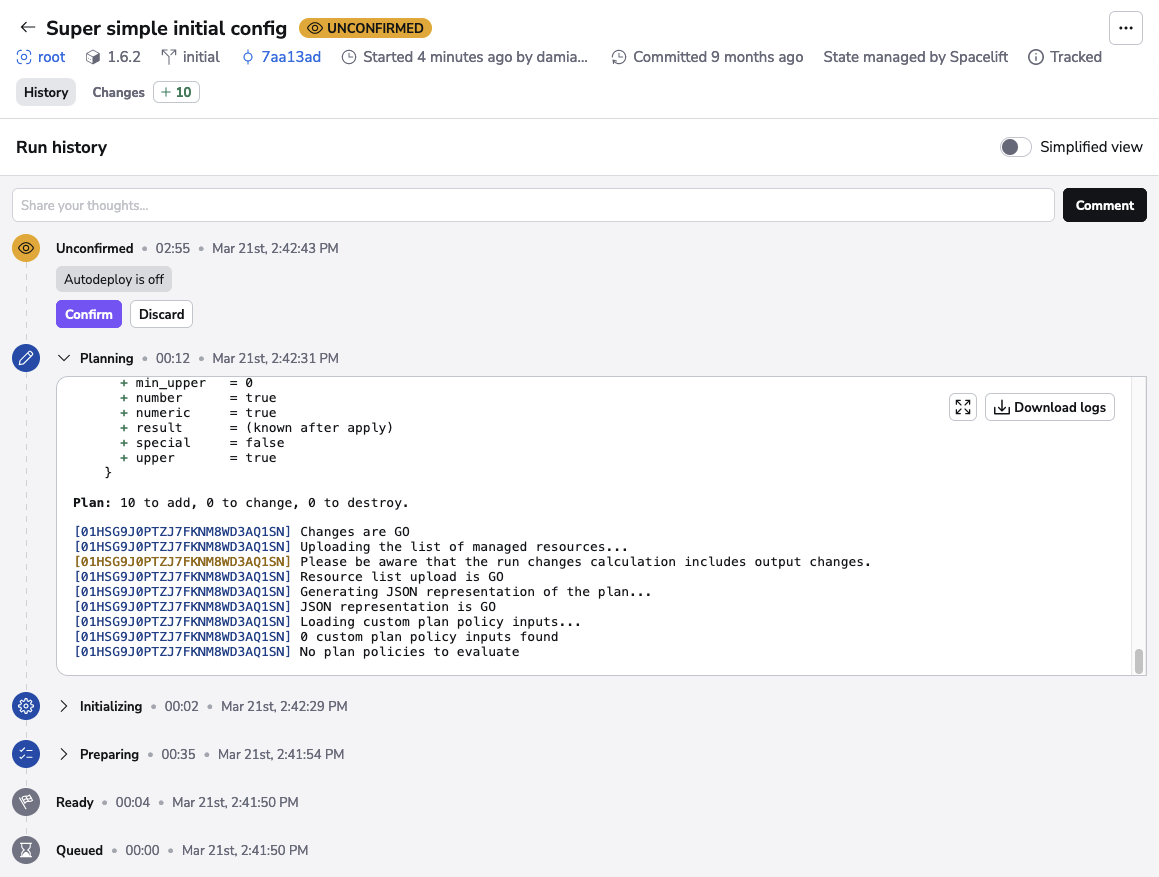
Esecuzione Spacelift in attesa della conferma di un piano Terraform.
Spacelift. Un’esecuzione infrastrutturale tracciata si ferma per conferma dopo la pianificazione. Esempio dalla documentazione ufficiale. Fonte

Confronto rapido

Entrambe le piattaforme possono creare infrastruttura e configurarla con Ansible. Differiscono nel modo in cui i team preparano un’operazione, ne condividono la configurazione, controllano le modifiche e ospitano il servizio.

Spacelift e Semaphore UI: caratteristiche principali
Criteri Semaphore UI Spacelift
Modello principale Progetti, template riutilizzabili e workflow Stack e politiche Deploy, automazioni visive Flows
Strumenti di automazione Template dedicati per Ansible, Terraform/OpenTofu, Terragrunt, Bash, PowerShell e Python Integrazioni native per Ansible, Terraform/OpenTofu, Terragrunt, Pulumi, CloudFormation e Kubernetes. Bash, PowerShell e Python tramite Tasks o strumenti dei workflow configurati
Hosting Binario, pacchetti, Docker o Kubernetes self-hosted SaaS, self-hosted commerciale e on-premises
Esecuzione Server o runner, container per attività opzionali Worker ospitati o pool di worker privati
Pianificazione Cron ed esecuzioni singole in Community Pianificazioni degli stack Deploy (Business+), blocchi di pianificazione Flows
Stato Terraform Backend HTTP integrato in Pro, backend esterni supportati State dello stack gestito o backend esterno
Controlli delle modifiche Impostazioni dei template, approvazioni dei workflow e codice di automazione Revisione dei piani, politiche di approvazione, OPA/Rego e rilevamento delle divergenze
Configurazione condivisa Gruppi di variabili, credenziali e inventari Context, variabili d’ambiente e integrazioni cloud
Controllo degli accessi Ruoli di progetto, permessi dei template in Enterprise Space, RBAC e permessi sulle risorse degli stack
Licenze e piani Community con licenza MIT, Pro ed Enterprise commerciali Servizio proprietario, piano gratuito e abbonamenti a pagamento

Un team orientato ad Ansible può mantenere inventario Git, playbook e procedure operative esistenti in Semaphore UI, poi fornire ai colleghi un modulo di avvio preparato. Il provisioning può usare la stessa interfaccia, con archiviazione dello state Pro quando serve un backend integrato. Spacelift applica un modello basato sugli stack sia a IaC sia ad Ansible, aggiungendo un processo condiviso per revisioni dell’infrastruttura e decisioni delle politiche. Flows coordina queste azioni con eventi e servizi esterni allo stack.

Questa distinzione resta utile dopo il deployment. Un backup o un controllo dei certificati può richiedere una configurazione salvata, una pianificazione e un risultato chiaro, mentre una modifica a una rete condivisa può richiedere anche valutazione delle politiche e revisione del piano esatto. La piattaforma dovrebbe adattarsi al lavoro delegato, anziché far seguire la stessa procedura a ogni operazione.

Confronto delle funzionalità

La sovrapposizione diventa più chiara seguendo un ambiente dal provisioning alla gestione quotidiana. Supporto degli strumenti e gestione dello state stabiliscono cosa può essere eseguito, mentre inventari, parametri di avvio, pianificazioni e accessi determinano come il team lo userà.

Installazione e configurazione

Un servizio di automazione deve raggiungere i sistemi che gestisce. La posizione dell’applicazione web e quella della macchina che esegue un job sono scelte distinte.

SupportatoParzialmente supportatoNon supportato
Installazione e configurazione: Spacelift e Semaphore UI
Criteri Semaphore UI Spacelift
Binario nativo autonomo Sì NoSaaS o servizi in container
Control plane self-hosted Sì SìEnterprise+
Edizione self-hosted gratuita SìCommunity con licenza MIT NoSelf-hosting commerciale
Esecuzione senza Kubernetes Sì SìDeploy SaaS o ECS, Flows self-hosted richiede EKS

Spacelift Deploy è disponibile come servizio ospitato, quindi un team può usarlo senza gestire il control plane. Enterprise+ offre opzioni completamente self-hosted, on-premises e per reti isolate, con metodi di installazione ECS e Kubernetes. Flows è un modulo collegato separatamente con le proprie impostazioni di accesso. La sua installazione self-hosted documentata richiede una licenza e attualmente usa AWS EKS.

Semaphore UI Community offre il servizio self-hosted senza costi di licenza. Un’installazione tramite binario, pacchetto nativo o Docker può usare un server esistente, mentre Kubernetes resta un’opzione. È utile quando il team vuole condividere job di provisioning e manutenzione senza acquistare un livello di piattaforma self-hosted o introdurre un cluster solo per l’automazione. Il team gestisce autonomamente applicazione e database.
Strumenti di automazione e state

I team spesso creano l’infrastruttura con uno strumento e configurano i sistemi risultanti con un altro. Il supporto diretto degli strumenti e un backend di state condiviso determinano quanta parte della procedura può restare in un solo servizio.

SupportatoParzialmente supportatoNon supportato
Strumenti di automazione e state: Spacelift e Semaphore UI
Criteri Semaphore UI Spacelift
Playbook Ansible Sì Sì
Terraform/OpenTofu Sì Sì
Terragrunt Sì Sì
Python SìTemplate dedicato SìTasks (a pagamento) o strumenti dei workflow configurati
PowerShell SìTemplate dedicato SìTasks (a pagamento) o strumenti dei workflow configurati
Bash SìTemplate dedicato SìTasks (a pagamento) o strumenti dei workflow configurati
Integrazione del ciclo di vita Pulumi ParzialeCLI personalizzata o automazione Ansible SìIntegrazione nativa degli stack, anteprima
Integrazione del ciclo di vita CloudFormation ParzialeCLI personalizzata o automazione Ansible SìIntegrazione nativa degli stack
Integrazione del ciclo di vita Kubernetes ParzialeCLI personalizzata o automazione Ansible SìIntegrazione nativa degli stack kubectl
Archiviazione dello state integrata SìPro Sì
Cronologia delle versioni dello state SìPro Sì

Spacelift tratta Ansible come un tipo di stack supportato insieme alle integrazioni IaC. Uno stack seleziona un playbook e normalmente esegue la modalità check di Ansible prima dell’esecuzione, con la possibilità di saltare quella fase. La vista di gestione della configurazione espone i risultati di host e attività. La gestione dello state Terraform/OpenTofu e le dipendenze degli stack estendono la stessa piattaforma a più tecnologie infrastrutturali. Pulumi ha il proprio ciclo preview/apply, attualmente indicato come integrazione in anteprima. Anche CloudFormation e Kubernetes dispongono di integrazioni native degli stack con revisione delle modifiche e politiche.

Semaphore UI offre template dedicati ad Ansible, Terraform/OpenTofu, Terragrunt, Bash, PowerShell e Python. L’automazione esistente può essere eseguita direttamente, con repository e impostazioni dello strumento salvati per l’avvio successivo. Un team può usare Ansible per configurare gli host senza descrivere ogni operazione Python o invocazione Terraform in un playbook aggiuntivo. I comandi Pulumi, CloudFormation e kubectl possono essere eseguiti tramite script personalizzati o automazione Ansible, ma Semaphore UI non offre i relativi cicli di vita dedicati degli stack. Il team fornisce comandi, dipendenze e procedura di revisione delle modifiche per questi strumenti.

Per un controllo di servizio PowerShell, Semaphore UI conserva un Task Template PowerShell con repository, variabili e parametri di avvio. Spacelift può eseguire quel comando tramite Tasks o uno strumento di workflow personalizzato nel runtime di uno stack, e Blueprints o Templates possono riutilizzare la configurazione dello stack. La differenza è la configurazione dedicata al linguaggio, non la possibilità di eseguire lo script.

Per il provisioning, un template Terraform/OpenTofu di Semaphore UI seleziona repository, workspace e gruppi di variabili riutilizzabili. Pro aggiunge un backend HTTP di state integrato, con cronologia delle versioni e gestione dall’interfaccia, così il team può conservare lo state condiviso accanto ai job che lo modificano. Resta possibile usare un backend esterno esistente. Anche Spacelift supporta il proprio backend di state gestito o un backend esterno, integrando lo state nel ciclo delle modifiche dello stack.

Configurazione e pianificazione

Un collega dovrebbe poter avviare un’operazione preparata senza ricostruirne repository, impostazioni e credenziali. Definizioni salvate e parametri di avvio determinano quanta preparazione può essere riutilizzata.

SupportatoParzialmente supportatoNon supportato
Configurazione e pianificazione: Spacelift e Semaphore UI
Criteri Semaphore UI Spacelift
Definizioni di automazione salvate SìTask Template per ogni strumento SìStack Deploy e definizioni Flows
Variabili e configurazione riutilizzabili SìGruppi di variabili SìContext
Moduli di input preparati SìSurvey dei Task Template SìBusiness+Infrastructure Templates
Automazione pianificata Sì SìDeploy con Business+ e worker privati, blocchi Schedule di Flows
Comandi di manutenzione personalizzati Sì SìPaid plansDeploy Tasks nel runtime di uno stack

Spacelift Deploy salva repository, runtime e configurazione in uno stack. I Context condividono variabili, file e hook tra stack. Business Templates offre deployment infrastrutturali basati su moduli, mentre Deploy Tasks a pagamento accetta comandi personalizzati non interattivi. Sono percorsi self-service utili, ma un Template di provisioning e un comando Task ad hoc hanno scopi diversi.

Semaphore UI salva un’operazione come Task Template. Un ingegnere seleziona repository, impostazioni dello strumento e gruppi di variabili riutilizzabili, poi fornisce credenziali e, per Ansible, un inventario. Un survey chiede al collega solo gli input necessari all’operazione, come il nome del servizio o un riferimento alla modifica. Un team può preparare una richiesta di ambiente Terraform e un controllo di servizio PowerShell senza forzarli in un comando generico di manutenzione dello stack.

Un avvio pianificato riutilizza quella configurazione salvata. Semaphore UI Community supporta pianificazioni cron e singole per backup, controlli dei certificati e provisioning. Spacelift Deploy pianifica esecuzioni degli stack e Tasks da Business, usando worker privati. Flows fornisce separatamente blocchi Schedule cron e a intervalli, con impostazioni del fuso orario. La distinzione è dove viene preparata l’operazione e come si collega alle altre procedure del team.

Inventario

Un output di provisioning diventa utile alle operazioni quando il job successivo può individuare gli host corretti. La sorgente dell’inventario e il modello di selezione dei target contano più della semplice capacità di eseguire Ansible.

SupportatoParzialmente supportatoNon supportato
Inventario: Spacelift e Semaphore UI
Criteri Semaphore UI Spacelift
Inventari Ansible Git e dinamici SìInventario di progetto riutilizzabile SìFile di inventario e plugin Ansible
Limitare un’esecuzione Ansible a host selezionati SìInventario preparato e limite all’avvio SìConfigurazione Ansible e argomenti CLI

Gli stack Ansible di Spacelift usano l’inventario e le impostazioni dei comandi configurati per quel playbook. Inventari Git e plugin di discovery Ansible esistenti possono quindi restare parte dell’automazione. Le dipendenze degli stack possono fornire output dell’infrastruttura, ma playbook o inventario devono comunque usare quei valori per individuare i target.

Semaphore UI rende l’inventario una risorsa di progetto riutilizzabile. Un Task Template può selezionare un inventario INI o YAML, una definizione da Git o una sorgente Ansible dinamica. Un team che individua gli host tramite NetBox o API cloud può riutilizzare quella definizione nei template di deployment, rinnovo dei certificati e backup, anziché mantenere un elenco di host separato per ogni operazione.

Per il ripristino di un singolo host, un’operazione Ansible preparata può usare un inventario ristretto o un host limit abilitato. Questo riduce il lavoro necessario per indirizzare la riparazione, mentre ruolo e configurazione del template continuano a determinare cosa l’operatore può avviare. Né un tag dell’inventario né un limite Ansible costituiscono una politica di autorizzazione separata per host.

Esecuzione

Un backup pianificato e un’esecuzione di provisioning richiedono entrambi un runtime che raggiunga i target. L’installazione del control plane è distinta dal posizionamento di quella capacità di esecuzione.

SupportatoParzialmente supportatoNon supportato
Esecuzione: Spacelift e Semaphore UI
Criteri Semaphore UI Spacelift
Esecuzione nelle reti private SìRunner SìStarter+Worker privati
Instradamento dell'esecuzione SìProTag dei runner su modelli o inventari SìPool di worker assegnato a uno stack
Esecuzione dei job in container SìProEsecutore Docker Sì
Controlli delle esecuzioni concorrenti SìLimiti di template, progetti e istanze SìCapacità dei worker e operazioni degli stack serializzate

Spacelift Deploy esegue job su worker ospitati o privati. Un pool privato permette al codice infrastrutturale e ad Ansible di raggiungere sistemi nella rete del team ed è incluso da Starter+. Le impostazioni dello stack selezionano pool di worker e immagine di esecuzione. Deploy Tasks viene serializzato con gli altri lavori che modificano lo state di quello stack, proteggendolo da operazioni sovrapposte.

Semaphore UI può iniziare con l’esecuzione sul proprio server e usare runner vicino a host privati o sedi remote. Community include runner globali. Pro aggiunge runner di progetto, instradamento tramite tag ed esecuzione delle attività in Docker, mentre Enterprise aggiunge l’esecuzione in Kubernetes. Un progetto può instradare i controlli dei certificati verso la rete degli host mantenendo provisioning e verifica nella stessa interfaccia.

Per una verifica Python o un’operazione di manutenzione PowerShell, il runner richiede l’interprete corrispondente e l’accesso di rete. Un container per attività può fornire un insieme ripetibile di dipendenze. Installare il servizio web in Docker non isola di per sé ogni job, e la raccolta degli output dei workflow di Semaphore UI attualmente usa l’esecutore locale anziché quelli Docker o Kubernetes.

Workflow

Creare un server, configurarlo e controllare l’applicazione è un’unica procedura, anche quando strumenti diversi svolgono ogni passaggio. I workflow coordinano la procedura e il percorso da seguire in caso di errore.

SupportatoParzialmente supportatoNon supportato
Workflow: Spacelift e Semaphore UI
Criteri Semaphore UI Spacelift
Workflow visivi SìTemplate, approvazioni e rami SìCanvas Flows e blocchi di integrazione
Procedure con più strumenti SìCollegamento di template nativi degli strumenti SìBlocchi Flows e azioni Deploy
Controlli di approvazione umana SìNodi di approvazione SìPolitiche di approvazione Deploy e revisione delle esecuzioni
Passaggio dei valori del workflow Sì Sì

Spacelift Flows collega eventi, condizioni, trasformazioni di dati e azioni dei servizi su un canvas visivo. I blocchi Deploy possono avviare esecuzioni o Tasks, seguirne l’avanzamento e confermare o revisionare modifiche. È utile quando un avviso o un ticket deve coordinare lavoro infrastrutturale con notifiche e altri servizi. Le dipendenze degli stack Deploy ordinano separatamente le modifiche infrastrutturali e mappano gli output disponibili degli stack.

I workflow di Semaphore UI collegano Task Template preparati con percorsi di successo e errore, approvazioni e ritardi. Un template OpenTofu può creare l’ambiente, Ansible configurarlo e Python verificare l’endpoint. Gli stessi template restano disponibili per provisioning o ripristino indipendenti. Un nodo di approvazione può sospendere una modifica sensibile senza richiedere un servizio di orchestrazione separato. Nella versione 2.20, l’approvazione segue il permesso di eseguire le attività del progetto. È stato annunciato un ruolo di approvatore separato per la versione 2.21.

Semaphore UI 2.20 raccoglie Ansible set_stats, output Terraform/OpenTofu/Terragrunt e JSON da Bash, PowerShell o Python, poi mappa i valori sugli input successivi. Funziona sul server o su un runner con l’esecutore locale, non con gli esecutori Docker o Kubernetes. Flows passa e trasforma i dati degli eventi tra blocchi. Le dipendenze dagli output Deploy hanno limiti specifici per strumento, inclusi gli stack Ansible e Kubernetes che possono ricevere valori senza produrre output di stack referenziabili.

Semaphore UI riutilizza singoli template ma non può incorporare un workflow completo dentro un altro. Un team può mantenere procedure riutilizzabili come template o orchestrare workflow separati tramite API, gestendo connessione e risultati. Passare l’indirizzo di un host è inoltre diverso da trasferire un file di piano salvato, che richiede uno spazio accessibile o un trasferimento esplicito.

Controlli delle modifiche infrastrutturali

La domanda successiva è come coordinare una modifica che comprende provisioning e configurazione, e quali decisioni la piattaforma deve imporre prima che raggiunga la produzione.

SupportatoParzialmente supportatoNon supportato
Controlli delle modifiche infrastrutturali: Spacelift e Semaphore UI
Criteri Semaphore UI Spacelift
Applicazione del piano revisionato ParzialeSalvataggio e riutilizzo esplicito del piano Sì
Controlli pianificati delle divergenze ParzialePlan pianificato e gestione personalizzata SìStarter+Worker privati
Motore di politiche integrato NoLe attività possono eseguire controlli esterni SìStarter+OPA / Rego
Registro privato dei moduli NoUso di un registro esterno Sì

Spacelift offre un ciclo tracciato per pianificare, revisionare e applicare modifiche infrastrutturali. Le politiche di approvazione definiscono i requisiti di revisione, mentre le politiche OPA/Rego valutano decisioni come l’autorizzazione a procedere di una modifica proposta. Il rilevamento delle divergenze sui worker privati controlla le differenze rispetto alla configurazione prevista e può avviare una riconciliazione. Un registro privato dei moduli aiuta i team a distribuire e testare moduli infrastrutturali comuni.

La distinzione diventa importante quando l’approvazione deve coprire un piano Terraform esatto. Spacelift rende la revisione del piano parte dell’esecuzione tracciata. L’attività Terraform predefinita di Semaphore UI non conserva automaticamente un piano per applicare in seguito lo stesso file, quindi la procedura richiede archiviazione e riutilizzo espliciti. Il passaggio di valori nei workflow non trasferisce il file del piano. Anche i plan pianificati di Semaphore UI possono supportare controlli delle divergenze, ma classificazione dei risultati e correzione restano parte dell’automazione del team, anziché di un motore integrato di politiche o rilevamento delle divergenze.

Questi controlli contano quando un team di piattaforma deve imporre regole infrastrutturali a tutta l’organizzazione o distribuire moduli approvati. Semaphore UI può eseguire strumenti di validazione esterni, conservare moduli in un registro esistente e pianificare controlli dei plan, ma il team deve implementare decisioni delle politiche e risposta alle divergenze. Per una richiesta di ambiente preparata, un backup o la riparazione di un servizio che non richiedono quei controlli centralizzati, template dedicati agli strumenti possono coprire l’operazione senza un livello di governance più ampio.

Controllo degli accessi e autenticazione

Condividere un job significa decidere chi può modificarlo, chi può eseguirlo e come queste persone accedono. Un modulo di avvio non costituisce da solo un confine di autorizzazione.

SupportatoParzialmente supportatoNon supportato
Controllo degli accessi e autenticazione: Spacelift e Semaphore UI
Criteri Semaphore UI Spacelift
Accesso basato sui ruoli Sì Sì
Ruoli personalizzati SìEnterprise Sì
Permessi di avvio con ambito definito SìEnterpriseSingoli template SìRisorse all’interno di uno Space
Single sign-on OIDC SìPro SìPaid plans
Single sign-on SAML NoUso di OIDC in alternativa SìEnterprise

Gli Space di Spacelift delegano l’accesso a stack, politiche, pool di worker e altri tipi di risorse all’interno di uno Space. Le associazioni RBAC si applicano all’ambito dello Space, anziché selezionare un singolo stack come confine dei permessi. I Context condividono variabili d’ambiente, file e hook, permettendo a un team di piattaforma di distribuire configurazione comune mentre i singoli team gestiscono i propri stack. Le integrazioni native AWS, Azure e Google Cloud ottengono credenziali di breve durata per le esecuzioni, rendendo l’accesso agli account cloud parte della configurazione della piattaforma.

I progetti di Semaphore UI riuniscono template, repository, inventari, credenziali e gruppi di variabili. I ruoli di progetto Community supportano già la condivisione dell’automazione con colleghi autorizzati ad avviare job. Un ingegnere può preparare un’operazione con configurazione dei target e credenziali, e un altro membro del team può eseguirla e consultarne il risultato registrato senza predisporre un ambiente locale separato.

I ruoli personalizzati e i permessi di esecuzione a livello di template di Enterprise rendono la delega più specifica. Per esempio, un team di supporto può ricevere accesso a un’operazione preparata di riavvio del servizio anziché accesso generale alla modifica del progetto. L’azione consentita deriva dall’insieme di automazione, configurazione del template e permessi del ruolo. Un survey fornisce gli input richiesti, mentre l’autorizzazione effettiva resta responsabilità del ruolo.

Semaphore UI Pro supporta accesso LDAP/Active Directory e OIDC, oltre a TOTP locale. Spacelift supporta identity provider esterni, OIDC nei piani a pagamento e SAML in Enterprise. Può essere una differenza decisiva quando l’organizzazione richiede direttamente SAML. Semaphore UI può invece usare un identity provider compatibile con OIDC, mentre i ruoli applicativi continuano a controllare le operazioni consentite.

Segreti

Un’operazione preparata richiede credenziali senza chiedere al collega che la avvia di incollare una chiave o un token. La differenza importante è come la piattaforma conserva o ottiene quei valori.

SupportatoParzialmente supportatoNon supportato
Segreti: Spacelift e Semaphore UI
Criteri Semaphore UI Spacelift
Credenziali SSH archiviate SìKey Store SìFile sensibili montati
Variabili e file sensibili SìSegreti e riferimenti al Key Store SìVariabili sensibili e file montati
Accesso a HashiCorp Vault SìProVault esterno configurato SìPaid plansRelazione di fiducia OIDC e lookup durante l’esecuzione
OpenBao SìPro ParzialeLookup personalizzato durante l’esecuzione
AWS Secrets Manager SìEnterprise ParzialeCredenziali AWS, lookup nell’automazione
Azure Key Vault SìEnterprise ParzialeCredenziali Azure, lookup nell’automazione
Devolutions Server SìEnterprise ParzialeLookup personalizzato via runtime o API
CyberArk SìEnterpriseIntegrazione REST PVWA ParzialeLookup personalizzato via runtime o API

Spacelift Deploy conserva valori d’ambiente sensibili e file montati, e i Context riutilizzano la configurazione tra stack. Le integrazioni cloud e l’OIDC dei workload possono fornire credenziali temporanee, incluso l’accesso a HashiCorp Vault. Flows dispone di segreti di progetto a cui blocchi e installazioni delle app fanno riferimento durante l’esecuzione. Il team configura le relazioni di fiducia e i lookup pertinenti per il servizio usato.

Il Key Store di Semaphore UI fornisce chiavi SSH e password riutilizzabili ai repository e ai template di automazione. Pro aggiunge integrazioni HashiCorp Vault e OpenBao, mentre Enterprise aggiunge AWS Secrets Manager, Azure Key Vault, Devolutions Server e CyberArk. Un ingegnere può preparare il riferimento alla credenziale insieme a inventario e variabili, così un collega avvia il backup o il job di configurazione approvato senza ricostruire l’accesso ai segreti a ogni esecuzione.

Questi approcci risolvono aspetti diversi della configurazione. Semaphore UI espone la connessione al vault supportato nella configurazione dell’automazione. La federazione delle identità di Spacelift è utile quando l’accesso cloud o Vault deve essere concesso a una singola esecuzione senza una credenziale di lunga durata del provider. Recupero dei segreti, permesso di avvio e ciò che l’automazione può fare con quella credenziale restano decisioni separate.

OpenBao, archivi cloud di segreti, Devolutions Server o CyberArk possono essere raggiunti anche dall’automazione Spacelift tramite SDK, CLI o chiamata HTTP. Questi lookup personalizzati richiedono codice nell’ambiente di esecuzione e gestione delle credenziali. Sono diversi dalla selezione di un archivio di segreti configurato nel Key Store di Semaphore UI. Le integrazioni native di identità cloud concedono credenziali a un’esecuzione, anziché recuperare automaticamente ogni segreto necessario all’operazione.

Log e audit

Un deployment fallito richiede dettagli dell’esecuzione, mentre una revisione degli accessi richiede un registro di chi ha modificato la configurazione. Sono registri diversi e vanno confrontati separatamente.

SupportatoParzialmente supportatoNon supportato
Log e audit: Spacelift e Semaphore UI
Criteri Semaphore UI Spacelift
Cronologia e output delle esecuzioni Sì Sì
Riepiloghi degli host Ansible SìPro Sì
Cronologia di audit amministrativo SìLog di audit per gli amministratori, registrazione da abilitare SìEnterpriseModifiche alle risorse e interfaccia di audit degli account
Inoltro degli eventi di audit SìProTLS Syslog e Splunk HEC SìEnterpriseWebhook di audit

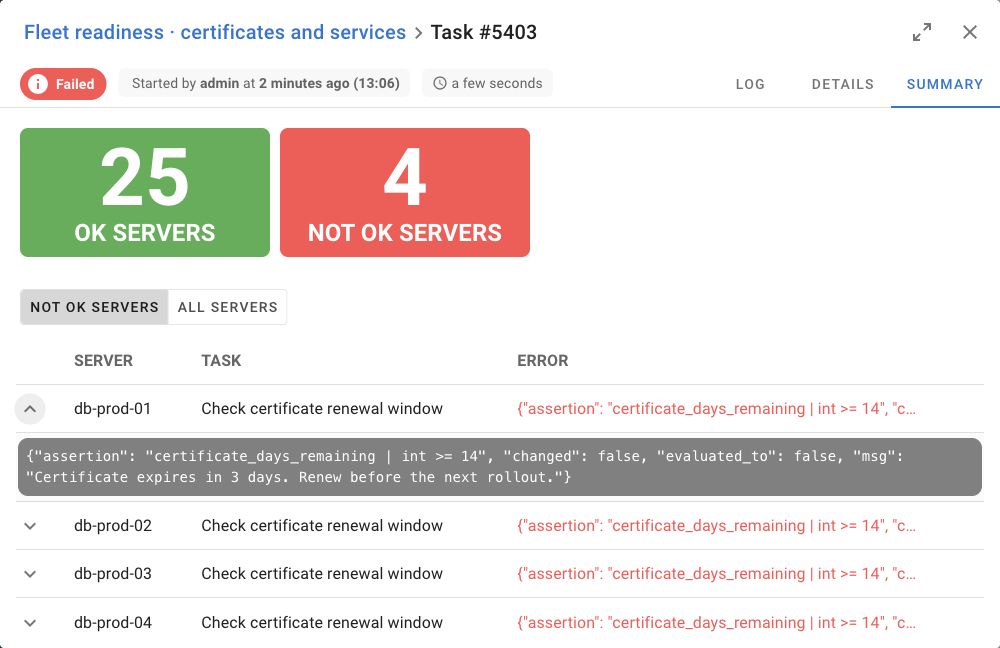
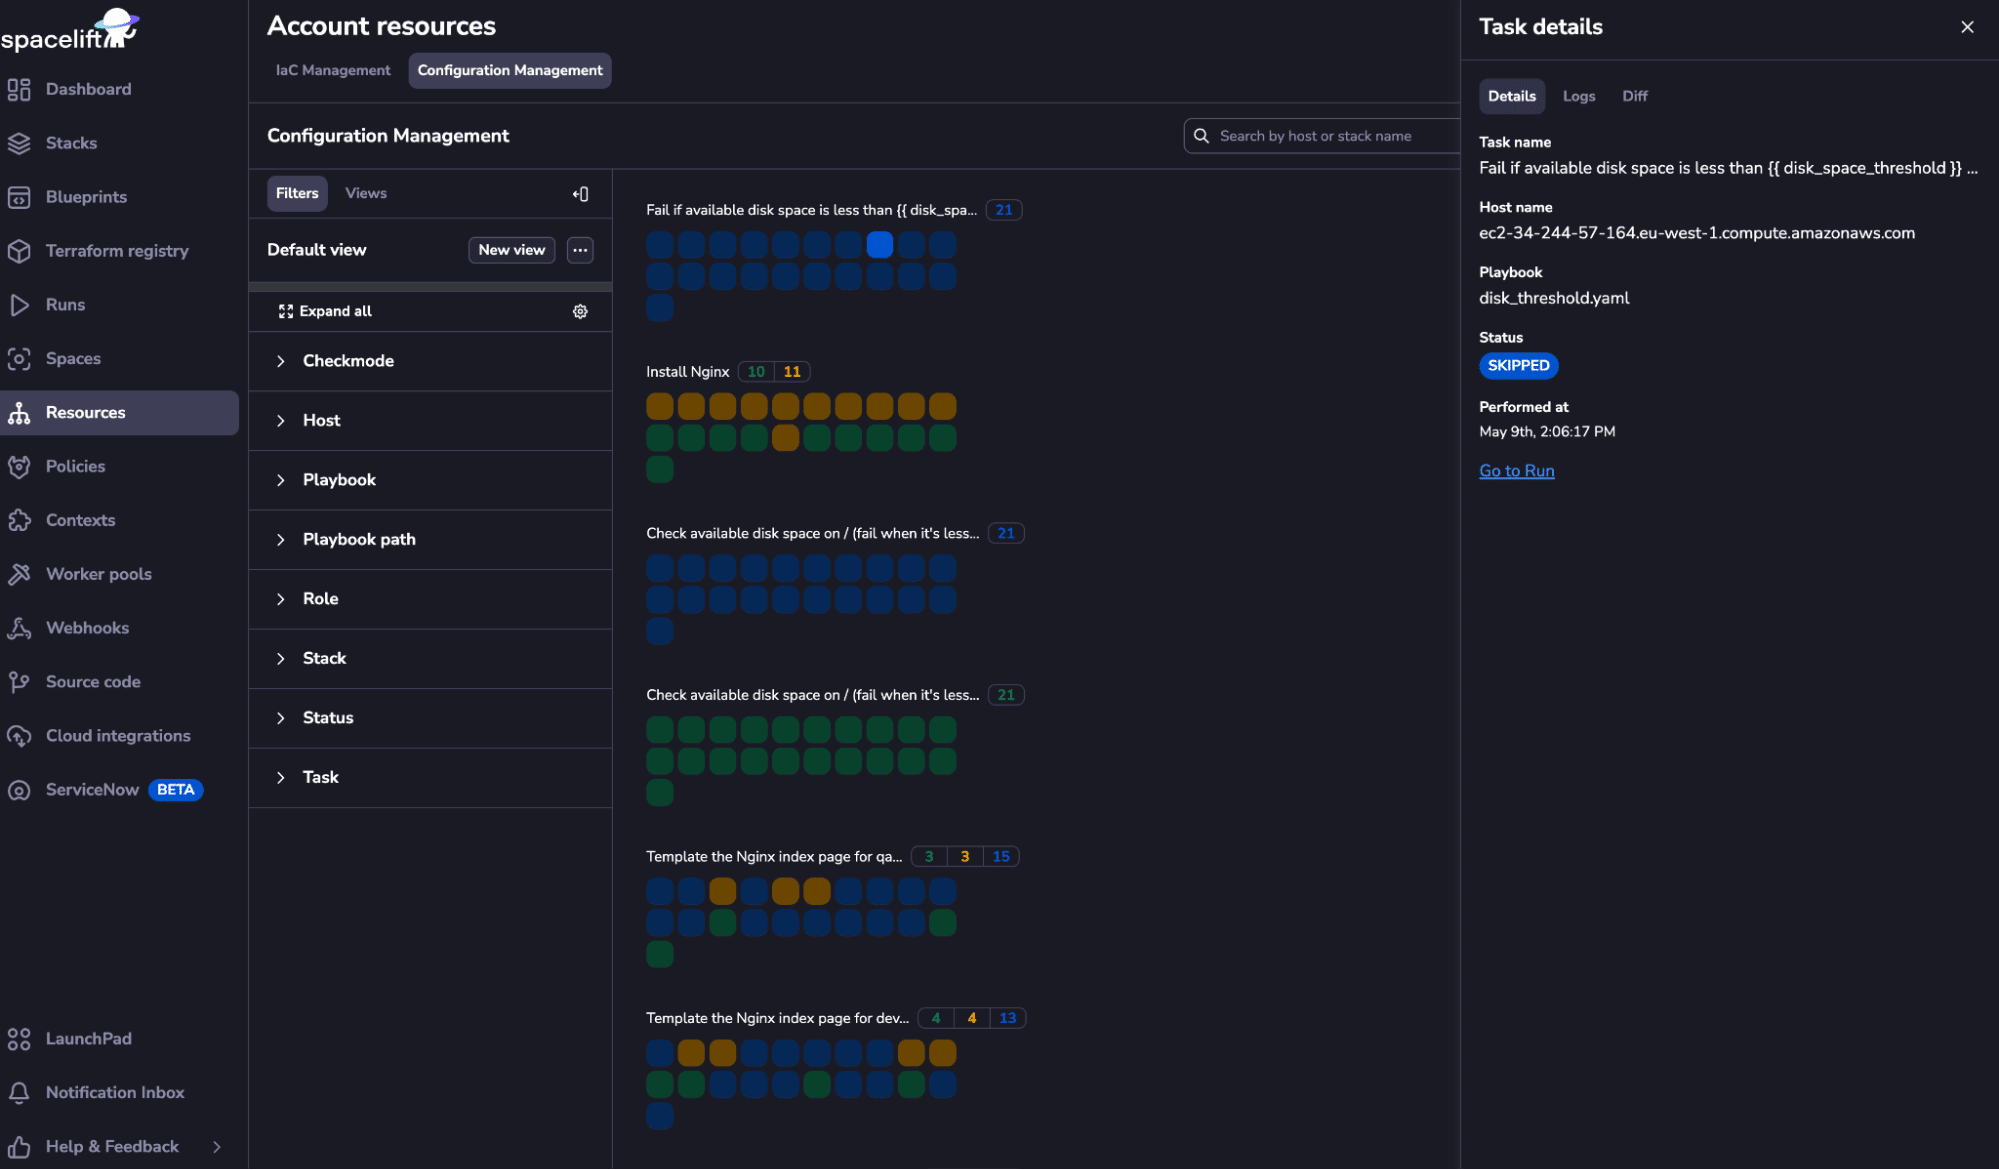
Spacelift conserva esecuzioni e log, con la vista di gestione della configurazione Ansible che raggruppa risultati di host e attività. Semaphore UI conserva stato delle attività, output e dettagli di avvio, e Pro aggiunge un riepilogo degli host Ansible. Per un controllo dei certificati o un job di patch, quel riepilogo aiuta l’operatore a individuare l’host interessato e aprire i dettagli dell’attività fallita anziché cercare in un unico log indistinto.

Riepilogo di un’esecuzione Ansible in Semaphore UI con host falliti e dettagli degli errori delle attività.
Semaphore UI. Il riepilogo delle esecuzioni Ansible di Pro evidenzia gli host falliti e gli errori delle relative attività.
Vista di gestione della configurazione di Spacelift con risultati Ansible raggruppati per host e dettagli dell’attività selezionata.
Spacelift. La vista di gestione della configurazione raggruppa i risultati delle attività Ansible per host. Esempio ufficiale del fornitore. Fonte

I registri di audit amministrativo rispondono a una domanda distinta. Semaphore UI dispone di una vista amministrativa dei log di audit quando la registrazione è abilitata, con inoltro Pro tramite TLS Syslog o Splunk HEC. Spacelift Enterprise offre un’interfaccia di audit per operazioni che modificano risorse e inoltro tramite webhook. Un team di sicurezza può instradare questi eventi al SIEM esistente mentre l’output delle attività resta disponibile per la diagnosi operativa.

Integrazioni e notifiche

Una build, un avviso del monitoraggio o una richiesta di servizio possono avviare l’operazione. Le connessioni API e webhook determinano come l’evento raggiunge il job preparato e come il risultato torna al processo circostante.

SupportatoParzialmente supportatoNon supportato
Integrazioni e notifiche: Spacelift e Semaphore UI
Criteri Semaphore UI Spacelift
API di automazione SìREST SìGraphQL
Trigger da eventi in ingresso SìMatcher ed estrazione degli input SìEndpoint HTTP di Flows
Notifiche delle esecuzioni SìE-mail, Slack, Teams e altri canali SìPolitiche di notifica e integrazioni Flows
Integrazione dei repository Git SìOggetti repository riutilizzabili SìIntegrazione VCS dello stack

Spacelift Deploy collega le modifiche dei repository alle esecuzioni degli stack, con politiche di notifica per messaggi Slack, webhook e aggiornamenti delle pull request. Flows estende questo modello a eventi HTTP in ingresso, azioni di servizi esterni e blocchi di esecuzione Deploy o Task. È utile quando le azioni infrastrutturali sono una parte di un processo più ampio di gestione dei ticket o risposta agli incidenti.

Semaphore UI offre un’API REST e integrazioni webhook in ingresso con corrispondenza delle richieste ed estrazione degli input. Una pipeline può pubblicare un’applicazione e passarne la versione a un template di deployment. Un sistema di monitoraggio può richiedere un controllo o un’operazione di ripristino preparati. Il template conserva insieme inventario, variabili e credenziali, mentre il sistema di origine mantiene la propria cronologia di build o avvisi.

Le notifiche integrate di Semaphore UI includono email, Slack, Microsoft Teams, Telegram, Rocket.Chat, DingTalk e Gotify. Consentono a un collega di vedere che un backup o un deployment pianificato richiede attenzione e tornare al relativo risultato. Per un processo basato su API che deve attendere, l’integrazione verifica anche lo stato finale dell’attività. Una notifica contenente un link non costituisce un’approvazione all’interno del servizio di chat.

Automazione assistita dall’IA

SupportatoParzialmente supportatoNon supportato
Automazione assistita dall’IA: Spacelift e Semaphore UI
Criteri Semaphore UI Spacelift
Connettore MCP SìConnettore della community SìUfficiale

Entrambe le piattaforme espongono API che un assistente può usare attraverso un’integrazione appropriata. Spacelift offre un’API GraphQL e un endpoint MCP ufficiale con ambiti di lettura e scrittura, oltre a ulteriori funzionalità orientate all’infrastruttura nell’offerta Intelligence. Semaphore UI offre un’API REST, connettori MCP della community e ha annunciato il supporto MCP ufficiale per Pro nella versione 2.21.0.

Anche la documentazione pubblica e il codice sorgente di Semaphore UI aiutano gli assistenti di programmazione a lavorare su un’operazione esistente. Disponendo di un playbook, della configurazione del template e dell’output dell’attività non riuscita, Claude Code o Codex possono aiutare a individuare un problema di configurazione o preparare un’integrazione API. Questo contesto diagnostico è utile indipendentemente da una connessione MCP.

Licenze e supporto

Spacelift vende una piattaforma più ampia per la governance dell’infrastruttura, con opzioni ospitate e self-hosted commerciali. Semaphore UI offre un servizio self-hosted mirato all’automazione, a partire da un’edizione Community gratuita con licenza MIT. Il confronto utile riguarda l’ambito e il supporto necessari al team, non il numero delle funzionalità.

Opzioni Spacelift

Spacelift è proprietario, con un piano ospitato gratuito e abbonamenti a pagamento. Starter+ include worker privati, rilevamento del drift e motore delle policy. Business aggiunge pianificazione avanzata, mentre il deployment completamente self-hosted, on-premises e in ambienti isolati dalla rete è indicato in Enterprise+. Queste sono le condizioni dei piani Deploy. Flows è un modulo collegato ma separato, quindi verificate i relativi diritti d’uso insieme alle funzionalità Deploy necessarie. Il valore di Spacelift è maggiore quando controlli infrastrutturali condivisi e orchestrazione tra servizi rientrano nelle responsabilità del team di piattaforma.

Edizioni di Semaphore UI

Community copre il servizio di base per l’automazione condivisa, inclusi template specifici per strumento, workflow, pianificazioni, ruoli di progetto e cronologia di esecuzione. Pro aggiunge archiviazione dello stato, runner di progetto, esecuzione delle attività in Docker, integrazioni con archivi di segreti esterni e supporto del fornitore in orario lavorativo. Enterprise aggiunge ruoli personalizzati, autorizzazioni sui template, esecuzione delle attività in Kubernetes, alta disponibilità e opzioni di supporto personalizzate. I team possono aggiungere queste funzionalità continuando a usare la stessa famiglia di prodotti.

Costi operativi

Per un team che condivide procedure Ansible e alcuni job Terraform/OpenTofu, Semaphore UI può essere una soluzione più semplice ed economica. L’installazione tramite binario o pacchetto nativo usa un server esistente, senza dover acquistare un’edizione completamente self-hosted per gestire il control plane. Il team mantiene comunque server, database e dipendenze dell’automazione, ma può concentrare l’investimento su quel servizio.

Il servizio ospitato di Spacelift solleva il team dall’hosting del control plane, e le funzionalità di policy e gestione degli stack possono giustificare l’abbonamento più ampio. La domanda pratica è se quei controlli risolvano attività che il team dovrebbe altrimenti implementare, oppure se job predisposti, stato condiviso e regole di accesso richieste coprano già il bisogno.

Come scegliere

Partite dal lavoro che i colleghi devono svolgere. Preparare un’operazione ripetibile di manutenzione degli host e governare modifiche infrastrutturali su molti stack sono esigenze correlate, ma non richiedono sempre lo stesso ambito di piattaforma.

Quando scegliere Spacelift

Scegliete Spacelift quando un team di piattaforma necessita di un processo comune basato su Git per modifiche infrastrutturali su molti stack. Policy sui piani, rilevamento del drift, distribuzione dei moduli e dipendenze tra stack sono motivi concreti per usarlo. L’integrazione nativa Ansible mantiene la configurazione nello stesso modello di governance di Terraform/OpenTofu, Pulumi o CloudFormation. Flows è pertinente quando il processo richiede anche coordinamento basato su eventi con monitoraggio, ticketing e altri servizi.

Quando scegliere Semaphore UI

Scegliete Semaphore UI quando il team necessita di un servizio condiviso per operazioni Terraform/OpenTofu, Ansible, Bash, PowerShell o Python, con template dedicati, input all’avvio e pianificazioni. Il punto di partenza può essere il provisioning dell’infrastruttura, la manutenzione degli host o entrambi.

I template Terraform/OpenTofu e Terragrunt mantengono insieme repository, variabili e credenziali, con archiviazione dello stato Pro facoltativa. Gli inventari Ansible supportano operazioni predisposte di applicazione delle patch, deployment e ripristino. I workflow collegano questi template quando una procedura coinvolge più strumenti, mentre ogni operazione rimane disponibile autonomamente.

Un’installazione self-hosted su un server esistente e il supporto commerciale facoltativo mantengono l’investimento concentrato sul servizio operativo. Spacelift diventa la scelta più forte quando policy sui piani a livello aziendale, gestione integrata del drift e governance di più stack sono parti necessarie di quel servizio.

Usare Semaphore UI con Spacelift

Un team di piattaforma può mantenere Spacelift responsabile del provisioning sottoposto a governance e usare Semaphore UI per le successive operazioni sugli host. Ad esempio, Spacelift crea rete e server approvati, quindi un blocco HTTP Request di Flows o un’integrazione CI passa i loro identificativi all’API di Semaphore UI. Semaphore UI applica la configurazione Ansible e in seguito esegue backup pianificati, verifiche dei certificati e operazioni delegate sui servizi.

Il team implementa questa connessione API con un token dall’ambito delimitato e l’accesso di rete, passa gli identificativi delle destinazioni al template predisposto e verifica lo stato finale dell’attività prima di considerare concluso il passaggio. È un’integrazione personalizzata, non un connettore automatico Spacelift.

Questa suddivisione ha senso quando i controlli sulle modifiche di Spacelift sono necessari e Semaphore UI offre un’interfaccia operativa migliore per job ricorrenti o delegati. Mantenete il lavoro in Spacelift quando input, autorizzazioni, pianificazione ed esecuzione soddisfano già le esigenze degli utenti.

Domande frequenti

Quale piattaforma è adatta a un team operativo che privilegia Ansible?

Semaphore UI collega i playbook a inventari, credenziali, gruppi di variabili, moduli di avvio e pianificazioni riutilizzabili. Si adatta ai team che condividono applicazione delle patch, modifiche ai servizi, backup e provisioning. Anche Spacelift ha un’integrazione nativa Ansible ed è particolarmente pertinente quando questi job richiedono le stesse revisioni degli stack e gli stessi controlli delle policy delle modifiche IaC del team.

L’automazione può rimanere nella nostra rete?

Semaphore UI è self-hosted, con runner disponibili vicino ai sistemi privati. I worker privati di Spacelift mantengono l’esecuzione nella vostra infrastruttura mentre il control plane rimane SaaS e sono disponibili da Starter+. Un control plane Spacelift completamente self-hosted è un’opzione Enterprise+ separata. Stabilite se il requisito riguarda l’esecuzione dei job, il control plane o entrambi.

Serve un servizio separato per lo stato Terraform con Semaphore UI?

Non se scegliete il backend HTTP integrato di Pro, che offre workspace, cronologia delle versioni e gestione nell’interfaccia per lo stato Terraform/OpenTofu. Potete anche mantenere un backend esterno esistente. Configurate il blocco dello stato e il riutilizzo del piano salvato esatto nei comandi effettivi delle attività, senza presumere che un backend dello stato fornisca l’intero processo di revisione.

Che cosa richiede un’implementazione separata migrando da Spacelift?

Verificate policy di approvazione, decisioni OPA/Rego, rilevamento e riconciliazione del drift, distribuzione dei moduli e dipendenze tra stack. Semaphore UI copre job predisposti di provisioning e operativi, ma importare il codice sottostante non ricrea questi controlli Spacelift. Workflow, backend dello stato e pianificazioni possono coprire un’esigenza operativa mirata quando i controlli più ampi non sono necessari.

Possiamo mantenere Spacelift per il provisioning e usare Semaphore UI per le operazioni?

Sì. Un’integrazione può passare identificativi di infrastrutture approvate da Spacelift a un’operazione predisposta in Semaphore UI attraverso la sua API. Semaphore UI può quindi eseguire configurazione Ansible, backup pianificati, verifiche dei certificati e azioni delegate sui servizi. L’integrazione deve fornire gli input necessari e verificare il completamento quando il processo circostante dipende dal risultato.

Questo articolo è stato utile?

Fonti

  1. Spacelift, “Ansible automation and configuration management”. URL: https://spacelift.io/blog/ansible-automation (consultato il: ).
  2. Semaphore UI, “Semaphore automation applications”. URL: https://semaphoreui.com/docs/user-guide/apps (consultato il: ).
  3. Semaphore UI, “Semaphore installation methods and dependencies”. URL: https://semaphoreui.com/docs/admin-guide/installation (consultato il: ).
  4. Semaphore UI, “Semaphore global runners”. URL: https://semaphoreui.com/docs/admin-guide/runners/ (consultato il: ).
  5. Semaphore UI, “Semaphore workflow nodes and approvals”. URL: https://semaphoreui.com/docs/user-guide/workflows (consultato il: ).
  6. Semaphore UI, “Semaphore Community, Pro and Enterprise”. URL: https://semaphoreui.com/pricing (consultato il: ).
  7. Semaphore UI, “Semaphore Terraform HTTP backend”. URL: https://semaphoreui.com/docs/user-guide/apps/terraform/states (consultato il: ).
  8. Semaphore UI, “Semaphore project access”. URL: https://semaphoreui.com/docs/user-guide/projects (consultato il: ).
  9. Semaphore UI, “Semaphore variable groups”. URL: https://semaphoreui.com/docs/user-guide/environment (consultato il: ).
  10. Semaphore UI, “Semaphore scheduled tasks”. URL: https://semaphoreui.com/docs/user-guide/schedules (consultato il: ).
  11. Semaphore UI, “Semaphore Key Store”. URL: https://semaphoreui.com/docs/user-guide/key-store (consultato il: ).
  12. Semaphore UI, “Terraform plan and apply execution”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/db_lib/TerraformApp.go (consultato il: ).
  13. Semaphore UI, “Semaphore local execution, workflow outputs, inventory paths, host limits and branch overrides”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/services/tasks/local_executor.go (consultato il: ).
  14. Semaphore UI, “Semaphore task dispatch, runner routing, concurrency and remote workflow outputs”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/services/tasks/TaskPool.go (consultato il: ).
  15. Spacelift, “Ansible”. URL: https://docs.spacelift.io/vendors/ansible (consultato il: ).
  16. Spacelift, “OpenTofu”. URL: https://docs.spacelift.io/vendors/opentofu (consultato il: ).
  17. Spacelift, “Terraform”. URL: https://docs.spacelift.io/vendors/terraform (consultato il: ).
  18. Spacelift, “State management”. URL: https://docs.spacelift.io/vendors/terraform/state-management (consultato il: ).
  19. Spacelift, “Worker pools”. URL: https://docs.spacelift.io/concepts/worker-pools (consultato il: ).
  20. Spacelift, “Enterprise deployment options”. URL: https://spacelift.io/platform/deployment-options (consultato il: ).
  21. Spacelift, “Self-hosted install methods”. URL: https://docs.spacelift.io/self-hosted/latest/installing-spacelift/install-methods (consultato il: ).
  22. Spacelift, “Tracked run and approval flow”. URL: https://docs.spacelift.io/concepts/run/tracked (consultato il: ).
  23. Spacelift, “Policy”. URL: https://docs.spacelift.io/concepts/policy (consultato il: ).
  24. Spacelift, “Approval policy”. URL: https://docs.spacelift.io/concepts/policy/approval-policy (consultato il: ).
  25. Spacelift, “Drift detection”. URL: https://docs.spacelift.io/concepts/stack/drift-detection (consultato il: ).
  26. Spacelift, “Stack dependencies and vendor limitations”. URL: https://docs.spacelift.io/concepts/stack/stack-dependencies (consultato il: ).
  27. Spacelift, “Module registry”. URL: https://docs.spacelift.io/vendors/terraform/module-registry (consultato il: ).
  28. Spacelift, “Context”. URL: https://docs.spacelift.io/concepts/configuration/context (consultato il: ).
  29. Spacelift, “Spaces”. URL: https://docs.spacelift.io/concepts/spaces.html (consultato il: ).
  30. Spacelift, “Spacelift MCP”. URL: https://docs.spacelift.io/concepts/intelligence/spacelift-mcp (consultato il: ).
  31. Spacelift, “Plans and pricing”. URL: https://spacelift.io/pricing (consultato il: ).
  32. Semaphore UI, “Semaphore REST API”. URL: https://semaphoreui.com/api-docs (consultato il: ).
  33. Semaphore UI, “Semaphore team roles and template-level permissions”. URL: https://semaphoreui.com/docs/user-guide/team#extended-rbac (consultato il: ).
  34. Semaphore UI, “Semaphore source and MIT license”. URL: https://github.com/semaphoreui/semaphore (consultato il: ).
  35. Semaphore MCP contributors, “Semaphore MCP connector”. URL: https://github.com/cloin/semaphore-mcp (consultato il: ).
  36. Semaphore UI, “Semaphore 2.20 API routes and resource model”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/api/router.go (consultato il: ).
  37. Spacelift, “Role-Based Access Control (RBAC)”. URL: https://docs.spacelift.io/concepts/authorization/rbac-system (consultato il: ).
  38. Spacelift, “GraphQL API”. URL: https://docs.spacelift.io/integrations/api (consultato il: ).
  39. Spacelift, “Runtime configuration and hooks”. URL: https://docs.spacelift.io/concepts/configuration/runtime-configuration (consultato il: ).
  40. Spacelift, “Ansible stack settings and execution”. URL: https://docs.spacelift.io/vendors/ansible/reference (consultato il: ).
  41. Spacelift, “Ansible configuration management view”. URL: https://docs.spacelift.io/vendors/ansible/configuration-management (consultato il: ).
  42. Spacelift, “Task”. URL: https://docs.spacelift.io/concepts/run/task (consultato il: ).
  43. Spacelift, “Spacelift cloud provider integrations”. URL: https://docs.spacelift.io/integrations/cloud-providers (consultato il: ).
  44. Semaphore UI, “Task Templates”. URL: https://semaphoreui.com/docs/user-guide/task-templates (consultato il: ).
  45. Semaphore UI, “Inventory”. URL: https://semaphoreui.com/docs/user-guide/inventory (consultato il: ).
  46. Semaphore UI, “Task history and output”. URL: https://semaphoreui.com/docs/user-guide/tasks (consultato il: ).
  47. Semaphore UI, “Semaphore cron and one-time schedule execution”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/services/schedules/SchedulePool.go (consultato il: ).
  48. Spacelift, “Scheduling stack actions”. URL: https://docs.spacelift.io/concepts/stack/scheduling (consultato il: ).
  49. Spacelift, “Custom workflow tools”. URL: https://docs.spacelift.io/vendors/terraform/workflow-tool (consultato il: ).
  50. Spacelift, “Blueprints and Templates for reusable stack configuration”. URL: https://docs.spacelift.io/concepts/blueprint (consultato il: ).
  51. Spacelift, “Introduction to Spacelift Flows”. URL: https://docs.spacelift.io/flows/introduction (consultato il: ).
  52. Spacelift, “Flows Time Blocks”. URL: https://docs.spacelift.io/flows/core-blocks-reference/time-blocks (consultato il: ).
  53. Spacelift, “Flows Business Logic Blocks”. URL: https://docs.spacelift.io/flows/core-blocks-reference/business-logic-blocks (consultato il: ).
  54. Spacelift, “Spacelift Deploy Blocks in Flows”. URL: https://docs.spacelift.io/flows/spacelift-deploy-integration/spacelift-blocks (consultato il: ).
  55. Spacelift, “Flows HTTP Blocks”. URL: https://docs.spacelift.io/flows/core-blocks-reference/http-blocks (consultato il: ).
  56. Spacelift, “Linking Spacelift Deploy and Flows”. URL: https://docs.spacelift.io/flows/spacelift-deploy-integration/setup (consultato il: ).
  57. Spacelift, “Self-hosting Spacelift Flows”. URL: https://docs.spacelift.io/flows/self-hosting (consultato il: ).
  58. Spacelift, “Spacelift Templates and self-service deployment forms”. URL: https://docs.spacelift.io/concepts/template (consultato il: ).
  59. Spacelift, “Pulumi integration”. URL: https://docs.spacelift.io/vendors/pulumi (consultato il: ).
  60. Spacelift, “AWS CloudFormation integration”. URL: https://docs.spacelift.io/vendors/cloudformation (consultato il: ).
  61. Spacelift, “Kubernetes integration”. URL: https://docs.spacelift.io/vendors/kubernetes (consultato il: ).
  62. Semaphore UI, “Semaphore UI authentication”. URL: https://semaphoreui.com/docs/admin-guide/authentication (consultato il: ).
  63. Spacelift, “Spacelift single sign-on”. URL: https://docs.spacelift.io/integrations/single-sign-on (consultato il: ).
  64. Spacelift, “Sensitive environment variables and mounted files”. URL: https://docs.spacelift.io/concepts/configuration/environment (consultato il: ).
  65. Spacelift, “Secrets in Spacelift Flows”. URL: https://docs.spacelift.io/flows/configuration-and-expressions/secrets (consultato il: ).
  66. Spacelift, “HashiCorp Vault authentication for Spacelift runs”. URL: https://docs.spacelift.io/integrations/cloud-providers/oidc/vault-oidc (consultato il: ).
  67. Spacelift, “Spacelift workload OIDC”. URL: https://docs.spacelift.io/integrations/cloud-providers/oidc (consultato il: ).
  68. Semaphore UI, “Semaphore UI audit log and forwarding”. URL: https://semaphoreui.com/docs/admin-guide/audit-log (consultato il: ).
  69. Spacelift, “Spacelift audit trail”. URL: https://docs.spacelift.io/integrations/audit-trail (consultato il: ).
  70. Semaphore UI, “View the Semaphore UI audit log”. URL: https://semaphoreui.com/docs/admin-guide/audit-log/view (consultato il: ).
  71. Semaphore UI, “Semaphore UI webhook integrations”. URL: https://semaphoreui.com/docs/user-guide/integrations (consultato il: ).
  72. Semaphore UI, “Semaphore UI notification channels”. URL: https://semaphoreui.com/docs/admin-guide/notifications (consultato il: ).
  73. Spacelift, “Spacelift notification policies”. URL: https://docs.spacelift.io/concepts/policy/notification-policy (consultato il: ).
  74. Semaphore UI, “Semaphore UI repositories”. URL: https://semaphoreui.com/docs/user-guide/repositories (consultato il: ).
  75. Semaphore UI, “OpenBao secret storage”. URL: https://semaphoreui.com/docs/user-guide/key-store/openbao (consultato il: ).
  76. Semaphore UI, “Devolutions Server secret storage”. URL: https://semaphoreui.com/docs/user-guide/key-store/devolutions-server (consultato il: ).
  77. Semaphore UI, “CyberArk secret storage”. URL: https://semaphoreui.com/docs/user-guide/key-store/cyberark (consultato il: ).

Confronto a cura del team Semaphore UI, basato sulla documentazione, i repository e le informazioni sui prodotti elencati sopra. Le date di consultazione sono indicate per ciascuna fonte.