Interfaccia Ansible: Semaphore UI e Ansible Automation Platform (AAP)

Denis GukovFondatore e CTO presso Semaphore UI
17 min di lettura

Semaphore UI e Red Hat Ansible Automation Platform (AAP) aiutano i team a eseguire, pianificare e condividere l’automazione Ansible. L’automation controller di AAP era precedentemente noto come Ansible Tower. Questo confronto esamina come entrambe le piattaforme gestiscono l’automazione quotidiana, cosa richiedono per essere utilizzate e quando funzionalità, opzioni di deployment e prezzi di Semaphore lo rendono più adatto. Il confronto riguarda AAP 2.6 e Semaphore UI 2.20.0.

Discuti questo articolo con l’IA

Panoramica

Quando Ansible passa dal portatile di un ingegnere alle attività quotidiane, i team hanno bisogno di job ripetibili, credenziali condivise, accesso controllato e un registro delle modifiche. Alcuni necessitano anche di una filiera di contenuti supportata e di un modo per distribuire l’esecuzione su molte sedi.

Red Hat Ansible Automation Platform risponde a questa esigenza di piattaforma più ampia. Automation controller esegue job e workflow, automation hub distribuisce contenuti, Event-Driven Ansible risponde agli eventi e automation mesh colloca l’esecuzione vicino all’infrastruttura gestita. AAP è un prodotto commerciale con un ciclo di supporto definito, distinto dal progetto open source upstream AWX.

Semaphore UI riunisce repository, inventari, credenziali e variabili nei progetti. Gli ingegneri preparano job di deployment, applicazione delle patch o rinnovo dei certificati, poi li condividono tramite moduli di avvio, pianificazioni e workflow. I template diretti eseguono anche Terraform/OpenTofu, Terragrunt, Bash, PowerShell e Python. I team possono costruire questo servizio operativo sull’infrastruttura esistente e aggiungere funzionalità Pro o Enterprise con l’aumentare dei requisiti di accesso, esecuzione e supporto.

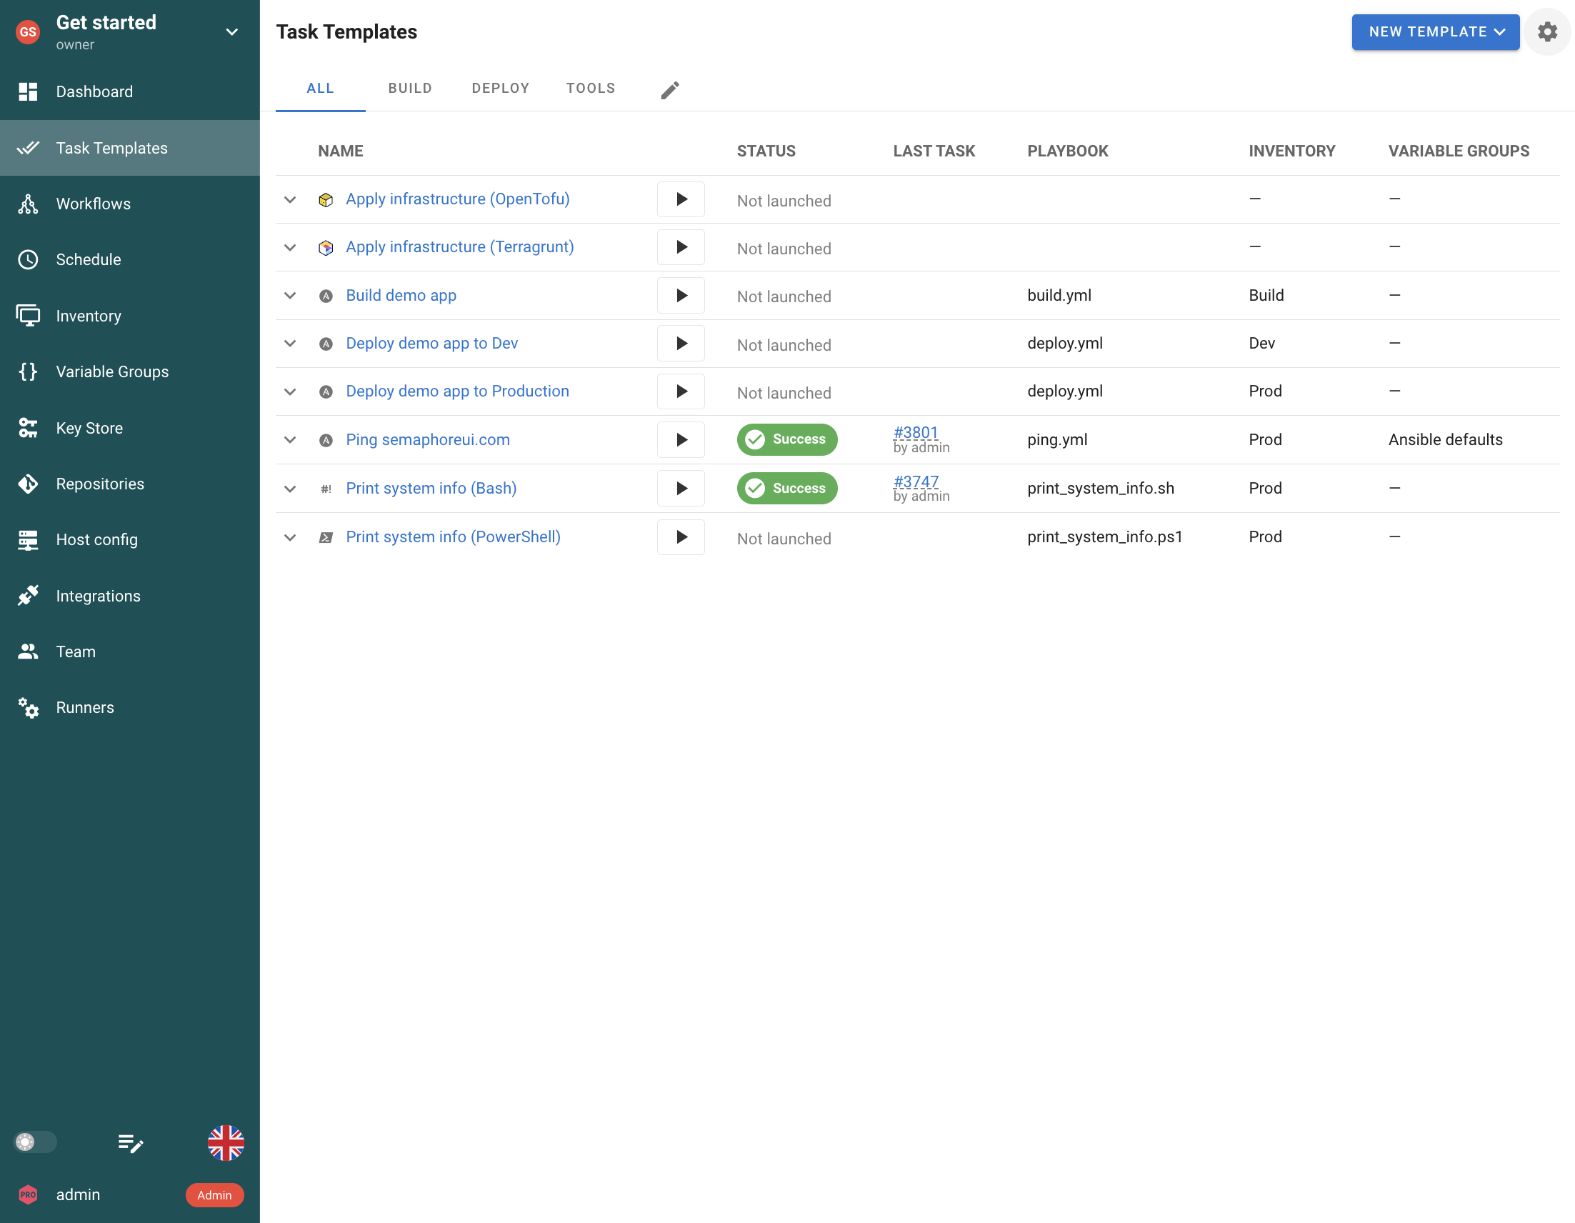
Task Template di Semaphore UI per diversi strumenti di automazione in un unico progetto.
Semaphore UI. Operazioni preparate per Ansible, Infrastructure as Code e riga di comando condividono l’elenco delle attività di un progetto.
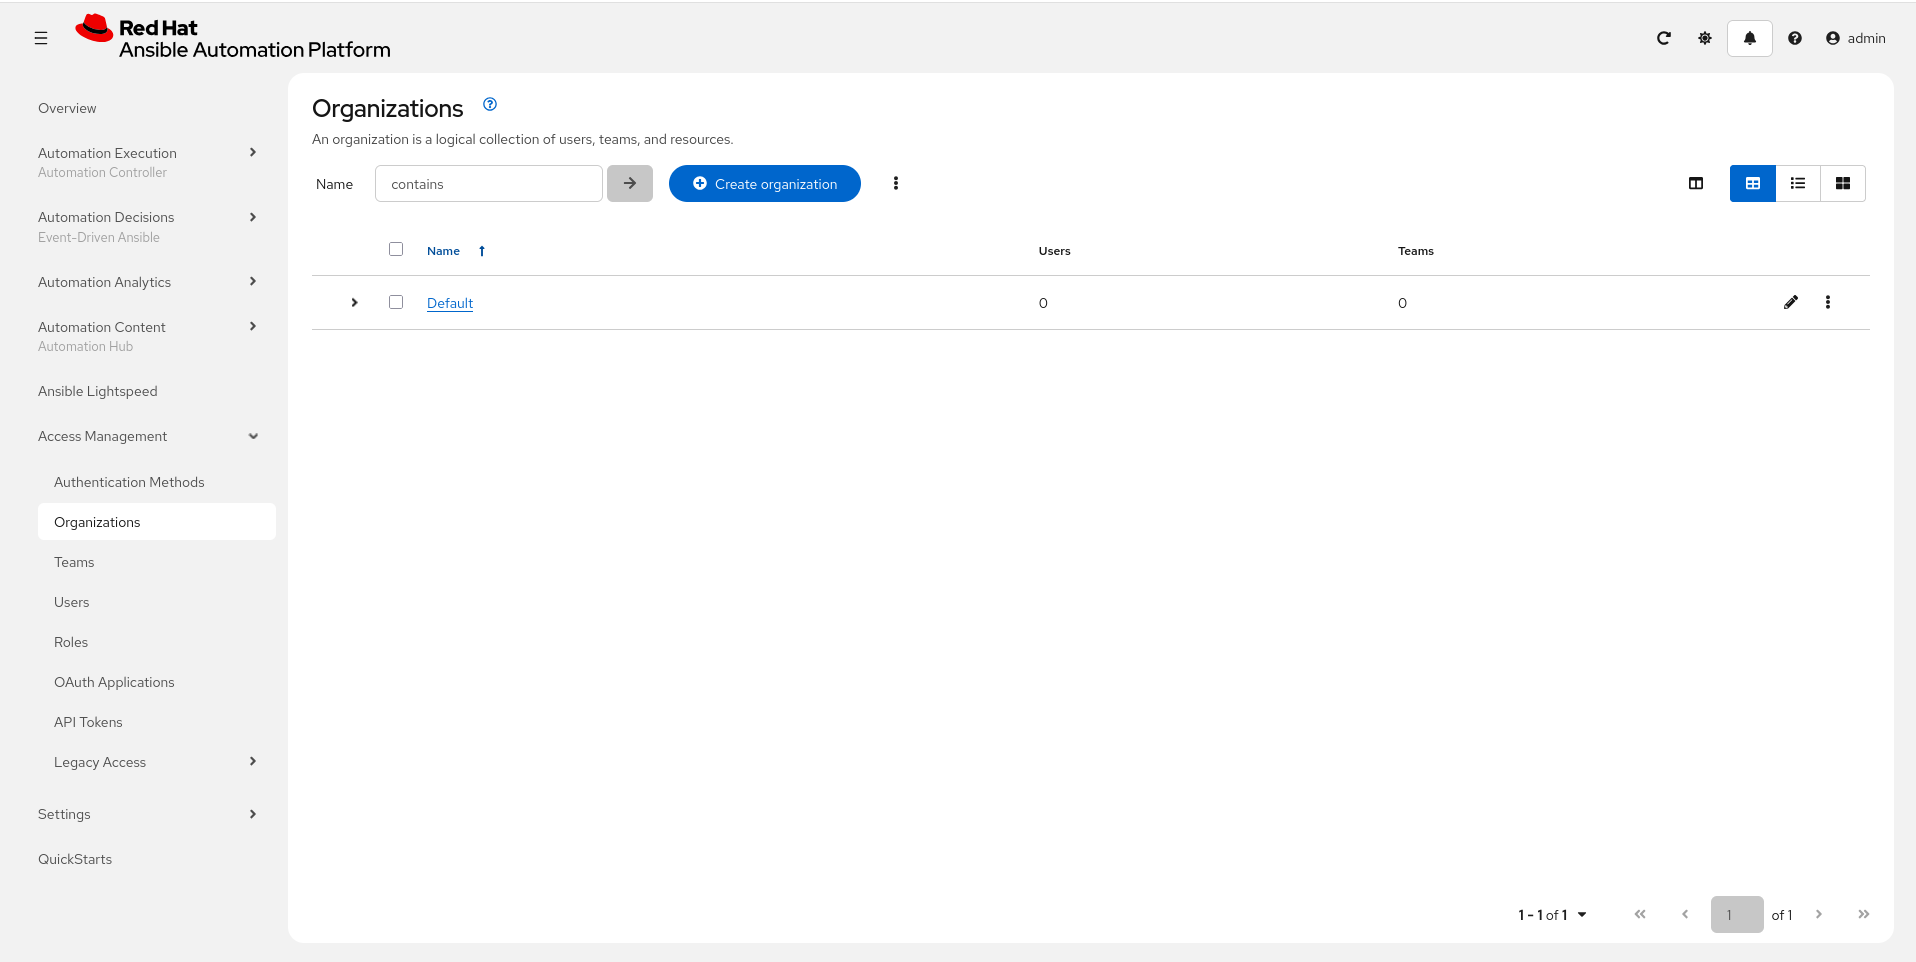
Interfaccia di Red Hat Ansible Automation Platform 2.6.
Ansible Automation Platform. L’interfaccia di Ansible Automation Platform 2.6. Immagine ufficiale del prodotto Red Hat. Fonte

Confronto rapido

Entrambe le piattaforme offrono un’interfaccia condivisa per le operazioni Ansible. Confrontate questo lavoro quotidiano insieme ai servizi aggiuntivi di contenuti, elaborazione degli eventi ed esecuzione distribuita inclusi nell’ambito più ampio di AAP.

Ansible Automation Platform e Semaphore UI: caratteristiche principali
Criteri Semaphore UI Ansible Automation Platform
Strumenti di automazione Ansible, Terraform/OpenTofu, Terragrunt, Bash, PowerShell, Python Ansible, integrazioni Terraform e altri strumenti tramite playbook
Installazione Binario, pacchetti nativi, Docker, Kubernetes Container Podman su RHEL, OpenShift Operator, percorso di migrazione RPM in 2.6
Esecuzione delle attività Sul server o sui runner Su server di esecuzione o pod Kubernetes dei job, collegati da automation mesh
Workflow Sì, workflow visuali tra più strumenti di automazione Sì, workflow Ansible visuali con workflow secondari riutilizzabili
Pianificazione Espressioni Cron, esecuzioni una tantum Pianificazioni singole e ricorrenti
Gestione degli inventari Definizioni statiche e in Git, rilevamento dinamico durante l’esecuzione Record gestiti di host e gruppi, sincronizzazione delle fonti e facts salvati
Controllo degli accessi Ruoli di progetto, ruoli personalizzati e autorizzazioni sui template in Enterprise Organizzazioni, team, ruoli personalizzati e autorizzazioni indipendenti sulle risorse
Credenziali Key Store, chiavi SSH, password, integrazioni con vault esterni Oggetti credenziali, chiavi SSH, password, integrazioni con vault esterni
Distribuzione dei contenuti Repository Git e registry esterni di collection Ansible Private automation hub ed ecosistema di contenuti Red Hat
Modello commerciale Community con licenza MIT, Pro ed Enterprise commerciali Abbonamento commerciale Red Hat e ciclo di vita del prodotto

Un team che condivide deployment, manutenzione e provisioning può coprire gran parte di questo lavoro con template, risorse di progetto riutilizzabili e workflow di Semaphore UI. I template diretti IaC e specifici per linguaggio estendono lo stesso servizio oltre Ansible. AAP aggiunge un ecosistema di contenuti più ampio, risorse Ansible gestite e servizi di piattaforma. Quando questi servizi aggiuntivi non servono, Semaphore UI offre un investimento più mirato nell’automazione effettivamente usata dal team.

Confronto delle funzionalità

Le operazioni Ansible dipendono da informazioni sugli host, credenziali e autorizzazioni oltre che dall’esecuzione dei playbook. Distribuzione dei contenuti ed elaborazione degli eventi diventano ulteriori aspetti da gestire quando i team condividono l’automazione tra più ambienti.

Installazione e configurazione

L’installazione deve corrispondere al servizio che il team deve gestire. AAP supporta deployment RHEL e OpenShift, mentre Semaphore UI offre anche binari autonomi e pacchetti nativi.

SupportatoParzialmente supportatoNon supportato
Installazione e configurazione: Ansible Automation Platform e Semaphore UI
Criteri Semaphore UI Ansible Automation Platform
Binario autonomo Sì No
Pacchetti Linux nativi SìDEB / RPM SìPercorso di migrazione RPM RHEL 9 deprecato
Server Windows nativo SìAnsible richiede WSL, un container o un runner Linux NoDeployment RHEL e OpenShift
Deployment senza Kubernetes Sì Sì
Distribuzione Kubernetes SìChart Helm SìRed Hat OpenShift Operator
Alta disponibilità SìEnterprise SìTopologie aziendali testate

AAP 2.6 supporta un’installazione containerizzata con Podman su RHEL e un’installazione basata su Operator in OpenShift. Il precedente installer RPM rimane supportato su RHEL 9 in 2.6 per la migrazione, ma è deprecato. Red Hat documenta topologie supportate e ciclo di vita del prodotto per questi deployment. Kubernetes non è richiesto per ogni installazione AAP.

Semaphore UI può essere eseguito come binario o pacchetto nativo su un host esistente, oltre che tramite Docker o Kubernetes. Un team che introduce un’interfaccia condivisa per Ansible può scegliere un’installazione su server tradizionale e riutilizzare repository e infrastruttura già gestiti. Enterprise aggiunge alta disponibilità quando il servizio di automazione necessita di istanze applicative ridondanti. Il server Semaphore UI funziona anche nativamente su Windows, mentre l’esecuzione di Ansible richiede WSL, un container o un runner Linux.

Semaphore UI può condividere job di applicazione delle patch e deployment da un server esistente. La topologia di deployment di AAP dipende dai componenti selezionati e dalla capacità di esecuzione che il team deve mantenere.
Strumenti di automazione

Una piattaforma può eseguire uno strumento tramite Ansible senza offrire allo strumento template e ciclo di vita propri.

SupportatoParzialmente supportatoNon supportato
Strumenti di automazione: Ansible Automation Platform e Semaphore UI
Criteri Semaphore UI Ansible Automation Platform
Playbook Ansible Sì Sì
Terraform/OpenTofu SìModello di attività nativo SìTramite playbook e integrazioni Ansible
Terragrunt SìModello di attività nativo SìTramite playbook Ansible
Bash SìModello di attività nativo SìTramite playbook Ansible
PowerShell SìModello di attività nativo SìTramite playbook Ansible
Python SìModello di attività nativo SìTramite playbook Ansible
Template IaC senza playbook SìTemplate nativi Terraform/OpenTofu e Terragrunt NoI Job Template Ansible invocano strumenti IaC
Backend di state Terraform integrato SìProBackend HTTP, cronologia delle versioni e interfaccia dello stato NoUso di un servizio Terraform o backend esterno

AAP usa playbook Ansible ed execution environment, immagini container contenenti il runtime Ansible e le dipendenze necessarie. Le integrazioni Terraform includono collection per coordinare servizi Terraform e i playbook possono invocare altri strumenti da riga di comando. È un modello coerente quando Ansible orchestra già l’intera procedura.

Anche Semaphore UI è costruito intorno a operazioni Ansible pratiche, offrendo al contempo Task Template dedicati a Terraform/OpenTofu, Terragrunt, Bash, PowerShell e Python. Per Terraform/OpenTofu, un ingegnere seleziona nell’interfaccia repository, directory di configurazione, workspace e gruppo di variabili. Lo strumento IaC viene eseguito direttamente, senza un playbook Ansible scritto soltanto per invocarlo. Un deployment Ansible, un job di provisioning Terraform e un’attività di verifica Python possono quindi condividere un progetto mantenendo impostazioni di esecuzione proprie.

Ad esempio, un ambiente di test temporaneo può richiedere creazione dell’infrastruttura, configurazione dell’applicazione e verifica della disponibilità. Semaphore UI mantiene questi passaggi negli strumenti esistenti e li collega mediante un workflow. È utile ai team la cui automazione è cresciuta tra più repository e linguaggi, ma che desiderano comunque un unico punto per avviare e consultare l’operazione.

Configurate indirizzi separati di stato/backend o workspace supportati per sviluppo, staging e produzione. Il supporto dei workspace dipende dal backend selezionato. Semaphore UI Pro può ospitare direttamente lo stato tramite il backend HTTP integrato, con cronologia delle versioni e gestione nell’interfaccia. Per un team che crea ambienti temporanei, template di provisioning, relativo stato e successiva configurazione Ansible rimangono nello stesso servizio. Le integrazioni Terraform documentate di AAP usano servizi Terraform o un backend esterno configurato per lo stato. Anche Semaphore UI può mantenere un backend esterno se il team ne possiede già uno.

Per un processo che deve approvare e applicare esattamente il piano Terraform salvato, configurate esplicitamente archiviazione e riutilizzo del piano. L’esecuzione predefinita di Semaphore UI pianifica e applica separatamente, e i comandi predefiniti usano -lock=false se non modificati. Fornire un backend di state non cambia queste impostazioni dei comandi delle attività.

Modelli e pianificazione

Entrambi i prodotti salvano la configurazione di un’operazione perché i colleghi possano avviarla ripetutamente. I nomi differiscono: Job Template in AAP e Task Template in Semaphore UI.

SupportatoParzialmente supportatoNon supportato
Modelli e pianificazione: Ansible Automation Platform e Semaphore UI
Criteri Semaphore UI Ansible Automation Platform
Configurazione dell’attività salvata Sì Sì
Moduli di avvio (parametri di esecuzione) Sì Sì
Configurazione condivisa tra job SìGruppi di variabili con nome assegnati ai template SìVariabili di inventario e file in Git
Ramo del repository all'avvio Sì Sì
Esecuzioni pianificate SìEspressioni cron ed esecuzioni una tantum SìPianificazioni singole e ricorrenti

Un Job Template di AAP salva progetto, playbook, inventario, credenziali e ambiente di esecuzione per un’operazione. Il suo avvio crea un job. Un survey raccoglie i dati abilitati per quell’avvio, così un operatore può eseguire una procedura preparata senza ricrearne la configurazione.

Semaphore UI usa i Task Template per lo stesso modello di avvio riutilizzabile, sia con Ansible sia con gli altri strumenti di automazione. Un template Ansible seleziona repository, playbook, inventario e credenziali. I gruppi di variabili con un nome conservano la configurazione riutilizzata tra i template, mentre i campi del survey raccolgono i valori necessari alla singola esecuzione. AAP può riutilizzare variabili attraverso inventari e file in Git.

Pensate a una procedura di riavvio di un servizio condivisa con i colleghi del supporto. Un ingegnere prepara playbook e configurazione dell’ambiente, poi richiede il nome del servizio e un riferimento alla modifica nel modulo di avvio. Il collega seleziona l’operazione, inserisce quei dati e ne segue stato e output. Template distinti possono rendere disponibili un deployment, un backup o un rinnovo di certificati usando le stesse risorse del progetto.

Entrambi i prodotti permettono anche di pianificare i template salvati. AAP offre pianificazioni singole e ricorrenti, mentre Semaphore UI supporta espressioni cron ed esecuzioni singole con parametri configurati. Il backup usato prima di una finestra di manutenzione manuale può anche essere eseguito di notte secondo una pianificazione. Il team riutilizza così la stessa procedura operativa, senza mantenere separatamente un comando cron e una configurazione per l’avvio dal web.

Inventario

Entrambe le piattaforme possono usare inventari in Git e fonti di rilevamento esterne. La differenza principale riguarda cosa fa la piattaforma con queste informazioni: AAP mantiene record di host e gruppi tramite sincronizzazione dell’inventario, mentre Semaphore UI usa definizioni di inventario e plugin di rilevamento durante l’esecuzione delle attività.

SupportatoParzialmente supportatoNon supportato
Inventario: Ansible Automation Platform e Semaphore UI
Criteri Semaphore UI Ansible Automation Platform
Inventari in Git Sì Sì
Inventari dinamici Sì Sì
Aggiornamento degli inventari ParzialeScoperta durante l'esecuzione SìAggiornamenti programmati e aggiornamento al lancio
Gruppi di inventario calcolati SìPlugin Ansible constructed SìInventari costruiti gestiti
Cache dei fact gestita NoConfigura la memorizzazione nella cache Ansible separatamente SìArchiviazione facoltativa dei facts degli host
Modifica di host e gruppi ParzialeModifica le definizioni INI/YAML SìControlli individuali di host e gruppi

AAP sincronizza le sorgenti di inventario in host e gruppi gestiti, con facts conservati e inventari costruiti per operazioni Ansible più articolate. Un operatore può consultare e gestire le informazioni sui singoli host nella stessa piattaforma usata per avviare i job. È utile quando la manutenzione di questi dati e la combinazione di sorgenti di inventario fanno parte delle attività quotidiane. AAP può aggiornare le sorgenti secondo una pianificazione o prima dell’avvio e conservare facoltativamente i facts degli host in una cache gestita.

Semaphore UI riutilizza definizioni di inventario statiche o in Git e i plugin di discovery di Ansible, inclusi quelli per NetBox e le API cloud. Gli operatori possono modificare definizioni INI/YAML nell’interfaccia oppure mantenere Git e la discovery esterna come sorgente delle informazioni sugli host. Un template seleziona l’inventario necessario quando viene eseguita l’operazione. La discovery dinamica avviene durante l’esecuzione. Resta disponibile la cache dei facts configurata in Ansible, mentre Semaphore UI non fornisce una cache dei facts gestita dal controller.

Per un team che già gestisce la propria infrastruttura fuori dall’interfaccia di automazione, questo evita di introdurre un secondo processo di gestione degli host solo per condividere i job. Lo stesso inventario può servire per patch, controlli dei certificati e deployment, con template e parametri distinti per ogni operazione. La vista sincronizzata di host e gruppi di AAP resta preziosa quando gli operatori hanno bisogno di quella gestione, oltre a un inventario su cui eseguire le operazioni.

Segreti

Le credenziali forniscono chiavi SSH, password e altri dettagli di autenticazione necessari a un job predisposto. Entrambe le piattaforme conservano credenziali e possono recuperare valori da archivi di segreti esterni.

SupportatoParzialmente supportatoNon supportato
Segreti: Ansible Automation Platform e Semaphore UI
Criteri Semaphore UI Ansible Automation Platform
Archiviazione delle credenziali Sì Sì
HashiCorp Vault SìPro Sì
Azure Key Vault SìEnterprise Sì
AWS Secrets Manager SìEnterprise Sì
Recupero OpenBao integrato SìPro NoNessun connettore dedicato
Recupero da Devolutions Server SìEnterprise SìCollection Ansible
Recupero da CyberArk SìEnterpriseAPI REST PVWA SìCCP e Conjur
Recupero Centrify Vault integrato No Sì
Recupero Thycotic integrato No SìSecret Server e DevOps Secrets Vault

Entrambi i prodotti conservano i riferimenti alle credenziali insieme all’operazione preparata. Un ingegnere può configurare una sola volta l’accesso ai repository, le credenziali delle macchine e altri segreti, poi riutilizzarli nei deployment e nei job di manutenzione. I colleghi che avviano l’operazione non devono fornire di nuovo quelle credenziali a ogni esecuzione.

AAP supporta oggetti credenziale e recupero di segreti da sistemi esterni, con integrazioni per HashiCorp Vault, AWS Secrets Manager, Azure e CyberArk. Semaphore UI offre un Key Store di progetto e collega HashiCorp Vault o OpenBao in Pro. Enterprise aggiunge AWS Secrets Manager, Azure Key Vault, Devolutions Server e CyberArk tramite la sua API PVWA. AAP può usare la collection Ansible di Devolutions nei playbook, installandola nell’ambiente di esecuzione. I suoi connettori integrati per le credenziali non includono un lookup dedicato a OpenBao. AAP offre inoltre connettori per Centrify Vault e Thycotic Secret Server o DevOps Secrets Vault, che Semaphore UI non espone come archivi integrati. Una collection di lookup Ansible o un comando possono recuperare i segreti per un’operazione quando manca un connettore della piattaforma, mantenendo quell’integrazione nell’automazione. I team possono quindi scegliere in base al vault esistente e ai collegamenti che desiderano configurare nella piattaforma stessa.

Esecuzione

Un template salvato descrive cosa eseguire. Le impostazioni di esecuzione determinano quale server lo esegue e quale runtime fornisce le dipendenze.

SupportatoParzialmente supportatoNon supportato
Esecuzione: Ansible Automation Platform e Semaphore UI
Criteri Semaphore UI Ansible Automation Platform
Esecuzione remota SìRunner SìNodi di esecuzione automation mesh
Instradamento dell'esecuzione SìProTag dei runner su modelli o inventari SìGruppi di istanze assegnati alle risorse
Ruoli e collection Ansible SìInstallazione da requirements.yml SìInstallazione durante la sincronizzazione del progetto
Attività containerizzate SìProEsecutore Docker SìImmagini degli ambienti di esecuzione Ansible
Pod di job Kubernetes SìEnterprise SìGruppi di contenitori
Controllo della concorrenza SìLimiti di template, progetti e istanze SìJob simultanei e capacità dei gruppi di istanze

AAP esegue i job in ambienti di esecuzione che contengono Ansible e le dipendenze dei playbook. I nodi di esecuzione svolgono il lavoro separatamente dai servizi di controllo. Automation mesh collega questi nodi e può usare nodi intermedi di inoltro per raggiungere reti remote. Questo supporta un’infrastruttura Ansible distribuita, con immagini di esecuzione e percorsi di rete definiti.

Semaphore UI può eseguire l’automazione sul proprio server o su runner collocati vicino ai sistemi di destinazione. Per esempio, un runner in una rete privata può eseguire un job di manutenzione Ansible sugli host locali mentre l’interfaccia condivisa resta altrove. I runner globali sono disponibili in Community, mentre Pro aggiunge runner assegnati ai progetti e instradamento tramite tag per diversi ambienti di esecuzione.

Un team può iniziare con l’esecuzione diretta e aggiungere macchine separate o container per singola attività quando i carichi di lavoro lo richiedono. Pro offre l’esecuzione delle attività in Docker ed Enterprise aggiunge l’esecuzione in Kubernetes. Un servizio che esegue playbook esistenti può così passare da un singolo host a un’esecuzione separata senza richiedere un’installazione di automation mesh. Eseguire il server applicativo in un container è una scelta distinta dall’eseguire ogni attività in un container.

Workflow

I workflow collegano template salvati in una procedura più ampia, ad esempio creare un server, configurarlo e verificarne il risultato.

SupportatoParzialmente supportatoNon supportato
Workflow: Ansible Automation Platform e Semaphore UI
Criteri Semaphore UI Ansible Automation Platform
Editor visuale di workflow Sì Sì
Passaggi del workflow con più strumenti SìTemplate nativi Ansible, IaC e dei linguaggi SìI Job Template Ansible invocano altri strumenti
Nodi iniziali multipli No Sì
Ricongiungimento dei rami Sì Sì
Rami di successo ed errore Sì Sì
Passaggi di approvazione Sì Sì
Autorizzazione di approvazione separata No Sì
Workflow come passaggi No Sì
Passaggio dei valori del workflow Sì Sì

I Workflow Job Template di AAP collegano Job Template, aggiornamenti dei progetti, aggiornamenti degli inventari e altri workflow. I passaggi di approvazione sospendono un’esecuzione e i valori Ansible set_stats possono essere passati ai job successivi. Incorporare un workflow è utile quando più procedure condividono un’intera sequenza da mantenere una sola volta.

I workflow di Semaphore UI collegano direttamente Task Template per Ansible, Terraform/OpenTofu, Terragrunt, Bash, PowerShell e Python, con rami di successo e di errore, approvazioni e ritardi. Un workflow di provisioning può creare l’infrastruttura con Terraform/OpenTofu, configurarla con Ansible ed eseguire un controllo di disponibilità in Python. Un workflow di manutenzione può iniziare con un backup, applicare aggiornamenti ed eseguire verifiche, riutilizzando template che i colleghi possono avviare anche separatamente. AAP può orchestrare la stessa procedura tramite Job Template Ansible e integrazioni Terraform. La differenza è se la configurazione di esecuzione di ogni strumento risiede in un template dedicato oppure nei playbook e nelle integrazioni che stanno dietro ai job Ansible.

Semaphore UI 2.20 passa i valori Ansible set_stats, gli output di Terraform/OpenTofu/Terragrunt e JSON da Bash, PowerShell o Python agli input delle attività successive. Un indirizzo o un identificatore di risorsa restituito dal provisioning può quindi diventare un parametro dell’operazione seguente. AAP passa i valori set_stats tra job Ansible. Entrambi offrono un utile passaggio di valori, distinguendosi per il modo in cui il risultato viene prodotto e utilizzato. Il template ricevente dichiara l’input, che il suo playbook o la sua configurazione di inventario usa poi per indirizzare il nuovo host.

AAP offre un permesso Approve assegnabile per le approvazioni dei workflow. Semaphore UI 2.20 lega l’approvazione al permesso di eseguire attività del progetto. È stato annunciato un ruolo di approvatore separato per la versione 2.21.0. Questo conta quando la responsabilità di approvare richiede un permesso autonomo.

Un workflow di provisioning e configurazione può passare i valori raccolti tra attività di Semaphore UI usando l’esecutore locale, sul server o su un runner remoto. Gli esecutori Docker e Kubernetes non raccolgono questi output, quindi un workflow che ne dipende richiede un’altra modalità di esecuzione. I singoli Task Template restano riutilizzabili tra i workflow. Se più procedure devono riutilizzare un intero workflow con più passaggi, i workflow annidati di AAP evitano di mantenere separatamente quelle sequenze. In entrambe le piattaforme, file come i piani Terraform salvati richiedono uno spazio di archiviazione accessibile o un trasferimento esplicito tra job.

Controllo degli accessi

Delegare un’operazione e consentire a un operatore di combinare inventari e credenziali arbitrari sono requisiti di accesso diversi.

SupportatoParzialmente supportatoNon supportato
Controllo degli accessi: Ansible Automation Platform e Semaphore UI
Criteri Semaphore UI Ansible Automation Platform
Controllo degli accessi basato sui ruoli SìRuoli di progetto SìRuoli dell'organizzazione, del team e delle risorse
Autenticazione LDAP SìPro Sì
Single sign-on OIDC SìPro Sì
Single sign-on SAML NoOIDC disponibile Sì
Ruoli personalizzati SìEnterprise Sì
Autorizzazioni indipendenti per inventari e credenziali NoL'accesso alle risorse segue i ruoli del progetto Sì
Autorizzazioni di esecuzione a livello di modello SìEnterprise Sì

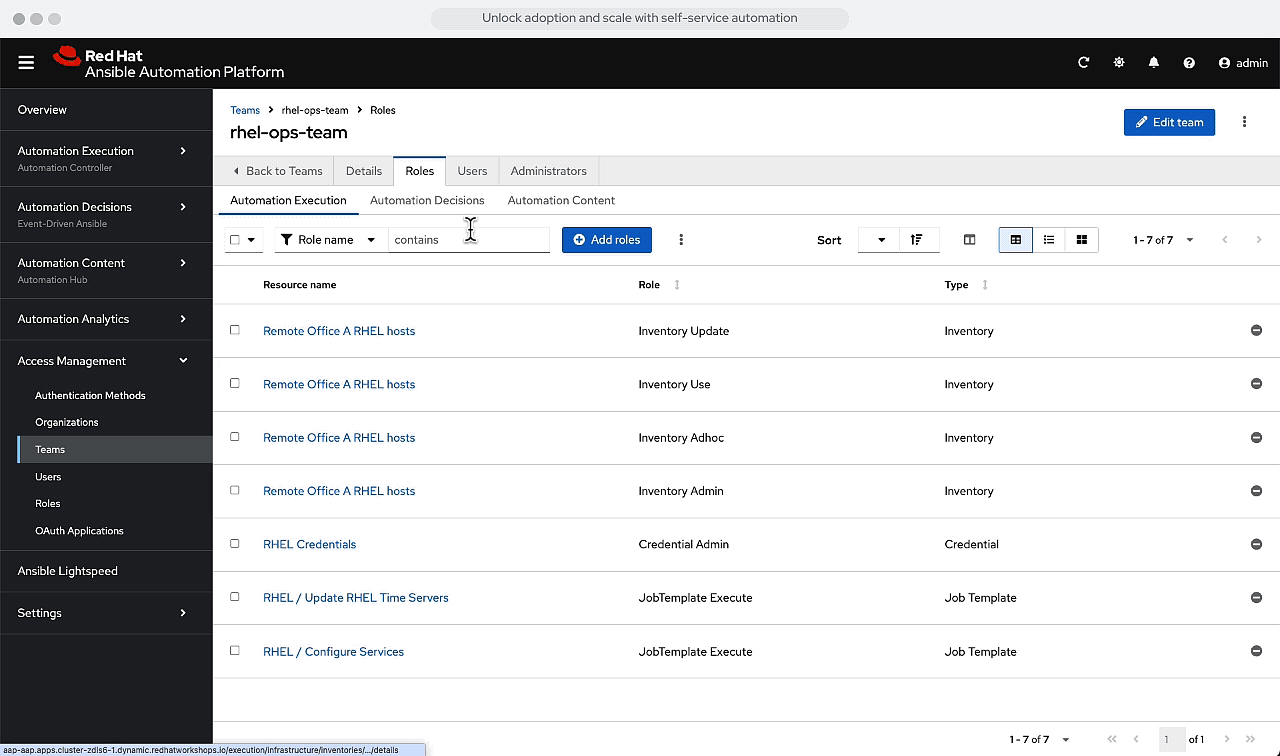
AAP concede accesso alle singole risorse e supporta ruoli personalizzati. Gli operatori possono ricevere il permesso di usare determinati inventari e credenziali indipendentemente dai Job Template. È adatto ai team il cui lavoro quotidiano comprende la combinazione di risorse Ansible autorizzate in nuove operazioni.

Semaphore UI organizza l’accesso attorno a progetti e operazioni preparate. I ruoli di progetto di Community consentono già di separare gli ingegneri che mantengono l’automazione dai colleghi che la eseguono. Un progetto può riunire i template di deployment, backup e manutenzione di un team, insieme alle risorse configurate.

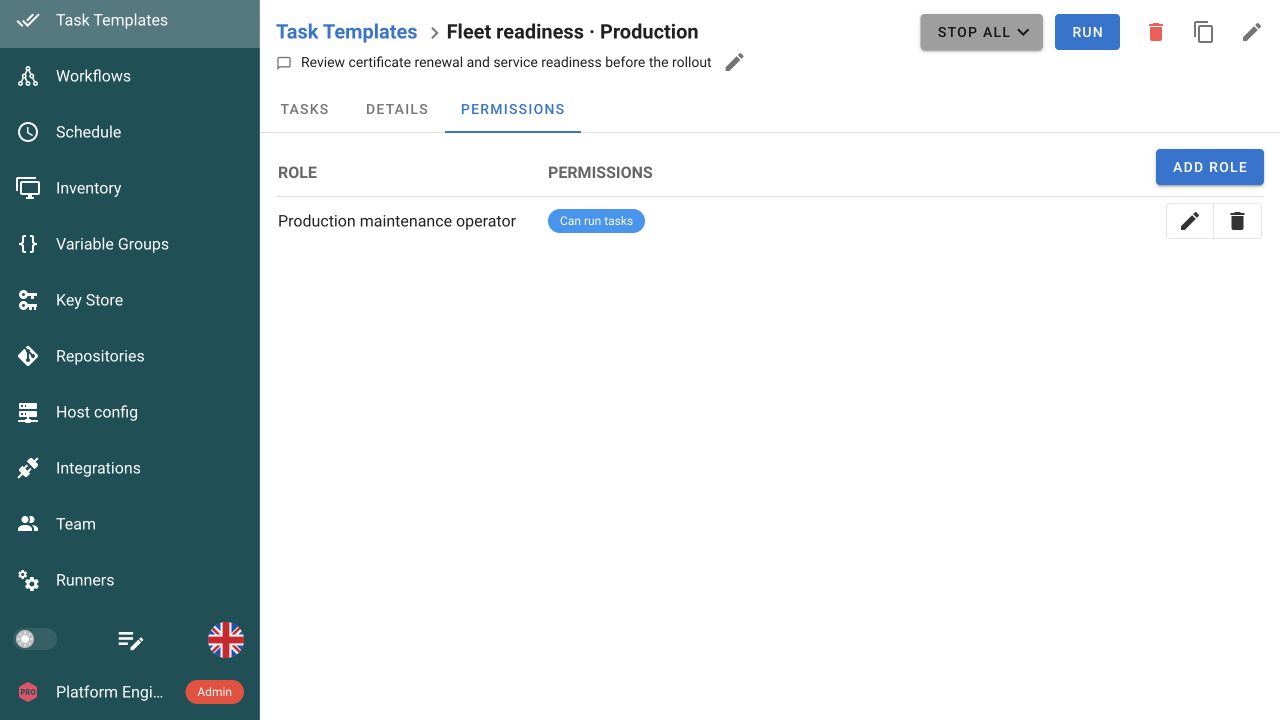
Enterprise aggiunge ruoli personalizzati e permessi di esecuzione a livello di template quando l’accesso deve essere limitato a determinate operazioni. Per esempio, il personale di supporto può ricevere un template per il riavvio dei servizi, mentre il deployment resta affidato a un altro ruolo. Inventario, credenziali e modifiche consentite all’avvio fanno parte della configurazione preparata. È un modello mirato alla delega delle operazioni, mentre AAP offre permessi indipendenti sulle risorse sottostanti.

Permessi dei template di Semaphore UI con un ruolo di operatore di manutenzione Production autorizzato a eseguire attività.
Semaphore UI. I permessi dei template in Enterprise delegano un’operazione preparata a un ruolo specifico.
Ruoli del team in Ansible Automation Platform 2.6 per inventari, credenziali e Job Template.
Ansible Automation Platform. I ruoli vengono assegnati a singoli inventari, credenziali e Job Template. Esempio ufficiale Red Hat. Fonte

Entrambi supportano l’integrazione LDAP. Semaphore UI Pro offre anche l’accesso OIDC, mentre AAP supporta OIDC, SAML e altri identity provider configurati centralmente. Semaphore UI non fornisce un’integrazione SAML integrata. Semaphore UI Pro aggiunge inoltre l’autenticazione a due fattori TOTP per gli account locali.

Log e audit

SupportatoParzialmente supportatoNon supportato
Log e audit: Ansible Automation Platform e Semaphore UI
Criteri Semaphore UI Ansible Automation Platform
Cronologia delle esecuzioni e log Sì Sì
Risultati Ansible di host e attività SìPro Sì
Registro di audit amministrativo SìAccessi e azioni registrate SìFlusso delle attività sulle risorse
Inoltro esterno dei log SìProEventi di audit tramite Syslog o HEC SìIntegrazioni di logging del controller

I risultati operativi vengono prima di tutto quando un collega deve sapere se un deployment o un job di manutenzione è terminato. Entrambi i prodotti conservano output e cronologia delle esecuzioni. Semaphore UI registra stato dell’attività, revisione del repository e dettagli di avvio, e Pro aggiunge un riepilogo degli host Ansible che mostra le attività fallite per server. Dopo un job di patch o di gestione dei certificati, l’operatore può individuare gli host interessati e consultare l’output corrispondente.

L’audit amministrativo ha uno scopo diverso. Il flusso delle attività di AAP registra le modifiche alle risorse della piattaforma, e le integrazioni di logging inoltrano gli eventi dei job e di sistema. Semaphore UI offre un registro di audit amministrativo per accessi, modifiche ai permessi e altre azioni registrate. Pro aggiunge filtri, esportazione su file e inoltro tramite TLS Syslog o Splunk HEC, permettendo di includere questi eventi nelle indagini di sicurezza e nei registri SIEM dell’organizzazione.

Integrazioni

API e webhook consentono a una pipeline CI o a un elaboratore di eventi esistente di avviare operazioni predisposte. AAP include anche servizi separati per distribuzione dei contenuti e automazione basata su eventi.

SupportatoParzialmente supportatoNon supportato
Integrazioni: Ansible Automation Platform e Semaphore UI
Criteri Semaphore UI Ansible Automation Platform
REST API Sì Sì
Webhook di job SìEndpoint generici, criteri di corrispondenza ed estrazione dei valori SìWebhook GitHub e GitLab
Notifiche dei job Sì Sì
Regole di elaborazione degli eventi ParzialeCriteri di corrispondenza dei webhook ed estrazione dei valori SìRulebook Event-Driven Ansible
Registry privato di collection Ansible NoUso di un registry esterno di collection SìPrivate automation hub

Automation hub di AAP distribuisce collection e immagini di esecuzione, con accesso a contenuti Red Hat Certified e validati. Event-Driven Ansible valuta gli eventi tramite rulebook e avvia l’automazione. Sono servizi di piattaforma per gestire e avviare l’automazione in tutta l’organizzazione, oltre alle possibilità di un webhook in ingresso per un job salvato.

Semaphore UI si affianca ai sistemi esistenti di CI, monitoraggio e gestione delle richieste tramite la sua API REST e integrazioni webhook con regole di corrispondenza ed estrazione dei parametri. Una pipeline di build può pubblicare una versione e richiedere un deployment preparato, mentre un processore di eventi può richiedere un’operazione diagnostica. Semaphore UI conserva inventario, credenziali e registro di esecuzione di quell’operazione. Il chiamante gestisce l’autenticazione e controlla il risultato dell’attività quando il processo complessivo deve attenderne il completamento.

Sia Semaphore UI sia automation controller offrono moduli di avvio per job preparati. AAP offre anche Ansible automation portal, installato separatamente e basato su Red Hat Developer Hub, con un catalogo self-service, sincronizzazione dei template e integrazioni personalizzate. L’uso di Developer Hub per quel portale è incluso nell’abbonamento AAP. Per i team che hanno bisogno di esecuzione condivisa dei job senza quel catalogo, Semaphore UI offre un’interfaccia mirata ad Ansible e agli altri strumenti di automazione.

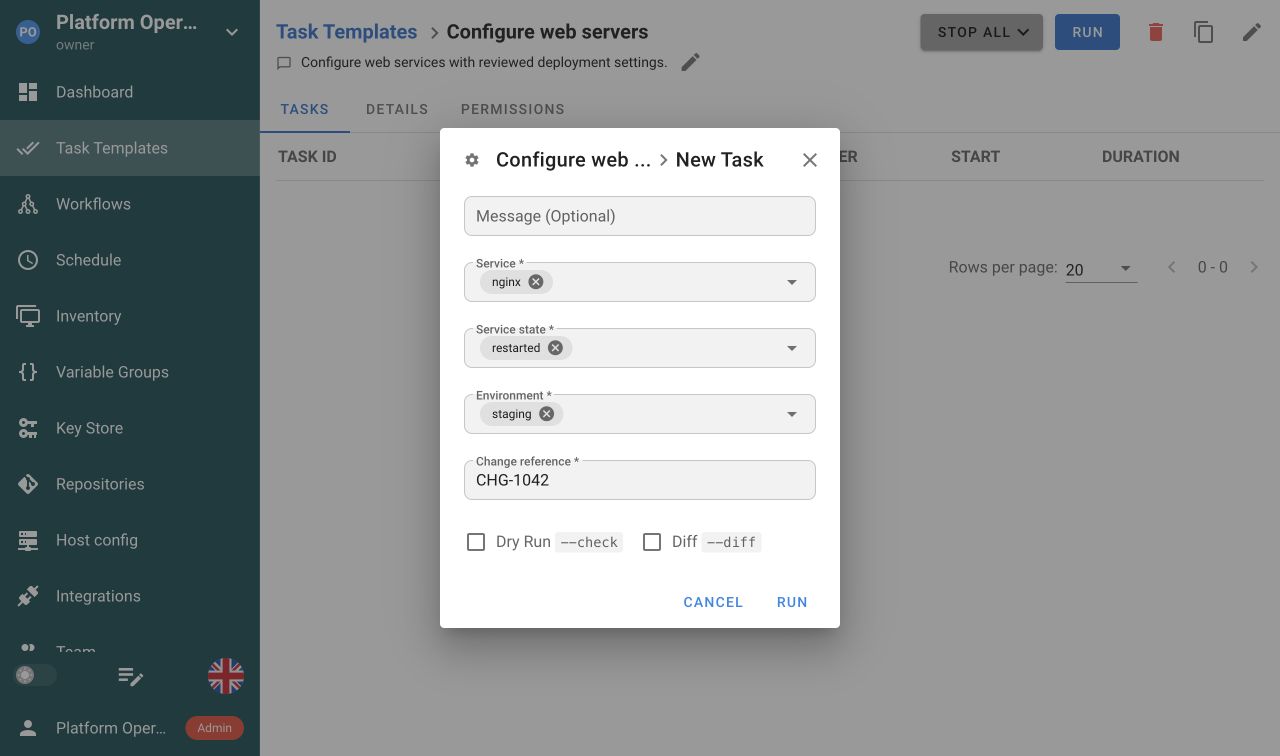
Modulo di avvio di Semaphore UI con servizio, stato del servizio, ambiente e riferimento alla modifica selezionati.
Semaphore UI. Un’operazione preparata raccoglie le scelte di servizio e ambiente direttamente nel modulo di avvio.
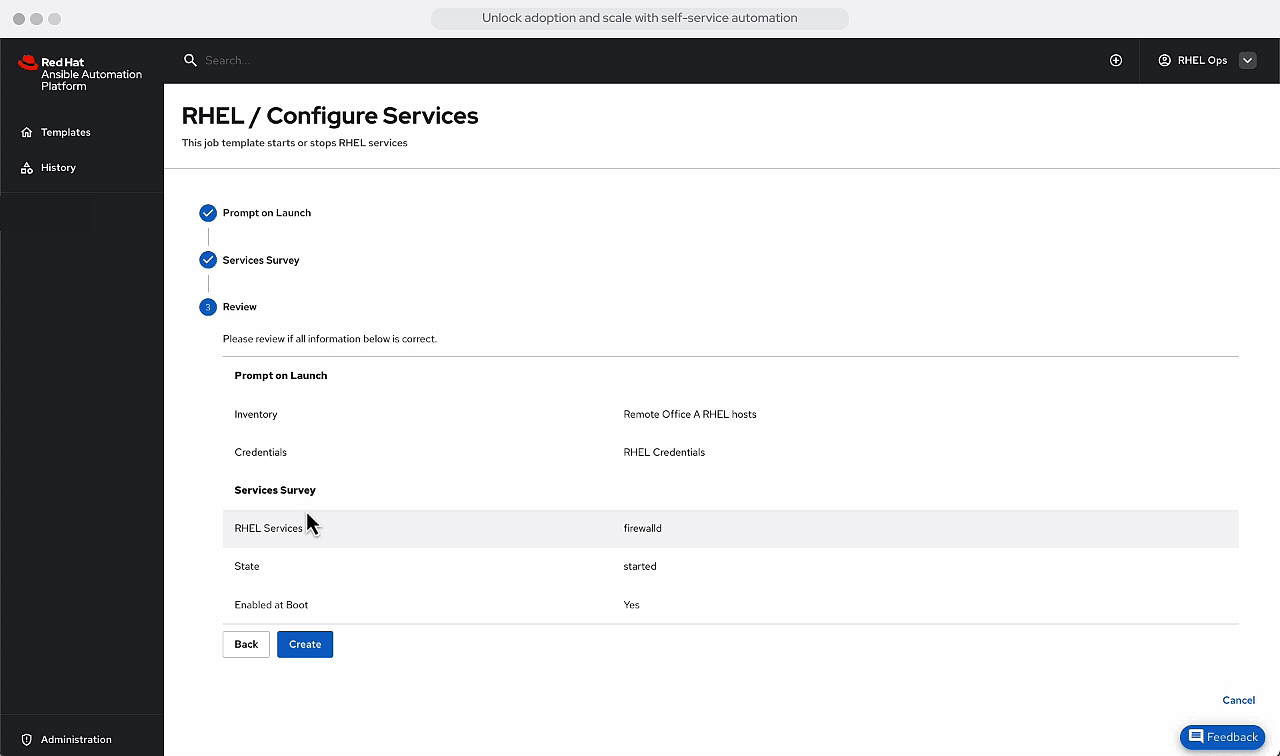
Portale self-service di Ansible Automation Platform 2.6 con revisione di inventario, credenziali e survey del servizio prima dell’avvio.
Ansible Automation Platform. Il portale self-service guida una richiesta attraverso i parametri e un passaggio di revisione. Esempio ufficiale Red Hat. Fonte

Automazione assistita dall’IA

SupportatoParzialmente supportatoNon supportato
Automazione assistita dall’IA: Ansible Automation Platform e Semaphore UI
Criteri Semaphore UI Ansible Automation Platform
Accesso MCP SìConnettore della community SìServer MCP ufficiale AAP

AAP offre un server MCP ufficiale che espone le operazioni della piattaforma agli assistenti compatibili. Può essere installato con la piattaforma o come container autonomo. AAP offre inoltre un assistente intelligente di automazione facoltativo nella propria interfaccia, collegato a un fornitore di modelli configurato. Questo estende il suo approccio di piattaforma integrata alle operazioni assistite dall’IA.

Semaphore UI dispone di un connettore MCP della community per la propria API e ha annunciato il supporto MCP ufficiale per Pro nella versione 2.21.0. Claude Code o Codex possono anche consultare documentazione pubblica, codice sorgente e definizioni API per aiutare a preparare template, scrivere codice di integrazione o indagare su un’esecuzione fallita a partire dalla configurazione e dall’output forniti. Un team può usare questa assistenza insieme al servizio di automazione esistente senza adottare una piattaforma più ampia.

Licenze e supporto

AAP è un abbonamento a una piattaforma enterprise, mentre Semaphore UI offre un servizio di automazione gratuito con edizioni commerciali nella stessa famiglia di prodotti. Quando il requisito è l’esecuzione condivisa dei job anziché l’ecosistema Red Hat più ampio, Semaphore UI può essere sostanzialmente più semplice ed economico.

Ambiti di acquisto diversi

L’abbonamento AAP combina funzionalità della piattaforma, supporto Red Hat, contenuti e ciclo di vita del prodotto. Il suo valore cresce quando un’organizzazione ha bisogno di quell’ecosistema in tutta la propria automazione. AWX resta un progetto upstream open source separato, non un livello gratuito dell’abbonamento AAP.

Semaphore UI Community è gratuito e distribuito con licenza MIT. Template, survey, gruppi di variabili, pianificazioni, workflow, ruoli di progetto, cronologia e runner globali costituiscono già la base di un servizio di automazione condiviso. Un team può usare quel servizio per deployment, manutenzione e provisioning, poi scegliere Pro o Enterprise per i requisiti effettivi di gestione dello state, esecuzione, accesso, disponibilità e supporto.

Per un team il cui requisito principale è condividere operazioni Ansible e IaC esistenti, questo può significare un investimento più contenuto nella piattaforma e meno infrastruttura da gestire. La differenza dipende dall’edizione e dalla capacità necessarie, e dai servizi AAP che l’organizzazione userebbe altrimenti. L’ambito più ampio di AAP non significa che ogni componente debba essere installato.

Impegni di supporto

Entrambi i fornitori offrono supporto commerciale. Red Hat definisce copertura e impegni di risposta tramite l’abbonamento di supporto applicabile e la gravità dell’incidente, insieme al ciclo di vita pubblicato di AAP.

Semaphore UI Pro include il supporto del fornitore in orario lavorativo. Enterprise offre opzioni SLA personalizzate e assistenza per onboarding, configurazione, aggiornamenti e migrazione. I team possono ottenere supporto nella stessa famiglia di prodotti, con servizi aggiuntivi per gli ambienti più esigenti.

Come scegliere

Scegliete in base alle attività che il team deve condividere e ai servizi necessari per gestirle. Un riavvio predisposto, un backup pianificato e un workflow di provisioning richiedono una piattaforma diversa da un servizio aziendale per la distribuzione e la governance dei contenuti Ansible.

Quando scegliere Ansible Automation Platform

AAP è una buona scelta quando gestire una piattaforma Ansible aziendale costituisce di per sé un requisito fondamentale.

  • Avete bisogno dell’ecosistema di contenuti e supporto Red Hat. Le collection certificate, private automation hub e un ciclo di vita del prodotto definito sono requisiti di acquisto o operativi.
  • La piattaforma gestisce le vostre risorse Ansible. Gli operatori gestiscono gli host, sincronizzano le fonti di inventario e assegnano autorizzazioni indipendenti per inventari e credenziali.
  • Avete bisogno dei servizi aggiuntivi della piattaforma. Automation mesh, workflow annidati o Event-Driven Ansible sostituiscono infrastrutture che altrimenti il team dovrebbe realizzare e mantenere.

Quando scegliere Semaphore UI

Scegliete Semaphore UI quando gli ingegneri hanno bisogno di un’interfaccia condivisa per l’automazione esistente, senza necessitare dell’ecosistema più ampio della piattaforma Red Hat.

  • I colleghi hanno bisogno di operazioni predisposte da eseguire. Gli ingegneri configurano una volta sola deployment, backup, riavvii di servizi o rinnovi dei certificati, utilizzando inventari, credenziali e gruppi di variabili condivisi. I colleghi forniscono i parametri di esecuzione e consultano il risultato nella stessa interfaccia.
  • Provisioning e attività operative coinvolgono diversi strumenti. Eseguite direttamente Ansible, Terraform/OpenTofu, Terragrunt, Bash, PowerShell e Python, quindi collegateli in workflow. Aggiungete l’archiviazione dello stato di Pro se desiderate un backend Terraform/OpenTofu condiviso accanto a questi job.
  • Volete utilizzare i sistemi che già mantenete. Riutilizzate gli inventari Git e il rilevamento esterno, mantenete CI e gestione degli eventi nei servizi esistenti e installate un binario, un pacchetto o un container sull’infrastruttura disponibile. I runner consentono di eseguire le attività vicino ai sistemi privati.
  • Avete bisogno di funzionalità commerciali mirate e supporto. Scegliete Pro o Enterprise per i controlli di esecuzione, accesso e disponibilità richiesti dal vostro servizio, con il supporto del fornitore nella stessa famiglia di prodotti. Questa scelta può essere più economica se l’ecosistema più ampio di contenuti e piattaforme Red Hat non rientra nei requisiti.

Domande frequenti

Possiamo riutilizzare in Semaphore UI i playbook esistenti di Ansible Tower o AAP?

Potete riutilizzare i playbook Ansible esistenti e le definizioni degli inventari conservate in Git. Job Template, riferimenti alle credenziali, questionari, pianificazioni e autorizzazioni richiedono una configurazione corrispondente in Semaphore UI. Durante la preparazione dei nuovi template, verificate le dipendenze fornite dagli ambienti di esecuzione e il comportamento dei workflow esistenti.

Semaphore UI può collegare Ansible e Terraform in un unico workflow?

Sì. I template dedicati a Terraform/OpenTofu o Terragrunt possono precedere la configurazione Ansible e un’attività di verifica. Semaphore UI 2.20 passa i valori raccolti agli input dichiarati dei template successivi quando si usa l’esecutore locale sul server o su un runner. Il passaggio di un valore non trasferisce un piano salvato o un altro file.

Il personale di supporto può eseguire job predisposti senza amministrare il progetto?

Sì. Semaphore UI Community include il ruolo Task Runner per avviare i template del progetto, con accesso in sola lettura alle altre risorse del progetto. Enterprise aggiunge ruoli personalizzati e autorizzazioni di esecuzione per template selezionati. AAP controlla separatamente l’esecuzione dei Job Template e l’accesso agli inventari e alle credenziali sottostanti, utile quando gli operatori devono combinare autonomamente le risorse autorizzate.

Possiamo effettuare il self-hosting senza un cluster Kubernetes?

Sì, con entrambi i prodotti. Semaphore UI supporta binario, pacchetti nativi e Docker, oltre a Kubernetes. AAP 2.6 supporta un’installazione containerizzata con Podman su RHEL, oltre al deployment tramite OpenShift Operator. Scegliete in base all’insieme dei servizi e al supporto di cui avete bisogno, senza presumere che AAP richieda sempre Kubernetes.

Possiamo mantenere AAP e utilizzare Semaphore UI per alcune operazioni?

Sì. AAP può mantenere i job Ansible esistenti, la distribuzione dei contenuti e la governance degli inventari, mentre Semaphore UI esegue determinate operazioni IaC o di manutenzione. Una connessione API implementata dal team può richiedere l’esecuzione di questi template e verificarne i risultati. Semaphore UI necessita di un proprio inventario predisposto oppure di un’integrazione con la fonte approvata, senza dare per scontata una sincronizzazione automatica.

Di quale edizione di Semaphore UI avrebbe bisogno il nostro team?

Community include già template condivisi, inventari, credenziali, questionari, pianificazioni, workflow, ruoli di progetto e cronologia delle attività. Pro aggiunge funzionalità come archiviazione dello stato, runner di progetto, esecuzione Docker e supporto del fornitore. Enterprise aggiunge controlli di accesso più specifici, alta disponibilità ed esecuzione delle attività in Kubernetes. Scegliete l’edizione in base a questi requisiti, senza considerare ogni utilizzo in produzione come un’esigenza di Enterprise.

Questo articolo è stato utile?

Fonti

  1. Red Hat, “Ansible components”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/discover-ansible_components (consultato il: ).
  2. Red Hat, “Installation and deployment models”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/plan-ref_installation_deployment_models (consultato il: ).
  3. Red Hat, “Scale automation across your infrastructure with automation mesh”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/administer-assembly_planning_mesh (consultato il: ).
  4. Red Hat, “About the Terraform integration”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/integrate-con_terraform_intro (consultato il: ).
  5. Red Hat, “Orchestrate complex automation with workflow job templates”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/develop-assembly_ug_controller_workflow_job_templates (consultato il: ).
  6. Red Hat, “Understand how to configure workflows”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/develop-assembly_ug_controller_workflows (consultato il: ).
  7. Red Hat, “Configure nodes in workflow visualizer”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/develop-ref_controller_approval_nodes (consultato il: ).
  8. Red Hat, “Create repeatable, shareable job templates to standardize automation runs”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/develop-proc_controller_create_job_template (consultato il: ).
  9. Red Hat, “Schedule recurring automation”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/develop-assembly_ug_controller_schedules (consultato il: ).
  10. Red Hat, “Define automation target hosts in your inventory files”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/administer-assembly_controller_inventories (consultato il: ).
  11. Red Hat, “Sync inventory data with external sources”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/develop-con_controller_inventory_sync_jobs (consultato il: ).
  12. Red Hat, “View, create, and assign roles to grant user access to resources”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/secure-assembly_gw_roles (consultato il: ).
  13. Red Hat, “Configure an external secret management system for automation”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/secure-assembly_controller_secret_management (consultato il: ).
  14. Red Hat, “Define rules that trigger automation from events”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/administer-assembly_eda_rulebook_activations (consultato il: ).
  15. Red Hat, “Manage your organization’s automation content”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/administer-manage_your_organization_s_automation_content (consultato il: ).
  16. Red Hat, “Ansible automation portal architecture and licensing”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/install-con_self_service_architecture_licensing (consultato il: ).
  17. Red Hat, “Ansible Automation Platform Life Cycle”. URL: https://access.redhat.com/support/policy/updates/ansible-automation-platform (consultato il: ).
  18. Semaphore UI, “Installation”. URL: https://semaphoreui.com/docs/admin-guide/installation (consultato il: ).
  19. Semaphore UI, “Applications”. URL: https://semaphoreui.com/docs/user-guide/apps (consultato il: ).
  20. Semaphore UI, “Workflows”. URL: https://semaphoreui.com/docs/user-guide/workflows (consultato il: ).
  21. Semaphore UI, “Terraform/OpenTofu”. URL: https://semaphoreui.com/docs/user-guide/apps/terraform (consultato il: ).
  22. Semaphore UI, “Inventories”. URL: https://semaphoreui.com/docs/user-guide/inventory (consultato il: ).
  23. Semaphore UI, “Team roles and extended RBAC”. URL: https://semaphoreui.com/docs/user-guide/team#extended-rbac (consultato il: ).
  24. Semaphore UI, “Key Store”. URL: https://semaphoreui.com/docs/user-guide/key-store (consultato il: ).
  25. Semaphore UI, “Integrations”. URL: https://semaphoreui.com/docs/user-guide/integrations (consultato il: ).
  26. Semaphore UI, “Community, Pro and Enterprise”. URL: https://semaphoreui.com/pricing (consultato il: ).
  27. Semaphore UI, “Runners”. URL: https://semaphoreui.com/docs/admin-guide/runners (consultato il: ).
  28. Semaphore UI, “High availability”. URL: https://semaphoreui.com/docs/admin-guide/ha (consultato il: ).
  29. Semaphore UI, “Task Templates”. URL: https://semaphoreui.com/docs/user-guide/task-templates (consultato il: ).
  30. Semaphore UI, “Schedules”. URL: https://semaphoreui.com/docs/user-guide/schedules (consultato il: ).
  31. Semaphore UI, “Semaphore local execution, workflow outputs, inventory paths, host limits and branch overrides”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/services/tasks/local_executor.go (consultato il: ).
  32. Semaphore UI, “Semaphore runner output capture and executor limits”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/services/runners/job_pool.go#L167-L192 (consultato il: ).
  33. Semaphore UI, “Semaphore workflow input mapping model”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/db/Workflow.go#L27-L44 (consultato il: ).
  34. Red Hat, “Ansible Automation Platform interface example”. URL: https://www.redhat.com/en/blog/whats-new-in-ansible-automation-platform-2.6 (consultato il: ).
  35. Red Hat, “Ansible Automation Platform pricing and deployment options”. URL: https://www.redhat.com/en/technologies/management/ansible/pricing (consultato il: ).
  36. Red Hat, “Configure central authentication for Ansible Automation Platform”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/secure-assembly_gw_configure_authentication (consultato il: ).
  37. Semaphore UI, “Authentication”. URL: https://semaphoreui.com/docs/admin-guide/authentication (consultato il: ).
  38. Red Hat, “Configure logging components”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/observe-ref_controller_loggers (consultato il: ).
  39. Semaphore UI, “Audit log”. URL: https://semaphoreui.com/docs/admin-guide/audit-log (consultato il: ).
  40. Red Hat, “Production Support Terms of Service”. URL: https://access.redhat.com/support/offerings/production/sla (consultato il: ).
  41. Red Hat, “Configuring self-service automation portal”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/pdf/configuring_self-service_automation_portal/Red_Hat_Ansible_Automation_Platform-2.6-Configuring_self-service_automation_portal-en-US.pdf (consultato il: ).
  42. Semaphore UI, “Variable Groups and reusable configuration”. URL: https://semaphoreui.com/docs/user-guide/environment (consultato il: ).
  43. Semaphore UI, “Tasks, execution history and Ansible summaries”. URL: https://semaphoreui.com/docs/user-guide/tasks (consultato il: ).
  44. Semaphore UI, “Terraform plan and apply command construction in the Semaphore UI 2.20 candidate”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/db_lib/TerraformApp.go (consultato il: ).
  45. Semaphore UI, “Get started”. URL: https://semaphoreui.com/docs/getting-started (consultato il: ).
  46. Red Hat, “Set extra variables in job templates”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/develop-ref_controller_job_template_variables (consultato il: ).
  47. Semaphore UI, “Consul dynamic inventory”. URL: https://semaphoreui.com/docs/user-guide/inventory/consul-dynamic-inventory (consultato il: ).
  48. Red Hat, “Add a source to an inventory”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/administer-proc_controller_add_source (consultato il: ).
  49. Ansible community, “Ansible constructed inventory plugin”. URL: https://docs.ansible.com/projects/ansible/latest/collections/ansible/builtin/constructed_inventory.html (consultato il: ).
  50. Red Hat, “Create dynamic groups with constructed inventories”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/administer-ref_controller_constructed_inventories (consultato il: ).
  51. Semaphore UI, “Inventory types and stored resources”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/db/Inventory.go (consultato il: ).
  52. Red Hat, “Launch a job template and enable fact storage”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/develop-proc_controller_launch_job_template (consultato il: ).
  53. Semaphore UI, “Runner selection and capacity”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/services/tasks/RemoteJob.go (consultato il: ).
  54. Red Hat, “Define where automation runs with host and node groupings”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/administer-define_where_automation_runs_with_host_and_node_groupings (consultato il: ).
  55. Semaphore UI, “Ansible role and collection installation”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/db_lib/AnsibleApp.go (consultato il: ).
  56. Red Hat, “Configure collections from source management to run in a project”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/develop-ref_projects_collections_support (consultato il: ).
  57. Red Hat, “Control where automation runs with container groups”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/administer-con_controller_container_groups (consultato il: ).
  58. Semaphore UI, “Task dispatch, runner routing and concurrency”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/services/tasks/TaskPool.go (consultato il: ).
  59. Red Hat, “How job capacity is determined and impacts job runs”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/optimize-con_controller_capacity_determination (consultato il: ).
  60. Semaphore UI, “Notification channels”. URL: https://semaphoreui.com/docs/admin-guide/notifications (consultato il: ).
  61. Red Hat, “Create a notification template”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/observe-proc_controller_create_notification_template (consultato il: ).
  62. Semaphore UI, “Terraform HTTP backend and state history”. URL: https://semaphoreui.com/docs/user-guide/apps/terraform/states (consultato il: ).
  63. Semaphore UI, “Terraform/OpenTofu workspaces”. URL: https://semaphoreui.com/docs/user-guide/apps/terraform/workspaces (consultato il: ).
  64. Red Hat, “Terraform backend configuration credentials”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/secure-ref_controller_credential_terraform (consultato il: ).
  65. Semaphore UI, “Workflow template selection across automation tools”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/web/src/components/workflow/WorkflowQuickAddMenu.vue (consultato il: ).
  66. Semaphore UI, “External secret storage types in the Semaphore UI 2.20 candidate”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/db/SecretStorage.go (consultato il: ).
  67. Devolutions, “Ansible collection and secret lookup plugins”. URL: https://github.com/Devolutions/ansible-dvls (consultato il: ).
  68. Semaphore UI, “CyberArk secret storage for Enterprise”. URL: https://semaphoreui.com/docs/user-guide/key-store/cyberark (consultato il: ).
  69. Red Hat, “Review Ansible job output and host events”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/get_started-assembly_gs_auto_op (consultato il: ).
  70. Red Hat, “Configure generic OIDC authentication”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/secure-proc_controller_set_up_generic_oidc (consultato il: ).
  71. Red Hat, “Deploy the MCP server on Ansible Automation Platform”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/extend-assembly_deploying_ansible_mcp_server (consultato il: ).
  72. Red Hat, “Use the automation intelligent assistant”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/extend-con_using_chatbot (consultato il: ).
  73. cloin, “Community MCP connector for Semaphore UI”. URL: https://github.com/cloin/semaphore-mcp (consultato il: ).

Confronto a cura del team Semaphore UI, basato sulla documentazione, i repository e le informazioni sui prodotti elencati sopra. Le date di consultazione sono indicate per ciascuna fonte.