Interface para Ansible: Semaphore UI vs Ansible Automation Platform (AAP)
 17 min de leitura
Semaphore UI e Red Hat Ansible Automation Platform (AAP) ajudam equipes a executar, agendar e compartilhar automações Ansible. O automation controller do AAP era conhecido anteriormente como Ansible Tower. Esta comparação analisa como as duas plataformas lidam com a automação diária, o que exigem para operar e quando os recursos, opções de implantação e preços do Semaphore o tornam mais adequado. A comparação abrange AAP 2.6 e Semaphore UI 2.20.0.
Converse sobre este artigo com IA


Visão geral
À medida que o Ansible sai do notebook de um engenheiro e entra na operação diária, as equipes precisam de jobs repetíveis, credenciais compartilhadas, acesso controlado e um registro de alterações. Algumas também precisam de uma cadeia de fornecimento de conteúdo com suporte e de uma forma de distribuir a execução por vários locais.
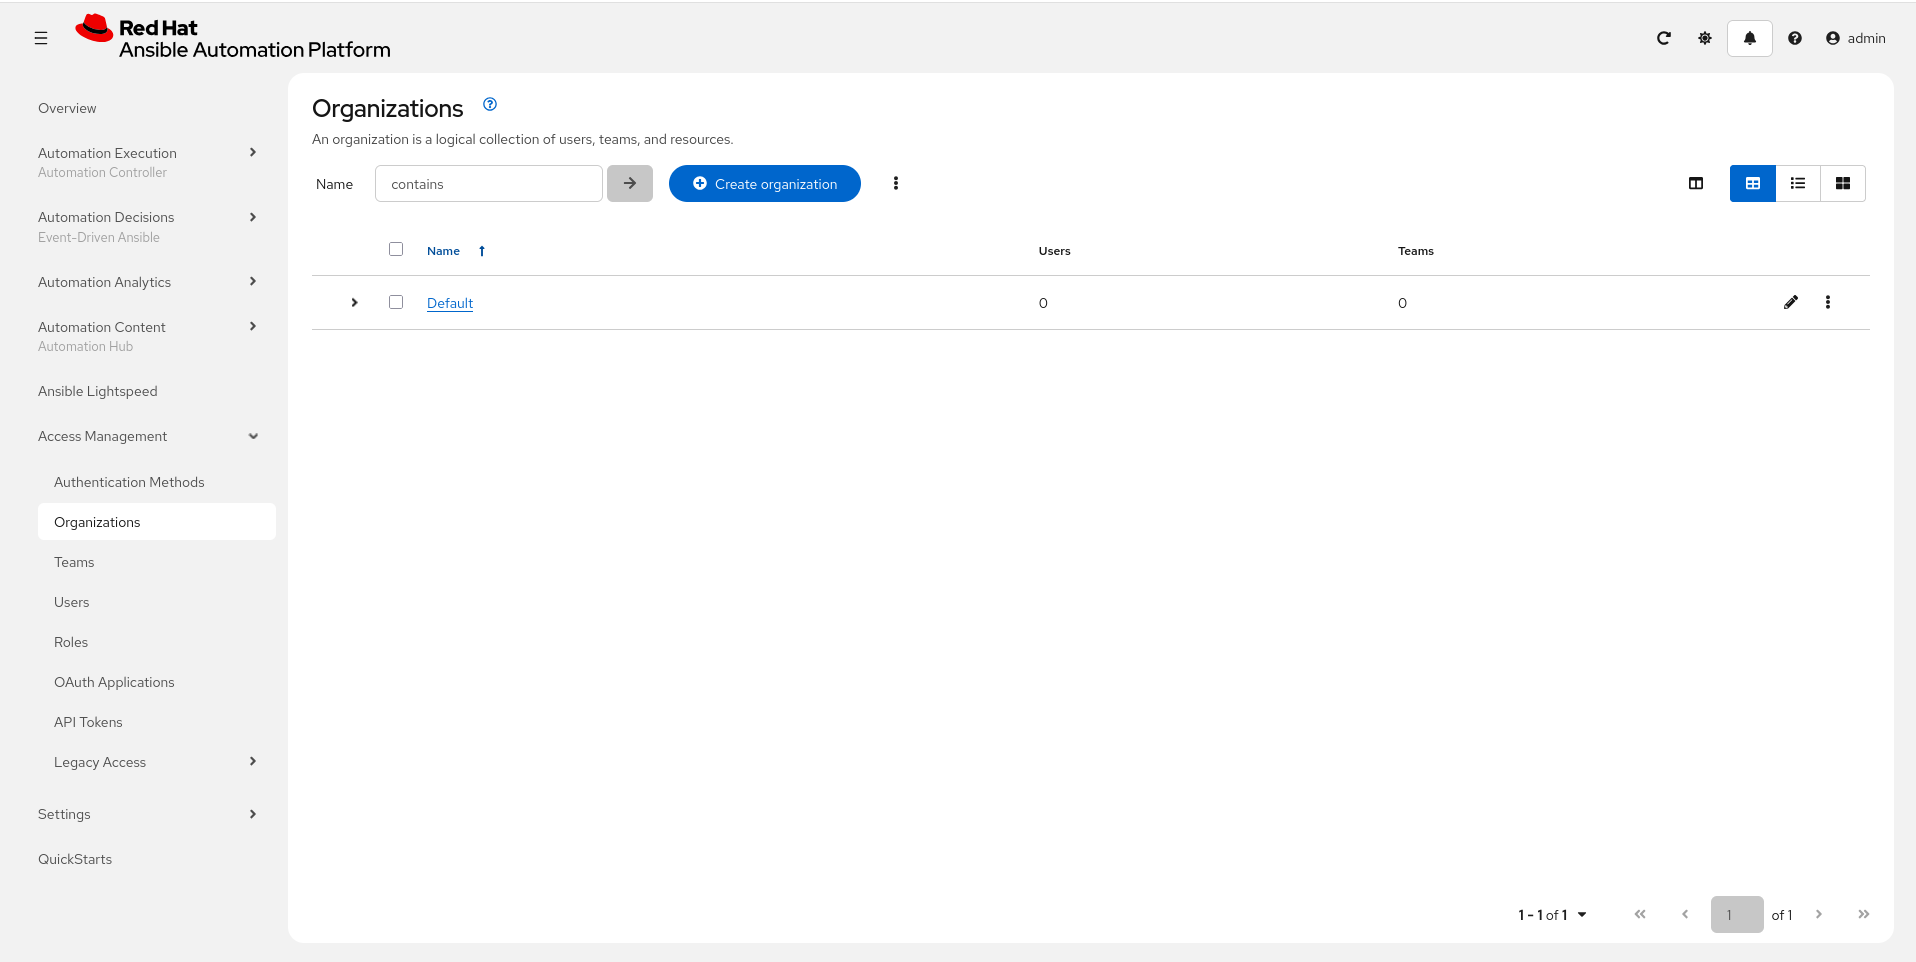
O Red Hat Ansible Automation Platform atende a esse requisito de plataforma mais amplo. O automation controller executa jobs e workflows, o automation hub distribui conteúdo, o Event-Driven Ansible responde a eventos e o automation mesh posiciona a execução perto da infraestrutura gerenciada. O AAP é um produto comercial com ciclo de suporte definido, distinto de seu upstream de código aberto, o AWX.
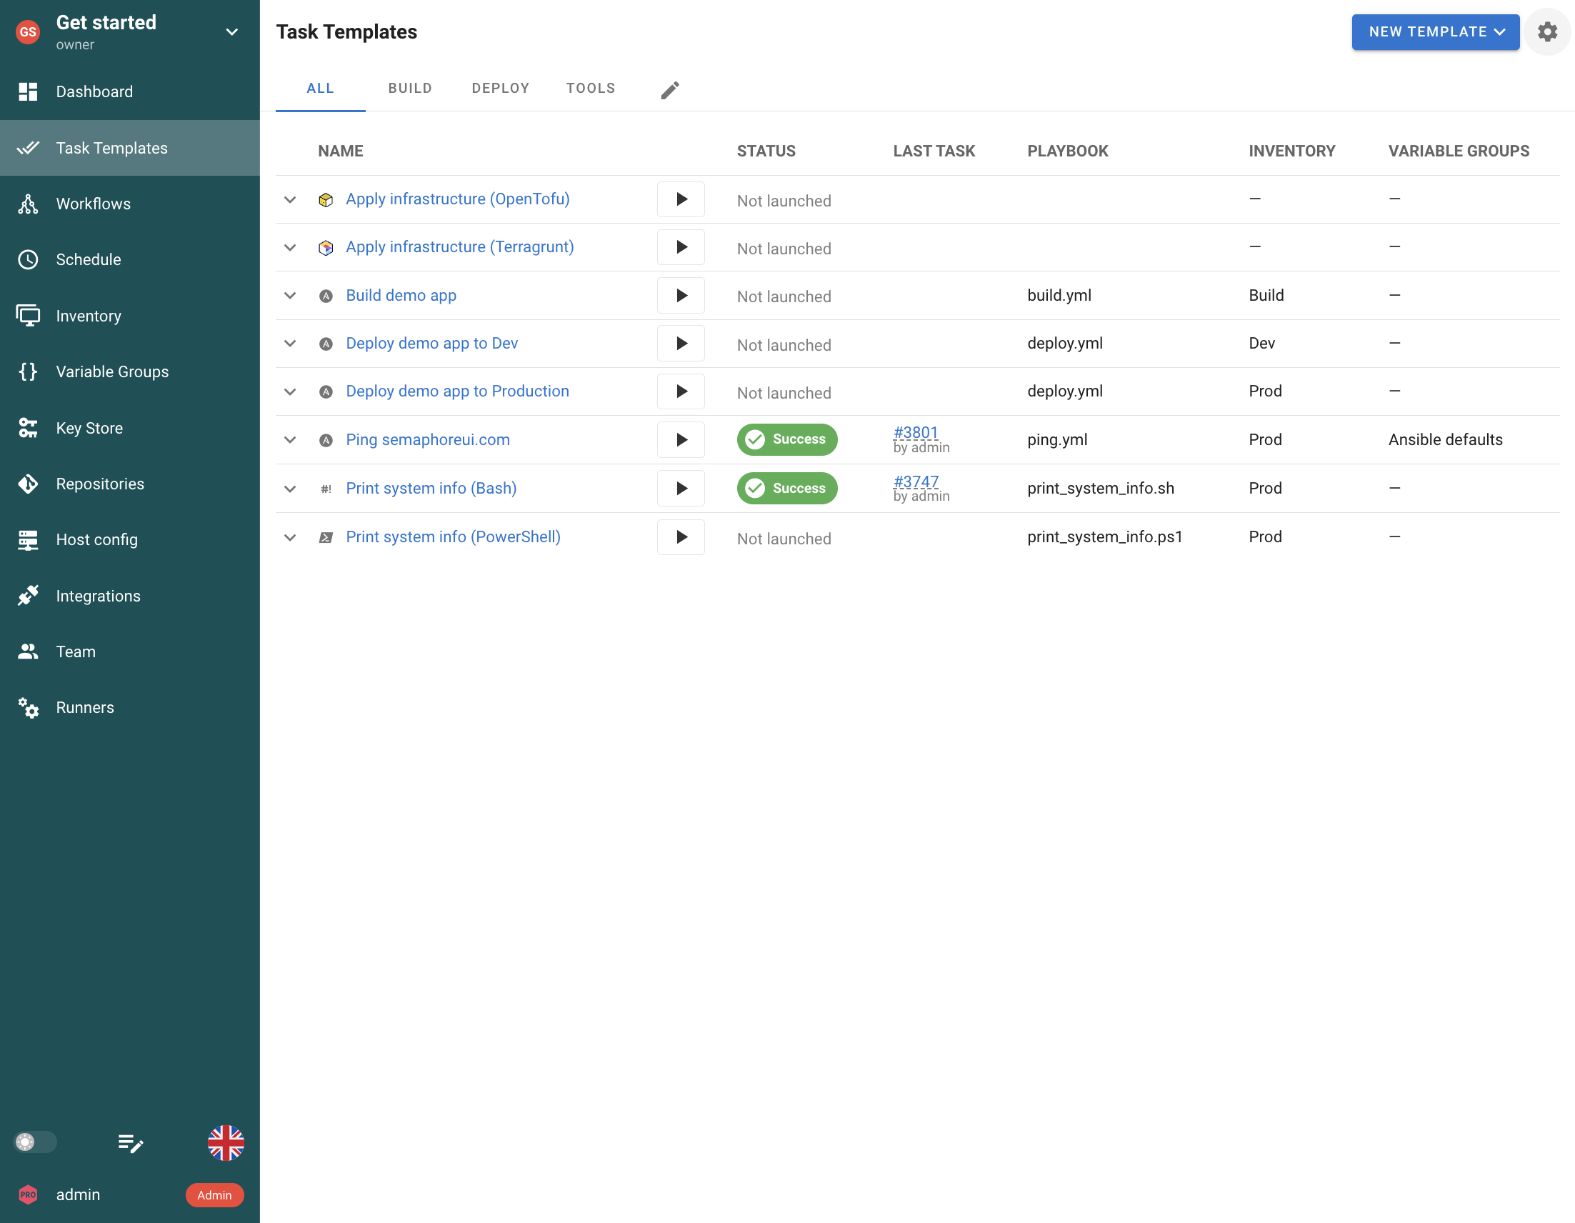
O Semaphore UI reúne repositórios, inventários, credenciais e variáveis em projetos. Engenheiros preparam jobs de implantação, patches ou renovação de certificados e os compartilham por formulários, agendamentos e workflows. Modelos diretos também executam Terraform/OpenTofu, Terragrunt, Bash, PowerShell e Python. As equipes podem construir esse serviço operacional na infraestrutura existente e acrescentar recursos Pro ou Enterprise conforme crescem seus requisitos de acesso, execução e suporte.
Comparação rápida
As duas plataformas fornecem uma interface compartilhada para operações Ansible. Compare esse trabalho diário junto aos serviços adicionais de conteúdo, processamento de eventos e execução distribuída incluídos no escopo mais amplo do AAP.
| Critérios | Semaphore UI | Ansible Automation Platform |
|---|---|---|
| Ferramentas de automação | Ansible, Terraform/OpenTofu, Terragrunt, Bash, PowerShell, Python | Ansible, integrações Terraform e outras ferramentas por playbooks |
| Instalação | Binário, pacotes nativos, Docker, Kubernetes | Contêineres Podman no RHEL, OpenShift Operator, migração por RPM na versão 2.6 |
| Execução de tarefas | No servidor ou em runners | Em servidores de execução ou pods de jobs Kubernetes, conectados pelo automation mesh |
| Workflows | Sim, workflows visuais entre ferramentas de automação | Sim, workflows visuais do Ansible com subworkflows reutilizáveis |
| Agendamento | Expressões cron, execuções únicas | Agendamentos únicos e recorrentes |
| Gestão de inventários | Definições estáticas e no Git, descoberta dinâmica durante a execução | Registros gerenciados de hosts e grupos, sincronização de fontes e facts armazenados |
| Controle de acesso | Funções de projeto, funções personalizadas e permissões de modelos no Enterprise | Organizações, equipes, funções personalizadas e permissões independentes de recursos |
| Credenciais | Key Store, chaves SSH, senhas, integrações com cofres externos | Objetos de credenciais, chaves SSH, senhas, integrações com cofres externos |
| Distribuição de conteúdo | Repositórios Git e registros externos de collections Ansible | Automation hub privado e ecossistema de conteúdo da Red Hat |
| Modelo comercial | Community sob MIT, Pro e Enterprise comerciais | Assinatura comercial Red Hat e ciclo de vida do produto |
Uma equipe que compartilha implantações, manutenção e provisionamento pode cobrir grande parte desse trabalho com modelos, recursos de projeto reutilizáveis e workflows do Semaphore UI. Modelos diretos de IaC e linguagens de programação estendem o mesmo serviço além do Ansible. O AAP acrescenta um ecossistema de conteúdo mais amplo, recursos Ansible gerenciados e serviços de plataforma. Quando esses serviços adicionais não são necessários, o Semaphore UI oferece um investimento mais focado na automação efetivamente usada pela equipe.
Comparação de funcionalidades
Operações Ansible dependem de informações de hosts, credenciais e permissões, além da execução de playbooks. Distribuição de conteúdo e processamento de eventos se tornam preocupações adicionais à medida que a automação é compartilhada entre mais ambientes.
Instalação e configuração
A instalação deve corresponder ao serviço que a equipe precisa operar. O AAP oferece implantações em RHEL e OpenShift, enquanto o Semaphore UI também oferece binários independentes e pacotes nativos.
| Critérios | Semaphore UI | Ansible Automation Platform |
|---|---|---|
| Binário independente | Sim | Não |
| Pacotes nativos para Linux | SimDEB / RPM | SimCaminho de migração RPM obsoleto no RHEL 9 |
| Servidor nativo para Windows | SimO Ansible exige WSL, contêiner ou runner Linux | NãoImplantações em RHEL e OpenShift |
| Implantação sem Kubernetes | Sim | Sim |
| Implantação no Kubernetes | SimChart Helm | SimRed Hat OpenShift Operator |
| Alta disponibilidade | SimEnterprise | SimTopologias empresariais testadas |
O AAP 2.6 oferece instalação em contêineres com Podman no RHEL e instalação baseada em Operator no OpenShift. Na versão 2.6, o instalador RPM anterior continua sendo suportado no RHEL 9 para migração, mas está obsoleto. A Red Hat documenta as topologias suportadas e o ciclo de vida do produto para essas implantações. Nem toda instalação do AAP exige Kubernetes.
O Semaphore UI pode ser executado como binário ou pacote nativo em um host existente, bem como por Docker ou Kubernetes. Uma equipe que introduz uma interface compartilhada para Ansible pode escolher uma instalação convencional em servidor e reutilizar os repositórios e a infraestrutura que já opera. O Enterprise acrescenta alta disponibilidade quando o serviço de automação precisa de instâncias redundantes da aplicação. O servidor do Semaphore UI também é executado nativamente no Windows, enquanto o Ansible exige WSL, um contêiner ou um runner Linux.
O Semaphore UI pode compartilhar jobs de aplicação de patches e implantação a partir de um servidor existente. A topologia de implantação do AAP depende dos componentes selecionados e da capacidade de execução que a equipe precisa manter.
Ferramentas de automação
Uma plataforma pode executar uma ferramenta por meio do Ansible sem oferecer a ela um modelo e um ciclo de vida próprios.
| Critérios | Semaphore UI | Ansible Automation Platform |
|---|---|---|
| Playbooks do Ansible | Sim | Sim |
| Terraform/OpenTofu | SimModelo de tarefa nativo | SimPor meio de playbooks e integrações do Ansible |
| Terragrunt | SimModelo de tarefa nativo | SimPor meio de playbooks do Ansible |
| Bash | SimModelo de tarefa nativo | SimPor meio de playbooks do Ansible |
| PowerShell | SimModelo de tarefa nativo | SimPor meio de playbooks do Ansible |
| Python | SimModelo de tarefa nativo | SimPor meio de playbooks do Ansible |
| Modelos de IaC sem playbooks | SimModelos nativos para Terraform/OpenTofu e Terragrunt | NãoJob Templates do Ansible chamam ferramentas de IaC |
| Backend integrado de state do Terraform | SimProBackend HTTP, histórico de versões e interface de state | NãoUse um serviço Terraform ou backend externo |
O AAP usa playbooks do Ansible e ambientes de execução, imagens de contêiner que incluem o runtime do Ansible e as dependências necessárias. Suas integrações com Terraform incluem collections para coordenar serviços Terraform, e os playbooks podem chamar outras ferramentas de linha de comando. É um modelo coerente quando o Ansible já orquestra o procedimento inteiro.
O Semaphore UI também se baseia em operações práticas com Ansible, mas oferece Task Templates próprios para Terraform/OpenTofu, Terragrunt, Bash, PowerShell e Python. Para Terraform/OpenTofu, o engenheiro seleciona na interface o repositório, o diretório de configuração, o workspace e o Variable Group. A ferramenta de IaC é executada diretamente, sem um playbook do Ansible escrito apenas para chamá-la. Assim, uma implantação Ansible, um job de provisionamento Terraform e uma tarefa de verificação Python podem compartilhar um projeto e manter configurações de execução próprias.
Por exemplo, um ambiente temporário de testes pode exigir a criação da infraestrutura, seguida da configuração da aplicação e de uma verificação de prontidão. O Semaphore UI mantém essas etapas nas ferramentas existentes e as conecta por um workflow. Isso é útil para equipes cuja automação se expandiu por vários repositórios e linguagens, mas que ainda querem um único lugar para iniciar a operação e consultar seu resultado.
Configure endereços separados de state/backend ou workspaces compatíveis para desenvolvimento, homologação e produção. O suporte a workspaces depende do backend selecionado. O Semaphore UI Pro pode hospedar esse state por meio do backend HTTP integrado, com histórico de versões e gerenciamento pela interface. Para uma equipe que cria ambientes temporários, o modelo de provisionamento, seu state e a configuração Ansible posterior ficam no mesmo serviço. As integrações Terraform documentadas do AAP usam serviços Terraform ou um backend externo configurado para o state. O Semaphore UI também pode manter um backend externo quando a equipe já utiliza um.
Para um processo que precisa aprovar e aplicar exatamente o plano Terraform salvo, configure explicitamente o armazenamento e a reutilização do plano. A execução padrão do Semaphore UI faz plan e apply separadamente, e seus comandos padrão usam -lock=false, a menos que sejam sobrescritos. Fornecer um backend de state não altera essas configurações de comando das tarefas.
Modelos e agendamento
Os dois produtos salvam a configuração de uma operação para que os colegas possam executá-la repetidamente. Os nomes diferem: Job Templates no AAP e Task Templates no Semaphore UI.
| Critérios | Semaphore UI | Ansible Automation Platform |
|---|---|---|
| Configuração de tarefa salva | Sim | Sim |
| Formulários de entrada na execução | Sim | Sim |
| Configuração compartilhada entre jobs | SimVariable Groups nomeados e atribuídos a modelos | SimVariáveis de inventário e arquivos no Git |
| Branch do repositório na execução | Sim | Sim |
| Execuções agendadas | SimExpressões cron e execuções únicas | SimAgendamentos únicos e recorrentes |
Um Job Template do AAP salva o projeto, o playbook, o inventário, as credenciais e o ambiente de execução de uma operação. Iniciá-lo cria um job. Um formulário coleta as entradas habilitadas para essa execução, permitindo que o operador execute um procedimento preparado sem recriar a configuração.
O Semaphore UI usa Task Templates para oferecer o mesmo padrão de execução reutilizável ao Ansible e às outras ferramentas de automação. Um modelo Ansible seleciona repositório, playbook, inventário e credenciais. Variable Groups nomeados mantêm configurações reutilizadas entre modelos, enquanto os campos de formulário coletam os valores necessários a uma execução específica. O AAP pode reutilizar variáveis por meio de inventários e arquivos no Git.
Considere um procedimento de reinicialização de serviço compartilhado com colegas do suporte. Um engenheiro prepara o playbook e a configuração do ambiente, depois solicita o nome do serviço e uma referência da mudança no formulário de execução. O colega seleciona a operação, fornece esses dados e acompanha o status e a saída. Modelos separados podem disponibilizar uma implantação, um backup ou uma renovação de certificado usando os mesmos recursos do projeto.
Os dois produtos também agendam modelos salvos. O AAP oferece agendamentos únicos e recorrentes, enquanto o Semaphore UI oferece expressões cron e execuções únicas com entradas configuradas. O backup usado antes de uma janela de manutenção manual também pode ser executado à noite por agendamento. Assim, a equipe reutiliza um procedimento operacional em vez de manter um comando cron e uma configuração de execução web separados.
Inventário
As duas plataformas podem usar inventários no Git e fontes externas de descoberta. A principal diferença está no que a plataforma faz com essas informações: o AAP mantém registros de hosts e grupos por meio da sincronização de inventários, enquanto o Semaphore UI usa definições de inventário e plugins de descoberta quando as tarefas são executadas.
| Critérios | Semaphore UI | Ansible Automation Platform |
|---|---|---|
| Inventários no Git | Sim | Sim |
| Inventários dinâmicos | Sim | Sim |
| Atualização de inventário | ParcialmenteDescoberta durante a execução | SimAtualizações agendadas e ao iniciar |
| Grupos de inventário calculados | SimPlugin constructed do Ansible | SimInventários construídos gerenciados |
| Cache de facts gerenciado | NãoCache do Ansible configurado separadamente | SimArmazenamento opcional de facts dos hosts |
| Edição de hosts e grupos | ParcialmenteEdição das definições INI/YAML | SimControles individuais de hosts e grupos |
O AAP sincroniza fontes de inventário em hosts e grupos gerenciados, com facts armazenados e inventários construídos para operações Ansible mais complexas. Um operador pode consultar e gerenciar informações de hosts individuais na mesma plataforma usada para executar jobs. Isso é útil quando manter esses registros e combinar fontes de inventário faz parte da rotina. O AAP pode atualizar fontes de inventário por agendamento ou antes da execução e, opcionalmente, reter facts dos hosts em um cache gerenciado.
O Semaphore UI reutiliza definições de inventário estáticas ou no Git e plugins de descoberta do Ansible, incluindo os de NetBox e APIs de nuvem. Os operadores podem editar definições INI/YAML na interface ou manter o Git e a descoberta externa como fonte das informações dos hosts. Um modelo seleciona o inventário necessário à operação. A descoberta dinâmica acontece durante a execução. O cache de facts configurado no Ansible continua disponível, mas o Semaphore UI não oferece um cache de facts gerenciado pelo controller.
Para uma equipe que já gerencia seu parque fora da interface de automação, isso evita introduzir um segundo processo de gestão de hosts apenas para compartilhar jobs. O mesmo inventário pode atender a aplicação de patches, verificações de certificados e implantações, com modelos e entradas separados para cada operação. A visão sincronizada de hosts e grupos do AAP continua sendo valiosa quando os operadores precisam desse gerenciamento, e não apenas de um inventário usado como alvo da execução.
Segredos
As credenciais fornecem chaves SSH, senhas e outros dados de autenticação necessários a um job preparado. As duas plataformas armazenam credenciais e podem recuperar valores de cofres externos.
| Critérios | Semaphore UI | Ansible Automation Platform |
|---|---|---|
| Armazenamento de credenciais | Sim | Sim |
| HashiCorp Vault | SimPro | Sim |
| Azure Key Vault | SimEnterprise | Sim |
| AWS Secrets Manager | SimEnterprise | Sim |
| Consulta integrada ao OpenBao | SimPro | NãoSem conector específico |
| Consulta ao Devolutions Server | SimEnterprise | SimCollection do Ansible |
| Consulta ao CyberArk | SimEnterpriseAPI REST PVWA | SimCCP e Conjur |
| Consulta integrada ao Centrify Vault | Não | Sim |
| Consultas integradas ao Thycotic | Não | SimSecret Server e DevOps Secrets Vault |
Os dois produtos salvam referências de credenciais junto à operação preparada. Um engenheiro pode configurar uma vez o acesso ao repositório, as credenciais das máquinas e outros segredos e reutilizá-los em implantações e manutenção. Colegas que executam a operação não precisam fornecer essas credenciais novamente a cada execução.
O AAP oferece objetos de credenciais e consultas a segredos externos, incluindo integrações com HashiCorp Vault, AWS Secrets Manager, Azure e CyberArk. O Semaphore UI fornece um Key Store por projeto e conecta HashiCorp Vault ou OpenBao no Pro. O Enterprise acrescenta AWS Secrets Manager, Azure Key Vault, Devolutions Server e CyberArk por meio da API PVWA. O AAP pode usar a collection Ansible do Devolutions dentro dos playbooks, com a collection instalada no ambiente de execução. Seus conectores de credenciais integrados não incluem uma consulta específica ao OpenBao. O AAP também oferece conectores Centrify Vault e Thycotic Secret Server ou DevOps Secrets Vault, que o Semaphore UI não disponibiliza como armazenamentos integrados. Uma collection de lookup do Ansible ou um comando pode recuperar segredos para uma operação quando não há conector na plataforma, mantendo essa integração na automação. Assim, as equipes podem escolher com base no cofre existente e nas conexões que desejam configurar na própria plataforma.
Execução
Um modelo salvo descreve o que executar. As configurações de execução determinam qual servidor fará isso e qual ambiente fornecerá suas dependências.
| Critérios | Semaphore UI | Ansible Automation Platform |
|---|---|---|
| Execução remota | SimRunners | SimNós de execução do automation mesh |
| Roteamento da execução | SimProTags de runners nos modelos ou inventários | SimGrupos de instâncias atribuídos a recursos |
| Roles e collections do Ansible | SimInstalação a partir de requirements.yml | SimInstalação durante a sincronização do projeto |
| Tarefas em contêineres | SimProExecutor Docker | SimImagens de ambiente de execução do Ansible |
| Pods de jobs no Kubernetes | SimEnterprise | SimGrupos de contêineres |
| Controles de concorrência | SimLimites por modelo, projeto e instância | SimJobs simultâneos e capacidade dos grupos de instâncias |
O AAP executa jobs em ambientes de execução que contêm o Ansible e as dependências do playbook. Os nós de execução realizam trabalho fora dos serviços de controle. O automation mesh conecta esses nós e pode usar nós hop intermediários para alcançar redes remotas. Isso atende a um parque Ansible distribuído com imagens de execução e caminhos de rede definidos.
O Semaphore UI pode executar automações no servidor ou em runners próximos aos sistemas de destino. Por exemplo, um runner em uma rede privada pode executar um job de manutenção Ansible nos hosts locais enquanto a interface compartilhada fica em outro lugar. Runners globais estão disponíveis no Community, enquanto o Pro acrescenta runners atribuídos a projetos e roteamento por tags para diferentes ambientes de execução.
Uma equipe pode começar com execução direta e acrescentar máquinas separadas ou contêineres por tarefa conforme as cargas de trabalho exigirem. O Pro oferece execução Docker de tarefas e o Enterprise acrescenta execução Kubernetes. Isso permite que um serviço que executa playbooks existentes evolua de um único host para execução separada sem exigir a implantação de um automation mesh. Colocar o servidor da aplicação em contêiner é uma decisão independente de colocar cada tarefa em um contêiner.
Workflows
Os workflows conectam modelos salvos em um procedimento mais amplo, como provisionar um servidor, configurá-lo e verificar o resultado.
| Critérios | Semaphore UI | Ansible Automation Platform |
|---|---|---|
| Editor visual de workflows | Sim | Sim |
| Etapas de workflow com diferentes ferramentas | SimModelos nativos de Ansible, IaC e linguagens de programação | SimJob Templates do Ansible chamam outras ferramentas |
| Vários nós iniciais | Não | Sim |
| Junção de ramificações | Sim | Sim |
| Ramificações de sucesso/falha | Sim | Sim |
| Etapas de aprovação | Sim | Sim |
| Permissão de aprovação separada | Não | Sim |
| Workflows como etapas | Não | Sim |
| Passagem de valores no workflow | Sim | Sim |
Os Workflow Job Templates do AAP conectam Job Templates, atualizações de projetos, atualizações de inventário e outros workflows. As etapas de aprovação pausam uma execução, e valores set_stats do Ansible podem ser passados aos jobs seguintes. Incorporar um workflow é valioso quando vários procedimentos compartilham uma sequência completa que deve ser mantida uma única vez.
Os workflows do Semaphore UI conectam diretamente Task Templates de Ansible, Terraform/OpenTofu, Terragrunt, Bash, PowerShell e Python, com ramificações de sucesso e falha, aprovações e esperas. Um workflow de provisionamento pode criar infraestrutura com Terraform/OpenTofu, configurá-la com Ansible e executar uma verificação de prontidão em Python. Um workflow de manutenção pode começar com um backup, aplicar atualizações e executar verificações, reutilizando modelos que os colegas também podem iniciar separadamente. O AAP pode orquestrar o mesmo procedimento por Job Templates do Ansible e integrações com Terraform. A diferença está em manter a configuração de execução de cada ferramenta em seu próprio modelo ou nos playbooks e integrações por trás dos jobs Ansible.
O Semaphore UI 2.20 passa valores set_stats do Ansible, outputs de Terraform/OpenTofu/Terragrunt e JSON de Bash, PowerShell ou Python para as entradas das tarefas seguintes. Assim, um endereço ou identificador de recurso retornado pelo provisionamento pode se tornar uma entrada da próxima operação. O AAP passa valores set_stats entre jobs Ansible. Ambos oferecem uma passagem de valores útil, e a distinção está em como o resultado é produzido e utilizado. O modelo de destino declara a entrada, que seu playbook ou configuração de inventário usa para definir o novo host como alvo.
O AAP oferece uma permissão Approve atribuível para aprovações de workflows. O Semaphore UI 2.20 vincula a aprovação à permissão de executar tarefas do projeto. Uma função separada de aprovador está anunciada para a versão 2.21.0. Isso importa quando a responsabilidade de aprovação precisa de uma permissão própria.
Um workflow de provisionamento e configuração pode passar valores coletados entre tarefas do Semaphore UI com o executor local, no servidor ou em um runner remoto. Os executores Docker e Kubernetes não coletam essas saídas, portanto um workflow que depende delas precisa de outra configuração de execução. Os modelos de tarefas individuais continuam reutilizáveis entre workflows. Quando vários procedimentos precisam reutilizar um workflow inteiro de várias etapas, os workflows aninhados do AAP evitam manter essas sequências separadamente. Em ambas as plataformas, arquivos como planos Terraform salvos exigem armazenamento acessível ou uma transferência explícita entre jobs.
Controle de acesso
Delegar uma operação e permitir que um operador combine quaisquer inventários e credenciais são requisitos de acesso diferentes.
| Critérios | Semaphore UI | Ansible Automation Platform |
|---|---|---|
| Controle de acesso baseado em funções | SimFunções de projeto | SimFunções de organização, equipe e recurso |
| Autenticação LDAP | SimPro | Sim |
| Login único por OIDC | SimPro | Sim |
| Login único com SAML | NãoOIDC disponível | Sim |
| Funções personalizadas | SimEnterprise | Sim |
| Permissões independentes de inventário e credenciais | NãoAcesso aos recursos segue as funções do projeto | Sim |
| Permissões de execução por modelo | SimEnterprise | Sim |
O AAP concede acesso a recursos individuais e oferece funções personalizadas. Os operadores podem receber permissão para usar determinados inventários e credenciais independentemente dos modelos de job. Isso atende a equipes cujo trabalho diário inclui combinar recursos Ansible autorizados em novas operações.
O Semaphore UI organiza o acesso por projetos e operações preparadas. As funções de projeto do Community já permitem separar os engenheiros que mantêm a automação dos colegas que a executam. Um projeto pode reunir os modelos de implantação, backup e manutenção da equipe com seus recursos configurados.
O Enterprise acrescenta funções personalizadas e permissões de execução por modelo quando o acesso precisa ser limitado a operações selecionadas. Por exemplo, a equipe de suporte pode receber um modelo de reinicialização de serviço enquanto outra função mantém a responsabilidade pelas implantações. O inventário, as credenciais e as substituições permitidas ao iniciar fazem parte da configuração preparada. É um modelo focado na delegação de operações, enquanto o AAP oferece permissões independentes para os recursos subjacentes.
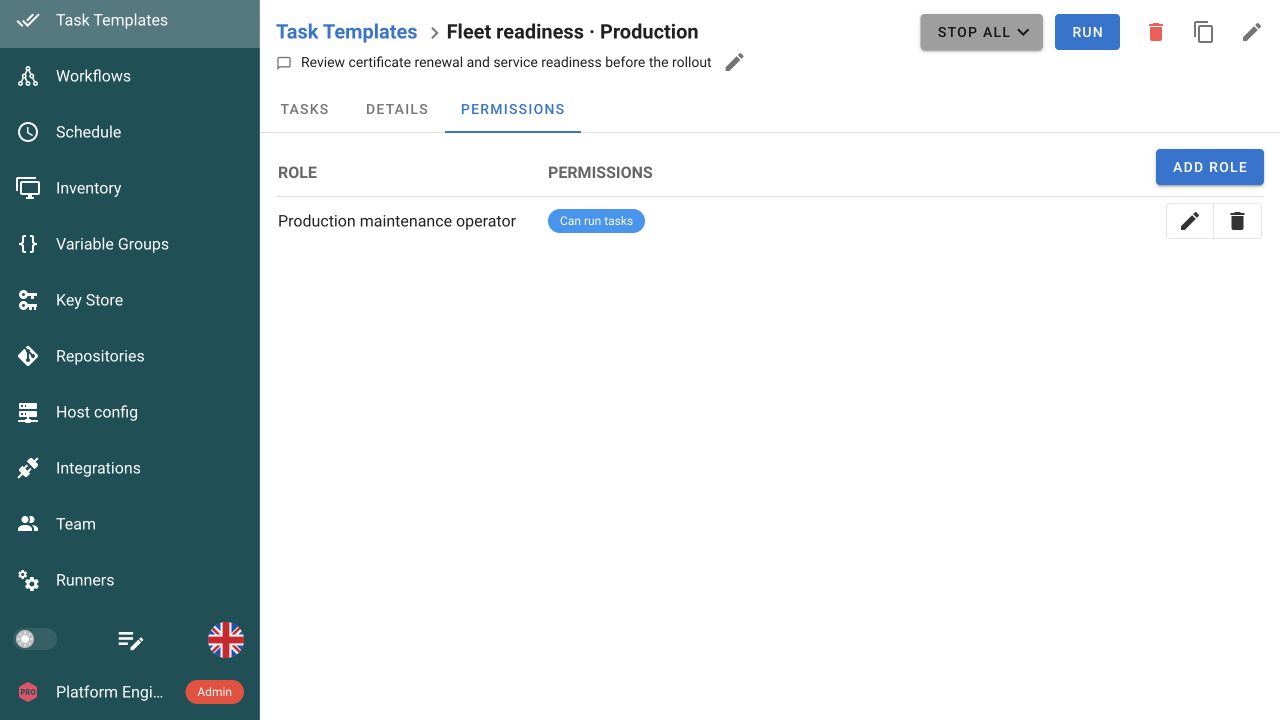
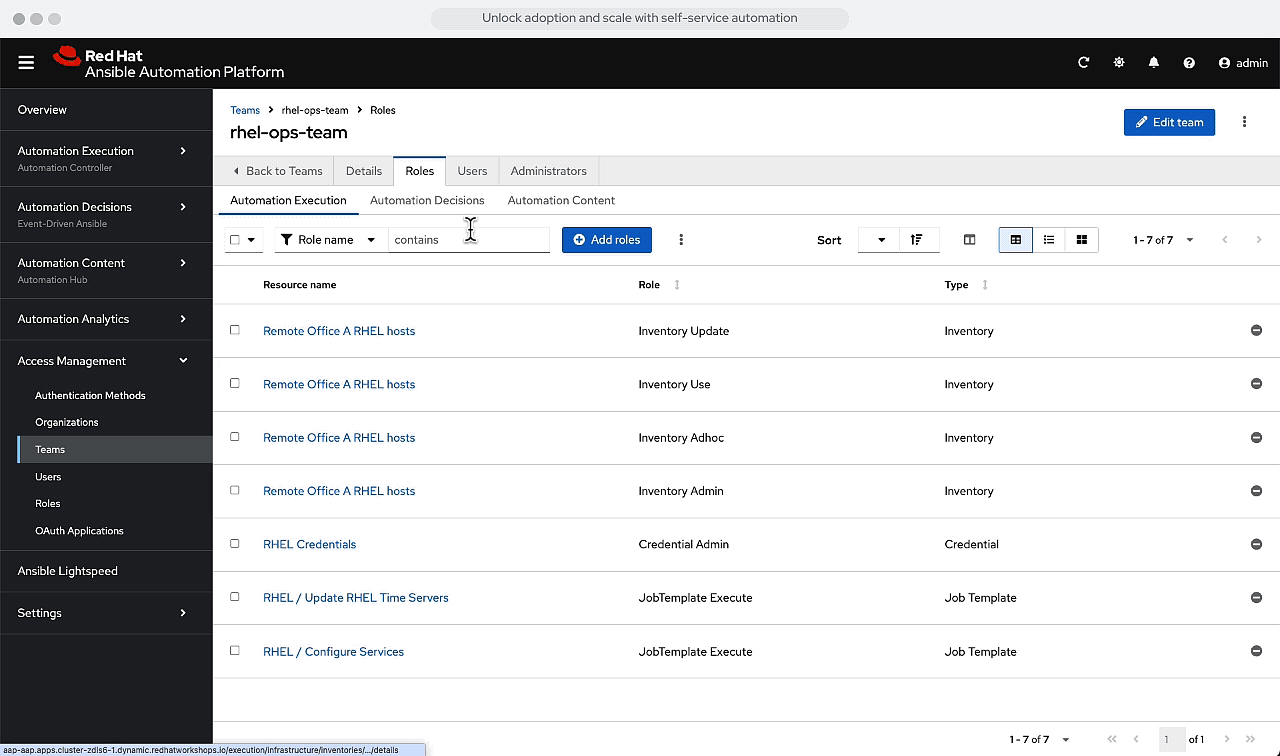
Ambos oferecem integração LDAP. O Semaphore UI Pro também oferece login OIDC, enquanto o AAP oferece OIDC, SAML e outros provedores de identidade configurados centralmente. O Semaphore UI não fornece integração SAML nativa. O Semaphore UI Pro também acrescenta autenticação de dois fatores por TOTP para contas locais.
Logs e auditoria
| Critérios | Semaphore UI | Ansible Automation Platform |
|---|---|---|
| Histórico e logs de execução | Sim | Sim |
| Resultados de hosts e tarefas do Ansible | SimPro | Sim |
| Trilha de auditoria administrativa | SimLogins e ações registradas | SimFluxo de atividades dos recursos |
| Encaminhamento de logs para sistemas externos | SimProEventos de auditoria via Syslog ou HEC | SimIntegrações de logs do controller |
Os resultados operacionais vêm primeiro quando um colega precisa saber se uma implantação ou manutenção terminou. Os dois produtos mantêm saídas e histórico de execução. O Semaphore UI registra o status da tarefa, a revisão do repositório e os detalhes da execução, e o Pro acrescenta um resumo dos hosts Ansible com as tarefas que falharam em cada servidor. Depois de uma tarefa de patch ou certificado, o operador pode identificar os hosts afetados e consultar a saída correspondente.
A auditoria administrativa tem outra finalidade. O fluxo de atividades do AAP registra alterações nos recursos da plataforma, e as integrações de logs encaminham eventos de jobs e do sistema. O Semaphore UI fornece um log de auditoria para administradores com logins, alterações de permissões e outras ações registradas. O Pro acrescenta filtros, exportação de arquivos e encaminhamento por Syslog com TLS ou Splunk HEC, permitindo incluir esses eventos nas investigações de segurança e nos registros SIEM da organização.
Integrações
APIs e webhooks permitem que um pipeline de CI ou processador de eventos existente inicie operações preparadas. O AAP também inclui serviços separados para distribuição de conteúdo e automação orientada a eventos.
| Critérios | Semaphore UI | Ansible Automation Platform |
|---|---|---|
| REST API | Sim | Sim |
| Webhooks de jobs | SimEndpoints genéricos, regras de correspondência e extração de valores | SimWebhooks do GitHub e GitLab |
| Notificações de jobs | Sim | Sim |
| Regras de processamento de eventos | ParcialmenteRegras de correspondência de webhooks e extração de valores | SimRulebooks do Event-Driven Ansible |
| Registro privado de collections do Ansible | NãoUse um registro externo de collections | SimAutomation hub privado |
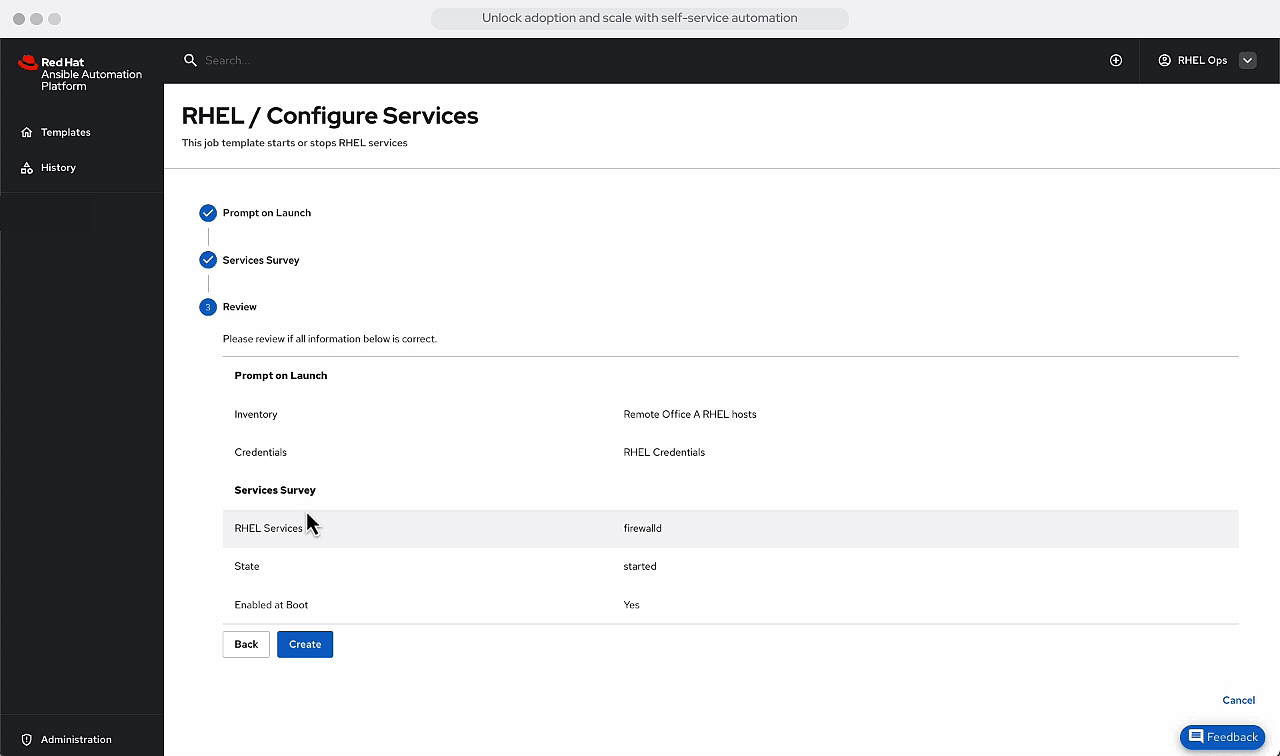
O automation hub do AAP distribui collections e imagens de execução, com acesso a conteúdo Red Hat Certified e validado. O Event-Driven Ansible avalia eventos por rulebooks e aciona automações. Esses são serviços da plataforma para gerenciar e iniciar automações em toda a organização, indo além de um webhook de entrada para um job salvo.
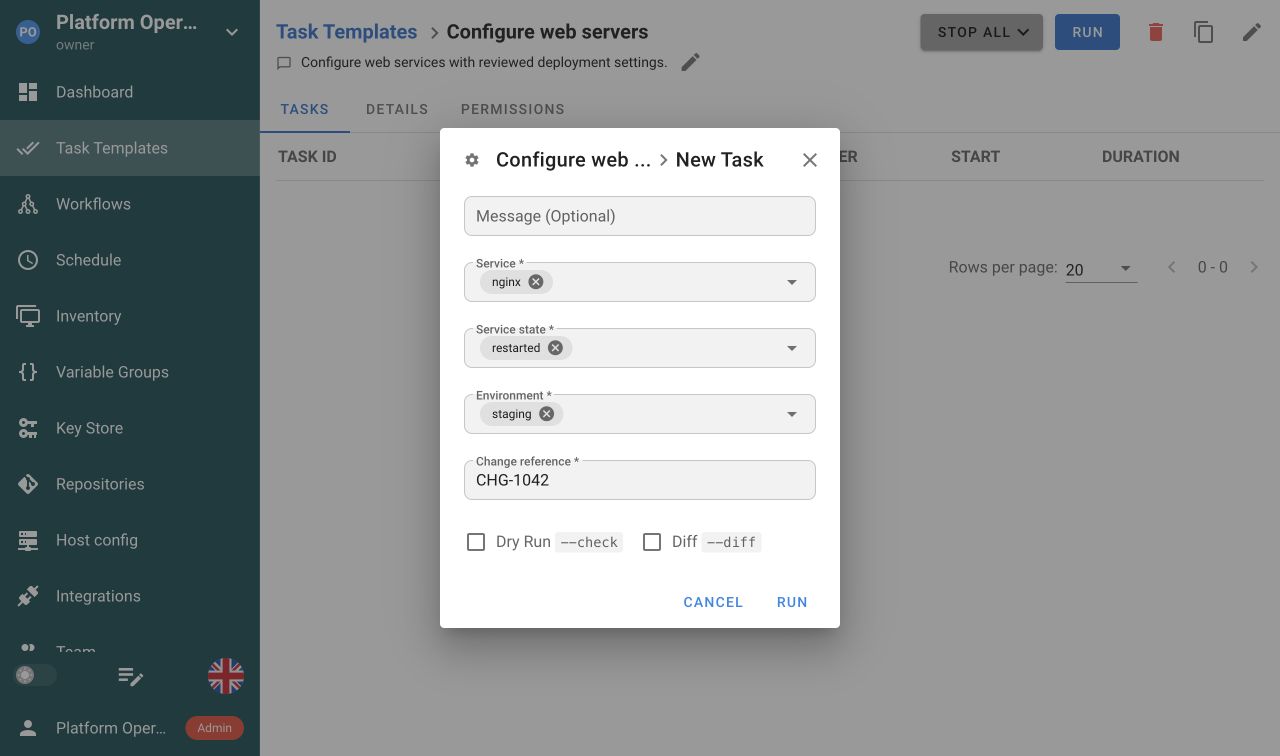
O Semaphore UI se integra a sistemas existentes de CI, monitoramento e solicitações por sua API REST e integrações de webhook com correspondência e extração de entradas. Um pipeline de build pode publicar uma versão e solicitar uma implantação preparada, enquanto um processador de eventos pode solicitar uma operação de diagnóstico. O Semaphore UI mantém o inventário, as credenciais e o registro de execução dessa operação. O sistema chamador cuida da autenticação e verifica o resultado da tarefa quando o processo mais amplo precisa aguardar a conclusão.
Tanto o Semaphore UI quanto o automation controller fornecem formulários de execução para jobs preparados. O AAP também oferece um Ansible automation portal implantado separadamente, baseado no Red Hat Developer Hub, com catálogo de autoatendimento, sincronização de modelos e integrações personalizadas. O uso do Developer Hub para esse portal está incluído na assinatura AAP. Para equipes que precisam compartilhar a execução de jobs sem esse catálogo, o Semaphore UI oferece uma interface focada no Ansible e em outras ferramentas de automação.
Automação assistida por IA
| Critérios | Semaphore UI | Ansible Automation Platform |
|---|---|---|
| Acesso por MCP | Sim | SimServidor MCP oficial do AAP |
O AAP oferece um servidor MCP oficial que expõe operações da plataforma a assistentes compatíveis. Ele pode ser implantado com a plataforma ou como contêiner independente. O AAP também oferece um automation intelligent assistant opcional na interface, conectado a um provedor de modelos configurado. Isso estende sua abordagem de plataforma integrada às operações assistidas por IA.
O Semaphore UI tem um conector MCP da comunidade para sua API e anunciou suporte oficial a MCP no Pro para a versão 2.21.0. Claude Code ou Codex também podem consultar sua documentação pública, código-fonte e definições de API para ajudar a preparar modelos, escrever código de integração ou investigar uma falha a partir da configuração e da saída fornecidas. A equipe pode usar essa ajuda junto ao serviço de automação existente sem adotar uma plataforma mais ampla.
Licenciamento e suporte
O AAP é uma assinatura de plataforma empresarial, enquanto o Semaphore UI oferece um serviço gratuito de automação com edições comerciais na mesma família de produtos. Quando a necessidade é compartilhar a execução de jobs, e não adotar o ecossistema mais amplo da Red Hat, o Semaphore UI pode ser consideravelmente mais simples e econômico.
Escopos de compra diferentes
A assinatura AAP combina recursos da plataforma, suporte Red Hat, conteúdo e um ciclo de vida do produto. Seu valor cresce quando a organização precisa desse ecossistema em todo o parque de automação. O AWX continua sendo um projeto upstream de código aberto separado, e não uma categoria gratuita de assinatura AAP.
O Semaphore UI Community é gratuito e licenciado sob MIT. Modelos, formulários, Variable Groups, agendamentos, workflows, funções de projeto, histórico e runners globais já formam a base de um serviço de automação compartilhado. A equipe pode usá-lo para implantações, manutenção e provisionamento e depois escolher Pro ou Enterprise conforme suas necessidades reais de state, execução, acesso, disponibilidade e suporte.
Para uma equipe cuja principal necessidade é compartilhar operações Ansible e IaC existentes, isso pode significar um investimento menor em plataforma e menos infraestrutura para operar. A diferença depende da edição e capacidade necessárias e dos serviços AAP que a organização usaria de outra forma. O escopo mais amplo do AAP não significa que todos os componentes precisem ser instalados.
Compromissos de suporte
Ambos os fornecedores oferecem suporte comercial. A Red Hat define a cobertura e os compromissos de resposta conforme a assinatura de suporte aplicável e a gravidade do incidente, junto ao ciclo de vida publicado do AAP.
O Semaphore UI Pro inclui suporte do fornecedor em horário comercial. O Enterprise oferece opções de SLA adaptadas e ajuda com implantação inicial, configuração, atualizações e migração. As equipes podem obter suporte na mesma família de produtos, com serviços adicionais para ambientes mais exigentes.
Como escolher
Escolha com base no trabalho que a equipe precisa compartilhar e nos serviços necessários ao redor dele. Uma reinicialização preparada, um backup agendado e um workflow de provisionamento exigem um escopo de plataforma diferente de um serviço corporativo de conteúdo e governança Ansible.
Quando escolher o Ansible Automation Platform
O AAP é uma boa escolha quando operar uma plataforma Ansible empresarial é, por si só, um requisito central.
- Você precisa do ecossistema de conteúdo e suporte da Red Hat. Collections certificadas, automation hub privado e um ciclo de vida de produto definido são requisitos de aquisição ou operação.
- A plataforma gerencia seus recursos Ansible. Os operadores gerenciam hosts, sincronizam fontes de inventário e atribuem acesso independente a inventários e credenciais.
- Você precisa dos serviços adicionais da plataforma. Automation mesh, workflows aninhados ou Event-Driven Ansible substituem infraestrutura que sua equipe teria de construir e manter.
Quando escolher o Semaphore UI
Escolha o Semaphore UI quando os engenheiros precisarem de uma interface compartilhada para a automação existente, sem a exigência do ecossistema mais amplo da plataforma Red Hat.
- Os colegas precisam de operações preparadas que possam executar. Os engenheiros configuram uma vez implantações, backups, reinicializações de serviços ou renovações de certificados usando inventários, credenciais e Variable Groups compartilhados. Os colegas fornecem as entradas da execução e consultam o resultado na mesma interface.
- O provisionamento e a operação abrangem várias ferramentas. Execute Ansible, Terraform/OpenTofu, Terragrunt, Bash, PowerShell e Python diretamente e conecte-os em workflows. Acrescente armazenamento de state do Pro quando quiser um backend Terraform/OpenTofu compartilhado junto a esses jobs.
- Você quer aproveitar os sistemas que já mantém. Reutilize inventários Git e descoberta externa, mantenha CI e processamento de eventos nos serviços existentes e implante um binário, pacote ou contêiner na infraestrutura disponível. Runners podem posicionar a execução perto de sistemas privados.
- Você precisa de recursos comerciais e suporte focados na sua necessidade. Escolha Pro ou Enterprise para os controles de execução, acesso e disponibilidade necessários ao serviço, com suporte do fornecedor na mesma família de produtos. Isso pode ser mais econômico quando o ecossistema mais amplo de conteúdo e plataforma da Red Hat não faz parte dos requisitos.
Perguntas frequentes
Podemos reutilizar no Semaphore UI playbooks existentes do Ansible Tower ou AAP?
Playbooks Ansible existentes e definições de inventário no Git podem ser reutilizados. Job Templates, referências de credenciais, formulários, agendamentos e permissões precisam de configurações correspondentes no Semaphore UI. Verifique as dependências fornecidas pelos ambientes de execução e o comportamento dos workflows existentes ao preparar os novos modelos.
O Semaphore UI pode conectar Ansible e Terraform em um workflow?
Sim. Modelos específicos de Terraform/OpenTofu ou Terragrunt podem preceder a configuração Ansible e uma tarefa de verificação. O Semaphore UI 2.20 passa valores coletados para entradas declaradas de modelos posteriores ao usar o executor local no servidor ou em um runner. Passar um valor não transfere um plano salvo nem outro arquivo.
A equipe de suporte pode executar jobs preparados sem administrar o projeto?
Sim. O Semaphore UI Community inclui a função Task Runner para iniciar modelos do projeto com acesso somente de leitura aos demais recursos do projeto. O Enterprise acrescenta funções personalizadas e permissões de execução para modelos selecionados. O AAP controla separadamente a execução de Job Templates e o acesso aos inventários e credenciais subjacentes, o que é útil quando os operadores precisam combinar recursos autorizados por conta própria.
Podemos hospedar sem um cluster Kubernetes?
Sim, com qualquer um dos produtos. O Semaphore UI oferece binário, pacotes nativos e Docker, além de Kubernetes. O AAP 2.6 oferece instalação em contêineres com Podman no RHEL junto à implantação com Operator no OpenShift. Escolha com base no escopo completo do serviço e do suporte de que precisa, em vez de presumir que o AAP sempre exige Kubernetes.
Podemos manter o AAP e usar o Semaphore UI para operações selecionadas?
Sim. O AAP pode manter seus jobs Ansible, distribuição de conteúdo e governança de inventário existentes, enquanto o Semaphore UI executa operações específicas de IaC ou manutenção. Uma conexão via API implementada pela equipe pode solicitar esses modelos e verificar os resultados. O Semaphore UI precisa de seu próprio inventário preparado ou de integração com a fonte aprovada, sem presumir uma sincronização automática.
De qual edição do Semaphore UI nossa equipe precisaria?
O Community já abrange modelos compartilhados, inventários, credenciais, formulários, agendamentos, workflows, funções de projeto e histórico de tarefas. O Pro acrescenta recursos como armazenamento de state, runners de projeto, execução Docker e suporte do fornecedor. O Enterprise acrescenta controles de acesso mais específicos, alta disponibilidade e execução de tarefas no Kubernetes. Escolha a edição com base nesses requisitos, sem tratar todo uso em produção como uma necessidade de Enterprise.
Este artigo foi útil?
Fontes
- Red Hat, “Ansible components”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/discover-ansible_components (acessado em: ).
- Red Hat, “Installation and deployment models”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/plan-ref_installation_deployment_models (acessado em: ).
- Red Hat, “Scale automation across your infrastructure with automation mesh”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/administer-assembly_planning_mesh (acessado em: ).
- Red Hat, “About the Terraform integration”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/integrate-con_terraform_intro (acessado em: ).
- Red Hat, “Orchestrate complex automation with workflow job templates”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/develop-assembly_ug_controller_workflow_job_templates (acessado em: ).
- Red Hat, “Understand how to configure workflows”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/develop-assembly_ug_controller_workflows (acessado em: ).
- Red Hat, “Configure nodes in workflow visualizer”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/develop-ref_controller_approval_nodes (acessado em: ).
- Red Hat, “Create repeatable, shareable job templates to standardize automation runs”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/develop-proc_controller_create_job_template (acessado em: ).
- Red Hat, “Schedule recurring automation”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/develop-assembly_ug_controller_schedules (acessado em: ).
- Red Hat, “Define automation target hosts in your inventory files”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/administer-assembly_controller_inventories (acessado em: ).
- Red Hat, “Sync inventory data with external sources”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/develop-con_controller_inventory_sync_jobs (acessado em: ).
- Red Hat, “View, create, and assign roles to grant user access to resources”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/secure-assembly_gw_roles (acessado em: ).
- Red Hat, “Configure an external secret management system for automation”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/secure-assembly_controller_secret_management (acessado em: ).
- Red Hat, “Define rules that trigger automation from events”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/administer-assembly_eda_rulebook_activations (acessado em: ).
- Red Hat, “Manage your organization’s automation content”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/administer-manage_your_organization_s_automation_content (acessado em: ).
- Red Hat, “Ansible automation portal architecture and licensing”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/install-con_self_service_architecture_licensing (acessado em: ).
- Red Hat, “Ansible Automation Platform Life Cycle”. URL: https://access.redhat.com/support/policy/updates/ansible-automation-platform (acessado em: ).
- Semaphore UI, “Installation”. URL: https://semaphoreui.com/docs/admin-guide/installation (acessado em: ).
- Semaphore UI, “Applications”. URL: https://semaphoreui.com/docs/user-guide/apps (acessado em: ).
- Semaphore UI, “Workflows”. URL: https://semaphoreui.com/docs/user-guide/workflows (acessado em: ).
- Semaphore UI, “Terraform/OpenTofu”. URL: https://semaphoreui.com/docs/user-guide/apps/terraform (acessado em: ).
- Semaphore UI, “Inventories”. URL: https://semaphoreui.com/docs/user-guide/inventory (acessado em: ).
- Semaphore UI, “Team roles and extended RBAC”. URL: https://semaphoreui.com/docs/user-guide/team#extended-rbac (acessado em: ).
- Semaphore UI, “Key Store”. URL: https://semaphoreui.com/docs/user-guide/key-store (acessado em: ).
- Semaphore UI, “Integrations”. URL: https://semaphoreui.com/docs/user-guide/integrations (acessado em: ).
- Semaphore UI, “Community, Pro and Enterprise”. URL: https://semaphoreui.com/pricing (acessado em: ).
- Semaphore UI, “Runners”. URL: https://semaphoreui.com/docs/admin-guide/runners (acessado em: ).
- Semaphore UI, “High availability”. URL: https://semaphoreui.com/docs/admin-guide/ha (acessado em: ).
- Semaphore UI, “Task Templates”. URL: https://semaphoreui.com/docs/user-guide/task-templates (acessado em: ).
- Semaphore UI, “Schedules”. URL: https://semaphoreui.com/docs/user-guide/schedules (acessado em: ).
- Semaphore UI, “Semaphore local execution, workflow outputs, inventory paths, host limits and branch overrides”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/services/tasks/local_executor.go (acessado em: ).
- Semaphore UI, “Semaphore runner output capture and executor limits”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/services/runners/job_pool.go#L167-L192 (acessado em: ).
- Semaphore UI, “Semaphore workflow input mapping model”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/db/Workflow.go#L27-L44 (acessado em: ).
- Red Hat, “Ansible Automation Platform interface example”. URL: https://www.redhat.com/en/blog/whats-new-in-ansible-automation-platform-2.6 (acessado em: ).
- Red Hat, “Ansible Automation Platform pricing and deployment options”. URL: https://www.redhat.com/en/technologies/management/ansible/pricing (acessado em: ).
- Red Hat, “Configure central authentication for Ansible Automation Platform”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/secure-assembly_gw_configure_authentication (acessado em: ).
- Semaphore UI, “Authentication”. URL: https://semaphoreui.com/docs/admin-guide/authentication (acessado em: ).
- Red Hat, “Configure logging components”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/observe-ref_controller_loggers (acessado em: ).
- Semaphore UI, “Audit log”. URL: https://semaphoreui.com/docs/admin-guide/audit-log (acessado em: ).
- Red Hat, “Production Support Terms of Service”. URL: https://access.redhat.com/support/offerings/production/sla (acessado em: ).
- Red Hat, “Configuring self-service automation portal”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/pdf/configuring_self-service_automation_portal/Red_Hat_Ansible_Automation_Platform-2.6-Configuring_self-service_automation_portal-en-US.pdf (acessado em: ).
- Semaphore UI, “Variable Groups and reusable configuration”. URL: https://semaphoreui.com/docs/user-guide/environment (acessado em: ).
- Semaphore UI, “Tasks, execution history and Ansible summaries”. URL: https://semaphoreui.com/docs/user-guide/tasks (acessado em: ).
- Semaphore UI, “Terraform plan and apply command construction in the Semaphore UI 2.20 candidate”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/db_lib/TerraformApp.go (acessado em: ).
- Semaphore UI, “Get started”. URL: https://semaphoreui.com/docs/getting-started (acessado em: ).
- Red Hat, “Set extra variables in job templates”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/develop-ref_controller_job_template_variables (acessado em: ).
- Semaphore UI, “Consul dynamic inventory”. URL: https://semaphoreui.com/docs/user-guide/inventory/consul-dynamic-inventory (acessado em: ).
- Red Hat, “Add a source to an inventory”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/administer-proc_controller_add_source (acessado em: ).
- Ansible community, “Ansible constructed inventory plugin”. URL: https://docs.ansible.com/projects/ansible/latest/collections/ansible/builtin/constructed_inventory.html (acessado em: ).
- Red Hat, “Create dynamic groups with constructed inventories”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/administer-ref_controller_constructed_inventories (acessado em: ).
- Semaphore UI, “Inventory types and stored resources”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/db/Inventory.go (acessado em: ).
- Red Hat, “Launch a job template and enable fact storage”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/develop-proc_controller_launch_job_template (acessado em: ).
- Semaphore UI, “Runner selection and capacity”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/services/tasks/RemoteJob.go (acessado em: ).
- Red Hat, “Define where automation runs with host and node groupings”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/administer-define_where_automation_runs_with_host_and_node_groupings (acessado em: ).
- Semaphore UI, “Ansible role and collection installation”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/db_lib/AnsibleApp.go (acessado em: ).
- Red Hat, “Configure collections from source management to run in a project”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/develop-ref_projects_collections_support (acessado em: ).
- Red Hat, “Control where automation runs with container groups”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/administer-con_controller_container_groups (acessado em: ).
- Semaphore UI, “Task dispatch, runner routing and concurrency”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/services/tasks/TaskPool.go (acessado em: ).
- Red Hat, “How job capacity is determined and impacts job runs”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/optimize-con_controller_capacity_determination (acessado em: ).
- Semaphore UI, “Notification channels”. URL: https://semaphoreui.com/docs/admin-guide/notifications (acessado em: ).
- Red Hat, “Create a notification template”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/observe-proc_controller_create_notification_template (acessado em: ).
- Semaphore UI, “Terraform HTTP backend and state history”. URL: https://semaphoreui.com/docs/user-guide/apps/terraform/states (acessado em: ).
- Semaphore UI, “Terraform/OpenTofu workspaces”. URL: https://semaphoreui.com/docs/user-guide/apps/terraform/workspaces (acessado em: ).
- Red Hat, “Terraform backend configuration credentials”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/secure-ref_controller_credential_terraform (acessado em: ).
- Semaphore UI, “Workflow template selection across automation tools”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/web/src/components/workflow/WorkflowQuickAddMenu.vue (acessado em: ).
- Semaphore UI, “External secret storage types in the Semaphore UI 2.20 candidate”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/db/SecretStorage.go (acessado em: ).
- Devolutions, “Ansible collection and secret lookup plugins”. URL: https://github.com/Devolutions/ansible-dvls (acessado em: ).
- Semaphore UI, “CyberArk secret storage for Enterprise”. URL: https://semaphoreui.com/docs/user-guide/key-store/cyberark (acessado em: ).
- Red Hat, “Review Ansible job output and host events”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/get_started-assembly_gs_auto_op (acessado em: ).
- Red Hat, “Configure generic OIDC authentication”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/secure-proc_controller_set_up_generic_oidc (acessado em: ).
- Red Hat, “Deploy the MCP server on Ansible Automation Platform”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/extend-assembly_deploying_ansible_mcp_server (acessado em: ).
- Red Hat, “Use the automation intelligent assistant”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/extend-con_using_chatbot (acessado em: ).
- cloin, “Community MCP connector for Semaphore UI”. URL: https://github.com/cloin/semaphore-mcp (acessado em: ).
Comparação preparada pela equipe do Semaphore UI com base na documentação, nos repositórios e nas informações dos produtos listados acima. A data de acesso é registrada para cada fonte.
Links úteis
Avalie as operações que sua equipe já executa e os controles de que precisa.