
Plataforma de gestão de IaC: Semaphore UI vs Spacelift

Denis GukovFundador e CTO do Semaphore UI
18 min de leitura

Spacelift e Semaphore UI executam Ansible e infraestrutura como código (IaC). O Spacelift Deploy gerencia stacks de infraestrutura e mudanças controladas por políticas, enquanto o Flows conecta serviços por automações visuais. O Semaphore UI reúne operações Ansible, provisionamento Terraform/OpenTofu e manutenção recorrente em uma interface com hospedagem própria. Esta comparação abrange a documentação do Spacelift de 21 de outubro de 2026 e o Semaphore UI 2.20.0.

Converse sobre este artigo com IA

Visão geral

Um novo ambiente precisa de mais que um Terraform apply bem-sucedido. Alguém deve configurar os hosts, implantar serviços e mantê-los funcionando com patches, renovações de certificados e backups. Quando esses procedimentos passam a ser compartilhados, a equipe precisa gerenciar sua configuração, delegar a execução e entender o que aconteceu.

O Spacelift Deploy conecta repositórios a stacks de infraestrutura. Cada stack guarda configurações e opções de execução, enquanto políticas, revisões e dependências coordenam mudanças. Ele oferece Terraform/OpenTofu, Ansible, Terragrunt, Pulumi, CloudFormation e Kubernetes. O Flows amplia a plataforma com uma tela visual para eventos, integrações de serviços e ações do Deploy.

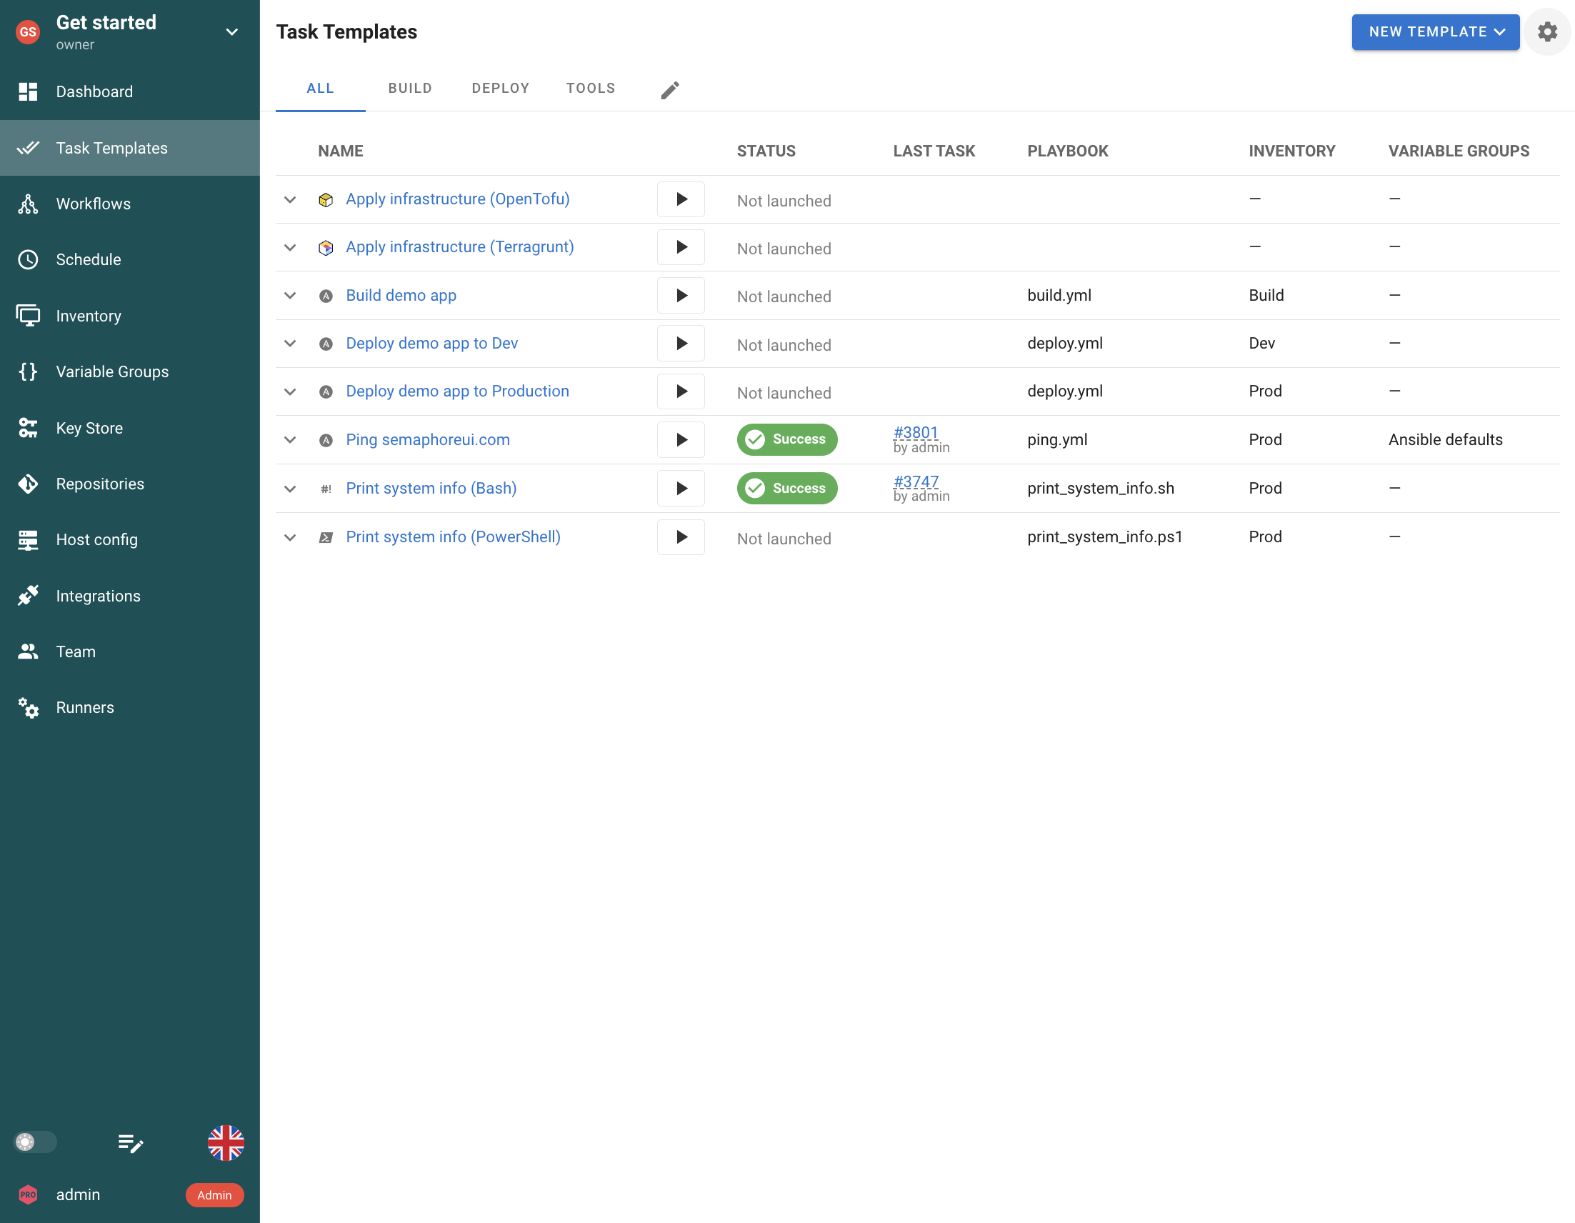
O Semaphore UI começa com operações reutilizáveis. Um Ansible Task Template combina playbook, inventário, credenciais, variáveis e entradas de execução. Modelos específicos de Terraform/OpenTofu, Terragrunt, Bash, PowerShell e Python estendem esse modelo ao provisionamento e a outras operações. Projetos mantêm os recursos compartilhados, agendamentos repetem jobs e workflows conectam as etapas de procedimentos mais longos.

Modelos de tarefas do Semaphore UI para várias ferramentas de automação em um projeto.
Semaphore UI. Operações preparadas de Ansible, infraestrutura como código e linha de comando compartilham a lista de tarefas do projeto.
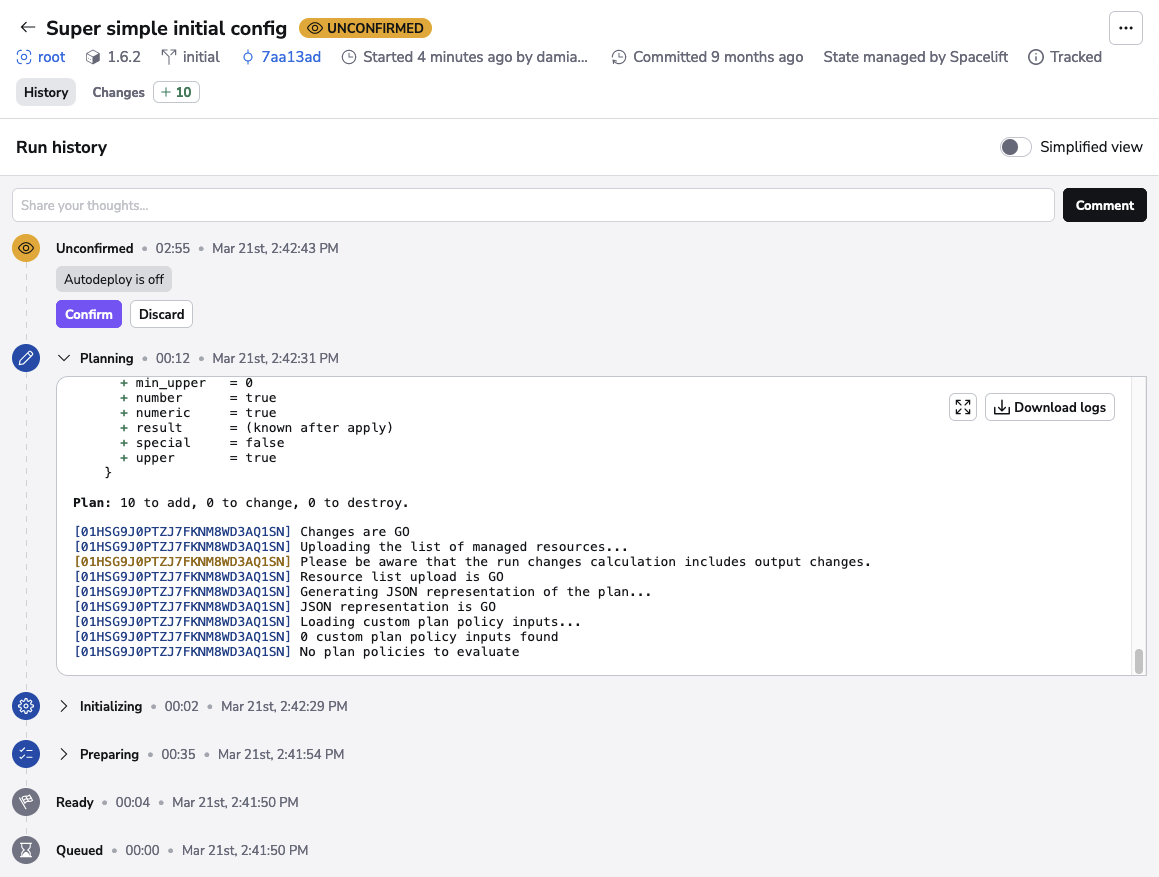
Execução do Spacelift aguardando confirmação de um plano Terraform.
Spacelift. Uma execução de infraestrutura acompanhada pausa para confirmação após o planejamento. Exemplo da documentação oficial. Fonte

Comparação rápida

As duas plataformas podem provisionar infraestrutura e configurá-la com Ansible. Elas diferem na preparação de operações, no compartilhamento de configurações, no controle de mudanças e na hospedagem do serviço.

Spacelift e Semaphore UI: características principais
Critérios Semaphore UI Spacelift
Modelo principal Projetos, modelos reutilizáveis e workflows Stacks e políticas do Deploy, automações visuais do Flows
Ferramentas de automação Modelos específicos para Ansible, Terraform/OpenTofu, Terragrunt, Bash, PowerShell e Python Integrações nativas com Ansible, Terraform/OpenTofu, Terragrunt, Pulumi, CloudFormation e Kubernetes. Bash, PowerShell e Python por Tasks ou ferramentas de workflow configuradas
Hospedagem Binário, pacotes, Docker ou Kubernetes com hospedagem própria SaaS, hospedagem própria comercial e on-premises
Execução Servidor ou runners, contêineres de tarefas opcionais Workers hospedados ou pools de workers privados
Agendamento Cron e execuções únicas no Community Agendamentos de stacks Deploy (Business+), blocos de agendamento Flows
State do Terraform Backend HTTP integrado no Pro, suporte a backends externos State gerenciado por stack ou backend externo
Controles de mudanças Configurações de modelos, aprovações de workflows e código de automação Revisão de plan, políticas de aprovação, OPA/Rego e detecção de drift
Configuração compartilhada Grupos de variáveis, credenciais e inventários Contexts, variáveis de ambiente e integrações com nuvem
Controle de acesso Funções de projeto, permissões de modelos no Enterprise Spaces, RBAC e permissões de recursos de stacks
Licença e planos Community sob MIT, Pro e Enterprise comerciais Serviço proprietário, plano gratuito e assinaturas pagas

Uma equipe centrada em Ansible pode manter inventários Git, playbooks e procedimentos operacionais existentes no Semaphore UI e fornecer aos colegas um formulário preparado. O provisionamento usa a mesma interface, com armazenamento de state no Pro quando se deseja um backend integrado. O Spacelift aplica um modelo de stacks ao IaC e ao Ansible e acrescenta um processo compartilhado para revisões de infraestrutura e decisões de políticas. O Flows coordena essas ações com eventos e serviços externos à stack.

Essa distinção continua útil após a implantação. Um backup ou verificação de certificado pode precisar de configuração salva, agendamento e resultado claro, enquanto uma mudança em uma rede compartilhada também pode exigir avaliação de políticas e revisão do plano exato. A plataforma deve corresponder ao trabalho delegado, sem fazer toda operação seguir o mesmo procedimento.

Comparação de funcionalidades

A sobreposição fica mais clara ao acompanhar um ambiente do provisionamento à operação diária. Suporte a ferramentas e tratamento de state definem o que pode executar, enquanto inventários, entradas, agendamentos e acesso determinam como a equipe vai usá-lo.

Instalação e configuração

Um serviço de automação precisa alcançar os sistemas que gerencia. A localização da aplicação web e a da máquina que executa o job são escolhas separadas.

SuportadoParcialmente suportadoNão suportado
Instalação e configuração: Spacelift e Semaphore UI
Critérios Semaphore UI Spacelift
Binário nativo independente Sim NãoSaaS ou serviços em contêineres
Plano de controle com hospedagem própria Sim SimEnterprise+
Edição gratuita com hospedagem própria SimCommunity sob MIT NãoHospedagem própria comercial
Executar sem Kubernetes Sim SimDeploy SaaS ou ECS, Flows com hospedagem própria exige EKS

O Spacelift Deploy está disponível como serviço hospedado, permitindo usá-lo sem operar o plano de controle. O Enterprise+ oferece opções totalmente hospedadas pela equipe, on-premises e isoladas da internet, incluindo métodos de instalação em ECS e Kubernetes. O Flows é um módulo vinculado separadamente, com configurações de acesso próprias. Sua instalação documentada com hospedagem própria exige licença e atualmente usa AWS EKS.

O Semaphore UI Community fornece o serviço com hospedagem própria sem cobrança de licença. Uma instalação por binário, pacote nativo ou Docker pode usar um servidor existente, com Kubernetes como opção. Isso é útil para compartilhar jobs de provisionamento e manutenção sem comprar uma categoria de plataforma com hospedagem própria ou introduzir um cluster apenas para automação. A própria equipe opera a aplicação e o banco de dados.
Ferramentas de automação e state

Equipes frequentemente provisionam com uma ferramenta e configuram os sistemas resultantes com outra. O suporte direto às ferramentas e um backend compartilhado de state determinam quanto desse procedimento pode ficar no mesmo serviço.

SuportadoParcialmente suportadoNão suportado
Ferramentas de automação e state: Spacelift e Semaphore UI
Critérios Semaphore UI Spacelift
Playbooks do Ansible Sim Sim
Terraform/OpenTofu Sim Sim
Terragrunt Sim Sim
Python SimModelo específico SimTasks (pago) ou ferramentas de workflow configuradas
PowerShell SimModelo específico SimTasks (pago) ou ferramentas de workflow configuradas
Bash SimModelo específico SimTasks (pago) ou ferramentas de workflow configuradas
Integração do ciclo de vida do Pulumi ParcialmenteCLI personalizada ou automação Ansible SimIntegração nativa de stack, em prévia
Integração do ciclo de vida do CloudFormation ParcialmenteCLI personalizada ou automação Ansible SimIntegração nativa de stack
Integração do ciclo de vida do Kubernetes ParcialmenteCLI personalizada ou automação Ansible SimIntegração nativa de stack com kubectl
Armazenamento de state integrado SimPro Sim
Histórico de versões do state SimPro Sim

O Spacelift trata Ansible como um tipo de stack suportado junto às integrações IaC. Uma stack seleciona um playbook e normalmente executa o modo check do Ansible antes da execução, com opção de pular essa fase. Sua visão de gestão de configuração expõe resultados de hosts e tarefas. Gestão de state Terraform/OpenTofu e dependências de stacks estendem a mesma plataforma a tecnologias de infraestrutura. O Pulumi tem seu ciclo de preview/apply, atualmente marcado como integração em prévia. CloudFormation e Kubernetes também têm integrações nativas de stacks com revisão de mudanças e políticas.

O Semaphore UI oferece modelos próprios para Ansible, Terraform/OpenTofu, Terragrunt, Bash, PowerShell e Python. Automações existentes podem executar diretamente, com repositório e configurações da ferramenta salvos para a próxima execução. A equipe pode usar Ansible na configuração de hosts sem descrever cada operação Python ou chamada Terraform em um playbook adicional. Comandos Pulumi, CloudFormation e kubectl podem executar por scripts personalizados ou automação Ansible, mas o Semaphore UI não fornece seus ciclos de vida específicos de stacks. A equipe prepara comandos, dependências e processo de revisão de mudanças dessas ferramentas.

Para uma verificação de serviço em PowerShell, o Semaphore UI salva um PowerShell Task Template com repositório, variáveis e entradas. O Spacelift pode executar esse comando por Tasks ou uma ferramenta personalizada de workflow no ambiente da stack, e Blueprints ou Templates podem reutilizar a configuração da stack. A diferença é a configuração específica por linguagem, não a possibilidade de executar o script.

Para provisionamento, um modelo Terraform/OpenTofu do Semaphore UI seleciona repositório, workspace e Variable Groups reutilizáveis. O Pro acrescenta backend HTTP de state integrado, histórico de versões e gestão pela interface, mantendo o state compartilhado junto aos jobs que o alteram. Um backend externo existente continua sendo opção. O Spacelift também oferece seu backend gerenciado ou um externo, com state integrado ao ciclo de mudanças da stack.

Configuração e agendamento

Um colega deve conseguir iniciar uma operação preparada sem refazer repositório, configurações e credenciais. Definições salvas e entradas de execução determinam quanto dessa preparação pode ser reutilizado.

SuportadoParcialmente suportadoNão suportado
Configuração e agendamento: Spacelift e Semaphore UI
Critérios Semaphore UI Spacelift
Definições de automação salvas SimTask Templates para cada ferramenta SimStacks Deploy e definições Flows
Variáveis e configuração reutilizáveis SimGrupos de variáveis SimContexts
Formulários de entrada preparados SimFormulários de Task Templates SimBusiness+Infrastructure Templates
Automação agendada Sim SimDeploy com Business+ e workers privados, blocos Schedule do Flows
Comandos de manutenção personalizados Sim SimPaid plansTasks do Deploy no ambiente de execução da stack

O Spacelift Deploy salva repositório, ambiente de execução e configuração em uma stack. Contexts compartilham variáveis, arquivos e hooks entre stacks. Templates do Business oferecem implantações de infraestrutura por formulários, enquanto Deploy Tasks pagos aceitam comandos personalizados não interativos. São caminhos úteis de autoatendimento, mas um Template de provisionamento e um comando Task ad hoc têm finalidades diferentes.

O Semaphore UI salva uma operação como Task Template. Um engenheiro seleciona repositório, configurações da ferramenta e Variable Groups reutilizáveis e fornece credenciais e, no caso de Ansible, inventário. Um formulário pede ao colega apenas as entradas necessárias, como nome do serviço ou referência da mudança. A equipe pode preparar uma solicitação de ambiente Terraform e uma verificação PowerShell de serviço sem forçar nenhuma delas a ser um comando genérico de manutenção de stack.

Uma execução agendada reutiliza a configuração salva. O Semaphore UI Community oferece cron e agendamentos únicos para backups, verificações de certificados e provisionamento. O Spacelift Deploy agenda execuções e Tasks de stacks a partir do Business, usando workers privados. O Flows fornece separadamente blocos Schedule com cron e intervalos, incluindo fuso horário. A diferença está em onde a operação é preparada e em como se conecta aos demais procedimentos da equipe.

Inventário

Uma saída do provisionamento se torna útil às operações quando o próximo job identifica os hosts corretos. A fonte do inventário e o modelo de seleção de destinos importam mais que apenas executar Ansible.

SuportadoParcialmente suportadoNão suportado
Inventário: Spacelift e Semaphore UI
Critérios Semaphore UI Spacelift
Inventários Ansible no Git e dinâmicos SimInventário reutilizável de projeto SimArquivos de inventário e plugins Ansible
Limitar uma execução Ansible a hosts selecionados SimInventário preparado e limit de execução SimConfiguração Ansible e argumentos de CLI

Stacks Ansible do Spacelift usam inventário e configurações de comando definidos para o playbook. Inventários Git e plugins de descoberta Ansible existentes podem permanecer na automação. Dependências de stacks podem fornecer saídas da infraestrutura, mas o playbook ou inventário ainda precisa usar esses valores para identificar os destinos.

O Semaphore UI torna o inventário um recurso reutilizável do projeto. Um Task Template pode selecionar inventário INI ou YAML, definição no Git ou fonte dinâmica Ansible. Uma equipe que descobre hosts por NetBox ou APIs de nuvem pode reutilizar essa definição em modelos de implantação, renovação de certificados e backup, em vez de manter uma lista separada para cada operação.

Para recuperação em um host, uma operação Ansible preparada pode usar um inventário restrito ou um limite de hosts habilitado. Isso reduz o trabalho para direcionar o reparo, enquanto função e configuração do modelo continuam determinando o que o operador pode iniciar. Nem uma tag de inventário nem um limit do Ansible é uma política separada de autorização por host.

Execução

Um backup agendado e um provisionamento precisam de um ambiente de execução capaz de alcançar seus destinos. A instalação do plano de controle é separada da localização dessa capacidade.

SuportadoParcialmente suportadoNão suportado
Execução: Spacelift e Semaphore UI
Critérios Semaphore UI Spacelift
Execução em redes privadas SimRunners SimStarter+Workers privados
Roteamento da execução SimProTags de runners nos modelos ou inventários SimPool de workers atribuído a uma stack
Execução de jobs em contêineres SimProExecutor Docker Sim
Controles de execução simultânea SimLimites por modelo, projeto e instância SimCapacidade dos workers e operações de stack serializadas

O Spacelift Deploy executa jobs em workers hospedados ou privados. Um pool privado permite que código de infraestrutura e Ansible alcancem sistemas na rede da equipe e está incluído a partir do Starter+. Configurações da stack selecionam pool e imagem de execução. Deploy Tasks são serializados com outras operações que alteram state nessa stack, protegendo-a contra sobreposição de operações.

O Semaphore UI pode começar com execução no servidor e usar runners próximos a hosts privados ou locais remotos. O Community inclui runners globais. O Pro acrescenta runners de projeto, roteamento por tags e execução Docker de tarefas, enquanto o Enterprise acrescenta Kubernetes. Um projeto pode direcionar suas verificações de certificados à rede dos hosts e manter provisionamento e verificação na mesma interface.

Para uma verificação Python ou manutenção PowerShell, o runner precisa do interpretador correspondente e de acesso à rede. Um contêiner de tarefa pode fornecer um conjunto repetível de dependências. Instalar o serviço web no Docker não isola, por si só, cada job, e a coleta de saídas de workflows do Semaphore UI atualmente usa o executor local, não os executores Docker ou Kubernetes.

Workflows

Criar um servidor, configurá-lo e verificar a aplicação são um procedimento, mesmo com ferramentas diferentes em cada etapa. Workflows coordenam o procedimento e o caminho seguido após falhas.

SuportadoParcialmente suportadoNão suportado
Workflows: Spacelift e Semaphore UI
Critérios Semaphore UI Spacelift
Workflows visuais SimModelos, aprovações e ramificações SimTela Flows e blocos de integração
Procedimentos com várias ferramentas SimConectar modelos nativos de ferramentas SimBlocos Flows e ações Deploy
Pontos de aprovação humana SimNós de aprovação SimPolíticas de aprovação e revisão de execuções do Deploy
Passagem de valores no workflow Sim Sim

O Spacelift Flows conecta eventos, condições, transformações de dados e ações de serviços em uma tela visual. Blocos Deploy iniciam execuções ou Tasks, acompanham o progresso e confirmam ou revisam mudanças. Isso é útil quando um alerta ou chamado precisa coordenar infraestrutura, notificações e outros serviços. Dependências de stacks Deploy ordenam separadamente mudanças de infraestrutura e mapeiam saídas disponíveis das stacks.

Workflows do Semaphore UI conectam Task Templates preparados com caminhos de sucesso e falha, aprovações e esperas. Um modelo OpenTofu cria o ambiente, Ansible o configura e Python verifica o endpoint. Os mesmos modelos continuam disponíveis para provisionamento ou recuperação independentes. Um nó de aprovação pausa uma mudança sensível sem exigir um serviço separado de orquestração. Na versão 2.20, a aprovação acompanha a permissão de executar tarefas do projeto. Uma função separada de aprovador está anunciada para 2.21.

O Semaphore UI 2.20 coleta set_stats do Ansible, outputs de Terraform/OpenTofu/Terragrunt e JSON de Bash, PowerShell ou Python e mapeia valores para entradas posteriores. Isso funciona no servidor ou runner com executor local, não nos executores Docker ou Kubernetes. O Flows passa e transforma dados de eventos entre blocos. Dependências de outputs do Deploy têm limites por ferramenta, incluindo stacks Ansible e Kubernetes que recebem valores sem produzir outputs de stack referenciáveis.

O Semaphore UI reutiliza modelos individuais, mas não incorpora um workflow completo em outro. A equipe pode manter procedimentos reutilizáveis como modelos ou orquestrar workflows separados pela API, exigindo conexão e tratamento de resultados. Passar um endereço de host também difere de transferir um arquivo de plano salvo, que precisa de armazenamento acessível ou transferência explícita.

Controles de mudanças de infraestrutura

A próxima questão é como coordenar uma mudança que abrange provisionamento e configuração e quais decisões a plataforma deve impor antes que ela alcance a produção.

SuportadoParcialmente suportadoNão suportado
Controles de mudanças de infraestrutura: Spacelift e Semaphore UI
Critérios Semaphore UI Spacelift
Aplicar o plano revisado ParcialmenteSalvar e reutilizar o plano explicitamente Sim
Verificações agendadas de drift ParcialmentePlan agendado e tratamento personalizado SimStarter+Workers privados
Mecanismo de políticas integrado NãoVerificações externas podem executar em tarefas SimStarter+OPA / Rego
Registro privado de módulos NãoUsar um registro externo Sim

O Spacelift fornece um ciclo acompanhado de planejamento, revisão e aplicação de mudanças de infraestrutura. Políticas de aprovação definem requisitos de revisão, enquanto políticas OPA/Rego avaliam decisões como permitir que uma mudança proposta prossiga. A detecção de drift em workers privados verifica diferenças da configuração desejada e pode acionar reconciliação. Um registro privado de módulos ajuda a distribuir e testar módulos comuns de infraestrutura.

A diferença se torna importante quando a aprovação deve abranger um plano Terraform exato. O Spacelift incorpora a revisão do plano à execução acompanhada. A tarefa Terraform padrão do Semaphore UI não preserva automaticamente um plano para aplicar o mesmo arquivo depois, portanto o procedimento exige armazenamento e reutilização explícitos. Passar valores de workflow não transfere o arquivo do plano. Plans agendados no Semaphore UI também apoiam verificações de drift, mas classificação de resultados e correção continuam na automação da equipe, sem mecanismo integrado de políticas ou drift.

Esses controles importam quando uma equipe de plataforma precisa impor regras de infraestrutura em toda a organização ou distribuir módulos aprovados. O Semaphore UI pode executar ferramentas externas de validação, manter módulos em um registro existente e agendar verificações de plan, mas a equipe implementa decisões de políticas e resposta a drift. Para uma solicitação de ambiente preparada, backup ou reparo de serviço que não precisa desses controles centrais, modelos específicos por ferramenta atendem à operação sem uma camada de governança mais ampla.

Controle de acesso e autenticação

Compartilhar um job exige decidir quem o edita, quem o executa e como essas pessoas fazem login. Um formulário de execução não é, por si só, um limite de autorização.

SuportadoParcialmente suportadoNão suportado
Controle de acesso e autenticação: Spacelift e Semaphore UI
Critérios Semaphore UI Spacelift
Acesso baseado em funções Sim Sim
Funções personalizadas SimEnterprise Sim
Permissões de execução com escopo limitado SimEnterpriseModelos individuais SimRecursos dentro de um Space
Login único por OIDC SimPro SimPaid plans
Login único com SAML NãoUsar OIDC em vez disso SimEnterprise

Spaces do Spacelift delegam acesso a stacks, políticas, pools de workers e outros tipos de recursos dentro de um Space. Bindings RBAC se aplicam no escopo do Space, em vez de escolher uma stack individual como limite de permissão. Contexts compartilham variáveis de ambiente, arquivos e hooks, permitindo distribuir configurações comuns enquanto equipes gerenciam suas stacks. Integrações nativas AWS, Azure e Google Cloud obtêm credenciais de curta duração para execuções, tornando o acesso às contas de nuvem parte da configuração da plataforma.

Projetos do Semaphore UI reúnem modelos, repositórios, inventários, credenciais e Variable Groups. Funções de projeto do Community já permitem compartilhar automações com colegas autorizados a iniciar jobs. Um engenheiro pode preparar uma operação com configuração de destinos e credenciais, e outro membro pode executá-la e consultar o resultado registrado sem configurar um ambiente local separado.

Funções personalizadas e permissões de execução por modelo do Enterprise tornam a delegação mais específica. Por exemplo, uma equipe de suporte recebe acesso a uma operação preparada de reinicialização de serviço, sem acesso geral de edição do projeto. A ação permitida decorre da automação, configuração do modelo e permissões de função em conjunto. Um formulário fornece as entradas solicitadas, enquanto a autorização efetiva continua sendo responsabilidade da função.

O Semaphore UI Pro oferece login LDAP/Active Directory e OIDC, além de TOTP local. O Spacelift oferece provedores de identidade externos, OIDC nos planos pagos e SAML no Enterprise. Isso pode decidir a escolha quando a organização exige SAML diretamente. O Semaphore UI pode usar um provedor compatível com OIDC, enquanto funções da aplicação continuam controlando as operações permitidas.

Segredos

Uma operação preparada precisa de credenciais sem pedir ao colega que a inicia para colar uma chave ou token. A diferença importante é como a plataforma armazena ou obtém esses valores.

SuportadoParcialmente suportadoNão suportado
Segredos: Spacelift e Semaphore UI
Critérios Semaphore UI Spacelift
Credenciais SSH armazenadas SimKey Store SimArquivos sensíveis montados
Variáveis e arquivos sensíveis SimSegredos e referências de Key Store SimVariáveis sensíveis e arquivos montados
Acesso ao HashiCorp Vault SimProCofre externo configurado SimPaid plansRelação de confiança OIDC e consulta durante a execução
OpenBao SimPro ParcialmenteConsulta personalizada durante a execução
AWS Secrets Manager SimEnterprise ParcialmenteCredenciais AWS, consulta na automação
Azure Key Vault SimEnterprise ParcialmenteCredenciais Azure, consulta na automação
Devolutions Server SimEnterprise ParcialmenteConsulta personalizada por API ou durante a execução
CyberArk SimEnterpriseIntegração REST PVWA ParcialmenteConsulta personalizada por API ou durante a execução

O Spacelift Deploy armazena valores sensíveis de ambiente e arquivos montados, e Contexts reutilizam configurações entre stacks. Integrações de nuvem e OIDC de workloads podem fornecer credenciais temporárias, incluindo acesso ao HashiCorp Vault. O Flows tem segredos de projeto que blocos e instalações de aplicativos referenciam durante a execução. A equipe configura a relação de confiança e a consulta apropriadas ao serviço usado.

O Key Store do Semaphore UI fornece chaves SSH e senhas reutilizáveis a repositórios e modelos. O Pro acrescenta integrações HashiCorp Vault e OpenBao, enquanto o Enterprise acrescenta AWS Secrets Manager, Azure Key Vault, Devolutions Server e CyberArk. Um engenheiro prepara a referência de credencial junto ao inventário e às variáveis, permitindo que um colega inicie o backup ou configuração aprovado sem reconstruir o acesso a segredos a cada execução.

Essas abordagens resolvem trabalhos de configuração diferentes. O Semaphore UI expõe a conexão suportada com o cofre na configuração da automação. A federação de identidade do Spacelift é útil quando o acesso a nuvem ou Vault deve ser concedido a uma execução específica sem credencial duradoura do provedor. Recuperação de segredos, permissão de execução e ações permitidas com a credencial continuam sendo decisões separadas.

OpenBao, armazenamentos de segredos de nuvem, Devolutions Server ou CyberArk também podem ser acessados pela automação do Spacelift via SDK, CLI ou HTTP. Essas consultas personalizadas exigem código de execução e tratamento de credenciais. São diferentes de selecionar um armazenamento configurado no Key Store do Semaphore UI. Integrações nativas de identidade de nuvem concedem credenciais a uma execução, sem recuperar automaticamente todo segredo necessário à operação.

Logs e auditoria

Uma implantação que falhou precisa de detalhes de execução, enquanto uma revisão de acesso precisa de um registro de quem alterou configurações. São registros diferentes e devem ser comparados separadamente.

SuportadoParcialmente suportadoNão suportado
Logs e auditoria: Spacelift e Semaphore UI
Critérios Semaphore UI Spacelift
Histórico e saída de execução Sim Sim
Resumos de hosts Ansible SimPro Sim
Histórico de auditoria administrativa SimLog de auditoria para administradores, gravação precisa ser ativada SimEnterpriseAlterações de recursos e interface de auditoria da conta
Encaminhar eventos de auditoria SimProSyslog com TLS e Splunk HEC SimEnterpriseWebhooks de auditoria

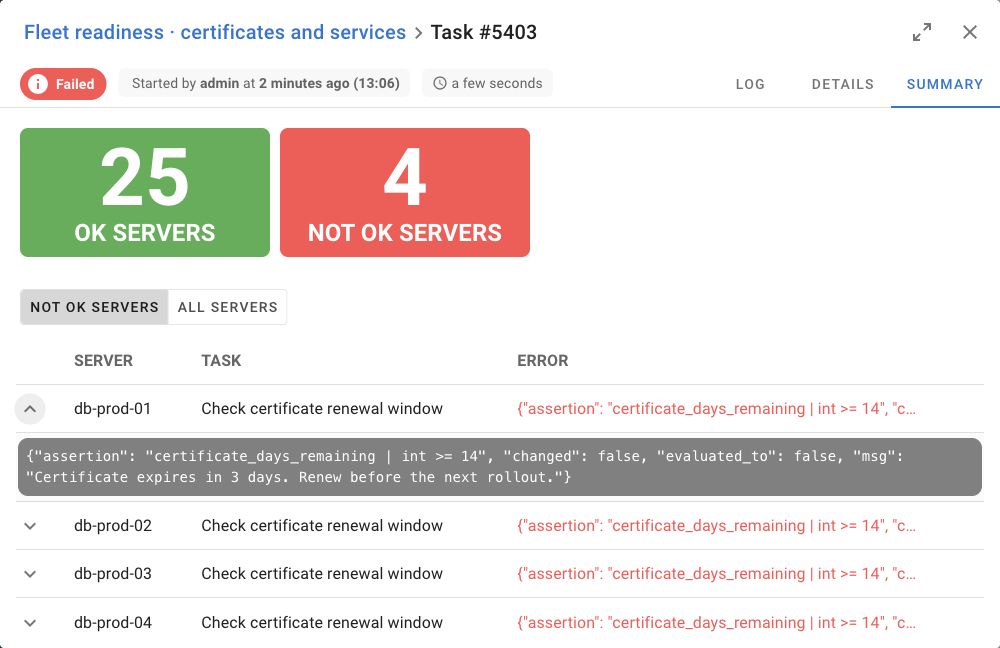
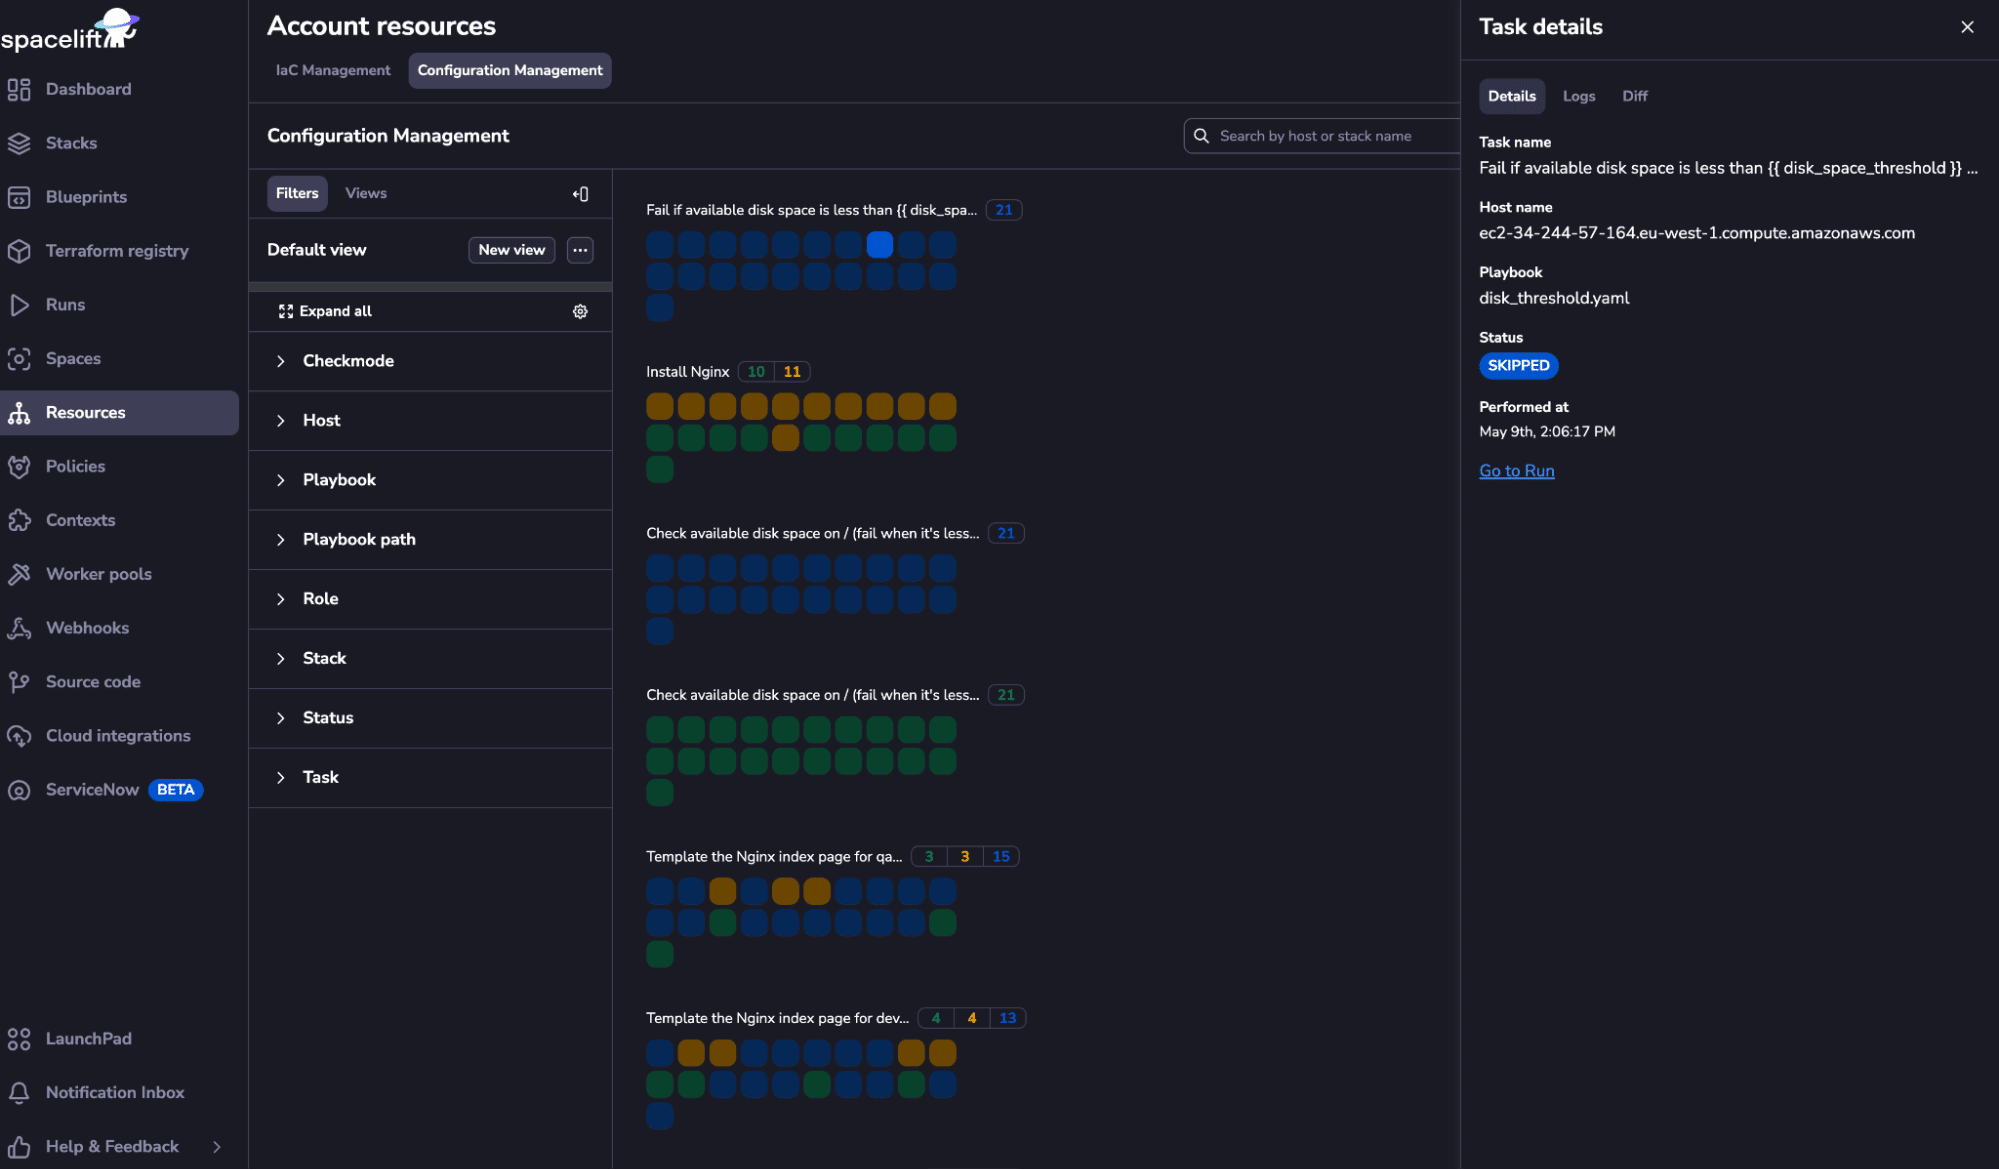
O Spacelift mantém execuções e logs, com sua visão de gestão de configuração agrupando resultados Ansible por hosts e tarefas. O Semaphore UI mantém status, saída e detalhes de execução, e o Pro acrescenta um resumo de hosts Ansible. Em uma verificação de certificados ou aplicação de patches, esse resumo ajuda a identificar o host afetado e abrir os detalhes da tarefa que falhou, em vez de pesquisar um log sem diferenciação.

Resumo de execução Ansible do Semaphore UI com hosts que falharam e detalhes dos erros de tarefas.
Semaphore UI. O resumo de execução Ansible do Pro destaca hosts com falha e seus erros de tarefas.
Visão de gestão de configuração do Spacelift com resultados Ansible agrupados por host e detalhes de uma tarefa selecionada.
Spacelift. A visão de gestão de configuração agrupa resultados de tarefas Ansible por host. Exemplo oficial do fornecedor. Fonte

Registros de auditoria administrativa respondem a outra questão. O Semaphore UI tem uma visão administrativa do log quando a gravação está habilitada, com encaminhamento no Pro por Syslog com TLS ou Splunk HEC. O Spacelift Enterprise fornece interface de auditoria para operações que alteram recursos e encaminhamento por webhook. A segurança pode direcionar eventos ao SIEM existente enquanto a saída de tarefas continua disponível para diagnóstico operacional.

Integrações e notificações

Um build, alerta de monitoramento ou solicitação de serviço pode iniciar a operação. Conexões de API e webhook determinam como esse evento chega ao job preparado e como o resultado retorna ao processo ao redor.

SuportadoParcialmente suportadoNão suportado
Integrações e notificações: Spacelift e Semaphore UI
Critérios Semaphore UI Spacelift
API de automação SimREST SimGraphQL
Gatilhos de eventos de entrada SimRegras de correspondência e extração de entradas SimEndpoints HTTP do Flows
Notificações de execução SimEmail, Slack, Teams e outros canais SimPolíticas de notificação e integrações Flows
Integração com repositórios Git SimObjetos de repositório reutilizáveis SimIntegração VCS de stack

O Spacelift Deploy conecta mudanças de repositório a execuções de stacks, com políticas de notificação para Slack, webhooks e atualizações de pull requests. O Flows amplia isso a eventos HTTP de entrada, ações de serviços externos e blocos de execuções ou Tasks do Deploy. Isso é valioso quando ações de infraestrutura fazem parte de um processo mais amplo de chamados ou resposta a incidentes.

O Semaphore UI fornece API REST e integrações de webhook de entrada com correspondência de solicitações e extração de entradas. Um pipeline pode publicar uma aplicação e passar a versão a um modelo de implantação. Um sistema de monitoramento pode solicitar uma verificação ou recuperação preparada. O modelo mantém inventário, variáveis e credenciais juntos, enquanto o sistema de origem preserva seu histórico de builds ou alertas.

Notificações nativas do Semaphore UI incluem email, Slack, Microsoft Teams, Telegram, Rocket.Chat, DingTalk e Gotify. Elas permitem saber que um backup agendado ou implantação precisa de atenção e voltar ao resultado. Em um processo por API que precisa aguardar, a integração também verifica o status final da tarefa. Uma notificação com link não é aprovação dentro do serviço de chat.

Automação assistida por IA

SuportadoParcialmente suportadoNão suportado
Automação assistida por IA: Spacelift e Semaphore UI
Critérios Semaphore UI Spacelift
Conector MCP SimConector da comunidade SimOficial

Ambas as plataformas expõem APIs que um assistente pode usar por uma integração apropriada. O Spacelift fornece API GraphQL e endpoint MCP oficial com escopos de leitura e escrita, além de recursos adicionais orientados à infraestrutura na oferta Intelligence. O Semaphore UI fornece API REST, conectores MCP da comunidade e anunciou suporte oficial a MCP no Pro para 2.21.0.

A documentação pública e o código-fonte do Semaphore UI também ajudam assistentes de programação a trabalhar com uma operação existente. Com playbook, configuração do modelo e saída da tarefa que falhou, Claude Code ou Codex podem ajudar a rastrear um problema de configuração ou elaborar uma integração via API. Esse contexto de diagnóstico é útil independentemente de uma conexão MCP.

Licenciamento e suporte

O Spacelift comercializa uma plataforma mais ampla de governança de infraestrutura, com opções hospedadas e hospedagem própria comercial. O Semaphore UI oferece um serviço focado de automação com hospedagem própria, a partir da edição Community gratuita sob MIT. A comparação útil é o escopo e suporte necessários à equipe, não a contagem de recursos.

Opções do Spacelift

O Spacelift é proprietário, com plano hospedado gratuito e assinaturas pagas. O Starter+ inclui workers privados, detecção de drift e mecanismo de políticas. O Business acrescenta agendamento avançado, enquanto implantação totalmente com hospedagem própria, on-premises e isolada da internet aparece no Enterprise+. Esses são termos dos planos Deploy. O Flows é um módulo vinculado separado, portanto confirme seu direito de uso junto aos recursos Deploy necessários. O valor do Spacelift é maior quando controles compartilhados de infraestrutura e orquestração entre serviços são responsabilidades da equipe de plataforma.

Edições do Semaphore UI

O Community abrange o serviço principal de automação compartilhada, incluindo modelos por ferramenta, workflows, agendamentos, funções de projeto e histórico de execução. O Pro acrescenta armazenamento de state, runners de projeto, execução Docker de tarefas, integrações com cofres externos e suporte do fornecedor em horário comercial. O Enterprise acrescenta funções personalizadas, permissões de modelos, execução Kubernetes, alta disponibilidade e opções de suporte adaptadas. As equipes acrescentam esses recursos mantendo a mesma família de produtos.

Custos operacionais

Para uma equipe que compartilha procedimentos Ansible e jobs Terraform/OpenTofu específicos, o Semaphore UI pode ser mais simples e econômico. Instalações por binário ou pacote nativo usam um servidor existente, sem comprar uma edição totalmente com hospedagem própria para operar o plano de controle. A equipe ainda mantém servidor, banco e dependências da automação, mas pode concentrar o investimento nesse serviço.

O serviço hospedado do Spacelift retira da equipe a hospedagem do plano de controle, e seus recursos de políticas e gestão de stacks podem justificar uma assinatura mais ampla. A questão prática é se esses controles resolvem trabalho que a equipe teria de implementar ou se jobs preparados, state compartilhado e regras de acesso necessárias já atendem à demanda.

Como escolher

Comece pelo trabalho que os colegas precisam realizar. Preparar uma operação repetível de manutenção de hosts e governar mudanças de infraestrutura entre muitas stacks são requisitos relacionados, mas nem sempre precisam do mesmo escopo de plataforma.

Quando escolher o Spacelift

Escolha o Spacelift quando a equipe de plataforma precisar de um processo comum orientado a Git para mudanças de infraestrutura em muitas stacks. Políticas de plan, detecção de drift, distribuição de módulos e dependências entre stacks são razões concretas para usá-lo. Sua integração nativa com Ansible mantém configuração no mesmo modelo de governança das mudanças Terraform/OpenTofu, Pulumi ou CloudFormation. O Flows é relevante quando esse processo também precisa de coordenação orientada a eventos com monitoramento, chamados e outros serviços.

Quando escolher o Semaphore UI

Escolha o Semaphore UI quando a equipe precisar de um serviço compartilhado para operações Terraform/OpenTofu, Ansible, Bash, PowerShell ou Python, com modelos específicos, entradas e agendamentos. O ponto de partida pode ser provisionamento, manutenção de hosts ou ambos.

Modelos Terraform/OpenTofu e Terragrunt mantêm juntos repositório, variáveis e credenciais, com armazenamento de state opcional no Pro. Inventários Ansible atendem a patches, implantações e recuperações preparadas. Workflows conectam modelos quando um procedimento envolve várias ferramentas, enquanto cada operação continua disponível isoladamente.

Uma instalação com hospedagem própria em servidor existente e suporte comercial opcional concentra o investimento no serviço de operações. O Spacelift se torna mais adequado quando políticas de plan em toda a organização, tratamento integrado de drift e governança de múltiplas stacks são partes obrigatórias desse serviço.

Usando Semaphore UI com Spacelift

Uma equipe de plataforma pode manter o Spacelift responsável pelo provisionamento governado e usar o Semaphore UI nas operações posteriores de hosts. Por exemplo, o Spacelift cria rede e servidores aprovados e um bloco HTTP Request do Flows ou uma integração CI passa seus identificadores à API do Semaphore UI. O Semaphore UI aplica a configuração Ansible e depois executa backups agendados, verificações de certificados e operações delegadas de serviços.

A equipe implementa essa conexão via API com token de escopo limitado e acesso à rede, passa identificadores de destino ao modelo preparado e verifica o status final antes de considerar concluída a transferência entre serviços. É uma integração personalizada, não um conector automático do Spacelift.

Essa divisão faz sentido quando os controles de mudanças do Spacelift são necessários e o Semaphore UI oferece uma interface operacional melhor para jobs recorrentes ou delegados. Mantenha o trabalho no Spacelift quando entradas, permissões, agendamentos e execução já atendem aos usuários.

Perguntas frequentes

Qual plataforma atende a uma equipe de operações centrada em Ansible?

O Semaphore UI conecta playbooks a inventários, credenciais, Variable Groups, formulários e agendamentos reutilizáveis. Isso atende ao compartilhamento de patches, alterações de serviços, backups e provisionamento. O Spacelift também tem integração nativa com Ansible, especialmente relevante quando esses jobs precisam das mesmas revisões de stacks e políticas aplicadas às mudanças IaC.

A automação pode ficar dentro da nossa rede?

O Semaphore UI tem hospedagem própria, com runners próximos a sistemas privados. Workers privados do Spacelift mantêm a execução na sua infraestrutura enquanto o plano de controle permanece SaaS e estão disponíveis a partir do Starter+. Um plano de controle Spacelift totalmente com hospedagem própria é uma opção separada Enterprise+. Decida se o requisito se aplica à execução, ao plano de controle ou a ambos.

Precisamos de um serviço separado de state Terraform com Semaphore UI?

Não se escolher o backend HTTP integrado do Pro, com workspaces, histórico de versões e gestão de state Terraform/OpenTofu pela interface. Também é possível manter um backend externo existente. Configure bloqueio e reutilização exata de planos salvos nos comandos reais, sem presumir que um backend de state fornece o processo completo de revisão.

O que precisa ser implementado separadamente ao migrar do Spacelift?

Verifique políticas de aprovação, decisões OPA/Rego, detecção e reconciliação de drift, distribuição de módulos e dependências entre stacks. O Semaphore UI atende a provisionamento preparado e jobs operacionais, mas importar o código subjacente não recria esses controles do Spacelift. Workflows, backend de state e agendamentos atendem a uma necessidade operacional focada quando os controles mais amplos são desnecessários.

Podemos manter Spacelift no provisionamento e usar Semaphore UI nas operações?

Sim. Uma integração passa identificadores de infraestrutura aprovados do Spacelift a uma operação preparada do Semaphore UI pela API. O Semaphore UI então executa configuração Ansible, backups agendados, verificações de certificados e ações delegadas de serviços. A integração precisa fornecer entradas necessárias e verificar a conclusão quando o processo ao redor depende do resultado.

Este artigo foi útil?

Fontes

  1. Spacelift, “Ansible automation and configuration management”. URL: https://spacelift.io/blog/ansible-automation (acessado em: ).
  2. Semaphore UI, “Semaphore automation applications”. URL: https://semaphoreui.com/docs/user-guide/apps (acessado em: ).
  3. Semaphore UI, “Semaphore installation methods and dependencies”. URL: https://semaphoreui.com/docs/admin-guide/installation (acessado em: ).
  4. Semaphore UI, “Semaphore global runners”. URL: https://semaphoreui.com/docs/admin-guide/runners/ (acessado em: ).
  5. Semaphore UI, “Semaphore workflow nodes and approvals”. URL: https://semaphoreui.com/docs/user-guide/workflows (acessado em: ).
  6. Semaphore UI, “Semaphore Community, Pro and Enterprise”. URL: https://semaphoreui.com/pricing (acessado em: ).
  7. Semaphore UI, “Semaphore Terraform HTTP backend”. URL: https://semaphoreui.com/docs/user-guide/apps/terraform/states (acessado em: ).
  8. Semaphore UI, “Semaphore project access”. URL: https://semaphoreui.com/docs/user-guide/projects (acessado em: ).
  9. Semaphore UI, “Semaphore variable groups”. URL: https://semaphoreui.com/docs/user-guide/environment (acessado em: ).
  10. Semaphore UI, “Semaphore scheduled tasks”. URL: https://semaphoreui.com/docs/user-guide/schedules (acessado em: ).
  11. Semaphore UI, “Semaphore Key Store”. URL: https://semaphoreui.com/docs/user-guide/key-store (acessado em: ).
  12. Semaphore UI, “Terraform plan and apply execution”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/db_lib/TerraformApp.go (acessado em: ).
  13. Semaphore UI, “Semaphore local execution, workflow outputs, inventory paths, host limits and branch overrides”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/services/tasks/local_executor.go (acessado em: ).
  14. Semaphore UI, “Semaphore task dispatch, runner routing, concurrency and remote workflow outputs”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/services/tasks/TaskPool.go (acessado em: ).
  15. Spacelift, “Ansible”. URL: https://docs.spacelift.io/vendors/ansible (acessado em: ).
  16. Spacelift, “OpenTofu”. URL: https://docs.spacelift.io/vendors/opentofu (acessado em: ).
  17. Spacelift, “Terraform”. URL: https://docs.spacelift.io/vendors/terraform (acessado em: ).
  18. Spacelift, “State management”. URL: https://docs.spacelift.io/vendors/terraform/state-management (acessado em: ).
  19. Spacelift, “Worker pools”. URL: https://docs.spacelift.io/concepts/worker-pools (acessado em: ).
  20. Spacelift, “Enterprise deployment options”. URL: https://spacelift.io/platform/deployment-options (acessado em: ).
  21. Spacelift, “Self-hosted install methods”. URL: https://docs.spacelift.io/self-hosted/latest/installing-spacelift/install-methods (acessado em: ).
  22. Spacelift, “Tracked run and approval flow”. URL: https://docs.spacelift.io/concepts/run/tracked (acessado em: ).
  23. Spacelift, “Policy”. URL: https://docs.spacelift.io/concepts/policy (acessado em: ).
  24. Spacelift, “Approval policy”. URL: https://docs.spacelift.io/concepts/policy/approval-policy (acessado em: ).
  25. Spacelift, “Drift detection”. URL: https://docs.spacelift.io/concepts/stack/drift-detection (acessado em: ).
  26. Spacelift, “Stack dependencies and vendor limitations”. URL: https://docs.spacelift.io/concepts/stack/stack-dependencies (acessado em: ).
  27. Spacelift, “Module registry”. URL: https://docs.spacelift.io/vendors/terraform/module-registry (acessado em: ).
  28. Spacelift, “Context”. URL: https://docs.spacelift.io/concepts/configuration/context (acessado em: ).
  29. Spacelift, “Spaces”. URL: https://docs.spacelift.io/concepts/spaces.html (acessado em: ).
  30. Spacelift, “Spacelift MCP”. URL: https://docs.spacelift.io/concepts/intelligence/spacelift-mcp (acessado em: ).
  31. Spacelift, “Plans and pricing”. URL: https://spacelift.io/pricing (acessado em: ).
  32. Semaphore UI, “Semaphore REST API”. URL: https://semaphoreui.com/api-docs (acessado em: ).
  33. Semaphore UI, “Semaphore team roles and template-level permissions”. URL: https://semaphoreui.com/docs/user-guide/team#extended-rbac (acessado em: ).
  34. Semaphore UI, “Semaphore source and MIT license”. URL: https://github.com/semaphoreui/semaphore (acessado em: ).
  35. Semaphore MCP contributors, “Semaphore MCP connector”. URL: https://github.com/cloin/semaphore-mcp (acessado em: ).
  36. Semaphore UI, “Semaphore 2.20 API routes and resource model”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/api/router.go (acessado em: ).
  37. Spacelift, “Role-Based Access Control (RBAC)”. URL: https://docs.spacelift.io/concepts/authorization/rbac-system (acessado em: ).
  38. Spacelift, “GraphQL API”. URL: https://docs.spacelift.io/integrations/api (acessado em: ).
  39. Spacelift, “Runtime configuration and hooks”. URL: https://docs.spacelift.io/concepts/configuration/runtime-configuration (acessado em: ).
  40. Spacelift, “Ansible stack settings and execution”. URL: https://docs.spacelift.io/vendors/ansible/reference (acessado em: ).
  41. Spacelift, “Ansible configuration management view”. URL: https://docs.spacelift.io/vendors/ansible/configuration-management (acessado em: ).
  42. Spacelift, “Task”. URL: https://docs.spacelift.io/concepts/run/task (acessado em: ).
  43. Spacelift, “Spacelift cloud provider integrations”. URL: https://docs.spacelift.io/integrations/cloud-providers (acessado em: ).
  44. Semaphore UI, “Task Templates”. URL: https://semaphoreui.com/docs/user-guide/task-templates (acessado em: ).
  45. Semaphore UI, “Inventory”. URL: https://semaphoreui.com/docs/user-guide/inventory (acessado em: ).
  46. Semaphore UI, “Task history and output”. URL: https://semaphoreui.com/docs/user-guide/tasks (acessado em: ).
  47. Semaphore UI, “Semaphore cron and one-time schedule execution”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/services/schedules/SchedulePool.go (acessado em: ).
  48. Spacelift, “Scheduling stack actions”. URL: https://docs.spacelift.io/concepts/stack/scheduling (acessado em: ).
  49. Spacelift, “Custom workflow tools”. URL: https://docs.spacelift.io/vendors/terraform/workflow-tool (acessado em: ).
  50. Spacelift, “Blueprints and Templates for reusable stack configuration”. URL: https://docs.spacelift.io/concepts/blueprint (acessado em: ).
  51. Spacelift, “Introduction to Spacelift Flows”. URL: https://docs.spacelift.io/flows/introduction (acessado em: ).
  52. Spacelift, “Flows Time Blocks”. URL: https://docs.spacelift.io/flows/core-blocks-reference/time-blocks (acessado em: ).
  53. Spacelift, “Flows Business Logic Blocks”. URL: https://docs.spacelift.io/flows/core-blocks-reference/business-logic-blocks (acessado em: ).
  54. Spacelift, “Spacelift Deploy Blocks in Flows”. URL: https://docs.spacelift.io/flows/spacelift-deploy-integration/spacelift-blocks (acessado em: ).
  55. Spacelift, “Flows HTTP Blocks”. URL: https://docs.spacelift.io/flows/core-blocks-reference/http-blocks (acessado em: ).
  56. Spacelift, “Linking Spacelift Deploy and Flows”. URL: https://docs.spacelift.io/flows/spacelift-deploy-integration/setup (acessado em: ).
  57. Spacelift, “Self-hosting Spacelift Flows”. URL: https://docs.spacelift.io/flows/self-hosting (acessado em: ).
  58. Spacelift, “Spacelift Templates and self-service deployment forms”. URL: https://docs.spacelift.io/concepts/template (acessado em: ).
  59. Spacelift, “Pulumi integration”. URL: https://docs.spacelift.io/vendors/pulumi (acessado em: ).
  60. Spacelift, “AWS CloudFormation integration”. URL: https://docs.spacelift.io/vendors/cloudformation (acessado em: ).
  61. Spacelift, “Kubernetes integration”. URL: https://docs.spacelift.io/vendors/kubernetes (acessado em: ).
  62. Semaphore UI, “Semaphore UI authentication”. URL: https://semaphoreui.com/docs/admin-guide/authentication (acessado em: ).
  63. Spacelift, “Spacelift single sign-on”. URL: https://docs.spacelift.io/integrations/single-sign-on (acessado em: ).
  64. Spacelift, “Sensitive environment variables and mounted files”. URL: https://docs.spacelift.io/concepts/configuration/environment (acessado em: ).
  65. Spacelift, “Secrets in Spacelift Flows”. URL: https://docs.spacelift.io/flows/configuration-and-expressions/secrets (acessado em: ).
  66. Spacelift, “HashiCorp Vault authentication for Spacelift runs”. URL: https://docs.spacelift.io/integrations/cloud-providers/oidc/vault-oidc (acessado em: ).
  67. Spacelift, “Spacelift workload OIDC”. URL: https://docs.spacelift.io/integrations/cloud-providers/oidc (acessado em: ).
  68. Semaphore UI, “Semaphore UI audit log and forwarding”. URL: https://semaphoreui.com/docs/admin-guide/audit-log (acessado em: ).
  69. Spacelift, “Spacelift audit trail”. URL: https://docs.spacelift.io/integrations/audit-trail (acessado em: ).
  70. Semaphore UI, “View the Semaphore UI audit log”. URL: https://semaphoreui.com/docs/admin-guide/audit-log/view (acessado em: ).
  71. Semaphore UI, “Semaphore UI webhook integrations”. URL: https://semaphoreui.com/docs/user-guide/integrations (acessado em: ).
  72. Semaphore UI, “Semaphore UI notification channels”. URL: https://semaphoreui.com/docs/admin-guide/notifications (acessado em: ).
  73. Spacelift, “Spacelift notification policies”. URL: https://docs.spacelift.io/concepts/policy/notification-policy (acessado em: ).
  74. Semaphore UI, “Semaphore UI repositories”. URL: https://semaphoreui.com/docs/user-guide/repositories (acessado em: ).
  75. Semaphore UI, “OpenBao secret storage”. URL: https://semaphoreui.com/docs/user-guide/key-store/openbao (acessado em: ).
  76. Semaphore UI, “Devolutions Server secret storage”. URL: https://semaphoreui.com/docs/user-guide/key-store/devolutions-server (acessado em: ).
  77. Semaphore UI, “CyberArk secret storage”. URL: https://semaphoreui.com/docs/user-guide/key-store/cyberark (acessado em: ).

Comparação preparada pela equipe do Semaphore UI com base na documentação, nos repositórios e nas informações dos produtos listados acima. A data de acesso é registrada para cada fonte.