IaC 관리 플랫폼: Semaphore UI와 Spacelift 비교
 읽는 시간 18분
Spacelift와 Semaphore UI는 모두 Ansible과 Infrastructure as Code(IaC)를 실행합니다. Spacelift Deploy는 인프라 stack과 정책으로 제어되는 변경을 관리하고 Flows는 시각적 자동화로 서비스를 연결합니다. Semaphore UI는 Ansible 작업, Terraform/OpenTofu 프로비저닝과 반복 유지보수를 하나의 셀프 호스팅 인터페이스로 모읍니다. 이 비교는 2026년 10월 21일 기준 Spacelift 문서와 Semaphore UI 2.20.0을 대상으로 합니다.
AI와 이 글 논의하기


개요
새 환경에는 성공적인 Terraform apply 이상의 작업이 필요합니다. 호스트를 설정하고 서비스를 배포한 뒤 패치, 인증서 갱신과 백업으로 유지해야 합니다. 절차가 공유 업무가 되면 팀에는 설정 관리, 실행 위임과 결과 확인을 위한 공간이 필요합니다.
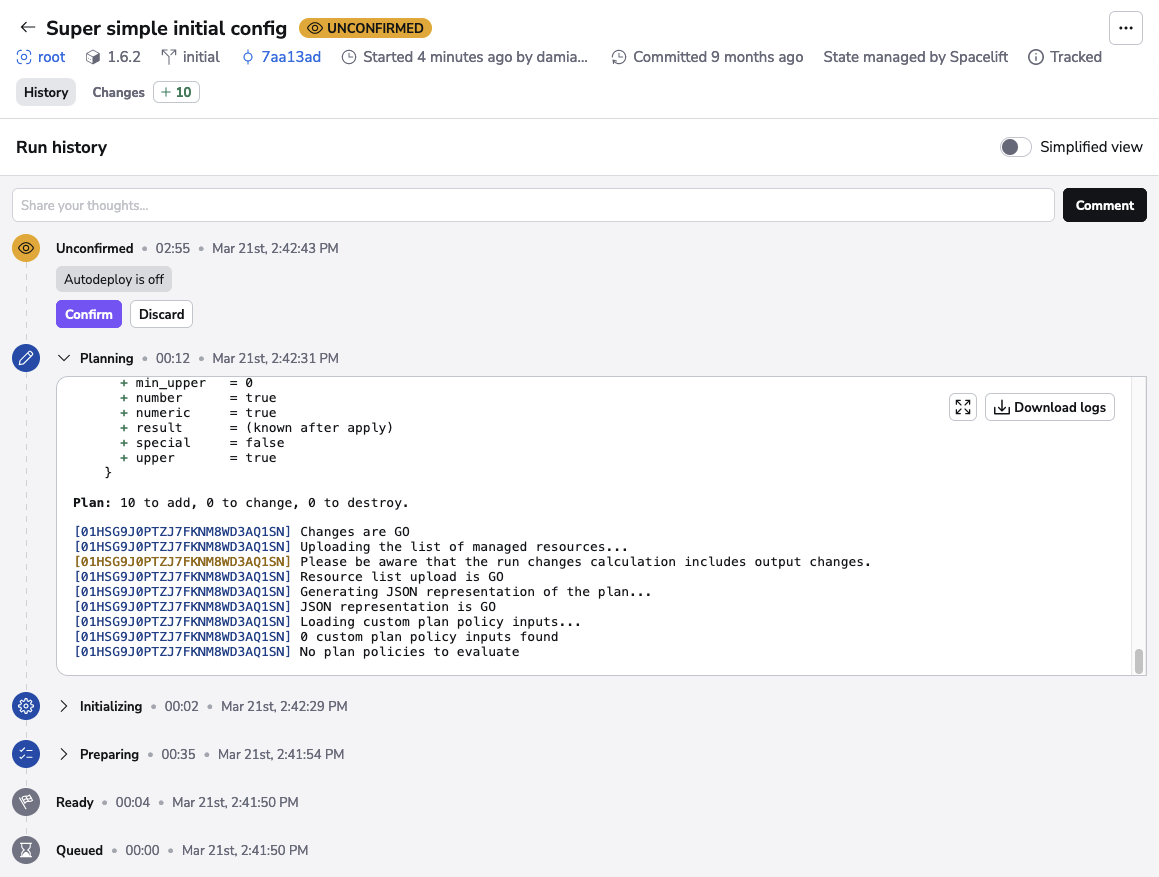
Spacelift Deploy는 저장소를 인프라 stack에 연결합니다. 각 stack은 설정과 실행 구성을 보관하고 정책, 검토와 의존성이 변경을 조정합니다. Terraform/OpenTofu, Ansible, Terragrunt, Pulumi, CloudFormation과 Kubernetes를 지원합니다. Flows는 이벤트, 서비스 통합과 Deploy 동작을 위한 시각적 캔버스로 플랫폼을 확장합니다.
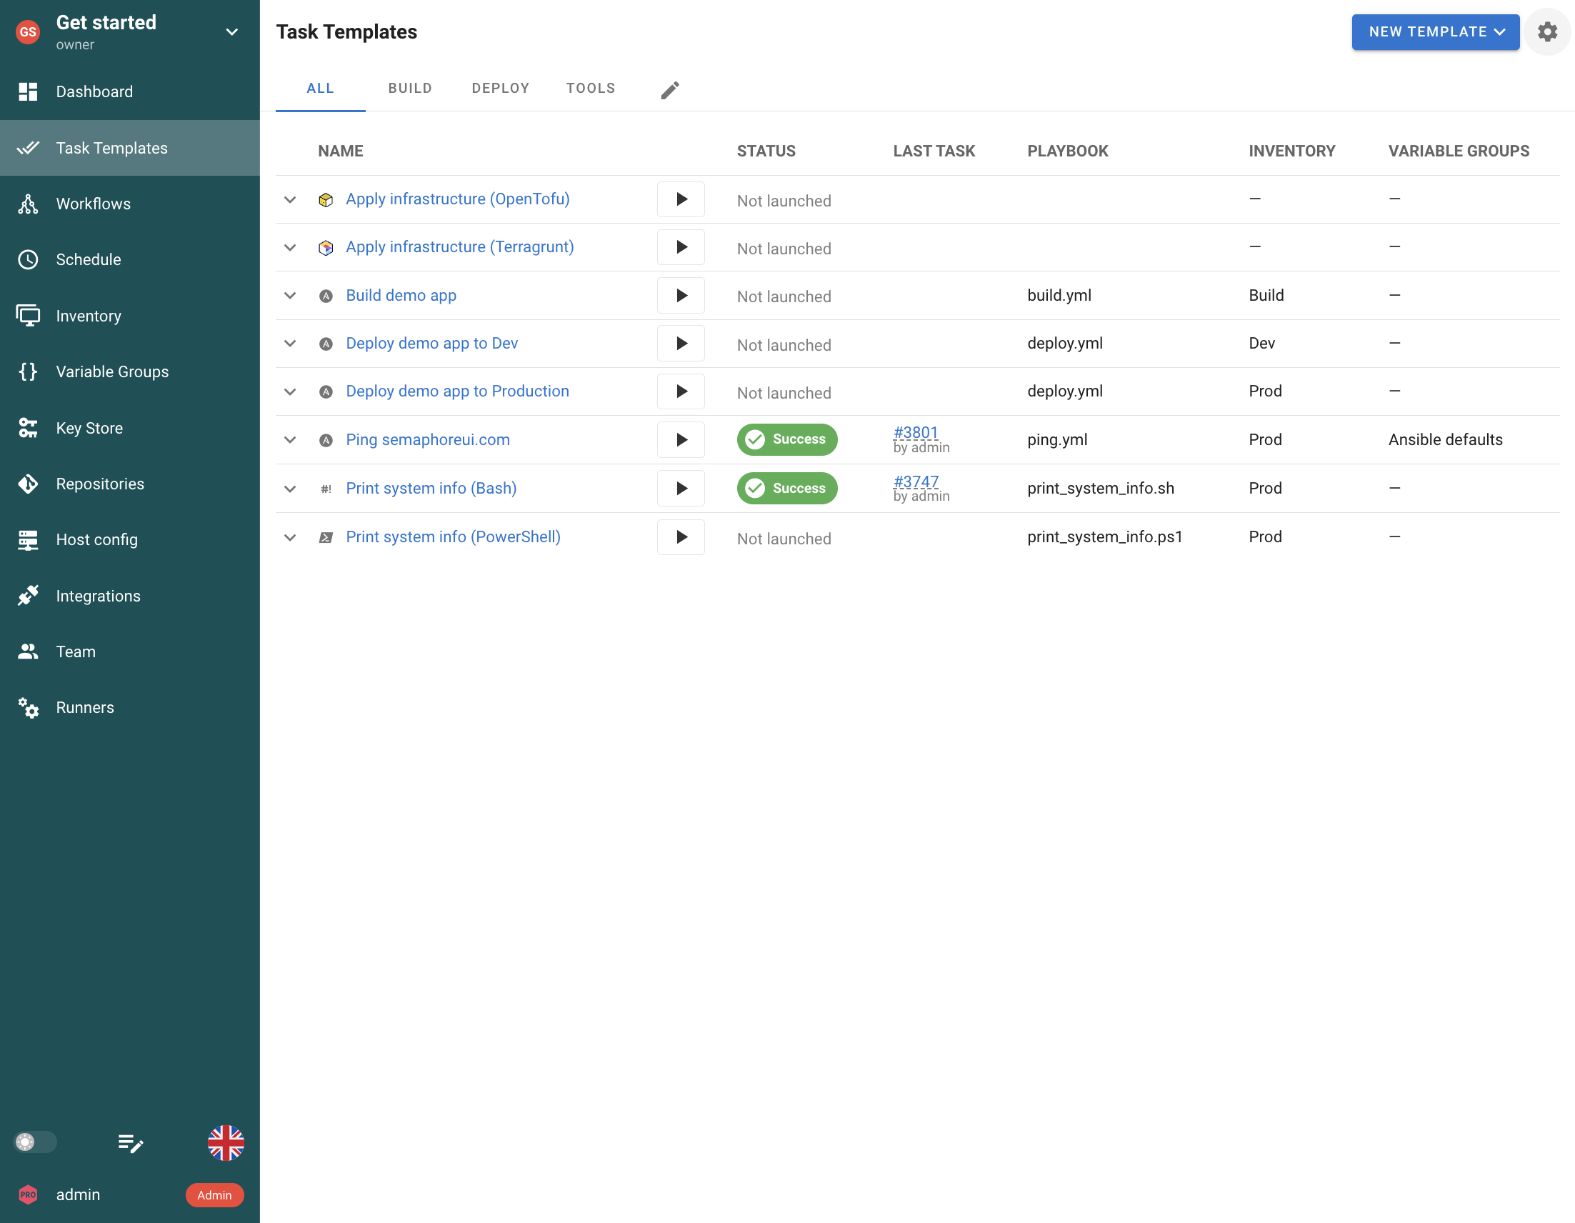
Semaphore UI는 재사용 가능한 작업에서 시작합니다. Ansible Task Template은 플레이북을 인벤토리, 자격 증명, 변수와 실행 입력에 연결합니다. 전용 Terraform/OpenTofu, Terragrunt, Bash, PowerShell과 Python 템플릿은 같은 모델을 프로비저닝과 다른 작업으로 확장합니다. 프로젝트는 공유 리소스를 보관하고 일정은 잡을 반복하며 워크플로는 더 긴 절차의 단계를 연결합니다.
핵심 비교
두 플랫폼 모두 인프라를 프로비저닝하고 Ansible로 설정할 수 있습니다. 작업 준비, 설정 공유, 변경 제어와 서비스 호스팅 방식이 다릅니다.
| 비교 항목 | Semaphore UI | Spacelift |
|---|---|---|
| 기본 모델 | 프로젝트, 재사용 가능한 템플릿과 워크플로 | Deploy stack과 정책, Flows 시각적 자동화 |
| 자동화 도구 | Ansible, Terraform/OpenTofu, Terragrunt, Bash, PowerShell과 Python 전용 템플릿 | Ansible, Terraform/OpenTofu, Terragrunt, Pulumi, CloudFormation과 Kubernetes 네이티브 통합. Bash, PowerShell과 Python은 Tasks 또는 설정된 워크플로 도구로 실행 |
| 호스팅 | 셀프 호스팅 바이너리, 패키지, Docker 또는 Kubernetes | SaaS, 상용 셀프 호스팅과 온프레미스 |
| 실행 | 서버 또는 러너, 선택적 작업 컨테이너 | 호스팅 워커 또는 사설 워커 풀 |
| 일정 관리 | Community의 cron 및 일회성 실행 | Deploy stack 일정(Business+), Flows 일정 블록 |
| Terraform 상태(state) | Pro의 내장 HTTP backend, 외부 backend 지원 | 관리형 stack state 또는 외부 backend |
| 변경 제어 | 템플릿 설정, 워크플로 승인과 자동화 코드 | Plan 검토, 승인 정책, OPA/Rego와 드리프트 감지 |
| 공유 설정 | 변수 그룹, 자격 증명과 인벤토리 | 컨텍스트, 환경 변수와 클라우드 통합 |
| 접근 제어 | 프로젝트 역할, Enterprise 템플릿 권한 | Space, RBAC와 stack 리소스 권한 |
| 라이선스와 요금제 | MIT 라이선스 Community, 상용 Pro 및 Enterprise | 독점 서비스, 무료 요금제와 유료 구독 |
Ansible 중심 팀은 Semaphore UI에 기존 Git 인벤토리, 플레이북과 운영 절차를 유지하고 동료에게 준비된 실행 폼을 제공할 수 있습니다. 프로비저닝도 같은 인터페이스를 사용하며 내장 backend를 원하면 Pro state 저장소를 추가할 수 있습니다. Spacelift는 IaC와 Ansible 모두에 stack 기반 모델을 적용하고 인프라 검토와 정책 결정을 위한 공유 절차를 추가합니다. Flows는 이러한 동작을 stack 외부 이벤트 및 서비스와 조정합니다.
이 차이는 배포 후에도 유용합니다. 백업이나 인증서 검사에는 저장된 설정, 일정과 명확한 결과가 필요할 수 있고 공유 네트워크 변경에는 정책 평가와 정확한 plan 검토도 필요할 수 있습니다. 플랫폼은 모든 작업에 같은 절차를 강요하기보다 위임하는 작업에 맞아야 합니다.
기능 비교
프로비저닝부터 일상 운영까지 환경을 따라가면 중복 범위가 명확해집니다. 도구 지원과 state 처리는 실행 가능한 작업을 결정하고 인벤토리, 실행 입력, 일정과 접근은 팀의 사용 방식을 결정합니다.
설치 및 설정
자동화 서비스는 관리 시스템에 접근해야 합니다. 웹 애플리케이션 위치와 잡을 실행하는 머신 위치는 별도 선택입니다.
| 비교 항목 | Semaphore UI | Spacelift |
|---|---|---|
| 독립 실행형 네이티브 바이너리 | 지원 | 미지원SaaS 또는 컨테이너화된 서비스 |
| 셀프 호스팅 제어 영역 | 지원 | 지원Enterprise+ |
| 무료 셀프 호스팅 에디션 | 지원MIT Community | 미지원상용 셀프 호스팅 |
| Kubernetes 없이 실행 | 지원 | 지원Deploy SaaS 또는 ECS, 셀프 호스팅 Flows에는 EKS 필요 |
Spacelift Deploy는 호스팅 서비스로 제공되므로 팀이 제어 영역을 운영하지 않고 사용할 수 있습니다. Enterprise+는 ECS 및 Kubernetes 설치 방식을 포함한 완전 셀프 호스팅, 온프레미스와 에어갭 옵션을 제공합니다. Flows는 독립된 접근 설정을 가진 별도 연결 모듈입니다. 문서화된 셀프 호스팅 설치에는 라이선스가 필요하고 현재 AWS EKS를 사용합니다.
Semaphore UI Community는 라이선스 비용 없이 셀프 호스팅 서비스를 제공합니다. 바이너리, 네이티브 패키지나 Docker를 기존 서버에 설치할 수 있고 Kubernetes도 선택할 수 있습니다. 셀프 호스팅 플랫폼 등급을 구매하거나 자동화만을 위한 클러스터를 도입하지 않고 프로비저닝과 유지보수 잡을 공유하려는 팀에 유용합니다. 애플리케이션과 데이터베이스는 팀이 직접 운영합니다.
자동화 도구와 state
팀은 한 도구로 프로비저닝하고 다른 도구로 결과 시스템을 설정하는 경우가 많습니다. 직접 도구 지원과 공유 state backend가 전체 절차를 한 서비스에 얼마나 유지할 수 있는지 결정합니다.
| 비교 항목 | Semaphore UI | Spacelift |
|---|---|---|
| Ansible 플레이북 | 지원 | 지원 |
| Terraform/OpenTofu | 지원 | 지원 |
| Terragrunt | 지원 | 지원 |
| Python | 지원전용 템플릿 | 지원Tasks(유료) 또는 설정된 워크플로 도구 |
| PowerShell | 지원전용 템플릿 | 지원Tasks(유료) 또는 설정된 워크플로 도구 |
| Bash | 지원전용 템플릿 | 지원Tasks(유료) 또는 설정된 워크플로 도구 |
| Pulumi 수명주기 통합 | 부분 지원사용자 지정 CLI 또는 Ansible 자동화 | 지원네이티브 stack 통합, 프리뷰 |
| CloudFormation 수명주기 통합 | 부분 지원사용자 지정 CLI 또는 Ansible 자동화 | 지원네이티브 stack 통합 |
| Kubernetes 수명주기 통합 | 부분 지원사용자 지정 CLI 또는 Ansible 자동화 | 지원네이티브 kubectl stack 통합 |
| 내장 state 저장소 | 지원Pro | 지원 |
| State 버전 이력 | 지원Pro | 지원 |
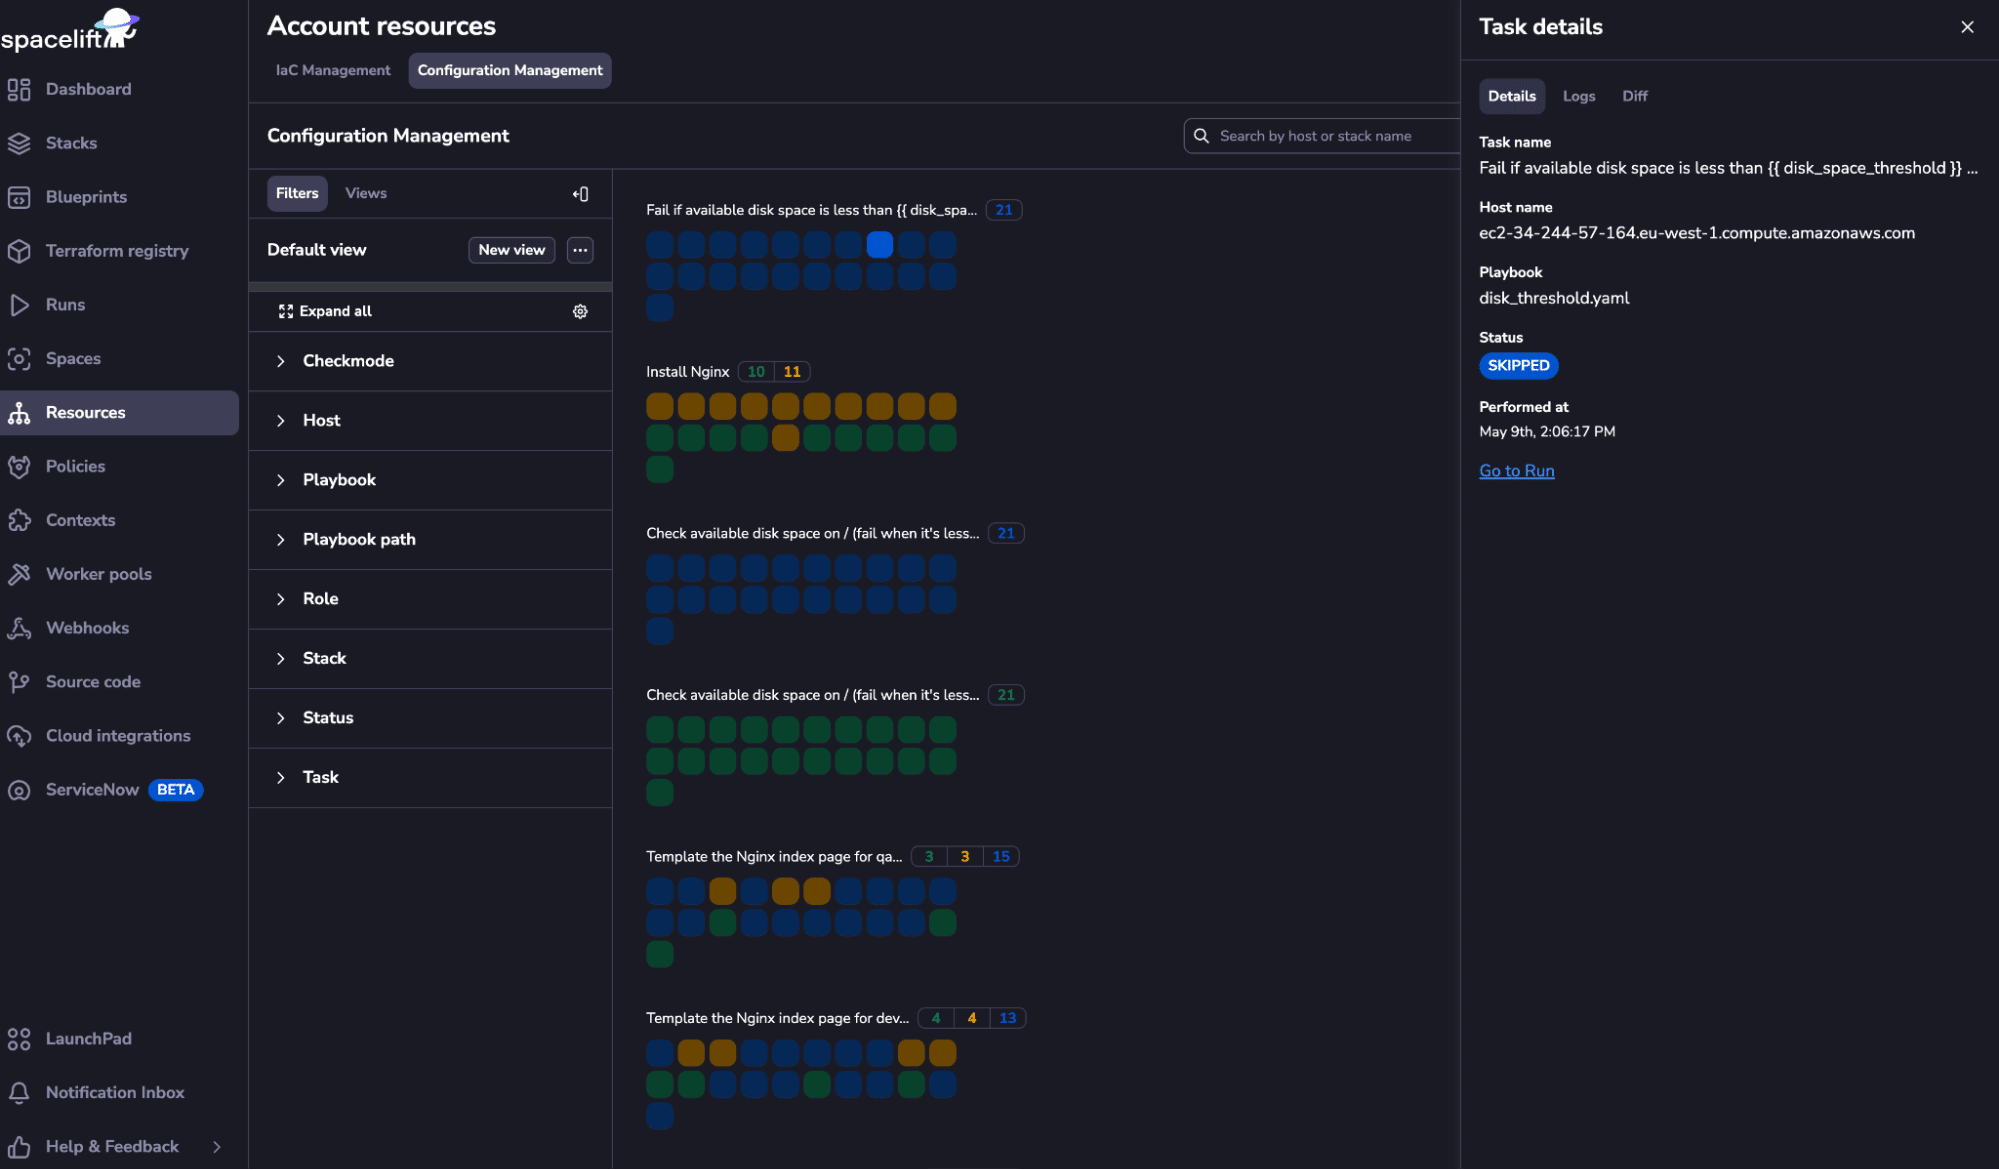
Spacelift는 IaC 통합과 함께 Ansible을 지원되는 stack 유형으로 다룹니다. Stack은 플레이북을 선택하고 보통 실행 전에 Ansible check 모드를 수행하며 이 단계를 건너뛸 수 있습니다. 구성 관리 화면에서 호스트 및 작업 결과를 확인할 수 있습니다. Terraform/OpenTofu state 관리와 stack 의존성은 같은 플랫폼을 여러 인프라 기술로 확장합니다. Pulumi는 자체 preview/apply 수명주기를 제공하며 현재 프리뷰 통합으로 표시됩니다. CloudFormation과 Kubernetes도 변경 검토 및 정책을 갖춘 네이티브 stack 통합을 제공합니다.
Semaphore UI는 Ansible, Terraform/OpenTofu, Terragrunt, Bash, PowerShell과 Python에 각각 템플릿을 제공합니다. 기존 자동화를 직접 실행하고 다음 실행을 위해 저장소와 도구 설정을 저장합니다. 팀은 모든 Python 작업이나 Terraform 호출을 추가 플레이북에 작성하지 않고도 호스트 설정에 Ansible을 사용할 수 있습니다. Pulumi, CloudFormation과 kubectl 명령은 사용자 지정 스크립트나 Ansible 자동화로 실행할 수 있지만 Semaphore UI는 전용 stack 수명주기를 제공하지 않습니다. 팀이 해당 도구의 명령, 의존성과 변경 검토 절차를 제공합니다.
PowerShell 서비스 검사를 위해 Semaphore UI는 저장소, 변수와 실행 입력을 갖춘 PowerShell Task Template을 저장합니다. Spacelift는 stack 런타임에서 Tasks나 사용자 지정 워크플로 도구로 해당 명령을 실행하고 Blueprint나 Template으로 stack 구성을 재사용할 수 있습니다. 차이는 스크립트 실행 가능 여부가 아니라 전용 언어별 설정입니다.
프로비저닝에서 Semaphore UI Terraform/OpenTofu 템플릿은 저장소, workspace와 재사용 가능한 Variable Groups를 선택합니다. Pro는 버전 이력과 UI 관리를 갖춘 내장 HTTP state backend를 추가하여 변경하는 잡 곁에 공유 state를 둘 수 있습니다. 기존 외부 backend도 선택할 수 있습니다. Spacelift 역시 관리형 state backend나 외부 backend를 지원하고 state를 stack 변경 수명주기에 통합합니다.
설정과 일정
동료가 저장소, 설정과 자격 증명을 다시 구성하지 않고 준비된 작업을 실행할 수 있어야 합니다. 저장된 정의와 실행 입력이 준비를 얼마나 재사용할 수 있는지 결정합니다.
| 비교 항목 | Semaphore UI | Spacelift |
|---|---|---|
| 저장된 자동화 정의 | 지원각 도구의 Task Template | 지원Deploy stack 및 Flows 정의 |
| 재사용 가능한 변수와 설정 | 지원변수 그룹 | 지원컨텍스트 |
| 준비된 입력 폼 | 지원Task Template 입력 폼 | 지원Business+Infrastructure Templates |
| 예약 자동화 | 지원 | 지원Business+와 사설 워커의 Deploy, Flows Schedule 블록 |
| 사용자 지정 유지보수 명령 | 지원 | 지원Paid plansStack 런타임의 Deploy Tasks |
Spacelift Deploy는 저장소, 런타임과 설정을 stack에 저장합니다. 컨텍스트는 stack 간에 변수, 파일과 훅을 공유합니다. Business Template은 폼 기반 인프라 배포를 제공하고 유료 Deploy Tasks는 사용자 지정 비대화형 명령을 받습니다. 유용한 셀프서비스 경로이지만 프로비저닝 Template과 임시 Task 명령은 목적이 다릅니다.
Semaphore UI는 작업을 Task Template으로 저장합니다. 엔지니어가 저장소, 도구 설정과 재사용 가능한 Variable Groups를 선택하고 자격 증명과 Ansible 인벤토리를 제공합니다. 입력 폼은 서비스 이름이나 변경 참조처럼 필요한 값만 동료에게 요청합니다. 팀은 Terraform 환경 요청과 PowerShell 서비스 검사를 일반적인 stack 유지보수 명령에 억지로 맞추지 않고 준비할 수 있습니다.
예약 실행은 저장된 설정을 재사용합니다. Semaphore UI Community는 백업, 인증서 검사와 프로비저닝에 cron 및 일회성 일정을 지원합니다. Spacelift Deploy는 Business부터 사설 워커로 stack 실행과 Tasks를 예약합니다. Flows는 시간대 설정이 있는 cron 및 간격 Schedule 블록을 별도로 제공합니다. 차이는 작업을 준비하는 위치와 나머지 팀 절차에 연결하는 방식입니다.
인벤토리
다음 잡이 올바른 호스트를 식별할 수 있어야 프로비저닝 출력이 운영에 유용합니다. 단순히 Ansible을 실행할 수 있는지보다 인벤토리 원본과 대상 선택 모델이 중요합니다.
| 비교 항목 | Semaphore UI | Spacelift |
|---|---|---|
| Git 및 동적 Ansible 인벤토리 | 지원재사용 가능한 프로젝트 인벤토리 | 지원인벤토리 파일과 Ansible 플러그인 |
| 선택한 호스트로 Ansible 실행 제한 | 지원준비된 인벤토리와 실행 limit | 지원Ansible 설정과 CLI 인수 |
Spacelift Ansible stack은 해당 플레이북에 설정된 인벤토리와 명령 설정을 사용합니다. 따라서 기존 Git 인벤토리와 Ansible 검색 플러그인을 자동화의 일부로 유지할 수 있습니다. Stack 의존성으로 인프라 출력을 제공할 수 있지만 플레이북이나 인벤토리가 그 값으로 대상을 식별해야 합니다.
Semaphore UI는 인벤토리를 재사용 가능한 프로젝트 리소스로 관리합니다. Task Template에서 INI 또는 YAML 인벤토리, Git의 정의나 동적 Ansible 소스를 선택할 수 있습니다. NetBox나 클라우드 API로 호스트를 검색하는 팀은 작업마다 호스트 목록을 따로 유지하는 대신 배포, 인증서 갱신과 백업 템플릿에서 같은 정의를 재사용할 수 있습니다.
한 호스트를 복구할 때 준비된 Ansible 작업은 제한된 인벤토리나 활성화된 호스트 limit을 사용할 수 있습니다. 복구 대상을 정하는 준비가 줄어들지만 실행 가능한 작업은 템플릿 역할과 설정이 여전히 결정합니다. 인벤토리 태그나 Ansible limit은 독립적인 호스트별 인가 정책이 아닙니다.
실행
예약 백업과 프로비저닝 실행 모두 대상에 접근할 수 있는 런타임이 필요합니다. 제어 영역 설치와 실행 자원 배치는 별개입니다.
| 비교 항목 | Semaphore UI | Spacelift |
|---|---|---|
| 사설 네트워크에서 실행 | 지원러너 | 지원Starter+사설 워커 |
| 실행 라우팅 | 지원Pro템플릿 또는 인벤토리의 runner 태그 | 지원Stack에 할당된 워커 풀 |
| 컨테이너화된 잡 실행 | 지원ProDocker 실행기 | 지원 |
| 동시 실행 제어 | 지원템플릿, 프로젝트, 인스턴스 제한 | 지원워커 용량과 직렬화된 stack 작업 |
Spacelift Deploy는 호스팅 또는 사설 워커에서 잡을 실행합니다. Starter+부터 포함되는 사설 풀은 인프라 코드와 Ansible이 팀 네트워크 내부 시스템에 접근하게 합니다. Stack 설정으로 워커 풀과 실행 이미지를 선택합니다. Deploy Tasks는 같은 stack의 다른 state 변경 작업과 직렬화되어 중복 실행을 방지합니다.
Semaphore UI는 자체 서버 실행으로 시작하고 사설 호스트나 원격 사이트 근처에 러너를 사용할 수 있습니다. Community는 전역 러너를 포함합니다. Pro는 프로젝트 러너, 태그 기반 라우팅과 Docker 작업 실행을, Enterprise는 Kubernetes 작업 실행을 추가합니다. 프로젝트는 인증서 검사를 해당 호스트가 있는 네트워크로 라우팅하면서 프로비저닝과 검증을 같은 인터페이스에 유지할 수 있습니다.
Python 검증이나 PowerShell 유지보수 작업에는 러너에 해당 인터프리터와 네트워크 접근이 필요합니다. 작업 컨테이너는 반복 가능한 의존성 구성을 제공할 수 있습니다. 웹 서비스를 Docker에 설치하는 것만으로 모든 잡이 격리되지는 않으며 Semaphore UI 워크플로 출력 수집은 현재 Docker나 Kubernetes 실행기가 아닌 로컬 실행기를 사용합니다.
워크플로
서버 생성, 설정과 애플리케이션 검사는 각기 다른 도구를 사용하더라도 하나의 절차입니다. 워크플로가 절차와 실패 후 경로를 조정합니다.
| 비교 항목 | Semaphore UI | Spacelift |
|---|---|---|
| 시각적 워크플로 | 지원템플릿, 승인과 분기 | 지원Flows 캔버스와 통합 블록 |
| 혼합 도구 절차 | 지원네이티브 도구 템플릿 연결 | 지원Flows 블록과 Deploy 동작 |
| 사람의 승인 게이트 | 지원승인 노드 | 지원Deploy 승인 정책과 실행 검토 |
| 워크플로 값 전달 | 지원 | 지원 |
Spacelift Flows는 시각적 캔버스에서 이벤트, 조건, 데이터 변환과 서비스 동작을 연결합니다. Deploy 블록으로 실행이나 Tasks를 시작하고 진행 상태를 추적하며 변경을 확인하거나 검토할 수 있습니다. 알림이나 티켓을 계기로 인프라 작업을 알림 및 다른 서비스와 조정해야 할 때 유용합니다. Deploy stack 의존성은 인프라 변경 순서와 사용 가능한 stack 출력 매핑을 별도로 담당합니다.
Semaphore UI 워크플로는 성공/실패 경로, 승인과 지연으로 준비된 Task Template을 연결합니다. OpenTofu 템플릿이 환경을 만들고 Ansible이 설정하며 Python이 엔드포인트를 검사할 수 있습니다. 같은 템플릿을 독립 프로비저닝이나 복구에도 사용할 수 있습니다. 승인 노드는 별도 오케스트레이션 서비스 없이 민감한 변경을 멈출 수 있습니다. 2.20에서 승인은 프로젝트 작업 실행 권한을 따르며 독립 승인자 역할은 2.21에 예정되어 있습니다.
Semaphore UI 2.20은 Ansible set_stats, Terraform/OpenTofu/Terragrunt 출력과 Bash, PowerShell 또는 Python의 JSON을 수집하고 후속 입력에 매핑합니다. 서버나 러너의 로컬 실행기에서 작동하며 Docker나 Kubernetes 실행기에서는 작동하지 않습니다. Flows는 블록 사이에 이벤트 데이터를 전달하고 변환합니다. Deploy 출력 의존성에는 도구별 제한이 있으며 Ansible과 Kubernetes stack은 값을 받을 수 있지만 참조 가능한 stack 출력을 생성하지 않습니다.
Semaphore UI는 개별 템플릿을 재사용하지만 완전한 워크플로를 다른 워크플로 안에 포함할 수 없습니다. 재사용 절차를 템플릿으로 유지하거나 API로 별도 워크플로를 조정할 수 있으며 이 경우 연결과 결과 처리가 필요합니다. 호스트 주소 전달과 저장된 plan 파일 전송도 다르며 파일에는 접근 가능한 저장소나 명시적 전송이 필요합니다.
인프라 변경 제어
다음으로는 프로비저닝과 설정에 걸친 변경을 조정하는 방식과 프로덕션 반영 전에 플랫폼이 강제해야 할 결정을 살펴봐야 합니다.
| 비교 항목 | Semaphore UI | Spacelift |
|---|---|---|
| 검토한 plan 적용 | 부분 지원Plan을 명시적으로 저장하고 재사용 | 지원 |
| 예약 드리프트 검사 | 부분 지원예약 plan과 사용자 지정 처리 | 지원Starter+사설 워커 |
| 내장 정책 엔진 | 미지원작업에서 외부 검사 실행 가능 | 지원Starter+OPA / Rego |
| 사설 모듈 레지스트리 | 미지원외부 레지스트리 사용 | 지원 |
Spacelift는 인프라 변경의 계획, 검토와 적용을 추적하는 수명주기를 제공합니다. 승인 정책은 검토 요건을 정하고 OPA/Rego 정책은 제안된 변경 진행 여부 같은 결정을 평가합니다. 사설 워커의 드리프트 감지는 의도한 설정과의 차이를 검사하고 조정을 시작할 수 있습니다. 사설 모듈 레지스트리는 공통 인프라 모듈의 배포와 테스트를 돕습니다.
정확한 Terraform plan에 승인이 적용되어야 하면 이 차이가 중요합니다. Spacelift는 plan 검토를 추적되는 실행의 일부로 만듭니다. Semaphore UI 기본 Terraform 작업은 plan을 자동 보존한 뒤 같은 파일을 적용하지 않으므로 명시적인 plan 저장과 재사용이 필요합니다. 워크플로 값 전달은 plan 파일을 전송하지 않습니다. 예약된 Semaphore UI plan으로 드리프트 검사도 지원할 수 있지만 결과 분류와 복구는 내장 정책 또는 드리프트 엔진이 아니라 팀 자동화의 일부입니다.
플랫폼 팀이 조직 전체 인프라 규칙을 강제하거나 승인된 모듈을 배포해야 한다면 이러한 제어가 중요합니다. Semaphore UI에서 외부 검증 도구를 실행하고 기존 레지스트리에 모듈을 두며 plan 검사를 예약할 수 있지만 정책 결정과 드리프트 대응은 팀이 구현해야 합니다. 중앙 제어가 필요 없는 준비된 환경 요청, 백업이나 서비스 복구에는 광범위한 거버넌스 계층 없이 전용 도구 템플릿으로 작업을 처리할 수 있습니다.
접근 제어와 인증
잡을 공유하려면 누가 편집하고 실행할 수 있으며 어떻게 로그인하는지 결정해야 합니다. 실행 폼 자체는 인가 경계가 아닙니다.
| 비교 항목 | Semaphore UI | Spacelift |
|---|---|---|
| 역할 기반 접근 | 지원 | 지원 |
| 사용자 지정 역할 | 지원Enterprise | 지원 |
| 범위가 제한된 실행 권한 | 지원Enterprise개별 템플릿 | 지원Space 내 리소스 |
| OIDC 싱글 사인온 | 지원Pro | 지원Paid plans |
| SAML 싱글 사인온 | 미지원대신 OIDC 사용 | 지원Enterprise |
Spacelift Space는 Space 내 stack, 정책, 워커 풀과 다른 리소스 유형에 대한 접근을 위임합니다. RBAC 바인딩은 개별 stack을 권한 경계로 선택하는 대신 Space 범위에 적용됩니다. 컨텍스트는 환경 변수, 파일과 훅을 공유하여 플랫폼 팀은 공통 설정을 배포하고 개별 팀은 각자의 stack을 관리하게 합니다. 네이티브 AWS, Azure와 Google Cloud 통합은 실행용 단기 자격 증명을 가져와 클라우드 계정 접근을 플랫폼 설정의 일부로 만듭니다.
Semaphore UI 프로젝트는 템플릿, 저장소, 인벤토리, 자격 증명과 Variable Groups를 모읍니다. Community 프로젝트 역할만으로도 실행 권한이 있는 동료와 자동화를 공유할 수 있습니다. 엔지니어가 대상 설정과 자격 증명을 포함해 작업을 준비하면 다른 팀원은 별도 로컬 환경 설정 없이 실행하고 기록된 결과를 검토할 수 있습니다.
Enterprise 사용자 지정 역할과 템플릿 수준 실행 권한은 위임을 더 구체적으로 만듭니다. 예를 들어 지원 팀에 일반 프로젝트 편집 접근 대신 준비된 서비스 재시작 작업을 제공할 수 있습니다. 허용된 동작은 자동화, 템플릿 설정과 역할 권한이 함께 정합니다. 입력 폼은 요청한 값을 제공하고 실제 인가는 역할이 담당합니다.
Semaphore UI Pro는 LDAP/Active Directory 및 OIDC 로그인과 로컬 TOTP를 지원합니다. Spacelift는 외부 ID 공급자, 유료 요금제의 OIDC와 Enterprise의 SAML을 지원합니다. 조직에서 SAML을 직접 요구한다면 결정적인 차이가 될 수 있습니다. Semaphore UI는 대신 OIDC 지원 ID 공급자를 사용하고 애플리케이션 역할로 허용 작업을 제어할 수 있습니다.
시크릿
준비된 작업에는 실행하는 동료가 키나 토큰을 붙여 넣지 않아도 자격 증명이 제공되어야 합니다. 중요한 차이는 플랫폼이 값을 저장하거나 가져오는 방식입니다.
| 비교 항목 | Semaphore UI | Spacelift |
|---|---|---|
| 저장된 SSH 자격 증명 | 지원Key Store | 지원민감한 마운트 파일 |
| 민감한 변수와 파일 | 지원시크릿과 Key Store 참조 | 지원민감한 변수와 마운트 파일 |
| HashiCorp Vault 접근 | 지원Pro설정된 외부 볼트 | 지원Paid plansOIDC 신뢰와 런타임 조회 |
| OpenBao | 지원Pro | 부분 지원사용자 지정 런타임 조회 |
| AWS Secrets Manager | 지원Enterprise | 부분 지원AWS 자격 증명, 자동화에서 조회 |
| Azure Key Vault | 지원Enterprise | 부분 지원Azure 자격 증명, 자동화에서 조회 |
| Devolutions Server | 지원Enterprise | 부분 지원사용자 지정 런타임 또는 API 조회 |
| CyberArk | 지원EnterprisePVWA REST 통합 | 부분 지원사용자 지정 런타임 또는 API 조회 |
Spacelift Deploy는 민감한 환경 값과 마운트 파일을 저장하고 컨텍스트는 stack 간 설정을 재사용합니다. 클라우드 통합과 워크로드 OIDC는 HashiCorp Vault 접근을 포함한 임시 자격 증명을 제공할 수 있습니다. Flows에는 블록과 앱 설치가 런타임에 참조하는 프로젝트 시크릿이 있습니다. 팀은 사용하는 서비스에 맞는 신뢰 관계와 조회를 설정합니다.
Semaphore UI Key Store는 저장소와 자동화 템플릿에 재사용 가능한 SSH 키와 비밀번호를 제공합니다. Pro는 HashiCorp Vault와 OpenBao 통합을 추가하고 Enterprise는 AWS Secrets Manager, Azure Key Vault, Devolutions Server와 CyberArk를 추가합니다. 엔지니어가 인벤토리와 변수와 함께 자격 증명 참조를 준비하면 동료는 매번 시크릿 접근을 재구성하지 않고 승인된 백업이나 설정 잡을 실행할 수 있습니다.
두 방식은 서로 다른 설정 업무를 해결합니다. Semaphore UI는 자동화 설정에 지원되는 볼트 연결을 표시합니다. Spacelift ID 연합은 장기 공급자 자격 증명 없이 특정 실행에 클라우드 또는 Vault 접근을 부여할 때 유용합니다. 시크릿 조회, 실행 권한과 자동화가 자격 증명으로 할 수 있는 일은 별개의 결정입니다.
Spacelift 자동화에서도 SDK, CLI나 HTTP 호출로 OpenBao, 클라우드 시크릿 저장소, Devolutions Server 또는 CyberArk에 접근할 수 있습니다. 사용자 지정 조회에는 런타임 코드와 자격 증명 처리가 필요합니다. 이는 Semaphore UI Key Store에서 설정된 시크릿 저장소를 선택하는 것과 다릅니다. 네이티브 클라우드 ID 통합은 실행용 자격 증명을 부여하며 작업에 필요한 모든 시크릿을 자동 조회하지는 않습니다.
로그 및 감사
실패한 배포에는 실행 세부 정보가 필요하고 접근 검토에는 설정을 바꾼 사람의 기록이 필요합니다. 서로 다른 기록이므로 별도로 비교해야 합니다.
| 비교 항목 | Semaphore UI | Spacelift |
|---|---|---|
| 실행 이력과 출력 | 지원 | 지원 |
| Ansible 호스트 요약 | 지원Pro | 지원 |
| 관리 작업 감사 이력 | 지원관리자 감사 로그, 기록 활성화 필요 | 지원Enterprise리소스 변경과 계정 감사 UI |
| 감사 이벤트 전달 | 지원ProTLS Syslog 및 Splunk HEC | 지원Enterprise감사 웹훅 |
Spacelift는 실행과 로그를 보관하고 Ansible 구성 관리 화면은 호스트 및 작업별로 결과를 묶습니다. Semaphore UI는 작업 상태, 출력과 실행 세부 정보를 보관하며 Pro는 Ansible 호스트 요약을 추가합니다. 인증서 검사나 패치 작업에서 요약은 운영자가 하나의 구분 없는 로그를 검색하는 대신 영향받은 호스트를 찾고 실패한 작업 세부 정보를 여는 데 도움이 됩니다.
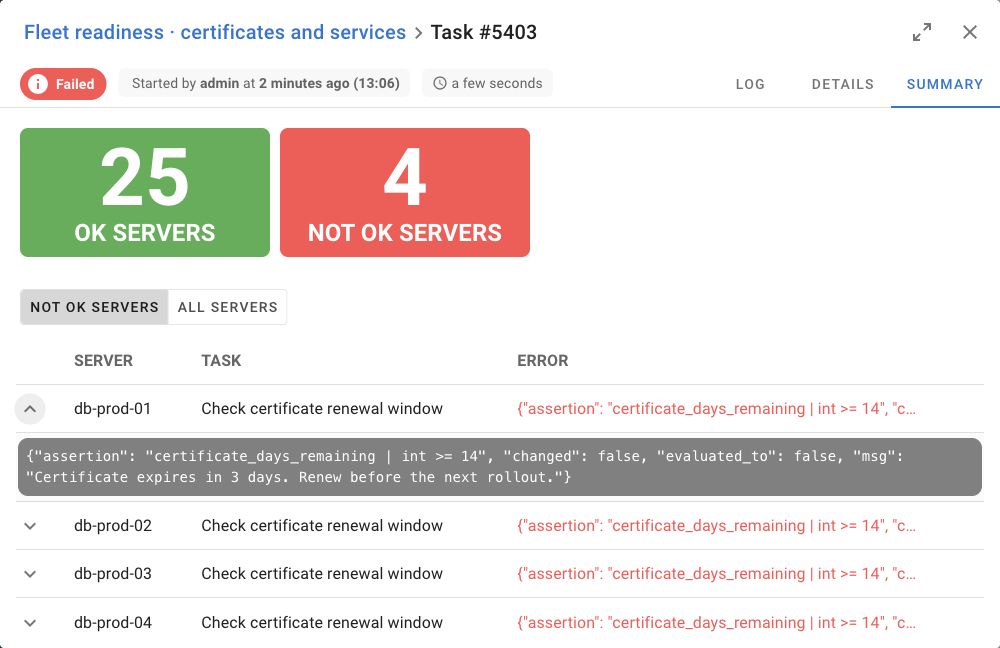
관리 감사 기록은 다른 질문에 답합니다. Semaphore UI는 기록을 활성화하면 관리자 감사 로그 화면을 제공하고 Pro는 TLS Syslog 또는 Splunk HEC 전달을 지원합니다. Spacelift Enterprise는 리소스 변경 작업의 감사 UI와 웹훅 전달을 제공합니다. 보안 팀은 이 이벤트를 기존 SIEM으로 보내고 작업 출력은 운영 문제 해결에 계속 사용할 수 있습니다.
통합과 알림
빌드, 모니터링 알림이나 서비스 요청으로 작업을 시작할 수 있습니다. API와 웹훅 연결은 이벤트가 준비된 잡에 도달하고 결과가 주변 프로세스로 돌아가는 방식을 결정합니다.
| 비교 항목 | Semaphore UI | Spacelift |
|---|---|---|
| 자동화 API | 지원REST | 지원GraphQL |
| 인바운드 이벤트 트리거 | 지원매처와 입력 추출 | 지원Flows HTTP 엔드포인트 |
| 실행 알림 | 지원이메일, Slack, Teams 및 기타 채널 | 지원알림 정책과 Flows 통합 |
| Git 저장소 통합 | 지원재사용 가능한 저장소 객체 | 지원Stack VCS 통합 |
Spacelift Deploy는 저장소 변경을 stack 실행에 연결하고 Slack 메시지, 웹훅과 풀 리퀘스트 업데이트 알림 정책을 제공합니다. Flows는 이를 인바운드 HTTP 이벤트, 외부 서비스 동작과 Deploy 실행 또는 Task 블록으로 확장합니다. 인프라 동작이 더 큰 티켓 처리나 사고 대응 프로세스의 일부일 때 유용합니다.
Semaphore UI는 요청 매칭과 입력 추출을 갖춘 REST API 및 인바운드 웹훅 통합을 제공합니다. 파이프라인이 애플리케이션을 게시하고 버전을 배포 템플릿에 전달할 수 있습니다. 모니터링 시스템은 준비된 검사나 복구 작업을 요청할 수 있습니다. 템플릿은 인벤토리, 변수와 자격 증명을 함께 보관하고 원래 시스템은 자체 빌드나 알림 이력을 유지합니다.
Semaphore UI 내장 알림에는 이메일, Slack, Microsoft Teams, Telegram, Rocket.Chat, DingTalk와 Gotify가 있습니다. 동료는 예약 백업이나 배포에 주의가 필요함을 확인하고 결과로 돌아갈 수 있습니다. 대기가 필요한 API 기반 프로세스에서는 통합이 최종 작업 상태도 확인합니다. 링크가 있는 알림은 채팅 서비스 안에서의 승인이 아닙니다.
AI를 활용한 자동화
| 비교 항목 | Semaphore UI | Spacelift |
|---|---|---|
| MCP 커넥터 | 지원 | 지원공식 |
두 플랫폼 모두 적절한 통합을 통해 어시스턴트가 사용할 수 있는 API를 제공합니다. Spacelift는 GraphQL API와 읽기/쓰기 범위가 있는 공식 MCP 엔드포인트를 제공하며 Intelligence 상품에 추가 인프라 중심 기능이 있습니다. Semaphore UI는 REST API와 커뮤니티 MCP 커넥터를 제공하고 2.21.0에서 Pro 공식 MCP 지원을 제공할 계획이라고 발표했습니다.
Semaphore UI의 공개 문서와 소스 코드도 코딩 어시스턴트가 기존 작업을 다루는 데 도움이 됩니다. 플레이북, 템플릿 설정과 실패한 작업 출력이 있으면 Claude Code나 Codex가 설정 문제 추적이나 API 통합 초안 작성을 도울 수 있습니다. 이러한 문제 해결 맥락은 MCP 연결과 무관하게 유용합니다.
라이선스 및 지원
Spacelift는 호스팅 및 상용 셀프 호스팅 옵션을 갖춘 광범위한 인프라 거버넌스 플랫폼을 판매합니다. Semaphore UI는 무료 MIT 라이선스 Community부터 시작하는 목적 중심 셀프 호스팅 자동화 서비스를 제공합니다. 기능 수보다 팀에 필요한 범위와 지원을 비교하는 것이 유용합니다.
Spacelift 선택지
Spacelift는 독점 소프트웨어이며 무료 호스팅 요금제와 유료 구독을 제공합니다. Starter+에는 사설 워커, 드리프트 감지와 정책 엔진이 있습니다. Business는 고급 일정을 추가하며 완전 셀프 호스팅, 온프레미스와 에어갭 배포는 Enterprise+에 명시되어 있습니다. 이는 Deploy 요금제 조건입니다. Flows는 별도 연결 모듈이므로 필요한 Deploy 기능과 함께 사용 권한을 확인해야 합니다. 공유 인프라 제어와 서비스 간 오케스트레이션이 플랫폼 팀 책임의 일부일 때 Spacelift의 가치가 가장 큽니다.
Semaphore UI 에디션
Community는 도구별 템플릿, 워크플로, 일정, 프로젝트 역할과 실행 이력을 포함한 공유 자동화 핵심 서비스를 제공합니다. Pro는 state 저장소, 프로젝트 러너, Docker 작업 실행, 외부 볼트 통합과 업무 시간 중 공급업체 지원을 추가합니다. Enterprise는 사용자 지정 역할, 템플릿 권한, Kubernetes 작업 실행, 고가용성과 맞춤형 지원 옵션을 추가합니다. 팀은 같은 제품군을 계속 사용하면서 이 기능을 추가할 수 있습니다.
운영 비용
Ansible 절차와 일부 Terraform/OpenTofu 잡을 공유하는 팀에는 Semaphore UI가 더 간단하고 경제적일 수 있습니다. 바이너리나 네이티브 패키지를 기존 서버에 설치하고 제어 영역 운영을 위해 완전 셀프 호스팅 에디션을 따로 구매할 필요가 없습니다. 서버, 데이터베이스와 자동화 의존성은 여전히 팀이 관리하지만 투자는 해당 서비스에 집중할 수 있습니다.
Spacelift 호스팅 서비스는 팀의 제어 영역 호스팅 부담을 없애고 정책 및 stack 관리 기능은 더 넓은 구독의 근거가 될 수 있습니다. 실제로는 이런 제어가 팀이 직접 구현해야 할 작업을 해결하는지, 아니면 준비된 잡, 공유 state와 필요한 접근 규칙만으로 충분한지를 판단해야 합니다.
선택 기준
동료가 수행해야 하는 작업에서 시작하세요. 반복 가능한 호스트 유지보수 작업 준비와 여러 stack의 인프라 변경 관리는 관련된 요구이지만 항상 같은 플랫폼 범위가 필요한 것은 아닙니다.
Spacelift를 선택할 때
플랫폼 팀이 여러 stack의 인프라 변경을 위한 공통 Git 기반 프로세스를 필요로 한다면 Spacelift를 선택하세요. Plan 정책, 드리프트 감지, 모듈 배포와 stack 의존성이 구체적인 선택 이유입니다. 긴밀한 Ansible 통합은 설정 작업을 Terraform/OpenTofu, Pulumi나 CloudFormation과 같은 거버넌스 모델에 유지합니다. 모니터링, 티켓과 다른 서비스 사이의 이벤트 기반 조정도 필요하다면 Flows가 적합합니다.
Semaphore UI를 선택할 때
전용 템플릿, 실행 입력과 일정으로 Terraform/OpenTofu, Ansible, Bash, PowerShell 또는 Python 작업을 공유하는 서비스가 필요하다면 Semaphore UI를 선택하세요. 인프라 프로비저닝, 호스트 유지보수 또는 둘 다에서 시작할 수 있습니다.
Terraform/OpenTofu와 Terragrunt 템플릿은 저장소, 변수와 자격 증명을 함께 보관하며 Pro state 저장소를 선택할 수 있습니다. Ansible 인벤토리는 준비된 패치, 배포와 복구 작업을 지원합니다. 절차가 여러 도구에 걸치면 워크플로로 연결하고 각 작업은 독립적으로도 유지합니다.
기존 서버의 셀프 호스팅 설치와 선택적 상용 지원으로 운영 서비스에 투자를 집중할 수 있습니다. 조직 전체 plan 정책, 내장 드리프트 처리와 다중 stack 거버넌스가 서비스의 필수 요건이면 Spacelift가 더 적합합니다.
Spacelift와 Semaphore UI 함께 사용하기
플랫폼 팀은 Spacelift에 통제된 프로비저닝을 맡기고 이후 호스트 작업에 Semaphore UI를 사용할 수 있습니다. 예를 들어 Spacelift가 승인된 네트워크와 서버를 만든 뒤 Flows HTTP Request 블록이나 CI 통합이 식별자를 Semaphore UI API로 전달합니다. Semaphore UI는 Ansible 설정을 적용하고 이후 예약 백업, 인증서 검사와 위임된 서비스 작업을 실행합니다.
팀은 범위가 제한된 토큰과 네트워크 접근으로 API 연결을 구현하고 대상 식별자를 준비된 템플릿에 전달하며 인계를 완료 처리하기 전에 최종 작업 상태를 확인합니다. 이는 자동 Spacelift 커넥터가 아닌 사용자 지정 통합입니다.
Spacelift 변경 제어가 필요하고 Semaphore UI가 반복 또는 위임 잡에 더 나은 운영 인터페이스를 제공할 때 이런 분담이 합리적입니다. Spacelift의 입력, 권한, 일정과 실행이 이미 사용자 요구를 충족한다면 작업을 그대로 유지하세요.
자주 묻는 질문
Ansible 중심 운영 팀에 어느 플랫폼이 적합한가요?
Semaphore UI는 플레이북을 재사용 가능한 인벤토리, 자격 증명, Variable Groups, 실행 폼과 일정에 연결합니다. 패치, 서비스 변경, 백업과 프로비저닝을 공유하는 팀에 적합합니다. Spacelift도 네이티브 Ansible 통합을 제공하며 해당 잡에 IaC 변경과 같은 stack 검토와 정책 제어가 필요할 때 특히 적합합니다.
자동화를 자체 네트워크 안에 유지할 수 있나요?
Semaphore UI는 셀프 호스팅이며 사설 시스템 근처에 러너를 배치할 수 있습니다. Spacelift 사설 워커는 제어 영역을 SaaS에 유지하면서 실행을 자체 인프라에 두며 Starter+부터 제공됩니다. 완전 셀프 호스팅 Spacelift 제어 영역은 별도 Enterprise+ 옵션입니다. 요구가 잡 실행, 제어 영역 또는 둘 다에 적용되는지 결정하세요.
Semaphore UI에 별도 Terraform state 서비스가 필요한가요?
Terraform/OpenTofu state의 workspace, 버전 이력과 UI 관리를 제공하는 Pro 내장 HTTP backend를 선택하면 필요하지 않습니다. 기존 외부 backend를 유지할 수도 있습니다. state backend가 전체 검토 절차를 제공한다고 가정하지 말고 실제 작업 명령에 맞춰 잠금과 정확히 저장된 plan 재사용을 설정하세요.
Spacelift에서 옮길 때 무엇을 별도로 구현해야 하나요?
승인 정책, OPA/Rego 결정, 드리프트 감지와 조정, 모듈 배포 및 stack 간 의존성을 확인하세요. Semaphore UI는 준비된 프로비저닝 및 운영 잡을 처리하지만 기본 코드를 가져오는 것만으로 Spacelift 제어가 재현되지는 않습니다. 더 광범위한 제어가 불필요하다면 워크플로, state backend와 일정으로 집중된 운영 요구를 충족할 수 있습니다.
Spacelift로 프로비저닝하고 Semaphore UI로 운영할 수 있나요?
예. 통합을 통해 승인된 인프라 식별자를 Spacelift에서 API로 준비된 Semaphore UI 작업에 전달할 수 있습니다. 이후 Semaphore UI가 Ansible 설정, 예약 백업, 인증서 검사와 위임된 서비스 동작을 실행합니다. 통합은 필요한 입력을 제공하고 주변 프로세스가 결과에 의존하면 완료를 확인해야 합니다.
이 글이 도움이 되었나요?
출처
- Spacelift, “Ansible automation and configuration management”. URL: https://spacelift.io/blog/ansible-automation (열람일: ).
- Semaphore UI, “Semaphore automation applications”. URL: https://semaphoreui.com/docs/user-guide/apps (열람일: ).
- Semaphore UI, “Semaphore installation methods and dependencies”. URL: https://semaphoreui.com/docs/admin-guide/installation (열람일: ).
- Semaphore UI, “Semaphore global runners”. URL: https://semaphoreui.com/docs/admin-guide/runners/ (열람일: ).
- Semaphore UI, “Semaphore workflow nodes and approvals”. URL: https://semaphoreui.com/docs/user-guide/workflows (열람일: ).
- Semaphore UI, “Semaphore Community, Pro and Enterprise”. URL: https://semaphoreui.com/pricing (열람일: ).
- Semaphore UI, “Semaphore Terraform HTTP backend”. URL: https://semaphoreui.com/docs/user-guide/apps/terraform/states (열람일: ).
- Semaphore UI, “Semaphore project access”. URL: https://semaphoreui.com/docs/user-guide/projects (열람일: ).
- Semaphore UI, “Semaphore variable groups”. URL: https://semaphoreui.com/docs/user-guide/environment (열람일: ).
- Semaphore UI, “Semaphore scheduled tasks”. URL: https://semaphoreui.com/docs/user-guide/schedules (열람일: ).
- Semaphore UI, “Semaphore Key Store”. URL: https://semaphoreui.com/docs/user-guide/key-store (열람일: ).
- Semaphore UI, “Terraform plan and apply execution”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/db_lib/TerraformApp.go (열람일: ).
- Semaphore UI, “Semaphore local execution, workflow outputs, inventory paths, host limits and branch overrides”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/services/tasks/local_executor.go (열람일: ).
- Semaphore UI, “Semaphore task dispatch, runner routing, concurrency and remote workflow outputs”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/services/tasks/TaskPool.go (열람일: ).
- Spacelift, “Ansible”. URL: https://docs.spacelift.io/vendors/ansible (열람일: ).
- Spacelift, “OpenTofu”. URL: https://docs.spacelift.io/vendors/opentofu (열람일: ).
- Spacelift, “Terraform”. URL: https://docs.spacelift.io/vendors/terraform (열람일: ).
- Spacelift, “State management”. URL: https://docs.spacelift.io/vendors/terraform/state-management (열람일: ).
- Spacelift, “Worker pools”. URL: https://docs.spacelift.io/concepts/worker-pools (열람일: ).
- Spacelift, “Enterprise deployment options”. URL: https://spacelift.io/platform/deployment-options (열람일: ).
- Spacelift, “Self-hosted install methods”. URL: https://docs.spacelift.io/self-hosted/latest/installing-spacelift/install-methods (열람일: ).
- Spacelift, “Tracked run and approval flow”. URL: https://docs.spacelift.io/concepts/run/tracked (열람일: ).
- Spacelift, “Policy”. URL: https://docs.spacelift.io/concepts/policy (열람일: ).
- Spacelift, “Approval policy”. URL: https://docs.spacelift.io/concepts/policy/approval-policy (열람일: ).
- Spacelift, “Drift detection”. URL: https://docs.spacelift.io/concepts/stack/drift-detection (열람일: ).
- Spacelift, “Stack dependencies and vendor limitations”. URL: https://docs.spacelift.io/concepts/stack/stack-dependencies (열람일: ).
- Spacelift, “Module registry”. URL: https://docs.spacelift.io/vendors/terraform/module-registry (열람일: ).
- Spacelift, “Context”. URL: https://docs.spacelift.io/concepts/configuration/context (열람일: ).
- Spacelift, “Spaces”. URL: https://docs.spacelift.io/concepts/spaces.html (열람일: ).
- Spacelift, “Spacelift MCP”. URL: https://docs.spacelift.io/concepts/intelligence/spacelift-mcp (열람일: ).
- Spacelift, “Plans and pricing”. URL: https://spacelift.io/pricing (열람일: ).
- Semaphore UI, “Semaphore REST API”. URL: https://semaphoreui.com/api-docs (열람일: ).
- Semaphore UI, “Semaphore team roles and template-level permissions”. URL: https://semaphoreui.com/docs/user-guide/team#extended-rbac (열람일: ).
- Semaphore UI, “Semaphore source and MIT license”. URL: https://github.com/semaphoreui/semaphore (열람일: ).
- Semaphore MCP contributors, “Semaphore MCP connector”. URL: https://github.com/cloin/semaphore-mcp (열람일: ).
- Semaphore UI, “Semaphore 2.20 API routes and resource model”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/api/router.go (열람일: ).
- Spacelift, “Role-Based Access Control (RBAC)”. URL: https://docs.spacelift.io/concepts/authorization/rbac-system (열람일: ).
- Spacelift, “GraphQL API”. URL: https://docs.spacelift.io/integrations/api (열람일: ).
- Spacelift, “Runtime configuration and hooks”. URL: https://docs.spacelift.io/concepts/configuration/runtime-configuration (열람일: ).
- Spacelift, “Ansible stack settings and execution”. URL: https://docs.spacelift.io/vendors/ansible/reference (열람일: ).
- Spacelift, “Ansible configuration management view”. URL: https://docs.spacelift.io/vendors/ansible/configuration-management (열람일: ).
- Spacelift, “Task”. URL: https://docs.spacelift.io/concepts/run/task (열람일: ).
- Spacelift, “Spacelift cloud provider integrations”. URL: https://docs.spacelift.io/integrations/cloud-providers (열람일: ).
- Semaphore UI, “Task Templates”. URL: https://semaphoreui.com/docs/user-guide/task-templates (열람일: ).
- Semaphore UI, “Inventory”. URL: https://semaphoreui.com/docs/user-guide/inventory (열람일: ).
- Semaphore UI, “Task history and output”. URL: https://semaphoreui.com/docs/user-guide/tasks (열람일: ).
- Semaphore UI, “Semaphore cron and one-time schedule execution”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/services/schedules/SchedulePool.go (열람일: ).
- Spacelift, “Scheduling stack actions”. URL: https://docs.spacelift.io/concepts/stack/scheduling (열람일: ).
- Spacelift, “Custom workflow tools”. URL: https://docs.spacelift.io/vendors/terraform/workflow-tool (열람일: ).
- Spacelift, “Blueprints and Templates for reusable stack configuration”. URL: https://docs.spacelift.io/concepts/blueprint (열람일: ).
- Spacelift, “Introduction to Spacelift Flows”. URL: https://docs.spacelift.io/flows/introduction (열람일: ).
- Spacelift, “Flows Time Blocks”. URL: https://docs.spacelift.io/flows/core-blocks-reference/time-blocks (열람일: ).
- Spacelift, “Flows Business Logic Blocks”. URL: https://docs.spacelift.io/flows/core-blocks-reference/business-logic-blocks (열람일: ).
- Spacelift, “Spacelift Deploy Blocks in Flows”. URL: https://docs.spacelift.io/flows/spacelift-deploy-integration/spacelift-blocks (열람일: ).
- Spacelift, “Flows HTTP Blocks”. URL: https://docs.spacelift.io/flows/core-blocks-reference/http-blocks (열람일: ).
- Spacelift, “Linking Spacelift Deploy and Flows”. URL: https://docs.spacelift.io/flows/spacelift-deploy-integration/setup (열람일: ).
- Spacelift, “Self-hosting Spacelift Flows”. URL: https://docs.spacelift.io/flows/self-hosting (열람일: ).
- Spacelift, “Spacelift Templates and self-service deployment forms”. URL: https://docs.spacelift.io/concepts/template (열람일: ).
- Spacelift, “Pulumi integration”. URL: https://docs.spacelift.io/vendors/pulumi (열람일: ).
- Spacelift, “AWS CloudFormation integration”. URL: https://docs.spacelift.io/vendors/cloudformation (열람일: ).
- Spacelift, “Kubernetes integration”. URL: https://docs.spacelift.io/vendors/kubernetes (열람일: ).
- Semaphore UI, “Semaphore UI authentication”. URL: https://semaphoreui.com/docs/admin-guide/authentication (열람일: ).
- Spacelift, “Spacelift single sign-on”. URL: https://docs.spacelift.io/integrations/single-sign-on (열람일: ).
- Spacelift, “Sensitive environment variables and mounted files”. URL: https://docs.spacelift.io/concepts/configuration/environment (열람일: ).
- Spacelift, “Secrets in Spacelift Flows”. URL: https://docs.spacelift.io/flows/configuration-and-expressions/secrets (열람일: ).
- Spacelift, “HashiCorp Vault authentication for Spacelift runs”. URL: https://docs.spacelift.io/integrations/cloud-providers/oidc/vault-oidc (열람일: ).
- Spacelift, “Spacelift workload OIDC”. URL: https://docs.spacelift.io/integrations/cloud-providers/oidc (열람일: ).
- Semaphore UI, “Semaphore UI audit log and forwarding”. URL: https://semaphoreui.com/docs/admin-guide/audit-log (열람일: ).
- Spacelift, “Spacelift audit trail”. URL: https://docs.spacelift.io/integrations/audit-trail (열람일: ).
- Semaphore UI, “View the Semaphore UI audit log”. URL: https://semaphoreui.com/docs/admin-guide/audit-log/view (열람일: ).
- Semaphore UI, “Semaphore UI webhook integrations”. URL: https://semaphoreui.com/docs/user-guide/integrations (열람일: ).
- Semaphore UI, “Semaphore UI notification channels”. URL: https://semaphoreui.com/docs/admin-guide/notifications (열람일: ).
- Spacelift, “Spacelift notification policies”. URL: https://docs.spacelift.io/concepts/policy/notification-policy (열람일: ).
- Semaphore UI, “Semaphore UI repositories”. URL: https://semaphoreui.com/docs/user-guide/repositories (열람일: ).
- Semaphore UI, “OpenBao secret storage”. URL: https://semaphoreui.com/docs/user-guide/key-store/openbao (열람일: ).
- Semaphore UI, “Devolutions Server secret storage”. URL: https://semaphoreui.com/docs/user-guide/key-store/devolutions-server (열람일: ).
- Semaphore UI, “CyberArk secret storage”. URL: https://semaphoreui.com/docs/user-guide/key-store/cyberark (열람일: ).
위에 나열한 문서, 저장소와 제품 정보를 바탕으로 Semaphore UI Team이 작성한 비교입니다. 각 출처에 열람일을 기록했습니다.
유용한 링크
팀이 이미 실행하는 작업과 필요한 제어 기능을 평가해 보세요.