Semaphore UI와 GitLab CI/CD 비교
 읽는 시간 20분
GitLab CI/CD와 Semaphore UI는 모두 인프라 자동화를 실행합니다. GitLab은 잡을 소스 검토, 테스트와 애플리케이션 배포에 연결합니다. Semaphore UI는 Ansible, Terraform/OpenTofu와 유지보수 절차를 인벤토리, 자격 증명, 실행 폼과 일정이 있는 공유 작업으로 구성합니다. 이 비교는 GitLab 19.5와 Semaphore UI 2.20.0을 대상으로 합니다.
AI와 이 글 논의하기


개요
애플리케이션 릴리스와 전체 호스트 인증서 검사는 같은 플레이북을 사용해도 작업 방식이 다를 수 있습니다. 릴리스는 보통 코드 변경에서 시작해 아티팩트를 생성하고 테스트를 기록합니다. 유지보수는 운영자가 서비스, 환경과 준비된 작업을 선택하면서 시작할 수 있습니다. 둘 다 신뢰할 수 있는 자동화가 필요하지만 시작하는 사람과 다루는 설정이 항상 같지는 않습니다.
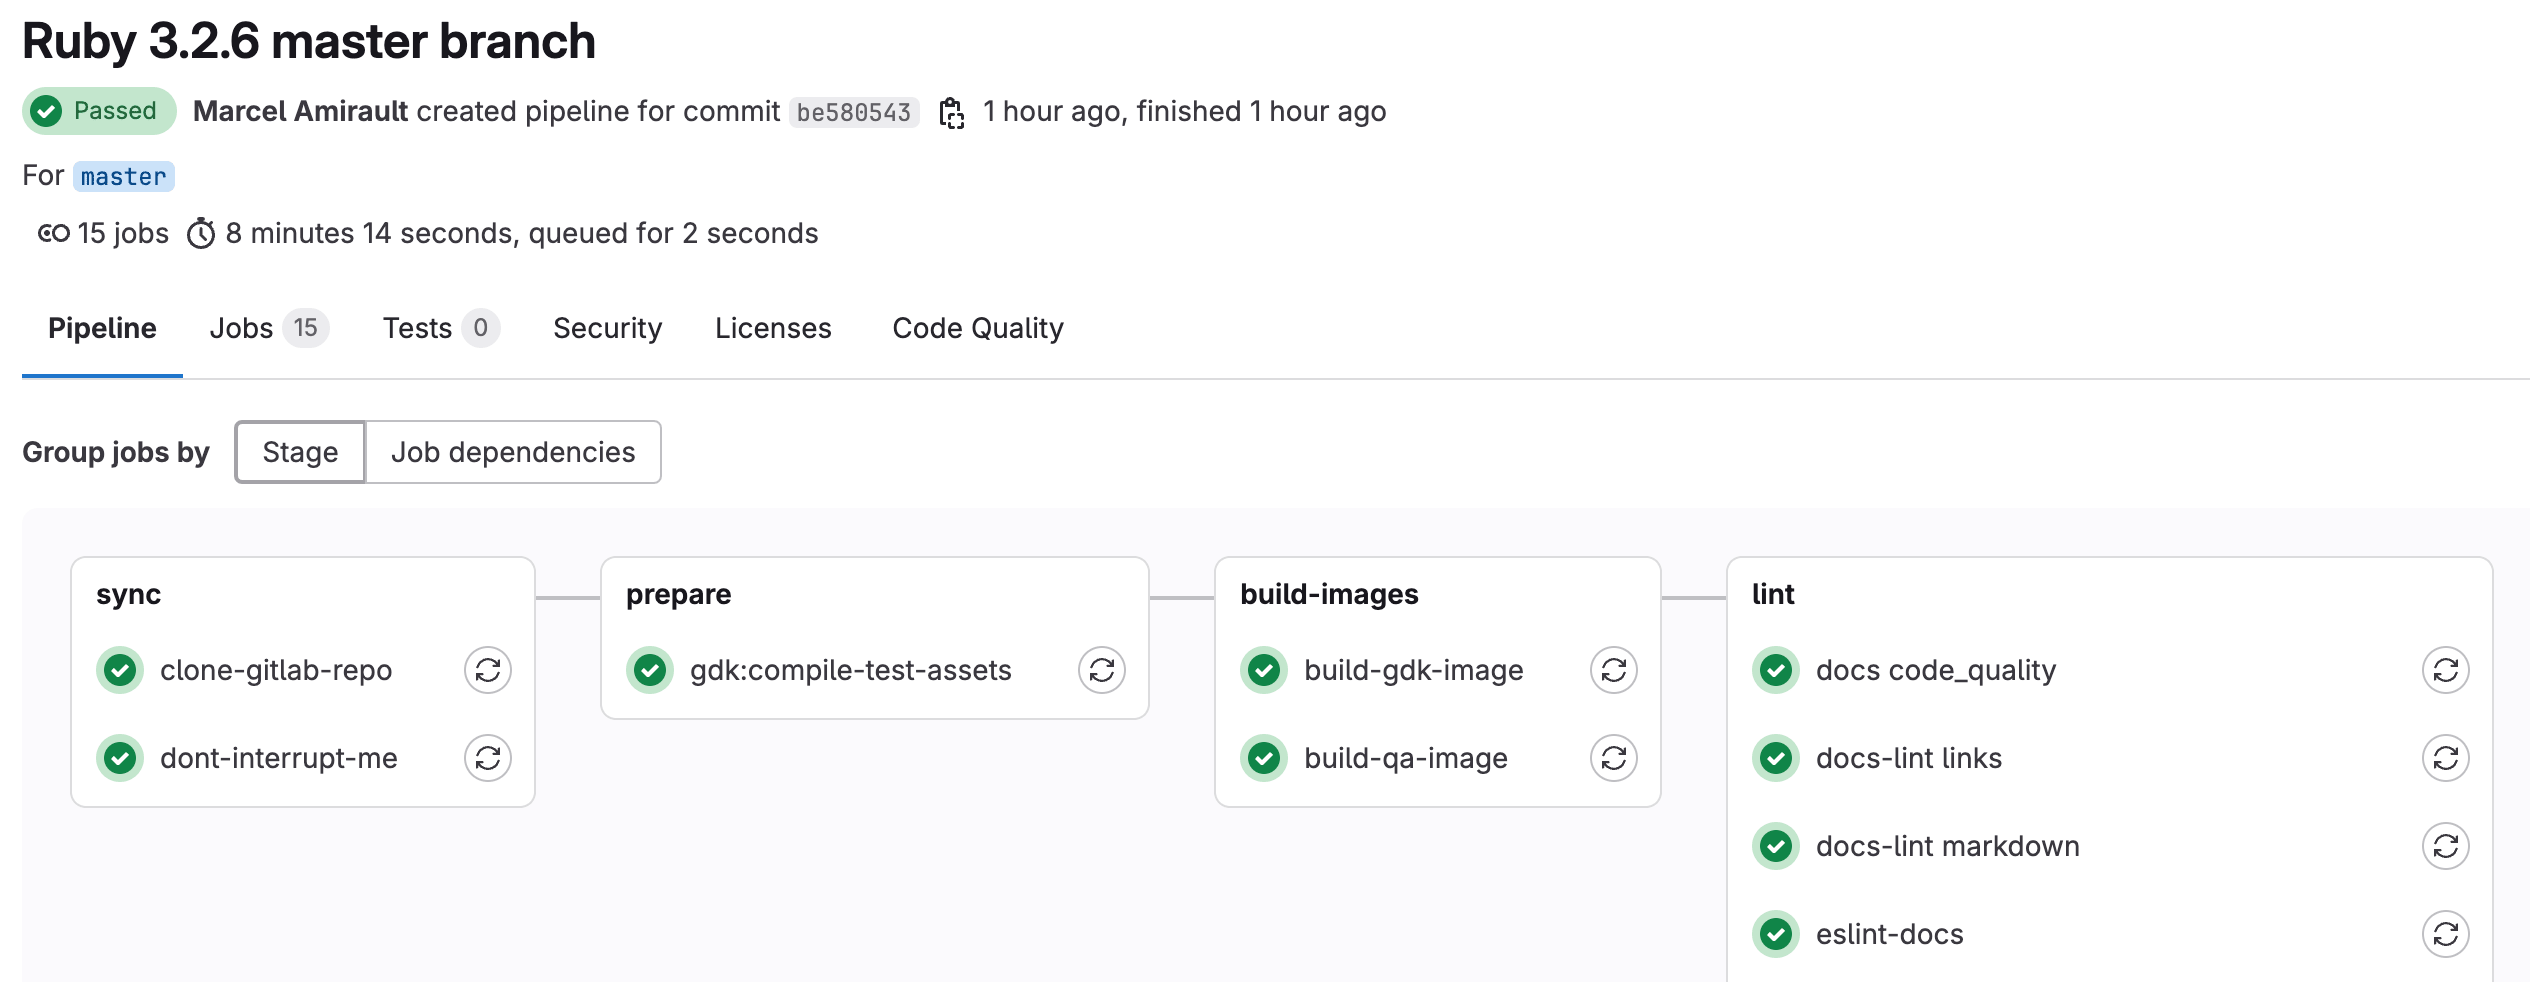
GitLab은 폭넓은 개발 플랫폼 안에 저장소, 머지 리퀘스트와 CI/CD를 통합합니다. 파이프라인 YAML로 잡을 정의하고 GitLab Runner가 실행하며 결과는 제안된 코드 변경에 연결됩니다. 수동 실행과 파이프라인 일정으로 새 커밋과 무관한 작업도 처리합니다. GitLab.com, Self-Managed와 Dedicated는 플랫폼을 도입하고 운영하는 서로 다른 방식을 제공합니다.
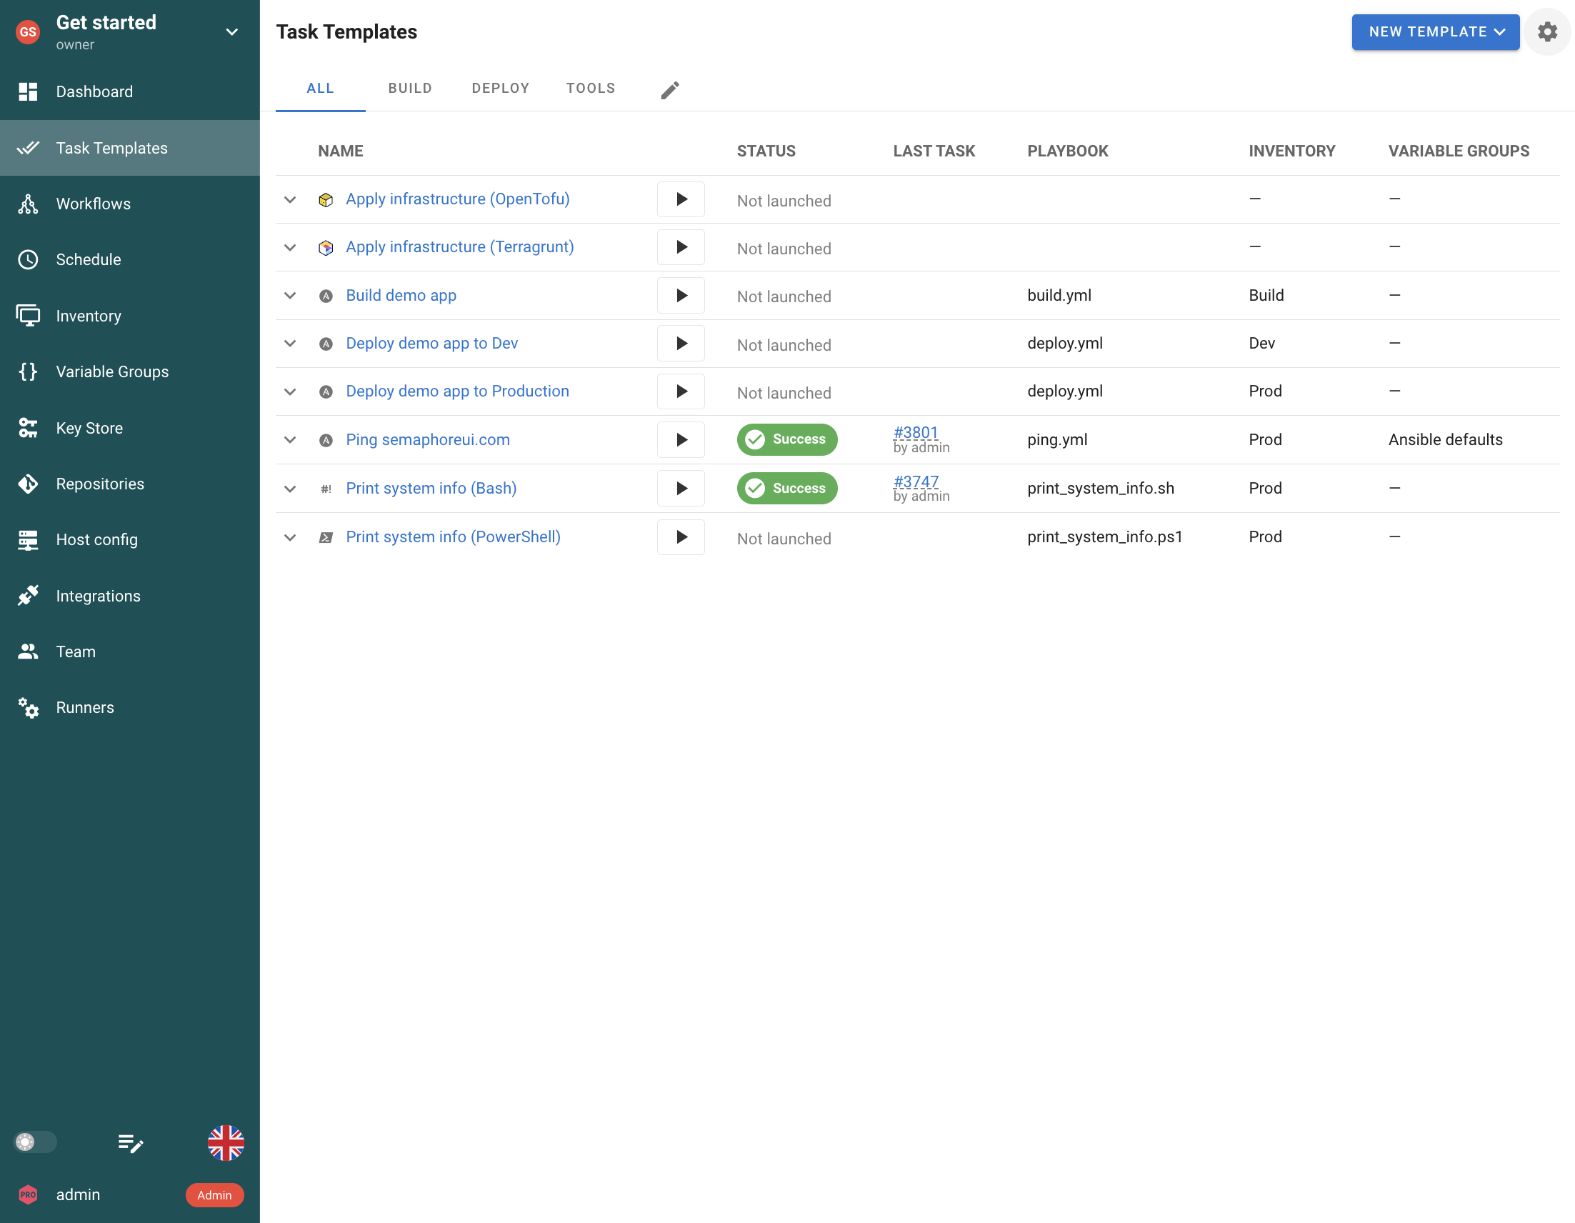
Semaphore UI는 기존 Git 저장소에 연결하고 Task Template으로 자동화를 준비합니다. Ansible 인벤토리, 자격 증명과 Variable Groups는 공유 프로젝트 리소스입니다. 입력 폼은 실행별 값을 수집하고 일정은 준비된 작업을 반복하며 워크플로는 지원 도구의 작업을 연결합니다. 플레이북은 GitLab에 두고 Semaphore UI를 배포, 프로비저닝과 이후 유지보수 인터페이스로 사용할 수 있습니다.
핵심 비교
일상 자동화에서 두 제품 모두 수동 실행, 일정과 실행 로그를 지원합니다. 차이는 엔지니어가 작업을 정의하는 위치, 대상과 자격 증명을 재사용하는 방식, 결과가 소스 검토 및 배포와 얼마나 밀접하게 연결되는지에 있습니다.
| 비교 항목 | Semaphore UI | GitLab |
|---|---|---|
| 잡 설정 | 도구별 Task Template | .gitlab-ci.yml 잡과 재사용 가능한 컴포넌트 |
| 자동화 도구 | Ansible, Terraform/OpenTofu, Terragrunt, Bash, PowerShell, Python | 러너 잡에서 실행하는 명령줄 도구 |
| 호스팅 | 셀프 호스팅, 바이너리, 패키지, Docker 또는 Kubernetes | GitLab.com, Self-Managed 또는 Dedicated |
| 실행 | 서버 또는 러너에서 실행 | 셸, 컨테이너 또는 Kubernetes 실행기를 사용하는 GitLab Runner |
| Ansible 인벤토리 | 재사용 가능한 인벤토리 리소스, Git 파일과 Ansible 검색 플러그인 | 잡에서 설정하는 인벤토리 파일과 검색 플러그인 |
| 입력값과 변수 | 입력 폼, Variable Groups와 인벤토리 변수 | 타입이 있는 파이프라인 입력, CI/CD 변수와 환경 범위 |
| 워크플로 | 도구별 Task Template을 연결하는 시각적 그래프 | YAML 파이프라인, 잡 의존성과 재사용 가능한 컴포넌트 |
| 자격 증명 | Key Store 및 외부 시크릿 저장소 연동 | CI/CD 변수와 외부 시크릿 통합 |
| 접근 제어 | 프로젝트 역할, Enterprise 사용자 정의 역할, 템플릿 권한 | 그룹 및 프로젝트 역할, 보호 브랜치와 환경 |
| Terraform 상태(state) | Pro의 내장 HTTP backend 또는 외부 backend | Free에도 포함된 GitLab 관리 HTTP state backend |
| 라이선스와 요금제 | MIT Community, Pro와 Enterprise | MIT Community Edition, 상용 Enterprise Edition 기능 |
Semaphore UI는 여러 플레이북에 필요한 인벤토리, 접속 자격 증명과 변수를 재사용할 공간을 제공합니다. 작업은 동료를 위한 폼, 예약 유지보수 또는 프로비저닝 워크플로의 단계가 될 수 있습니다. GitLab도 재사용 가능한 파이프라인 설정과 변수를 제공하며 머지 리퀘스트, 아티팩트와 배포 환경에 더 밀접하게 연결됩니다. 차이는 유지보수 명령의 실행 가능 여부가 아니라 자동화를 둘러싼 설정 모델입니다.
기능 비교
환경의 전체 수명주기를 고려해 보세요. 프로비저닝, 호스트 설정, 릴리스 배포와 지속적인 유지보수에서 같은 코드가 여러 단계에 사용될 수 있습니다. 달라지는 것은 플랫폼이 대상과 자격 증명을 재사용하고 입력을 수집하며 작업을 실행하고 결과를 다음 동작에 연결하는 방식입니다.
설치 및 설정
공유 자동화 서비스에는 호스트, 데이터베이스와 업그레이드 절차가 필요합니다. 애플리케이션 빌드가 아닌 야간 백업이라도 이 요구 사항은 중요합니다.
| 비교 항목 | Semaphore UI | GitLab |
|---|---|---|
| 셀프 호스팅 배포 | 지원 | 지원 |
| 네이티브 Linux 패키지 | 지원 | 지원 |
| 네이티브 Windows 서버 | 지원 | 미지원지원되는 서버는 Linux에서 실행 |
| Kubernetes 배포 | 지원Helm 차트 | 지원Helm 차트 또는 Operator |
GitLab.com은 Git 호스팅, CI/CD와 주변 플랫폼을 관리형 서비스로 제공합니다. Self-Managed GitLab의 Linux 패키지, Docker와 Kubernetes 설치에는 PostgreSQL, Redis와 백그라운드 워커 등 협력하는 여러 서비스가 포함됩니다. 이미 GitLab을 운영하는 팀은 다른 웹 서비스 없이 해당 설치를 자동화에도 사용할 수 있습니다.
Semaphore UI는 애플리케이션 서비스와 데이터베이스를 갖추고 독립 바이너리, Linux 네이티브 패키지, Docker 컨테이너 또는 Kubernetes 배포로 실행할 수 있습니다. 네이티브 서버 바이너리는 macOS, Windows와 FreeBSD도 지원합니다. 자동화 인터페이스만 필요한 팀은 기존 Git 호스트 옆에 더 작은 애플리케이션을 배포할 수 있습니다.
서버와 워커 플랫폼은 서로 다른 선택입니다. 지원되는 Self-Managed GitLab 서버는 Linux에서 실행되지만 GitLab Runner는 Windows와 macOS 등에서도 실행할 수 있습니다. Semaphore UI 웹 서비스가 Windows에서 실행되더라도 Ansible 실행에는 Linux, WSL 또는 Linux 러너와 같은 지원되는 제어 환경이 필요합니다.
자동화 도구와 IaC
프로비저닝, 호스트 구성, 서비스 유지관리에는 흔히 서로 다른 도구가 쓰입니다. 핵심 차이는 셸에서 해당 명령을 호출할 수 있는지가 아니라, 각 운영 작업을 어떻게 준비하고 재사용하는지입니다.
| 비교 항목 | Semaphore UI | GitLab |
|---|---|---|
| Ansible 플레이북 | 지원Task Template | 지원파이프라인 잡 명령 |
| Terraform/OpenTofu | 지원Task Template | 지원파이프라인 잡 명령 |
| Terragrunt | 지원Task Template | 지원파이프라인 잡 명령 |
| Bash | 지원Task Template | 지원파이프라인 잡 명령 |
| PowerShell | 지원Task Template | 지원파이프라인 잡 명령 |
| Python | 지원Task Template | 지원파이프라인 잡 명령 |
| 내장 Terraform state 저장소 | 지원ProHTTP backend | 지원Free에도 포함된 HTTP backend |
GitLab 잡은 파이프라인 YAML에 정의한 명령을 러너에 설치된 도구나 컨테이너 이미지가 제공하는 도구로 실행합니다. 따라서 Ansible, Terraform/OpenTofu와 Terragrunt는 테스트 및 배포와 같은 파이프라인이나 독립 유지보수 파이프라인에 참여할 수 있습니다. GitLab은 머지 리퀘스트로 검토하는 변경을 위한 OpenTofu 컴포넌트와 인프라 워크플로도 문서화합니다.
Semaphore UI는 Ansible, Terraform/OpenTofu, Terragrunt, Bash, PowerShell과 Python에 각각 Task Template을 제공합니다. 엔지니어는 인터페이스에서 저장소, 도구 설정, 자격 증명과 공유 변수를 선택하고 자동화 코드는 Git에 둡니다. Terraform 프로비저닝 작업이나 Python 준비 상태 검사는 독립적으로, 일정에 따라 또는 워크플로 안에서 실행할 수 있습니다. 공유 실행 설정을 Semaphore UI에서 관리하고 인터페이스로 준비된 작업을 제공하려는 팀에 적합합니다. 잡 순서와 설정 등 오케스트레이션 자체의 변경에 코드 검토와 버전 이력이 필요하다면 파이프라인 YAML이 유용합니다.
프로비저닝을 위해 Semaphore UI Pro는 workspace, 버전 이력과 UI 관리를 갖춘 HTTP state backend를 추가합니다. 공유 Terraform/OpenTofu state를 별도 서비스 없이 준비된 IaC 작업과 함께 둘 수 있습니다. GitLab 관리 Terraform/OpenTofu state는 Free에서도 제공되며 HTTP backend와 잠금도 지원합니다. 두 제품 모두 기존 외부 backend를 사용할 수 있습니다. Semaphore UI의 기본 plan 및 apply 명령은 재정의하지 않으면 잠금을 비활성화하므로 backend 지원만으로 해당 실행에 잠금이 활성화되지는 않습니다.
Semaphore UI를 도입하기 위해 저장소를 옮길 필요는 없습니다. 프로젝트에 URL, 브랜치와 자격 증명이 각각 다른 Git 저장소를 여러 개 등록하고 각 템플릿에서 선택할 수 있습니다. GitLab CI/CD도 외부 Git 호스트와 작동합니다. Premium과 Ultimate의 외부 저장소 통합은 미러링된 GitLab 프로젝트를 만듭니다. 파이프라인 설정은 대체 경로, 다른 프로젝트 또는 외부 YAML URL에 둘 수 있고 잡에서 다른 저장소를 명시적으로 복제할 수도 있습니다. 다만 GitLab 파이프라인은 여전히 GitLab 프로젝트에 속합니다. 따라서 Semaphore UI 운영 프로젝트를 기존 Git 호스트와 함께 사용할 수 있으며 GitLab 역시 배포와 유지보수 파이프라인 모두에 사용할 수 있습니다.
저장된 운영 작업과 스케줄
서비스 재시작, 인증서 갱신, 애플리케이션 릴리스는 각자의 설정을 그대로 유지해야 합니다. 그러면 동료가 작업을 선택하고, 달라지는 입력값을 제공한 뒤 수동으로 또는 예약된 일정에 따라 실행할 수 있습니다.
| 비교 항목 | Semaphore UI | GitLab |
|---|---|---|
| CI/CD YAML 없는 잡 정의 | 지원Task Template 폼 | 미지원파이프라인 YAML 필요 |
| 실행 입력 폼 | 지원필수 필드, 정수 검사와 선택지 | 지원타입이 있는 입력, 선택지와 정규식 검증 |
| 공유 변수 | 지원Variable Groups | 지원그룹 및 프로젝트 변수 |
| 예약 실행 | 지원 | 지원 |
| 빌드 버전과 배포 대상 선택 | 지원연결된 Build 및 Deploy 템플릿 | 지원파이프라인 잡과 아티팩트/버전 참조 |
| 저장된 저장소 연결 | 지원템플릿이 재사용하는 이름 지정 프로젝트 저장소 | 지원프로젝트 저장소와 CI/CD 설정 |
GitLab은 파이프라인 YAML로 잡을 정의합니다. 파이프라인 편집기는 설정을 검증하고 시각화하며 Pipeline Wizard는 저장소에 커밋할 설정 파일을 생성합니다. Semaphore UI의 Task Template 폼은 CI/CD YAML 정의 없이 도구, 저장소, 인벤토리와 Variable Groups를 선택해 작업을 저장합니다. 이는 엔지니어가 저장된 절차를 유지하는 방식의 차이입니다. 두 제품 모두 매번 새 커밋을 만들지 않고 기존 잡을 입력과 함께 수동 실행하거나 예약할 수 있습니다.
GitLab 파이프라인 입력은 기본값, 허용 선택지와 정규식 검증을 갖추고 YAML에서 선언하는 타입이 있는 매개변수입니다. 그룹 및 프로젝트 CI/CD 변수는 환경 범위를 포함한 재사용 설정을 제공합니다. 동료는 준비된 파이프라인을 시작할 때 입력을 제공하고 파이프라인 일정은 무인 실행에 필요한 설정을 제공합니다.
Semaphore UI는 Task Template, 선택한 인벤토리와 Variable Groups에 재사용 설정을 보관합니다. 입력 폼은 필수 필드, 정수 검사와 미리 정의한 선택지로 실행 값을 수집합니다. GitLab처럼 설정 가능한 정규식 규칙은 제공하지 않습니다. 예를 들어 엔지니어는 서비스 이름, 원하는 상태와 환경을 선택하는 서비스 작업을 준비할 수 있습니다. 동료가 폼을 작성하고 작업을 시작한 뒤 상태와 출력을 읽습니다. 플레이북은 요청한 동작을 구현하고 공유 리소스는 저장소, 호스트와 접속 정보를 제공합니다.
Semaphore UI는 Build 및 Deploy 템플릿도 연결합니다. 빌드는 버전을 기록하고 배포는 성공한 빌드 버전을 선택하거나 빌드 성공 후 자동 시작합니다. 자동화는 팀이 선택한 저장소에 패키지나 이미지를 게시하고 가져옵니다. GitLab은 통합된 테스트 및 배포 증거와 함께 파이프라인 잡, 아티팩트 참조와 배포 환경으로 릴리스를 표현합니다.
같은 설정으로 무인 작업도 지원합니다. 인증서 검사 템플릿이 매일 밤 환경 인벤토리를 대상으로 실행되고 만료가 가까운 인증서를 플레이북이 찾으면 실패를 보고할 수 있습니다. 0 2 * * * 같은 cron 표현식은 설정된 스케줄러 시간대에서 매일 02:00에 실행하며 기본 시간대는 UTC입니다. 일회성 일정은 계획된 유지보수 시간에 사용합니다. GitLab도 파이프라인 일정과 설정된 입력으로 같은 플레이북을 예약할 수 있습니다.
인벤토리
호스트 유지관리는 대상과 그 접속 설정에 대한 재사용 가능한 정의에 달려 있습니다. 패치 작업, 백업, 인증서 점검이 그 정의를 공유할 수 있습니다.
| 비교 항목 | Semaphore UI | GitLab |
|---|---|---|
| 재사용 가능한 Ansible 인벤토리 | 지원UI에서 관리하는 인벤토리 리소스 | 지원잡의 인벤토리 파일과 플러그인 |
| 동적 호스트 탐색 | 지원Ansible 인벤토리 플러그인 | 지원잡에서 Ansible 인벤토리 플러그인 실행 |
| 실행 시 호스트 선택 | 지원Ansible limit 입력 프롬프트 | 지원Ansible limit에 전달하는 파이프라인 입력 |
Semaphore UI는 여러 템플릿이 공유할 수 있는 이름 있는 프로젝트 리소스로 인벤토리를 관리합니다. 편집 가능한 INI/YAML을 저장하거나 Git의 파일을 참조하고 Ansible 동적 인벤토리 플러그인을 사용할 수 있습니다. 선택한 인벤토리는 호스트 접속 및 선택적인 sudo 자격 증명 참조도 보관하므로 대상 설정을 바꾸기 위해 모든 유지보수 작업을 수정할 필요가 없습니다.
GitLab도 동일한 Ansible 파일과 검색 플러그인을 사용할 수 있습니다. 잡이 저장소나 다른 설정된 원본에서 인벤토리를 가져오고 필요한 검색 플러그인을 설치하며 선택한 입력을 Ansible에 전달합니다. 두 제품 모두 설치된 Ansible 플러그인이 지원하는 클라우드 API나 다른 시스템에서 호스트를 검색할 수 있습니다. Semaphore UI의 차이는 운영 인터페이스에 재사용 가능한 인벤토리 객체와 접속 설정을 제공한다는 점입니다.
서버 한 대를 복구하는 작업이라면 허용된 Ansible limit으로 새 인벤토리 없이 실행 대상을 좁힐 수 있습니다. 이는 한 작업 내에서 호스트를 선택하는 기능이며, 전체 호스트를 독립적인 잡으로 자동 분할하는 기능은 아닙니다. 인벤토리 변경을 검토해야 한다면 어느 제품에서든 Git에 보관하는 방식이 유용합니다.
실행
실행은 올바른 의존성을 갖춘 상태로 대상 네트워크에 도달해야 합니다. 워커 배치와 잡 단위 격리는 웹 서버를 어떤 방식으로 설치하는지와는 별개의 문제입니다.
| 비교 항목 | Semaphore UI | GitLab |
|---|---|---|
| 원격 실행 | 지원러너 | 지원GitLab Runner |
| 컨테이너화된 잡 | 지원ProDocker 실행기 | 지원Docker 실행기 |
| Kubernetes 작업 Pod | 지원Enterprise | 지원Kubernetes 실행기 |
| 러너 라우팅 | 지원Pro러너 태그 | 지원러너 태그 |
| 프로젝트 실행 워커 | 지원Pro프로젝트에 할당된 러너 | 지원프로젝트 runner |
GitLab Runner는 셸, Docker 또는 Kubernetes 실행기로 잡을 실행합니다. Semaphore UI는 애플리케이션 서버나 관리 시스템 근처의 러너에서 실행할 수 있습니다. 둘 다 공유 인터페이스는 다른 곳에 두고 실행은 사설 네트워크 안에 배치할 수 있습니다.
GitLab은 프로젝트별 러너와 태그 기반 잡 라우팅을 지원합니다. Semaphore UI Pro는 프로젝트 할당 러너, 태그 기반 라우팅과 작업별 Docker 실행을 추가합니다. Enterprise는 Kubernetes 작업 실행을 추가합니다. 이 설정으로 필요한 연결성과 의존성을 갖춘 실행 자원을 선택할 수 있습니다. 애플리케이션 서버를 컨테이너에 설치하는 것과 각 잡의 컨테이너 런타임을 선택하는 것은 별개입니다.
워크플로
호스트를 프로비저닝하고 구성한 뒤 그 서비스를 검증하는 일은 여러 개의 저장된 운영 작업을 조합합니다. 실패 처리와 승인 지점이 다음 단계를 실행할지 여부를 결정합니다.
| 비교 항목 | Semaphore UI | GitLab |
|---|---|---|
| 그래프 기반 워크플로 편집 | 지원저장된 템플릿을 시각적으로 연결 | 미지원YAML을 편집하고 결과 그래프를 시각화 |
| 성공 및 실패 분기 | 지원시각적 워크플로 연결 | 지원성공/실패 잡과 needs 의존성 |
| 수동 결정을 위해 일시 중지 | 지원워크플로 승인 | 지원차단형 수동 잡 |
| 독립적인 승인 권한 | 미지원 | 지원Premium보호 환경 배포 승인 |
| 잡 사이의 값 전달 | 지원 | 지원Dotenv 보고서 아티팩트 |
| 잡 사이의 파일 전달 | 부분 지원저장소와 전송 설정 | 지원잡 아티팩트 |
| 재사용 가능한 다단계 구성 요소 | 부분 지원태스크는 재사용하되 순서는 다시 구성 | 지원CI/CD 컴포넌트 |
절차가 여러 도구에 걸쳐 있으면 Semaphore UI 워크플로로 저장된 작업을 연결합니다. OpenTofu 작업이 환경을 만들고 Ansible 작업이 호스트를 설정하며 Python 작업이 다른 시스템에 등록할 수 있습니다. 성공/실패 분기가 다음 단계를 정하고 승인으로 변경 전에 순서를 일시 중지할 수 있습니다. 템플릿은 이후 유지보수에 개별적으로 사용할 수 있으므로 진단을 위해 전체 프로비저닝 절차를 다시 실행할 필요가 없습니다.
Semaphore UI 워크플로 편집기에서 엔지니어는 그래프로 저장된 템플릿을 연결하고 성공/실패 경로를 설정합니다. GitLab 파이프라인 편집기는 YAML을 편집하고 검증한 뒤 결과 잡과 needs 의존성을 시각화합니다. 시각화는 절차를 확인하는 데 도움이 되지만 연결을 바꾸려면 파이프라인 설정을 변경해야 합니다. YAML로 오케스트레이션을 유지하는 대신 기존 절차를 시각적으로 조합하려는 운영자에게 이 차이가 중요합니다.
GitLab은 배포 버전이나 환경 URL 같은 계산된 값을 dotenv 보고서 아티팩트로 후속 잡에 전달할 수 있습니다. 복잡한 JSON이나 여러 줄 데이터는 일반 파일 아티팩트를 사용합니다. 프로비저닝과 설정도 Semaphore UI 작업 사이에서 구조화된 값을 전달할 수 있습니다. 예를 들어 새 호스트 주소가 담긴 Terraform/OpenTofu 출력이 다음 작업의 입력이 될 수 있습니다. 2.20의 출력 수집은 서버 또는 원격 러너의 로컬 실행기로 Ansible set_stats, Terraform/OpenTofu/Terragrunt 출력과 Bash, PowerShell 또는 Python의 JSON을 지원합니다. Docker 및 Kubernetes 작업 실행기는 이러한 워크플로 출력을 생성하지 않습니다. 받는 템플릿이 입력을 선언하면 플레이북이나 인벤토리 설정이 이를 사용해 새 호스트를 대상으로 지정합니다.
GitLab은 모든 요금제에서 차단형 수동 잡으로 파이프라인을 멈출 수 있습니다. 선택적 수동 잡은 파이프라인을 차단하지 않으므로 when: manual과 allow_failure: false를 설정해야 합니다. Premium과 Ultimate 배포 승인은 보호 환경에 독립적으로 할당하는 승인 요건을 추가합니다. Semaphore UI 2.20 워크플로 승인은 프로젝트 작업 실행 권한을 따르며 독립 승인자 역할은 2.21에 예정되어 있습니다. 독립적으로 관리하는 승인 경계가 필요하다면 GitLab의 보호 환경 승인을 사용하세요.
파일은 다른 전달 경로가 필요합니다. 컴파일된 패키지나 저장된 Terraform plan은 다음 작업이 가져올 수 있는 위치에 저장하거나 명시적으로 전송해야 합니다. GitLab 잡 아티팩트는 이미 이 배포 파이프라인 역할을 담당합니다. Semaphore UI가 배포를 처리할 때는 자동화가 CI에서 받은 버전이나 다이제스트로 게시된 아티팩트를 가져올 수 있습니다. GitLab의 빌드 증거를 유지하면서 이후 호스트 작업에는 Semaphore UI의 인벤토리, 자격 증명과 실행 이력을 사용할 수 있습니다.
GitLab CI/CD 컴포넌트는 잡 순서를 포함한 버전 관리되는 재사용 파이프라인 설정을 패키징합니다. Semaphore UI는 개별 Task Template을 재사용하며 순서는 각 워크플로에 정의하고 중첩 워크플로 하나로 삽입할 수는 없습니다. 많은 배포 파이프라인이 관리되는 다단계 프로세스를 공유해야 한다면 컴포넌트가 유용합니다. Semaphore UI 모델은 기본 작업을 주로 재사용하고 프로비저닝, 배포나 복구에 따라 다르게 연결하는 팀에 유용합니다.
접근 제어와 로그인
준비된 운영 작업을 실행하는 사람이 그것을 변경하는 엔지니어와 같은 사람이 아닐 수 있습니다. 프로젝트 권한, 더 좁은 범위의 실행 권한, 로그인 제어는 그러한 위임의 서로 다른 부분을 해결합니다.
| 비교 항목 | Semaphore UI | GitLab |
|---|---|---|
| 프로젝트 수준 RBAC | 지원프로젝트 역할 | 지원그룹 및 프로젝트 역할 |
| 프로젝트 관리 권한 없이 실행 | 지원Task Runner | 지원코드 푸시도 가능한 Developer 역할 |
| 배포 실행 제어 | 지원Enterprise템플릿 권한 | 지원Premium보호 환경 |
| LDAP 로그인 | 지원Pro | 지원Self-Managed |
| OpenID Connect 로그인 | 지원Pro | 지원Self-Managed |
| 다중 요소 인증(MFA) | 지원Pro로컬 TOTP 또는 아이덴티티 공급자 | 지원로컬 인증 앱 또는 패스키 |
GitLab은 그룹과 프로젝트 역할을 사용하며 보호 브랜치 및 환경에 추가 제어를 제공합니다. 기본 Developer 역할은 파이프라인을 실행하고 비보호 브랜치에 코드를 푸시할 수도 있습니다. 이런 코드 기여 권한 없는 배포 전용 접근을 위해 Premium과 Ultimate는 보호 환경에 접근하는 초대된 Reporter 역할 그룹을 지원합니다. GitLab으로 작업을 위임하는 팀은 해당 배포 경계를 명시적으로 설정합니다.
Semaphore UI는 템플릿, 인벤토리, 저장소, 자격 증명과 Variable Groups를 둘러싼 운영 팀 전용 프로젝트 경계를 제공합니다. Community도 프로젝트 관리와 실행을 구분합니다. Task Runner는 프로젝트 템플릿을 실행하고 다른 리소스에는 읽기 전용으로 접근합니다. 엔지니어가 준비된 설정을 관리하고 동료는 프로젝트에서 제공하는 절차를 실행할 수 있습니다.
Enterprise의 사용자 지정 역할과 템플릿 수준 권한으로 범위를 더 좁힐 수 있습니다. 지원 담당자는 프로젝트 전체 Task Runner 접근 대신 Guest 기본 역할에 특정 재시작 템플릿 실행을 허용하는 사용자 지정 역할을 가질 수 있습니다. 인벤토리, 자격 증명과 실행 옵션은 엔지니어가 준비합니다. 위임할 동작이 운영 프로젝트 전체 멤버십보다 구체적일 때 유용합니다.
폼은 절차에 접근하는 인터페이스이지 접근 규칙의 대체 수단은 아닙니다. 자동화 코드와 허용된 실행 재정의는 작업을 의도한 대상 범위 안에 유지해야 합니다. Semaphore UI 템플릿 권한은 임의 리소스 조합에 대한 독립적인 인벤토리 및 자격 증명 권한을 제공하지 않습니다.
GitLab Self-Managed는 LDAP와 OpenID Connect를 지원하고 GitLab은 계정 수준 2요소 인증도 제공합니다. Semaphore UI Pro는 로컬 TOTP를 제공하고 LDAP와 OIDC를 지원합니다. 중앙 ID 시스템은 로그인 사용자를 확인하며 실행 가능한 작업은 여전히 프로젝트 역할과 템플릿 권한으로 정합니다.
시크릿
운영자가 실행 입력값에 비밀번호를 반복해서 붙여 넣는 대신, 미리 준비된 연결 정보를 선택할 수 있어야 합니다. 기존 볼트도 잡 파라미터가 되지 않고 그러한 연결 정보를 제공할 수 있습니다.
| 비교 항목 | Semaphore UI | GitLab |
|---|---|---|
| 저장된 시크릿 | 지원Key Store와 시크릿 변수 | 지원마스킹되거나 숨겨진 변수 |
| HashiCorp Vault | 지원Pro | 지원Premium설정된 잡 시크릿 |
| AWS Secrets Manager | 지원Enterprise | 지원Premium설정된 잡 시크릿 |
| Azure Key Vault | 지원Enterprise | 지원Premium설정된 잡 시크릿 |
| 외부 OpenBao 시크릿 | 지원ProKey Store 연동 | 지원잡에서 설정하는 CLI 기반 조회 |
| Devolutions Server 자격 증명 | 지원EnterpriseKey Store 연동 | 지원잡에서 설정하는 자격 증명 API 호출 |
| CyberArk 시크릿 | 지원EnterprisePVWA REST API 저장소 | 지원Ansible 잡에서 CCP 조회 |
GitLab 잡은 마스킹하거나 숨길 수 있는 CI/CD 변수를 사용하며 Premium 외부 시크릿 통합은 HashiCorp Vault, AWS Secrets Manager, Azure Key Vault와 Google Cloud Secret Manager 같은 서비스에서 값을 요청합니다. GitLab 19.5는 Premium과 Ultimate에 OpenBao 기반 Secrets Manager도 제공하며 온라인 라이선스는 GitLab Credits로 과금하고 오프라인 Self-Managed 라이선스에는 추가 기능으로 제공합니다. 잡이 시크릿을 명시적으로 요청하며 접근은 설정된 권한으로 제어하고 감사 이벤트에 기록합니다.
Semaphore UI Key Store는 SSH 키와 비밀번호 및 액세스 토큰을 포함한 로그인/비밀번호 자격 증명을 구분합니다. 저장소는 체크아웃 자격 증명을, Ansible 인벤토리는 호스트 및 선택적 sudo 자격 증명을 선택하며 템플릿은 Ansible Vault 비밀번호를 사용할 수 있습니다. 이 관계는 저장된 작업의 일부이므로 동료가 인증서 갱신이나 서비스 작업을 시작할 때 각 접속 시크릿을 입력 폼에 붙여 넣을 필요가 없습니다.
볼트를 이미 운영하는 팀을 위해 Semaphore UI Pro는 HashiCorp Vault와 OpenBao를 통합합니다. Enterprise는 AWS Secrets Manager, Azure Key Vault와 Devolutions Server를 추가합니다. 같은 배포에 대해 GitLab은 잡 변수나 설정된 시크릿 통합으로 시크릿을 제공합니다. Semaphore UI는 자격 증명 참조를 저장소, 인벤토리와 템플릿에 연결하여 운영자가 실행 시 준비된 접속을 재사용하게 합니다. 네이티브 통합이 필요한 서비스를 지원하지 않으면 명령으로 시크릿을 직접 가져올 수도 있으며 팀이 해당 조회를 설정하고 유지합니다.
OpenBao와 Devolutions Server에 대해 Semaphore UI는 각각 Pro와 Enterprise에서 이름 있는 Key Store 통합을 제공합니다. GitLab 잡은 OpenBao CLI로 값을 조회하거나 Devolutions API로 자격 증명 항목을 가져올 수 있습니다. 팀은 저장된 Key Store 연결을 선택하는 대신 잡에서 인증, 조회와 주입을 유지합니다. 기존 볼트와 잡 코드가 이미 절차를 처리한다면 실용적인 방법입니다.
Semaphore UI Enterprise는 PVWA REST API로 CyberArk를 통합합니다. Ansible을 실행하는 GitLab 잡은 cyberark.pas collection과 Central Credential Provider로 CyberArk 자격 증명을 가져올 수 있으며 잡 런타임에 collection과 애플리케이션 인증을 설정해야 합니다. 서로 다른 CyberArk 인터페이스를 사용하므로 팀이 운영하는 CyberArk 서비스에 통합을 맞춰야 합니다.
로그 및 감사
패치나 배포가 끝나면 팀은 실행 결과와 함께 누가 그 작업을 변경하거나 실행했는지에 대한 기록도 필요합니다. 이 두 가지 기록은 서로 다른 질문에 답합니다.
| 비교 항목 | Semaphore UI | GitLab |
|---|---|---|
| 실행 이력과 로그 | 지원 | 지원 |
| Ansible 결과 표시 | 지원Pro내장 호스트/태스크 요약 | 지원Ansible JUnit 콜백 설정 및 리포트 퍼블리싱 |
| 관리 작업 감사 이력 | 지원기록 기능 활성화, 관리자 화면에서 조회 | 지원Premium프로젝트 및 그룹 감사 이벤트 |
| SIEM 전달 | 지원ProTLS Syslog 또는 Splunk HEC | 지원Ultimate그룹 감사 이벤트 스트리밍 |
Semaphore UI는 작업 상태, 실행 세부 정보, 저장소 리비전과 출력을 보관합니다. Pro는 통합 Ansible 호스트/작업 요약을 추가하여 전체 호스트 검사 실패 시 영향을 받은 호스트를 찾기 쉽게 합니다. GitLab은 잡 로그를 보관하고 설정된 JUnit 보고서 아티팩트로 Ansible 결과를 표시할 수 있습니다. 테스트 보고서는 머지 리퀘스트와 파이프라인 화면에도 반영되어 코드 검토에 인프라 검사가 포함될 때 유용합니다.
접근 검토와 사고 조사를 위해 Semaphore UI는 감사 로깅이 활성화된 경우 인증, 리소스 변경과 작업 활동을 기록합니다. 관리자 감사 화면은 모든 에디션에서 여러 프로젝트를 포괄합니다. GitLab Premium과 Ultimate는 그룹 및 프로젝트 감사 페이지를 제공하고 Free 계정 이력은 로그인 성공을 기록합니다. GitLab 감사 권한과 이벤트 유형은 그룹, 프로젝트와 인스턴스 범위를 따릅니다.
Semaphore UI Pro는 필터링, CSV 또는 JSONL 내보내기와 TLS Syslog 또는 Splunk HEC 전달을 추가합니다. GitLab Ultimate는 그룹 감사 이벤트를 JSON으로 외부 대상에 스트리밍합니다. 둘 다 보안 정보 및 이벤트 관리(SIEM) 시스템에 데이터를 보낼 수 있지만 이벤트와 범위는 일반 잡 출력과 다릅니다.
연동
릴리스 이벤트나 모니터링 시스템이 준비된 운영 작업을 시작하고 그 결과를 팀에 전달할 수 있습니다. 실질적인 비교 지점은 그러한 연결이 제품 내에서 어디까지 설정되는가입니다.
| 비교 항목 | Semaphore UI | GitLab |
|---|---|---|
| API로 잡 실행 및 조회 | 지원 | 지원 |
| 수신 웹훅 트리거 | 지원요청 매처(matcher)와 값 추출기 | 지원파이프라인 트리거 웹훅 |
| 채팅 알림 | 지원Slack, Teams, Telegram 및 기타 채널 | 지원프로젝트 알림 통합 |
Semaphore UI는 인증된 작업 API와 인바운드 통합 엔드포인트를 제공합니다. 매처가 요청을 필터링하고 추출기가 헤더나 본문 필드를 작업 입력에 매핑합니다. GitLab은 브랜치나 태그의 파이프라인을 시작하는 트리거 API와 웹훅 URL을 제공합니다. 프로젝트 통합은 배포 이벤트를 이슈 트래커나 외부 서비스와도 연결합니다. 따라서 모니터링 알림으로 새 코드 커밋 없이 준비된 진단을 시작할 수 있습니다.
Semaphore UI에는 이메일, Slack, Microsoft Teams, Telegram, Rocket.Chat, DingTalk와 Gotify 알림 채널이 포함됩니다. 템플릿과 프로젝트 알림에서 결과 전송 위치를 선택합니다. GitLab은 Microsoft Teams 알림, 파이프라인 상태 이메일과 Slack 앱 같은 프로젝트 통합을 제공합니다. 알림 링크는 동료가 실행을 확인하는 데 도움이 되지만 그 자체가 채팅 안에서의 승인은 아닙니다.
AI를 활용한 자동화
코딩 어시스턴트는 문서화된 API, 설정 예시, 관련 출력을 활용해 운영 작업을 준비하거나 실패한 실행을 조사하는 데 도움을 줄 수 있습니다.
| 비교 항목 | Semaphore UI | GitLab |
|---|---|---|
| MCP 접근 | 지원 | 지원GitLab MCP 서버 |
두 제품 모두 Claude Code나 Codex 같은 어시스턴트가 설정을 작성하거나 잡 출력을 조사할 때 참고할 공개 문서와 API를 제공합니다. GitLab 파이프라인 YAML은 배포 설정을 제공하고 Semaphore UI API는 저장된 작업과 프로젝트 리소스를 제공합니다. 이는 설정과 문제 해결을 돕지만 생성된 변경의 정확성을 자동 보장하지는 않습니다.
GitLab 19.5에는 정식 출시된 MCP 서버가 포함되며 사용 가능한 도구는 접근 권한과 라이선스 기능에 따라 다릅니다. Semaphore UI에는 API용 커뮤니티 MCP 커넥터가 있고 2.21.0에서 Pro 공식 MCP 지원을 제공할 계획이라고 발표했습니다. 커넥터 접근은 제공된 계정과 자격 증명을 따르므로 어시스턴트에는 작업에 적절한 범위를 부여해야 합니다.
라이선스 및 지원
GitLab은 자동화를 둘러싼 개발 플랫폼을 제공하고 Semaphore UI는 자동화 실행에 집중한 서비스를 제공합니다. 경제성 비교는 팀이 구매하고 운영해야 할 책임 범위와 이미 보유한 시스템에 따라 달라집니다.
오픈 소스 및 상용 옵션
GitLab Community Edition은 MIT 라이선스이며 Enterprise Edition에는 별도로 라이선스가 부여되는 상용 기능이 포함됩니다. Free, Premium과 Ultimate는 서로 다른 요구를 충족하며 배포 승인과 문서화된 네이티브 외부 시크릿 통합에는 Premium이 필요합니다. GitLab 관리 Terraform/OpenTofu state는 Free에서도 사용할 수 있습니다. 호스팅 상품에는 컴퓨팅 및 저장 용량 허용량이 포함되며 자체 관리 러너는 팀이 제공하는 인프라를 사용합니다.
Semaphore UI Community는 MIT 라이선스이며 핵심 템플릿, 프로젝트 역할, 일정과 워크플로를 제공합니다. Pro와 Enterprise는 같은 제품군에 기능을 추가합니다. 현재 Semaphore UI의 모든 요금제는 셀프 호스팅입니다. Git 호스트가 이미 있고 Ansible과 IaC 서비스가 필요한 팀은 해당 잡을 위해 광범위한 개발 플랫폼을 도입하는 대신 새 서비스를 자동화 운영에 집중할 수 있습니다.
유료 기능과 지원
Semaphore UI Pro는 여기서 다룬 state backend, 프로젝트 러너와 작업별 Docker 실행을 추가합니다. Enterprise는 Kubernetes 작업 실행, 사용자 지정 역할과 템플릿 권한을 추가합니다. 에디션은 모든 운영자에게 고급 제어가 필요하다고 가정하지 않고 필요한 실행 및 위임 모델에 따라 결정합니다.
GitLab Free에는 기술 지원이 없으며 Premium과 Ultimate는 지원 영향도에 따른 응답 목표를 갖춘 공급업체 지원을 포함합니다. Semaphore UI Community는 최선 노력의 도움을 제공하고 Pro에는 업무 시간 중 공급업체 지원이 포함되며 Enterprise는 맞춤형 지원 약정과 온보딩, 설정, 업그레이드 및 마이그레이션 지원을 제공합니다. 운영 환경에 적용되는 실제 요금제와 계약을 비교하세요.
유지보수와 운영 책임
같은 배포나 유지보수 절차에서 GitLab은 명령, 순서와 설정 참조를 파이프라인 YAML에 보관합니다. Semaphore UI는 도구 설정, 인벤토리, 자격 증명과 Variable Groups를 재사용 가능한 Task Template과 함께 보관합니다. 작업을 Semaphore UI로 옮기면 CI 설정을 대체하면서 자동화 코드와 검토는 GitLab에 유지할 수 있습니다. GitLab의 실행 입력, 권한과 실행 모델이 이미 운영자에게 적합하다면 잡을 그대로 두는 것도 합리적입니다.
선택 기준
자동화를 사용하는 사람과 플랫폼이 그들을 위해 정리해야 할 리소스를 기준으로 선택하세요. 명령 실행 능력은 공통입니다. 더 큰 차이는 주변 작업이 배포 파이프라인인지, 준비된 인프라 작업인지, 아니면 둘 다인지에 있습니다.
GitLab CI/CD를 선택할 때
자동화를 개발 및 검토 프로세스와 밀접하게 연결해야 한다면 GitLab CI/CD를 선택하세요.
- 코드 검토, 테스트와 아티팩트가 하나의 흐름을 이룹니다. 인프라와 애플리케이션 변경을 머지 리퀘스트에서 검증하며 파이프라인 결과와 배포 증거를 함께 보관합니다.
- 파이프라인 컴포넌트와 환경 제어가 필수입니다. 여러 프로젝트가 버전 관리되는 잡 순서를 공유하거나 배포가 보호 환경 승인 규칙에 의존합니다.
- 기존 파이프라인이 운영자 요구를 효과적으로 충족합니다. 입력, 일정, 러너와 접근 제어가 별도 인터페이스 없이 유지보수를 이미 처리합니다.
Semaphore UI를 선택할 때
코드를 GitLab에 두더라도 인프라 자동화의 공유와 운영이 별도 요구라면 Semaphore UI를 선택하세요.
- Ansible 인벤토리와 자격 증명을 매일 재사용합니다. 패치, 진단, 인증서 작업과 배포가 대상 환경을 공유하므로 매번 별도로 잡을 설정할 필요가 없습니다.
- 동료에게 준비된 작업이 필요합니다. 엔지니어가 템플릿과 공유 설정을 관리하고 운영자는 입력 폼, 일정과 작업 이력을 사용합니다. Community 프로젝트 역할이 공유 실행을 지원하고 Enterprise 권한으로 특정 템플릿을 제어합니다.
- 절차가 여러 자동화 도구에 걸쳐 있습니다. 직접 실행하는 Terraform/OpenTofu, Terragrunt, Bash, PowerShell과 Python 템플릿이 Ansible 작업과 하나의 워크플로로 연결되며 독립적으로도 재사용됩니다.
- 서비스가 기존 인프라에 맞아야 합니다. 바이너리, 패키지와 Docker 설치 옵션으로 기존 Git 서비스 옆에 운영 인터페이스를 호스팅하고 사설 시스템 근처에 러너를 배치할 수 있습니다.
GitLab CI/CD와 Semaphore UI 함께 사용하기
애플리케이션 릴리스에서 GitLab은 코드 검토, 테스트와 컨테이너 이미지 또는 버전 지정 패키지 게시를 담당할 수 있습니다. 이후 파이프라인 잡이 인증된 작업 API를 통해 변경 불가능한 아티팩트 참조를 준비된 Semaphore UI 배포 템플릿에 보냅니다. Semaphore UI는 저장된 인벤토리, 자격 증명과 변수로 대상 환경에 접근하는 러너를 통해 배포합니다. 배포 자동화는 팀의 레지스트리나 저장소에서 아티팩트를 가져옵니다.
GitLab 잡은 반환된 작업 식별자를 보관하고 최종 상태를 확인해 파이프라인 결과에 반영해야 합니다. 실행 요청 수락은 작업을 대기열에 넣을 뿐입니다. 인바운드 웹훅도 작업을 시작할 수 있고 완료 보고는 통합에서 구현합니다. 이는 자동 양방향 배포 통합이 아니라 팀이 API로 구축하는 연결입니다.
릴리스 후 동료는 Semaphore UI에서 진단이나 서비스 재시작을 수행하고 야간 인증서 검사 템플릿은 일정에 따라 계속 실행할 수 있습니다. 이 작업은 새 커밋과 무관하게 준비된 인프라 설정을 사용합니다. GitLab은 소스 검토, 테스트 보고서와 아티팩트 이력을 유지하고 Semaphore UI는 실행 중인 환경을 위한 일상 인터페이스를 제공합니다.
자주 묻는 질문
GitLab CI/CD로 Ansible과 인프라 유지보수를 실행할 수 있나요?
예. 잡은 러너 환경에서 Ansible, Terraform/OpenTofu와 다른 명령줄 도구를 호출할 수 있습니다. 새 커밋 없이 수동으로 또는 일정에 따라 실행할 수 있습니다. Semaphore UI는 도구별 템플릿, 공유 인벤토리, 자격 증명과 Variable Groups를 통한 다른 설정 모델을 제공합니다.
Semaphore UI를 사용해도 플레이북을 GitLab에 둘 수 있나요?
예. 기존 GitLab 저장소에 연결하고 체크아웃 자격 증명을 설정한 뒤 Semaphore UI Task Template에서 플레이북과 인벤토리를 선택하면 됩니다. GitLab은 코드 검토를, Semaphore UI는 준비된 작업 실행을 계속 담당할 수 있습니다.
어느 제품이 Terraform/OpenTofu state를 저장할 수 있나요?
GitLab 관리 state는 Free에서도 제공됩니다. Semaphore UI Pro는 workspace와 UI 관리를 갖춘 HTTP state backend를 제공합니다. 두 제품 모두 외부 backend를 사용하는 코드도 실행할 수 있습니다. state backend가 있다는 사실만으로 판단하지 말고 실제 실행 절차에 맞춰 잠금과 저장된 plan 처리를 설정하세요.
실행 위임에 Semaphore UI Enterprise가 필요한가요?
일반적인 프로젝트 공유 실행에는 필요하지 않습니다. Community에는 다른 리소스에 읽기 전용으로 접근하면서 프로젝트 템플릿을 실행하는 Task Runner 역할이 있습니다. 동료가 선택한 작업만 실행해야 한다면 Enterprise의 사용자 지정 역할과 템플릿 수준 권한을 사용합니다.
GitLab 파이프라인이 Semaphore UI 배포 완료를 기다릴 수 있나요?
팀이 구현하는 통합을 통해 가능합니다. 인증된 API로 준비된 작업을 시작하고 작업 식별자를 보관한 뒤 상태를 확인하여 GitLab에 최종 결과를 보고합니다. 실행 요청이 성공적으로 수락되었다고 배포가 완료된 것은 아닙니다.
이 글이 도움이 되었나요?
출처
- GitLab, “GitLab Secrets Manager credit usage and licensing”. URL: https://docs.gitlab.com/ci/secrets/secrets_manager/credit_usage/ (열람일: ).
- GitLab, “GitLab Secrets Manager”. URL: https://docs.gitlab.com/ci/secrets/secrets_manager/ (열람일: ).
- Semaphore UI, “Semaphore UI build and deploy templates”. URL: https://semaphoreui.com/docs/user-guide/task-templates/build-deploy (열람일: ).
- Semaphore UI, “Semaphore UI automation applications”. URL: https://semaphoreui.com/docs/user-guide/apps (열람일: ).
- Semaphore UI, “Semaphore UI task templates”. URL: https://semaphoreui.com/docs/user-guide/task-templates (열람일: ).
- Semaphore UI, “Semaphore UI installation methods”. URL: https://semaphoreui.com/docs/admin-guide/installation (열람일: ).
- Semaphore UI, “Semaphore UI runners”. URL: https://semaphoreui.com/docs/admin-guide/runners (열람일: ).
- Semaphore UI, “Semaphore UI workflow nodes and data passing”. URL: https://semaphoreui.com/docs/user-guide/workflows (열람일: ).
- Semaphore UI, “Semaphore UI Terraform HTTP backend”. URL: https://semaphoreui.com/docs/user-guide/apps/terraform/states (열람일: ).
- Semaphore UI, “Semaphore UI project roles and template permissions”. URL: https://semaphoreui.com/docs/user-guide/team (열람일: ).
- Semaphore UI, “Semaphore UI Key Store”. URL: https://semaphoreui.com/docs/user-guide/key-store (열람일: ).
- Semaphore UI, “Semaphore UI Variable Groups”. URL: https://semaphoreui.com/docs/user-guide/environment (열람일: ).
- Semaphore UI, “Semaphore UI schedules”. URL: https://semaphoreui.com/docs/user-guide/schedules (열람일: ).
- Semaphore UI, “Semaphore UI webhook integrations”. URL: https://semaphoreui.com/docs/user-guide/integrations (열람일: ).
- Semaphore UI, “Semaphore UI Community, Pro and Enterprise”. URL: https://semaphoreui.com/pricing (열람일: ).
- Semaphore UI, “Semaphore UI inventories”. URL: https://semaphoreui.com/docs/user-guide/inventory (열람일: ).
- Semaphore UI, “Semaphore UI 2.20 candidate Terraform execution”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/db_lib/TerraformApp.go (열람일: ).
- Semaphore UI, “Semaphore UI 2.20 candidate runner output handling”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/services/runners/job_pool.go (열람일: ).
- GitLab, “GitLab 19.5 release notes”. URL: https://docs.gitlab.com/releases/19/gitlab-19-5-released/ (열람일: ).
- GitLab, “GitLab CI/CD pipelines”. URL: https://docs.gitlab.com/ci/pipelines/ (열람일: ).
- GitLab, “GitLab Runner executors”. URL: https://docs.gitlab.com/runner/executors/ (열람일: ).
- GitLab, “Install GitLab”. URL: https://about.gitlab.com/install/ (열람일: ).
- GitLab, “GitLab CI/CD inputs”. URL: https://docs.gitlab.com/ci/inputs/ (열람일: ).
- GitLab, “GitLab CI/CD variables”. URL: https://docs.gitlab.com/ci/variables/ (열람일: ).
- GitLab, “GitLab scheduled pipelines”. URL: https://docs.gitlab.com/ci/pipelines/schedules/ (열람일: ).
- GitLab, “GitLab deployment approvals”. URL: https://docs.gitlab.com/ci/environments/deployment_approvals/ (열람일: ).
- GitLab, “GitLab-managed Terraform/OpenTofu state”. URL: https://docs.gitlab.com/user/infrastructure/iac/terraform_state/ (열람일: ).
- GitLab, “Infrastructure as Code with OpenTofu and GitLab”. URL: https://docs.gitlab.com/user/infrastructure/iac/ (열람일: ).
- GitLab, “GitLab job artifacts”. URL: https://docs.gitlab.com/ci/jobs/job_artifacts/ (열람일: ).
- GitLab, “GitLab unit test reports”. URL: https://docs.gitlab.com/ci/testing/unit_test_reports/ (열람일: ).
- GitLab, “GitLab roles and permissions”. URL: https://docs.gitlab.com/user/permissions/ (열람일: ).
- GitLab, “Use external secrets in GitLab CI/CD”. URL: https://docs.gitlab.com/ci/secrets/ (열람일: ).
- GitLab, “GitLab Licensing and Compatibility”. URL: https://docs.gitlab.com/development/licensing/ (열람일: ).
- GitLab, “GitLab pricing and hosting offerings”. URL: https://about.gitlab.com/pricing/ (열람일: ).
- GitLab, “GitLab CI/CD components”. URL: https://docs.gitlab.com/ci/components/ (열람일: ).
- GitLab, “CI/CD for external repositories”. URL: https://docs.gitlab.com/ci/ci_cd_for_external_repos/ (열람일: ).
- GitLab, “GitLab Support”. URL: https://support.gitlab.com/hc/en-us/articles/11626483177756-GitLab-Support (열람일: ).
- Semaphore UI, “Semaphore UI REST API, task creation and task status”. URL: https://semaphoreui.com/api-docs (열람일: ).
- Semaphore UI, “Tasks, execution history and Ansible summaries”. URL: https://semaphoreui.com/docs/user-guide/tasks (열람일: ).
- GitLab, “Protected environments”. URL: https://docs.gitlab.com/ci/environments/protected_environments/ (열람일: ).
- Semaphore UI, “Get Started, installation methods and server platforms”. URL: https://semaphoreui.com/docs/getting-started (열람일: ).
- GitLab, “Installation methods and supported server platforms”. URL: https://docs.gitlab.com/install/install_methods/ (열람일: ).
- GitLab, “GitLab Runner requirements and supported platforms”. URL: https://docs.gitlab.com/runner/install/requirements/ (열람일: ).
- GitLab, “Pass dotenv variables to specific jobs”. URL: https://docs.gitlab.com/ci/variables/dotenv_variables/ (열람일: ).
- GitLab, “CI/CD job logs”. URL: https://docs.gitlab.com/ci/jobs/job_logs/ (열람일: ).
- Semaphore UI, “Repositories, reusable Git resources and authentication”. URL: https://semaphoreui.com/docs/user-guide/repositories (열람일: ).
- GitLab, “Pipeline editor, YAML editing and validation”. URL: https://docs.gitlab.com/ci/pipeline_editor/ (열람일: ).
- GitLab, “Customize pipeline configuration, alternate paths and external YAML”. URL: https://docs.gitlab.com/ci/pipelines/settings/ (열람일: ).
- GitLab, “Pipeline Wizard, generated CI configuration and commit step”. URL: https://docs.gitlab.com/development/cicd/pipeline_wizard/ (열람일: ).
- Ansible project, “JUnit callback, structured playbook result reports”. URL: https://docs.ansible.com/projects/ansible/latest/collections/ansible/builtin/junit_callback.html (열람일: ).
- GitLab, “GitLab manual jobs, optional and blocking behavior”. URL: https://docs.gitlab.com/ci/jobs/job_control/ (열람일: ).
- GitLab, “GitLab runner tags and project assignment”. URL: https://docs.gitlab.com/ci/runners/configure_runners/ (열람일: ).
- Semaphore UI, “Semaphore UI authentication”. URL: https://semaphoreui.com/docs/admin-guide/authentication (열람일: ).
- GitLab, “LDAP authentication for GitLab Self-Managed”. URL: https://docs.gitlab.com/administration/auth/ldap/ (열람일: ).
- GitLab, “OpenID Connect authentication for GitLab Self-Managed”. URL: https://docs.gitlab.com/administration/auth/oidc/ (열람일: ).
- GitLab, “GitLab two-factor authentication”. URL: https://docs.gitlab.com/user/profile/account/two_factor_authentication/ (열람일: ).
- GitLab, “HashiCorp Vault integration”. URL: https://docs.gitlab.com/ci/secrets/hashicorp_vault/ (열람일: ).
- GitLab, “AWS Secrets Manager integration”. URL: https://docs.gitlab.com/ci/secrets/aws_secrets_manager/ (열람일: ).
- GitLab, “Azure Key Vault integration”. URL: https://docs.gitlab.com/ci/secrets/azure_key_vault/ (열람일: ).
- Semaphore UI, “Semaphore UI audit history, export and SIEM forwarding”. URL: https://semaphoreui.com/docs/admin-guide/audit-log (열람일: ).
- GitLab, “GitLab audit events and edition scope”. URL: https://docs.gitlab.com/user/compliance/audit_events/ (열람일: ).
- GitLab, “GitLab audit event streaming”. URL: https://docs.gitlab.com/user/compliance/audit_event_streaming/ (열람일: ).
- Semaphore UI, “Semaphore UI notification channels”. URL: https://semaphoreui.com/docs/admin-guide/notifications (열람일: ).
- GitLab, “Pipeline trigger API and incoming webhooks”. URL: https://docs.gitlab.com/ci/triggers/ (열람일: ).
- GitLab, “GitLab project integrations and notifications”. URL: https://docs.gitlab.com/user/project/integrations/ (열람일: ).
- Community connector contributors, “Community MCP connector for Semaphore UI”. URL: https://github.com/cloin/semaphore-mcp (열람일: ).
- GitLab, “GitLab MCP server”. URL: https://docs.gitlab.com/user/model_context_protocol/mcp_server/ (열람일: ).
- OpenBao project, “OpenBao CLI, read a secret”. URL: https://openbao.org/docs/commands/kv/get/ (열람일: ).
- Devolutions, “Devolutions Server REST API, credential retrieval”. URL: https://docs.devolutions.net/server/web-interface/utilities/api-documentation (열람일: ).
- GitLab, “GitLab conditional jobs and pipeline dependencies”. URL: https://docs.gitlab.com/ci/yaml/ (열람일: ).
- GitLab, “GitLab Jobs API, status and logs”. URL: https://docs.gitlab.com/api/jobs/ (열람일: ).
- Semaphore UI, “Semaphore UI CyberArk PVWA secret storage”. URL: https://semaphoreui.com/docs/user-guide/key-store/cyberark (열람일: ).
- CyberArk collection maintainers, “CyberArk collection, CCP credential retrieval”. URL: https://docs.ansible.com/projects/ansible/latest/collections/cyberark/pas/cyberark_credential_module.html (열람일: ).
위에 나열한 문서, 저장소와 제품 정보를 바탕으로 Semaphore UI Team이 작성한 비교입니다. 각 출처에 열람일을 기록했습니다.
유용한 링크
팀이 이미 실행하는 작업과 필요한 제어 기능을 평가해 보세요.