Semaphore UI et GitLab CI/CD
 20 min de lecture
GitLab CI/CD et Semaphore UI exécutent tous deux des opérations d'automatisation de l'infrastructure. GitLab relie les jobs à la revue du code, aux tests et à la livraison applicative. Semaphore UI organise Ansible, Terraform/OpenTofu et les procédures de maintenance en opérations partagées avec inventaires, identifiants, formulaires de lancement et planifications. Cette comparaison porte sur GitLab 19.5 et Semaphore UI 2.20.0.
Discuter de cet article avec l’IA


Aperçu
Une livraison applicative et une vérification des certificats sur tout un parc peuvent utiliser les mêmes playbooks, tout en nécessitant des pratiques différentes. Une livraison commence généralement par une modification du code, produit un artefact et enregistre les tests. La maintenance peut commencer lorsqu'un opérateur choisit un service, un environnement et une action préparée. Les deux exigent une automatisation fiable, mais les personnes qui lancent les opérations et la configuration qu'elles manipulent ne sont pas toujours les mêmes.
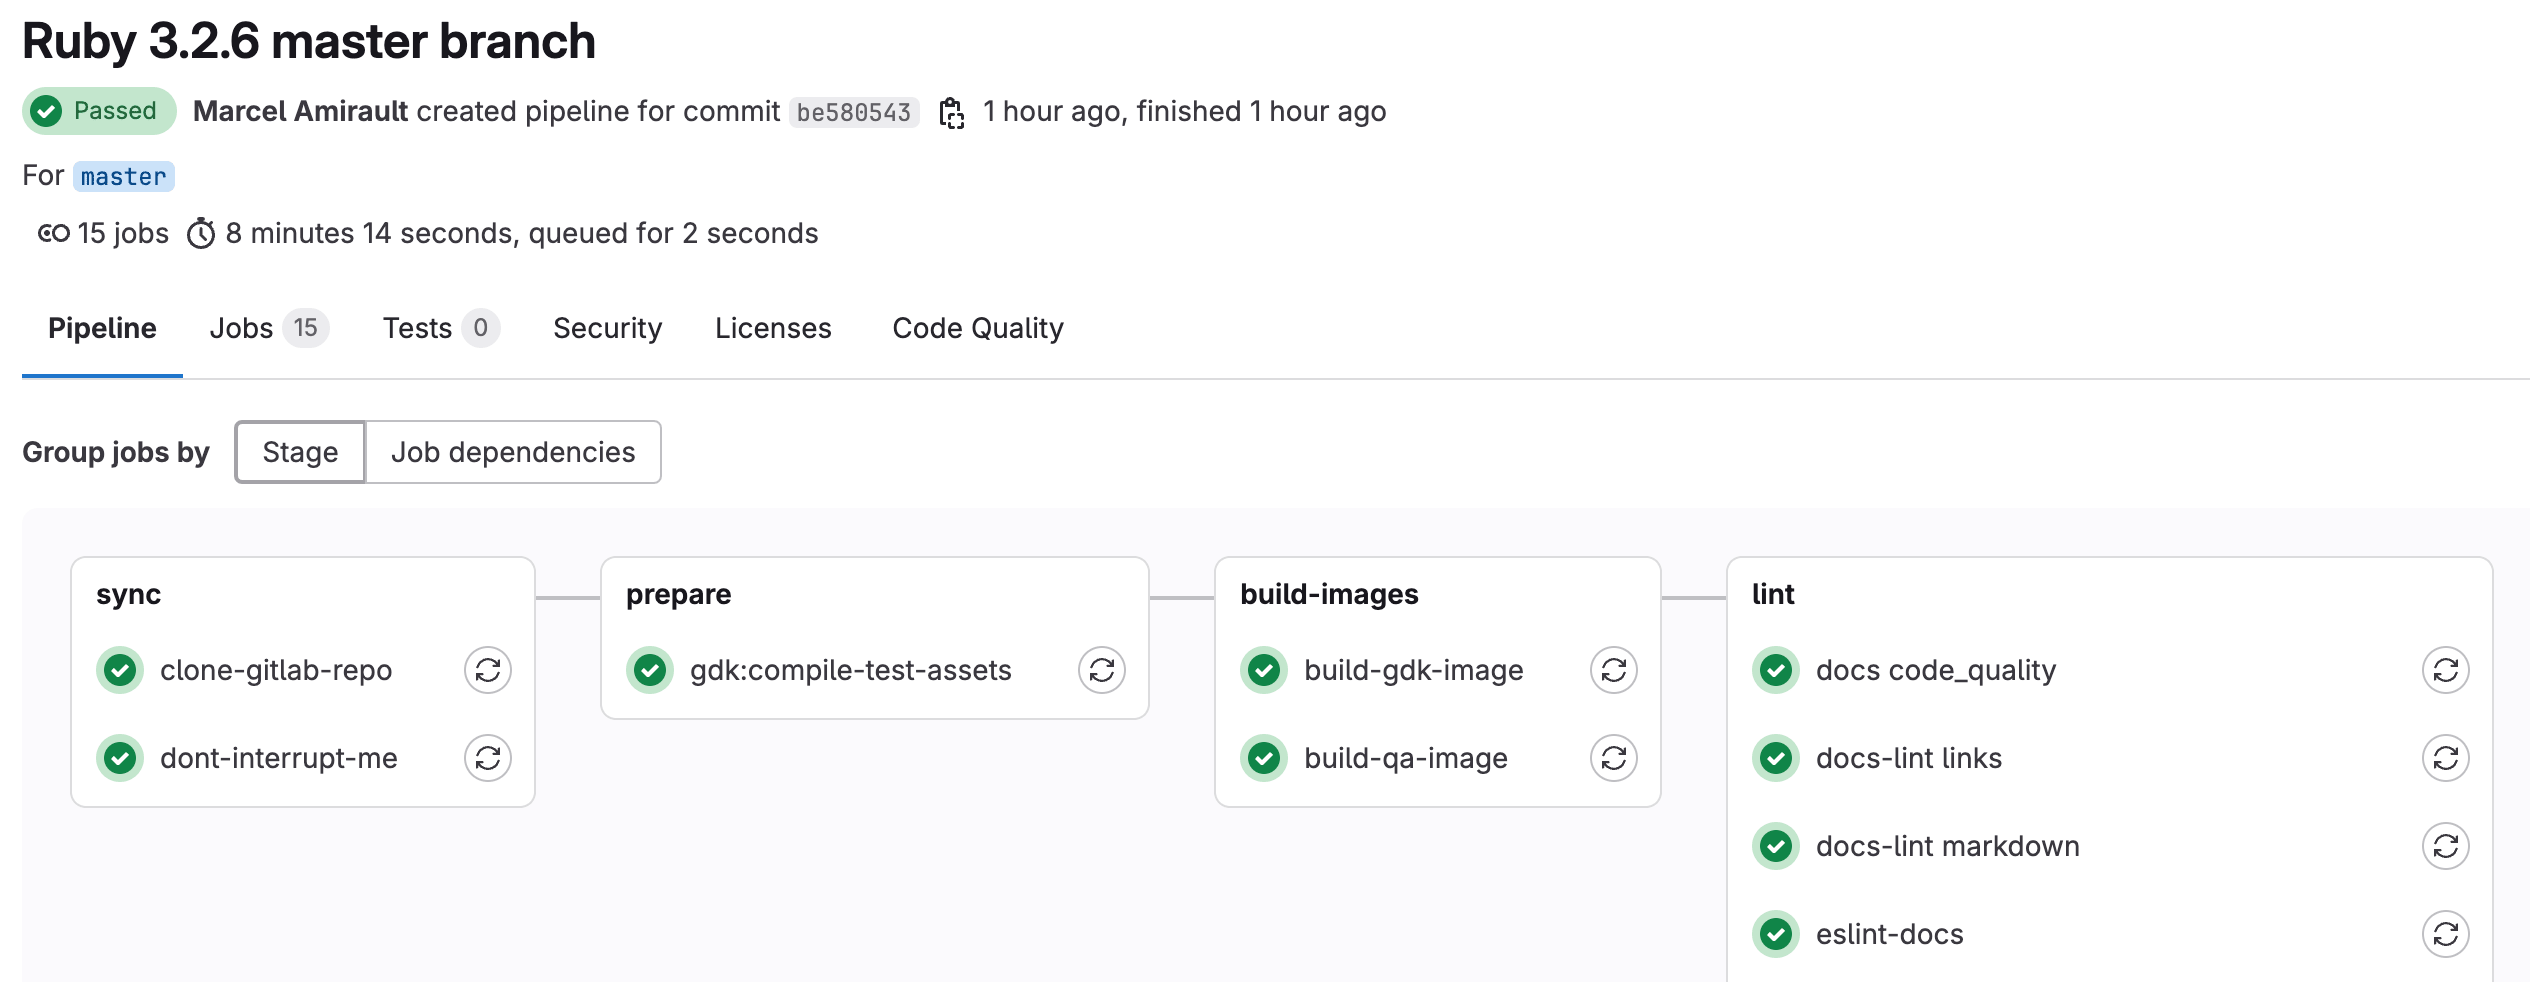
GitLab réunit dépôts, merge requests et CI/CD au sein d'une plateforme de développement plus large. Le YAML du pipeline définit les jobs, les GitLab Runners les exécutent et les résultats restent liés à la modification de code proposée. Les lancements manuels et les planifications de pipelines couvrent aussi les opérations indépendantes d'un nouveau commit. GitLab.com, Self-Managed et Dedicated proposent différentes façons d'acquérir et d'exploiter cette plateforme.
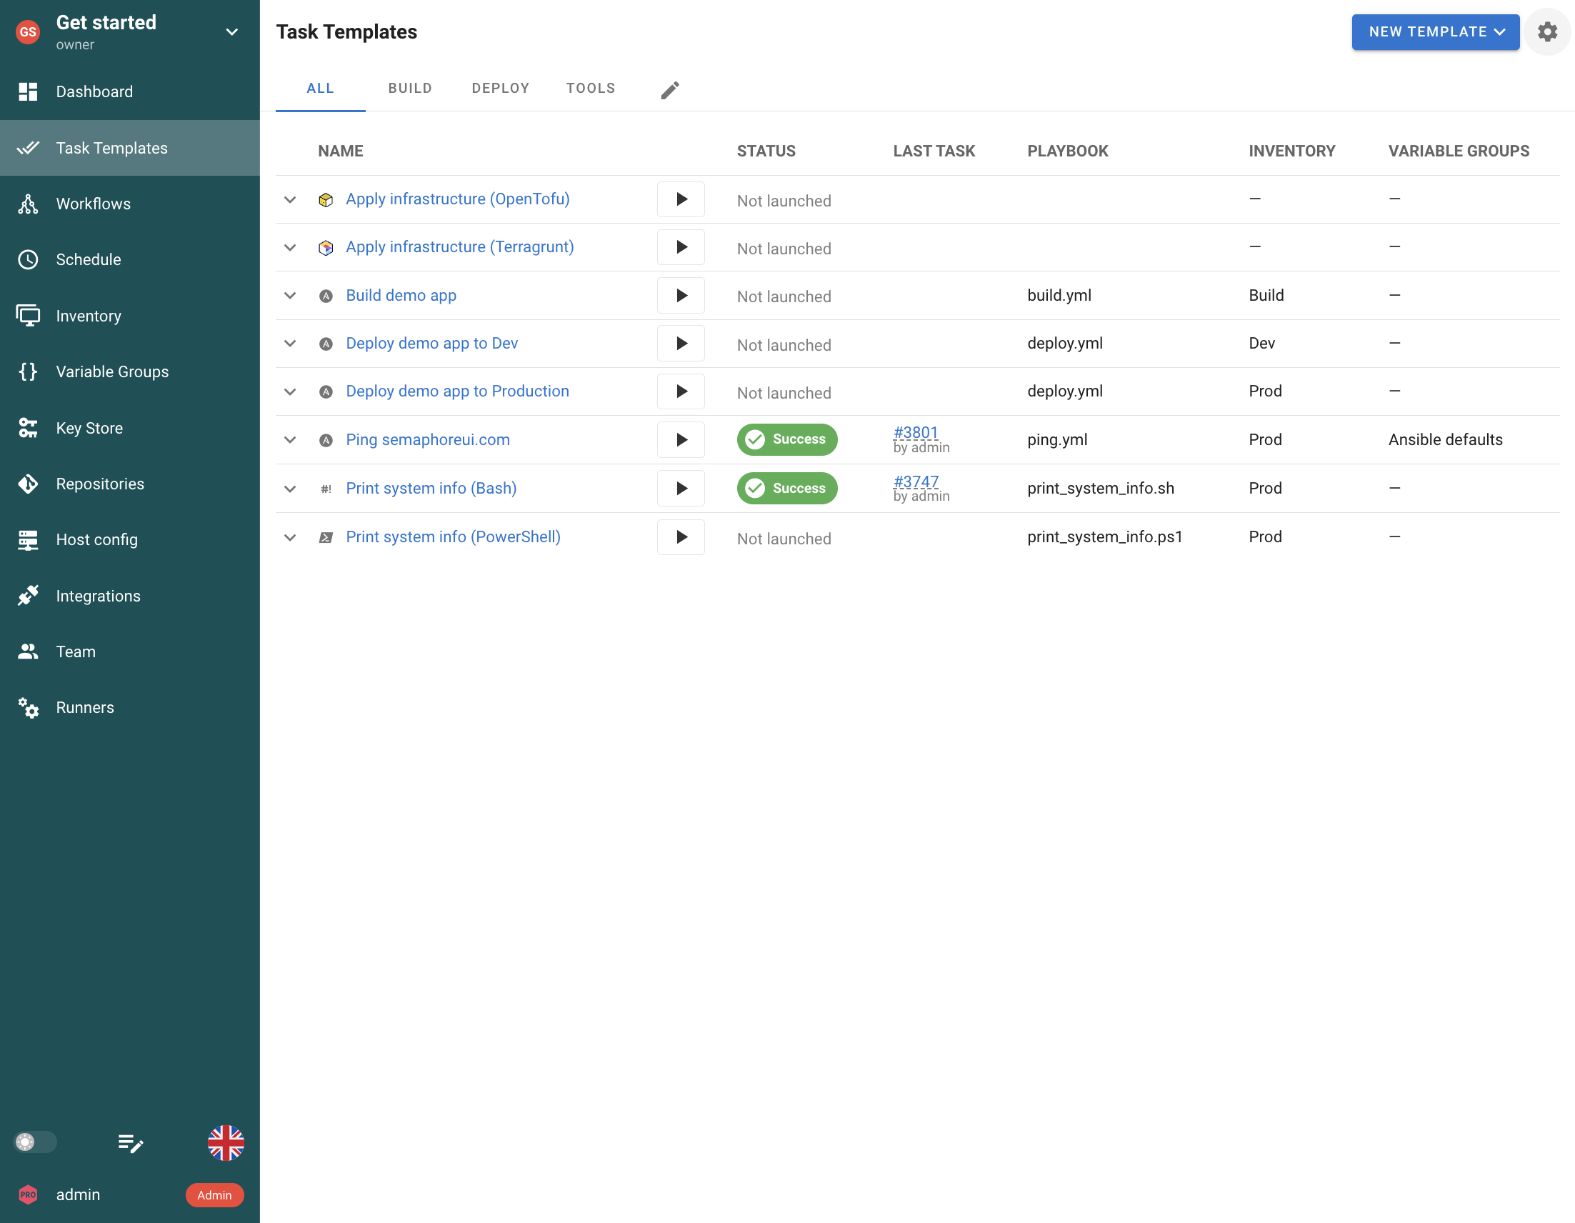
Semaphore UI se connecte aux dépôts Git existants et prépare l'automatisation à l'aide de modèles de tâches. Les inventaires Ansible, les identifiants et les groupes de variables sont des ressources de projet partagées. Les formulaires recueillent les valeurs propres à chaque lancement, les planifications répètent les tâches préparées et les workflows relient les opérations des outils pris en charge. Les playbooks peuvent rester dans GitLab, tandis que l'équipe utilise Semaphore UI comme interface de déploiement, de provisionnement et de maintenance ultérieure.
Comparaison rapide
Pour l'automatisation courante, les deux prennent en charge les lancements manuels, les planifications et les journaux d'exécution. Les différences concernent l'endroit où les ingénieurs définissent l'opération, la réutilisation de ses cibles et de ses identifiants, ainsi que le lien entre ses résultats, la revue du code et la livraison.
| Critères | Semaphore UI | GitLab |
|---|---|---|
| Configuration des jobs | Task Templates propres à chaque outil | Jobs dans .gitlab-ci.yml et composants réutilisables |
| Outils d'automatisation | Ansible, Terraform/OpenTofu, Terragrunt, Bash, PowerShell, Python | Outils en ligne de commande dans les jobs des runners |
| Hébergement | Auto-hébergé, binaire, paquets, Docker ou Kubernetes | GitLab.com, Self-Managed ou Dedicated |
| Exécution | Sur le serveur ou sur des runners | GitLab Runners avec exécuteurs shell, conteneur ou Kubernetes |
| Inventaire Ansible | Ressources d'inventaire réutilisables, fichiers dans Git et plugins de découverte Ansible | Fichiers d'inventaire et plugins de découverte configurés dans le job |
| Entrées et variables | Formulaires, groupes de variables et variables d'inventaire | Entrées de pipeline typées, variables CI/CD et portées par environnement |
| Workflows | Graphe visuel reliant des modèles de tâches propres à chaque outil | Pipelines YAML, dépendances entre jobs et composants réutilisables |
| Informations d'identification | Key Store et intégrations avec des coffres de secrets externes | Variables CI/CD et intégrations de secrets externes |
| Contrôle d’accès | Rôles de projet, rôles personnalisés Enterprise et permissions de modèle | Rôles de groupe et de projet, branches et environnements protégés |
| État Terraform | Backend HTTP intégré dans Pro ou backend externe | Backend HTTP d'état géré par GitLab, y compris dans Free |
| Licence et offres | Community sous MIT, Pro et Enterprise | Community Edition sous MIT, fonctionnalités commerciales d'Enterprise Edition |
Semaphore UI offre à l'équipe un espace où réutiliser un inventaire, ses identifiants de connexion et les variables nécessaires à plusieurs playbooks. Une tâche peut être proposée à un collègue sous forme de formulaire, devenir une opération de maintenance planifiée ou constituer une étape d'un workflow de provisionnement. GitLab fournit sa propre configuration de pipeline réutilisable et ses variables, avec des liens plus étroits aux merge requests, aux artefacts et aux environnements de déploiement. La distinction porte sur le modèle de configuration autour de l'automatisation, et non sur la capacité de chaque produit à exécuter une commande de maintenance.
Comparaison des fonctionnalités
Considérez le cycle de vie complet d'un environnement : le provisionner, configurer ses hôtes, déployer une version puis continuer à le maintenir. Le même code peut intervenir à plusieurs étapes. Ce qui change, c'est la manière dont la plateforme réutilise les cibles et les identifiants, recueille les entrées, exécute le travail et relie le résultat à l'action suivante.
Installation et configuration
Un service d'automatisation partagé nécessite une machine d'hébergement, une base de données et un processus de mise à niveau. Ces exigences comptent aussi pour une sauvegarde nocturne, pas seulement pour la compilation d'une application.
| Critères | Semaphore UI | GitLab |
|---|---|---|
| Déploiement auto-hébergé | Oui | Oui |
| Packages natifs Linux | Oui | Oui |
| Serveur natif Windows | Oui | NonLe serveur pris en charge fonctionne sous Linux |
| Déploiement Kubernetes | OuiChart Helm | OuiChart Helm ou Operator |
GitLab.com fournit l'hébergement Git, la CI/CD et les services associés sous forme de service géré. Pour GitLab Self-Managed, les installations par paquets Linux, Docker ou Kubernetes incluent plusieurs services qui coopèrent, notamment PostgreSQL, Redis et des workers d'arrière-plan. Une équipe qui exploite déjà GitLab peut utiliser cette installation pour son automatisation sans ajouter un autre service web.
Semaphore UI peut fonctionner sous forme de binaire autonome, de paquet Linux natif, de conteneur Docker ou de déploiement Kubernetes, avec son service applicatif et sa base de données. Les binaires natifs du serveur couvrent aussi macOS, Windows et FreeBSD. Une équipe qui a uniquement besoin d'une interface d'automatisation dispose ainsi d'une application plus légère à déployer à côté de son hébergement Git existant.
La plateforme du serveur et celle des workers sont deux choix distincts. GitLab Runner peut fonctionner notamment sous Windows et macOS, alors que le serveur GitLab Self-Managed pris en charge fonctionne sous Linux. L'exécution d'Ansible nécessite un environnement de contrôle compatible, tel que Linux, WSL ou un runner Linux, même lorsque le service web de Semaphore UI fonctionne sous Windows.
Outils d'automatisation et IaC
Le provisionnement, la configuration des hôtes et la maintenance des services font souvent appel à des outils différents. La distinction tient à la façon dont chaque opération est préparée et réutilisée, plutôt qu'à la capacité d'un shell à invoquer sa commande.
| Critères | Semaphore UI | GitLab |
|---|---|---|
| Playbooks Ansible | OuiTask Template | OuiCommande d'un job de pipeline |
| Terraform/OpenTofu | OuiTask Template | OuiCommande d'un job de pipeline |
| Terragrunt | OuiTask Template | OuiCommande d'un job de pipeline |
| Bash | OuiTask Template | OuiCommande d'un job de pipeline |
| PowerShell | OuiTask Template | OuiCommande d'un job de pipeline |
| Python | OuiTask Template | OuiCommande d'un job de pipeline |
| Stockage intégré de l'état Terraform | OuiProBackend HTTP | OuiBackend HTTP, y compris dans Free |
Les jobs GitLab exécutent les commandes définies dans le YAML du pipeline, à l'aide des outils installés sur le runner ou fournis par une image de conteneur. Ansible, Terraform/OpenTofu et Terragrunt peuvent donc participer au même pipeline que les tests et les déploiements, ou à un pipeline de maintenance indépendant. GitLab documente aussi des composants OpenTofu et des workflows d'infrastructure pour les modifications revues dans des merge requests.
Semaphore UI propose des modèles de tâches dédiés à Ansible, Terraform/OpenTofu, Terragrunt, Bash, PowerShell et Python. Les ingénieurs sélectionnent le dépôt, les réglages de l'outil, les identifiants et les variables partagées dans l'interface, tandis que le code d'automatisation reste dans Git. Une tâche de provisionnement Terraform ou une vérification de disponibilité en Python peut s'exécuter seule, selon une planification ou dans un workflow. Ce modèle convient aux équipes qui souhaitent conserver leurs réglages de lancement partagés dans Semaphore UI et proposer des opérations préparées via l'interface. Le YAML de pipeline est utile lorsque les modifications de l'orchestration elle-même, notamment l'ordre et la configuration des jobs, doivent faire l'objet d'une revue de code et d'un historique de versions.
Pour le provisionnement, Semaphore UI Pro ajoute un backend HTTP d'état avec workspaces, historique de versions et gestion dans l'interface. L'état partagé Terraform/OpenTofu peut rester avec les opérations IaC préparées, sans nécessiter un autre service. L'état Terraform/OpenTofu géré par GitLab est disponible dans Free et prend également en charge un backend HTTP et le verrouillage. Les backends externes existants restent possibles dans les deux produits. Les commandes plan et apply par défaut de Semaphore UI désactivent le verrouillage sauf si elles sont modifiées. La prise en charge par le backend ne suffit donc pas à l'activer pour ces exécutions.
Introduire Semaphore UI n'impose pas de déplacer les dépôts. Un projet peut enregistrer plusieurs dépôts Git avec leurs propres URL, branches et identifiants, puis sélectionner celui qui convient dans chaque modèle. GitLab CI/CD fonctionne également avec des hébergeurs Git externes : l'intégration de dépôts externes de Premium et Ultimate crée un projet GitLab miroir. La configuration du pipeline peut se trouver à un autre chemin, dans un autre projet ou à une URL YAML externe, et un job peut cloner explicitement un autre dépôt. Les pipelines GitLab appartiennent toujours à un projet GitLab. Le projet d'opérations de Semaphore UI peut ainsi coexister avec les hébergeurs Git de l'équipe, tandis que GitLab reste une option pour les pipelines de livraison comme de maintenance.
Opérations enregistrées et planifications
Un redémarrage de service, un renouvellement de certificat ou une mise en production d'application doit conserver sa configuration. Les collègues sélectionnent ensuite l'opération, fournissent les entrées variables et l'exécutent manuellement ou selon une planification.
| Critères | Semaphore UI | GitLab |
|---|---|---|
| Définition des jobs sans YAML CI/CD | OuiFormulaire de modèle de tâche | NonYAML de pipeline obligatoire |
| Formulaires de lancement | OuiChamps obligatoires, vérification des entiers et choix | OuiEntrées typées, choix et validation par expression régulière |
| Variables partagées | OuiGroupes de variables | OuiVariables de groupe et de projet |
| Exécutions planifiées | Oui | Oui |
| Versions de build et sélection du déploiement | OuiModèles Build et Deploy liés | OuiJobs de pipeline et références d'artefacts ou de versions |
| Connexions de dépôt enregistrées | OuiDépôts de projet nommés, réutilisés par les modèles | OuiDépôt du projet et configuration CI/CD |
GitLab définit les jobs dans le YAML du pipeline. Son éditeur de pipelines valide et visualise cette configuration, et son Pipeline Wizard génère un fichier de configuration enregistré dans un dépôt. Le formulaire Task Template de Semaphore UI enregistre une opération en sélectionnant son outil, son dépôt, son inventaire et ses groupes de variables, sans définition YAML CI/CD. Cette différence concerne la manière dont les ingénieurs maintiennent la procédure enregistrée. Les deux produits peuvent lancer les jobs existants manuellement avec des entrées ou selon une planification, sans nouveau commit à chaque exécution.
Les entrées de pipeline GitLab sont des paramètres typés déclarés en YAML, avec des valeurs par défaut, des choix autorisés et une validation par expression régulière. Les variables CI/CD de groupe et de projet fournissent une configuration réutilisable, avec notamment une portée par environnement. Un collègue renseigne ces entrées lorsqu'il lance le pipeline préparé, tandis que la planification du pipeline fournit la configuration des exécutions sans intervention.
Semaphore UI conserve la configuration réutilisable dans le modèle de tâche, l'inventaire sélectionné et les groupes de variables. Les formulaires exposent les valeurs de lancement avec des champs obligatoires, une vérification des entiers et des choix prédéfinis. Ils ne proposent pas les règles d'expressions régulières configurables de GitLab. Par exemple, un ingénieur peut préparer une opération sur un service avec des choix pour son nom, l'état souhaité et l'environnement. Le collègue remplit ce formulaire, lance la tâche et consulte son état et sa sortie. Le playbook implémente l'action demandée, tandis que les ressources partagées fournissent le dépôt, les hôtes et les détails de connexion.
Semaphore UI relie également les modèles Build et Deploy. Un build enregistre une version et un déploiement sélectionne une version issue d'un build réussi ou démarre automatiquement après sa réussite. L'automatisation publie et récupère le paquet ou l'image dans le stockage choisi par l'équipe. GitLab représente cette livraison au moyen de jobs de pipeline, de références d'artefacts et d'environnements de déploiement, avec des résultats de tests et de livraison intégrés.
La même configuration permet des exécutions sans intervention. Un modèle de vérification des certificats peut s'exécuter chaque nuit sur l'inventaire de l'environnement et signaler un échec lorsque le playbook détecte un certificat proche de l'expiration. Une expression cron comme 0 2 * * * le programme chaque jour à 02:00 dans le fuseau horaire de l'ordonnanceur, UTC par défaut. Les planifications ponctuelles couvrent une fenêtre de maintenance prévue. GitLab peut également planifier le même playbook à l'aide d'une planification de pipeline et d'entrées configurées.
Inventaire
La maintenance des hôtes repose sur une définition réutilisable des cibles et de leurs paramètres de connexion. Une campagne de correctifs, une sauvegarde et une vérification de certificat peuvent partager cette définition.
| Critères | Semaphore UI | GitLab |
|---|---|---|
| Inventaires Ansible réutilisables | OuiRessources d'inventaire gérées dans l'interface | OuiFichiers et plugins d'inventaire dans les jobs |
| Découverte dynamique des hôtes | OuiPlugins d'inventaire Ansible | OuiExécuter les plugins d'inventaire Ansible dans le job |
| Sélection des hôtes au lancement | OuiInvite limit Ansible | OuiEntrée de pipeline transmise à Ansible limit |
Semaphore UI fait de l'inventaire une ressource de projet nommée que les modèles peuvent partager. Il peut contenir de l'INI/YAML modifiable, référencer un fichier dans Git ou utiliser les plugins d'inventaire dynamique d'Ansible. L'inventaire sélectionné conserve aussi les références d'identifiants d'hôte et, le cas échéant, de sudo, de sorte que modifier la configuration des cibles n'oblige pas à éditer chaque opération de maintenance.
GitLab peut utiliser les mêmes fichiers Ansible et plugins de découverte. Un job récupère l'inventaire depuis son dépôt ou une autre source configurée, installe le plugin de découverte nécessaire et transmet les entrées sélectionnées à Ansible. Les deux peuvent découvrir les hôtes via des API cloud ou d'autres systèmes pris en charge par les plugins Ansible installés. Semaphore UI se distingue par son objet d'inventaire réutilisable et ses paramètres de connexion dans l'interface d'exploitation.
Pour une tâche de rétablissement sur un seul serveur, un limit Ansible autorisé restreint l'exécution sans créer de nouvel inventaire. Cela sélectionne des hôtes au sein d'une même tâche, plutôt que de découper automatiquement le parc en jobs indépendants. Un inventaire dans Git reste utile dans l'un ou l'autre produit lorsque ses modifications doivent être revues.
Exécution
L'exécution doit atteindre le réseau cible avec les bonnes dépendances. Le placement des workers et l'isolation par job sont indépendants de la manière dont le serveur web est installé.
| Critères | Semaphore UI | GitLab |
|---|---|---|
| Exécution à distance | OuiRunners | OuiGitLab Runners |
| Jobs conteneurisés | OuiProExécuteur Docker | OuiExécuteur Docker |
| Pods de tâches Kubernetes | OuiEnterprise | OuiExécuteur Kubernetes |
| Routage des runners | OuiProTags de runner | OuiTags de runner |
| Workers d'exécution du projet | OuiProRunners assignés au projet | OuiRunners de projet |
Les GitLab Runners exécutent les jobs avec des exécuteurs shell, Docker ou Kubernetes. Semaphore UI peut exécuter les tâches sur son serveur applicatif ou sur un runner proche des systèmes administrés. Les deux permettent de placer l'exécution dans un réseau privé tout en hébergeant l'interface commune ailleurs.
GitLab prend en charge des runners propres à un projet et le routage des jobs par tags. Semaphore UI Pro ajoute des runners affectés aux projets, le routage par tags et l'exécution Docker par tâche. Enterprise ajoute l'exécution des tâches dans Kubernetes. Ces réglages permettent de sélectionner une capacité d'exécution disposant de la connectivité et des dépendances nécessaires. Installer le serveur applicatif dans un conteneur reste une décision distincte du choix d'un environnement conteneurisé pour chaque job.
Workflows
Provisionner un hôte, le configurer et vérifier son service combine plusieurs opérations enregistrées. Les échecs et les points d'approbation déterminent si l'étape suivante doit s'exécuter.
| Critères | Semaphore UI | GitLab |
|---|---|---|
| Édition de workflow sous forme de graphe | OuiRelier visuellement des modèles enregistrés | NonModifier le YAML, visualiser le graphe résultant |
| Branches de succès et d'échec | OuiConnexions visuelles de workflow | OuiJobs de réussite ou d'échec et dépendances needs |
| Pause pour une décision manuelle | OuiApprobation dans le workflow | OuiJob manuel bloquant |
| Permission d'approbation distincte | Non | OuiPremiumApprobations de déploiement dans les environnements protégés |
| Transmission de valeurs entre jobs | Oui | OuiArtefacts de rapport dotenv |
| Fichiers entre jobs | PartielConfigurer le stockage et le transfert | OuiArtefacts des jobs |
| Composants multi-étapes réutilisables | PartielRéutiliser les tâches, reconstruire la séquence | OuiComposants CI/CD |
Les workflows de Semaphore UI relient les opérations enregistrées lorsqu'une procédure utilise plusieurs outils. Une tâche OpenTofu peut créer un environnement, une tâche Ansible configurer ses hôtes et une tâche Python l'enregistrer dans un autre système. Les branches de réussite et d'échec orientent l'étape suivante, et une approbation peut suspendre la séquence avant une modification. Les modèles restent utilisables séparément pour la maintenance ultérieure. Lancer un diagnostic n'impose donc pas de rejouer toute la procédure de provisionnement.
L'éditeur de workflows de Semaphore UI permet de relier les modèles enregistrés et de configurer leurs chemins de réussite ou d'échec sur un graphe. L'éditeur de pipelines de GitLab modifie et valide le YAML, puis visualise les jobs et les dépendances needs qui en résultent. Cette visualisation aide à examiner la procédure, mais modifier ses connexions revient à modifier la configuration du pipeline. Cette différence compte lorsqu'un opérateur souhaite assembler visuellement des procédures existantes plutôt que maintenir leur orchestration en YAML.
GitLab peut transmettre des valeurs calculées aux jobs suivants via des artefacts de rapport dotenv, par exemple une version déployée ou l'URL d'un environnement. Les données JSON complexes ou multilignes utilisent plutôt un artefact de fichier ordinaire. Le provisionnement et la configuration peuvent transmettre des valeurs structurées entre les tâches Semaphore UI. Une sortie Terraform/OpenTofu contenant l'adresse d'un nouvel hôte peut ainsi devenir une entrée de l'opération suivante. Dans la version 2.20, la collecte des sorties couvre Ansible set_stats, les sorties Terraform/OpenTofu/Terragrunt et le JSON produit par Bash, PowerShell ou Python avec l'exécuteur local sur le serveur ou un runner distant. Les exécuteurs de tâches Docker et Kubernetes ne produisent pas ces sorties de workflow. Le modèle destinataire déclare l'entrée, que son playbook ou sa configuration d'inventaire utilise ensuite pour cibler le nouvel hôte.
GitLab peut suspendre un pipeline au moyen d'un job manuel bloquant dans toutes les offres. Configurez when: manual avec allow_failure: false, car les jobs manuels facultatifs ne bloquent pas le pipeline. Les approbations de déploiement de Premium et Ultimate ajoutent des exigences d'approbation attribuées indépendamment pour les environnements protégés. Dans Semaphore UI 2.20, l'approbation d'un workflow dépend du droit d'exécuter les tâches du projet. Un rôle d'approbateur distinct est annoncé pour la version 2.21. Utilisez les approbations d'environnements protégés de GitLab lorsqu'une séparation des droits d'approbation gérée indépendamment est nécessaire.
Les fichiers suivent un autre chemin. Un paquet compilé ou un plan Terraform enregistré doit être stocké à un endroit accessible à l'opération suivante, ou transféré explicitement. Les artefacts de jobs de GitLab couvrent déjà cette partie d'un pipeline de livraison. Lorsque Semaphore UI gère le déploiement, son automatisation peut récupérer l'artefact publié à partir de la version ou du digest fourni par la CI. GitLab conserve ainsi les résultats du build, tandis que les opérations ultérieures sur les hôtes utilisent les inventaires, les identifiants et l'historique d'exécution de Semaphore UI.
Les composants CI/CD de GitLab regroupent une configuration de pipeline versionnée et réutilisable, y compris des séquences de jobs. Semaphore UI réutilise des modèles de tâches individuels, tandis que la séquence est définie dans chaque workflow et ne peut pas être insérée comme un workflow imbriqué. Les composants sont utiles lorsque de nombreux pipelines de livraison doivent partager un processus de plusieurs étapes maintenu en commun. Le modèle de Semaphore UI convient lorsque les équipes réutilisent surtout les opérations sous-jacentes et les relient différemment pour le provisionnement, le déploiement ou la restauration.
Contrôle d'accès et connexion
La personne qui exécute une opération préparée n'est pas forcément l'ingénieur qui la modifie. Les permissions de projet, des droits d'exécution plus restreints et les contrôles de connexion répondent à des aspects différents de cette délégation.
| Critères | Semaphore UI | GitLab |
|---|---|---|
| RBAC au niveau du projet | OuiRôles de projet | OuiRôles de groupe et de projet |
| Exécution sans administrer le projet | OuiTask Runner | OuiRôle Developer, qui permet aussi de pousser du code |
| Contrôles d'exécution des déploiements | OuiEnterprisePermissions de modèle | OuiPremiumEnvironnements protégés |
| Connexion LDAP | OuiPro | OuiSelf-Managed |
| Connexion OpenID Connect | OuiPro | OuiSelf-Managed |
| Authentification multifacteur | OuiProTOTP local ou fournisseur d'identité | OuiAuthentificateur local ou clé d'accès |
GitLab utilise des rôles de groupe et de projet, avec des contrôles supplémentaires pour les branches et les environnements protégés. Le rôle Developer standard permet d'exécuter des pipelines, mais aussi de pousser du code vers des branches non protégées. Pour un accès limité au déploiement, sans ces droits de contribution au code, Premium et Ultimate permettent d'inviter des groupes ayant le rôle Reporter et de leur donner accès à un environnement protégé. Les équipes qui délèguent des opérations via GitLab configurent explicitement ce périmètre de déploiement.
Semaphore UI donne à l'équipe d'exploitation son propre périmètre de projet, regroupant modèles, inventaires, dépôts, identifiants et groupes de variables. Community sépare déjà l'administration du projet de l'exécution : les Task Runners peuvent lancer les modèles du projet et disposent d'un accès en lecture seule aux autres ressources. Les ingénieurs maintiennent la configuration préparée, tandis que leurs collègues exécutent les procédures rendues disponibles dans le projet.
Les rôles personnalisés et les permissions par modèle d'Enterprise permettent d'affiner encore ce périmètre. Un collègue du support peut avoir le rôle de base Guest et un rôle personnalisé lui accordant l'exécution d'un modèle précis de redémarrage, plutôt qu'un accès Task Runner à tout le projet. L'ingénieur prépare l'inventaire, les identifiants et les options de lancement. Ce modèle est utile lorsque l'action déléguée est plus précise qu'une appartenance à l'ensemble du projet d'exploitation.
Le formulaire est l'interface de la procédure, pas un substitut à ses règles d'accès. Le code d'automatisation et les paramètres que l'on autorise à modifier au lancement doivent limiter l'opération aux cibles prévues. Les permissions de modèle de Semaphore UI ne fournissent pas des droits distincts sur les inventaires et les identifiants permettant de combiner arbitrairement les ressources.
GitLab Self-Managed prend en charge LDAP et OpenID Connect. GitLab propose également une authentification à deux facteurs au niveau du compte. Semaphore UI Pro fournit un TOTP local et prend en charge LDAP et OIDC. L'identité centralisée vérifie qui se connecte, tandis que les rôles de projet et les permissions de modèles définissent toujours les opérations que cette personne peut exécuter.
Secrets
Un opérateur doit pouvoir sélectionner la connexion préparée plutôt que coller des mots de passe à répétition dans les entrées de lancement. Les coffres existants peuvent fournir ces connexions sans devenir des paramètres de job.
| Critères | Semaphore UI | GitLab |
|---|---|---|
| Secrets stockés | OuiMagasin de clés et variables secrètes | OuiVariables masquées ou cachées |
| HashiCorp Vault | OuiPro | OuiPremiumSecret de job configuré |
| AWS Secrets Manager | OuiEnterprise | OuiPremiumSecret de job configuré |
| Azure Key Vault | OuiEnterprise | OuiPremiumSecret de job configuré |
| Secrets OpenBao externes | OuiProIntégration Key Store | OuiRécupération en CLI configurée dans le job |
| Identifiants Devolutions Server | OuiEnterpriseIntégration Key Store | OuiAppel à l'API d'identifiants configuré dans le job |
| Secrets CyberArk | OuiEnterpriseStockage via l'API REST PVWA | OuiRécupération CCP dans un job Ansible |
Les jobs GitLab utilisent des variables CI/CD qui peuvent être masquées ou cachées. Les intégrations de secrets externes de Premium demandent des valeurs à des services tels que HashiCorp Vault, AWS Secrets Manager, Azure Key Vault et Google Cloud Secret Manager. GitLab 19.5 propose aussi un Secrets Manager fondé sur OpenBao pour Premium et Ultimate, facturé via GitLab Credits pour les licences en ligne, avec un module complémentaire pour les licences Self-Managed hors ligne. Les jobs demandent explicitement ses secrets. L'accès est contrôlé par les permissions configurées et consigné dans les événements d'audit.
Le Key Store de Semaphore UI distingue les clés SSH des identifiants de type utilisateur/mot de passe, qui comprennent les mots de passe et les jetons d'accès. Un dépôt sélectionne l'identifiant utilisé pour récupérer son code, un inventaire Ansible sélectionne les identifiants des hôtes et éventuellement de sudo, et le modèle peut utiliser un mot de passe Ansible Vault. Ces relations font partie de l'opération enregistrée. Un collègue qui lance une tâche de renouvellement de certificat ou de maintenance d'un service n'a donc pas à coller chaque secret de connexion dans le formulaire.
Pour une équipe qui exploite déjà un coffre-fort, Semaphore UI Pro s'intègre à HashiCorp Vault et OpenBao. Enterprise ajoute AWS Secrets Manager, Azure Key Vault et Devolutions Server. Pour le même déploiement, GitLab fournit les secrets au moyen de variables de job ou d'intégrations de secrets configurées. Semaphore UI rattache les références d'identifiants aux dépôts, aux inventaires et aux modèles. Les opérateurs réutilisent ainsi les connexions préparées au lancement. Une commande peut aussi récupérer directement un secret lorsqu'aucune intégration native ne couvre le service nécessaire, cette récupération étant configurée et maintenue par l'équipe.
Pour OpenBao et Devolutions Server, Semaphore UI propose des intégrations nommées au Key Store dans Pro et Enterprise, respectivement. Les jobs GitLab peuvent récupérer une valeur OpenBao via sa CLI ou une entrée Devolutions Credentials via son API. L'équipe maintient l'authentification, la récupération et l'injection dans le job, au lieu de sélectionner une connexion enregistrée dans le Key Store. Cette approche est viable lorsque le coffre-fort et le code du job existants couvrent déjà la procédure.
Semaphore UI Enterprise s'intègre à CyberArk via l'API REST PVWA. Un job GitLab exécutant Ansible peut récupérer des identifiants CyberArk via la collection cyberark.pas et Central Credential Provider, à condition de configurer la collection et l'authentification applicative dans l'environnement du job. Ces intégrations utilisent différentes interfaces CyberArk. Il faut donc choisir celle qui correspond au service CyberArk exploité par l'équipe.
Journaux et audit
Après l'application de correctifs ou un déploiement, l'équipe a besoin à la fois des résultats d'exécution et d'une trace de qui a modifié ou lancé l'opération. Ces enregistrements répondent à des questions différentes.
| Critères | Semaphore UI | GitLab |
|---|---|---|
| Historique d'exécution et journaux | Oui | Oui |
| Présentation des résultats Ansible | OuiProRécapitulatif intégré par hôte et par tâche | OuiCallback JUnit Ansible configuré et publication des rapports |
| Historique d'audit administratif | OuiActiver l'enregistrement, vue administrateur | OuiPremiumÉvénements d'audit de projet et de groupe |
| Transfert SIEM | OuiProSyslog TLS ou Splunk HEC | OuiUltimateDiffusion des événements d'audit du groupe |
Semaphore UI conserve l'état de la tâche, les détails du lancement, la révision du dépôt et la sortie. Pro ajoute une synthèse intégrée par hôte et par tâche Ansible, qui facilite l'identification des hôtes concernés par une vérification échouée sur le parc. GitLab conserve les journaux des jobs et peut afficher les résultats Ansible via des artefacts de rapport JUnit configurés. Les rapports de tests alimentent aussi les vues des merge requests et des pipelines, utiles lorsque les vérifications d'infrastructure font partie d'une revue de code.
Pour les revues d'accès et l'investigation d'incidents, Semaphore UI enregistre les authentifications, les modifications de ressources et l'activité des tâches lorsque la journalisation d'audit est activée. Sa vue d'audit administrateur couvre plusieurs projets dans toutes les éditions. GitLab Premium et Ultimate proposent des pages d'audit de groupe et de projet, tandis que l'historique des comptes de Free couvre les connexions réussies. Les permissions d'audit et les types d'événements de GitLab suivent les périmètres du groupe, du projet et de l'instance.
Semaphore UI Pro ajoute le filtrage, l'export CSV ou JSONL et la transmission via TLS Syslog ou Splunk HEC. GitLab Ultimate diffuse les événements d'audit de groupe en JSON vers des destinations externes. Les deux peuvent alimenter un système de gestion des informations et des événements de sécurité, ou SIEM, mais ces événements et leur périmètre diffèrent de la sortie ordinaire des jobs.
Intégrations
Un événement de mise en production ou un système de supervision peut démarrer une opération préparée et envoyer son résultat à l'équipe. La comparaison utile porte sur la part de cette connexion qui se configure dans le produit.
| Critères | Semaphore UI | GitLab |
|---|---|---|
| Lancer et inspecter les jobs par API | Oui | Oui |
| Déclencheurs par webhook entrant | OuiMatchers de requêtes et extracteurs de valeurs | OuiWebhook de déclenchement de pipeline |
| Notifications de messagerie | OuiSlack, Teams, Telegram et autres canaux | OuiIntégrations de notifications du projet |
Semaphore UI fournit une API de tâches authentifiée et des points d'entrée d'intégration. Des règles de correspondance filtrent les requêtes, puis des extracteurs associent les en-têtes ou les champs du corps aux entrées de la tâche. GitLab expose des API de déclenchement de pipelines et des URL de webhook qui lancent un pipeline pour une branche ou un tag. Ses intégrations de projet relient aussi les événements de livraison aux outils de suivi de tickets et aux services externes. Une alerte de supervision peut donc lancer un diagnostic préparé sans nouveau commit de code.
Semaphore UI propose des canaux de notification par e-mail, Slack, Microsoft Teams, Telegram, Rocket.Chat, DingTalk et Gotify. Les modèles et les alertes de projet choisissent la destination des résultats. GitLab fournit des intégrations de projet telles que les notifications Microsoft Teams, les e-mails d'état des pipelines et son application Slack. Un lien de notification permet aux collègues d'examiner une exécution, mais ne constitue pas en lui-même une approbation depuis le chat.
Automatisation assistée par l’IA
Un assistant de codage peut aider à préparer une opération ou à analyser une exécution en échec à partir d'API documentées, d'exemples de configuration et de la sortie pertinente.
| Critères | Semaphore UI | GitLab |
|---|---|---|
| Accès MCP | Oui | OuiServeur MCP de GitLab |
Les deux produits proposent une documentation publique et des API que des assistants comme Claude Code et Codex peuvent consulter pour rédiger une configuration ou examiner la sortie d'un job. Le YAML de pipeline de GitLab donne à l'assistant la configuration de livraison, tandis que l'API de Semaphore UI expose l'opération enregistrée et ses ressources de projet. Cela permet d'aider à la configuration et au dépannage, sans garantir automatiquement la justesse des modifications générées.
GitLab 19.5 inclut un serveur MCP généralement disponible, dont les outils dépendent de l'accès et des fonctionnalités sous licence. Semaphore UI dispose d'un connecteur MCP communautaire pour son API et a annoncé une prise en charge officielle de MCP dans Pro pour la version 2.21.0. L'accès du connecteur dépend du compte et des identifiants fournis. L'assistant doit donc recevoir un périmètre adapté à l'opération.
Licences et support
GitLab couvre la plateforme de développement autour de l'automatisation, tandis que Semaphore UI fournit un service ciblé pour l'exécuter. La comparaison économique dépend des fonctions que l'équipe doit acheter et exploiter, en tenant compte des systèmes dont elle dispose déjà.
Options open source et commerciales
GitLab Community Edition est sous licence MIT, tandis qu'Enterprise Edition comprend des fonctionnalités commerciales sous licence distincte. Les offres Free, Premium et Ultimate répondent à différents besoins. Les approbations de déploiement et les intégrations natives de secrets externes documentées nécessitent Premium. L'état Terraform/OpenTofu géré par GitLab est disponible dans Free. Les offres hébergées incluent des quotas de calcul et de stockage, tandis que les runners autogérés utilisent l'infrastructure fournie par l'équipe.
Semaphore UI Community est sous licence MIT et couvre les modèles de base, les rôles de projet, les planifications et les workflows. Pro et Enterprise ajoutent des fonctionnalités dans la même famille de produits. Toutes les offres actuelles de Semaphore UI sont auto-hébergées. Pour une équipe qui dispose déjà d'un hébergement Git et a besoin d'un service Ansible et IaC, le nouveau service reste ainsi centré sur l'exploitation de l'automatisation, sans introduire une plateforme de développement plus large uniquement pour ces tâches.
Fonctionnalités payantes et support
Semaphore UI Pro ajoute le backend d'état, les runners de projet et l'exécution Docker par tâche décrits ici. Enterprise ajoute l'exécution de tâches Kubernetes, les rôles personnalisés et les permissions de modèles. Le choix de l'édition dépend du modèle d'exécution et de délégation requis, et non de l'idée que chaque opérateur aurait besoin de contrôles avancés.
GitLab Free n'inclut pas de support technique, tandis que Premium et Ultimate incluent le support de l'éditeur, avec des objectifs de réponse fondés sur l'impact du problème. Semaphore UI Community propose une assistance au mieux des possibilités, Pro inclut le support de l'éditeur pendant les heures ouvrées et Enterprise offre des engagements adaptés ainsi qu'une aide à l'intégration, à la configuration, aux mises à niveau et à la migration. Comparez l'offre et l'accord applicables à l'environnement exploité.
Maintenance et responsabilité
Pour une même procédure de déploiement ou de maintenance, GitLab conserve les commandes, leur séquence et les références de configuration dans le YAML du pipeline. Semaphore UI conserve les réglages des outils, l'inventaire, les identifiants et les groupes de variables avec des modèles de tâches réutilisables. Déplacer ces opérations dans Semaphore UI peut remplacer leur configuration CI tout en conservant le code d'automatisation et ses revues dans GitLab. Garder les jobs dans GitLab est pertinent lorsque ses entrées de lancement, ses permissions et son modèle d'exécution conviennent déjà aux personnes qui les utilisent.
Comment choisir
Choisissez en fonction des personnes qui utilisent l'automatisation et des ressources que la plateforme doit organiser pour elles. La capacité à exécuter une commande est commune aux deux produits. La différence principale tient au travail qui l'entoure : un pipeline de livraison, une opération d'infrastructure préparée ou les deux.
Quand choisir GitLab CI/CD
Choisissez GitLab CI/CD lorsque l'automatisation doit rester étroitement liée au développement et à la revue du code.
- La revue du code, les tests et les artefacts forment une même chaîne. Les modifications de l'infrastructure et de l'application sont vérifiées dans les merge requests, où sont conservés les résultats des pipelines et les éléments de suivi des déploiements.
- Les composants de pipeline et les contrôles d'environnement sont essentiels. De nombreux projets partagent des séquences de jobs versionnées, ou les déploiements dépendent de règles d'approbation sur les environnements protégés.
- Les pipelines existants répondent efficacement aux besoins des opérateurs. Leurs entrées, planifications, runners et contrôles d'accès couvrent déjà la maintenance sans nécessiter d'interface distincte.
Quand choisir Semaphore UI
Choisissez Semaphore UI lorsque le partage et l'exploitation de l'automatisation de l'infrastructure constituent un besoin distinct, même si le code reste dans GitLab.
- Les inventaires et identifiants Ansible sont réutilisés au quotidien. L'application de correctifs, les diagnostics, la gestion des certificats et les déploiements partagent des environnements cibles, au lieu de nécessiter chacun une nouvelle configuration de job.
- Les collègues ont besoin d'opérations préparées. Les ingénieurs maintiennent les modèles et la configuration partagée, tandis que les opérateurs utilisent les formulaires, les planifications et l'historique des tâches. Les rôles de projet Community couvrent l'exécution partagée, avec des permissions Enterprise pour des modèles précis.
- La procédure utilise plusieurs outils d'automatisation. Des modèles exécutant directement Terraform/OpenTofu, Terragrunt, Bash, PowerShell et Python rejoignent les opérations Ansible dans un même workflow tout en restant réutilisables séparément.
- Le service doit s'intégrer à l'infrastructure existante. Les installations par binaire, paquet et Docker permettent d'héberger l'interface d'exploitation à côté du service Git existant, avec des runners placés près des systèmes privés.
Utiliser Semaphore UI avec GitLab CI/CD
Pour une livraison applicative, GitLab peut gérer la revue du code, exécuter les tests et publier une image de conteneur ou un paquet versionné. Un job de pipeline transmet ensuite cette référence d'artefact immuable à un modèle de déploiement préparé dans Semaphore UI via l'API de tâches authentifiée. Semaphore UI utilise l'inventaire, les identifiants et les variables enregistrés pour effectuer le déploiement par un runner ayant accès à l'environnement cible. L'automatisation récupère l'artefact dans le registre ou le dépôt de l'équipe.
Le job GitLab doit conserver l'identifiant de tâche renvoyé, vérifier l'état final et le traduire en résultat de pipeline. L'acceptation d'une demande de lancement ne fait que mettre la tâche en file d'attente. Un webhook entrant peut aussi déclencher une opération, l'intégration devant alors assurer le suivi de sa fin. Il s'agit d'une connexion construite par l'équipe au moyen des API, et non d'une intégration de déploiement bidirectionnelle automatique.
Après la livraison, les collègues peuvent utiliser Semaphore UI pour un diagnostic ou un redémarrage de service, tandis qu'un modèle de vérification des certificats continue de s'exécuter chaque nuit. Ces opérations utilisent la configuration d'infrastructure préparée indépendamment d'un nouveau commit. GitLab conserve la revue du code, les rapports de tests et l'historique des artefacts. Semaphore UI fournit l'interface quotidienne pour l'environnement en fonctionnement.
FAQ
GitLab CI/CD peut-il exécuter Ansible et assurer la maintenance de l'infrastructure ?
Oui. Les jobs peuvent invoquer Ansible, Terraform/OpenTofu et d'autres outils en ligne de commande dans l'environnement de leur runner. Ils peuvent s'exécuter manuellement ou selon une planification sans nouveau commit. Semaphore UI apporte un autre modèle de configuration, fondé sur des modèles propres à chaque outil, des inventaires, des identifiants et des groupes de variables partagés.
Les playbooks peuvent-ils rester dans GitLab avec Semaphore UI ?
Oui. Connectez le dépôt GitLab existant, configurez l'identifiant de récupération du code, puis sélectionnez le playbook et l'inventaire dans un modèle de tâche Semaphore UI. GitLab peut continuer à gérer la revue du code pendant que Semaphore UI exécute l'opération préparée.
Quel produit peut stocker l'état Terraform/OpenTofu ?
L'état géré par GitLab est disponible dans Free. Semaphore UI Pro fournit un backend HTTP d'état avec workspaces et gestion dans l'interface. Les deux peuvent également exécuter du code utilisant un backend externe. Configurez le verrouillage et la gestion des plans enregistrés pour le processus réel d'exécution, sans les déduire de la seule présence d'un backend d'état.
La délégation d'exécution nécessite-t-elle Semaphore UI Enterprise ?
Pas pour l'exécution partagée ordinaire au sein d'un projet. Community inclut le rôle Task Runner, qui permet de lancer les modèles de son projet avec un accès en lecture seule aux autres ressources. Enterprise ajoute des rôles personnalisés et des permissions par modèle lorsqu'un collègue ne doit pouvoir lancer que certaines opérations.
Un pipeline GitLab peut-il attendre un déploiement Semaphore UI ?
Oui, grâce à une intégration implémentée par l'équipe. Lancez la tâche préparée via l'API authentifiée, conservez son identifiant, puis vérifiez son état et communiquez le résultat final à GitLab. Une demande de lancement acceptée ne prouve pas que le déploiement est terminé.
Cet article vous a-t-il été utile ?
Sources
- GitLab, “GitLab Secrets Manager credit usage and licensing”. URL: https://docs.gitlab.com/ci/secrets/secrets_manager/credit_usage/ (consulté le: ).
- GitLab, “GitLab Secrets Manager”. URL: https://docs.gitlab.com/ci/secrets/secrets_manager/ (consulté le: ).
- Semaphore UI, “Semaphore UI build and deploy templates”. URL: https://semaphoreui.com/docs/user-guide/task-templates/build-deploy (consulté le: ).
- Semaphore UI, “Semaphore UI automation applications”. URL: https://semaphoreui.com/docs/user-guide/apps (consulté le: ).
- Semaphore UI, “Semaphore UI task templates”. URL: https://semaphoreui.com/docs/user-guide/task-templates (consulté le: ).
- Semaphore UI, “Semaphore UI installation methods”. URL: https://semaphoreui.com/docs/admin-guide/installation (consulté le: ).
- Semaphore UI, “Semaphore UI runners”. URL: https://semaphoreui.com/docs/admin-guide/runners (consulté le: ).
- Semaphore UI, “Semaphore UI workflow nodes and data passing”. URL: https://semaphoreui.com/docs/user-guide/workflows (consulté le: ).
- Semaphore UI, “Semaphore UI Terraform HTTP backend”. URL: https://semaphoreui.com/docs/user-guide/apps/terraform/states (consulté le: ).
- Semaphore UI, “Semaphore UI project roles and template permissions”. URL: https://semaphoreui.com/docs/user-guide/team (consulté le: ).
- Semaphore UI, “Semaphore UI Key Store”. URL: https://semaphoreui.com/docs/user-guide/key-store (consulté le: ).
- Semaphore UI, “Semaphore UI Variable Groups”. URL: https://semaphoreui.com/docs/user-guide/environment (consulté le: ).
- Semaphore UI, “Semaphore UI schedules”. URL: https://semaphoreui.com/docs/user-guide/schedules (consulté le: ).
- Semaphore UI, “Semaphore UI webhook integrations”. URL: https://semaphoreui.com/docs/user-guide/integrations (consulté le: ).
- Semaphore UI, “Semaphore UI Community, Pro and Enterprise”. URL: https://semaphoreui.com/pricing (consulté le: ).
- Semaphore UI, “Semaphore UI inventories”. URL: https://semaphoreui.com/docs/user-guide/inventory (consulté le: ).
- Semaphore UI, “Semaphore UI 2.20 candidate Terraform execution”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/db_lib/TerraformApp.go (consulté le: ).
- Semaphore UI, “Semaphore UI 2.20 candidate runner output handling”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/services/runners/job_pool.go (consulté le: ).
- GitLab, “GitLab 19.5 release notes”. URL: https://docs.gitlab.com/releases/19/gitlab-19-5-released/ (consulté le: ).
- GitLab, “GitLab CI/CD pipelines”. URL: https://docs.gitlab.com/ci/pipelines/ (consulté le: ).
- GitLab, “GitLab Runner executors”. URL: https://docs.gitlab.com/runner/executors/ (consulté le: ).
- GitLab, “Install GitLab”. URL: https://about.gitlab.com/install/ (consulté le: ).
- GitLab, “GitLab CI/CD inputs”. URL: https://docs.gitlab.com/ci/inputs/ (consulté le: ).
- GitLab, “GitLab CI/CD variables”. URL: https://docs.gitlab.com/ci/variables/ (consulté le: ).
- GitLab, “GitLab scheduled pipelines”. URL: https://docs.gitlab.com/ci/pipelines/schedules/ (consulté le: ).
- GitLab, “GitLab deployment approvals”. URL: https://docs.gitlab.com/ci/environments/deployment_approvals/ (consulté le: ).
- GitLab, “GitLab-managed Terraform/OpenTofu state”. URL: https://docs.gitlab.com/user/infrastructure/iac/terraform_state/ (consulté le: ).
- GitLab, “Infrastructure as Code with OpenTofu and GitLab”. URL: https://docs.gitlab.com/user/infrastructure/iac/ (consulté le: ).
- GitLab, “GitLab job artifacts”. URL: https://docs.gitlab.com/ci/jobs/job_artifacts/ (consulté le: ).
- GitLab, “GitLab unit test reports”. URL: https://docs.gitlab.com/ci/testing/unit_test_reports/ (consulté le: ).
- GitLab, “GitLab roles and permissions”. URL: https://docs.gitlab.com/user/permissions/ (consulté le: ).
- GitLab, “Use external secrets in GitLab CI/CD”. URL: https://docs.gitlab.com/ci/secrets/ (consulté le: ).
- GitLab, “GitLab Licensing and Compatibility”. URL: https://docs.gitlab.com/development/licensing/ (consulté le: ).
- GitLab, “GitLab pricing and hosting offerings”. URL: https://about.gitlab.com/pricing/ (consulté le: ).
- GitLab, “GitLab CI/CD components”. URL: https://docs.gitlab.com/ci/components/ (consulté le: ).
- GitLab, “CI/CD for external repositories”. URL: https://docs.gitlab.com/ci/ci_cd_for_external_repos/ (consulté le: ).
- GitLab, “GitLab Support”. URL: https://support.gitlab.com/hc/en-us/articles/11626483177756-GitLab-Support (consulté le: ).
- Semaphore UI, “Semaphore UI REST API, task creation and task status”. URL: https://semaphoreui.com/api-docs (consulté le: ).
- Semaphore UI, “Tasks, execution history and Ansible summaries”. URL: https://semaphoreui.com/docs/user-guide/tasks (consulté le: ).
- GitLab, “Protected environments”. URL: https://docs.gitlab.com/ci/environments/protected_environments/ (consulté le: ).
- Semaphore UI, “Get Started, installation methods and server platforms”. URL: https://semaphoreui.com/docs/getting-started (consulté le: ).
- GitLab, “Installation methods and supported server platforms”. URL: https://docs.gitlab.com/install/install_methods/ (consulté le: ).
- GitLab, “GitLab Runner requirements and supported platforms”. URL: https://docs.gitlab.com/runner/install/requirements/ (consulté le: ).
- GitLab, “Pass dotenv variables to specific jobs”. URL: https://docs.gitlab.com/ci/variables/dotenv_variables/ (consulté le: ).
- GitLab, “CI/CD job logs”. URL: https://docs.gitlab.com/ci/jobs/job_logs/ (consulté le: ).
- Semaphore UI, “Repositories, reusable Git resources and authentication”. URL: https://semaphoreui.com/docs/user-guide/repositories (consulté le: ).
- GitLab, “Pipeline editor, YAML editing and validation”. URL: https://docs.gitlab.com/ci/pipeline_editor/ (consulté le: ).
- GitLab, “Customize pipeline configuration, alternate paths and external YAML”. URL: https://docs.gitlab.com/ci/pipelines/settings/ (consulté le: ).
- GitLab, “Pipeline Wizard, generated CI configuration and commit step”. URL: https://docs.gitlab.com/development/cicd/pipeline_wizard/ (consulté le: ).
- Ansible project, “JUnit callback, structured playbook result reports”. URL: https://docs.ansible.com/projects/ansible/latest/collections/ansible/builtin/junit_callback.html (consulté le: ).
- GitLab, “GitLab manual jobs, optional and blocking behavior”. URL: https://docs.gitlab.com/ci/jobs/job_control/ (consulté le: ).
- GitLab, “GitLab runner tags and project assignment”. URL: https://docs.gitlab.com/ci/runners/configure_runners/ (consulté le: ).
- Semaphore UI, “Semaphore UI authentication”. URL: https://semaphoreui.com/docs/admin-guide/authentication (consulté le: ).
- GitLab, “LDAP authentication for GitLab Self-Managed”. URL: https://docs.gitlab.com/administration/auth/ldap/ (consulté le: ).
- GitLab, “OpenID Connect authentication for GitLab Self-Managed”. URL: https://docs.gitlab.com/administration/auth/oidc/ (consulté le: ).
- GitLab, “GitLab two-factor authentication”. URL: https://docs.gitlab.com/user/profile/account/two_factor_authentication/ (consulté le: ).
- GitLab, “HashiCorp Vault integration”. URL: https://docs.gitlab.com/ci/secrets/hashicorp_vault/ (consulté le: ).
- GitLab, “AWS Secrets Manager integration”. URL: https://docs.gitlab.com/ci/secrets/aws_secrets_manager/ (consulté le: ).
- GitLab, “Azure Key Vault integration”. URL: https://docs.gitlab.com/ci/secrets/azure_key_vault/ (consulté le: ).
- Semaphore UI, “Semaphore UI audit history, export and SIEM forwarding”. URL: https://semaphoreui.com/docs/admin-guide/audit-log (consulté le: ).
- GitLab, “GitLab audit events and edition scope”. URL: https://docs.gitlab.com/user/compliance/audit_events/ (consulté le: ).
- GitLab, “GitLab audit event streaming”. URL: https://docs.gitlab.com/user/compliance/audit_event_streaming/ (consulté le: ).
- Semaphore UI, “Semaphore UI notification channels”. URL: https://semaphoreui.com/docs/admin-guide/notifications (consulté le: ).
- GitLab, “Pipeline trigger API and incoming webhooks”. URL: https://docs.gitlab.com/ci/triggers/ (consulté le: ).
- GitLab, “GitLab project integrations and notifications”. URL: https://docs.gitlab.com/user/project/integrations/ (consulté le: ).
- Community connector contributors, “Community MCP connector for Semaphore UI”. URL: https://github.com/cloin/semaphore-mcp (consulté le: ).
- GitLab, “GitLab MCP server”. URL: https://docs.gitlab.com/user/model_context_protocol/mcp_server/ (consulté le: ).
- OpenBao project, “OpenBao CLI, read a secret”. URL: https://openbao.org/docs/commands/kv/get/ (consulté le: ).
- Devolutions, “Devolutions Server REST API, credential retrieval”. URL: https://docs.devolutions.net/server/web-interface/utilities/api-documentation (consulté le: ).
- GitLab, “GitLab conditional jobs and pipeline dependencies”. URL: https://docs.gitlab.com/ci/yaml/ (consulté le: ).
- GitLab, “GitLab Jobs API, status and logs”. URL: https://docs.gitlab.com/api/jobs/ (consulté le: ).
- Semaphore UI, “Semaphore UI CyberArk PVWA secret storage”. URL: https://semaphoreui.com/docs/user-guide/key-store/cyberark (consulté le: ).
- CyberArk collection maintainers, “CyberArk collection, CCP credential retrieval”. URL: https://docs.ansible.com/projects/ansible/latest/collections/cyberark/pas/cyberark_credential_module.html (consulté le: ).
Comparaison réalisée par l'équipe Semaphore UI à partir de la documentation, des dépôts et des informations produit répertoriés ci-dessus. La date de consultation est indiquée pour chaque source.
Liens utiles
Évaluez les opérations déjà exécutées par votre équipe et les contrôles dont elle a besoin.