
Semaphore UIとGitLab CI/CDの比較

Denis GukovSemaphore UI 創業者兼 CTO
読了時間:約20分

GitLab CI/CDとSemaphore UIは、どちらもインフラの自動化を実行します。GitLabはジョブをソースコードのレビュー、テスト、アプリケーションのデリバリーに結び付けます。Semaphore UIは、インベントリ、認証情報、起動フォーム、スケジュールを備えた共有の操作として、Ansible、Terraform/OpenTofu、保守手順を整理します。本記事ではGitLab 19.5とSemaphore UI 2.20.0を比較します。

この記事について AI に相談

概要

アプリケーションのリリースとホスト群全体の証明書チェックは、同じプレイブックを使っていても、異なる作業方法を必要とします。リリースは通常、コード変更から始まり、成果物を作成し、テスト結果を記録します。保守では、運用担当者がサービス、環境、準備済みの操作を選ぶところから始まることがあります。どちらにも信頼できる自動化が必要ですが、作業を始める人と、その人が扱う設定が同じとは限りません。

GitLabは、より広い開発プラットフォームの中にリポジトリ、マージリクエスト、CI/CDを統合しています。PipelineのYAMLがジョブを定義し、GitLab Runnerが実行し、その結果は提案されたコード変更に関連付けられます。手動実行やパイプラインスケジュールによって、新しいコミットと無関係な作業にも対応できます。GitLab.com、Self-Managed、Dedicatedでは、このプラットフォームの利用・運用方法が異なります。

Semaphore UIは既存のGitリポジトリに接続し、タスクテンプレートで自動化を準備します。Ansibleインベントリ、認証情報、変数グループはプロジェクトの共有リソースです。入力フォームで実行固有の値を集め、スケジュールで準備済みタスクを繰り返し、ワークフローで対応ツール間の操作をつなぎます。プレイブックをGitLabに置いたまま、デプロイ、プロビジョニング、その後の保守の画面としてSemaphore UIを利用できます。

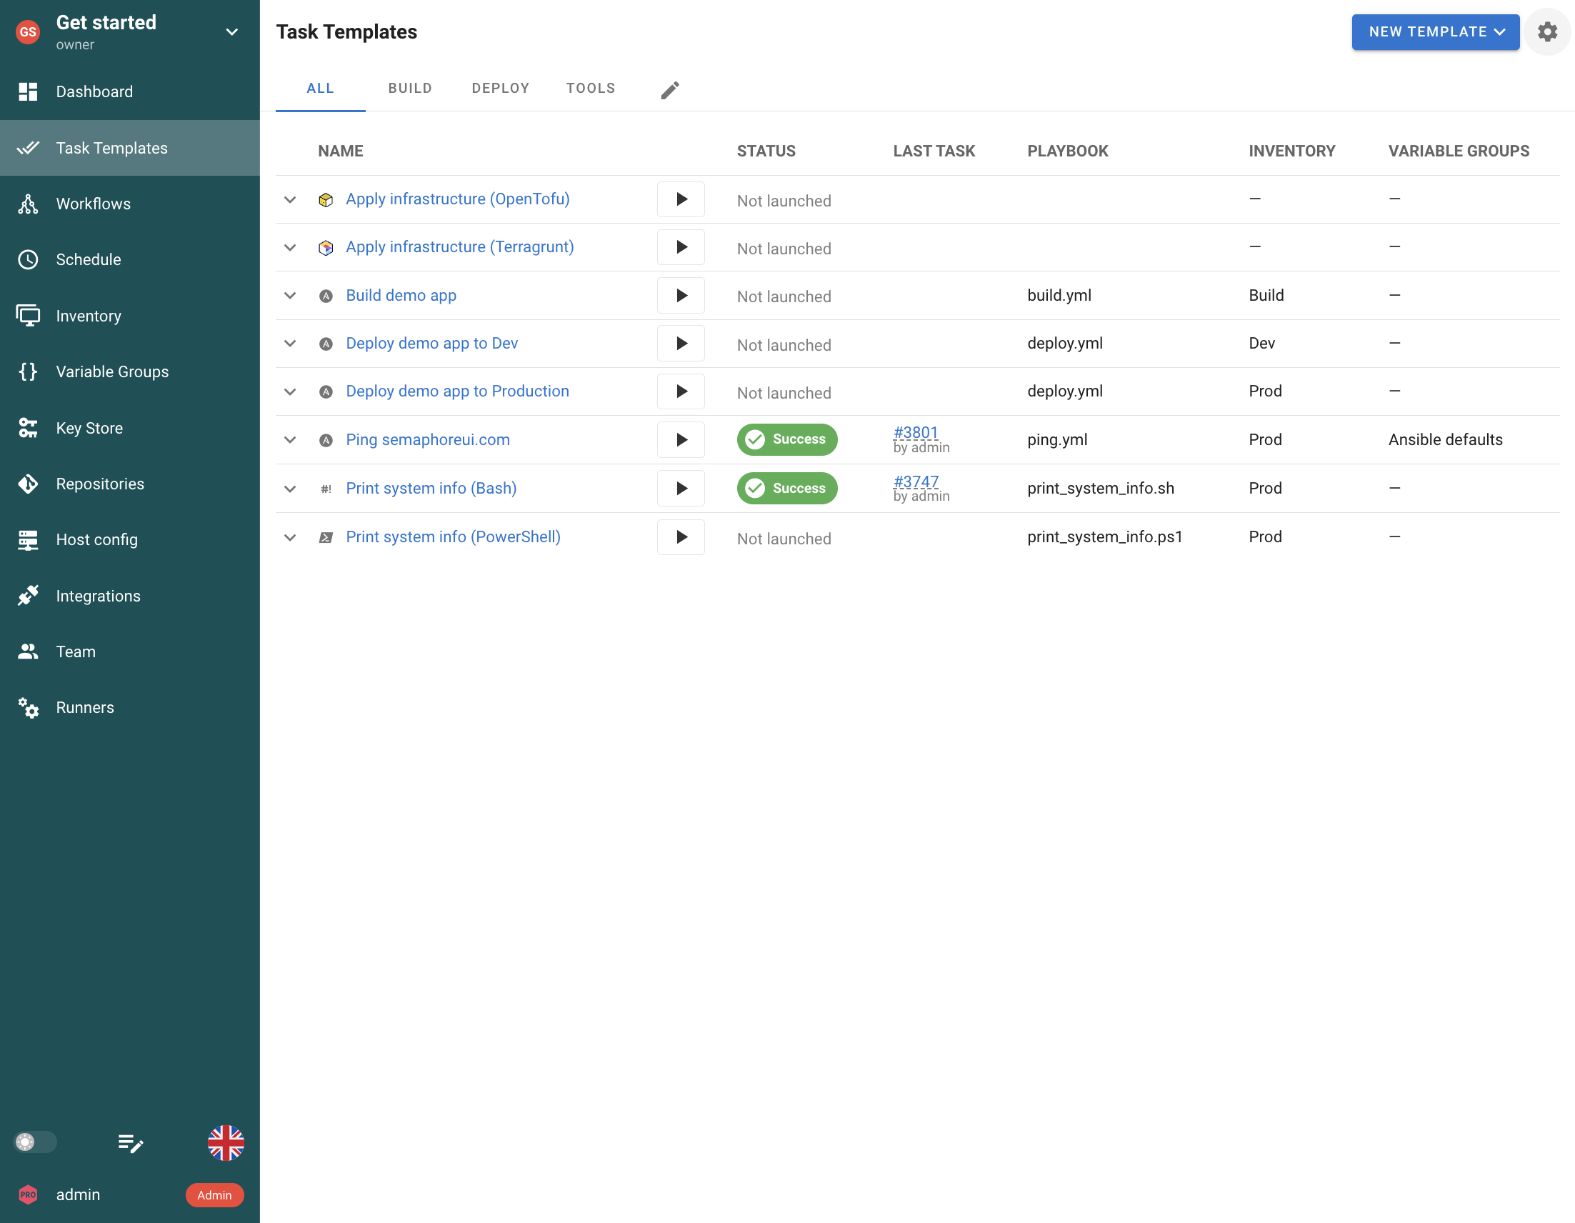
1つのプロジェクトにある複数の自動化ツール向けSemaphore UIタスクテンプレート。
Semaphore UI. 準備済みのAnsible、Infrastructure as Code、コマンドラインの操作を、プロジェクトのタスク一覧で共有します。
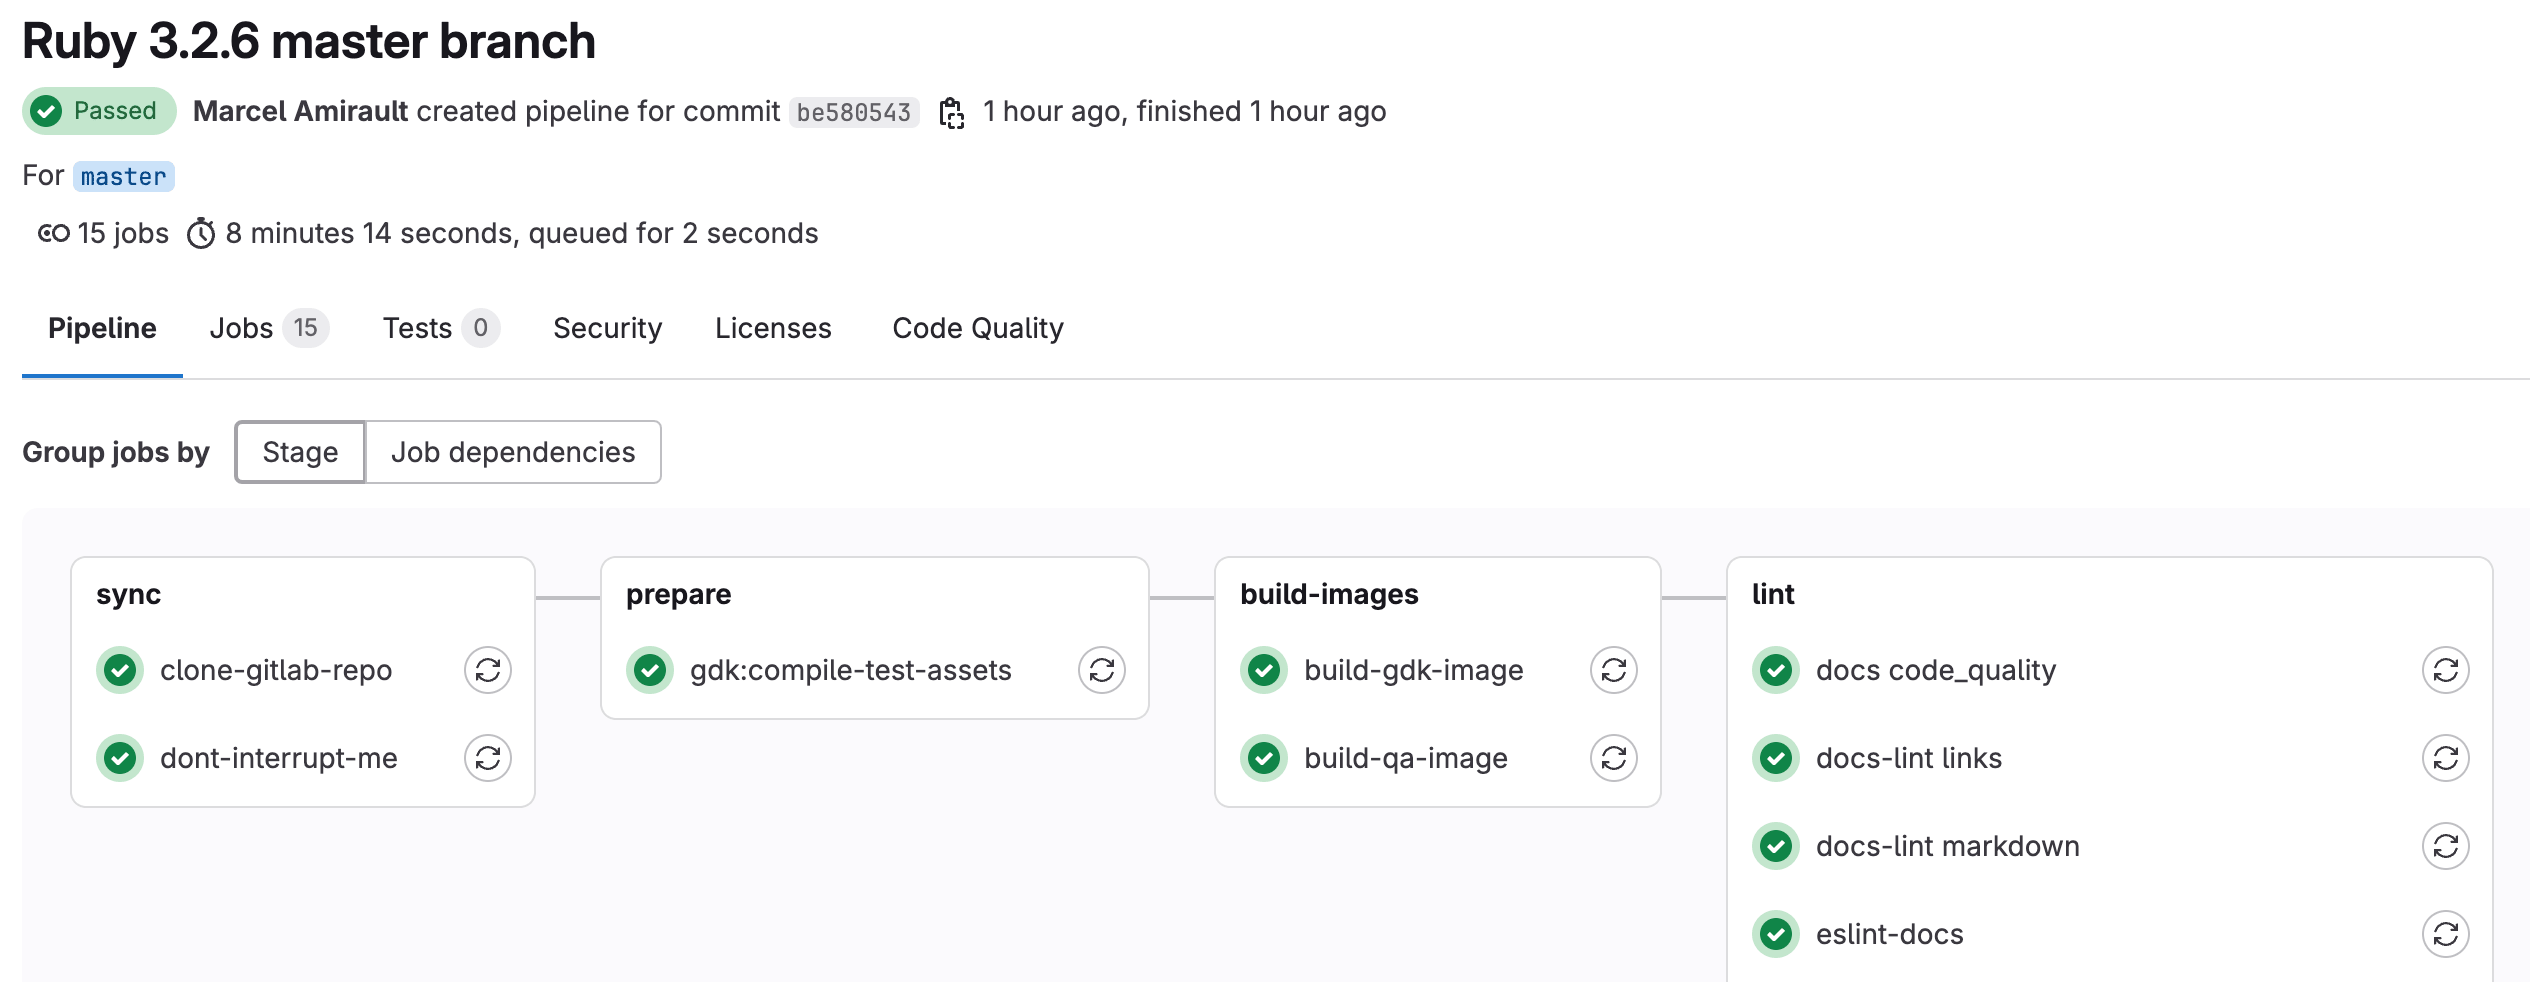
ジョブをステージごとにまとめたGitLabパイプラインの詳細。
GitLab. パイプラインのステージごとにまとめたジョブ。公式ドキュメントの例。 出典

主要項目の比較

日常的な自動化では、どちらも手動実行、スケジュール、実行ログに対応します。違いは、エンジニアがどこで操作を定義するか、対象と認証情報をどのように再利用するか、その結果をソースコードのレビューやデリバリーとどれほど密接に結び付けるかにあります。

GitLabとSemaphore UIの主な特徴
比較項目 Semaphore UI GitLab
ジョブの設定 ツール別のタスクテンプレート .gitlab-ci.ymlのジョブと再利用可能なコンポーネント
自動化ツール Ansible, Terraform/OpenTofu, Terragrunt, Bash, PowerShell, Python ランナージョブ内のコマンドラインツール
ホスティング セルフホスト、バイナリ、パッケージ、Docker、Kubernetes GitLab.com、Self-Managed、Dedicated
実行 サーバーまたはランナー上 Shell、コンテナ、Kubernetesエグゼキューターを使うGitLab Runner
Ansibleインベントリ 再利用可能なインベントリリソース、Git内のファイル、Ansibleの検出プラグイン ジョブ内で設定するインベントリファイルと検出プラグイン
入力と変数 入力フォーム、変数グループ、インベントリ変数 型付きパイプライン入力、CI/CD変数、環境スコープ
ワークフロー ツール別のタスクテンプレートをつなぐビジュアルグラフ YAMLパイプライン、ジョブの依存関係、再利用可能なコンポーネント
認証情報 キーストアと外部シークレットストア連携 CI/CD変数と外部シークレット連携
アクセス制御 プロジェクトロール、Enterpriseのカスタムロールとテンプレート権限 グループとプロジェクトのロール、保護ブランチと保護環境
Terraformステート Pro内蔵のHTTPバックエンド、または外部バックエンド Freeでも利用できるGitLab管理のHTTPステートバックエンド
ライセンスとプラン MITライセンスのCommunity、Pro、Enterprise MITライセンスのCommunity Edition、商用のEnterprise Edition機能

Semaphore UIは、複数のプレイブックで必要になるインベントリ、接続用の認証情報、変数を再利用する場所をチームに提供します。タスクは、同僚が使うフォーム、定期的な保守操作、プロビジョニングワークフローの1ステップとして利用できます。GitLabにも再利用可能なパイプライン設定と変数があり、マージリクエスト、成果物、デプロイ環境との結び付きが強くなっています。違いは、自動化の周りにある設定の仕組みであり、保守コマンドを実行できるかどうかではありません。

機能比較

環境のライフサイクル全体を考えてみましょう。プロビジョニングし、ホストを構成し、リリースをデプロイして、その後も保守を続けます。同じコードが複数のステップで使われることもあります。変わるのは、プラットフォームが対象と認証情報をどう再利用し、入力を収集し、処理を実行し、その結果を次の操作につなぐかです。

インストールとセットアップ

共有する自動化サービスには、ホスト、データベース、アップグレード手順が必要です。アプリケーションのビルドではなく夜間のバックアップを行う場合でも、これらの要件は重要です。

対応一部対応非対応
インストールとセットアップ: GitLabとSemaphore UI
比較項目 Semaphore UI GitLab
セルフホストでの導入 対応 対応
ネイティブ Linux パッケージ 対応 対応
ネイティブ Windows サーバー 対応 非対応サポート対象のサーバーはLinux上で動作
Kubernetes デプロイ 対応Helm チャート 対応HelmチャートまたはOperator

GitLab.comは、Gitホスティング、CI/CD、その周辺プラットフォームをマネージドサービスとして提供します。Self-Managed GitLabのLinuxパッケージ、Docker、Kubernetes構成には、PostgreSQL、Redis、バックグラウンドワーカーなど、連携して動作する複数のサービスが含まれます。すでにGitLabを運用しているチームは、別のWebサービスを追加せず、その環境を自動化に利用できます。

Semaphore UIは、アプリケーションサービスとデータベースを備えた、スタンドアロンバイナリ、Linuxネイティブパッケージ、Dockerコンテナ、Kubernetes構成で動作します。ネイティブのサーバーバイナリはmacOS、Windows、FreeBSDにも対応します。そのため、自動化の画面だけが必要なチームは、既存のGitホストと並べて、より小さなアプリケーションを導入できます。

サーバーとワーカーのプラットフォームは別々に選択します。サポート対象のSelf-Managed GitLabサーバーはLinuxで動作しますが、GitLab RunnerはWindowsやmacOSなどでも動作します。Semaphore UIのWebサービスをWindowsで動かす場合も、Ansibleの実行にはLinux、WSL、Linuxランナーなど、対応する制御環境が必要です。

自動化ツールとIaC

プロビジョニング、ホストの構成、サービスの保守には、異なるツールを使うことがよくあります。違いは、シェルからコマンドを呼び出せるかどうかではなく、各操作をどのように準備して再利用するかにあります。

対応一部対応非対応
自動化ツールとIaC: GitLabとSemaphore UI
比較項目 Semaphore UI GitLab
Ansible Playbook 対応タスクテンプレート 対応パイプラインジョブのコマンド
Terraform/OpenTofu 対応タスクテンプレート 対応パイプラインジョブのコマンド
Terragrunt 対応タスクテンプレート 対応パイプラインジョブのコマンド
Bash 対応タスクテンプレート 対応パイプラインジョブのコマンド
PowerShell 対応タスクテンプレート 対応パイプラインジョブのコマンド
Python 対応タスクテンプレート 対応パイプラインジョブのコマンド
内蔵のTerraformステートストレージ 対応ProHTTPバックエンド 対応Freeでも利用できるHTTPバックエンド

GitLabのジョブは、ランナーにインストールされたツールやコンテナイメージが提供するツールを使い、パイプラインのYAMLに定義したコマンドを実行します。そのため、Ansible、Terraform/OpenTofu、Terragruntをテストやデプロイと同じパイプラインに組み込むことも、独立した保守パイプラインで使うこともできます。GitLabは、マージリクエストでレビューする変更に向けたOpenTofuコンポーネントとインフラのワークフローも文書化しています。

Semaphore UIはAnsible、Terraform/OpenTofu、Terragrunt、Bash、PowerShell、Pythonごとに専用のタスクテンプレートを用意しています。エンジニアは画面でリポジトリ、ツール設定、認証情報、共有変数を選び、自動化コードはGitに置いたままにできます。TerraformによるプロビジョニングやPythonによる稼働準備チェックは、単独、スケジュール、ワークフローのいずれでも実行できます。共通の起動設定をSemaphore UIで管理し、準備済みの操作を画面から利用したいチームに適しています。ジョブの順序や設定など、オーケストレーション自体の変更をコードレビューやバージョン履歴で管理する必要がある場合には、パイプラインのYAMLが役立ちます。

プロビジョニング向けに、Semaphore UI Proはワークスペース、バージョン履歴、画面での管理を備えたHTTPステートバックエンドを追加します。共有するTerraform/OpenTofuステートを、別のサービスを用意せず、準備済みのIaC操作と同じ場所で管理できます。GitLab管理のTerraform/OpenTofuステートはFreeで利用でき、HTTPバックエンドとロックにも対応します。どちらの製品でも既存の外部バックエンドを選べます。Semaphore UIの標準のplanとapplyコマンドは、上書きしない限りロックを無効にするため、バックエンドが対応しているだけでは、その実行のロックは有効になりません。

Semaphore UIを導入するためだけに、リポジトリを移す必要はありません。1つのプロジェクトに、URL、ブランチ、認証情報をそれぞれ持つ複数のGitリポジトリを登録し、各テンプレートで適切なものを選べます。GitLab CI/CDも外部のGitホストと連携できます。PremiumとUltimateの外部リポジトリ連携は、ミラーされたGitLabプロジェクトを作成します。パイプライン設定は別のパス、別のプロジェクト、外部のYAML URLに置くことができ、ジョブから別のリポジトリを明示的にクローンすることも可能です。ただし、GitLabのパイプラインはGitLabプロジェクトに属します。このため、Semaphore UIの運用プロジェクトを既存のGitホストと併用でき、GitLabもデリバリーと保守のパイプラインの両方に使えます。

操作の保存とスケジュール

サービスの再起動、証明書の更新、アプリケーションのリリースでは、設定を保存しておく必要があります。同僚は操作を選び、実行ごとに変わる値を入力し、手動またはスケジュールで実行できます。

対応一部対応非対応
操作の保存とスケジュール: GitLabとSemaphore UI
比較項目 Semaphore UI GitLab
CI/CDのYAMLなしでのジョブ定義 対応タスクテンプレートのフォーム 非対応パイプラインのYAMLが必要
起動時の入力フォーム 対応必須項目、整数チェック、選択肢 対応型付き入力、選択肢、正規表現による検証
共有変数 対応変数グループ 対応グループとプロジェクトの変数
スケジュール実行 対応 対応
ビルドバージョンとデプロイ対象の選択 対応連携するBuildテンプレートとDeployテンプレート 対応パイプラインジョブと成果物/バージョンの参照
リポジトリ接続の保存 対応テンプレートで再利用する名前付きのプロジェクトリポジトリ 対応プロジェクトのリポジトリとCI/CD設定

GitLabはパイプラインのYAMLでジョブを定義します。パイプラインエディターはその設定を検証、可視化し、Pipeline Wizardはリポジトリにコミットする設定ファイルを生成します。Semaphore UIのタスクテンプレートフォームは、CI/CDのYAMLを定義せず、ツール、リポジトリ、インベントリ、変数グループを選んで操作を保存します。これはエンジニアが保存済みの手順をどう保守するかの違いです。どちらも、実行ごとに新しいコミットを作らず、既存のジョブを入力付きで手動実行したり、定期実行したりできます。

GitLabのパイプライン入力はYAMLで宣言する型付きパラメーターで、既定値、許可する選択肢、正規表現による検証を設定できます。グループとプロジェクトのCI/CD変数は、環境スコープを含む再利用可能な設定を提供します。同僚は準備済みのパイプラインを開始するときに入力を指定し、無人実行ではパイプラインスケジュールが設定を提供します。

Semaphore UIは再利用可能な設定を、タスクテンプレート、選択したインベントリ、変数グループに保持します。入力フォームは必須項目、整数チェック、定義済みの選択肢で起動時の値を受け付けます。GitLabのように正規表現のルールを設定することはできません。例えば、エンジニアはサービス名、目的の状態、環境を選ぶ操作を用意できます。同僚はフォームに入力してタスクを開始し、状態と出力を確認します。プレイブックが要求された操作を実装し、共有リソースがリポジトリ、ホスト、接続の詳細を提供します。

Semaphore UIはBuildテンプレートとDeployテンプレートも連携させます。ビルドがバージョンを記録し、デプロイでは成功したビルドバージョンを選ぶか、ビルド成功後に自動で開始します。自動化処理は、チームが選んだストレージにパッケージやイメージを公開し、そこから取得します。GitLabはパイプラインジョブ、成果物の参照、デプロイ環境で同じリリースを表現し、テストとデリバリーの結果を統合します。

同じ設定を無人実行にも利用できます。証明書チェックのテンプレートを環境のインベントリに対して毎晩実行し、プレイブックが有効期限の近い証明書を見つけたら失敗として報告できます。例えばcron式0 2 * * *は、スケジューラーに設定したタイムゾーンで毎日02:00に実行します。既定のタイムゾーンはUTCです。一度だけのスケジュールは、予定した保守時間に使えます。GitLabもパイプラインスケジュールと設定済み入力を使い、同じプレイブックを定期実行できます。

インベントリ

ホストの保守には、対象と接続設定を再利用可能な形で定義する必要があります。パッチ適用、バックアップ、証明書の確認で同じ定義を共有できます。

対応一部対応非対応
インベントリ: GitLabとSemaphore UI
比較項目 Semaphore UI GitLab
再利用可能なAnsibleインベントリ 対応画面で管理するインベントリリソース 対応ジョブ内のインベントリファイルとプラグイン
ホストの動的検出 対応Ansibleインベントリプラグイン 対応ジョブ内でAnsibleインベントリプラグインを実行
起動時のホスト選択 対応Ansibleのlimit入力 対応パイプライン入力をAnsibleのlimitに渡す

Semaphore UIでは、インベントリをテンプレート間で共有できる名前付きのプロジェクトリソースとして扱います。編集可能なINI/YAMLを保持するほか、Git内のファイルを参照したり、Ansibleの動的インベントリプラグインを利用したりできます。選択したインベントリには、ホストの認証情報と任意のsudo認証情報への参照も含まれるため、対象の設定を変える際にすべての保守操作を編集する必要はありません。

GitLabでも同じAnsibleファイルや検出プラグインを利用できます。ジョブがリポジトリまたは別の設定済みの場所からインベントリを取得し、必要な検出プラグインをインストールして、選択した入力をAnsibleに渡します。どちらも、インストール済みのAnsibleプラグインが対応するクラウドAPIなどのシステムからホストを検出できます。Semaphore UIの違いは、運用画面に再利用可能なインベントリオブジェクトと接続設定があることです。

1台のサーバーを復旧する場合、許可されたAnsibleのlimitで対象を絞れば、新しいインベントリを作る必要はありません。これは1つのタスク内でホストを選ぶ仕組みであり、ホスト群を独立したジョブに自動分割するものではありません。変更にレビューが必要なら、どちらの製品でもGit上のインベントリが役立ちます。

実行

処理は適切な依存関係を備えた環境から対象ネットワークに到達する必要があります。ワーカーの配置やジョブごとの分離は、Webサーバーのインストール方法とは別の問題です。

対応一部対応非対応
実行: GitLabとSemaphore UI
比較項目 Semaphore UI GitLab
リモート実行 対応ランナー 対応GitLab Runner
コンテナでのジョブ実行 対応ProDockerエグゼキューター 対応Dockerエグゼキューター
Kubernetes ジョブ Pod 対応Enterprise 対応Kubernetesエグゼキューター
ランナーへの振り分け 対応Proランナータグ 対応ランナータグ
プロジェクトの実行ワーカー 対応Proプロジェクトに割り当てたランナー 対応プロジェクト runner

GitLab RunnerはShell、Docker、Kubernetesのエグゼキューターでジョブを実行します。Semaphore UIはアプリケーションサーバー上、または管理対象の近くにあるランナー上で実行できます。どちらも、共有画面を別の場所に置きながら、プライベートネットワーク内で処理を実行できます。

GitLabはプロジェクト専用ランナーとタグによるジョブの振り分けに対応します。Semaphore UI Proは、プロジェクトに割り当てるランナー、タグによる振り分け、タスクごとのDocker実行を追加します。EnterpriseはKubernetesでのタスク実行を追加します。これらの設定で、必要な接続性と依存関係を備えた実行環境を選択できます。アプリケーションサーバーをコンテナに導入することと、各ジョブにコンテナ実行環境を選ぶことは別です。

ワークフロー

ホストのプロビジョニング、構成、サービスの検証には、保存した複数の操作を組み合わせます。失敗時の処理や承認ポイントによって、次のステップを実行するかどうかが決まります。

対応一部対応非対応
ワークフロー: GitLabとSemaphore UI
比較項目 Semaphore UI GitLab
グラフ形式のワークフロー編集 対応保存したテンプレートを画面で接続 非対応YAMLを編集し、生成されたグラフを表示
成功時と失敗時の分岐 対応画面上のワークフロー接続 対応成功/失敗時のジョブとneedsによる依存関係
手動判断のための一時停止 対応ワークフローの承認 対応処理を待機させる手動ジョブ
独立した承認権限 非対応 対応Premium保護環境のデプロイ承認
ジョブ間の値の受け渡し 対応 対応Dotenvレポート成果物
ジョブ間のファイル共有 一部対応ストレージと転送を設定 対応ジョブ成果物
再利用可能な複数ステップの構成要素 一部対応タスクを再利用し、実行順序は再構成 対応CI/CDコンポーネント

複数のツールにまたがる手順では、Semaphore UIのワークフローが保存済みの操作をつなぎます。OpenTofuタスクが環境を作成し、Ansibleタスクがホストを構成し、Pythonタスクが別のシステムに登録できます。成功時と失敗時の分岐が次のステップを決め、承認によって変更前に一時停止できます。テンプレートはその後の保守でも個別に使えるため、診断を実行するためにプロビジョニング手順全体をやり直す必要はありません。

Semaphore UIのワークフローエディターでは、保存済みテンプレートを接続し、成功時と失敗時の経路をグラフ上で設定できます。GitLabのパイプラインエディターはYAMLを編集、検証し、その結果として生じるジョブとneedsの依存関係を可視化します。可視化は手順の確認に役立ちますが、接続を変更するにはパイプライン設定を変更します。オーケストレーションをYAMLで管理するより、既存の手順を画面で組み立てたい場合に、この違いが重要になります。

GitLabはdotenvレポート成果物を通じて、デプロイ済みのバージョンや環境URLなど、計算した値を後続のジョブに渡せます。複雑なJSONや複数行のデータには、通常のファイル成果物を使います。Semaphore UIのタスク間でも、プロビジョニングと構成に使う構造化された値を受け渡せます。例えば、新しいホストのアドレスを含むTerraform/OpenTofuの出力を次の操作の入力にできます。2.20の出力収集は、サーバーまたはリモートランナーのローカルエグゼキューターで、Ansibleのset_stats、Terraform/OpenTofu/Terragruntのoutputs、Bash、PowerShell、PythonのJSONに対応します。DockerとKubernetesのタスクエグゼキューターは、これらのワークフロー出力を生成しません。受け取り側のテンプレートで入力を定義し、プレイブックやインベントリ設定からその値を使って新しいホストを対象にします。

GitLabはすべてのプランで、ブロッキングの手動ジョブによってパイプラインを一時停止できます。任意の手動ジョブはパイプラインを停止しないため、when: manualとallow_failure: falseを設定します。PremiumとUltimateのデプロイ承認は、保護環境に対して独立して割り当てる承認要件を追加します。Semaphore UI 2.20のワークフロー承認は、プロジェクトのタスクを実行する権限に従います。独立した承認者ロールは2.21向けに発表されています。独立して管理する承認の境界が必要な場合には、GitLabの保護環境の承認を利用できます。

ファイルには別の受け渡し方法が必要です。コンパイル済みパッケージや保存済みのTerraformプランは、次の操作が取得できる場所に保存するか、明示的に転送します。GitLabのジョブ成果物は、デリバリーパイプラインのこの部分をすでにカバーしています。Semaphore UIがデプロイを担当する場合、自動化処理はCIから渡されたバージョンやダイジェストで公開済み成果物を取得できます。GitLabのビルド結果を保持しながら、その後のホスト操作でSemaphore UIのインベントリ、認証情報、実行履歴を使える構成です。

GitLabのCI/CDコンポーネントは、ジョブの連続した手順を含め、バージョン付きで再利用可能なパイプライン設定をパッケージ化します。Semaphore UIは個別のタスクテンプレートを再利用しますが、手順は各ワークフローで定義し、1つの入れ子のワークフローとして挿入することはできません。多くのデリバリーパイプラインで、保守する複数ステップの手順を共有する必要がある場合にはコンポーネントが有効です。基礎となる操作を主に再利用し、プロビジョニング、デプロイ、復旧で異なる接続を組みたいチームには、Semaphore UIの方式が役立ちます。

アクセス制御とサインイン

準備済みの操作を実行する人が、その内容を変更するエンジニアとは限りません。プロジェクト権限、実行対象を絞った権限、サインイン制御は、この委任におけるそれぞれ異なる要件に対応します。

対応一部対応非対応
アクセス制御とサインイン: GitLabとSemaphore UI
比較項目 Semaphore UI GitLab
プロジェクト単位のRBAC 対応プロジェクトロール 対応グループとプロジェクトのロール
プロジェクト管理権限なしでの実行 対応Task Runner 対応Developerロール、コードのプッシュも可能
デプロイ実行の制御 対応Enterpriseテンプレート権限 対応Premium保護環境
LDAPサインイン 対応Pro 対応Self-Managed
OpenID Connectサインイン 対応Pro 対応Self-Managed
多要素認証 対応ProローカルTOTPまたはIDプロバイダー 対応ローカル認証アプリまたはパスキー

GitLabはグループとプロジェクトのロールに加え、保護ブランチと保護環境の制御を使います。標準のDeveloperロールはパイプラインを実行でき、保護されていないブランチにコードをプッシュすることもできます。コードへの貢献権限を与えず、デプロイだけのアクセスを許可するには、PremiumとUltimateでReporterロールのグループを招待し、保護環境へのアクセスを付与できます。GitLabで操作を委任するチームは、このデプロイの権限境界を明示的に設定します。

Semaphore UIは、テンプレート、インベントリ、リポジトリ、認証情報、変数グループをまとめた独自のプロジェクト境界を運用チームに提供します。Communityでもプロジェクト管理と実行は分離されています。Task Runnerはプロジェクトのテンプレートを実行でき、その他のリソースには読み取り専用でアクセスします。エンジニアが準備済みの設定を維持し、同僚はプロジェクトが提供する手順を実行できます。

Enterpriseのカスタムロールとテンプレート単位の権限は、範囲をさらに限定します。サポート担当者にプロジェクト全体のTask Runner権限を付与する代わりに、Guestを基本ロールとし、特定の再起動テンプレートの実行をカスタムロールで許可できます。インベントリ、認証情報、起動オプションはエンジニアが準備します。委任する操作が運用プロジェクト全体への参加よりも限定的な場合に役立ちます。

フォームは手順を操作するための画面であり、アクセスルールの代わりにはなりません。自動化コードと許可する起動時の上書き設定によって、意図した対象の範囲内に操作を保つ必要があります。Semaphore UIのテンプレート権限は、リソースを任意に組み合わせるための独立したインベントリ権限や認証情報権限を提供するものではありません。

GitLab Self-ManagedはLDAPとOpenID Connectに対応し、GitLabはアカウント単位の二要素認証も提供します。Semaphore UI ProはローカルTOTPを提供し、LDAPとOIDCに対応します。中央のID管理がサインインする人を確認し、プロジェクトロールとテンプレート権限が、その人に実行できる操作を定めます。

シークレット

運用担当者が起動時の入力に毎回パスワードを貼り付けるのではなく、準備済みの接続を選べることが重要です。既存のシークレット管理システムから、ジョブパラメーターにせず接続情報を提供できます。

対応一部対応非対応
シークレット: GitLabとSemaphore UI
比較項目 Semaphore UI GitLab
シークレットの保存 対応キーストアとシークレット変数 対応マスクされた変数または非表示の変数
HashiCorp Vault 対応Pro 対応Premiumジョブに設定したシークレット
AWS Secrets Manager 対応Enterprise 対応Premiumジョブに設定したシークレット
Azure Key Vault 対応Enterprise 対応Premiumジョブに設定したシークレット
外部OpenBaoのシークレット 対応Proキーストア連携 対応ジョブ内でCLIによる取得を設定
Devolutions Serverの認証情報 対応Enterpriseキーストア連携 対応ジョブ内で認証情報APIの呼び出しを設定
CyberArkのシークレット 対応EnterprisePVWA REST APIストレージ 対応Ansibleジョブ内でCCPから取得

GitLabのジョブでは、マスクや非表示にできるCI/CD変数を使います。またPremiumの外部シークレット連携では、HashiCorp Vault、AWS Secrets Manager、Azure Key Vault、Google Cloud Secret Managerなどから値を取得します。GitLab 19.5はPremiumとUltimate向けにOpenBaoベースのSecrets Managerも提供します。オンラインライセンスではGitLab Creditsで課金され、オフラインのSelf-Managedライセンスではアドオンが用意されています。ジョブは必要なシークレットを明示的に要求し、アクセスは設定済み権限で制御され、監査イベントに記録されます。

Semaphore UIのキーストアは、SSH鍵とログイン名/パスワード形式の認証情報を区別します。後者にはパスワードやアクセストークンも含まれます。リポジトリはチェックアウト用の認証情報を選び、Ansibleインベントリはホスト用と任意のsudo用の認証情報を選び、テンプレートではAnsible Vaultのパスワードを使えます。これらの関連付けは保存済み操作の一部なので、証明書の更新やサービスのタスクを起動する同僚が、接続に必要なシークレットを1つずつ入力フォームに貼り付ける必要はありません。

すでにシークレット管理システムを運用するチーム向けに、Semaphore UI ProはHashiCorp VaultとOpenBaoに連携します。EnterpriseはAWS Secrets Manager、Azure Key Vault、Devolutions Serverを追加します。同じデプロイに対し、GitLabはジョブ変数や設定済みのシークレット連携を通じて値を提供します。Semaphore UIは認証情報への参照をリポジトリ、インベントリ、テンプレートに関連付けるため、運用担当者は起動時に準備済みの接続を再利用できます。ネイティブ連携が必要なサービスに対応していない場合には、コマンドから直接シークレットを取得することもでき、その取得処理はチームが設定、保守します。

OpenBaoとDevolutions Serverに対して、Semaphore UIはそれぞれProとEnterpriseで名前付きのキーストア連携を提供します。GitLabのジョブでは、OpenBaoの値をCLIで取得したり、Devolutionsの認証情報エントリーをAPIで取得したりできます。保存済みのキーストア接続を選ぶ代わりに、チームがジョブ内の認証、取得、値の受け渡しを管理します。既存のシークレット管理とジョブコードですでに手順を実現できている場合には、有効な方法です。

Semaphore UI EnterpriseはPVWA REST APIを通じてCyberArkと連携します。Ansibleを実行するGitLabジョブは、cyberark.pasコレクションとCentral Credential Providerを使ってCyberArkの認証情報を取得できます。この場合、コレクションとアプリケーション認証をジョブの実行環境に設定します。利用するCyberArkのインターフェースが異なるため、チームが運用するCyberArkサービスに合う連携を選ぶ必要があります。

ログと監査

パッチ適用やデプロイの後には、実行結果に加え、誰が操作を変更、起動したかという記録も必要です。これらの記録はそれぞれ異なる問いに答えます。

対応一部対応非対応
ログと監査: GitLabとSemaphore UI
比較項目 Semaphore UI GitLab
実行履歴とログ 対応 対応
Ansible実行結果の表示 対応Pro内蔵のホスト/タスク概要 対応AnsibleのJUnitコールバックとレポート公開を設定
管理操作の監査履歴 対応記録を有効化し、管理者画面で確認 対応Premiumプロジェクトとグループの監査イベント
SIEM への転送 対応ProTLS SyslogまたはSplunk HEC 対応Ultimateグループ監査イベントのストリーミング

Semaphore UIはタスクの状態、起動の詳細、リポジトリのリビジョン、出力を保持します。ProではAnsibleのホスト/タスク概要が統合され、ホスト群全体のチェック失敗から影響を受けたホストを追いやすくなります。GitLabはジョブログを保持し、設定済みのJUnitレポート成果物を通じてAnsibleの結果を表示できます。テストレポートはマージリクエストやパイプラインの画面にも反映され、インフラのチェックがコードレビューの一部である場合に役立ちます。

アクセス権の確認やインシデント調査に向け、Semaphore UIは監査ログを有効にすると認証、リソースの変更、タスクの活動を記録します。管理者向けの監査画面はすべてのエディションでプロジェクトを横断して表示できます。GitLab PremiumとUltimateはグループとプロジェクトの監査ページを提供し、Freeのアカウント履歴には成功したサインインが含まれます。GitLabの監査権限とイベントの種類は、グループ、プロジェクト、インスタンスの範囲に従います。

Semaphore UI Proはフィルタリング、CSVまたはJSONL形式のエクスポート、TLS SyslogまたはSplunk HECへの転送を追加します。GitLab Ultimateはグループの監査イベントをJSONとして外部の送信先にストリーミングします。どちらもセキュリティ情報イベント管理(SIEM)システムにデータを送れますが、イベントと記録範囲は通常のジョブ出力とは異なります。

連携

リリースイベントや監視システムから準備済みの操作を開始し、その結果をチームに送信できます。比較すべきなのは、その連携のどこまでを製品内で設定できるかです。

対応一部対応非対応
連携: GitLabとSemaphore UI
比較項目 Semaphore UI GitLab
APIによるジョブの起動と確認 対応 対応
受信Webhookによる起動 対応リクエスト照合条件と値の抽出機能 対応パイプライン起動用Webhook
チャット通知 対応Slack、Teams、Telegramなどのチャネル 対応プロジェクトの通知連携

Semaphore UIは認証付きのタスクAPIと受信連携エンドポイントを提供します。マッチャーがリクエストを絞り込み、エクストラクターがヘッダーや本文のフィールドをタスク入力に対応付けます。GitLabは、ブランチやタグのパイプラインを開始するトリガーAPIとWebhook URLを公開します。プロジェクト連携は、デリバリーのイベントを課題管理や外部サービスにも接続します。このため、新しいコードのコミットなしで、監視アラートから準備済みの診断処理を起動できます。

Semaphore UIには、メール、Slack、Microsoft Teams、Telegram、Rocket.Chat、DingTalk、Gotifyの通知チャネルが含まれます。テンプレートとプロジェクトのアラートで結果の送信先を選択します。GitLabはMicrosoft Teams通知、パイプライン状態のメール、Slackアプリなどのプロジェクト連携を提供します。通知内のリンクは実行の確認に役立ちますが、リンク自体がチャット内からの承認になるわけではありません。

AI を活用した自動化

コーディングアシスタントは、公開されたAPI仕様、設定例、関連する出力を使って、操作の準備や失敗した実行の調査を支援できます。

対応一部対応非対応
AI を活用した自動化: GitLabとSemaphore UI
比較項目 Semaphore UI GitLab
MCPアクセス 対応コミュニティ製コネクター 対応GitLab MCPサーバー

どちらの製品も公開ドキュメントとAPIを備えており、Claude CodeやCodexなどのアシスタントが設定の作成やジョブ出力の調査で参照できます。GitLabのパイプラインYAMLはデリバリー設定をアシスタントに提供し、Semaphore UIのAPIは保存済み操作とプロジェクトリソースを公開します。設定やトラブルシューティングの支援に役立ちますが、生成された変更の正しさを自動的に保証するものではありません。

GitLab 19.5には一般提供のMCPサーバーが含まれ、利用可能なツールはアクセス権とライセンス対象の機能によって異なります。Semaphore UIにはAPI向けのコミュニティ製MCPコネクターがあり、バージョン2.21.0でPro向けの公式MCPサポートを発表しています。コネクターのアクセス範囲は渡したアカウントと認証情報に従うため、アシスタントには操作に適した範囲を付与する必要があります。

ライセンスとサポート

GitLabは自動化を取り巻く開発プラットフォームをカバーし、Semaphore UIは自動化の実行に焦点を絞ったサービスを提供します。経済面の比較は、既存のシステムも含め、チームがそれらの役割のどこまでを購入、運用する必要があるかによって変わります。

オープンソースと商用の選択肢

GitLab Community EditionはMITライセンスで、Enterprise Editionには別のライセンスが適用される商用機能が含まれます。Free、Premium、Ultimateは異なる要件に対応し、デプロイ承認とドキュメントに記載されたネイティブの外部シークレット連携にはPremiumが必要です。GitLab管理のTerraform/OpenTofuステートはFreeで利用できます。ホスト型のサービスには計算資源とストレージの利用枠が含まれ、セルフマネージドのランナーはチームが用意したインフラを使います。

Semaphore UI CommunityはMITライセンスで、基本的なテンプレート、プロジェクトロール、スケジュール、ワークフローをカバーします。ProとEnterpriseは同じ製品ファミリーに機能を追加します。現在のSemaphore UIのプランはすべてセルフホスト型です。Gitホストをすでに持ち、AnsibleとIaCのサービスを必要とするチームは、それらのジョブのためだけに広範な開発プラットフォームを導入せず、自動化の運用に新しいサービスを集中させられます。

有償機能とサポート

Semaphore UI Proは、本記事で取り上げたステートバックエンド、プロジェクトランナー、タスクごとのDocker実行を追加します。EnterpriseはKubernetesでのタスク実行、カスタムロール、テンプレート権限を追加します。エディションは、すべての運用担当者に高度な制御が必要かどうかではなく、求める実行方法と委任の仕組みに応じて選びます。

GitLab Freeにはテクニカルサポートが含まれず、PremiumとUltimateには影響度に応じた応答目標を持つベンダーサポートが含まれます。Semaphore UI Communityはベストエフォートの支援、Proは営業時間内のベンダーサポート、Enterpriseは個別のサポート条件と、導入、設定、アップグレード、移行の支援を提供します。運用する環境に適用される実際のプランと契約を比較してください。

保守と運用責任

同じデプロイや保守の手順でも、GitLabはコマンド、実行順序、設定の参照をパイプラインのYAMLに保持します。Semaphore UIはツール設定、インベントリ、認証情報、変数グループを、再利用可能なタスクテンプレートとともに保持します。操作をSemaphore UIに移せば、自動化コードとそのレビューをGitLabに残したまま、CI設定を置き換えられます。起動時の入力、権限、実行方法が担当者にすでに合っているなら、ジョブをGitLabに残すのも合理的です。

選び方

自動化を利用する人と、その人のためにプラットフォームが整理すべきリソースを基準に選びます。コマンドを実行できる点は共通です。より大きな違いは、周辺の作業がデリバリーパイプラインなのか、準備済みのインフラ操作なのか、あるいはその両方なのかにあります。

GitLab CI/CDを選ぶ場面

自動化を開発やレビューの流れに密接に結び付ける必要がある場合は、GitLab CI/CDが適しています。

  • コードレビュー、テスト、成果物が1つの流れを構成する。 インフラとアプリケーションの変更をマージリクエストで検証し、パイプライン結果とデプロイの記録を関連付けて保持します。
  • パイプラインコンポーネントと環境の制御が不可欠である。 多くのプロジェクトがバージョン付きのジョブ手順を共有しているか、デプロイが保護環境の承認ルールに依存しています。
  • 既存のパイプラインが運用担当者にとって使いやすい。 入力、スケジュール、ランナー、アクセス制御が、別の画面を用意せずに保守作業をすでにカバーしています。

Semaphore UI を選ぶ場合

コードをGitLabに残す場合でも、インフラ自動化の共有と運用に独立した要件があるなら、Semaphore UIが適しています。

  • Ansibleのインベントリと認証情報を日常的に再利用する。 パッチ適用、診断、証明書関連の作業、デプロイで対象環境を共有し、操作ごとにジョブ設定を作り直さずに済みます。
  • 同僚が準備済みの操作を必要としている。 エンジニアがテンプレートと共通設定を保守し、運用担当者が入力フォーム、スケジュール、タスク履歴を使います。Communityのプロジェクトロールが実行の共有に対応し、Enterpriseでは特定のテンプレートに権限を設定できます。
  • 手順が複数の自動化ツールにまたがる。 Terraform/OpenTofu、Terragrunt、Bash、PowerShell、Pythonを直接実行するテンプレートを、Ansibleの操作と1つのワークフローにまとめながら、個別にも再利用できます。
  • サービスを既存のインフラに合わせたい。 バイナリ、パッケージ、Dockerによる導入を選び、既存のGitサービスと並べて運用画面をホストできます。ランナーはプライベートシステムの近くに配置できます。

Semaphore UIとGitLab CI/CDの併用

アプリケーションのリリースでは、GitLabでコードをレビューし、テストを実行して、コンテナイメージやバージョン付きパッケージを公開できます。その後、パイプラインジョブが認証付きタスクAPIを通じて、変更されない成果物の参照を準備済みのSemaphore UIデプロイテンプレートに送ります。Semaphore UIは保存済みのインベントリ、認証情報、変数を使い、対象環境にアクセスできるランナーからデプロイします。デプロイの自動化コードは、チームのレジストリやリポジトリから成果物を取得します。

GitLabのジョブは返されたタスクIDを保持し、タスクの最終状態を確認して、パイプラインの結果に反映する必要があります。起動リクエストの受理は、タスクがキューに入ったことだけを意味します。受信Webhookからも操作を起動できますが、完了の報告は連携処理で実装します。これはAPIを通じてチームが構築する接続であり、自動的な双方向のデプロイ連携ではありません。

リリース後、同僚はSemaphore UIで診断やサービスの再起動を行え、夜間の証明書チェックはスケジュールに従って継続します。これらの操作は、新しいコミットとは独立して準備済みのインフラ設定を使います。GitLabがソースコードのレビュー、テストレポート、成果物の履歴を保持し、Semaphore UIが稼働中の環境を日常的に扱う画面を提供します。

よくある質問

GitLab CI/CDでAnsibleやインフラの保守を実行できますか?

はい。ジョブはランナーの環境からAnsible、Terraform/OpenTofu、その他のコマンドラインツールを呼び出せます。新しいコミットなしで手動やスケジュールによる実行が可能です。Semaphore UIはツール別のテンプレート、共有インベントリ、認証情報、変数グループによって、別の設定方式を提供します。

Semaphore UIを使ってもプレイブックをGitLabに残せますか?

はい。既存のGitLabリポジトリに接続してチェックアウト用の認証情報を設定し、Semaphore UIのタスクテンプレートでプレイブックとインベントリを選択します。GitLabでコードレビューを続けながら、Semaphore UIで準備済みの操作を実行できます。

Terraform/OpenTofuのステートを保存できるのはどちらですか?

GitLab管理のステートはFreeで利用できます。Semaphore UI Proはワークスペースと画面での管理を備えたHTTPステートバックエンドを提供します。どちらも外部バックエンドを使うコードを実行できます。ステートバックエンドがあることだけで判断せず、実際の実行手順に合わせてロックや保存済みプランの扱いを設定してください。

実行の委任にはSemaphore UI Enterpriseが必要ですか?

通常のプロジェクト内で実行を共有するだけなら不要です。CommunityにはTask Runnerロールがあり、プロジェクトのテンプレートを実行でき、その他のリソースには読み取り専用でアクセスできます。同僚に特定の操作だけを許可したい場合、Enterpriseがカスタムロールとテンプレート単位の権限を追加します。

GitLabのパイプラインはSemaphore UIのデプロイ完了を待てますか?

はい。チームが連携処理を実装することで可能です。認証付きAPIで準備済みタスクを起動し、タスクIDを保持して、状態を確認し、最終結果をGitLabに報告します。起動リクエストが正常に受理されたことは、デプロイの完了を証明するものではありません。

この記事は役に立ちましたか?

出典

  1. GitLab, “GitLab Secrets Manager credit usage and licensing”. URL: https://docs.gitlab.com/ci/secrets/secrets_manager/credit_usage/ (参照日: ).
  2. GitLab, “GitLab Secrets Manager”. URL: https://docs.gitlab.com/ci/secrets/secrets_manager/ (参照日: ).
  3. Semaphore UI, “Semaphore UI build and deploy templates”. URL: https://semaphoreui.com/docs/user-guide/task-templates/build-deploy (参照日: ).
  4. Semaphore UI, “Semaphore UI automation applications”. URL: https://semaphoreui.com/docs/user-guide/apps (参照日: ).
  5. Semaphore UI, “Semaphore UI task templates”. URL: https://semaphoreui.com/docs/user-guide/task-templates (参照日: ).
  6. Semaphore UI, “Semaphore UI installation methods”. URL: https://semaphoreui.com/docs/admin-guide/installation (参照日: ).
  7. Semaphore UI, “Semaphore UI runners”. URL: https://semaphoreui.com/docs/admin-guide/runners (参照日: ).
  8. Semaphore UI, “Semaphore UI workflow nodes and data passing”. URL: https://semaphoreui.com/docs/user-guide/workflows (参照日: ).
  9. Semaphore UI, “Semaphore UI Terraform HTTP backend”. URL: https://semaphoreui.com/docs/user-guide/apps/terraform/states (参照日: ).
  10. Semaphore UI, “Semaphore UI project roles and template permissions”. URL: https://semaphoreui.com/docs/user-guide/team (参照日: ).
  11. Semaphore UI, “Semaphore UI Key Store”. URL: https://semaphoreui.com/docs/user-guide/key-store (参照日: ).
  12. Semaphore UI, “Semaphore UI Variable Groups”. URL: https://semaphoreui.com/docs/user-guide/environment (参照日: ).
  13. Semaphore UI, “Semaphore UI schedules”. URL: https://semaphoreui.com/docs/user-guide/schedules (参照日: ).
  14. Semaphore UI, “Semaphore UI webhook integrations”. URL: https://semaphoreui.com/docs/user-guide/integrations (参照日: ).
  15. Semaphore UI, “Semaphore UI Community, Pro and Enterprise”. URL: https://semaphoreui.com/pricing (参照日: ).
  16. Semaphore UI, “Semaphore UI inventories”. URL: https://semaphoreui.com/docs/user-guide/inventory (参照日: ).
  17. Semaphore UI, “Semaphore UI 2.20 candidate Terraform execution”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/db_lib/TerraformApp.go (参照日: ).
  18. Semaphore UI, “Semaphore UI 2.20 candidate runner output handling”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/services/runners/job_pool.go (参照日: ).
  19. GitLab, “GitLab 19.5 release notes”. URL: https://docs.gitlab.com/releases/19/gitlab-19-5-released/ (参照日: ).
  20. GitLab, “GitLab CI/CD pipelines”. URL: https://docs.gitlab.com/ci/pipelines/ (参照日: ).
  21. GitLab, “GitLab Runner executors”. URL: https://docs.gitlab.com/runner/executors/ (参照日: ).
  22. GitLab, “Install GitLab”. URL: https://about.gitlab.com/install/ (参照日: ).
  23. GitLab, “GitLab CI/CD inputs”. URL: https://docs.gitlab.com/ci/inputs/ (参照日: ).
  24. GitLab, “GitLab CI/CD variables”. URL: https://docs.gitlab.com/ci/variables/ (参照日: ).
  25. GitLab, “GitLab scheduled pipelines”. URL: https://docs.gitlab.com/ci/pipelines/schedules/ (参照日: ).
  26. GitLab, “GitLab deployment approvals”. URL: https://docs.gitlab.com/ci/environments/deployment_approvals/ (参照日: ).
  27. GitLab, “GitLab-managed Terraform/OpenTofu state”. URL: https://docs.gitlab.com/user/infrastructure/iac/terraform_state/ (参照日: ).
  28. GitLab, “Infrastructure as Code with OpenTofu and GitLab”. URL: https://docs.gitlab.com/user/infrastructure/iac/ (参照日: ).
  29. GitLab, “GitLab job artifacts”. URL: https://docs.gitlab.com/ci/jobs/job_artifacts/ (参照日: ).
  30. GitLab, “GitLab unit test reports”. URL: https://docs.gitlab.com/ci/testing/unit_test_reports/ (参照日: ).
  31. GitLab, “GitLab roles and permissions”. URL: https://docs.gitlab.com/user/permissions/ (参照日: ).
  32. GitLab, “Use external secrets in GitLab CI/CD”. URL: https://docs.gitlab.com/ci/secrets/ (参照日: ).
  33. GitLab, “GitLab Licensing and Compatibility”. URL: https://docs.gitlab.com/development/licensing/ (参照日: ).
  34. GitLab, “GitLab pricing and hosting offerings”. URL: https://about.gitlab.com/pricing/ (参照日: ).
  35. GitLab, “GitLab CI/CD components”. URL: https://docs.gitlab.com/ci/components/ (参照日: ).
  36. GitLab, “CI/CD for external repositories”. URL: https://docs.gitlab.com/ci/ci_cd_for_external_repos/ (参照日: ).
  37. GitLab, “GitLab Support”. URL: https://support.gitlab.com/hc/en-us/articles/11626483177756-GitLab-Support (参照日: ).
  38. Semaphore UI, “Semaphore UI REST API, task creation and task status”. URL: https://semaphoreui.com/api-docs (参照日: ).
  39. Semaphore UI, “Tasks, execution history and Ansible summaries”. URL: https://semaphoreui.com/docs/user-guide/tasks (参照日: ).
  40. GitLab, “Protected environments”. URL: https://docs.gitlab.com/ci/environments/protected_environments/ (参照日: ).
  41. Semaphore UI, “Get Started, installation methods and server platforms”. URL: https://semaphoreui.com/docs/getting-started (参照日: ).
  42. GitLab, “Installation methods and supported server platforms”. URL: https://docs.gitlab.com/install/install_methods/ (参照日: ).
  43. GitLab, “GitLab Runner requirements and supported platforms”. URL: https://docs.gitlab.com/runner/install/requirements/ (参照日: ).
  44. GitLab, “Pass dotenv variables to specific jobs”. URL: https://docs.gitlab.com/ci/variables/dotenv_variables/ (参照日: ).
  45. GitLab, “CI/CD job logs”. URL: https://docs.gitlab.com/ci/jobs/job_logs/ (参照日: ).
  46. Semaphore UI, “Repositories, reusable Git resources and authentication”. URL: https://semaphoreui.com/docs/user-guide/repositories (参照日: ).
  47. GitLab, “Pipeline editor, YAML editing and validation”. URL: https://docs.gitlab.com/ci/pipeline_editor/ (参照日: ).
  48. GitLab, “Customize pipeline configuration, alternate paths and external YAML”. URL: https://docs.gitlab.com/ci/pipelines/settings/ (参照日: ).
  49. GitLab, “Pipeline Wizard, generated CI configuration and commit step”. URL: https://docs.gitlab.com/development/cicd/pipeline_wizard/ (参照日: ).
  50. Ansible project, “JUnit callback, structured playbook result reports”. URL: https://docs.ansible.com/projects/ansible/latest/collections/ansible/builtin/junit_callback.html (参照日: ).
  51. GitLab, “GitLab manual jobs, optional and blocking behavior”. URL: https://docs.gitlab.com/ci/jobs/job_control/ (参照日: ).
  52. GitLab, “GitLab runner tags and project assignment”. URL: https://docs.gitlab.com/ci/runners/configure_runners/ (参照日: ).
  53. Semaphore UI, “Semaphore UI authentication”. URL: https://semaphoreui.com/docs/admin-guide/authentication (参照日: ).
  54. GitLab, “LDAP authentication for GitLab Self-Managed”. URL: https://docs.gitlab.com/administration/auth/ldap/ (参照日: ).
  55. GitLab, “OpenID Connect authentication for GitLab Self-Managed”. URL: https://docs.gitlab.com/administration/auth/oidc/ (参照日: ).
  56. GitLab, “GitLab two-factor authentication”. URL: https://docs.gitlab.com/user/profile/account/two_factor_authentication/ (参照日: ).
  57. GitLab, “HashiCorp Vault integration”. URL: https://docs.gitlab.com/ci/secrets/hashicorp_vault/ (参照日: ).
  58. GitLab, “AWS Secrets Manager integration”. URL: https://docs.gitlab.com/ci/secrets/aws_secrets_manager/ (参照日: ).
  59. GitLab, “Azure Key Vault integration”. URL: https://docs.gitlab.com/ci/secrets/azure_key_vault/ (参照日: ).
  60. Semaphore UI, “Semaphore UI audit history, export and SIEM forwarding”. URL: https://semaphoreui.com/docs/admin-guide/audit-log (参照日: ).
  61. GitLab, “GitLab audit events and edition scope”. URL: https://docs.gitlab.com/user/compliance/audit_events/ (参照日: ).
  62. GitLab, “GitLab audit event streaming”. URL: https://docs.gitlab.com/user/compliance/audit_event_streaming/ (参照日: ).
  63. Semaphore UI, “Semaphore UI notification channels”. URL: https://semaphoreui.com/docs/admin-guide/notifications (参照日: ).
  64. GitLab, “Pipeline trigger API and incoming webhooks”. URL: https://docs.gitlab.com/ci/triggers/ (参照日: ).
  65. GitLab, “GitLab project integrations and notifications”. URL: https://docs.gitlab.com/user/project/integrations/ (参照日: ).
  66. Community connector contributors, “Community MCP connector for Semaphore UI”. URL: https://github.com/cloin/semaphore-mcp (参照日: ).
  67. GitLab, “GitLab MCP server”. URL: https://docs.gitlab.com/user/model_context_protocol/mcp_server/ (参照日: ).
  68. OpenBao project, “OpenBao CLI, read a secret”. URL: https://openbao.org/docs/commands/kv/get/ (参照日: ).
  69. Devolutions, “Devolutions Server REST API, credential retrieval”. URL: https://docs.devolutions.net/server/web-interface/utilities/api-documentation (参照日: ).
  70. GitLab, “GitLab conditional jobs and pipeline dependencies”. URL: https://docs.gitlab.com/ci/yaml/ (参照日: ).
  71. GitLab, “GitLab Jobs API, status and logs”. URL: https://docs.gitlab.com/api/jobs/ (参照日: ).
  72. Semaphore UI, “Semaphore UI CyberArk PVWA secret storage”. URL: https://semaphoreui.com/docs/user-guide/key-store/cyberark (参照日: ).
  73. CyberArk collection maintainers, “CyberArk collection, CCP credential retrieval”. URL: https://docs.ansible.com/projects/ansible/latest/collections/cyberark/pas/cyberark_credential_module.html (参照日: ).

上記のドキュメント、リポジトリ、製品情報に基づきSemaphore UI Teamが作成した比較です。各出典に参照日を記載しています。