
IaC管理プラットフォーム:Semaphore UIとSpaceliftの比較

Denis GukovSemaphore UI 創業者兼 CTO
読了時間:約18分

SpaceliftとSemaphore UIは、どちらもAnsibleとInfrastructure as Code(IaC)を実行します。Spacelift Deployはインフラスタックとポリシーで制御された変更を管理し、Flowsはビジュアルな自動化でサービスをつなぎます。Semaphore UIはAnsibleの操作、Terraform/OpenTofuのプロビジョニング、定期保守を1つのセルフホスト画面にまとめます。本記事では2026年10月21日時点のSpaceliftのドキュメントとSemaphore UI 2.20.0を比較します。

この記事について AI に相談

概要

新しい環境では、Terraformのapplyが成功するだけでは足りません。ホストを構成し、サービスをデプロイし、パッチ適用、証明書更新、バックアップによって稼働を維持する必要があります。これらの手順が共同作業になると、設定を管理し、実行を委任し、何が起きたかを確認する場所が必要になります。

Spacelift Deployはリポジトリをインフラスタックに接続します。各スタックが構成と実行設定を保持し、ポリシー、レビュー、依存関係が変更を調整します。Terraform/OpenTofu、Ansible、Terragrunt、Pulumi、CloudFormation、Kubernetesに対応します。Flowsはイベント、サービス連携、Deployのアクションを扱うビジュアルキャンバスでプラットフォームを拡張します。

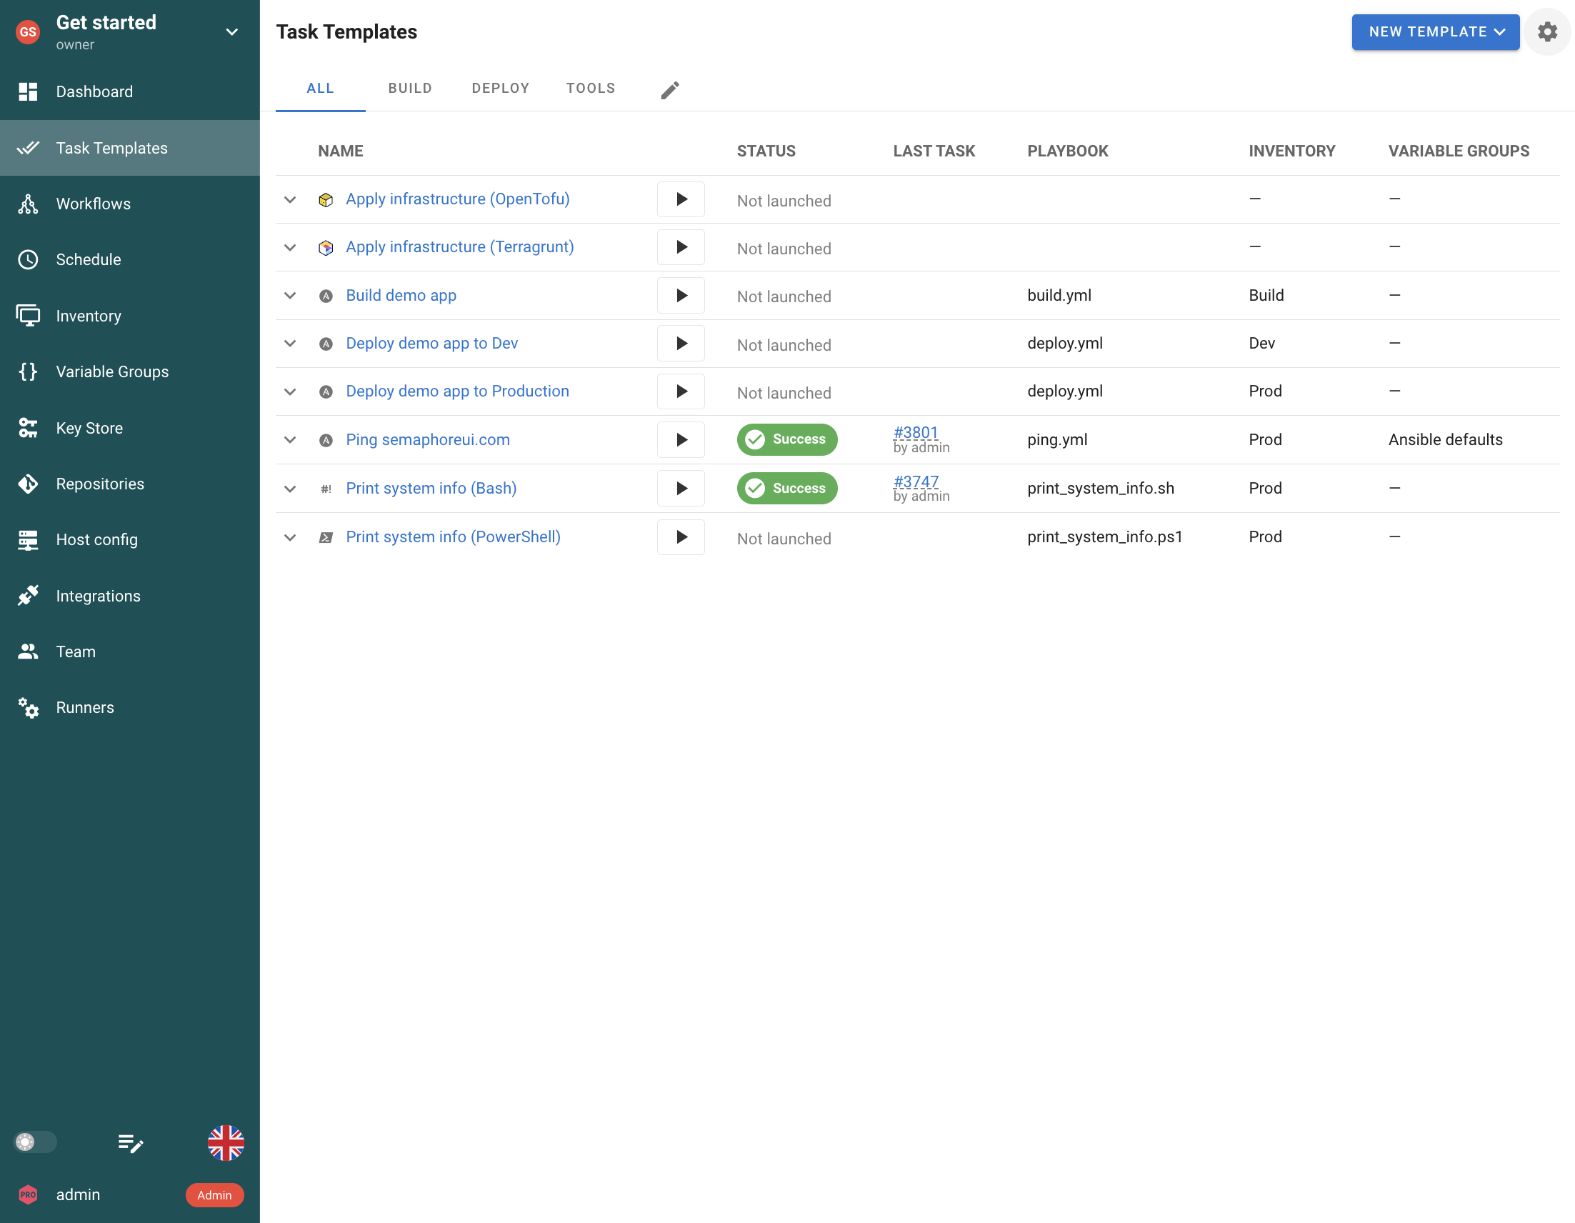
Semaphore UIは再利用可能な操作を起点とします。Ansibleのタスクテンプレートは、プレイブックをインベントリ、認証情報、変数、起動時の入力と組み合わせます。Terraform/OpenTofu、Terragrunt、Bash、PowerShell、Pythonの専用テンプレートが、同じ仕組みをプロビジョニングなどの操作に広げます。プロジェクトが共通リソースを保持し、スケジュールがジョブを繰り返し、ワークフローが長い手順のステップをつなぎます。

1つのプロジェクトにある複数の自動化ツール向けSemaphore UIタスクテンプレート。
Semaphore UI. 準備済みのAnsible、Infrastructure as Code、コマンドラインの操作を、プロジェクトのタスク一覧で共有します。
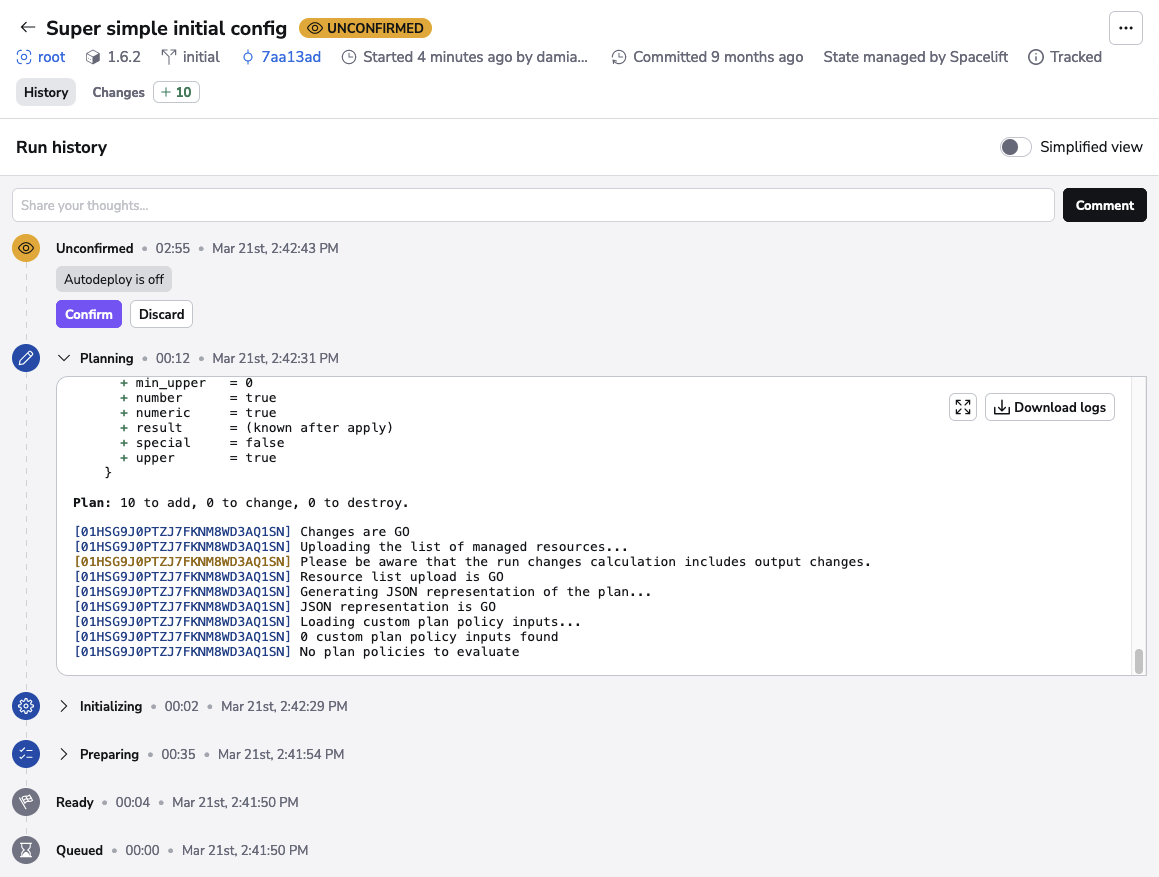
Terraformプランの確認を待つSpaceliftの実行。
Spacelift. 追跡対象のインフラ実行は、プラン作成後に確認のため一時停止します。公式ドキュメントの例。 出典

主要項目の比較

どちらもインフラをプロビジョニングし、Ansibleで構成できます。違いは、操作の準備、設定の共有、変更の制御、サービスのホスティングの方法にあります。

SpaceliftとSemaphore UIの主な特徴
比較項目 Semaphore UI Spacelift
基本的な構成 プロジェクト、再利用可能なテンプレート、ワークフロー Deployのスタックとポリシー、Flowsのビジュアル自動化
自動化ツール Ansible、Terraform/OpenTofu、Terragrunt、Bash、PowerShell、Pythonの専用テンプレート Ansible、Terraform/OpenTofu、Terragrunt、Pulumi、CloudFormation、Kubernetesのネイティブ連携。Bash、PowerShell、PythonはTasksまたは設定済みのワークフローツール経由
ホスティング セルフホストのバイナリ、パッケージ、Docker、Kubernetes SaaS、商用のセルフホストとオンプレミス
実行 サーバーまたはランナー、任意でタスク用コンテナ ホスト型ワーカーまたはプライベートワーカープール
スケジュール Communityでcronと一度だけの実行に対応 Deployスタックのスケジュール(Business+)、Flowsのスケジュールブロック
Terraformステート Pro内蔵のHTTPバックエンド、外部バックエンドにも対応 スタックのマネージドステート、または外部バックエンド
変更の制御 テンプレート設定、ワークフロー承認、自動化コード プランのレビュー、承認ポリシー、OPA/Rego、ドリフト検出
共通設定 変数グループ、認証情報、インベントリ コンテキスト、環境変数、クラウド連携
アクセス制御 プロジェクトロール、Enterpriseのテンプレート権限 Spaces、RBAC、スタックリソースの権限
ライセンスとプラン MITライセンスのCommunity、商用のProとEnterprise プロプライエタリなサービス、無料プランと有料サブスクリプション

Ansible中心のチームは、既存のGitインベントリ、プレイブック、運用手順をSemaphore UIで使い、同僚に準備済みの起動フォームを提供できます。プロビジョニングも同じ画面で扱え、内蔵バックエンドが必要ならProのステートストレージを使えます。SpaceliftはIaCとAnsibleの両方にスタック中心の仕組みを適用し、インフラのレビューやポリシー判断を共有するプロセスを追加します。Flowsは、それらのアクションをスタック外のイベントやサービスと調整します。

この違いはデプロイ後にも意味を持ちます。バックアップや証明書チェックには、保存済み設定、スケジュール、明確な結果があればよい一方、共有ネットワークの変更にはポリシー評価や正確なプランのレビューも必要かもしれません。プラットフォームは、すべての操作に同じ手順を強いるのではなく、委任する作業に合うものであるべきです。

機能比較

環境のプロビジョニングから日常運用までを追うと、両者の重なる部分が明確になります。ツール対応とステートの扱いが実行できる内容を決め、インベントリ、起動時の入力、スケジュール、アクセスがチームでの使い方を決めます。

インストールとセットアップ

自動化サービスは管理対象のシステムに到達する必要があります。Webアプリケーションの配置場所と、ジョブを実行するマシンの配置場所は別々に選べます。

対応一部対応非対応
インストールとセットアップ: SpaceliftとSemaphore UI
比較項目 Semaphore UI Spacelift
スタンドアロンのネイティブバイナリ 対応 非対応SaaSまたはコンテナ化されたサービス
セルフホストのコントロールプレーン 対応 対応Enterprise+
無料のセルフホスト版 対応MITライセンスのCommunity 非対応商用のセルフホスト
Kubernetesなしでの実行 対応 対応DeployはSaaSまたはECS、セルフホストのFlowsにはEKSが必要

Spacelift Deployはホスト型サービスとして利用でき、チームがコントロールプレーンを運用する必要はありません。Enterprise+は、ECSやKubernetesによる導入を含め、完全なセルフホスト、オンプレミス、エアギャップ環境の選択肢を提供します。Flowsは個別に連携するモジュールで、独自のアクセス設定を持ちます。文書化されたセルフホスト構成にはライセンスが必要で、現在はAWS EKSを使用します。

Semaphore UI Communityは、ライセンス料なしでセルフホストのサービスを提供します。既存のサーバーにバイナリ、ネイティブパッケージ、Dockerで導入でき、Kubernetesも選べます。セルフホスト向けの有料プランを購入したり、自動化のためだけにクラスターを追加したりせず、プロビジョニングや保守のジョブを共有したい場合に有効です。アプリケーションとデータベースはチーム自身が運用します。
自動化ツールとステート

あるツールでプロビジョニングし、別のツールで作成したシステムを構成することはよくあります。ツールの直接サポートと共有ステートバックエンドによって、手順のどこまでを1つのサービスにまとめられるかが決まります。

対応一部対応非対応
自動化ツールとステート: SpaceliftとSemaphore UI
比較項目 Semaphore UI Spacelift
Ansible Playbook 対応 対応
Terraform/OpenTofu 対応 対応
Terragrunt 対応 対応
Python 対応専用テンプレート 対応Tasks(有償)または設定済みのワークフローツール
PowerShell 対応専用テンプレート 対応Tasks(有償)または設定済みのワークフローツール
Bash 対応専用テンプレート 対応Tasks(有償)または設定済みのワークフローツール
Pulumiのライフサイクル連携 一部対応独自のCLIまたはAnsibleによる自動化 対応ネイティブのスタック連携、プレビュー版
CloudFormationのライフサイクル連携 一部対応独自のCLIまたはAnsibleによる自動化 対応ネイティブのスタック連携
Kubernetesのライフサイクル連携 一部対応独自のCLIまたはAnsibleによる自動化 対応ネイティブのkubectlスタック連携
内蔵のステートストレージ 対応Pro 対応
ステートのバージョン履歴 対応Pro 対応

Spaceliftは、IaC連携と並ぶ対応スタックの種類としてAnsibleを扱います。スタックでプレイブックを選び、通常は実行前にAnsibleのcheckモードを実行します。このフェーズを省略することもできます。構成管理の画面はホストとタスクの結果を表示します。Terraform/OpenTofuのステート管理とスタックの依存関係によって、同じプラットフォームを複数のインフラ技術に広げます。Pulumiには独自のpreview/applyライフサイクルがあり、現在はプレビュー連携とされています。CloudFormationとKubernetesにも、変更レビューとポリシーを備えたネイティブのスタック連携があります。

Semaphore UIはAnsible、Terraform/OpenTofu、Terragrunt、Bash、PowerShell、Pythonごとに専用テンプレートを提供します。既存の自動化を直接実行でき、リポジトリとツール設定を次回の起動用に保存できます。Pythonの操作やTerraformの呼び出しをすべて追加のプレイブックに記述せず、Ansibleをホスト構成に使えます。Pulumi、CloudFormation、kubectlのコマンドも独自スクリプトやAnsibleの自動化から実行できますが、Semaphore UIはそれら専用のスタックライフサイクルを提供しません。コマンド、依存関係、変更レビューの手順はチームが用意します。

PowerShellによるサービス確認では、Semaphore UIはリポジトリ、変数、起動時の入力を持つPowerShellタスクテンプレートを保存します。Spaceliftはスタックの実行環境でTasksや独自のワークフローツールからそのコマンドを実行でき、BlueprintsやTemplatesでスタック設定を再利用できます。違いはスクリプトを実行できるかどうかではなく、言語専用の設定があるかどうかです。

プロビジョニングでは、Semaphore UIのTerraform/OpenTofuテンプレートでリポジトリ、ワークスペース、再利用可能な変数グループを選択します。Proはバージョン履歴と画面での管理を備えた内蔵HTTPステートバックエンドを追加し、ステートを変更するジョブとともに共有ステートを保持できます。既存の外部バックエンドも選べます。Spaceliftもマネージドステートバックエンドと外部バックエンドに対応し、ステートをスタックの変更ライフサイクルに統合します。

設定とスケジュール

同僚がリポジトリ、設定、認証情報を組み立て直さずに、準備済み操作を起動できることが重要です。保存済みの定義と起動時の入力によって、準備をどこまで再利用できるかが決まります。

対応一部対応非対応
設定とスケジュール: SpaceliftとSemaphore UI
比較項目 Semaphore UI Spacelift
自動化定義の保存 対応ツールごとのタスクテンプレート 対応DeployスタックとFlowsの定義
再利用可能な変数と設定 対応変数グループ 対応コンテキスト
準備済みの入力フォーム 対応タスクテンプレートの入力フォーム 対応Business+Infrastructure Templates
自動化の定期実行 対応 対応DeployではBusiness+とプライベートワーカー、FlowsではScheduleブロック
独自の保守コマンド 対応 対応Paid plansスタックの実行環境でのDeploy Tasks

Spacelift Deployは、リポジトリ、実行環境、設定をスタックに保存します。Contextsで変数、ファイル、フックをスタック間で共有できます。BusinessのTemplatesはフォームを使ったインフラのデプロイを提供し、有償のDeploy Tasksは独自の非対話型コマンドを受け付けます。どちらもセルフサービスに役立ちますが、プロビジョニング用のTemplateと、その場で実行するTaskコマンドは異なる目的を持ちます。

Semaphore UIは操作をタスクテンプレートとして保存します。エンジニアはリポジトリ、ツール設定、再利用可能な変数グループを選び、認証情報と、Ansibleの場合はインベントリを指定します。入力フォームは、サービス名や変更の参照番号など、操作に必要な入力だけを同僚に求めます。Terraformの環境作成依頼やPowerShellのサービス確認を、汎用的なスタック保守コマンドに押し込めずに準備できます。

定期実行でも保存済みの設定を再利用します。Semaphore UI Communityは、バックアップ、証明書チェック、プロビジョニング向けにcronと一度だけのスケジュールに対応します。Spacelift DeployはBusinessから、プライベートワーカーを使ってスタックの実行とTasksを定期実行できます。Flowsは別途、タイムゾーン設定を持つcronや一定間隔のScheduleブロックを提供します。違いは操作をどこで準備し、チームの他の手順とどうつなぐかです。

インベントリ

プロビジョニングの出力は、次のジョブが適切なホストを特定できて初めて運用に役立ちます。単にAnsibleを実行できることよりも、インベントリの情報源と対象選択の仕組みが重要です。

対応一部対応非対応
インベントリ: SpaceliftとSemaphore UI
比較項目 Semaphore UI Spacelift
Git上のAnsibleインベントリと動的インベントリ 対応再利用可能なプロジェクトインベントリ 対応インベントリファイルとAnsibleプラグイン
Ansibleの実行を選択したホストに限定 対応準備済みインベントリと起動時のlimit 対応Ansibleの設定とCLI引数

SpaceliftのAnsibleスタックは、そのプレイブックに設定したインベントリとコマンド設定を使います。そのため、既存のGitインベントリやAnsibleの検出プラグインを自動化の一部として維持できます。スタックの依存関係からインフラの出力を渡せますが、対象を特定するにはプレイブックやインベントリ側でその値を使う必要があります。

Semaphore UIはインベントリを再利用可能なプロジェクトリソースにします。タスクテンプレートで、INIやYAMLのインベントリ、Git上の定義、Ansibleの動的ソースを選べます。NetBoxやクラウドAPIからホストを検出するチームは、操作ごとに別のホスト一覧を管理せず、その定義をデプロイ、証明書更新、バックアップのテンプレートで再利用できます。

1台のホストを復旧する場合、準備済みのAnsible操作で、範囲を絞ったインベントリや有効にしたホストlimitを使えます。これにより修復対象の指定に必要な作業を減らせますが、担当者が起動できる内容はテンプレートのロールと設定が決めます。インベントリのタグもAnsibleのlimitも、独立したホスト単位の認可ポリシーではありません。

実行

定期バックアップにもプロビジョニングにも、対象に到達できる実行環境が必要です。コントロールプレーンの導入と、実行能力の配置は別です。

対応一部対応非対応
実行: SpaceliftとSemaphore UI
比較項目 Semaphore UI Spacelift
プライベートネットワーク内での実行 対応ランナー 対応Starter+プライベートワーカー
実行先のルーティング 対応Proテンプレートまたはインベントリの runner タグ 対応スタックに割り当てたワーカープール
コンテナでのジョブ実行 対応ProDockerエグゼキューター 対応
同時実行の制御 対応テンプレート、プロジェクト、インスタンスの上限 対応ワーカーの処理能力とスタック操作の直列化

Spacelift Deployは、ホスト型またはプライベートのワーカーでジョブを実行します。Starter+から含まれるプライベートプールにより、インフラコードやAnsibleからチームのネットワーク内のシステムに接続できます。スタック設定でワーカープールと実行イメージを選択します。Deploy Tasksは、同じスタックの状態を変更する他の処理と直列化され、操作の重複を防ぎます。

Semaphore UIはサーバー上の実行から始め、プライベートホストや遠隔拠点の近くにランナーを配置できます。Communityにはグローバルランナーが含まれます。Proはプロジェクトランナー、タグによる振り分け、Dockerでのタスク実行を追加し、EnterpriseはKubernetesでのタスク実行を追加します。プロジェクトは証明書チェックをホストの属するネットワークに振り分けながら、プロビジョニングと検証を同じ画面で扱えます。

Pythonによる検証やPowerShellによる保守では、ランナーに対応するインタープリターとネットワークアクセスが必要です。タスクコンテナで、再現可能な依存関係のセットを用意できます。WebサービスをDockerに導入するだけでは、各ジョブが分離されるわけではありません。また、Semaphore UIのワークフロー出力の収集は現在、DockerやKubernetesのエグゼキューターではなく、ローカルエグゼキューターを使います。

ワークフロー

サーバーを作成し、構成し、アプリケーションを確認する処理は、各ステップで異なるツールを使っていても1つの手順です。ワークフローはその手順と、失敗後に進む経路を調整します。

対応一部対応非対応
ワークフロー: SpaceliftとSemaphore UI
比較項目 Semaphore UI Spacelift
ビジュアルワークフロー 対応テンプレート、承認、分岐 対応Flowsのキャンバスと連携ブロック
複数のツールを組み合わせる手順 対応ネイティブのツールテンプレートを接続 対応FlowsのブロックとDeployのアクション
人による承認ゲート 対応承認ノード 対応Deployの承認ポリシーと実行レビュー
ワークフローでの値の受け渡し 対応 対応

Spacelift Flowsは、イベント、条件、データ変換、サービスのアクションをビジュアルキャンバス上で接続します。Deployブロックは実行やTasksを開始し、進捗を追跡し、変更を確認またはレビューできます。アラートやチケットを起点に、インフラ作業を通知や他のサービスと調整する場合に役立ちます。Deployスタックの依存関係は別の仕組みで、インフラ変更の順序を決め、利用可能なスタック出力を対応付けます。

Semaphore UIのワークフローは、成功時と失敗時の経路、承認、待機を使って準備済みタスクテンプレートを接続します。OpenTofuテンプレートで環境を作成し、Ansibleで構成し、Pythonでエンドポイントを確認できます。同じテンプレートを、単独のプロビジョニングや復旧にも使えます。承認ノードにより、別のオーケストレーションサービスを用意せずに重要な変更を一時停止できます。2.20の承認はプロジェクトのタスクを実行する権限に従います。独立した承認者ロールは2.21向けに発表されています。

Semaphore UI 2.20は、Ansibleのset_stats、Terraform/OpenTofu/Terragruntのoutputs、Bash、PowerShell、PythonのJSONを収集し、後続の入力に値を対応付けます。これはサーバーまたはランナーのローカルエグゼキューターで動作し、DockerやKubernetesのエグゼキューターでは動作しません。Flowsはブロック間でイベントデータを受け渡し、変換します。Deployの出力依存関係にはツール固有の制限があり、AnsibleやKubernetesのスタックは値を受け取れますが、参照可能なスタック出力は生成しません。

Semaphore UIは個別のテンプレートを再利用しますが、ワークフロー全体を別のワークフローに組み込むことはできません。再利用可能な手順をテンプレートとして保持するか、APIで別々のワークフローを調整できますが、後者には接続と結果の処理が必要です。また、ホストアドレスの受け渡しと保存済みプランファイルの転送は異なり、ファイルにはアクセス可能なストレージや明示的な転送が必要です。

インフラ変更の制御

次に検討すべきなのは、プロビジョニングと構成にまたがる変更をどう調整し、本番に反映する前にどの判断をプラットフォームが強制すべきかです。

対応一部対応非対応
インフラ変更の制御: SpaceliftとSemaphore UI
比較項目 Semaphore UI Spacelift
レビューしたプランを適用 一部対応プランの保存と再利用を明示的に設定 対応
ドリフトの定期チェック 一部対応定期的なplan実行と独自の処理 対応Starter+プライベートワーカー
内蔵のポリシーエンジン 非対応タスクで外部チェックを実行可能 対応Starter+OPA / Rego
プライベートモジュールレジストリ 非対応外部レジストリを使用 対応

Spaceliftは、インフラ変更の計画、レビュー、適用を追跡するライフサイクルを提供します。承認ポリシーがレビュー要件を定め、OPA/Regoポリシーが提案された変更を進めてよいかなどを評価します。プライベートワーカー上のドリフト検出は、意図した構成との差異を確認し、整合化を開始できます。プライベートモジュールレジストリは、共通のインフラモジュールの配布とテストを支援します。

正確なTerraformプランに対して承認が必要な場合、この違いが重要になります。Spaceliftはプランのレビューを追跡対象の実行に組み込みます。Semaphore UIの標準Terraformタスクはプランを自動保持して後で同じファイルを適用するものではないため、プランの保存と再利用を明示的に設定する必要があります。ワークフローの値の受け渡しではプランファイルは転送されません。Semaphore UIのplanを定期実行してドリフトを確認することもできますが、結果の分類や修復は、内蔵のポリシーエンジンやドリフトエンジンではなく、チームの自動化処理の一部です。

これらの制御は、プラットフォームチームが組織全体のインフラルールを適用したり、承認済みモジュールを配布したりする場合に重要です。Semaphore UIでも外部の検証ツールを実行し、既存レジストリにモジュールを置き、planのチェックを定期実行できますが、ポリシーの判断やドリフトへの対応はチームが実装します。一元的な制御を必要としない準備済みの環境作成依頼、バックアップ、サービス修復であれば、より広いガバナンス層を導入せず、専用ツールテンプレートで操作をカバーできます。

アクセス制御と認証

ジョブを共有するには、誰が編集できるか、誰が実行できるか、どの方法でサインインするかを決めます。起動フォームそのものは認可の境界にはなりません。

対応一部対応非対応
アクセス制御と認証: SpaceliftとSemaphore UI
比較項目 Semaphore UI Spacelift
ロールベースのアクセス 対応 対応
カスタムロール 対応Enterprise 対応
範囲を限定した起動権限 対応Enterprise個別のテンプレート 対応Space内のリソース
OIDCシングルサインオン 対応Pro 対応Paid plans
SAML シングルサインオン 非対応代わりにOIDCを使用 対応Enterprise

Spacelift Spacesは、Space内のスタック、ポリシー、ワーカープール、その他の種類のリソースへのアクセスを委任します。RBACの割り当ては、個別スタックを権限境界にするのではなく、Spaceの範囲に適用されます。Contextsは環境変数、ファイル、フックを共有し、プラットフォームチームが共通設定を配布しながら、各チームが自分のスタックを管理できます。AWS、Azure、Google Cloudのネイティブ連携は実行用の短期認証情報を取得し、クラウドアカウントへのアクセスをプラットフォーム設定の一部にします。

Semaphore UIのプロジェクトは、テンプレート、リポジトリ、インベントリ、認証情報、変数グループをまとめます。Communityのプロジェクトロールでも、ジョブの起動権限を持つ同僚と自動化を共有できます。エンジニアが対象設定と認証情報を備えた操作を準備すれば、別のメンバーは独自のローカル環境を構築せずに実行し、記録された結果を確認できます。

Enterpriseのカスタムロールとテンプレート単位の実行権限は、委任をより具体的にします。例えば、サポートチームにプロジェクト全体の編集権限を与える代わりに、準備済みのサービス再起動操作へのアクセスを与えられます。許可される操作は、自動化コード、テンプレート設定、ロール権限の組み合わせで決まります。入力フォームは求められた値を提供し、実際の認可はロールが担います。

Semaphore UI ProはLDAP/Active DirectoryとOIDCのサインインに加え、ローカルTOTPに対応します。Spaceliftは外部IDプロバイダー、有料プランでのOIDC、EnterpriseでのSAMLに対応します。組織がSAMLへの直接対応を必須とする場合、これは決定的な違いになり得ます。Semaphore UIでは代わりにOIDC対応のIDプロバイダーを利用でき、許可される操作は引き続きアプリケーションのロールが制御します。

シークレット

準備済みの操作には、起動する同僚に鍵やトークンの貼り付けを求めずに認証情報を渡す必要があります。重要な違いは、それらの値をプラットフォームがどう保存、取得するかです。

対応一部対応非対応
シークレット: SpaceliftとSemaphore UI
比較項目 Semaphore UI Spacelift
SSH認証情報の保存 対応Key Store 対応機密情報を含むマウントファイル
機密の変数とファイル 対応シークレットとキーストアへの参照 対応機密の変数とマウントファイル
HashiCorp Vaultへのアクセス 対応Pro設定済みの外部シークレット管理 対応Paid plansOIDCの信頼設定と実行時の取得
OpenBao 対応Pro 一部対応独自の実行時取得処理
AWS Secrets Manager 対応Enterprise 一部対応AWS認証情報、自動化処理内で取得
Azure Key Vault 対応Enterprise 一部対応Azure認証情報、自動化処理内で取得
Devolutions Server 対応Enterprise 一部対応独自の実行時処理またはAPIによる取得
CyberArk 対応EnterprisePVWA REST連携 一部対応独自の実行時処理またはAPIによる取得

Spacelift Deployは機密の環境変数とマウントファイルを保存し、Contextsがスタック間で設定を再利用します。クラウド連携やワークロードOIDCは、HashiCorp Vaultへのアクセスなどに使う一時認証情報を提供できます。Flowsには、ブロックやインストールしたアプリが実行時に参照するプロジェクトシークレットがあります。利用するサービスに応じた信頼設定と取得処理はチームが設定します。

Semaphore UIのキーストアは、リポジトリと自動化テンプレートに再利用可能なSSH鍵とパスワードを提供します。ProはHashiCorp VaultとOpenBaoの連携を追加し、EnterpriseはAWS Secrets Manager、Azure Key Vault、Devolutions Server、CyberArkを追加します。エンジニアがインベントリや変数とともに認証情報の参照を準備できるため、同僚は実行のたびにシークレットへのアクセスを組み立て直さず、許可されたバックアップや構成ジョブを起動できます。

これらは異なる設定作業を解決します。Semaphore UIは、対応するシークレット管理への接続を自動化設定に表示します。SpaceliftのIDフェデレーションは、長期のプロバイダー認証情報なしで、特定の実行にクラウドやVaultへのアクセスを付与したい場合に有効です。シークレットの取得、起動権限、その認証情報で自動化処理に何ができるかは、それぞれ別の判断です。

OpenBao、クラウドのシークレットストア、Devolutions Server、CyberArkには、Spaceliftの自動化処理からSDK、CLI、HTTP呼び出しでもアクセスできます。これらの独自の取得処理には、実行時のコードと認証情報の管理が必要です。Semaphore UIのキーストアで設定済みのシークレットストレージを選ぶこととは異なります。ネイティブのクラウドID連携が付与するのは実行用の認証情報であり、操作に必要なすべてのシークレットを自動取得するものではありません。

ログと監査

デプロイの失敗には実行の詳細が必要であり、アクセスの確認には誰が設定を変更したかという記録が必要です。これらは異なる記録であり、分けて比較する必要があります。

対応一部対応非対応
ログと監査: SpaceliftとSemaphore UI
比較項目 Semaphore UI Spacelift
実行履歴と出力 対応 対応
Ansibleのホスト概要 対応Pro 対応
管理操作の監査履歴 対応管理者向け監査ログ、記録の有効化が必要 対応Enterpriseリソースの変更とアカウント監査画面
監査イベントの転送 対応ProTLS Syslog と Splunk HEC 対応Enterprise監査Webhook

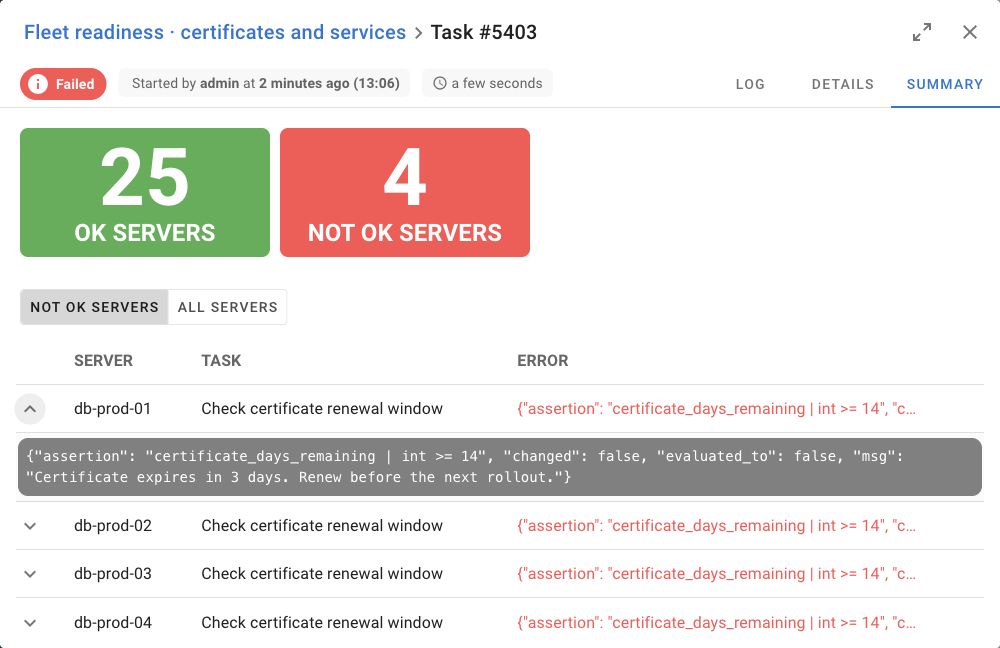
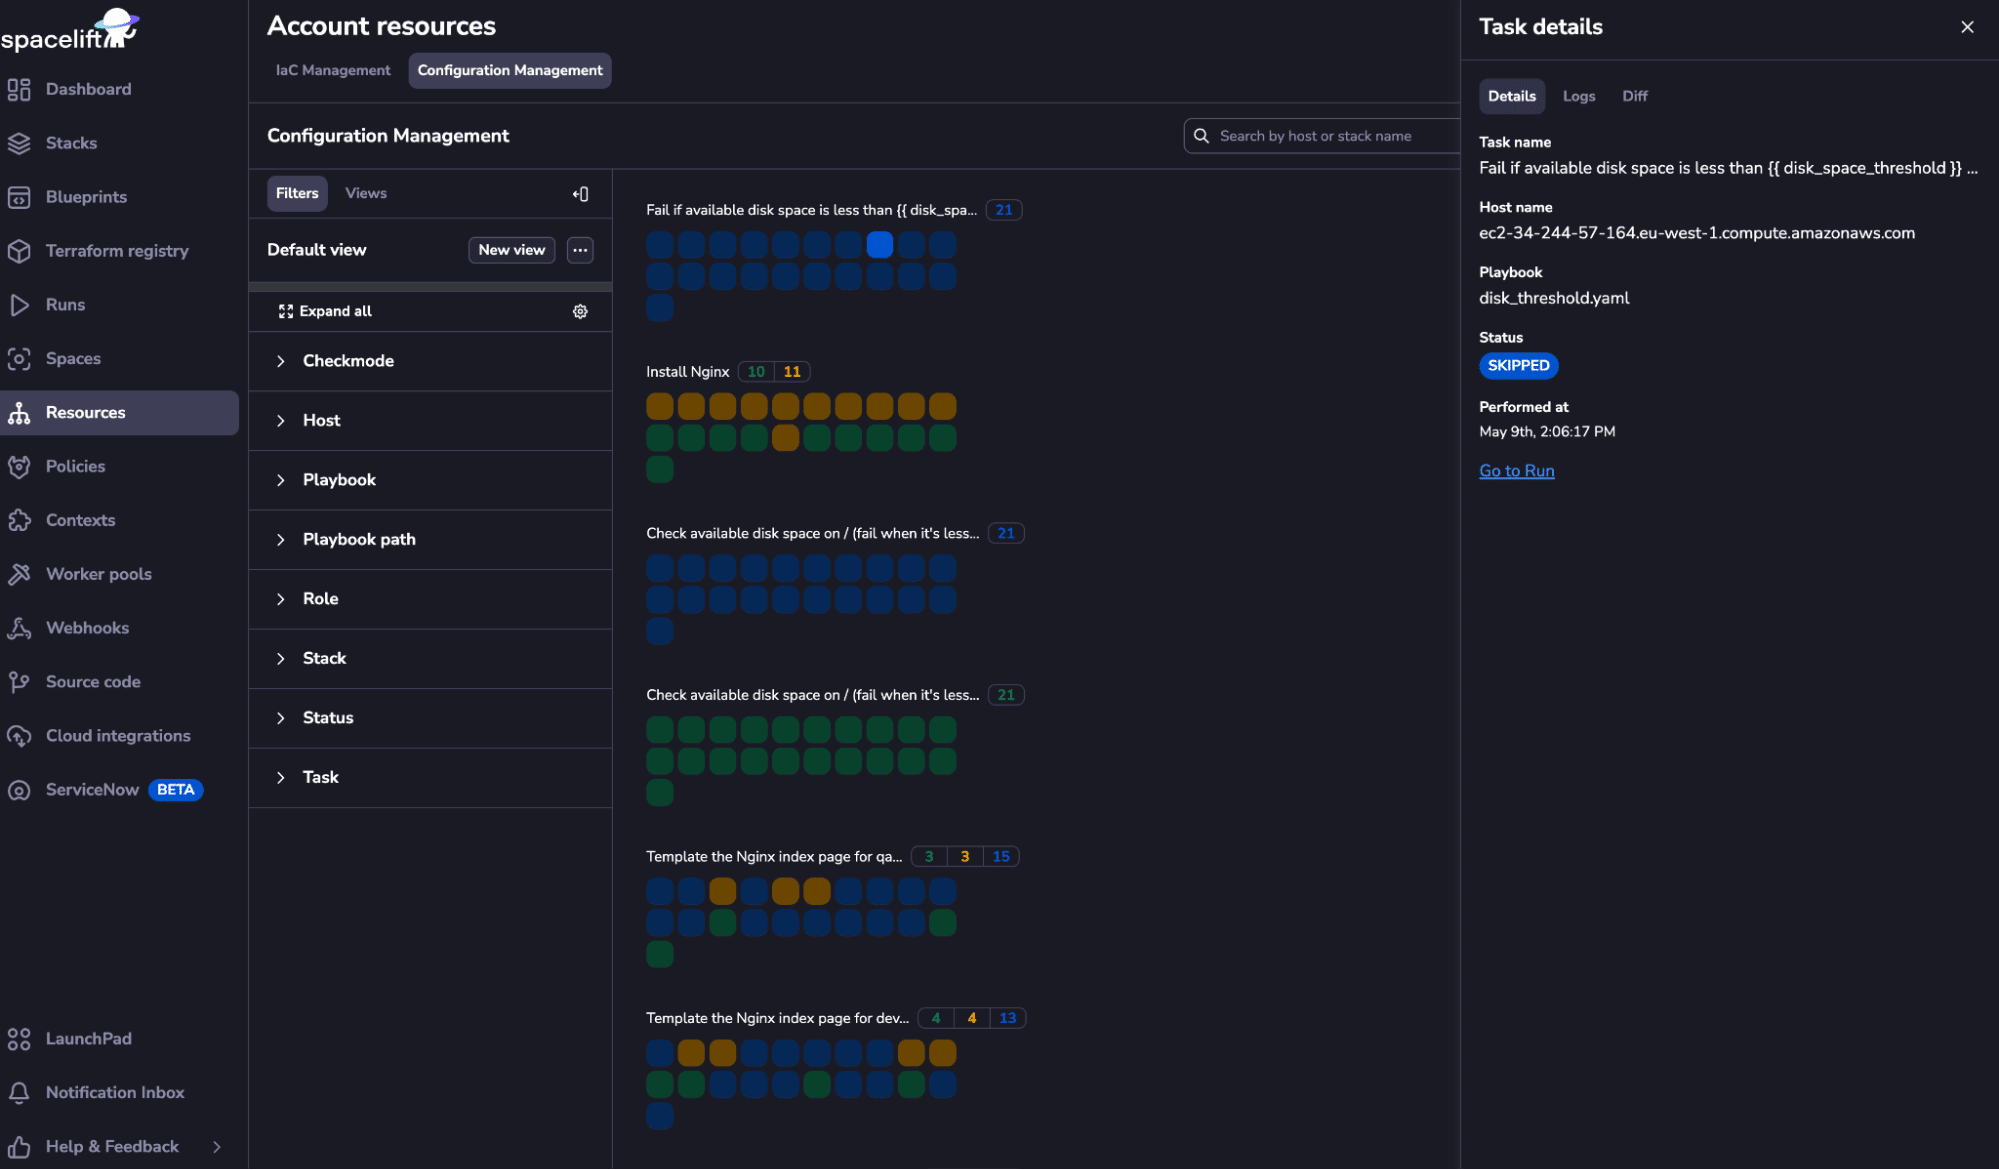
Spaceliftは実行とログを保持し、Ansibleの構成管理画面でホストとタスクの結果をまとめます。Semaphore UIはタスクの状態、出力、起動の詳細を保持し、ProがAnsibleのホスト概要を追加します。証明書チェックやパッチ適用では、1つの長いログ全体を探す代わりに、概要から影響を受けたホストを特定し、失敗したタスクの詳細を開けます。

失敗したホストとタスクのエラー詳細を表示するSemaphore UIのAnsible実行概要。
Semaphore UI. ProのAnsible実行概要は、失敗したホストとそのタスクのエラーをわかりやすく表示します。
ホスト別のAnsible実行結果と選択したタスクの詳細を示すSpaceliftの構成管理画面。
Spacelift. 構成管理画面は、Ansibleタスクの結果をホストごとにまとめます。ベンダー公式の例。 出典

管理操作の監査記録は別の問いに答えます。Semaphore UIは記録を有効にすると管理者向けの監査ログ画面を提供し、ProはTLS SyslogやSplunk HECによる転送に対応します。Spacelift Enterpriseは、リソースを変更する操作の監査画面とWebhook転送を提供します。セキュリティチームが既存のSIEMにイベントを送る一方、タスク出力は運用上のトラブルシューティングに利用できます。

連携と通知

ビルド、監視アラート、サービスリクエストが操作の起点になることがあります。APIやWebhookの接続が、そのイベントを準備済みジョブにどう届け、結果を周辺のプロセスにどう返すかを決めます。

対応一部対応非対応
連携と通知: SpaceliftとSemaphore UI
比較項目 Semaphore UI Spacelift
自動化API 対応REST 対応GraphQL
受信イベントによる起動 対応マッチャーと入力抽出 対応FlowsのHTTPエンドポイント
実行通知 対応メール、Slack、Teamsなどのチャネル 対応通知ポリシーとFlowsの連携
Gitリポジトリ連携 対応再利用可能なリポジトリオブジェクト 対応スタックのVCS連携

Spacelift Deployはリポジトリの変更をスタックの実行につなぎ、通知ポリシーでSlackメッセージ、Webhook、プルリクエストの更新を扱います。Flowsは、受信HTTPイベント、外部サービスのアクション、Deployの実行やTaskブロックにその範囲を広げます。インフラ操作が、より広いチケット管理やインシデント対応の一部である場合に役立ちます。

Semaphore UIはREST APIと、リクエストの照合や入力抽出を備えた受信Webhook連携を提供します。パイプラインでアプリケーションを公開し、そのバージョンをデプロイテンプレートに渡せます。監視システムから準備済みのチェックや復旧操作を要求することもできます。テンプレートがインベントリ、変数、認証情報をまとめ、起点となったシステムは自身のビルドやアラート履歴を保持します。

Semaphore UIの内蔵通知には、メール、Slack、Microsoft Teams、Telegram、Rocket.Chat、DingTalk、Gotifyがあります。定期バックアップやデプロイに対応が必要なことを同僚に知らせ、その結果を確認できるようにします。完了を待つ必要があるAPI起点のプロセスでは、連携処理がタスクの最終状態も確認します。リンクを含む通知は、チャットサービス内の承認ではありません。

AI を活用した自動化

対応一部対応非対応
AI を活用した自動化: SpaceliftとSemaphore UI
比較項目 Semaphore UI Spacelift
MCPコネクター 対応コミュニティ製コネクター 対応公式

どちらも、適切な連携を通じてアシスタントが利用できるAPIを公開しています。SpaceliftはGraphQL APIと読み取り・書き込みスコープを持つ公式MCPエンドポイントを提供し、Intelligenceではさらにインフラ向けの機能を提供します。Semaphore UIはREST APIとコミュニティ製MCPコネクターを提供し、2.21.0でPro向けの公式MCPサポートを発表しています。

Semaphore UIの公開ドキュメントとソースコードも、コーディングアシスタントが既存の操作を扱う際に役立ちます。プレイブック、テンプレート設定、失敗したタスクの出力を渡せば、Claude CodeやCodexが設定上の問題を追跡したり、API連携のコードを作成したりするのを支援できます。この調査用の情報は、MCP接続とは独立して有用です。

ライセンスとサポート

Spaceliftは、ホスト型と商用セルフホスト型の選択肢を持つ、より広いインフラガバナンスのプラットフォームを販売しています。Semaphore UIは無料のMITライセンスのCommunity版から始められる、目的を絞ったセルフホストの自動化サービスです。比較すべきなのは機能数ではなく、チームが必要とする範囲とサポートです。

Spaceliftの選択肢

Spaceliftはプロプライエタリな製品で、無料のホスト型プランと有料サブスクリプションがあります。Starter+にはプライベートワーカー、ドリフト検出、ポリシーエンジンが含まれます。Businessは高度なスケジュール機能を追加し、完全なセルフホスト、オンプレミス、エアギャップ環境への導入はEnterprise+に記載されています。これらはDeployのプラン条件です。Flowsは個別に連携するモジュールのため、必要なDeploy機能とあわせて利用権を確認してください。インフラの共通制御とサービスを横断するオーケストレーションがプラットフォームチームの責任に含まれる場合に、Spaceliftは最も価値を発揮します。

Semaphore UIのエディション

Communityは、ツール別テンプレート、ワークフロー、スケジュール、プロジェクトロール、実行履歴を含む、自動化を共有するための基本サービスを提供します。Proはステートストレージ、プロジェクトランナー、Dockerでのタスク実行、外部シークレット管理との連携、営業時間内のベンダーサポートを追加します。Enterpriseはカスタムロール、テンプレート権限、Kubernetesでのタスク実行、高可用性、個別のサポートオプションを追加します。同じ製品ファミリーを使いながら、これらの機能を追加できます。

運用コスト

Ansibleの手順と一部のTerraform/OpenTofuジョブを共有するチームには、Semaphore UIがよりシンプルで経済的に適した選択肢となる場合があります。バイナリやネイティブパッケージは既存のサーバーに導入でき、コントロールプレーンを自ら運用するためにセルフホスト向けの有料エディションを購入する必要はありません。サーバー、データベース、自動化の依存関係は引き続きチームが保守しますが、投資をそのサービスに集中させられます。

Spaceliftのホスト型サービスは、コントロールプレーンのホスティングをチームから引き受け、ポリシーとスタック管理の機能が、より広いサブスクリプションを正当化する場合があります。実務上の判断は、それらの制御が本来自分たちで実装する必要のある作業を解決するか、それとも準備済みジョブ、共有ステート、必要なアクセスルールですでに要件を満たせるかです。

選び方

同僚が行う必要のある作業から考えてみましょう。繰り返し実行できるホスト保守の準備と、多数のスタックにまたがるインフラ変更の統制は関連した要件ですが、常に同じ範囲のプラットフォームを必要とするわけではありません。

Spaceliftを選ぶ場面

プラットフォームチームが、多数のスタックにまたがるインフラ変更を、共通のGit起点のプロセスで管理する必要があるなら、Spaceliftが適しています。プランのポリシー、ドリフト検出、モジュールの配布、スタックの依存関係は具体的な選定理由です。標準で提供されるAnsible連携により、構成作業をTerraform/OpenTofu、Pulumi、CloudFormationと同じガバナンスの仕組みで扱えます。監視、チケット管理、他のサービスとのイベント起点の調整も必要な場合は、Flowsが関係します。

Semaphore UI を選ぶ場合

専用テンプレート、起動時の入力、スケジュールを備え、Terraform/OpenTofu、Ansible、Bash、PowerShell、Pythonの操作を共有するサービスが必要なら、Semaphore UIが適しています。インフラのプロビジョニング、ホスト保守、その両方のどこからでも始められます。

Terraform/OpenTofuとTerragruntのテンプレートは、リポジトリ、変数、認証情報をまとめ、必要に応じてProのステートストレージを使えます。Ansibleインベントリは、準備済みのパッチ適用、デプロイ、復旧操作を支えます。複数のツールにまたがる手順はワークフローで接続し、各操作は単独でも利用できます。

既存のサーバーへのセルフホスト導入と任意の商用サポートにより、投資を運用サービスに集中できます。組織全体のプランポリシー、内蔵のドリフト処理、複数スタックのガバナンスがそのサービスに不可欠なら、Spaceliftの方が適しています。

Semaphore UIとSpaceliftの併用

プラットフォームチームは、統制されたプロビジョニングをSpaceliftに任せ、その後のホスト操作にSemaphore UIを使えます。例えば、Spaceliftが承認済みのネットワークとサーバーを作成した後、FlowsのHTTP RequestブロックやCI連携で、その識別子をSemaphore UI APIに渡します。Semaphore UIがAnsibleの構成を適用し、その後は定期バックアップ、証明書チェック、委任したサービス操作を実行します。

チームは範囲を限定したトークンとネットワークアクセスを使ってAPI接続を実装し、準備済みテンプレートに対象の識別子を渡し、引き継ぎ完了とする前にタスクの最終状態を確認します。これは独自の連携であり、自動的に接続されるSpaceliftコネクターではありません。

Spaceliftの変更制御が必要であり、定期作業や委任するジョブの操作画面にはSemaphore UIがより適している場合に、この分担が有効です。Spaceliftの入力、権限、スケジュール、実行方法が利用者の要件をすでに満たしているなら、作業をSpaceliftに残すこともできます。

よくある質問

Ansible中心の運用チームにはどちらが適していますか?

Semaphore UIはプレイブックを、再利用可能なインベントリ、認証情報、変数グループ、起動フォーム、スケジュールと接続します。パッチ適用、サービス変更、バックアップ、プロビジョニングを共有するチームに適しています。SpaceliftにもネイティブのAnsible連携があり、それらのジョブにIaC変更と同じスタックレビューやポリシー制御が必要な場合に特に有効です。

自動化を自社ネットワーク内に留められますか?

Semaphore UIはセルフホスト型で、プライベートシステムの近くにランナーを配置できます。Spaceliftのプライベートワーカーは、コントロールプレーンをSaaSに置いたまま、実行を自社インフラ内で行えます。Starter+から利用できます。Spaceliftのコントロールプレーン全体をセルフホストするには、別途Enterprise+の選択肢があります。要件がジョブ実行、コントロールプレーン、その両方のどれに適用されるかを判断してください。

Semaphore UIには別のTerraformステートサービスが必要ですか?

Proの内蔵HTTPバックエンドを選べば不要です。Terraform/OpenTofuステート向けにワークスペース、バージョン履歴、画面での管理を提供します。既存の外部バックエンドを維持することもできます。ステートバックエンドだけでレビュー手順全体が揃うと考えず、実際のタスクコマンドに合わせてロックと正確な保存済みプランの再利用を設定してください。

Spaceliftから移行する場合、別途実装が必要になるものは何ですか?

承認ポリシー、OPA/Regoによる判断、ドリフト検出と整合化、モジュールの配布、スタック間の依存関係を確認してください。Semaphore UIは準備済みのプロビジョニングや運用ジョブを扱えますが、元のコードを取り込むだけでは、それらのSpaceliftの制御は再現されません。より広い制御が不要なら、ワークフロー、ステートバックエンド、スケジュールで、対象を絞った運用要件をカバーできます。

プロビジョニングをSpaceliftに残し、運用にSemaphore UIを使えますか?

はい。API連携で、承認済みインフラの識別子をSpaceliftから準備済みのSemaphore UI操作に渡せます。その後、Semaphore UIでAnsibleによる構成、定期バックアップ、証明書チェック、委任したサービス操作を実行できます。連携処理は必要な入力を提供し、周辺のプロセスが結果に依存する場合は完了を確認する必要があります。

この記事は役に立ちましたか?

出典

  1. Spacelift, “Ansible automation and configuration management”. URL: https://spacelift.io/blog/ansible-automation (参照日: ).
  2. Semaphore UI, “Semaphore automation applications”. URL: https://semaphoreui.com/docs/user-guide/apps (参照日: ).
  3. Semaphore UI, “Semaphore installation methods and dependencies”. URL: https://semaphoreui.com/docs/admin-guide/installation (参照日: ).
  4. Semaphore UI, “Semaphore global runners”. URL: https://semaphoreui.com/docs/admin-guide/runners/ (参照日: ).
  5. Semaphore UI, “Semaphore workflow nodes and approvals”. URL: https://semaphoreui.com/docs/user-guide/workflows (参照日: ).
  6. Semaphore UI, “Semaphore Community, Pro and Enterprise”. URL: https://semaphoreui.com/pricing (参照日: ).
  7. Semaphore UI, “Semaphore Terraform HTTP backend”. URL: https://semaphoreui.com/docs/user-guide/apps/terraform/states (参照日: ).
  8. Semaphore UI, “Semaphore project access”. URL: https://semaphoreui.com/docs/user-guide/projects (参照日: ).
  9. Semaphore UI, “Semaphore variable groups”. URL: https://semaphoreui.com/docs/user-guide/environment (参照日: ).
  10. Semaphore UI, “Semaphore scheduled tasks”. URL: https://semaphoreui.com/docs/user-guide/schedules (参照日: ).
  11. Semaphore UI, “Semaphore Key Store”. URL: https://semaphoreui.com/docs/user-guide/key-store (参照日: ).
  12. Semaphore UI, “Terraform plan and apply execution”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/db_lib/TerraformApp.go (参照日: ).
  13. Semaphore UI, “Semaphore local execution, workflow outputs, inventory paths, host limits and branch overrides”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/services/tasks/local_executor.go (参照日: ).
  14. Semaphore UI, “Semaphore task dispatch, runner routing, concurrency and remote workflow outputs”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/services/tasks/TaskPool.go (参照日: ).
  15. Spacelift, “Ansible”. URL: https://docs.spacelift.io/vendors/ansible (参照日: ).
  16. Spacelift, “OpenTofu”. URL: https://docs.spacelift.io/vendors/opentofu (参照日: ).
  17. Spacelift, “Terraform”. URL: https://docs.spacelift.io/vendors/terraform (参照日: ).
  18. Spacelift, “State management”. URL: https://docs.spacelift.io/vendors/terraform/state-management (参照日: ).
  19. Spacelift, “Worker pools”. URL: https://docs.spacelift.io/concepts/worker-pools (参照日: ).
  20. Spacelift, “Enterprise deployment options”. URL: https://spacelift.io/platform/deployment-options (参照日: ).
  21. Spacelift, “Self-hosted install methods”. URL: https://docs.spacelift.io/self-hosted/latest/installing-spacelift/install-methods (参照日: ).
  22. Spacelift, “Tracked run and approval flow”. URL: https://docs.spacelift.io/concepts/run/tracked (参照日: ).
  23. Spacelift, “Policy”. URL: https://docs.spacelift.io/concepts/policy (参照日: ).
  24. Spacelift, “Approval policy”. URL: https://docs.spacelift.io/concepts/policy/approval-policy (参照日: ).
  25. Spacelift, “Drift detection”. URL: https://docs.spacelift.io/concepts/stack/drift-detection (参照日: ).
  26. Spacelift, “Stack dependencies and vendor limitations”. URL: https://docs.spacelift.io/concepts/stack/stack-dependencies (参照日: ).
  27. Spacelift, “Module registry”. URL: https://docs.spacelift.io/vendors/terraform/module-registry (参照日: ).
  28. Spacelift, “Context”. URL: https://docs.spacelift.io/concepts/configuration/context (参照日: ).
  29. Spacelift, “Spaces”. URL: https://docs.spacelift.io/concepts/spaces.html (参照日: ).
  30. Spacelift, “Spacelift MCP”. URL: https://docs.spacelift.io/concepts/intelligence/spacelift-mcp (参照日: ).
  31. Spacelift, “Plans and pricing”. URL: https://spacelift.io/pricing (参照日: ).
  32. Semaphore UI, “Semaphore REST API”. URL: https://semaphoreui.com/api-docs (参照日: ).
  33. Semaphore UI, “Semaphore team roles and template-level permissions”. URL: https://semaphoreui.com/docs/user-guide/team#extended-rbac (参照日: ).
  34. Semaphore UI, “Semaphore source and MIT license”. URL: https://github.com/semaphoreui/semaphore (参照日: ).
  35. Semaphore MCP contributors, “Semaphore MCP connector”. URL: https://github.com/cloin/semaphore-mcp (参照日: ).
  36. Semaphore UI, “Semaphore 2.20 API routes and resource model”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/api/router.go (参照日: ).
  37. Spacelift, “Role-Based Access Control (RBAC)”. URL: https://docs.spacelift.io/concepts/authorization/rbac-system (参照日: ).
  38. Spacelift, “GraphQL API”. URL: https://docs.spacelift.io/integrations/api (参照日: ).
  39. Spacelift, “Runtime configuration and hooks”. URL: https://docs.spacelift.io/concepts/configuration/runtime-configuration (参照日: ).
  40. Spacelift, “Ansible stack settings and execution”. URL: https://docs.spacelift.io/vendors/ansible/reference (参照日: ).
  41. Spacelift, “Ansible configuration management view”. URL: https://docs.spacelift.io/vendors/ansible/configuration-management (参照日: ).
  42. Spacelift, “Task”. URL: https://docs.spacelift.io/concepts/run/task (参照日: ).
  43. Spacelift, “Spacelift cloud provider integrations”. URL: https://docs.spacelift.io/integrations/cloud-providers (参照日: ).
  44. Semaphore UI, “Task Templates”. URL: https://semaphoreui.com/docs/user-guide/task-templates (参照日: ).
  45. Semaphore UI, “Inventory”. URL: https://semaphoreui.com/docs/user-guide/inventory (参照日: ).
  46. Semaphore UI, “Task history and output”. URL: https://semaphoreui.com/docs/user-guide/tasks (参照日: ).
  47. Semaphore UI, “Semaphore cron and one-time schedule execution”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/services/schedules/SchedulePool.go (参照日: ).
  48. Spacelift, “Scheduling stack actions”. URL: https://docs.spacelift.io/concepts/stack/scheduling (参照日: ).
  49. Spacelift, “Custom workflow tools”. URL: https://docs.spacelift.io/vendors/terraform/workflow-tool (参照日: ).
  50. Spacelift, “Blueprints and Templates for reusable stack configuration”. URL: https://docs.spacelift.io/concepts/blueprint (参照日: ).
  51. Spacelift, “Introduction to Spacelift Flows”. URL: https://docs.spacelift.io/flows/introduction (参照日: ).
  52. Spacelift, “Flows Time Blocks”. URL: https://docs.spacelift.io/flows/core-blocks-reference/time-blocks (参照日: ).
  53. Spacelift, “Flows Business Logic Blocks”. URL: https://docs.spacelift.io/flows/core-blocks-reference/business-logic-blocks (参照日: ).
  54. Spacelift, “Spacelift Deploy Blocks in Flows”. URL: https://docs.spacelift.io/flows/spacelift-deploy-integration/spacelift-blocks (参照日: ).
  55. Spacelift, “Flows HTTP Blocks”. URL: https://docs.spacelift.io/flows/core-blocks-reference/http-blocks (参照日: ).
  56. Spacelift, “Linking Spacelift Deploy and Flows”. URL: https://docs.spacelift.io/flows/spacelift-deploy-integration/setup (参照日: ).
  57. Spacelift, “Self-hosting Spacelift Flows”. URL: https://docs.spacelift.io/flows/self-hosting (参照日: ).
  58. Spacelift, “Spacelift Templates and self-service deployment forms”. URL: https://docs.spacelift.io/concepts/template (参照日: ).
  59. Spacelift, “Pulumi integration”. URL: https://docs.spacelift.io/vendors/pulumi (参照日: ).
  60. Spacelift, “AWS CloudFormation integration”. URL: https://docs.spacelift.io/vendors/cloudformation (参照日: ).
  61. Spacelift, “Kubernetes integration”. URL: https://docs.spacelift.io/vendors/kubernetes (参照日: ).
  62. Semaphore UI, “Semaphore UI authentication”. URL: https://semaphoreui.com/docs/admin-guide/authentication (参照日: ).
  63. Spacelift, “Spacelift single sign-on”. URL: https://docs.spacelift.io/integrations/single-sign-on (参照日: ).
  64. Spacelift, “Sensitive environment variables and mounted files”. URL: https://docs.spacelift.io/concepts/configuration/environment (参照日: ).
  65. Spacelift, “Secrets in Spacelift Flows”. URL: https://docs.spacelift.io/flows/configuration-and-expressions/secrets (参照日: ).
  66. Spacelift, “HashiCorp Vault authentication for Spacelift runs”. URL: https://docs.spacelift.io/integrations/cloud-providers/oidc/vault-oidc (参照日: ).
  67. Spacelift, “Spacelift workload OIDC”. URL: https://docs.spacelift.io/integrations/cloud-providers/oidc (参照日: ).
  68. Semaphore UI, “Semaphore UI audit log and forwarding”. URL: https://semaphoreui.com/docs/admin-guide/audit-log (参照日: ).
  69. Spacelift, “Spacelift audit trail”. URL: https://docs.spacelift.io/integrations/audit-trail (参照日: ).
  70. Semaphore UI, “View the Semaphore UI audit log”. URL: https://semaphoreui.com/docs/admin-guide/audit-log/view (参照日: ).
  71. Semaphore UI, “Semaphore UI webhook integrations”. URL: https://semaphoreui.com/docs/user-guide/integrations (参照日: ).
  72. Semaphore UI, “Semaphore UI notification channels”. URL: https://semaphoreui.com/docs/admin-guide/notifications (参照日: ).
  73. Spacelift, “Spacelift notification policies”. URL: https://docs.spacelift.io/concepts/policy/notification-policy (参照日: ).
  74. Semaphore UI, “Semaphore UI repositories”. URL: https://semaphoreui.com/docs/user-guide/repositories (参照日: ).
  75. Semaphore UI, “OpenBao secret storage”. URL: https://semaphoreui.com/docs/user-guide/key-store/openbao (参照日: ).
  76. Semaphore UI, “Devolutions Server secret storage”. URL: https://semaphoreui.com/docs/user-guide/key-store/devolutions-server (参照日: ).
  77. Semaphore UI, “CyberArk secret storage”. URL: https://semaphoreui.com/docs/user-guide/key-store/cyberark (参照日: ).

上記のドキュメント、リポジトリ、製品情報に基づきSemaphore UI Teamが作成した比較です。各出典に参照日を記載しています。