
Semaphore UI 与 GitLab CI/CD 对比

Denis GukovSemaphore UI 创始人兼 CTO
阅读约需20分钟

GitLab CI/CD 和 Semaphore UI 都运行基础设施自动化。GitLab 将作业与代码审阅、测试和应用交付连接起来。Semaphore UI 将 Ansible、Terraform/OpenTofu 及维护流程组织为共享操作,配有清单、凭据、启动表单和计划。本文比较 GitLab 19.5 与 Semaphore UI 2.20.0。

与 AI 讨论本文

概述

应用发布和整个主机群的证书检查可以使用相同 playbook,却需要不同工作方式。发布通常从代码变更开始,产生产物并记录测试。维护则可能由操作人员选择服务、环境和预配置动作开始。两者都需要可靠自动化,但发起者及其处理的配置不一定相同。

GitLab 将仓库、合并请求和 CI/CD 结合在更广泛的开发平台中。流水线 YAML 定义作业,GitLab Runner 负责执行,结果与所提议代码变更关联。手动启动和流水线计划也可处理无需新提交的工作。GitLab.com、Self-Managed 和 Dedicated 提供不同的平台获取与运营方式。

Semaphore UI 连接现有 Git 仓库,通过 Task Template 准备自动化。Ansible 清单、凭据和 Variable Groups 是共享项目资源。输入表单收集每次运行特有的值,计划重复执行预配置任务,工作流跨支持的工具连接操作。Playbook 可以留在 GitLab,团队使用 Semaphore UI 作为部署、预配及后续维护界面。

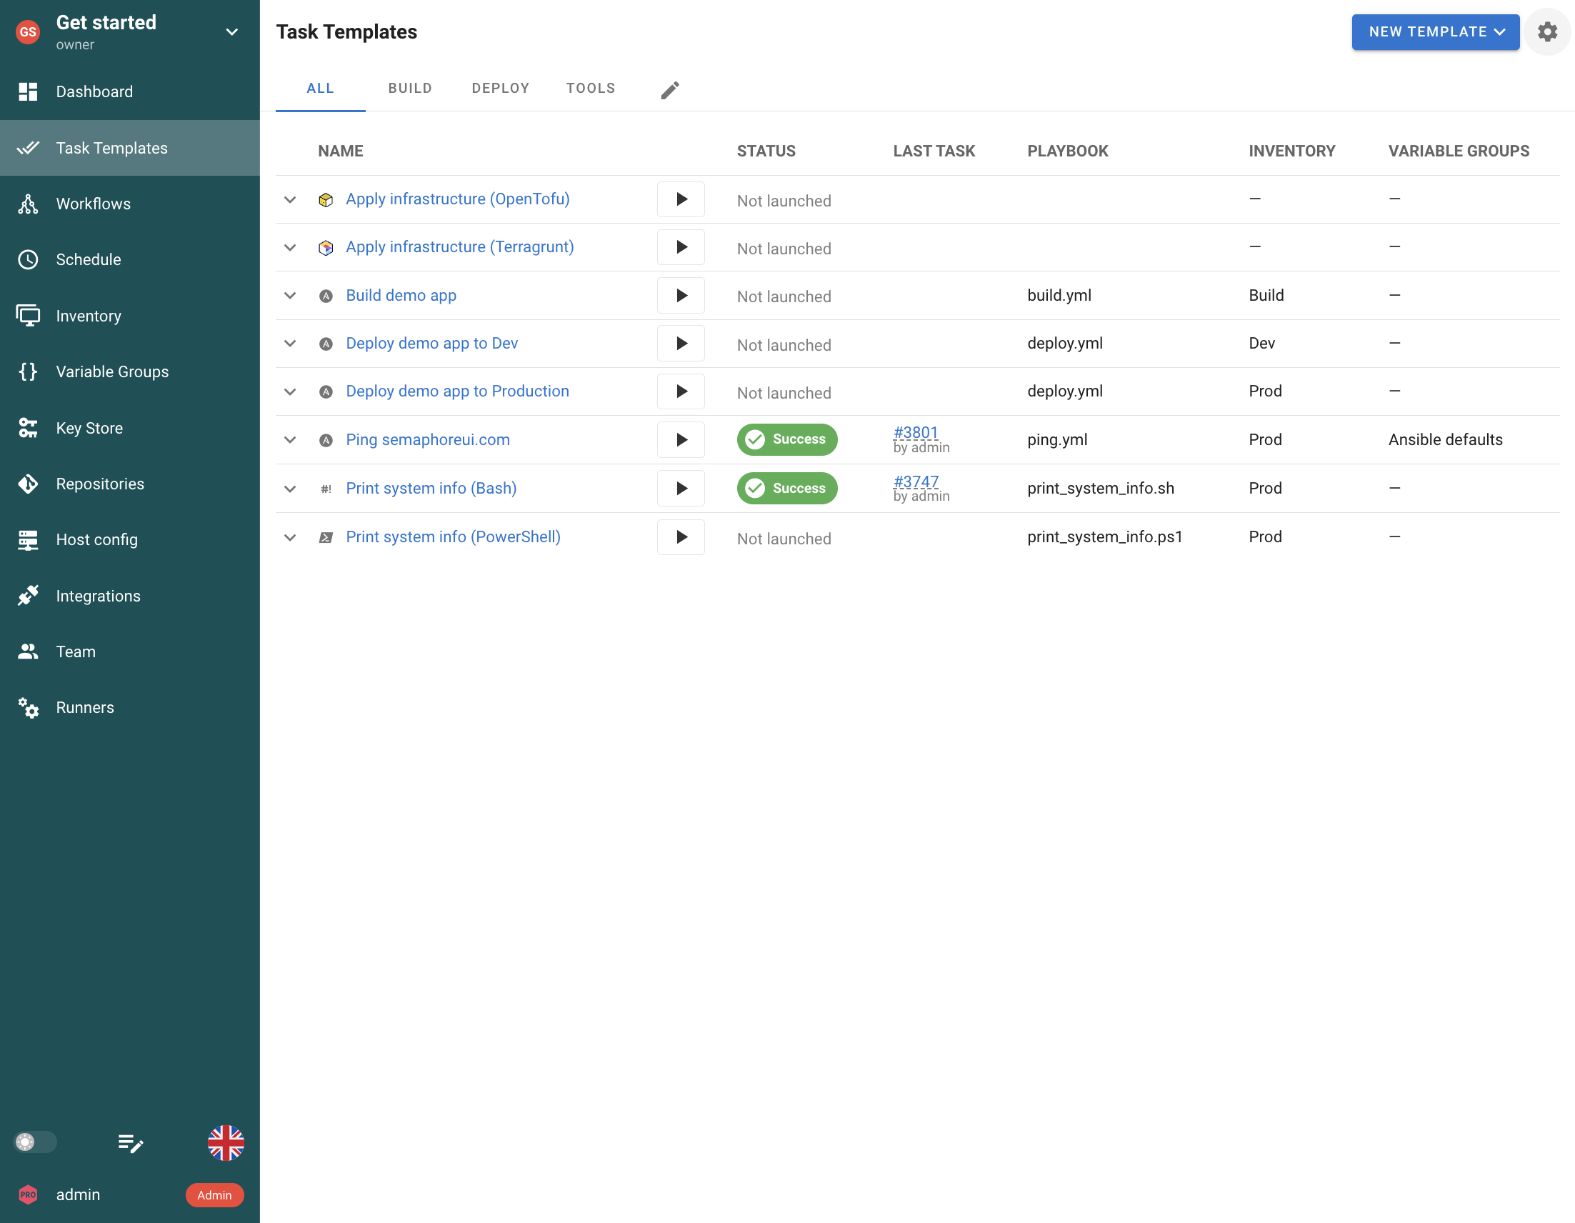
Semaphore UI 项目中用于多种自动化工具的任务模板。
Semaphore UI. 预配置的 Ansible、基础设施即代码和命令行操作共享项目任务列表。
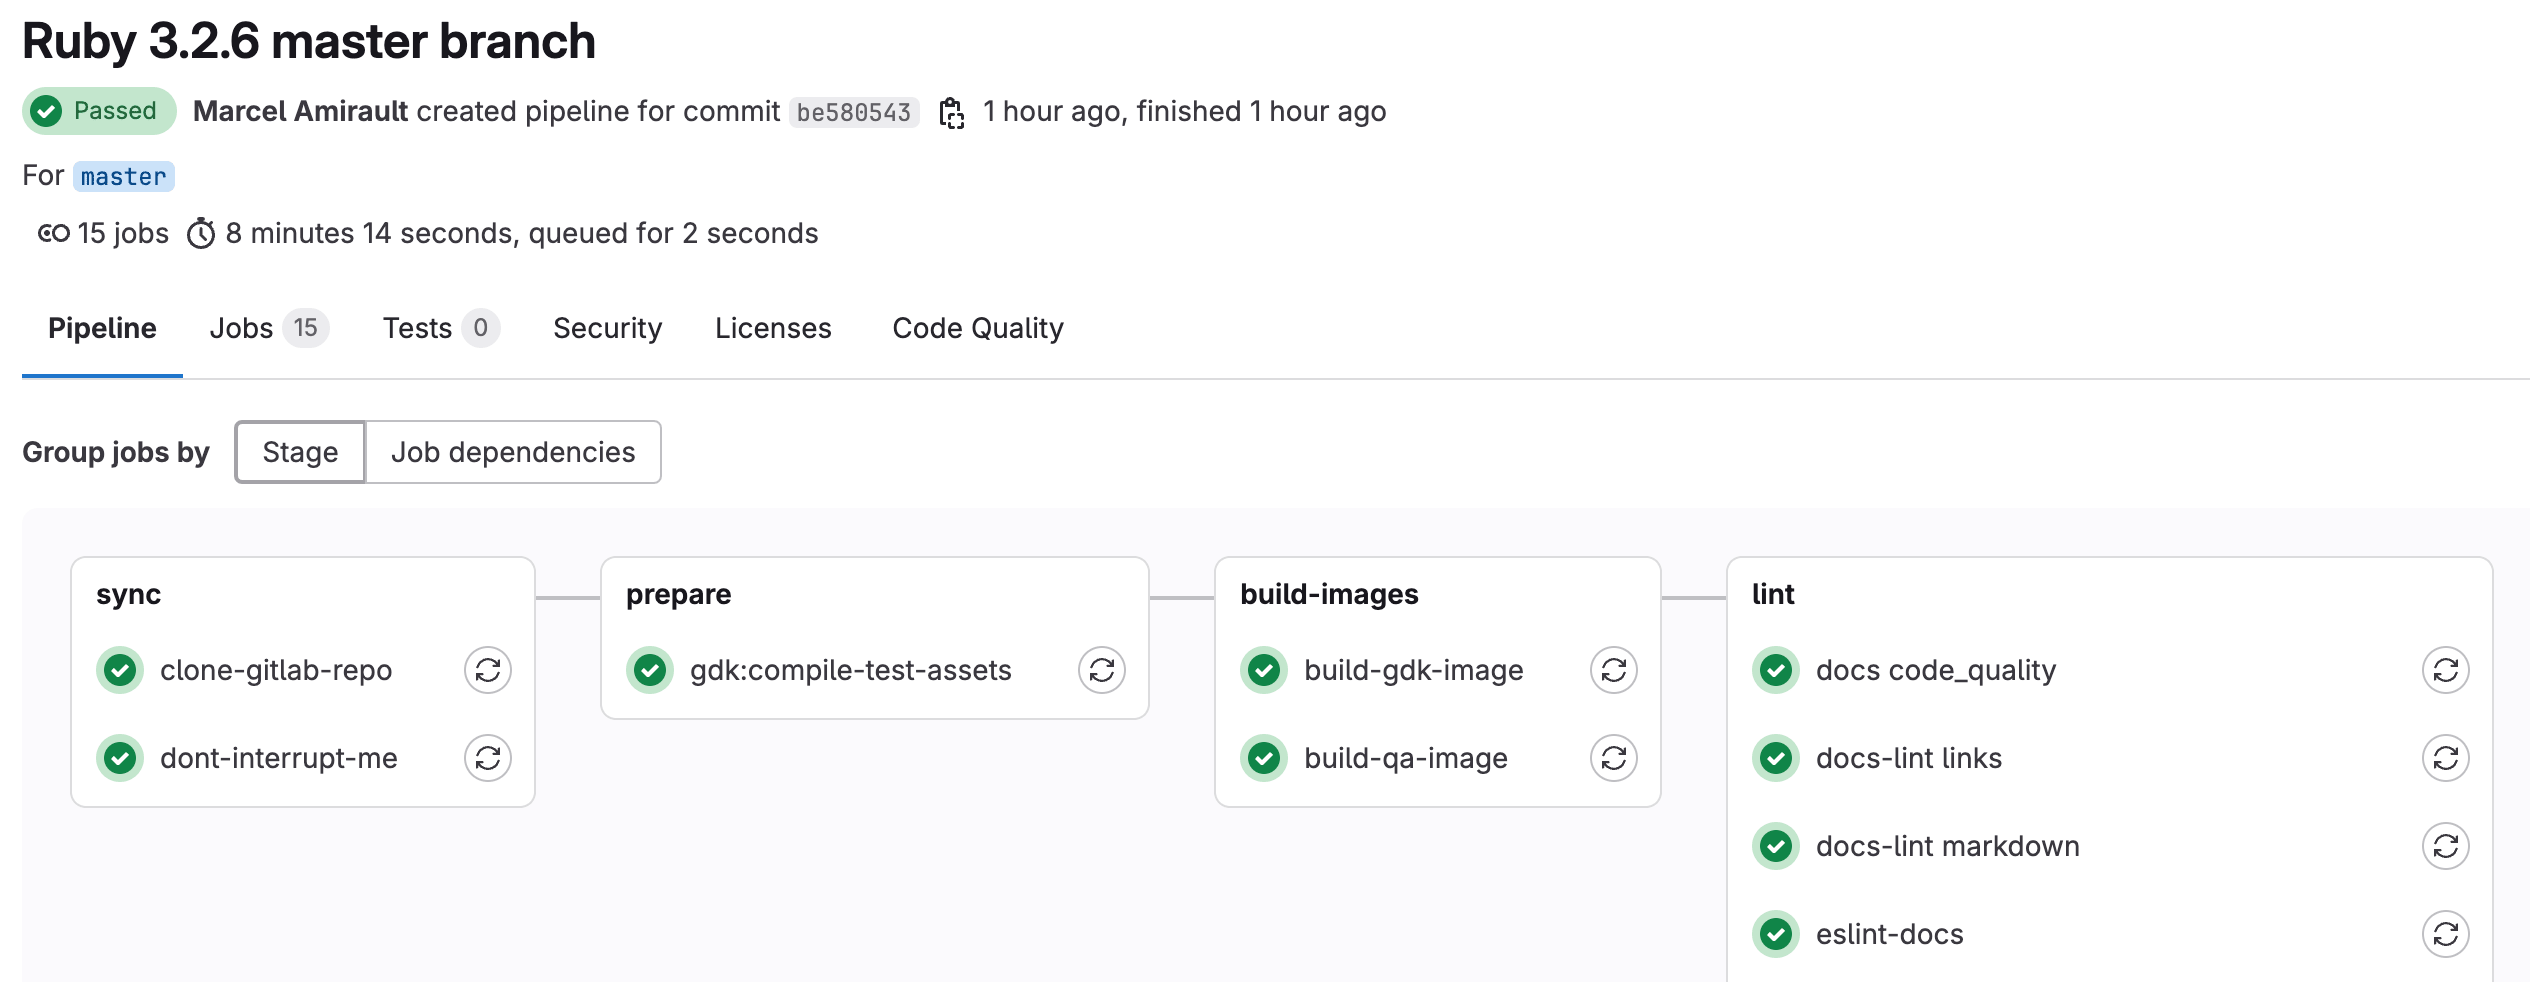
GitLab 流水线详情,作业按阶段分组。
GitLab. 按流水线阶段分组的作业。官方文档示例。 来源

快速对比

对于日常自动化,两者都支持手动启动、计划和执行日志。区别在于工程师在哪里定义操作,如何复用目标与凭据,以及结果与代码审阅和交付的关联程度。

GitLab 与 Semaphore UI:主要特性
对比项 Semaphore UI GitLab
作业配置 按工具划分的 Task Template .gitlab-ci.yml 作业和可复用组件
自动化工具 Ansible, Terraform/OpenTofu, Terragrunt, Bash, PowerShell, Python Runner 作业中的命令行工具
托管方式 自行托管,二进制程序、软件包、Docker 或 Kubernetes GitLab.com、Self-Managed 或 Dedicated
执行 在服务器本机或 Runner 上 GitLab Runner,使用 shell、容器或 Kubernetes 执行器
Ansible 资产清单 可复用清单资源、Git 文件及 Ansible 发现插件 在作业中配置清单文件和发现插件
输入项与变量 输入表单、Variable Groups 和清单变量 类型化流水线输入、CI/CD 变量和环境范围
工作流 连接工具专属 Task Template 的可视化图形 YAML 流水线、作业依赖和可复用组件
凭据 Key Store 以及与外部密钥库的集成 CI/CD 变量和外部机密信息集成
访问控制 项目角色、Enterprise 版自定义角色与模板权限 组与项目角色、受保护分支和环境
Terraform 状态 Pro 内置 HTTP backend 或外部 backend GitLab 管理的 HTTP state backend,Free 也包含
许可与方案 MIT Community、Pro 和 Enterprise MIT Community Edition,Enterprise Edition 提供商业功能

Semaphore UI 让团队可以复用清单、连接凭据和多个 playbook 需要的变量。一项任务可以是同事使用的表单、计划维护操作,或预配工作流中的步骤。GitLab 提供自己的可复用流水线配置与变量,与合并请求、产物和部署环境联系更紧密。差异在于自动化周边的配置模式,而非能否执行维护命令。

功能对比

应考虑环境的完整生命周期:预配、配置主机、部署发布版本,以及持续维护。同一代码可能参与多个步骤。变化的是平台如何复用目标和凭据、收集输入、执行工作,并将结果连接到下一项操作。

安装与配置

共享自动化服务需要主机、数据库和升级流程。即使运行的是每晚备份而非应用构建,这些要求同样重要。

支持部分支持不支持
安装与配置: GitLab 与 Semaphore UI
对比项 Semaphore UI GitLab
自行托管部署 支持 支持
原生 Linux 软件包 支持 支持
原生 Windows 服务端 支持 不支持受支持服务端运行于 Linux
Kubernetes 部署 支持Helm Chart 支持Helm chart 或 Operator

GitLab.com 以托管服务形式提供 Git 托管、CI/CD 及周边平台功能。自行托管 GitLab 的 Linux 软件包、Docker 和 Kubernetes 安装包含多个协作服务,如 PostgreSQL、Redis 和后台工作进程。已有 GitLab 的团队可以利用现有安装运行自动化,无需增加另一个 Web 服务。

Semaphore UI 可作为独立二进制程序、原生 Linux 软件包、Docker 容器或 Kubernetes 部署运行,由应用服务和数据库组成。原生服务端二进制程序还支持 macOS、Windows 和 FreeBSD。只需要自动化界面的团队,可以在现有 Git 服务旁部署一个更小的应用。

服务端和执行节点的平台是不同选择。GitLab Runner 可以运行在 Windows、macOS 等系统中,虽然受支持的 GitLab Self-Managed 服务端运行于 Linux。即使 Semaphore UI Web 服务运行在 Windows,Ansible 执行仍需要 Linux、WSL 或 Linux runner 等受支持控制环境。

自动化工具与 IaC

资源预配、主机配置和服务维护往往使用不同的工具。真正的区别在于每项操作如何被准备和复用,而不是 shell 能否调用它的命令。

支持部分支持不支持
自动化工具与 IaC: GitLab 与 Semaphore UI
对比项 Semaphore UI GitLab
Ansible playbook 支持Task Template 支持流水线作业命令
Terraform/OpenTofu 支持Task Template 支持流水线作业命令
Terragrunt 支持Task Template 支持流水线作业命令
Bash 支持Task Template 支持流水线作业命令
PowerShell 支持Task Template 支持流水线作业命令
Python 支持Task Template 支持流水线作业命令
内置 Terraform state 存储 支持ProHTTP backend 支持HTTP backend,Free 也包含

GitLab 作业运行流水线 YAML 中定义的命令,工具由 runner 安装或容器镜像提供。因此,Ansible、Terraform/OpenTofu 和 Terragrunt 可以与测试及部署处于同一流水线,也可以组成独立维护流水线。GitLab 还提供 OpenTofu 组件和基础设施工作流文档,用于通过合并请求审阅变更。

Semaphore UI 为 Ansible、Terraform/OpenTofu、Terragrunt、Bash、PowerShell 和 Python 提供各自的 Task Template。工程师在界面中选择仓库、工具设置、凭据和共享变量,自动化代码仍保留在 Git。Terraform 预配任务或 Python 就绪检查可独立、按计划或在工作流中运行。这适合希望在 Semaphore UI 维护共享启动设置、并通过界面提供预配置操作的团队。当编排本身的修改,包括作业顺序和配置,需要代码审阅与版本历史时,流水线 YAML 更有价值。

在资源预配方面,Semaphore UI Pro 增加 HTTP state backend,支持 workspace、版本历史和界面管理。共享 Terraform/OpenTofu state 可以与预配置 IaC 操作保存在一起,无需另增服务。GitLab 管理的 Terraform/OpenTofu state 在 Free 中即可使用,也支持 HTTP backend 和锁定。两款产品都可以继续使用现有外部 backend。Semaphore UI 默认 plan 和 apply 命令会禁用锁定,除非另行覆盖,因此仅有 backend 支持并不会为这些运行启用锁定。

引入 Semaphore UI 不需要迁移仓库。项目可登记多个 Git 仓库,各自使用 URL、分支和凭据,再由模板选择相应仓库。GitLab CI/CD 也支持外部 Git 托管:Premium 和 Ultimate 的外部仓库集成会创建镜像 GitLab 项目。流水线配置可位于其他路径、其他项目或外部 YAML URL,作业也可显式克隆另一个仓库。不过,GitLab 流水线仍归属于 GitLab 项目。因此,Semaphore UI 运维项目可与现有 Git 服务并存,而 GitLab 仍可用于交付和维护流水线。

已保存的操作与计划任务

服务重启、证书续期或应用发布都应当保留各自的配置。之后同事只需选择对应操作、填入会变化的输入项,然后手动运行或交由计划任务执行。

支持部分支持不支持
已保存的操作与计划任务: GitLab 与 Semaphore UI
对比项 Semaphore UI GitLab
无需 CI/CD YAML 定义作业 支持Task Template 表单 不支持需要流水线 YAML
启动输入表单 支持必填字段、整数检查及选项 支持类型化输入、选项及正则验证
共享变量 支持Variable Groups 支持组与项目变量
计划执行 支持 支持
构建版本与部署版本选择 支持相互关联的 Build 与 Deploy 模板 支持流水线作业及产物/版本引用
已保存的仓库连接 支持具名的项目仓库,可被多个模板复用 支持项目仓库和 CI/CD 配置

GitLab 在流水线 YAML 中定义作业。流水线编辑器验证并可视化配置,Pipeline Wizard 生成配置文件后提交到仓库。Semaphore UI 的 Task Template 表单通过选择工具、仓库、清单和 Variable Groups 保存操作,无需 CI/CD YAML 定义。这涉及工程师如何维护已保存流程。两款产品都可使用输入手动启动现有作业,或按计划运行,无需每次新建提交。

GitLab 流水线输入是在 YAML 中声明的类型化参数,支持默认值、允许的选项和正则验证。组与项目 CI/CD 变量提供可复用配置,包括环境范围。同事在启动预配置流水线时提供输入,流水线计划则为无人值守运行提供配置。

Semaphore UI 在 Task Template、所选清单和 Variable Groups 中保存可复用配置。输入表单通过必填字段、整数检查和预定义选项暴露启动参数,但不提供 GitLab 的可配置正则规则。例如,工程师可预配置服务操作,让使用者选择服务名、目标状态和环境。同事填写表单、启动任务并查看状态及输出。Playbook 实现请求的动作,共享资源提供仓库、主机和连接信息。

Semaphore UI 还连接 Build 和 Deploy 模板。构建记录版本,部署可选择成功构建版本,或在构建成功后自动启动。自动化从团队选择的存储发布和获取软件包或镜像。GitLab 通过流水线作业、产物引用和部署环境描述发布,并集成测试和交付证据。

同一配置也支持无人值守操作。证书检查模板可以每晚针对环境清单运行,在 playbook 发现即将到期证书时报告失败。0 2 * * * 等 cron 表达式表示在已配置调度时区的每天 02:00 运行,默认时区为 UTC。单次计划用于预定维护窗口。GitLab 也能通过流水线计划和已配置输入执行相同 playbook。

资产清单

主机维护依赖于一份可复用的目标主机及其连接设置定义。打补丁、备份和证书检查都可以共用这份定义。

支持部分支持不支持
资产清单: GitLab 与 Semaphore UI
对比项 Semaphore UI GitLab
可复用的 Ansible 资产清单 支持由界面管理的 资产清单 资源 支持作业中的清单文件和插件
动态主机发现 支持Ansible 资产清单 插件 支持在 Job 中运行 Ansible 资产清单 插件
启动时选择目标主机 支持Ansible limit 提示输入 支持传入 Ansible limit 的流水线输入

Semaphore UI 将资产清单作为项目中可命名、供模板共享的资源。清单可以包含可编辑的 INI/YAML、引用 Git 中的文件,或使用 Ansible 动态清单插件。选定清单还保存主机凭据及可选 sudo 凭据的引用,因此修改目标配置不需要逐一编辑每项维护操作。

GitLab 可以使用相同的 Ansible 文件和发现插件。作业从自己的仓库或其他配置来源获取清单,安装所需发现插件,再将所选输入传给 Ansible。两者都能从云 API 或已安装 Ansible 插件支持的其他系统发现主机。Semaphore UI 的区别在于运维界面中的可复用清单对象和连接设置。

针对一台服务器进行恢复时,获准使用的 Ansible limit 可以缩小执行范围,无需创建新清单。这是在一个任务内选择主机,而非自动将整个主机群拆分为独立作业。当清单变更需要审阅时,两款产品都可将清单保留在 Git 中。

执行

执行过程必须能触达目标网络,并具备正确的依赖环境。工作节点的部署位置和每个任务的隔离方式,与 Web 服务本身如何安装是两件独立的事。

支持部分支持不支持
执行: GitLab 与 Semaphore UI
对比项 Semaphore UI GitLab
远程执行 支持Runner 支持GitLab Runner
容器化任务 支持ProDocker 执行器 支持Docker 执行器
Kubernetes 作业 Pod 支持Enterprise 支持Kubernetes 执行器
Runner 路由 支持ProRunner 标签 支持Runner 标签
项目执行节点 支持Pro按项目指派的 Runner 支持项目 runner

GitLab Runner 使用 shell、Docker 或 Kubernetes 执行器运行作业。Semaphore UI 可在应用服务器上运行,也可使用靠近目标系统的 runner。两者都允许将执行放在私有网络内,而共享界面位于其他位置。

GitLab 支持项目专用 runner 和基于标签的作业路由。Semaphore UI Pro 增加项目 runner、标签路由及逐任务 Docker 执行,Enterprise 增加 Kubernetes 任务执行。团队可据此选择具备必要网络连接和依赖的执行资源。将应用服务器安装在容器中,仍与为每项作业选择容器运行时是两件事。

工作流

置备一台主机、完成配置并验证其服务,需要组合多项已保存的操作。失败情况和审批节点决定了下一步是否应当执行。

支持部分支持不支持
工作流: GitLab 与 Semaphore UI
对比项 Semaphore UI GitLab
基于图形的 工作流 编辑 支持以可视化方式连接已保存的模板 不支持编辑 YAML,查看生成的图形
成功与失败分支 支持可视化的 工作流 连接 支持成功/失败作业及 needs 依赖
暂停并等待人工决策 支持工作流审批 支持阻塞型手动作业
独立审批权限 不支持 支持Premium受保护环境的部署审批
作业间传值 支持 支持Dotenv 报告产物
作业间文件传递 部分支持配置存储和传输 支持作业产物
可复用的多步骤组件 部分支持可复用单个任务,但需重新搭建执行序列 支持CI/CD 组件

当流程跨越多种工具时,Semaphore UI 工作流连接已保存操作。OpenTofu 任务创建环境,Ansible 任务配置主机,Python 任务向另一系统登记环境。成功和失败分支决定下一步,审批可在变更前暂停流程。模板仍可单独用于后续维护,因此运行诊断无需重复整个预配流程。

Semaphore UI 工作流编辑器让工程师在图形中连接已保存模板,并配置成功或失败路径。GitLab 流水线编辑器编辑及验证 YAML,再可视化所生成的作业和 needs 依赖。可视化有助于检查流程,但连接关系的修改仍需变更流水线配置。若操作人员希望可视化组合现有流程,而非在 YAML 中维护编排,这一区别就有意义。

GitLab 可通过 dotenv 报告产物将计算值传给后续作业,例如已部署版本或环境 URL。复杂 JSON 或多行数据应使用普通文件产物。Semaphore UI 任务可以在预配和配置之间传递结构化值。例如,包含新主机地址的 Terraform/OpenTofu 输出可成为下一项操作的输入。2.20 的收集范围包括 Ansible set_stats、Terraform/OpenTofu/Terragrunt 输出,以及 Bash、PowerShell 或 Python 的 JSON,适用于服务器或远程 runner 的本地执行器。Docker 和 Kubernetes 任务执行器不产生这些工作流输出。接收模板声明输入,再由其 playbook 或清单配置使用它定位新主机。

GitLab 所有方案都可通过阻塞型手动作业暂停流水线。应设置 when: manual 和 allow_failure: false,因为可选手动作业不会阻塞流水线。Premium 和 Ultimate 的部署审批为受保护环境增加独立分配的审批要求。Semaphore UI 2.20 工作流审批遵循项目任务执行权限,独立审批者角色已宣布将在 2.21 提供。当必须独立管理审批边界时,可使用 GitLab 受保护环境审批。

文件需要另一条传递路径。编译好的软件包或已保存 Terraform plan 必须存放在下一项操作可获取的位置,或显式传输。GitLab 作业产物已经覆盖交付流水线中的这一环节。当 Semaphore UI 处理部署时,其自动化可根据 CI 提供的版本或摘要获取已发布产物。这保留了 GitLab 的构建证据,同时让后续主机操作使用 Semaphore UI 的清单、凭据和执行历史。

GitLab CI/CD 组件封装版本化、可复用的流水线配置,包括作业序列。Semaphore UI 复用单个 Task Template,序列由各工作流定义,不能作为嵌套工作流整体插入。当许多交付流水线需要共享持续维护的多步骤流程时,组件很有价值。若团队主要复用底层操作,并在预配、部署或恢复中以不同方式连接它们,Semaphore UI 的模式更适合。

访问控制与登录

运行一项已准备好的操作的人,未必是负责修改它的工程师。项目权限、更细粒度的执行权限和登录控制,分别解决这一委派过程中的不同环节。

支持部分支持不支持
访问控制与登录: GitLab 与 Semaphore UI
对比项 Semaphore UI GitLab
项目级 RBAC 支持项目角色 支持组与项目角色
无需项目管理权限即可运行 支持Task Runner 角色 支持Developer 角色,同时可以推送代码
部署执行控制 支持Enterprise模板级权限 支持Premium受保护环境
LDAP 登录 支持Pro 支持Self-Managed
OpenID Connect 登录 支持Pro 支持Self-Managed
多因素认证 支持Pro本地 TOTP 或身份提供商 支持本地验证器或通行密钥

GitLab 使用组和项目角色,并为受保护分支和环境提供附加控制。标准 Developer 角色可以运行流水线,也能向非保护分支推送代码。若只需要部署而不授予代码贡献权限,Premium 和 Ultimate 支持邀请 Reporter 角色的组访问受保护环境。通过 GitLab 委派操作的团队需要显式配置这一部署边界。

Semaphore UI 为运维团队提供独立项目边界,将模板、清单、仓库、凭据和 Variable Groups 集中管理。Community 已将项目管理与执行分开:Task Runner 可以启动项目模板,并只读访问其他资源。工程师维护预配置内容,同事则运行项目提供的流程。

Enterprise 的自定义角色和模板级权限可进一步缩小范围。支持人员可使用 Guest 基础角色,再通过自定义角色获准执行某个重启模板,而非获得整个项目的 Task Runner 权限。工程师预配置清单、凭据和启动选项。当委派动作比加入整个运维项目更具体时,这种方式很有用。

表单是流程的使用界面,不能替代访问规则。自动化代码与允许的启动覆盖选项必须让操作保持在预期目标范围内。Semaphore UI 模板权限不为任意资源组合提供独立的清单和凭据权限。

GitLab Self-Managed 支持 LDAP 和 OpenID Connect,GitLab 还提供账户级双因素身份验证。Semaphore UI Pro 提供本地 TOTP,并支持 LDAP 和 OIDC。集中身份系统验证登录者身份,项目角色和模板权限仍决定其可运行的操作。

密钥管理

操作人员应当直接选用预先准备好的连接,而不是反复把密码粘贴到启动输入项里。已有的密钥库可以提供这些连接信息,而无需把它们变成 Job 参数。

支持部分支持不支持
密钥管理: GitLab 与 Semaphore UI
对比项 Semaphore UI GitLab
已存储机密信息 支持Key Store 与机密变量 支持掩码或隐藏变量
HashiCorp Vault 支持Pro 支持Premium在作业中配置的机密信息
AWS Secrets Manager 支持Enterprise 支持Premium在作业中配置的机密信息
Azure Key Vault 支持Enterprise 支持Premium在作业中配置的机密信息
外部 OpenBao 密钥 支持ProKey Store 集成 支持在 Job 中配置 CLI 拉取
Devolutions Server 凭据 支持EnterpriseKey Store 集成 支持在 Job 中配置凭据 API 调用
CyberArk 密钥 支持Enterprise通过 PVWA REST API 存储 支持Ansible 作业中的 CCP 获取

GitLab 作业使用可掩码或隐藏的 CI/CD 变量,Premium 外部机密信息集成可从 HashiCorp Vault、AWS Secrets Manager、Azure Key Vault 和 Google Cloud Secret Manager 等服务请求值。GitLab 19.5 还为 Premium 和 Ultimate 提供基于 OpenBao 的 Secrets Manager:在线许可通过 GitLab Credits 计费,离线 Self-Managed 许可使用附加产品。作业显式请求机密信息,访问由配置的权限控制,并记录在审计事件中。

Semaphore UI 的 Key Store 区分 SSH 密钥与登录名/密码凭据,包括密码和访问令牌。仓库选择检出凭据,Ansible 清单选择主机及可选 sudo 凭据,模板可以使用 Ansible Vault 密码。这些关系属于已保存操作,因此同事启动证书续期或服务任务时,无需在输入表单中逐项粘贴连接机密信息。

对于已运营密钥库的团队,Semaphore UI Pro 集成 HashiCorp Vault 和 OpenBao,Enterprise 增加 AWS Secrets Manager、Azure Key Vault 和 Devolutions Server。对于相同部署,GitLab 通过作业变量或已配置机密信息集成提供值。Semaphore UI 将凭据引用关联到仓库、清单和模板,让操作人员启动时复用预配置连接。当原生集成不覆盖所需服务时,也可通过命令直接获取机密信息,并由团队配置和维护这一逻辑。

对于 OpenBao 和 Devolutions Server,Semaphore UI 分别在 Pro 和 Enterprise 提供可命名的 Key Store 集成。GitLab 作业可通过 CLI 获取 OpenBao 值,或通过 API 获取 Devolutions Credentials 条目。团队在作业中维护认证、获取和注入,而非选择已保存的 Key Store 连接。当现有密钥库和作业代码已覆盖流程时,这也是可行方式。

Semaphore UI Enterprise 通过 PVWA REST API 集成 CyberArk。运行 Ansible 的 GitLab 作业可通过 cyberark.pas collection 和 Central Credential Provider 获取 CyberArk 凭据,collection 与应用认证需在作业运行时中配置。两者使用不同 CyberArk 接口,因此必须与团队实际使用的 CyberArk 服务匹配。

日志与审计

打补丁或部署完成后,团队既需要执行结果,也需要一份记录,说明是谁修改或启动了该操作。这两类记录回答的是不同的问题。

支持部分支持不支持
日志与审计: GitLab 与 Semaphore UI
对比项 Semaphore UI GitLab
执行历史与日志 支持 支持
Ansible 结果展示 支持Pro内置的主机/任务汇总 支持需配置 Ansible JUnit 回调并发布报告
管理操作审计记录 支持开启记录后,由管理员查看 支持Premium项目与组审计事件
转发至 SIEM 支持ProTLS Syslog 或 Splunk HEC 支持Ultimate组审计事件流式传输

Semaphore UI 保留任务状态、启动信息、仓库修订版本和输出。Pro 增加集成的 Ansible 主机/任务摘要,便于从整个主机群的失败检查追踪到受影响主机。GitLab 保留作业日志,可通过配置的 JUnit 报告产物显示 Ansible 结果。测试报告还进入合并请求和流水线视图,当基础设施检查属于代码审阅时很有用。

Semaphore UI 启用审计后,记录访问审查和事件调查所需的认证、资源变更和任务活动。各版本的管理员审计视图都覆盖多个项目。GitLab Premium 和 Ultimate 提供组与项目审计页面,Free 账户历史覆盖成功登录。GitLab 审计权限和事件类型遵循组、项目和实例范围。

Semaphore UI Pro 增加筛选、CSV 或 JSONL 导出,以及 TLS Syslog 或 Splunk HEC 转发。GitLab Ultimate 将组审计事件以 JSON 流式发送到外部目标。两者都能向安全信息和事件管理(SIEM)系统提供数据,但这些事件及范围与普通作业输出不同。

集成

一次发布事件或监控系统都可以启动一项已准备好的操作,并把结果发送给团队。有意义的对比点在于:这条连接有多少部分是产品内置可配置的。

支持部分支持不支持
集成: GitLab 与 Semaphore UI
对比项 Semaphore UI GitLab
通过 API 启动与查询任务 支持 支持
入站 Webhook 触发器 支持请求匹配器与取值提取器 支持流水线触发 webhook
聊天通知 支持Slack、Teams、Telegram 及其他渠道 支持项目通知集成

Semaphore UI 提供经过身份验证的任务 API 和传入集成端点。匹配规则筛选请求,提取器将请求头或正文字段映射为任务输入。GitLab 提供流水线触发 API 和用于启动分支或标签流水线的 webhook URL。项目集成还将交付事件连接到问题跟踪器和外部服务。因此,监控告警无需新代码提交即可启动预配置诊断。

Semaphore UI 内置邮件、Slack、Microsoft Teams、Telegram、Rocket.Chat、DingTalk 和 Gotify 通知渠道。模板和项目告警选择结果发送位置。GitLab 提供 Microsoft Teams 通知、流水线状态邮件及 Slack 应用等项目集成。通知链接让同事查看运行情况,但不构成聊天内审批。

AI 辅助自动化

借助文档化的 API、配置示例和相关输出,编码助手可以帮助准备一项操作,或排查一次失败的运行。

支持部分支持不支持
AI 辅助自动化: GitLab 与 Semaphore UI
对比项 Semaphore UI GitLab
MCP 接入 支持社区连接器 支持GitLab MCP 服务器

两款产品都提供公开文档和 API,Claude Code、Codex 等助手可在起草配置或调查作业输出时查阅。GitLab 流水线 YAML 向助手提供交付配置,Semaphore UI API 暴露已保存操作及项目资源。这有助于配置和排障,但不会让生成的变更自动变得正确。

GitLab 19.5 包含正式可用的 MCP 服务器,可用工具取决于访问权限和许可功能。Semaphore UI 为其 API 提供社区 MCP 连接器,并已宣布在 2.21.0 中为 Pro 提供官方 MCP 支持。连接器访问遵循所提供账户和凭据,因此应给助手分配与操作相符的权限范围。

许可与支持

GitLab 覆盖自动化周边的开发平台,Semaphore UI 提供专注于执行自动化的服务。经济性比较取决于团队需要购买和运营哪些职责,也应考虑已有系统。

开源与商业选项

GitLab Community Edition 采用 MIT 许可,Enterprise Edition 包含另行许可的商业功能。Free、Premium 和 Ultimate 面向不同需求,部署审批和文档所列原生外部机密信息集成需要 Premium。GitLab 管理的 Terraform/OpenTofu state 在 Free 中可用。托管产品包含计算和存储额度,自行运营的 runner 则使用团队提供的基础设施。

Semaphore UI Community 采用 MIT 许可,包含核心模板、项目角色、计划和工作流。Pro 与 Enterprise 在同一产品系列中扩展能力。目前所有 Semaphore UI 方案都需自行托管。对于已有 Git 服务、只需要 Ansible 和 IaC 服务的团队,这让新增服务专注于自动化运维,无需仅为这些作业引入更广泛的开发平台。

付费功能与支持

Semaphore UI Pro 增加本文所述 state backend、项目 runner 和逐任务 Docker 执行。Enterprise 增加 Kubernetes 任务执行、自定义角色和模板权限。版本选择取决于所需执行与委派模式,而非认为每个操作人员都需要高级控制。

GitLab Free 不含技术支持,Premium 和 Ultimate 包含厂商支持,其响应目标取决于支持事件影响程度。Semaphore UI Community 尽力提供帮助,Pro 包含工作时间内的厂商支持,Enterprise 提供定制支持承诺及入门、配置、升级和迁移协助。应比较实际运营环境适用的方案和协议。

维护与责任

对于相同的部署或维护流程,GitLab 在流水线 YAML 中保存命令、顺序和配置引用。Semaphore UI 在可复用 Task Template 中保存工具设置、清单、凭据和 Variable Groups。将这些操作迁移到 Semaphore UI 可替换相应 CI 配置,而自动化代码及审阅仍保留在 GitLab。如果现有输入、权限和执行模式已符合操作人员需求,继续在 GitLab 运行作业也很合理。

如何选择

根据使用自动化的人员及平台应为其管理的资源选择。两者都可运行命令。更重要的区别是周边工作属于交付流水线、预配置基础设施操作,还是两者兼有。

何时选择 GitLab CI/CD

当自动化需要与开发和审阅流程紧密关联时,选择 GitLab CI/CD。

  • 代码审阅、测试和产物组成一条链路。 基础设施和应用变更在合并请求中验证,流水线结果与部署证据一同保留。
  • 流水线组件和环境控制是必需能力。 多个项目共享版本化作业序列,或部署依赖受保护环境审批规则。
  • 现有流水线已有效服务操作人员。 其输入、计划、runner 和访问控制已覆盖维护工作,无需另设界面。

何时选择 Semaphore UI

当共享和运营基础设施自动化是一项独立需求时,即使代码留在 GitLab,也可选择 Semaphore UI。

  • 每天都在复用 Ansible 清单和凭据。 补丁、诊断、证书操作和部署共享目标环境,而非每项工作都重新配置作业。
  • 同事需要预配置操作。 工程师维护模板和共享配置,操作人员使用输入表单、计划和任务历史。Community 项目角色覆盖共享执行,Enterprise 为特定模板提供权限。
  • 流程涉及多种自动化工具。 Terraform/OpenTofu、Terragrunt、Bash、PowerShell 和 Python 专用模板可与 Ansible 操作组成一个工作流,同时保持独立复用。
  • 服务应适应现有基础设施。 二进制程序、软件包和 Docker 安装让团队可在现有 Git 服务旁托管运维界面,并将 runner 放在私有系统附近。

结合使用 Semaphore UI 与 GitLab CI/CD

应用发布时,GitLab 可审阅代码、执行测试并发布容器镜像或版本化软件包。流水线作业随后通过经过身份验证的任务 API,将不可变产物引用传给 Semaphore UI 预配置部署模板。Semaphore UI 使用已保存清单、凭据和变量,通过可访问目标环境的 runner 部署。部署自动化从团队的镜像库或仓库获取产物。

GitLab 作业必须保存返回的任务标识符、检查最终状态,并映射为流水线结果。启动请求被接受只代表任务已排队。传入 webhook 也可触发操作,由集成实现完成反馈。这是团队通过 API 构建的连接,而非自动的双向部署集成。

发布后,同事可以使用 Semaphore UI 进行诊断或服务重启,证书检查模板继续每晚按计划运行。这些操作无需新提交即可使用预配置基础设施。GitLab 保留代码审阅、测试报告和产物历史,Semaphore UI 提供日常操作运行环境的界面。

常见问题

GitLab CI/CD 能运行 Ansible 和基础设施维护吗?

可以。作业可通过 runner 环境调用 Ansible、Terraform/OpenTofu 等命令行工具,无需新提交即可手动或按计划运行。Semaphore UI 通过工具专属模板、共享清单、凭据和 Variable Groups 提供不同的配置模式。

使用 Semaphore UI 时,playbook 能留在 GitLab 吗?

可以。连接现有 GitLab 仓库、配置检出凭据,然后在 Semaphore UI Task Template 中选择 playbook 和清单。GitLab 继续负责代码审阅,Semaphore UI 运行预配置操作。

哪个产品能存储 Terraform/OpenTofu state?

GitLab 管理的 state 在 Free 中可用。Semaphore UI Pro 提供支持 workspace 和界面管理的 HTTP state backend。两者也都能运行使用外部 backend 的代码。应针对真实运行流程配置锁定及已保存 plan 的处理,而非从有 state backend 推断这些能力。

委派执行必须使用 Semaphore UI Enterprise 吗?

普通项目共享执行不需要。Community 包含 Task Runner 角色,可启动所属项目的模板,并只读访问其他资源。当同事应仅能运行选定操作时,Enterprise 增加自定义角色和模板级权限。

GitLab 流水线可以等待 Semaphore UI 部署完成吗?

可以,由团队实现集成。通过经过身份验证的 API 启动预配置任务,保存任务标识符,再检查状态并向 GitLab 报告最终结果。启动请求成功被接受不证明部署已完成。

本文对你有帮助吗?

参考来源

  1. GitLab, “GitLab Secrets Manager credit usage and licensing”. URL: https://docs.gitlab.com/ci/secrets/secrets_manager/credit_usage/ (访问日期: ).
  2. GitLab, “GitLab Secrets Manager”. URL: https://docs.gitlab.com/ci/secrets/secrets_manager/ (访问日期: ).
  3. Semaphore UI, “Semaphore UI build and deploy templates”. URL: https://semaphoreui.com/docs/user-guide/task-templates/build-deploy (访问日期: ).
  4. Semaphore UI, “Semaphore UI automation applications”. URL: https://semaphoreui.com/docs/user-guide/apps (访问日期: ).
  5. Semaphore UI, “Semaphore UI task templates”. URL: https://semaphoreui.com/docs/user-guide/task-templates (访问日期: ).
  6. Semaphore UI, “Semaphore UI installation methods”. URL: https://semaphoreui.com/docs/admin-guide/installation (访问日期: ).
  7. Semaphore UI, “Semaphore UI runners”. URL: https://semaphoreui.com/docs/admin-guide/runners (访问日期: ).
  8. Semaphore UI, “Semaphore UI workflow nodes and data passing”. URL: https://semaphoreui.com/docs/user-guide/workflows (访问日期: ).
  9. Semaphore UI, “Semaphore UI Terraform HTTP backend”. URL: https://semaphoreui.com/docs/user-guide/apps/terraform/states (访问日期: ).
  10. Semaphore UI, “Semaphore UI project roles and template permissions”. URL: https://semaphoreui.com/docs/user-guide/team (访问日期: ).
  11. Semaphore UI, “Semaphore UI Key Store”. URL: https://semaphoreui.com/docs/user-guide/key-store (访问日期: ).
  12. Semaphore UI, “Semaphore UI Variable Groups”. URL: https://semaphoreui.com/docs/user-guide/environment (访问日期: ).
  13. Semaphore UI, “Semaphore UI schedules”. URL: https://semaphoreui.com/docs/user-guide/schedules (访问日期: ).
  14. Semaphore UI, “Semaphore UI webhook integrations”. URL: https://semaphoreui.com/docs/user-guide/integrations (访问日期: ).
  15. Semaphore UI, “Semaphore UI Community, Pro and Enterprise”. URL: https://semaphoreui.com/pricing (访问日期: ).
  16. Semaphore UI, “Semaphore UI inventories”. URL: https://semaphoreui.com/docs/user-guide/inventory (访问日期: ).
  17. Semaphore UI, “Semaphore UI 2.20 candidate Terraform execution”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/db_lib/TerraformApp.go (访问日期: ).
  18. Semaphore UI, “Semaphore UI 2.20 candidate runner output handling”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/services/runners/job_pool.go (访问日期: ).
  19. GitLab, “GitLab 19.5 release notes”. URL: https://docs.gitlab.com/releases/19/gitlab-19-5-released/ (访问日期: ).
  20. GitLab, “GitLab CI/CD pipelines”. URL: https://docs.gitlab.com/ci/pipelines/ (访问日期: ).
  21. GitLab, “GitLab Runner executors”. URL: https://docs.gitlab.com/runner/executors/ (访问日期: ).
  22. GitLab, “Install GitLab”. URL: https://about.gitlab.com/install/ (访问日期: ).
  23. GitLab, “GitLab CI/CD inputs”. URL: https://docs.gitlab.com/ci/inputs/ (访问日期: ).
  24. GitLab, “GitLab CI/CD variables”. URL: https://docs.gitlab.com/ci/variables/ (访问日期: ).
  25. GitLab, “GitLab scheduled pipelines”. URL: https://docs.gitlab.com/ci/pipelines/schedules/ (访问日期: ).
  26. GitLab, “GitLab deployment approvals”. URL: https://docs.gitlab.com/ci/environments/deployment_approvals/ (访问日期: ).
  27. GitLab, “GitLab-managed Terraform/OpenTofu state”. URL: https://docs.gitlab.com/user/infrastructure/iac/terraform_state/ (访问日期: ).
  28. GitLab, “Infrastructure as Code with OpenTofu and GitLab”. URL: https://docs.gitlab.com/user/infrastructure/iac/ (访问日期: ).
  29. GitLab, “GitLab job artifacts”. URL: https://docs.gitlab.com/ci/jobs/job_artifacts/ (访问日期: ).
  30. GitLab, “GitLab unit test reports”. URL: https://docs.gitlab.com/ci/testing/unit_test_reports/ (访问日期: ).
  31. GitLab, “GitLab roles and permissions”. URL: https://docs.gitlab.com/user/permissions/ (访问日期: ).
  32. GitLab, “Use external secrets in GitLab CI/CD”. URL: https://docs.gitlab.com/ci/secrets/ (访问日期: ).
  33. GitLab, “GitLab Licensing and Compatibility”. URL: https://docs.gitlab.com/development/licensing/ (访问日期: ).
  34. GitLab, “GitLab pricing and hosting offerings”. URL: https://about.gitlab.com/pricing/ (访问日期: ).
  35. GitLab, “GitLab CI/CD components”. URL: https://docs.gitlab.com/ci/components/ (访问日期: ).
  36. GitLab, “CI/CD for external repositories”. URL: https://docs.gitlab.com/ci/ci_cd_for_external_repos/ (访问日期: ).
  37. GitLab, “GitLab Support”. URL: https://support.gitlab.com/hc/en-us/articles/11626483177756-GitLab-Support (访问日期: ).
  38. Semaphore UI, “Semaphore UI REST API, task creation and task status”. URL: https://semaphoreui.com/api-docs (访问日期: ).
  39. Semaphore UI, “Tasks, execution history and Ansible summaries”. URL: https://semaphoreui.com/docs/user-guide/tasks (访问日期: ).
  40. GitLab, “Protected environments”. URL: https://docs.gitlab.com/ci/environments/protected_environments/ (访问日期: ).
  41. Semaphore UI, “Get Started, installation methods and server platforms”. URL: https://semaphoreui.com/docs/getting-started (访问日期: ).
  42. GitLab, “Installation methods and supported server platforms”. URL: https://docs.gitlab.com/install/install_methods/ (访问日期: ).
  43. GitLab, “GitLab Runner requirements and supported platforms”. URL: https://docs.gitlab.com/runner/install/requirements/ (访问日期: ).
  44. GitLab, “Pass dotenv variables to specific jobs”. URL: https://docs.gitlab.com/ci/variables/dotenv_variables/ (访问日期: ).
  45. GitLab, “CI/CD job logs”. URL: https://docs.gitlab.com/ci/jobs/job_logs/ (访问日期: ).
  46. Semaphore UI, “Repositories, reusable Git resources and authentication”. URL: https://semaphoreui.com/docs/user-guide/repositories (访问日期: ).
  47. GitLab, “Pipeline editor, YAML editing and validation”. URL: https://docs.gitlab.com/ci/pipeline_editor/ (访问日期: ).
  48. GitLab, “Customize pipeline configuration, alternate paths and external YAML”. URL: https://docs.gitlab.com/ci/pipelines/settings/ (访问日期: ).
  49. GitLab, “Pipeline Wizard, generated CI configuration and commit step”. URL: https://docs.gitlab.com/development/cicd/pipeline_wizard/ (访问日期: ).
  50. Ansible project, “JUnit callback, structured playbook result reports”. URL: https://docs.ansible.com/projects/ansible/latest/collections/ansible/builtin/junit_callback.html (访问日期: ).
  51. GitLab, “GitLab manual jobs, optional and blocking behavior”. URL: https://docs.gitlab.com/ci/jobs/job_control/ (访问日期: ).
  52. GitLab, “GitLab runner tags and project assignment”. URL: https://docs.gitlab.com/ci/runners/configure_runners/ (访问日期: ).
  53. Semaphore UI, “Semaphore UI authentication”. URL: https://semaphoreui.com/docs/admin-guide/authentication (访问日期: ).
  54. GitLab, “LDAP authentication for GitLab Self-Managed”. URL: https://docs.gitlab.com/administration/auth/ldap/ (访问日期: ).
  55. GitLab, “OpenID Connect authentication for GitLab Self-Managed”. URL: https://docs.gitlab.com/administration/auth/oidc/ (访问日期: ).
  56. GitLab, “GitLab two-factor authentication”. URL: https://docs.gitlab.com/user/profile/account/two_factor_authentication/ (访问日期: ).
  57. GitLab, “HashiCorp Vault integration”. URL: https://docs.gitlab.com/ci/secrets/hashicorp_vault/ (访问日期: ).
  58. GitLab, “AWS Secrets Manager integration”. URL: https://docs.gitlab.com/ci/secrets/aws_secrets_manager/ (访问日期: ).
  59. GitLab, “Azure Key Vault integration”. URL: https://docs.gitlab.com/ci/secrets/azure_key_vault/ (访问日期: ).
  60. Semaphore UI, “Semaphore UI audit history, export and SIEM forwarding”. URL: https://semaphoreui.com/docs/admin-guide/audit-log (访问日期: ).
  61. GitLab, “GitLab audit events and edition scope”. URL: https://docs.gitlab.com/user/compliance/audit_events/ (访问日期: ).
  62. GitLab, “GitLab audit event streaming”. URL: https://docs.gitlab.com/user/compliance/audit_event_streaming/ (访问日期: ).
  63. Semaphore UI, “Semaphore UI notification channels”. URL: https://semaphoreui.com/docs/admin-guide/notifications (访问日期: ).
  64. GitLab, “Pipeline trigger API and incoming webhooks”. URL: https://docs.gitlab.com/ci/triggers/ (访问日期: ).
  65. GitLab, “GitLab project integrations and notifications”. URL: https://docs.gitlab.com/user/project/integrations/ (访问日期: ).
  66. Community connector contributors, “Community MCP connector for Semaphore UI”. URL: https://github.com/cloin/semaphore-mcp (访问日期: ).
  67. GitLab, “GitLab MCP server”. URL: https://docs.gitlab.com/user/model_context_protocol/mcp_server/ (访问日期: ).
  68. OpenBao project, “OpenBao CLI, read a secret”. URL: https://openbao.org/docs/commands/kv/get/ (访问日期: ).
  69. Devolutions, “Devolutions Server REST API, credential retrieval”. URL: https://docs.devolutions.net/server/web-interface/utilities/api-documentation (访问日期: ).
  70. GitLab, “GitLab conditional jobs and pipeline dependencies”. URL: https://docs.gitlab.com/ci/yaml/ (访问日期: ).
  71. GitLab, “GitLab Jobs API, status and logs”. URL: https://docs.gitlab.com/api/jobs/ (访问日期: ).
  72. Semaphore UI, “Semaphore UI CyberArk PVWA secret storage”. URL: https://semaphoreui.com/docs/user-guide/key-store/cyberark (访问日期: ).
  73. CyberArk collection maintainers, “CyberArk collection, CCP credential retrieval”. URL: https://docs.ansible.com/projects/ansible/latest/collections/cyberark/pas/cyberark_credential_module.html (访问日期: ).

本比较由 Semaphore UI 团队依据上方列出的文档、仓库和产品信息编写。每条来源均记录了访问日期。