安装与配置
自动化服务和运行命令的机器不必是同一个系统。部署选择影响初始设置,也影响对私有环境的访问。
Rundeck 通过原生软件包、可执行 WAR 或 Docker,在有 Java runtime 的常规服务器上运行,无需 Kubernetes。初始配置附带 H2,但 H2 不支持生产,因此生产安装需配置受支持外部数据库。商业 Runbook Automation 也提供托管服务。
Semaphore UI 提供独立二进制程序、原生软件包和 Docker,也支持 Kubernetes。运维团队可将服务放在现有主机上,连接自动化仓库,无需引入 JVM。这既适合少量周期性流程的共享界面,也适合希望自行托管自动化的大型团队。两者的服务端都可在 Windows 运行,Rundeck 需要 Java。Ansible 执行需要 Linux、WSL、Linux runner 或容器等受支持控制环境。原生 Windows Web 服务不会让 Windows 成为原生 Ansible 控制节点。
自动化工具
团队常将配置管理、资源预配和小型维护程序结合使用。两款平台都能运行这些工具,但所需作业配置量不同。
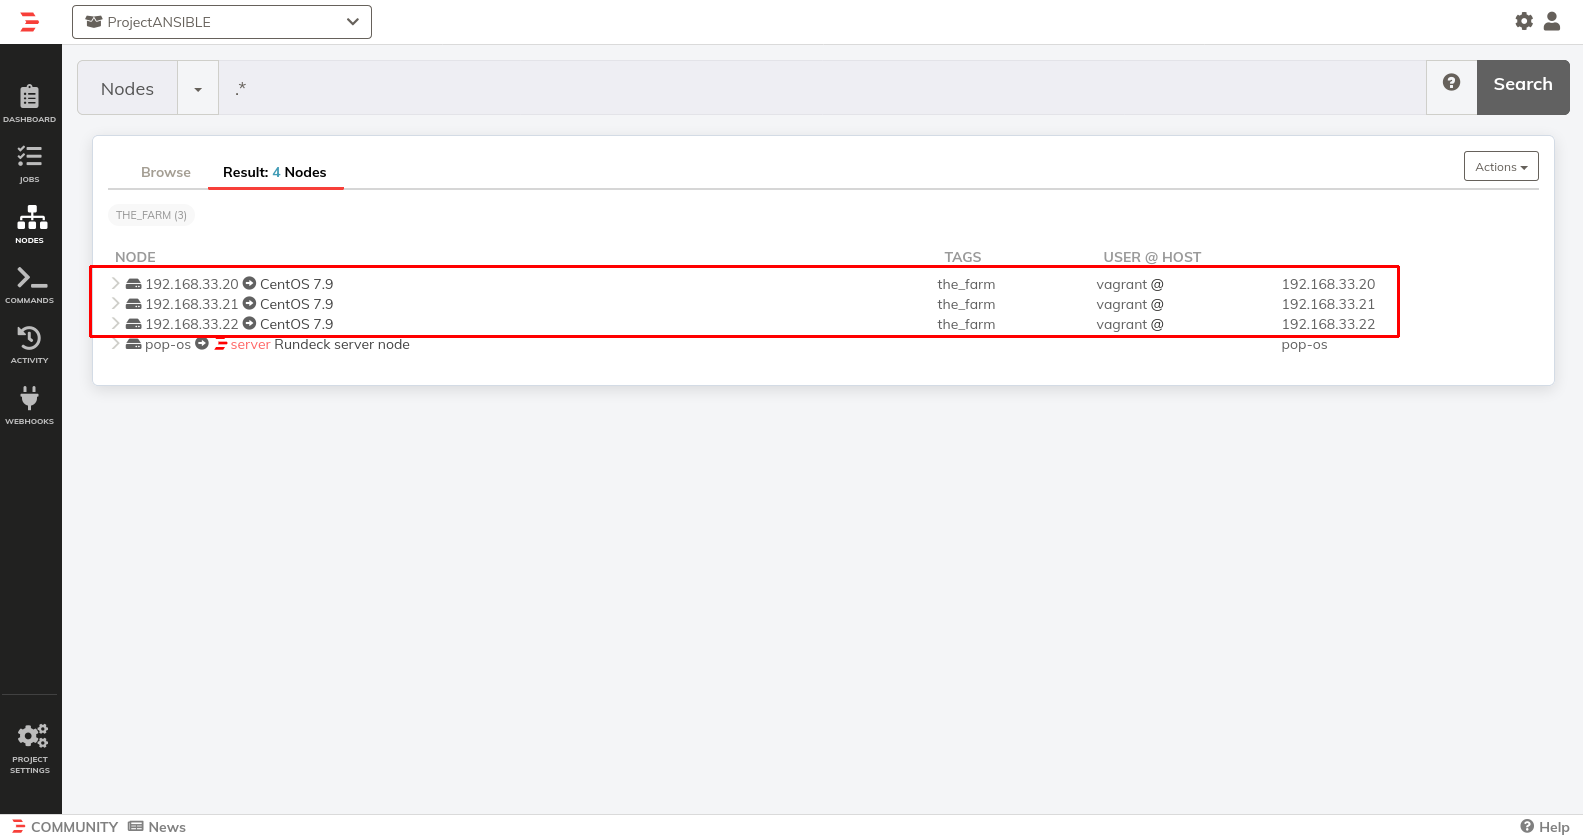
Rundeck 的内置 Ansible 集成运行 playbook 和模块,并可导入 Ansible 清单。因此,团队可保留现有 playbook,无需重写为单独命令步骤。只要具备所需解释器,命令和脚本步骤也能运行 Bash、PowerShell 和 Python。
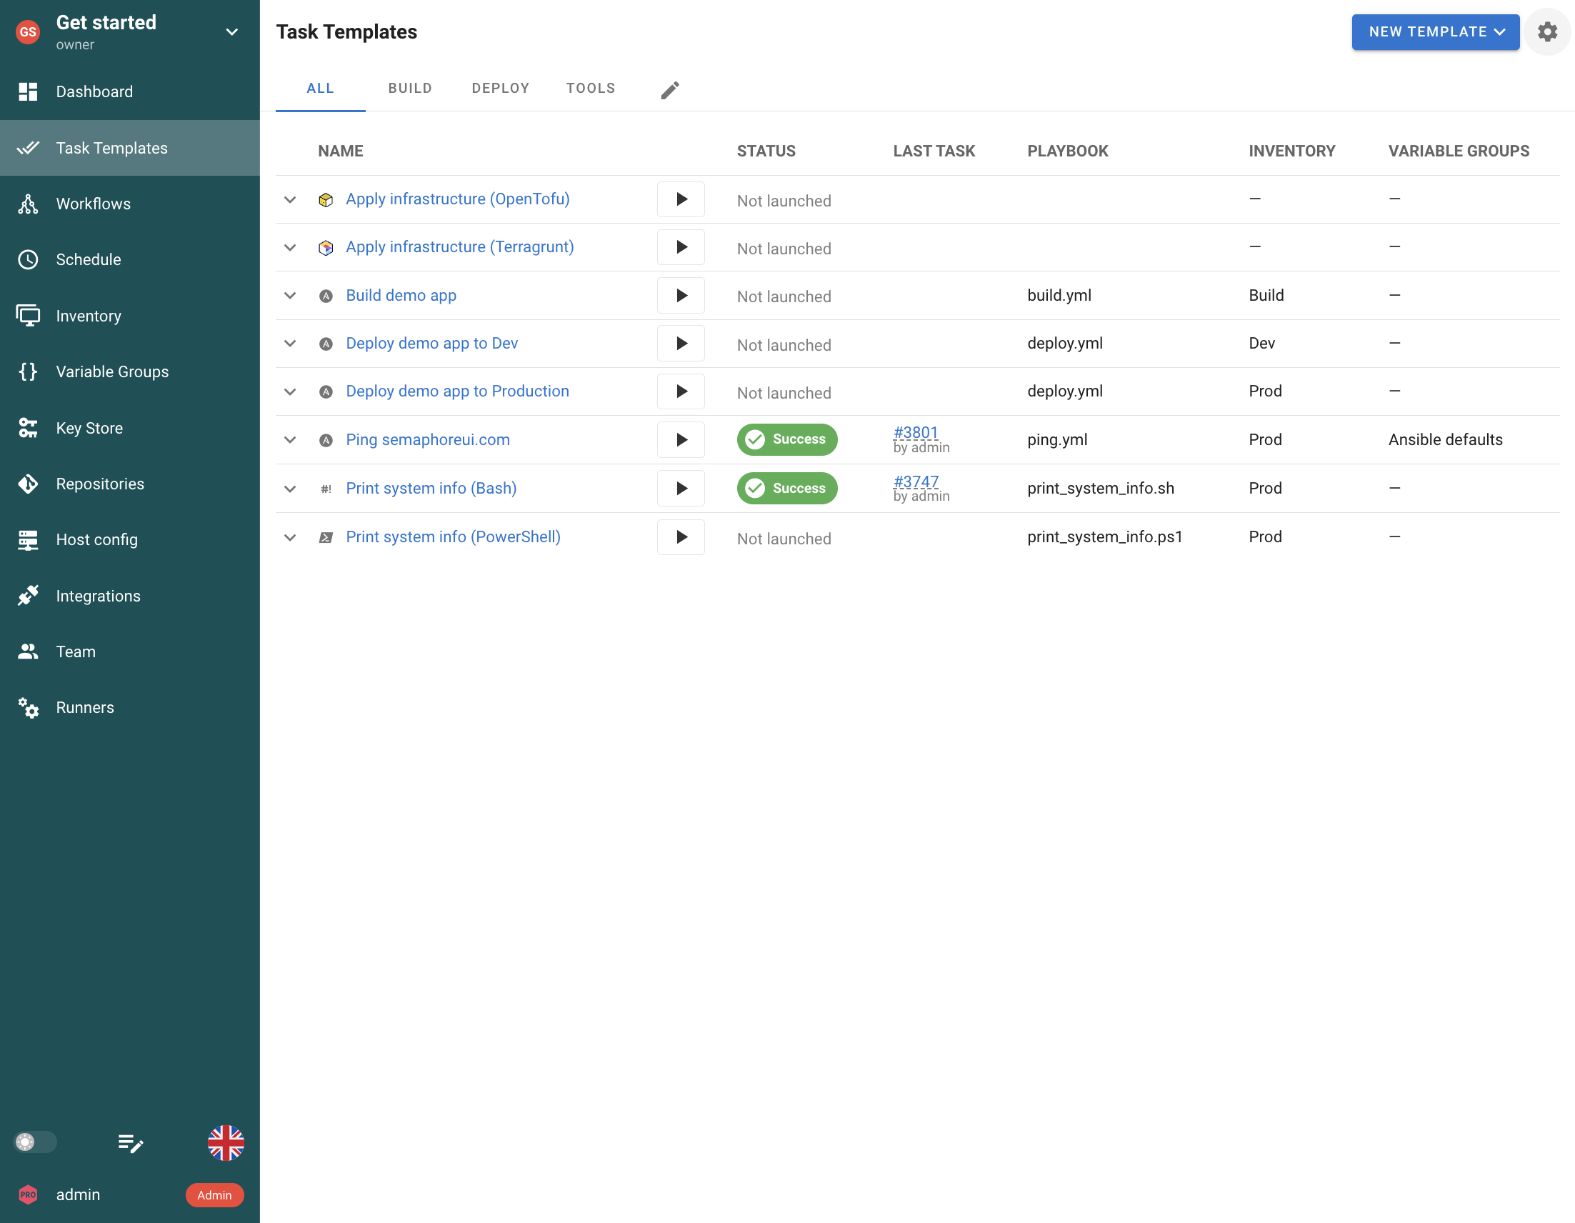
Semaphore UI 为每种支持工具提供专属模板设置。Ansible 操作选择 playbook 和清单,Terraform/OpenTofu 与 Terragrunt 模板提供基础设施配置及 workspace 设置,Bash、PowerShell 和 Python 模板直接运行相应文件。这让以 Ansible 为中心的团队可以在主机操作的同一界面中管理预配和辅助工具。
测试环境请求可以说明这种优势。Terraform/OpenTofu 创建基础设施,Ansible 配置主机,Python 检查应用端点。每个 Semaphore UI 模板保留工具专属设置,并引用共享仓库、清单和 Variable Group 对象。Rundeck 通过工作流步骤、插件和作业引用表示相同流程。区别在于团队如何准备和复用配置,而非自动化必须使用哪种语言。
若还需要共享 Terraform/OpenTofu state,Semaphore UI Pro 提供支持 workspace、版本历史和界面管理的 HTTP backend。也可继续使用已有外部 backend。Rundeck 可调用 Terraform,使用基础设施代码配置的 backend。其 Terraform provider 用于管理 Rundeck 配置,这与存储基础设施作业 state 是不同用途。
如果流程必须审批并应用确切的已保存 Terraform plan,需要显式配置 plan 存储和复用。Semaphore UI 默认分别运行 plan 和 apply,默认命令使用 -lock=false,除非另行覆盖。提供 state backend 不会改变这些任务命令设置。
配置与计划
可复用操作需要已保存定义、共享配置和启动表单。计划运行应复用这些准备工作,而非要求操作人员重新构建命令。
Rundeck 将已保存流程称为作业。它结合工作流步骤及用于收集启动输入的选项,包括必填值、验证和从外部 URL 获取的选项。当运维手册本身定义节点动作与插件步骤的顺序时,这种方式很适合。
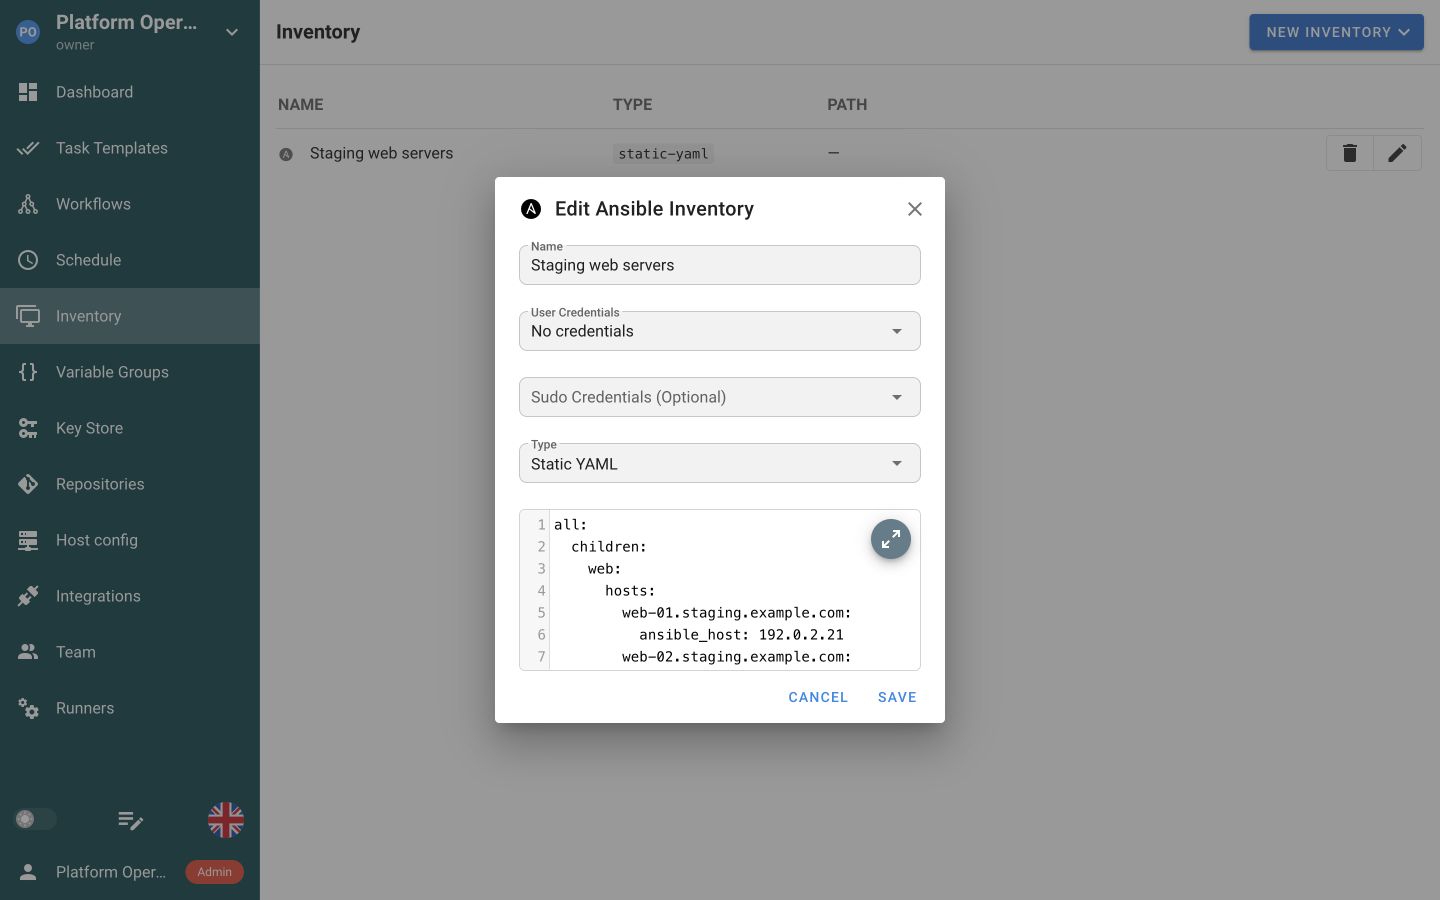
在 Semaphore UI 中,Task Template 是一项自动化操作的可复用配置。对于 Ansible 服务重启,工程师选择仓库、playbook、清单和凭据,再关联保存共享配置的 Variable Group。输入表单可向同事请求服务名或变更单号。下一次启动复用这些准备工作,同事使用的是操作本身,而非重建命令行。
仓库对象还为多个模板集中保存 Git URL、默认分支和访问凭据。团队只需连接一次 playbook 仓库,即可用于备份、部署和证书续期。Rundeck 的 Git SCM 集成对作业定义进行版本管理和导入,获取作业所用自动化代码则属于独立步骤或集成。
可命名的 Variable Groups 为 Semaphore UI 模板提供可复用环境配置集。某区域的端点和域设置可集中维护,关联到使用它们的操作。Rundeck 也通过项目全局变量共享值,并通过作业选项收集每次运行特有的值。Semaphore UI 在模板配置中展示分组和关联关系。
同一模式也覆盖周期性工作。数据库备份 playbook 可按 cron 使用已配置输入运行,操作人员也可在维护窗口前手动启动。证书检查、续期和补丁更新可以使用独立模板并面向同一清单。两款平台都支持周期性计划,因此区别在于已保存作业及周边配置如何适应团队现有自动化。
执行
作业可能需要在私有主机、邻近 runner 或受控运行时中执行。Web 服务的位置本身不会决定这些执行选择。
执行可以靠近私有基础设施。例如,客户网络中的 Semaphore UI runner 可对该网络内可访问主机运行 Ansible 维护 playbook。Community 包含全局 runner,Pro 增加项目专用 runner 和标签路由。Docker 任务执行从 Pro 开始,Kubernetes 任务执行需要 Enterprise。使用相应商业版本时,两种路由模式都可按标签选择执行机器。
Rundeck Community 已可在远程节点运行命令,通常通过 SSH 或其他节点执行器。商业 Enterprise Runner 在远程环境中提供独立执行枢纽。应比较各流程需要在哪里执行、需要哪些连接,而非将所有远程执行都视为付费能力。将任一应用安装在 Docker,与每项作业使用独立容器是两件事。
两项服务都控制并发工作。Semaphore UI 按模板配置并行执行,并限制项目内运行任务数。Rundeck 可允许一个作业多次并发运行,并设置节点分发线程数。这些设置让团队共享执行容量,无需修改底层 playbook 或运维手册。
工作流
服务更新可能需要备份、配置变更和验证,并在失败后恢复。组合能力与可复用子流程决定团队如何维护运维手册。
多项操作组成一个流程时,Semaphore UI 工作流用成功和失败路径、审批及延迟连接模板。例如,备份之后运行 Ansible 更新及验证任务。Rundeck 增加可复用作业引用、逐步骤错误处理,以及区分仅运行一次步骤和分发至各所选节点步骤的策略。Semaphore UI 可跨工作流复用单个模板,但不能在工作流内嵌入另一个完整工作流。
两款平台都可将捕获值传给后续步骤。Semaphore UI 2.20 收集 Ansible set_stats、Terraform/OpenTofu/Terragrunt 输出及 Bash、PowerShell 或 Python 的 JSON,再映射到目标输入。收集适用于服务器或 runner 的本地执行器,不适用于 Docker 和 Kubernetes 执行器。Rundeck 使用日志筛选器捕获数据,通过内置 Global Variable 步骤将值提供给后续步骤或父作业。在两种模式中,主机地址等值可以直接传递,文件或归档则需要下一步可访问的存储或显式传输。接收模板声明输入,由其 playbook 或清单配置使用输入定位新主机。
生产更新时,Semaphore UI 工作流可在敏感操作前的审批节点暂停。2.20 的审批权限遵循项目任务执行权限,独立审批者角色已宣布在 2.21 提供。Rundeck 作业引用和 API 允许将获批流程拆为单独启动的作业,并连接外部审批流程。这需要团队实现门禁和后续恢复执行,而非将普通作业启动当作强制审批。
当许多运维手册共享相同多步骤修复流程时,Rundeck 嵌套作业引用尤其有用。在 Semaphore UI 中,若可复用单位是单个 playbook 或工具调用,通用操作保留为模板就很合适。如果流程需要在工作流内包含另一工作流,则需 API 编排或重新拆分,增加连接设置与结果处理。
访问控制与身份验证
给同事提供服务重启按钮时,也需要决定允许的流程、主机和登录方式。这些控制应符合操作人员选择工作的方式。
Rundeck ACL 策略区分作业、节点和其他资源。团队可授予操作人员访问特定流程和主机子集的权限。当操作人员需要跨多个运维手册选择目标时,这很有价值。
Semaphore UI 围绕项目和预配置模板委派操作。Community 项目角色已允许同事运行任务,无需让每位操作人员负责编辑自动化资源。团队可将服务重启、备份和检查集中到项目,由工程师维护定义,同事启动所需操作。
如果整个项目的启动权限过宽,Enterprise 增加自定义角色和模板级执行权限。例如,支持人员可能需要服务重启模板,而部署仍仅对另一角色开放。清单、凭据及允许的启动覆盖仍属于模板配置。这不同于适用于任意作业的独立节点权限。
Semaphore UI Pro 增加 LDAP/Active Directory、OIDC 登录和本地 TOTP。Rundeck 通过 JAAS 支持本地账户和目录认证,包括 LDAP 与 Active Directory。身份验证确定用户身份,项目角色或 ACL 策略则单独决定其可以启动什么。预配置操作应只暴露符合委派范围的主机和参数覆盖选项。
日志与审计
执行记录解释操作失败,审计跟踪回答谁使用或修改了服务,并可由安全团队单独收集。
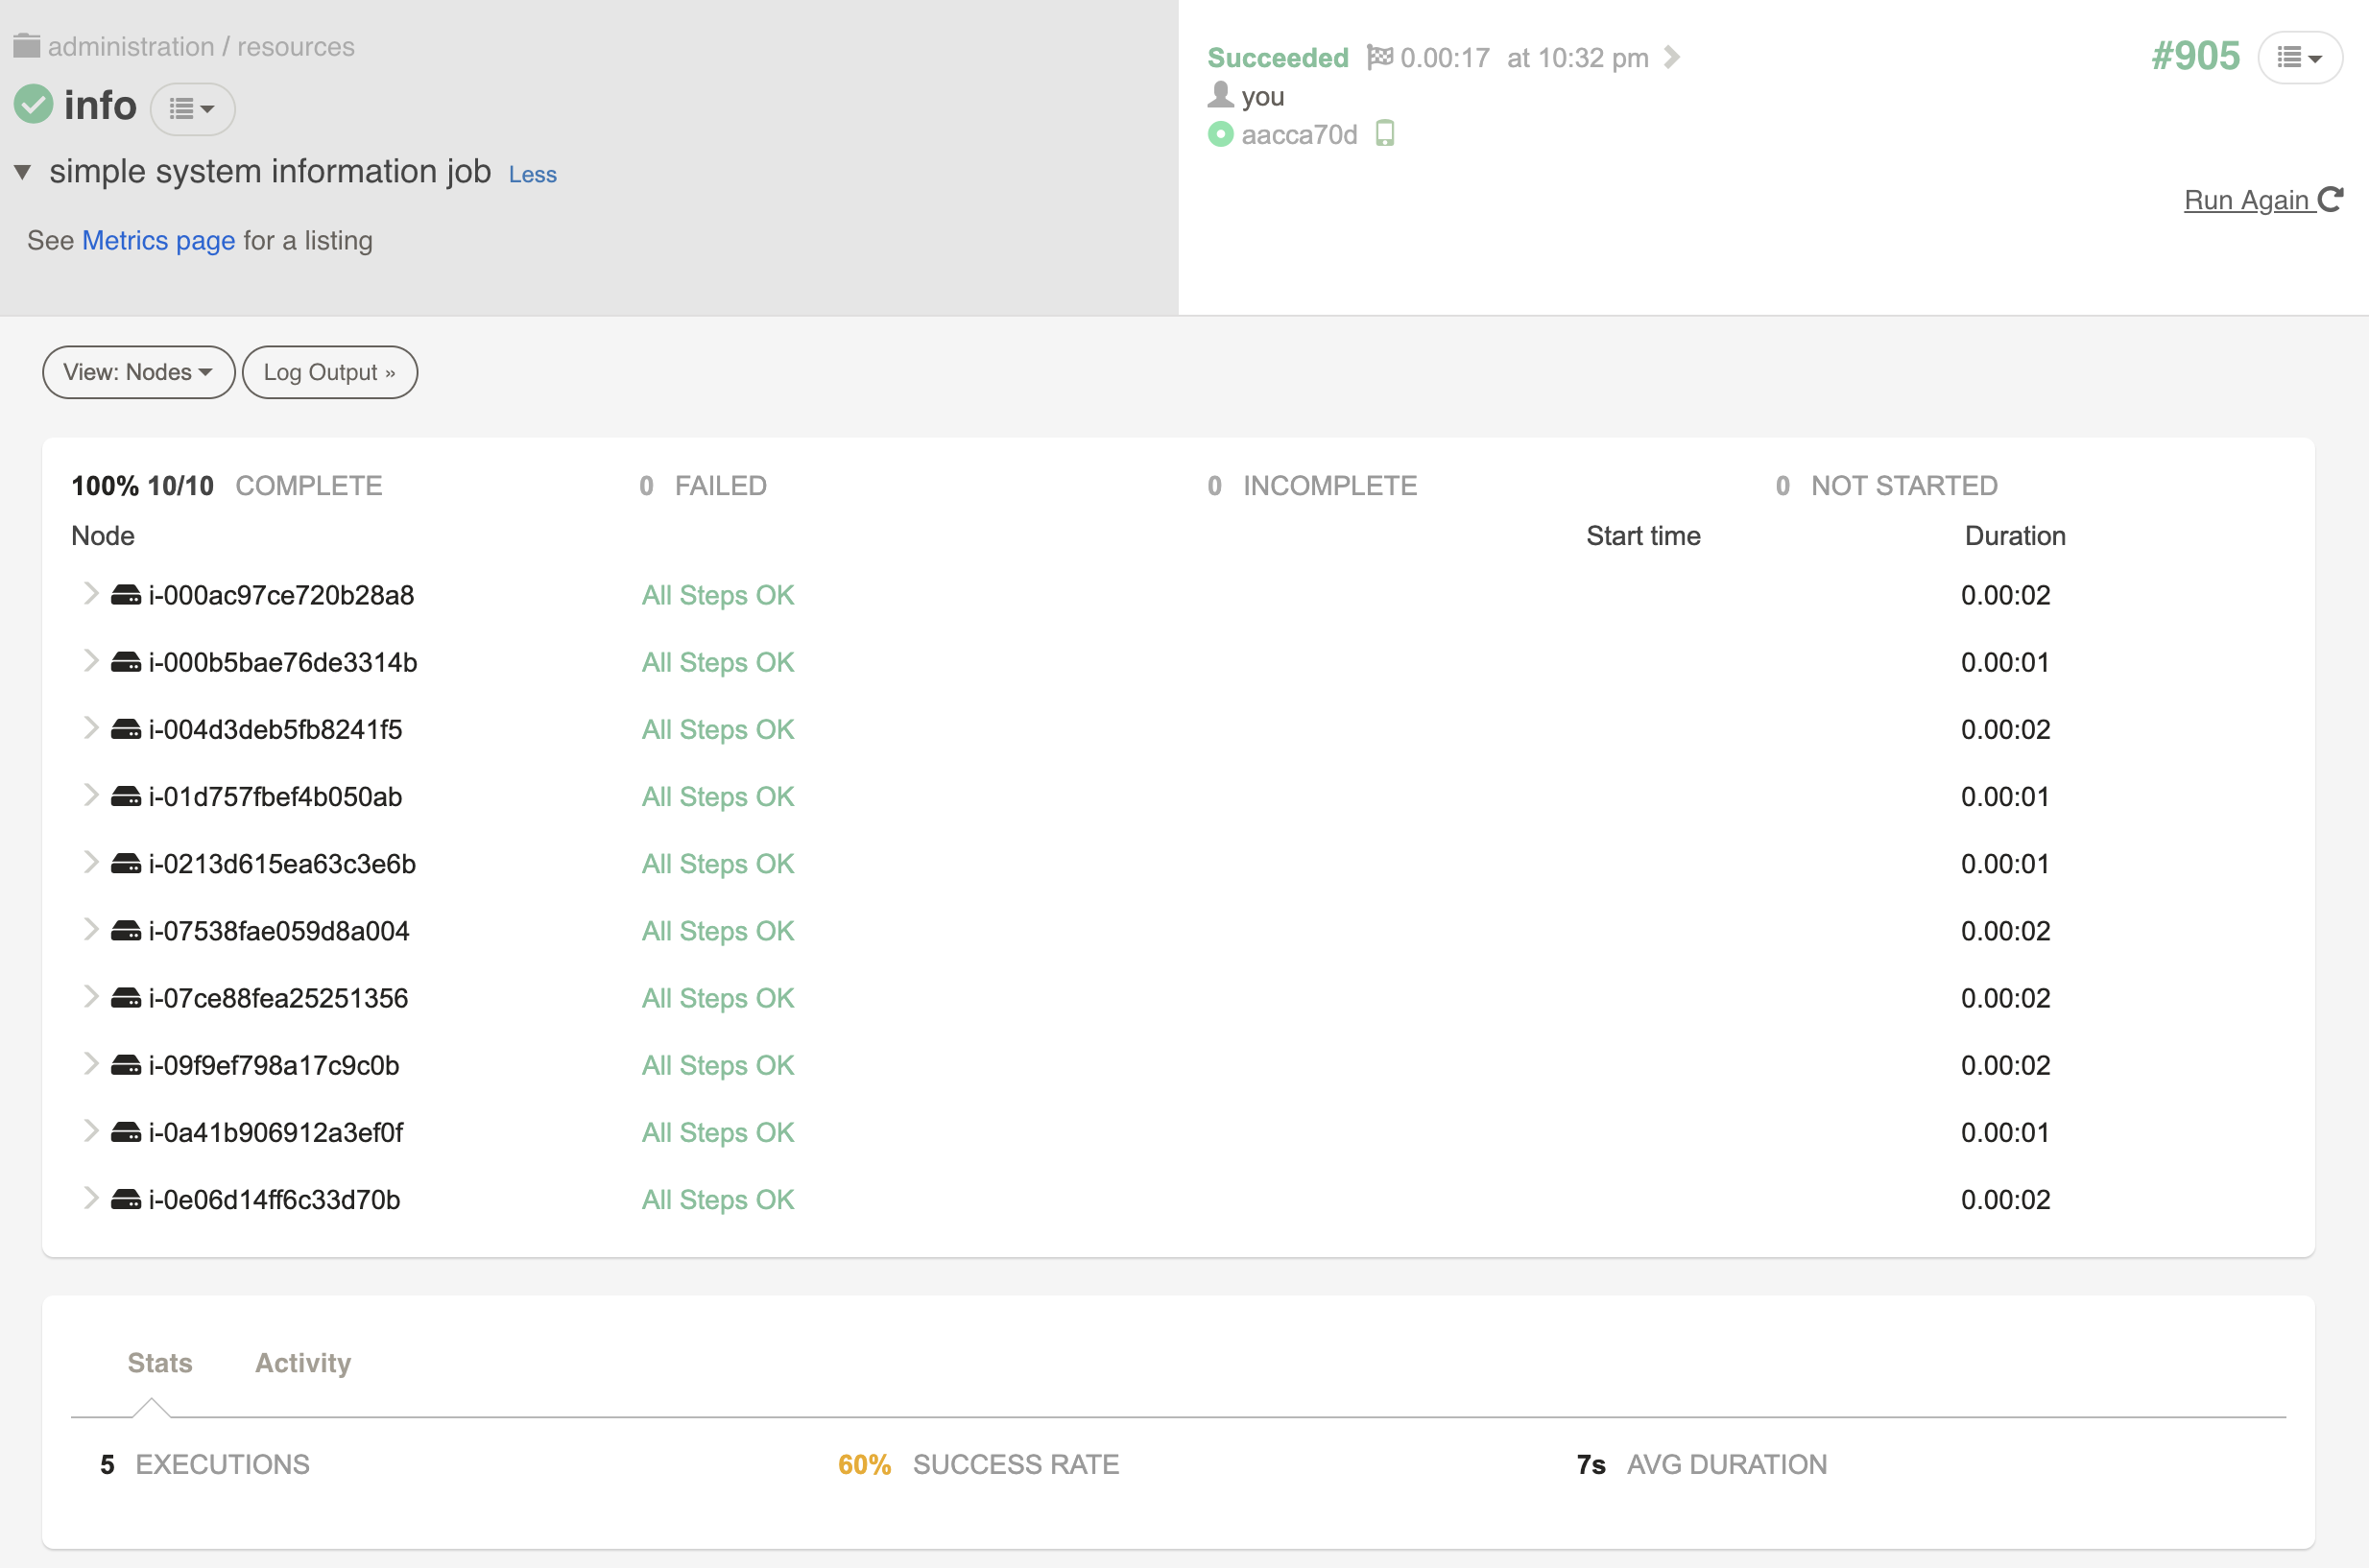
操作完成后,同事应无需让作者重现过程即可了解结果。两款产品都保存执行结果和日志。Rundeck 显示作业步骤及各节点结果。Semaphore UI 保留每项任务的状态、输出、仓库修订版本及启动信息,便于团队在调查事件时返回同一次执行。
对于 Ansible 补丁或证书作业,Semaphore UI Pro 增加主机摘要,展示成功主机及每台服务器的失败任务。操作人员可从受影响主机出发查看对应输出。没有摘要时,Community 的历史与日志仍然有用。这些执行记录解释自动化运行,而管理员审计事件另有用途。
Rundeck 通过 audit listener 记录审计事件,并使用独立授权日志记录 ACL 决策。商业 Runbook Automation 增加向外部服务发送事件的 Audit Stream 插件,日志代理也可收集本地文件。Semaphore UI 启用记录后提供管理员审计日志视图,Pro 通过 TLS Syslog 或 Splunk HEC 转发。安全团队用这些记录审查访问和配置,工程师则用任务日志及主机摘要调查操作本身。

 阅读约需17分钟