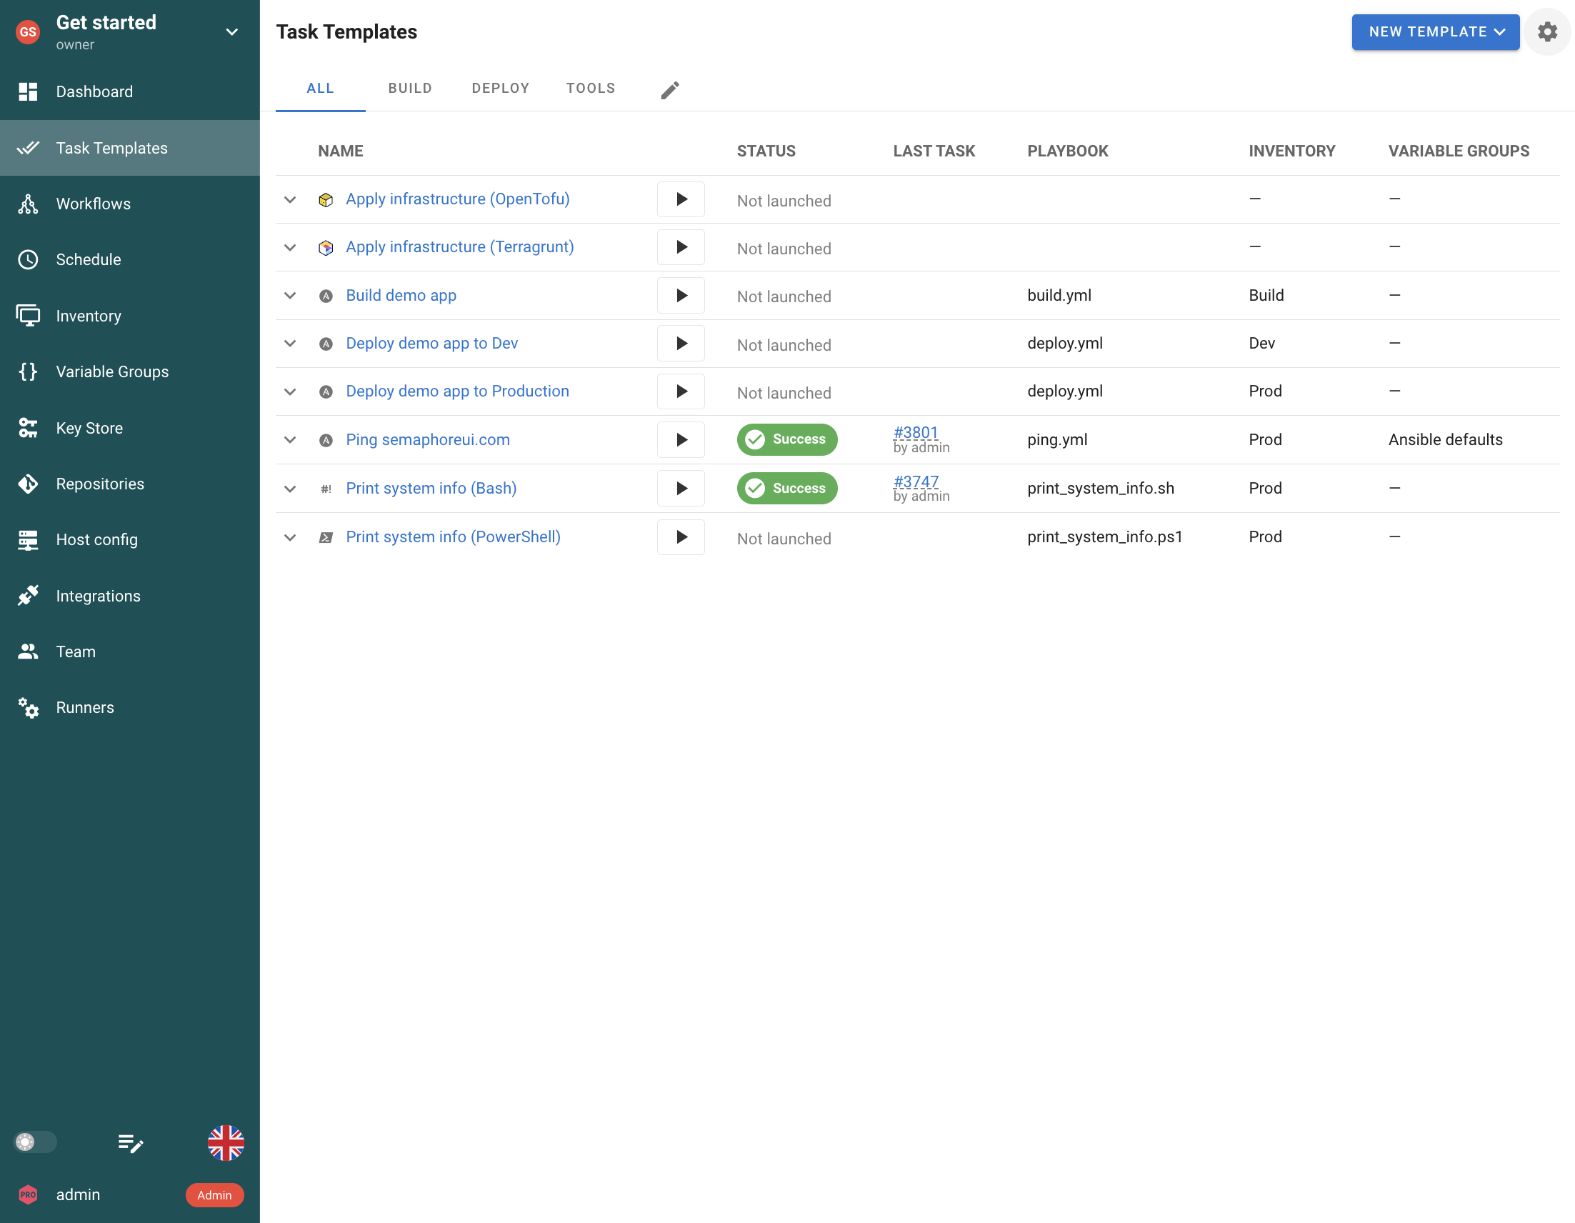
İşlem birden fazla araç kullandığında Semaphore UI iş akışları kayıtlı operasyonları bağlar. OpenTofu görevi ortam oluşturabilir, Ansible görevi host'ları yapılandırabilir ve Python görevi ortamı başka sisteme kaydedebilir. Başarı ve hata dalları sonraki adımı yönlendirir, onay ise değişiklikten önce sırayı duraklatabilir. Şablonlar sonraki bakım için ayrı ayrı da kullanılabilir, dolayısıyla teşhis çalıştırmak tüm kaynak sağlama işlemini yeniden yürütmeyi gerektirmez.
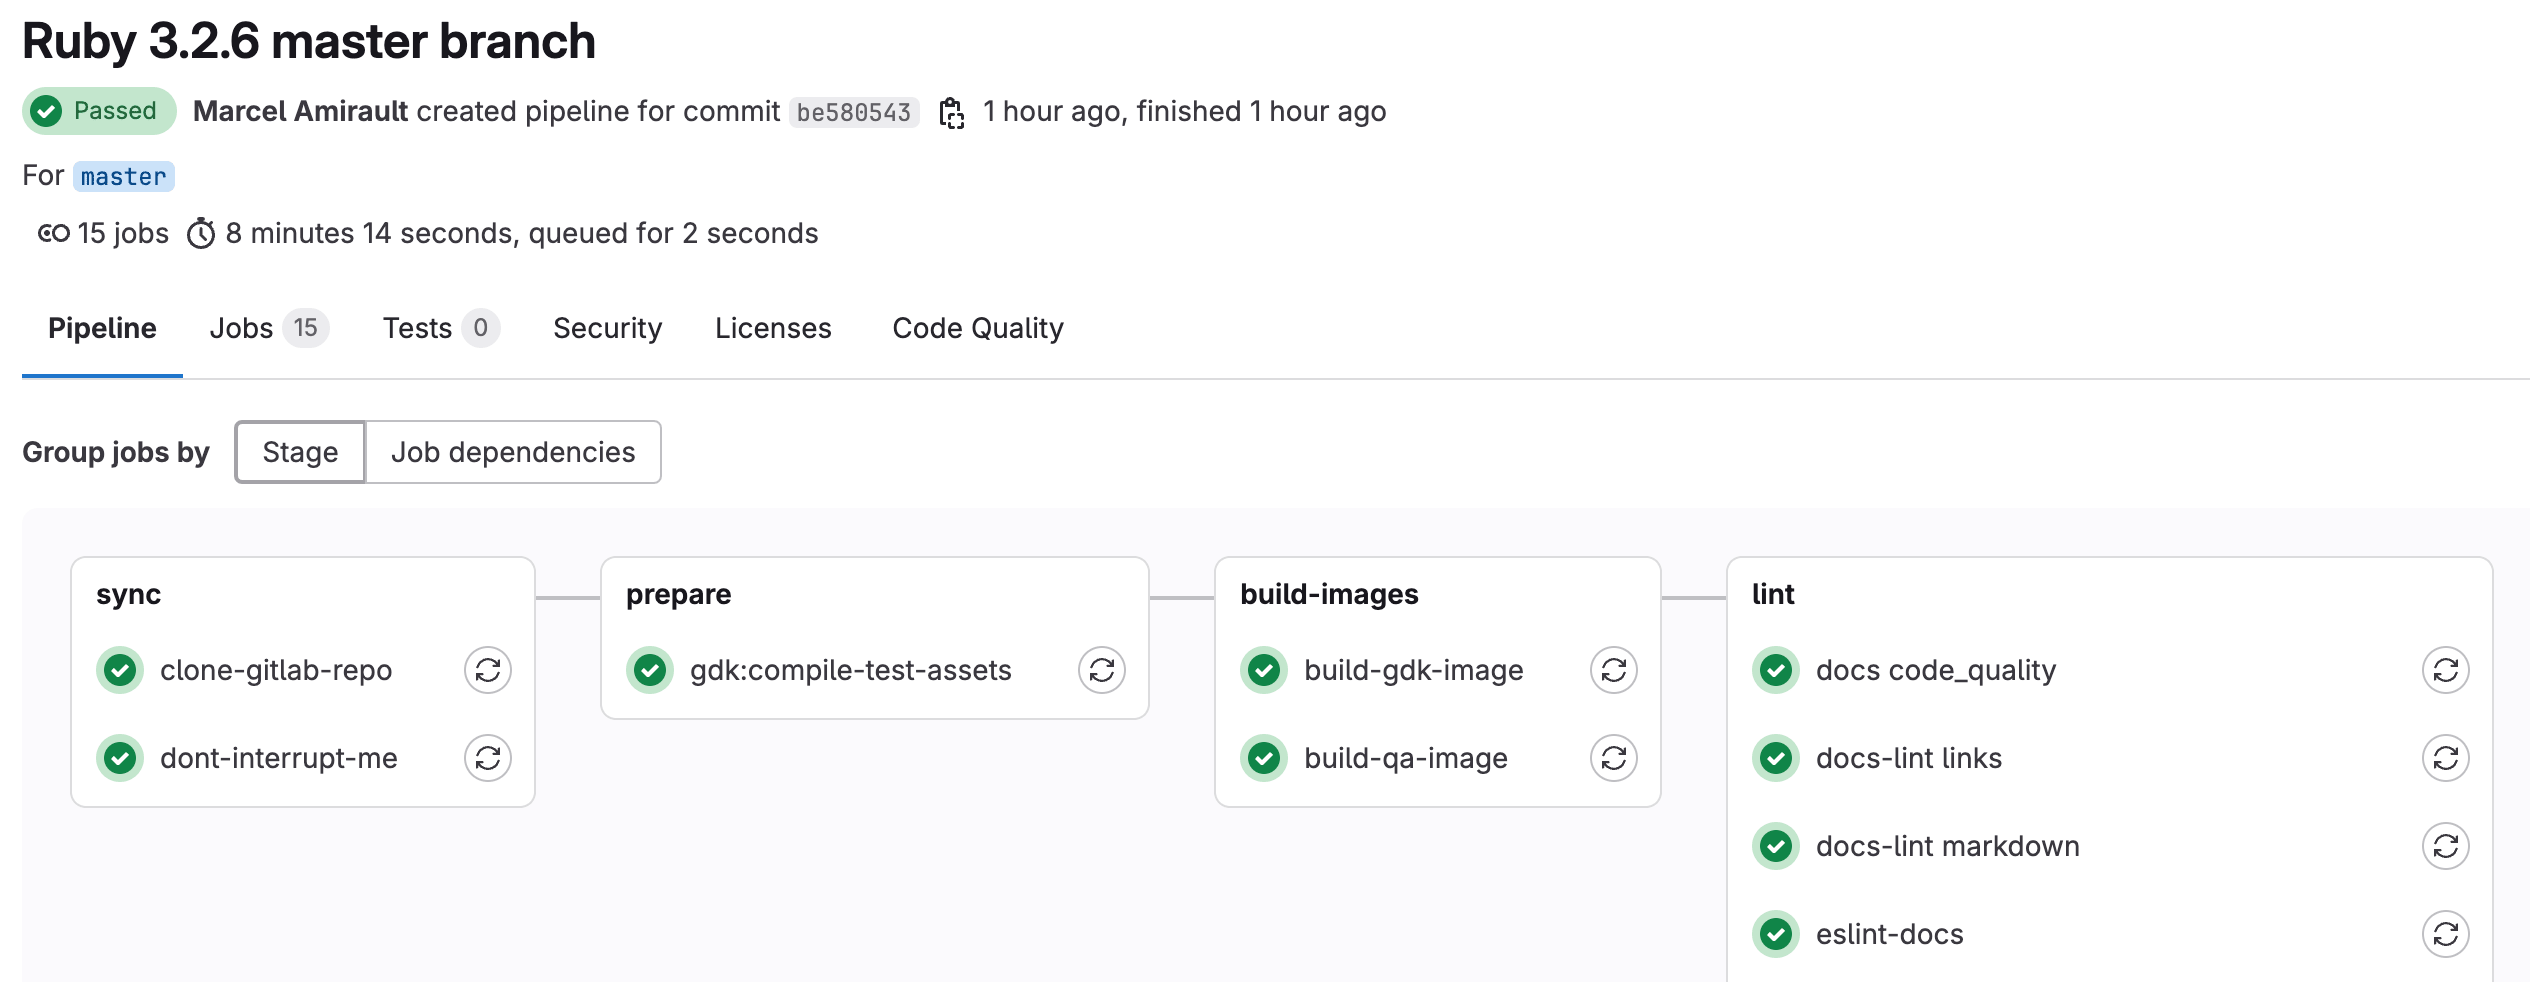
Semaphore UI iş akışı düzenleyicisi, mühendisin kayıtlı şablonları bağlamasına ve başarı ya da hata yollarını grafik üzerinde yapılandırmasına izin verir. GitLab pipeline düzenleyicisi YAML'ı düzenleyip doğrular, ardından oluşan job'ları ve needs bağımlılıklarını görselleştirir. Görselleştirme işlemi incelemeye yardımcı olurken bağlantı değişiklikleri pipeline yapılandırmasında yapılır. Operatör mevcut işlemleri YAML orkestrasyonu yönetmek yerine görsel olarak birleştirmek istediğinde bu fark önemlidir.
GitLab, dağıtılan sürüm veya ortam URL'si gibi hesaplanmış değerleri dotenv rapor artifact'larıyla sonraki job'lara aktarabilir. Karmaşık JSON veya çok satırlı veri için normal dosya artifact'ı kullanılır. Kaynak sağlama ve yapılandırma, Semaphore UI görevleri arasında yapılandırılmış değerler aktarabilir. Örneğin yeni host adresini içeren Terraform/OpenTofu çıktısı sonraki işlemin girdisi olabilir. 2.20'de çıktı toplama, sunucuda veya uzak runner'da yerel yürütücü kullanılarak Ansible set_stats, Terraform/OpenTofu/Terragrunt çıktıları ve Bash, PowerShell veya Python'dan JSON'u kapsar. Docker ve Kubernetes görev yürütücüleri bu iş akışı çıktılarını üretmez. Alıcı şablon girdiyi tanımlar, playbook'u veya envanter yapılandırması bu girdiyi yeni host'u hedeflemek için kullanır.
GitLab her planda bloklayan manuel job ile pipeline'ı duraklatabilir. İsteğe bağlı manuel job'lar pipeline'ı engellemediğinden when: manual ile allow_failure: false birlikte ayarlanmalıdır. Premium ve Ultimate dağıtım onayları korumalı ortamlar için bağımsız atanmış onay gereksinimleri ekler. Semaphore UI 2.20 iş akışı onayı proje görevlerini çalıştırma iznine bağlıdır, ayrı onaylayıcı rolü 2.21 için duyurulmuştur. Bağımsız yönetilen onay sınırı gerektiğinde GitLab'ın korumalı ortam onayları kullanılmalıdır.
Dosyalar farklı bir yol gerektirir. Derlenmiş paket veya kaydedilmiş Terraform planı sonraki işlemin alabileceği yerde saklanmalı ya da açıkça aktarılmalıdır. GitLab job artifact'ları teslimat pipeline'ının bu parçasını zaten karşılar. Dağıtımı Semaphore UI yürüttüğünde otomasyonu CI'ın sağladığı sürüm veya digest ile yayımlanmış artifact'ı alabilir. Böylece GitLab'ın derleme kanıtı korunurken sonraki host işlemleri Semaphore UI envanterlerini, kimlik bilgilerini ve çalıştırma geçmişini kullanabilir.
GitLab CI/CD bileşenleri job dizileri dahil sürümlenmiş ve yeniden kullanılabilir pipeline yapılandırmasını paketler. Semaphore UI tek tek görev şablonlarını yeniden kullanır, işlem sırası ise her iş akışında tanımlanır ve tek bir iç içe iş akışı olarak eklenemez. Birçok teslimat pipeline'ının bakımı yapılan çok adımlı süreç paylaşması gerektiğinde bileşenler değerlidir. Ekipler esas olarak temel işlemleri yeniden kullanıp kaynak sağlama, dağıtım veya kurtarma için farklı biçimlerde bağladığında Semaphore UI modeli yararlıdır.

 20 dk okuma