Interface Ansible : Semaphore UI vs Ansible Automation Platform (AAP)
 17 min de lecture
Semaphore UI et Red Hat Ansible Automation Platform (AAP) aident les équipes à exécuter, planifier et partager leur automatisation Ansible. Le composant automation controller d’AAP était auparavant connu sous le nom d’Ansible Tower. Ce comparatif examine la façon dont les deux plateformes gèrent l’automatisation quotidienne, leurs exigences d’exploitation et les situations où les capacités, options de déploiement et tarifs de Semaphore en font un choix plus adapté. Il porte sur AAP 2.6 et Semaphore UI 2.20.0.
Discuter de cet article avec l’IA


Aperçu
Quand Ansible passe du portable d’un ingénieur aux opérations quotidiennes, les équipes ont besoin de jobs reproductibles, d’identifiants partagés, d’un accès contrôlé et d’un historique des modifications. Certaines ont aussi besoin d’une chaîne de distribution de contenu bénéficiant d’un support et d’un moyen de répartir l’exécution entre plusieurs sites.
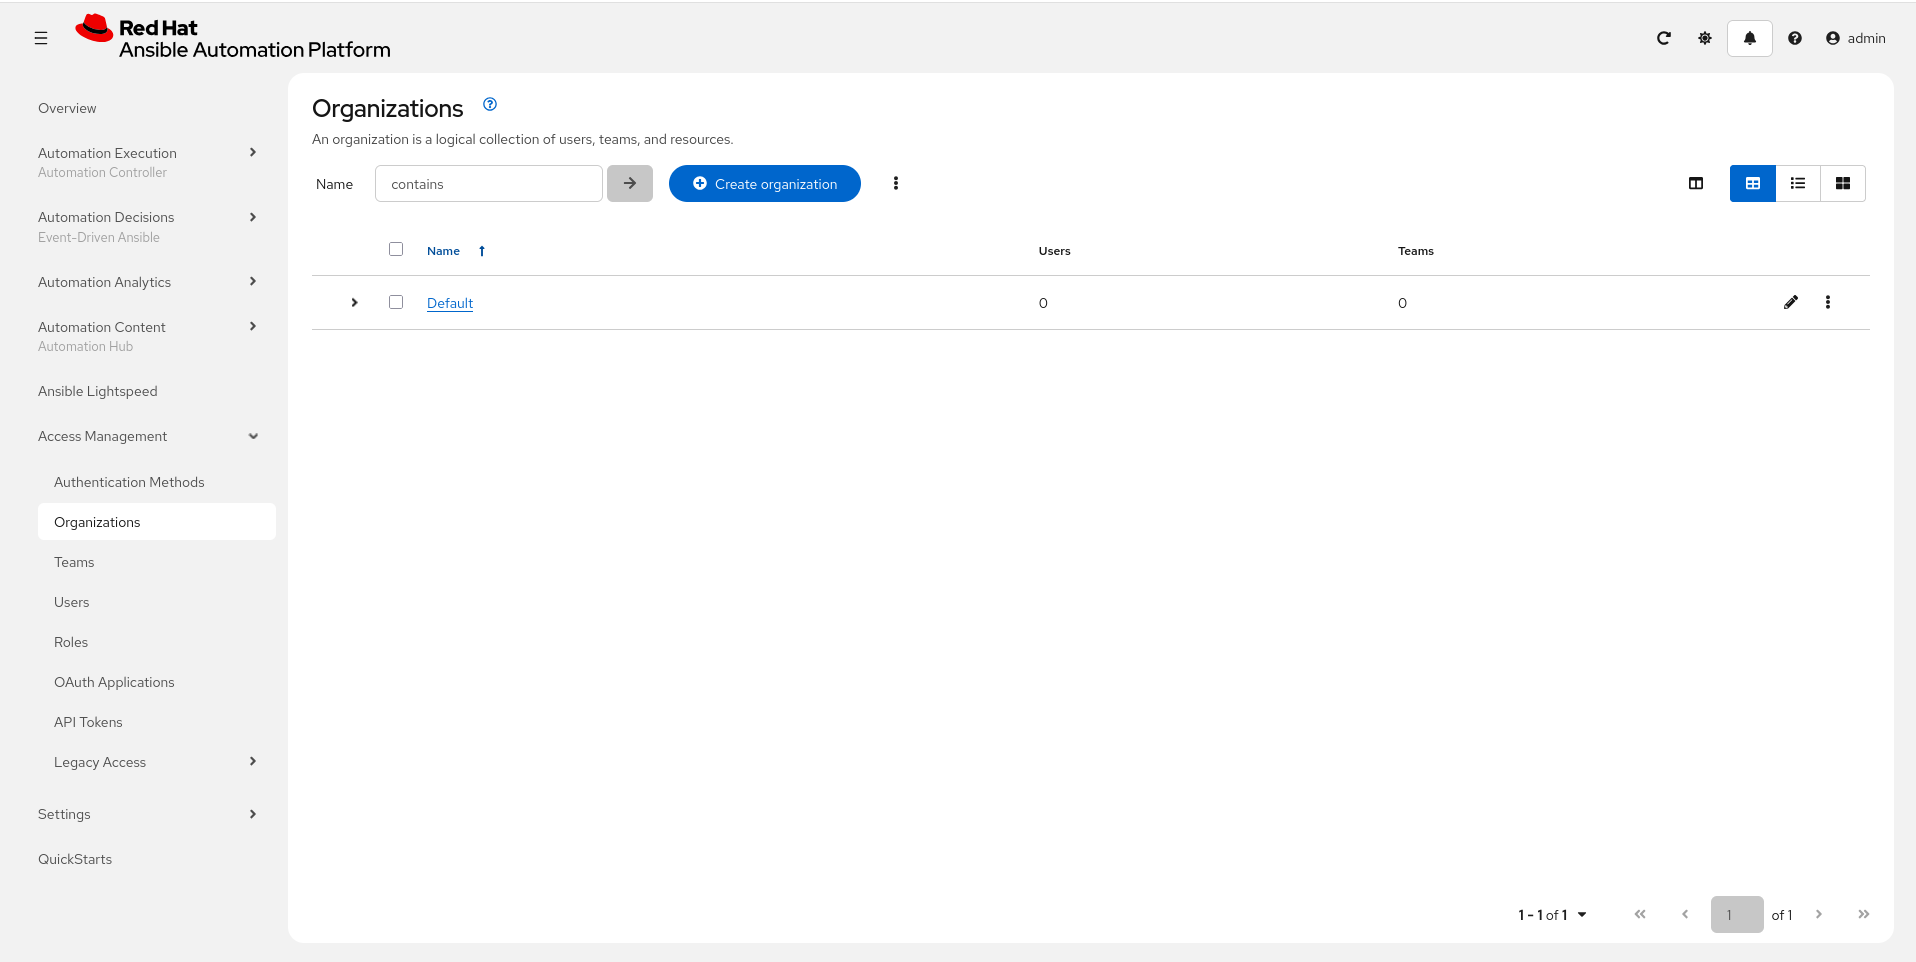
Red Hat Ansible Automation Platform répond à ce besoin de plateforme plus large. Automation controller exécute les jobs et workflows, automation hub distribue le contenu, Event-Driven Ansible réagit aux événements et automation mesh rapproche l’exécution de l’infrastructure gérée. AAP est un produit commercial doté d’un cycle de support défini, distinct de son projet amont open source AWX.
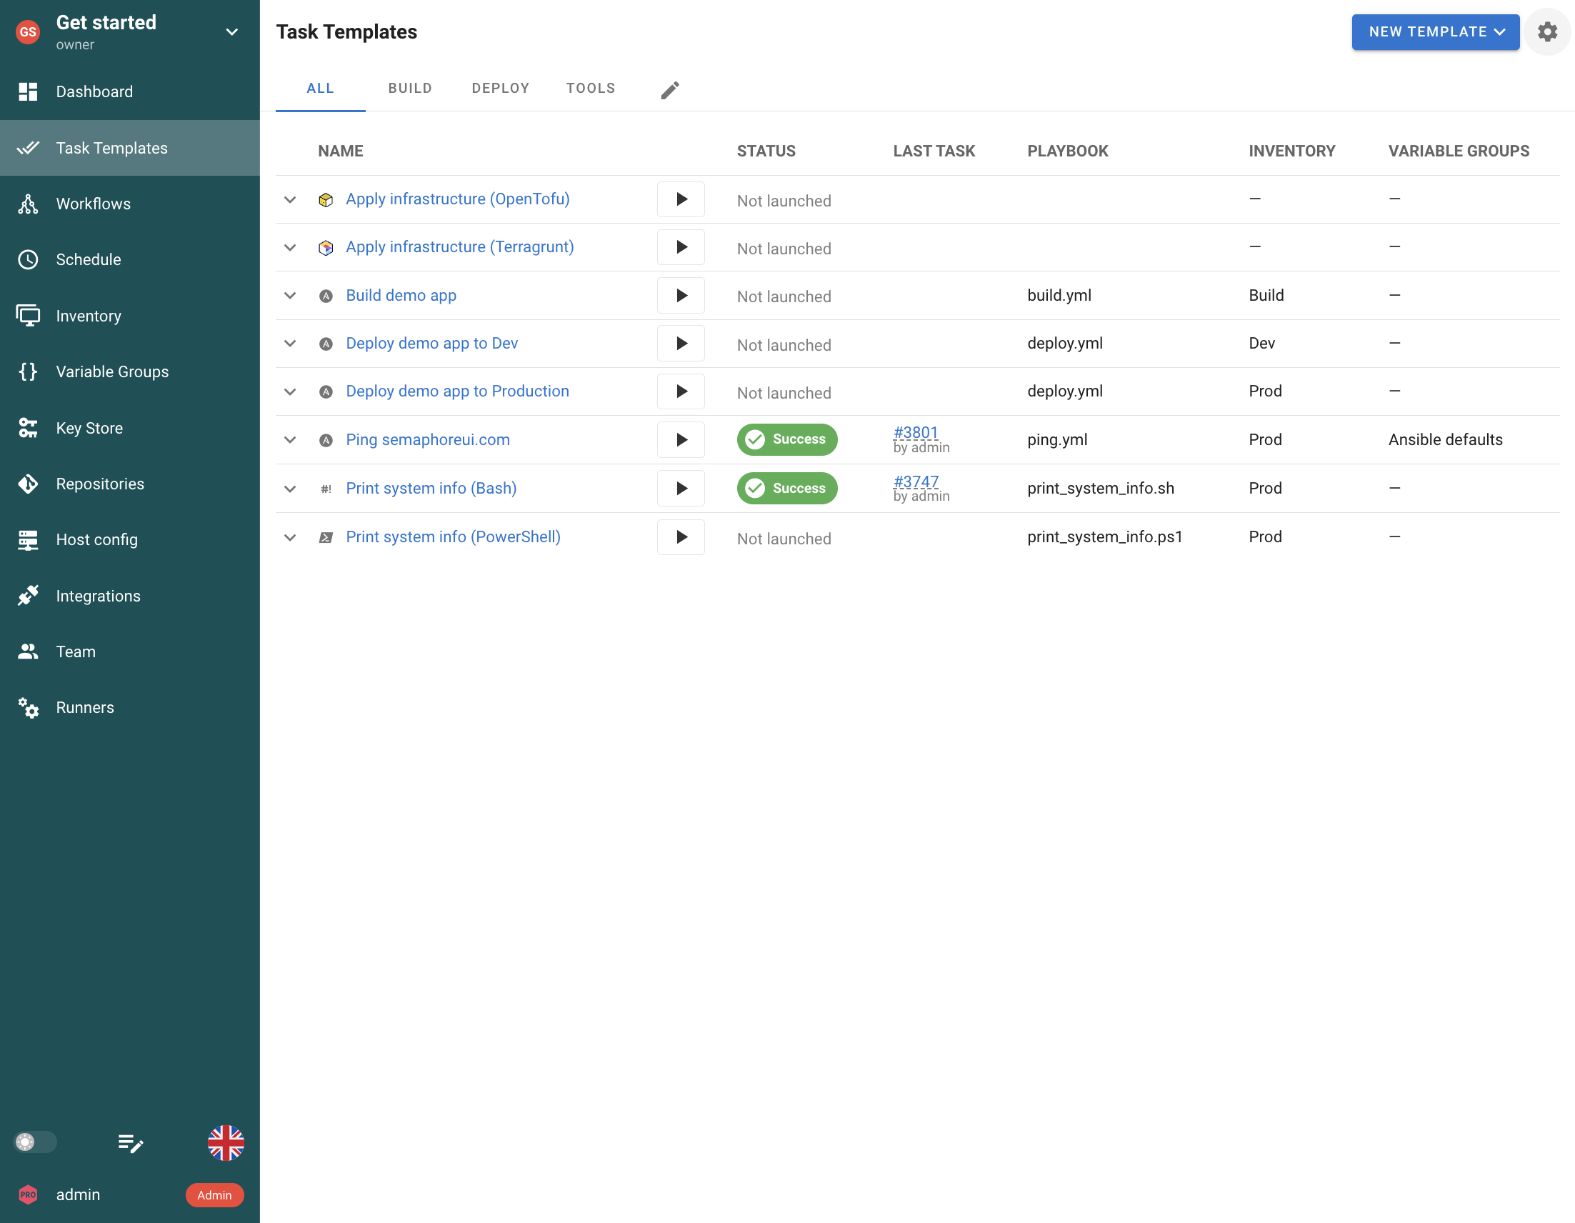
Semaphore UI regroupe dépôts, inventaires, identifiants et variables dans des projets. Les ingénieurs préparent des jobs de déploiement, de mise à jour ou de renouvellement de certificats, puis les partagent au moyen de formulaires de lancement, de planifications et de workflows. Des modèles directs exécutent aussi Terraform/OpenTofu, Terragrunt, Bash, PowerShell et Python. Les équipes peuvent construire ce service opérationnel sur l’infrastructure existante et ajouter les fonctions Pro ou Enterprise à mesure que leurs besoins d’accès, d’exécution et de support augmentent.
Comparaison rapide
Les deux plateformes offrent une interface partagée pour les opérations Ansible. Comparez ce travail quotidien aux services supplémentaires de contenu, de traitement d’événements et d’exécution distribuée inclus dans le périmètre plus large d’AAP.
| Critères | Semaphore UI | Ansible Automation Platform |
|---|---|---|
| Outils d'automatisation | Ansible, Terraform/OpenTofu, Terragrunt, Bash, PowerShell, Python | Ansible, intégrations Terraform et autres outils via des playbooks |
| Installation | Binaire, paquets natifs, Docker, Kubernetes | Conteneurs Podman sur RHEL, Operator OpenShift, voie de migration RPM dans la version 2.6 |
| Exécution des tâches | Sur le serveur ou sur des runners | Sur des serveurs d’exécution ou dans des pods de jobs Kubernetes, reliés par automation mesh |
| Workflows | Oui, des workflows visuels reliant plusieurs outils d’automatisation | Oui, des workflows Ansible visuels avec des sous-workflows réutilisables |
| Planification | Expressions Cron, exécutions uniques | Planifications ponctuelles et récurrentes |
| Gestion des inventaires | Définitions statiques et dans Git, découverte dynamique à l’exécution | Fiches d’hôtes et de groupes gérées, synchronisation des sources et facts conservés |
| Contrôle d’accès | Rôles de projet, rôles personnalisés Enterprise et permissions de modèle | Organisations, équipes, rôles personnalisés et permissions indépendantes sur les ressources |
| Informations d'identification | Key Store, clés SSH, mots de passe, intégrations de coffres-forts externes | Objets d’identification, clés SSH, mots de passe, intégrations de coffres-forts externes |
| Distribution du contenu | Dépôts Git et registres externes de collections Ansible | Automation hub privé et écosystème de contenu Red Hat |
| Modèle commercial | Community sous licence MIT, Pro et Enterprise commerciales | Abonnement commercial Red Hat et cycle de vie du produit |
Une équipe qui partage déploiements, maintenance et provisionnement peut couvrir une grande partie de ce travail avec les modèles, ressources de projet réutilisables et workflows de Semaphore UI. Les modèles IaC directs et propres à chaque langage étendent le même service au-delà d’Ansible. AAP ajoute un écosystème de contenu plus large, des ressources Ansible gérées et des services de plateforme. Lorsque ces services supplémentaires ne sont pas nécessaires, Semaphore UI permet de concentrer l’investissement sur l’automatisation réellement utilisée par l’équipe.
Comparaison des fonctionnalités
Les opérations Ansible reposent sur les informations des hôtes, les identifiants et les permissions autant que sur l’exécution des playbooks. La distribution du contenu et le traitement des événements deviennent des enjeux supplémentaires lorsque les équipes partagent l’automatisation entre davantage d’environnements.
Installation et configuration
L’installation doit correspondre au service que l’équipe doit exploiter. AAP prend en charge les déploiements RHEL et OpenShift, tandis que Semaphore UI propose aussi des binaires autonomes et des paquets natifs.
| Critères | Semaphore UI | Ansible Automation Platform |
|---|---|---|
| Binaire autonome | Oui | Non |
| Packages natifs Linux | OuiDEB / RPM | OuiVoie de migration RPM sur RHEL 9, désormais dépréciée |
| Serveur natif Windows | OuiAnsible nécessite WSL, un conteneur ou un runner Linux | NonDéploiements RHEL et OpenShift |
| Déploiement sans Kubernetes | Oui | Oui |
| Déploiement Kubernetes | OuiChart Helm | OuiOperator Red Hat OpenShift |
| Haute disponibilité | OuiEnterprise | OuiTopologies d’entreprise testées |
AAP 2.6 prend en charge une installation conteneurisée avec Podman sur RHEL et une installation avec un Operator sur OpenShift. Son ancien installateur RPM reste pris en charge sur RHEL 9 dans la version 2.6 à des fins de migration, mais il est déprécié. Red Hat documente les topologies prises en charge et le cycle de vie du produit pour ces déploiements. Kubernetes n’est pas obligatoire pour toutes les installations AAP.
Semaphore UI peut s’exécuter sous forme de binaire ou de paquet natif sur un hôte existant, ainsi qu’avec Docker ou Kubernetes. Une équipe qui met en place une interface partagée pour Ansible peut choisir une installation serveur classique et réutiliser les dépôts et l’infrastructure qu’elle exploite déjà. Enterprise ajoute la haute disponibilité lorsque le service d’automatisation nécessite des instances applicatives redondantes. Le serveur Semaphore UI fonctionne aussi nativement sous Windows, tandis que l’exécution Ansible nécessite WSL, un conteneur ou un runner Linux.
Semaphore UI permet de partager les jobs de mise à jour et de déploiement depuis un serveur existant. La topologie de déploiement d’AAP dépend des composants retenus et de la capacité d’exécution que l’équipe doit maintenir.
Outils d'automatisation
Une plateforme peut exécuter un outil via Ansible sans proposer de modèle et de cycle de vie propres à cet outil.
| Critères | Semaphore UI | Ansible Automation Platform |
|---|---|---|
| Playbooks Ansible | Oui | Oui |
| Terraform/OpenTofu | OuiModèle de tâche natif | OuiVia des playbooks et intégrations Ansible |
| Terragrunt | OuiModèle de tâche natif | OuiVia des playbooks Ansible |
| Bash | OuiModèle de tâche natif | OuiVia des playbooks Ansible |
| PowerShell | OuiModèle de tâche natif | OuiVia des playbooks Ansible |
| Python | OuiModèle de tâche natif | OuiVia des playbooks Ansible |
| Modèles IaC sans playbooks | OuiModèles natifs Terraform/OpenTofu et Terragrunt | NonLes Job Templates Ansible invoquent les outils IaC |
| Backend d'état Terraform intégré | OuiProBackend HTTP, historique des versions et interface de gestion de l’état | NonUtiliser un service Terraform ou un backend externe |
AAP utilise des playbooks Ansible et des environnements d’exécution, des images de conteneur qui contiennent le runtime Ansible et les dépendances nécessaires. Ses intégrations Terraform comprennent des collections pour coordonner les services Terraform, et les playbooks peuvent appeler d’autres outils en ligne de commande. Ce modèle est cohérent lorsqu’Ansible orchestre déjà toute la procédure.
Semaphore UI est également conçu autour des opérations Ansible concrètes, tout en proposant à Terraform/OpenTofu, Terragrunt, Bash, PowerShell et Python leurs propres Task Templates. Pour Terraform/OpenTofu, un ingénieur sélectionne le dépôt, le répertoire de configuration, le workspace et le groupe de variables dans l’interface. L’outil IaC s’exécute directement, sans playbook Ansible écrit uniquement pour l’appeler. Un déploiement Ansible, un job de provisionnement Terraform et une vérification Python peuvent ainsi partager un projet tout en conservant leurs propres paramètres d’exécution.
Par exemple, un environnement de test temporaire peut nécessiter la création d’une infrastructure, puis la configuration de l’application et une vérification de disponibilité. Semaphore UI conserve ces étapes dans leurs outils existants et les relie par un workflow. Cette approche est utile aux équipes dont l’automatisation s’est développée dans plusieurs dépôts et langages, mais qui souhaitent toujours disposer d’un seul endroit pour lancer et examiner l’opération.
Configurez des adresses d’état ou de backend distinctes, ou des workspaces pris en charge, pour le développement, la préproduction et la production. La prise en charge des workspaces dépend du backend choisi. Semaphore UI Pro peut héberger cet état grâce à son backend HTTP intégré, avec historique des versions de l’état et gestion dans l’interface. Pour une équipe qui crée des environnements temporaires, le modèle de provisionnement, son état et la configuration Ansible ultérieure restent dans un seul service. Les intégrations Terraform documentées d’AAP utilisent des services Terraform ou un backend externe configuré pour l’état. Semaphore UI peut également conserver un backend externe si l’équipe en possède déjà un.
Si le processus doit approuver puis appliquer exactement le plan Terraform enregistré, configurez explicitement son stockage et sa réutilisation. L'exécution par défaut de Semaphore UI lance plan et apply séparément, et ses commandes utilisent -lock=false sauf modification. Fournir un backend d'état ne change pas ces paramètres de commande des tâches.
Modèles et planification
Les deux produits enregistrent la configuration d’une opération afin que les collègues puissent la relancer. Les noms diffèrent : Job Templates dans AAP et Task Templates dans Semaphore UI.
| Critères | Semaphore UI | Ansible Automation Platform |
|---|---|---|
| Configuration de tâche enregistrée | Oui | Oui |
| Questionnaires de lancement (paramètres) | Oui | Oui |
| Configuration partagée entre jobs | OuiGroupes de variables nommés associés aux modèles | OuiVariables d’inventaire et fichiers dans Git |
| Branche du dépôt au lancement | Oui | Oui |
| Exécutions planifiées | OuiExpressions Cron et exécutions uniques | OuiPlanifications ponctuelles et récurrentes |
Un Job Template AAP enregistre le projet, le playbook, l’inventaire, les identifiants et l’environnement d’exécution d’une opération. Son lancement crée un job. Un formulaire recueille les paramètres autorisés pour ce lancement, afin qu’un opérateur puisse exécuter une procédure préparée sans recréer sa configuration.
Semaphore UI utilise des Task Templates pour ce même principe de lancement réutilisable, avec Ansible comme avec ses autres outils d’automatisation. Un modèle Ansible sélectionne le dépôt, le playbook, l’inventaire et les identifiants. Les groupes de variables nommés contiennent la configuration réutilisée entre les modèles, tandis que les champs du formulaire recueillent les valeurs nécessaires à une exécution donnée. AAP peut réutiliser les variables via les inventaires et les fichiers dans Git.
Prenons une procédure de redémarrage de service partagée avec des collègues du support. Un ingénieur prépare le playbook et la configuration de l’environnement, puis demande le nom du service et une référence de changement dans le formulaire de lancement. Le collègue sélectionne l’opération, renseigne ces paramètres et peut suivre son état et sa sortie. Des modèles distincts peuvent proposer un déploiement, une sauvegarde ou un renouvellement de certificat en utilisant les mêmes ressources de projet.
Les deux produits permettent aussi de planifier les modèles enregistrés. AAP propose des planifications ponctuelles et récurrentes, tandis que Semaphore UI prend en charge les expressions cron et les exécutions ponctuelles avec des paramètres configurés. La sauvegarde utilisée avant une fenêtre de maintenance manuelle peut également s’exécuter la nuit selon une planification. L’équipe réutilise ainsi une procédure opérationnelle au lieu de maintenir séparément une commande cron et une configuration de lancement web.
Inventaire
Les deux plateformes peuvent utiliser des inventaires dans Git et des sources de découverte externes. La différence principale réside dans l’utilisation de ces informations : AAP conserve des fiches d’hôtes et de groupes grâce à la synchronisation des inventaires, tandis que Semaphore UI utilise les définitions d’inventaire et les plugins de découverte lors de l’exécution des tâches.
| Critères | Semaphore UI | Ansible Automation Platform |
|---|---|---|
| Inventaires dans Git | Oui | Oui |
| Inventaires dynamiques | Oui | Oui |
| Actualisation des inventaires | PartielDécouverte lors de l'exécution | OuiMises à jour programmées et mise à jour au lancement |
| Groupes d’inventaire calculés | OuiPlugin Ansible constructed | OuiInventaires construits gérés |
| Cache de facts géré | NonConfigurer la mise en cache Ansible séparément | OuiConservation des facts des hôtes sur activation |
| Modification des hôtes et des groupes | PartielModifier les définitions INI/YAML | OuiContrôles individuels des hôtes et des groupes |
AAP synchronise les sources d’inventaire en hôtes et groupes gérés, avec des facts conservés et des inventaires construits pour les opérations Ansible plus complexes. Un opérateur peut consulter et gérer les informations de chaque hôte dans la plateforme qui sert à lancer les jobs. C’est utile lorsque la tenue de ces fiches et la combinaison des sources d’inventaire font partie du travail quotidien. AAP peut actualiser les sources d’inventaire selon une planification ou avant le lancement, et conserver en option les facts des hôtes dans un cache géré.
Semaphore UI réutilise les définitions d’inventaire statiques ou dans Git et les plugins de découverte Ansible, notamment ceux de NetBox et des API cloud. Les opérateurs peuvent modifier les définitions INI/YAML dans l’interface, ou conserver Git et la découverte externe comme sources des informations des hôtes. Un modèle sélectionne l’inventaire nécessaire lors de l’exécution de l’opération. La découverte dynamique a lieu pendant l’exécution. Le cache de facts configuré dans Ansible reste utilisable, mais Semaphore UI ne fournit pas de cache de facts géré par le contrôleur.
Pour une équipe qui gère déjà son parc en dehors de l’interface d’automatisation, cela évite d’introduire un second processus de gestion des hôtes simplement pour partager des jobs. Le même inventaire peut servir aux mises à jour, vérifications de certificats et déploiements, avec des modèles et des paramètres distincts pour chaque opération. La vue synchronisée des hôtes et groupes d’AAP reste précieuse lorsque les opérateurs ont besoin de cette vue gérée, plutôt que d’un simple inventaire sur lequel exécuter des opérations.
Secrets
Les identifiants fournissent les clés SSH, mots de passe et autres informations d’authentification nécessaires à un job préparé. Les deux plateformes stockent des identifiants et peuvent récupérer des valeurs dans des coffres externes.
| Critères | Semaphore UI | Ansible Automation Platform |
|---|---|---|
| Stockage des identifiants | Oui | Oui |
| HashiCorp Vault | OuiPro | Oui |
| Azure Key Vault | OuiEnterprise | Oui |
| AWS Secrets Manager | OuiEnterprise | Oui |
| Récupération OpenBao intégrée | OuiPro | NonAucun connecteur dédié |
| Récupération depuis Devolutions Server | OuiEnterprise | OuiCollection Ansible |
| Récupération depuis CyberArk | OuiEnterpriseAPI REST PVWA | OuiCCP et Conjur |
| Récupération intégrée depuis Centrify Vault | Non | Oui |
| Récupérations Thycotic intégrées | Non | OuiSecret Server et DevOps Secrets Vault |
Les deux produits associent les références d’identifiants à l’opération préparée. Un ingénieur peut configurer une seule fois l’accès au dépôt, les identifiants des machines et les autres secrets, puis les réutiliser pour les déploiements et la maintenance. Les collègues qui lancent l’opération n’ont pas à fournir ces identifiants à chaque exécution.
AAP prend en charge les objets d’identifiants et la récupération de secrets externes, notamment via les intégrations HashiCorp Vault, AWS Secrets Manager, Azure et CyberArk. Semaphore UI fournit un magasin de clés par projet et connecte HashiCorp Vault ou OpenBao dans Pro. Enterprise ajoute AWS Secrets Manager, Azure Key Vault, Devolutions Server et CyberArk via son API PVWA. AAP peut utiliser la collection Ansible Devolutions dans les playbooks, à condition de l’installer dans l’environnement d’exécution. Ses connecteurs d’identifiants intégrés ne comprennent pas de récupération dédiée à OpenBao. AAP fournit aussi des connecteurs Centrify Vault et Thycotic Secret Server ou DevOps Secrets Vault, que Semaphore UI ne propose pas comme stockages intégrés. En l’absence de connecteur de plateforme, une collection de lookup Ansible ou une commande peut récupérer les secrets d’une opération, l’intégration étant alors maintenue dans l’automatisation. Les équipes peuvent donc choisir en fonction de leur coffre existant et des connexions qu’elles souhaitent configurer dans la plateforme elle-même.
Exécution
Un modèle enregistré décrit ce qu’il faut exécuter. Les paramètres d’exécution déterminent le serveur utilisé et l’environnement qui fournit les dépendances.
| Critères | Semaphore UI | Ansible Automation Platform |
|---|---|---|
| Exécution à distance | OuiRunners | OuiNœuds d’exécution automation mesh |
| Routage d'exécution | OuiProTags de runner sur les modèles ou les inventaires | OuiGroupes d'instances affectés aux ressources |
| Rôles et collections Ansible | OuiInstallation depuis requirements.yml | OuiInstallation lors de la synchronisation du projet |
| Tâches conteneurisées | OuiProExécuteur Docker | OuiImages d’environnement d’exécution Ansible |
| Pods de tâches Kubernetes | OuiEnterprise | OuiGroupes de conteneurs |
| Contrôle de la concurrence | OuiLimites des modèles, des projets et des instances | OuiTâches simultanées et capacité des groupes d’instances |
AAP exécute les jobs dans des environnements d’exécution contenant Ansible et les dépendances du playbook. Des nœuds d’exécution réalisent le travail à distance des services de contrôle. Automation mesh relie ces nœuds et peut utiliser des nœuds relais intermédiaires pour atteindre les réseaux distants. Cette architecture prend en charge un parc Ansible distribué avec des images d’exécution et des chemins réseau définis.
Semaphore UI peut exécuter l’automatisation sur son serveur ou sur des runners placés près des systèmes cibles. Par exemple, un runner dans un réseau privé peut exécuter un job de maintenance Ansible sur les hôtes locaux tandis que l’interface partagée reste ailleurs. Les runners globaux sont disponibles dans Community, tandis que Pro ajoute les runners affectés à un projet et le routage par tags pour différents environnements d’exécution.
Une équipe peut commencer par l’exécution directe et ajouter des machines distinctes ou des conteneurs par tâche lorsque ses charges de travail l’exigent. Pro fournit l’exécution des tâches avec Docker et Enterprise ajoute l’exécution avec Kubernetes. Un service qui utilise des playbooks existants peut ainsi évoluer d’un hôte unique vers une exécution séparée sans nécessiter le déploiement d’automation mesh. Conteneuriser le serveur applicatif est un choix distinct de la conteneurisation de chaque tâche.
Workflows
Les workflows relient des modèles enregistrés en une procédure plus large, par exemple provisionner un serveur, le configurer et vérifier le résultat.
| Critères | Semaphore UI | Ansible Automation Platform |
|---|---|---|
| Éditeur visuel de workflows | Oui | Oui |
| Étapes de workflow combinant plusieurs outils | OuiModèles natifs Ansible, IaC et propres aux langages | OuiLes Job Templates Ansible invoquent d’autres outils |
| Plusieurs nœuds de départ | Non | Oui |
| Jonctions de branches | Oui | Oui |
| Branches de réussite et d’échec | Oui | Oui |
| Étapes d'approbation | Oui | Oui |
| Permission d'approbation distincte | Non | Oui |
| Workflows sous forme d'étapes | Non | Oui |
| Transmission de valeurs entre tâches | Oui | Oui |
Les Workflow Job Templates d’AAP relient des Job Templates, des mises à jour de projets, des mises à jour d’inventaires et d’autres workflows. Les étapes d’approbation mettent une exécution en pause, et les valeurs Ansible set_stats peuvent être transmises aux jobs suivants. L’imbrication d’un workflow est utile lorsque plusieurs procédures partagent une séquence complète qui devrait être maintenue une seule fois.
Les workflows Semaphore UI relient directement les Task Templates Ansible, Terraform/OpenTofu, Terragrunt, Bash, PowerShell et Python, avec des branches de succès et d’échec, des approbations et des délais. Un workflow de provisionnement peut créer l’infrastructure avec Terraform/OpenTofu, la configurer avec Ansible et effectuer une vérification de disponibilité en Python. Un workflow de maintenance peut commencer par une sauvegarde, appliquer les mises à jour et effectuer une vérification, en réutilisant des modèles que les collègues peuvent aussi lancer séparément. AAP peut orchestrer la même procédure au moyen de Job Templates Ansible et d’intégrations Terraform. La différence est de savoir si la configuration d’exécution de chaque outil se trouve dans son propre modèle ou dans les playbooks et intégrations sous-jacents aux jobs Ansible.
Semaphore UI 2.20 transmet les valeurs Ansible set_stats, les sorties Terraform/OpenTofu/Terragrunt et le JSON de Bash, PowerShell ou Python aux paramètres des tâches suivantes. Une adresse ou un identifiant de ressource renvoyé par le provisionnement peut donc devenir un paramètre de l’opération suivante. AAP transmet les valeurs set_stats entre les jobs Ansible. Les deux permettent un transfert de valeurs utile, la différence tenant à la manière dont le résultat est produit et utilisé. Le modèle destinataire déclare le paramètre, que son playbook ou sa configuration d’inventaire utilise ensuite pour cibler le nouvel hôte.
AAP propose une permission Approve attribuable pour les approbations de workflows. Semaphore UI 2.20 lie l’approbation à la permission d’exécuter les tâches du projet. Un rôle d’approbateur distinct est annoncé pour la version 2.21.0. Cette distinction compte lorsque la responsabilité d’approbation nécessite sa propre permission.
Un workflow de provisionnement et de configuration peut transmettre les valeurs recueillies entre les tâches Semaphore UI en utilisant l’exécuteur local, sur le serveur ou sur un runner distant. Les exécuteurs Docker et Kubernetes ne recueillent pas ces sorties, un workflow qui en dépend doit donc utiliser un autre mode d’exécution. Les modèles de tâche individuels restent réutilisables entre les workflows. Si plusieurs procédures doivent réutiliser un workflow complet à plusieurs étapes, les workflows imbriqués d’AAP évitent de maintenir ces séquences séparément. Dans les deux plateformes, les fichiers tels que les plans Terraform enregistrés nécessitent un stockage accessible ou un transfert explicite entre les jobs.
Contrôle d’accès
Déléguer une opération et autoriser un opérateur à combiner librement inventaires et identifiants répondent à des besoins d’accès différents.
| Critères | Semaphore UI | Ansible Automation Platform |
|---|---|---|
| Contrôle d'accès basé sur les rôles | OuiRôles de projet | OuiRôles dans l’organisation, l’équipe et les ressources |
| Authentification LDAP | OuiPro | Oui |
| Authentification unique OIDC | OuiPro | Oui |
| Authentification unique SAML | NonOIDC disponible | Oui |
| Rôles personnalisés | OuiEnterprise | Oui |
| Autorisations indépendantes pour les inventaires et les identifiants | NonL'accès aux ressources suit les rôles du projet | Oui |
| Autorisations d'exécution au niveau du modèle | OuiEnterprise | Oui |
AAP accorde l’accès aux ressources individuelles et prend en charge les rôles personnalisés. Les opérateurs peuvent obtenir la permission d’utiliser certains inventaires et identifiants indépendamment des modèles de job. Cela convient aux équipes dont le travail quotidien consiste notamment à combiner des ressources Ansible autorisées pour créer de nouvelles opérations.
Semaphore UI organise les accès autour des projets et des opérations préparées. Les rôles de projet Community permettent déjà de séparer les ingénieurs qui maintiennent l’automatisation des collègues qui l’exécutent. Un projet peut regrouper les modèles de déploiement, de sauvegarde et de maintenance d’une équipe, avec leurs ressources configurées.
Enterprise ajoute des rôles personnalisés et des permissions d’exécution au niveau des modèles lorsque l’accès doit être limité à certaines opérations. Par exemple, l’équipe support peut recevoir l’accès à un modèle de redémarrage de service, tandis que le déploiement reste réservé à un autre rôle. L’inventaire, les identifiants et les paramètres modifiables au lancement font partie de la configuration préparée. Ce modèle cible la délégation d’opérations, tandis qu’AAP propose des permissions indépendantes sur les ressources sous-jacentes.
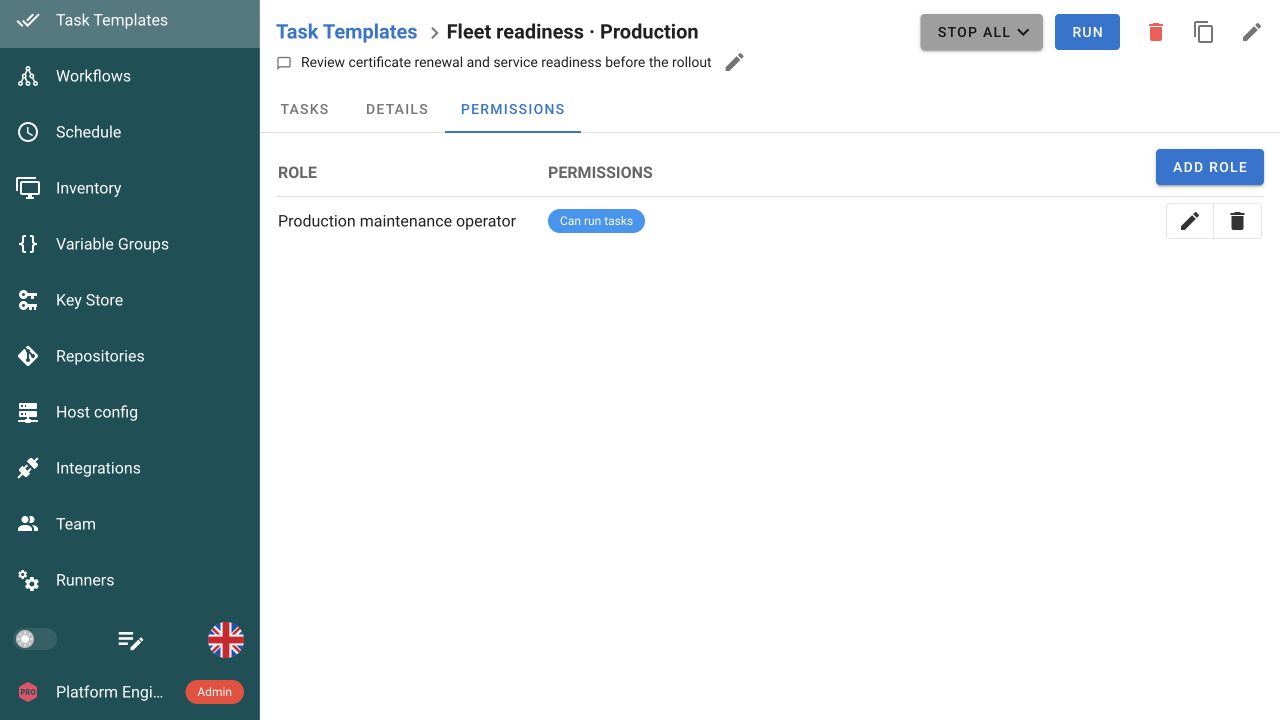
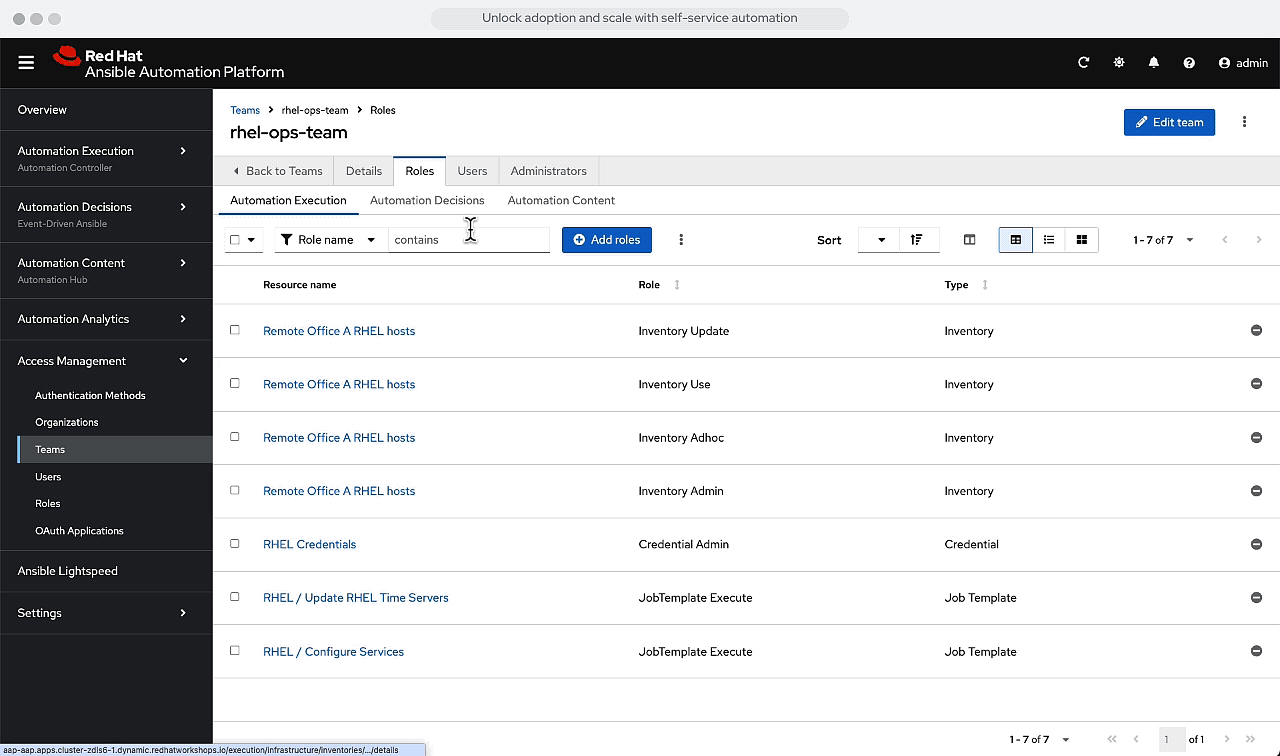
Les deux prennent en charge l’intégration LDAP. Semaphore UI Pro propose aussi la connexion OIDC, tandis qu’AAP prend en charge OIDC, SAML et d’autres fournisseurs d’identité configurés centralement. Semaphore UI ne fournit pas d’intégration SAML native. Semaphore UI Pro ajoute également l’authentification à deux facteurs TOTP pour les comptes locaux.
Journaux et audit
| Critères | Semaphore UI | Ansible Automation Platform |
|---|---|---|
| Historique d'exécution et journaux | Oui | Oui |
| Résultats Ansible par hôte et par tâche | OuiPro | Oui |
| Traçabilité des actions administratives | OuiConnexions et actions enregistrées | OuiFlux d’activité des ressources |
| Transmission des journaux à un système externe | OuiProÉvénements d’audit via Syslog ou HEC | OuiIntégrations de journalisation du contrôleur |
Les résultats opérationnels sont prioritaires lorsqu’un collègue veut savoir si un job de déploiement ou de maintenance est terminé. Les deux produits conservent la sortie et l’historique d’exécution. Semaphore UI enregistre l’état de la tâche, la révision du dépôt et les détails du lancement, et Pro ajoute une synthèse Ansible par hôte indiquant les tâches en échec sur chaque serveur. Après un job de mise à jour ou de gestion de certificats, l’opérateur peut identifier les hôtes concernés et examiner la sortie correspondante.
L’audit administratif répond à un autre besoin. Le flux d’activité d’AAP enregistre les modifications des ressources de la plateforme, et les intégrations de journalisation transmettent les événements des jobs et du système. Semaphore UI fournit un journal d’audit administrateur pour les connexions, les changements de permissions et les autres actions enregistrées. Pro ajoute les filtres, l’export de fichiers et la transmission via Syslog TLS ou Splunk HEC, permettant d’inclure ces événements dans les investigations de sécurité et les enregistrements SIEM de l’organisation.
Intégrations
Les API et webhooks permettent à un pipeline CI existant ou à un processeur d’événements de lancer des opérations préparées. AAP inclut également des services distincts pour la distribution de contenu et l’automatisation événementielle.
| Critères | Semaphore UI | Ansible Automation Platform |
|---|---|---|
| REST API | Oui | Oui |
| Webhooks de tâches | OuiPoints de terminaison génériques, filtres de correspondance et extraction de valeurs | OuiWebhooks GitHub et GitLab |
| Notifications de tâches | Oui | Oui |
| Règles de traitement des événements | PartielFiltres de correspondance des webhooks et extraction de valeurs | OuiRulebooks Event-Driven Ansible |
| Registre privé de collections Ansible | NonUtiliser un registre externe de collections | OuiAutomation hub privé |
L’automation hub d’AAP distribue des collections et des images d’exécution, avec un accès au contenu certifié et validé par Red Hat. Event-Driven Ansible évalue les événements au moyen de rulebooks et déclenche l’automatisation. Ces services de plateforme gèrent et déclenchent l’automatisation dans toute l’organisation, au-delà d’un webhook entrant destiné à un job enregistré.
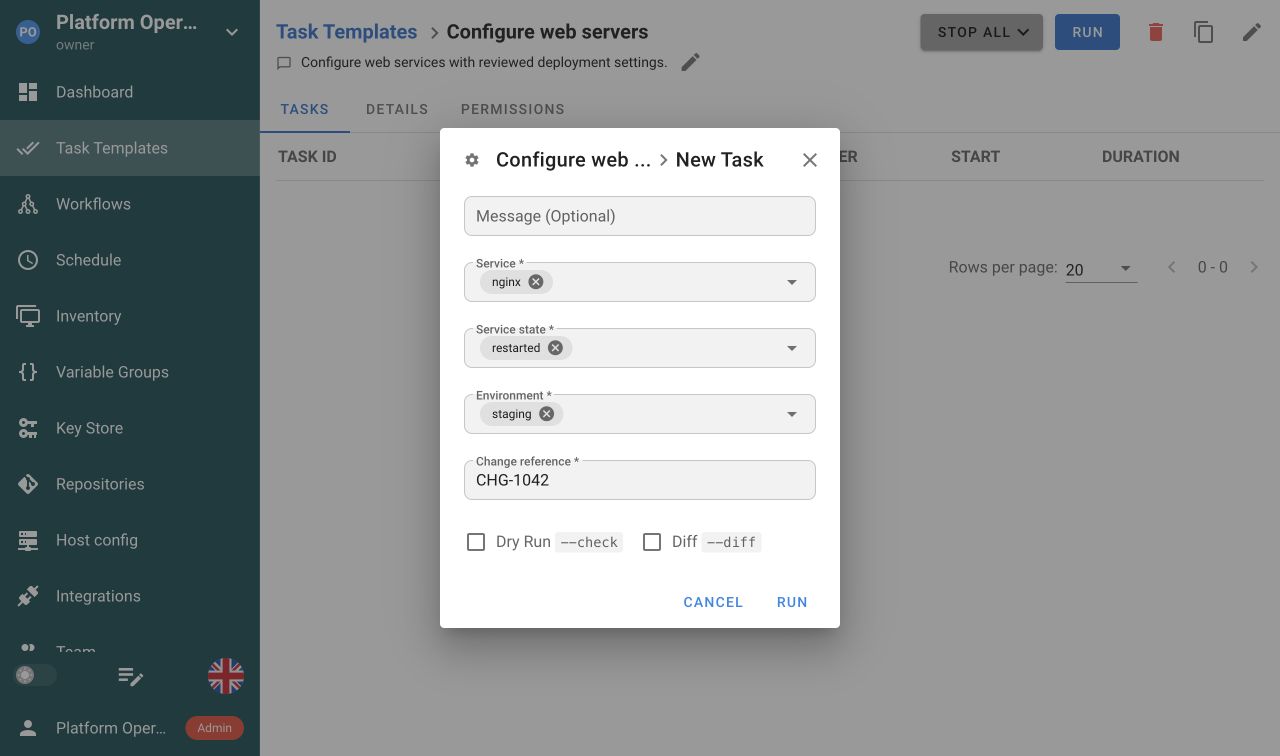
Semaphore UI s’intègre aux systèmes existants de CI, de supervision et de demandes grâce à son API REST et à ses intégrations webhook avec filtrage et extraction des paramètres. Un pipeline de build peut publier une version et demander un déploiement préparé, tandis qu’un processeur d’événements peut demander une opération de diagnostic. Semaphore UI conserve l’inventaire, les identifiants et l’historique d’exécution de cette opération. L’appelant gère l’authentification et vérifie le résultat de la tâche lorsque le processus global doit attendre sa fin.
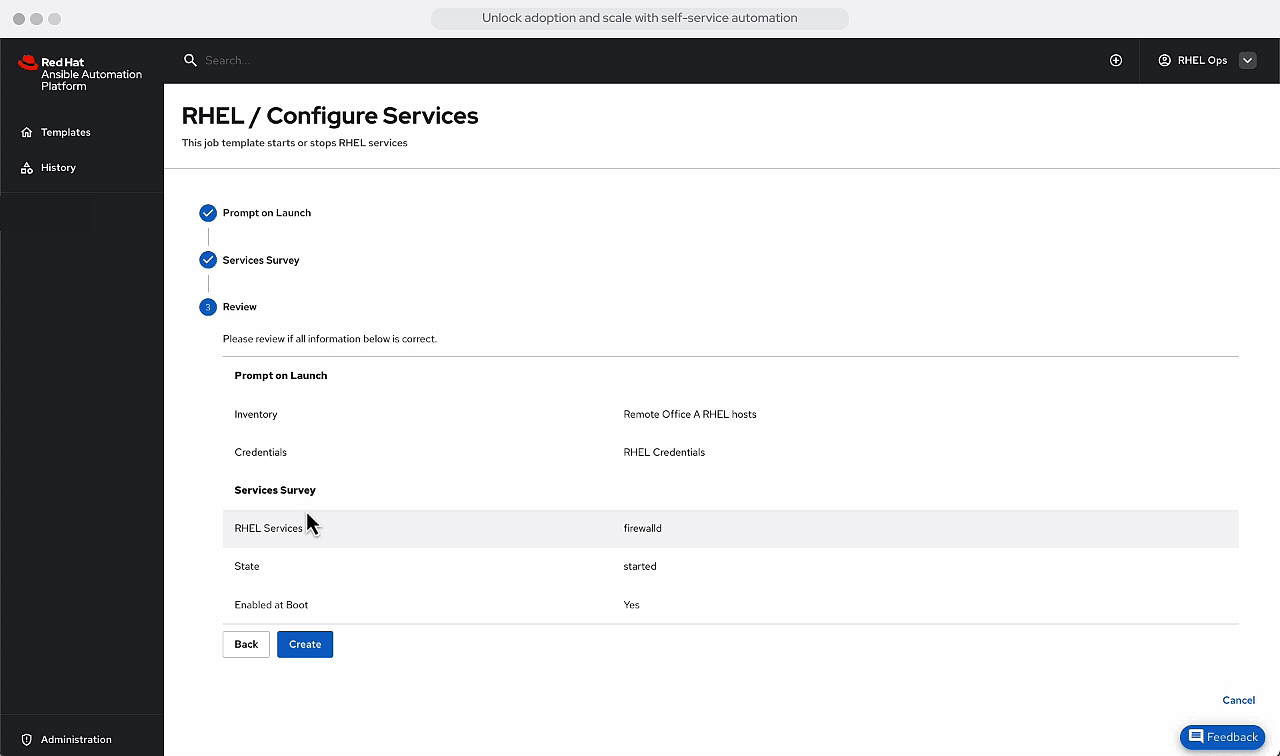
Semaphore UI et automation controller proposent tous deux des formulaires de lancement pour les jobs préparés. AAP propose également un portail d’automatisation Ansible déployé séparément et construit sur Red Hat Developer Hub, avec un catalogue en libre-service, la synchronisation des modèles et des intégrations personnalisées. L’utilisation de Developer Hub pour ce portail est incluse dans l’abonnement AAP. Pour les équipes qui ont besoin de partager l’exécution de jobs sans ce catalogue, Semaphore UI fournit une interface ciblée pour Ansible et d’autres outils d’automatisation.
Automatisation assistée par l’IA
| Critères | Semaphore UI | Ansible Automation Platform |
|---|---|---|
| Accès MCP | Oui | OuiServeur MCP officiel d’AAP |
AAP propose un serveur MCP officiel qui expose les opérations de la plateforme aux assistants compatibles. Il peut être déployé avec la plateforme ou comme conteneur autonome. AAP fournit également un assistant intelligent d’automatisation facultatif dans son interface, connecté à un fournisseur de modèles configuré. Cette offre étend son approche de plateforme intégrée aux opérations assistées par IA.
Semaphore UI dispose d’un connecteur MCP communautaire pour son API et a annoncé une prise en charge MCP officielle pour Pro dans la version 2.21.0. Claude Code ou Codex peuvent également consulter sa documentation publique, son code source et ses définitions d’API pour aider à préparer des modèles, écrire du code d’intégration ou analyser une exécution en échec à partir de la configuration et de la sortie fournies. Une équipe peut utiliser cette assistance avec son service d’automatisation existant sans adopter une plateforme plus large.
Licences et support
AAP est un abonnement à une plateforme d’entreprise, tandis que Semaphore UI propose un service d’automatisation gratuit avec des éditions commerciales au sein de la même famille de produits. Lorsque le besoin porte sur le partage de l’exécution des jobs plutôt que sur l’ensemble de l’écosystème Red Hat, Semaphore UI peut être sensiblement plus simple et plus économique.
Des périmètres d’achat différents
L’abonnement AAP réunit des capacités de plateforme, le support Red Hat, du contenu et un cycle de vie produit. Sa valeur augmente lorsqu’une organisation a besoin de cet écosystème pour l’ensemble de son automatisation. AWX reste un projet amont open source distinct, et non un niveau d’abonnement AAP gratuit.
Semaphore UI Community est gratuit et sous licence MIT. Modèles, formulaires, groupes de variables, planifications, workflows, rôles de projet, historique et runners globaux constituent déjà la base d’un service d’automatisation partagé. Une équipe peut utiliser ce service pour les déploiements, la maintenance et le provisionnement, puis choisir Pro ou Enterprise en fonction de ses besoins réels de gestion d’état, d’exécution, d’accès, de disponibilité et de support.
Pour une équipe dont le besoin principal est de partager des opérations Ansible et IaC existantes, cela peut représenter un investissement de plateforme plus limité et moins d’infrastructure à exploiter. La différence dépend de l’édition et de la capacité requises, ainsi que des services AAP que l’organisation utiliserait autrement. Le périmètre plus large d’AAP n’impose pas d’installer tous ses composants.
Engagements de support
Les deux éditeurs proposent un support commercial. Red Hat définit la couverture et les engagements de réponse selon l’abonnement de support applicable et la gravité de l’incident, en complément du cycle de vie publié d’AAP.
Semaphore UI Pro inclut un support éditeur pendant les heures ouvrées. Enterprise propose des options de SLA adaptées et une assistance pour la prise en main, la configuration, les mises à niveau et la migration. Les équipes peuvent obtenir du support au sein de la même famille de produits, avec des services supplémentaires pour les environnements plus exigeants.
Comment choisir
Choisissez en fonction du travail que l’équipe doit partager et des services dont elle a besoin autour de ce travail. Un redémarrage préparé, une sauvegarde planifiée et un workflow de provisionnement ne nécessitent pas le même périmètre de plateforme qu’un service de contenu et de gouvernance Ansible à l’échelle de l’entreprise.
Quand choisir Ansible Automation Platform
AAP convient particulièrement lorsque l’exploitation d’une plateforme Ansible d’entreprise constitue en soi une exigence essentielle.
- Vous avez besoin de l’écosystème de contenu et de support Red Hat. Les collections certifiées, l’automation hub privé et un cycle de vie produit défini sont des exigences d’achat ou d’exploitation.
- La plateforme gère vos ressources Ansible. Les opérateurs gèrent les hôtes, synchronisent les sources d’inventaire et attribuent des accès indépendants aux inventaires et aux identifiants.
- Vous avez besoin des services de plateforme supplémentaires. Automation mesh, les workflows imbriqués ou Event-Driven Ansible remplacent une infrastructure que votre équipe devrait autrement construire et maintenir.
Quand choisir Semaphore UI
Choisissez Semaphore UI lorsque les ingénieurs ont besoin d’une interface partagée pour l’automatisation existante sans avoir besoin de l’écosystème plus large de la plateforme Red Hat.
- Vos collègues ont besoin d’opérations préparées qu’ils peuvent exécuter. Les ingénieurs configurent une seule fois les déploiements, sauvegardes, redémarrages de services ou renouvellements de certificats, à l’aide d’inventaires, d’identifiants et de groupes de variables partagés. Les collègues renseignent les paramètres d’exécution et consultent le résultat dans la même interface.
- Le provisionnement et les opérations font intervenir plusieurs outils. Exécutez directement Ansible, Terraform/OpenTofu, Terragrunt, Bash, PowerShell et Python, puis reliez-les dans des workflows. Ajoutez le stockage d’état Pro si vous souhaitez un backend Terraform/OpenTofu partagé aux côtés de ces jobs.
- Vous souhaitez vous appuyer sur les systèmes que vous maintenez déjà. Réutilisez les inventaires Git et la découverte externe, conservez la CI et le traitement des événements dans leurs services existants et déployez un binaire, un paquet ou un conteneur sur l’infrastructure disponible. Les runners peuvent rapprocher l’exécution des systèmes privés.
- Vous avez besoin de capacités commerciales ciblées et de support. Choisissez Pro ou Enterprise pour les contrôles d’exécution, d’accès et de disponibilité nécessaires à votre service, avec un support éditeur au sein de la même famille de produits. Cela peut être plus économique lorsque l’écosystème plus large de contenu et de plateforme Red Hat ne fait pas partie des besoins.
FAQ
Peut-on réutiliser les playbooks Ansible Tower ou AAP existants dans Semaphore UI ?
Les playbooks Ansible existants et les définitions d’inventaire dans Git peuvent être réutilisés. Les Job Templates, références d’identifiants, formulaires, planifications et permissions nécessitent une configuration correspondante dans Semaphore UI. Vérifiez les dépendances fournies par vos environnements d’exécution et le comportement des workflows existants lors de la préparation des nouveaux modèles.
Semaphore UI peut-il relier Ansible et Terraform dans un même workflow ?
Oui. Des modèles dédiés Terraform/OpenTofu ou Terragrunt peuvent précéder la configuration Ansible et une tâche de vérification. Semaphore UI 2.20 transmet les valeurs recueillies aux paramètres déclarés des modèles suivants avec l’exécuteur local, sur le serveur ou sur un runner. Transmettre une valeur ne transfère pas un plan enregistré ni un autre fichier.
Le support peut-il exécuter des jobs préparés sans administrer le projet ?
Oui. Semaphore UI Community inclut un rôle Task Runner qui permet de lancer les modèles du projet avec un accès en lecture seule aux autres ressources du projet. Enterprise ajoute des rôles personnalisés et des permissions d’exécution sur certains modèles. AAP contrôle séparément l’exécution des Job Templates et l’accès aux inventaires et identifiants sous-jacents, ce qui est utile lorsque les opérateurs doivent combiner eux-mêmes les ressources autorisées.
Peut-on auto-héberger sans cluster Kubernetes ?
Oui, avec les deux produits. Semaphore UI prend en charge les binaires, les paquets natifs et Docker, ainsi que Kubernetes. AAP 2.6 prend en charge une installation conteneurisée avec Podman sur RHEL en complément de son déploiement par Operator OpenShift. Choisissez en fonction du périmètre complet de service et de support dont vous avez besoin, plutôt que de supposer qu’AAP nécessite toujours Kubernetes.
Peut-on conserver AAP et utiliser Semaphore UI pour certaines opérations ?
Oui. AAP peut conserver ses jobs Ansible existants, la distribution de contenu et la gouvernance des inventaires, tandis que Semaphore UI exécute certaines opérations IaC ou de maintenance. Une connexion API mise en place par l’équipe peut demander l’exécution de ces modèles et vérifier leurs résultats. Semaphore UI a besoin de son propre inventaire préparé ou d’une intégration avec la source approuvée, sans présumer d’une synchronisation automatique.
De quelle édition Semaphore UI notre équipe aurait-elle besoin ?
Community couvre déjà les modèles partagés, inventaires, identifiants, formulaires, planifications, workflows, rôles de projet et historique des tâches. Pro ajoute notamment le stockage d’état, les runners de projet, l’exécution Docker et le support éditeur. Enterprise ajoute des contrôles d’accès plus précis, la haute disponibilité et l’exécution des tâches avec Kubernetes. Choisissez l’édition en fonction de ces exigences plutôt que de considérer tout usage en production comme nécessitant Enterprise.
Cet article vous a-t-il été utile ?
Sources
- Red Hat, “Ansible components”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/discover-ansible_components (consulté le: ).
- Red Hat, “Installation and deployment models”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/plan-ref_installation_deployment_models (consulté le: ).
- Red Hat, “Scale automation across your infrastructure with automation mesh”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/administer-assembly_planning_mesh (consulté le: ).
- Red Hat, “About the Terraform integration”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/integrate-con_terraform_intro (consulté le: ).
- Red Hat, “Orchestrate complex automation with workflow job templates”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/develop-assembly_ug_controller_workflow_job_templates (consulté le: ).
- Red Hat, “Understand how to configure workflows”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/develop-assembly_ug_controller_workflows (consulté le: ).
- Red Hat, “Configure nodes in workflow visualizer”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/develop-ref_controller_approval_nodes (consulté le: ).
- Red Hat, “Create repeatable, shareable job templates to standardize automation runs”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/develop-proc_controller_create_job_template (consulté le: ).
- Red Hat, “Schedule recurring automation”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/develop-assembly_ug_controller_schedules (consulté le: ).
- Red Hat, “Define automation target hosts in your inventory files”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/administer-assembly_controller_inventories (consulté le: ).
- Red Hat, “Sync inventory data with external sources”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/develop-con_controller_inventory_sync_jobs (consulté le: ).
- Red Hat, “View, create, and assign roles to grant user access to resources”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/secure-assembly_gw_roles (consulté le: ).
- Red Hat, “Configure an external secret management system for automation”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/secure-assembly_controller_secret_management (consulté le: ).
- Red Hat, “Define rules that trigger automation from events”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/administer-assembly_eda_rulebook_activations (consulté le: ).
- Red Hat, “Manage your organization’s automation content”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/administer-manage_your_organization_s_automation_content (consulté le: ).
- Red Hat, “Ansible automation portal architecture and licensing”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/install-con_self_service_architecture_licensing (consulté le: ).
- Red Hat, “Ansible Automation Platform Life Cycle”. URL: https://access.redhat.com/support/policy/updates/ansible-automation-platform (consulté le: ).
- Semaphore UI, “Installation”. URL: https://semaphoreui.com/docs/admin-guide/installation (consulté le: ).
- Semaphore UI, “Applications”. URL: https://semaphoreui.com/docs/user-guide/apps (consulté le: ).
- Semaphore UI, “Workflows”. URL: https://semaphoreui.com/docs/user-guide/workflows (consulté le: ).
- Semaphore UI, “Terraform/OpenTofu”. URL: https://semaphoreui.com/docs/user-guide/apps/terraform (consulté le: ).
- Semaphore UI, “Inventories”. URL: https://semaphoreui.com/docs/user-guide/inventory (consulté le: ).
- Semaphore UI, “Team roles and extended RBAC”. URL: https://semaphoreui.com/docs/user-guide/team#extended-rbac (consulté le: ).
- Semaphore UI, “Key Store”. URL: https://semaphoreui.com/docs/user-guide/key-store (consulté le: ).
- Semaphore UI, “Integrations”. URL: https://semaphoreui.com/docs/user-guide/integrations (consulté le: ).
- Semaphore UI, “Community, Pro and Enterprise”. URL: https://semaphoreui.com/pricing (consulté le: ).
- Semaphore UI, “Runners”. URL: https://semaphoreui.com/docs/admin-guide/runners (consulté le: ).
- Semaphore UI, “High availability”. URL: https://semaphoreui.com/docs/admin-guide/ha (consulté le: ).
- Semaphore UI, “Task Templates”. URL: https://semaphoreui.com/docs/user-guide/task-templates (consulté le: ).
- Semaphore UI, “Schedules”. URL: https://semaphoreui.com/docs/user-guide/schedules (consulté le: ).
- Semaphore UI, “Semaphore local execution, workflow outputs, inventory paths, host limits and branch overrides”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/services/tasks/local_executor.go (consulté le: ).
- Semaphore UI, “Semaphore runner output capture and executor limits”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/services/runners/job_pool.go#L167-L192 (consulté le: ).
- Semaphore UI, “Semaphore workflow input mapping model”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/db/Workflow.go#L27-L44 (consulté le: ).
- Red Hat, “Ansible Automation Platform interface example”. URL: https://www.redhat.com/en/blog/whats-new-in-ansible-automation-platform-2.6 (consulté le: ).
- Red Hat, “Ansible Automation Platform pricing and deployment options”. URL: https://www.redhat.com/en/technologies/management/ansible/pricing (consulté le: ).
- Red Hat, “Configure central authentication for Ansible Automation Platform”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/secure-assembly_gw_configure_authentication (consulté le: ).
- Semaphore UI, “Authentication”. URL: https://semaphoreui.com/docs/admin-guide/authentication (consulté le: ).
- Red Hat, “Configure logging components”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/observe-ref_controller_loggers (consulté le: ).
- Semaphore UI, “Audit log”. URL: https://semaphoreui.com/docs/admin-guide/audit-log (consulté le: ).
- Red Hat, “Production Support Terms of Service”. URL: https://access.redhat.com/support/offerings/production/sla (consulté le: ).
- Red Hat, “Configuring self-service automation portal”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/pdf/configuring_self-service_automation_portal/Red_Hat_Ansible_Automation_Platform-2.6-Configuring_self-service_automation_portal-en-US.pdf (consulté le: ).
- Semaphore UI, “Variable Groups and reusable configuration”. URL: https://semaphoreui.com/docs/user-guide/environment (consulté le: ).
- Semaphore UI, “Tasks, execution history and Ansible summaries”. URL: https://semaphoreui.com/docs/user-guide/tasks (consulté le: ).
- Semaphore UI, “Terraform plan and apply command construction in the Semaphore UI 2.20 candidate”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/db_lib/TerraformApp.go (consulté le: ).
- Semaphore UI, “Get started”. URL: https://semaphoreui.com/docs/getting-started (consulté le: ).
- Red Hat, “Set extra variables in job templates”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/develop-ref_controller_job_template_variables (consulté le: ).
- Semaphore UI, “Consul dynamic inventory”. URL: https://semaphoreui.com/docs/user-guide/inventory/consul-dynamic-inventory (consulté le: ).
- Red Hat, “Add a source to an inventory”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/administer-proc_controller_add_source (consulté le: ).
- Ansible community, “Ansible constructed inventory plugin”. URL: https://docs.ansible.com/projects/ansible/latest/collections/ansible/builtin/constructed_inventory.html (consulté le: ).
- Red Hat, “Create dynamic groups with constructed inventories”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/administer-ref_controller_constructed_inventories (consulté le: ).
- Semaphore UI, “Inventory types and stored resources”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/db/Inventory.go (consulté le: ).
- Red Hat, “Launch a job template and enable fact storage”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/develop-proc_controller_launch_job_template (consulté le: ).
- Semaphore UI, “Runner selection and capacity”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/services/tasks/RemoteJob.go (consulté le: ).
- Red Hat, “Define where automation runs with host and node groupings”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/administer-define_where_automation_runs_with_host_and_node_groupings (consulté le: ).
- Semaphore UI, “Ansible role and collection installation”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/db_lib/AnsibleApp.go (consulté le: ).
- Red Hat, “Configure collections from source management to run in a project”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/develop-ref_projects_collections_support (consulté le: ).
- Red Hat, “Control where automation runs with container groups”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/administer-con_controller_container_groups (consulté le: ).
- Semaphore UI, “Task dispatch, runner routing and concurrency”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/services/tasks/TaskPool.go (consulté le: ).
- Red Hat, “How job capacity is determined and impacts job runs”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/optimize-con_controller_capacity_determination (consulté le: ).
- Semaphore UI, “Notification channels”. URL: https://semaphoreui.com/docs/admin-guide/notifications (consulté le: ).
- Red Hat, “Create a notification template”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/observe-proc_controller_create_notification_template (consulté le: ).
- Semaphore UI, “Terraform HTTP backend and state history”. URL: https://semaphoreui.com/docs/user-guide/apps/terraform/states (consulté le: ).
- Semaphore UI, “Terraform/OpenTofu workspaces”. URL: https://semaphoreui.com/docs/user-guide/apps/terraform/workspaces (consulté le: ).
- Red Hat, “Terraform backend configuration credentials”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/secure-ref_controller_credential_terraform (consulté le: ).
- Semaphore UI, “Workflow template selection across automation tools”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/web/src/components/workflow/WorkflowQuickAddMenu.vue (consulté le: ).
- Semaphore UI, “External secret storage types in the Semaphore UI 2.20 candidate”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/db/SecretStorage.go (consulté le: ).
- Devolutions, “Ansible collection and secret lookup plugins”. URL: https://github.com/Devolutions/ansible-dvls (consulté le: ).
- Semaphore UI, “CyberArk secret storage for Enterprise”. URL: https://semaphoreui.com/docs/user-guide/key-store/cyberark (consulté le: ).
- Red Hat, “Review Ansible job output and host events”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/get_started-assembly_gs_auto_op (consulté le: ).
- Red Hat, “Configure generic OIDC authentication”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/secure-proc_controller_set_up_generic_oidc (consulté le: ).
- Red Hat, “Deploy the MCP server on Ansible Automation Platform”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/extend-assembly_deploying_ansible_mcp_server (consulté le: ).
- Red Hat, “Use the automation intelligent assistant”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/extend-con_using_chatbot (consulté le: ).
- cloin, “Community MCP connector for Semaphore UI”. URL: https://github.com/cloin/semaphore-mcp (consulté le: ).
Comparaison réalisée par l'équipe Semaphore UI à partir de la documentation, des dépôts et des informations produit répertoriés ci-dessus. La date de consultation est indiquée pour chaque source.
Liens utiles
Évaluez les opérations déjà exécutées par votre équipe et les contrôles dont elle a besoin.