Ansible-Oberfläche: Semaphore UI vs. Ansible Automation Platform (AAP)
 17 Min. Lesezeit
Semaphore UI und Red Hat Ansible Automation Platform (AAP) helfen Teams, Ansible-Automatisierung auszuführen, zu planen und zu teilen. Der automation controller von AAP war früher als Ansible Tower bekannt. Dieser Vergleich untersucht, wie beide Plattformen alltägliche Automatisierung handhaben, was ihr Betrieb erfordert und wann Semaphores Funktionen, Bereitstellungsoptionen und Preise besser passen. Der Vergleich behandelt AAP 2.6 und Semaphore UI 2.20.0.
Diesen Artikel mit KI besprechen


Übersicht
Wenn Ansible vom Laptop eines Ingenieurs in den täglichen Betrieb wandert, brauchen Teams wiederholbare Jobs, gemeinsame Zugangsdaten, kontrollierten Zugriff und eine Änderungshistorie. Einige benötigen außerdem eine unterstützte Inhaltslieferkette und eine Möglichkeit, die Ausführung auf viele Standorte zu verteilen.
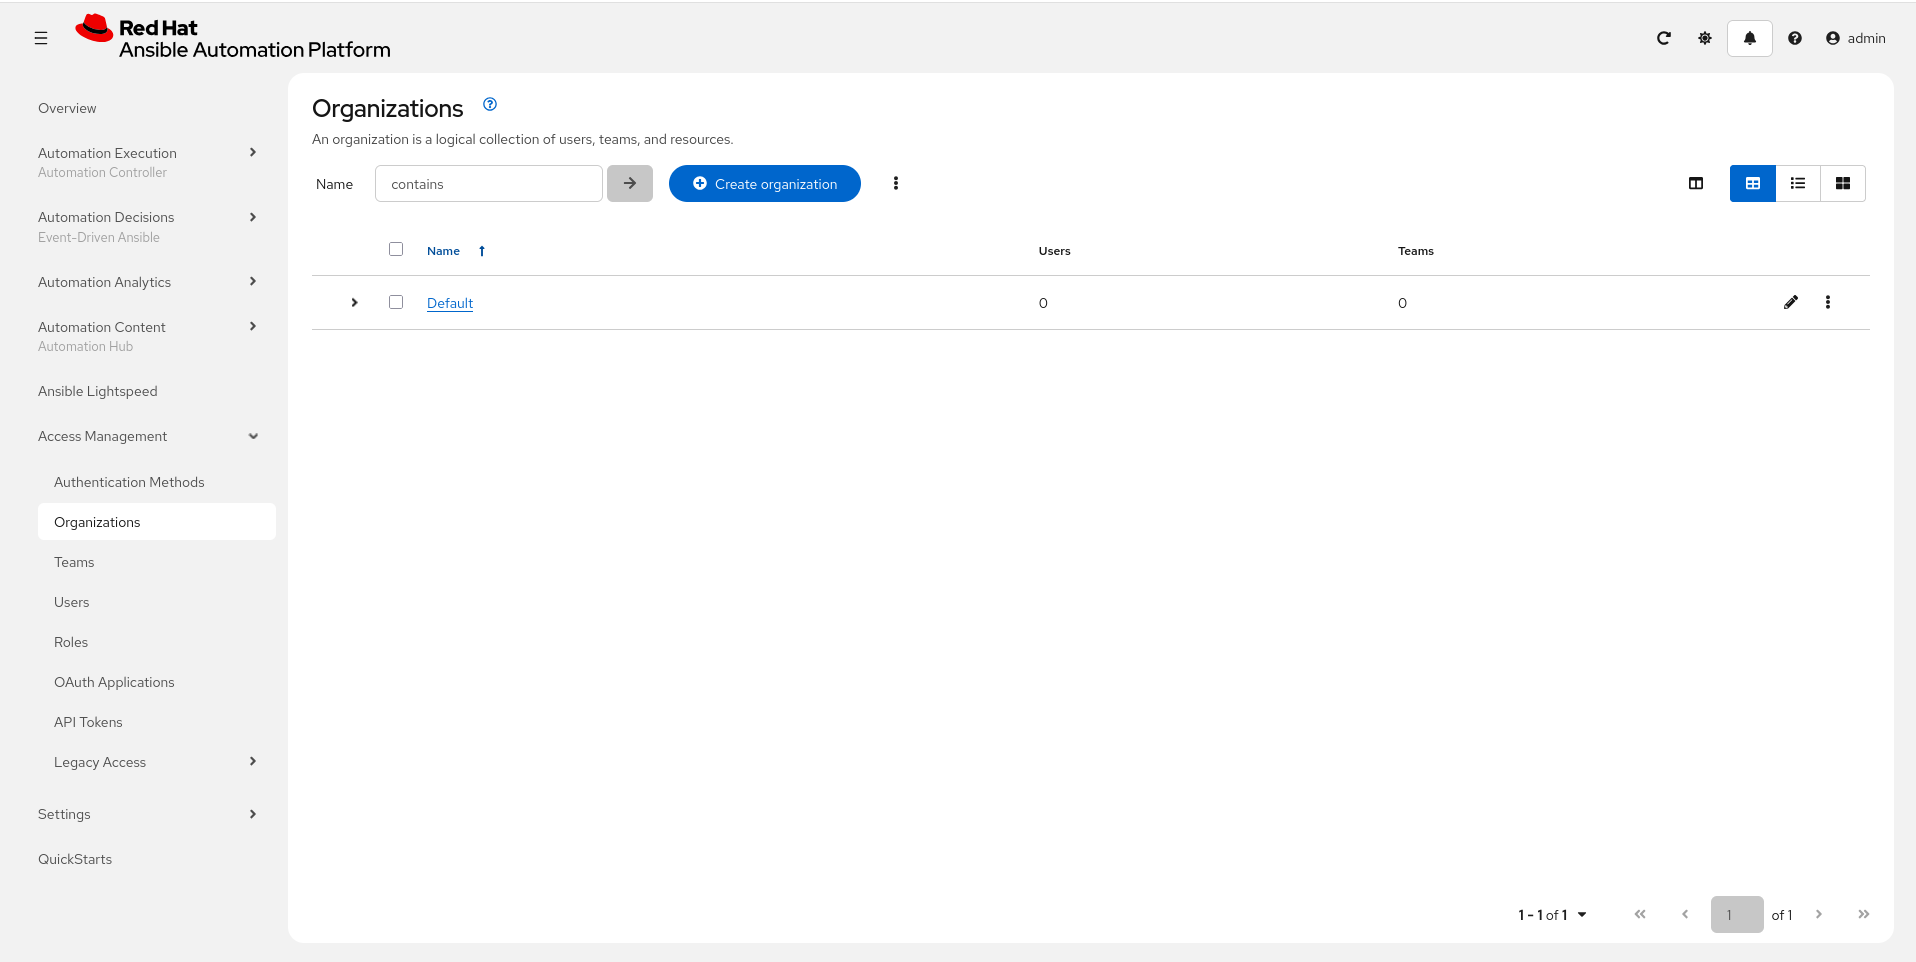
Red Hat Ansible Automation Platform adressiert diese umfassendere Plattformanforderung. Automation controller führt Jobs und Workflows aus, automation hub verteilt Inhalte, Event-Driven Ansible reagiert auf Ereignisse und automation mesh platziert die Ausführung nahe an der verwalteten Infrastruktur. AAP ist ein kommerzielles Produkt mit definiertem Supportlebenszyklus und vom Open-Source-Upstream AWX zu unterscheiden.
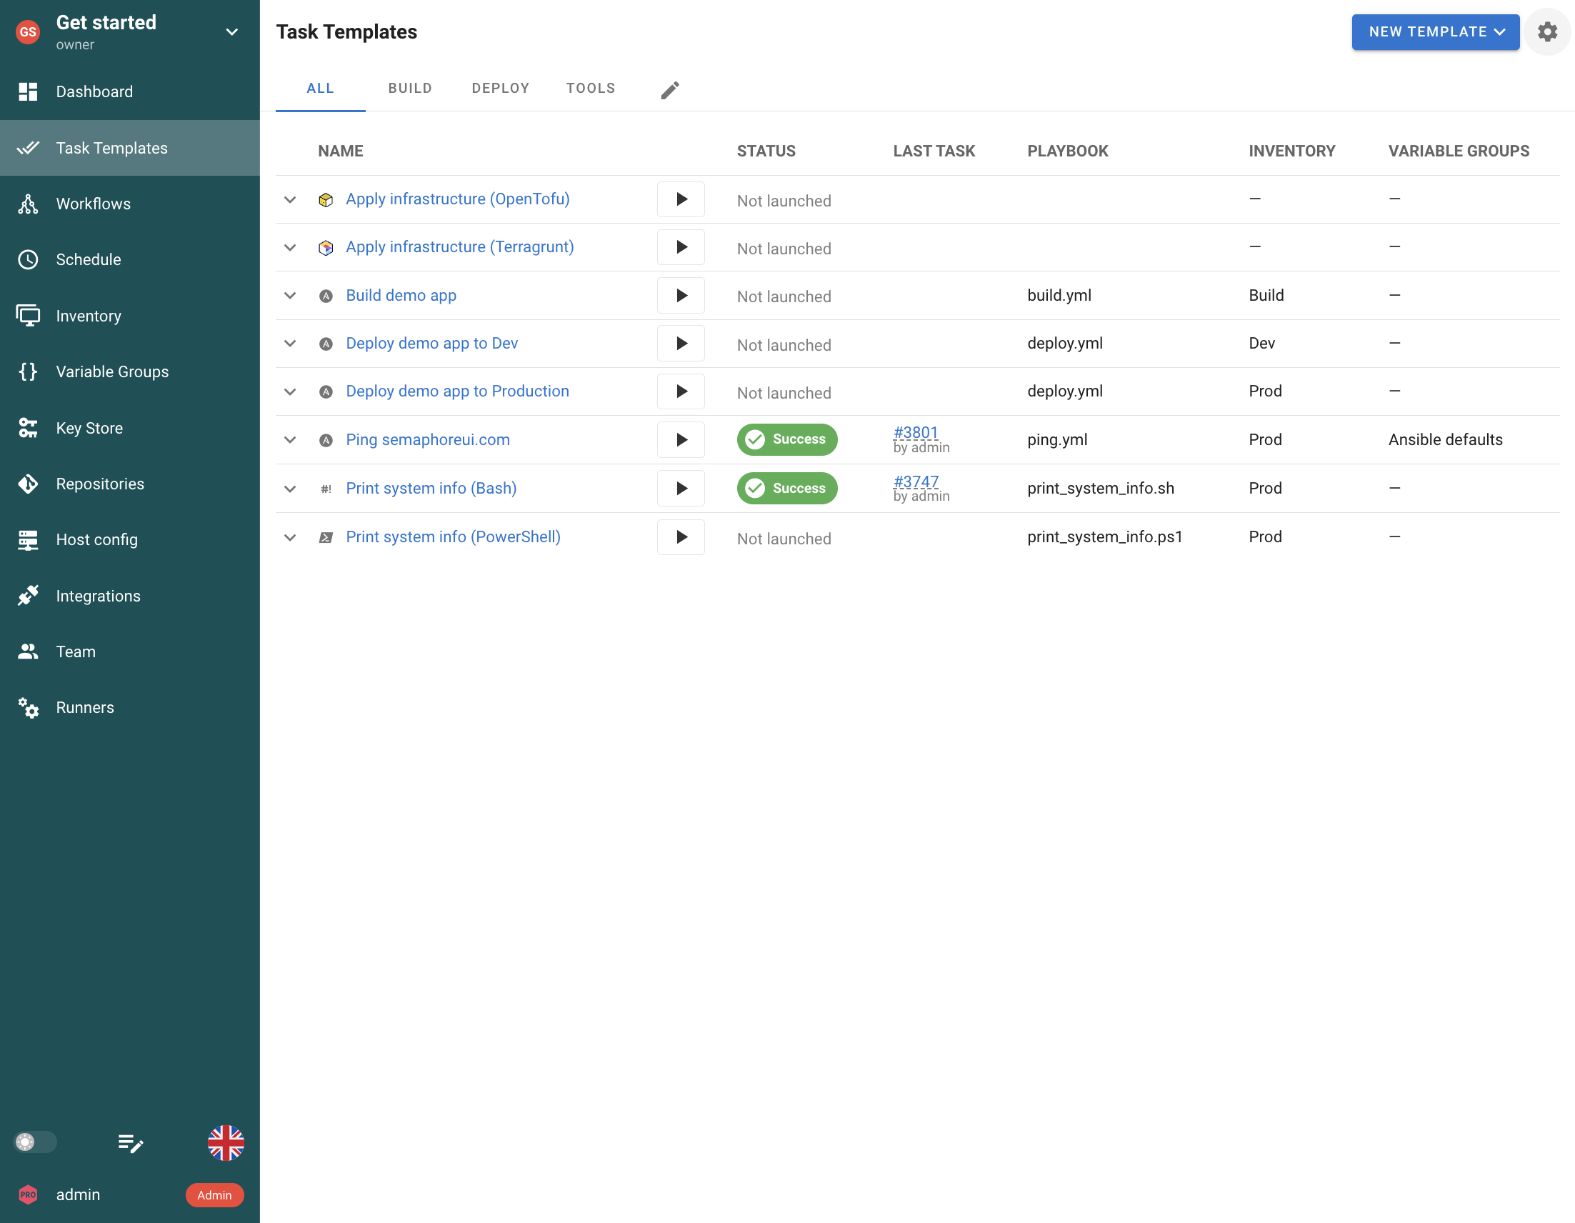
Semaphore UI bündelt Repositories, Inventare, Zugangsdaten und Variablen in Projekten. Ingenieure bereiten Deployments, Patching oder Zertifikatserneuerungen vor und teilen sie anschließend über Startformulare, Zeitpläne und Workflows. Direkte Vorlagen führen außerdem Terraform/OpenTofu, Terragrunt, Bash, PowerShell und Python aus. Teams können diesen Betriebsdienst auf vorhandener Infrastruktur aufbauen und Pro- oder Enterprise-Funktionen ergänzen, wenn ihre Zugriffs-, Ausführungs- und Supportanforderungen wachsen.
Kurzvergleich
Beide Plattformen bieten eine gemeinsame Oberfläche für Ansible-Vorgänge. Vergleichen Sie diese tägliche Arbeit mit den zusätzlichen Inhalts-, Ereignisverarbeitungs- und verteilten Ausführungsdiensten im umfassenderen AAP-Angebot.
| Kriterien | Semaphore UI | Ansible Automation Platform |
|---|---|---|
| Automatisierungstools | Ansible, Terraform/OpenTofu, Terragrunt, Bash, PowerShell, Python | Ansible, Terraform-Integrationen und weitere Werkzeuge über Playbooks |
| Installation | Binary, native Pakete, Docker, Kubernetes | Podman-Container auf RHEL, OpenShift Operator, RPM-Migrationsweg in 2.6 |
| Aufgabenausführung | Auf dem Server oder auf Runnern | Auf Ausführungsservern oder in Kubernetes-Job-Pods, verbunden durch automation mesh |
| Workflows | Ja, visuelle Workflows über mehrere Automatisierungstools | Ja, visuelle Ansible-Workflows mit wiederverwendbaren Unterworkflows |
| Zeitplanung | Cron-Ausdrücke, einmalige Ausführungen | Einmalige und wiederkehrende Zeitpläne |
| Inventarverwaltung | Statische und Git-Definitionen, dynamische Ermittlung zur Laufzeit | Verwaltete Host-/Gruppendatensätze, Quellensynchronisierung und gespeicherte Facts |
| Zugriffskontrolle | Projektrollen, benutzerdefinierte Rollen in Enterprise und Vorlagenberechtigungen | Organisationen, Teams, benutzerdefinierte Rollen und unabhängige Ressourcenberechtigungen |
| Zugangsdaten | Key Store, SSH-Schlüssel, Passwörter, Anbindung externer Secrets-Speicher | Zugangsdatenobjekte, SSH-Schlüssel, Passwörter, Anbindung externer Secrets-Speicher |
| Inhaltsverteilung | Git-Repositories und externe Ansible-Collection-Registries | Private automation hub und Red-Hat-Inhaltsökosystem |
| Geschäftsmodell | MIT Community, kommerzielles Pro und Enterprise | Kommerzielles Red-Hat-Abonnement und Produktlebenszyklus |
Ein Team, das Deployments, Wartung und Provisionierung teilt, kann einen großen Teil dieser Arbeit mit Vorlagen, wiederverwendbaren Projektressourcen und Workflows von Semaphore UI abdecken. Direkte IaC- und sprachspezifische Vorlagen erweitern denselben Dienst über Ansible hinaus. AAP ergänzt ein breiteres Inhaltsökosystem, verwaltete Ansible-Ressourcen und Plattformdienste. Sind diese zusätzlichen Dienste nicht erforderlich, ermöglicht Semaphore UI eine gezieltere Investition in die Automatisierung, die das Team tatsächlich nutzt.
Funktionsvergleich
Ansible-Vorgänge hängen ebenso von Hostinformationen, Zugangsdaten und Berechtigungen ab wie von der Playbook-Ausführung. Inhaltsverteilung und Ereignisverarbeitung werden zu zusätzlichen Themen, wenn Teams Automatisierung über mehr Umgebungen hinweg teilen.
Installation und Einrichtung
Die Installation sollte zu dem Dienst passen, den das Team betreiben muss. AAP unterstützt RHEL- und OpenShift-Deployments. Semaphore UI bietet außerdem eigenständige Binärprogramme und native Pakete.
| Kriterien | Semaphore UI | Ansible Automation Platform |
|---|---|---|
| Eigenständige Binärdatei | Ja | Nein |
| Native Linux-Pakete | JaDEB / RPM | JaAbgekündigter RPM-Migrationsweg unter RHEL 9 |
| Nativer Windows-Server | JaAnsible benötigt WSL, einen Container oder einen Linux-Runner | NeinRHEL- und OpenShift-Deployments |
| Bereitstellung ohne Kubernetes | Ja | Ja |
| Kubernetes-Bereitstellung | JaHelm-Chart | JaRed Hat OpenShift Operator |
| Hohe Verfügbarkeit | JaEnterprise | JaGetestete Unternehmenstopologien |
AAP 2.6 unterstützt eine containerisierte Podman-Installation auf RHEL und eine Operator-basierte Installation auf OpenShift. Der ältere RPM-Installer bleibt in 2.6 für Migrationen auf RHEL 9 unterstützt, ist aber abgekündigt. Red Hat dokumentiert unterstützte Topologien und einen Produktlebenszyklus für diese Bereitstellungen. Kubernetes ist nicht für jede AAP-Installation erforderlich.
Semaphore UI kann als Binärprogramm oder natives Paket auf einem vorhandenen Host sowie über Docker oder Kubernetes laufen. Ein Team, das eine gemeinsame Ansible-Oberfläche einführt, kann eine herkömmliche Serverinstallation wählen und bereits betriebene Repositories und Infrastruktur wiederverwenden. Enterprise ergänzt Hochverfügbarkeit, wenn der Automatisierungsdienst redundante Anwendungsinstanzen benötigt. Der Semaphore-UI-Server läuft auch nativ unter Windows. Die Ansible-Ausführung benötigt dagegen WSL, einen Container oder einen Linux-Runner.
Semaphore UI kann Patching- und Deployment-Jobs von einem vorhandenen Server aus teilen. Die Deployment-Topologie von AAP hängt von den gewählten Komponenten und der Ausführungskapazität ab, die das Team bereitstellen muss.
Automatisierungstools
Eine Plattform kann ein Werkzeug über Ansible ausführen, ohne ihm eine eigene Vorlage und einen eigenen Lebenszyklus zu bieten.
| Kriterien | Semaphore UI | Ansible Automation Platform |
|---|---|---|
| Ansible-Playbooks | Ja | Ja |
| Terraform/OpenTofu | JaNative Aufgabenvorlage | JaÜber Ansible-Playbooks und -Integrationen |
| Terragrunt | JaNative Aufgabenvorlage | JaÜber Ansible-Playbooks |
| Bash | JaNative Aufgabenvorlage | JaÜber Ansible-Playbooks |
| PowerShell | JaNative Aufgabenvorlage | JaÜber Ansible-Playbooks |
| Python | JaNative Aufgabenvorlage | JaÜber Ansible-Playbooks |
| IaC-Vorlagen ohne Playbooks | JaNative Terraform/OpenTofu- und Terragrunt-Vorlagen | NeinAnsible Job Templates rufen IaC-Werkzeuge auf |
| Integriertes Terraform-State-Backend | JaProHTTP-Backend, Versionshistorie und State-Oberfläche | NeinTerraform-Dienst oder externes Backend verwenden |
AAP verwendet Ansible-Playbooks und Execution Environments, Container-Images mit der Ansible-Laufzeit und den erforderlichen Abhängigkeiten. Seine Terraform-Integrationen umfassen Collections zur Koordination von Terraform-Diensten. Playbooks können weitere Kommandozeilenwerkzeuge aufrufen. Das ist ein schlüssiges Modell, wenn Ansible bereits die gesamte Prozedur orchestriert.
Semaphore UI ist ebenfalls auf praktische Ansible-Vorgänge ausgerichtet und gibt zugleich Terraform/OpenTofu, Terragrunt, Bash, PowerShell und Python eigene Task Templates. Für Terraform/OpenTofu wählt ein Ingenieur Repository, Konfigurationsverzeichnis, Workspace und Variablengruppe in der Oberfläche. Das IaC-Werkzeug läuft direkt, ohne ein Ansible-Playbook, das nur zu seinem Aufruf geschrieben wurde. Ein Ansible-Deployment, ein Terraform-Provisionierungsjob und eine Python-Prüfaufgabe können daher ein Projekt teilen und zugleich ihre eigenen Ausführungseinstellungen behalten.
Eine temporäre Testumgebung benötigt beispielsweise zunächst Infrastruktur, anschließend Anwendungskonfiguration und eine Bereitschaftsprüfung. Semaphore UI belässt diese Schritte in ihren vorhandenen Werkzeugen und verbindet sie durch einen Workflow. Das ist nützlich für Teams, deren Automatisierung über mehrere Repositories und Sprachen gewachsen ist, die aber weiterhin einen Ort zum Starten und Prüfen des Vorgangs möchten.
Konfigurieren Sie getrennte State-/Backend-Adressen oder unterstützte Workspaces für Entwicklung, Staging und Produktion. Workspace-Unterstützung hängt vom gewählten Backend ab. Semaphore UI Pro kann diesen State selbst über sein integriertes HTTP-Backend hosten, mit State-Versionshistorie und Verwaltung in der Oberfläche. Für ein Team, das temporäre Umgebungen erstellt, bleiben Provisionierungsvorlage, State und spätere Ansible-Konfiguration in einem Dienst. Die dokumentierten Terraform-Integrationen von AAP verwenden Terraform-Dienste oder ein konfiguriertes externes Backend für State. Semaphore UI kann ein externes Backend ebenfalls beibehalten, wenn das Team bereits eines besitzt.
Soll ein Prozess genau den gespeicherten Terraform-Plan genehmigen und anwenden, konfigurieren Sie ausdrücklich die Speicherung und Wiederverwendung des Plans. Die Standardausführung von Semaphore UI plant und wendet getrennt an. Ihre Standardbefehle verwenden -lock=false, sofern sie nicht überschrieben werden. Ein bereitgestelltes State-Backend ändert diese Aufgabenbefehlseinstellungen nicht.
Vorlagen und Zeitplanung
Beide Produkte speichern die Konfiguration eines Vorgangs, damit Kollegen ihn wiederholt starten können. Die Produktbegriffe unterscheiden sich: Job Templates in AAP und Task Templates in Semaphore UI.
| Kriterien | Semaphore UI | Ansible Automation Platform |
|---|---|---|
| Gespeicherte Aufgabenkonfiguration | Ja | Ja |
| Eingabeformulare (Startparameter) | Ja | Ja |
| Gemeinsame Konfiguration über Jobs hinweg | JaBenannte, Vorlagen zugeordnete Variablengruppen | JaInventarvariablen und Dateien in Git |
| Repository-Zweig beim Start | Ja | Ja |
| Geplante Ausführungen | JaCron-Ausdrücke und einmalige Ausführungen | JaEinmalige und wiederkehrende Zeitpläne |
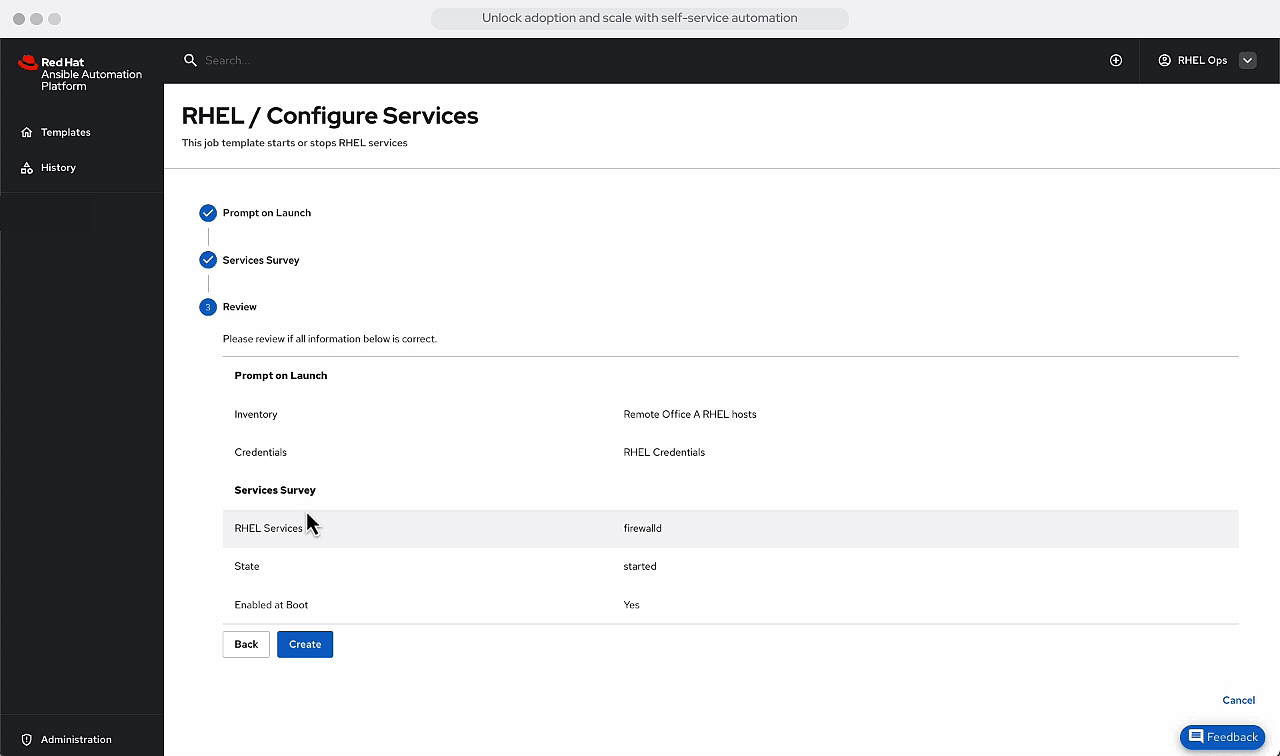
Ein AAP Job Template speichert Projekt, Playbook, Inventar, Zugangsdaten und Execution Environment für einen Vorgang. Sein Start erzeugt einen Job. Ein Survey erfasst die für diesen Start freigegebenen Eingaben, sodass ein Bediener eine vorbereitete Prozedur ausführen kann, ohne deren Konfiguration neu zu erstellen.
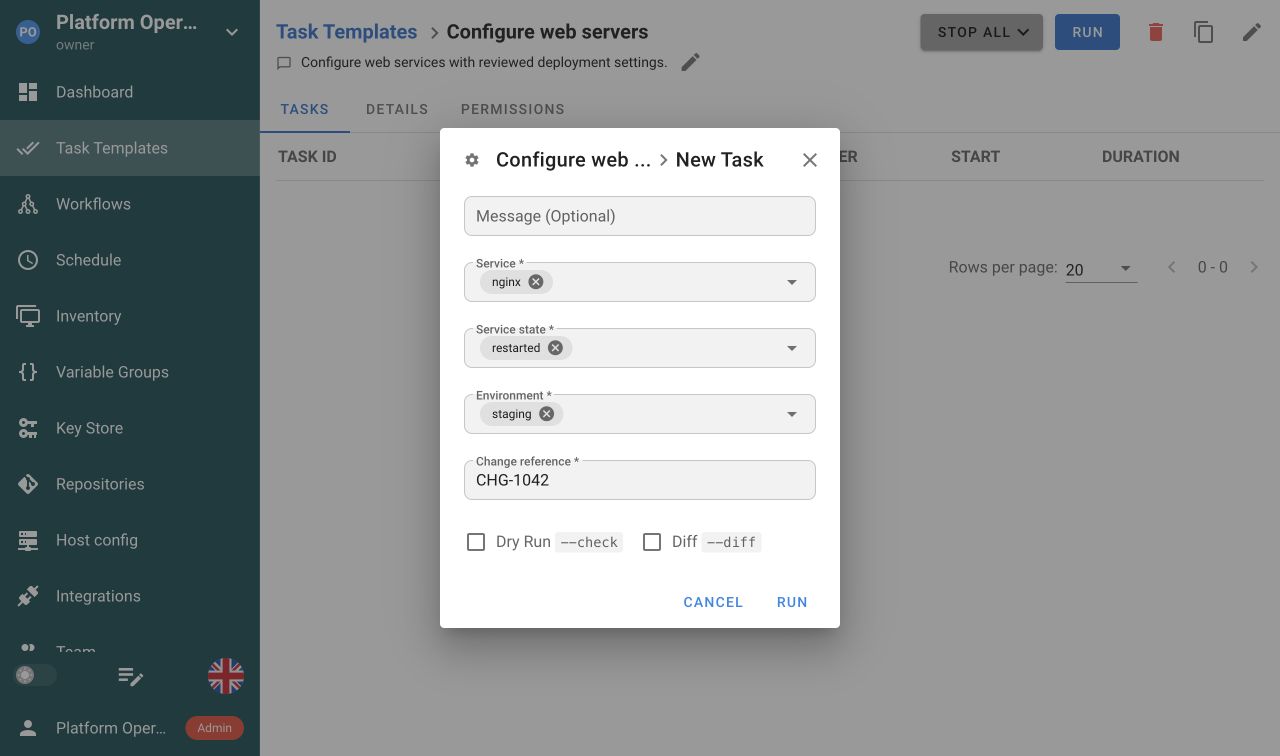
Semaphore UI verwendet Task Templates für dasselbe Muster wiederverwendbarer Starts bei Ansible und seinen anderen Automatisierungswerkzeugen. Eine Ansible-Vorlage wählt Repository, Playbook, Inventar und Zugangsdaten. Benannte Variablengruppen halten vorlagenübergreifend wiederverwendete Konfiguration. Formularfelder erfassen dagegen die Werte für eine einzelne Ausführung. AAP kann Variablen über Inventare und Dateien in Git wiederverwenden.
Betrachten Sie eine mit Supportkollegen geteilte Dienstneustartprozedur. Ein Ingenieur bereitet Playbook und Umgebungskonfiguration vor und fragt im Startformular nach Dienstname und Änderungsreferenz. Der Kollege wählt den Vorgang, liefert diese Eingaben und verfolgt Status und Ausgabe. Separate Vorlagen können ein Deployment, eine Sicherung oder eine Zertifikatserneuerung mit denselben Projektressourcen bereitstellen.
Beide Produkte planen auch gespeicherte Vorlagen. AAP bietet einmalige und wiederkehrende Zeitpläne. Semaphore UI unterstützt Cron-Ausdrücke und einmalige Ausführungen mit konfigurierten Eingaben. Die Sicherung vor einem manuellen Wartungsfenster kann auch nachts nach Zeitplan laufen. Dadurch verwendet das Team eine Betriebsprozedur wieder, statt einen separaten Cron-Befehl und eine Web-Startkonfiguration zu pflegen.
Inventar
Beide Plattformen können Git-basierte Inventare und externe Discovery-Quellen verwenden. Der Hauptunterschied liegt darin, was die Plattform mit diesen Informationen macht: AAP pflegt Host- und Gruppendatensätze durch Inventarsynchronisierung. Semaphore UI verwendet Inventardefinitionen und Discovery-Plugins bei der Aufgabenausführung.
| Kriterien | Semaphore UI | Ansible Automation Platform |
|---|---|---|
| Git-basierte Inventare | Ja | Ja |
| Dynamische Inventare | Ja | Ja |
| Inventaraktualisierung | TeilweiseEntdeckung während der Ausführung | JaGeplante Updates und Update-on-Launch |
| Berechnete Inventargruppen | JaAnsible-Plugin constructed | JaVerwaltete konstruierte Inventare |
| Verwalteter Fact-Cache | NeinKonfigurieren Sie das Ansible-Caching separat | JaOptionale Speicherung von Host-Facts |
| Bearbeiten von Hosts und Gruppen | TeilweiseBearbeiten Sie die INI/YAML-Definitionen | JaIndividuelle Host- und Gruppensteuerung |
AAP synchronisiert Inventarquellen in verwaltete Hosts und Gruppen, mit gespeicherten Facts und konstruierten Inventaren für komplexere Ansible-Vorgänge. Ein Bediener kann Informationen einzelner Hosts in derselben Plattform prüfen und verwalten, in der Jobs gestartet werden. Das ist nützlich, wenn das Pflegen dieser Datensätze und das Kombinieren von Inventarquellen zur täglichen Arbeit gehören. AAP kann Inventarquellen nach Zeitplan oder vor dem Start aktualisieren und Host-Facts optional in einem verwalteten Cache behalten.
Semaphore UI verwendet statische oder Git-basierte Inventardefinitionen und Ansible-Discovery-Plugins wieder, darunter solche für NetBox und Cloud-APIs. Bediener können INI/YAML-Definitionen in der Oberfläche bearbeiten oder Git und externe Discovery als Quelle der Hostinformationen beibehalten. Eine Vorlage wählt bei der Ausführung das benötigte Inventar. Dynamische Ermittlung findet während der Ausführung statt. Das konfigurierte Fact-Caching von Ansible bleibt verfügbar. Semaphore UI bietet jedoch keinen controllerverwalteten Fact-Cache.
Für ein Team, das seinen Bestand bereits außerhalb der Automatisierungsoberfläche pflegt, vermeidet das einen zweiten Hostverwaltungsprozess allein zum Teilen von Jobs. Dasselbe Inventar kann Patching, Zertifikatsprüfungen und Deployments dienen, mit getrennten Vorlagen und Eingaben für jeden Vorgang. AAPs synchronisierte Host- und Gruppenansicht bleibt wertvoll, wenn Bediener diese verwaltete Ansicht benötigen und nicht nur ein Inventar als Ausführungsziel.
Secrets
Zugangsdaten liefern SSH-Schlüssel, Passwörter und andere Authentifizierungsdetails, die ein vorbereiteter Job benötigt. Beide Plattformen speichern Zugangsdaten und können Werte aus externen Vaults abrufen.
| Kriterien | Semaphore UI | Ansible Automation Platform |
|---|---|---|
| Zugangsdatenspeicher | Ja | Ja |
| HashiCorp Vault | JaPro | Ja |
| Azure Key Vault | JaEnterprise | Ja |
| AWS Secrets Manager | JaEnterprise | Ja |
| Integrierter OpenBao-Lookup | JaPro | NeinKein eigener Connector |
| Devolutions-Server-Lookup | JaEnterprise | JaAnsible Collection |
| CyberArk-Lookup | JaEnterprisePVWA REST API | JaCCP und Conjur |
| Integrierter Centrify-Vault-Lookup | Nein | Ja |
| Integrierte Thycotic-Lookups | Nein | JaSecret Server und DevOps Secrets Vault |
Beide Produkte speichern Zugangsdatenreferenzen mit dem vorbereiteten Vorgang. Ein Ingenieur kann Repository-Zugriff, Maschinenzugangsdaten und weitere Secrets einmal konfigurieren und anschließend über Deployments und Wartungsjobs hinweg wiederverwenden. Kollegen, die den Vorgang starten, müssen diese Zugangsdaten nicht bei jeder Ausführung erneut angeben.
AAP unterstützt Zugangsdatenobjekte und externe Secret-Lookups, darunter Integrationen für HashiCorp Vault, AWS Secrets Manager, Azure und CyberArk. Semaphore UI bietet einen projektbezogenen Key Store und verbindet HashiCorp Vault oder OpenBao in Pro. Enterprise ergänzt AWS Secrets Manager, Azure Key Vault, Devolutions Server und CyberArk über seine PVWA API. AAP kann die Devolutions-Ansible-Collection in Playbooks verwenden, wenn sie im Execution Environment installiert ist. Seine integrierten Zugangsdaten-Connectors enthalten keinen eigenen OpenBao-Lookup. AAP bietet außerdem Connectors für Centrify Vault und Thycotic Secret Server oder DevOps Secrets Vault, die Semaphore UI nicht als integrierte Speicher bereitstellt. Eine Ansible-Lookup-Collection oder ein Befehl kann Secrets für einen Vorgang abrufen, wenn ein Plattform-Connector fehlt. Diese Integration wird dann in der Automatisierung gepflegt. Teams können daher nach ihrem vorhandenen Vault und den Verbindungen wählen, die sie in der Plattform selbst konfigurieren möchten.
Ausführung
Eine gespeicherte Vorlage beschreibt, was ausgeführt werden soll. Ausführungseinstellungen bestimmen, welcher Server die Arbeit ausführt und welche Laufzeit ihre Abhängigkeiten bereitstellt.
| Kriterien | Semaphore UI | Ansible Automation Platform |
|---|---|---|
| Fernausführung | JaRunners | JaAutomation-mesh-Ausführungsknoten |
| Ausführungsrouting | JaProRunner-Tags an Vorlagen oder Inventaren | JaInstanzgruppen, die Ressourcen zugewiesen sind |
| Ansible-Rollen und -Collections | JaInstallation aus requirements.yml | JaInstallation bei der Projektsynchronisierung |
| Containerisierte Aufgaben | JaProDocker-Executor | JaAnsible-Execution-Environment-Images |
| Kubernetes-Job-Pods | JaEnterprise | JaContainergruppen |
| Parallelitätssteuerung | JaVorlagen-, Projekt- und Instanzbeschränkungen | JaParallele Jobs und Kapazität der Instanzgruppen |
AAP führt Jobs in Execution Environments mit Ansible und den Playbook-Abhängigkeiten aus. Ausführungsknoten erledigen Arbeit getrennt von den Steuerungsdiensten. Automation mesh verbindet diese Knoten und kann Zwischenstationen, sogenannte Hop Nodes, verwenden, um entfernte Netzwerke zu erreichen. Das unterstützt einen verteilten Ansible-Bestand mit definierten Ausführungsimages und Netzwerkpfaden.
Semaphore UI kann Automatisierung auf seinem Server oder auf Runnern nahe den Zielsystemen ausführen. Beispielsweise kann ein Runner in einem privaten Netzwerk einen Ansible-Wartungsjob auf lokalen Hosts ausführen, während die gemeinsame Oberfläche an einem anderen Ort bleibt. Globale Runner sind in Community verfügbar. Pro ergänzt projektgebundene Runner und tagbasiertes Routing für unterschiedliche Ausführungsumgebungen.
Ein Team kann mit direkter Ausführung beginnen und separate Maschinen oder Container pro Aufgabe ergänzen, wenn die Arbeitslasten sie benötigen. Pro bietet Docker-Aufgabenausführung, Enterprise ergänzt Kubernetes-Aufgabenausführung. Ein Dienst mit vorhandenen Playbooks erhält damit einen Weg vom einzelnen Host zur getrennten Ausführung, ohne ein Automation-mesh-Deployment zu benötigen. Die Containerisierung des Anwendungsservers ist eine andere Entscheidung als die Containerisierung jeder Aufgabe.
Workflows
Workflows verbinden gespeicherte Vorlagen zu einer größeren Prozedur, etwa einen Server bereitzustellen, zu konfigurieren und das Ergebnis zu prüfen.
| Kriterien | Semaphore UI | Ansible Automation Platform |
|---|---|---|
| Visueller Workflow-Editor | Ja | Ja |
| Workflow-Schritte mit mehreren Werkzeugen | JaNative Ansible-, IaC- und Sprachvorlagen | JaAnsible Job Templates rufen andere Werkzeuge auf |
| Mehrere Startknoten | Nein | Ja |
| Zusammenführung von Zweigen | Ja | Ja |
| Erfolgs- und Fehlerzweige | Ja | Ja |
| Genehmigungsschritte | Ja | Ja |
| Separate Genehmigungsberechtigung | Nein | Ja |
| Workflows als Schritte | Nein | Ja |
| Übergeben von Workflow-Werten | Ja | Ja |
AAP Workflow Job Templates verbinden Job Templates, Projektupdates, Inventarupdates und andere Workflows. Genehmigungsschritte pausieren eine Ausführung. Ansible-set_stats-Werte können an spätere Jobs übergeben werden. Einen Workflow einzubetten ist wertvoll, wenn mehrere Prozeduren eine vollständige Sequenz teilen, die nur einmal gepflegt werden sollte.
Semaphore-UI-Workflows verbinden Ansible-, Terraform/OpenTofu-, Terragrunt-, Bash-, PowerShell- und Python-Task-Templates direkt, mit Erfolgs- und Fehlerzweigen, Genehmigungen und Verzögerungen. Ein Provisionierungsworkflow kann Infrastruktur mit Terraform/OpenTofu erstellen, sie mit Ansible konfigurieren und eine Python-Bereitschaftsprüfung ausführen. Ein Wartungsworkflow kann mit einer Sicherung beginnen, Updates anwenden und Prüfungen ausführen. Dabei verwendet er Vorlagen wieder, die Kollegen auch separat starten können. AAP kann dieselbe Prozedur über Ansible Job Templates und Terraform-Integrationen orchestrieren. Der Unterschied liegt darin, ob die Ausführungskonfiguration jedes Werkzeugs in einer eigenen Vorlage oder in den Playbooks und Integrationen hinter Ansible-Jobs liegt.
Semaphore UI 2.20 übergibt Ansible-set_stats-Werte, Terraform/OpenTofu/Terragrunt-Ausgaben und JSON aus Bash, PowerShell oder Python an spätere Aufgabeneingaben. Eine von der Provisionierung zurückgegebene Adresse oder Ressourcenkennung kann dadurch zur Eingabe des nächsten Vorgangs werden. AAP übergibt set_stats-Werte zwischen Ansible-Jobs. Beide bieten eine nützliche Werteübergabe. Der Unterschied liegt darin, wie das Ergebnis erzeugt und verwendet wird. Die empfangende Vorlage deklariert die Eingabe, die ihr Playbook oder ihre Inventarkonfiguration anschließend zur Ansprache des neuen Hosts verwendet.
AAP bietet eine zuweisbare Approve-Berechtigung für Workflow-Genehmigungen. Semaphore UI 2.20 knüpft die Genehmigung an die Berechtigung zur Ausführung von Projektaufgaben. Eine separate Genehmigerrolle ist für 2.21.0 angekündigt. Das zählt, wenn Genehmigungsverantwortung eine eigene Berechtigung benötigt.
Ein Provisionierungs- und Konfigurationsworkflow kann erfasste Werte mit dem lokalen Executor zwischen Semaphore-UI-Aufgaben übergeben, auf dem Server oder einem entfernten Runner. Docker- und Kubernetes-Executors erfassen diese Ausgaben nicht. Ein davon abhängiger Workflow braucht daher eine andere Ausführungsanordnung. Einzelne Aufgabenvorlagen bleiben workflowübergreifend wiederverwendbar. Müssen mehrere Prozeduren einen vollständigen mehrstufigen Workflow wiederverwenden, vermeiden verschachtelte AAP-Workflows die getrennte Pflege dieser Sequenzen. In beiden Plattformen benötigen Dateien wie gespeicherte Terraform-Pläne zugänglichen Speicher oder eine ausdrückliche Übertragung zwischen Jobs.
Zugriffskontrolle
Einen Vorgang zu delegieren und einem Bediener die freie Kombination von Inventaren und Zugangsdaten zu erlauben sind unterschiedliche Zugriffsanforderungen.
| Kriterien | Semaphore UI | Ansible Automation Platform |
|---|---|---|
| Rollenbasierte Zugriffskontrolle | JaProjektrollen | JaOrganisations-, Team- und Ressourcenrollen |
| LDAP-Authentifizierung | JaPro | Ja |
| OIDC Single Sign-on | JaPro | Ja |
| SAML-Single-Sign-on | NeinOIDC verfügbar | Ja |
| Benutzerdefinierte Rollen | JaEnterprise | Ja |
| Unabhängige Berechtigungen für Inventare und Zugangsdaten | NeinDer Ressourcenzugriff richtet sich nach den Projektrollen | Ja |
| Ausführungsberechtigungen auf Vorlagenebene | JaEnterprise | Ja |
AAP gewährt Zugriff auf einzelne Ressourcen und unterstützt benutzerdefinierte Rollen. Bediener können unabhängig von Jobvorlagen die Berechtigung zur Nutzung bestimmter Inventare und Zugangsdaten erhalten. Das passt zu Teams, deren tägliche Arbeit darin besteht, autorisierte Ansible-Ressourcen zu neuen Vorgängen zu kombinieren.
Semaphore UI organisiert Zugriff rund um Projekte und vorbereitete Vorgänge. Community-Projektrollen unterstützen bereits die Trennung zwischen Ingenieuren, die Automatisierung pflegen, und Kollegen, die sie ausführen. Ein Projekt kann Deployment-, Sicherungs- und Wartungsvorlagen eines Teams mitsamt ihren konfigurierten Ressourcen bündeln.
Enterprise ergänzt benutzerdefinierte Rollen und Ausführungsberechtigungen auf Vorlagenebene, wenn der Zugriff auf bestimmte Vorgänge begrenzt werden muss. Supportmitarbeiter können beispielsweise eine Dienstneustartvorlage erhalten, während Deployments bei einer anderen Rolle bleiben. Inventar, Zugangsdaten und erlaubte Startüberschreibungen gehören zur vorbereiteten Konfiguration. Das ist ein fokussiertes Modell zur Delegation von Vorgängen. AAP bietet dagegen unabhängige Berechtigungen auf den zugrunde liegenden Ressourcen.
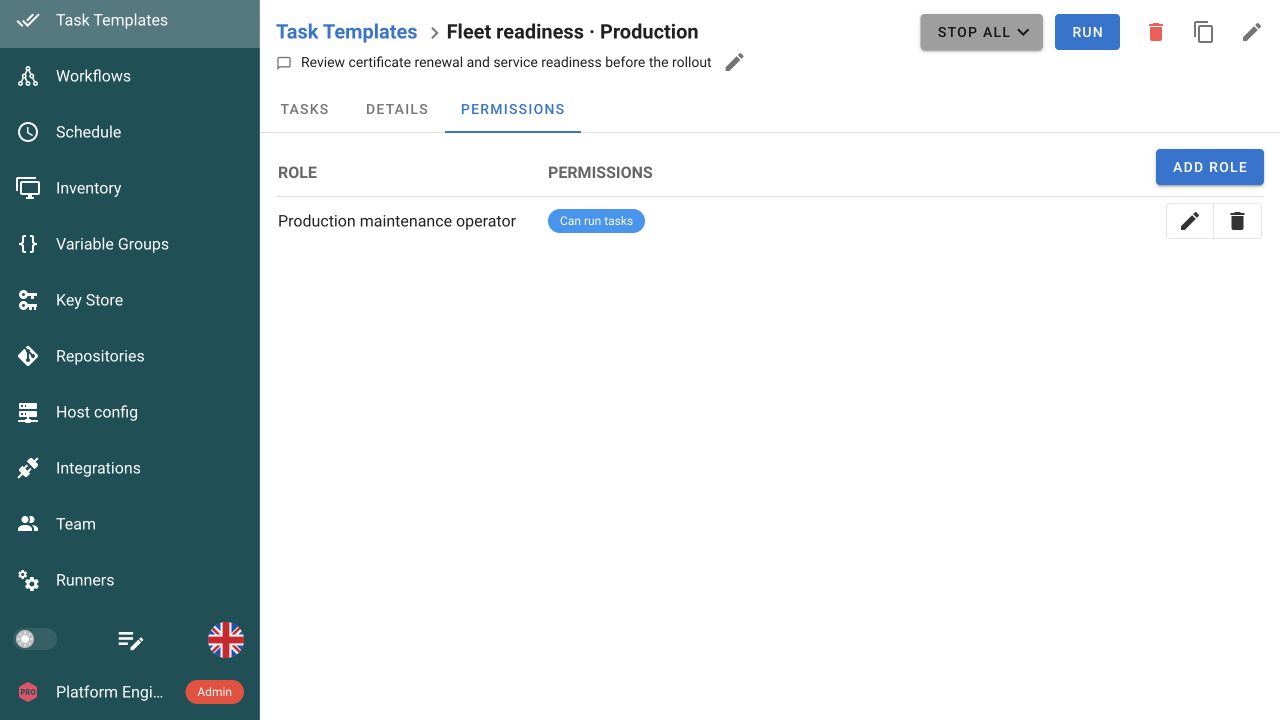
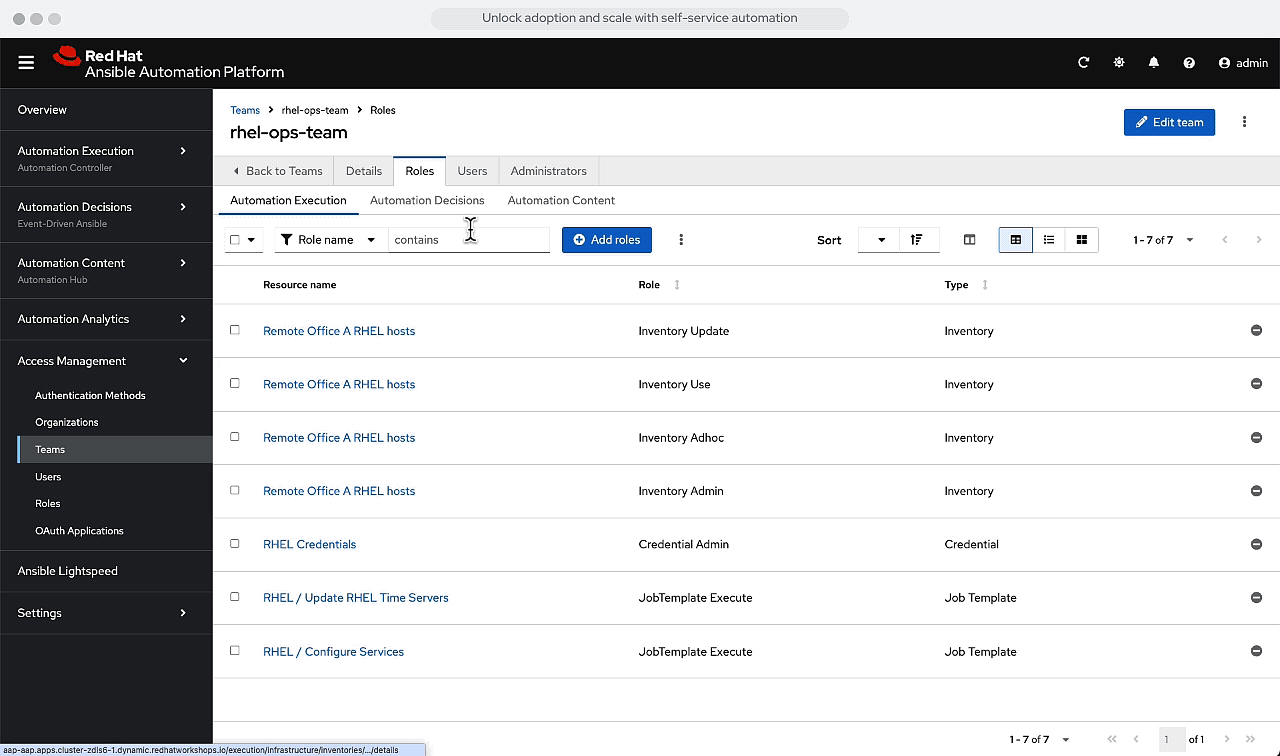
Beide unterstützen LDAP-Integration. Semaphore UI Pro bietet außerdem OIDC-Anmeldung. AAP unterstützt OIDC, SAML und weitere zentral konfigurierte Identitätsanbieter. Semaphore UI besitzt keine integrierte SAML-Anbindung. Semaphore UI Pro ergänzt zudem TOTP-Zwei-Faktor-Authentifizierung für lokale Konten.
Logs und Audit
| Kriterien | Semaphore UI | Ansible Automation Platform |
|---|---|---|
| Ausführungshistorie und Protokolle | Ja | Ja |
| Ansible-Host-/Aufgabenergebnisse | JaPro | Ja |
| Administrativer Audit-Trail | JaAnmeldungen und aufgezeichnete Aktionen | JaRessourcenaktivitätsstrom |
| Externe Protokollweiterleitung | JaProAudit-Ereignisse über Syslog oder HEC | JaLogging-Integrationen des Controllers |
Betriebliche Ergebnisse stehen an erster Stelle, wenn ein Kollege wissen muss, ob ein Deployment- oder Wartungsjob fertig ist. Beide Produkte speichern Ausführungsoutput und Historie. Semaphore UI erfasst Aufgabenstatus, Repository-Revision und Startdetails. Pro ergänzt eine Ansible-Hostübersicht mit fehlgeschlagenen Aufgaben pro Server. Nach einem Patching- oder Zertifikatsjob kann der Bediener betroffene Hosts identifizieren und die zugehörige Ausgabe prüfen.
Administratives Audit dient einem anderen Zweck. Der Aktivitätsstrom von AAP erfasst Änderungen an Plattformressourcen, und Logging-Integrationen leiten Job- und Systemereignisse weiter. Semaphore UI bietet ein Administrator-Audit-Log für Anmeldungen, Berechtigungsänderungen und weitere aufgezeichnete Aktionen. Pro ergänzt Filter, Dateiexport und Weiterleitung über TLS Syslog oder Splunk HEC. Dadurch können diese Ereignisse in Sicherheitsuntersuchungen und SIEM-Aufzeichnungen der Organisation einfließen.
Integrationen
APIs und Webhooks lassen eine vorhandene CI-Pipeline oder einen Ereignisprozessor vorbereitete Vorgänge starten. AAP enthält außerdem separate Dienste für Inhaltsverteilung und ereignisgesteuerte Automatisierung.
| Kriterien | Semaphore UI | Ansible Automation Platform |
|---|---|---|
| REST API | Ja | Ja |
| Job-Webhooks | JaGenerische Endpunkte, Matcher und Werteextraktion | JaGitHub- und GitLab-Webhooks |
| Jobbenachrichtigungen | Ja | Ja |
| Regeln zur Ereignisverarbeitung | TeilweiseWebhook-Matcher und Werteextraktion | JaEvent-Driven-Ansible-Rulebooks |
| Private Ansible-Collection-Registry | NeinEine externe Collection-Registry verwenden | JaPrivate automation hub |
Der automation hub von AAP verteilt Collections und Ausführungsimages und bietet Zugriff auf von Red Hat zertifizierte und validierte Inhalte. Event-Driven Ansible bewertet Ereignisse anhand von Rulebooks und löst Automatisierung aus. Dies sind Plattformdienste zur Verwaltung und Initiierung von Automatisierung in einer Organisation, die über einen eingehenden Webhook für einen gespeicherten Job hinausgehen.
Semaphore UI passt über seine REST-API und Webhook-Integrationen mit Abgleich und Eingabeextraktion zu vorhandenen CI-, Monitoring- und Anfragesystemen. Eine Build-Pipeline kann eine Version veröffentlichen und ein vorbereitetes Deployment anfordern. Ein Ereignisprozessor kann einen Diagnosevorgang anfordern. Semaphore UI hält Inventar, Zugangsdaten und Ausführungsaufzeichnung dieses Vorgangs vor. Der Aufrufer übernimmt die Authentifizierung und prüft das Aufgabenergebnis, wenn der umgebende Prozess auf den Abschluss warten muss.
Sowohl Semaphore UI als auch automation controller bieten Startformulare für vorbereitete Jobs. AAP bietet außerdem ein separat bereitgestelltes Ansible-Automatisierungsportal auf Basis von Red Hat Developer Hub mit Self-Service-Katalog, Vorlagensynchronisierung und eigenen Integrationen. Die Nutzung von Developer Hub für dieses Portal ist im AAP-Abonnement enthalten. Teams, die gemeinsame Jobausführung ohne diesen Katalog benötigen, erhalten mit Semaphore UI eine fokussierte Oberfläche für Ansible und weitere Automatisierungswerkzeuge.
KI-gestützte Automatisierung
| Kriterien | Semaphore UI | Ansible Automation Platform |
|---|---|---|
| MCP-Zugriff | Ja | JaOffizieller AAP-MCP-Server |
AAP bietet einen offiziellen MCP-Server, der kompatiblen Assistenten Plattformvorgänge zugänglich macht. Er kann mit der Plattform oder als eigenständiger Container bereitgestellt werden. AAP bietet außerdem einen optionalen intelligenten Automatisierungsassistenten in seiner Oberfläche, verbunden mit einem konfigurierten Modellanbieter. Damit erweitert es seinen integrierten Plattformansatz auf KI-gestützte Vorgänge.
Für Semaphore UI gibt es einen Community-MCP-Connector für die API. Offizielle MCP-Unterstützung für Pro wurde für Version 2.21.0 angekündigt. Claude Code oder Codex können außerdem die öffentliche Dokumentation, den Quellcode und API-Definitionen heranziehen, um Vorlagen vorzubereiten, Integrationscode zu schreiben oder anhand bereitgestellter Konfigurationen und Ausgaben einen fehlgeschlagenen Lauf zu untersuchen. Ein Team kann diese Unterstützung mit seinem bestehenden Automatisierungsdienst nutzen, ohne eine umfassendere Plattform einzuführen.
Lizenzierung und Support
AAP ist ein Abonnement für eine Unternehmensplattform. Semaphore UI bietet dagegen einen kostenlosen Automatisierungsdienst mit kommerziellen Editionen innerhalb derselben Produktfamilie. Wenn gemeinsam nutzbare Jobausführung gefragt ist und nicht das umfassendere Red-Hat-Ökosystem, kann Semaphore UI deutlich einfacher und wirtschaftlicher sein.
Unterschiedlicher Beschaffungsumfang
Das AAP-Abonnement kombiniert Plattformfunktionen, Red-Hat-Support, Inhalte und einen Produktlebenszyklus. Sein Nutzen steigt, wenn eine Organisation dieses Ökosystem in ihrer gesamten Automatisierungslandschaft benötigt. AWX bleibt ein eigenständiges quelloffenes Upstream-Projekt und ist keine kostenlose Abonnementstufe von AAP.
Semaphore UI Community ist kostenlos und MIT-lizenziert. Vorlagen, Eingabeformulare, Variablengruppen, Zeitpläne, Workflows, Projektrollen, Ausführungsverlauf und globale Runner bilden bereits die Grundlage eines gemeinsam nutzbaren Automatisierungsdienstes. Ein Team kann diesen Dienst für Deployments, Wartung und Provisionierung einsetzen und anschließend Pro oder Enterprise entsprechend seinen tatsächlichen Anforderungen an State-Verwaltung, Ausführung, Zugriffssteuerung, Verfügbarkeit und Support wählen.
Für ein Team, das vor allem bestehende Ansible- und IaC-Abläufe gemeinsam nutzen möchte, kann dies eine geringere Plattforminvestition und weniger zu betreibende Infrastruktur bedeuten. Der Unterschied hängt von der benötigten Edition und Kapazität sowie davon ab, welche AAP-Dienste die Organisation andernfalls nutzen würde. Der größere Funktionsumfang von AAP bedeutet nicht, dass jede Komponente installiert werden muss.
Supportzusagen
Beide Anbieter bieten kommerziellen Support an. Red Hat legt den Leistungsumfang und die Reaktionszusagen über das jeweilige Supportabonnement und den Schweregrad eines Vorfalls fest. Hinzu kommt der veröffentlichte Produktlebenszyklus von AAP.
Semaphore UI Pro umfasst Herstellersupport während der Geschäftszeiten. Enterprise bietet individuell vereinbarte SLA-Optionen und Unterstützung bei Einführung, Konfiguration, Upgrades und Migration. Teams können Support innerhalb derselben Produktfamilie erhalten und für anspruchsvollere Umgebungen zusätzliche Leistungen vereinbaren.
Auswahlkriterien
Entscheidend sind die Abläufe, die das Team gemeinsam nutzen möchte, und die dafür benötigten Dienste. Ein vorbereiteter Neustart, ein geplantes Backup und ein Provisionierungsworkflow erfordern einen anderen Plattformumfang als ein unternehmensweiter Dienst für Ansible-Inhalte und Governance.
Wann Ansible Automation Platform wählen?
AAP eignet sich besonders, wenn der Betrieb einer unternehmensweiten Ansible-Plattform selbst eine zentrale Anforderung ist.
- Sie benötigen das Red-Hat-Ökosystem für Inhalte und Support. Zertifizierte Collections, ein privater Automation Hub und ein definierter Produktlebenszyklus sind Anforderungen aus Beschaffung oder Betrieb.
- Die Plattform verwaltet Ihre Ansible-Ressourcen. Betriebsteams verwalten Hosts, synchronisieren Inventarquellen und vergeben voneinander unabhängige Zugriffsrechte auf Inventare und Zugangsdaten.
- Sie benötigen die zusätzlichen Plattformdienste. Automation Mesh, verschachtelte Workflows oder Event-Driven Ansible ersetzen Infrastruktur, die Ihr Team andernfalls selbst entwickeln und betreiben müsste.
Wann sollte man Semaphore UI wählen?
Wählen Sie Semaphore UI, wenn Ingenieure eine gemeinsame Oberfläche für bestehende Automatisierung benötigen, ohne auf das umfassendere Plattformökosystem von Red Hat angewiesen zu sein.
- Kollegen benötigen vorbereitete Abläufe, die sie selbst ausführen können. Ingenieure konfigurieren Deployments, Backups, Dienstneustarts oder Zertifikatserneuerungen einmal mit gemeinsamen Inventaren, Zugangsdaten und Variablengruppen. Kollegen geben die benötigten Eingaben für den Lauf an und prüfen das Ergebnis in derselben Oberfläche.
- Provisionierung und Betrieb nutzen mehrere Werkzeuge. Führen Sie Ansible, Terraform/OpenTofu, Terragrunt, Bash, PowerShell und Python direkt aus und verbinden Sie sie in Workflows. Ergänzen Sie den State-Speicher von Pro, wenn Sie neben diesen Jobs ein gemeinsames Terraform/OpenTofu-Backend benötigen.
- Sie möchten auf bereits betreuten Systemen aufbauen. Verwenden Sie Git-Inventare und externe Erkennung weiter, belassen Sie CI und Ereignisverarbeitung in den bestehenden Diensten und installieren Sie eine Binärdatei, ein Paket oder einen Container auf vorhandener Infrastruktur. Runner können die Ausführung in die Nähe privater Systeme verlagern.
- Sie benötigen gezielte kommerzielle Funktionen und Support. Wählen Sie Pro oder Enterprise für die Ausführungs-, Zugriffs- und Verfügbarkeitsfunktionen, die Ihr Dienst benötigt, mit Herstellersupport innerhalb derselben Produktfamilie. Dies kann wirtschaftlicher sein, wenn das umfassendere Red-Hat-Ökosystem für Inhalte und Plattformdienste nicht zu den Anforderungen gehört.
FAQ
Können wir bestehende Ansible-Tower- oder AAP-Playbooks in Semaphore UI wiederverwenden?
Bestehende Ansible-Playbooks und Inventardefinitionen aus Git lassen sich wiederverwenden. Job Vorlagen, Verweise auf Zugangsdaten, Eingabeformulare, Zeitpläne und Berechtigungen benötigen eine entsprechende Konfiguration in Semaphore UI. Prüfen Sie beim Vorbereiten der neuen Vorlagen die Abhängigkeiten aus Ihren Execution Environments und das Verhalten bestehender Workflows.
Kann Semaphore UI Ansible und Terraform in einem Workflow verbinden?
Ja. Auf spezielle Terraform/OpenTofu- oder Terragrunt-Vorlagen können eine Ansible-Konfiguration und eine Prüfaufgabe folgen. Semaphore UI 2.20 übergibt erfasste Werte an die deklarierten Eingaben späterer Vorlagen, wenn der lokale Executor auf dem Server oder einem Runner verwendet wird. Die Übergabe eines Werts überträgt keinen gespeicherten Plan und keine andere Datei.
Können Supportmitarbeiter vorbereitete Jobs ausführen, ohne das Projekt zu administrieren?
Ja. Semaphore UI Community enthält die Rolle Task Runner zum Ausführen von Projektvorlagen mit Lesezugriff auf die übrigen Projektressourcen. Enterprise ergänzt benutzerdefinierte Rollen und Ausführungsberechtigungen für ausgewählte Vorlagen. AAP steuert die Ausführung von Job Vorlagen und den Zugriff auf die zugrunde liegenden Inventare und Zugangsdaten getrennt. Das ist hilfreich, wenn Bediener zugelassene Ressourcen selbst kombinieren müssen.
Ist ein selbst gehosteter Betrieb ohne Kubernetes-Cluster möglich?
Ja, mit beiden Produkten. Semaphore UI unterstützt eine Binärdatei, native Pakete und Docker sowie Kubernetes. AAP 2.6 unterstützt neben der Bereitstellung über den OpenShift Operator eine containerisierte Podman-Installation auf RHEL. Entscheiden Sie anhand des insgesamt benötigten Dienst- und Supportumfangs, statt grundsätzlich anzunehmen, dass AAP Kubernetes erfordert.
Können wir AAP behalten und Semaphore UI für ausgewählte Abläufe einsetzen?
Ja. Bestehende Ansible-Jobs, die Verteilung von Inhalten und die Inventar-Governance können in AAP verbleiben, während Semaphore UI ausgewählte IaC- oder Wartungsabläufe ausführt. Eine vom Team implementierte API-Anbindung kann diese Vorlagen starten und ihre Ergebnisse prüfen. Semaphore UI benötigt ein eigenes vorbereitetes Inventar oder eine Integration mit der freigegebenen Quelle. Eine automatische Synchronisierung darf nicht vorausgesetzt werden.
Welche Edition von Semaphore UI benötigt unser Team?
Community umfasst bereits gemeinsame Vorlagen, Inventare, Zugangsdaten, Eingabeformulare, Zeitpläne, Workflows, Projektrollen und den Aufgabenverlauf. Pro ergänzt unter anderem State-Speicher, Projekt-Runner, Docker-Ausführung und Herstellersupport. Enterprise bietet eine genauere Zugriffssteuerung, Hochverfügbarkeit und die Aufgabenausführung in Kubernetes. Wählen Sie die Edition anhand dieser Anforderungen, statt jeden Produktionseinsatz automatisch Enterprise zuzuordnen.
War dieser Artikel hilfreich?
Quellen
- Red Hat, “Ansible components”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/discover-ansible_components (abgerufen am: ).
- Red Hat, “Installation and deployment models”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/plan-ref_installation_deployment_models (abgerufen am: ).
- Red Hat, “Scale automation across your infrastructure with automation mesh”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/administer-assembly_planning_mesh (abgerufen am: ).
- Red Hat, “About the Terraform integration”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/integrate-con_terraform_intro (abgerufen am: ).
- Red Hat, “Orchestrate complex automation with workflow job templates”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/develop-assembly_ug_controller_workflow_job_templates (abgerufen am: ).
- Red Hat, “Understand how to configure workflows”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/develop-assembly_ug_controller_workflows (abgerufen am: ).
- Red Hat, “Configure nodes in workflow visualizer”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/develop-ref_controller_approval_nodes (abgerufen am: ).
- Red Hat, “Create repeatable, shareable job templates to standardize automation runs”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/develop-proc_controller_create_job_template (abgerufen am: ).
- Red Hat, “Schedule recurring automation”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/develop-assembly_ug_controller_schedules (abgerufen am: ).
- Red Hat, “Define automation target hosts in your inventory files”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/administer-assembly_controller_inventories (abgerufen am: ).
- Red Hat, “Sync inventory data with external sources”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/develop-con_controller_inventory_sync_jobs (abgerufen am: ).
- Red Hat, “View, create, and assign roles to grant user access to resources”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/secure-assembly_gw_roles (abgerufen am: ).
- Red Hat, “Configure an external secret management system for automation”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/secure-assembly_controller_secret_management (abgerufen am: ).
- Red Hat, “Define rules that trigger automation from events”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/administer-assembly_eda_rulebook_activations (abgerufen am: ).
- Red Hat, “Manage your organization’s automation content”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/administer-manage_your_organization_s_automation_content (abgerufen am: ).
- Red Hat, “Ansible automation portal architecture and licensing”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/install-con_self_service_architecture_licensing (abgerufen am: ).
- Red Hat, “Ansible Automation Platform Life Cycle”. URL: https://access.redhat.com/support/policy/updates/ansible-automation-platform (abgerufen am: ).
- Semaphore UI, “Installation”. URL: https://semaphoreui.com/docs/admin-guide/installation (abgerufen am: ).
- Semaphore UI, “Applications”. URL: https://semaphoreui.com/docs/user-guide/apps (abgerufen am: ).
- Semaphore UI, “Workflows”. URL: https://semaphoreui.com/docs/user-guide/workflows (abgerufen am: ).
- Semaphore UI, “Terraform/OpenTofu”. URL: https://semaphoreui.com/docs/user-guide/apps/terraform (abgerufen am: ).
- Semaphore UI, “Inventories”. URL: https://semaphoreui.com/docs/user-guide/inventory (abgerufen am: ).
- Semaphore UI, “Team roles and extended RBAC”. URL: https://semaphoreui.com/docs/user-guide/team#extended-rbac (abgerufen am: ).
- Semaphore UI, “Key Store”. URL: https://semaphoreui.com/docs/user-guide/key-store (abgerufen am: ).
- Semaphore UI, “Integrations”. URL: https://semaphoreui.com/docs/user-guide/integrations (abgerufen am: ).
- Semaphore UI, “Community, Pro and Enterprise”. URL: https://semaphoreui.com/pricing (abgerufen am: ).
- Semaphore UI, “Runners”. URL: https://semaphoreui.com/docs/admin-guide/runners (abgerufen am: ).
- Semaphore UI, “High availability”. URL: https://semaphoreui.com/docs/admin-guide/ha (abgerufen am: ).
- Semaphore UI, “Task Templates”. URL: https://semaphoreui.com/docs/user-guide/task-templates (abgerufen am: ).
- Semaphore UI, “Schedules”. URL: https://semaphoreui.com/docs/user-guide/schedules (abgerufen am: ).
- Semaphore UI, “Semaphore local execution, workflow outputs, inventory paths, host limits and branch overrides”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/services/tasks/local_executor.go (abgerufen am: ).
- Semaphore UI, “Semaphore runner output capture and executor limits”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/services/runners/job_pool.go#L167-L192 (abgerufen am: ).
- Semaphore UI, “Semaphore workflow input mapping model”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/db/Workflow.go#L27-L44 (abgerufen am: ).
- Red Hat, “Ansible Automation Platform interface example”. URL: https://www.redhat.com/en/blog/whats-new-in-ansible-automation-platform-2.6 (abgerufen am: ).
- Red Hat, “Ansible Automation Platform pricing and deployment options”. URL: https://www.redhat.com/en/technologies/management/ansible/pricing (abgerufen am: ).
- Red Hat, “Configure central authentication for Ansible Automation Platform”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/secure-assembly_gw_configure_authentication (abgerufen am: ).
- Semaphore UI, “Authentication”. URL: https://semaphoreui.com/docs/admin-guide/authentication (abgerufen am: ).
- Red Hat, “Configure logging components”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/observe-ref_controller_loggers (abgerufen am: ).
- Semaphore UI, “Audit log”. URL: https://semaphoreui.com/docs/admin-guide/audit-log (abgerufen am: ).
- Red Hat, “Production Support Terms of Service”. URL: https://access.redhat.com/support/offerings/production/sla (abgerufen am: ).
- Red Hat, “Configuring self-service automation portal”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/pdf/configuring_self-service_automation_portal/Red_Hat_Ansible_Automation_Platform-2.6-Configuring_self-service_automation_portal-en-US.pdf (abgerufen am: ).
- Semaphore UI, “Variable Groups and reusable configuration”. URL: https://semaphoreui.com/docs/user-guide/environment (abgerufen am: ).
- Semaphore UI, “Tasks, execution history and Ansible summaries”. URL: https://semaphoreui.com/docs/user-guide/tasks (abgerufen am: ).
- Semaphore UI, “Terraform plan and apply command construction in the Semaphore UI 2.20 candidate”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/db_lib/TerraformApp.go (abgerufen am: ).
- Semaphore UI, “Get started”. URL: https://semaphoreui.com/docs/getting-started (abgerufen am: ).
- Red Hat, “Set extra variables in job templates”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/develop-ref_controller_job_template_variables (abgerufen am: ).
- Semaphore UI, “Consul dynamic inventory”. URL: https://semaphoreui.com/docs/user-guide/inventory/consul-dynamic-inventory (abgerufen am: ).
- Red Hat, “Add a source to an inventory”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/administer-proc_controller_add_source (abgerufen am: ).
- Ansible community, “Ansible constructed inventory plugin”. URL: https://docs.ansible.com/projects/ansible/latest/collections/ansible/builtin/constructed_inventory.html (abgerufen am: ).
- Red Hat, “Create dynamic groups with constructed inventories”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/administer-ref_controller_constructed_inventories (abgerufen am: ).
- Semaphore UI, “Inventory types and stored resources”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/db/Inventory.go (abgerufen am: ).
- Red Hat, “Launch a job template and enable fact storage”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/develop-proc_controller_launch_job_template (abgerufen am: ).
- Semaphore UI, “Runner selection and capacity”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/services/tasks/RemoteJob.go (abgerufen am: ).
- Red Hat, “Define where automation runs with host and node groupings”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/administer-define_where_automation_runs_with_host_and_node_groupings (abgerufen am: ).
- Semaphore UI, “Ansible role and collection installation”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/db_lib/AnsibleApp.go (abgerufen am: ).
- Red Hat, “Configure collections from source management to run in a project”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/develop-ref_projects_collections_support (abgerufen am: ).
- Red Hat, “Control where automation runs with container groups”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/administer-con_controller_container_groups (abgerufen am: ).
- Semaphore UI, “Task dispatch, runner routing and concurrency”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/services/tasks/TaskPool.go (abgerufen am: ).
- Red Hat, “How job capacity is determined and impacts job runs”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/optimize-con_controller_capacity_determination (abgerufen am: ).
- Semaphore UI, “Notification channels”. URL: https://semaphoreui.com/docs/admin-guide/notifications (abgerufen am: ).
- Red Hat, “Create a notification template”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/observe-proc_controller_create_notification_template (abgerufen am: ).
- Semaphore UI, “Terraform HTTP backend and state history”. URL: https://semaphoreui.com/docs/user-guide/apps/terraform/states (abgerufen am: ).
- Semaphore UI, “Terraform/OpenTofu workspaces”. URL: https://semaphoreui.com/docs/user-guide/apps/terraform/workspaces (abgerufen am: ).
- Red Hat, “Terraform backend configuration credentials”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/secure-ref_controller_credential_terraform (abgerufen am: ).
- Semaphore UI, “Workflow template selection across automation tools”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/web/src/components/workflow/WorkflowQuickAddMenu.vue (abgerufen am: ).
- Semaphore UI, “External secret storage types in the Semaphore UI 2.20 candidate”. URL: https://github.com/semaphoreui/semaphore/blob/58a596ed20b724af67c468588edcda12d1779549/db/SecretStorage.go (abgerufen am: ).
- Devolutions, “Ansible collection and secret lookup plugins”. URL: https://github.com/Devolutions/ansible-dvls (abgerufen am: ).
- Semaphore UI, “CyberArk secret storage for Enterprise”. URL: https://semaphoreui.com/docs/user-guide/key-store/cyberark (abgerufen am: ).
- Red Hat, “Review Ansible job output and host events”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/get_started-assembly_gs_auto_op (abgerufen am: ).
- Red Hat, “Configure generic OIDC authentication”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/secure-proc_controller_set_up_generic_oidc (abgerufen am: ).
- Red Hat, “Deploy the MCP server on Ansible Automation Platform”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/extend-assembly_deploying_ansible_mcp_server (abgerufen am: ).
- Red Hat, “Use the automation intelligent assistant”. URL: https://docs.redhat.com/en/documentation/red_hat_ansible_automation_platform/2.6/extend-con_using_chatbot (abgerufen am: ).
- cloin, “Community MCP connector for Semaphore UI”. URL: https://github.com/cloin/semaphore-mcp (abgerufen am: ).
Vergleich des Semaphore UI Teams auf Grundlage der oben aufgeführten Dokumentation, Repositories und Produktinformationen. Das Abrufdatum ist für jede Quelle angegeben.
Nützliche Links
Prüfen Sie die Vorgänge, die Ihr Team bereits ausführt, und die Kontrollen, die es benötigt.