

HashiCorp Vault
Čitajte pristupne podatke iz postojećih Vault KV tajni.
Čuvajte ključeve, lozinke i tokene u ugrađenom skladištu ključeva ili povežite svoj trezor. Ponovo koristite imenovane pristupne podatke u poslovima, držite tajne van koda i ažurirajte ih u izvoru.


Čuvajte pristupne podatke odvojeno od koda. Ponovo koristite imenovane ključeve u repozitorijumima, inventarima i poslovima, sa izvorom tajni koji odgovara infrastrukturi.
Čuvajte SSH ključeve, parove korisničkog imena i lozinke i tekstualne tajne u šifrovanom Semaphore skladištu ključeva. Koristite ih ponovo za Git pristup, veze sa hostovima i Ansible Vault lozinke.
Čitajte pristupne podatke iz postojećih Vault KV tajni.
Koristite OpenBao kao izvor višekratnih pristupnih podataka.
Povežite pristupne podatke kojima upravlja AWS Secrets Manager.
Uvezite tajne trezora u skladište ključeva pomoću sinhronizacije tajni.
Koristite pristupne podatke kojima upravlja Devolutions Server.
Povežite CyberArk tajne sa automatizacijom.
Treba vam drugi izvor? Čitajte pristupne podatke iz promenljivih okruženja ili datoteka servera, sinhronizujte tajne trezora u skladište ključeva ili koristite tajne vrednosti uz zajedničku konfiguraciju u grupama promenljivih.
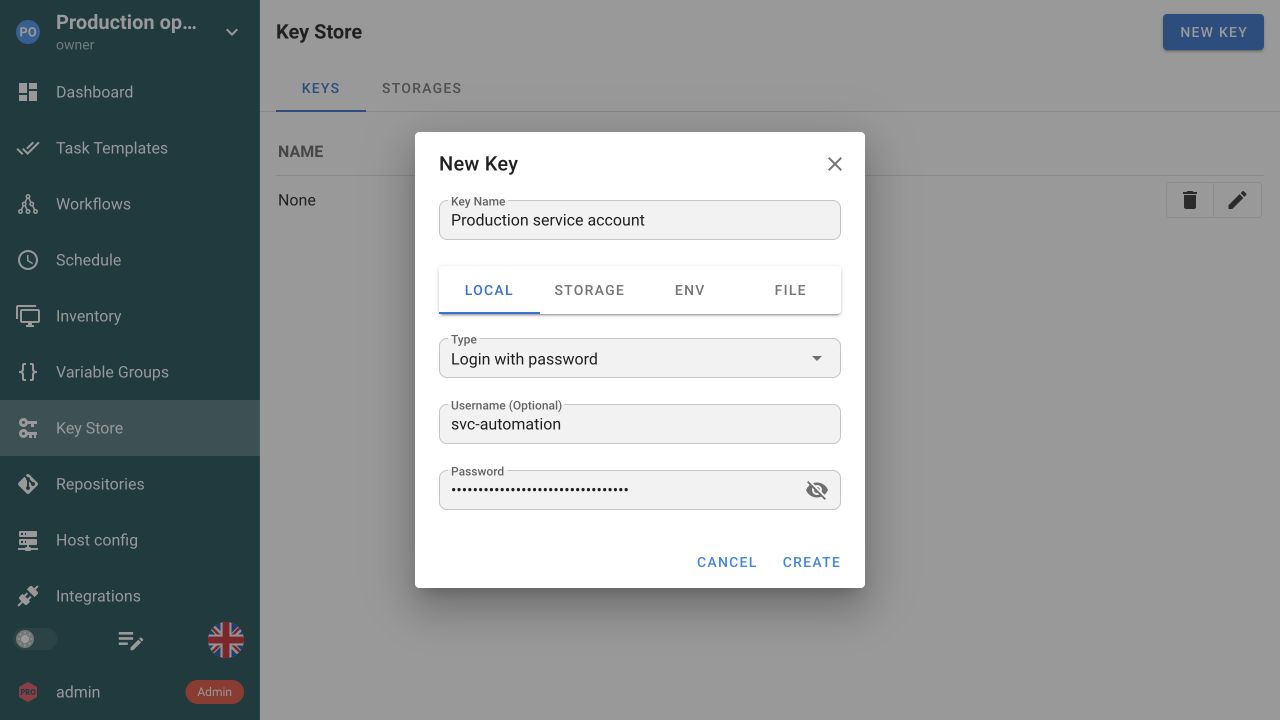
Sačuvajte imenovan ključ ili korisničko ime i lozinku u ugrađenom skladištu ključeva. Koristite ga ponovo bez dodavanja vrednosti u kod automatizacije.
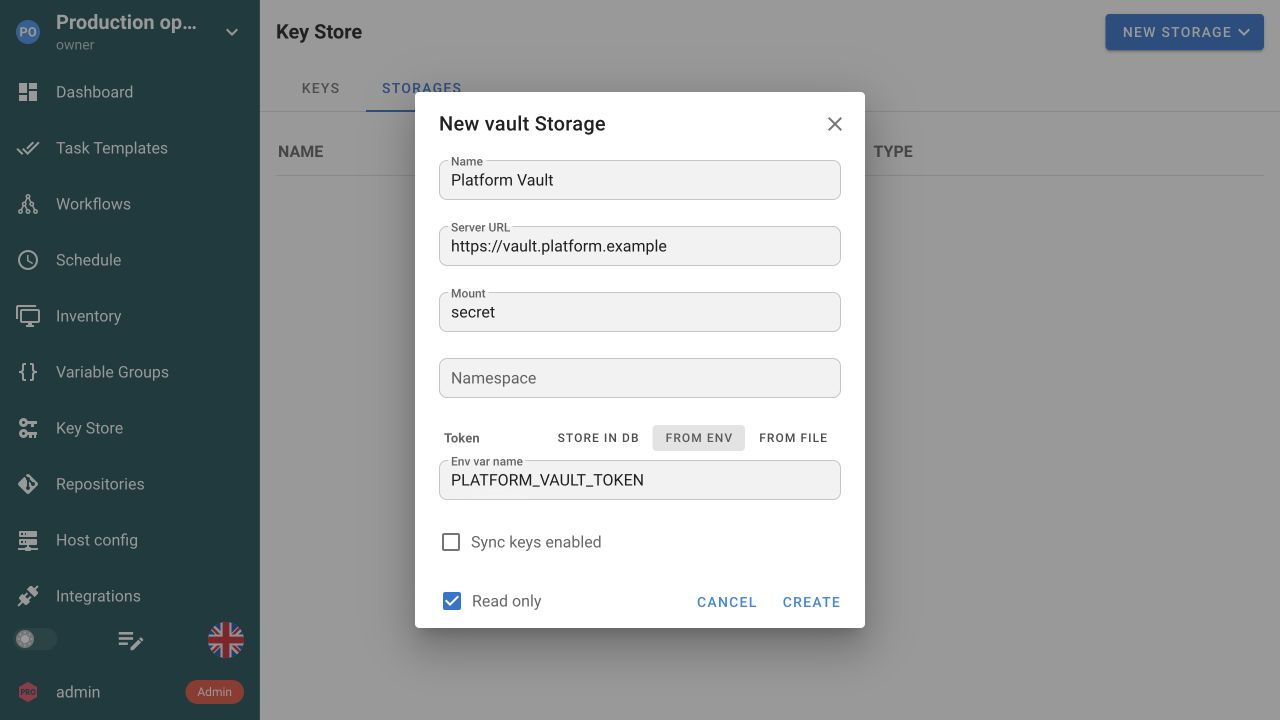
Povežite spoljni trezor tajni njegovom adresom i podešavanjima autentifikacije. Izaberite pristup samo za čitanje kada Semaphore treba samo da preuzima tajne.
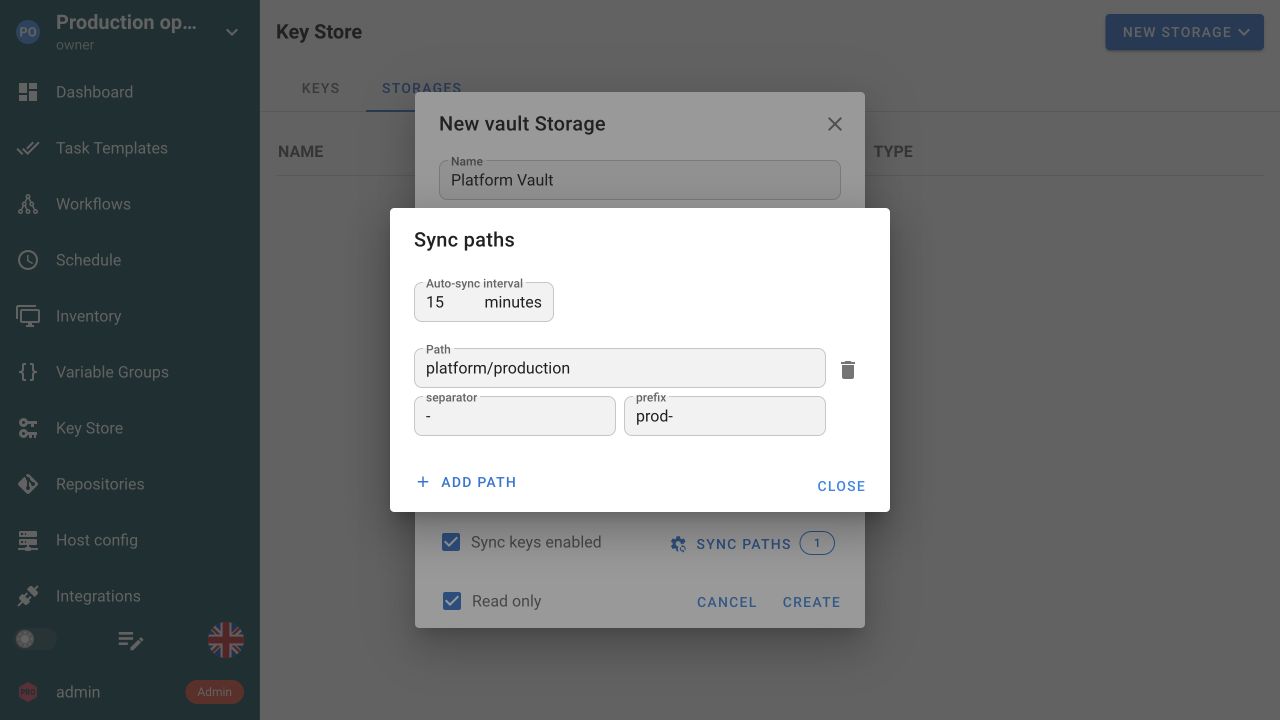
Izaberite udaljene putanje za uvoz, podesite prefiks naziva i interval automatske sinhronizacije. Održavajte uvezene zapise skladišta ključeva usklađenim sa izvorom.
Koristite pristupne podatke potrebne poslu kroz reference repozitorijuma, inventara i Ansible Vault-a. Šablon čuva podešavanja spremna za sledeće izvršavanje.
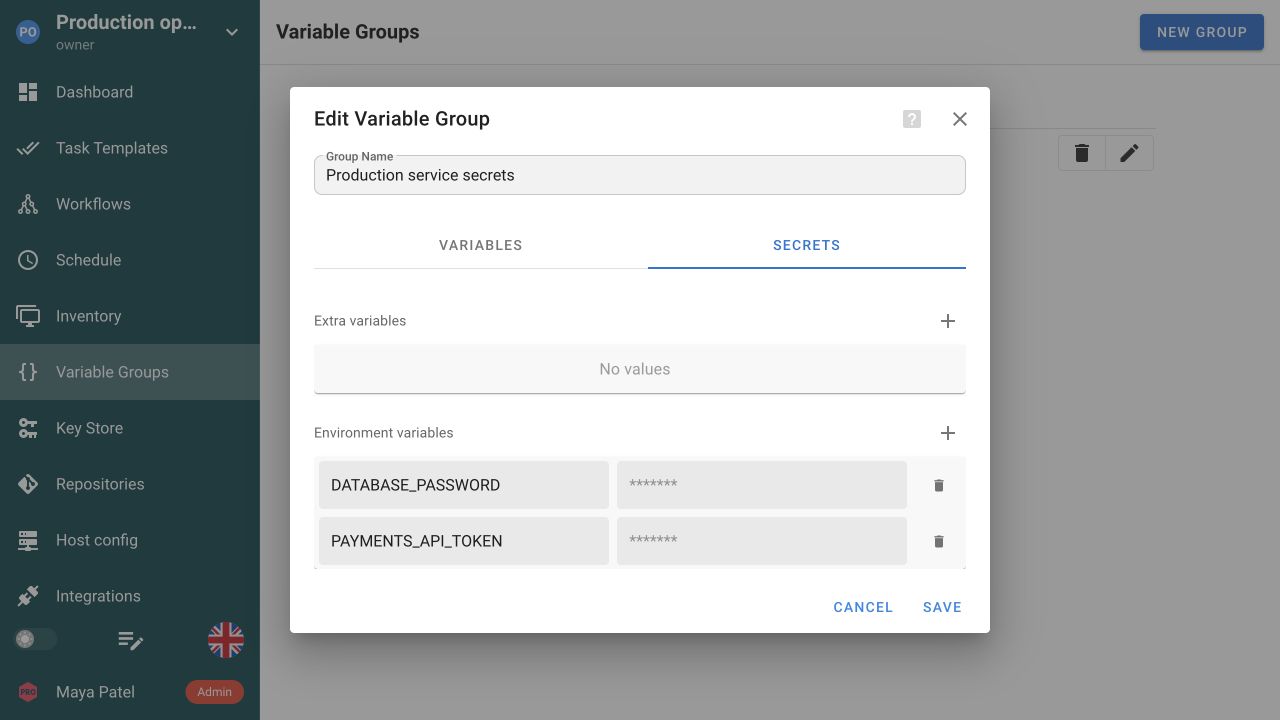
Čuvajte API tokene i lozinke na kartici Secrets grupe. Priložite grupu promenljivih šablonima zadataka kojima je potrebna.
Skladište ključeva sadrži tipove pristupnih podataka potrebne operaciji: SSH ključeve i prijavne podatke upravljanih hostova, pristup privatnim Git repozitorijumima, sudo lozinke i Ansible Vault lozinke. Šablon upućuje na zapis, pa inženjeri podešavaju i čitaju naziv dok vrednost ostaje van repozitorijuma i obrasca zadatka. Lokalne vrednosti su šifrovane u bazi kada je podešeno šifrovanje pristupnih ključeva, pa ta konfiguracija i put oporavka pripadaju postupku rezervnog kopiranja, a nisu neobavezna podešavanja.
Izvori iz okruženja i datoteka omogućavaju zapisu skladišta ključeva da pročita vrednost sa Semaphore servera kada je zadatku potrebna, umesto čuvanja kopije u bazi. Koristite ovaj put kada drugi proces već zapisuje osvežene pristupne podatke na host: zamenite izvor i sledeći zadatak preuzima novu vrednost bez uređivanja šablona. Semaphore server razrešava ove izvore i kada zadatak izvršava udaljeni raner, pa datoteka ne mora postojati na raneru. Izvori datoteka prate podešeni direktorijum tajni i dokumentovani JSON format, a SSH i prijavni zapisi koriste taj omotač umesto sirove datoteke ključa.
Grupe promenljivih kombinuju zajedničku konfiguraciju sa tajnim vrednostima. Referencirajte sačuvane pristupne podatke za tajni ulaz umesto dupliranja u svakom poslu. Prosledite grupu Ansible-u, Terraform-u, OpenTofu-u ili skripti sa imenima promenljivih koje alat očekuje.
Referencirajte tajne iz HashiCorp Vault-a ili OpenBao-a uz Pro. Enterprise dodaje podržane integracije poput AWS Secrets Manager-a, CyberArk-a i Devolutions Server-a. Čuvajte tajnu u sistemu koji njome upravlja i koristite dokumentovanu konfiguraciju provajdera da je učinite dostupnom automatizaciji.
Dobro čuvanje vrednosti ne kontroliše šta kod radi sa njom. Plejbuk ili skripta mogu ispisati tajnu kroz debug zadatak, argument komande ili API odgovor i nema garancije da će svaka takva vrednost biti uklonjena iz dnevnika zadatka. Koristite mogućnosti samog alata, poput Ansible no_log, pregledajte izlaz neuspeha kao i uspeha i smatrajte pristup dnevnicima i izvozu pristupom svemu što sadrže.
JWT zadatka pruža potpisan identitet pojedinačnog izvršavanja. Prijemni servis može proveriti izdavaoca, publiku i tvrdnje umesto deljenja dugovečnog tokena sa svakim poslom. Podesite odnos poverenja na obe strane; obični SSH ključevi, lozinke i reference trezora ostaju dostupni sistemima kojima su potrebni.
Koristite imenovane pristupne podatke skladišta ključeva za privatne repozitorijume, upravljane hostove i Ansible Vault lozinke. Kod automatizacije i neosetljivu konfiguraciju držite u Git-u, a šablon referencira potrebne pristupne podatke. Referenca olakšava ponovnu upotrebu i rotaciju u odnosu na ugrađivanje vrednosti u skripte. Ne uklanja potrebu da kontrolišete ko može menjati izvršni kod, jer taj kod radi sa dodeljenim pristupom.
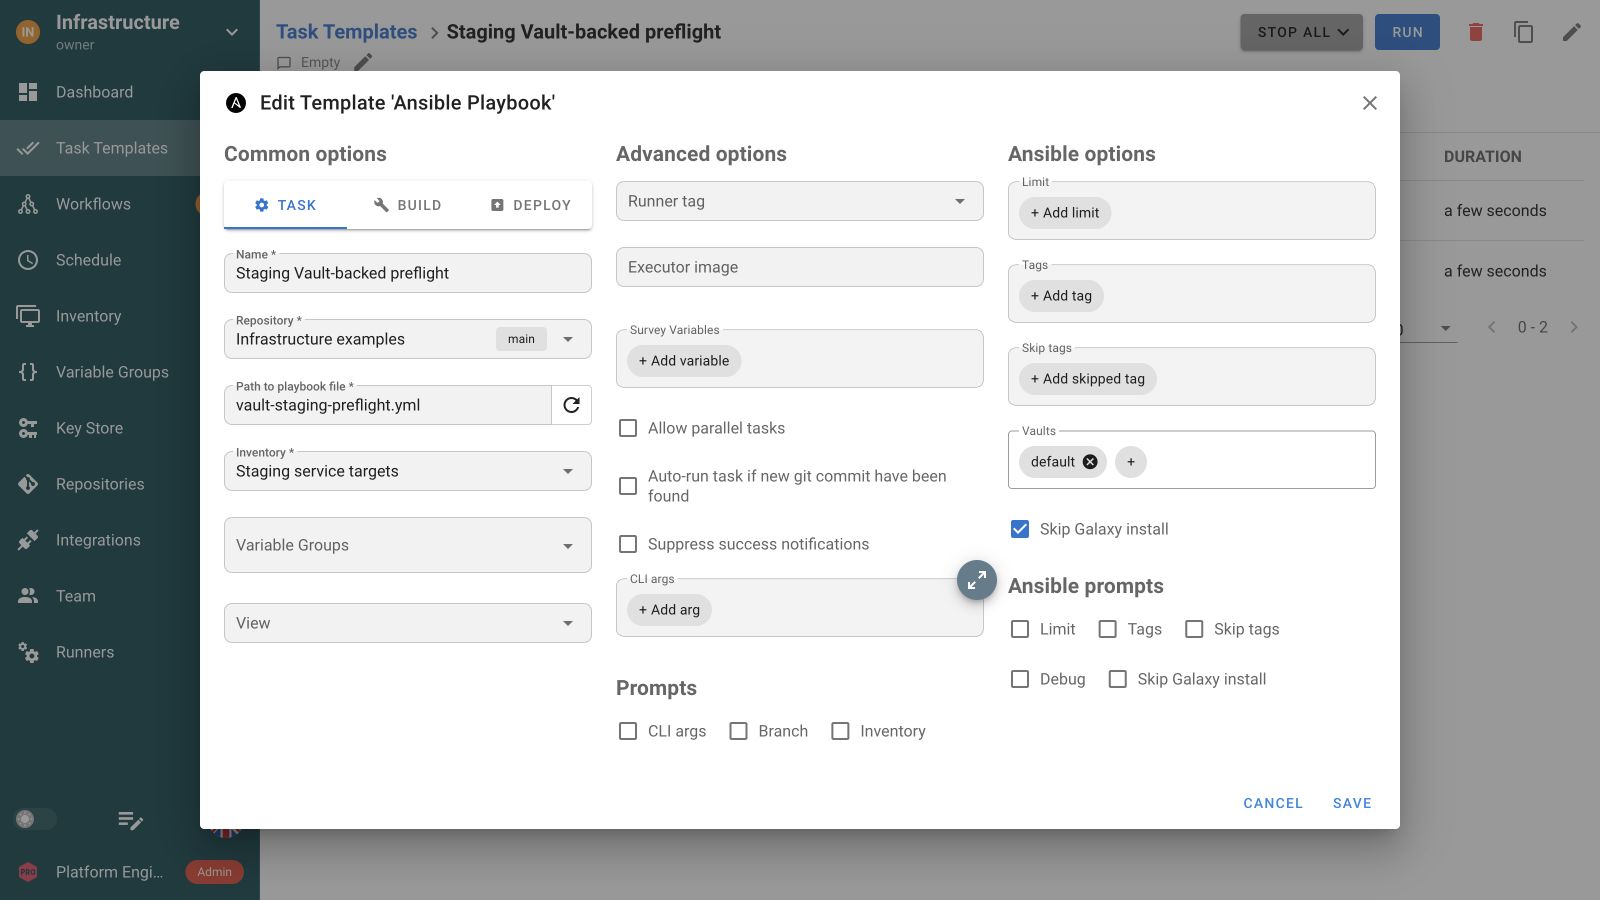
Ne. Ansible Vault štiti šifrovani Ansible sadržaj; šablon zadatka može koristiti Vault lozinku iz Semaphore skladišta ključeva da ga otključa. HashiCorp Vault je odvojena Pro opcija spoljnog skladišta za tajne skladišta ključeva. Snimljena pripremna provera na ovoj stranici pokazuje upotrebu Ansible Vault lozinke, a ne vezu sa HashiCorp Vault-om. Zasebno procenite to spoljno skladište sa privremenim pristupnim podacima pre operativne upotrebe.
Lokalne vrednosti skladišta ključeva koriste podešeni mehanizam šifrovanja pristupnih ključeva za čuvanje u bazi. Ispravno podesite i zaštitite konfiguraciju šifrovanja i uključite zahteve oporavka u postupak rezervnog kopiranja. Šifrovanje u mirovanju je jedan deo dizajna: ovlašćenom izvršavanju i dalje trebaju pristupni podaci. Zaštitite server, okruženje izvršavanja, administrativni pristup i dnevnike umesto da šifrovanu vrednost baze smatrate nedostupnom svakom kodu ili inženjeru.
Dokumentovane izvore okruženja i datoteka razrešava Semaphore server kada zadatku treba ključ, uključujući izvršavanje na udaljenom raneru. Izvori datoteka moraju pratiti dozvoljeni direktorijum tajni i dokumentovani format vrednosti. Kasniji zadatak može preuzeti rotiranu izvornu vrednost bez izmene šablona. Ne pretpostavljajte da postavljanje sirove datoteke ključa na raner implementira ovaj serverski mehanizam.
Da. Pro podržava HashiCorp Vault i OpenBao kao spoljne izvore tajni. Enterprise dodaje druge podržane integracije upravljača tajnama. Podesite provajder i referencirajte pristupne podatke kroz skladište ključeva umesto upisivanja vrednosti u Git. Pratite vodič provajdera za autentifikaciju i putanje tajni, pa testirajte posao predviđenim pristupnim podacima.
Šabloni referenciraju imenovane pristupne podatke umesto ugrađivanja zasebne lozinke ili ključa u svaki posao. Ažurirajte pristupne podatke ili njihov podešeni izvor, pa proverite repozitorijume i inventare koji ih koriste. Testirajte reprezentativan zadatak posle rotacije da se greške autentifikacije otkriju pre sledećeg zakazanog produkcionog izvršavanja.
Ne oslanjajte se na univerzalnu garanciju maskiranja. Plejbuk ili skripta mogu ispisati osetljive promenljive, argumente komandi ili API odgovore. Pažljivo osmislite beleženje, koristite odgovarajuće opcije alata za rad sa tajnama i pregledajte reprezentativan izlaz pri neuspehu, kao i pri uspehu. Ograničite pristup dnevnicima i izvezenim zapisima prema sadržaju. Bezbedno čuvanje vrednosti samo po sebi ne kontroliše sve što izvršni kod ispisuje.
Da. Dajte pristupnim podacima ime u skladištu ključeva i izaberite ih gde god repozitorijumu, inventaru ili šablonu treba taj tip podataka. Poslovi referenciraju podešeni zapis umesto sopstvene kopije u Git-u. Koristite odvojene pristupne podatke kada ciljnim sistemima trebaju različiti identiteti. Pogledajte šablone zadataka.