

HashiCorp Vault
Risolvi le credenziali dai segreti Vault KV esistenti.
Salva chiavi, password e token nel Key Store o collega il vault. Riutilizza credenziali nominate tra job, tieni i segreti fuori dal codice e aggiornali alla fonte.


Conserva credenziali separate dal codice. Riutilizza chiavi nominate tra repository, inventari e job con la fonte adatta all’infrastruttura.
Conserva chiavi SSH, coppie utente/password e segreti testuali nel Key Store cifrato di Semaphore. Riutilizzali per Git, connessioni agli host e password Ansible Vault.
Risolvi le credenziali dai segreti Vault KV esistenti.
Usa OpenBao come fonte di credenziali riutilizzabili.
Collega credenziali gestite in AWS Secrets Manager.
Importa segreti dal vault al Key Store con la sincronizzazione.
Usa credenziali gestite in Devolutions Server.
Collega i segreti gestiti in CyberArk all’automazione.
Serve un’altra fonte? Risolvi credenziali da variabili d’ambiente o file server, sincronizza segreti dal vault al Key Store oppure usa valori segreti accanto alla configurazione condivisa nei Variable Groups.
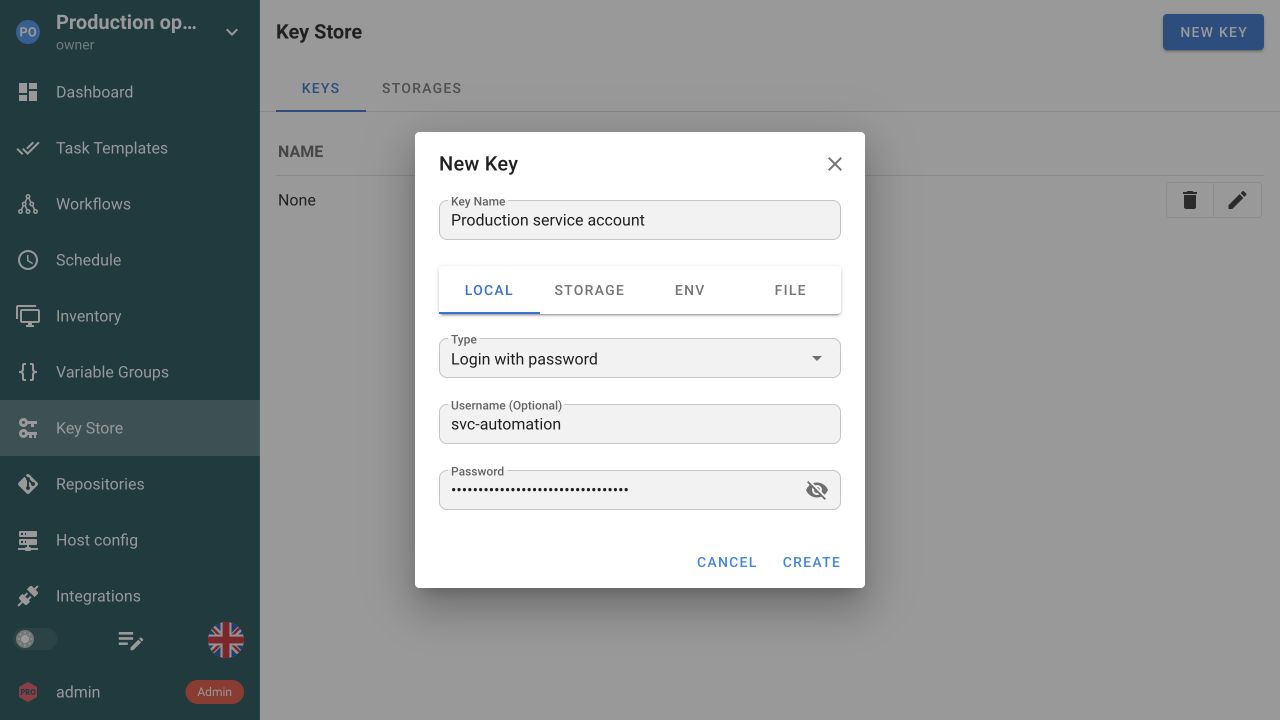
Salva una chiave o credenziale utente/password nominata nel Key Store integrato. Riutilizzala senza inserire il valore nel codice.
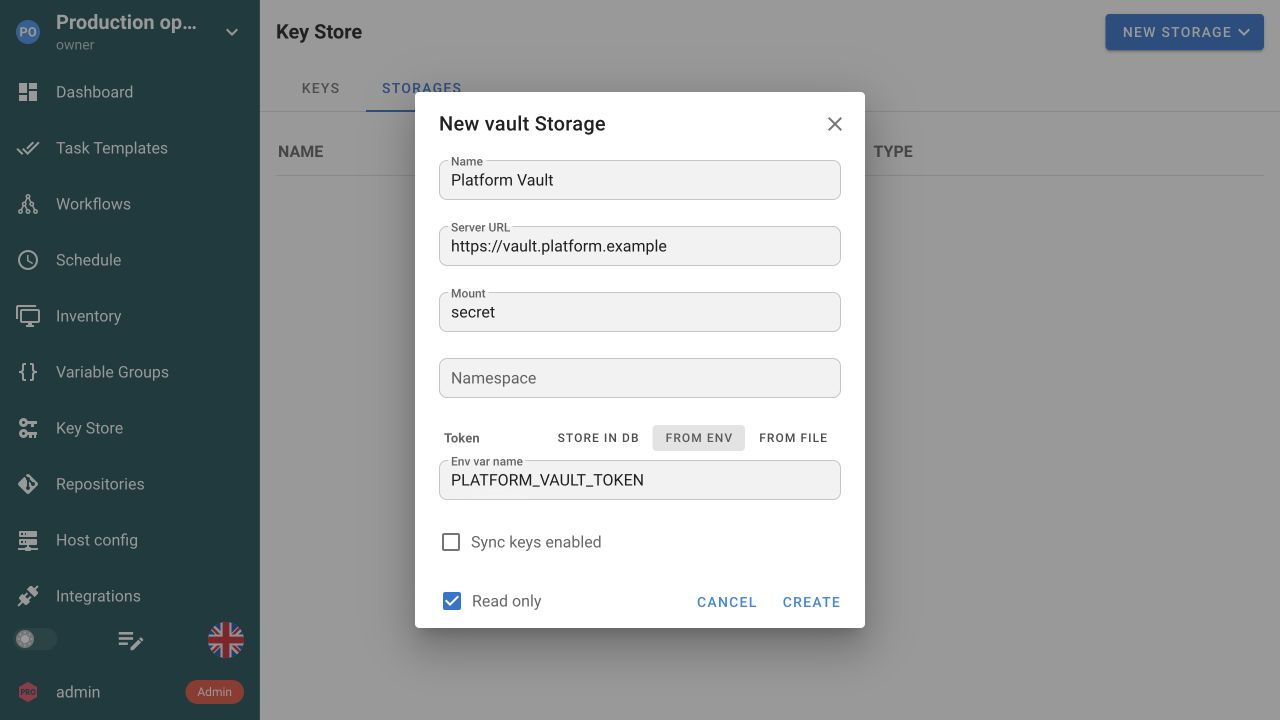
Collega un vault esterno con indirizzo e autenticazione. Scegli sola lettura se Semaphore deve soltanto recuperare segreti.
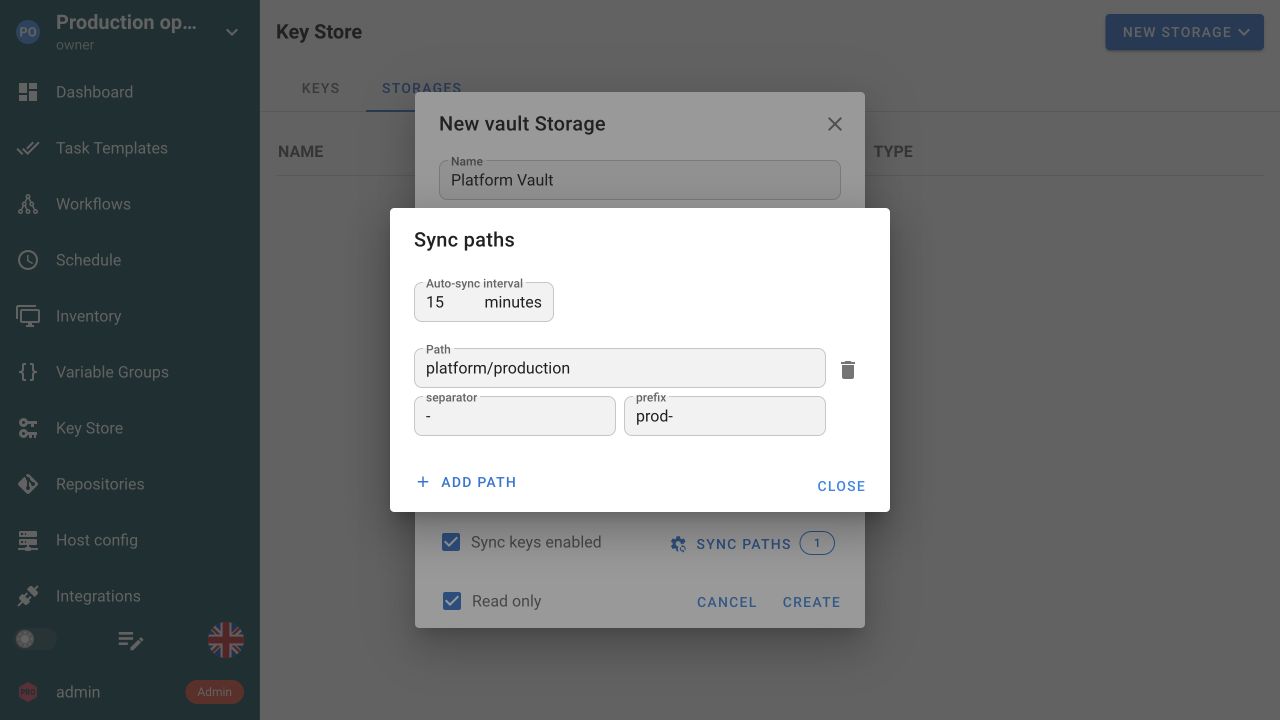
Seleziona percorsi remoti da importare, prefisso dei nomi e intervallo di sincronizzazione automatica. Mantieni le voci importate allineate alla fonte.
Usa le credenziali necessarie tramite riferimenti di repository, inventario e Ansible Vault. Il modello le mantiene pronte per il prossimo avvio.
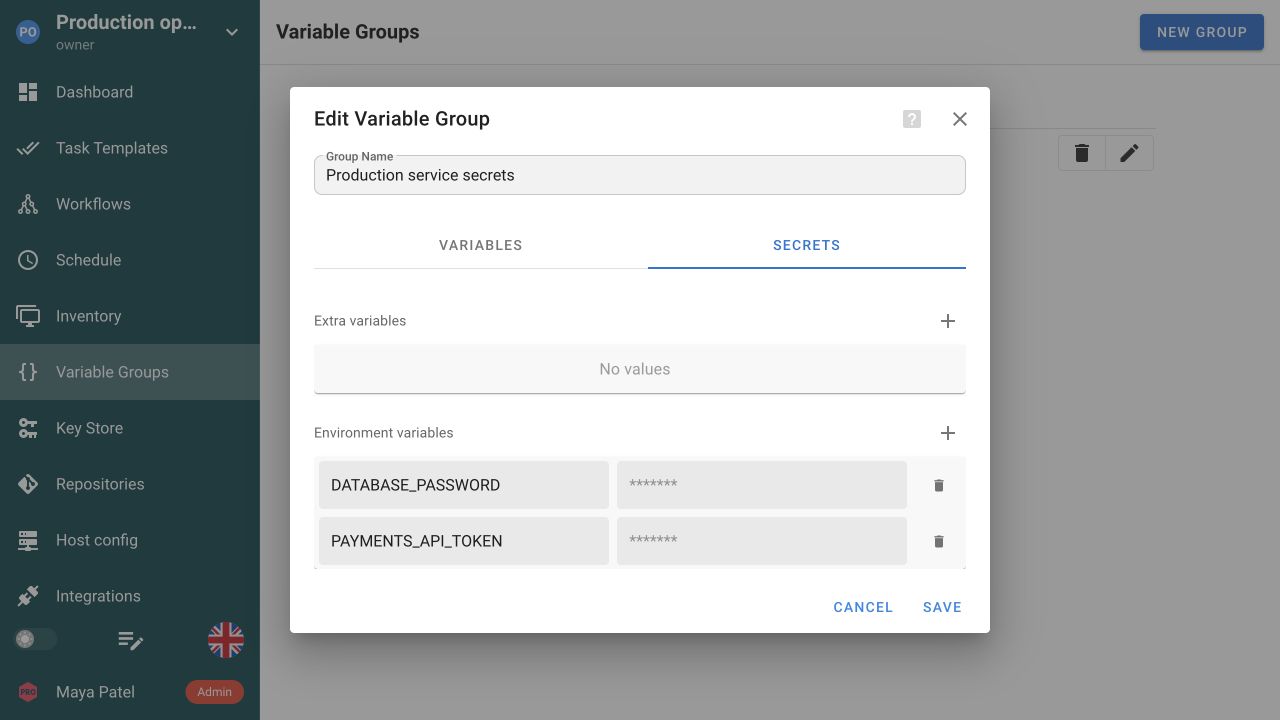
Conserva token API e password nella scheda Secrets del gruppo. Associa il Variable Group ai Task Template che ne hanno bisogno.
Il Key Store contiene i tipi di credenziali necessari: chiavi SSH e accessi host, repository Git privati, password sudo e Ansible Vault. Il modello referenzia la voce: i tecnici usano un nome, mentre il valore resta fuori da repository e modulo. I valori locali sono cifrati nel database se la cifratura delle chiavi di accesso è configurata; configurazione e recupero fanno quindi parte dei backup.
Le fonti d’ambiente e file permettono a una voce Key Store di leggere il valore dal server Semaphore quando serve, invece di conservarne una copia nel database. Usale se un altro processo aggiorna già le credenziali sull’host: ruota la fonte e il task successivo usa il nuovo valore senza modificare modelli. Il server risolve queste fonti anche con runner remoto, quindi il file non deve essere sul runner. Le fonti file seguono la directory dei segreti configurata e il formato JSON documentato; anche le voci SSH o di accesso usano tale struttura anziché un file chiave grezzo.
I Variable Groups combinano configurazione e segreti. Referenzia credenziali salvate anziché duplicarle in ogni job. Passa il gruppo ad Ansible, Terraform, OpenTofu o script con i nomi previsti dallo strumento.
Usa segreti HashiCorp Vault o OpenBao con Pro. Enterprise aggiunge integrazioni supportate come AWS Secrets Manager, CyberArk e Devolutions Server. Mantieni il segreto nel sistema responsabile e rendilo disponibile con la configurazione documentata del provider.
Conservare bene un valore non controlla cosa ne fa il codice. Un playbook o script può stamparlo tramite debug, argomenti o risposte API e non esiste garanzia che ogni valore sia rimosso dal log. Usa le funzionalità dello strumento, come no_log di Ansible, verifica errori e successi e tratta accesso a log ed esportazioni come accesso a tutto il contenuto.
I JWT dei task forniscono un’identità firmata per ogni esecuzione. Un servizio può verificare emittente, destinatario e claim invece di condividere token durevoli con ogni job. Configura la fiducia da entrambe le parti; chiavi SSH, password e riferimenti vault restano per i sistemi che ne hanno bisogno.
Usa credenziali nominate per repository privati, host e password Ansible Vault. Mantieni codice e configurazione non sensibile in Git e riferimenti nel modello. Il riferimento facilita riuso e rotazione rispetto a valori incorporati. Non elimina la necessità di proteggere chi modifica il codice, perché quel codice gira con gli accessi forniti.
No. Ansible Vault protegge contenuti Ansible cifrati; un Task Template può usare una password Vault dal Key Store per sbloccarli. HashiCorp Vault è un’opzione esterna Pro separata per i segreti del Key Store. Il controllo registrato in questa pagina mostra il percorso della password Ansible Vault, non un collegamento a HashiCorp Vault. Valuta separatamente quel deposito con una credenziale temporanea prima dell’uso operativo.
I valori locali del Key Store usano il meccanismo configurato di cifratura delle chiavi di accesso per il database. Configuralo e proteggilo correttamente e includi i requisiti di recupero nei backup. La cifratura a riposo è una parte del progetto: l’esecuzione autorizzata deve comunque usare la credenziale. Proteggi server, ambiente, accesso amministrativo e log anziché considerare un valore cifrato inaccessibile a qualunque codice o tecnico.
Le fonti d’ambiente e file sono risolte dal server quando serve la chiave, anche con runner remoto. I file devono rispettare directory consentita e formato documentato. Un task successivo può usare la fonte ruotata senza cambiare modello. Un file chiave grezzo sul runner non implementa questo meccanismo server.
Sì. Pro supporta HashiCorp Vault e OpenBao come fonti. Enterprise aggiunge altri gestori. Configura il provider e riferisci la credenziale dal Key Store senza salvare valori in Git. Segui la guida per autenticazione e percorsi e testa gli accessi previsti.
I modelli referenziano credenziali nominate anziché incorporare chiavi o password in ogni job. Aggiorna la credenziale o fonte, poi controlla repository e inventari collegati. Testa un task rappresentativo dopo la rotazione per rilevare errori prima della prossima esecuzione produttiva.
Non affidarti a una garanzia universale di mascheramento. Un playbook o script può stampare variabili sensibili, argomenti o risposte API. Scegli deliberatamente cosa registrare, usa le opzioni appropriate dello strumento e verifica output rappresentativi di errore e successo. Limita l’accesso a log ed esportazioni secondo il contenuto. Conservare un valore in modo sicuro non controlla tutto ciò che stampa il codice.
Sì. Nomina la credenziale nel Key Store e selezionala dove repository, inventario o modello richiedono quel tipo. I job referenziano la voce anziché una copia in Git. Usa credenziali distinte per identità diverse. Vedi i Task Template.