

HashiCorp Vault
Resuelve credenciales de tus secretos Vault KV existentes.
Guarda claves, contraseñas y tokens en Key Store o conecta tu almacén. Reutiliza, mantén secretos fuera del código y actualiza en origen.


Guarda credenciales separadas. Reutiliza claves entre repositorios, inventarios y trabajos con la fuente adecuada.
Guarda claves SSH, usuario/contraseña y secretos de texto en el Key Store cifrado. Reutilízalos para Git, hosts y Ansible Vault.
Resuelve credenciales de tus secretos Vault KV existentes.
Usa OpenBao como fuente reutilizable de credenciales.
Conecta credenciales gestionadas en AWS Secrets Manager.
Importa secretos al Key Store mediante sincronización.
Usa credenciales gestionadas en Devolutions Server.
Conecta secretos CyberArk a tu automatización.
¿Otra fuente? Lee credenciales del entorno o archivos del servidor, sincroniza el almacén al Key Store o usa secretos junto a configuración en Variable Groups.
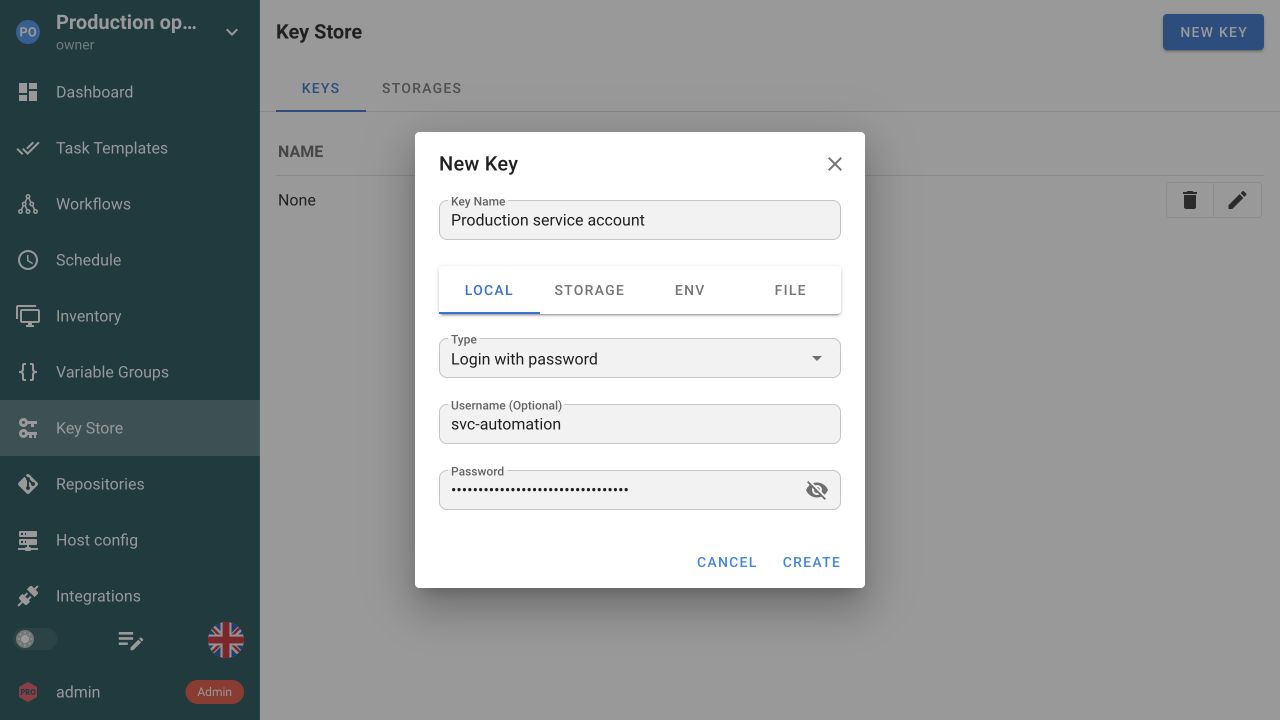
Guarda una clave o usuario/contraseña con nombre en Key Store y reutiliza sin incluir el valor en código.
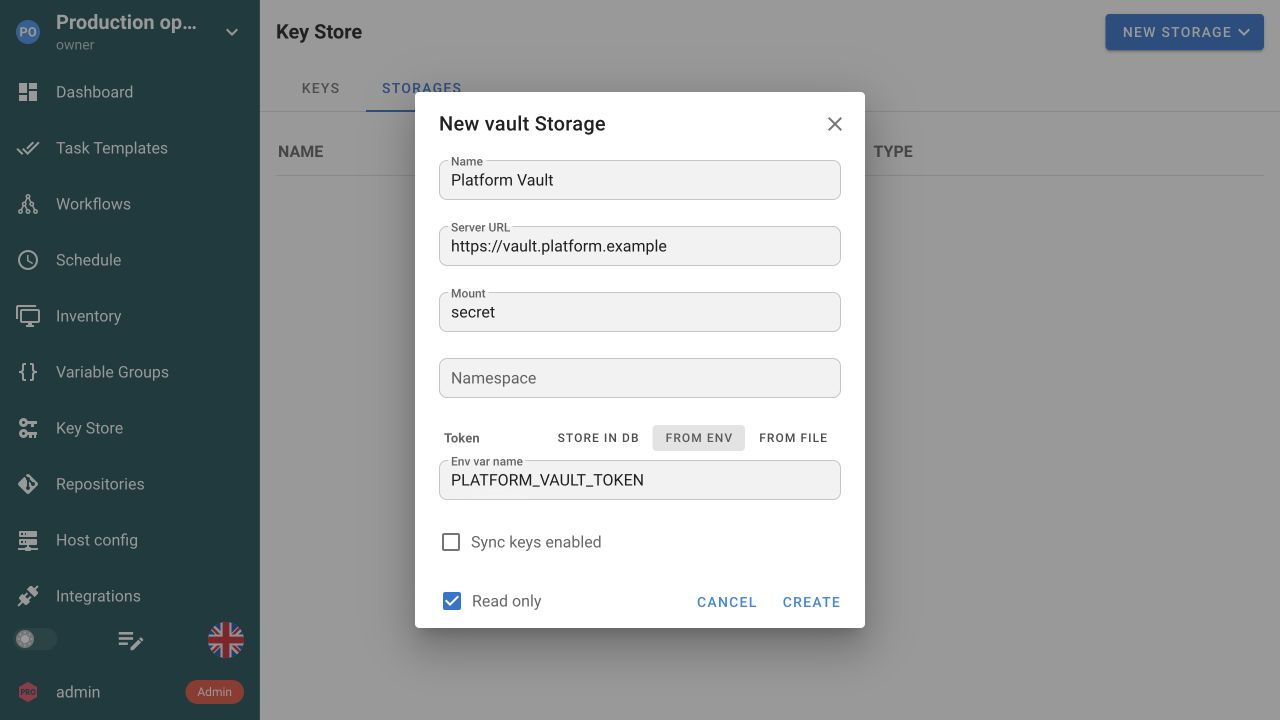
Conecta un almacén externo con dirección y autenticación. Elige solo lectura si Semaphore debe únicamente recuperar secretos.
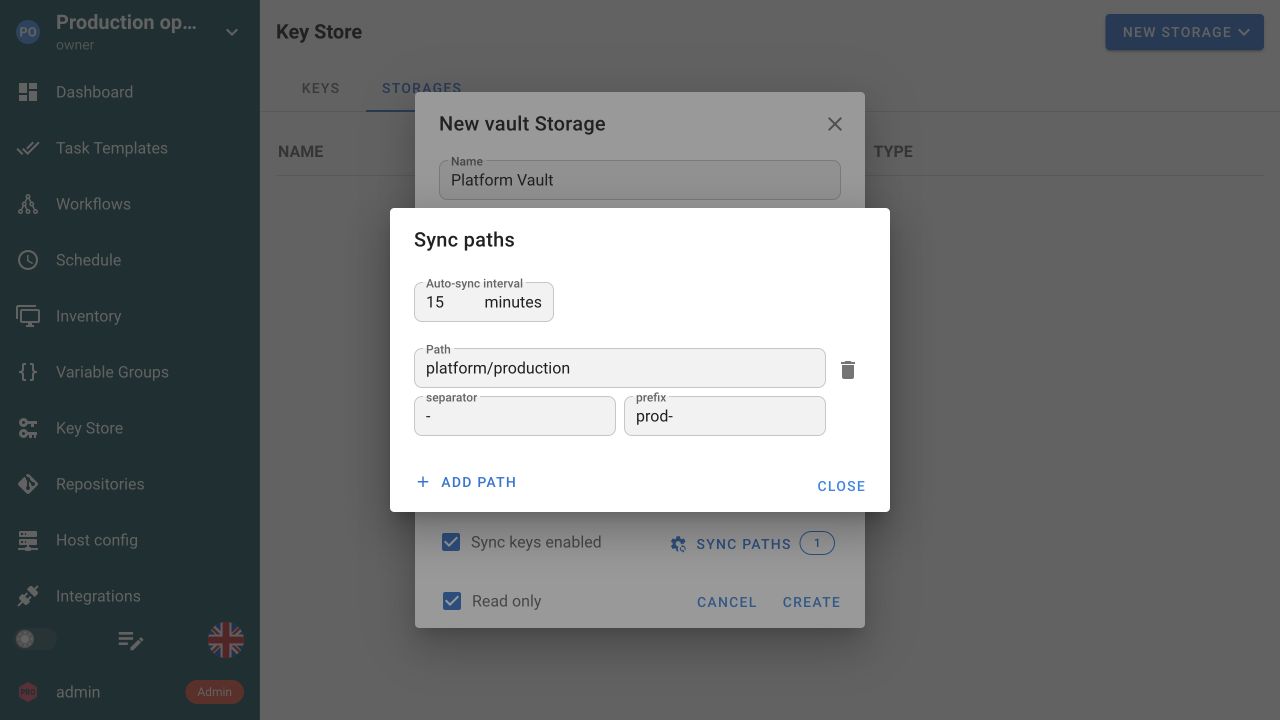
Elige rutas remotas, prefijo e intervalo de sincronización. Mantén las entradas alineadas con su origen.
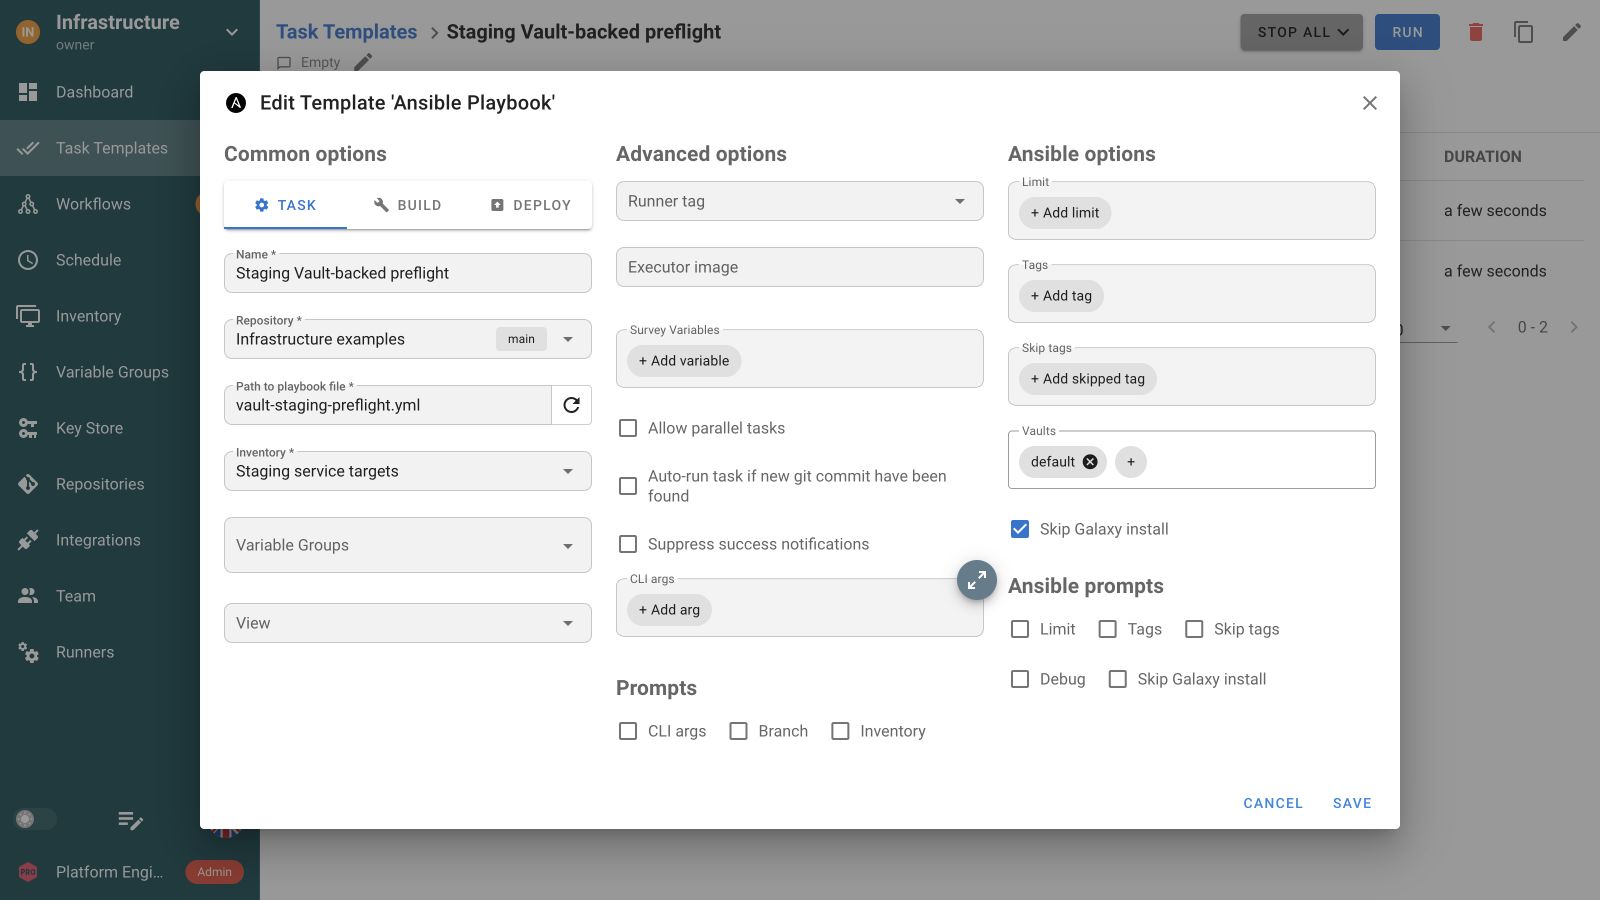
Usa referencias de repositorio, inventario y Vault. La plantilla conserva la configuración.
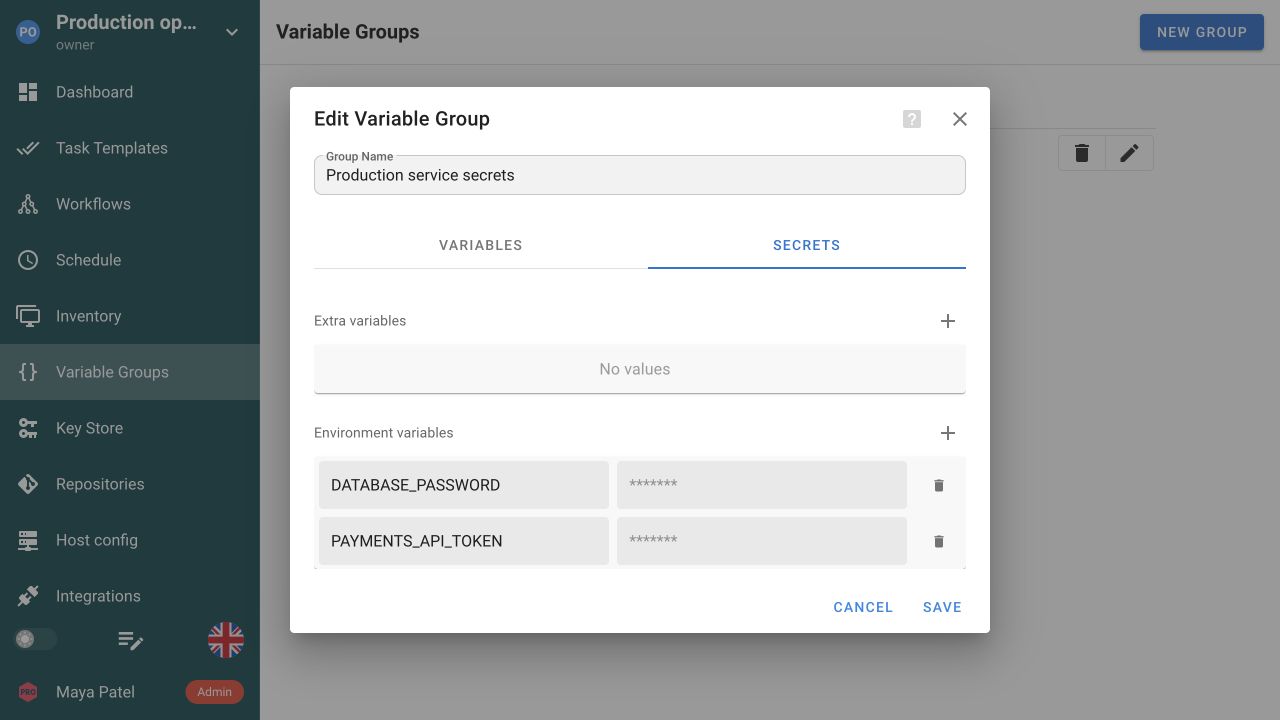
Guarda tokens y contraseñas en Secrets del grupo y asócialo a las plantillas que lo necesitan.
Key Store guarda SSH y acceso host, Git privado, sudo y Ansible Vault. La plantilla referencia un nombre mientras el valor queda fuera de código y formulario. Con cifrado de claves configurado los valores locales se cifran en base; configuración y recuperación son parte de las copias.
Las fuentes de entorno y archivo permiten leer una credencial del servidor cuando hace falta en lugar de guardar copia en base. Úsalas si otro proceso renueva credenciales en el host: al rotar, la siguiente tarea toma el valor sin cambiar plantilla. El servidor resuelve incluso con runner remoto, por lo que el archivo no debe estar allí. Respeta directorio y JSON documentados; SSH y acceso también usan esa estructura, no una clave sin envoltura.
Variable Groups combina configuración y secretos. Referencia una credencial sin duplicarla. Pasa a Ansible, Terraform, OpenTofu o script con los nombres esperados.
Usa secretos HashiCorp Vault u OpenBao en Pro. Enterprise añade AWS Secrets Manager, CyberArk y Devolutions Server. Conserva el secreto en su sistema y usa configuración documentada.
Guardar bien no controla el uso. Un script puede imprimir secretos por debug, argumentos o respuestas y no se garantiza su eliminación. Usa funciones como no_log, revisa fallos y éxitos y trata acceso a registros como acceso a su contenido.
Los JWT identifican cada ejecución. El receptor valida emisor, audiencia y declaraciones en vez de compartir token largo. Configura confianza en ambos lados; SSH, contraseñas y vault siguen disponibles para quien los necesita.
Usa referencias para Git, hosts y Ansible Vault con código no sensible en Git. Facilitan reutilización y rotación, pero debes proteger quién modifica código ejecutable porque usa esos accesos.
No. Ansible Vault protege contenido Ansible cifrado; la plantilla usa su contraseña desde Key Store. HashiCorp Vault es almacenamiento externo Pro distinto. La prueba de esta página demuestra contraseña Ansible Vault, no conexión a HashiCorp. Evalúa esa fuente por separado con una credencial temporal antes de uso operativo.
Los valores locales usan el mecanismo configurado de cifrado de claves para almacenarse en base. Configúralo y protégelo correctamente e incluye recuperación en las copias. El cifrado en reposo es una parte: la ejecución autorizada debe usar la credencial. Protege servidor, entorno, administración y registros; un dato cifrado no es inaccesible a todo código o técnico.
El servidor resuelve entorno y archivos incluso con runner remoto. Respeta directorio permitido y formato. Una nueva tarea toma el secreto rotado sin editar. Una clave suelta en el runner no implementa el mecanismo.
Sí. Pro admite HashiCorp Vault y OpenBao, Enterprise más. Configura proveedor y referencia por Key Store sin Git. Sigue guía y prueba credenciales.
Las plantillas referencian credenciales en lugar de copiar claves por trabajo. Actualiza la fuente y revisa repositorios e inventarios. Prueba una tarea tras rotar para detectar fallos antes de la siguiente producción.
No confíes en un enmascaramiento universal. El código puede mostrar variables, argumentos o respuestas sensibles. Diseña los registros, usa las protecciones del instrumento y revisa fallos y éxitos representativos. Restringe acceso a registros y exportaciones según contenido. Guardar un valor de forma segura no controla todo lo que imprime el código.
Sí. Da nombre en Key Store y selecciona donde repositorio, inventario o plantilla necesite ese tipo. Referencia en vez de copiar a Git. Separa credenciales para identidades diferentes. Ver Task Templates.