

HashiCorp Vault
Resolva credenciais dos segredos Vault KV existentes.
Armazene chaves, senhas e tokens no Key Store integrado ou conecte seu vault. Reutilize credenciais nomeadas entre trabalhos, mantenha segredos fora do código e atualize na origem.


Armazene credenciais separadamente do código. Reutilize chaves nomeadas entre repositórios, inventários e trabalhos, com a origem de segredos adequada à infraestrutura.
Mantenha chaves SSH, pares login/senha e segredos de texto no Key Store criptografado do Semaphore. Reutilize-os para acesso Git, conexões de hosts e senhas Ansible Vault.
Resolva credenciais dos segredos Vault KV existentes.
Use OpenBao como origem de credenciais reutilizáveis.
Conecte credenciais gerenciadas no AWS Secrets Manager.
Importe segredos do vault ao Key Store pela sincronização.
Use credenciais gerenciadas no Devolutions Server.
Conecte segredos gerenciados no CyberArk à automação.
Precisa de outra origem? Resolva credenciais por variáveis de ambiente ou arquivos do servidor, sincronize segredos do vault para o Key Store ou use valores secretos junto à configuração compartilhada em grupos de variáveis.
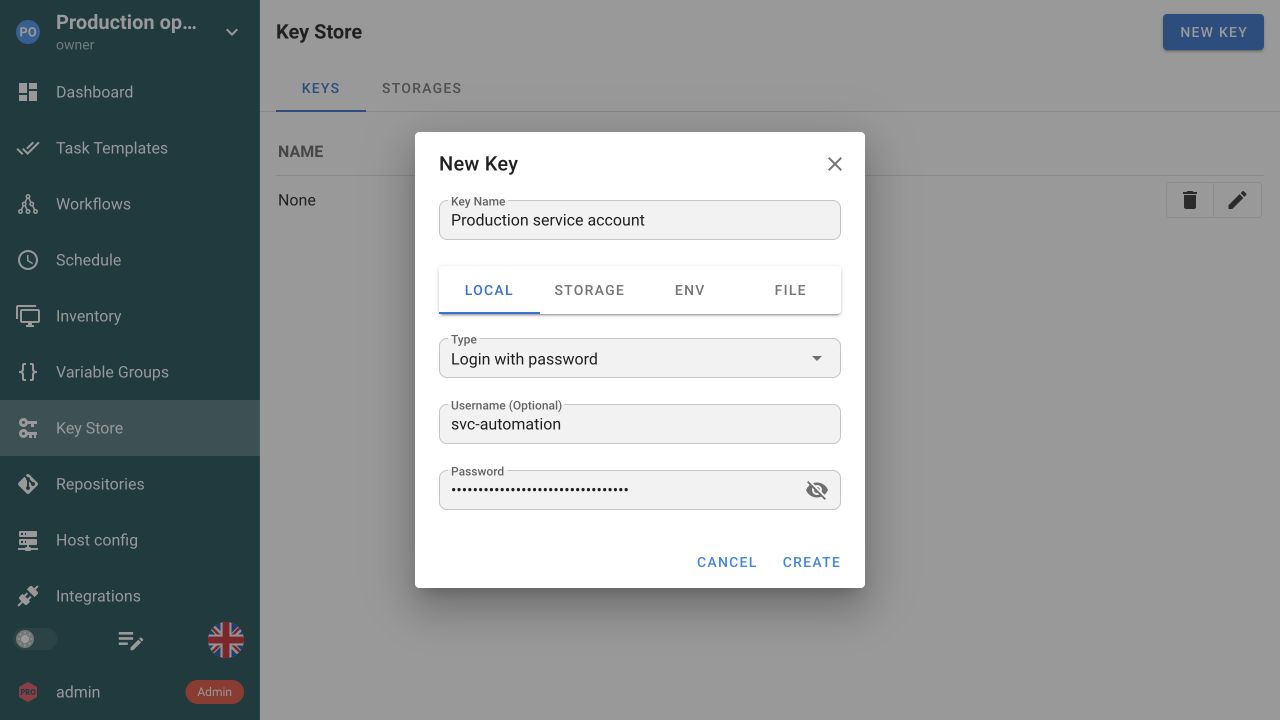
Salve uma chave ou credencial login/senha nomeada no Key Store integrado. Reutilize sem adicionar o valor ao código de automação.
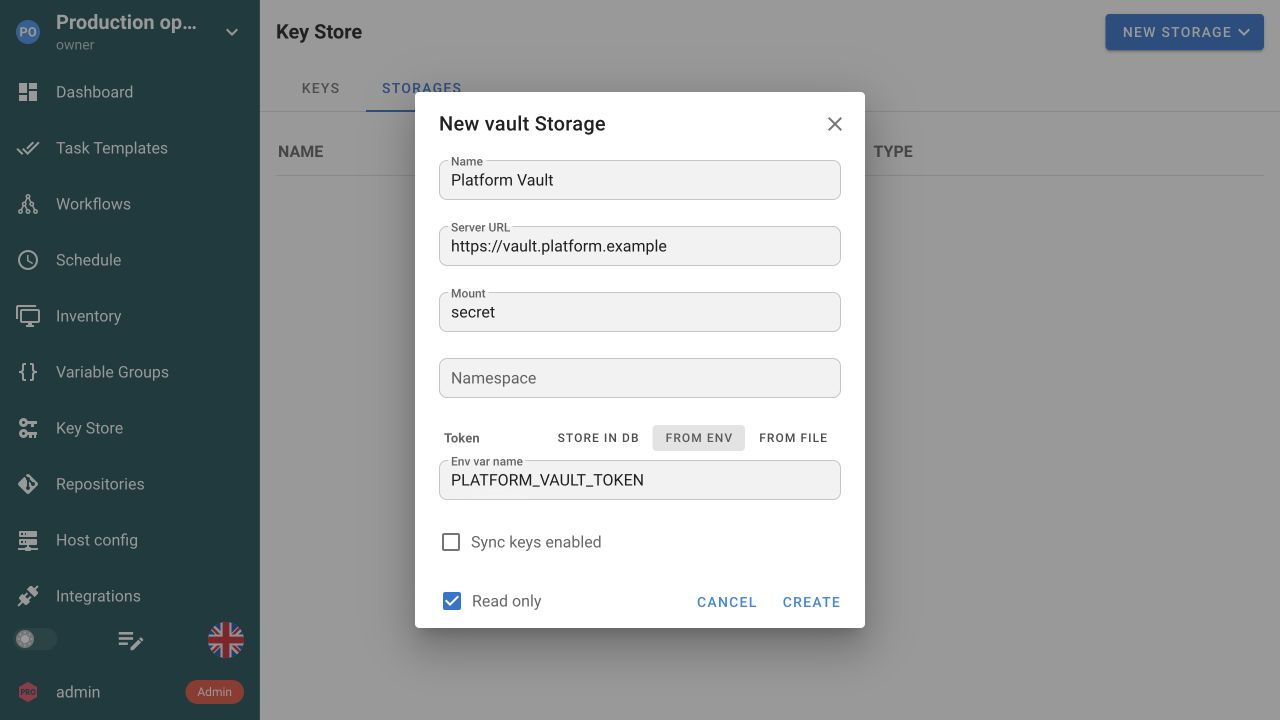
Conecte um vault externo com endereço e configurações de autenticação. Escolha acesso somente de leitura quando o Semaphore deva apenas obter segredos.
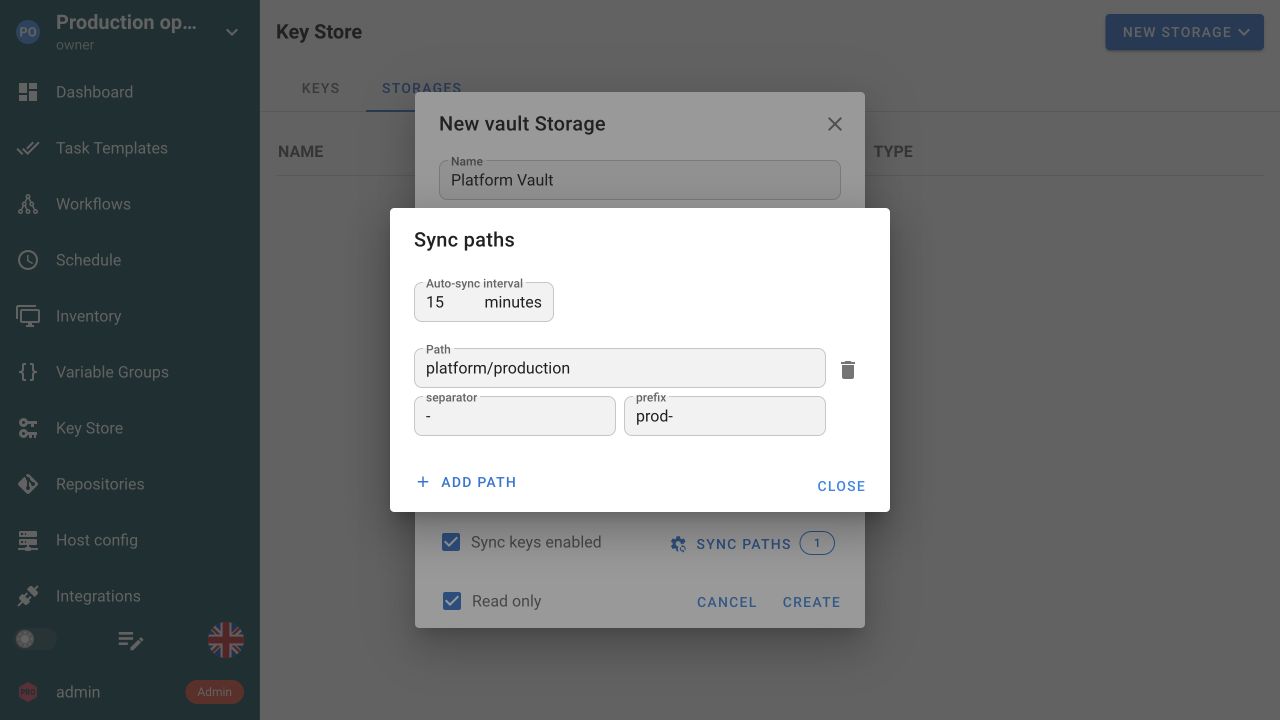
Selecione caminhos remotos para importar, defina um prefixo de nome e intervalo de sincronização automática. Mantenha as entradas importadas do Key Store alinhadas à origem.
Use credenciais necessárias pelas referências de repositório, inventário e Ansible Vault. O modelo mantém a configuração pronta para a próxima execução.
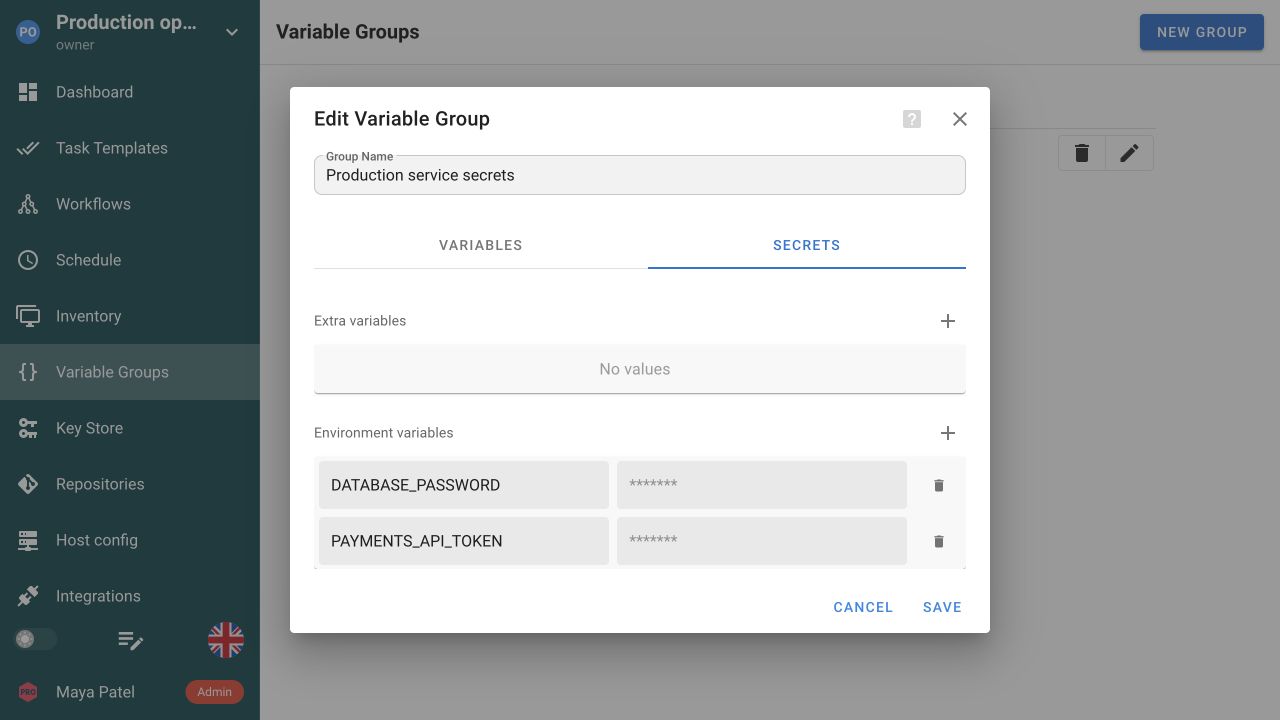
Mantenha tokens de API e senhas na aba Segredos do grupo. Anexe o grupo de variáveis aos modelos de tarefa que precisam deles.
O Key Store guarda os tipos de credencial necessários à operação: chaves SSH e logins de hosts, acesso a repositórios privados, senhas sudo e Ansible Vault. O modelo aponta à entrada; engenheiros configuram e leem um nome, enquanto o valor fica fora do repositório e formulário de tarefa. Valores locais são criptografados no banco quando a criptografia de chaves de acesso é configurada. Essa configuração e seu caminho de recuperação fazem parte do procedimento de backup, não são uma opção dispensável.
Fontes de ambiente e arquivo permitem que uma entrada Key Store leia o valor do servidor Semaphore quando uma tarefa precisa dele, sem guardar cópia no banco. Use esse caminho quando outro processo já grava credenciais atualizadas no host: atualize a fonte e a próxima tarefa obterá o novo valor sem editar modelos. O servidor Semaphore resolve essas fontes mesmo quando um runner remoto executa a tarefa, portanto o arquivo não precisa existir no runner. Fontes de arquivo seguem o diretório de segredos configurado e o formato JSON documentado; entradas SSH ou de login usam esse invólucro em vez de arquivo de chave bruto.
Grupos de variáveis combinam configuração compartilhada e segredos. Referencie uma credencial salva para entrada secreta em vez de duplicar por trabalho. Passe o grupo a Ansible, Terraform, OpenTofu ou script com os nomes esperados.
Referencie segredos de HashiCorp Vault ou OpenBao com Pro. Enterprise adiciona integrações compatíveis como AWS Secrets Manager, CyberArk e Devolutions Server. Mantenha o segredo no sistema responsável e use a configuração documentada do provedor para disponibilizá-lo à automação.
Armazenar um valor corretamente não controla o que o código faz com ele. Playbooks ou scripts podem escrever segredos na saída por tarefas de debug, argumentos ou respostas de API, e não há garantia de remover todo valor dos logs. Use recursos da ferramenta, como no_log do Ansible, revise saídas de falha e sucesso e trate acesso a logs e exportações como acesso ao conteúdo deles.
JWTs de tarefa fornecem uma identidade assinada por execução. Um serviço receptor pode validar emissor, público e atributos em vez de compartilhar token duradouro com todos os trabalhos. Configure a confiança nos dois lados; chaves SSH, senhas e referências vault continuam disponíveis para os sistemas que precisam.
Use credenciais nomeadas Key Store para repositórios privados, hosts e senhas Ansible Vault. Mantenha código e configuração não sensível no Git e referencie a credencial no modelo. Uma referência facilita reutilização e troca comparada a valores nos scripts. Isso não elimina proteger quem edita o código executável, pois ele usa os acessos recebidos.
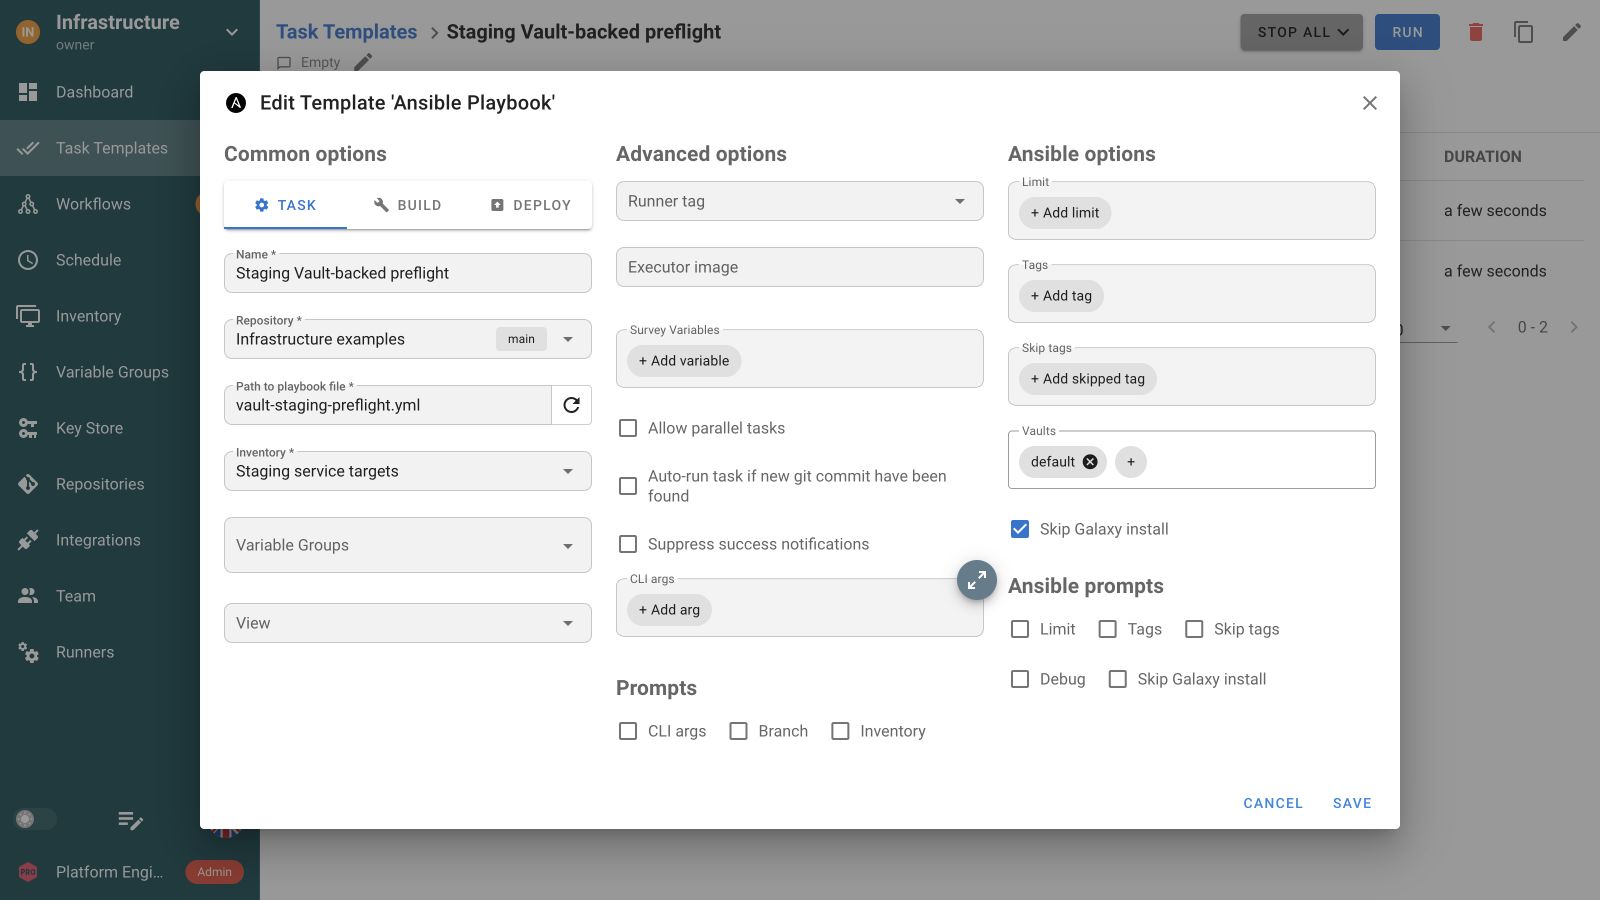
Não. Ansible Vault protege conteúdo Ansible criptografado; um modelo de tarefa pode usar uma senha Vault do Key Store do Semaphore para desbloqueá-lo. HashiCorp Vault é uma opção externa separada do Pro para armazenar segredos do Key Store. A verificação gravada nesta página demonstra o caminho da senha Ansible Vault, não uma conexão ao HashiCorp Vault. Avalie esse armazenamento externo separadamente com uma credencial descartável antes de usá-lo em operações.
Valores locais do Key Store usam o mecanismo de criptografia de chaves de acesso configurado para armazenamento no banco. Configure e proteja a criptografia corretamente e inclua os requisitos de recuperação no procedimento de backup. Criptografia em repouso é uma parte do desenho: uma execução autorizada ainda precisa usar a credencial. Proteja servidor, runtime, acesso administrativo e logs, em vez de tratar um valor criptografado no banco como inacessível a todo código ou engenheiro.
Fontes documentadas de ambiente e arquivo são resolvidas pelo servidor Semaphore quando a tarefa precisa da chave, inclusive em runners remotos. Fontes de arquivo devem seguir o diretório de segredos permitido e formato documentado. Uma tarefa posterior pode obter o valor atualizado sem reescrever o modelo. Colocar uma chave bruta no runner não implementa esse mecanismo de fonte no servidor.
Sim. Pro suporta HashiCorp Vault e OpenBao como fontes externas. Enterprise adiciona outras integrações compatíveis. Configure o provedor e referencie a credencial pelo Key Store, sem enviar valor ao Git. Siga o guia para autenticação e caminhos e teste o trabalho com as credenciais pretendidas.
Modelos referenciam credenciais nomeadas em vez de incorporar uma senha ou chave separada em cada trabalho. Atualize a credencial ou origem configurada e confira repositórios e inventários que a referenciam. Teste uma tarefa representativa após a troca para detectar falhas de autenticação antes da próxima execução de produção agendada.
Não confie em uma garantia universal de mascaramento. Um playbook ou script pode imprimir variáveis sensíveis, argumentos de comandos ou respostas de API na saída. Projete os registros deliberadamente, use as opções adequadas da ferramenta para tratar segredos e revise saídas representativas de falha e de sucesso. Restrinja o acesso aos logs e registros exportados conforme seu conteúdo. Armazenar um valor com segurança não controla por si só tudo que o código imprime.
Sim. Dê um nome à credencial no Key Store e selecione onde repositório, inventário ou modelo precisar daquele tipo. Trabalhos referenciam a entrada configurada em vez de cópias no Git. Use credenciais separadas quando destinos precisarem de identidades diferentes. Veja modelos de tarefa.