

HashiCorp Vault
Kimlik bilgilerini mevcut Vault KV sırlarından alın.
Anahtar, parola ve tokenleri yerleşik Anahtar Deposunda tutun veya sır kasanızı bağlayın. Adlandırılmış kimlik bilgilerini işlerde yeniden kullanın, sırları koddan uzak tutun ve kaynağında güncelleyin.


Kimlik bilgilerini koddan ayrı saklayın. Altyapınıza uygun sır kaynağıyla adlandırılmış anahtarları depo, envanter ve işler arasında yeniden kullanın.
SSH anahtarlarını, kullanıcı/parola çiftlerini ve metin sırlarını Semaphore'un şifreli Anahtar Deposunda tutun. Git erişimi, ana makine bağlantıları ve Ansible Vault parolaları için yeniden kullanın.
Kimlik bilgilerini mevcut Vault KV sırlarından alın.
Yeniden kullanılabilir kimlik bilgilerinin kaynağı olarak OpenBao kullanın.
AWS Secrets Manager'da yönetilen kimlik bilgilerini bağlayın.
Sır eşitlemesiyle kasa sırlarını Anahtar Deposuna aktarın.
Devolutions Server'da yönetilen kimlik bilgilerini kullanın.
CyberArk'ta yönetilen sırları otomasyona bağlayın.
Başka kaynağa mı ihtiyacınız var? Kimlik bilgilerini sunucu ortam değişkenleri veya dosyalarından alın, sır kasası sırlarını Anahtar Deposuna eşitleyin ya da Değişken Gruplarında ortak yapılandırmayla birlikte gizli değerler kullanın.
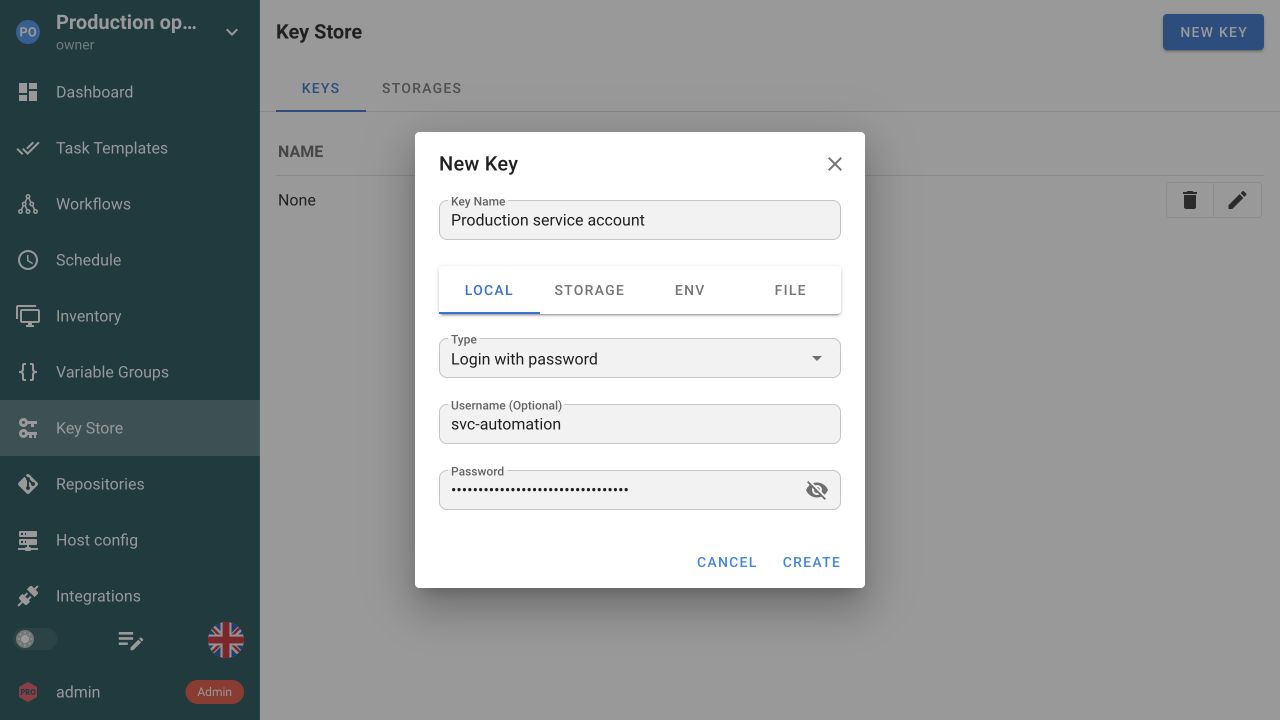
Yerleşik Anahtar Deposuna adlandırılmış anahtar veya kullanıcı/parola bilgisi kaydedin. Değerini otomasyon koduna eklemeden yeniden kullanın.
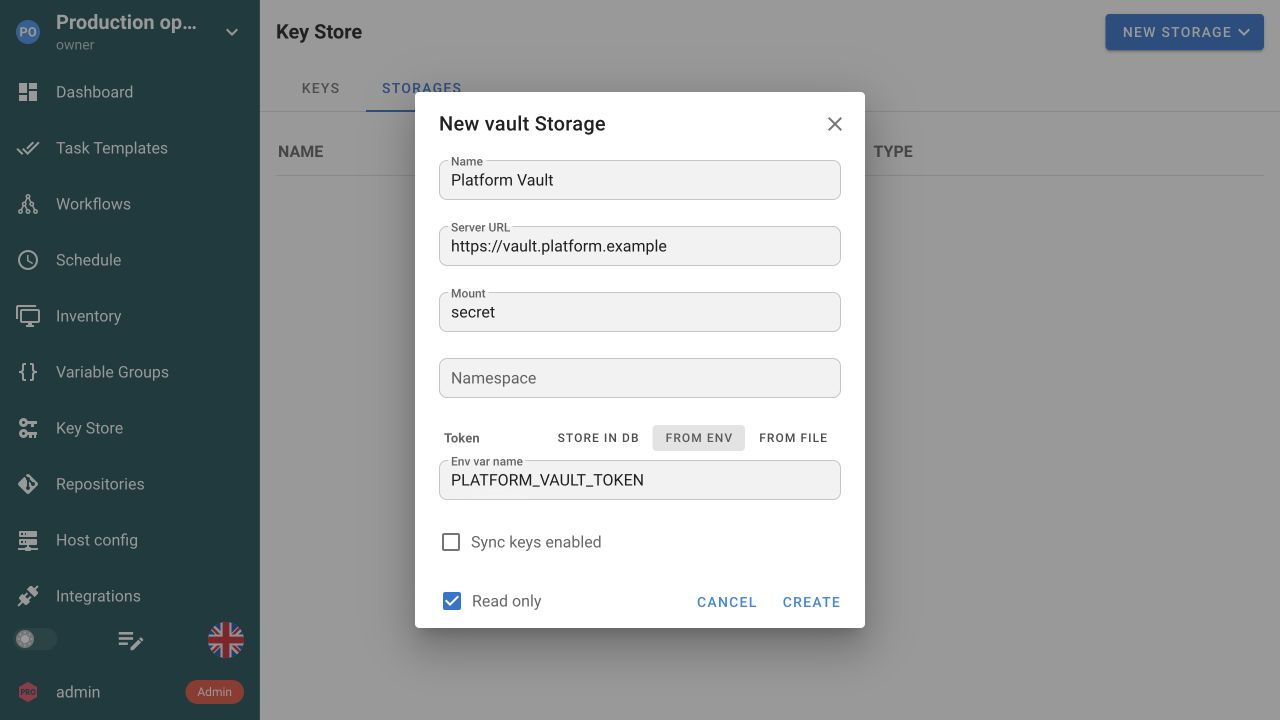
Dış sır kasasını adresi ve kimlik doğrulama ayarlarıyla bağlayın. Semaphore yalnızca sırları alacaksa salt okunur erişim seçin.
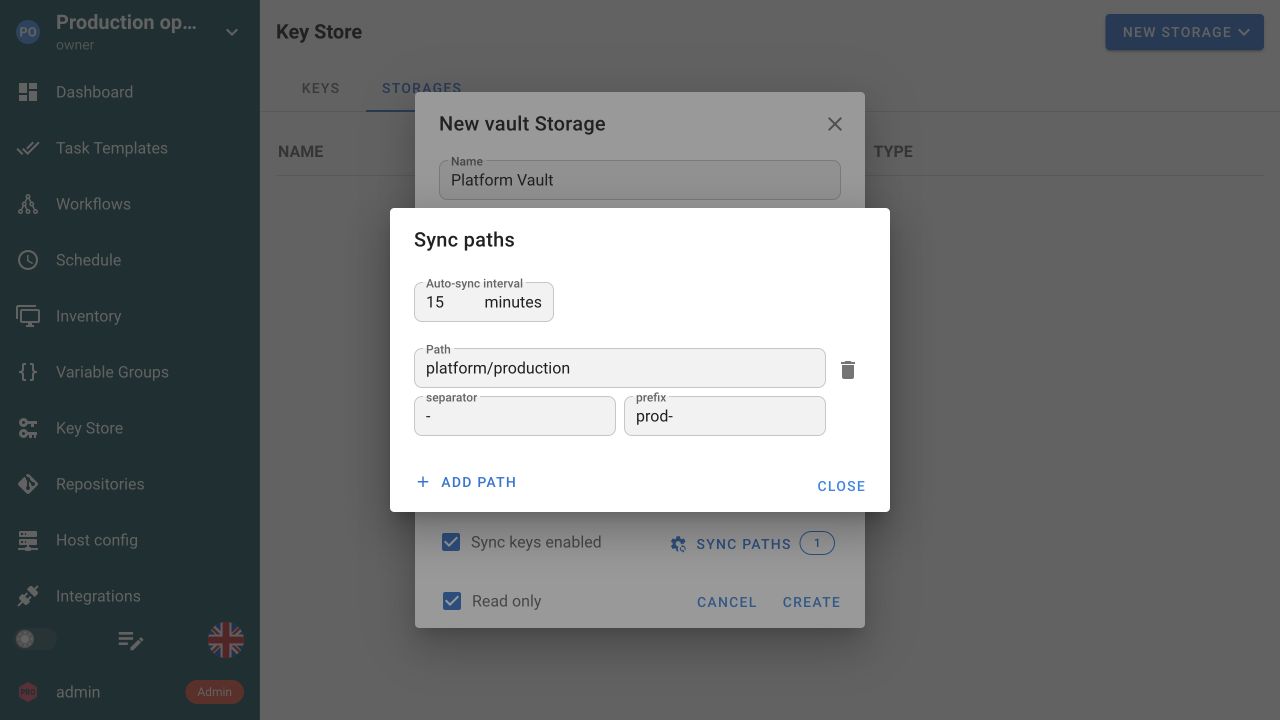
İçe aktarılacak uzak yolları seçin, ad öneki belirleyin ve otomatik eşitleme aralığı seçin. İçe aktarılan Anahtar Deposu kayıtlarını kaynaklarıyla uyumlu tutun.
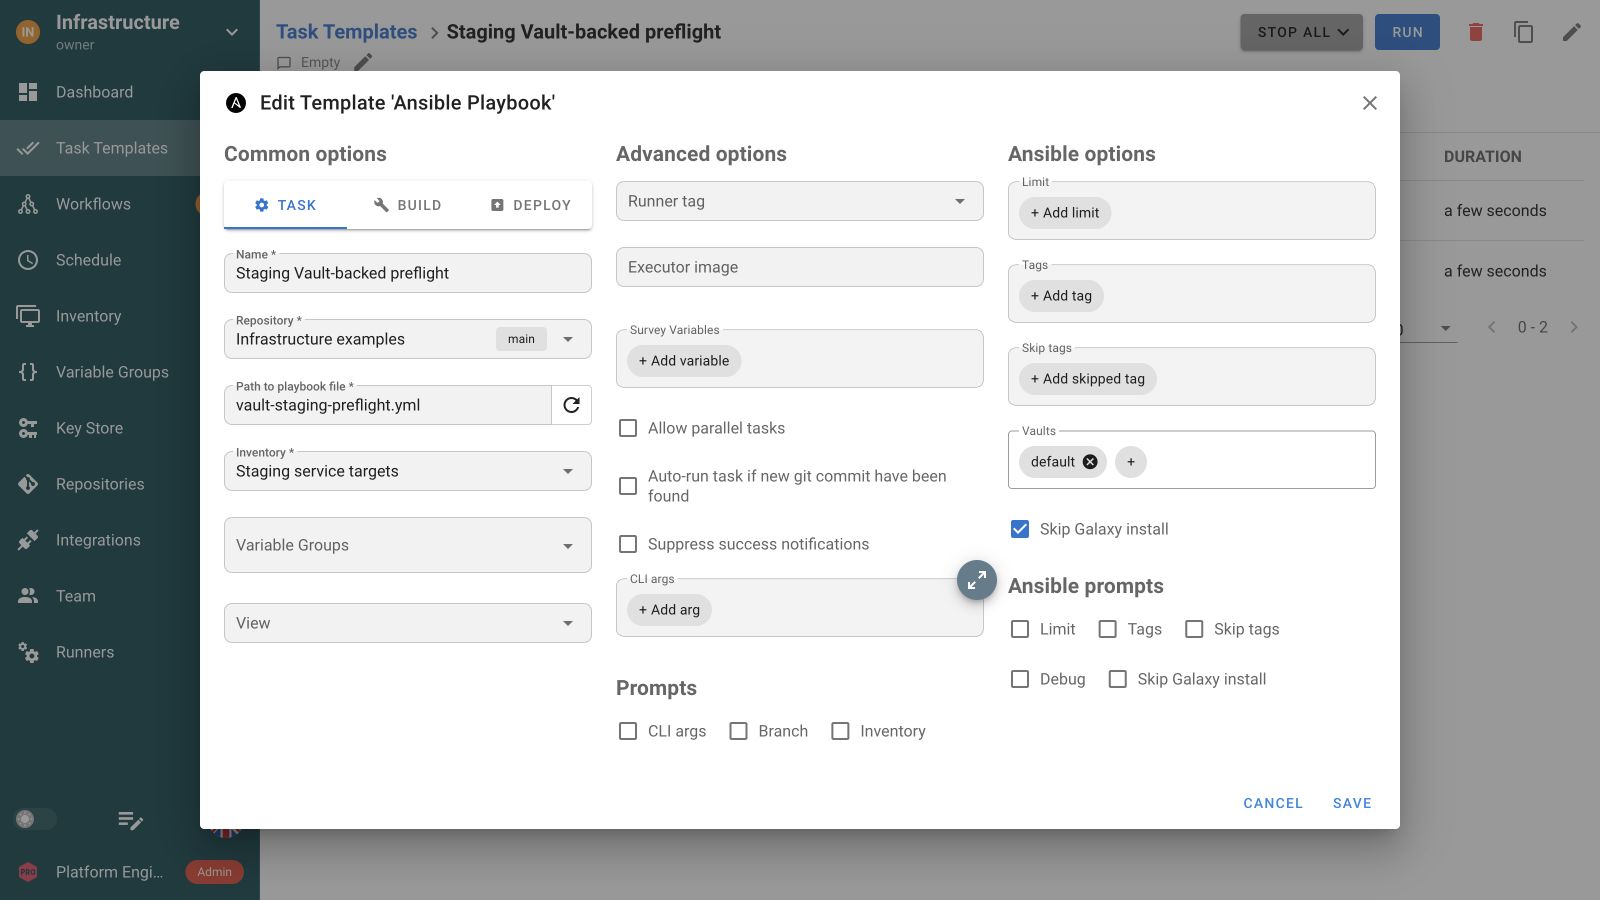
İşin ihtiyaç duyduğu kimlik bilgilerini depo, envanter ve Ansible Vault başvuruları üzerinden kullanın. Şablon ayarları sonraki çalıştırmaya hazır tutar.
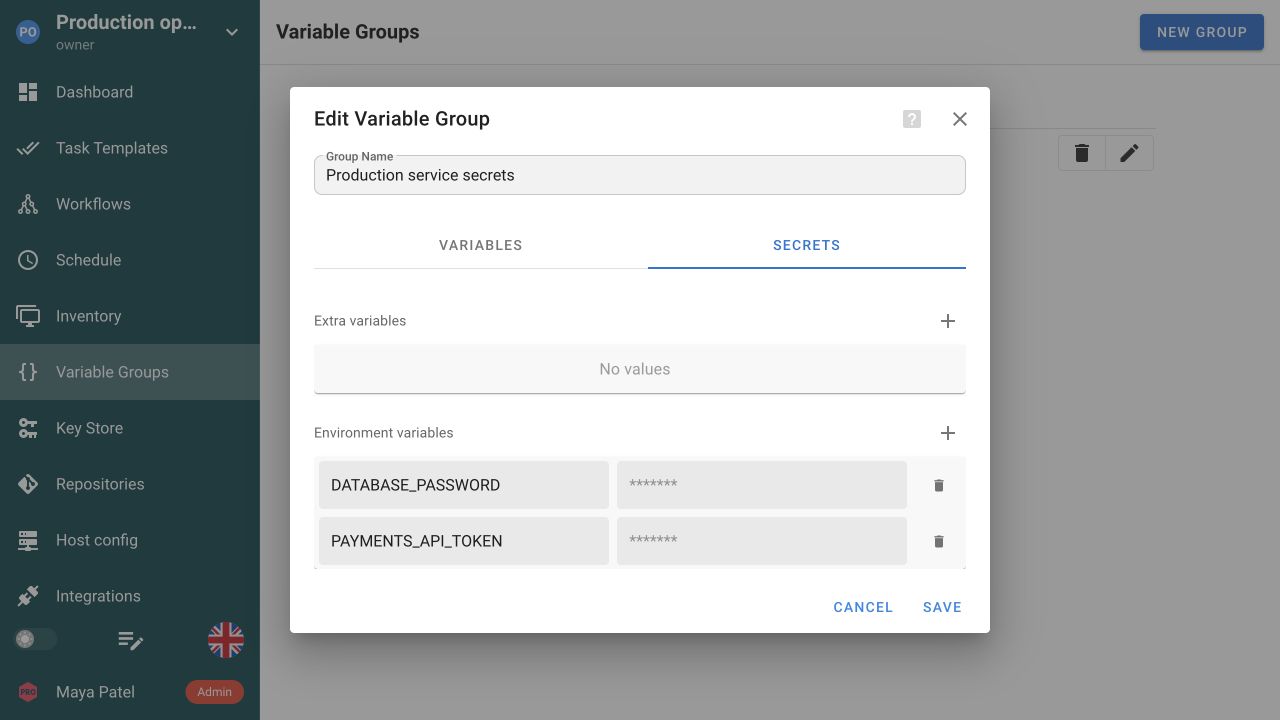
API tokenlerini ve parolaları grubun Secrets sekmesinde tutun. Değişken Grubunu ihtiyaç duyan Görev Şablonlarına ekleyin.
Anahtar Deposu işlemin gerçekten ihtiyaç duyduğu kimlik bilgisi türlerini tutar: yönetilen ana makineler için SSH anahtarları ve giriş bilgileri, özel Git depo erişimi, sudo ve Ansible Vault parolaları. Şablon kayda başvurur; mühendisler adı yapılandırıp okurken değer depo ve görev formu dışında kalır. Erişim anahtarı şifrelemesi yapılandırıldığında yerel değerler veritabanında şifrelenir; bu yapılandırma ve kurtarma yolu isteğe bağlı ayar değil yedekleme prosedürünün parçasıdır.
Ortam ve dosya kaynakları, Anahtar Deposu kaydının kopyasını veritabanında saklamak yerine görev ihtiyaç duyduğunda değerini Semaphore sunucusundan okumasını sağlar. Başka süreç güncel kimlik bilgilerini zaten ana makineye yazıyorsa bu yolu kullanın: kaynağı değiştirin, sonraki görev şablon düzenlenmeden yeni değeri alır. Uzak çalıştırıcı görevi yürüttüğünde bile bu kaynakları Semaphore sunucusu çözümler; dosyanın çalıştırıcıda olması gerekmez. Dosya kaynakları yapılandırılmış sır dizinine ve belgelenmiş JSON biçimine uyar; SSH veya oturum açma kayıtları ham anahtar dosyası yerine bu sarmalayıcıyı kullanır.
Değişken Grupları ortak yapılandırmayı gizli değerlerle birleştirir. Gizli girdi için her işte çoğaltmak yerine kayıtlı kimlik bilgisine başvurun. Grubu aracın beklediği değişken adlarıyla Ansible, Terraform, OpenTofu veya betiğe aktarın.
Pro ile HashiCorp Vault veya OpenBao sırlarına başvurun. Enterprise AWS Secrets Manager, CyberArk ve Devolutions Server gibi desteklenen entegrasyonları ekler. Sırrı sahibi olan sistemde tutun ve otomasyona sunmak için belgelenmiş sağlayıcı yapılandırmasını kullanın.
Değeri iyi saklamak kodun onunla ne yaptığını denetlemez. Playbook veya betik hata ayıklama görevi, komut argümanı ya da API yanıtı yoluyla sırrı çıktıya yazabilir; her değerin görev günlüğünden kaldırılması garanti değildir. Ansible no_log gibi aracın kendi olanaklarını kullanın, hata çıktısını başarı çıktısıyla birlikte inceleyin ve günlük ile dışa aktarıma erişimi içerdikleri her şeye erişim sayın.
Görev JWT'leri tek yürütme için imzalı kimlik sağlar. Alıcı servis her işle uzun ömürlü token paylaşmak yerine düzenleyeni, hedef kitleyi ve bildirimleri doğrulayabilir. İki tarafta güven ilişkisini yapılandırın; normal SSH anahtarları, parolalar ve sır kasası başvuruları ihtiyaç duyan sistemler için kullanılabilir kalır.
Özel depolar, yönetilen ana makineler ve Ansible Vault parolaları gibi erişimler için adlandırılmış Anahtar Deposu kimlik bilgilerini kullanın. Otomasyon kodunu ve hassas olmayan yapılandırmayı Git'te tutun; şablon gereken kimlik bilgisine başvursun. Başvuru, betiklere değer gömmekten daha kolay yeniden kullanım ve rotasyon sağlar. Kod verilen erişimle çalıştığından yürütülebilir kaynağı kimin düzenleyebileceğini koruma ihtiyacını kaldırmaz.
Hayır. Ansible Vault şifreli Ansible içeriğini korur; Görev Şablonu bunu açmak için Semaphore Anahtar Deposundan Vault parolası kullanabilir. HashiCorp Vault, Anahtar Deposu sırları için ayrı Pro dış depolama seçeneğidir. Bu sayfadaki kayıtlı ön kontrol HashiCorp Vault bağlantısını değil Ansible Vault parola yolunu gösterir. Operasyonel işlerde kullanmadan bu dış depolamayı geçici kimlik bilgisiyle ayrıca değerlendirin.
Yerel Anahtar Deposu değerleri veritabanında saklanırken yapılandırılmış erişim anahtarı şifrelemesini kullanır. Şifreleme yapılandırmasını doğru ayarlayıp koruyun ve kurtarma gereksinimlerini yedekleme prosedürüne dahil edin. Durağan veri şifrelemesi tasarımın bir bölümüdür: yetkili yürütme hâlâ kimlik bilgisini kullanmalıdır. Şifreli veritabanı değerini tüm kod ve mühendislere erişilemez saymak yerine sunucuyu, çalışma ortamını, yönetici erişimini ve günlükleri koruyun.
Belgelenmiş ortam ve dosya kaynakları, görev anahtara ihtiyaç duyduğunda yürütme uzak çalıştırıcıda olsa bile Semaphore sunucusu tarafından çözümlenir. Dosya kaynakları izin verilen sır dizini yapılandırmasına ve belgelenmiş değer biçimine uymalıdır. Sonraki görev şablonu yeniden yazmadan değiştirilmiş kaynak değerini alabilir. Çalıştırıcıya ham anahtar dosyası koymanın bu sunucu tarafı mekanizmasını uyguladığını varsaymayın.
Evet. Pro dış sır kaynakları olarak HashiCorp Vault ve OpenBao destekler. Enterprise desteklenen başka sır yöneticisi entegrasyonları ekler. Sağlayıcıyı yapılandırın ve değeri Git'e kaydetmek yerine kimlik bilgisine Anahtar Deposundan başvurun. Doğrulama ve sır yolları için sağlayıcı kılavuzunu izleyip işi amaçlanan kimlik bilgileriyle test edin.
Şablonlar her işe ayrı parola veya anahtar gömmek yerine adlandırılmış kimlik bilgilerine başvurur. Kimlik bilgisini veya yapılandırılmış kaynağını güncelleyin, sonra başvuran depoları ve envanterleri kontrol edin. Kimlik doğrulama hatalarını sonraki zamanlanmış üretim çalıştırmasından önce yakalamak için rotasyondan sonra temsilî görev test edin.
Evrensel maskeleme garantisine güvenmeyin. Playbook veya betik hassas değişkenleri, komut argümanlarını veya API yanıtlarını çıktıya yazdırabilir. Günlüklemeyi bilinçli yapın, aracın uygun sır yönetimi seçeneklerini kullanın ve temsili hata çıktısını başarı çıktısıyla birlikte inceleyin. Günlüklere ve dışa aktarılan kayıtlara erişimi içeriklerine göre kısıtlayın. Değeri güvenli saklamak tek başına yürütülen kodun yazdırdığı her şeyi denetlemez.
Evet. Kimlik bilgisine Anahtar Deposunda ad verin ve depo, envanter veya şablon o türe ihtiyaç duyduğunda seçin. İşler Git'te kendi kopyasını taşımak yerine yapılandırılmış kayda başvurur. Hedef sistemler farklı kimlikler gerektiriyorsa ayrı kimlik bilgileri kullanın. Görev Şablonlarını görün.