

Gestionar configuración Semaphore como código
Define recursos admitidos como código. Revisa un plan antes de modificar la plataforma.
 main.tf
recurso "semaphoreui_project" "production_ops" { name = "Production operations" alert = true max_parallel_tasks = 10}¿Aún configuras Semaphore a mano?
Repetir configuración lleva tiempo y se pierden los cambios manuales.
Define recursos soportados con Terraform en Git y revisa antes de aplicar.
Configuración repetida
Definido en Git
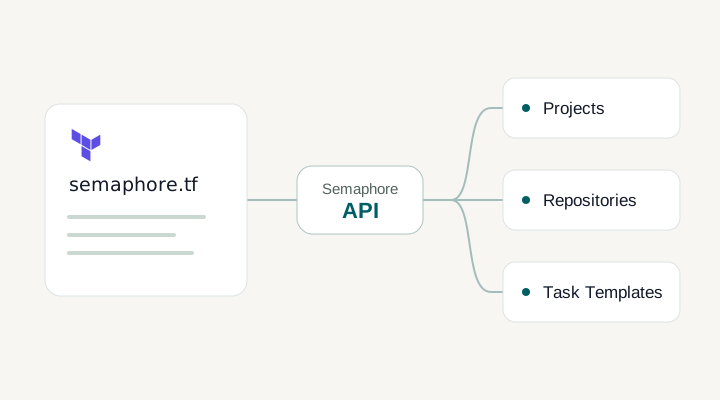
semaphore.tf
+Proyectos
+Repositorios
+Task Templates
Plan→Revisar→Aplicar
Crear tu primer proyecto con Terraform
- 01
Conectar el proveedor a Semaphore
Define tu dirección y autentica con token API.
- 02
Definir recursos en Git
Declara proyectos, repositorios y plantillas. Revisa cambios en la misma pull request que la infraestructura.
- 03
Revisar plan y aplicar
Revisa cambios antes de aplicarlos. Conserva configuración en Git para la siguiente actualización.
Gestionar la plataforma que necesitan tus trabajos
Conectar la configuración con la API
API y webhooksDónde termina el proveedor y empieza Semaphore
Configurar la plataforma que ejecuta trabajos
README lista proyectos, entornos, inventarios, claves, repositorios, horarios, plantillas, usuarios y vistas. La cobertura depende de versión. Verifica campos y ciclo en el registro sin asumir toda la UI.
Revisar cambios de plataforma
Un plan ayuda al equipo a ver los cambios propuestos en recursos gestionados. Modificar una plantilla puede alterar ejecuciones futuras: revisa esas diferencias con el mismo cuidado que el código ejecutable. El estado Terraform y las credenciales del proveedor también necesitan controles de acceso y una estrategia de backend adecuados.
Comprender mantenimiento actual
El repositorio declara mantenimiento sin garantías con IA y que no se mantiene activamente. Es relevante: prueba recursos, fija versiones y lee incidencias antes de usarlo como dependencia crítica.
Documentación y funciones relacionadas
FAQ
¿Qué gestiona el proveedor Semaphore?
El proveedor gestiona recursos Semaphore por API y configura la plataforma, no la infraestructura cloud como Terraform ejecutado dentro. Revisa recursos y argumentos de tu versión: una opción UI no prueba soporte.
¿Debo ejecutar Terraform dentro de Semaphore para usar el proveedor?
No. El proveedor funciona donde ejecutes Terraform si alcanza la API y se autentica. Usa estación o pipeline existentes. Define entorno, credenciales y backend. Si después lo ejecutas dentro de Semaphore evalúa la dependencia para poder recuperar configuración y ejecución.
¿Puedo usar el proveedor Terraform Semaphore con OpenTofu?
Usa el protocolo Terraform. Un test fijó semaphoreui/semaphore 0.3.9 en OpenTofu con Semaphore 2.19.12 aislado. Leyó proyecto, creó uno temporal y no encontró deriva. No probó CLI Terraform ni todo recurso. Fija versiones y valida lo necesario.
¿Puedo importar a Terraform recursos creados en la interfaz?
Verifica importación e identificadores en la documentación de tu versión fijada. No todas las fuentes importan igual. Decide cómo representar la configuración existente y quién gestionará cambios antes de aplicar. Empieza fuera de producción, revisa estado y plan y evita reemplazar una configuración compartida funcional.
¿Podemos guardar la configuración Semaphore en Git?
Sí. Guarda Terraform de recursos soportados en Git y revisa por PR. El proveedor aplica por API. Credenciales separadas y backend apropiado.
¿Puede el proveedor gestionar Task Templates?
Las plantillas son recursos documentados del proveedor. Consulta argumentos de tu versión fijada. Una modificación afecta al futuro: revisa plan y resultado en Semaphore antes de usar.
¿El proveedor equivale a ejecutar Terraform dentro?
El proveedor configura la plataforma por API; la plantilla ejecuta Terraform de infraestructura. Úsalos independientemente: configura desde tu entorno y ejecuta luego los trabajos mantenidos.
¿Dónde guardo token y estado Terraform?
Proporciona token con la configuración admitida sin guardarlo en Git. Elige backend con acceso y copias adecuados. El entorno necesita red e identidad autorizada a los recursos.