

Conectar Semaphore a tus herramientas
Gestiona recursos, ejecuta tareas y workflows y recupera resultados por REST API. Conecta eventos con webhooks.
Portal interno
Comprobar servicios de producción
Producción
Completado
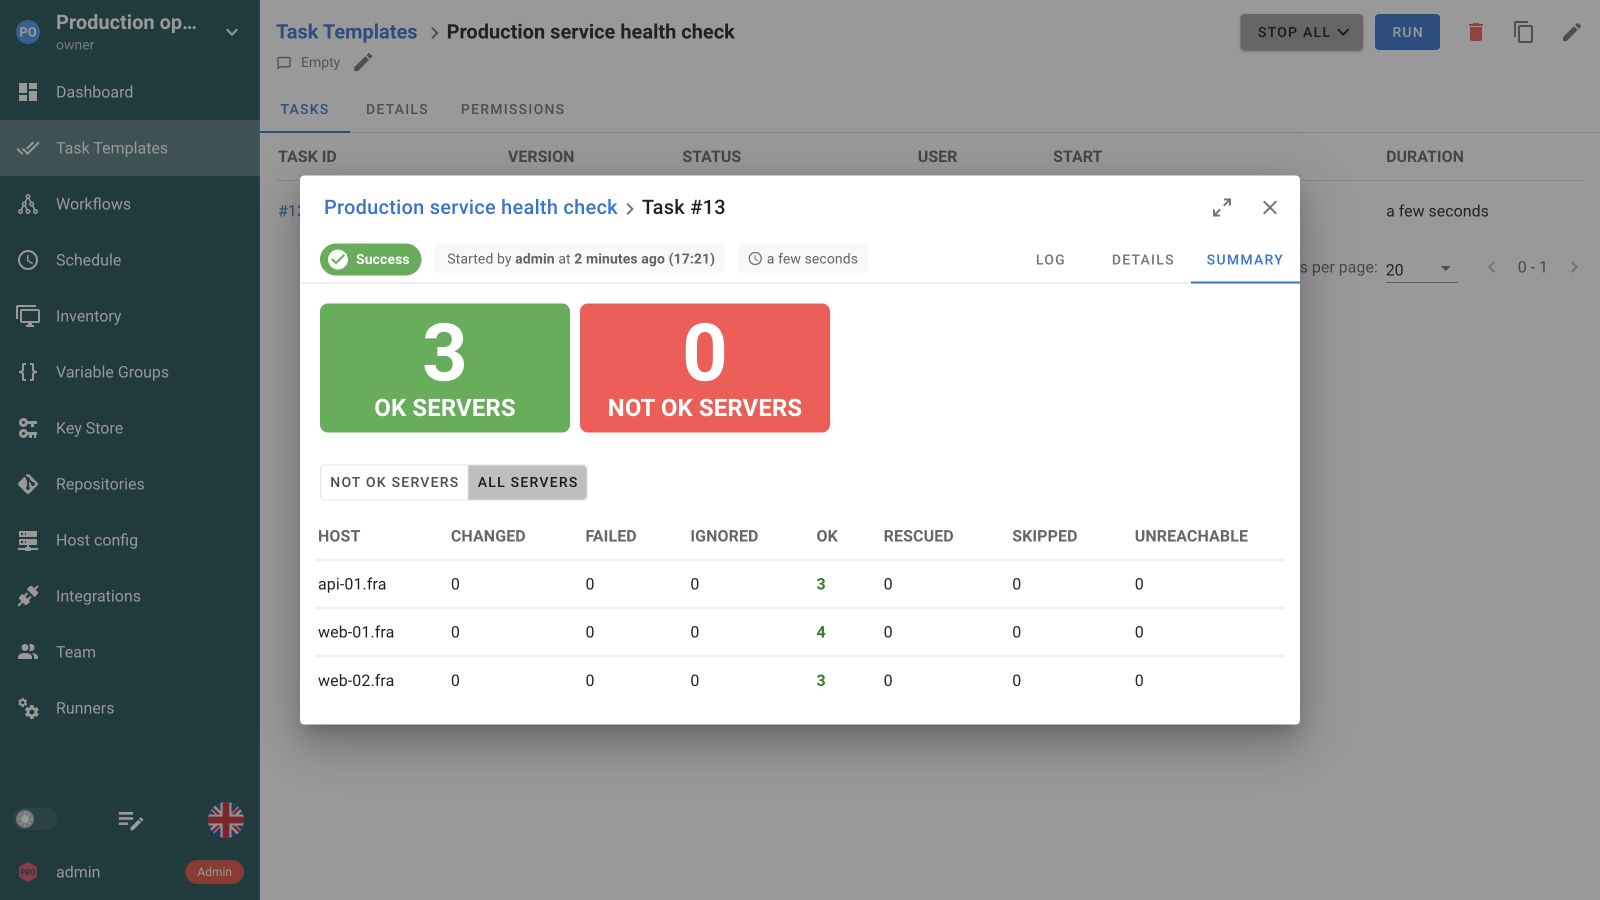
La automatización en otra herramienta interrumpe el flujo
Portales, pipelines y herramientas ya coordinan. Separar automatización repite configuración y recopila resultados manualmente.
Una API para configurar y ejecutar
Gestionar SemaphoreProyectos, accesos y configuración
Activar automatizaciónTareas, workflows y eventos
Obtener resultadosEstado, registros y salida
Gestionar Semaphore desde tus sistemas
Crea y actualiza proyectos, acceso y recursos por REST API. Sincroniza Semaphore con tu catálogo de servicios, incorporación o herramientas.
Una API documentada para toda la plataforma
Configura recursos, gestiona acceso y examina estado. Las solicitudes usan los permisos de la cuenta autenticada. OpenAPI documenta parámetros, cuerpos y respuestas.
Explorar la referencia APIActivar y seguir el resultado
Para REST crea un token con acceso necesario. Para webhook crea integración, elige plantilla y configura autenticación.
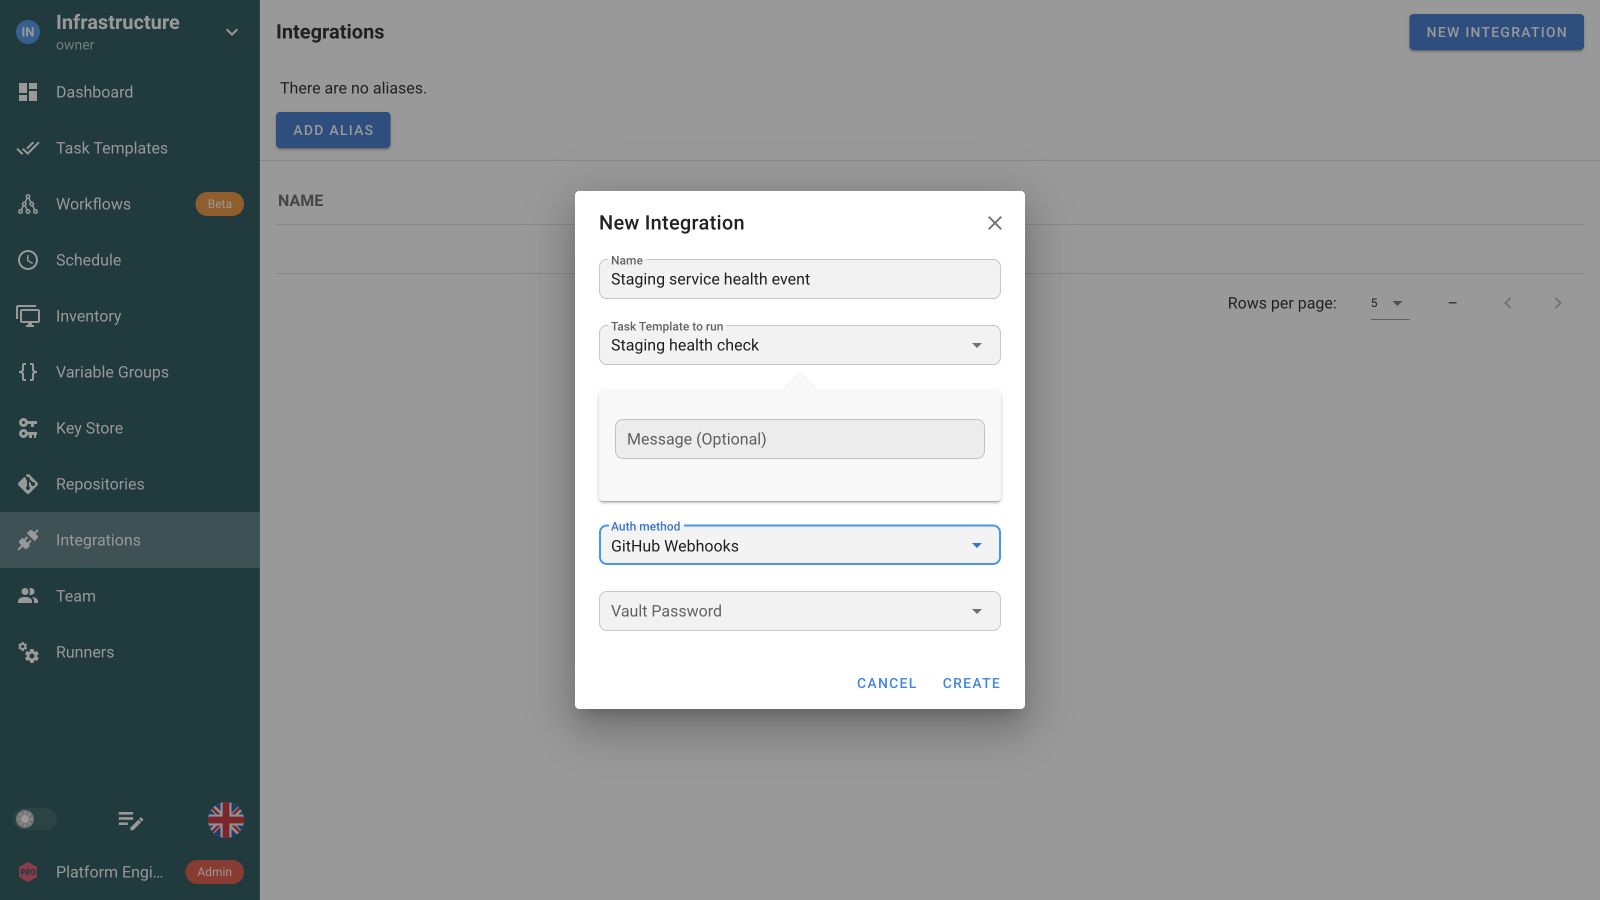
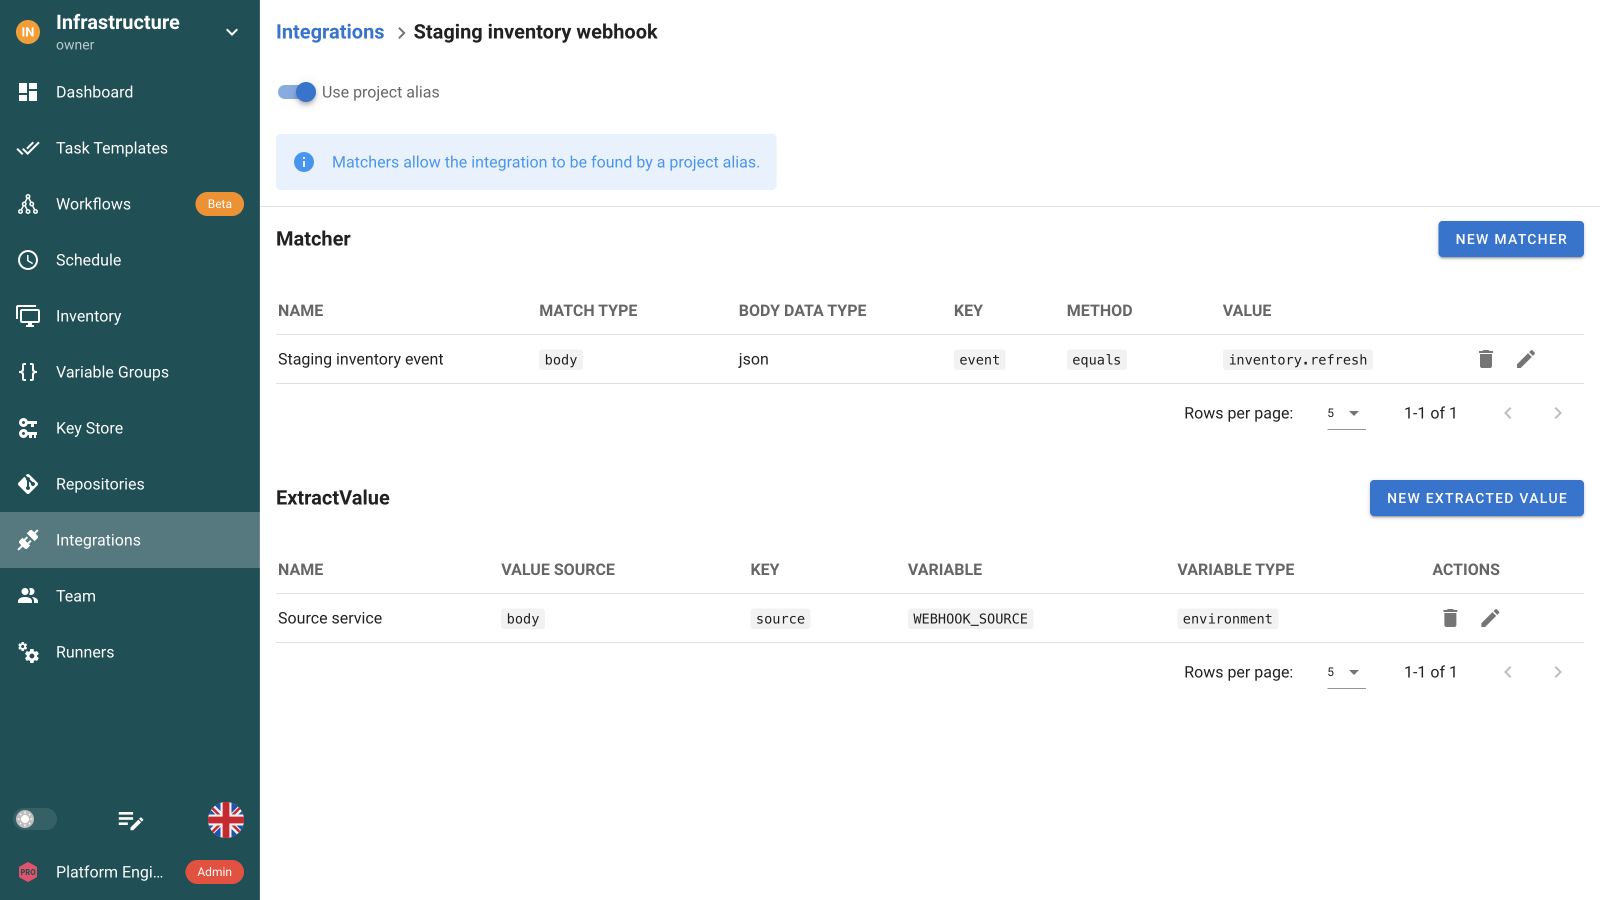
Añade la URL del webhook al sistema emisor. Selecciona eventos y asigna campos de los datos a las entradas. Una integración REST directa llama a la API sin webhook.
Llama al endpoint de tareas con un ID de Task Template guardado o usa Workflow API Pro para una secuencia completa con dependencias y aprobaciones. Conserva el ID de ejecución para seguirla.
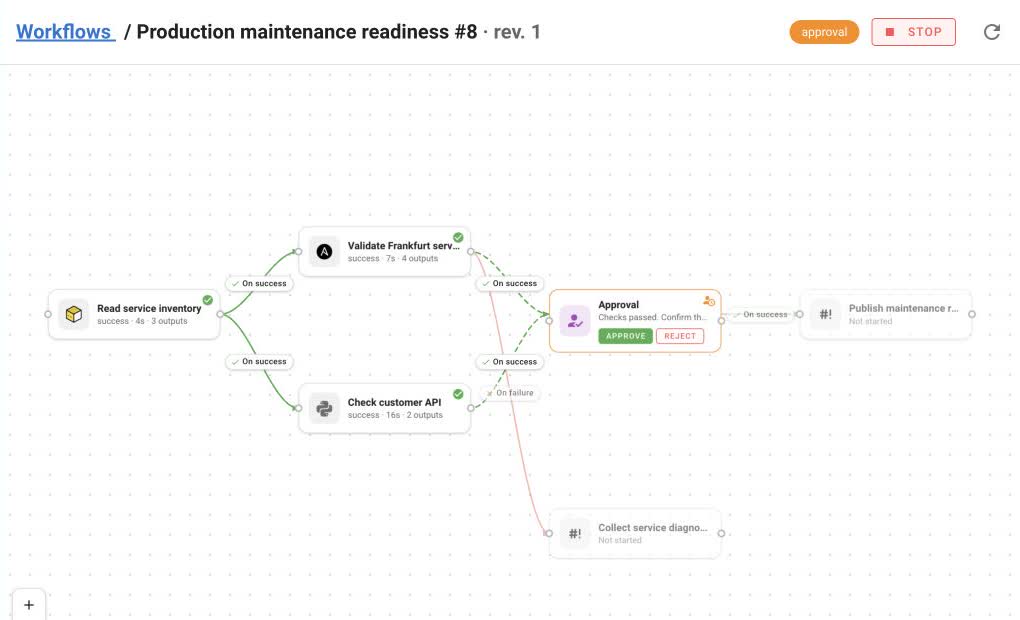
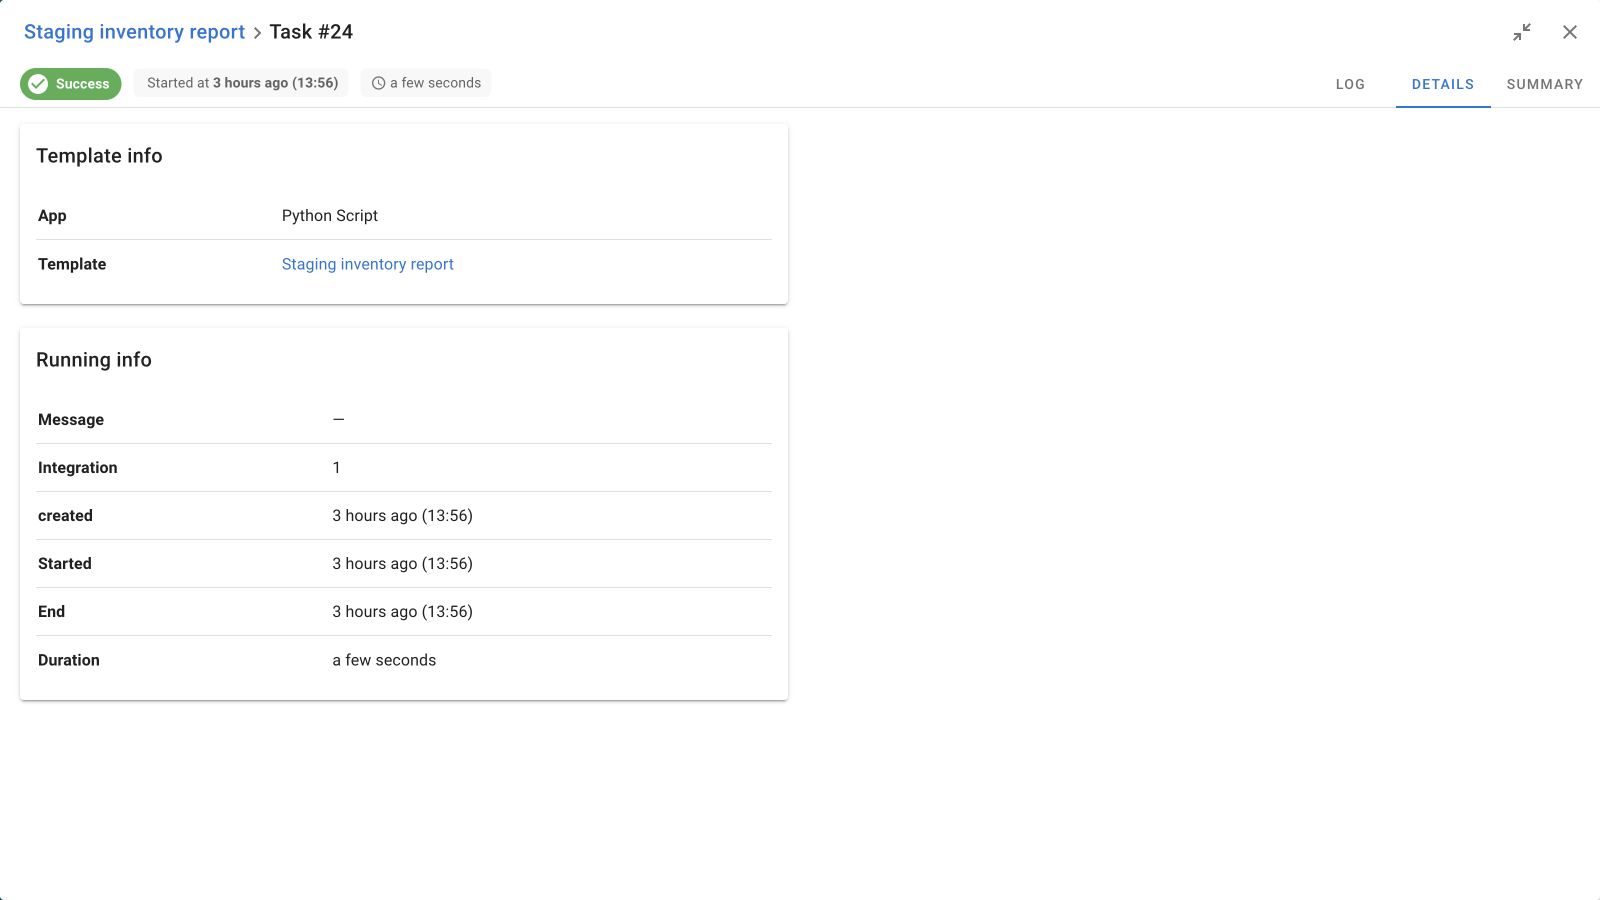
Conserva el ID de tarea o workflow. Lee estado y salida por API para que tu portal, pipeline o servicio siga el resultado.
Conectar herramientas a la misma automatización
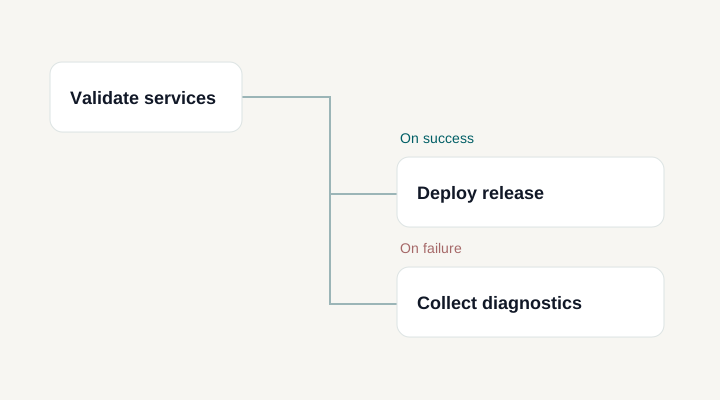
Activar secuencia de trabajos
Workflows
Seguir la tarea iniciada por tu solicitud
Historial y registrosOpciones REST API y webhooks
Dirigir eventos al trabajo correcto
El alias de proyecto evalúa reglas; el específico las omite. Compara repositorio, rama o evento cuando compartas endpoint y prueba coincidencias y rechazos.
Asignar datos de eventos a entradas
Lee cabeceras o cuerpo con extractores y asigna valores a entorno o parámetros admitidos. Pasa versión, servicio o referencia sin reconstruir el trabajo. Las asignaciones deben coincidir con los campos expuestos.
Autenticar llamadas API y webhooks entrantes
REST usa token personal y permisos de su cuenta. Webhooks tienen autenticación propia: GitHub, Bitbucket, Token, HMAC SHA-256 o SHA-512 y BasicAuth. Elige lo que admita el emisor y separa estas credenciales de las de infraestructura.
Gestionar Semaphore desde tus sistemas
REST API cubre proyectos, repositorios, inventarios, credenciales, Variable Groups, plantillas, horarios e integraciones y Workflow API Pro. Configura recursos, inicia y consulta resultados. OpenAPI documenta parámetros, cuerpos y esquemas.
Seguir la tarea creada por tu solicitud
Una tarea creada es una ejecución en cola, no una ejecución terminada. Conserva el identificador que devuelve la API y consulta los endpoints documentados para obtener estado y salida. Así tu servicio distinguirá errores de solicitud, ejecuciones en espera y resultados finales y podrá dirigir al equipo a las pruebas reales. No presupongas garantías de entrega: un servicio puede reintentar tras un timeout aunque la primera solicitud haya llegado. Gestiona duplicados cuando la operación tenga consecuencias y haz la automatización idempotente. Enviar resultados a chat o correo es una función distinta.
Conectar GitHub, Bitbucket y otras fuentes de eventos
Las integraciones admiten GitHub y Bitbucket, tokens, HMAC SHA-256 o SHA-512 y Basic Auth. Compara campos y extrae valores necesarios. Usa REST API si el llamante debe ver resultados o gestionar recursos.
Documentación y funciones relacionadas
FAQ
¿Uso REST API o webhook para iniciar?
Webhook selecciona plantilla y entradas de un evento. REST API ofrece gestión y ejecución explícita con seguimiento. Ambos usan el modelo Semaphore. Elige según datos y seguimiento del llamante.
¿Diferencia entre alias de proyecto y específicos?
Un alias de proyecto evalúa las reglas de sus integraciones y puede iniciar las que coinciden con la solicitud. Un alias específico llama directamente a una integración sin evaluar sus reglas. Esto importa si esperas que una regla de rama o tipo de evento controle la ejecución. Elige el endpoint deliberadamente y prueba datos coincidentes y no coincidentes, sin asumir el mismo filtro para todos los alias.
¿Cómo pasa un webhook versión o entorno?
Configura extractores para leer cabeceras o campos pertinentes y asignarlos a variables o parámetros documentados. Los destinos deben coincidir con los campos aceptados. Mantén la asignación precisa: una versión debe convertirse en la entrada prevista, no en un fragmento de comando sin restricciones. Valida el significado donde corresponda y prueba campos ausentes o inesperados antes de producción.
¿Qué identidad y permisos usa la API?
Un token API actúa con los permisos de su usuario Semaphore. Usa una identidad cuyo acceso corresponda a las operaciones previstas y protege el token donde lo guarde el llamante. La API no elude la autorización del proyecto. Configura deliberadamente autenticación y exposición de webhooks. Separa la autenticación del llamante de las credenciales que la tarea usa para la infraestructura.
¿Cómo sigue mi servicio la tarea iniciada?
Conserva el ID de tarea devuelto y usa los métodos documentados para estado y salida. Una solicitud correcta indica ejecución solicitada, no infraestructura terminada. Distingue errores, espera, ejecución y resultado. Enlaza a la tarea para consultar pruebas.
¿Los reintentos de webhook garantizan una sola ejecución?
No asumas ejecución exactamente una vez ni entrega duradera garantizada. Un servicio puede reintentar tras un timeout aunque la primera solicitud llegara. Diseña duplicados y reintentos según consecuencias y usa idempotencia cuando proceda. Conserva la correlación entre evento y ejecución para entender entregas repetidas o inciertas.
¿Dónde está la especificación API?
La referencia representa el Swagger/OpenAPI publicado con una versión específica, no un resumen manual. Consulta /api-docs/ o el documento bruto para generar cliente. Verifica la versión que usas porque cambian endpoints y esquemas.
¿El webhook requiere un endpoint público?
El llamante necesita alcanzar Semaphore, no necesariamente por Internet público. Red privada, VPN o balanceador bastan. Nuestra prueba usó loopback sin autenticación, no un modelo público. Si se expone fuera de confianza, añade autenticación admitida y restricciones de red.
¿Cómo pruebo una integración antes de conectarla?
Prueba primero una plantilla inocua con curl o cliente HTTP. Envía datos no coincidentes y verifica ausencia de tarea, luego datos coincidentes y una sola tarea. Abre Details: registra la integración como origen y muestra valores extraídos. Así probamos localmente y detectamos claves incorrectas antes de depender del servicio.
¿Puedo gestionar recursos y ejecutar workflows por API?
Sí. REST API cubre proyectos, repositorios, inventarios, credenciales, Variable Groups, plantillas y más. Configura, inicia y consulta resultados. Pro añade workflows y aprobaciones para operaciones completas CI/CD. Usa OpenAPI para parámetros y esquemas.