
 dashboarddone_allaccount_tree
Lokalni nalozi
Prijavite se Semaphore korisničkim imenom i lozinkom.
Kombinujte RBAC projekta, detaljne dozvole šablona i prijavu preko provajdera identiteta. Mapirajte grupe na uloge i dodajte dvofaktorsku autentifikaciju lokalnim nalozima.
Dozvole
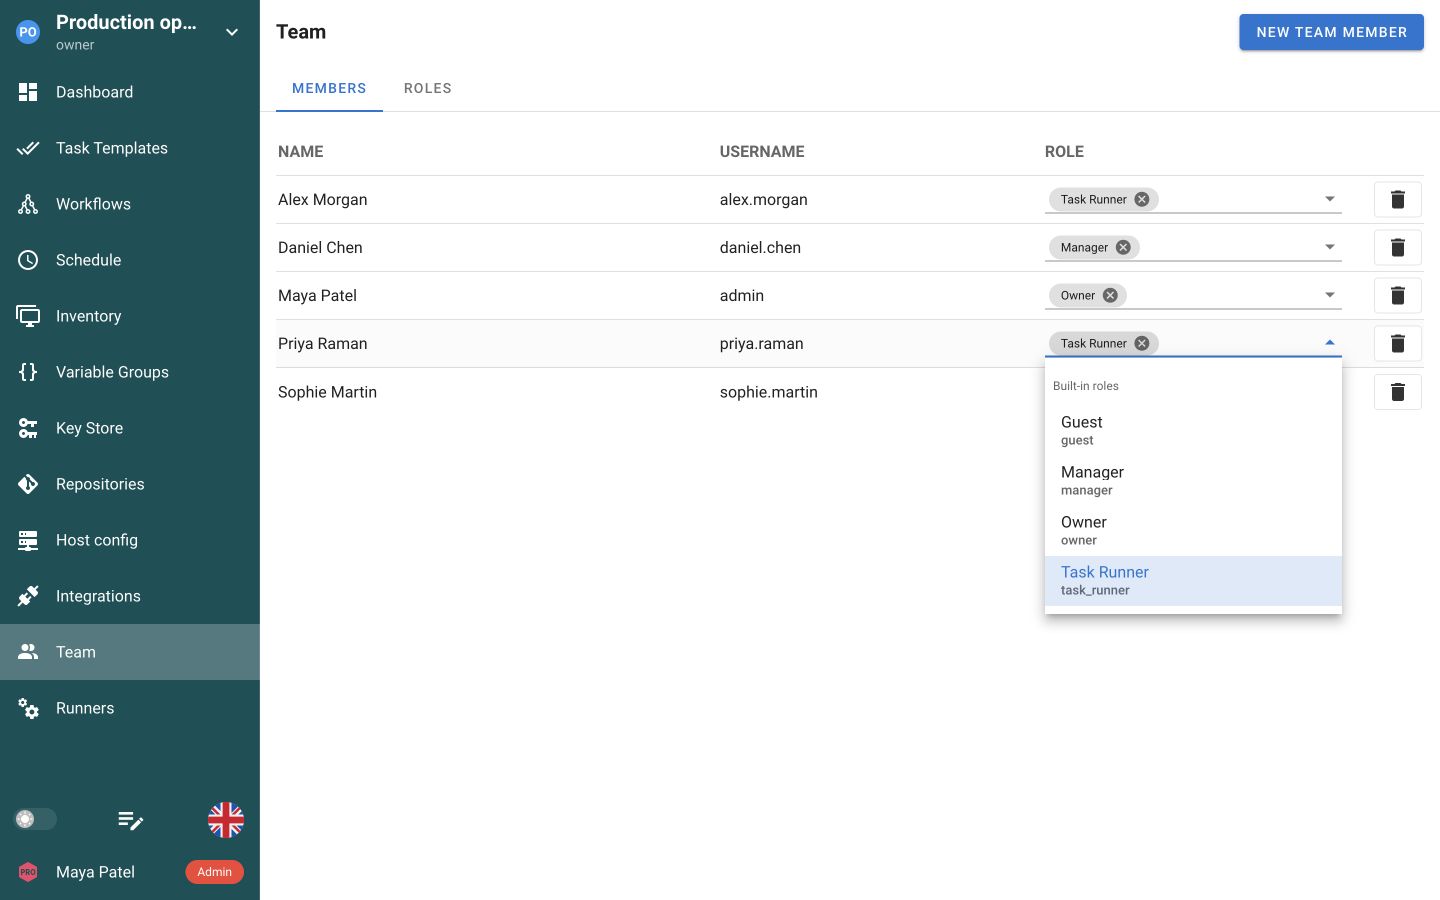
Dodelite uloge projekta u odeljku Tim. Omogućite inženjerima da pokreću poslove, pregledaju rezultate ili upravljaju konfiguracijom u skladu sa odgovornostima.
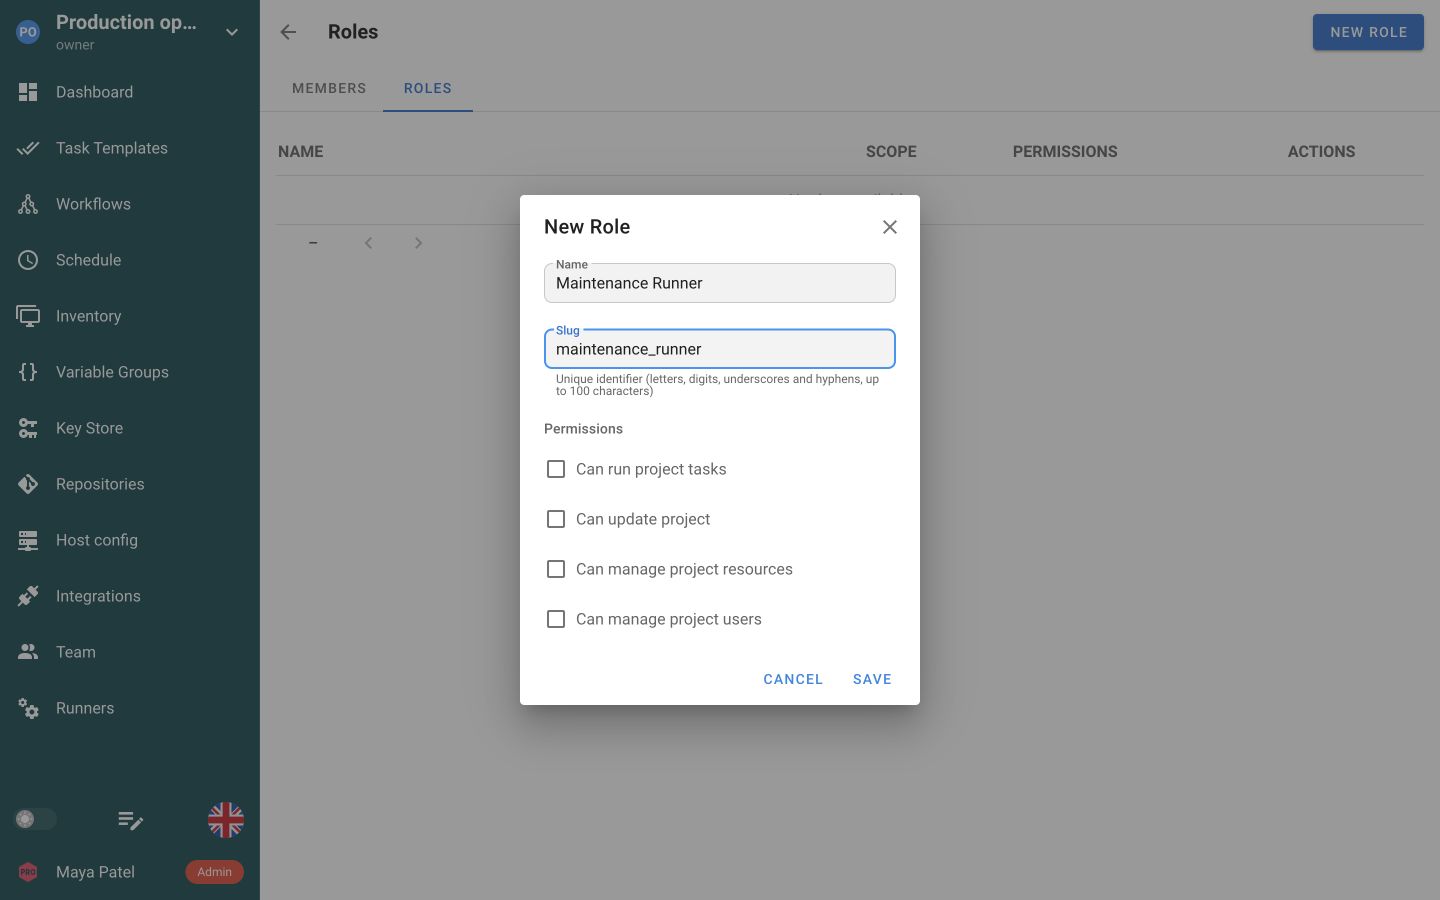
Kreirajte ulogu za određenu odgovornost. Ne uključujte dozvole za ceo projekat kada pristup treba ograničiti na izabrane poslove.
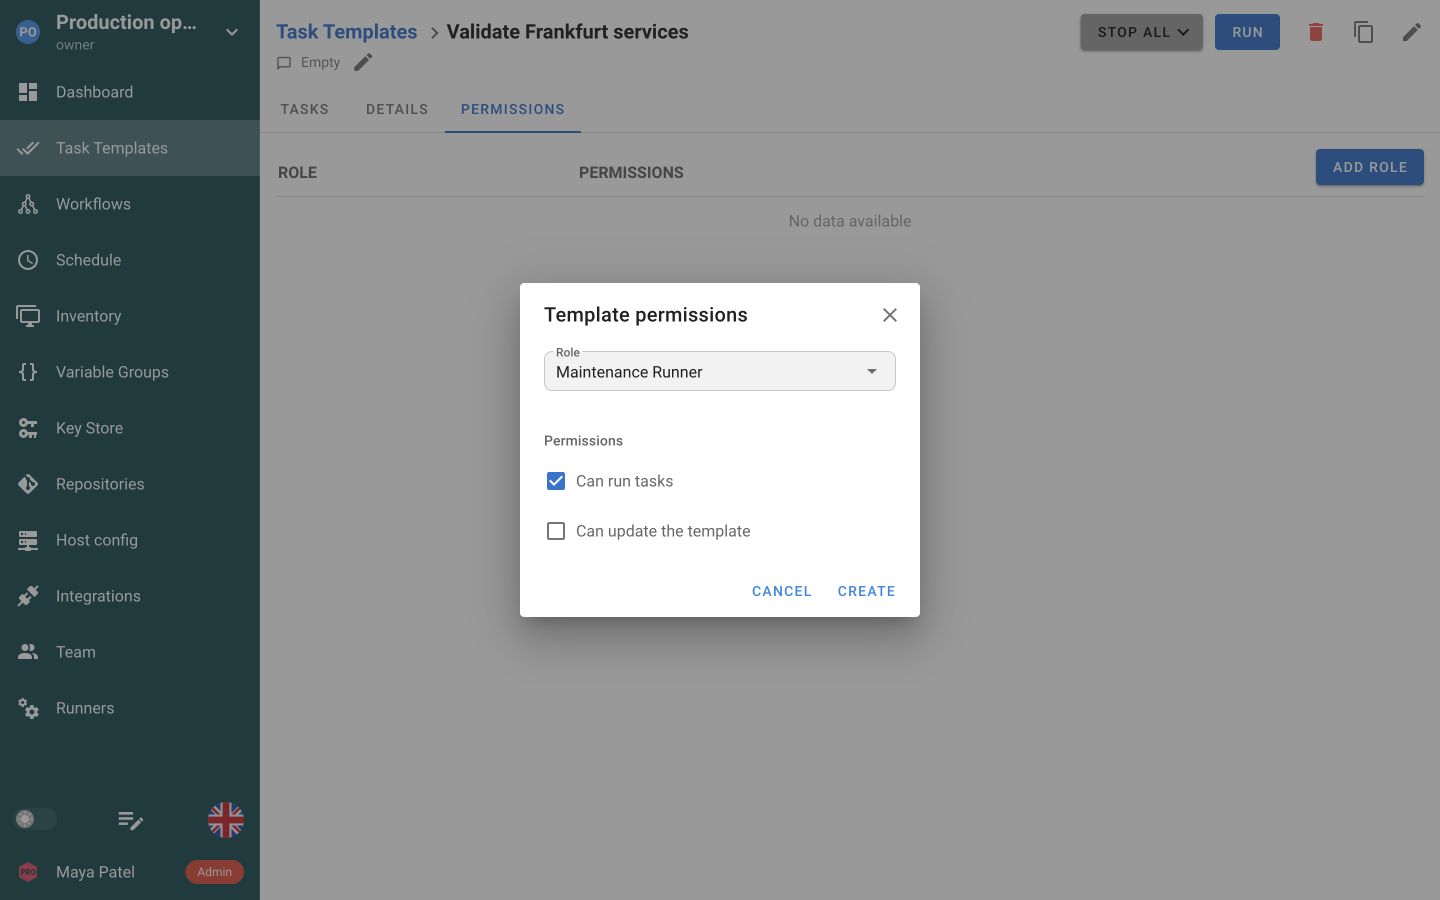
Dodajte ulogu u šablon zadatka i dozvolite Run bez dozvole za izmene njegove konfiguracije.
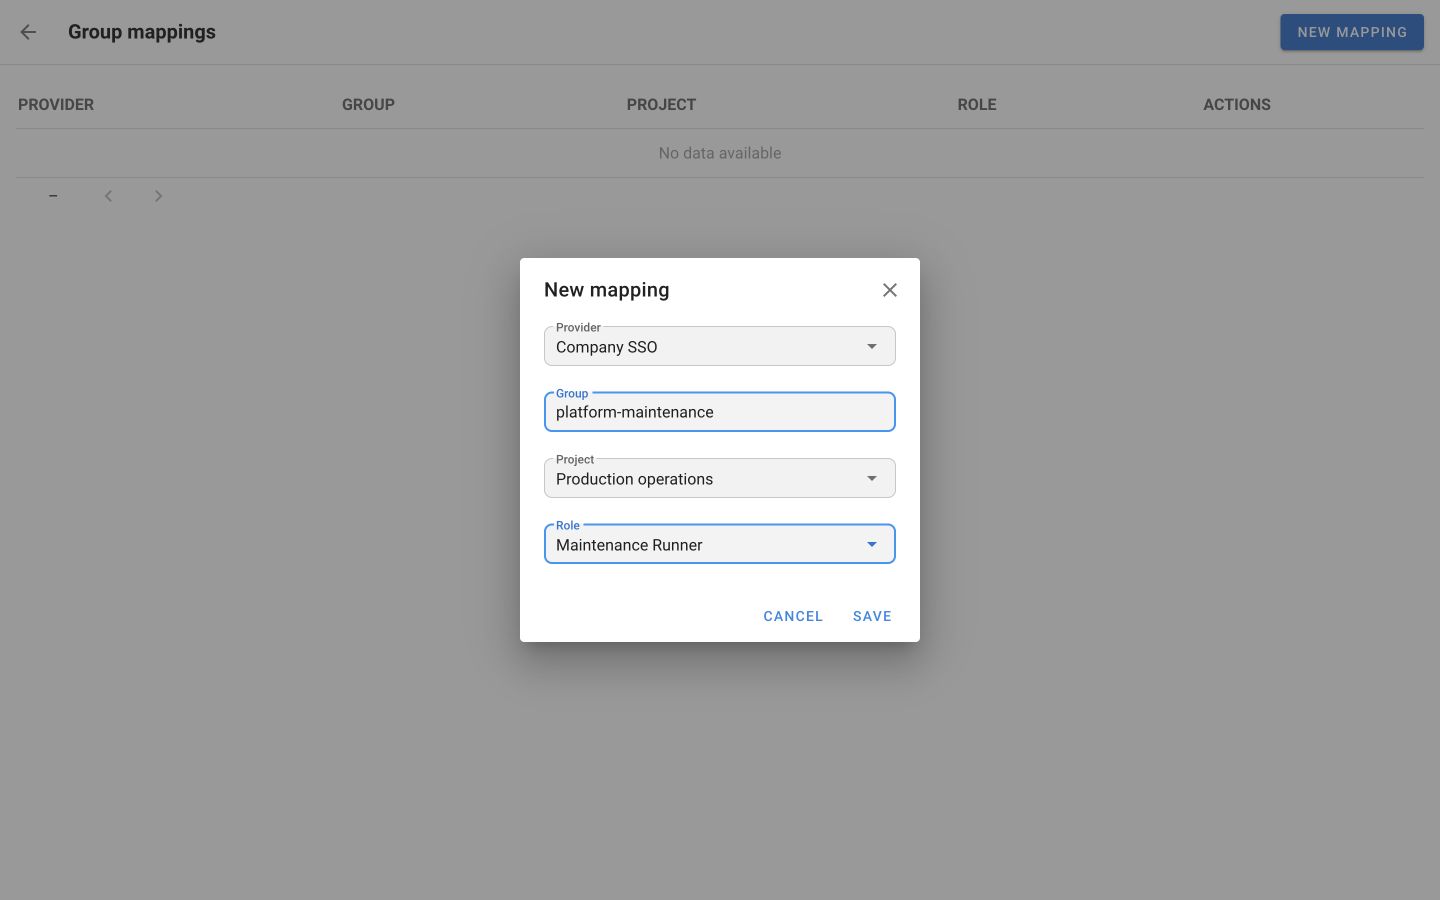
Mapirajte grupu provajdera identiteta na ulogu projekta u Enterprise izdanju. Semaphore osvežava mapirani pristup pri sledećoj prijavi.
Otvorite Account → Security da podesite aplikaciju za autentifikaciju lokalne prijave. Isti ekran povezuje spoljne identitete.
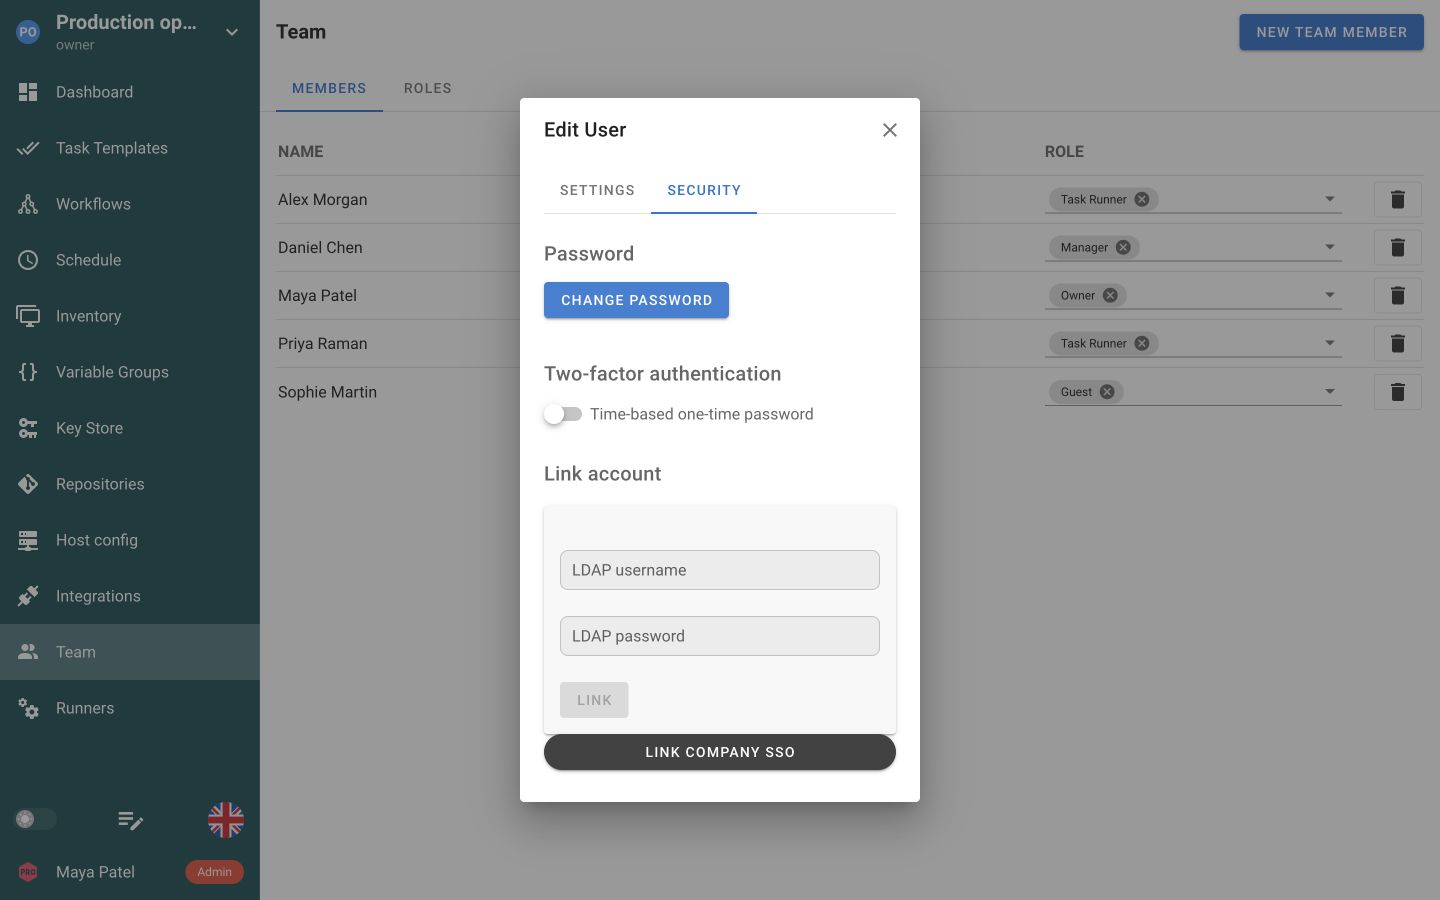
Povežite postojeći sistem identiteta za prijavu. Uloge Semaphore projekta određuju kojim resursima i radnjama svaka osoba može pristupiti.
Prijavite se Semaphore korisničkim imenom i lozinkom.
Omogućite ljudima prijavu postojećim pristupnim podacima direktorijuma.
Povežite Keycloak, Okta, Microsoft Entra ID, Authentik ili drugog OIDC provajdera.



Prihvatite potpisan identitetski token od svog pouzdanog autentifikacionog proksija.
Omogućite kodove aplikacije za autentifikaciju za lokalne naloge, podesite oporavak i trajanje sesije. Korisnici sami registruju drugi faktor.
Kod iz aplikacije za autentifikaciju dodaje drugi faktor pri prijavljivanju.
Omogućite oporavak kada autentifikator nije dostupan.
Zahtevajte novu prijavu posle podešenog maksimalnog trajanja.
Dodelite ugrađene uloge članovima projekta bez podešavanja svake dozvole od početka. Osoba može imati više uloga, a njihove dozvole se sabiraju.
U Enterprise izdanju definišite prilagođenu ulogu prema odgovornostima tima. Izaberite radnje koje može da obavlja umesto davanja istog širokog pristupa svima.
Dodelite prilagođenoj ulozi pristup određenim šablonima zadataka umesto svim poslovima u projektu. Omogućite izvršavanje zadataka, a uređivanje šablona zadržite odvojeno.
Isti pristup važi za tokove rada, uz odvojene dozvole za pokretanje, uređivanje i odobravanje.


Delegirani posao je šablon zadatka koji već sadrži reference na svoj repozitorijum, inventar i pristupne podatke. Prvo ga napravite i testirajte, a zatim kreirajte rolu koja sme da ga pokreće. Prijavite se reprezentativnim računom i potvrdite obe polovine rezultata: predviđeni zadatak se pokreće, a drugi nije dostupan.
Dozvole toka rada obuhvataju pregled, pokretanje, uređivanje i odobravanje. Odobravanje je odvojeno od pokretanja, pa možete odlučiti da li osoba koja pokreće operaciju ujedno pušta fazu na čekanju. Dodelite te dve dozvole promišljeno umesto zajedno po podrazumevanom.
Enterprise mapiranje grupa povezuje OIDC grupu sa ulogom u Semaphore projektu, koristeći groups claim koji provajder šalje. Semaphore osvežava mapirane uloge kada se osoba prijavi. Uklanjanje nekoga iz direktorijumske grupe ne prekida sesiju koju ta osoba već ima, pa planirajte ukidanje pristupa uzimajući to vreme u obzir.
Kada svakodnevna prijava zavisi od spoljnog provajdera, zadržite i jedan testiran lokalni administratorski nalog. Zabeležite ko je odgovoran i gde se čuvaju pristupni podaci i isprobajte put pre prekida. Posle toga pregledajte pristup dodeljen tokom oporavka da privremena promena ne postane trajna.
Dozvole izabranih objekata primenjuju se na ta dva tipa objekata. Pojedinačni inventar, repozitorijum, grupa promenljivih ili zapis skladišta ključeva ne uređuju se tako; na njih važe dozvole za ceo projekat i granice samog projekta. Proverite svaki zahtev za užom kontrolom resursa pre nego što na njemu izgradite proces.
Član tima može istovremeno imati nekoliko rola, ugrađenih i prilagođenih, globalnih i na nivou projekta. Njegov efektivni pristup je unija svih njih, pa široka rola dodeljena na drugom mestu može anulirati pažljivo suženu. Pročitajte kompletan skup pre nego što se oslonite na neko ograničenje.
Autentifikacija utvrđuje koji korisnik se prijavljuje, putem lokalnog naloga ili podržanog spoljnog sistema identiteta. Autorizacija određuje kojim projektima i radnjama taj Semaphore korisnik može pristupiti. Uključivanje SSO-a samo po sebi ne dodeljuje odgovarajuću operativnu ulogu. Osmislite ih zajedno: potvrdite povezivanje identiteta, dodajte predviđeno članstvo u projektu i proverite stvarne radnje dostupne reprezentativnom nalogu pre delegiranja operativnog zadatka.
Ugrađena uloga Task Runner može pokrenuti svaki šablon u svom projektu. Za delegiranje samo izabranih poslova koristite Enterprise prilagođenu ulogu sa dozvolama za izabrane šablone zadataka i tokove rada, bez projektne dozvole pokretanja. Dozvole svih dodeljenih uloga se sabiraju, pa šira uloga dodeljena uz nju i dalje može omogućiti pokretanje drugih šablona.
Da. Enterprise prilagođena uloga kombinuje projektne dozvole sa dozvolama pojedinačnih objekata. Ostavite projektne dozvole isključene i dodajte samo predviđene šablone zadataka i tokove rada, birajući pregled, pokretanje ili uređivanje svakog, uz odobravanje toka rada. Globalna uloga definiše se jednom i koristi u više projekata; uloga projekta ostaje u projektu koji ju je kreirao. Korisnici mogu imati više uloga i dozvole se sabiraju, pa pregledajte ceo skup pri ograničavanju pristupa osetljivoj automatizaciji.
Dozvole za pojedinačne objekte važe za šablone zadataka i tokove rada. Ne pretpostavljajte da se projektna dozvola upravljanja inventarima, repozitorijumima, grupama promenljivih ili zapisima skladišta ključeva može suziti na jedan takav objekat. Pažljivo koristite granice projekata i raspoloživi model uloga pri razdvajanju operativnih odgovornosti. Ako pristup zavisi od druge vrste ograničenja na nivou resursa, proverite taj konkretan zahtev pre produkcione upotrebe.
Dokumentovane opcije autentifikacije su lokalni nalozi, LDAP i Active Directory, OpenID Connect i JWT prosleđen sa pouzdanog obrnutog proksija, uz dostupnost prikazanu u aktuelnom poređenju planova. Spoljno autentifikovan korisnik i dalje ima Semaphore zapis i treba mu predviđeni pristup projektu. Proverite identifikatore provajdera i ponašanje povezivanja naloga pre izmene postojećih podešavanja. Ne pretpostavljajte da uključivanje provajdera identiteta automatski mapira sve grupe direktorijuma na potrebne uloge.
Uz spoljnu autentifikaciju održavajte provereni lokalni administrativni put oporavka. Dokumentujte ko je odgovoran, gde se čuvaju potrebni pristupni podaci i kako se pristup koristi tokom prekida. Testirajte proces pre incidenta umesto da tek tada otkrijete da svi administratori zavise od istog nedostupnog provajdera. Posle oporavka pregledajte odgovarajući pristup nalozima i projektima kako privremene operativne promene ne bi postale neželjene trajne dozvole.
Da. Ugrađena uloga Task Runner može pokretati šablone projekta, dok ostali resursi ostaju samo za čitanje. Za pristup izabranim poslovima koristite Enterprise prilagođenu ulogu sa dozvolama za te šablone zadataka i tokove rada. Proverite sve uloge člana jer se dozvole sabiraju. Pripremljeni šablon zadatka čuva podešavanja izvršavanja dostupnim timu.
Uloga Guest daje pristup projektu samo za čitanje. Gost može pregledati informacije projekta i rezultate zadataka bez pokretanja zadataka ili menjanja podešavanja. Dodajte osobu odgovarajućem timu projekta i pregledajte i ostale uloge. Šira uloga dodeljena uz Guest može dati dodatne dozvole.
Enterprise mapiranje grupa povezuje grupu OIDC provajdera sa ulogom u Semaphore projektu. Podesite tvrdnju o grupama kod provajdera i dodajte mapiranje za predviđeni projekat i ulogu. Semaphore osvežava ove dodele kada se osoba prijavi preko tog provajdera, pa promene važe pri sledećoj prijavi, a ne odmah u postojećoj sesiji.
Da. Uključite TOTP u konfiguraciji servera da korisnici registruju aplikaciju za autentifikaciju lokalnog naloga i unesu njen vremenski kod posle lozinke. Registracija daje kod za oporavak pri prijavi kada aplikacija nije dostupna. Uključivanje opcije ne primorava svaki nalog na registraciju, pa je usvajanje zaseban proces. Ista oblast konfiguracije postavlja apsolutno ograničenje sesije, koje je završava posle fiksnog trajanja bez obzira na aktivnost.