
 dashboarddone_allaccount_tree
Cuentas locales
Accede con usuario y contraseña Semaphore.
Combina RBAC de proyecto, permisos granulares y acceso por proveedor de identidad. Asocia grupos a roles y añade dos factores a las cuentas locales.
Permisos
Asigna roles en Team. Permite ejecutar trabajos, revisar resultados o gestionar configuración según las responsabilidades.
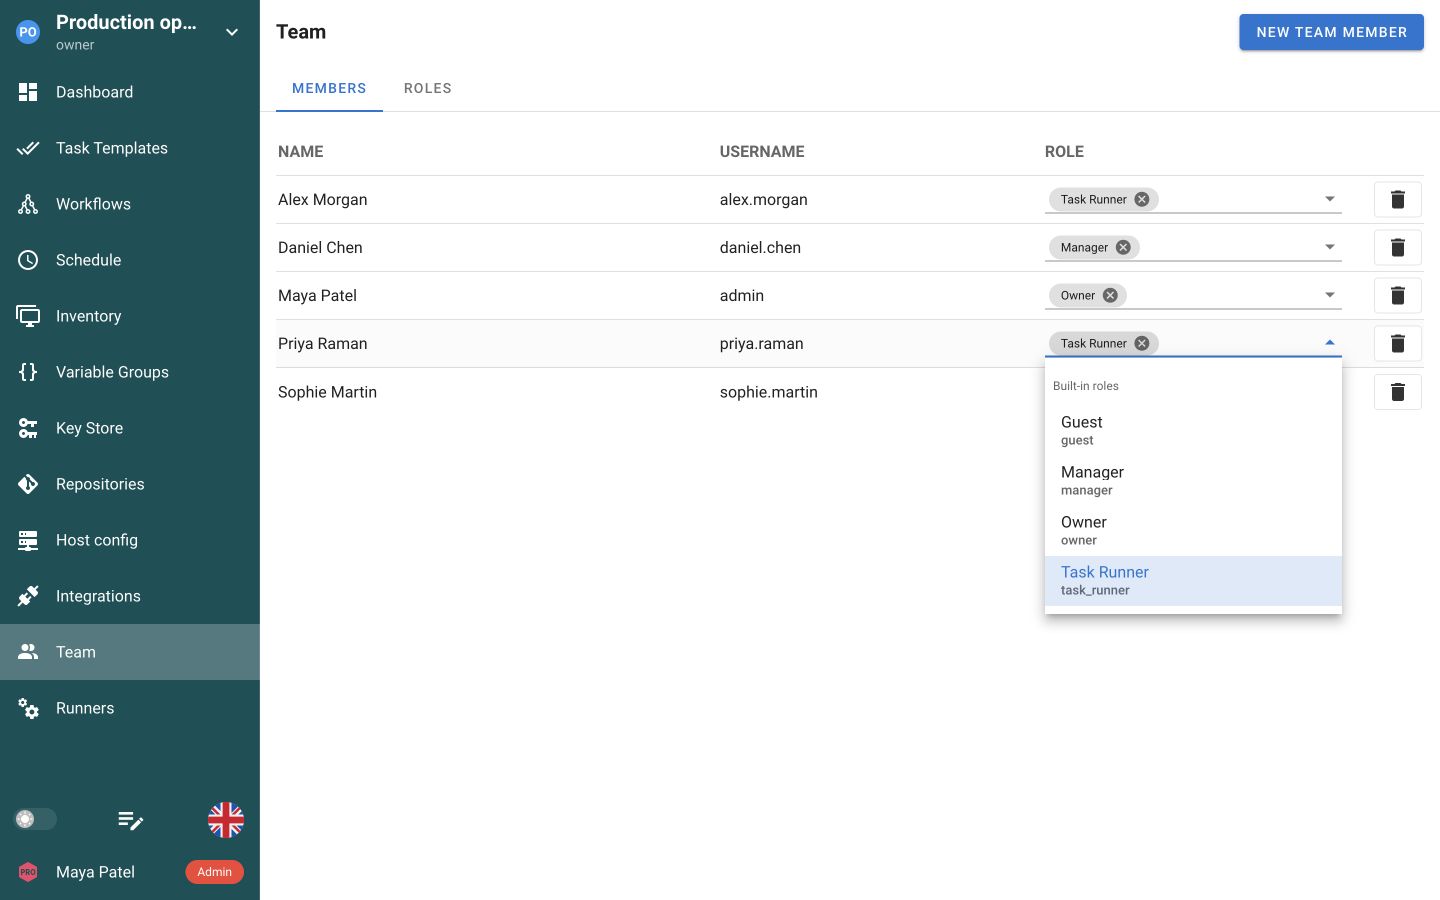
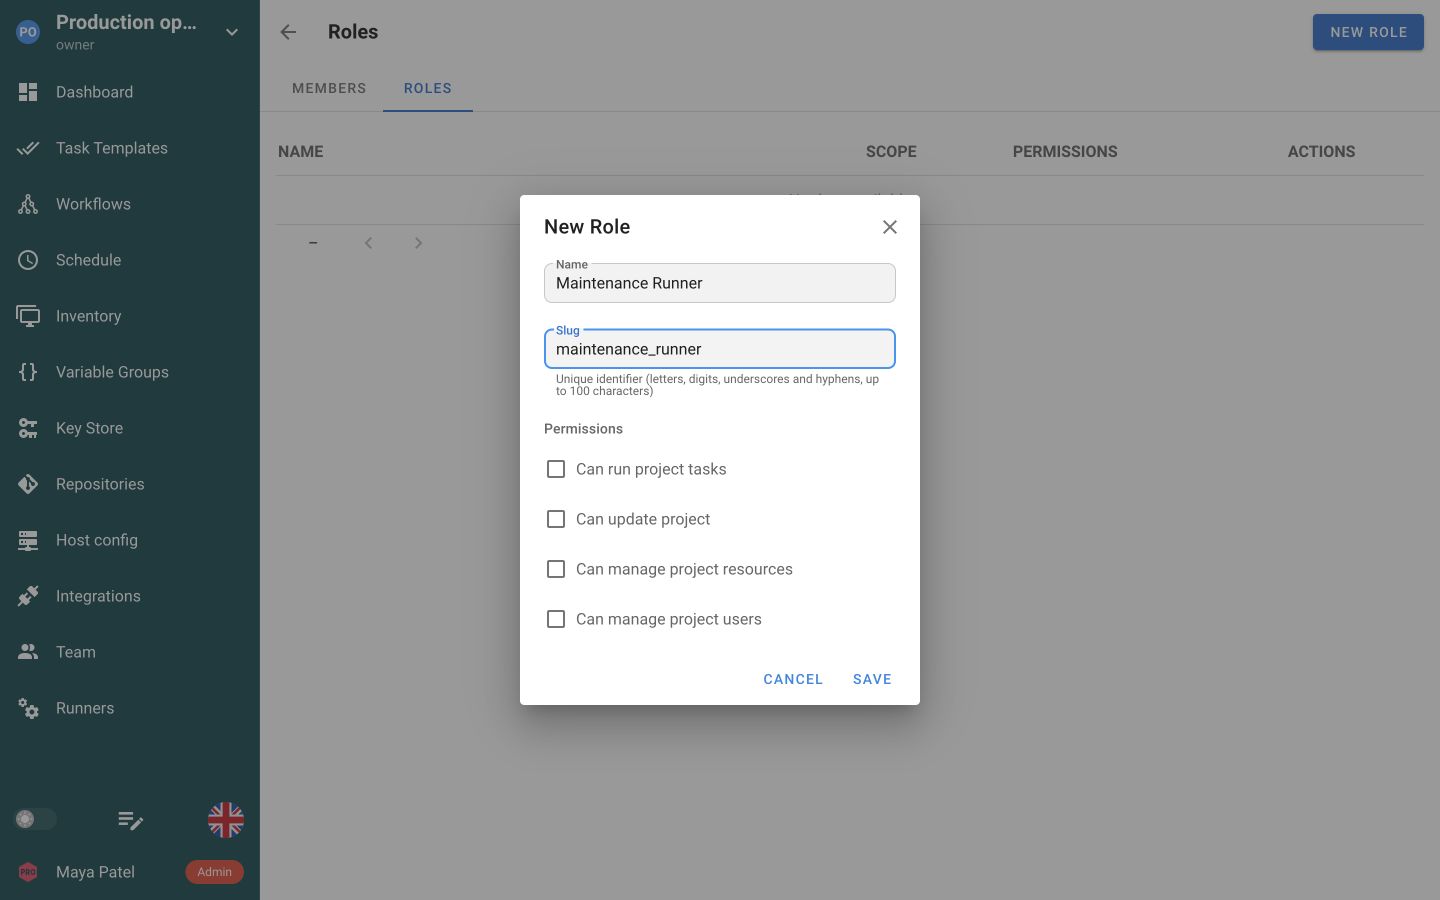
Crea un rol para una responsabilidad concreta. Deja desactivados los permisos globales si solo debe acceder a trabajos seleccionados.
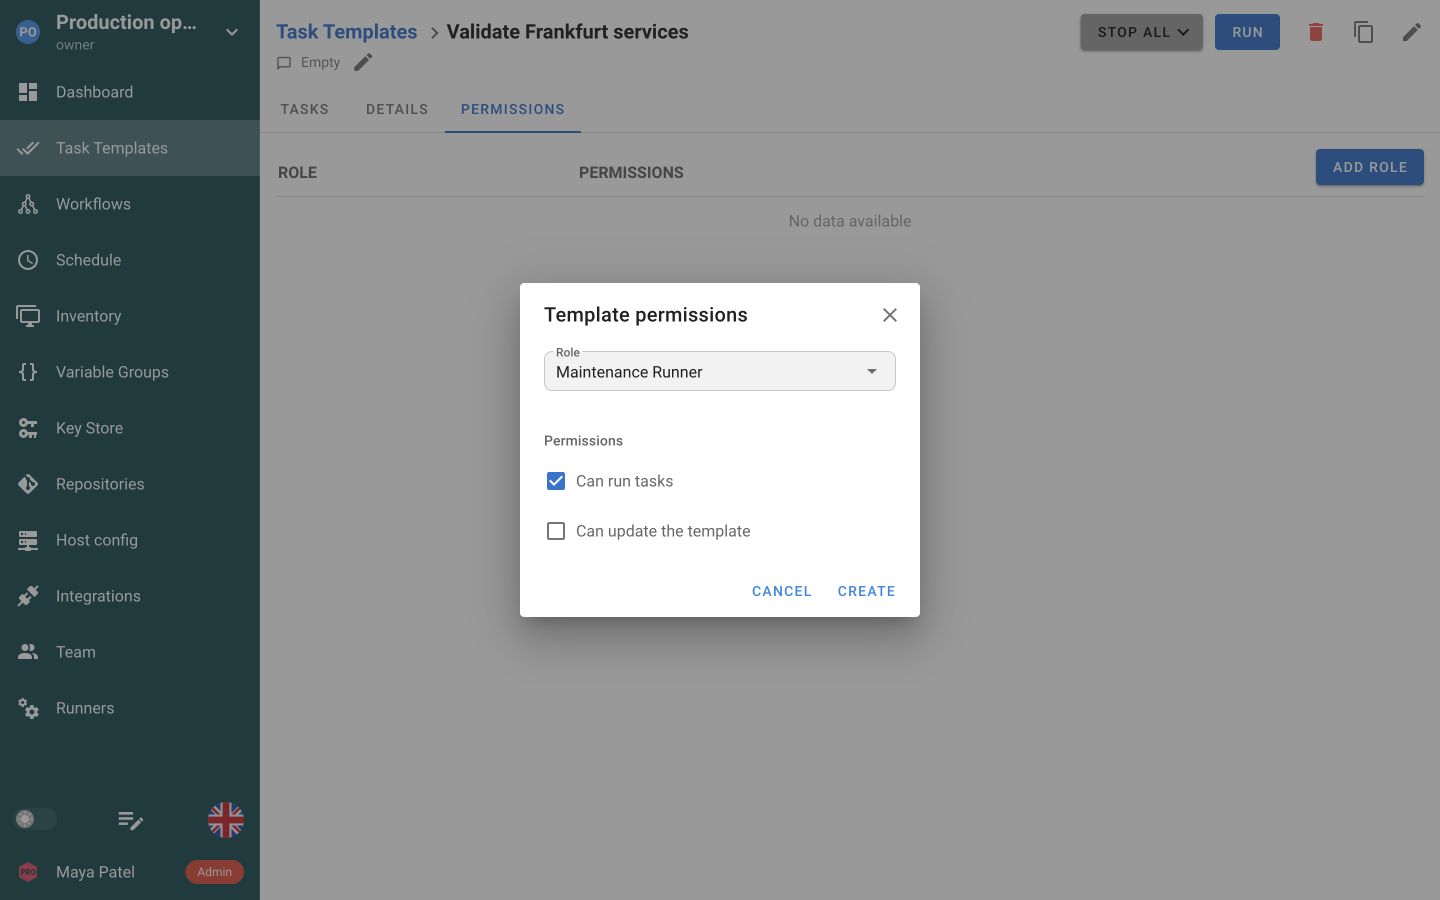
Asocia el rol a un Task Template y permite ejecutarlo sin modificar su configuración.
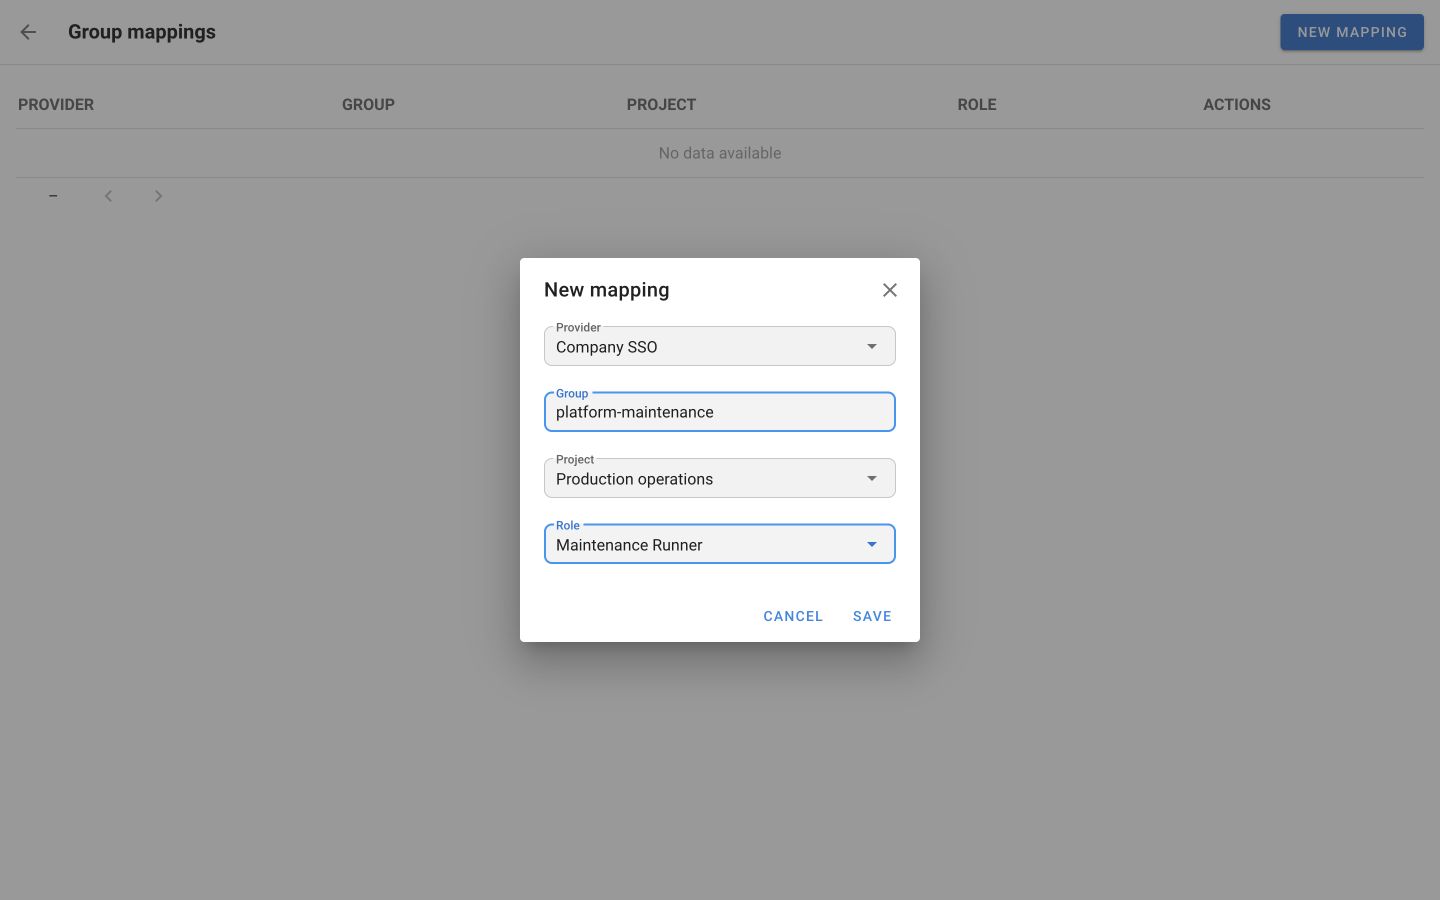
Asigna grupos a roles en Enterprise. Semaphore actualiza al siguiente acceso.
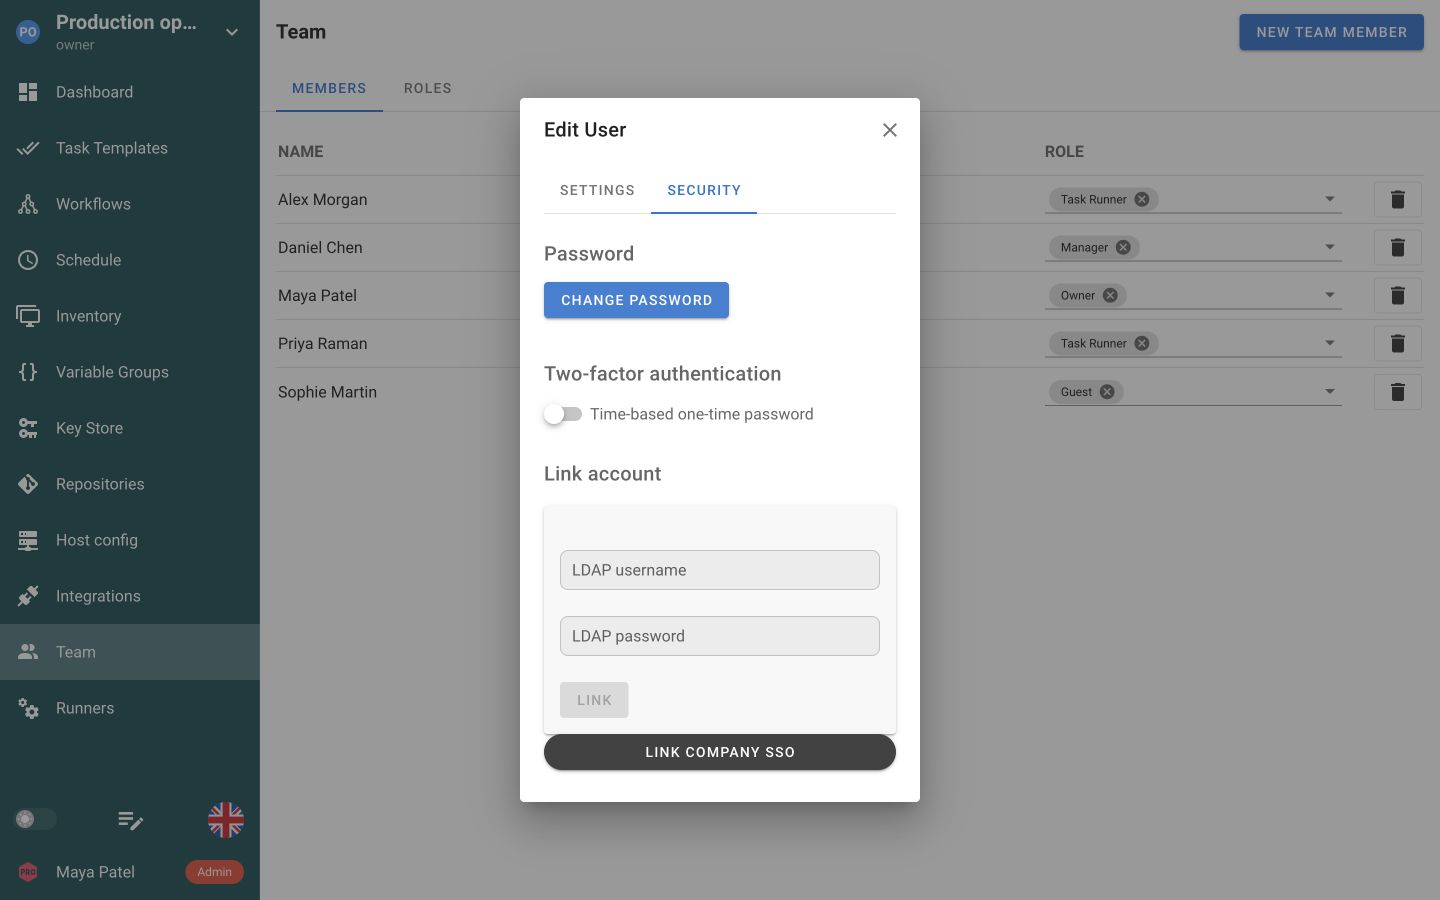
Abre Account → Security para configurar autenticador local. Allí también se vinculan identidades externas.
Conecta tu sistema de identidad para acceder. Los roles de proyecto determinan recursos y acciones disponibles para cada persona.
Accede con usuario y contraseña Semaphore.
Permite acceder con las credenciales de directorio existentes.
Conecta Keycloak, Okta, Microsoft Entra ID, Authentik u otro proveedor OIDC.



Acepta un token de identidad firmado por tu proxy de autenticación de confianza.
Activa códigos de autenticador para cuentas locales, configura recuperación y duración. Cada usuario registra su segundo factor.
Un código de la aplicación de autenticación añade un segundo factor al acceso.
Permite recuperar el acceso cuando no esté disponible el autenticador.
Exige iniciar sesión tras la duración máxima.
Asigna roles integrados sin configurar cada permiso desde cero. Una persona puede tener varios roles con permisos combinados.
En Enterprise define un rol según responsabilidades. Elige acciones en lugar de conceder acceso amplio a todos.
Concede un rol acceso a plantillas concretas en lugar de todo el proyecto. Separa ejecución de edición.
Igual para workflows con ejecución, edición y aprobación separadas.


Un trabajo delegado es un Task Template que ya contiene referencias a repositorio, inventario y credenciales. Créalo y pruébalo antes de crear el rol que puede ejecutarlo. Accede con una cuenta representativa y comprueba ambas condiciones: la tarea prevista se inicia y otra no está disponible.
Los permisos cubren leer, ejecutar, editar y aprobar. Aprobar es distinto: decide si quien inicia también libera la espera. Asigna deliberadamente, no juntos por defecto.
Una asignación Enterprise conecta un grupo OIDC a un rol de proyecto usando la declaración de grupos enviada por el proveedor. Semaphore actualiza los roles al iniciar sesión. Quitar a alguien del grupo no termina su sesión actual: planifica la revocación según ese momento.
Si dependes de identidad externa mantén un administrador local probado. Registra responsable y credenciales y prueba antes de caer. Después revisa accesos temporales para que no queden permanentes.
Los permisos individuales afectan a esos dos tipos. Inventario, repositorio, grupo o credencial individuales dependen de permisos y límites del proyecto. Verifica cualquier requisito más granular antes de diseñar sobre él.
Un miembro puede tener varios roles, integrados o personalizados, globales o de proyecto. Su acceso efectivo es la unión: un rol amplio asignado en otro lugar puede anular una restricción cuidadosa. Revisa el conjunto completo antes de confiar en ella.
La autenticación identifica al usuario mediante cuenta local o identidad externa. La autorización determina proyectos y acciones accesibles. Activar SSO no asigna el rol operativo correcto por sí solo. Diseña ambos: confirma identidades vinculadas, miembros del proyecto y acciones reales con una cuenta representativa antes de delegar.
Task Runner ejecuta todas las plantillas del proyecto. Para seleccionadas usa un rol Enterprise sin permiso global. Los roles se suman: uno amplio adicional permite ejecutar otras.
Sí. Enterprise combina permisos globales y por objeto. Desactiva globales y añade solo plantillas y workflows con lectura, ejecución, edición y aprobación donde corresponda. Global se reutiliza entre proyectos y el de proyecto permanece allí. Los roles suman: revisa todo al restringir.
La granularidad individual se aplica a Task Templates y workflows. No asumas que permisos de inventarios, repositorios, variables o Key Store se restringen a un objeto. Usa límites de proyecto y roles deliberadamente. Si necesitas otro control granular, verifica el requisito antes de producción.
Las opciones son cuentas locales, LDAP y Active Directory, OIDC y JWT de proxy confiable según oferta. El usuario externo sigue teniendo cuenta Semaphore y necesita proyecto. Revisa identificadores y enlaces antes de cambiar. Activar proveedor no asigna todos los grupos automáticamente.
Mantén una vía local de recuperación administrativa probada junto a la autenticación externa. Documenta responsable, ubicación de credenciales y acceso durante caídas. Pruébala antes del incidente para no descubrir que todos dependen del mismo proveedor. Después revisa accesos a cuentas y proyectos para evitar permisos permanentes no deseados.
Sí. Task Runner ejecuta dejando otros recursos en solo lectura. Para seleccionados usa Enterprise con permisos en esas plantillas y workflows. Revisa todos los roles porque se suman. Una plantilla preparada mantiene disponible el entorno para todos.
Guest es solo lectura: consulta proyecto y resultados sin ejecutar ni cambiar. Añade al equipo adecuado y revisa otros roles. Uno más amplio puede conceder permisos adicionales.
Las asignaciones Enterprise vinculan un grupo OIDC a un rol de proyecto. Configura la declaración de grupos y la asignación. Semaphore actualiza al acceder por ese proveedor: el cambio se aplica en el siguiente inicio, no en una sesión existente.
Sí. Activa TOTP para registrar autenticador y usar código tras contraseña. Se genera recuperación. No obliga a todos: gestiona adopción. También hay límite absoluto de sesión independientemente de actividad.