
 dashboarddone_allaccount_tree
Lokale Konten
Melden Sie sich mit Semaphore-Benutzername und -Passwort an.
Kombinieren Sie projektbezogene RBAC, granulare Vorlagenberechtigungen und die Anmeldung über Identitätsprovider. Ordnen Sie Gruppen Rollen zu und ergänzen Sie Zwei-Faktor-Authentifizierung für lokale Konten.
Berechtigungen
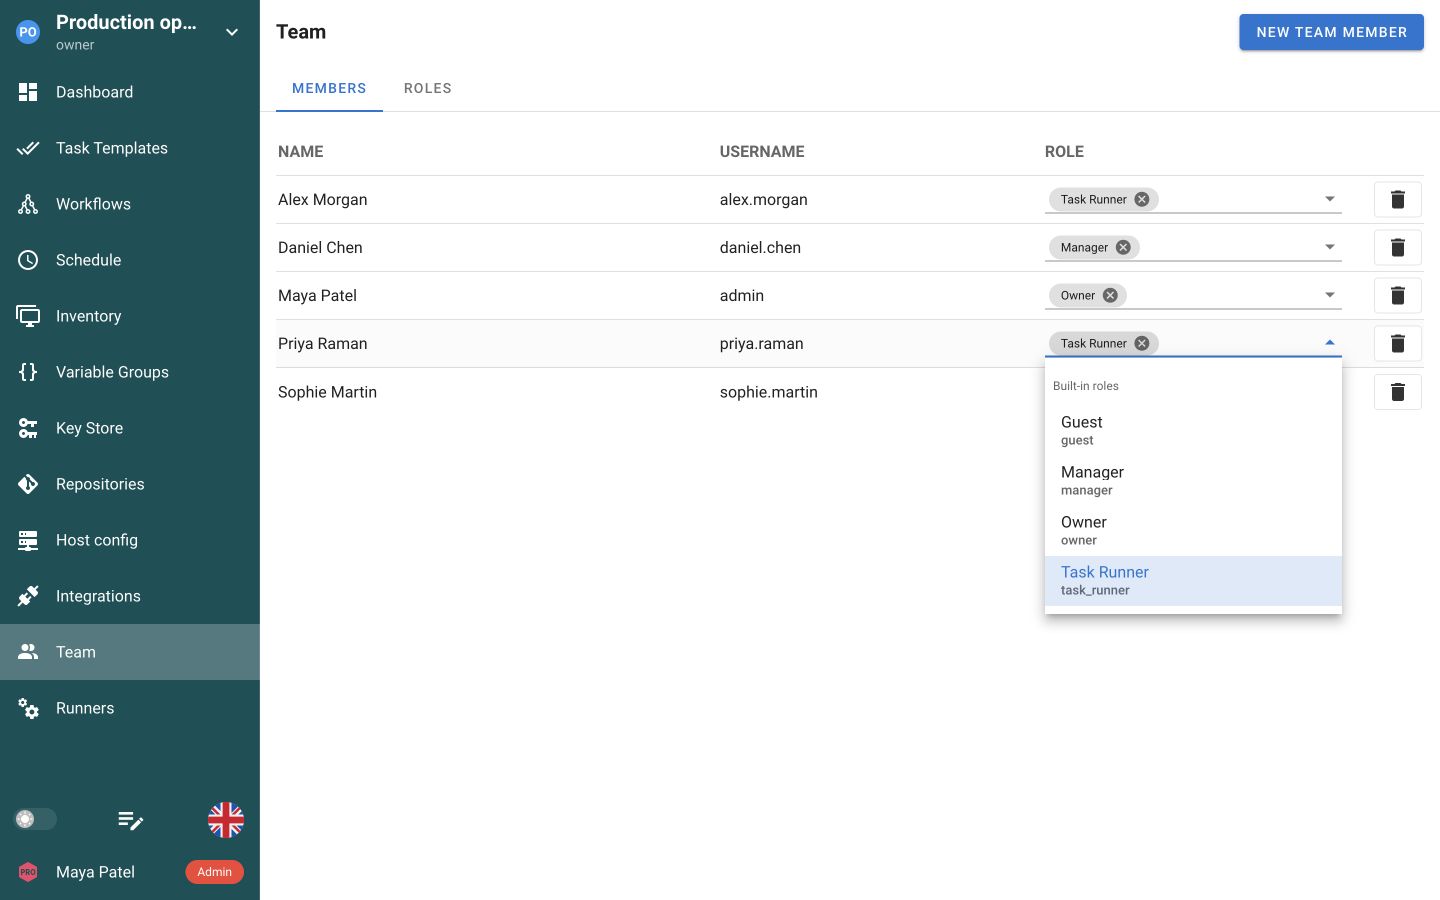
Weisen Sie Projektrollen unter Team zu. Lassen Sie Ingenieure entsprechend ihrer Verantwortung Jobs ausführen, Ergebnisse prüfen oder die Konfiguration verwalten.
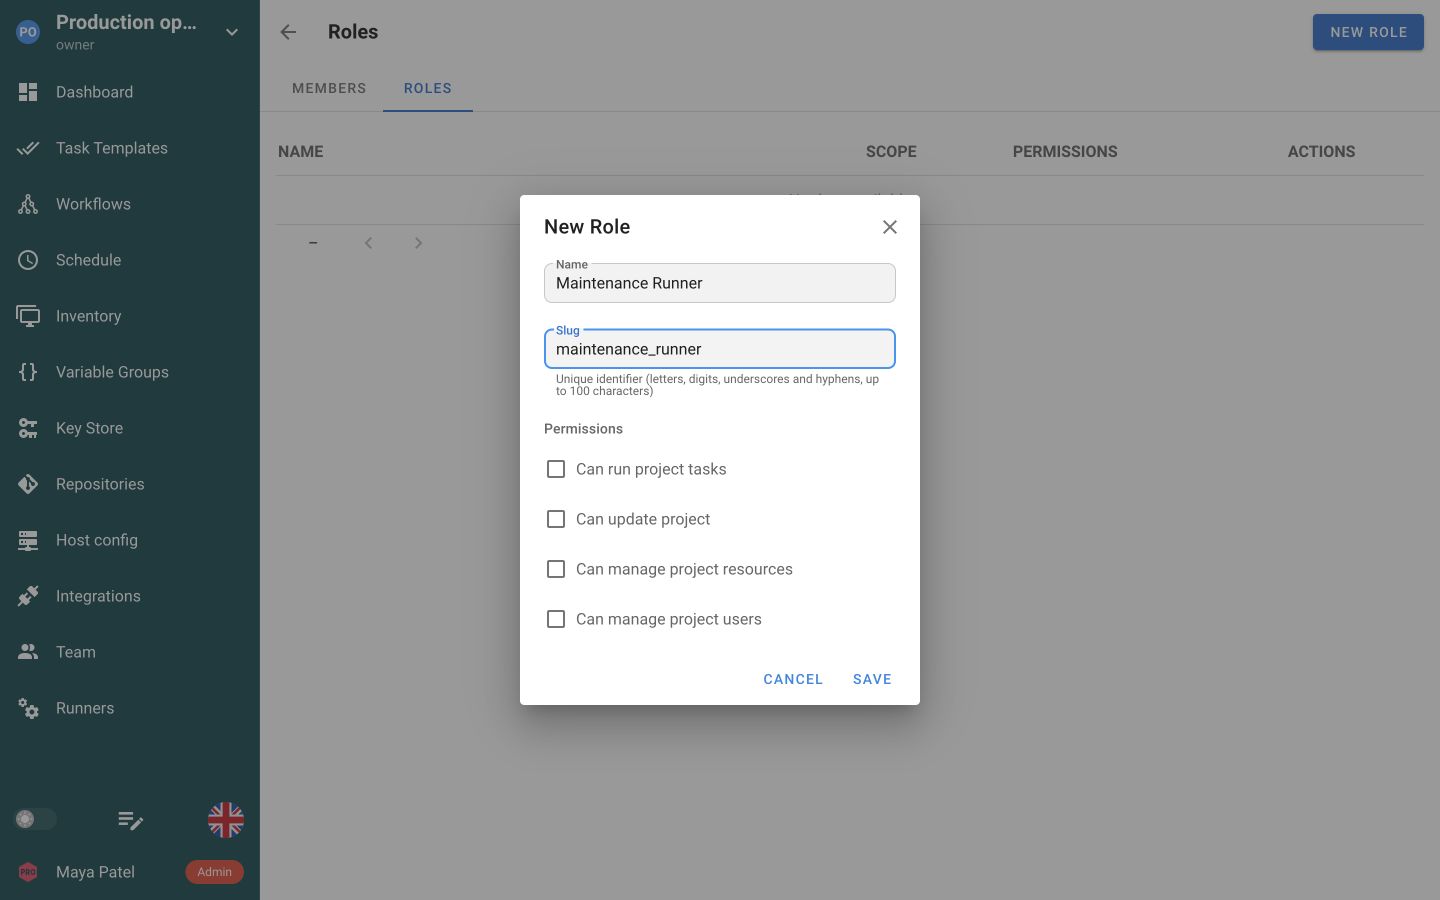
Erstellen Sie eine Rolle für eine bestimmte Verantwortung. Lassen Sie projektweite Berechtigungen deaktiviert, wenn der Zugriff auf ausgewählte Jobs beschränkt sein soll.
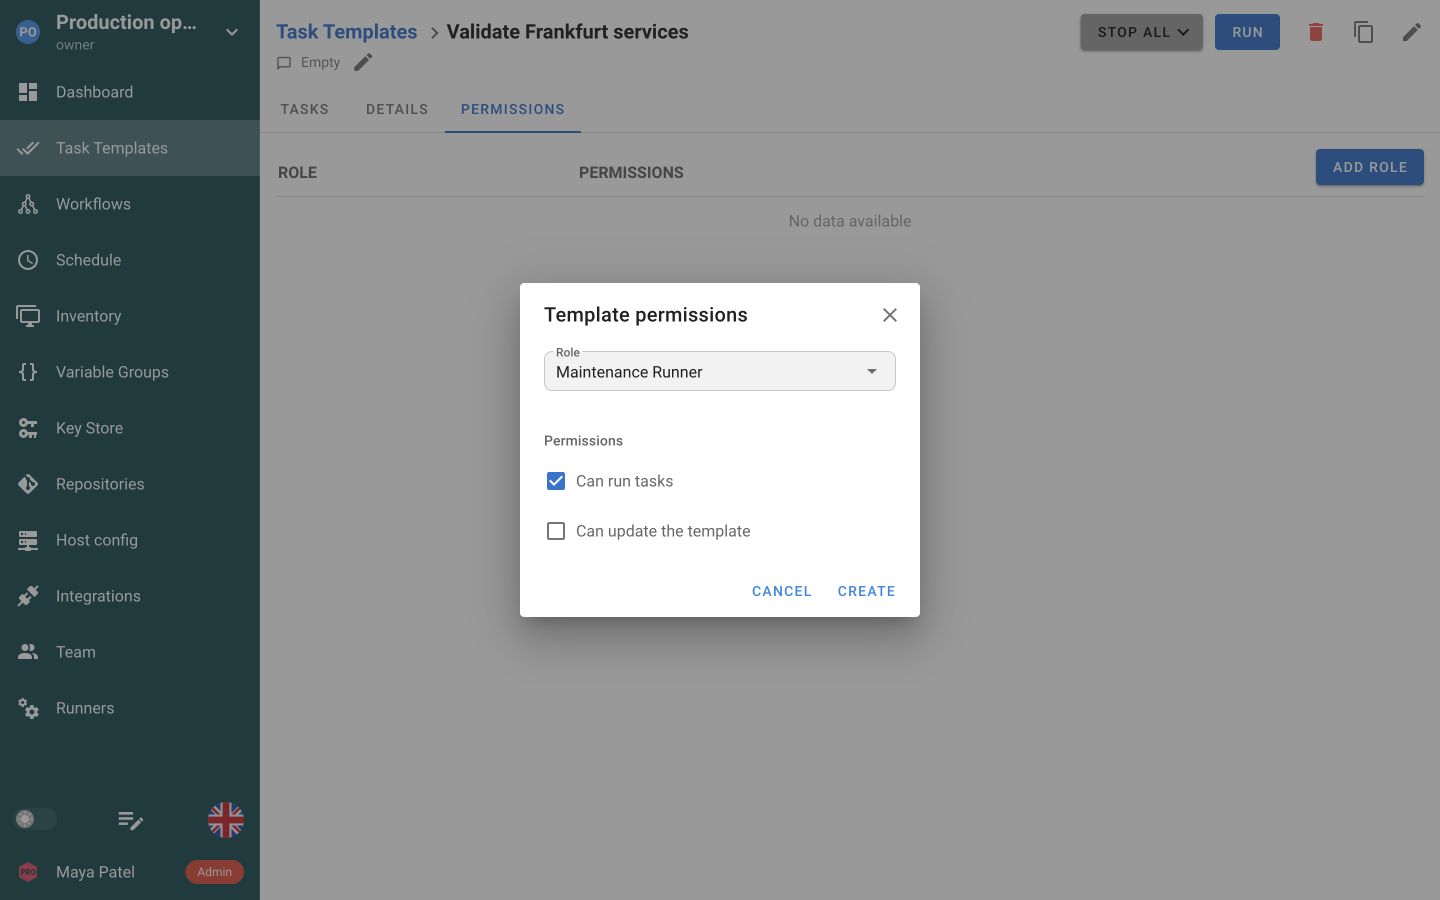
Weisen Sie die Rolle einem Task Template zu und erlauben Sie Run, ohne Änderungen an seiner Konfiguration zu gestatten.
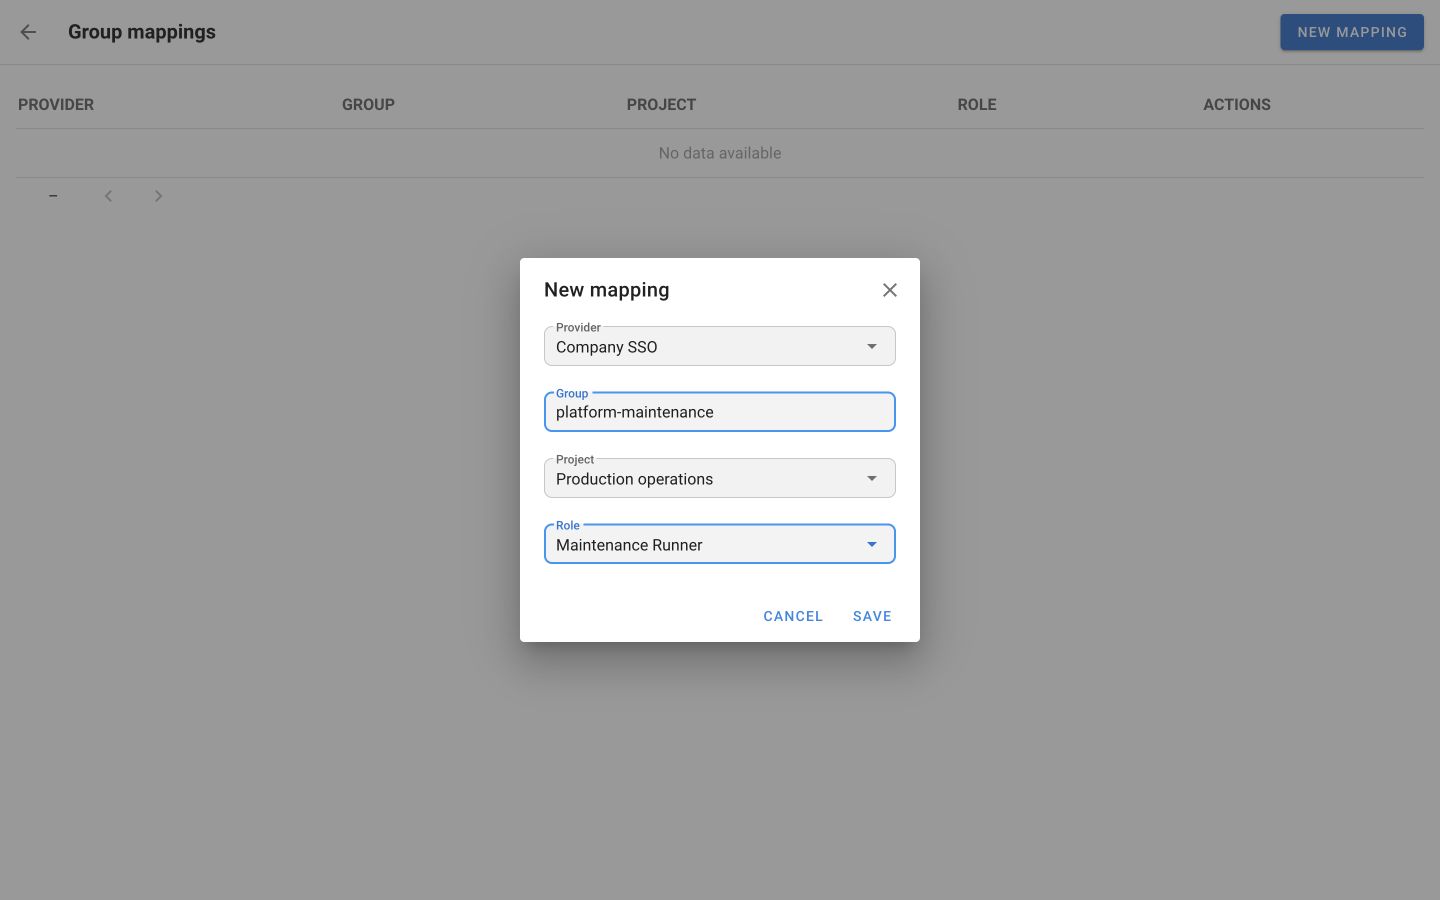
Ordnen Sie in Enterprise eine Gruppe des Identitätsanbieters einer Projektrolle zu. Semaphore aktualisiert den zugeordneten Zugriff bei der nächsten Anmeldung.
Öffnen Sie Account → Security, um eine Authenticator-App für die lokale Anmeldung einzurichten. Dieselbe Ansicht verknüpft externe Identitäten.
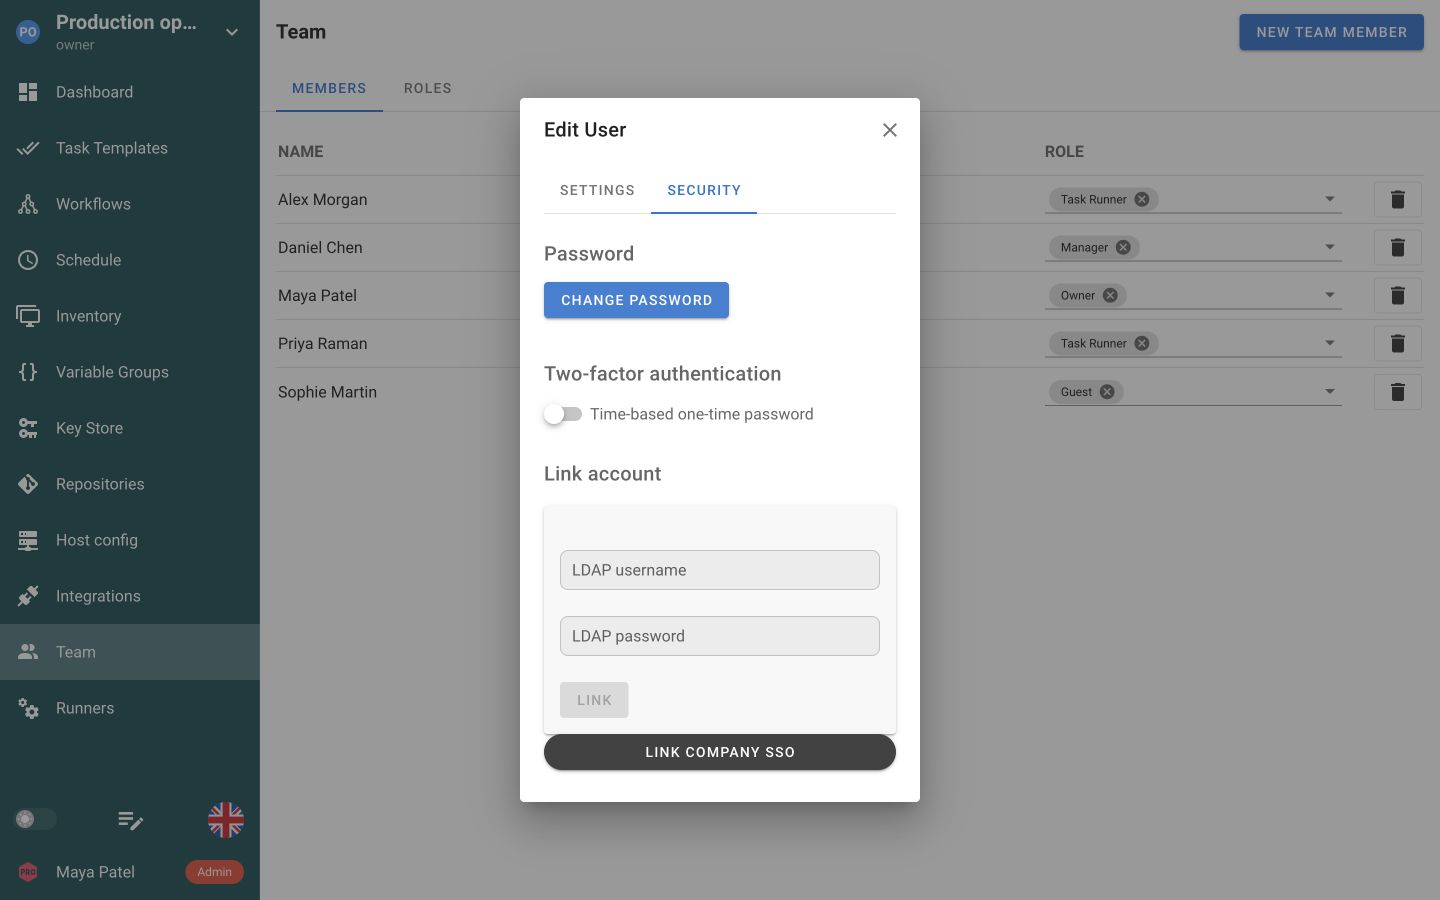
Binden Sie Ihr bestehendes Identitätssystem für die Anmeldung an. Semaphore-Projektrollen bestimmen, auf welche Ressourcen und Aktionen jede Person zugreifen darf.
Melden Sie sich mit Semaphore-Benutzername und -Passwort an.
Lassen Sie Benutzer sich mit ihren vorhandenen Verzeichnis-Zugangsdaten anmelden.
Keycloak, Okta, Microsoft Entra ID, Authentik oder einen anderen OIDC-Provider anbinden.



Ein signiertes Identitätstoken Ihres vertrauenswürdigen Authentifizierungs-Proxys akzeptieren.
Aktivieren Sie Codes aus Authenticator-Apps für lokale Konten, konfigurieren Sie die Wiederherstellung und legen Sie die Sitzungsdauer fest. Benutzer richten ihren zweiten Faktor selbst ein.
Ein Code aus einer Authenticator-App ergänzt die Anmeldung um einen zweiten Faktor.
Wiederherstellung ermöglichen, wenn die Authenticator-App nicht verfügbar ist.
Nach einer konfigurierten maximalen Sitzungsdauer eine erneute Anmeldung verlangen.
Weisen Sie Projektmitgliedern integrierte Rollen zu, ohne jede Berechtigung einzeln zu konfigurieren. Eine Person kann mehrere Rollen haben. Ihre Berechtigungen werden kombiniert.
Definieren Sie in Enterprise eine benutzerdefinierte Rolle anhand der Aufgaben eines Teams. Wählen Sie die erlaubten Aktionen, statt allen denselben weitreichenden Zugriff zu geben.
Gewähren Sie einer benutzerdefinierten Rolle Zugriff auf bestimmte Task Templates statt auf jeden Job im Projekt. Erlauben Sie die Task-Ausführung und halten Sie die Bearbeitung der Vorlagen davon getrennt.
Derselbe Ansatz gilt für Workflows mit getrennten Berechtigungen zum Ausführen, Bearbeiten und Freigeben.


Ein delegierter Job ist ein Task Template, das bereits sein Repository, Inventar und die Verweise auf Zugangsdaten enthält. Erstellen und testen Sie es zuerst. Legen Sie anschließend die Rolle an, die es ausführen darf. Melden Sie sich mit einem repräsentativen Konto an und prüfen Sie beide Seiten: Die vorgesehene Aufgabe lässt sich starten, eine zweite steht nicht zur Verfügung.
Workflow-Berechtigungen umfassen Anzeigen, Ausführen, Bearbeiten und Freigeben. Freigeben ist von Ausführen getrennt. So können Sie entscheiden, ob die Person, die einen Vorgang startet, auch seine wartende Phase freigibt. Vergeben Sie die beiden Berechtigungen bewusst statt standardmäßig gemeinsam.
Ein Enterprise-Gruppenmapping verbindet eine OIDC-Gruppe anhand des vom Provider gelieferten groups-Claims mit einer Rolle in einem Semaphore-Projekt. Semaphore aktualisiert die zugeordneten Rollen bei der Anmeldung. Das Entfernen einer Person aus einer Verzeichnisgruppe beendet ihre bestehende Sitzung nicht. Planen Sie den Entzug von Zugriffen entsprechend.
Wenn die tägliche Anmeldung von einem externen Anbieter abhängt, halten Sie zusätzlich ein getestetes lokales Administratorkonto bereit. Dokumentieren Sie Zuständigkeit und Aufbewahrungsort seiner Zugangsdaten und testen Sie den Weg vor einem Ausfall. Prüfen Sie anschließend die während der Wiederherstellung gewährten Zugriffe, damit eine vorübergehende Änderung nicht dauerhaft bleibt.
Berechtigungen für ausgewählte Objekte gelten für diese beiden Objekttypen. Ein einzelnes Inventar, Repository, eine Variable Group oder ein Key-Store-Eintrag wird nicht so gesteuert; sie unterliegen projektweiten Berechtigungen und der Projektgrenze selbst. Prüfen Sie Anforderungen an eine engere Ressourcensteuerung, bevor Sie einen Prozess darauf aufbauen.
Ein Teammitglied kann mehrere Rollen gleichzeitig haben: integrierte und benutzerdefinierte, globale und projektbezogene. Die wirksamen Berechtigungen sind die Vereinigung aller Rollen. Eine an anderer Stelle zugewiesene breite Rolle kann eine sorgfältig eingeschränkte Rolle daher aushebeln. Prüfen Sie sämtliche Zuweisungen, bevor Sie sich auf eine Einschränkung verlassen.
Die Authentifizierung stellt fest, welcher Benutzer sich anmeldet, etwa über ein lokales Konto oder ein unterstütztes externes Identitätssystem. Die Autorisierung legt fest, auf welche Projekte und Aktionen dieser Semaphore-Benutzer zugreifen darf. SSO zu aktivieren weist nicht automatisch die passende Betriebsrolle zu. Gestalten Sie beides gemeinsam: Prüfen Sie die Verknüpfung der Identität, fügen Sie die gewünschte Projektmitgliedschaft hinzu und testen Sie mit einem repräsentativen Konto die tatsächlich verfügbaren Aktionen, bevor Sie eine operative Aufgabe delegieren.
Die integrierte Rolle Task Runner darf jede Vorlage ihres Projekts ausführen. Um nur ausgewählte Jobs zu delegieren, verwenden Sie eine benutzerdefinierte Enterprise-Rolle mit Berechtigungen für die gewählten Task Templates und Workflows und ohne projektweite Ausführungsberechtigung. Die Berechtigungen aller zugewiesenen Rollen addieren sich. Eine zusätzlich vorhandene weiterreichende Rolle kann daher weiterhin die Ausführung anderer Vorlagen erlauben.
Ja. Eine benutzerdefinierte Enterprise-Rolle verbindet projektweite Berechtigungen mit Berechtigungen für einzelne Objekte. Lassen Sie projektweite Berechtigungen deaktiviert und fügen Sie nur die vorgesehenen Task Templates und Workflows hinzu. Wählen Sie je Objekt Anzeigen, Ausführen oder Bearbeiten und für einen Workflow zusätzlich Freigeben. Eine globale Rolle wird einmal definiert und projektübergreifend wiederverwendet; eine Projektrolle bleibt im erstellenden Projekt. Benutzer können mehrere Rollen besitzen, deren Berechtigungen sich addieren. Prüfen Sie bei Zugriffsbeschränkungen für sensible Automatisierung deshalb den vollständigen Rollensatz.
Die Vergabe von Berechtigungen für einzelne Objekte gilt für Task Templates und Workflows. Gehen Sie nicht davon aus, dass sich eine projektweite Berechtigung zur Verwaltung von Inventaren, Repositories, Variable Groups oder Key-Store-Einträgen auf ein einzelnes dieser Objekte begrenzen lässt. Nutzen Sie Projektgrenzen und das verfügbare Rollenmodell bewusst, um betriebliche Zuständigkeiten zu trennen. Wenn Ihr Zugriffskonzept eine andere Art der Beschränkung auf Ressourcenebene voraussetzt, prüfen Sie diese konkrete Anforderung vor dem Einsatz in Produktion.
Dokumentierte Authentifizierungsoptionen sind lokale Konten, LDAP und Active Directory, OpenID Connect sowie JWT von einem vertrauenswürdigen Reverse Proxy; die Verfügbarkeit zeigt der aktuelle Tarifvergleich. Auch extern authentifizierte Benutzer besitzen einen Semaphore-Benutzerdatensatz und benötigen den vorgesehenen Projektzugriff. Prüfen Sie Provider-Kennungen und das Verhalten bei der Kontoverknüpfung, bevor Sie eine bestehende Einrichtung ändern. Gehen Sie nicht davon aus, dass die Aktivierung eines Identitätsanbieters automatisch alle Verzeichnisgruppen den für Ihr Berechtigungskonzept nötigen Rollen zuordnet.
Halten Sie neben der externen Authentifizierung einen getesteten lokalen administrativen Wiederherstellungsweg bereit. Dokumentieren Sie die Zuständigkeit, den Aufbewahrungsort der benötigten Zugangsdaten und den Zugriff während eines Ausfalls. Testen Sie den Ablauf vor einem Vorfall, statt erst dann festzustellen, dass alle Administratoren vom selben ausgefallenen Anbieter abhängen. Prüfen Sie nach der Wiederherstellung die betroffenen Konten und Projektzugriffe, damit vorübergehende betriebliche Änderungen nicht zu unbeabsichtigten dauerhaften Berechtigungen werden.
Ja. Die integrierte Rolle Task Runner kann Projektvorlagen ausführen, während andere Ressourcen nur lesbar bleiben. Nutzen Sie für ausgewählte Jobs eine benutzerdefinierte Enterprise-Rolle mit Berechtigungen für diese Task Templates und Workflows. Prüfen Sie alle Rollen des Mitglieds, da sich die Berechtigungen addieren. Ein vorbereitetes Task Template hält die Ausführungskonfiguration für das Team bereit.
Die Rolle Guest gewährt lesenden Projektzugriff. Gäste können Projektinformationen und Task-Ergebnisse prüfen, ohne Tasks auszuführen oder Einstellungen zu ändern. Fügen Sie die Person dem passenden Projektteam hinzu und prüfen Sie auch ihre anderen Rollen. Eine zusätzlich zu Guest zugewiesene weiterreichende Rolle kann zusätzliche Berechtigungen gewähren.
Enterprise-Gruppenzuordnungen verknüpfen eine Gruppe des OIDC-Anbieters mit einer Rolle in einem Semaphore-Projekt. Konfigurieren Sie den Gruppen-Claim beim Anbieter und ergänzen Sie eine Zuordnung für das gewünschte Projekt und die Rolle. Semaphore aktualisiert diese Zuweisungen bei der Anmeldung über diesen Anbieter. Änderungen gelten daher bei der nächsten Anmeldung, nicht sofort für eine bestehende Sitzung.
Ja. Aktivieren Sie TOTP in der Serverkonfiguration, damit Benutzer für ihr lokales Konto eine Authenticator-App registrieren und nach dem Passwort einen zeitbasierten Code eingeben können. Die Registrierung erzeugt einen Wiederherstellungscode für den Fall, dass der Authenticator bei der Anmeldung nicht verfügbar ist. Die Aktivierung erzwingt keine Registrierung jedes Kontos. Behandeln Sie die Einführung deshalb als Prozess. Derselbe Konfigurationsbereich legt eine absolute Sitzungsgrenze fest, die eine Sitzung unabhängig von Aktivität nach einer festen Lebensdauer beendet.