
 dashboarddone_allaccount_tree
Lokale konti
Log ind med Semaphore-brugernavn og adgangskode.
Kombiner projekt-RBAC, detaljerede skabelonrettigheder og login via identitetsudbyder. Map grupper til roller, og tilføj tofaktorgodkendelse til lokale konti.
Rettigheder
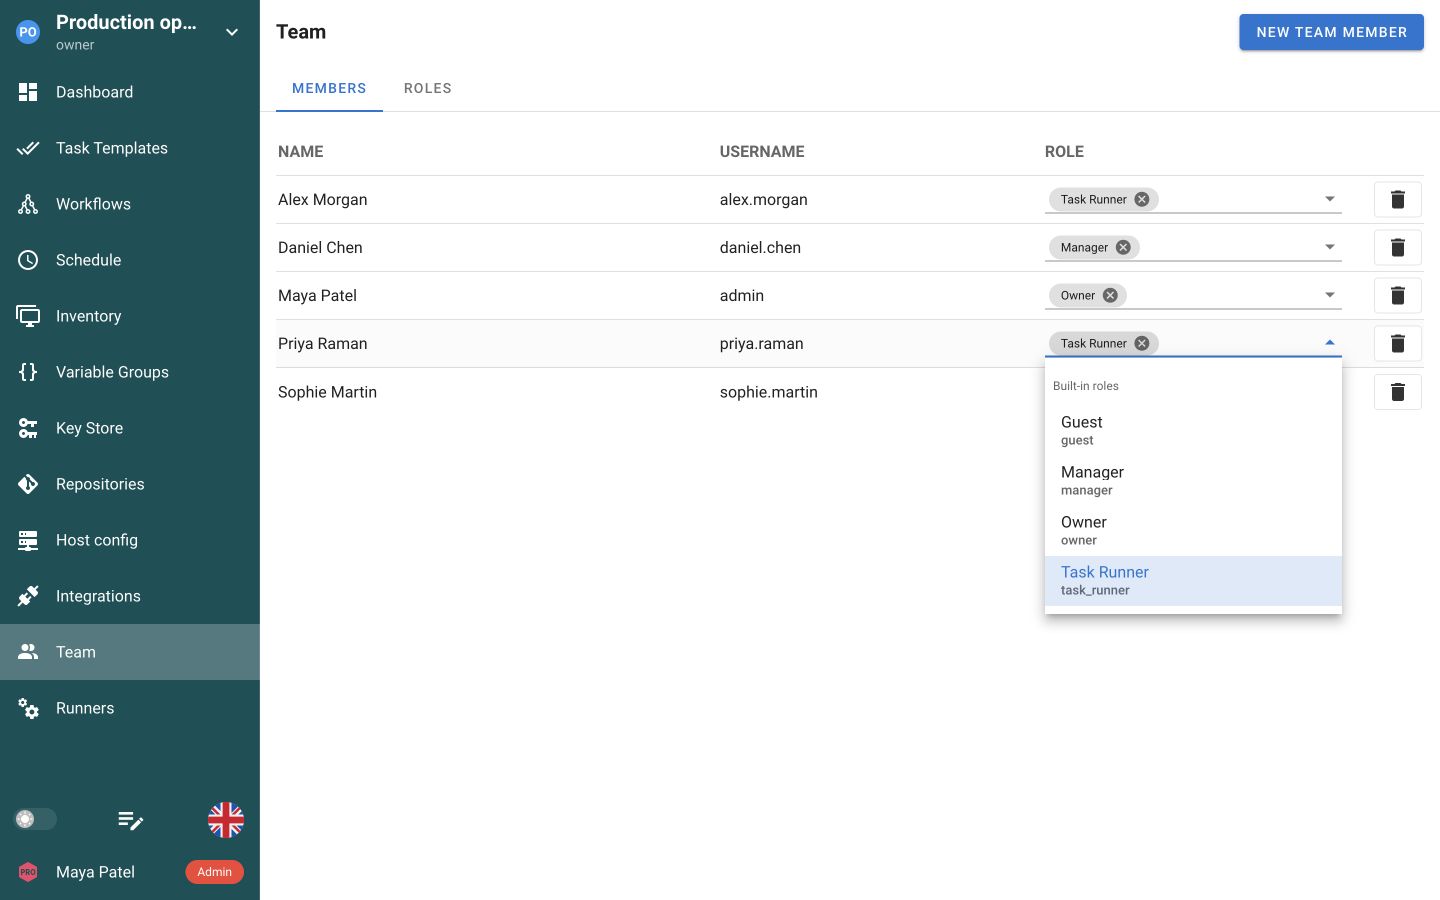
Tildel projektroller under Team. Lad ingeniører køre job, gennemgå resultater eller administrere konfiguration efter deres ansvar.
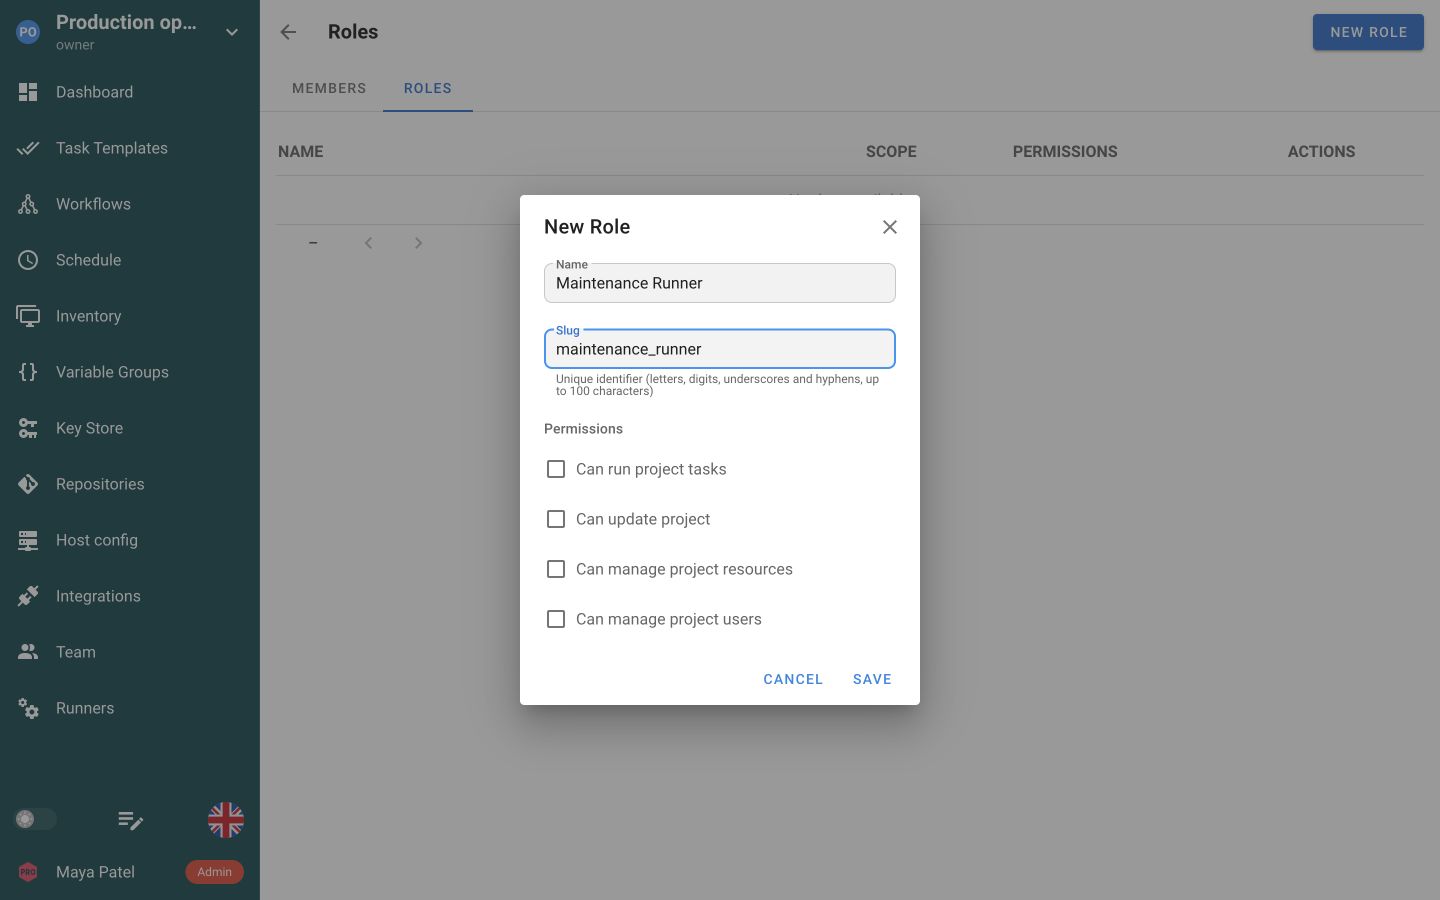
Opret en rolle til et bestemt ansvar. Lad projektomfattende rettigheder være slået fra, når adgangen skal begrænses til udvalgte job.
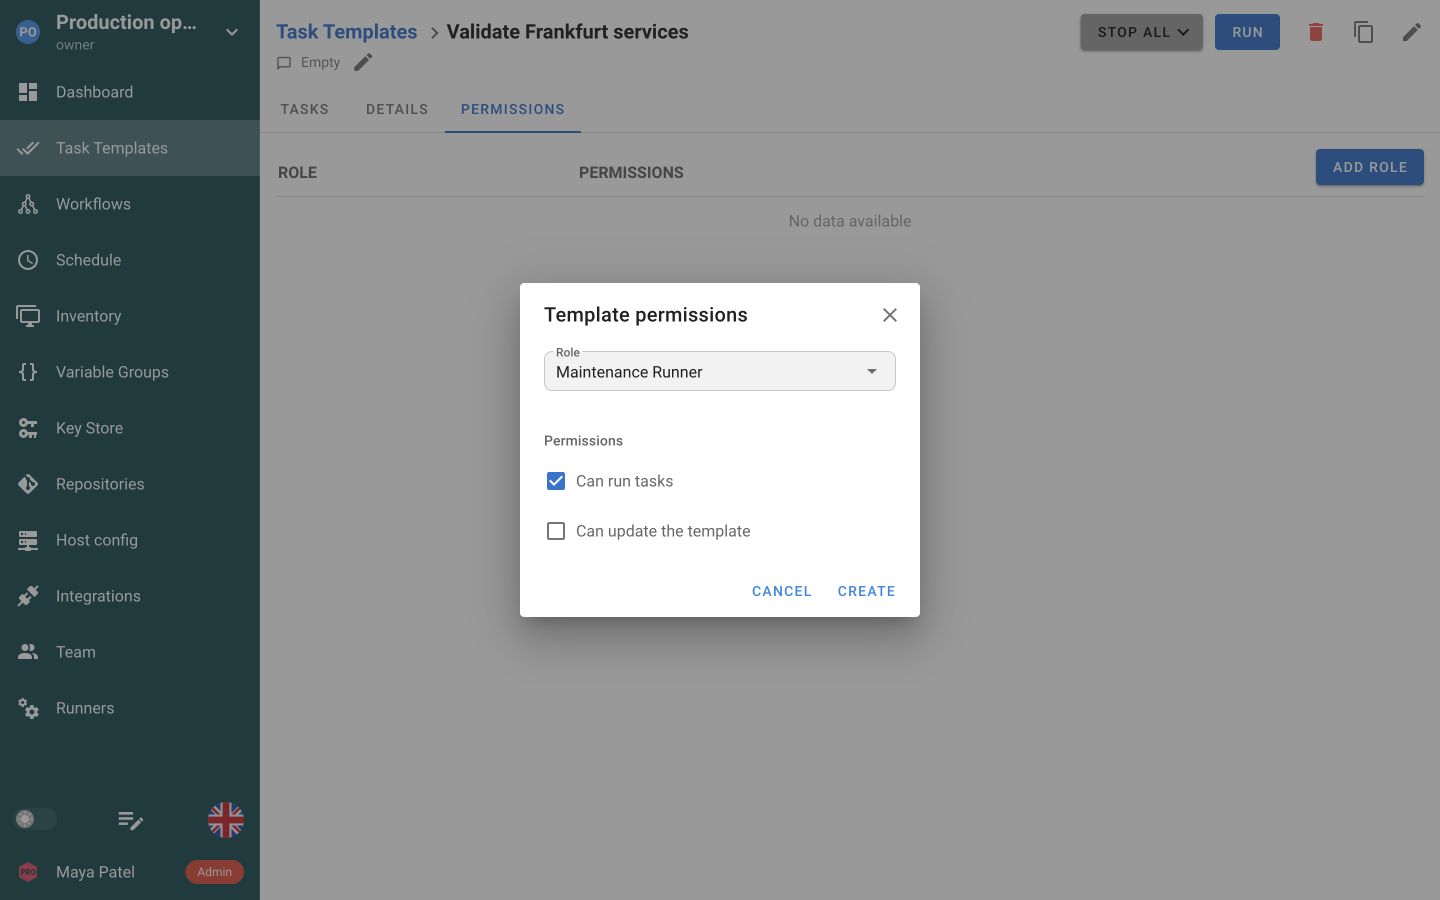
Føj rollen til en opgaveskabelon og tillad kørsel uden at tillade redigering af konfigurationen.
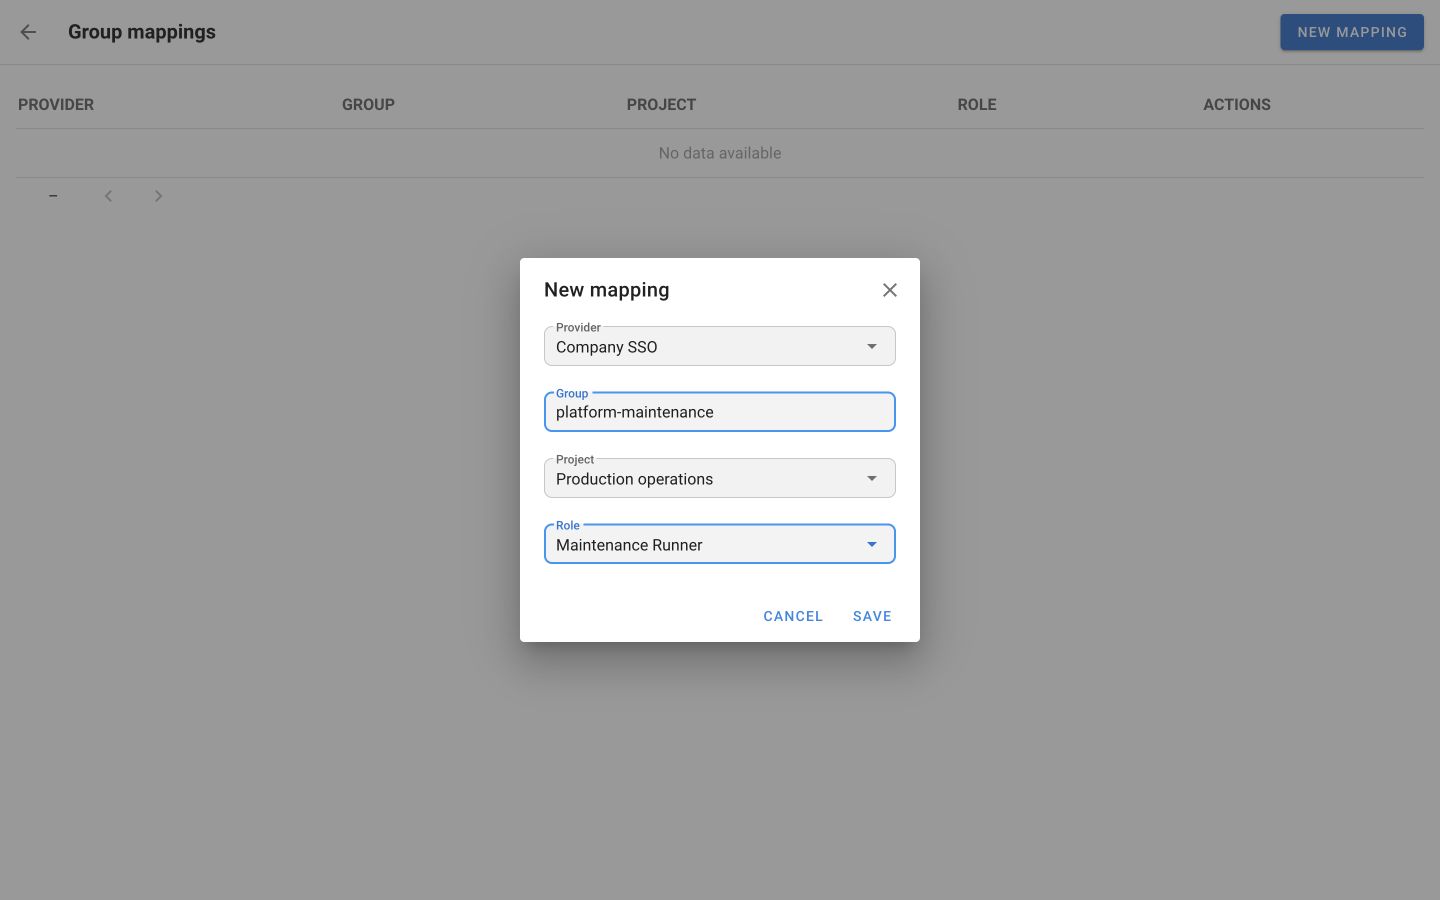
Map en identitetsudbydergruppe til en projektrolle i Enterprise. Semaphore opdaterer mappet adgang ved næste login.
Åbn Account → Security for at konfigurere en autentifikatorapp til lokalt login. Samme skærm forbinder eksterne identiteter.
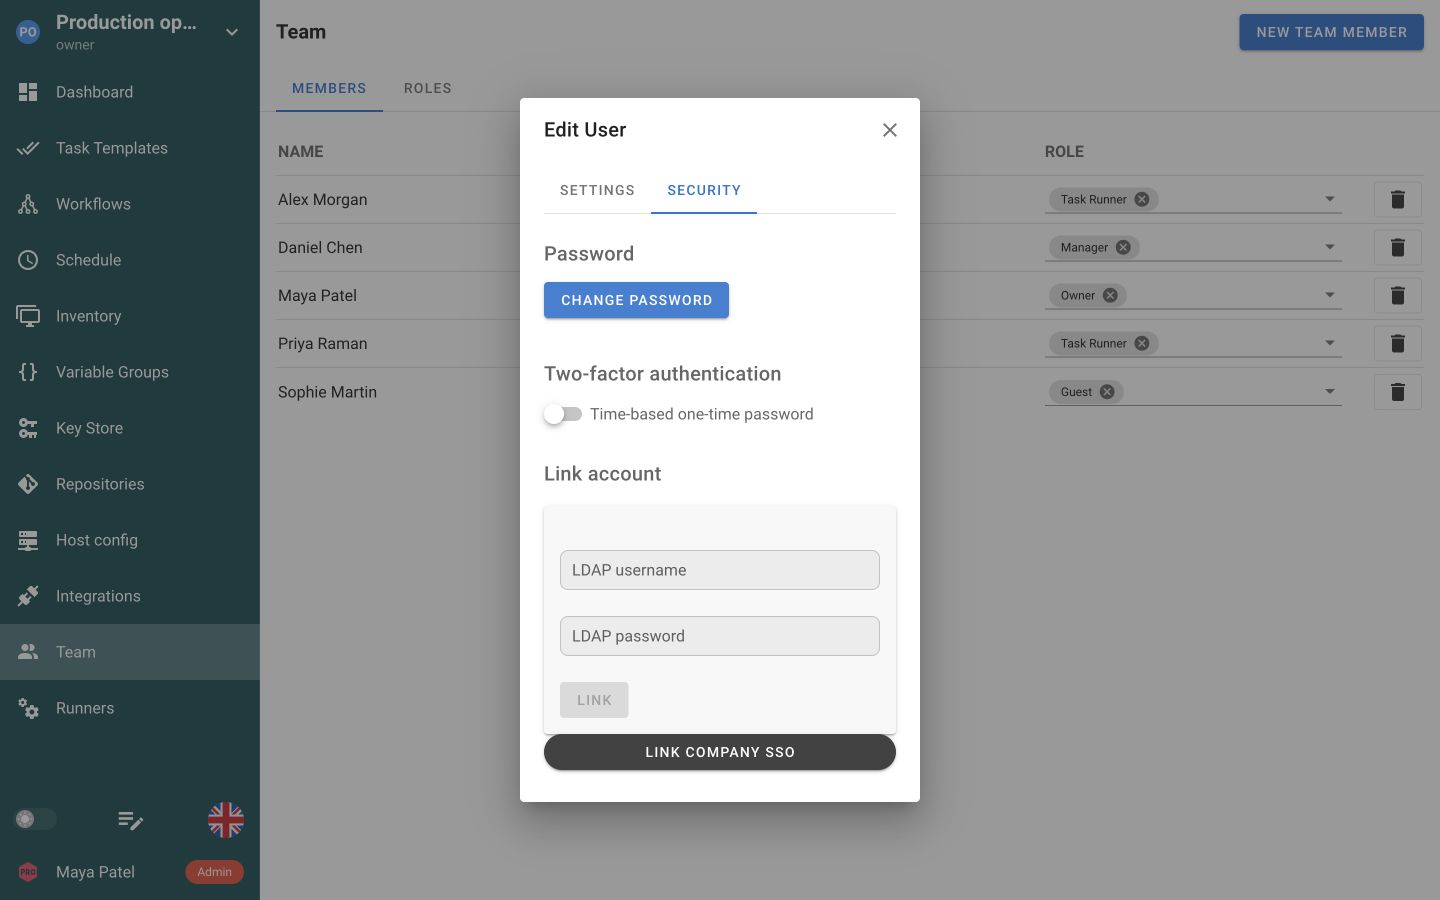
Forbind dit eksisterende identitetssystem til login. Semaphore-projektroller bestemmer, hvilke ressourcer og handlinger hver person kan tilgå.
Log ind med Semaphore-brugernavn og adgangskode.
Lad folk logge ind med deres eksisterende kataloglegitimation.
Forbind Keycloak, Okta, Microsoft Entra ID, Authentik eller en anden OIDC-udbyder.



Acceptér et signeret identitetstoken fra din betroede autentificeringsproxy.
Aktiver koder fra autentifikatorapps til lokale konti, konfigurer gendannelse, og angiv sessionens levetid. Brugere tilmelder deres egen anden faktor.
En kode fra en autentifikatorapp tilføjer en anden faktor ved login.
Tillad gendannelse, når autentifikatoren ikke er tilgængelig.
Kræv nyt login efter en konfigureret maksimal levetid.
Tildel indbyggede roller til projektmedlemmer uden at konfigurere hver rettighed fra bunden. En person kan have flere roller, hvis rettigheder kombineres.
Definer i Enterprise en tilpasset rolle efter teamets ansvar. Vælg de handlinger, den må udføre, i stedet for at give alle samme brede adgang.
Giv en tilpasset rolle adgang til bestemte opgaveskabeloner i stedet for alle projektets job. Tillad opgaveeksekvering, mens skabelonredigering holdes adskilt.
Samme tilgang gælder workflows med separate rettigheder til kørsel, redigering og godkendelse.


Et delegeret job er en opgaveskabelon, der allerede indeholder sine referencer til repository, inventory og legitimationsoplysninger. Byg og test den først, og opret derefter den rolle, der må køre den. Log ind med en repræsentativ konto og bekræft begge halvdele af resultatet: den tilsigtede opgave starter, og en anden er ikke tilgængelig.
Workflowrettigheder omfatter visning, kørsel, redigering og godkendelse. Godkendelse er adskilt fra kørsel, så du kan vælge, om den person, der starter operationen, også skal frigive det ventende trin. Tildel de to rettigheder bevidst frem for sammen som standard.
En Enterprise-gruppemapping forbinder en OIDC-gruppe med en rolle i et Semaphore-projekt via den groups-claim, som udbyderen sender. Semaphore opdaterer de mappede roller ved login. Fjernelse fra en kataloggruppe afslutter ikke en eksisterende session, så planlæg tilbagekaldelse ud fra denne timing.
Når dagligt login afhænger af en ekstern udbyder, skal du bevare én testet lokal administratorkonto ved siden af. Registrer ejerskab og placering af legitimationsoplysninger, og afprøv vejen før en afbrydelse. Gennemgå efterfølgende den adgang, der blev givet under gendannelsen, så en midlertidig ændring ikke bliver permanent.
Rettigheder til valgte objekter gælder disse to objekttyper. Et enkelt inventar, repository, en variabelgruppe eller nøglelagerpost styres ikke sådan; de hører under projektomfattende rettigheder og selve projektgrænsen. Kontroller ethvert krav om snævrere ressourcestyring, før en proces bygges på det.
Et teammedlem kan have flere roller på én gang — indbyggede og brugerdefinerede, globale og på projektniveau. Den effektive adgang er foreningen af dem alle, så en bred rolle tildelt et andet sted kan ophæve en omhyggeligt indsnævret rolle. Læs hele sættet, før du læner dig på en begrænsning.
Autentifikation fastslår, hvilken bruger der logger ind via en lokal konto eller et understøttet eksternt identitetssystem. Autorisation bestemmer, hvilke projekter og handlinger Semaphore-brugeren har adgang til. Aktivering af SSO tildeler ikke i sig selv den korrekte driftsrolle. Design begge dele sammen: bekræft identitetsforbindelsen, tilføj det tilsigtede projektmedlemskab, og test de faktiske handlinger for en repræsentativ konto, før du uddelegerer en driftsopgave.
Den indbyggede Task Runner-rolle kan køre alle projektets skabeloner. Brug en tilpasset Enterprise-rolle med tilladelser til udvalgte opgaveskabeloner og workflows og uden projektomfattende kørselsrettighed til kun at uddelegere valgte job. Alle tildelte rollers rettigheder lægges sammen, så en bredere rolle ved siden af kan stadig lade personen køre andre skabeloner.
Ja. En tilpasset Enterprise-rolle kombinerer projektomfattende rettigheder med tilladelser på individuelle objekter. Lad projektrettigheder være slået fra, og tilføj kun de relevante opgaveskabeloner og workflows med visning, kørsel eller redigering samt godkendelse af workflows. En global rolle defineres én gang og genbruges i projekter; en projektrolle bliver i sit oprindelige projekt. Brugere kan have flere roller, og rettigheder lægges sammen, så gennemgå hele sættet ved begrænsning af følsom automatisering.
Rettigheder til individuelle objekter gælder opgaveskabeloner og workflows. Antag ikke, at en projektomfattende rettighed til at administrere inventarer, repositories, variabelgrupper eller nøglelagerposter kan begrænses til ét af disse objekter. Brug projektgrænser og den tilgængelige rollemodel bevidst, når driftsansvar adskilles. Hvis adgangsdesignet afhænger af en anden ressourcebegrænsning, skal det præcise krav kontrolleres før produktionsbrug.
De dokumenterede autentifikationsmuligheder er lokale konti, LDAP og Active Directory, OpenID Connect og JWT fra en betroet reverse proxy, med tilgængelighed vist i den aktuelle plansammenligning. En eksternt autentificeret bruger har stadig en Semaphore-brugerpost og kræver den tilsigtede projektadgang. Kontroller udbyderidentifikatorer og kontoforbindelsesadfærd før ændring af eksisterende opsætning. Antag ikke, at aktivering af en identitetsudbyder automatisk mapper alle kataloggrupper til de nødvendige roller.
Vedligehold en testet lokal administrativ gendannelsesvej ved siden af ekstern autentifikation. Dokumenter ejerskab, placering af nødvendige legitimationsoplysninger, og hvordan adgang bruges under en afbrydelse. Test processen før en hændelse frem for at opdage, at alle administratorer afhænger af samme utilgængelige udbyder. Undersøg efter gendannelse relevant konto- og projektadgang, så midlertidige driftsændringer ikke bliver utilsigtede permanente rettigheder.
Ja. Den indbyggede Task Runner-rolle kan køre projektskabeloner, mens andre ressourcer forbliver skrivebeskyttede. Brug en tilpasset Enterprise-rolle med tilladelser til de relevante opgaveskabeloner og workflows for adgang til udvalgte job. Kontroller alle medlemmets roller, da rettigheder lægges sammen. En forberedt opgaveskabelon holder eksekveringsopsætningen tilgængelig for teamet.
Guest-rollen giver skrivebeskyttet projektadgang. En gæst kan undersøge projektoplysninger og opgaveresultater uden at køre opgaver eller ændre indstillinger. Føj personen til det rigtige projektteam, og gennemgå også andre roller. En bredere rolle tildelt sammen med Guest kan give yderligere rettigheder.
Enterprise-gruppemapping forbinder en OIDC-udbydergruppe med en rolle i et Semaphore-projekt. Konfigurer groups-claim hos udbyderen, og tilføj en mapping til det tilsigtede projekt og rolle. Semaphore opdaterer tildelingerne, når personen logger ind via udbyderen, så ændringer anvendes ved næste login frem for straks i en eksisterende session.
Ja. Aktiver TOTP i serverkonfigurationen, så brugere kan tilmelde en autentifikatorapp til den lokale konto og indtaste den tidsbaserede kode efter adgangskoden. Tilmelding giver en gendannelseskode til login uden appen. Aktivering tvinger ikke alle konti til tilmelding, så behandl indførelsen som en proces. Samme konfigurationsområde angiver en absolut sessionsgrænse, der afslutter sessionen efter fast tid uanset aktivitet.