
 dashboarddone_allaccount_tree
Yerel hesaplar
Semaphore kullanıcı adı ve parolasıyla giriş yapın.
Proje RBAC'ini, ayrıntılı şablon izinlerini ve kimlik sağlayıcıyla girişi birleştirin. Grupları rollere eşleyin ve yerel hesaplara iki faktörlü doğrulama ekleyin.
İzinler
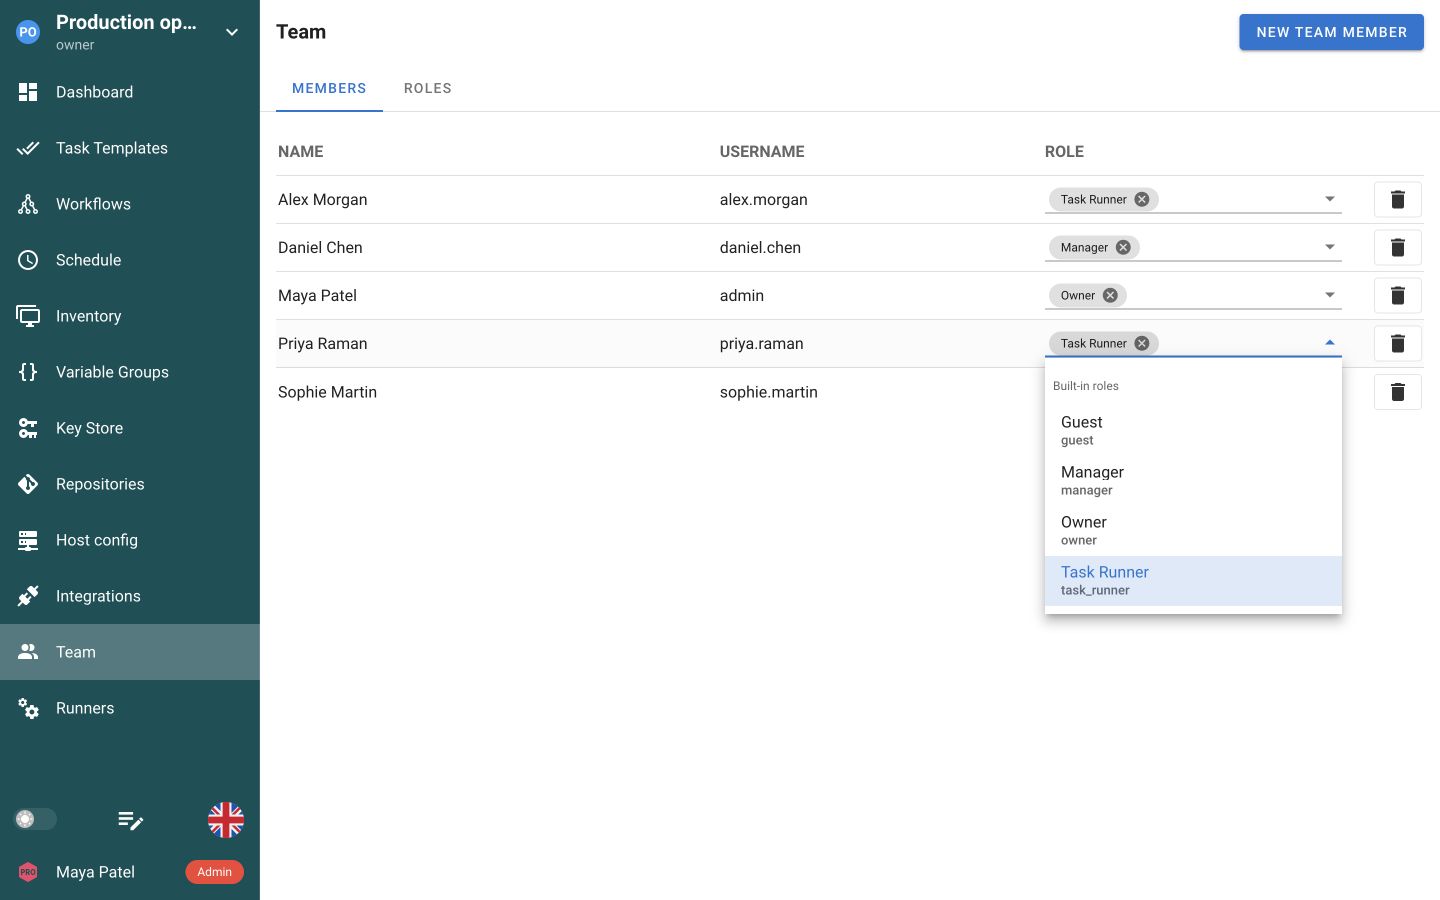
Ekip bölümünden proje rolleri atayın. Mühendislerin sorumluluklarına göre iş çalıştırmasına, sonuç incelemesine veya yapılandırma yönetmesine izin verin.
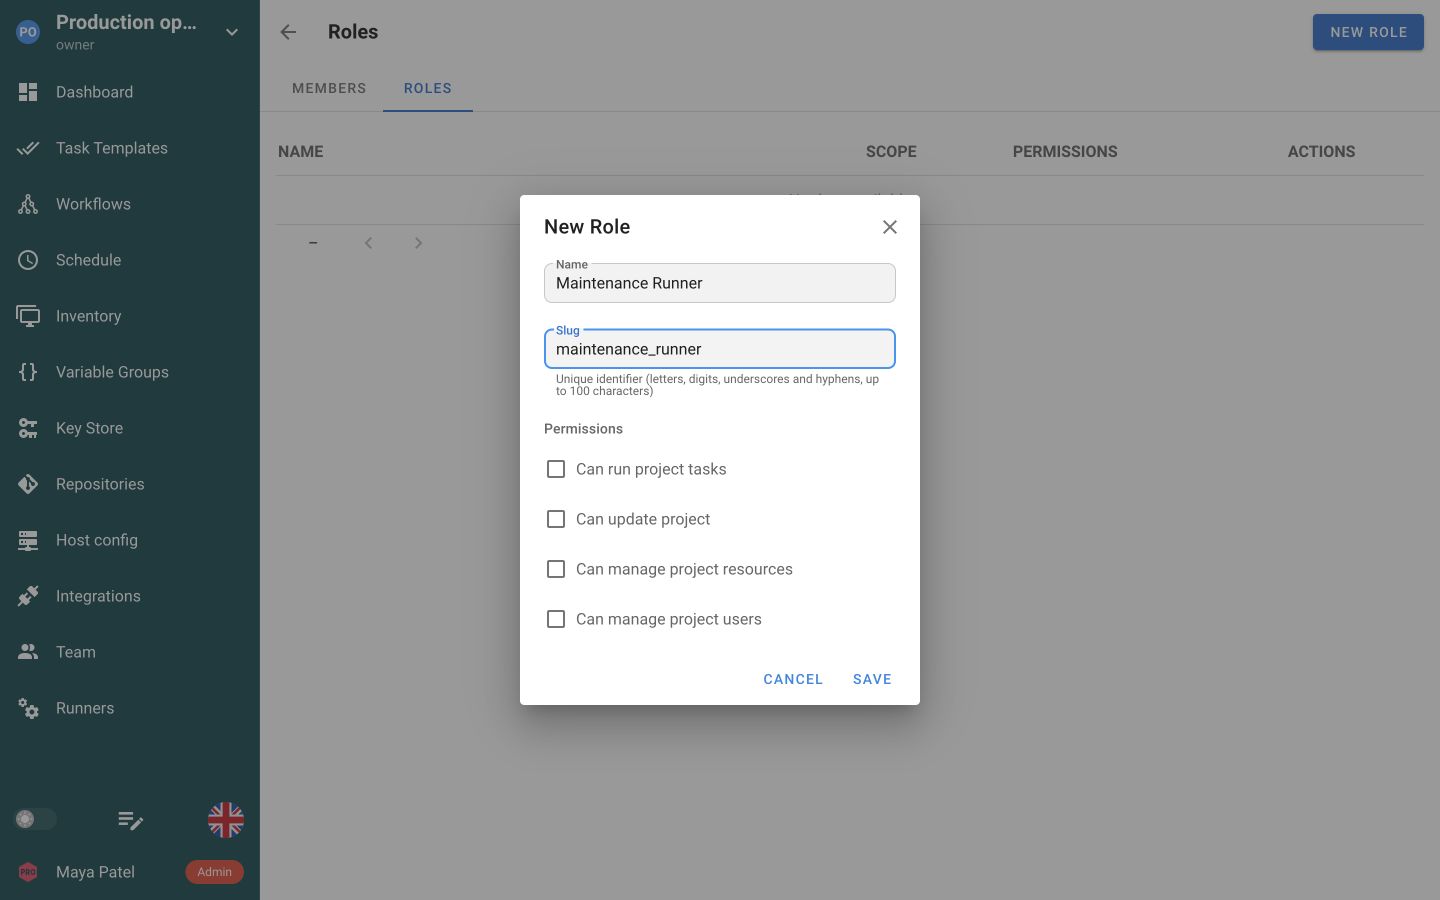
Belirli sorumluluk için rol oluşturun. Erişimin seçili işlerle sınırlı olması gerekiyorsa proje genelindeki izinleri kapalı tutun.
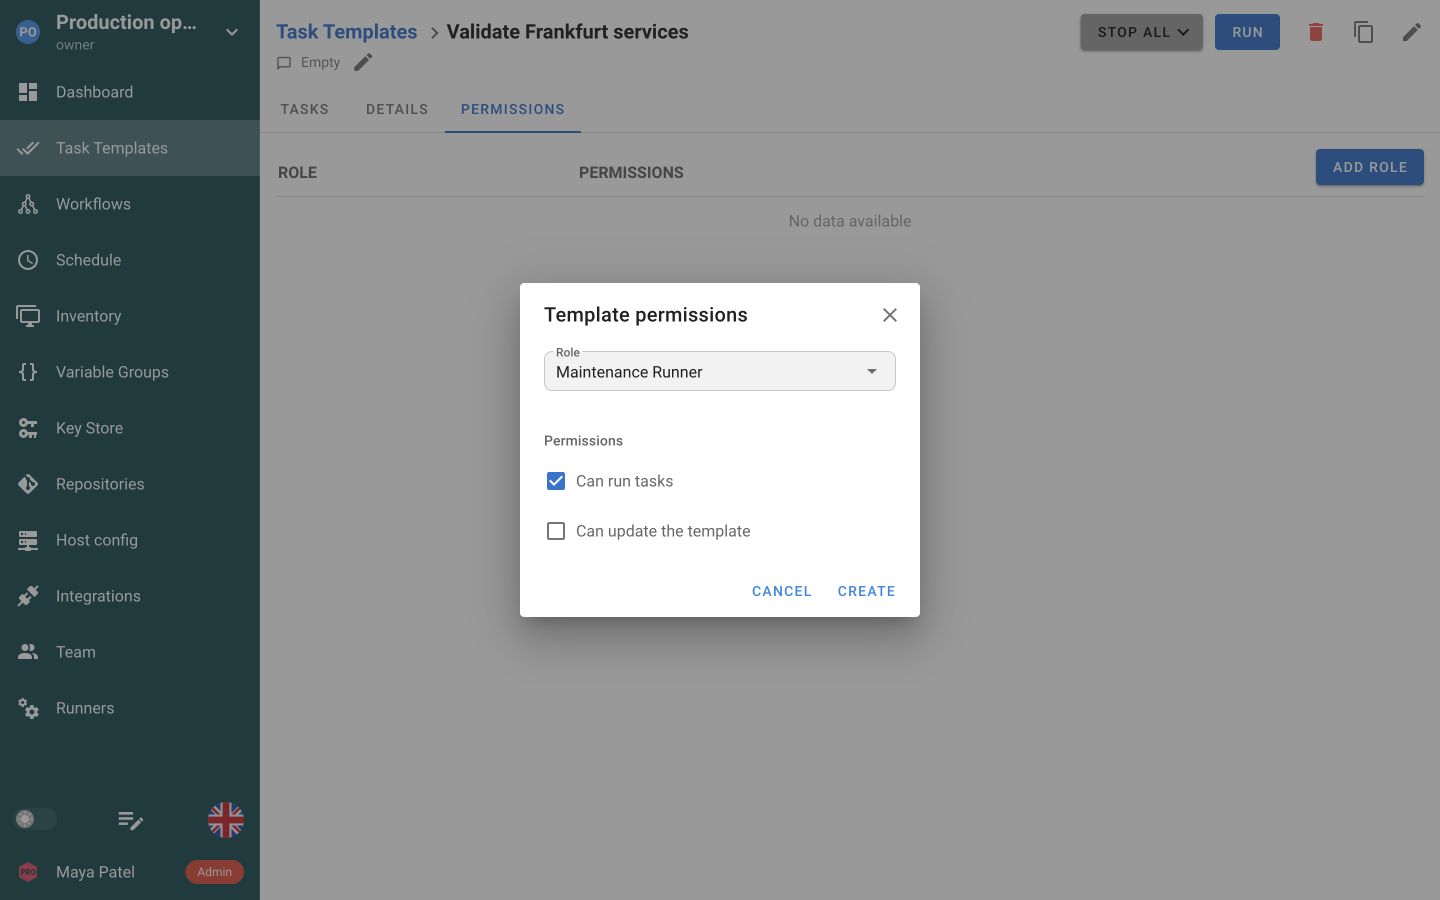
Rolü Görev Şablonuna ekleyin; yapılandırmayı düzenlemeye izin vermeden çalıştırma izni verin.
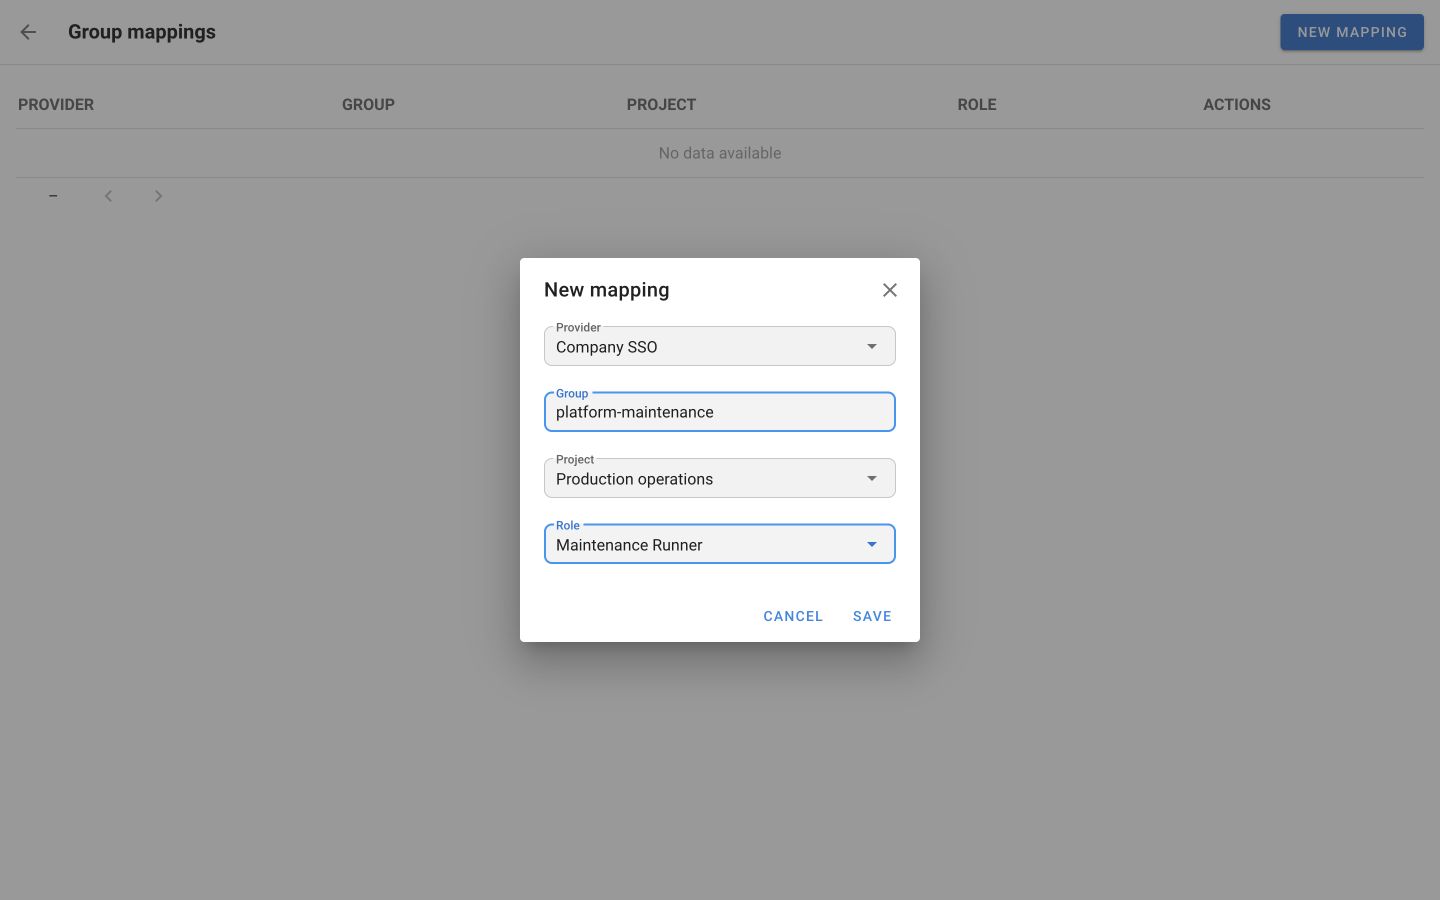
Enterprise'da kimlik sağlayıcı grubunu proje rolüne eşleyin. Semaphore eşlenen erişimi sonraki oturum açmada yeniler.
Yerel giriş için kimlik doğrulama uygulamasını ayarlamak üzere Account → Security açın. Aynı ekran dış kimlikleri bağlar.
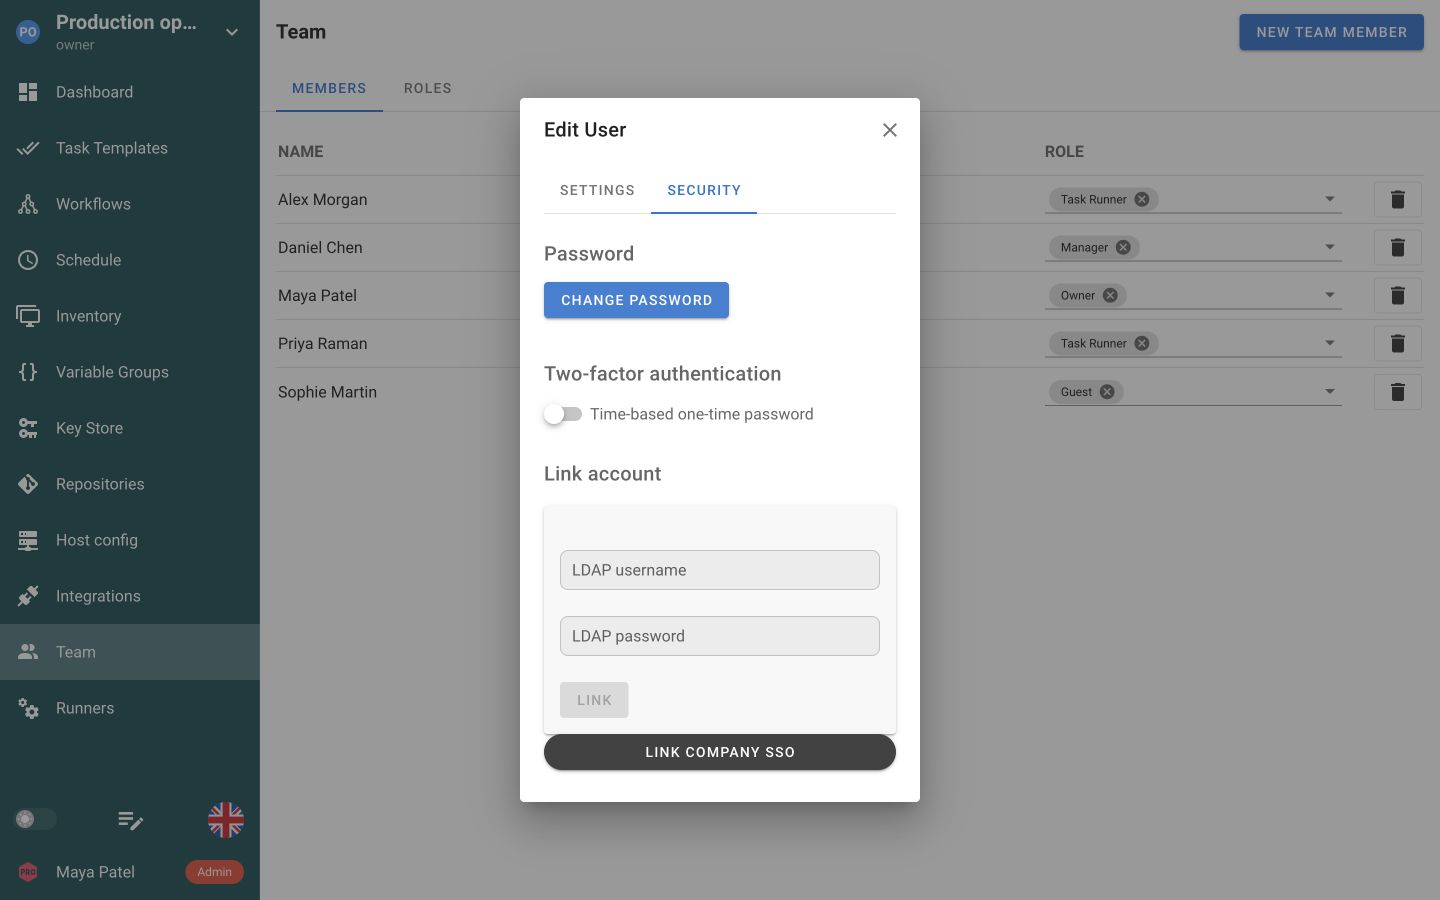
Oturum açmak için mevcut kimlik sisteminizi bağlayın. Semaphore proje rolleri her kişinin erişebileceği kaynakları ve eylemleri belirler.
Semaphore kullanıcı adı ve parolasıyla giriş yapın.
Kişilerin mevcut dizin kimlik bilgileriyle oturum açmasını sağlayın.
Keycloak, Okta, Microsoft Entra ID, Authentik veya başka OIDC sağlayıcısı bağlayın.



Güvendiğiniz kimlik doğrulama proxy'sinden imzalı kimlik belirtecini kabul edin.
Yerel hesaplar için doğrulama uygulaması kodlarını açın, kurtarmayı ve oturum süresini ayarlayın. Kullanıcılar kendi ikinci faktörlerini kaydeder.
Kimlik doğrulama uygulaması kodu, oturum açmaya ikinci faktör ekler.
Kimlik doğrulayıcı kullanılamadığında kurtarmaya izin verin.
Yapılandırılmış azami süreden sonra yeni oturum açma isteyin.
Her izni sıfırdan yapılandırmadan proje üyelerine yerleşik roller atayın. Bir kişi birden fazla role sahip olabilir ve izinleri birleşir.
Enterprise'da ekibin sorumluluklarına göre özel rol tanımlayın. Herkese aynı geniş erişimi vermek yerine yapabileceği eylemleri seçin.
Özel role projedeki her iş yerine belirli Görev Şablonlarına erişim verin. Şablon düzenlemesini ayrı tutarken görev yürütmeye izin verin.
Aynı yaklaşım ayrı çalıştırma, düzenleme ve onay izinleriyle İş Akışlarına da uygulanır.


Devredilen iş; depo, envanter ve kimlik bilgisi başvurularını zaten içeren bir Görev Şablonudur. Önce oluşturup test edin, ardından çalıştırabilecek rolü oluşturun. Temsilî bir hesapla oturum açıp sonucun iki yönünü de doğrulayın: amaçlanan görev başlar, diğer görev ise erişilebilir değildir.
İş akışı izinleri görüntüleme, çalıştırma, düzenleme ve onayı kapsar. Onay çalıştırmadan ayrıdır; işlemi başlatan kişinin bekleyen aşamayı serbest bırakıp bırakmayacağına karar verebilirsiniz. İki izni varsayılan olarak birlikte vermek yerine bilinçli atayın.
Enterprise grup eşlemesi, sağlayıcının gönderdiği grup bildirimiyle bir OIDC grubunu Semaphore projesindeki role bağlar. Semaphore kişi oturum açtığında eşlenen rolleri yeniler. Birini dizin grubundan kaldırmak mevcut oturumunu sonlandırmaz; erişim iptalini bu zamanlamaya göre planlayın.
Günlük giriş dış sağlayıcıya bağlıysa yanında test edilmiş bir yerel yönetici hesabı tutun. Sorumlusunu ve kimlik bilgilerinin nerede tutulduğunu kaydedin; kesintiden önce yolu deneyin. Sonrasında geçici değişikliğin kalıcı olmaması için kurtarma sırasında verilen erişimi inceleyin.
Seçili nesne izinleri bu iki nesne türüne uygulanır. Tek envanter, depo, değişken grubu veya Anahtar Deposu kaydı bu şekilde yönetilmez; proje genelindeki izinlere ve proje sınırına tabidir. Daha dar kaynak kontrolüne bağlı gereksinimi, üzerine süreç kurmadan doğrulayın.
Ekip üyesi aynı anda yerleşik ve özel, genel ve proje düzeyinde birden fazla role sahip olabilir. Etkin erişimi tüm bunların birleşimidir; başka yerde atanmış geniş bir rol, dikkatle daraltılmış rolü etkisiz bırakabilir. Kısıtlamaya güvenmeden tüm kümeyi inceleyin.
Kimlik doğrulama, yerel hesap veya desteklenen dış kimlik sistemi üzerinden hangi kullanıcının giriş yaptığını belirler. Yetkilendirme, bu Semaphore kullanıcısının hangi proje ve eylemlere erişebileceğini belirler. SSO'yu açmak tek başına doğru operasyonel rolü atamaz. İkisini birlikte tasarlayın: kimlik bağlamayı doğrulayın, amaçlanan proje üyeliğini ekleyin ve operasyonel görevi devretmeden temsilî hesabın erişebildiği gerçek eylemleri test edin.
Yerleşik Task Runner rolü projesindeki her şablonu çalıştırabilir. Yalnızca seçili işleri devretmek için seçili Görev Şablonları ve İş Akışları üzerinde izinlere sahip, proje genelinde çalıştırma izni olmayan Enterprise özel rolü kullanın. Atanmış tüm rollerin izinleri toplanır; yanındaki daha geniş rol kişinin diğer şablonları çalıştırmasına yine izin verebilir.
Evet. Enterprise özel rolü proje genelindeki izinleri tek nesne izinleriyle birleştirir. Proje genelindeki izinleri kapalı tutup yalnızca rolün gerekli Görev Şablonlarını ve İş Akışlarını ekleyin; her biri için görüntüleme, çalıştırma veya düzenleme, İş Akışı için ayrıca onay seçin. Genel rol bir kez tanımlanıp projelerde kullanılır; proje rolü oluşturan projede kalır. Kullanıcıların birden fazla rolü olabilir ve izinleri toplanır; hassas otomasyona erişimi kısıtlarken tam kümeyi inceleyin.
Tek nesne düzeyindeki ayrıntı Görev Şablonları ve İş Akışlarına uygulanır. Envanterleri, depoları, değişken gruplarını veya Anahtar Deposu kayıtlarını yönetme proje izninin tek nesneye daraltılabileceğini varsaymayın. Operasyonel sorumlulukları ayırırken proje sınırlarını ve mevcut rol modelini bilinçli kullanın. Erişim tasarımı başka tür kaynak düzeyi kısıtlamaya bağlıysa üretimde güvenmeden o gereksinimi doğrulayın.
Belgelenmiş doğrulama seçenekleri yerel hesaplar, LDAP ve Active Directory, OpenID Connect ve güvenilir ters proxy'den aktarılan JWT'dir; kullanılabilirlik güncel plan karşılaştırmasında gösterilir. Dış doğrulanan kullanıcının hâlâ Semaphore kullanıcı kaydı ve amaçlanan proje erişimi olmalıdır. Mevcut ayarı değiştirmeden sağlayıcı kimliklerini ve hesap bağlama davranışını kontrol edin. Kimlik sağlayıcı açmanın tüm dizin gruplarını yetkilendirme tasarımının gerektirdiği rollere otomatik eşlediğini varsaymayın.
Dış kimlik doğrulama yapılandırmasının yanında test edilmiş yerel yönetici kurtarma yolunu koruyun. Sorumlusunu, gerekli kimlik bilgilerinin nerede tutulduğunu ve kesintide erişimin nasıl kullanılacağını belgeleyin. Her yöneticinin aynı kullanılamayan sağlayıcıya bağlı olduğunu olay sırasında keşfetmek yerine süreci önceden test edin. Kurtarma sonrası geçici operasyonel değişikliklerin istenmeyen kalıcı izne dönüşmemesi için ilgili hesap ve proje erişimini inceleyin.
Evet. Yerleşik Task Runner rolü diğer kaynakları salt okunur bırakırken proje şablonlarını çalıştırabilir. Seçili işlere erişim için o Görev Şablonları ve İş Akışlarında izinleri olan Enterprise özel rolü kullanın. İzinler toplandığından üyeye atanmış tüm rolleri kontrol edin. Hazır Görev Şablonu yürütme ayarlarını ekip için erişilebilir tutar.
Guest rolü projeye salt okunur erişim verir. Misafir görev çalıştırmadan veya ayar değiştirmeden proje bilgilerini ve görev sonuçlarını inceleyebilir. Kişiyi uygun proje ekibine ekleyin ve diğer rollerini de inceleyin. Guest yanında atanmış daha geniş rol ek izin verebilir.
Enterprise grup eşlemeleri OIDC sağlayıcı grubunu Semaphore projesindeki role bağlar. Sağlayıcıda grup bildirimini yapılandırın ve amaçlanan proje ile rol için eşleme ekleyin. Semaphore bu atamaları kişi o sağlayıcı üzerinden oturum açtığında yeniler; değişiklikler mevcut oturumda hemen değil sonraki oturum açmada uygulanır.
Evet. Kullanıcıların yerel hesapları için doğrulama uygulaması kaydedip paroladan sonra zamana dayalı kod girmesi için sunucu yapılandırmasında TOTP açın. Kayıt, uygulama yokken giriş için kurtarma kodu oluşturur. Seçeneği açmak her hesabı kayıt olmaya zorlamaz; benimsemeyi süreç olarak ele alın. Aynı bölüm, etkinlikten bağımsız sabit süreden sonra oturumu bitiren mutlak oturum sınırını ayarlar.