
 dashboarddone_allaccount_tree
Contas locais
Entre com nome de usuário e senha Semaphore.
Combine RBAC de projeto, permissões granulares de modelos e login por provedor de identidade. Mapeie grupos para funções e adicione autenticação de dois fatores às contas locais.
Permissões
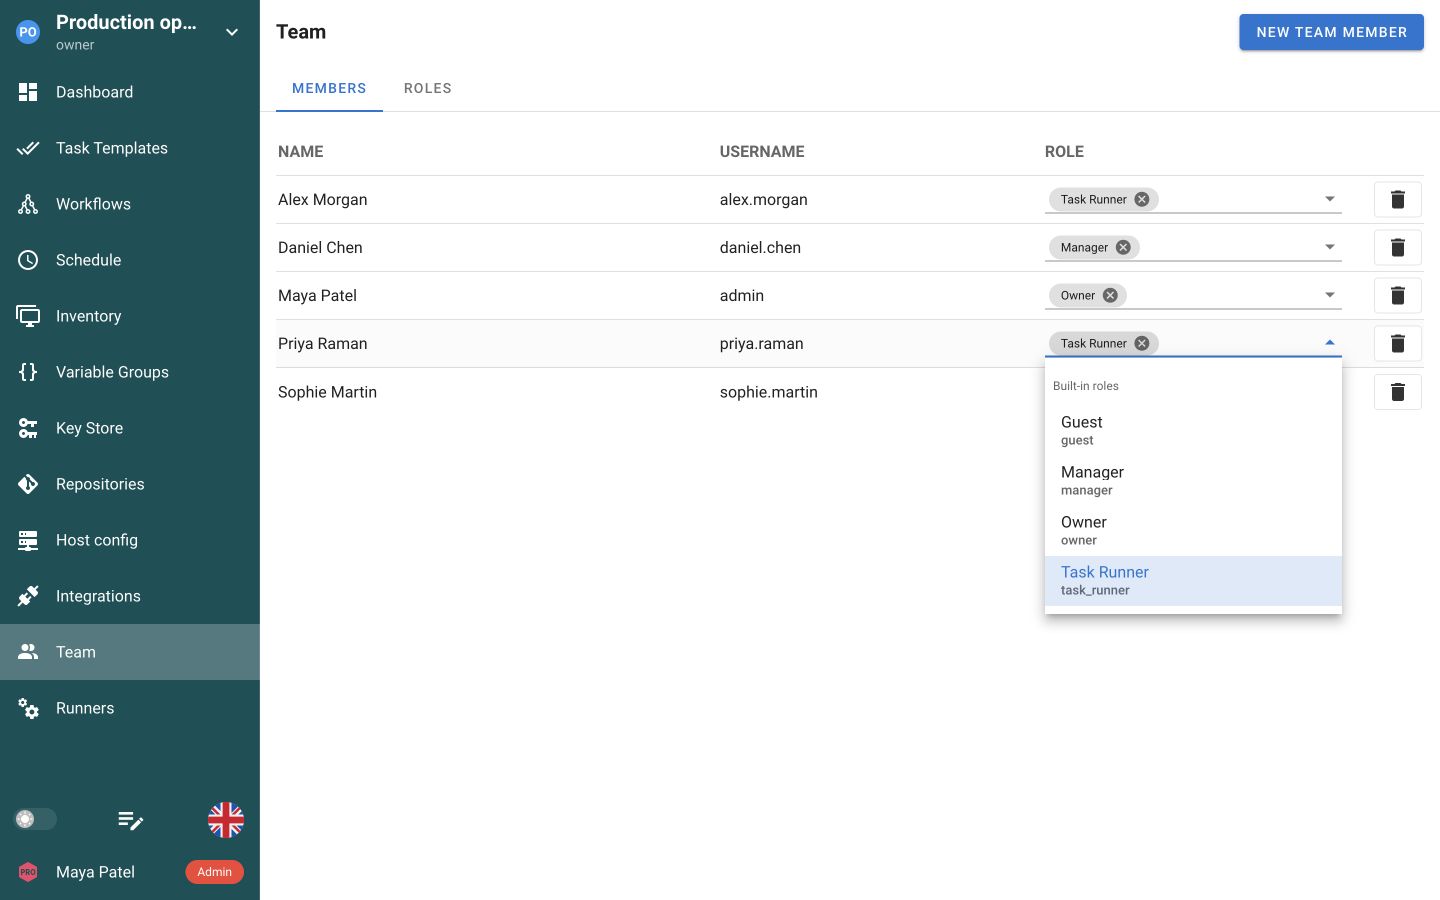
Atribua funções de projeto em Equipe. Permita que engenheiros executem trabalhos, revisem resultados ou gerenciem configurações conforme suas responsabilidades.
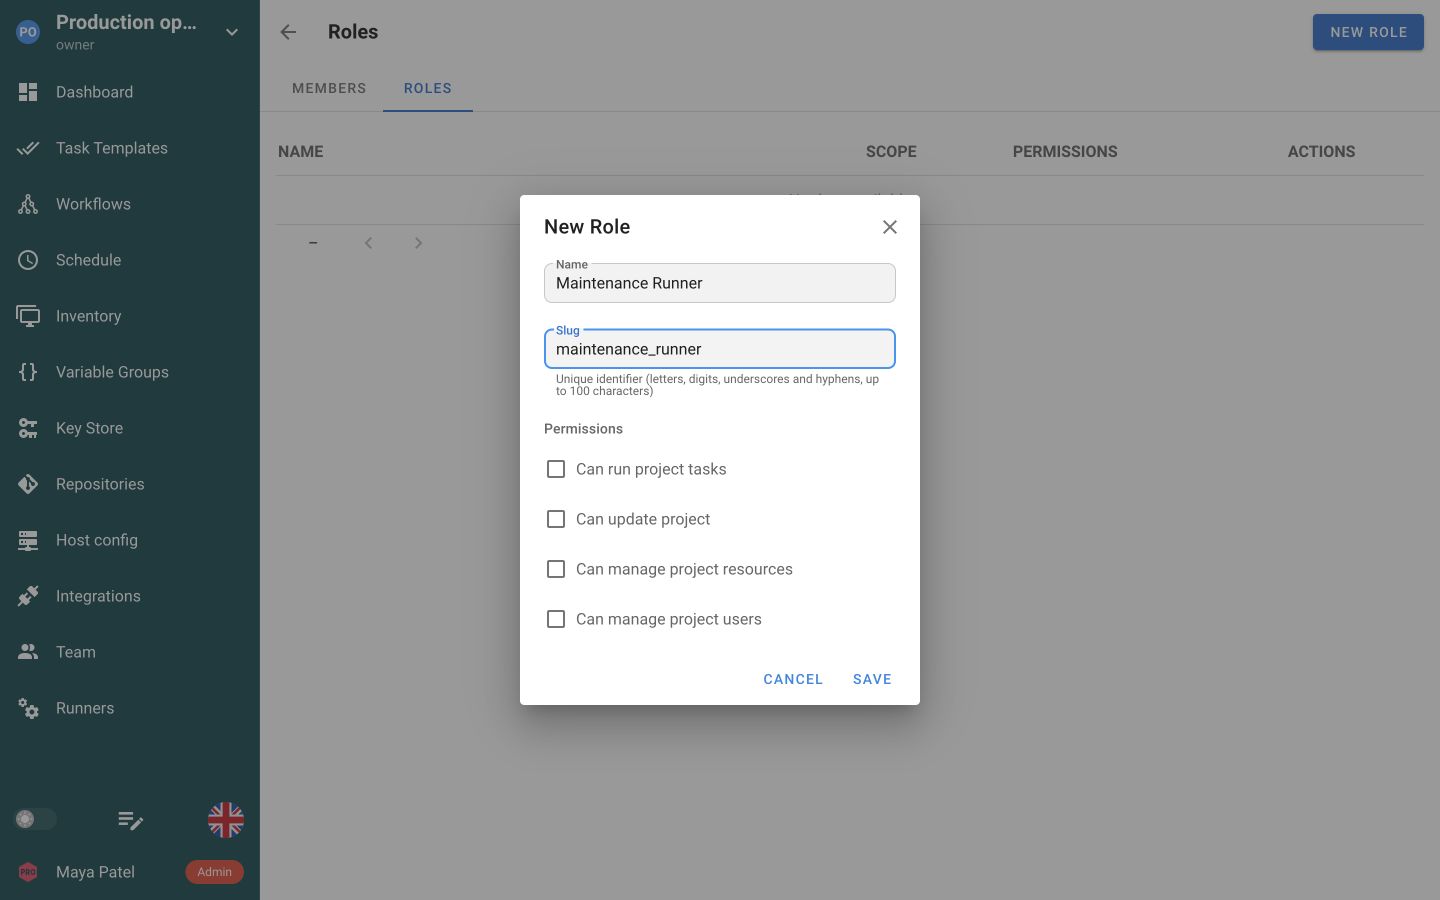
Crie uma função para uma responsabilidade específica. Deixe desativadas as permissões de projeto inteiro quando o acesso deva ficar limitado a trabalhos selecionados.
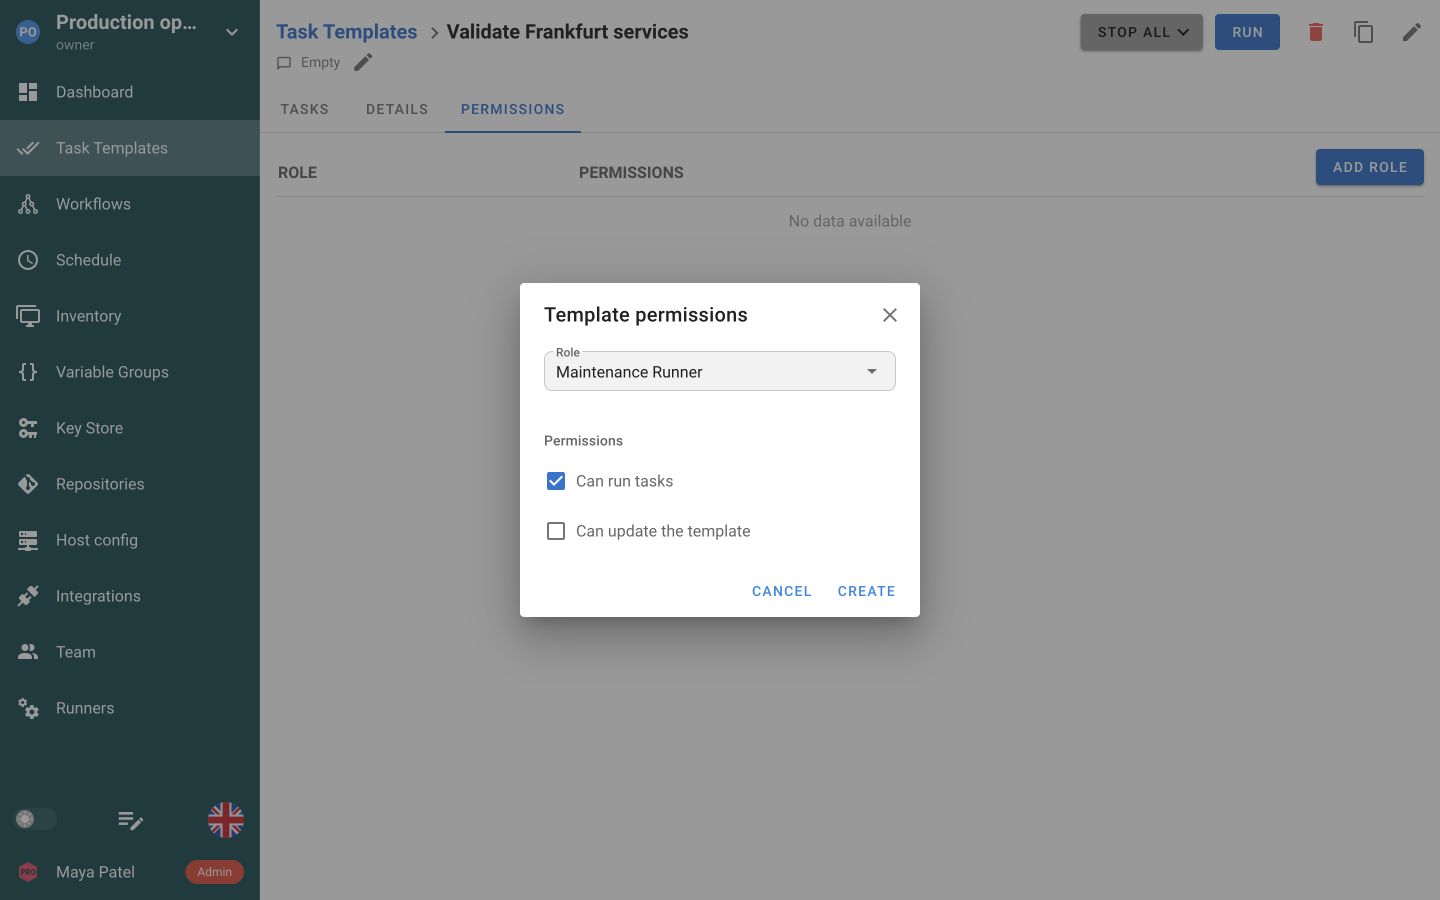
Adicione a função a um modelo de tarefa e permita executar sem permitir editar sua configuração.
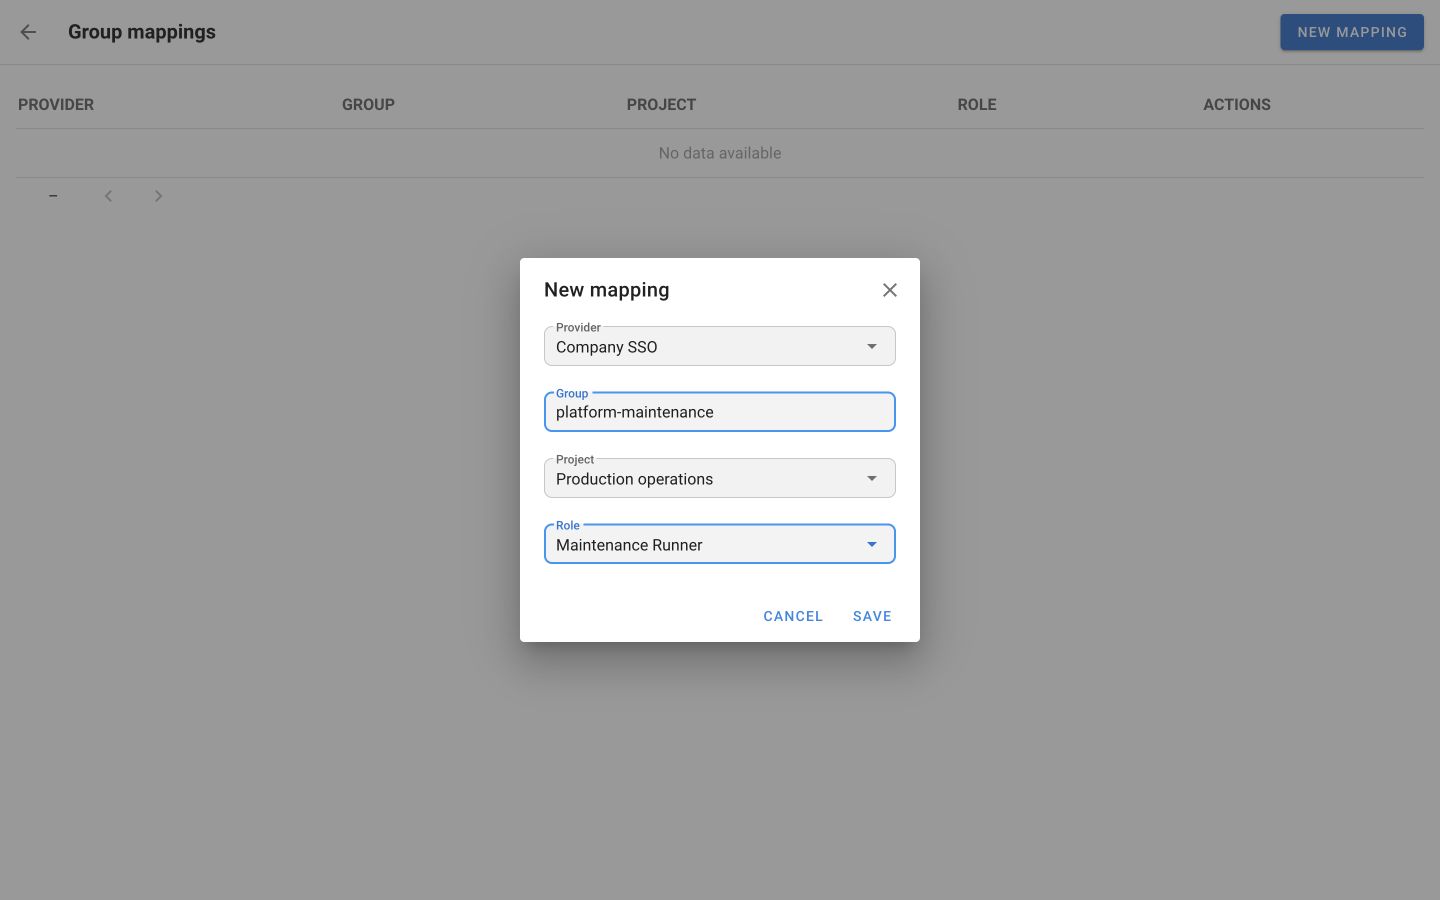
Mapeie um grupo do provedor de identidade a uma função de projeto no Enterprise. O Semaphore atualiza o acesso mapeado no próximo login.
Abra Conta → Segurança para configurar um aplicativo autenticador para login local. A mesma tela vincula identidades externas.
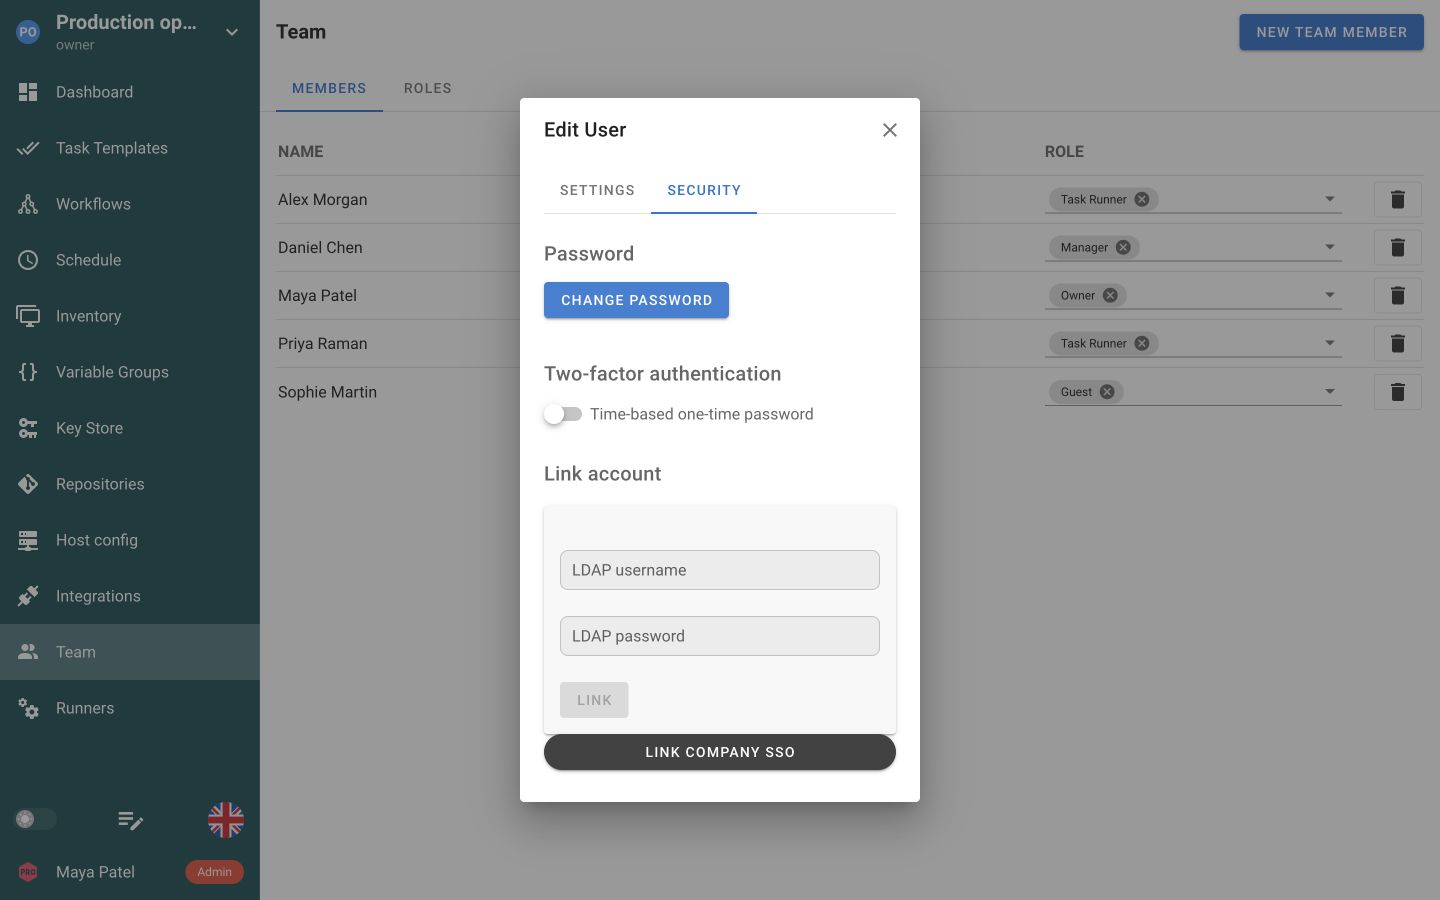
Conecte seu sistema de identidade existente para login. As funções de projeto do Semaphore determinam quais recursos e ações cada pessoa pode acessar.
Entre com nome de usuário e senha Semaphore.
Permita login com as credenciais do diretório existente.
Conecte Keycloak, Okta, Microsoft Entra ID, Authentik ou outro provedor OIDC.



Aceite um token de identidade assinado do seu proxy de autenticação confiável.
Habilite códigos de aplicativo autenticador para contas locais, configure recuperação e duração da sessão. Os usuários cadastram seu próprio segundo fator.
Um código de aplicativo autenticador adiciona um segundo fator ao entrar.
Permita a recuperação quando o autenticador estiver indisponível.
Exija novo login após o tempo máximo de sessão configurado.
Atribua funções integradas aos membros do projeto sem configurar cada permissão do zero. Uma pessoa pode ter várias funções, com permissões combinadas.
No Enterprise, defina uma função personalizada em torno das responsabilidades da equipe. Escolha as ações permitidas em vez de dar a todos o mesmo acesso amplo.
Dê a uma função personalizada acesso a modelos de tarefa específicos, não a todos os trabalhos do projeto. Permita executar tarefas mantendo a edição do modelo separada.
A mesma abordagem vale para workflows, com permissões separadas de executar, editar e aprovar.


Um trabalho delegado é um modelo de tarefa que já contém as referências ao repositório, inventário e credenciais. Crie e teste esse trabalho primeiro; depois, crie a função que poderá executá-lo. Entre com uma conta representativa e confirme as duas partes do resultado: a tarefa pretendida inicia e uma segunda tarefa não está disponível.
Permissões de workflow abrangem ver, executar, editar e aprovar. Aprovação é separada de execução; decida se quem inicia também libera a etapa de espera. Atribua ambas deliberadamente, não juntas por padrão.
Um mapeamento de grupo Enterprise conecta um grupo OIDC a uma função em um projeto Semaphore, usando o atributo groups enviado pelo provedor. O Semaphore atualiza as funções mapeadas quando a pessoa entra. Remover alguém de um grupo do diretório não encerra uma sessão já aberta. Planeje a revogação considerando esse momento.
Quando o login diário depende de provedor externo, mantenha uma conta administrativa local testada em paralelo. Registre responsável e localização das credenciais e exercite antes de uma falha. Depois revise os acessos concedidos na recuperação para uma mudança temporária não se tornar permanente.
Permissões de objetos selecionados se aplicam a esses dois tipos de objeto. Um inventário, repositório, grupo de variáveis ou entrada Key Store individual não é controlado dessa maneira; segue as permissões de projeto inteiro e a fronteira do projeto. Verifique requisitos que dependam de controle mais restrito de recursos antes de basear um processo nisso.
Um membro da equipe pode ter várias funções ao mesmo tempo: integradas e personalizadas, globais e de projeto. O acesso efetivo é a união de todas elas. Por isso, uma função ampla atribuída em outro lugar pode anular uma restrição cuidadosamente definida. Consulte o conjunto completo antes de confiar em uma restrição.
A autenticação estabelece qual usuário está entrando, por uma conta local ou sistema externo de identidade compatível. A autorização determina quais projetos e ações esse usuário Semaphore pode acessar. Ativar SSO não atribui por si só a função operacional correta. Projete as duas em conjunto: confirme a vinculação de identidades, adicione a participação pretendida no projeto e teste as ações realmente disponíveis para uma conta representativa antes de delegar uma tarefa operacional.
A função integrada Task Runner pode executar todos os modelos do projeto. Para delegar apenas trabalhos selecionados, use função personalizada Enterprise com permissões nos modelos e workflows escolhidos e sem permissão global de execução no projeto. Permissões de todas as funções se somam, então uma função mais ampla em paralelo ainda pode permitir outros modelos.
Sim. Uma função personalizada Enterprise combina permissões de projeto inteiro e de objetos individuais. Deixe as de projeto inteiro desativadas e adicione apenas modelos e workflows desejados, escolhendo ver, executar ou editar e aprovar no workflow. Uma função global é definida uma vez e reutilizada entre projetos; a de projeto permanece no projeto criador. Usuários podem ter várias funções e permissões se somam; revise o conjunto ao restringir automação sensível.
A granularidade por objeto individual se aplica a modelos de tarefa e workflows. Não presuma que uma permissão de projeto inteiro para gerenciar inventários, repositórios, grupos de variáveis ou entradas Key Store possa ser restringida a um desses objetos. Use os limites do projeto e o modelo de funções disponível deliberadamente ao separar responsabilidades operacionais. Se seu desenho de acesso depender de outra restrição por recurso, verifique esse requisito exato antes de usá-lo em produção.
As opções documentadas são contas locais, LDAP e Active Directory, OpenID Connect e JWT vindo de proxy reverso confiável, conforme disponibilidade na comparação atual. Um usuário autenticado externamente ainda tem registro Semaphore e precisa do acesso correto ao projeto. Confira identificadores de provedores e vínculo de contas antes de mudar uma instalação. Não presuma que habilitar um provedor mapeia automaticamente todos os grupos para as funções exigidas pelo desenho de autorização.
Mantenha um caminho testado de recuperação administrativa local junto à autenticação externa. Documente o responsável, onde ficam as credenciais e como acessar durante uma indisponibilidade. Teste o processo antes do incidente, em vez de descobrir que todos os administradores dependem do mesmo provedor indisponível. Depois de recuperar, inspecione os acessos relevantes de contas e projetos para mudanças operacionais temporárias não virarem permissões permanentes indesejadas.
Sim. A função Task Runner integrada executa modelos do projeto mantendo outros recursos somente de leitura. Para trabalhos selecionados, use função personalizada Enterprise com permissões nesses modelos e workflows. Revise todas as funções do membro, pois permissões se somam. Um modelo preparado mantém a configuração disponível à equipe.
A função Guest oferece acesso somente de leitura ao projeto. Um convidado pode inspecionar informações e resultados sem executar tarefas ou alterar configurações. Adicione a pessoa à equipe correta e revise suas outras funções. Uma função mais ampla junto a Guest pode conceder permissões adicionais.
Mapeamentos de grupos Enterprise associam um grupo do provedor OIDC a uma função em um projeto Semaphore. Configure o atributo groups no provedor e adicione um mapeamento para o projeto e função pretendidos. O Semaphore atualiza essas atribuições quando a pessoa entra pelo provedor. Assim, mudanças são aplicadas no próximo login, não imediatamente a uma sessão existente.
Sim. Habilite TOTP no servidor para usuários cadastrarem aplicativo autenticador na conta local e digitarem código temporal após a senha. O cadastro gera um código de recuperação para login sem autenticador. Ativar não obriga todas as contas a cadastrar; trate adesão como processo. A mesma área define limite absoluto da sessão, encerrando-a após prazo fixo independentemente de atividade.