
 dashboarddone_allaccount_tree
Comptes locaux
Connectez-vous avec un nom d’utilisateur et mot de passe Semaphore.
Combinez le RBAC des projets, les autorisations précises des modèles et la connexion par fournisseur d’identité. Associez les groupes aux rôles et ajoutez l’authentification à deux facteurs aux comptes locaux.
Autorisations
Attribuez les rôles de projet dans Team. Permettez aux ingénieurs d’exécuter les travaux, d’examiner les résultats ou de gérer la configuration selon leurs responsabilités.
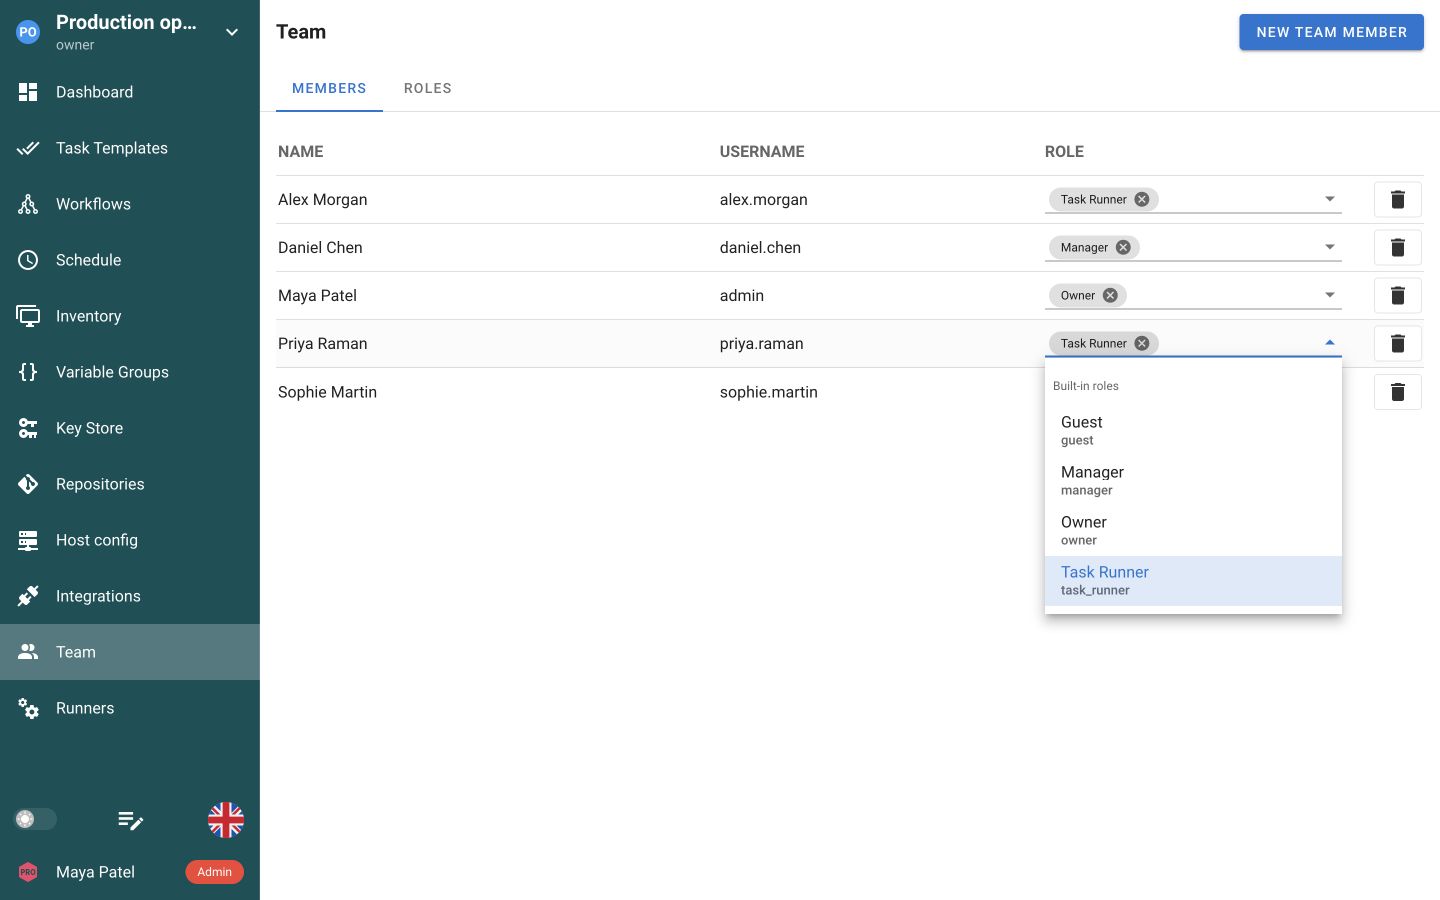
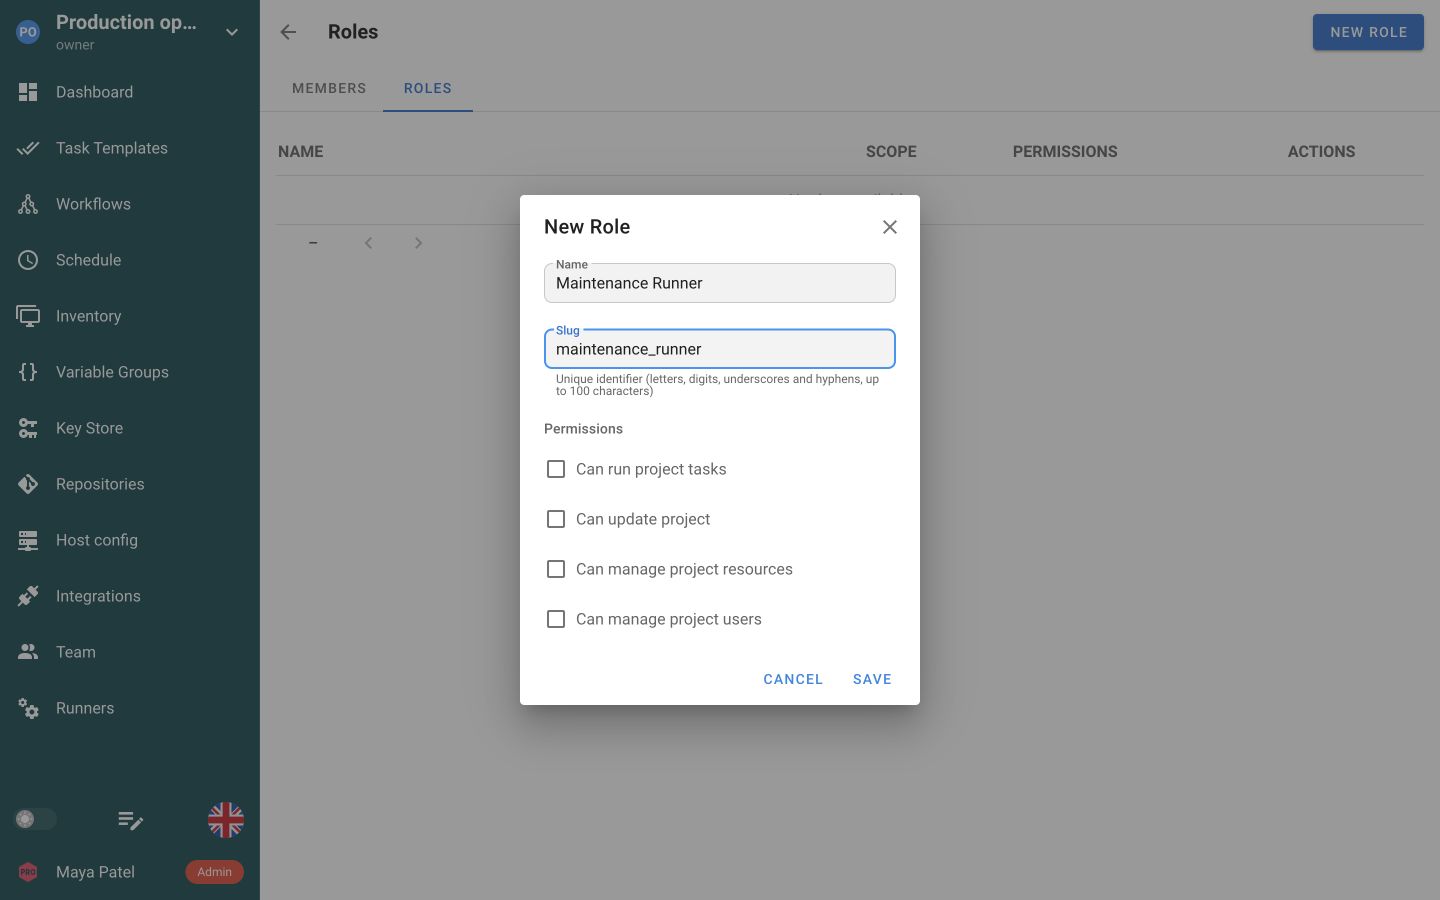
Créez un rôle pour une responsabilité précise. Laissez les autorisations globales du projet désactivées lorsque l’accès doit se limiter à certains travaux.
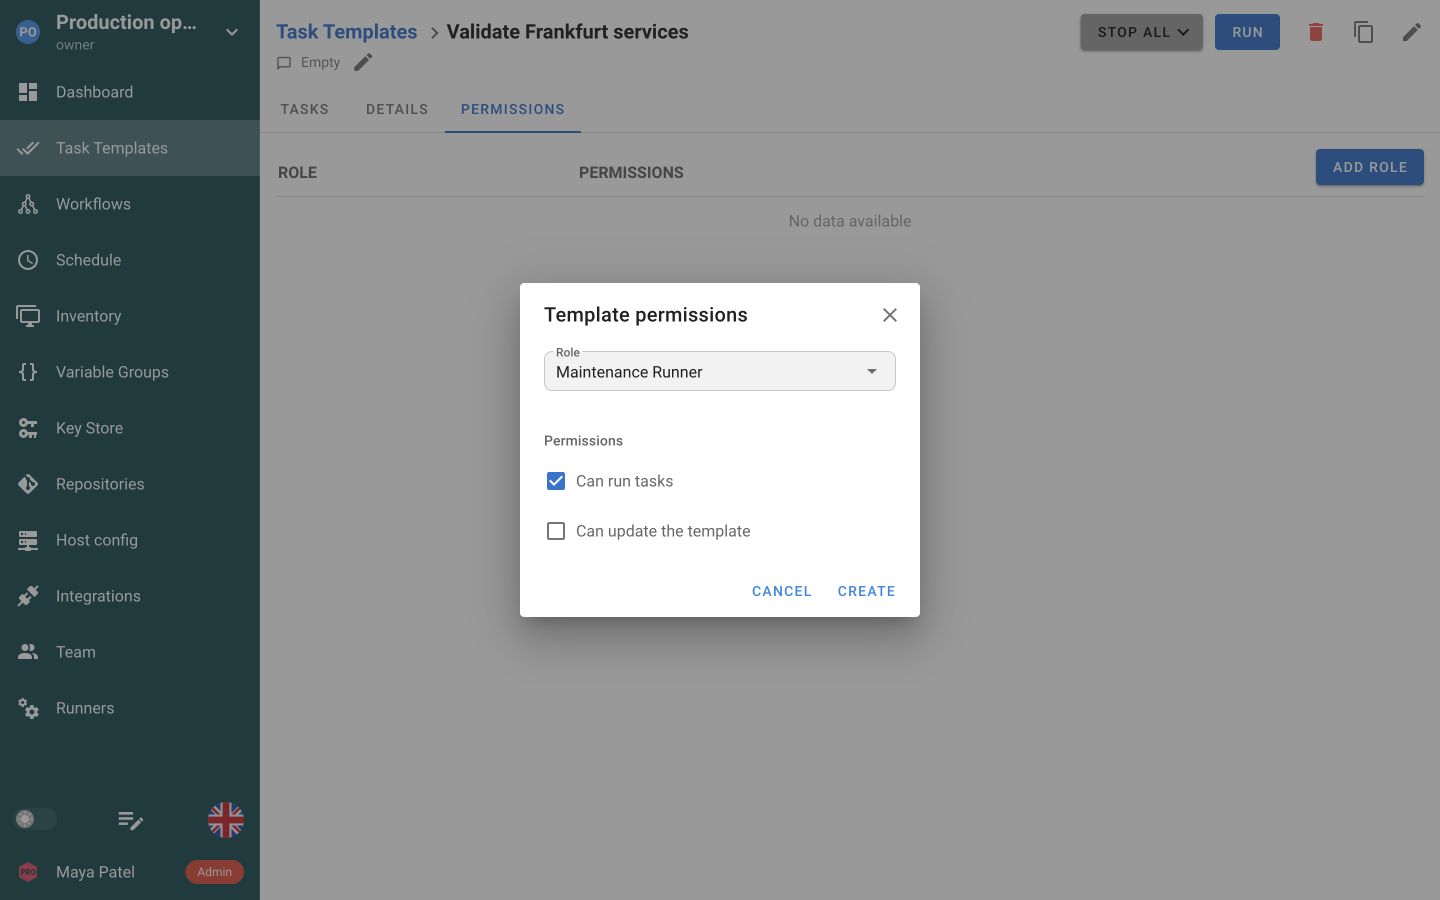
Ajoutez le rôle à un Task Template et autorisez son exécution sans permettre de modifier sa configuration.
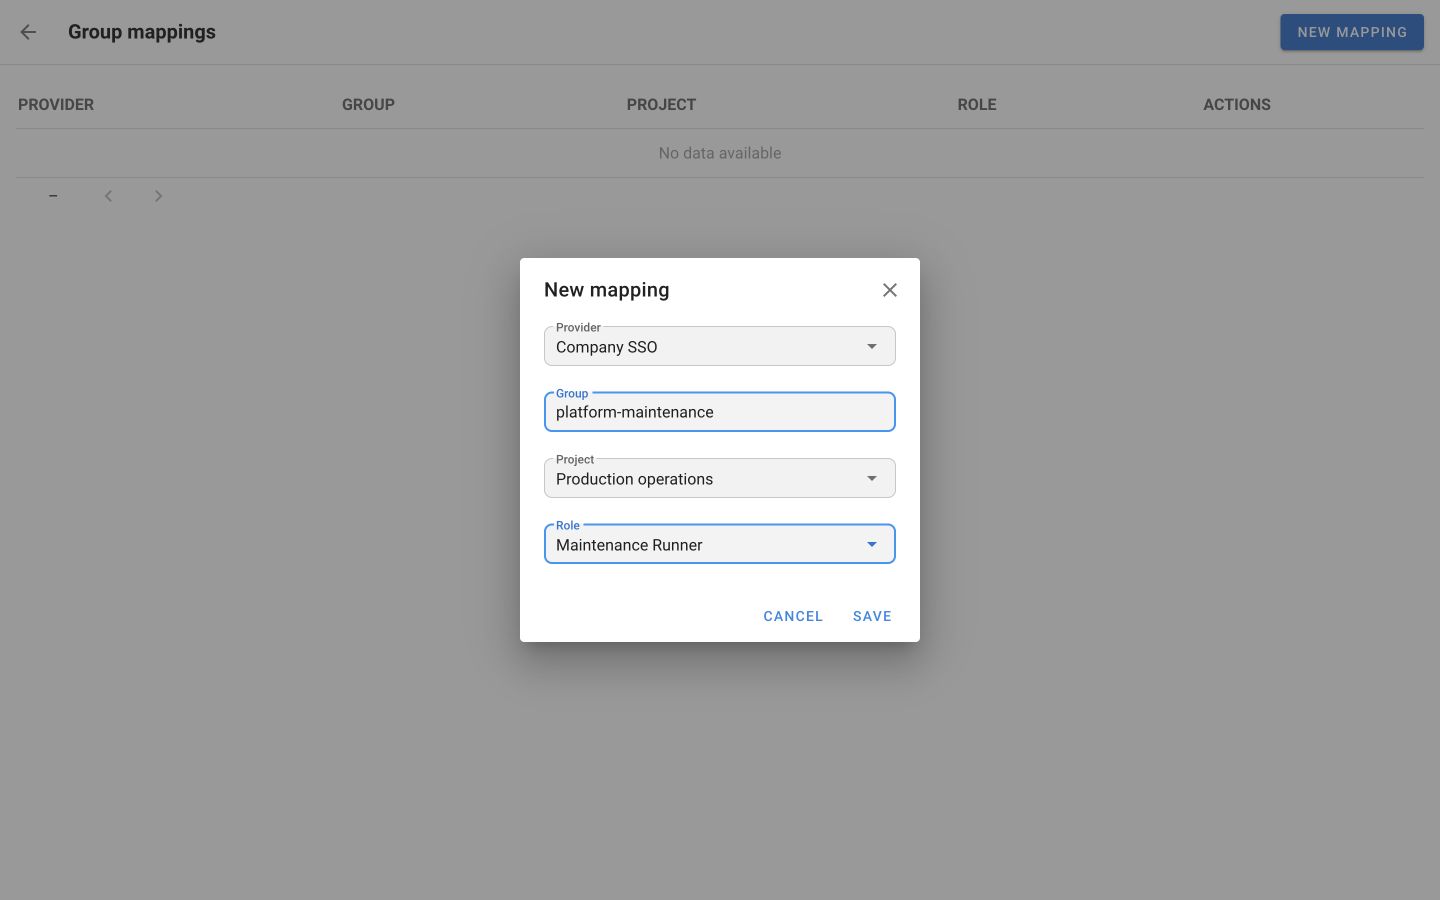
Associez un groupe du fournisseur d’identité à un rôle de projet dans Enterprise. Semaphore actualise les accès associés à la prochaine connexion.
Ouvrez Account → Security pour configurer une application d’authentification pour la connexion locale. Le même écran relie les identités externes.
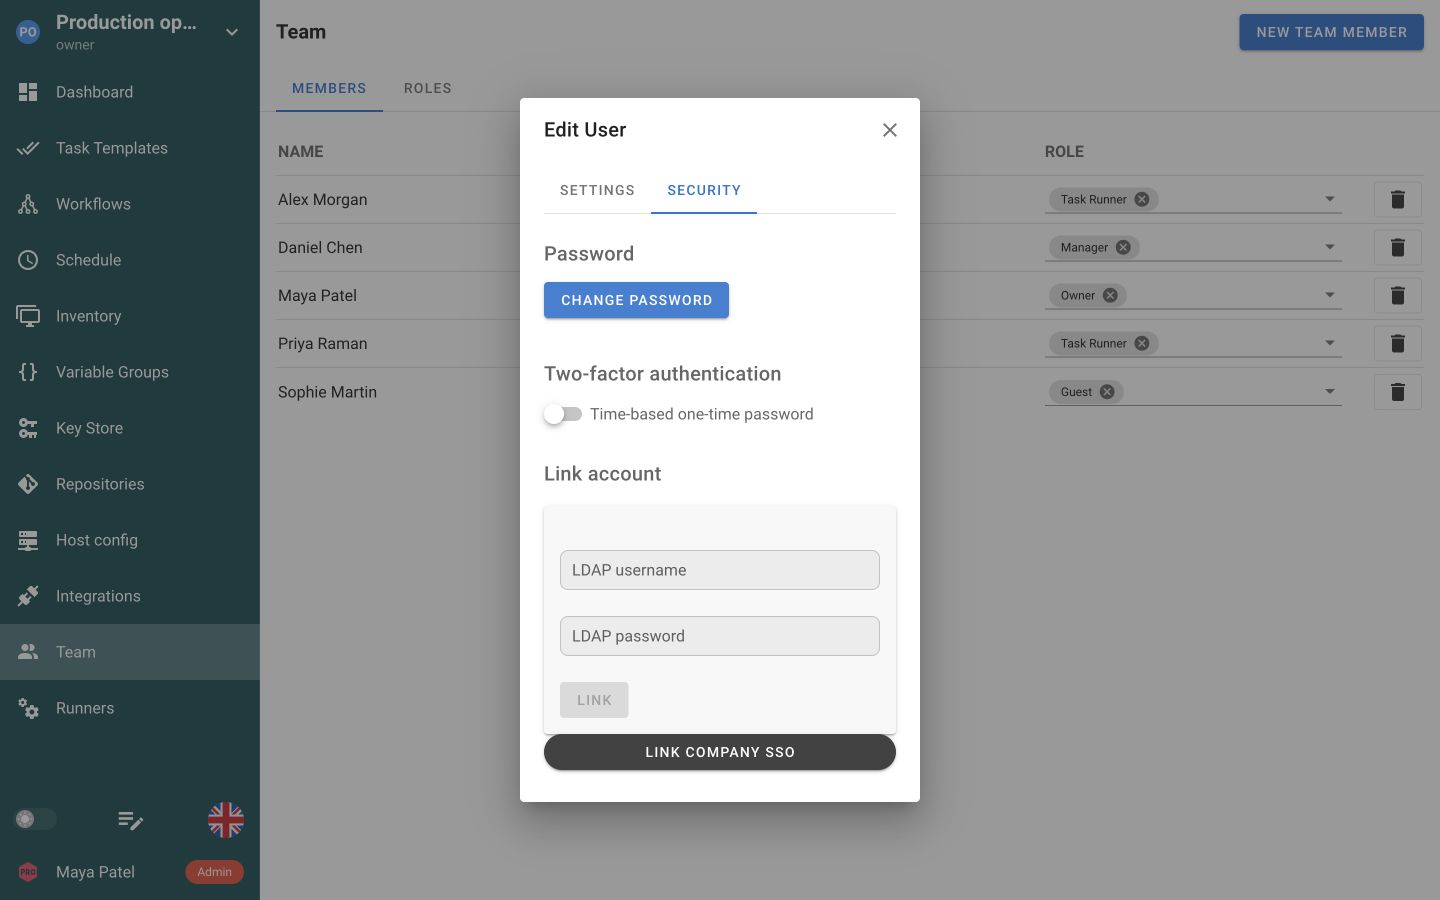
Connectez votre système d’identité existant pour la connexion. Les rôles de projet Semaphore déterminent les ressources et actions accessibles à chaque personne.
Connectez-vous avec un nom d’utilisateur et mot de passe Semaphore.
Permettez aux utilisateurs de se connecter avec leurs identifiants d’annuaire existants.
Connectez Keycloak, Okta, Microsoft Entra ID, Authentik ou un autre fournisseur OIDC.



Acceptez un jeton d’identité signé provenant de votre proxy d’authentification de confiance.
Activez les codes d’application d’authentification pour les comptes locaux, configurez la récupération et fixez la durée de session. Les utilisateurs inscrivent eux-mêmes leur second facteur.
Un code d’application d’authentification ajoute un second facteur à la connexion.
Permettez la récupération lorsque l’application d’authentification est indisponible.
Exigez une nouvelle connexion après la durée maximale configurée.
Attribuez des rôles intégrés aux membres du projet sans configurer chaque autorisation individuellement. Une personne peut cumuler plusieurs rôles dont les autorisations se combinent.
Dans Enterprise, définissez un rôle personnalisé selon les responsabilités d’une équipe. Choisissez les actions autorisées plutôt que de donner à tous le même accès étendu.
Donnez à un rôle personnalisé l’accès à certains Task Templates plutôt qu’à tous les travaux du projet. Autorisez l’exécution des tâches en la séparant de la modification des modèles.
La même approche s’applique aux workflows avec droits distincts d’exécution, modification et approbation.


Un travail délégué est un Task Template qui contient déjà les références à son dépôt, son inventaire et ses identifiants. Créez-le et testez-le d’abord, puis créez le rôle autorisé à l’exécuter. Connectez-vous avec un compte représentatif et vérifiez les deux aspects du résultat : la tâche prévue démarre et une autre tâche n’est pas accessible.
Les autorisations de workflow couvrent consultation, exécution, modification et approbation. Approuver est distinct d’exécuter : décidez si la personne qui lance l’opération est aussi celle qui libère son étape en attente. Attribuez les deux droits délibérément plutôt que de les associer par défaut.
Une correspondance de groupes Enterprise relie un groupe OIDC à un rôle dans un projet Semaphore au moyen de la déclaration de groupes envoyée par le fournisseur. Semaphore actualise les rôles associés à la connexion. Retirer une personne d’un groupe d’annuaire ne termine pas sa session actuelle : prévoyez la révocation en tenant compte de ce délai.
Lorsque la connexion quotidienne dépend d’un fournisseur externe, conservez aussi un compte administrateur local testé. Notez son responsable et l’emplacement de ses identifiants et testez l’accès avant une panne. Après reprise, examinez les accès accordés pour qu’une modification temporaire ne devienne pas permanente.
Les autorisations d’objet sélectionné s’appliquent à ces deux types d’objets. Un inventaire, dépôt, groupe de variables ou élément du Key Store individuel n’est pas géré ainsi : il relève des autorisations globales du projet et de ses limites. Vérifiez toute exigence de contrôle plus fin des ressources avant de construire un processus dessus.
Un membre de l’équipe peut cumuler plusieurs rôles, intégrés ou personnalisés, globaux ou propres au projet. Son accès effectif est leur union : un rôle large attribué ailleurs peut annuler une restriction soigneusement définie. Examinez l’ensemble complet avant de compter sur une restriction.
L’authentification établit quel utilisateur se connecte, via un compte local ou un système d’identité externe pris en charge. L’autorisation détermine les projets et actions accessibles à cet utilisateur Semaphore. Activer le SSO n’attribue pas automatiquement le bon rôle opérationnel. Concevez les deux ensemble : confirmez la liaison des identités, ajoutez l’appartenance au projet prévue et testez les actions réellement disponibles avec un compte représentatif avant de déléguer une tâche opérationnelle.
Le rôle intégré Task Runner peut exécuter tous les modèles de son projet. Pour déléguer seulement certains travaux, utilisez un rôle personnalisé Enterprise avec droits sur les Task Templates et workflows choisis, sans autorisation d’exécution globale du projet. Les droits de tous les rôles s’additionnent : un rôle plus large détenu en parallèle peut encore permettre d’exécuter d’autres modèles.
Oui. Un rôle personnalisé Enterprise combine droits globaux de projet et droits sur des objets individuels. Laissez les droits globaux désactivés et ajoutez seulement les Task Templates et workflows concernés, avec lecture, exécution ou modification, et approbation pour un workflow. Un rôle global est défini une fois et réutilisé entre projets ; un rôle de projet reste dans celui qui l’a créé. Les utilisateurs peuvent cumuler plusieurs rôles et leurs autorisations s’additionnent : examinez l’ensemble pour restreindre une automatisation sensible.
La granularité par objet s’applique aux Task Templates et workflows. Ne supposez pas qu’une autorisation de projet pour gérer inventaires, dépôts, groupes de variables ou entrées du Key Store peut être réduite à un seul de ces objets. Utilisez délibérément les limites de projet et le modèle de rôles disponible pour séparer les responsabilités opérationnelles. Si votre conception dépend d’une autre restriction au niveau des ressources, vérifiez cette exigence précise avant de vous y fier en production.
Les méthodes d’authentification documentées sont comptes locaux, LDAP et Active Directory, OpenID Connect et JWT transmis par un reverse proxy de confiance, selon le comparatif d’offres actuel. Un utilisateur externe possède encore un compte Semaphore et nécessite l’accès projet prévu. Vérifiez identifiants du fournisseur et liaison des comptes avant de modifier une installation. Activer un fournisseur d’identité n’associe pas automatiquement tous les groupes d’annuaire aux rôles requis par votre conception.
Conservez un parcours local de reprise administrative testé en plus de l’authentification externe. Documentez son responsable, l’emplacement des identifiants requis et la manière d’y accéder pendant une panne. Testez ce processus avant un incident pour ne pas découvrir que tous les administrateurs dépendent du même fournisseur indisponible. Après reprise, examinez les accès aux comptes et projets concernés afin que les changements opérationnels temporaires ne deviennent pas des autorisations permanentes involontaires.
Oui. Le rôle intégré Task Runner exécute les modèles du projet en gardant les autres ressources en lecture seule. Pour certains travaux seulement, utilisez un rôle personnalisé Enterprise avec droits sur ces Task Templates et workflows. Vérifiez tous les rôles du membre : les autorisations s’additionnent. Un Task Template préparé garde la configuration disponible pour l’équipe.
Le rôle Guest donne un accès en lecture seule au projet. Un invité peut examiner informations et résultats sans exécuter de tâches ni changer les réglages. Ajoutez la personne à l’équipe du projet approprié et vérifiez aussi ses autres rôles. Un rôle plus large attribué avec Guest peut accorder des autorisations supplémentaires.
Les correspondances de groupes Enterprise associent un groupe du fournisseur OIDC à un rôle dans un projet Semaphore. Configurez la déclaration de groupes chez le fournisseur et ajoutez la correspondance pour le projet et le rôle voulus. Semaphore actualise ces affectations à la connexion via ce fournisseur : les changements s’appliquent donc à la prochaine connexion, pas immédiatement à une session existante.
Oui. Activez TOTP dans le serveur pour permettre aux utilisateurs d’inscrire une application d’authentification locale et saisir un code temporel après le mot de passe. L’inscription produit un code de récupération si l’application est indisponible. Activer l’option n’impose pas l’inscription de chaque compte : traitez l’adoption comme un processus. La même configuration fixe une limite absolue qui termine la session après une durée déterminée indépendamment de l’activité.