
 dashboarddone_allaccount_tree
Account locali
Accedi con nome utente e password Semaphore.
Combina RBAC di progetto, permessi granulari dei modelli e accesso tramite provider di identità. Associa gruppi e ruoli e aggiungi autenticazione a due fattori agli account locali.
Permessi
Assegna i ruoli di progetto in Team. Consenti ai tecnici di eseguire job, esaminare risultati o gestire configurazioni secondo le responsabilità.
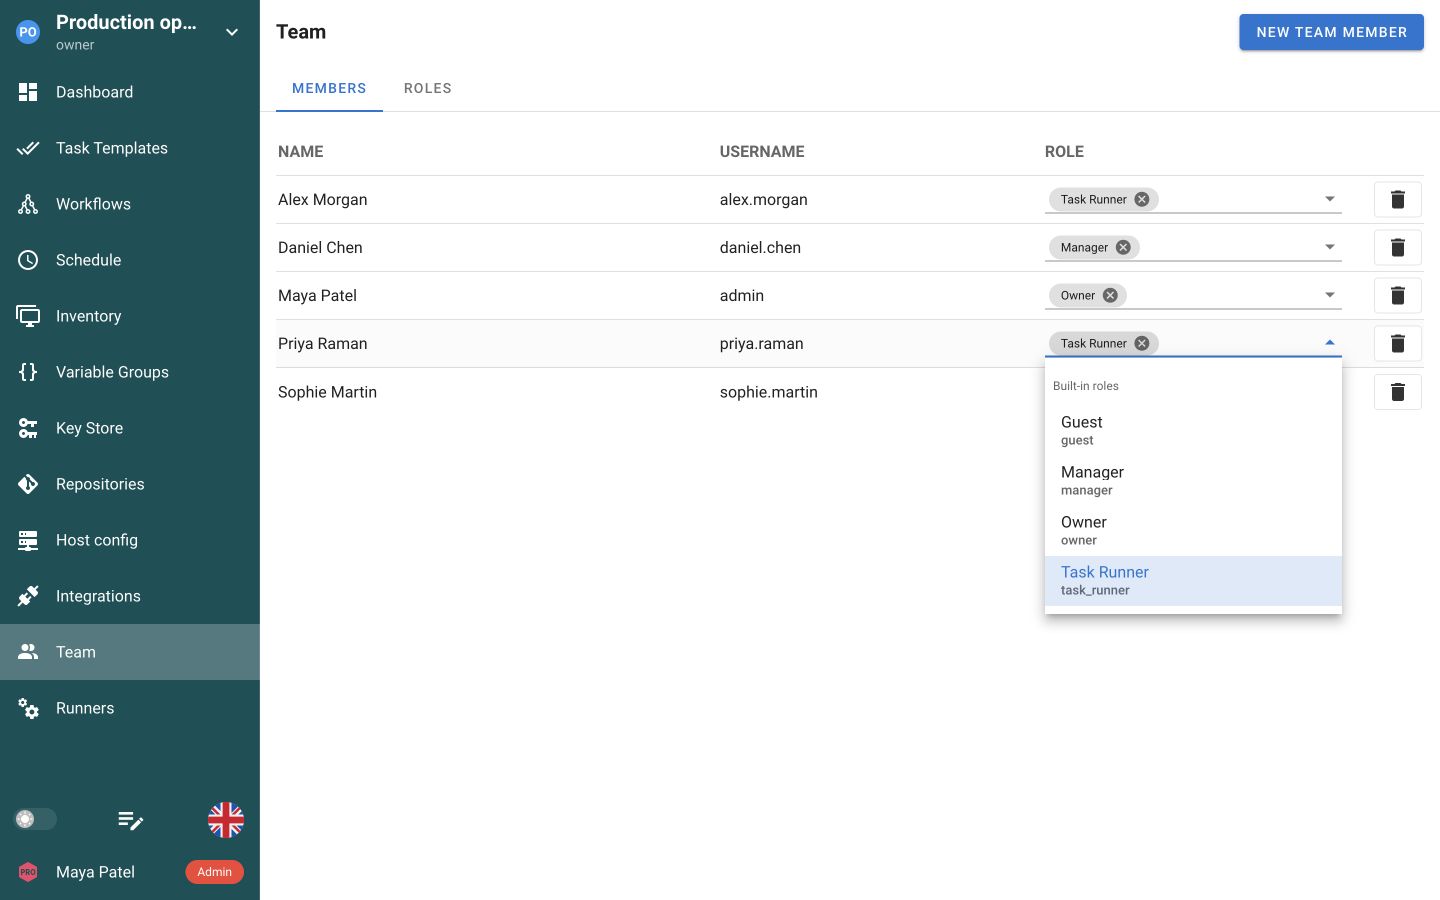
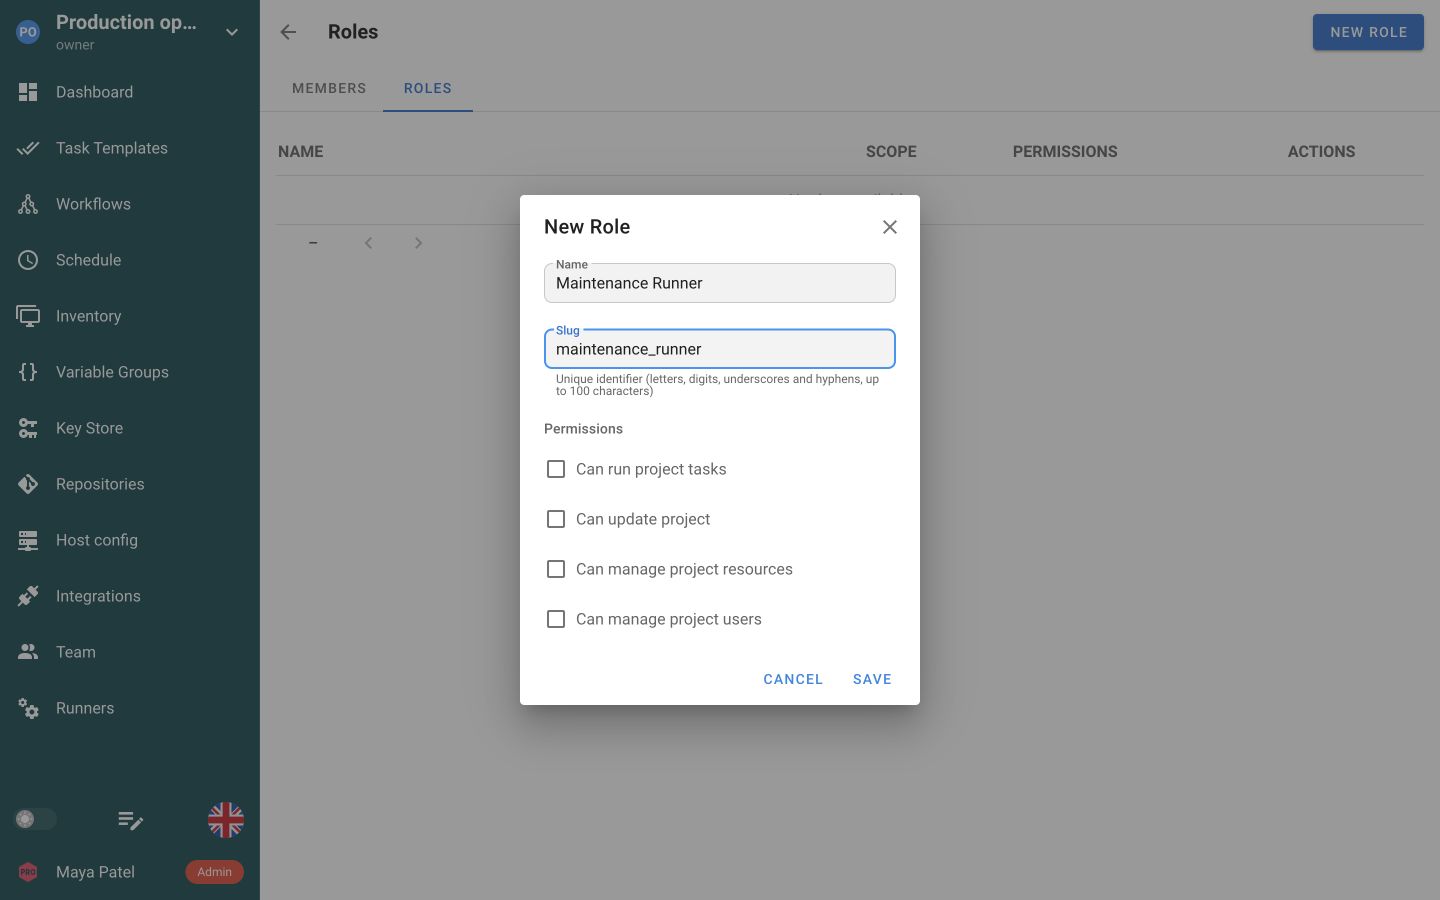
Crea un ruolo per una responsabilità specifica. Lascia disattivati i permessi a livello di progetto se l’accesso deve limitarsi a job selezionati.
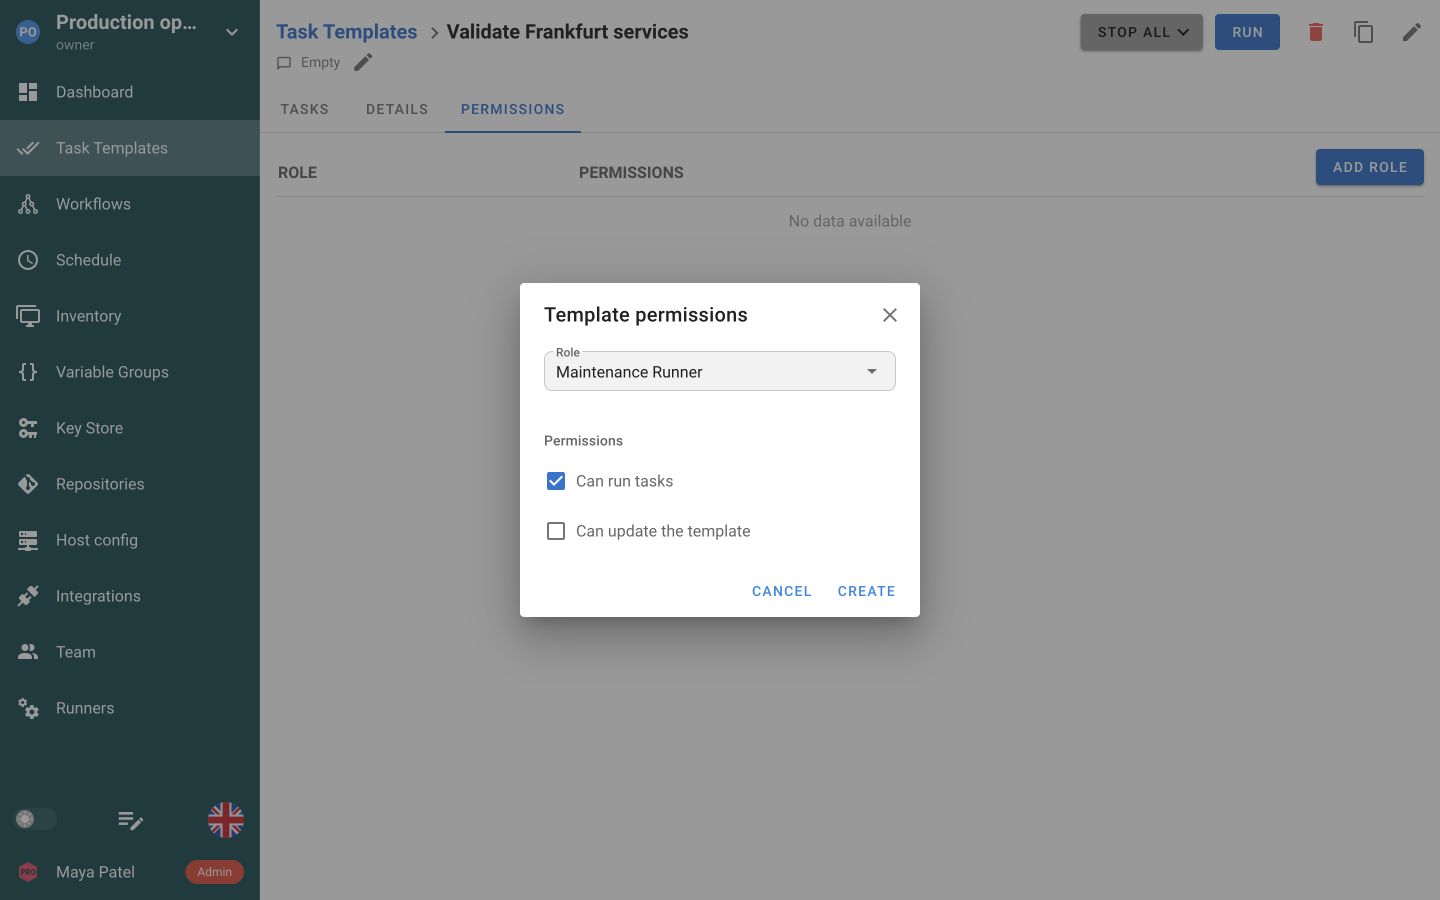
Associa il ruolo a un Task Template e consenti l’esecuzione senza consentire modifiche alla configurazione.
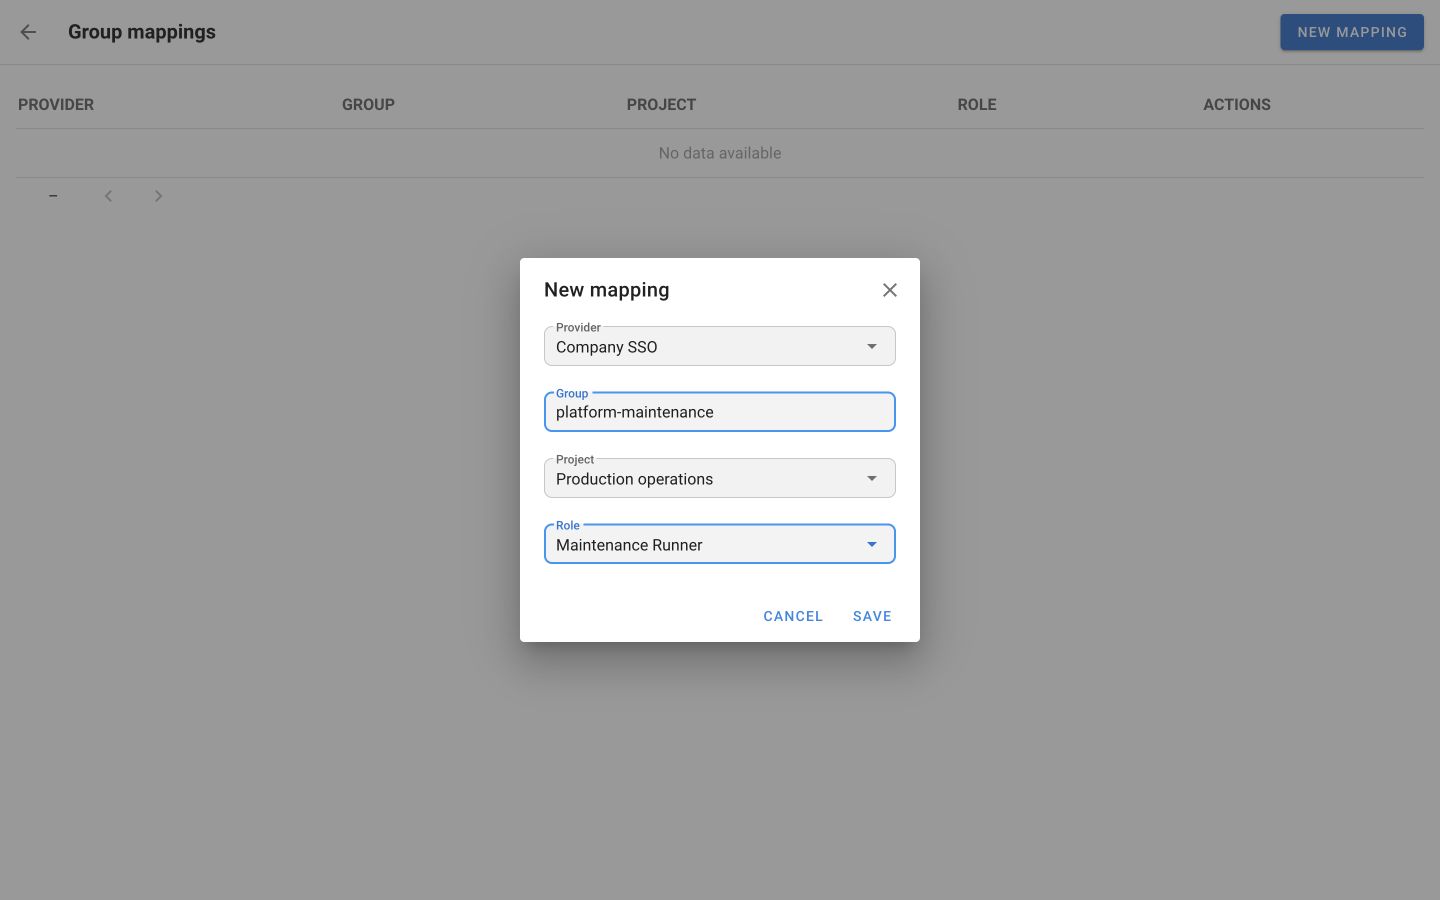
Associa un gruppo del provider di identità a un ruolo di progetto in Enterprise. Semaphore aggiorna gli accessi al prossimo login.
Apri Account → Security per configurare l’app di autenticazione locale. La stessa schermata collega identità esterne.
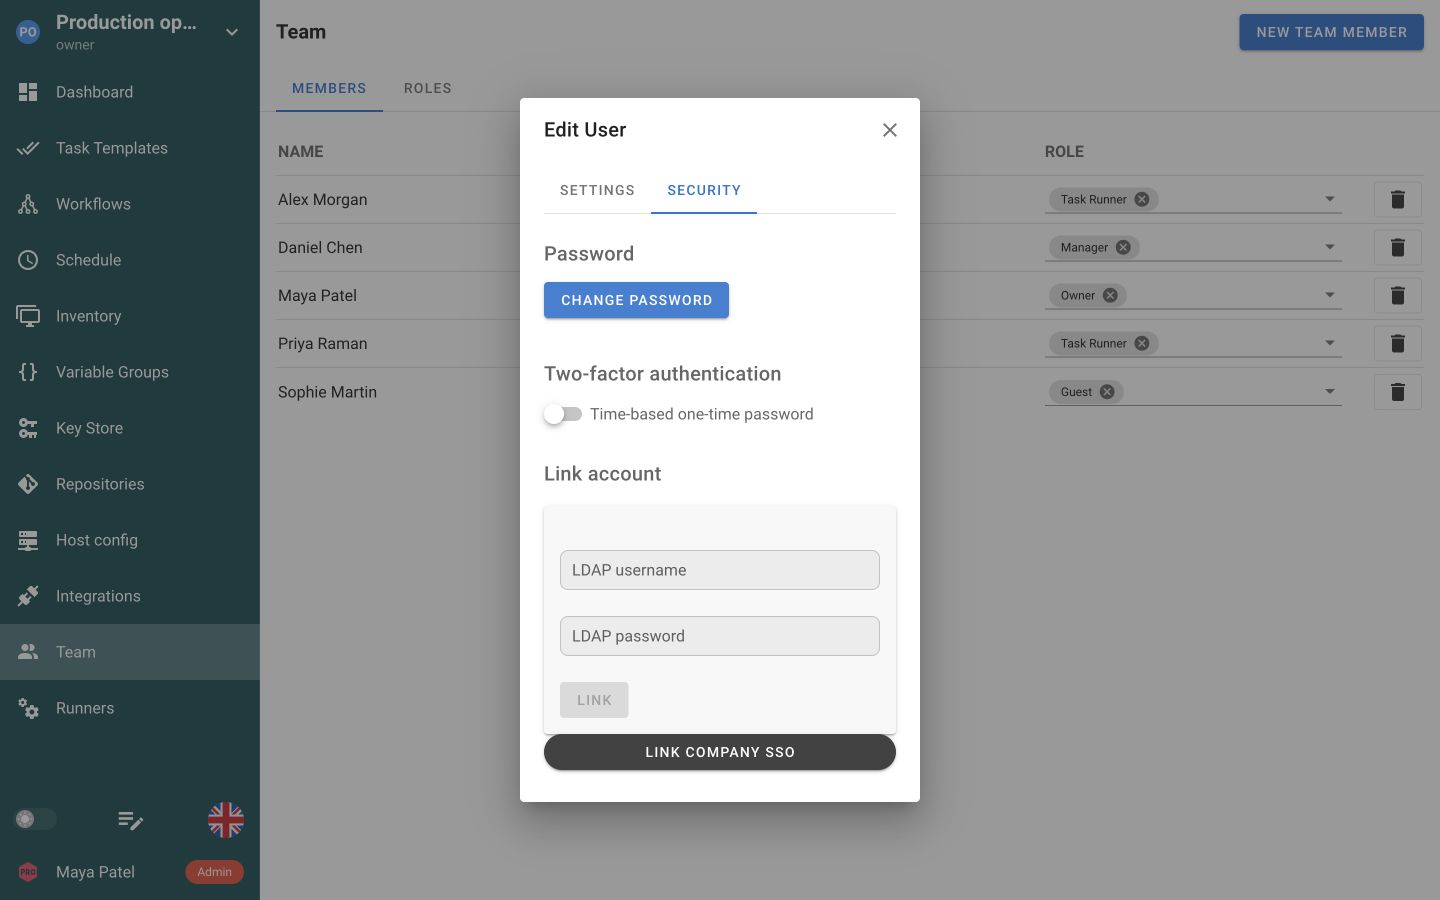
Collega il sistema di identità esistente per l’accesso. I ruoli di progetto Semaphore determinano risorse e azioni disponibili a ogni persona.
Accedi con nome utente e password Semaphore.
Consenti l’accesso con le credenziali della directory esistente.
Collega Keycloak, Okta, Microsoft Entra ID, Authentik o un altro provider OIDC.



Accetta un token di identità firmato dal proxy di autenticazione attendibile.
Abilita codici da app di autenticazione per gli account locali, configura recupero e durata della sessione. Gli utenti registrano il proprio secondo fattore.
Un codice dell’app di autenticazione aggiunge un secondo fattore all’accesso.
Consenti il recupero quando l’app di autenticazione non è disponibile.
Richiedi un nuovo accesso dopo la durata massima configurata.
Assegna ruoli integrati ai membri senza configurare ogni permesso da zero. Una persona può avere più ruoli, con permessi combinati.
In Enterprise definisci un ruolo personalizzato secondo le responsabilità del team. Scegli le azioni consentite anziché dare a tutti lo stesso accesso ampio.
Concedi a un ruolo personalizzato accesso a Task Template specifici anziché a tutti i job del progetto. Consenti l’esecuzione mantenendo separata la modifica dei modelli.
Lo stesso approccio vale per i workflow, con permessi separati di esecuzione, modifica e approvazione.


Un job delegato è un Task Template che contiene già i riferimenti a repository, inventario e credenziali. Crealo e testalo prima, poi crea il ruolo autorizzato a eseguirlo. Accedi con un account rappresentativo e verifica entrambe le condizioni: il task previsto parte e un altro non è disponibile.
I permessi workflow coprono lettura, esecuzione, modifica e approvazione. Approvare è separato da eseguire: decidi se chi avvia può anche sbloccare la fase in attesa. Assegna i due permessi deliberatamente e non insieme per default.
Una mappatura di gruppi Enterprise collega un gruppo OIDC a un ruolo di progetto tramite il claim dei gruppi inviato dal provider. Semaphore aggiorna i ruoli associati all’accesso. Rimuovere qualcuno da un gruppo di directory non termina la sessione già aperta: pianifica quindi la revoca tenendo conto di questa tempistica.
Se l’accesso quotidiano dipende da un provider, conserva anche un amministratore locale testato. Registra responsabile e posizione delle credenziali e prova il percorso prima del guasto. Dopo verifica gli accessi concessi durante il recupero, perché modifiche temporanee non diventino permanenti.
I permessi per oggetti selezionati valgono per questi due tipi. Inventari, repository, gruppi di variabili o voci Key Store singoli non sono regolati così: dipendono da permessi e confini di progetto. Verifica requisiti di controllo più fine prima di costruirvi un processo.
Un membro del team può avere più ruoli insieme, integrati o personalizzati, globali o di progetto. L’accesso effettivo è la loro unione: un ruolo ampio assegnato altrove può annullarne uno attentamente limitato. Esamina l’insieme completo prima di affidarti a una restrizione.
L’autenticazione stabilisce quale utente accede tramite un account locale o un sistema di identità esterno supportato. L’autorizzazione determina progetti e azioni accessibili a quell’utente Semaphore. Abilitare SSO non assegna automaticamente il ruolo operativo corretto. Progetta entrambi insieme: verifica la connessione delle identità, assegna l’appartenenza prevista e testa le azioni reali con un account rappresentativo prima di delegare un task operativo.
Il ruolo integrato Task Runner può eseguire ogni modello nel progetto. Per delegare solo alcuni job usa un ruolo Enterprise personalizzato con diritti sui Task Template e workflow scelti e senza esecuzione a livello progetto. Tutti i ruoli si sommano: un ruolo più ampio può ancora consentire altri modelli.
Sì. Un ruolo Enterprise combina permessi di progetto e su singoli oggetti. Lascia i primi disattivati e aggiungi solo Task Template e workflow previsti con lettura, esecuzione o modifica, e approvazione per workflow. Un ruolo globale è riusato tra progetti; quello di progetto rimane locale. I ruoli si sommano: verifica l’intero insieme per l’automazione sensibile.
La granularità per singolo oggetto si applica a Task Template e workflow. Non presumere che un permesso di progetto per inventari, repository, gruppi di variabili o Key Store sia limitabile a uno solo di tali oggetti. Usa confini di progetto e modello di ruoli deliberatamente per separare le responsabilità. Se il progetto di accesso richiede altre restrizioni a livello di risorsa, verifica quel requisito preciso prima di affidargli la produzione.
Le opzioni documentate sono account locali, LDAP e Active Directory, OpenID Connect e JWT da un reverse proxy fidato, secondo il confronto attuale delle offerte. L’utente esterno ha ancora un account Semaphore e necessita accesso al progetto. Verifica identificativi dei provider e collegamento degli account prima di modificare un’installazione. Abilitare il provider non mappa automaticamente tutti i gruppi ai ruoli previsti.
Mantieni un percorso locale di recupero amministrativo testato accanto all’autenticazione esterna. Documenta responsabile, posizione delle credenziali e modalità di accesso durante un guasto. Testalo prima di un incidente per evitare di scoprire che tutti gli amministratori dipendono dallo stesso provider indisponibile. Dopo il recupero controlla account e progetti coinvolti, così modifiche temporanee non diventano permessi permanenti involontari.
Sì. Task Runner esegue i modelli lasciando altre risorse in sola lettura. Per job selezionati usa un ruolo Enterprise con diritti su quei modelli e workflow. Verifica tutti i ruoli: i permessi si sommano. Un Task Template preparato mantiene la configurazione disponibile al team.
Guest fornisce accesso di sola lettura al progetto. Un ospite può vedere informazioni e risultati senza eseguire task o cambiare impostazioni. Aggiungi la persona al team corretto e controlla anche gli altri ruoli: uno più ampio assegnato insieme a Guest può concedere ulteriori permessi.
Le mappature Enterprise associano un gruppo del provider OIDC a un ruolo di progetto Semaphore. Configura il claim dei gruppi nel provider e aggiungi la mappatura per progetto e ruolo previsti. Semaphore aggiorna le assegnazioni all’accesso tramite quel provider: le modifiche valgono quindi dall’accesso successivo, non immediatamente per una sessione aperta.
Sì. Abilita TOTP nel server per permettere di registrare un’app locale e usare il codice dopo la password. La registrazione genera un codice di recupero per assenza dell’app. Abilitare non forza tutti a registrarsi: l’adozione è un processo. La stessa area configura un limite assoluto che termina la sessione dopo un tempo fisso indipendentemente dall’attività.