

Backups und Speicher prüfen
Planen Sie Ihr Prüfschema zur Kontrolle der Aktualität von Sicherungen oder der Speicherverfügbarkeit. Geben Sie einen Fehlercode zurück, wenn eine Prüfung Aufmerksamkeit erfordert.
Einen Zeitplan einrichtenHalten Sie Ihre Shell-Skripte in Git und führen Sie sie über Semaphore aus. Speichern Sie die Eingaben, planen Sie Routinearbeit und geben Sie Ihrem Team einen gemeinsamen Nachweis der Vorgänge.


Ein nützlicher Befehl hängt weiterhin von lokalen Tools, exportierten Variablen und davon ab, dass jemand an seine Ausführung denkt. Für regelmäßige Teamaufgaben ist das eine fragile Grundlage.
Planen Sie Ihr Prüfschema zur Kontrolle der Aktualität von Sicherungen oder der Speicherverfügbarkeit. Geben Sie einen Fehlercode zurück, wenn eine Prüfung Aufmerksamkeit erfordert.
Einen Zeitplan einrichtenVerwenden Sie vorhandene Befehlszeilentools in einer vorbereiteten Umgebung. Halten Sie die Ausgabe jeder Prüfung nach Ende der Terminalsitzung verfügbar.
Einen vorbereiteten Job teilenSpeichern Sie ein getestetes Bereinigungsskript als benannten Job mit bewusst gewählten Eingaben. Führen Sie es manuell oder in regelmäßigen Abständen aus.
Einen vorbereiteten Job teilenDie Vorlage wählt ein Skript aus Ihrem Repository mit den benötigten Umgebungswerten, damit jeder den benannten Job ausführen kann.
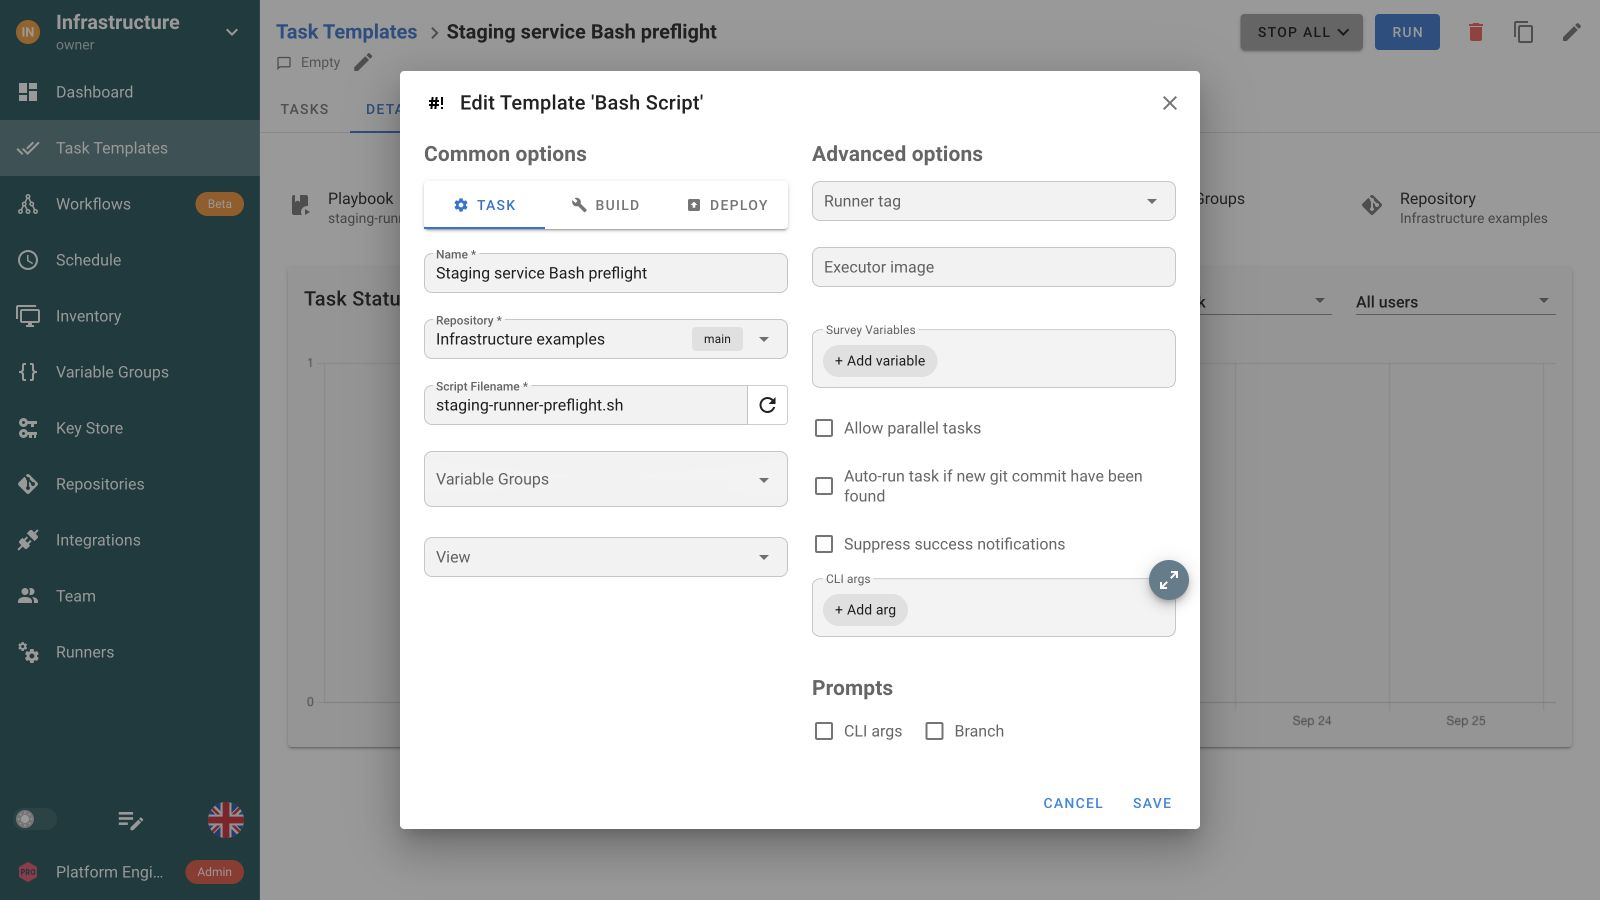
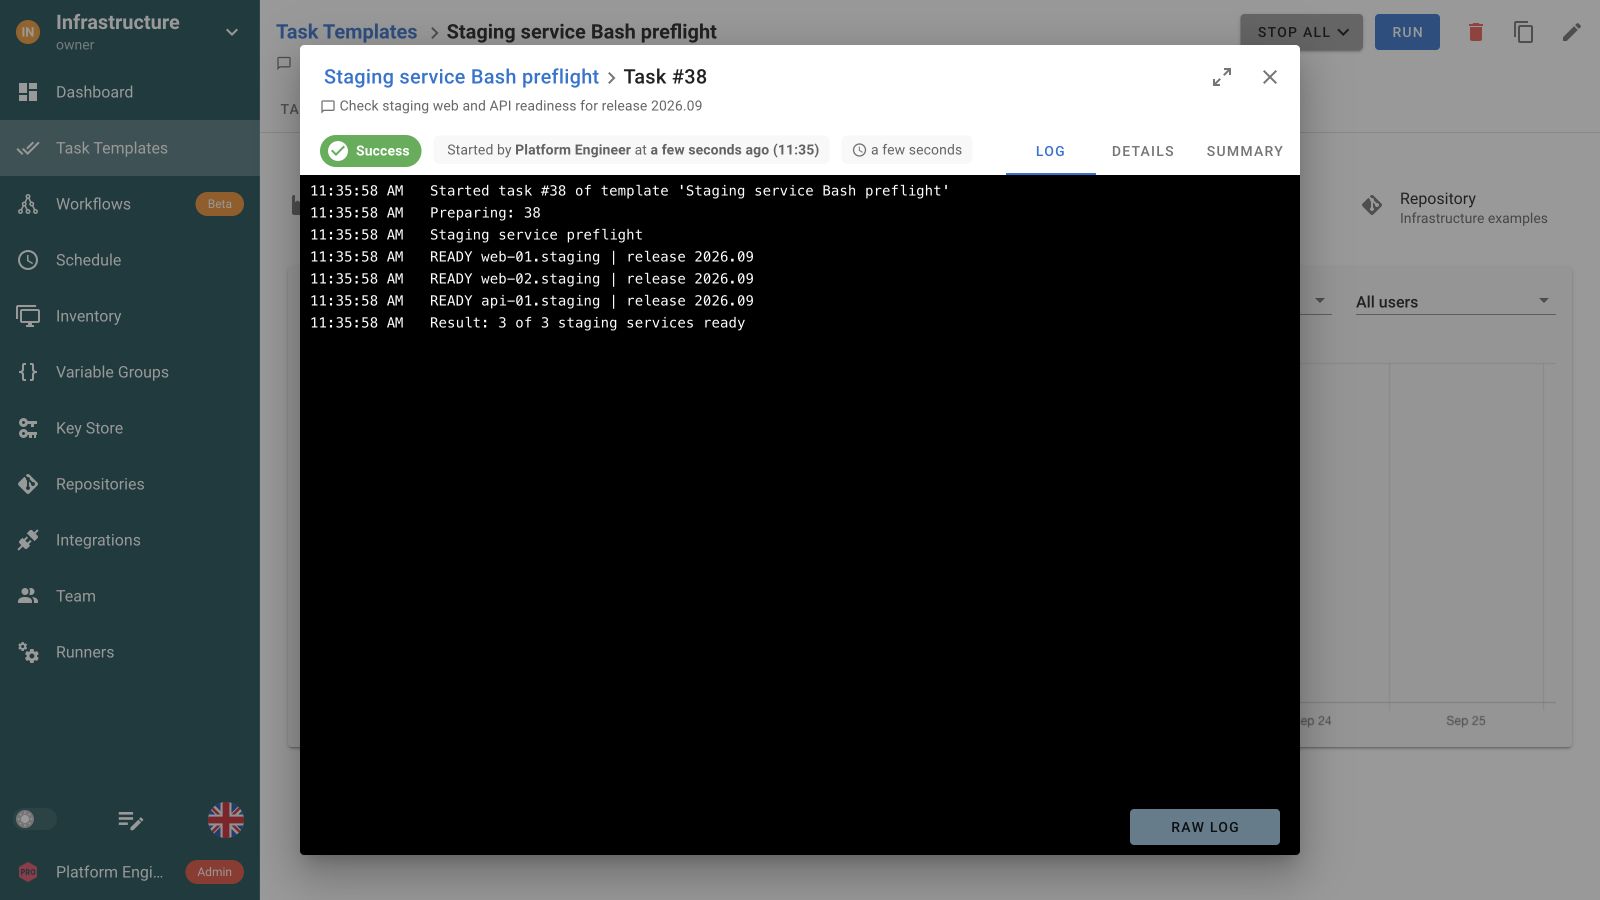
Bei jeder Ausführung bleiben Skriptausgabe und Exit-Status erhalten, damit der nächste Verantwortliche das Ergebnis nachvollziehen kann.
Führen Sie vor der Ansible-Wartung ein Skript zur Sicherungsprüfung aus und prüfen Sie den Dienst anschließend mit Python. Eine fehlgeschlagene Voraussetzung kann den Start des nächsten Jobs verhindern.
Sicherung prüfen
 Wartung ausführen
 Dienstzustand prüfen
Diagnosedaten sammeln
Wählen Sie eine Bash-Skript-Vorlage und einen Repository-Pfad. Variable Groups stellen Umgebungswerte bereit. Geben Sie nur die benötigten Ausführungseingaben frei und validieren Sie diese im Skript.
Bash-Aufgaben werden mit /bin/bash in der Ausführungsumgebung ausgeführt. Stellen Sie die aufgerufenen Kommandozeilentools bereit. Verwenden Sie Ansible für Automatisierung über ein Inventar entfernter Hosts.
Skripte laufen ohne interaktive Abfragen. Geben Sie nützliche Diagnosedaten aus und beenden Sie mit einem von null verschiedenen Code, wenn der vorgesehene Vorgang fehlschlägt. Semaphore bewahrt diese Ausgabe beim Task auf.
Planen Sie die gespeicherte Vorlage oder lösen Sie sie über eine Integration aus. Konfigurieren Sie Benachrichtigungen für fehlgeschlagene Tasks und schreiben Sie erzeugte Sicherungen oder Exporte in dauerhaften Speicher.
Ja. Erstellen Sie ein Bash-Skript-Task-Template mit Repository und .sh-Einstiegspunkt. Verknüpfen Sie Variable Groups für Umgebungseingaben und richten Sie die vom Skript aufgerufenen Befehlszeilentools ein. Semaphore führt es mit /bin/bash aus und zeichnet Ausgabe und Exit-Status auf.
Nein. Das Skript läuft auf dem ausgewählten Semaphore-Server oder Runner. Es verteilt Befehle nicht automatisch auf Inventar-Hosts. Verwenden Sie für die Automatisierung verwalteter Hosts ein Ansible Task Template oder implementieren Sie das benötigte Remote-Verhalten ausdrücklich im Skript.
Nutzen Sie bewusst gewählte Umgebungswerte und unterstützte Vorlageneingaben für Angaben wie Dienstname oder Ziel. Validieren und quotieren Sie Werte im Skript. Eine gespeicherte Vorlage macht den Vorgang wiederverwendbar; die sichere Behandlung von Shell-Eingaben bleibt Teil Ihres Codes.
Das Skript läuft in seiner Ausführungsumgebung. Lokale Dateien entstehen daher dort, sofern Ihr Code sie nicht anderswo schreibt. Verwenden Sie dauerhaften Speicher für Sicherungen und Exporte. Halten Sie Diagnoseausgabe und Verweise im Task-Log, damit Teammitglieder das Ergebnis finden.
Ja. Speichern Sie Ihr Prüfskript als Task Template und ergänzen Sie einen Zeitplan. Richten Sie benötigte Befehlszeilentools und Zugriffe in der Ausführungsumgebung ein. Geben Sie bei einer fehlgeschlagenen Prüfung einen von null verschiedenen Exit-Code zurück und konfigurieren Sie Benachrichtigungen für diese Ergebnisse.
Ja. Verbinden Sie ihre Task Templates in einem Workflow. Beispielsweise kann eine Bash-Sicherungsprüfung vor einer Ansible-Wartung liegen und eine Python-Dienstprüfung folgen. Konfigurieren Sie Task-Abhängigkeiten so, dass eine fehlgeschlagene Voraussetzung keinen vom Erfolg abhängigen Wartungsjob startet.
Sie können ein vorbereitetes Task Template über Semaphore starten, statt eine Shell-Sitzung auf dem Ausführungshost zu öffnen. Konfigurieren Sie Projektzugriff und bewusst gewählte Eingaben für den Job. Vorlage und Skript bestimmen weiterhin, was ausgeführt wird und welche Ressourcen betroffen sein können.
Öffnen Sie den Task über seine Vorlage oder die Projekthistorie, um aufgezeichnete Ausgabe und Status zu prüfen. Ihr Skript sollte ausreichend Diagnosekontext ausgeben und einen aussagekräftigen Exit-Code zurückgeben. Der nächste Verantwortliche kann die gespeicherte Ausführung untersuchen, ohne ein Terminalprotokoll anfordern zu müssen.

