

Vérifier les sauvegardes et le stockage
Planifiez votre script pour vérifier la fraîcheur des sauvegardes ou la disponibilité du stockage. Renvoyez un code d’échec lorsqu’une vérification nécessite une attention.
Configurer une planificationConservez vos scripts shell dans Git et exécutez-les via Semaphore. Enregistrez les entrées, planifiez le travail courant et offrez à l’équipe une trace partagée des opérations.


Une commande utile dépend encore d’outils locaux, de variables exportées et d’une personne qui pense à l’exécuter. Cette organisation est fragile pour le travail courant d’une équipe.
Planifiez votre script pour vérifier la fraîcheur des sauvegardes ou la disponibilité du stockage. Renvoyez un code d’échec lorsqu’une vérification nécessite une attention.
Configurer une planificationUtilisez les outils de ligne de commande existants dans un environnement préparé. Gardez la sortie de chaque vérification disponible après la fin de la session terminal.
Partager un travail préparéEnregistrez un script de nettoyage testé comme travail nommé avec des entrées délibérées. Exécutez-le manuellement ou à intervalle régulier.
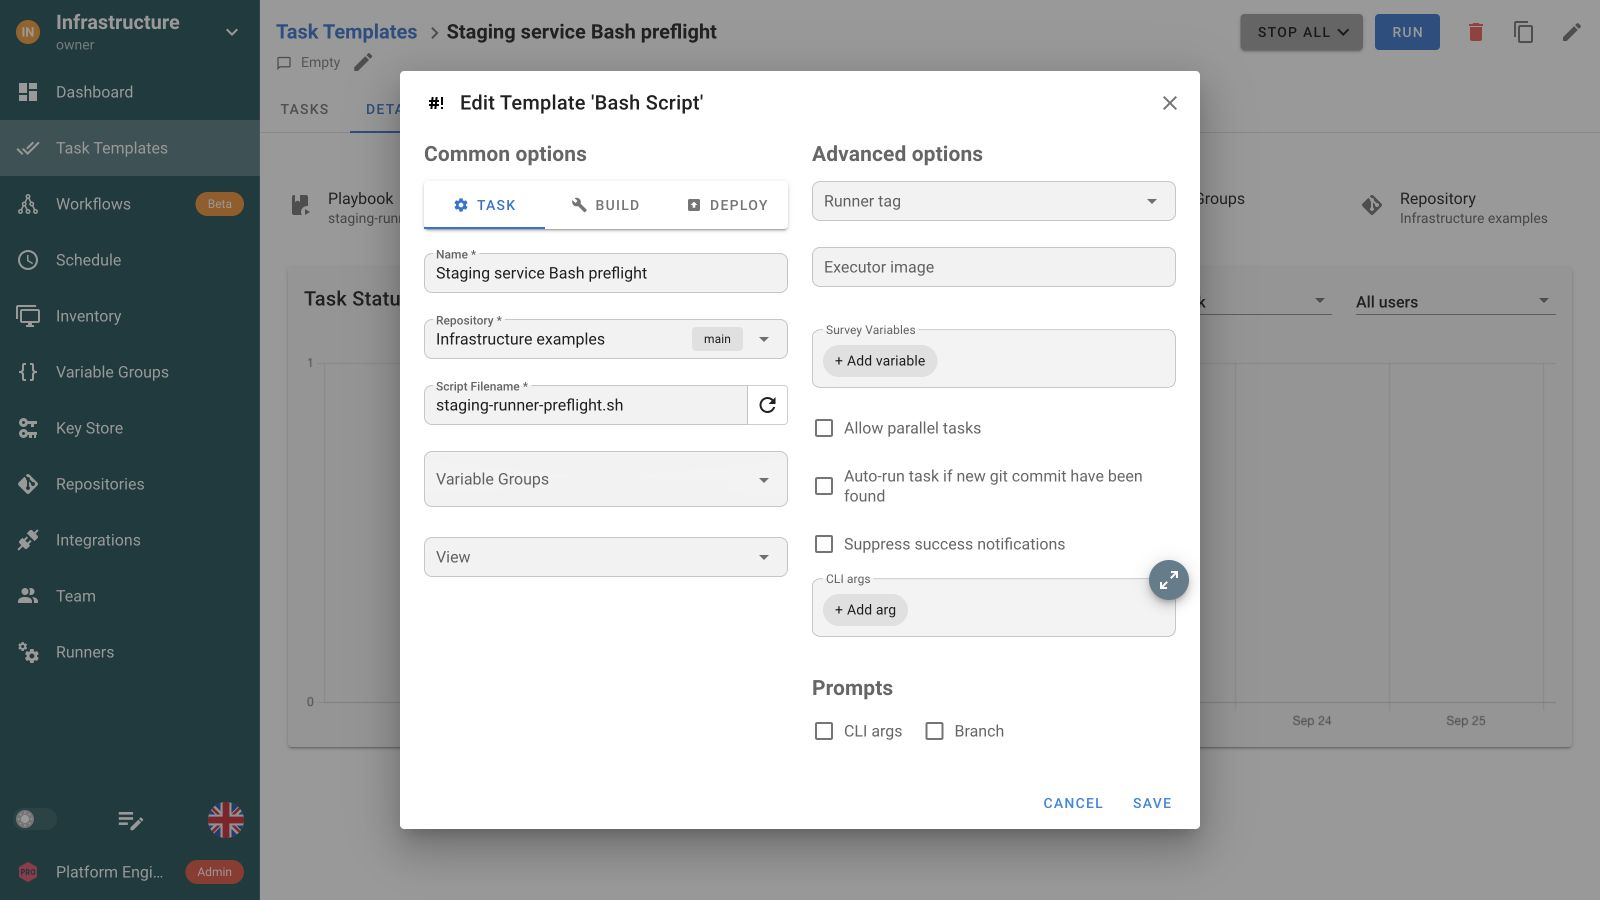
Partager un travail préparéLe modèle sélectionne un script du dépôt avec ses valeurs d’environnement, pour que chacun puisse exécuter le travail nommé.
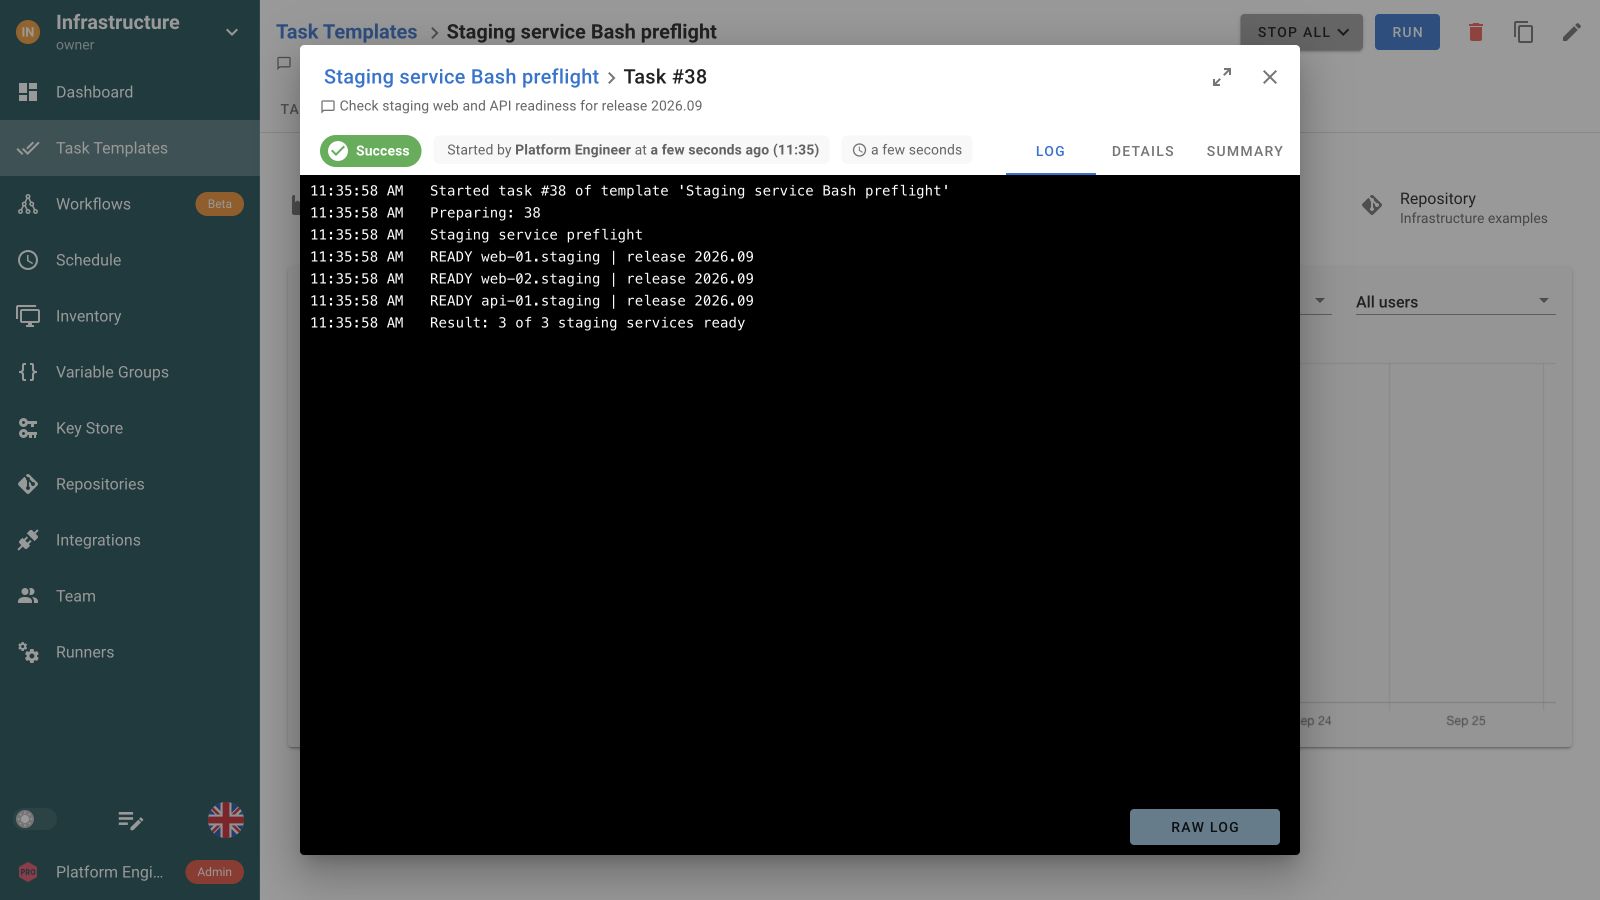
Chaque exécution conserve la sortie du script et son code de sortie pour que l’ingénieur suivant puisse comprendre le résultat.
Exécutez un script de vérification de sauvegarde avant la maintenance Ansible, puis vérifiez le service avec Python. Une condition préalable en échec peut empêcher le travail suivant de démarrer.
Vérifier la sauvegarde
 Exécuter la maintenance
 Vérifier l’état du service
Collecter les diagnostics
Sélectionnez un modèle Bash Script et un chemin de dépôt. Les Variable Groups fournissent les valeurs d’environnement. N’exposez que les entrées nécessaires à l’opération et validez-les dans le script.
Les tâches Bash s’exécutent avec /bin/bash dans l’environnement d’exécution. Préparez les outils en ligne de commande qu’elles appellent. Utilisez Ansible pour automatiser un inventaire d’hôtes distants.
Les scripts s’exécutent sans interaction. Affichez des diagnostics utiles et terminez avec un code non nul si l’opération prévue échoue. Semaphore conserve cette sortie avec la tâche.
Planifiez le modèle enregistré ou déclenchez-le par une intégration. Configurez les alertes d’échec et écrivez les sauvegardes ou exports générés dans un stockage durable.
Oui. Créez un Task Template Bash Script avec dépôt et point d’entrée .sh. Associez des Variable Groups pour les entrées d’environnement et préparez les outils appelés par le script. Semaphore l’exécute avec /bin/bash et enregistre sortie et code de sortie.
Non. Le script s’exécute sur le serveur Semaphore ou runner sélectionné. Il ne distribue pas automatiquement les commandes aux hôtes d’inventaire. Utilisez un Task Template Ansible pour automatiser les hôtes gérés ou implémentez explicitement le comportement distant requis dans le script.
Utilisez des valeurs d’environnement délibérées et des entrées prises en charge pour des choix comme nom de service ou destination. Validez et protégez les valeurs par guillemets dans le script. Le modèle enregistré rend l’opération réutilisable ; la gestion sûre des entrées shell reste dans votre code.
Le script s’exécute dans son environnement : les fichiers locaux y sont créés sauf si votre code écrit ailleurs. Utilisez un stockage durable pour sauvegardes et exports. Gardez diagnostics et références dans le journal pour que les collègues retrouvent le résultat.
Oui. Enregistrez le script de vérification comme Task Template et ajoutez une planification. Préparez ses outils de commande et accès dans l’environnement d’exécution. Renvoyez un code non nul en cas d’échec et configurez les notifications correspondantes.
Oui. Reliez leurs Task Templates dans un workflow. Une vérification de sauvegarde Bash peut précéder une maintenance Ansible suivie d’une vérification Python. Configurez les dépendances pour qu’un prérequis en échec ne démarre pas une maintenance dépendante de la réussite.
Ils peuvent lancer un Task Template préparé via Semaphore au lieu d’ouvrir une session shell sur l’hôte. Configurez l’accès projet et les entrées délibérées de ce travail. Modèle et script déterminent encore ce qui s’exécute et les ressources affectées.
Ouvrez la tâche depuis son modèle ou l’historique du projet pour examiner sa sortie enregistrée et son état. Votre script doit afficher assez de contexte de diagnostic et renvoyer un code de sortie pertinent. L’ingénieur suivant peut examiner l’exécution sans demander de transcription du terminal.

