

Créer des environnements reproductibles
Enregistrez répertoire du module et espace de travail dans un modèle. Réutilisez votre configuration avec les entrées de l’environnement prévu.
Partager un travail préparéExécutez vos configurations OpenTofu via Semaphore avec espaces de travail et entrées enregistrés. Partagez la sortie du plan, appliquez les modifications délibérément et conservez l’historique de chaque exécution.


Un collègue dispose de la configuration, mais il lui faut encore le bon répertoire, le bon espace de travail, les identifiants et l’environnement tofu pour l’utiliser.
Enregistrez répertoire du module et espace de travail dans un modèle. Réutilisez votre configuration avec les entrées de l’environnement prévu.
Partager un travail préparéExécutez une tâche limitée au plan et examinez les ressources proposées. Gardez Apply comme opération distincte avec sa propre trace d’exécution.
Partager un travail préparéDonnez à une opération de nettoyage d’environnement son propre modèle au périmètre clair. Sélectionnez l’espace de travail prévu et choisissez explicitement Destroy lorsque l’environnement n’est plus nécessaire.
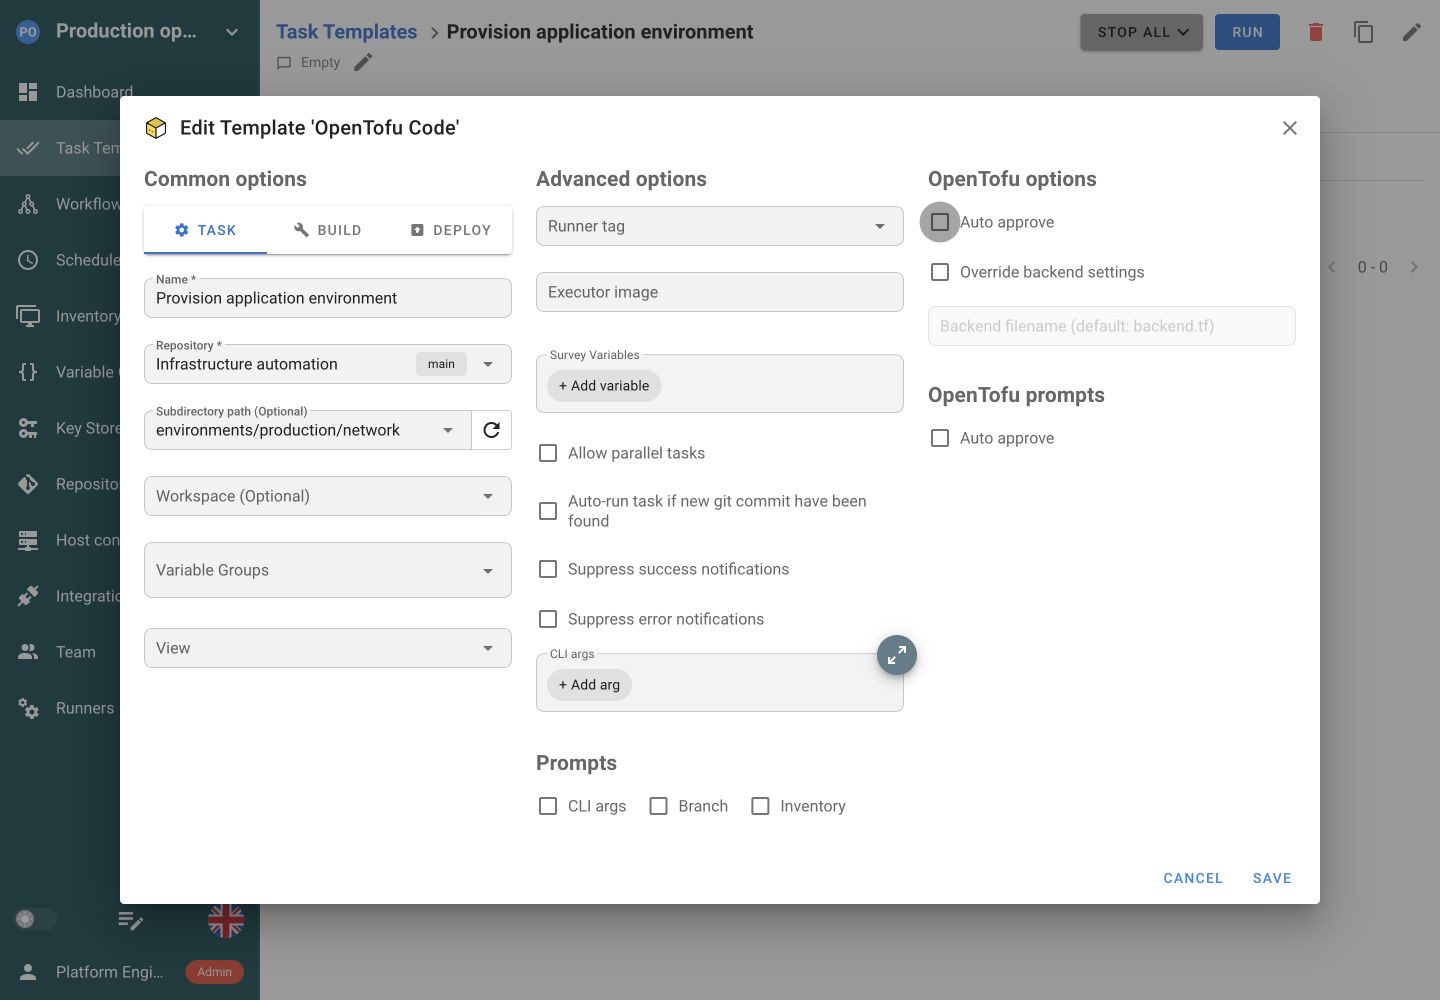
Contrôler l’accès aux travaux de nettoyageLe modèle sélectionne OpenTofu comme application distincte et cible le répertoire de configuration à exécuter.
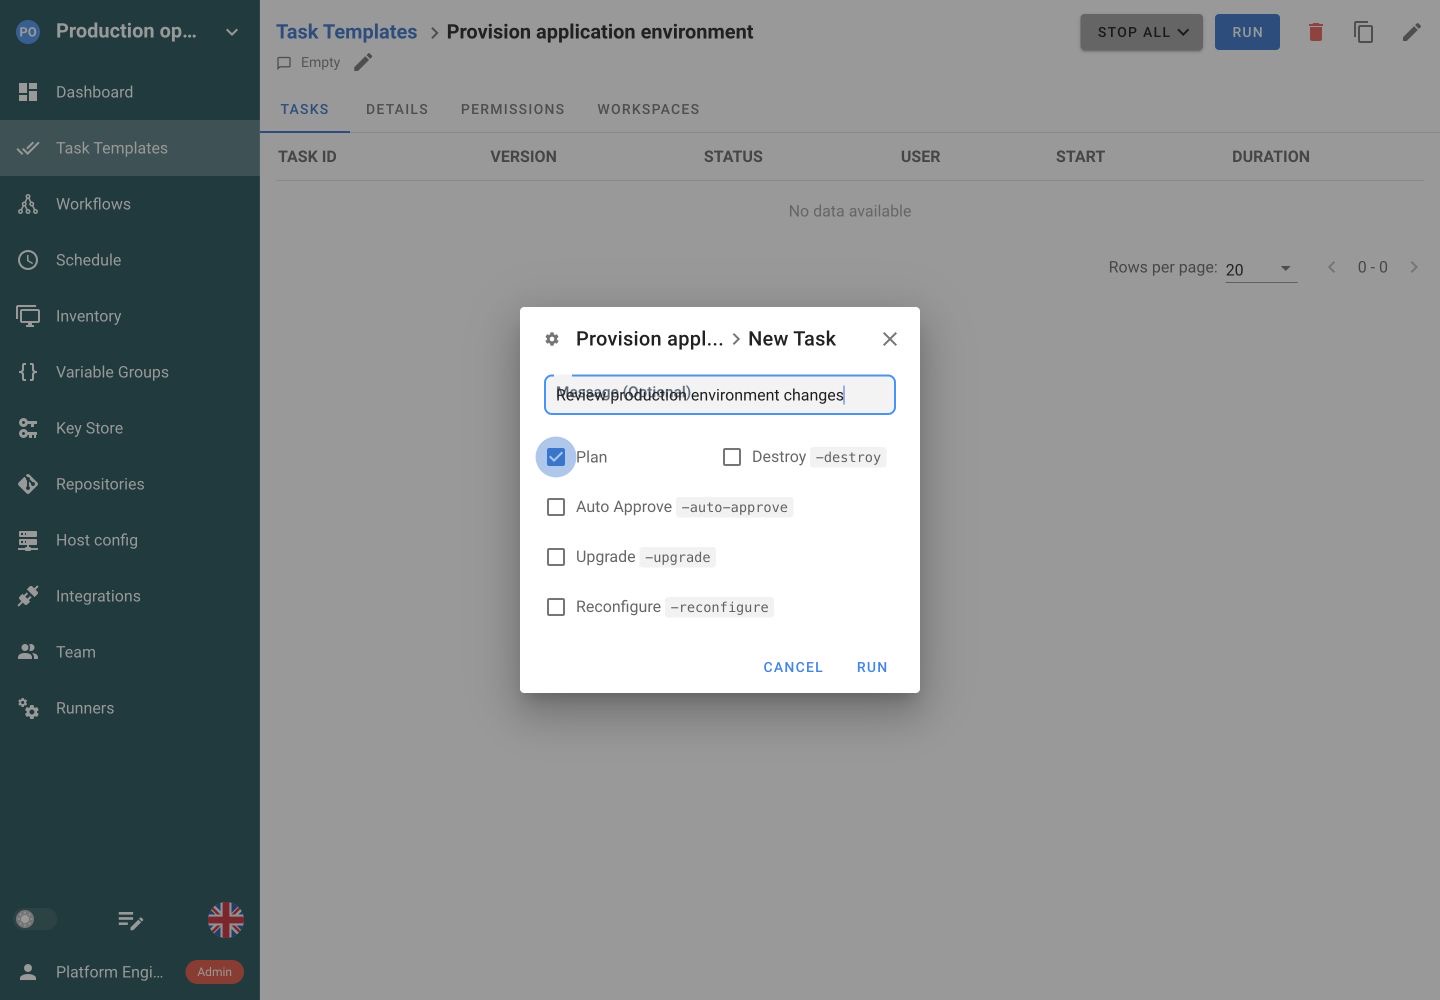
Plan présente les modifications proposées sans les appliquer. Examinez la sortie de tâche, puis démarrez Apply séparément.
Transmettez les sorties OpenTofu réussies à une tâche de configuration Ansible, puis vérifiez le service obtenu avec Python. Un workflow coordonne les travaux et associe les sorties structurées aux entrées de la tâche suivante.
Provisionner l’environnement
 Configurer les hôtes
 Vérifier la disponibilité
 Collecter les diagnostics
Choisissez OpenTofu pour le Task Template et préparez le binaire tofu, l’accès aux fournisseurs et les identifiants des modules dans son environnement d’exécution.
Sélectionnez répertoire de configuration et espace de travail. Fournissez les entrées TF_VAR_ via les Variable Groups. Utilisez des modèles ou groupes séparés quand les environnements nécessitent des configurations différentes.
Utilisez le backend configuré dans votre code ou sélectionnez le backend HTTP Semaphore dans Pro. Verrouillage et récupération de l’état dépendent du backend choisi.
Les tâches limitées au plan montrent les modifications proposées sans les appliquer. Un Apply ultérieur est une nouvelle exécution, pas une promotion automatique de la sortie du plan précédent.
Oui. Choisissez OpenTofu comme application du Task Template et ciblez dépôt et répertoire de configuration. Configurez espace de travail et Variable Groups, puis préparez binaire tofu, fournisseurs et accès aux modules sur le serveur ou runner.
Oui. OpenTofu peut conserver le backend configuré dans votre code. Le backend HTTP Semaphore est une option Pro supplémentaire avec verrouillage, versions et gestion dans l’interface. Adaptez identifiants d’état et processus de reprise au backend choisi.
Utilisez des modèles clairement nommés avec répertoires, espaces de travail et Variable Groups prévus. Le choix du workspace seul ne change ni entrées d’environnement ni identifiants. Examinez toute la configuration avant de déléguer le travail ou d’ajouter une cadence récurrente.
Préparez le binaire tofu et les accès aux fournisseurs et modules requis par votre configuration. L’environnement doit aussi joindre les API d’infrastructure et le backend d’état concernés. Les runners de projet permettent une exécution dédiée dans Pro.
Oui. Enregistrez configuration OpenTofu, espace de travail et entrées dans un Task Template, choisissez une exécution limitée au plan et ajoutez une planification. Examinez les modifications proposées par chaque plan. Apply est séparé et n’est pas effectué par une tâche limitée au plan.
Oui. Reliez un modèle de provisionnement OpenTofu à des travaux de configuration Ansible et de vérification Python dans un workflow. Chaque tâche garde code et réglages propres. Définissez dépendances et conditions pour que le travail suivant démarre au bon moment.
Utilisez les Variable Groups associés au modèle. Les valeurs nommées TF_VAR_ deviennent des variables d’entrée de configuration. Stockez les valeurs sensibles comme secrets. Configurez différents modèles ou groupes si les environnements ont des entrées différentes, plutôt que de compter sur le seul nom de l’espace de travail.
Oui. Utilisez les rôles de projet pour séparer exécution et modification de la configuration enregistrée. Gardez répertoire, espace de travail et identifiants prévus dans le modèle. Les rôles personnalisés Enterprise accordent l’accès à certains modèles pour une délégation plus restreinte.

