

Provisioning di un ambiente applicativo
Crea un modello per directory di configurazione e workspace. Fornisci input d’ambiente tramite Variable Groups.
Condividere un job preparatoCollega il codice Terraform a Semaphore. Seleziona un workspace, esamina il piano, esegui Apply e mantieni la cronologia disponibile al team.


Il codice è in Git, ma workspace, variabili e credenziali possono variare tra sessioni. Il tecnico successivo richiede lo stesso punto di partenza.
Crea un modello per directory di configurazione e workspace. Fornisci input d’ambiente tramite Variable Groups.
Condividere un job preparatoAvvia un task solo piano e condividi l’output. Esegui Apply separatamente quando il team è pronto alla modifica.
Condividere un job preparatoPianifica un modello solo piano per confrontare configurazione e infrastruttura e conserva ogni output. Esamina le differenze nel piano.
Configurare una pianificazioneIl modello seleziona repository, directory e workspace Terraform. I gruppi di variabili forniscono gli input.
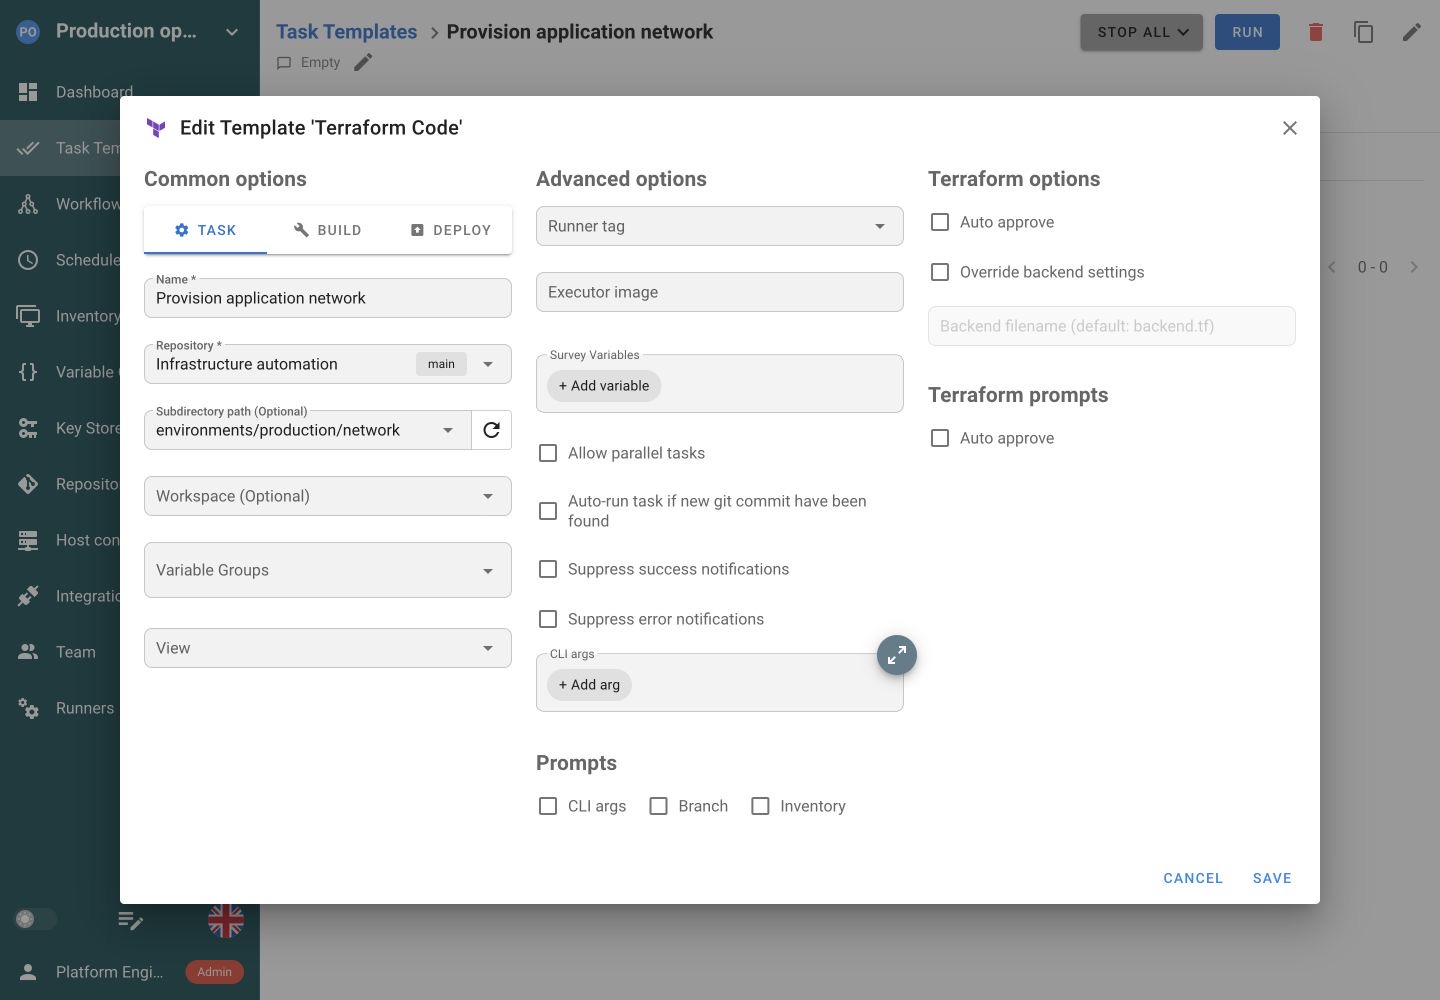
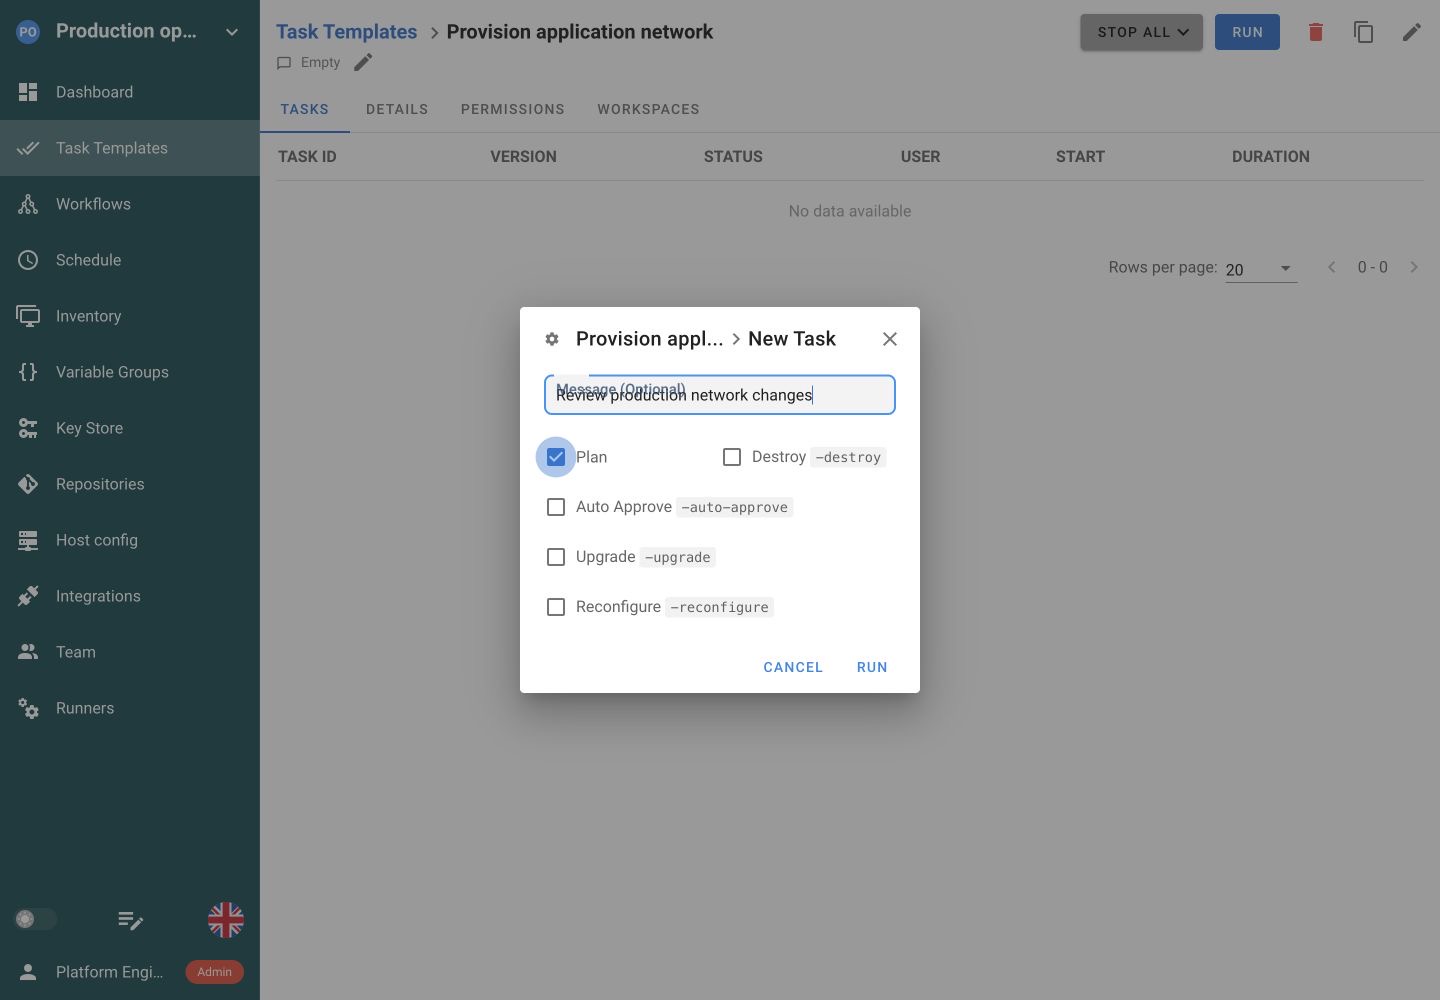
Esegui Plan per esaminare le modifiche proposte. Lascia disattivate le opzioni distruttive. Apply resta un’azione separata.
Un passaggio Terraform riuscito pubblica automaticamente gli output infrastrutturali. Associa questi valori agli input di un task Ansible, poi verifica il servizio configurato con Python. I workflow collegano job, dati e percorsi di successo o errore.
Provisioning dell’infrastruttura
 Configurare i servizi
 Verificare il deployment
 Raccogliere la diagnostica
Scegli Plan per esaminare le modifiche senza applicarle. Apply è un’esecuzione distinta. Un Apply successivo non usa automaticamente l’output salvato di un precedente task Plan.
Seleziona un workspace Terraform dal campo Inventory. Usa Variable Groups con nomi TF_VAR_ per gli input. Il workspace non seleziona automaticamente altre variabili o credenziali.
Continua a usare il backend nel codice Terraform. Pro può sostituirlo con il backend HTTP di Semaphore, che offre blocchi, versioni dello stato e gestione dall’interfaccia.
Semaphore esegue init prima dell’operazione. Prepara versione Terraform, provider, credenziali dei moduli privati e accessi API sul server o runner.
Sì. Crea un Task Template Terraform con repository e directory, scegli workspace, input nei Variable Groups e ambiente necessario. Semaphore esegue la configurazione e conserva output e stato.
No. Terraform può continuare a usare il backend configurato nel codice. In Pro puoi scegliere il backend HTTP Semaphore per blocchi dello stato, versioni e gestione dall’interfaccia. Scegli quello adatto al processo di accesso e recupero esistente.
No. La scelta del workspace seleziona lo spazio dello stato. Configura separatamente variabili e credenziali. Usa combinazioni deliberate di Task Template e Variable Groups per ambienti con input diversi e chiarisci l’ambito nel nome del modello.
Un Apply successivo non utilizza automaticamente l’output salvato di un precedente task Plan. Sono esecuzioni separate. Usa Plan per esaminare le modifiche proposte, poi scegli l’operazione Apply prevista. La cronologia conserva output e risultato di ogni esecuzione.
Sì. Pianifica un modello solo piano e consulta differenze tra configurazione e infrastruttura. Ogni esecuzione è registrata. Offre un piano periodico da esaminare, non un avviso automatico per ogni deriva.
Sì. Metti Terraform prima di Ansible nel workflow e aggiungi controlli come Python. Configura le condizioni di avvio. Piano e stato Terraform restano separati dal coordinamento.
Associa Variable Groups al modello. Usa nomi TF_VAR_ per le variabili Terraform e i valori d’ambiente previsti dai provider per l’autenticazione. Conserva i dati sensibili nelle voci segrete e prepara accessi a moduli e backend nell’ambiente di esecuzione.
No. Questa integrazione esegue le configurazioni Terraform infrastrutturali come task Semaphore. Il provider Terraform Semaphore lavora nell’altra direzione e gestisce risorse Semaphore supportate con Terraform. Puoi usarli separatamente o combinarli.

