

Provisionner un environnement applicatif
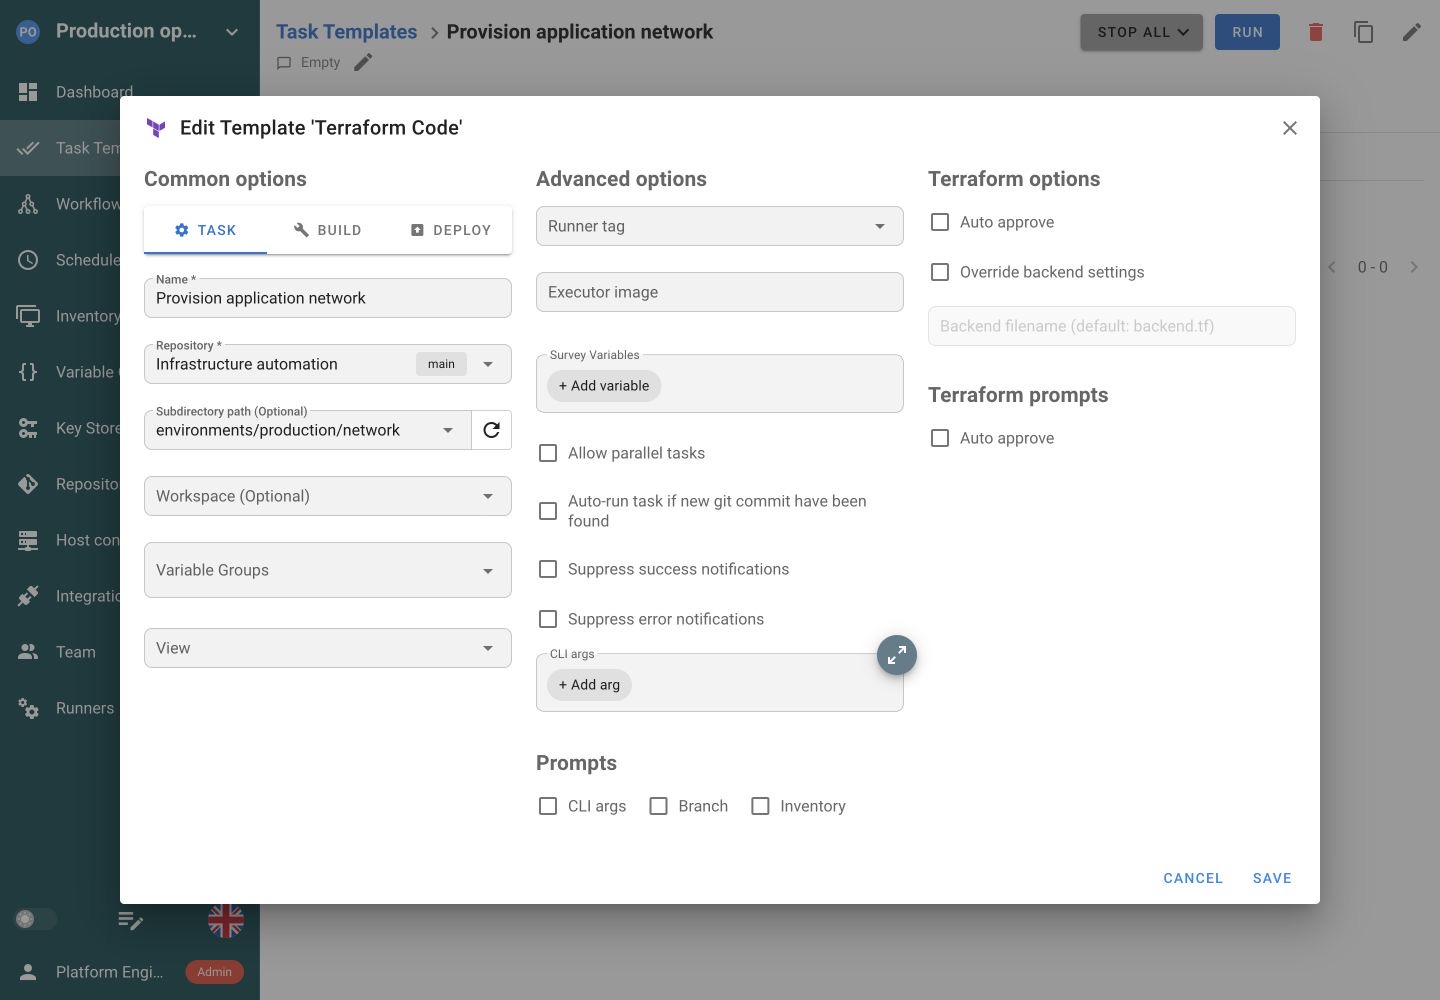
Créez un modèle pour votre répertoire de configuration et votre espace de travail. Fournissez les entrées d’environnement via les Variable Groups.
Partager un travail préparéConnectez votre code Terraform à Semaphore. Sélectionnez un espace de travail, examinez la sortie du plan, exécutez Apply et gardez l’historique accessible à votre équipe.


Le code est dans Git, mais espace de travail, variables et identifiants peuvent varier selon les sessions terminal. L’ingénieur suivant a besoin du même point de départ.
Créez un modèle pour votre répertoire de configuration et votre espace de travail. Fournissez les entrées d’environnement via les Variable Groups.
Partager un travail préparéDémarrez une tâche limitée au plan et partagez sa sortie. Exécutez Apply séparément lorsque l’équipe est prête à effectuer le changement.
Partager un travail préparéPlanifiez un modèle limité au plan pour comparer configuration et infrastructure et conservez chaque sortie. Examinez les différences du plan.
Configurer une planificationLe modèle sélectionne dépôt, répertoire de configuration et espace de travail Terraform. Les groupes de variables fournissent les entrées d’exécution.
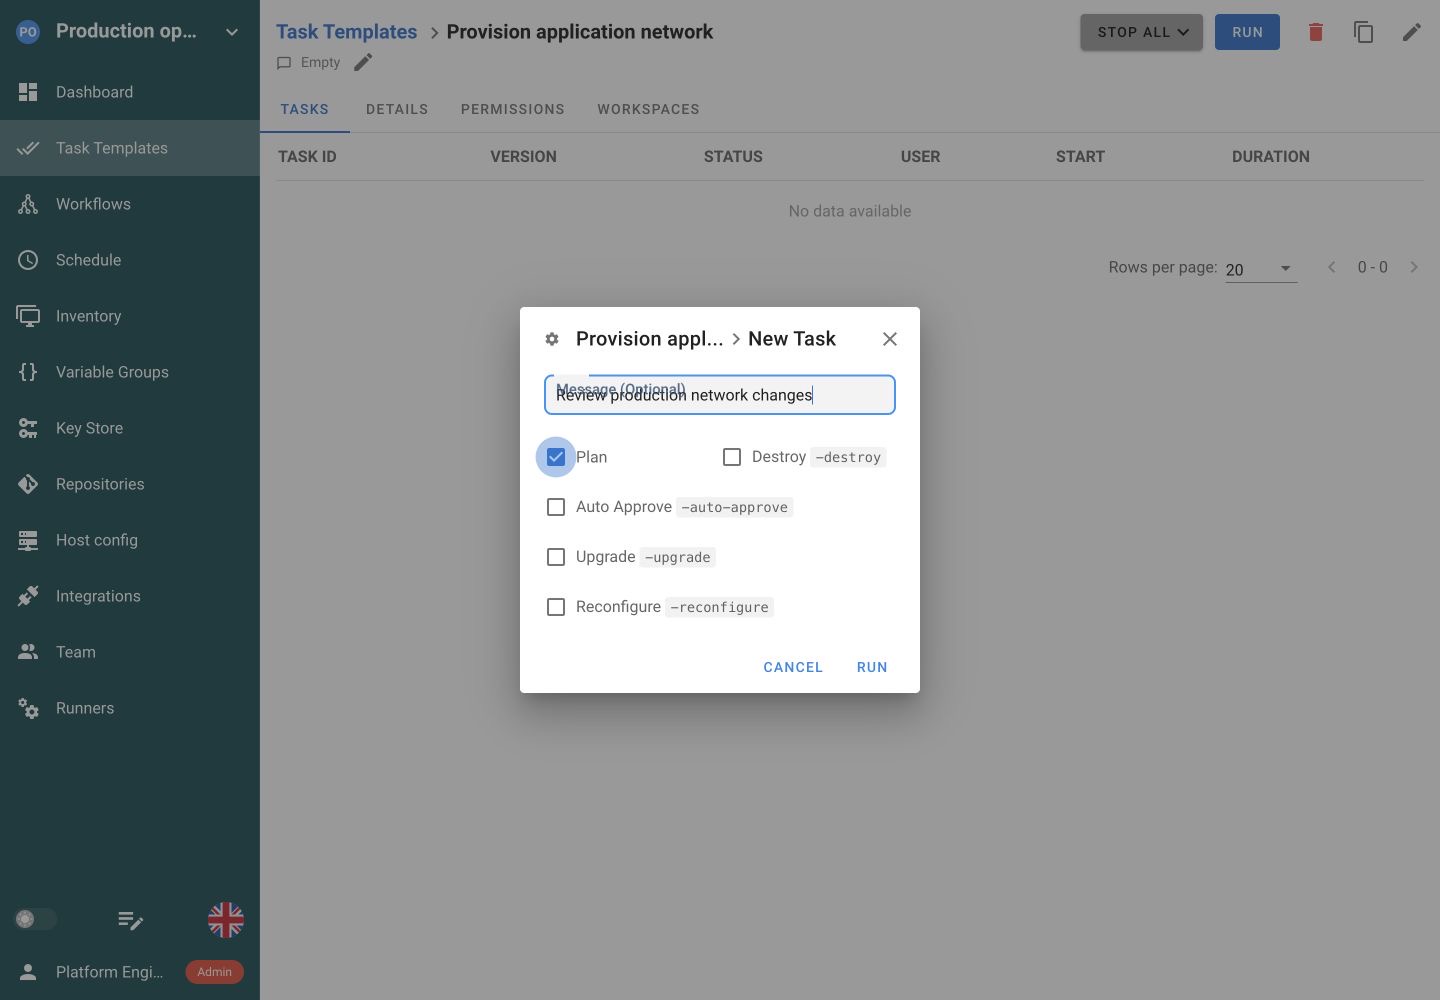
Exécutez Plan pour examiner les modifications d’infrastructure proposées. Gardez les options destructives désactivées. Apply reste une action distincte.
Une étape Terraform réussie publie automatiquement les sorties d’infrastructure. Associez ces valeurs aux entrées d’une tâche Ansible, puis vérifiez le service configuré avec Python. Les workflows relient les travaux, leurs données et leurs chemins de réussite ou d’échec.
Provisionner l’infrastructure
 Configurer les services
 Vérifier le déploiement
 Collecter les diagnostics
Choisissez Plan pour examiner les modifications proposées sans les appliquer. Apply est une exécution distincte. Un Apply ultérieur n’utilise pas automatiquement la sortie enregistrée d’une tâche Plan précédente.
Sélectionnez un espace de travail Terraform via le champ Inventory du modèle. Utilisez des Variable Groups avec noms TF_VAR_ pour les entrées. Le choix de l’espace de travail ne change pas automatiquement variables ou identifiants.
Conservez le backend défini dans votre code Terraform. Pro peut le remplacer par le backend HTTP de Semaphore, qui fournit verrouillage, versions d’état et gestion dans l’interface.
Semaphore exécute init avant l’opération. Préparez version Terraform, fournisseurs, identifiants de modules privés et accès API sur le serveur ou runner exécutant le travail.
Oui. Créez un Task Template Terraform ciblant le dépôt et le répertoire de configuration. Choisissez l’espace de travail, fournissez les entrées via Variable Groups et préparez l’environnement Terraform requis. Semaphore exécute votre configuration et conserve sortie et état.
Non. Terraform peut continuer à utiliser le backend défini dans votre code. Dans Pro, vous pouvez sélectionner le backend HTTP de Semaphore pour le verrouillage d’état, l’historique des versions et la gestion dans l’interface. Choisissez celui qui correspond à votre processus actuel d’accès et de reprise.
Non. Le choix de l’espace de travail sélectionne l’espace d’état. Configurez séparément les variables et identifiants nécessaires au travail. Combinez délibérément Task Templates et Variable Groups pour les environnements ayant des entrées différentes et indiquez clairement le périmètre dans le nom du modèle.
Un Apply ultérieur ne consomme pas automatiquement la sortie enregistrée d’une tâche Plan précédente. Ce sont des exécutions distinctes. Utilisez Plan pour examiner les modifications proposées, puis choisissez l’opération Apply voulue. L’historique conserve la sortie et le résultat de chaque exécution.
Oui. Planifiez un modèle limité au plan et examinez les différences entre configuration et infrastructure dans sa sortie. Chaque exécution est enregistrée. Cela fournit un plan périodique à examiner, pas une alerte automatique pour chaque dérive détectée.
Oui. Placez le Task Template Terraform avant un modèle Ansible dans un workflow, puis ajoutez des vérifications comme une disponibilité Python. Configurez les conditions de démarrage de chaque étape. Plan et état Terraform restent séparés de la coordination du workflow.
Associez des Variable Groups au modèle. Utilisez des noms TF_VAR_ pour les variables d’entrée Terraform et les valeurs d’environnement attendues par vos fournisseurs pour l’authentification. Conservez les valeurs sensibles dans des entrées secrètes et préparez l’accès aux modules et au backend dans l’environnement d’exécution.
Non. Cette intégration exécute vos configurations Terraform d’infrastructure comme tâches Semaphore. Le fournisseur Terraform Semaphore fonctionne dans l’autre sens et gère les ressources Semaphore prises en charge avec Terraform. Les deux approches sont utilisables séparément ou combinées.

