

Aprovisionar entorno de aplicación
Crea una plantilla para directorio y workspace. Proporciona entradas mediante Variable Groups.
Compartir trabajo preparadoConecta tu código Terraform. Selecciona workspace, revisa el plan, ejecuta Apply y conserva el historial para el equipo.


El código está en Git pero workspace, variables y credenciales varían entre sesiones. El siguiente técnico necesita el mismo inicio.
Crea una plantilla para directorio y workspace. Proporciona entradas mediante Variable Groups.
Compartir trabajo preparadoInicia un plan y comparte salida. Ejecuta Apply aparte cuando el equipo esté listo.
Compartir trabajo preparadoPrograma solo plan para comparar infraestructura y conserva cada salida. Revisa diferencias.
Configurar una programaciónLa plantilla elige repositorio, directorio y workspace. Los grupos aportan entradas.
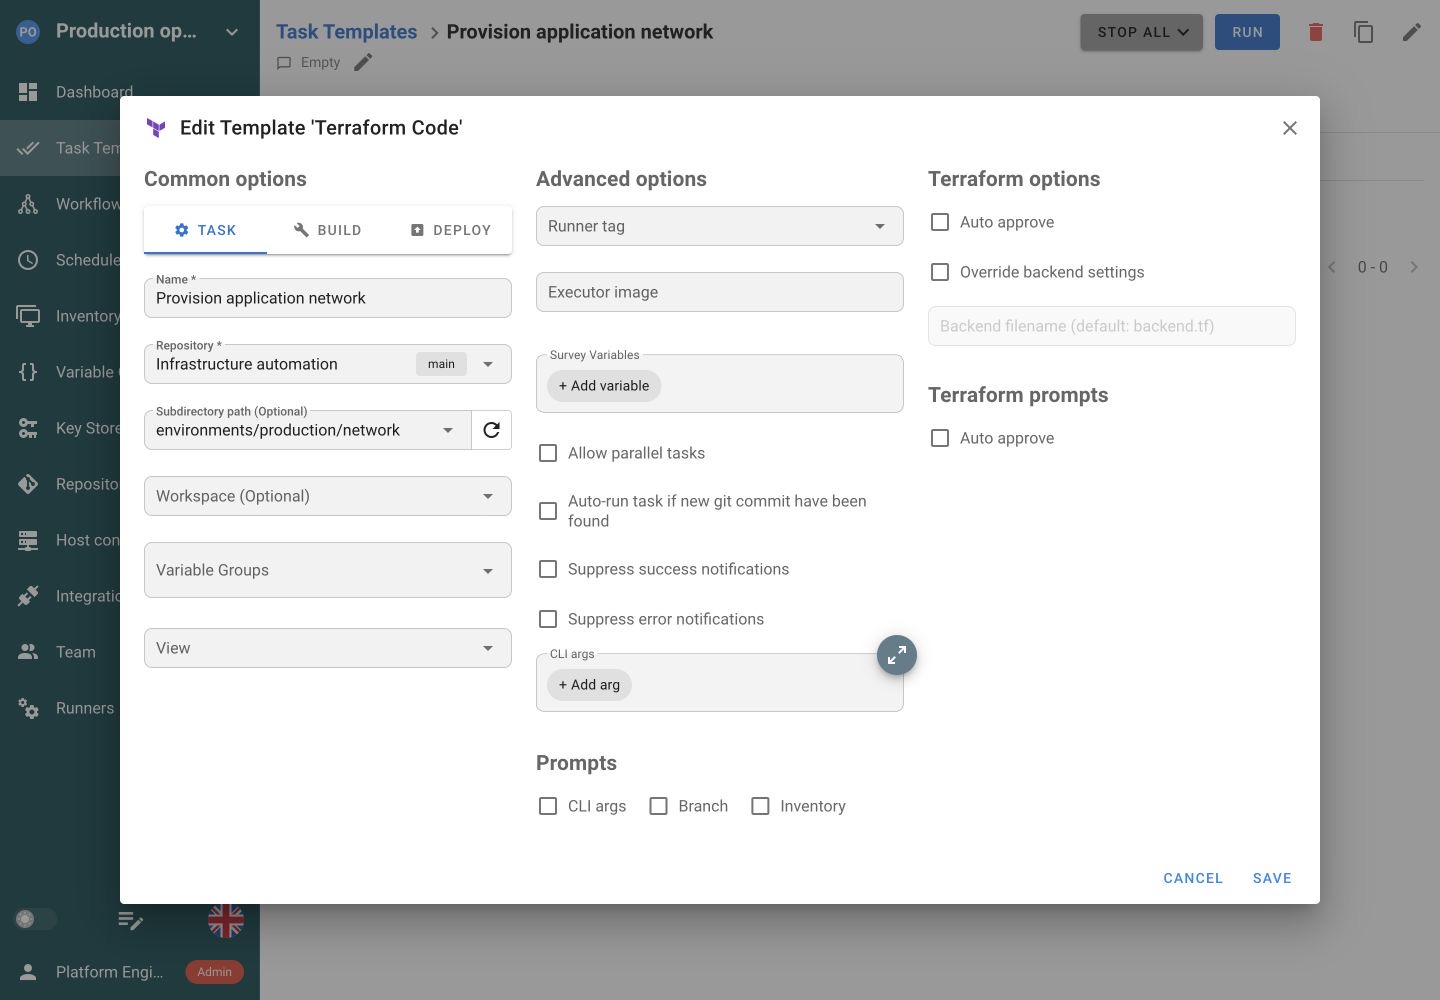
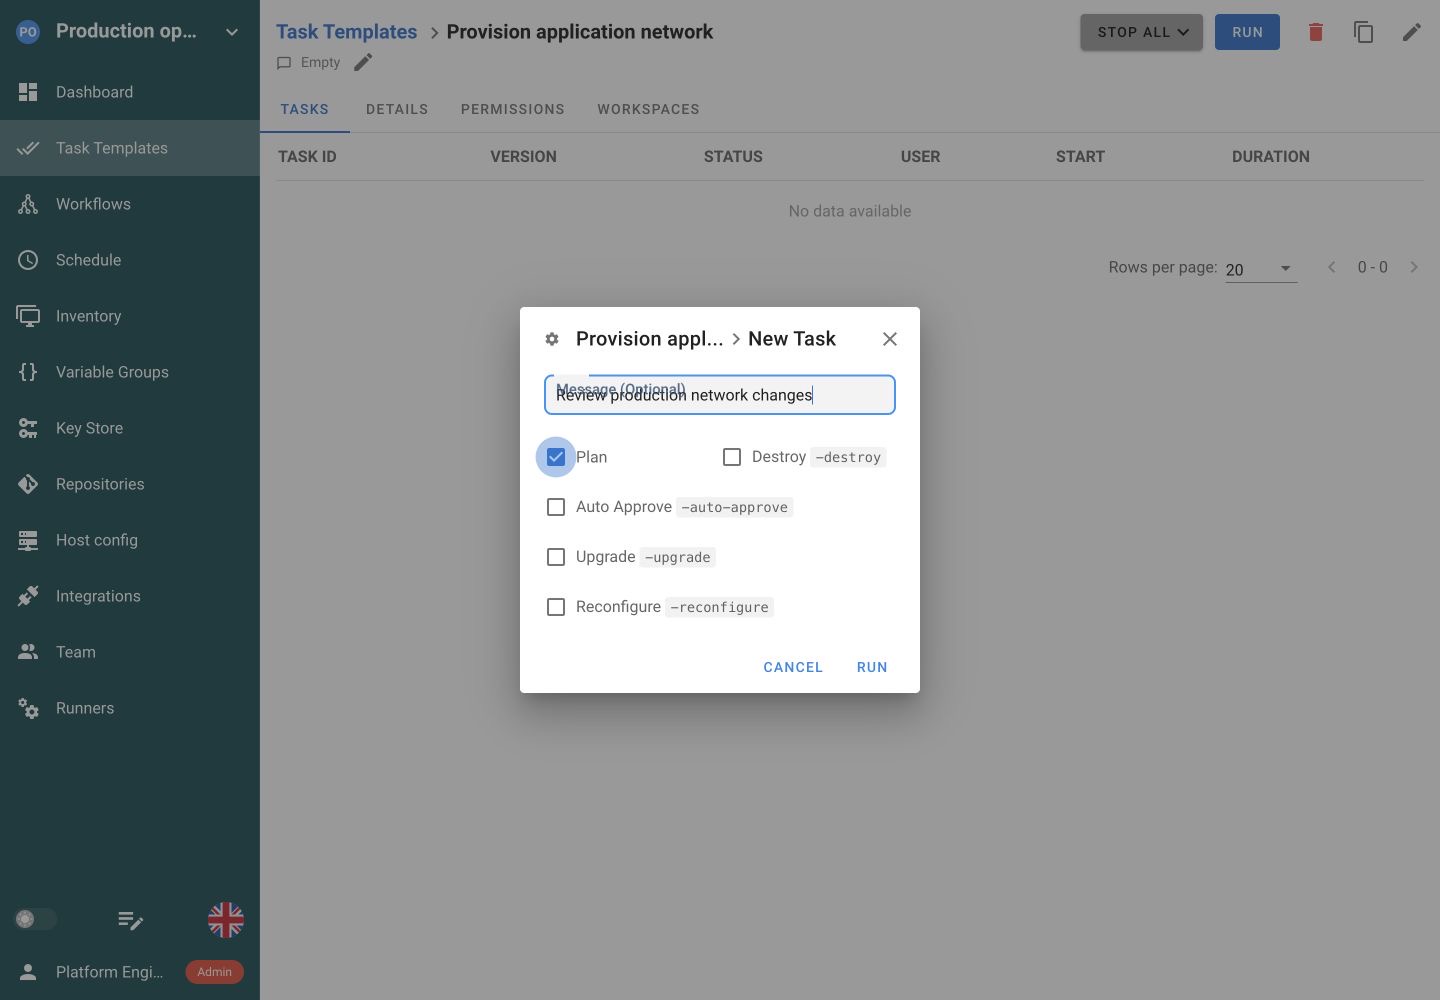
Ejecuta Plan para revisar cambios. Mantén opciones destructivas desactivadas. Apply es separado.
Un paso Terraform correcto publica automáticamente las salidas de infraestructura. Asígnalas a las entradas de Ansible y verifica el servicio con Python. Los workflows conectan trabajos, datos y rutas de éxito o fallo.
Aprovisionar infraestructura
 Configurar servicios
 Verificar despliegue
 Recopilar diagnósticos
Elige Plan para revisar sin aplicar. Apply es separado y no usa automáticamente la salida guardada de un Plan anterior.
Elige workspace Terraform en Inventory. Usa Variable Groups con TF_VAR_. Esto no cambia variables ni credenciales automáticamente.
Continúa con el backend de tu código Terraform. Pro puede reemplazarlo por el HTTP de Semaphore con bloqueo, versiones y gestión en la interfaz.
Semaphore ejecuta init primero. Prepara Terraform, proveedores, credenciales de módulos y API en servidor o runner.
Sí. Crea Terraform con repositorio y directorio, workspace y grupos. Prepara el entorno. Semaphore ejecuta y conserva salida y estado.
No. Terraform puede conservar su backend. Pro añade HTTP de Semaphore con bloqueos, versiones y gestión. Elige según acceso y recuperación existentes.
No. El workspace selecciona estado. Configura aparte variables y credenciales. Combina plantillas y grupos deliberadamente por entorno y aclara alcance en el nombre.
Un Apply posterior no utiliza automáticamente la salida guardada de un Plan anterior. Son ejecuciones separadas. Usa Plan para revisar los cambios propuestos y después elige la operación Apply prevista. El historial conserva salida y resultado de cada ejecución.
Sí. Programa solo plan y revisa diferencias. Cada ejecución se registra. No es una alerta automática por cada desviación.
Sí. Pon Terraform antes de Ansible y añade Python. Define condiciones. Plan y estado siguen separados de coordinación.
Asocia Variable Groups. Usa nombres TF_VAR_ para Terraform y variables de autenticación esperadas por los proveedores. Conserva secretos y prepara módulos y backend en el entorno.
No. Esta integración ejecuta Terraform de infraestructura. El proveedor Semaphore gestiona recursos de la plataforma en dirección contraria. Úsalos por separado o juntos.

