
Local
Ejecuta directamente en el host usando sus herramientas instaladas.
Usa runners para otras redes y capacidad con herramientas necesarias. Conserva resultados en Semaphore.
 Semaphore
Los trabajos requieren redes, herramientas y capacidad distintas. En el servidor comparten límites.
Elige dónde ejecutar cada trabajo, prepara sus herramientas y añade capacidad independientemente del servidor Semaphore.
Crea un runner de proyecto, ponle nombre y actívalo. Añade etiquetas ahora o más adelante.
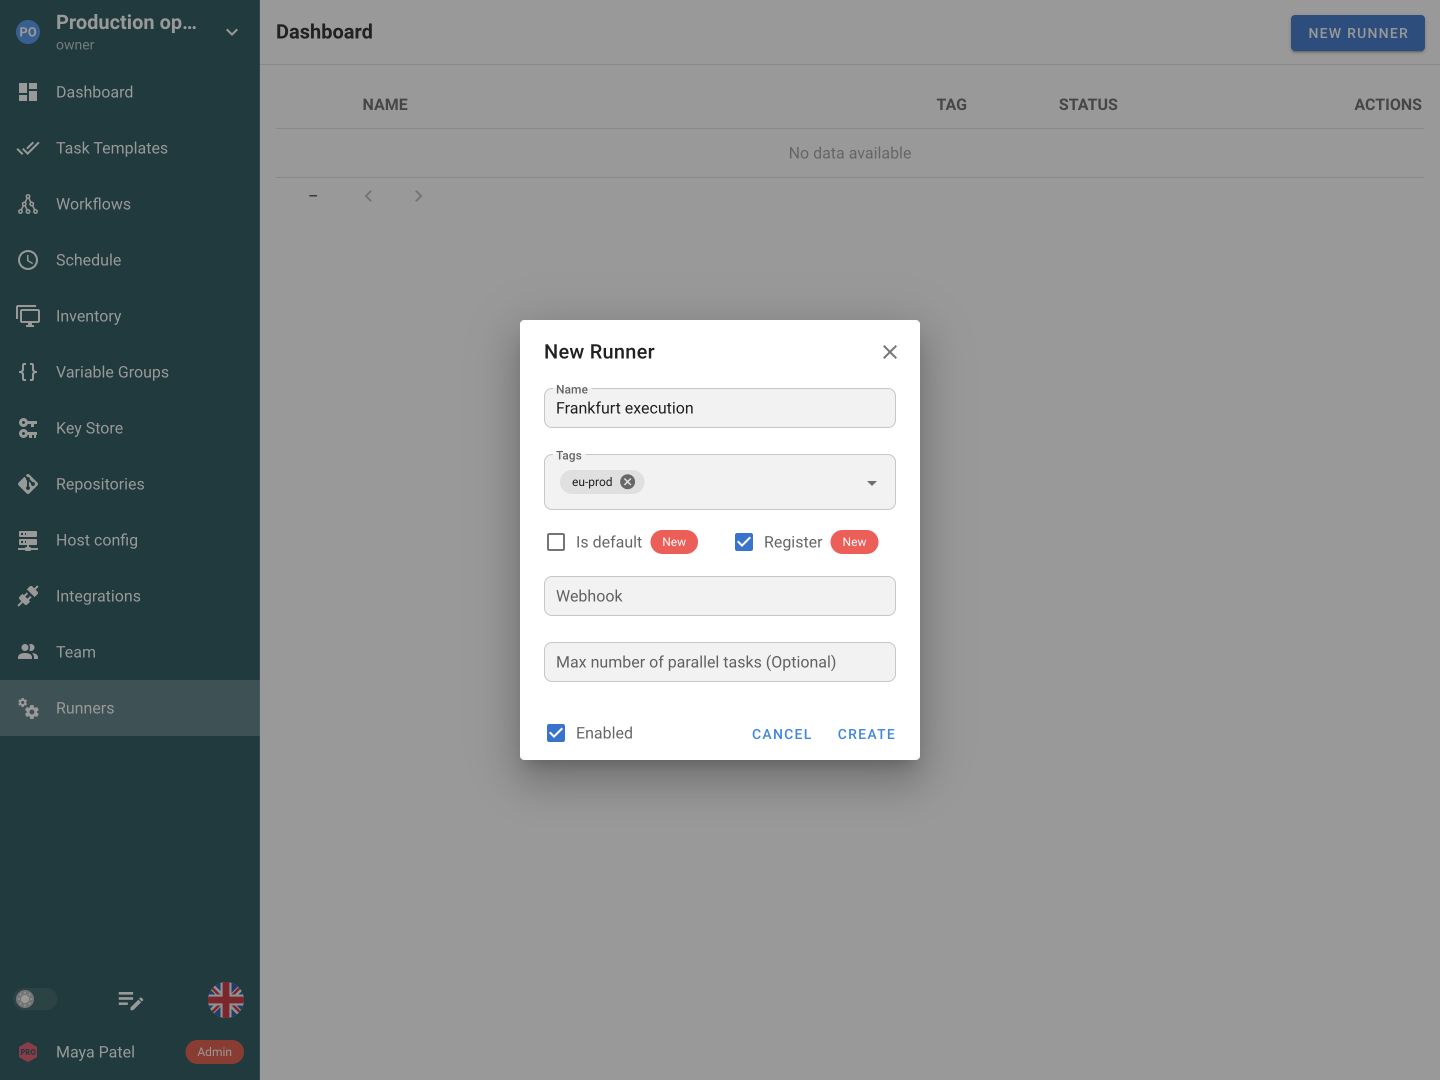
Instala Semaphore en la máquina y arráncalo como runner con su configuración. Comprueba que aparezca en línea.
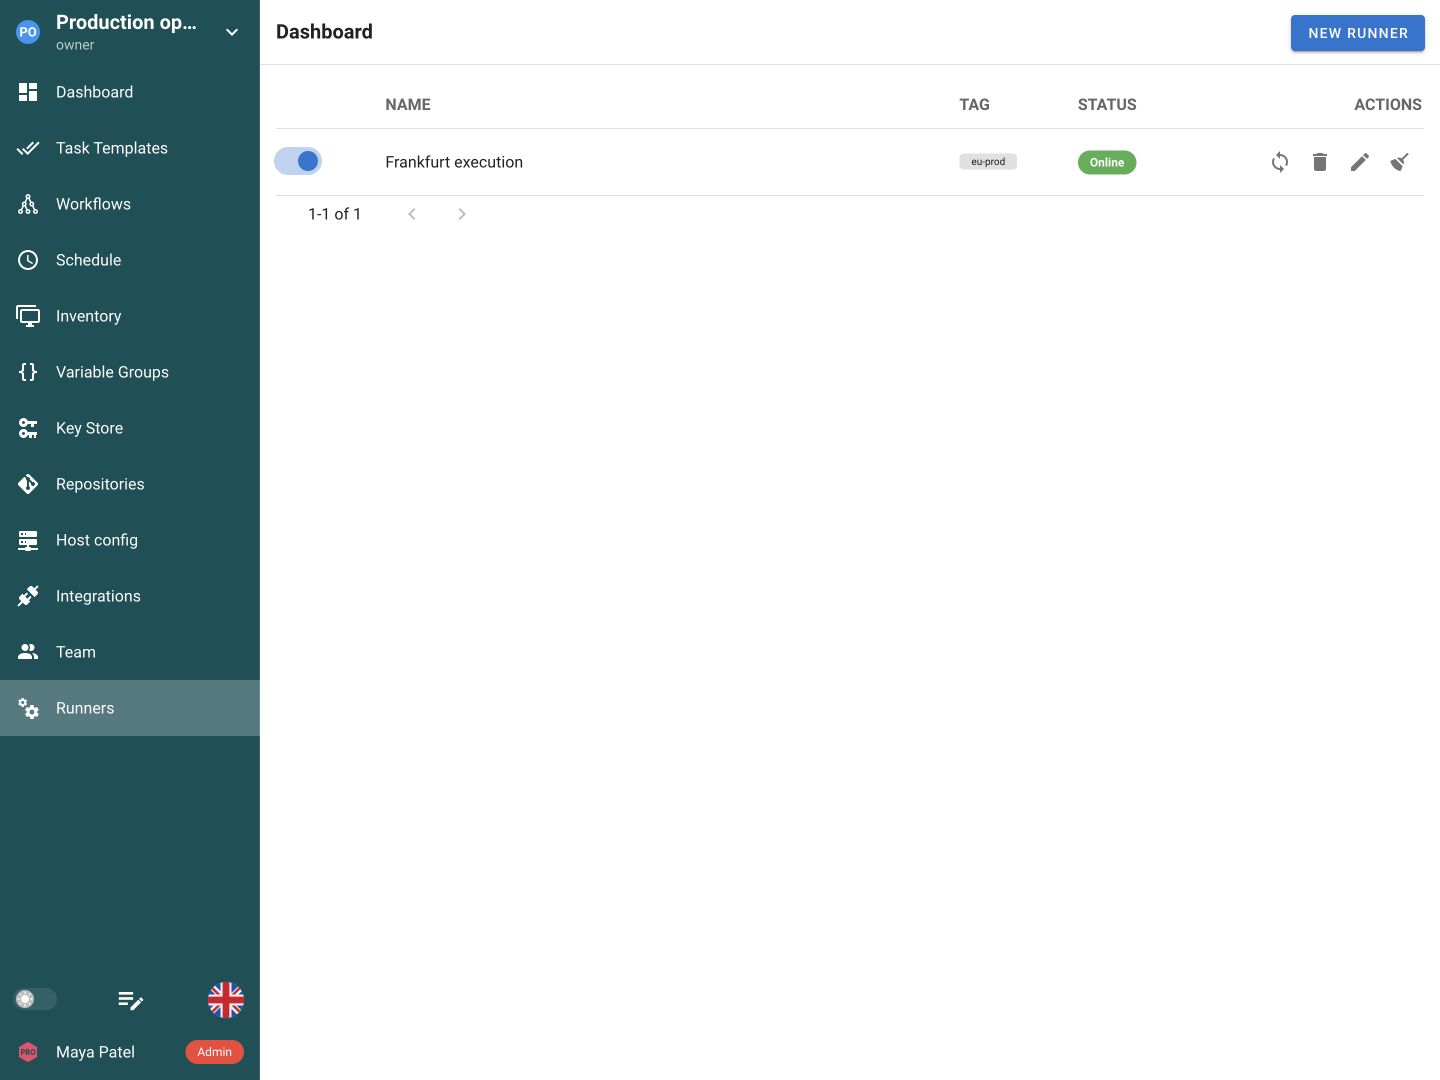
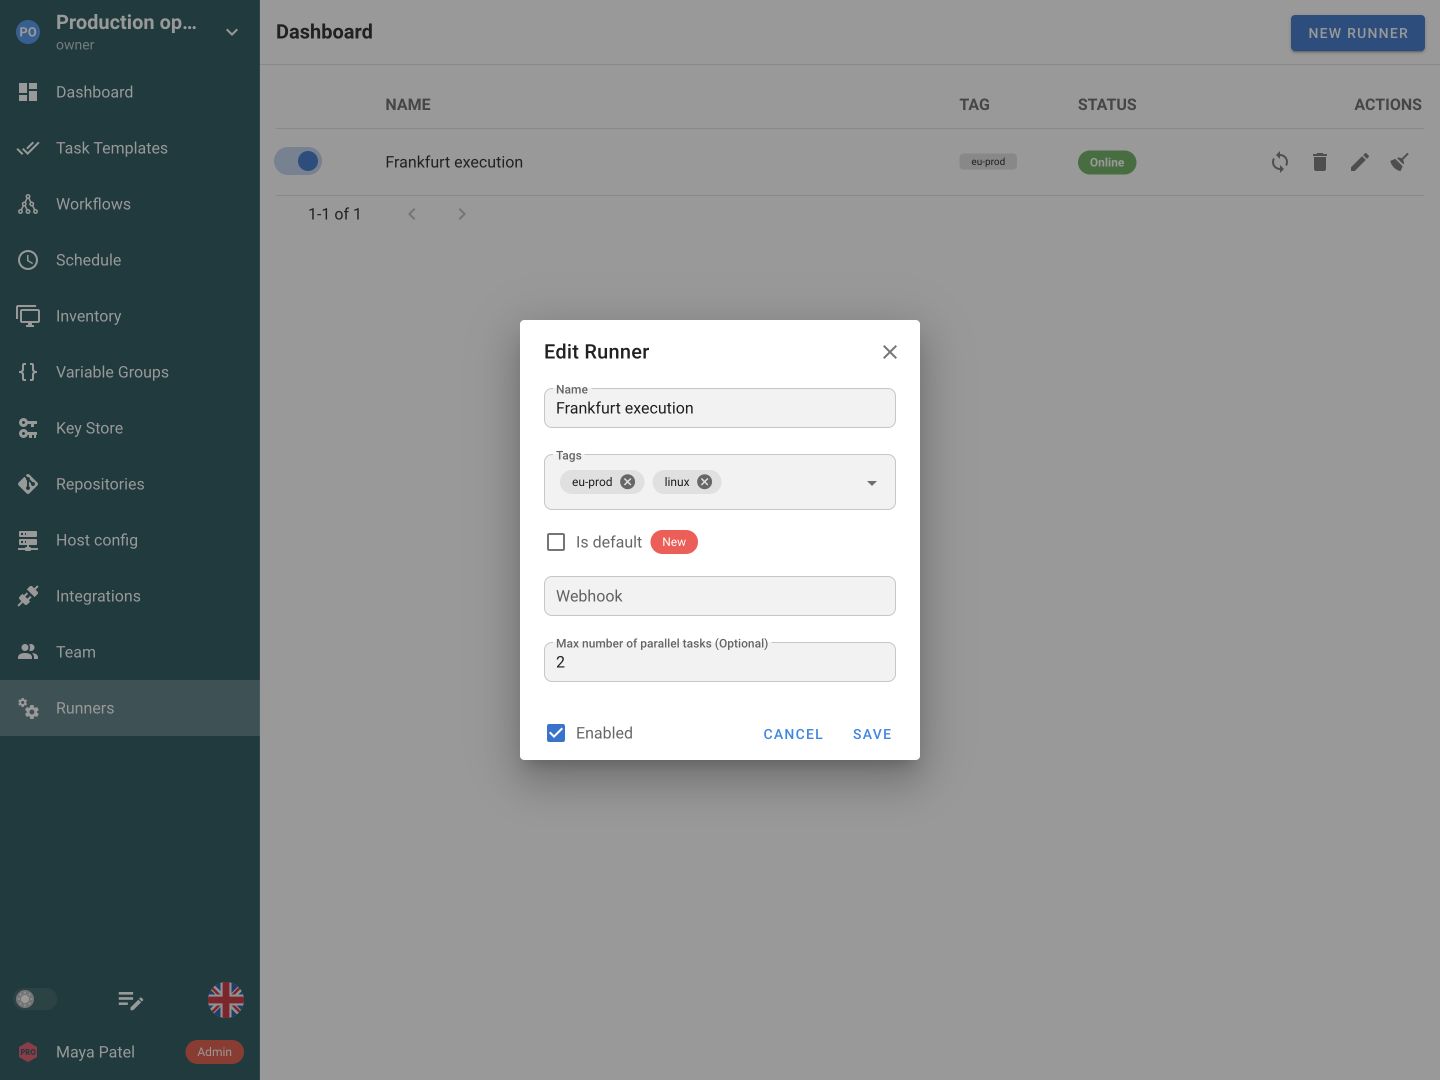
Etiqueta por ubicación, entorno o carga. Un runner puede tener varias etiquetas.
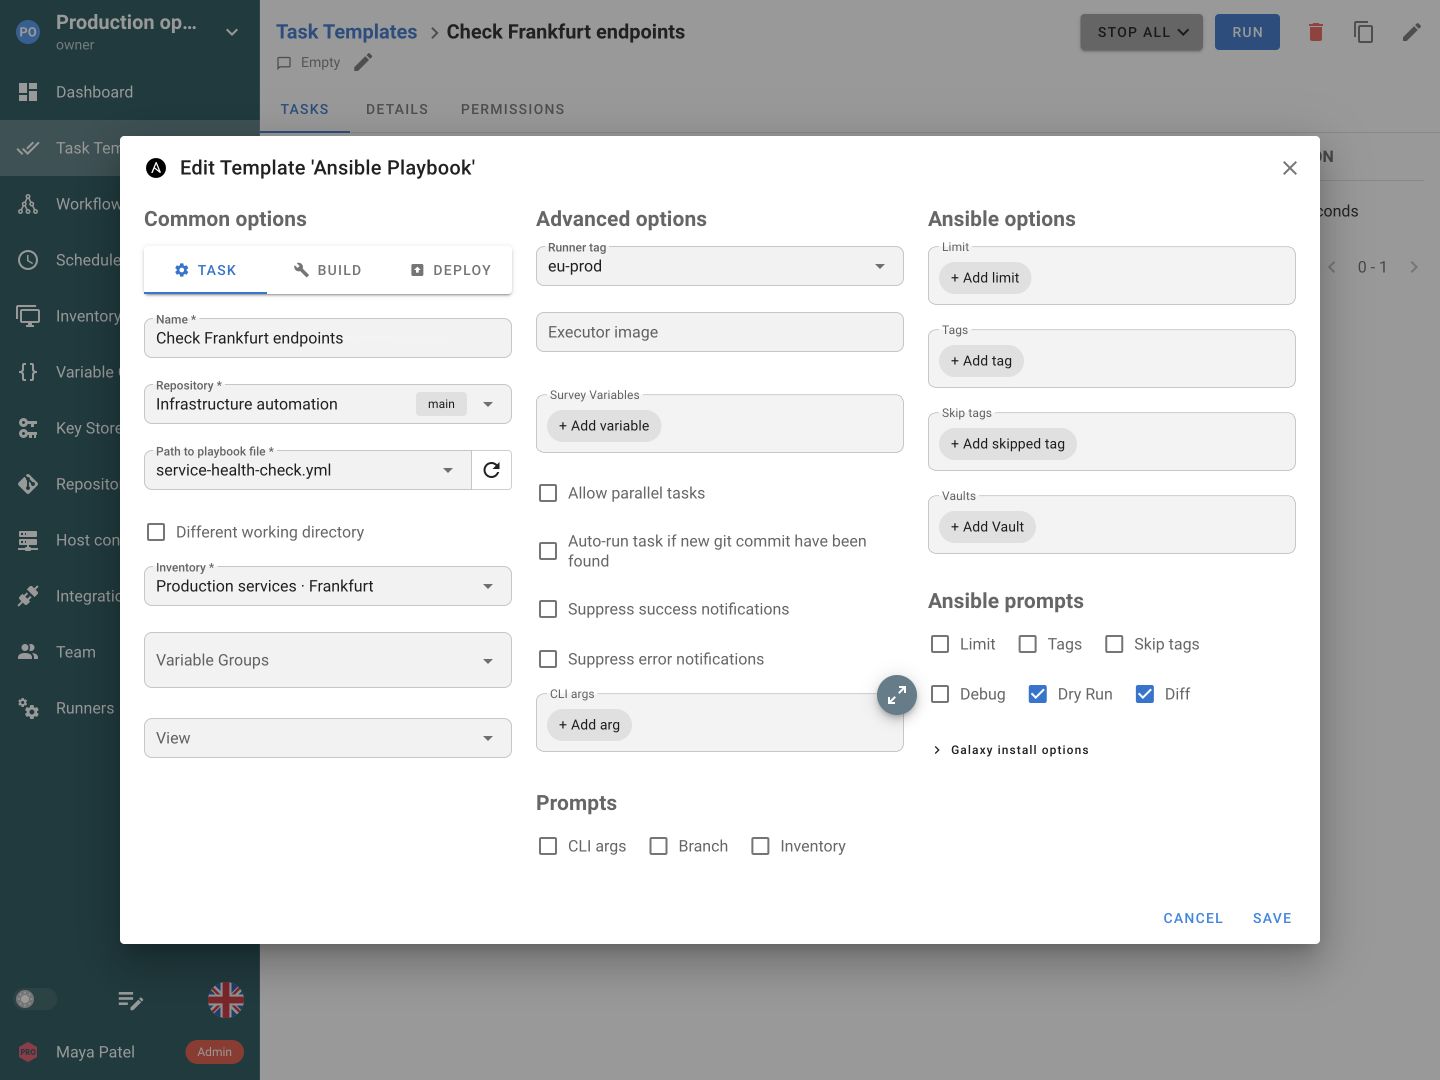
Pon una etiqueta coincidente en la plantilla. Las tareas esperan un runner en línea con ella.
El runner determina dónde se ejecuta el trabajo. Su ejecutor determina si usa el entorno del host o inicia un contenedor.
Ejecuta directamente en el host usando sus herramientas instaladas.
En Pro ejecuta en contenedores y elige imagen por plantilla.
En Enterprise ejecuta trabajos en pods Kubernetes con imagen y dependencias necesarias.

Ejecuta en la región o red de los destinos. El runner alcanza redes privadas, reduce distancia o aporta capacidad dedicada. Ubicación, etiquetas y ejecutor resuelven partes distintas.
Un runner se conecta al servidor Semaphore y lo consulta. El servidor no necesita iniciar una conexión entrante hacia él. Es útil detrás de NAT o en una subred privada, si el runner alcanza Semaphore y las fuentes y destinos necesarios.
Los runners globales sirven a varios proyectos; los de proyecto pertenecen a uno. Las etiquetas conectan requisitos y capacidades o ubicaciones. Los valores predeterminados cubren tareas sin etiqueta requerida. Si no hay runner apropiado, la tarea puede esperar en lugar de ejecutarse en otro lugar.
La ejecución local usa el contexto y permisos del host runner. Docker y Kubernetes compatibles introducen límites de contenedor o pod con requisitos de configuración y edición propios. Montajes, red, privilegios e imágenes definen el límite real; runner no garantiza aislamiento.
Los runners adicionales aportan capacidad o alcance sin ejecutar todo en el host web. Paralelismo y sondeo afectan al funcionamiento. Patrones avanzados de un solo uso pueden combinar registro, hooks de asignación y un runner que termina después del trabajo, pero necesitan automatizar ese ciclo de vida.
Usa licencia offline Enterprise en red cerrada. Proporciona Git, imágenes y dependencias dentro sin acceso público.
La ejecución local usa los permisos del host. Usa Docker o Kubernetes si se requieren contenedores o pods propios con imágenes, montajes y red adecuados.
Las tareas necesitan credenciales y configuración referenciadas. Entorno y archivos se resuelven en el servidor antes de usarse.
Los runners globales se registran para toda la instancia y los de proyecto para uno concreto. La ejecución distribuida global existe en todas las ofertas; el alcance de proyecto y enrutamiento están en Pro y Enterprise según precios. Elige según responsabilidad y accesos. La configuración del entorno sigue determinando qué alcanza el proceso.
El runner inicia conexión y sondea trabajo. Funciona tras NAT sin entrada iniciada por servidor. Aún necesita Semaphore, repositorios, paquetes, servicios y destinos. Comprueba cada ruta: el sondeo saliente no elimina requisitos.
Usa etiquetas y ajustes compatibles para elegir entorno. Da nombres con sentido y muestra disponibilidad y capacidad. Si falta runner, espera. Prueba algo inocuo y confirma en detalles antes de producción.
No por sí solo. Un ejecutor local usa contexto y accesos del host. Docker o Kubernetes aportan otro límite, pero montajes, privilegios, red e imágenes importan. Decide ubicación y modo aparte. Prepara dependencias y revisa accesos en lugar de asumir seguridad completa.
Prepara el entorno de cada trabajo en su recorrido elegido. Las imágenes de ejecutor permiten fijar dependencias Ansible, Terraform, Python u otras sin cambiar todos los trabajos del host. Revisa versión y edición y prueba repositorio, paquetes y conexiones dentro del entorno real, no solo en una sesión administrativa.
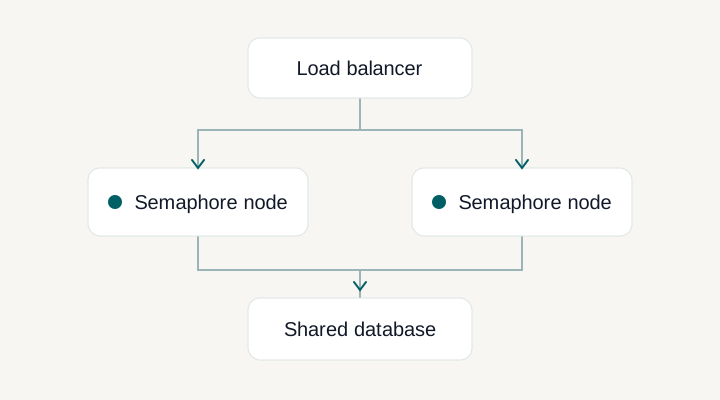
Añadir runners amplía o desplaza la ejecución; no crea un plano de control de alta disponibilidad. La HA utiliza varios nodos coordinados con base compartida, Redis y balanceo documentados. Son capacidades complementarias que resuelven problemas diferentes. Decide si el cuello de botella es capacidad, alcance de red o acceso a interfaz y API antes de escalar.
Espera un runner que cumpla requisitos. Revisa etiqueta, habilitación, conexión y capacidad. Una etiqueta selecciona: un runner distinto no lo toma automáticamente.
Sí. La plantilla cambia la imagen con ejecutor Docker Pro o Kubernetes Enterprise. Prepara herramientas y dependencias en la imagen; el campo no cambia la ejecución local. Ver opciones de ejecución.