

Patch en Linux-flåde
Kør patchplaybooken mod et valgt inventar. Brug en værtsbegrænsning til en mindre gruppe, og gennemgå derefter værtsresultaterne.
Del et forberedt jobGem playbooks i Git. Brug Semaphore til at køre dem med gemte inventarer og legitimationsoplysninger, planlægge vedligeholdelse og undersøge resultater pr. vært.


Inventar, SSH-nøgle, Vault-adgangskode og flag ligger stadig i nogens shellhistorik. Hver overdragelse starter med samme opsætning.
Kør patchplaybooken mod et valgt inventar. Brug en værtsbegrænsning til en mindre gruppe, og gennemgå derefter værtsresultaterne.
Del et forberedt jobVælg udgivelsen via kørselsinput, og genbrug gemt repository, inventar og Vault-legitimation.
Del et forberedt jobPlanlæg fornyelsesplaybooken, og konfigurer alarmer for mislykkede opgaver. Gem en eksekveringsregistrering for hver kørsel.
Opsæt en tidsplanÉn skabelon samler repository, playbooksti, inventar, Vault-legitimation og runtimevalg.
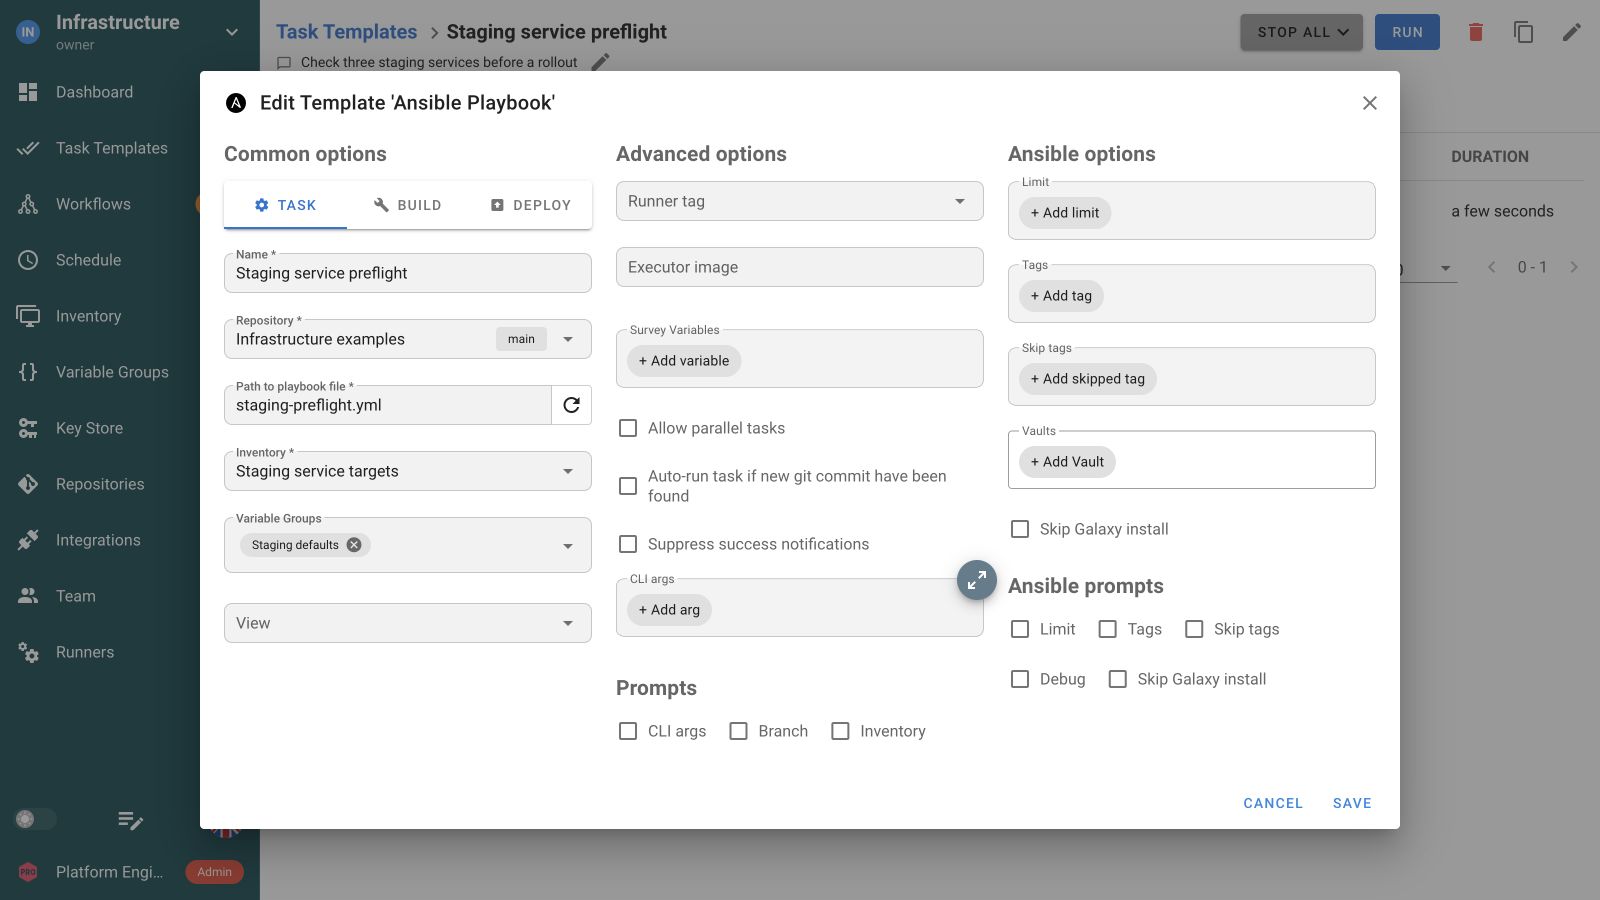
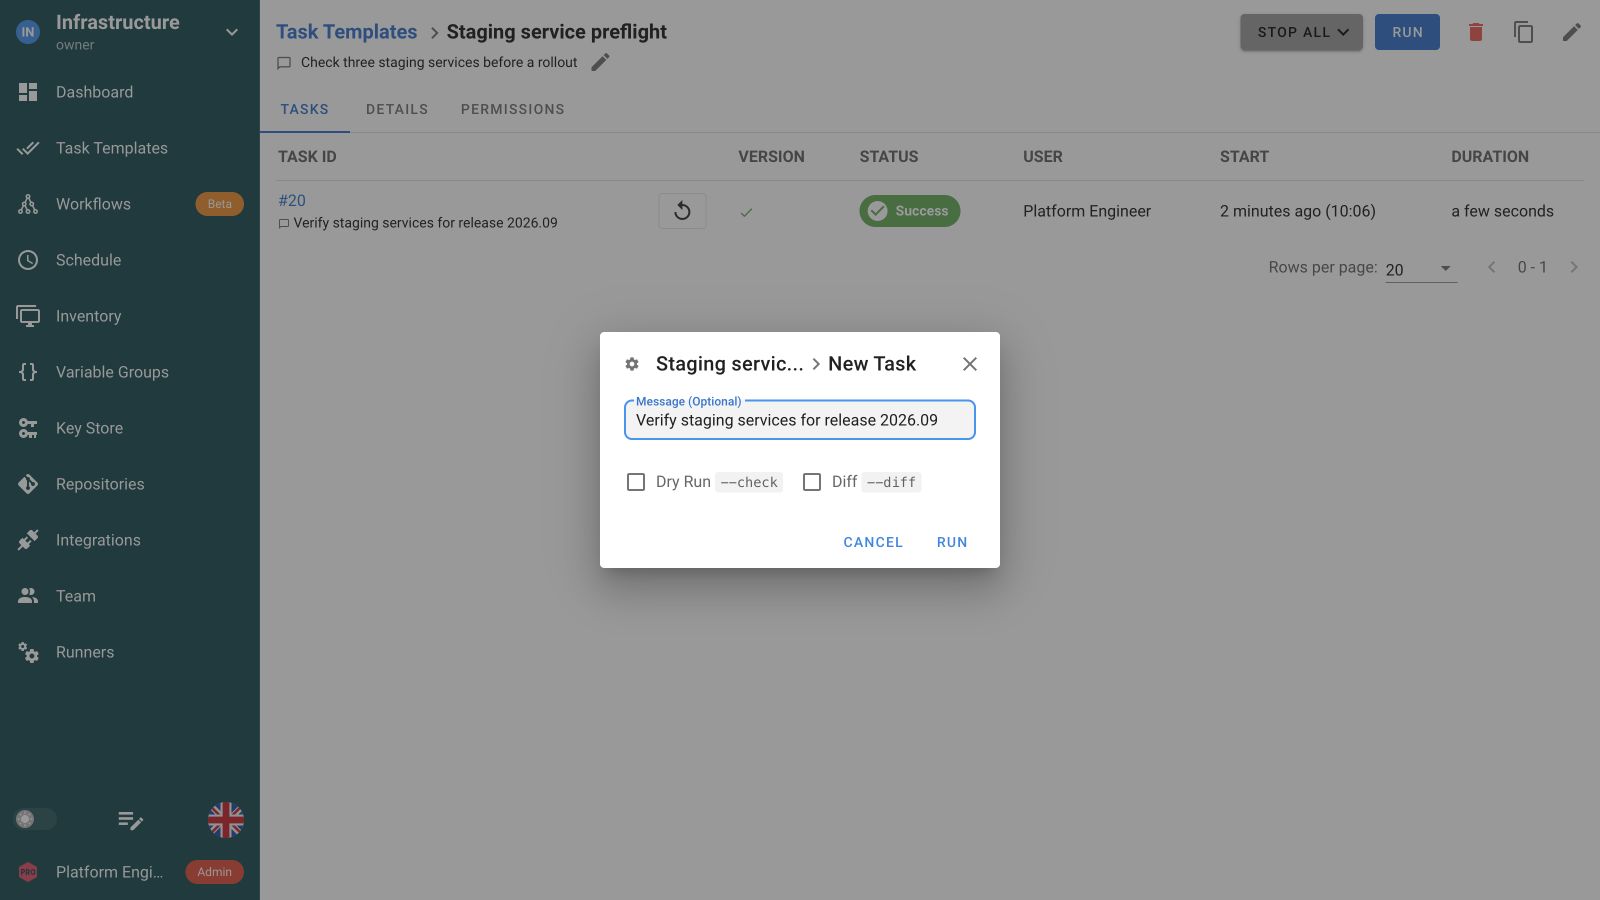
Ved start vælger ingeniører kun de muligheder, som skabelonen viser, såsom begrænsninger, tags, prøvekørsel eller diff.
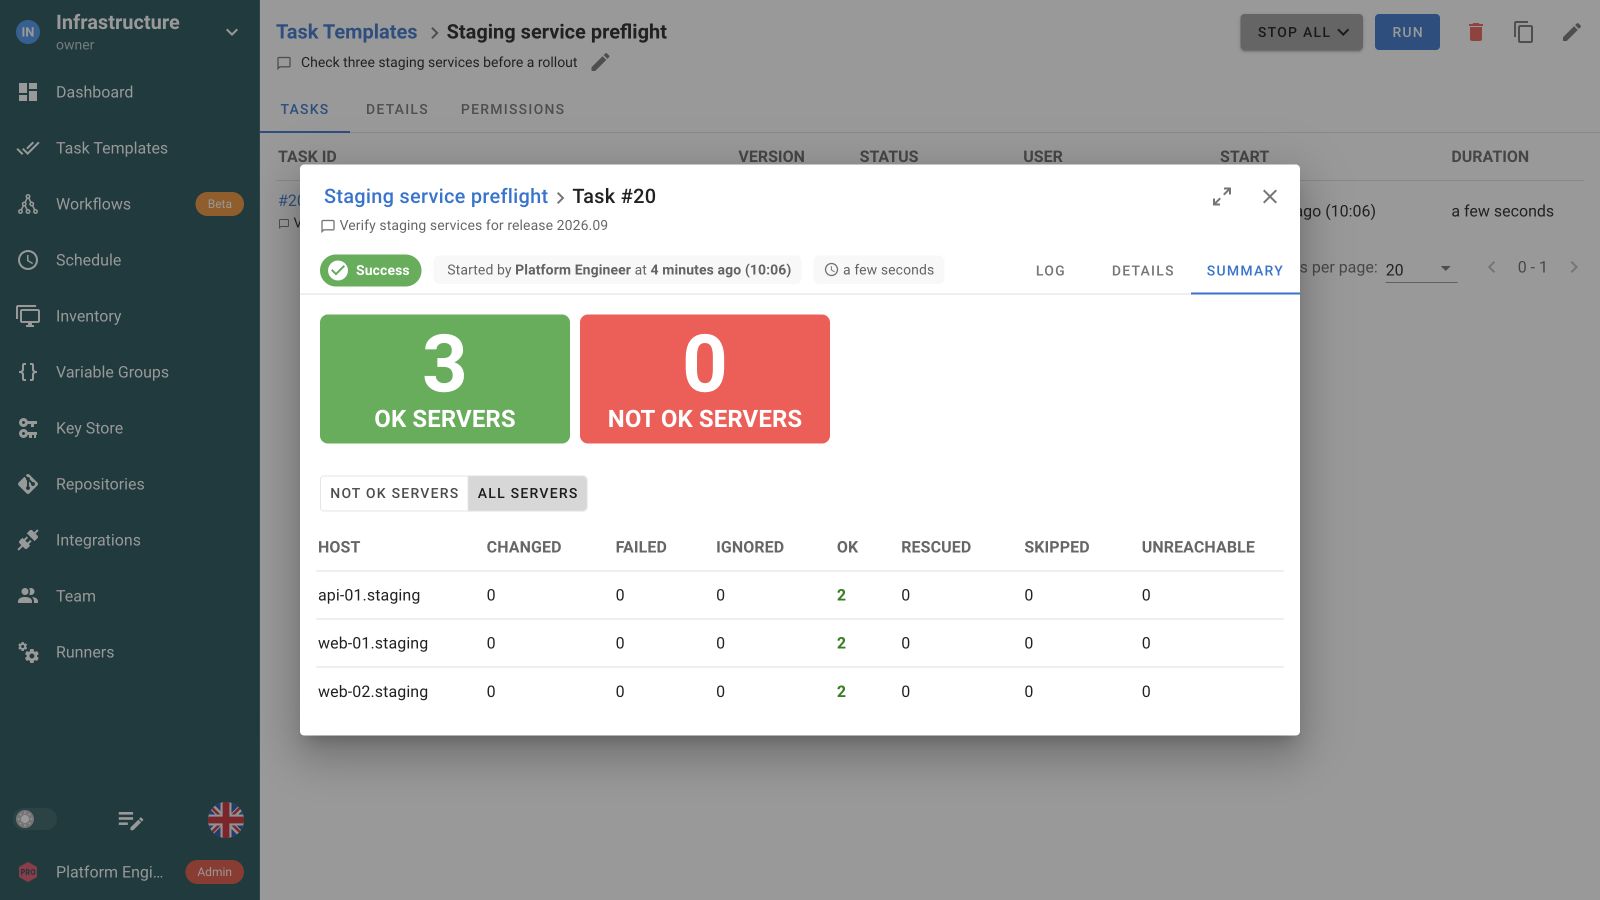
Den afsluttede kørsel viser playoutput og værtsresumé, så teamet kan se, hvilke mål der lykkedes eller fejlede.
Savvii bruger Semaphore til at køre provisioneringsplaybooks bag sin Laravel-middleware. Ifølge den offentliggjorte kundehistorie betjener arkitekturen en agenturflåde på omkring 600 servere.
Se, hvordan Savvii kører detForbind Terraform-provisionering, Ansible-konfiguration og Python-kontroller i et workflow. Send infrastrukturoutput til playbookens input, og send derefter de konfigurerede tjenesteværdier til valideringen. Tilføj godkendelse og fejlgrene, hvor operationen kræver det.
 Provisioner miljøet
Konfigurer serverne
 Kontroller tjenesterne
 Indsaml diagnostik
Brug et statisk inventar, en repositoryfil eller et dynamisk inventar understøttet af miljøet. Aktiver Limit-prompten, når en kørsel kun skal ramme en del af inventaret.
Gem standarder i skabelonen, og vis de Ansible-muligheder, teamet kræver ved start. Spørgeskemavariabler indsamler tilpassede input såsom udgivelsesversion eller ændringsreference.
Tilknyt gemte legitimationsoplysninger til repository- og værtsadgang samt flere Ansible Vault-adgangskoder efter behov. Playbooks, roller og collections bliver i deres eksisterende repository.
Kør samme skabelon manuelt, fra en API-integration eller efter en tidsplan. Brug et workflow til afhængigheder, godkendelser og succes- eller fejlgrene mellem job.
Ja. Opret en Ansible-opgaveskabelon, vælg repository og playbooksti, og tilknyt nødvendigt inventar, variabler og legitimation. Roller, collections og Git-gennemgangsproces bevares. Forbered nødvendige Ansible-afhængigheder i eksekveringsmiljøet.
Brug et statisk inventar, en inventarfil fra et repository eller et dynamisk inventar understøttet af miljøet. Gem inventaret i skabelonen. Aktiver Limit-prompten, når ingeniører skal indsnævre kørslen til bestemte værter eller grupper.
Ja. Konfigurer understøttede prompts og muligheder i skabelonen, og brug dem ved opgavestart. Standarder forbliver gemt til senere kørsler. Aktiver først den relevante prompt i skabelonen til understøttede API-tilsidesættelser som værtsbegrænsning.
Tildel projektroller, som adskiller opgaveeksekvering fra redigering af ressourcer. Teamet kører en forberedt skabelon med den gemte konfiguration. Tilpassede Enterprise-roller kan begrænse adgangen til udvalgte skabeloner. Gennemgå alle tildelte roller, da deres rettigheder lægges sammen.
Ja. Opret en fungerende Ansible-opgaveskabelon, og tilføj en tidsplan til gentagne kørsler. Playbooken udfører patching eller fornyelse. Semaphore starter opgaven på det konfigurerede tidspunkt og gemmer output og status for hver kørsel.
Ja. Forbind deres opgaveskabeloner i et workflow, så infrastrukturprovisionering følges af Ansible-konfiguration og en separat valideringsopgave. Tilføj succes- eller fejlbetingelser og en godkendelse, hvor proceduren kræver en beslutning før fortsættelse.
Gem legitimationsposter i Semaphores nøglelager, eller forbind en understøttet ekstern hemmelighedskilde. Tilknyt referencer til de ressourcer og den skabelon, der kræver dem. Jobbet genbruger konfigurationen uden, at teammedlemmer kopierer hemmelige værdier til hver kørsel.
Nej. Ansible kører i det eksekveringsmiljø, Semaphore bruger. Forbered version, collections og adgang dér. Teammedlemmer starter den gemte opgaveskabelon via brugerfladen eller API'et og gennemgår registreret output uden at genskabe runtime på deres bærbare computere.

