

Appliquer les correctifs à un parc Linux
Exécutez votre playbook de correctifs sur un inventaire sélectionné. Utilisez une limite d’hôtes pour un lot réduit, puis examinez les résultats des hôtes.
Partager un travail préparéConservez vos playbooks dans Git. Exécutez-les avec Semaphore en utilisant inventaires et identifiants enregistrés, planifiez la maintenance et examinez les résultats de chaque hôte.


L’inventaire, la clé SSH, le mot de passe Vault et les options sont encore dans l’historique shell d’une personne. Chaque transmission recommence la même configuration.
Exécutez votre playbook de correctifs sur un inventaire sélectionné. Utilisez une limite d’hôtes pour un lot réduit, puis examinez les résultats des hôtes.
Partager un travail préparéSélectionnez la release par les entrées d’exécution et réutilisez dépôt, inventaire et identifiants Vault enregistrés.
Partager un travail préparéPlanifiez votre playbook de renouvellement et configurez les alertes d’échec. Conservez une trace de chaque exécution.
Configurer une planificationUn modèle regroupe dépôt, chemin du playbook, inventaire, identifiants Vault et choix d’exécution.
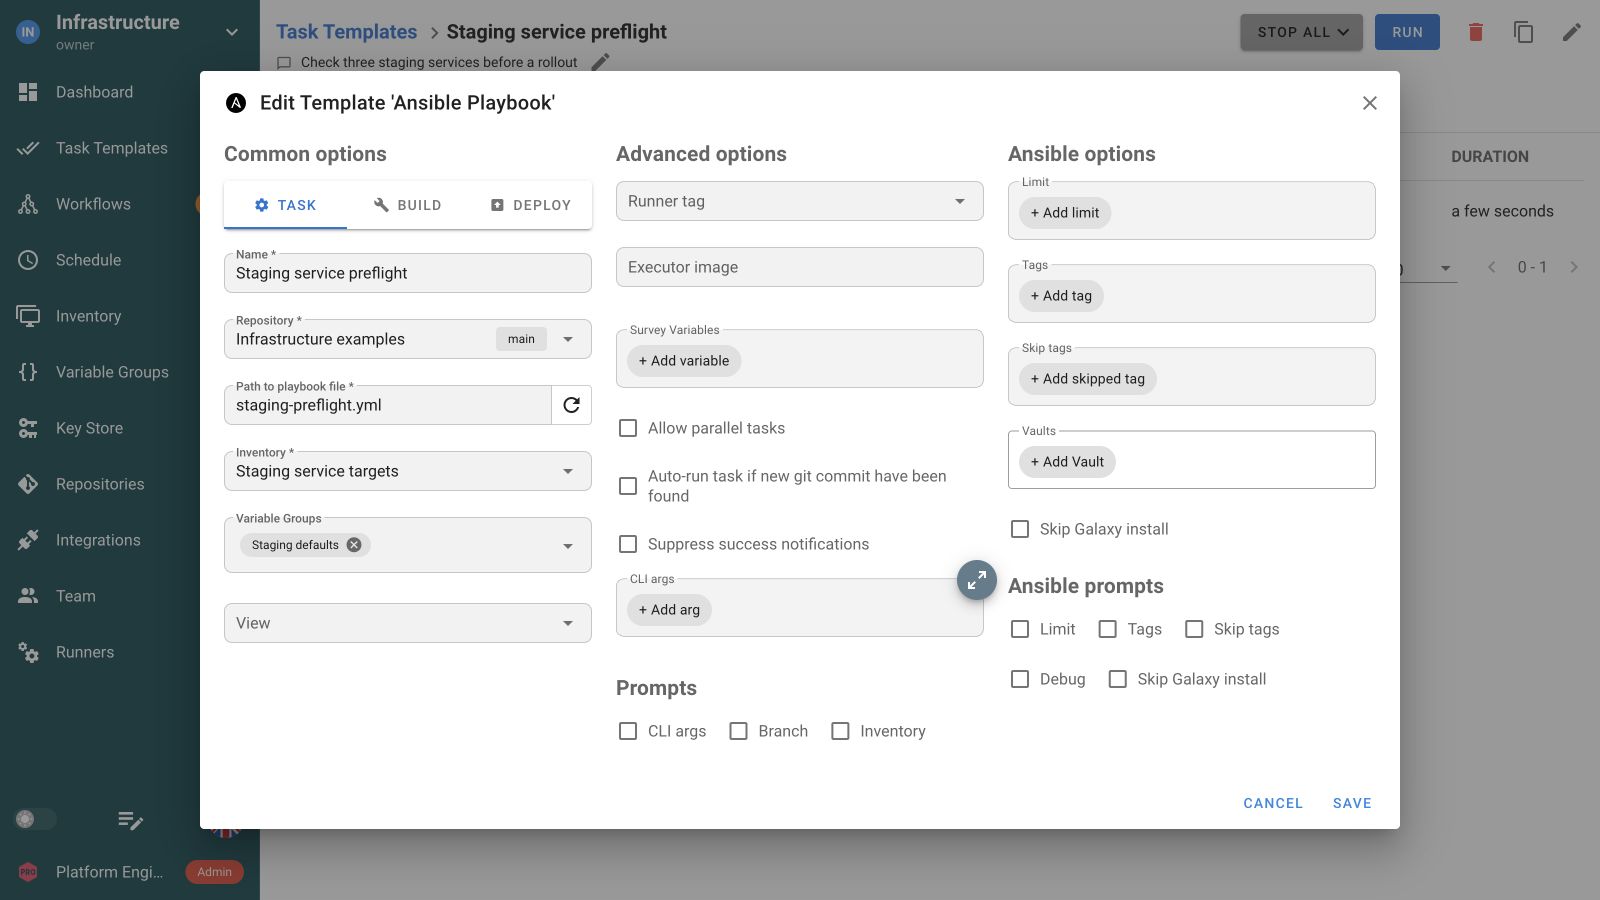
Au lancement, les ingénieurs choisissent uniquement les options exposées par le modèle : limites, tags, simulation ou différences, par exemple.
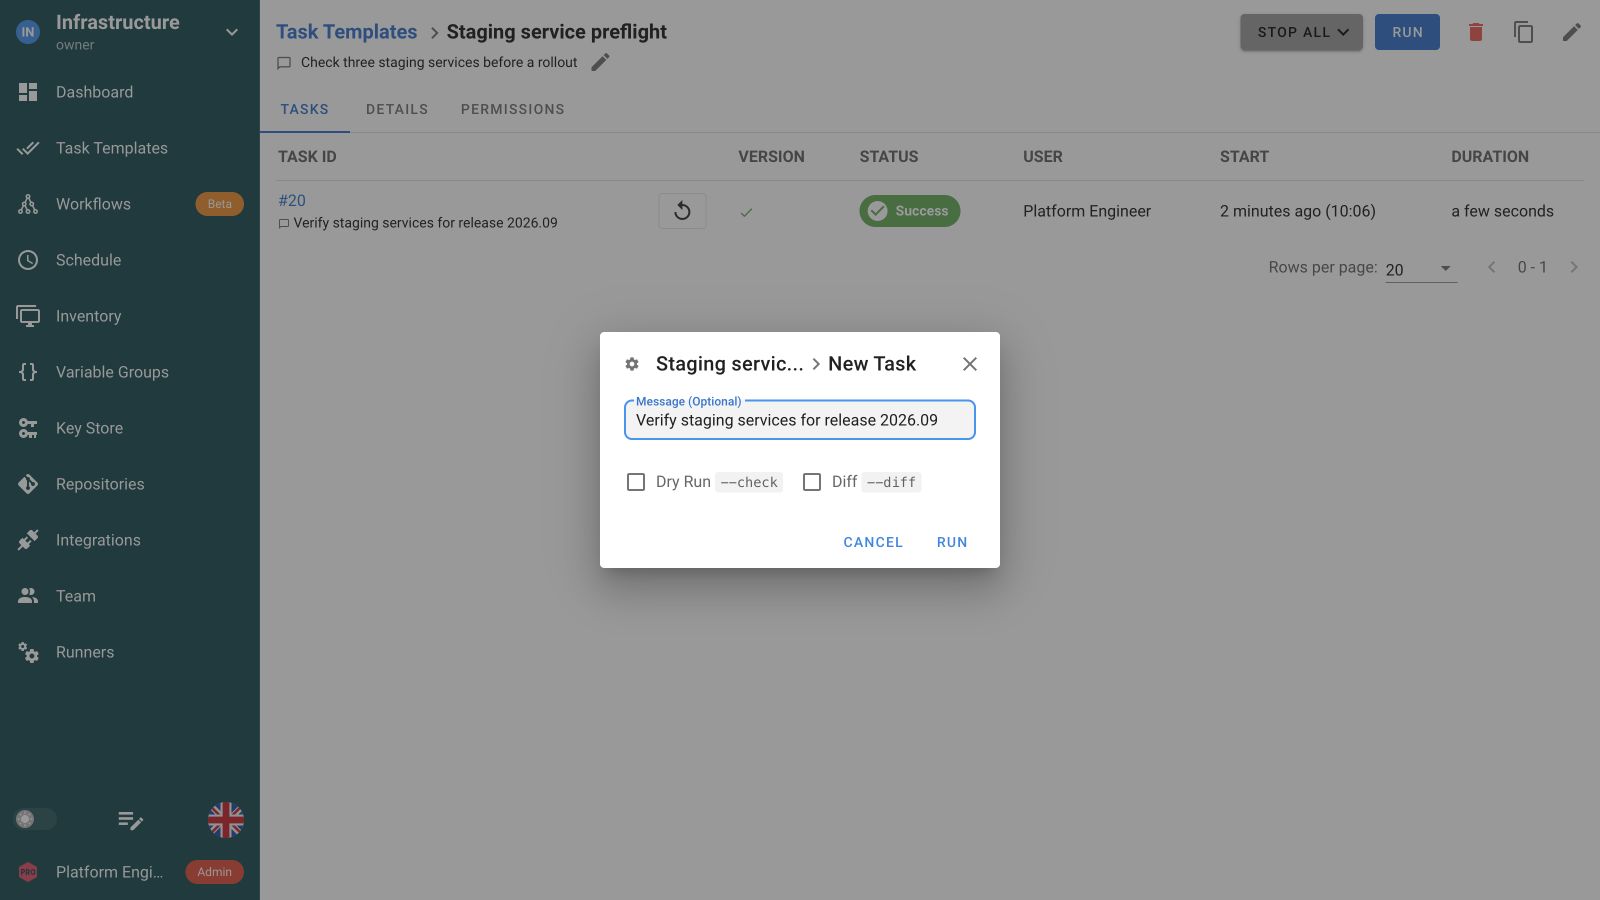
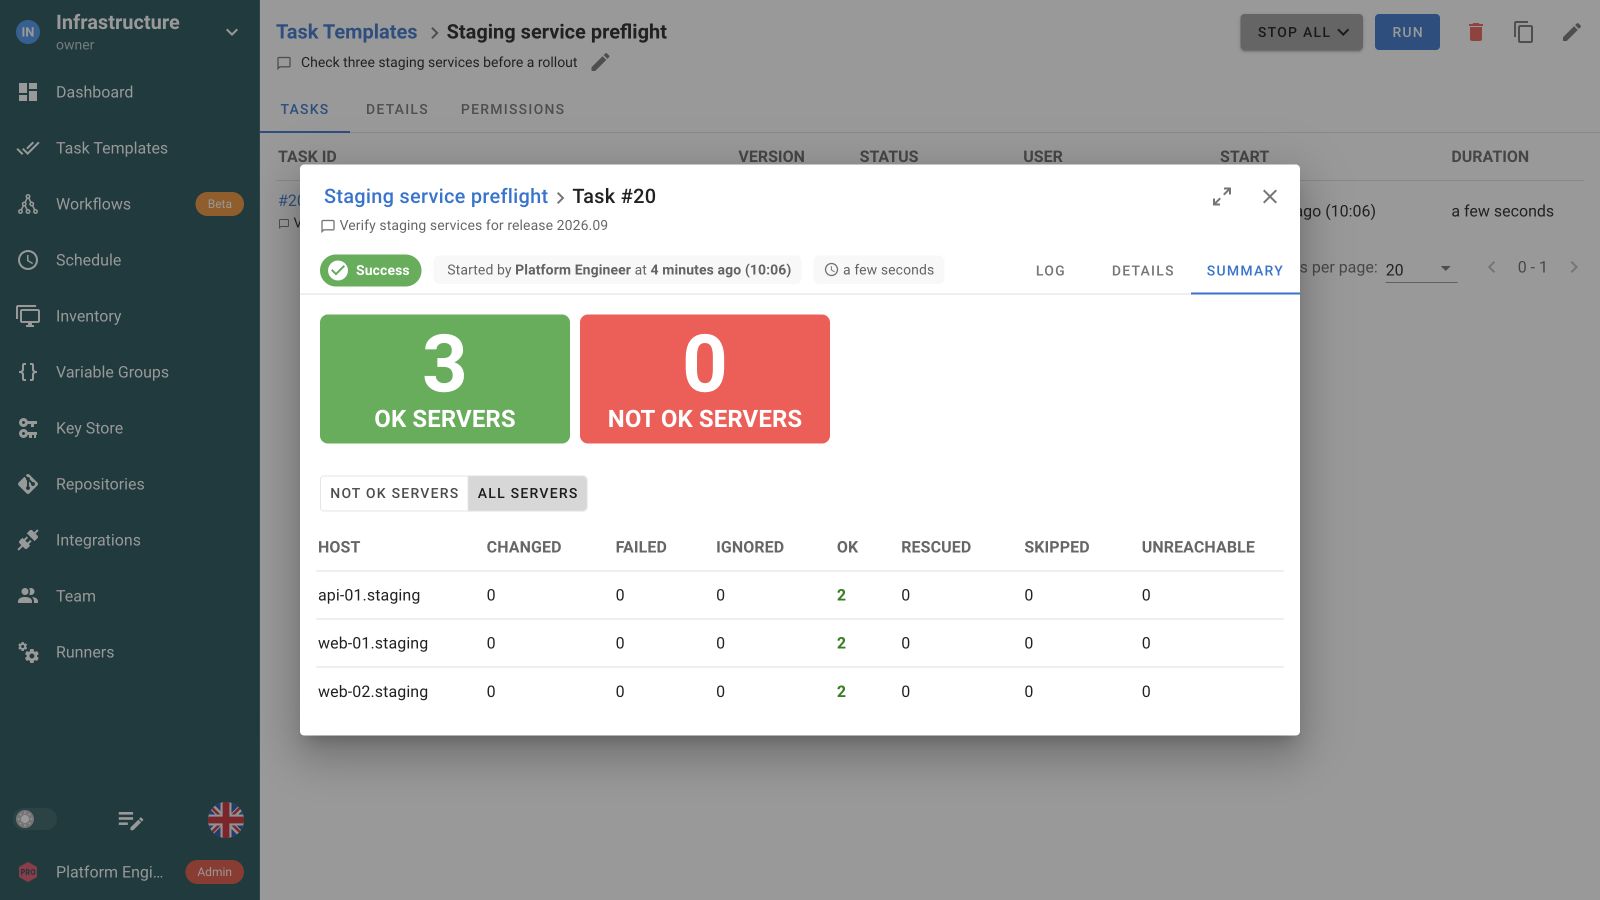
L’exécution terminée montre la sortie du playbook et le récapitulatif des hôtes pour identifier les cibles réussies ou en échec.
Savvii utilise Semaphore pour exécuter ses playbooks de provisionnement derrière son middleware Laravel. Dans l’étude de cas publiée, l’architecture dessert un parc d’environ 600 serveurs d’agences.
Voir comment Savvii l’utiliseReliez provisionnement Terraform, configuration Ansible et vérifications Python dans un workflow. Transmettez les sorties d’infrastructure aux entrées du playbook, puis les valeurs du service configuré à la vérification. Ajoutez approbations et chemins d’échec là où l’opération le nécessite.
 Provisionner l’environnement
Configurer les serveurs
 Vérifier les services
 Collecter les diagnostics
Utilisez un inventaire statique, un fichier du dépôt ou un inventaire dynamique compatible avec votre environnement. Activez le champ Limit si l’exécution ne doit cibler qu’une partie de l’inventaire.
Enregistrez les valeurs par défaut dans le modèle et exposez les options Ansible nécessaires au lancement. Les Survey Variables recueillent les entrées personnalisées comme version de release ou référence de changement.
Associez les identifiants enregistrés pour l’accès au dépôt et aux hôtes, ainsi que plusieurs mots de passe Ansible Vault si nécessaire. Vos playbooks, rôles et collections restent dans leur dépôt existant.
Exécutez le même modèle manuellement, depuis une intégration API ou selon une planification. Utilisez un workflow pour les dépendances, approbations et chemins de réussite ou d’échec entre travaux.
Oui. Créez un Task Template Ansible, choisissez dépôt et chemin du playbook et associez inventaire, variables et identifiants requis. Vos rôles, collections et revue Git restent en place. Préparez les dépendances Ansible dans l’environnement d’exécution.
Utilisez un inventaire statique, un fichier d’inventaire du dépôt ou un inventaire dynamique pris en charge. Enregistrez-le dans le modèle. Activez le champ Limit pour restreindre les exécutions à certains hôtes ou groupes.
Oui. Configurez les champs et options pris en charge dans le modèle, puis utilisez-les au démarrage. Les valeurs par défaut restent enregistrées. Pour les remplacements API pris en charge comme une limite d’hôtes, activez d’abord le champ correspondant dans le modèle.
Attribuez des rôles de projet qui séparent l’exécution des tâches de la modification des ressources. L’équipe exécute un modèle préparé avec sa configuration enregistrée. Les rôles personnalisés Enterprise peuvent limiter l’accès à certains modèles. Vérifiez tous les rôles attribués, car leurs autorisations s’additionnent.
Oui. Créez un Task Template Ansible fonctionnel, puis une planification récurrente. Le playbook réalise correctifs ou renouvellements. Semaphore démarre à l’heure prévue et conserve sortie et état de chaque occurrence.
Oui. Reliez leurs Task Templates dans un workflow pour faire suivre le provisionnement par Ansible et une vérification distincte. Ajoutez conditions de réussite ou d’échec et approbation lorsque votre procédure nécessite une décision avant la suite.
Enregistrez les identifiants dans le Key Store Semaphore ou connectez une source externe prise en charge. Associez leurs références aux ressources et modèles qui en ont besoin. Le travail réutilise cette configuration sans que les collègues copient les secrets à chaque exécution.
Non. Ansible s’exécute dans l’environnement utilisé par Semaphore. Préparez-y version, collections et accès. Les collègues lancent le Task Template enregistré via l’interface ou l’API et examinent sa sortie sans reconstruire l’environnement sur leurs ordinateurs.

